Upgrade to Pro — share decks privately, control downloads, hide ads and more …

CNAPPおよび利用されているオープンソースについて

Avatar for Toshiyuki Ohno Toshiyuki Ohno
December 18, 2025
190

 CNAPPおよび利用されているオープンソースについて

AIコーディングやAIエージェントの時代に突入し、アプリケーションの開発・運用環境であるコンテナをはじめとしたワークロードセキュリティの検討が、喫緊の課題として再認識され、活発化しています。 ワークロードセキュリティの新たな最適解として注目されるCNAPP(Cloud Native Application Protection Platform)と、ゼロトラストセキュリティにおけるその位置づけを再確認いたします。 さらにCNAPPで利用されているオープンソースの紹介を行います。

Avatar for Toshiyuki Ohno

Toshiyuki Ohno

December 18, 2025

Transcript

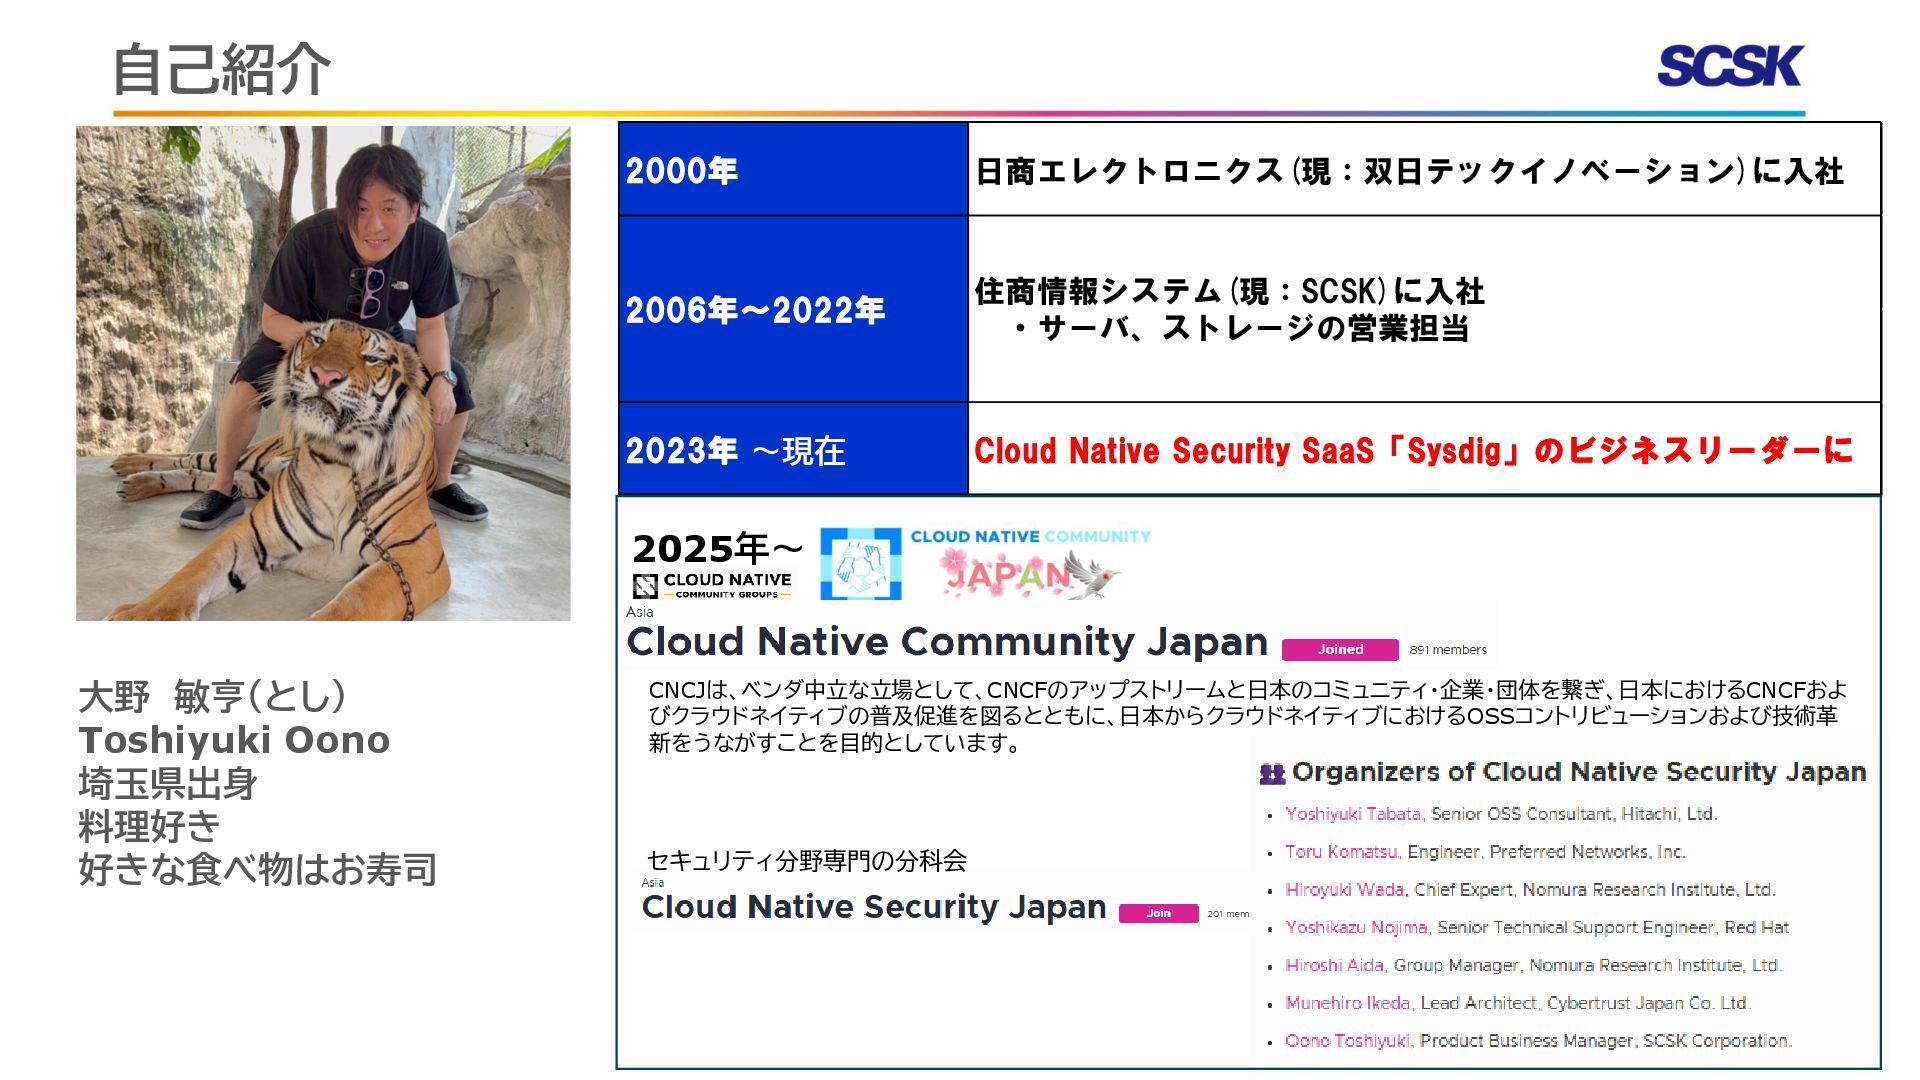
  1. 自己紹介 大野 敏亨(とし) Toshiyuki Oono 埼玉県出身 料理好き 好きな食べ物はお寿司 2000年 日商エレクトロニクス(現:双日テックイノベーション)に入社

    2023年 Cloud Native Security SaaS「Sysdig」のビジネスリーダーに 2006年~2022年 住商情報システム(現:SCSK)に入社  ・サーバ、ストレージの営業担当 2025年~ CNCJは、ベンダ中立な立場として、CNCFのアップストリームと日本のコミュニティ・企業・団体を繋ぎ、日本におけるCNCFおよ びクラウドネイティブの普及促進を図るとともに、日本からクラウドネイティブにおけるOSSコントリビューションおよび技術革 新をうながすことを目的としています。 セキュリティ分野専門の分科会 ~現在
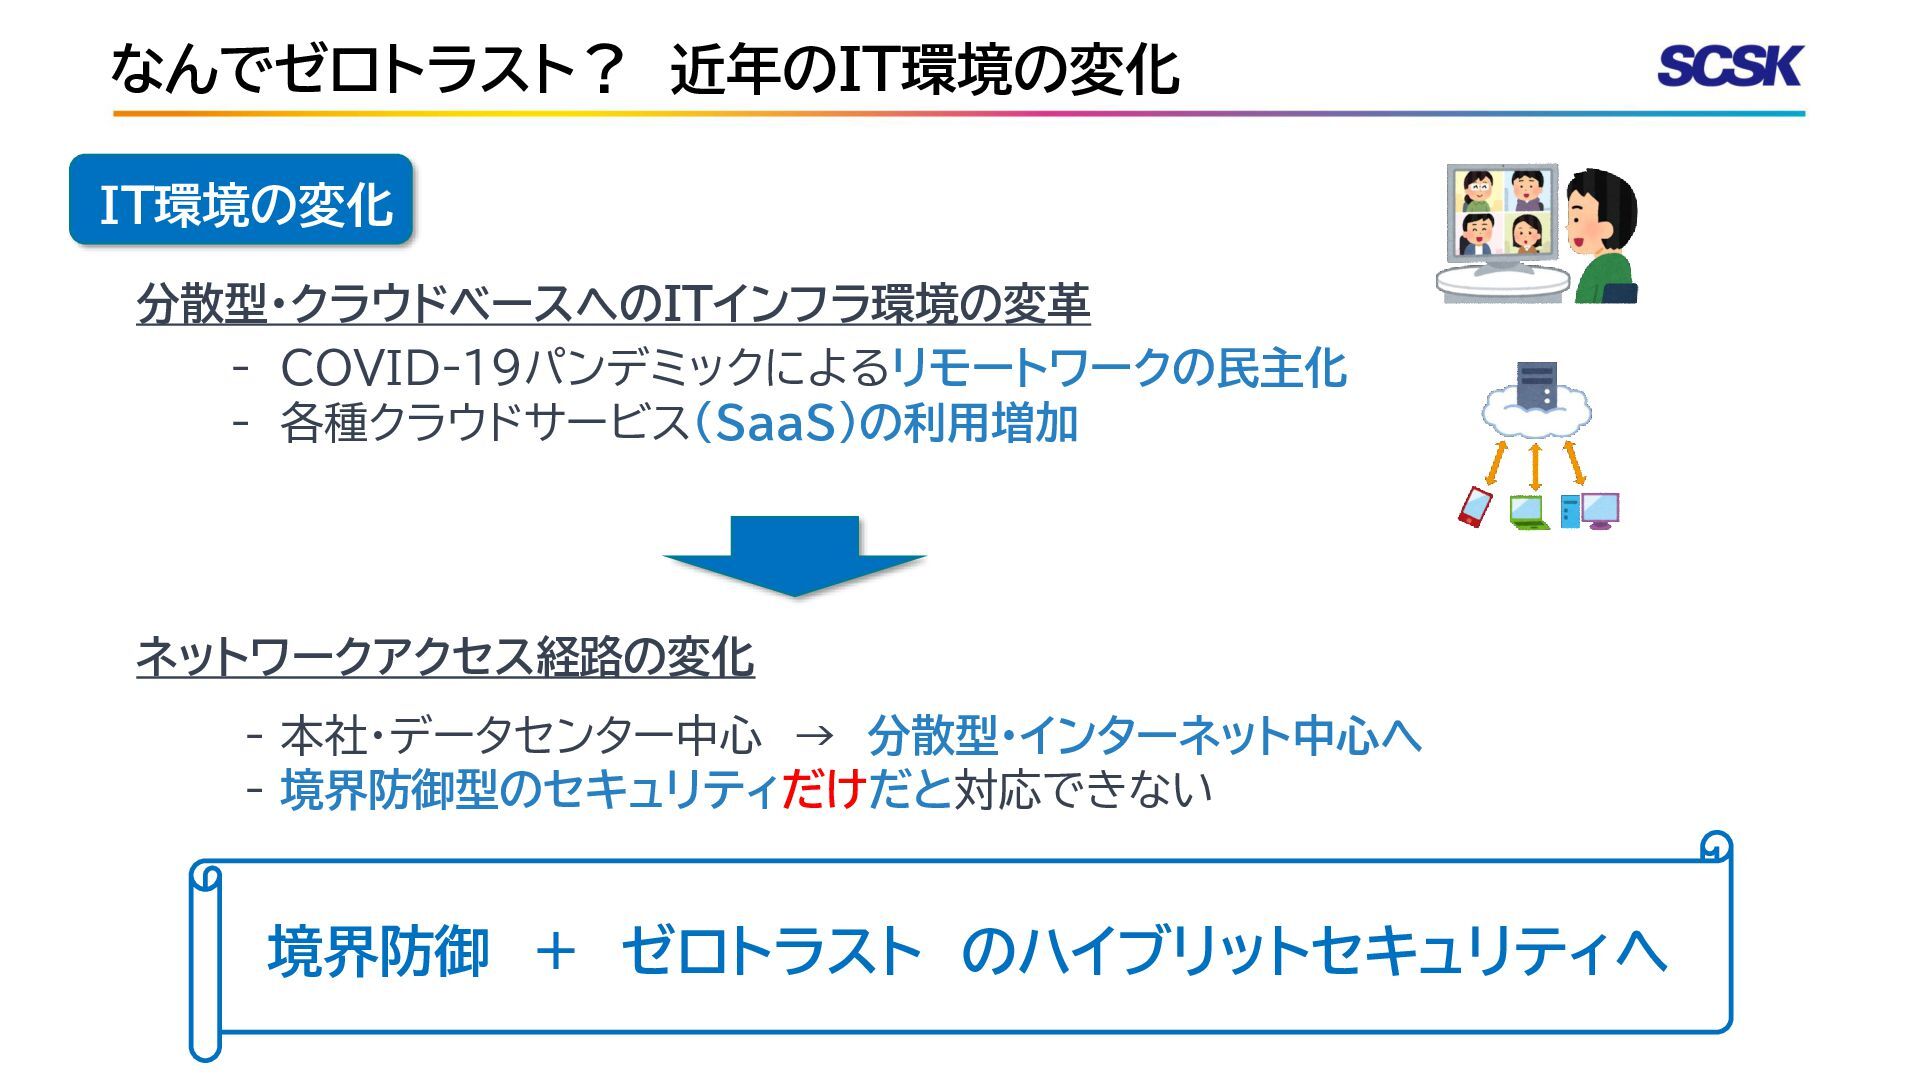
  2. IT環境の変化 - 本社・データセンター中心 → 分散型・インターネット中心へ - 境界防御型のセキュリティだけだと対応できない 境界防御 + ゼロトラスト

    のハイブリットセキュリティへ なんでゼロトラスト? 近年のIT環境の変化 - COVID-19パンデミックによるリモートワークの民主化 - 各種クラウドサービス(SaaS)の利用増加 分散型・クラウドベースへのITインフラ環境の変革 ネットワークアクセス経路の変化
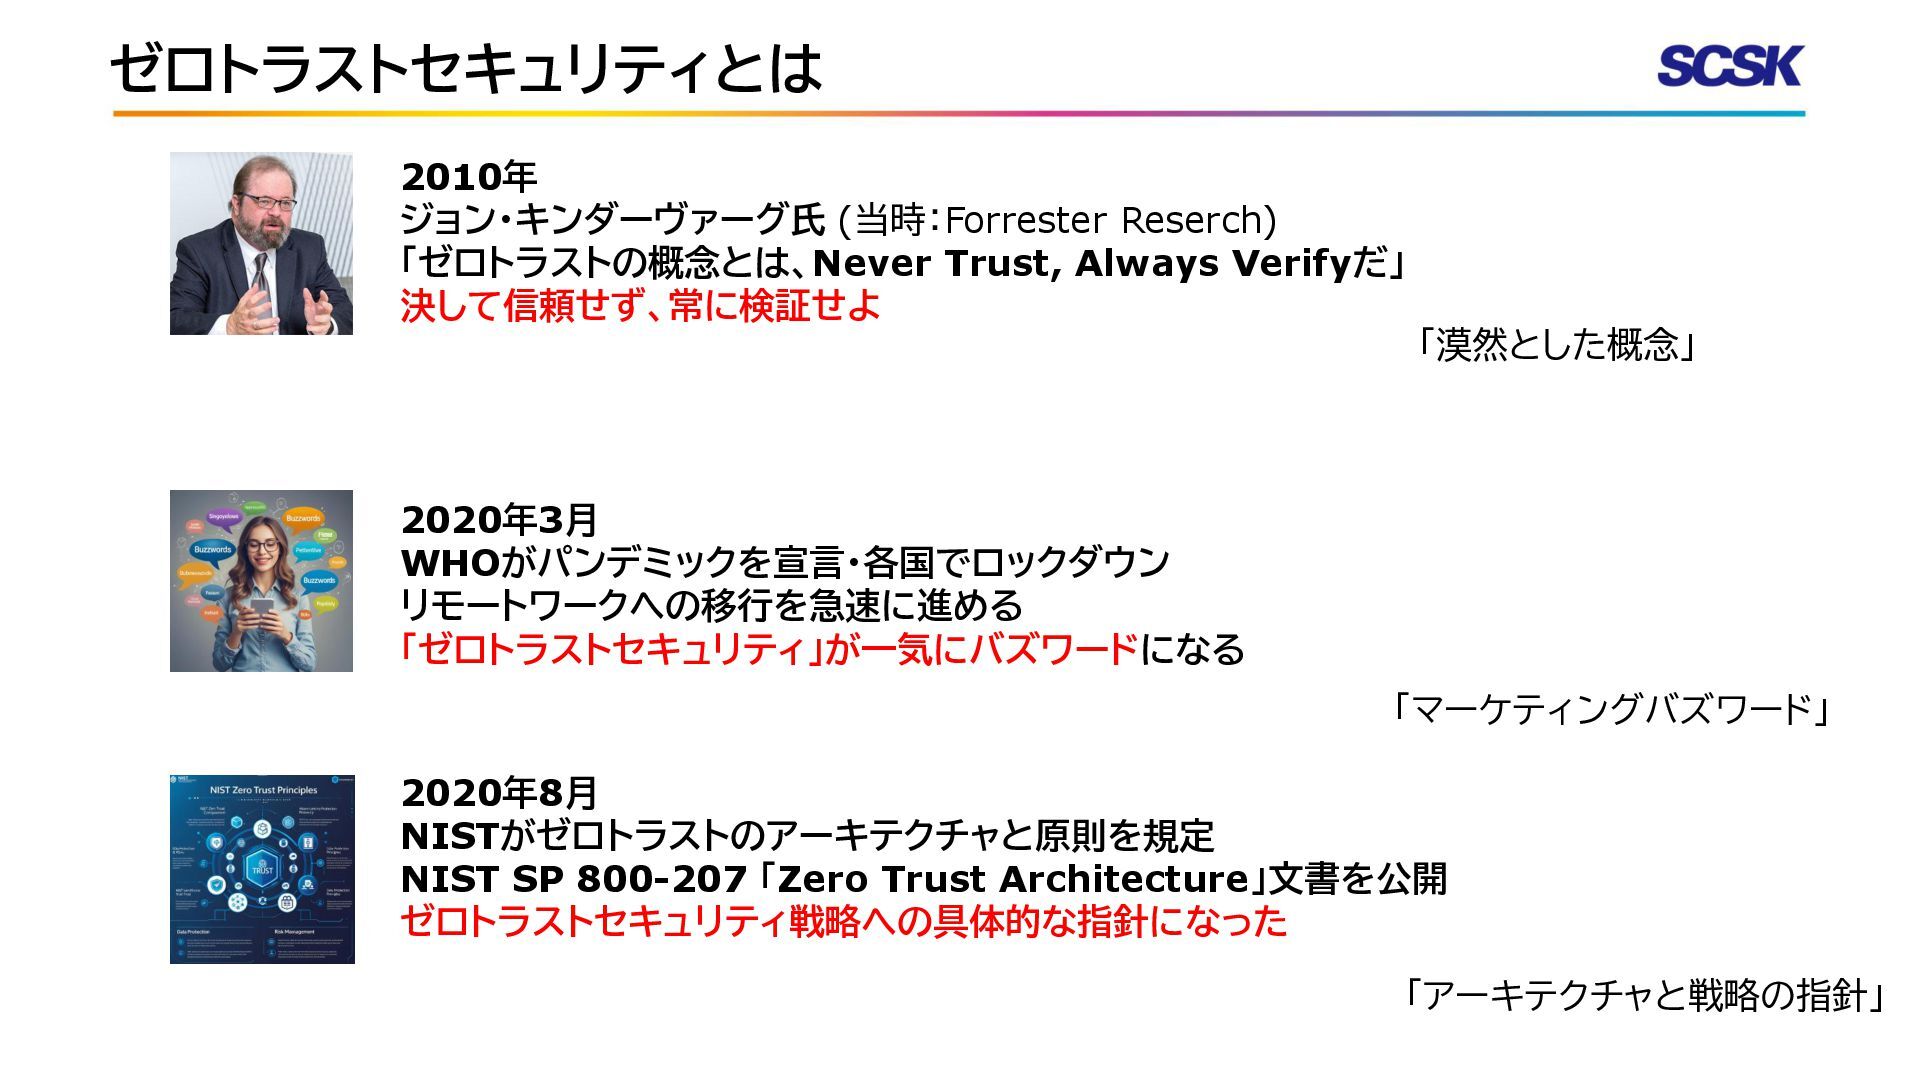
  3. ゼロトラストセキュリティとは 2010年 ジョン・キンダーヴァーグ氏 (当時:Forrester Reserch) 「ゼロトラストの概念とは、Never Trust, Always Verifyだ」 決して信頼せず、常に検証せよ

    2020年3月 WHOがパンデミックを宣言・各国でロックダウン リモートワークへの移行を急速に進める 「ゼロトラストセキュリティ」が一気にバズワードになる 2020年8月 NISTがゼロトラストのアーキテクチャと原則を規定 NIST SP 800-207 「Zero Trust Architecture」文書を公開 ゼロトラストセキュリティ戦略への具体的な指針になった 「漠然とした概念」 「マーケティングバズワード」 「アーキテクチャと戦略の指針」
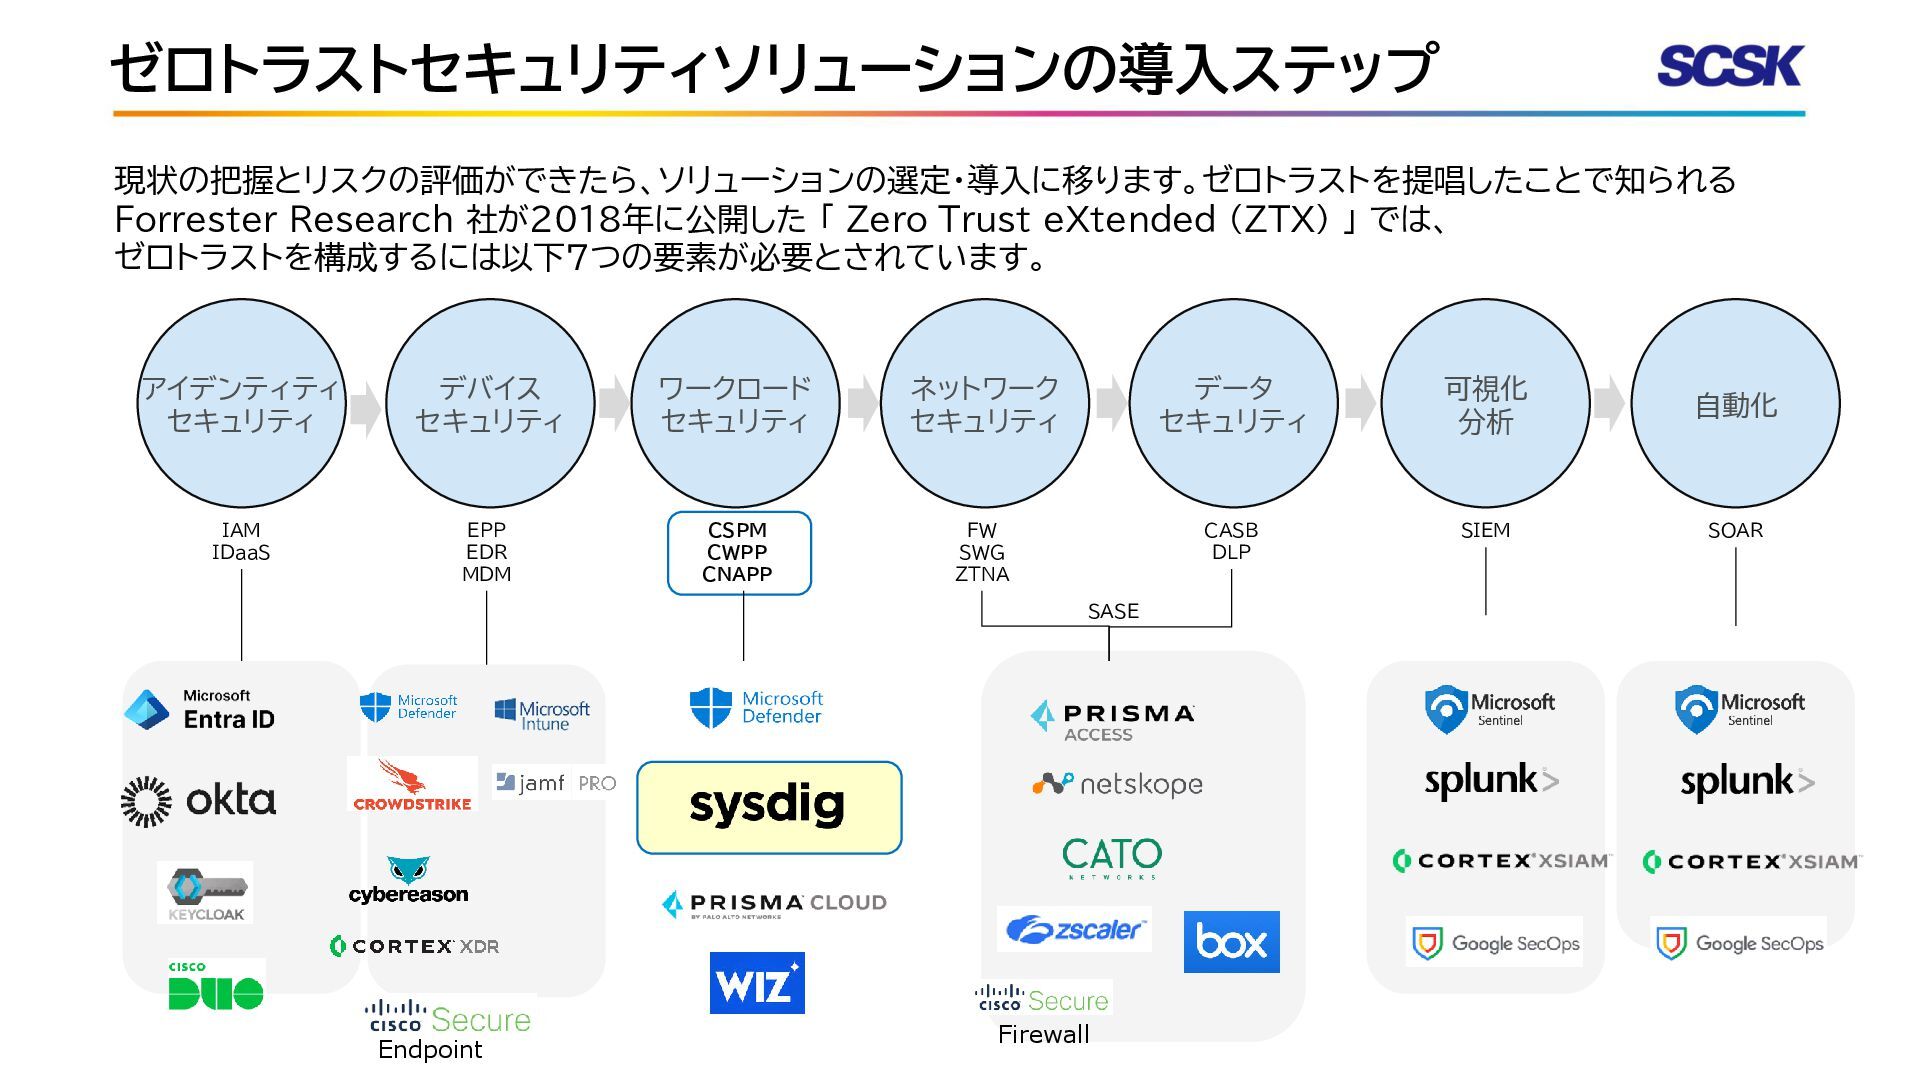
  4. デバイス セキュリティ アイデンティティ セキュリティ ワークロード セキュリティ 可視化 分析 自動化 IAM

    IDaaS EPP EDR MDM CSPM CWPP CNAPP SIEM SOAR 現状の把握とリスクの評価ができたら、ソリューションの選定・導入に移ります。ゼロトラストを提唱したことで知られる Forrester Research 社が2018年に公開した 「 Zero Trust eXtended (ZTX) 」 では、 ゼロトラストを構成するには以下7つの要素が必要とされています。 ゼロトラストセキュリティソリューションの導入ステップ データ セキュリティ ネットワーク セキュリティ FW SWG ZTNA CASB DLP SASE Firewall Endpoint
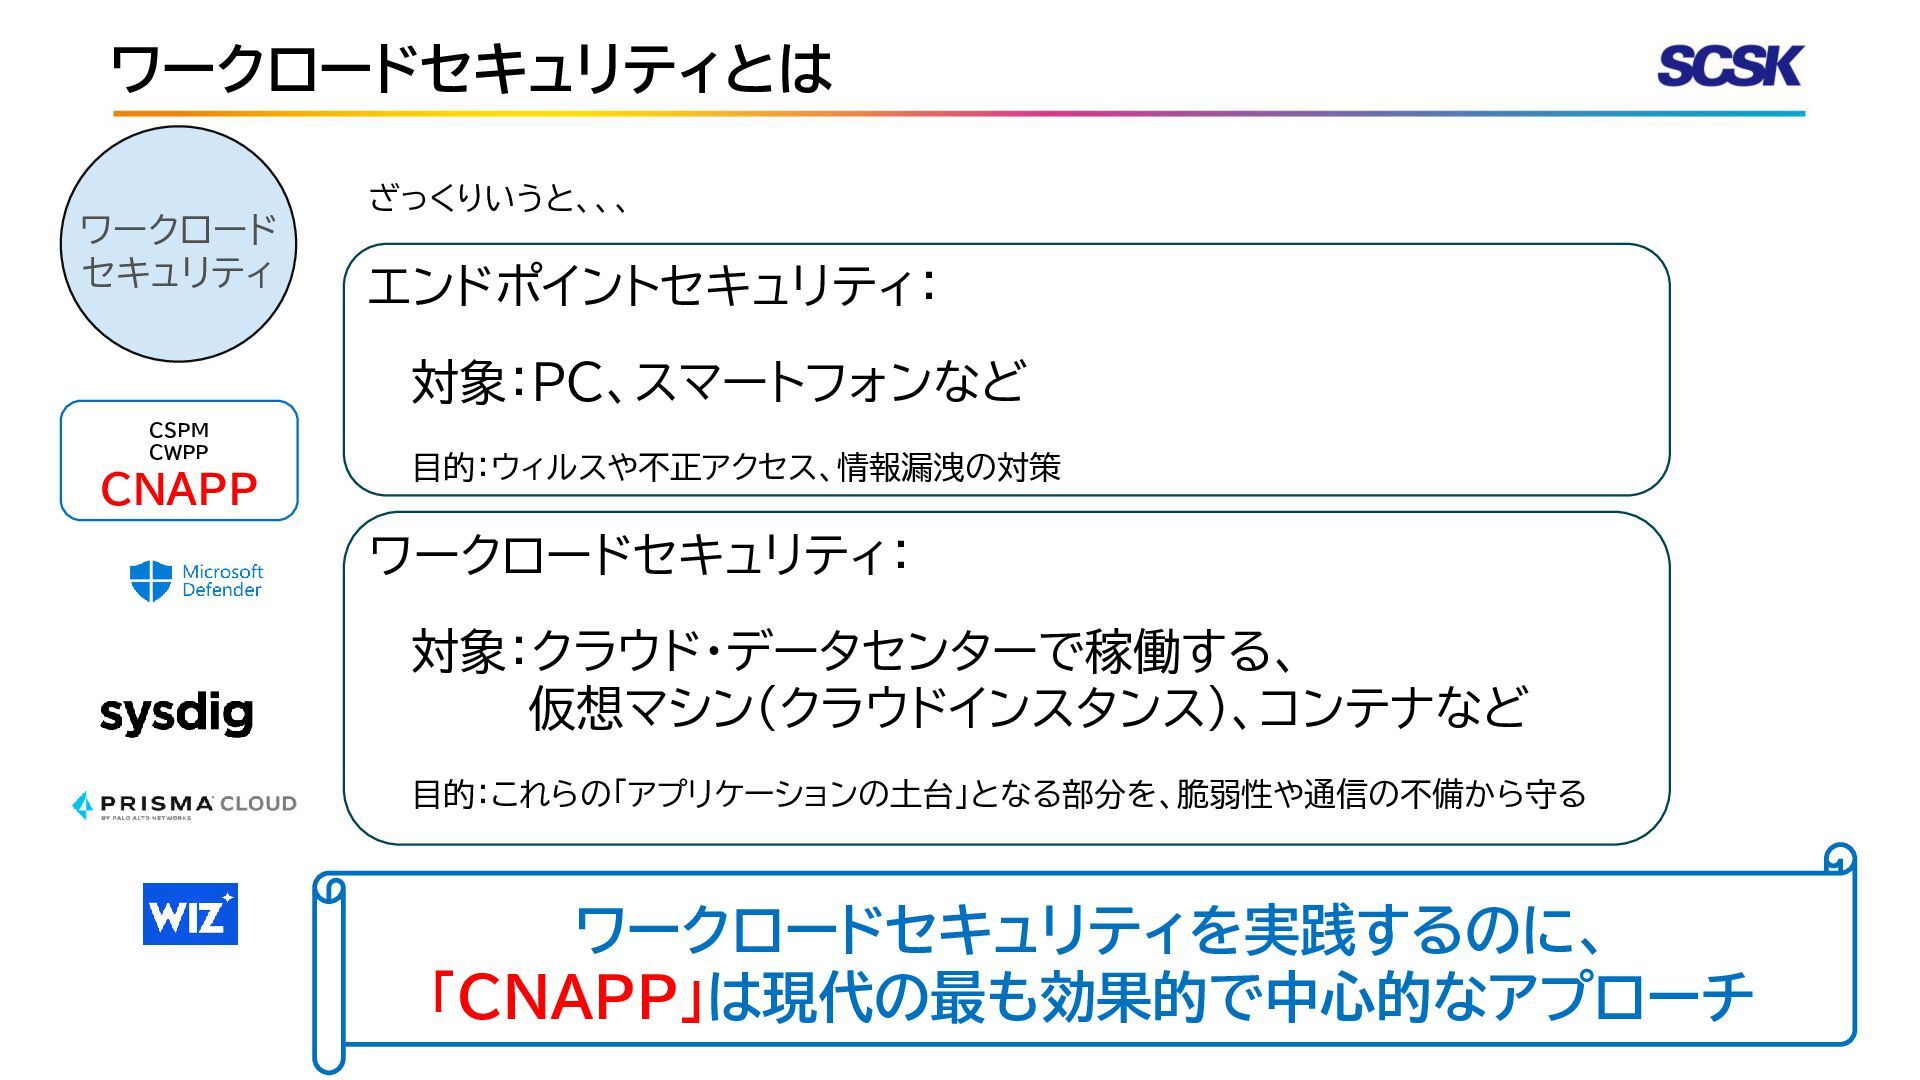
  5. ワークロード セキュリティ CSPM CWPP CNAPP ざっくりいうと、、、 エンドポイントセキュリティ: 対象:PC、スマートフォンなど 目的:ウィルスや不正アクセス、情報漏洩の対策 ワークロードセキュリティ:

    対象:クラウド・データセンターで稼働する、 仮想マシン(クラウドインスタンス)、コンテナなど 目的:これらの「アプリケーションの土台」となる部分を、脆弱性や通信の不備から守る ワークロードセキュリティとは ワークロードセキュリティを実践するのに、 「CNAPP」は現代の最も効果的で中心的なアプローチ
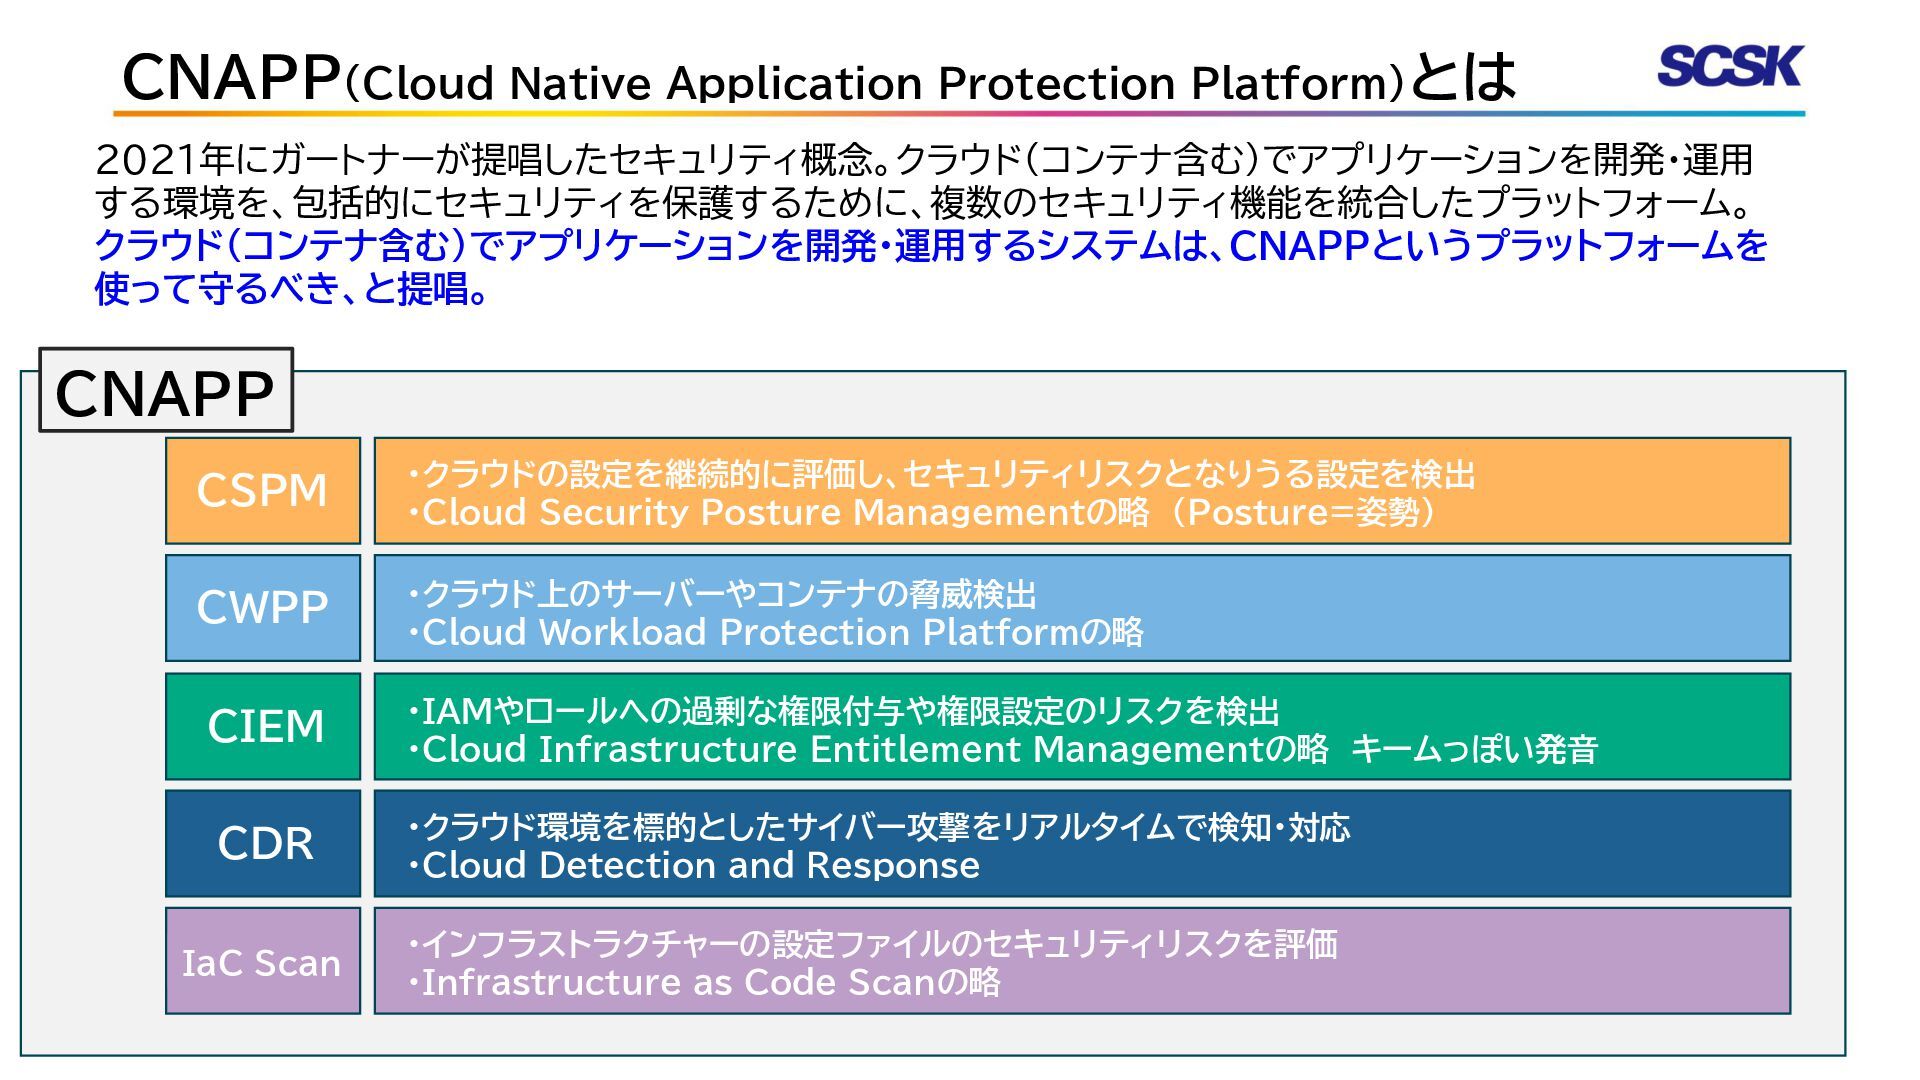
  6. CNAPP(Cloud Native Application Protection Platform)とは 2021年にガートナーが提唱したセキュリティ概念。クラウド(コンテナ含む)でアプリケーションを開発・運用 する環境を、包括的にセキュリティを保護するために、複数のセキュリティ機能を統合したプラットフォーム。 クラウド(コンテナ含む)でアプリケーションを開発・運用するシステムは、CNAPPというプラットフォームを 使って守るべき、と提唱。 CNAPP

    CSPM CSPM CWPP CSPM CIEM CDR IaC Scan ・クラウドの設定を継続的に評価し、セキュリティリスクとなりうる設定を検出 ・Cloud Security Posture Managementの略 (Posture=姿勢) ・クラウド上のサーバーやコンテナの脅威検出 ・Cloud Workload Protection Platformの略 ・IAMやロールへの過剰な権限付与や権限設定のリスクを検出 ・Cloud Infrastructure Entitlement Managementの略 キームっぽい発音 ・インフラストラクチャーの設定ファイルのセキュリティリスクを評価 ・Infrastructure as Code Scanの略 ・クラウド環境を標的としたサイバー攻撃をリアルタイムで検知・対応 ・Cloud Detection and Response
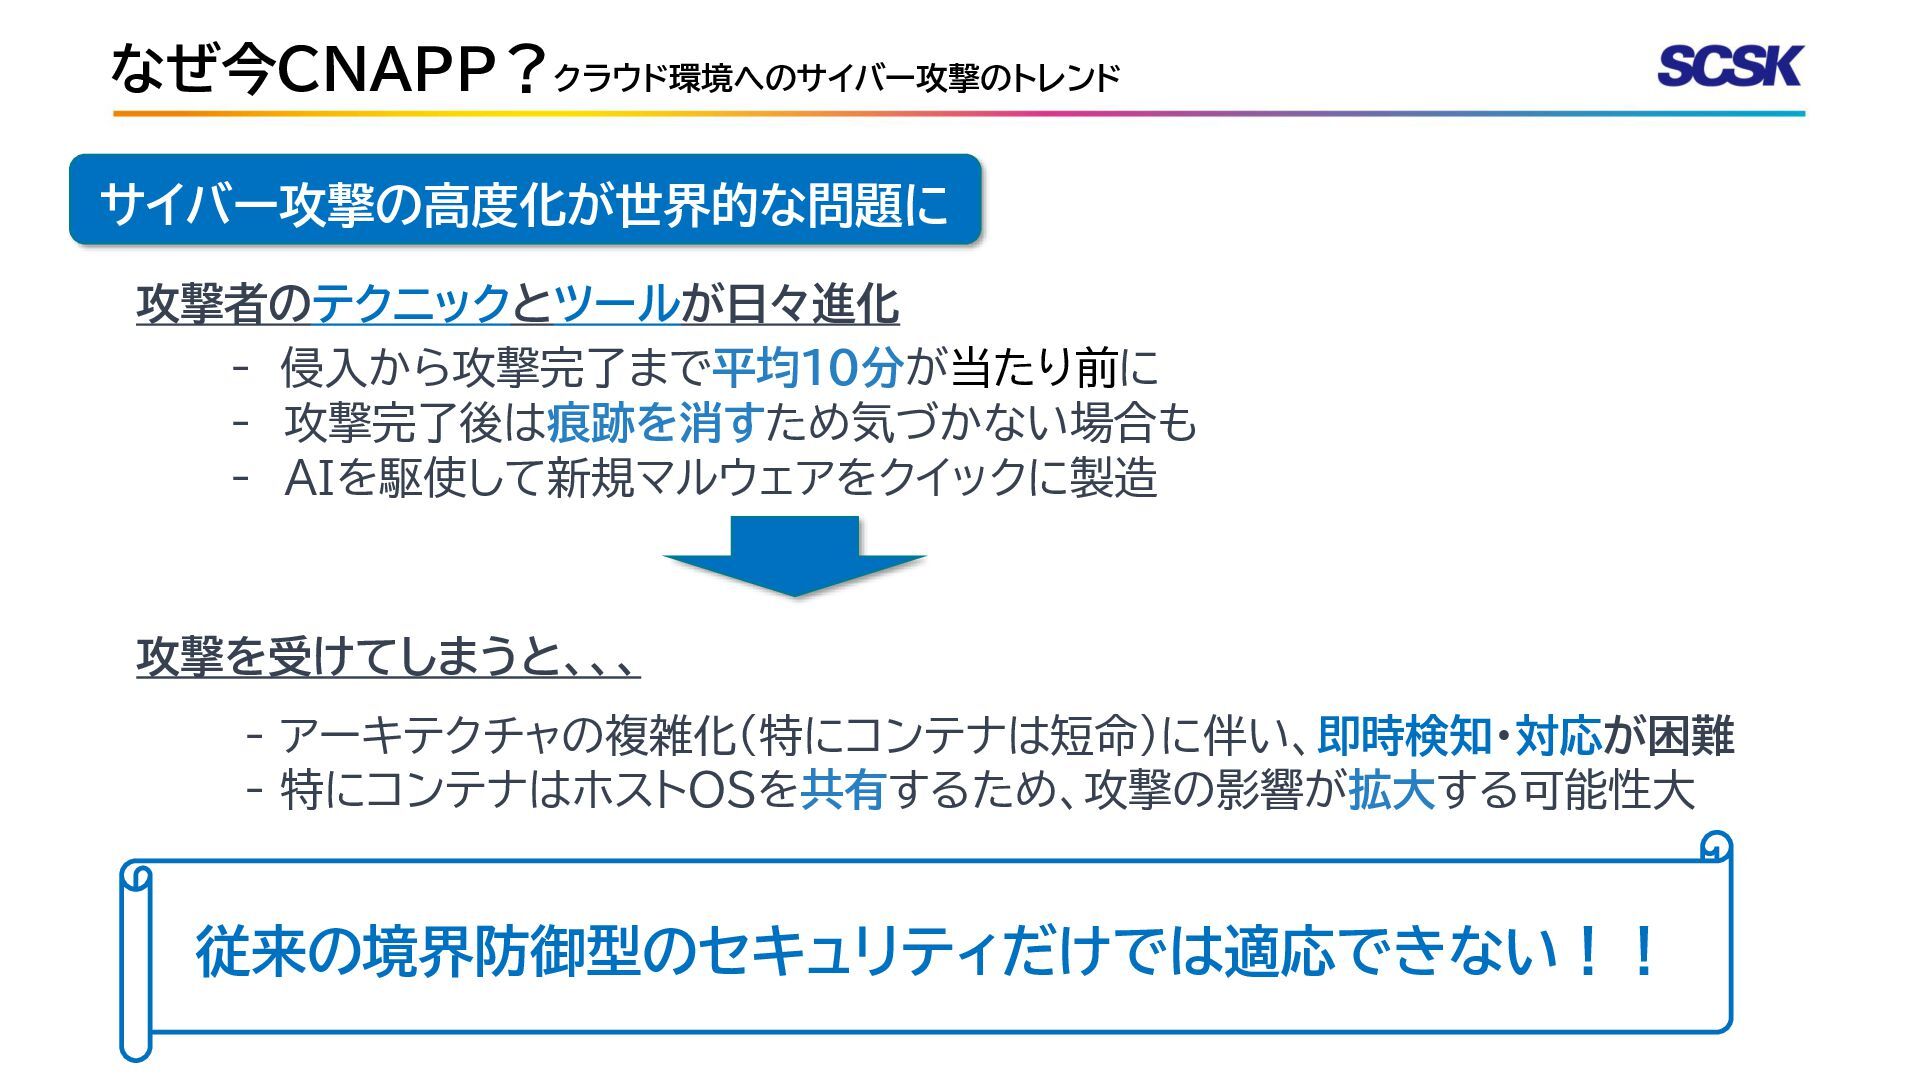
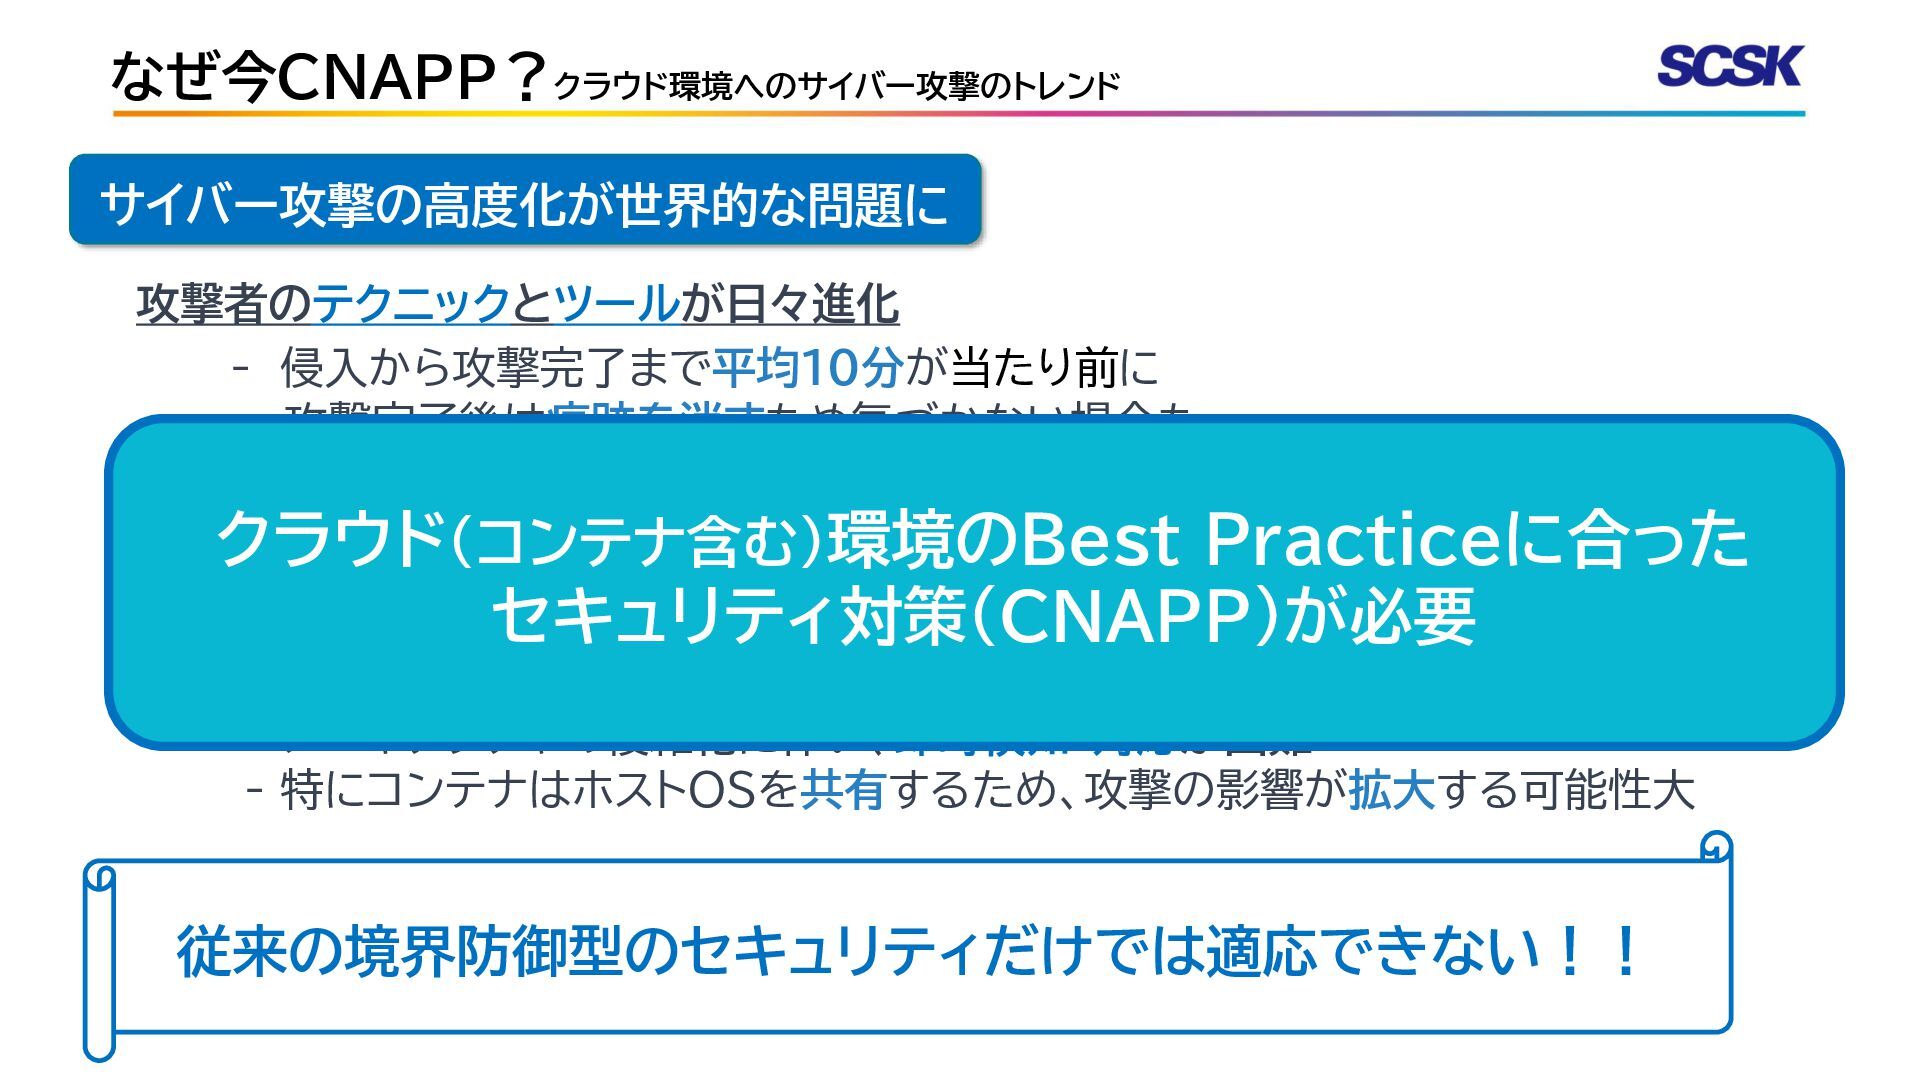
  7. サイバー攻撃の高度化が世界的な問題に - アーキテクチャの複雑化に伴い、即時検知・対応が困難 - 特にコンテナはホストOSを共有するため、攻撃の影響が拡大する可能性大 従来の境界防御型のセキュリティだけでは適応できない!! - 侵入から攻撃完了まで平均10分が当たり前に - 攻撃完了後は痕跡を消すため気づかない場合も

    - AIを駆使して新規マルウェアをクイックに製造 攻撃者のテクニックとツールが日々進化 攻撃を受けてしまうと、、、 クラウド(コンテナ含む)環境のBest Practiceに合った セキュリティ対策(CNAPP)が必要 なぜ今CNAPP?クラウド環境へのサイバー攻撃のトレンド
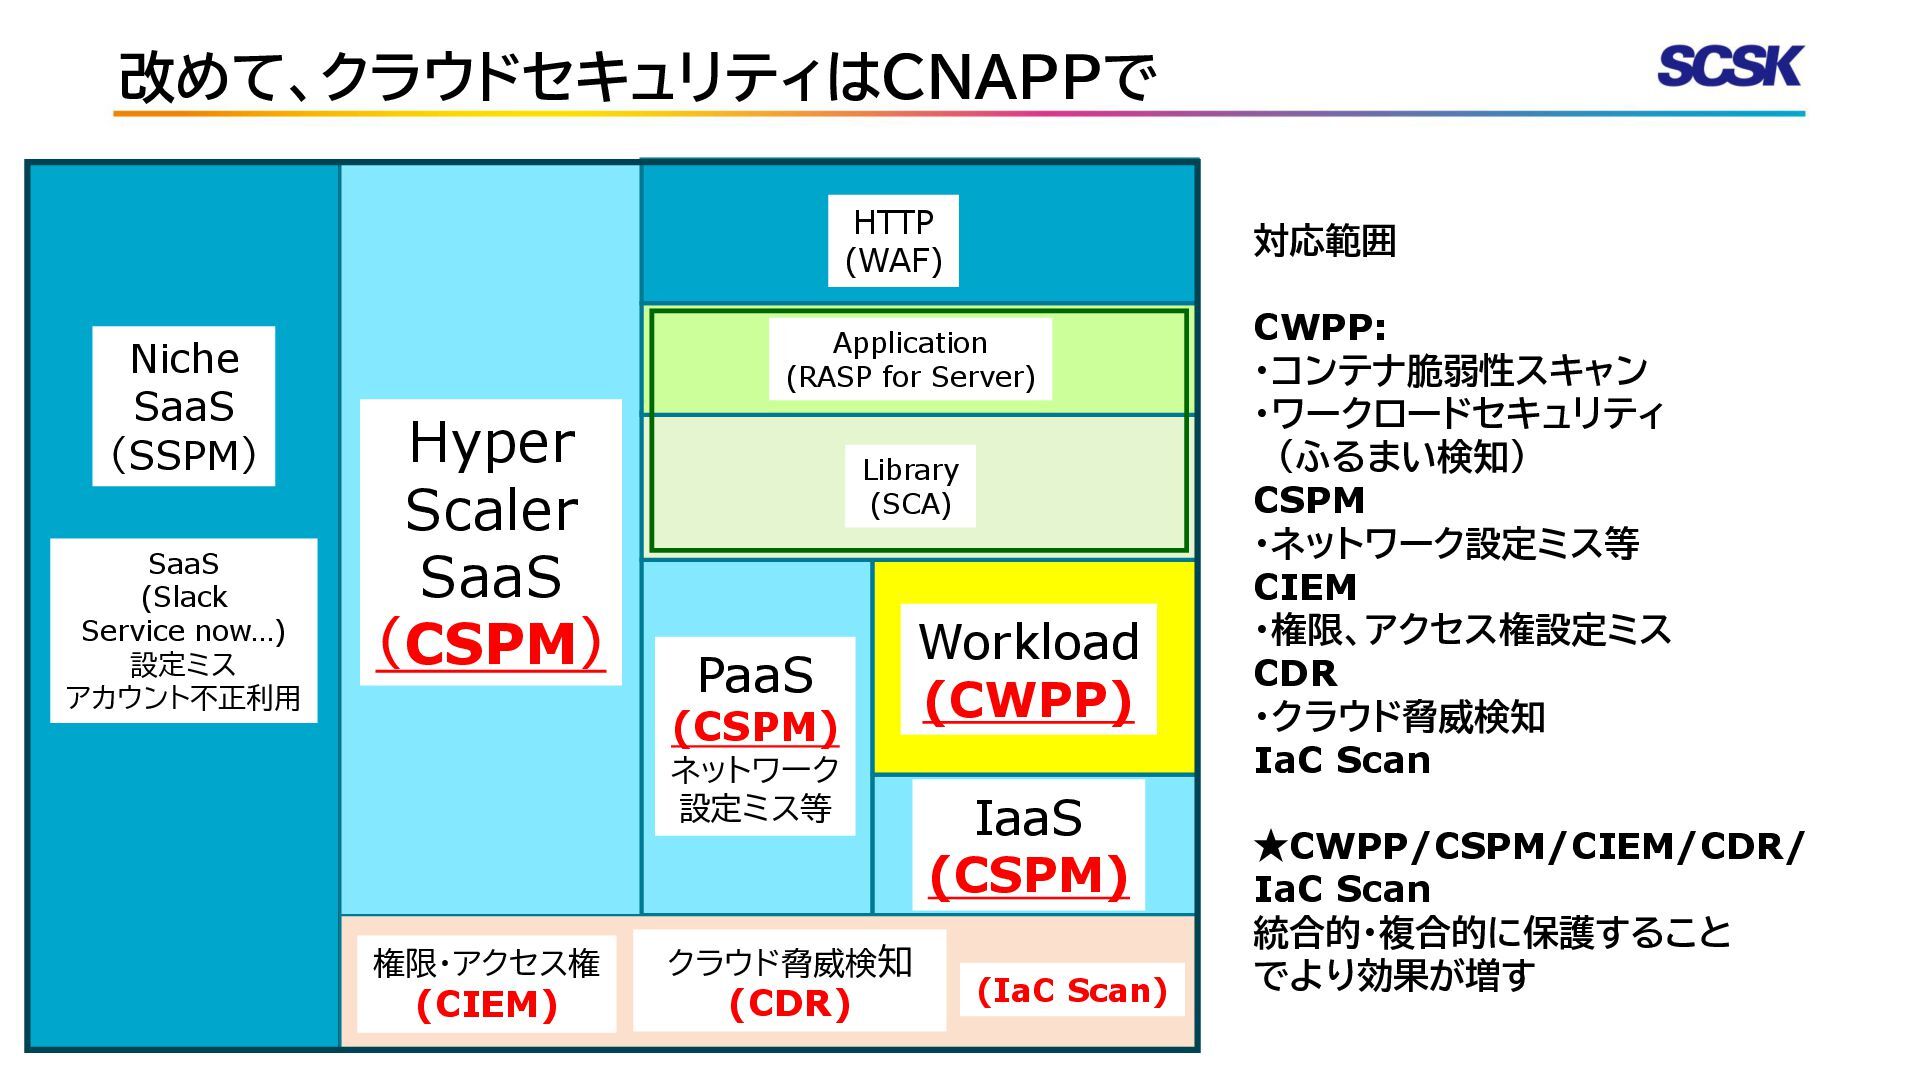
  8. Niche SaaS (SSPM) SaaS (Slack Service now…) 設定ミス アカウント不正利用 Hyper

    Scaler SaaS (CSPM) HTTP (WAF) Application (RASP for Server) Library (SCA) PaaS (CSPM) ネットワーク 設定ミス等 Workload (CWPP) IaaS (CSPM) 権限・アクセス権 (CIEM) 対応範囲 CWPP: ・コンテナ脆弱性スキャン ・ワークロードセキュリティ (ふるまい検知) CSPM ・ネットワーク設定ミス等 CIEM ・権限、アクセス権設定ミス CDR ・クラウド脅威検知 IaC Scan ★CWPP/CSPM/CIEM/CDR/ IaC Scan 統合的・複合的に保護すること でより効果が増す 改めて、クラウドセキュリティはCNAPPで クラウド脅威検知 (CDR) (IaC Scan)
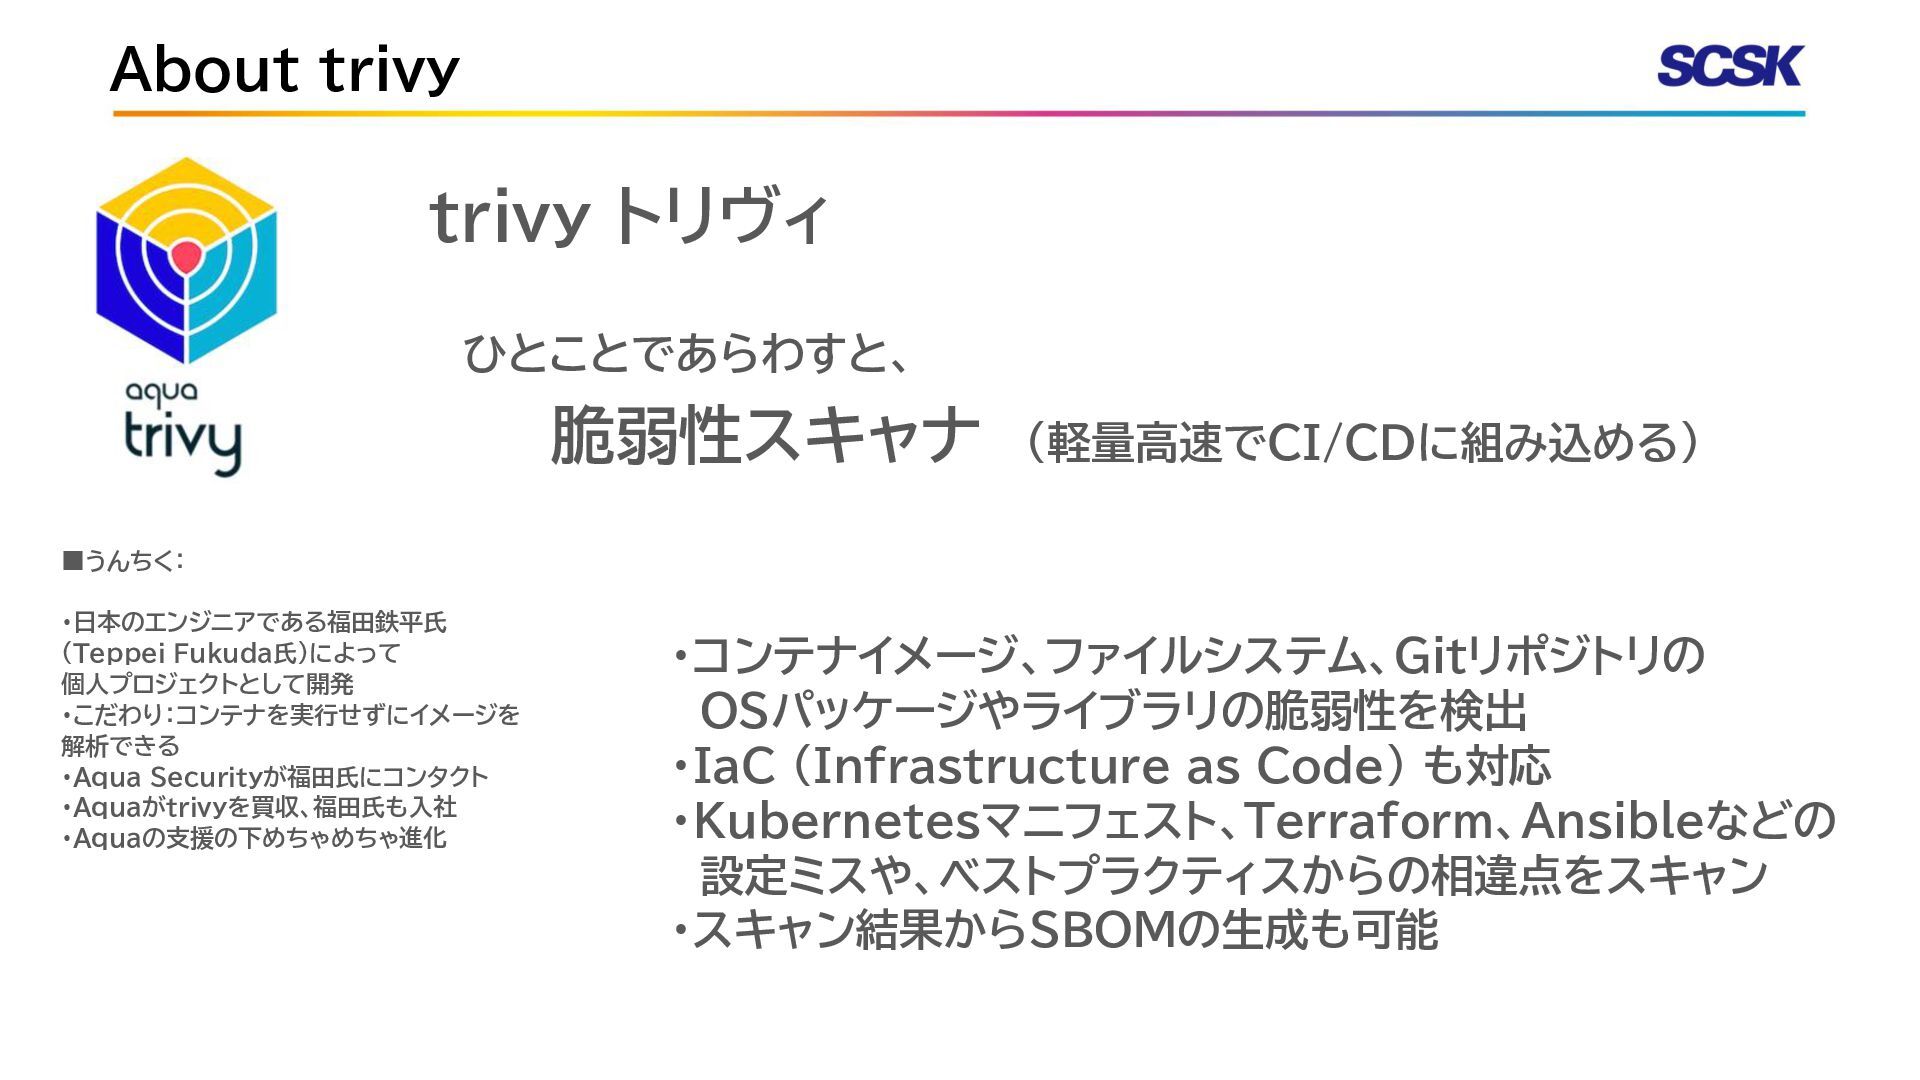
  9. About trivy trivy トリヴィ ひとことであらわすと、 脆弱性スキャナ (軽量高速でCI/CDに組み込める) ・コンテナイメージ、ファイルシステム、Gitリポジトリの OSパッケージやライブラリの脆弱性を検出 ・IaC

    (Infrastructure as Code) も対応 ・Kubernetesマニフェスト、Terraform、Ansibleなどの 設定ミスや、ベストプラクティスからの相違点をスキャン ・スキャン結果からSBOMの生成も可能 ▪うんちく: ・日本のエンジニアである福田鉄平氏 (Teppei Fukuda氏)によって 個人プロジェクトとして開発 ・こだわり:コンテナを実行せずにイメージを 解析できる ・Aqua Securityが福田氏にコンタクト ・Aquaがtrivyを買収、福田氏も入社 ・Aquaの支援の下めちゃめちゃ進化
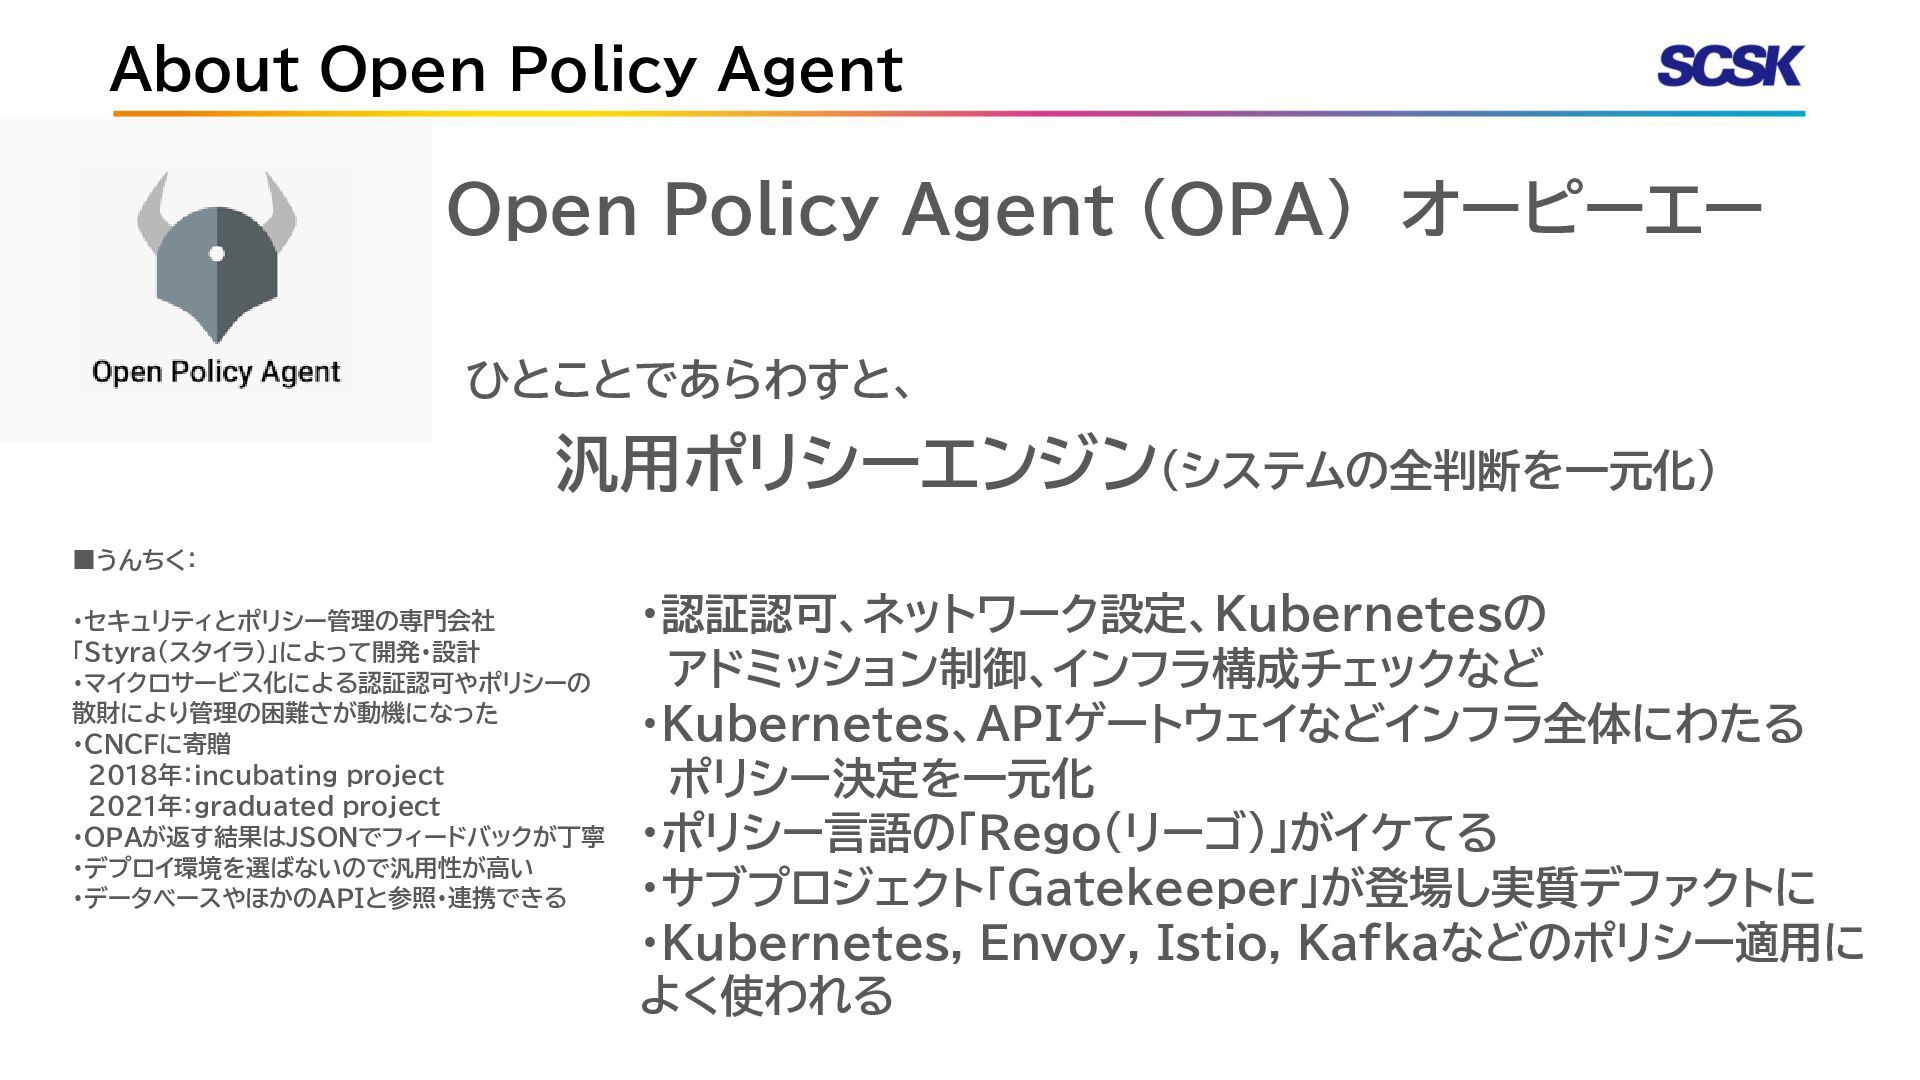
  10. About Open Policy Agent Open Policy Agent (OPA) オーピーエー ひとことであらわすと、

    汎用ポリシーエンジン(システムの全判断を一元化) ・認証認可、ネットワーク設定、Kubernetesの アドミッション制御、インフラ構成チェックなど ・Kubernetes、APIゲートウェイなどインフラ全体にわたる ポリシー決定を一元化 ・ポリシー言語の「Rego(リーゴ)」がイケてる ・サブプロジェクト「Gatekeeper」が登場し実質デファクトに ・Kubernetes, Envoy, Istio, Kafkaなどのポリシー適用に よく使われる ▪うんちく: ・セキュリティとポリシー管理の専門会社 「Styra(スタイラ)」によって開発・設計 ・マイクロサービス化による認証認可やポリシーの 散財により管理の困難さが動機になった ・CNCFに寄贈 2018年:incubating project 2021年:graduated project ・OPAが返す結果はJSONでフィードバックが丁寧 ・デプロイ環境を選ばないので汎用性が高い ・データベースやほかのAPIと参照・連携できる
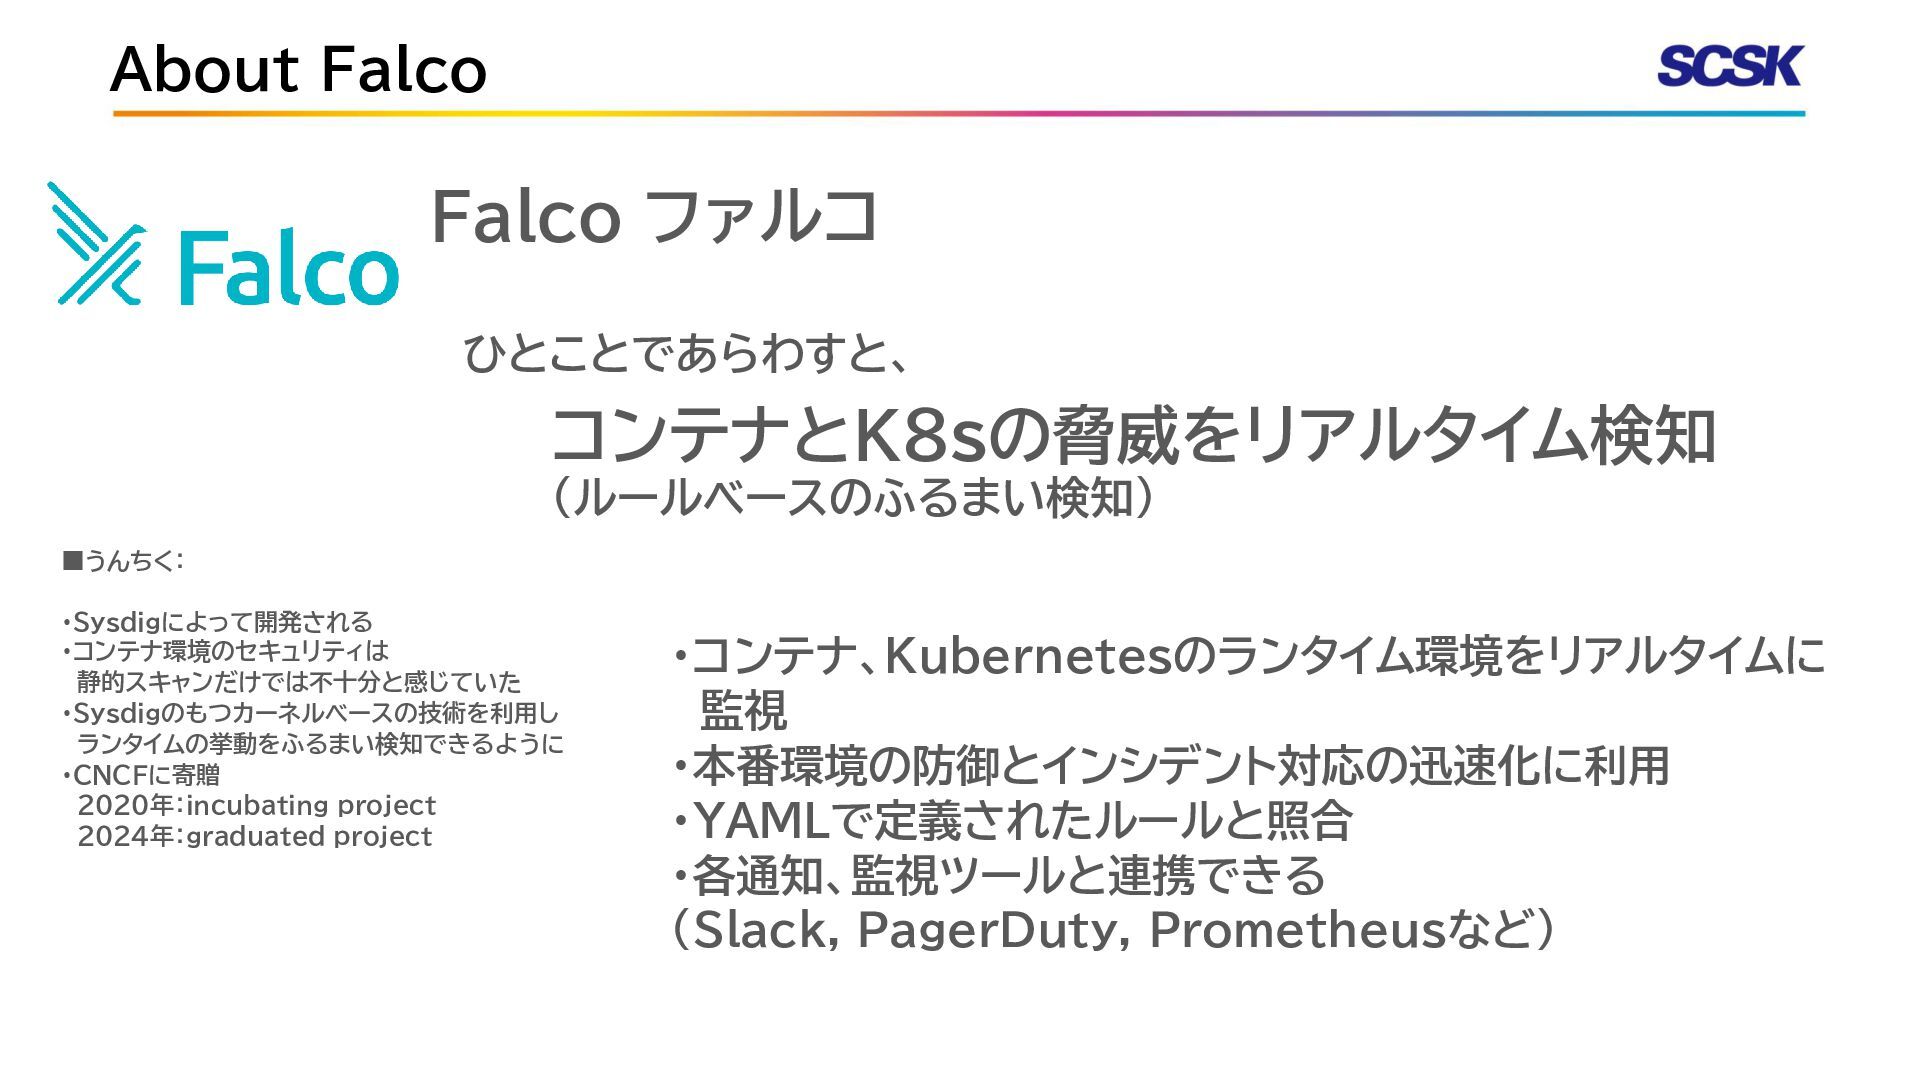
  11. About Falco Falco ファルコ ひとことであらわすと、 コンテナとK8sの脅威をリアルタイム検知 (ルールベースのふるまい検知) ・コンテナ、Kubernetesのランタイム環境をリアルタイムに 監視 ・本番環境の防御とインシデント対応の迅速化に利用

    ・YAMLで定義されたルールと照合 ・各通知、監視ツールと連携できる (Slack, PagerDuty, Prometheusなど) ▪うんちく: ・Sysdigによって開発される ・コンテナ環境のセキュリティは 静的スキャンだけでは不十分と感じていた ・Sysdigのもつカーネルベースの技術を利用し ランタイムの挙動をふるまい検知できるように ・CNCFに寄贈 2020年:incubating project 2024年:graduated project