Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
Authentication in rails. Monolith vs SPA
Search
Sponsored
·
Your Podcast. Everywhere. Effortlessly.
Share. Educate. Inspire. Entertain. You do you. We'll handle the rest.
→
Dmitry Efimov
November 19, 2015
Programming
220
0
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
Authentication in rails. Monolith vs SPA
Dmitry Efimov
November 19, 2015
Transcript
18 slides
Аутентификация в Rails монолит / SPA
Сравним два сферических проекта в вакууме
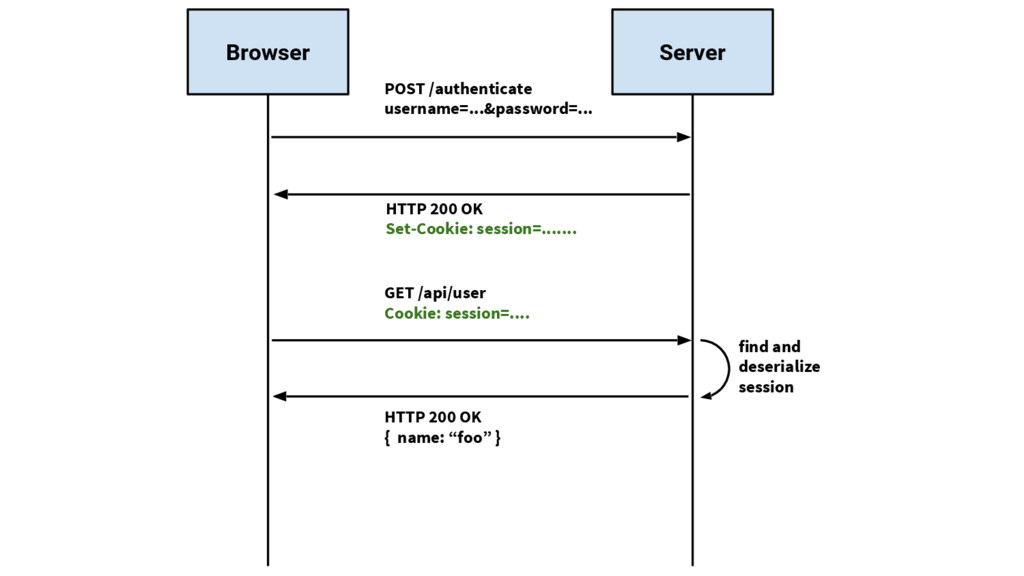
Browser Server POST /authenticate username=...&password=... HTTP 200 OK Set-Cookie: session=.......
GET /api/user Cookie: session=.... HTTP 200 OK { name: “foo” } find and deserialize session
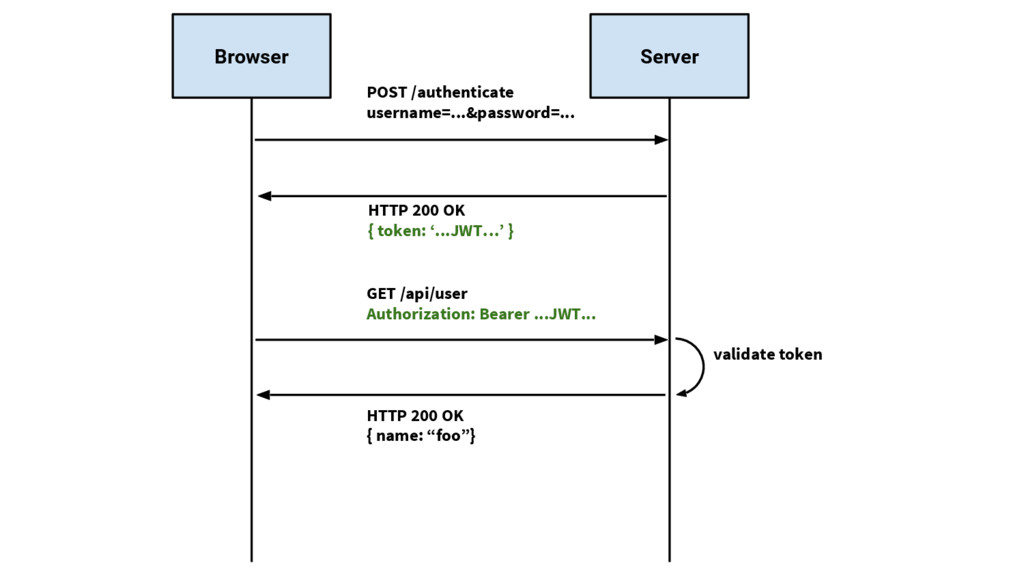
Browser Server POST /authenticate username=...&password=... HTTP 200 OK { token:
‘...JWT…’ } GET /api/user Authorization: Bearer ...JWT... HTTP 200 OK { name: “foo”} validate token
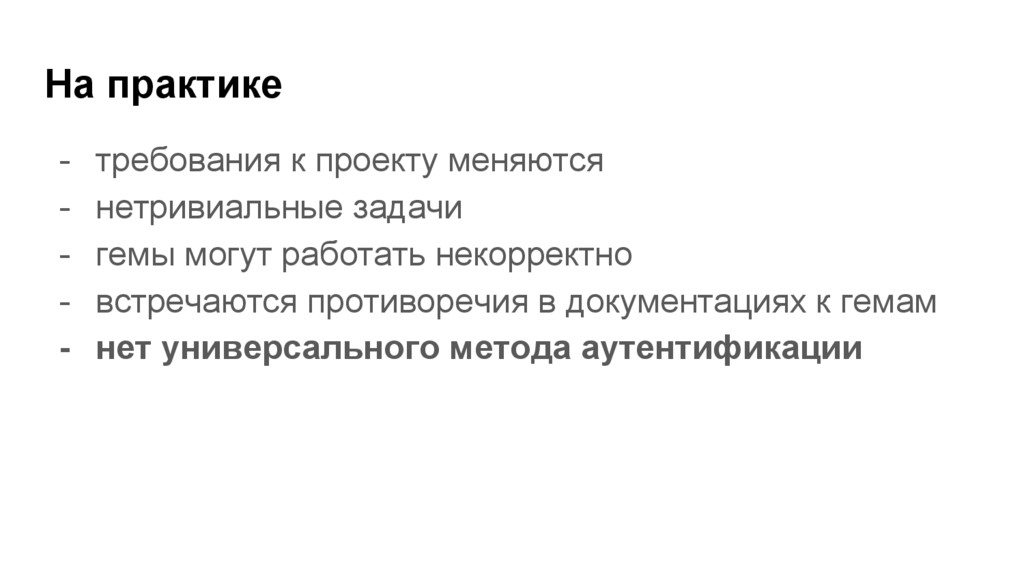
На практике - требования к проекту меняются - нетривиальные задачи
- гемы могут работать некорректно - встречаются противоречия в документациях к гемам - нет универсального метода аутентификации
CookieStore + из коробки + удобно хранить значения в рамках
одной сессии
CacheStore + в браузере хранятся только маленькие ключики, а не
все данные
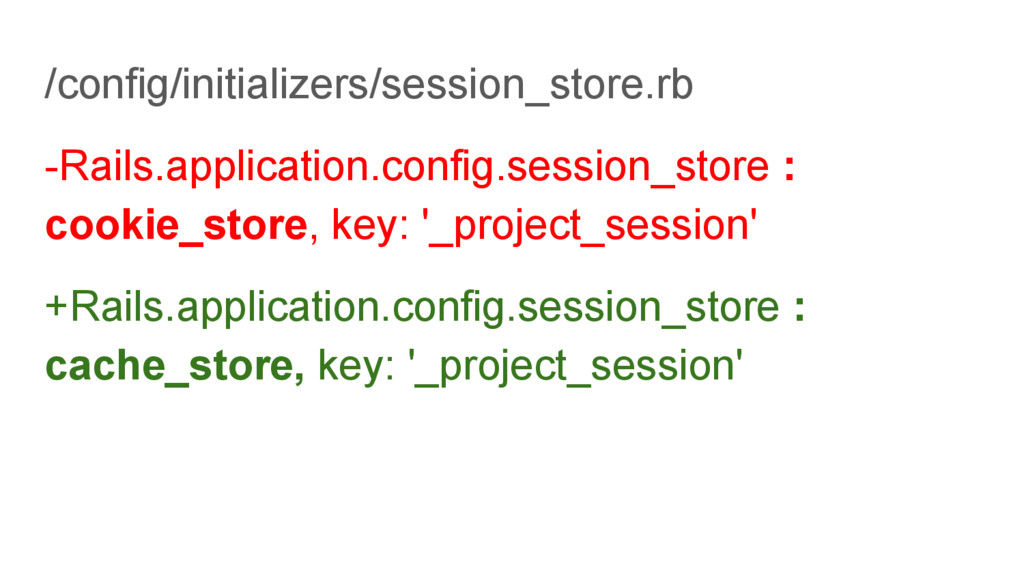
/config/initializers/session_store.rb -Rails.application.config.session_store : cookie_store, key: '_project_session' +Rails.application.config.session_store : cache_store, key:
'_project_session'
ActiveRecordStore MemCacheStore + корректная работа при наличии двух апп серверов
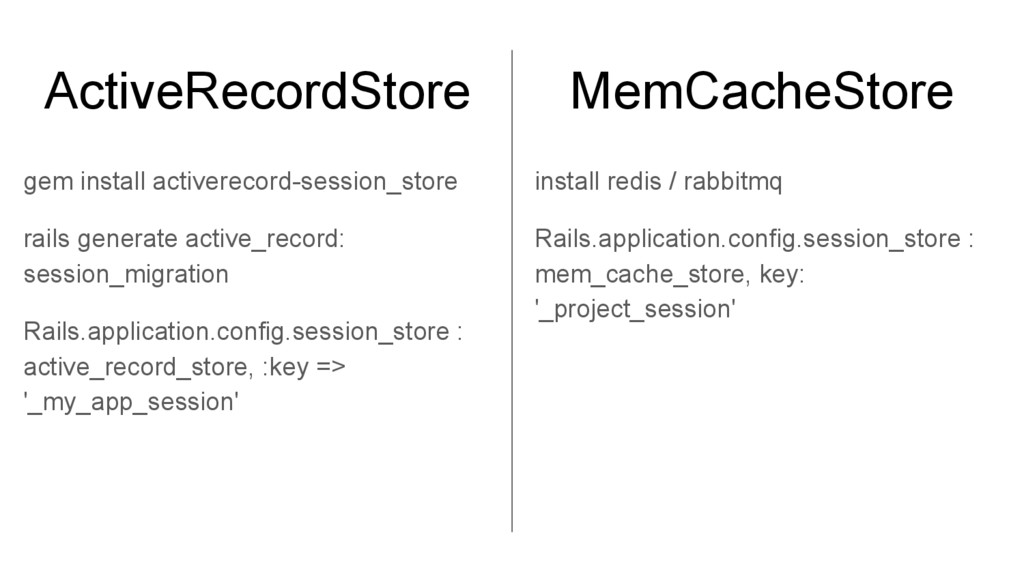
gem install activerecord-session_store rails generate active_record: session_migration Rails.application.config.session_store : active_record_store,
:key => '_my_app_session' ActiveRecordStore MemCacheStore install redis / rabbitmq Rails.application.config.session_store : mem_cache_store, key: '_project_session'
Cookies + можно установить срок жизни
cookies[:my_data] = { value: "Ruby on Rails", expires: 100.year.from_now, }
Devise + десяток модулей покрывающий тривиальные задачи + много мануала
Open ID + децентрализованная система
Provider gem install ruby-openid Consumer gem install ruby-openid gem install
omniauth-openid
OpenAuth / OAuth / OAuth2 аутентификация авторизация данные сессии хранятся
не в cookies получение доступа к данным пользователя токен определяет роль
Provider gem install oauth-plugin gem install oauth2 Consumer gem install
omniauth-oauth gem install omniauth-oauth2
Вопросы?
More Decks by Dmitry Efimov
See All by Dmitry Efimov
Автоматизируем синхронизацию HTTP API и документации
tuwilof
0
55
Автоматизация Document-Driven Development для проектов с большим API
tuwilof
0
55
Инструменты для обнаружения рассинхронизации реализации “REST” API от документации
tuwilof
0
62
Валидация “REST” API по документации APIB
tuwilof
0
70
Негативное тестирование “REST” API и защита от него
tuwilof
0
350
Ликбез по JSON
tuwilof
0
98
API Blueprint
tuwilof
0
93
Документирование API
tuwilof
0
210
Почему и как заменить все id на UUID
tuwilof
0
110
Other Decks in Programming
See All in Programming
AIがコードを書いてくれる時代、我々は何を確かめるのか
yosuke_furukawa
PRO
13
6.2k
TanStack Vue Query と Pinia Colada から学ぶ非同期状態の型設計
aoshi
0
700
数行の変更でDockerビルドを最大91%高速化~GitLab CIの実行基盤を社内40リポジトリに展開するまで~
picopico
2
260
将来の標準フォーマッター?ktfmtを深堀る
t45k
0
250
AI駆動TDD ― 2026年10月版
hrmstrsmgs
0
110
作れるエンジニアから、価値を届けるエンジニアへ
ryunakayama
1
800
テストだけで見つかる? Rubyでつくるメソッド発掘器
izawa
0
160
Ruby から Emacs を操作したい
phigasui
0
390
どうしても Eloquent でリポジトリパターンをやりたいんだ #phpcon_niigata / phpcon-niigata-2026
shogogg
0
670
느린 네트워크와 저사양 디바이스 사용자를 위한 웹뷰 로딩 시간 개선기
kmkim
1
270
[DroidKnights 2026] Workflow AX 적용기 — 자동 정책 정리부터 E2E까지
dayeon
0
120
AWS CDKを理解するために公式の定義を深掘って解説してみる / Understanding AWS CDK by Digging into Its Official Definition
akihisaikeda
3
340
Featured
See All Featured
Building a Modern Day E-commerce SEO Strategy
aleyda
45
9.3k
AI: The stuff that nobody shows you
jnunemaker
PRO
12
1.3k
WENDY [Excerpt]
tessaabrams
15
41k
Sam Torres - BigQuery for SEOs
techseoconnect
PRO
0
620
Writing Fast Ruby
sferik
630
63k
Navigating the moral maze — ethical principles for Al-driven product design
skipperchong
2
700
Done Done
chrislema
187
17k
Highjacked: Video Game Concept Design
rkendrick25
PRO
2
590
[RailsConf 2023 Opening Keynote] The Magic of Rails
eileencodes
31
10k
XXLCSS - How to scale CSS and keep your sanity
sugarenia
250
1.3M
From Legacy to Launchpad: Building Startup-Ready Communities
dugsong
0
380
svc-hook: hooking system calls on ARM64 by binary rewriting
retrage
2
690


 tuwilof
 yosuke_furukawa
 aoshi
 picopico
 t45k
 hrmstrsmgs
 ryunakayama
 izawa
 phigasui
 shogogg
 kmkim
 dayeon
 akihisaikeda
 aleyda
 jnunemaker
 tessaabrams
 techseoconnect
 sferik
 skipperchong
 chrislema
 rkendrick25
 eileencodes
 sugarenia
 dugsong
 retrage