Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
Prototype Challenge with OpenAI on Bedrock - 最新...
Search
Sponsored
·
Your Podcast. Everywhere. Effortlessly.
Share. Educate. Inspire. Entertain. You do you. We'll handle the rest.
→
Yuta Sato
October 08, 2026
8
0
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
Prototype Challenge with OpenAI on Bedrock - 最新の GPT‑6.1 モデルまでその場で体験!
日時 : 2026年10月5日(月)に行われたPrototype Challenge with OpenAI on Bedrockの資料です。
Yuta Sato
October 08, 2026
More Decks by Yuta Sato
See All by Yuta Sato
AI がもたらした アイディア → プロトタイプの今 - Connexy Season Meetup -Spring-
yuupher
0
26
AWS DevOps Agentを使ったAWSサポートの活用方法
yuupher
0
15
claude code 怖くない - 座学パートスライド
yuupher
0
34
Prototype Challenge with Claude - 今更聞けない、Claude Code の活用方法 - イントロダクション
yuupher
0
45
KiroとFigmaで進めるAI仕様駆動開発について - エンジニア x デザインの境界線 -
yuupher
0
380
Kiro Introduction Tokyo AI Hackathon Speaker Dock
yuupher
0
55
Serverlessdays2025 Day2 AgentCore workshop
yuupher
0
33
Coding Agent at Loft #2 ~ 効果的な組織導入と実践 ~
yuupher
0
69
Featured
See All Featured
Lightning Talk: Beautiful Slides for Beginners
inesmontani
PRO
2
710
BBQ
matthewcrist
89
10k
Building a A Zero-Code AI SEO Workflow
portentint
PRO
0
760
We Are The Robots
honzajavorek
0
390
YesSQL, Process and Tooling at Scale
rocio
174
15k
Raft: Consensus for Rubyists
vanstee
142
7.7k
Jamie Indigo - Trashchat’s Guide to Black Boxes: Technical SEO Tactics for LLMs
techseoconnect
PRO
0
690
Sharpening the Axe: The Primacy of Toolmaking
bcantrill
46
3k
Measuring Dark Social's Impact On Conversion and Attribution
stephenakadiri
2
300
Design of three-dimensional binary manipulators for pick-and-place task avoiding obstacles (IECON2024)
konakalab
0
610
The Impact of AI in SEO - AI Overviews June 2024 Edition
aleyda
6
1.2k
Exploring anti-patterns in Rails
aemeredith
4
520
Transcript
Prototype Challenge with OpenAI on Bedrock © 2026, Amazon Web
© 2026, Services, Amazon Inc. or Web its Services, affiliates.Inc. or its affiliates. All rights reserved.
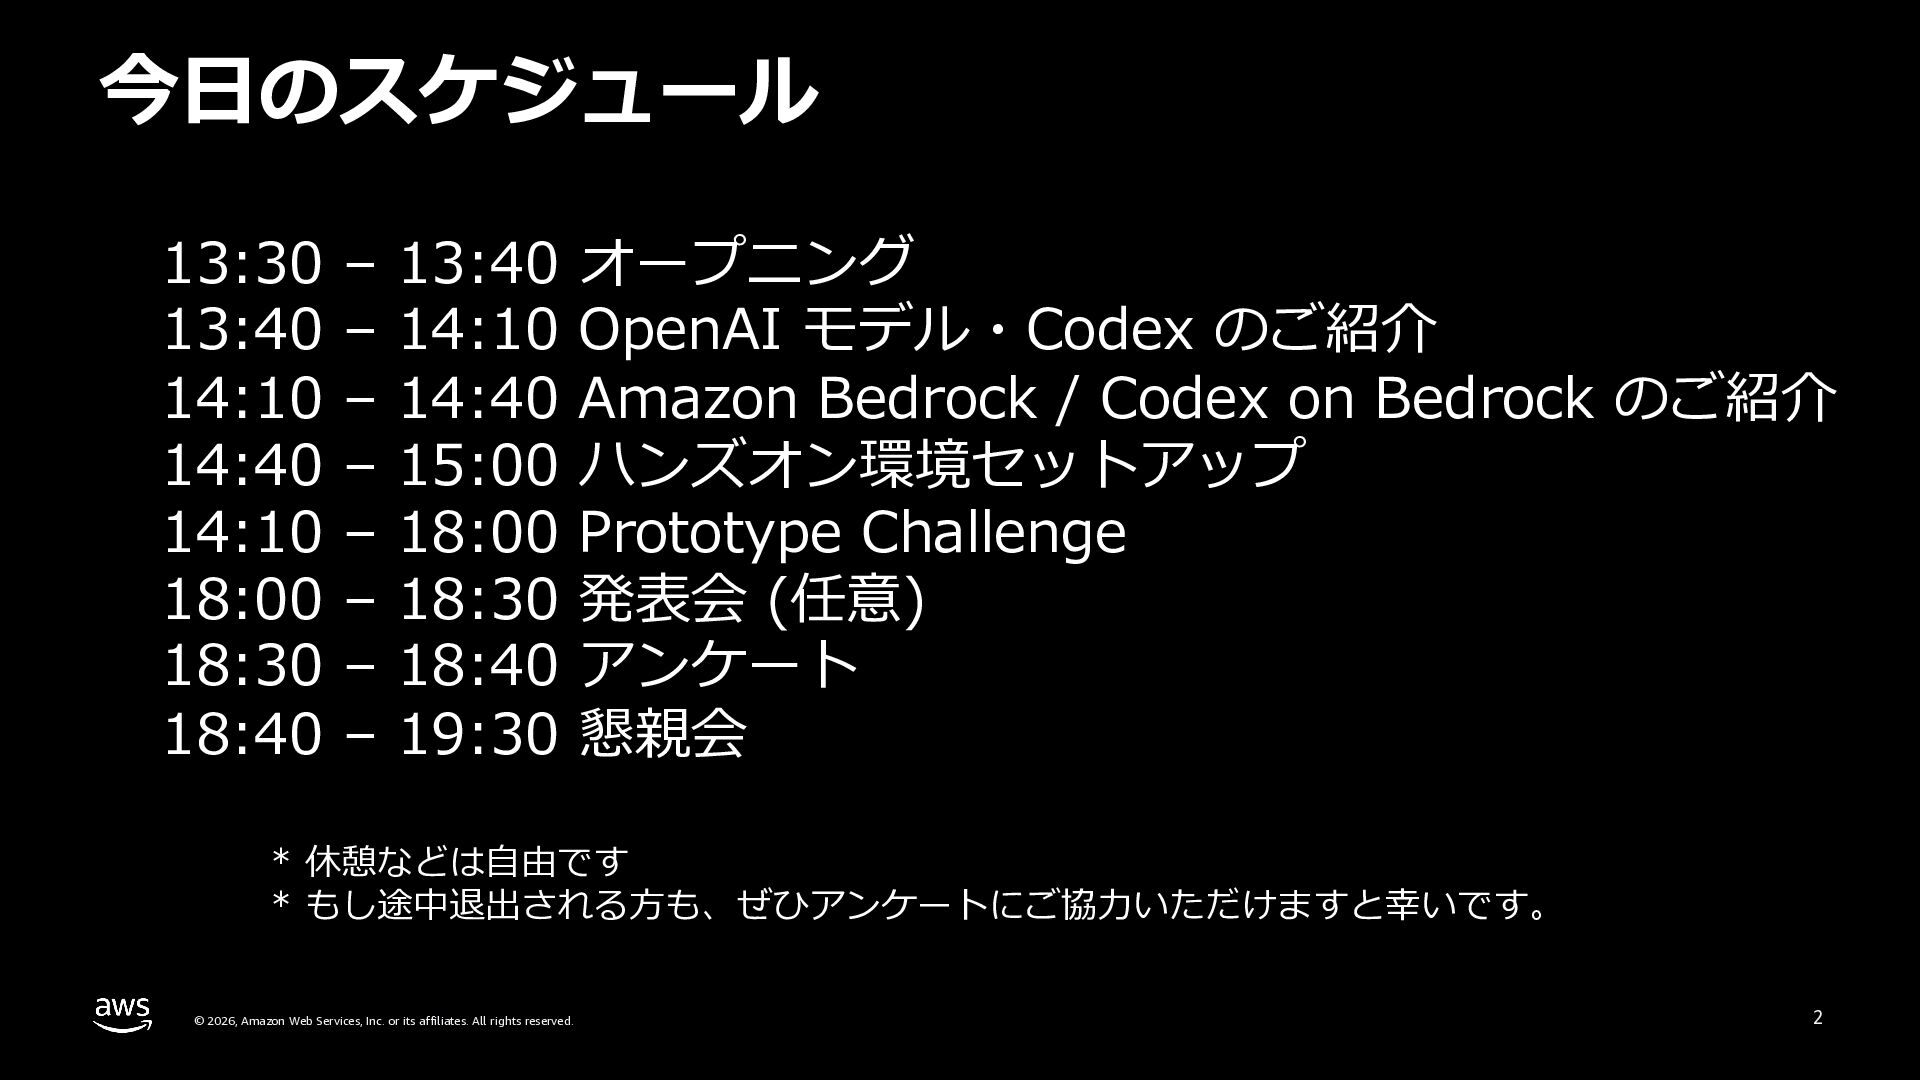
今⽇のスケジュール 13:30 – 13:40 オープニング 13:40 – 14:10 OpenAI モデル・Codex
のご紹介 14:10 – 14:40 Amazon Bedrock / Codex on Bedrock のご紹介 14:40 – 15:00 ハンズオン環境セットアップ 14:10 – 18:00 Prototype Challenge 18:00 – 18:30 発表会 (任意) 18:30 – 18:40 アンケート 18:40 – 19:30 懇親会 * 休憩などは⾃由です * もし途中退出される⽅も、ぜひアンケートにご協⼒いただけますと幸いです。 © 2026, Amazon Web Services, Inc. or its affiliates. All rights reserved. 2
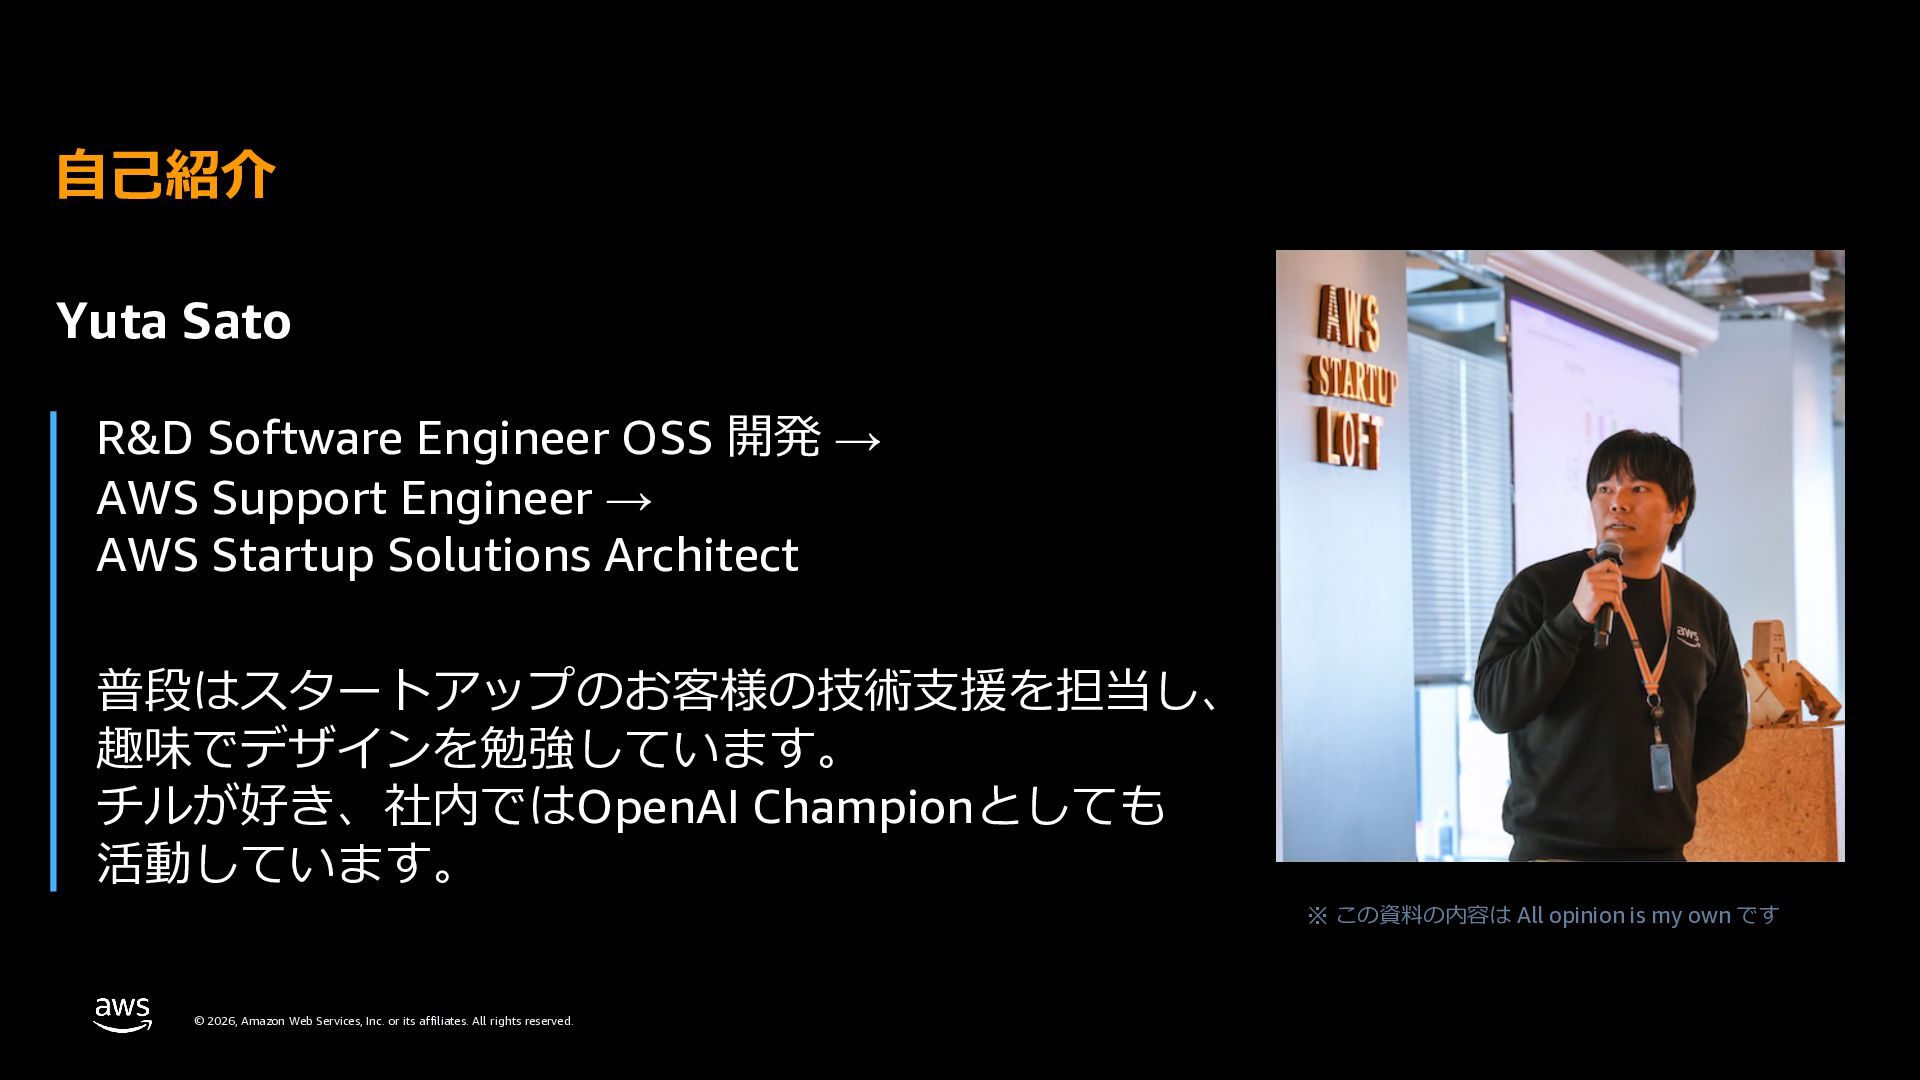
⾃⼰紹介 Yuta Sato R&D Software Engineer OSS 開発 → AWS
Support Engineer → AWS Startup Solutions Architect 普段はスタートアップのお客様の技術⽀援を担当し、 趣味でデザインを勉強しています。 チルが好き、社内ではOpenAI Championとしても 活動しています。 © 2026, Amazon Web Services, Inc. or its affiliates. All rights reserved. ※ この資料の内容は All opinion is my own です
今⽇のゴール (OpenAI x AWS) • OpenAI / OpenAI Model on
Bedrock について知っていただく • Codex on Bedrockを使って、 皆様のアイデアをAWSのサービスを使って 実際に形にしていただく © 2026, Amazon Web Services, Inc. or its affiliates. All rights reserved. 4
今回のサポート体制 • AWS、OpenAI様から エンジニア、SA が合計9⼈が サポーターとして来ています ぜひ、AWSでこういうことがやりたい、 実装してみたいといったアイデアの壁打ち役として ご活⽤ください︕ ©
2026, Amazon Web Services, Inc. or its affiliates. All rights reserved. 5
懇親会 スタートアップにおいてもつながり、助け合いが⼤事 「スタートアップとはお互いにパイを奪い合うような競争を しているのではなく、パイをお互いに⼤きくしようとしている⼈」 : 逆説のスタートアップ思考 せっかくのイベントなので繋がりを増やしてほしいと思います︕ © 2026, Amazon
Web Services, Inc. or its affiliates. All rights reserved. 6
はじめに アイデアはアイデアのままにしておくべきでは ない。何かの形にするべきである。 2020年にMIT (マサチューセッツ⼯科⼤学) メディアラボ それをサポートするツールの⼀つが、 AI coding ©
2026, Amazon Web Services, Inc. or its affiliates. All rights reserved. 7
アイデアのプロダクト化について • Working Backwards : Amazon Working backwards: Amazonʼs approach
to innovation • お客様が「欲しがるもの」に対して、 シンプルなものを素早く作る : 逆説のスタートアップ思考 © 2026, Amazon Web Services, Inc. or its affiliates. All rights reserved. 8
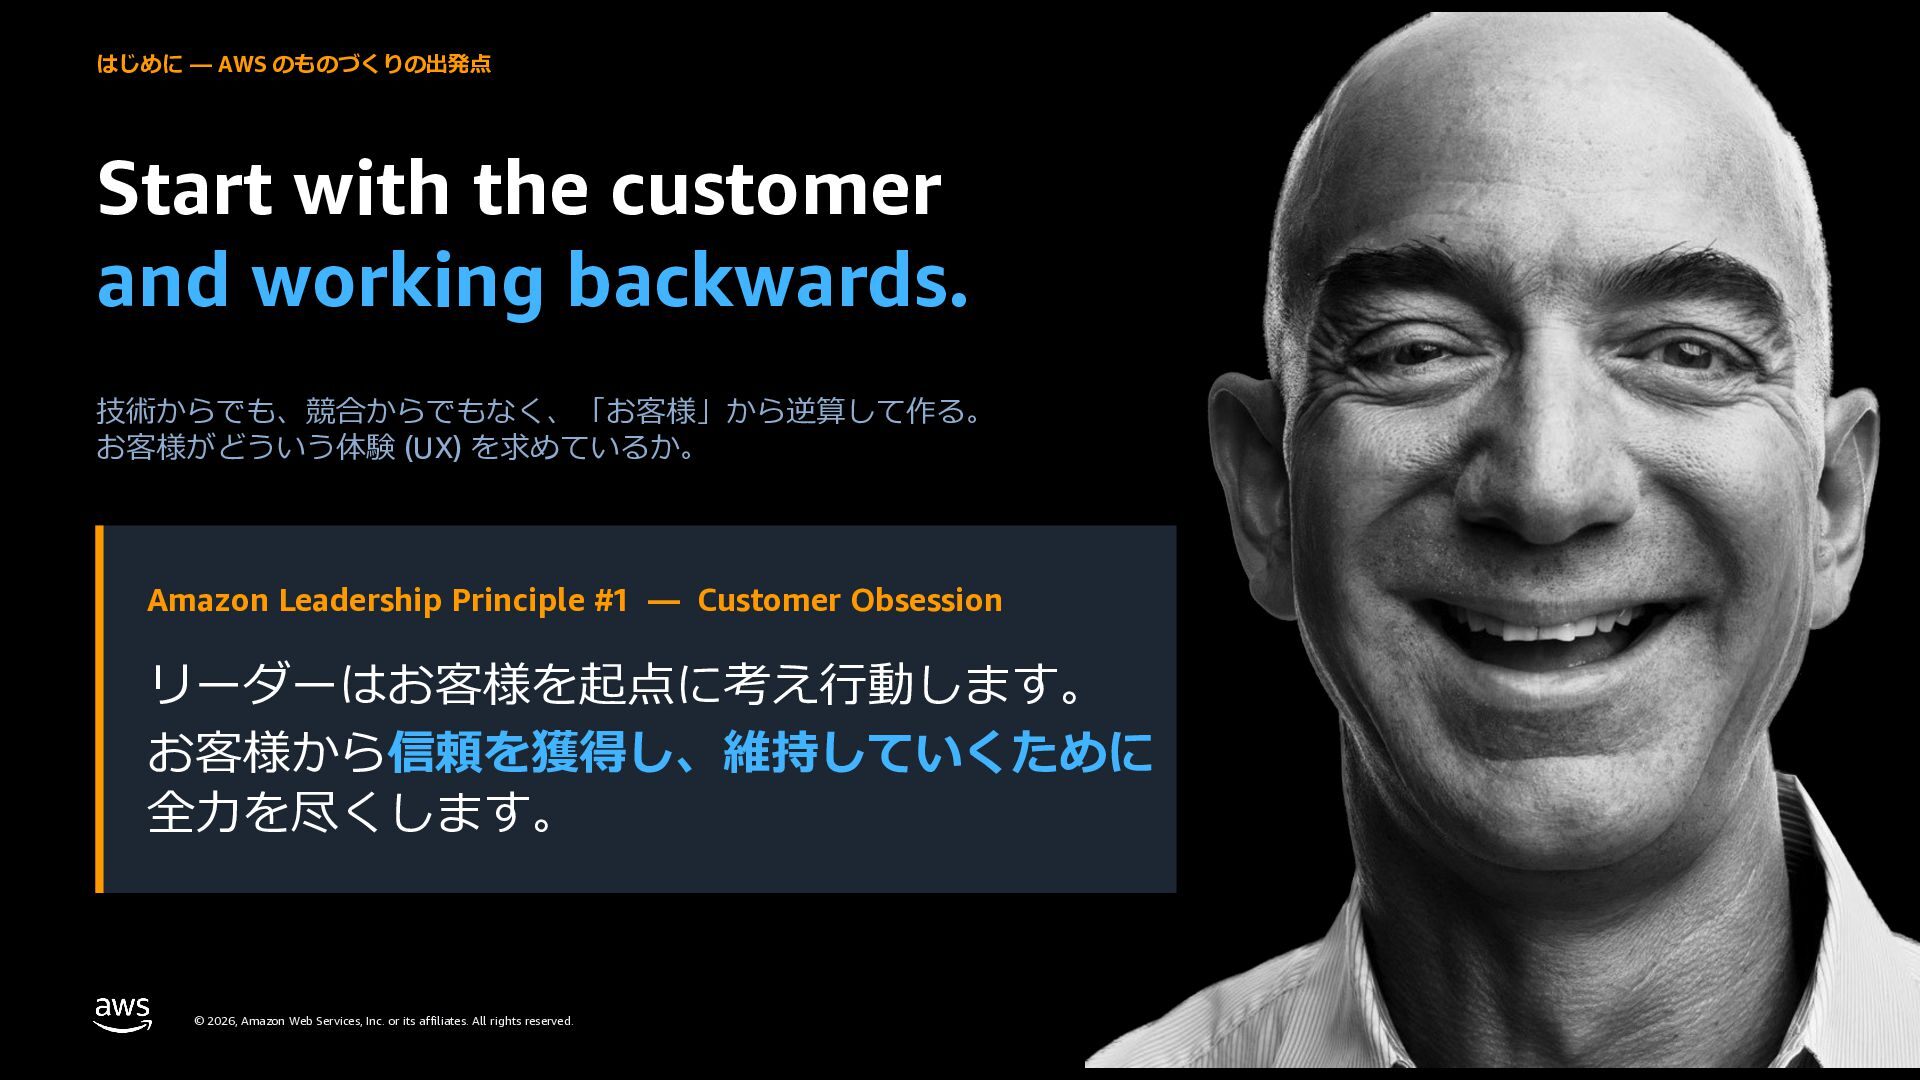
はじめに — AWS のものづくりの出発点 Start with the customer and working
backwards. 技術からでも、競合からでもなく、「お客様」から逆算して作る。 お客様がどういう体験 (UX) を求めているか。 Amazon Leadership Principle #1 — Customer Obsession リーダーはお客様を起点に考え⾏動します。 お客様から信頼を獲得し、維持していくために 全⼒を尽くします。 © 2026, Amazon Web Services, Inc. or its affiliates. All rights reserved. Photo: Andy Li / CC0 / Wikimedia Commons
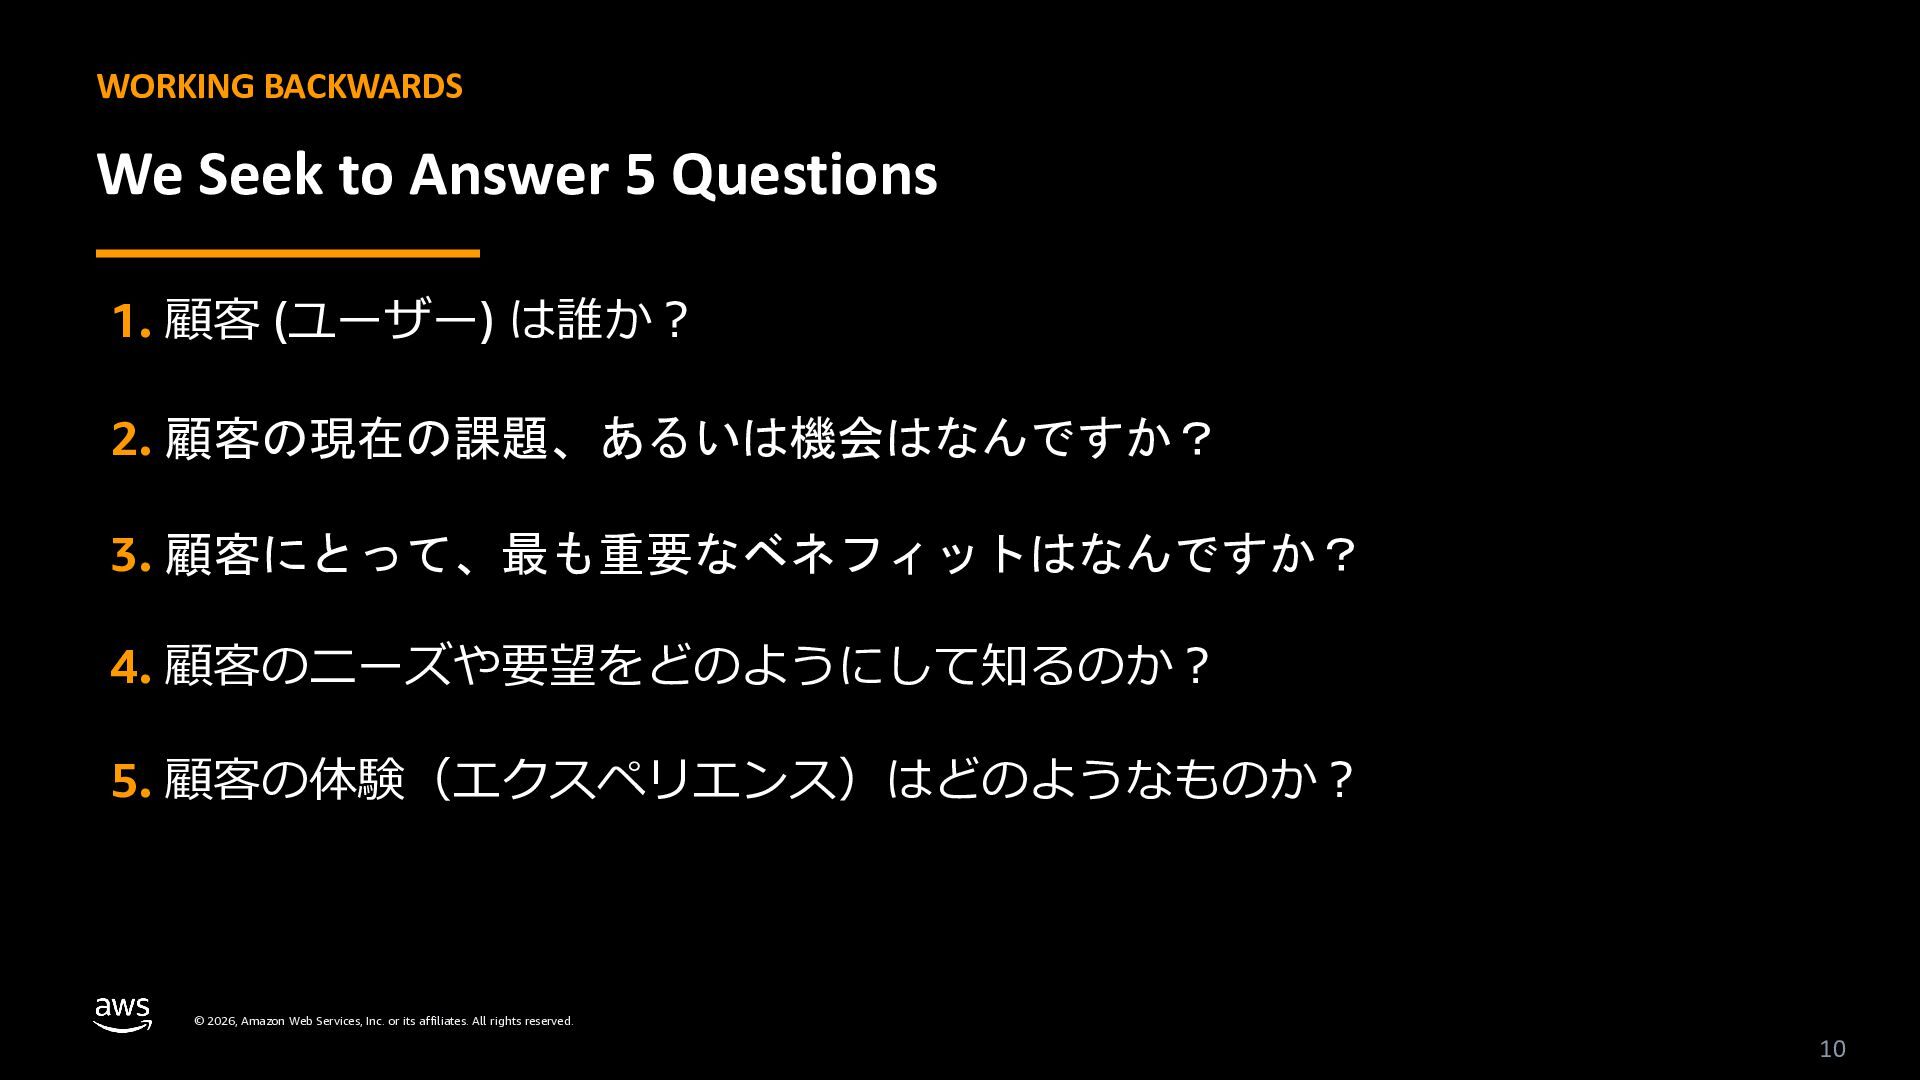
WORKING BACKWARDS We Seek to Answer 5 Questions 1. 顧客
(ユーザー) は誰か︖ 2. 顧客の現在の課題、あるいは機会はなんですか? 3. 顧客にとって、最も重要なベネフィットはなんですか? 4. 顧客のニーズや要望をどのようにして知るのか︖ 5. 顧客の体験(エクスペリエンス)はどのようなものか︖ © 2026, Amazon Web Services, Inc. or its affiliates. All rights reserved. 10
最後に… ⾊々あると思いますが楽しんでください︕︕ 学んで、試して、話して皆様にとって 今⽇⼀⽇が学びになった、また楽しめる⽇に なりましたら何よりです︕ © 2026, Amazon Web Services,
Inc. or its affiliates. All rights reserved. 11
01 Amazon Bedrock と OpenAI モデル © 2026, Amazon Web
Services, Inc. or its affiliates. All rights reserved. Amazon Confidential and Trademark.
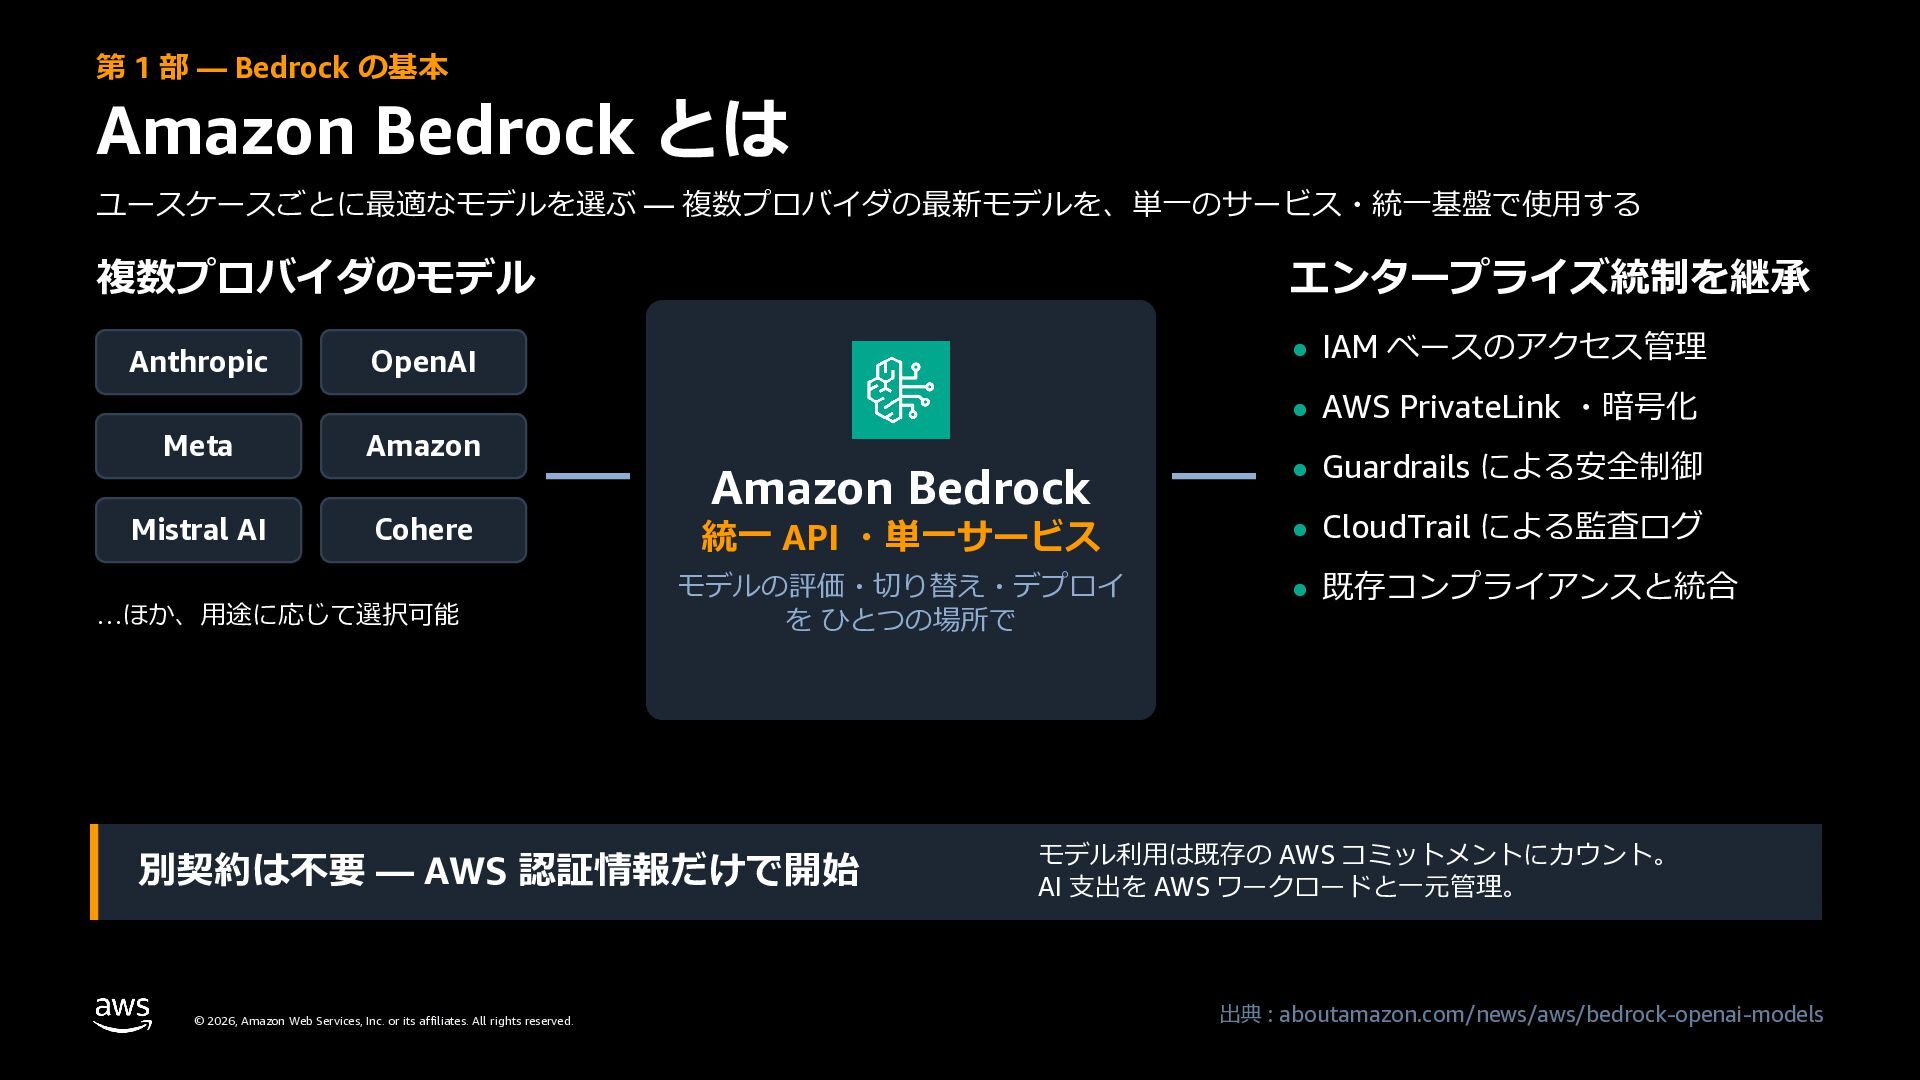
第 1 部 — Bedrock の基本 Amazon Bedrock とは ユースケースごとに最適なモデルを選ぶ
— 複数プロバイダの最新モデルを、単⼀のサービス・統⼀基盤で使⽤する 複数プロバイダのモデル Anthropic エンタープライズ統制を継承 IAM ベースのアクセス管理 OpenAI Meta Amazon Mistral AI Cohere …ほか、⽤途に応じて選択可能 AWS PrivateLink ・暗号化 Amazon Bedrock Guardrails による安全制御 モデルの評価・切り替え・デプロイ を ひとつの場所で 既存コンプライアンスと統合 統⼀ API ・単⼀サービス 別契約は不要 — AWS 認証情報だけで開始 © 2026, Amazon Web Services, Inc. or its affiliates. All rights reserved. CloudTrail による監査ログ モデル利⽤は既存の AWS コミットメントにカウント。 AI ⽀出を AWS ワークロードと⼀元管理。 出典 : aboutamazon.com/news/aws/bedrock-openai-models
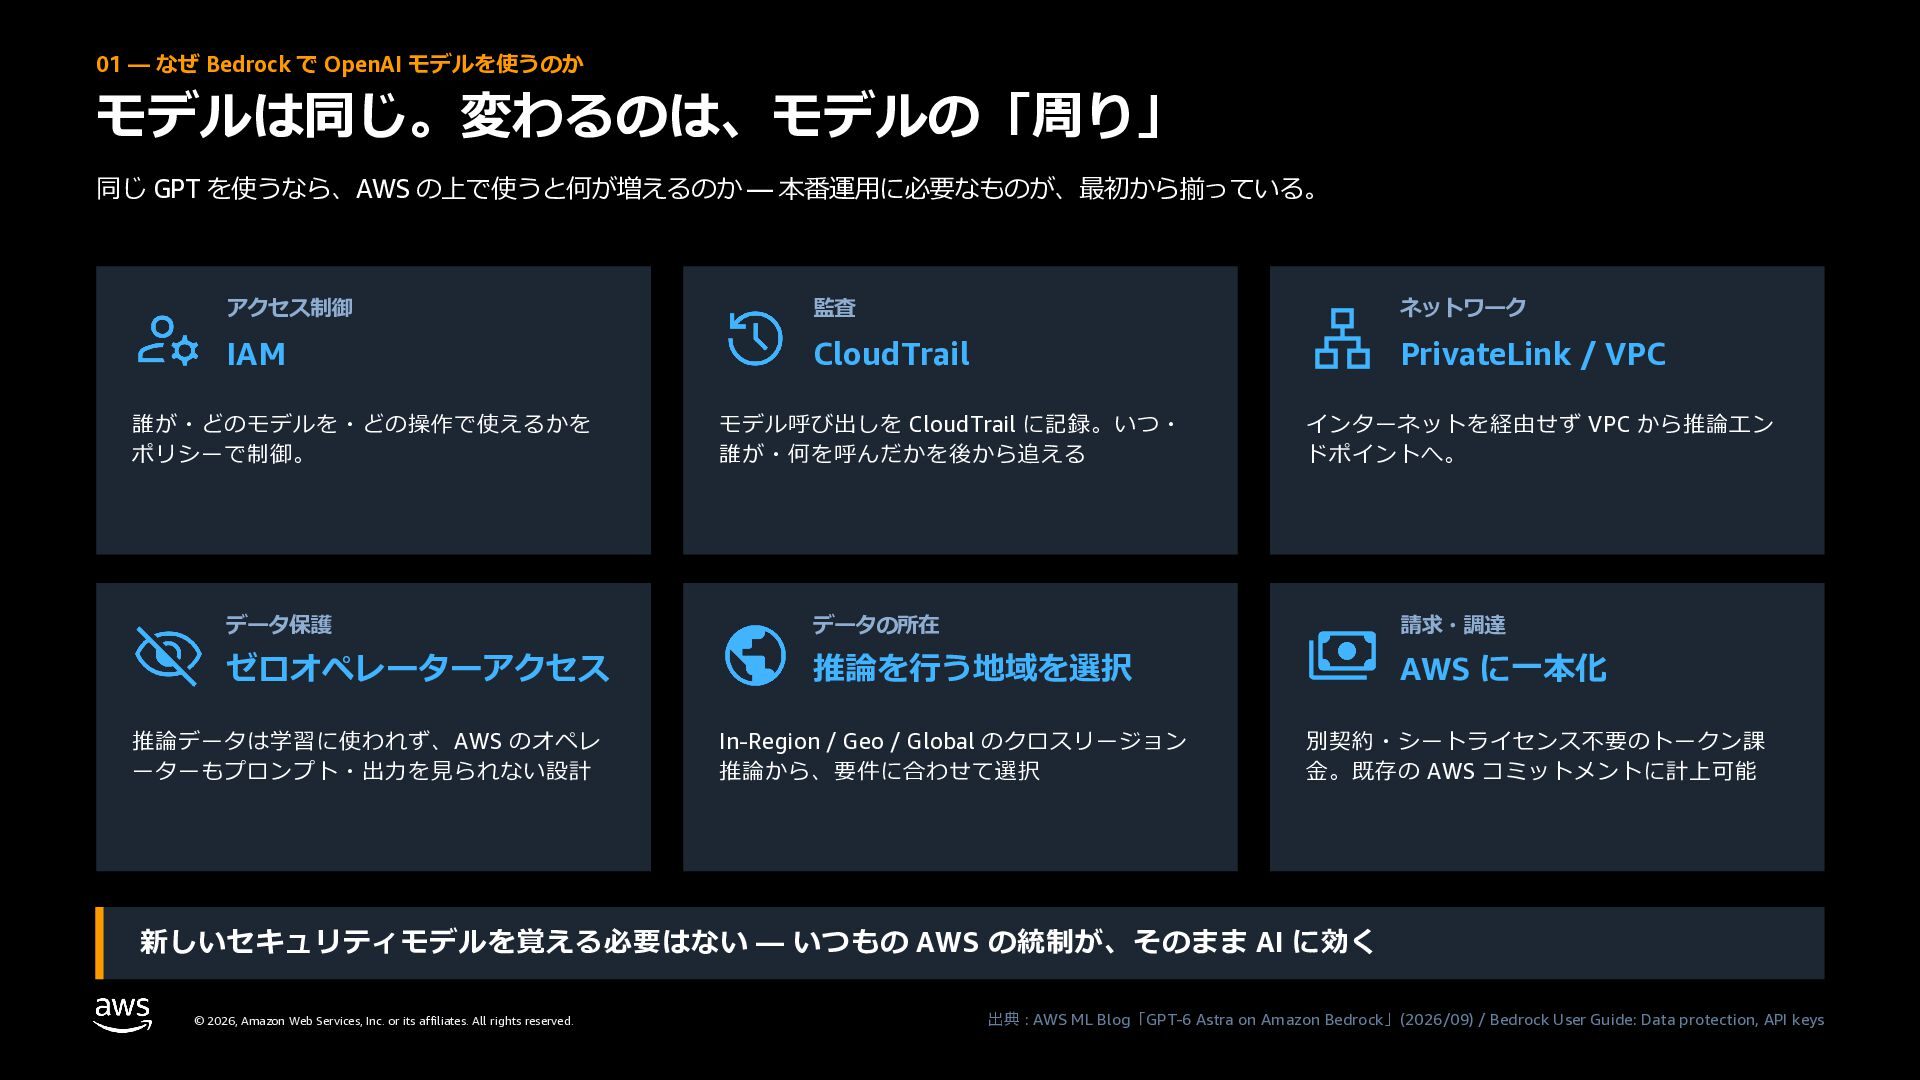
01 — なぜ Bedrock で OpenAI モデルを使うのか モデルは同じ。変わるのは、モデルの「周り」 同じ GPT
を使うなら、AWS の上で使うと何が増えるのか — 本番運⽤に必要なものが、最初から揃っている。 アクセス制御 監査 ネットワーク IAM CloudTrail PrivateLink / VPC 誰が・どのモデルを・どの操作で使えるかを ポリシーで制御。 モデル呼び出しを CloudTrail に記録。いつ・ 誰が・何を呼んだかを後から追える インターネットを経由せず VPC から推論エン ドポイントへ。 データ保護 データの所在 請求・調達 ゼロオペレーターアクセス 推論を⾏う地域を選択 AWS に⼀本化 推論データは学習に使われず、AWS のオペレ ーターもプロンプト・出⼒を⾒られない設計 In-Region / Geo / Global のクロスリージョン 推論から、要件に合わせて選択 別契約・シートライセンス不要のトークン課 ⾦。既存の AWS コミットメントに計上可能 新しいセキュリティモデルを覚える必要はない — いつもの AWS の統制が、そのまま AI に効く © 2026, Amazon Web Services, Inc. or its affiliates. All rights reserved. 出典 : AWS ML Blog「GPT-6 Astra on Amazon Bedrock」(2026/09) / Bedrock User Guide: Data protection, API keys
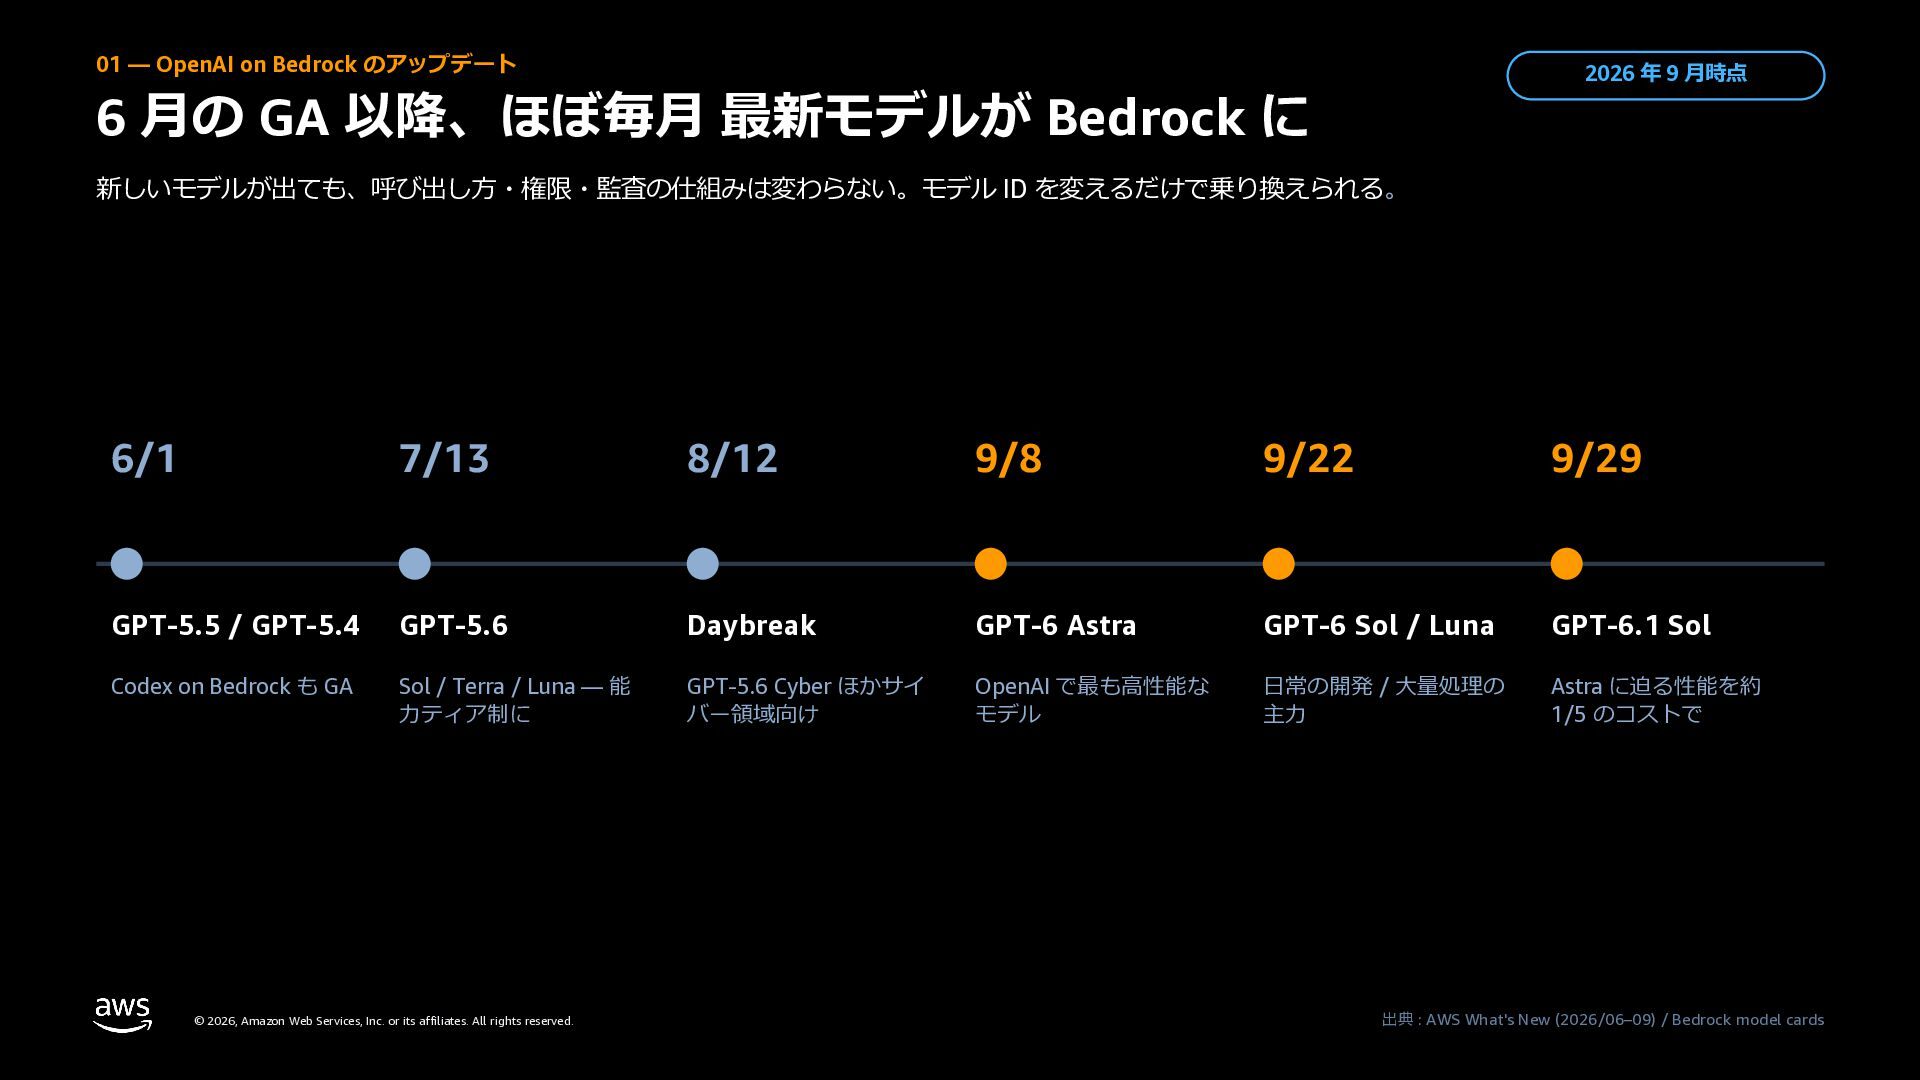
01 — OpenAI on Bedrock のアップデート 2026 年 9 ⽉時点
6 ⽉の GA 以降、ほぼ毎⽉ 最新モデルが Bedrock に 新しいモデルが出ても、呼び出し⽅・権限・監査の仕組みは変わらない。モデル ID を変えるだけで乗り換えられる。 6/1 7/13 8/12 9/8 9/22 9/29 GPT-5.5 / GPT-5.4 GPT-5.6 Daybreak GPT-6 Astra GPT-6 Sol / Luna GPT-6.1 Sol Codex on Bedrock も GA Sol / Terra / Luna — 能 ⼒ティア制に GPT-5.6 Cyber ほかサイ バー領域向け OpenAI で最も⾼性能な モデル ⽇常の開発 / ⼤量処理の 主⼒ Astra に迫る性能を約 1/5 のコストで © 2026, Amazon Web Services, Inc. or its affiliates. All rights reserved. 出典 : AWS What's New (2026/06–09) / Bedrock model cards
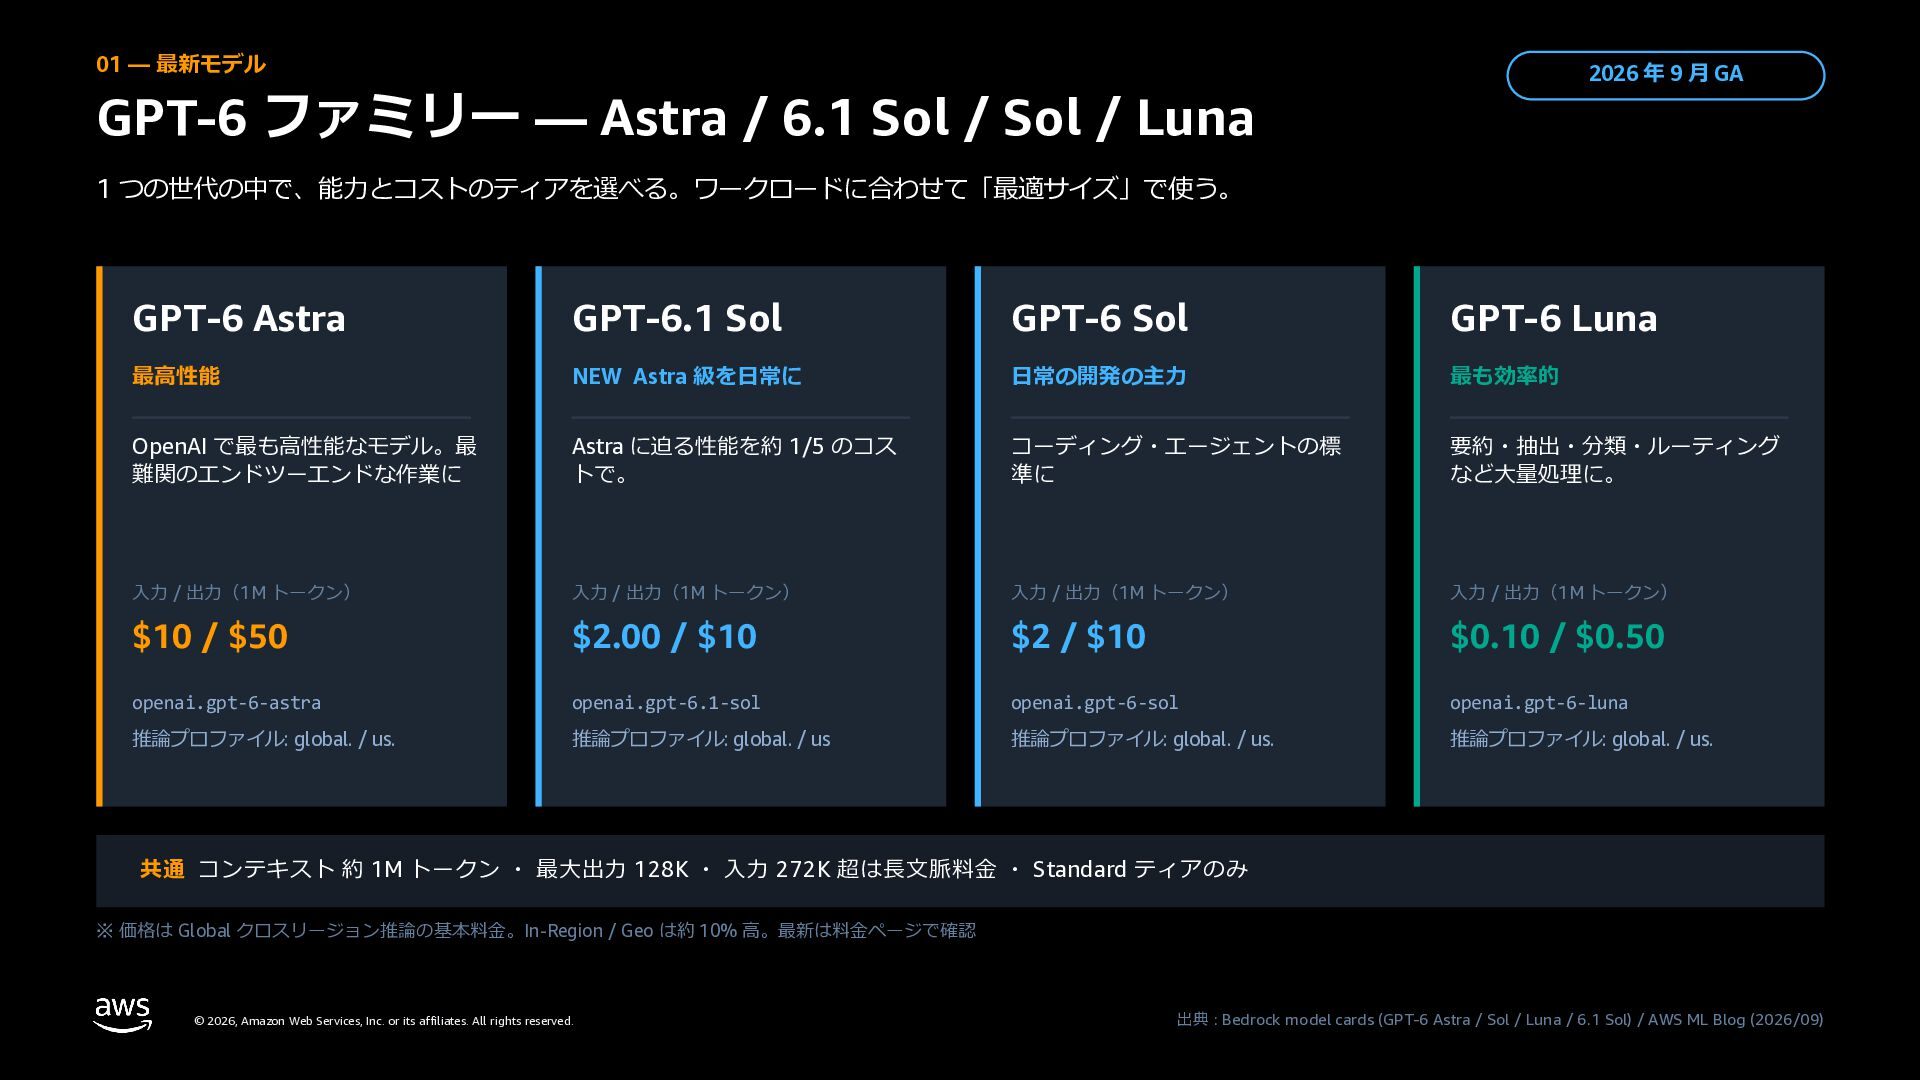
01 — 最新モデル 2026 年 9 ⽉ GA GPT-6 ファミリー
— Astra / 6.1 Sol / Sol / Luna 1 つの世代の中で、能⼒とコストのティアを選べる。ワークロードに合わせて「最適サイズ」で使う。 GPT-6 Astra GPT-6.1 Sol GPT-6 Sol GPT-6 Luna 最⾼性能 NEW Astra 級を⽇常に ⽇常の開発の主⼒ 最も効率的 OpenAI で最も⾼性能なモデル。最 難関のエンドツーエンドな作業に Astra に迫る性能を約 1/5 のコス トで。 コーディング・エージェントの標 準に 要約・抽出・分類・ルーティング など⼤量処理に。 ⼊⼒ / 出⼒(1M トークン) ⼊⼒ / 出⼒(1M トークン) ⼊⼒ / 出⼒(1M トークン) ⼊⼒ / 出⼒(1M トークン) $10 / $50 $2.00 / $10 $2 / $10 $0.10 / $0.50 openai.gpt-6-astra openai.gpt-6.1-sol openai.gpt-6-sol openai.gpt-6-luna 推論プロファイル: global. / us. 推論プロファイル: global. / us 推論プロファイル: global. / us. 推論プロファイル: global. / us. 共通 コンテキスト 約 1M トークン ・ 最⼤出⼒ 128K ・ ⼊⼒ 272K 超は⻑⽂脈料⾦ ・ Standard ティアのみ ※ 価格は Global クロスリージョン推論の基本料⾦。In-Region / Geo は約 10% ⾼。最新は料⾦ページで確認 © 2026, Amazon Web Services, Inc. or its affiliates. All rights reserved. 出典 : Bedrock model cards (GPT-6 Astra / Sol / Luna / 6.1 Sol) / AWS ML Blog (2026/09)
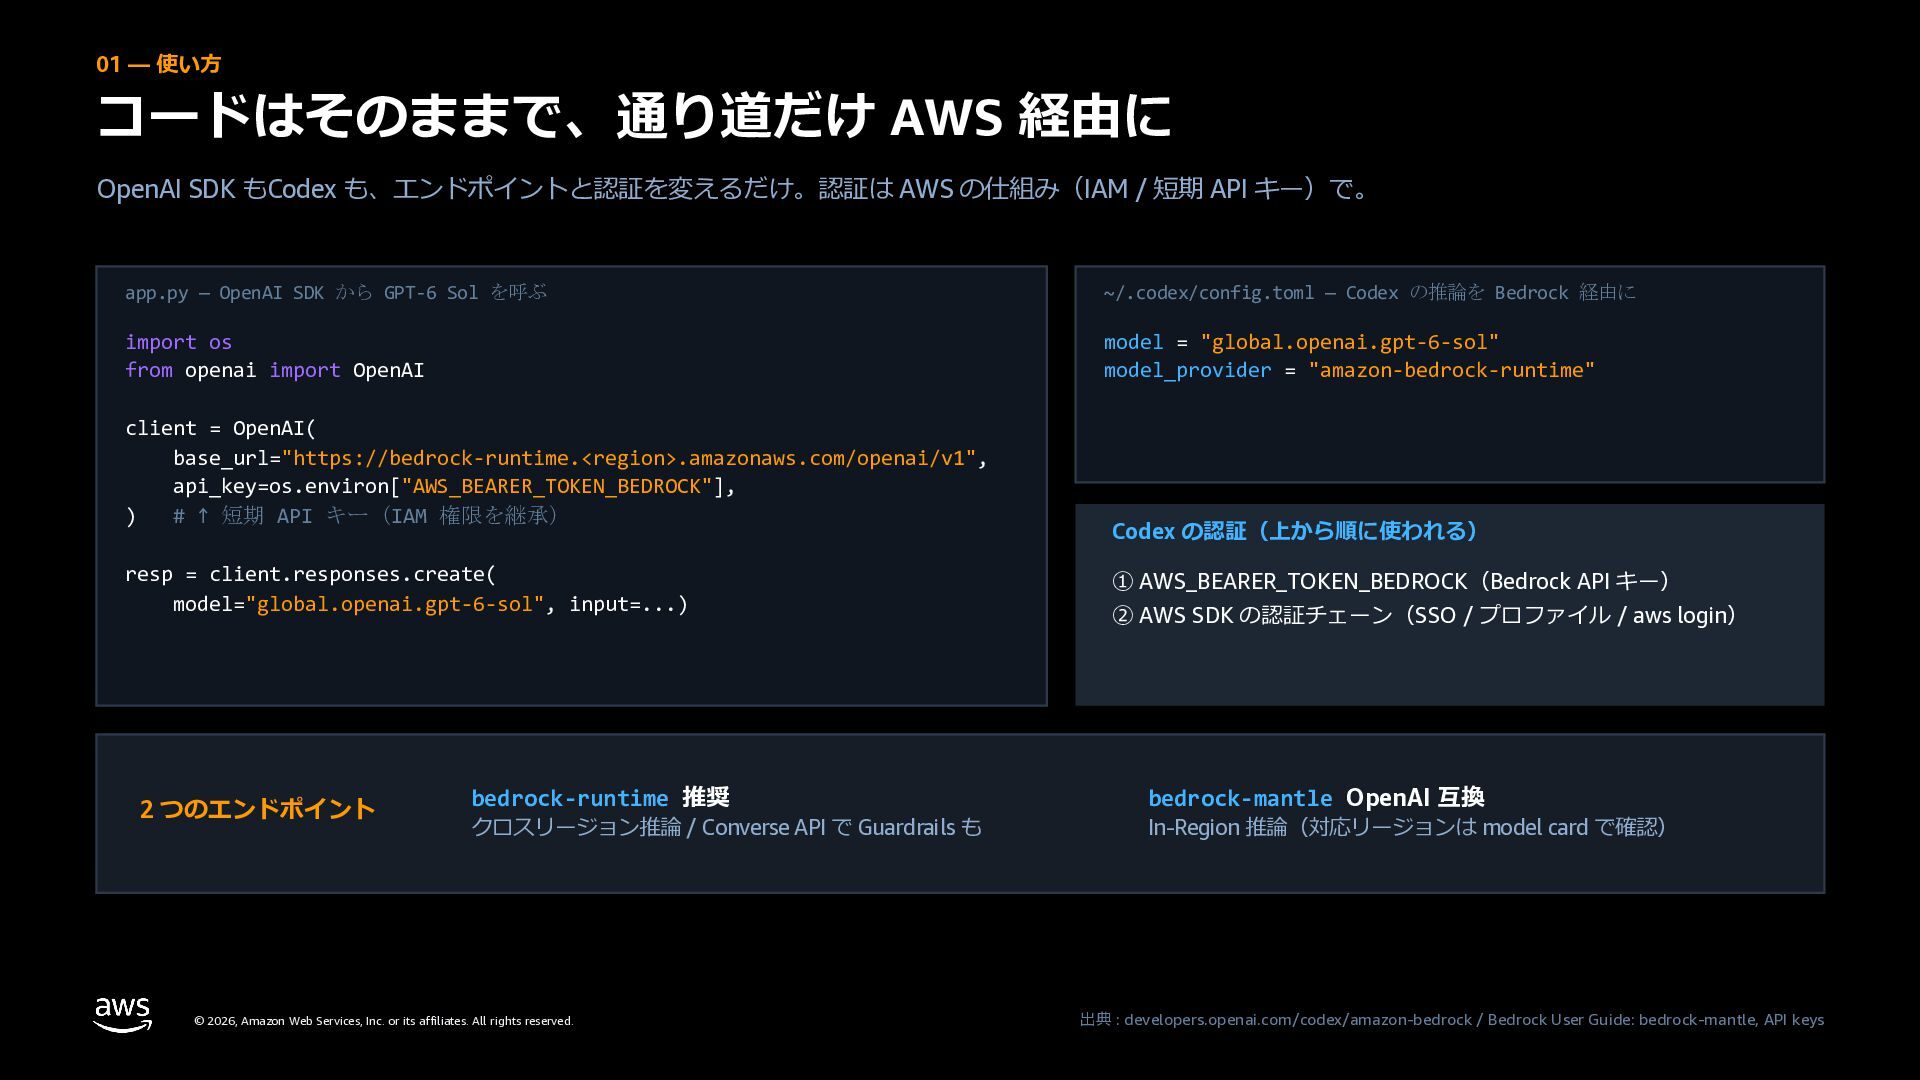
01 — 使い⽅ コードはそのままで、通り道だけ AWS 経由に OpenAI SDK もCodex も、エンドポイントと認証を変えるだけ。認証は
AWS の仕組み(IAM / 短期 API キー)で。 app.py — OpenAI SDK から GPT-6 Sol を呼ぶ ~/.codex/config.toml — Codex の推論を Bedrock 経由に import os from openai import OpenAI model = "global.openai.gpt-6-sol" model_provider = "amazon-bedrock-runtime" client = OpenAI( base_url="https://bedrock-runtime.<region>.amazonaws.com/openai/v1", api_key=os.environ["AWS_BEARER_TOKEN_BEDROCK"], ) # ↑ 短期 API キー(IAM 権限を継承) resp = client.responses.create( model="global.openai.gpt-6-sol", input=...) 2 つのエンドポイント bedrock-runtime 推奨 クロスリージョン推論 / Converse API で Guardrails も © 2026, Amazon Web Services, Inc. or its affiliates. All rights reserved. Codex の認証(上から順に使われる) ① AWS_BEARER_TOKEN_BEDROCK(Bedrock API キー) ② AWS SDK の認証チェーン(SSO / プロファイル / aws login) bedrock-mantle OpenAI 互換 In-Region 推論(対応リージョンは model card で確認) 出典 : developers.openai.com/codex/amazon-bedrock / Bedrock User Guide: bedrock-mantle, API keys
02 AWSにおける AI のセキュリティと 責任共有モデル 「誰が、何を守るのか」を明確にする — AWS が守るもの、お客様が決めるもの ©
2026, Amazon Web Services, Inc. or its affiliates. All rights reserved. Amazon Confidential and Trademark.
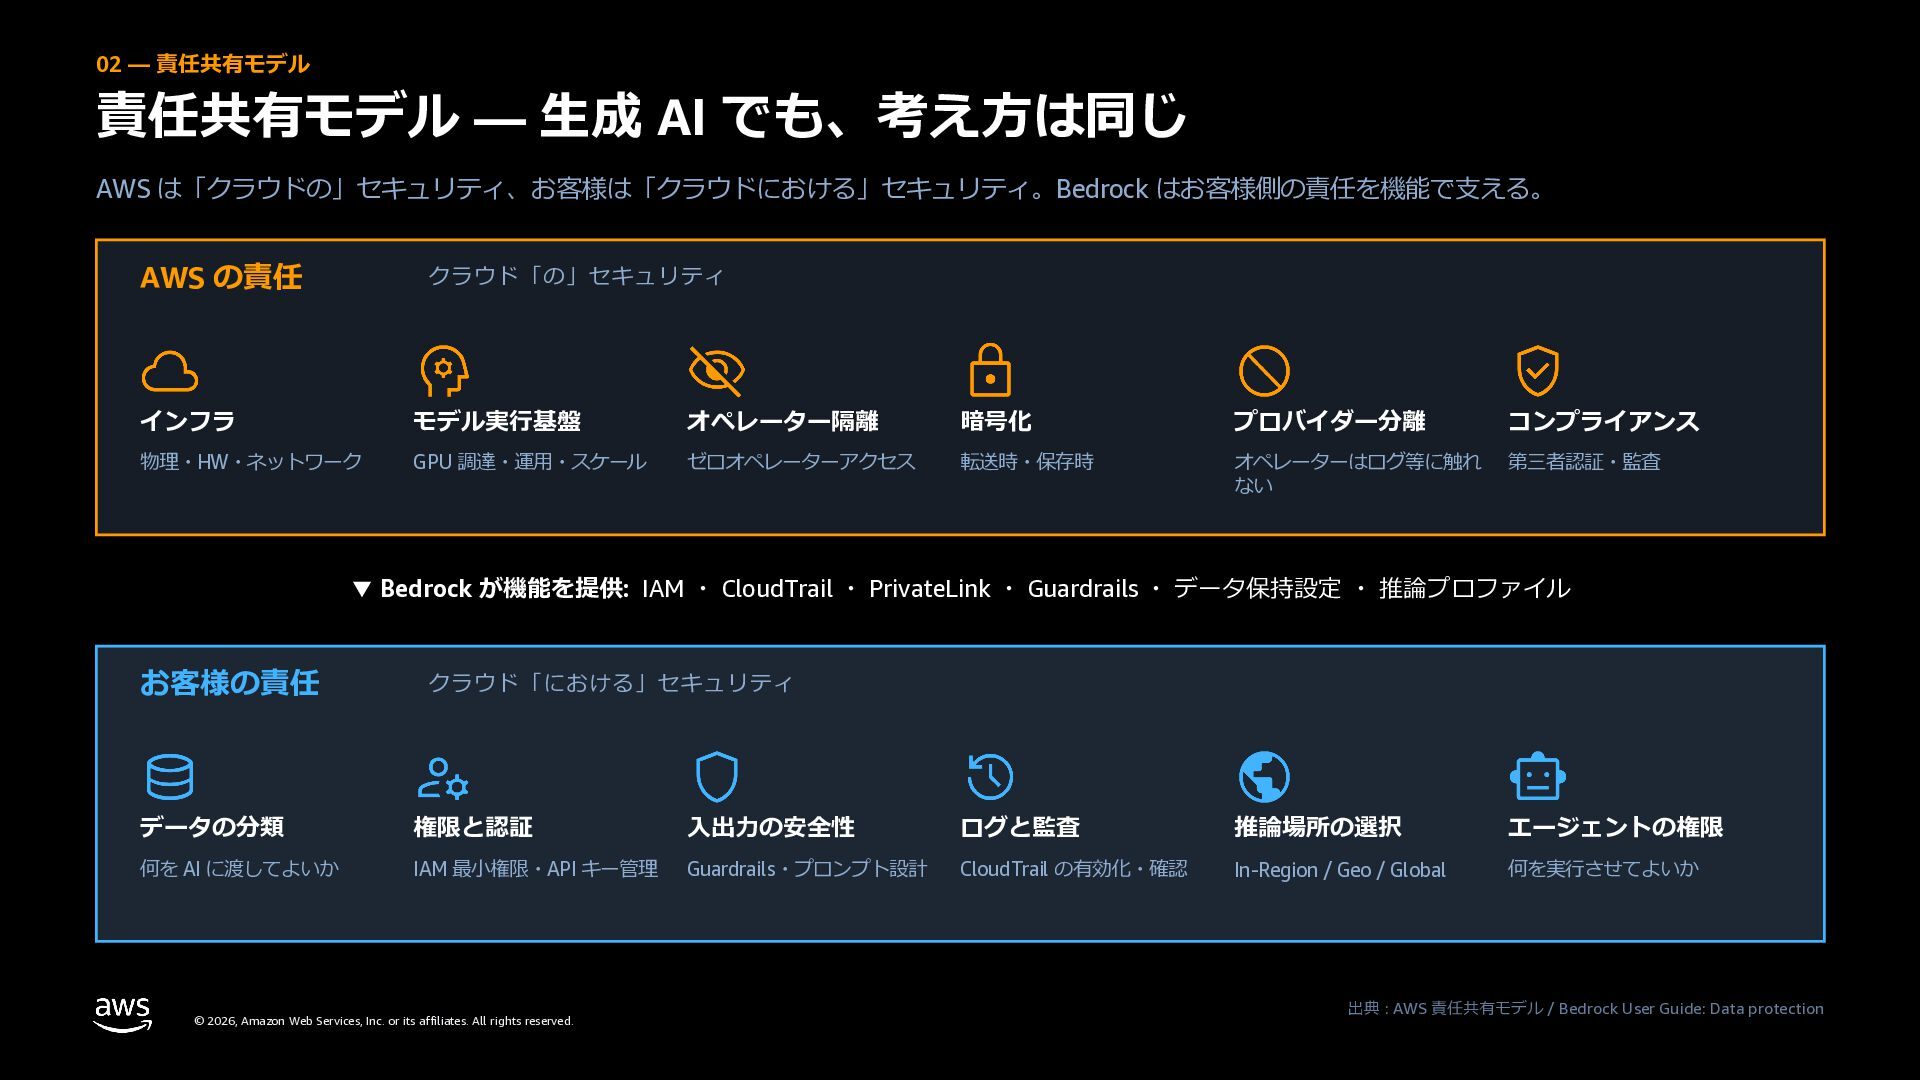
02 — 責任共有モデル 責任共有モデル — ⽣成 AI でも、考え⽅は同じ AWS は「クラウドの」セキュリティ、お客様は「クラウドにおける」セキュリティ。Bedrock
はお客様側の責任を機能で⽀える。 AWS の責任 クラウド「の」セキュリティ インフラ モデル実⾏基盤 オペレーター隔離 暗号化 プロバイダー分離 コンプライアンス 物理・HW・ネットワーク GPU 調達・運⽤・スケール ゼロオペレーターアクセス 転送時・保存時 オペレーターはログ等に触れ ない 第三者認証・監査 ▼ Bedrock が機能を提供: IAM ・ CloudTrail ・ PrivateLink ・ Guardrails ・ データ保持設定 ・ 推論プロファイル お客様の責任 クラウド「における」セキュリティ データの分類 権限と認証 ⼊出⼒の安全性 ログと監査 推論場所の選択 エージェントの権限 何を AI に渡してよいか IAM 最⼩権限・API キー管理 Guardrails・プロンプト設計 CloudTrail の有効化・確認 In-Region / Geo / Global 何を実⾏させてよいか © 2026, Amazon Web Services, Inc. or its affiliates. All rights reserved. 出典 : AWS 責任共有モデル / Bedrock User Guide: Data protection
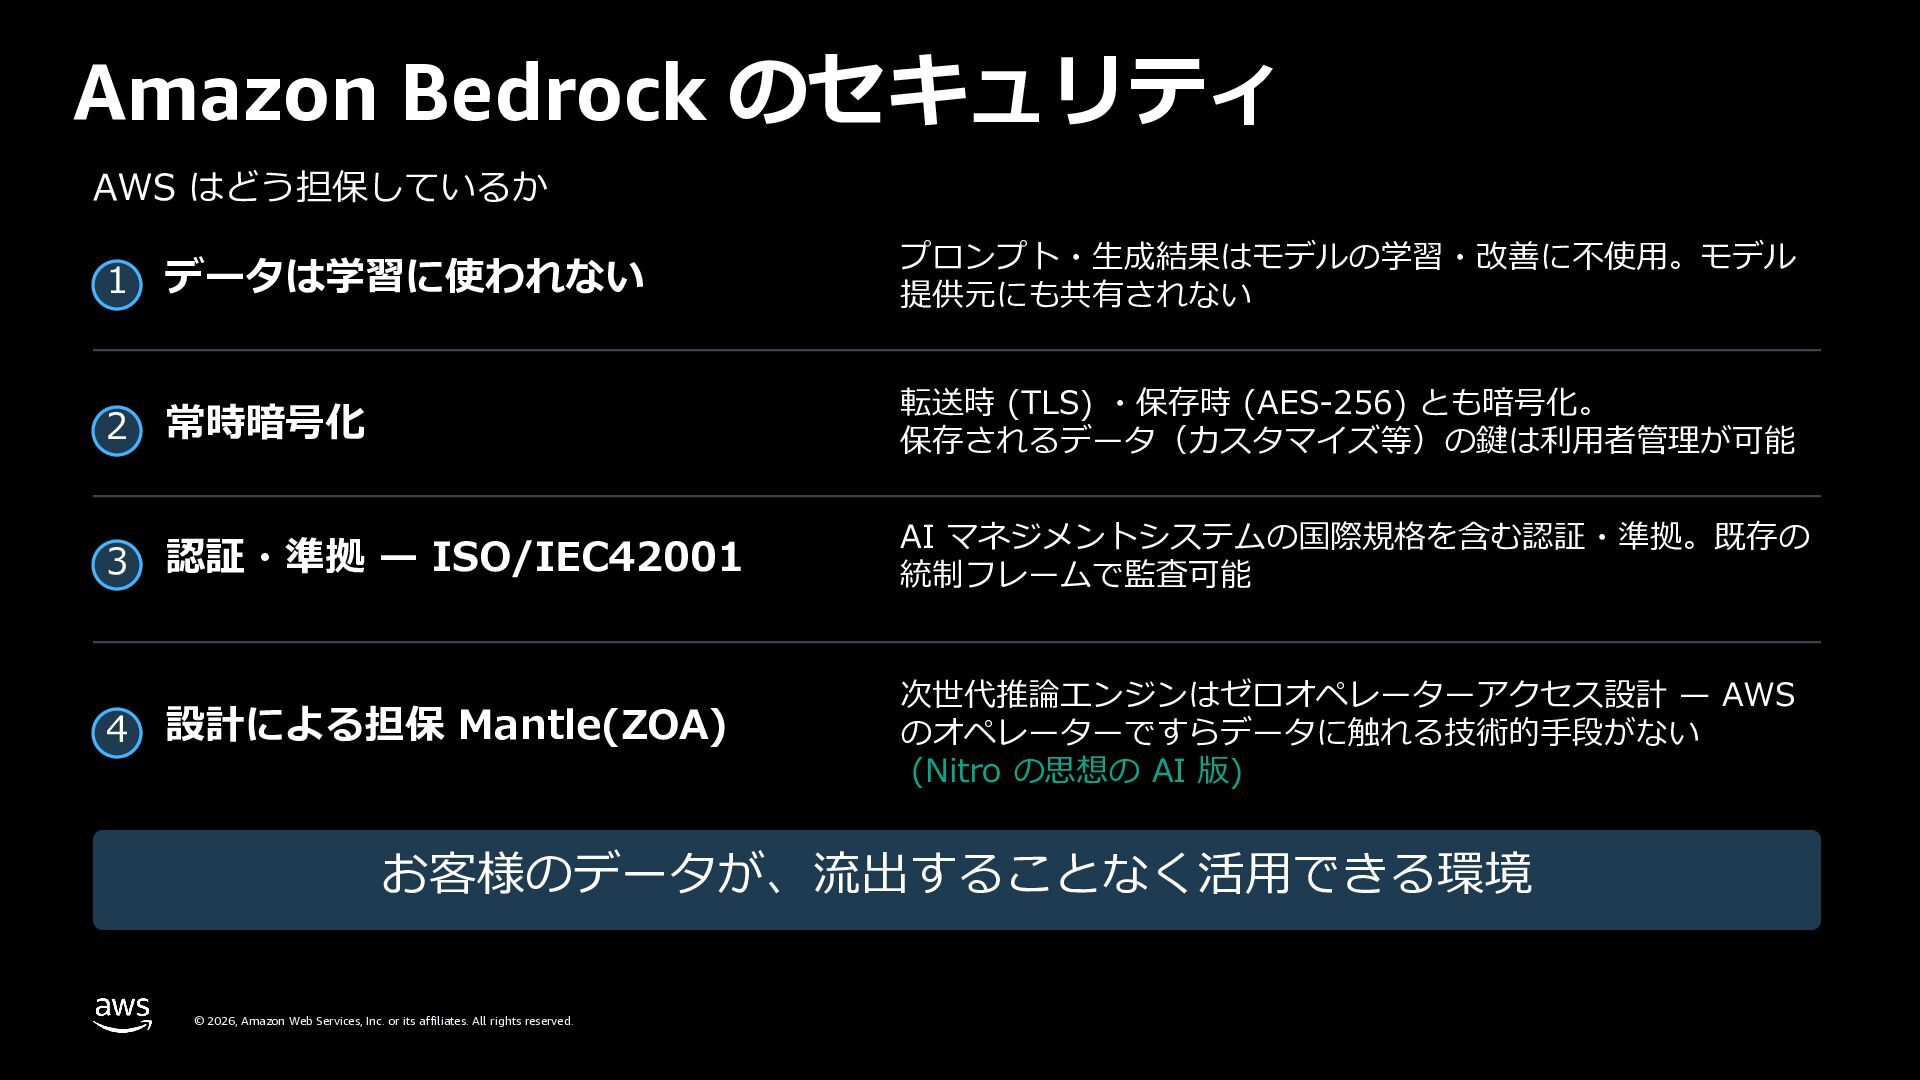
Amazon Bedrock のセキュリティ AWS はどう担保しているか 1 データは学習に使われない プロンプト・⽣成結果はモデルの学習・改善に不使⽤。モデル 提供元にも共有されない 2
常時暗号化 転送時 (TLS) ・保存時 (AES-256) とも暗号化。 保存されるデータ(カスタマイズ等)の鍵は利⽤者管理が可能 3 認証・準拠 ̶ ISO/IEC42001 AI マネジメントシステムの国際規格を含む認証・準拠。既存の 統制フレームで監査可能 設計による担保 Mantle(ZOA) 次世代推論エンジンはゼロオペレーターアクセス設計 ̶ AWS のオペレーターですらデータに触れる技術的⼿段がない (Nitro の思想の AI 版) 4 お客様のデータが、流出することなく活⽤できる環境 © 2026, Amazon Web Services, Inc. or its affiliates. All rights reserved.
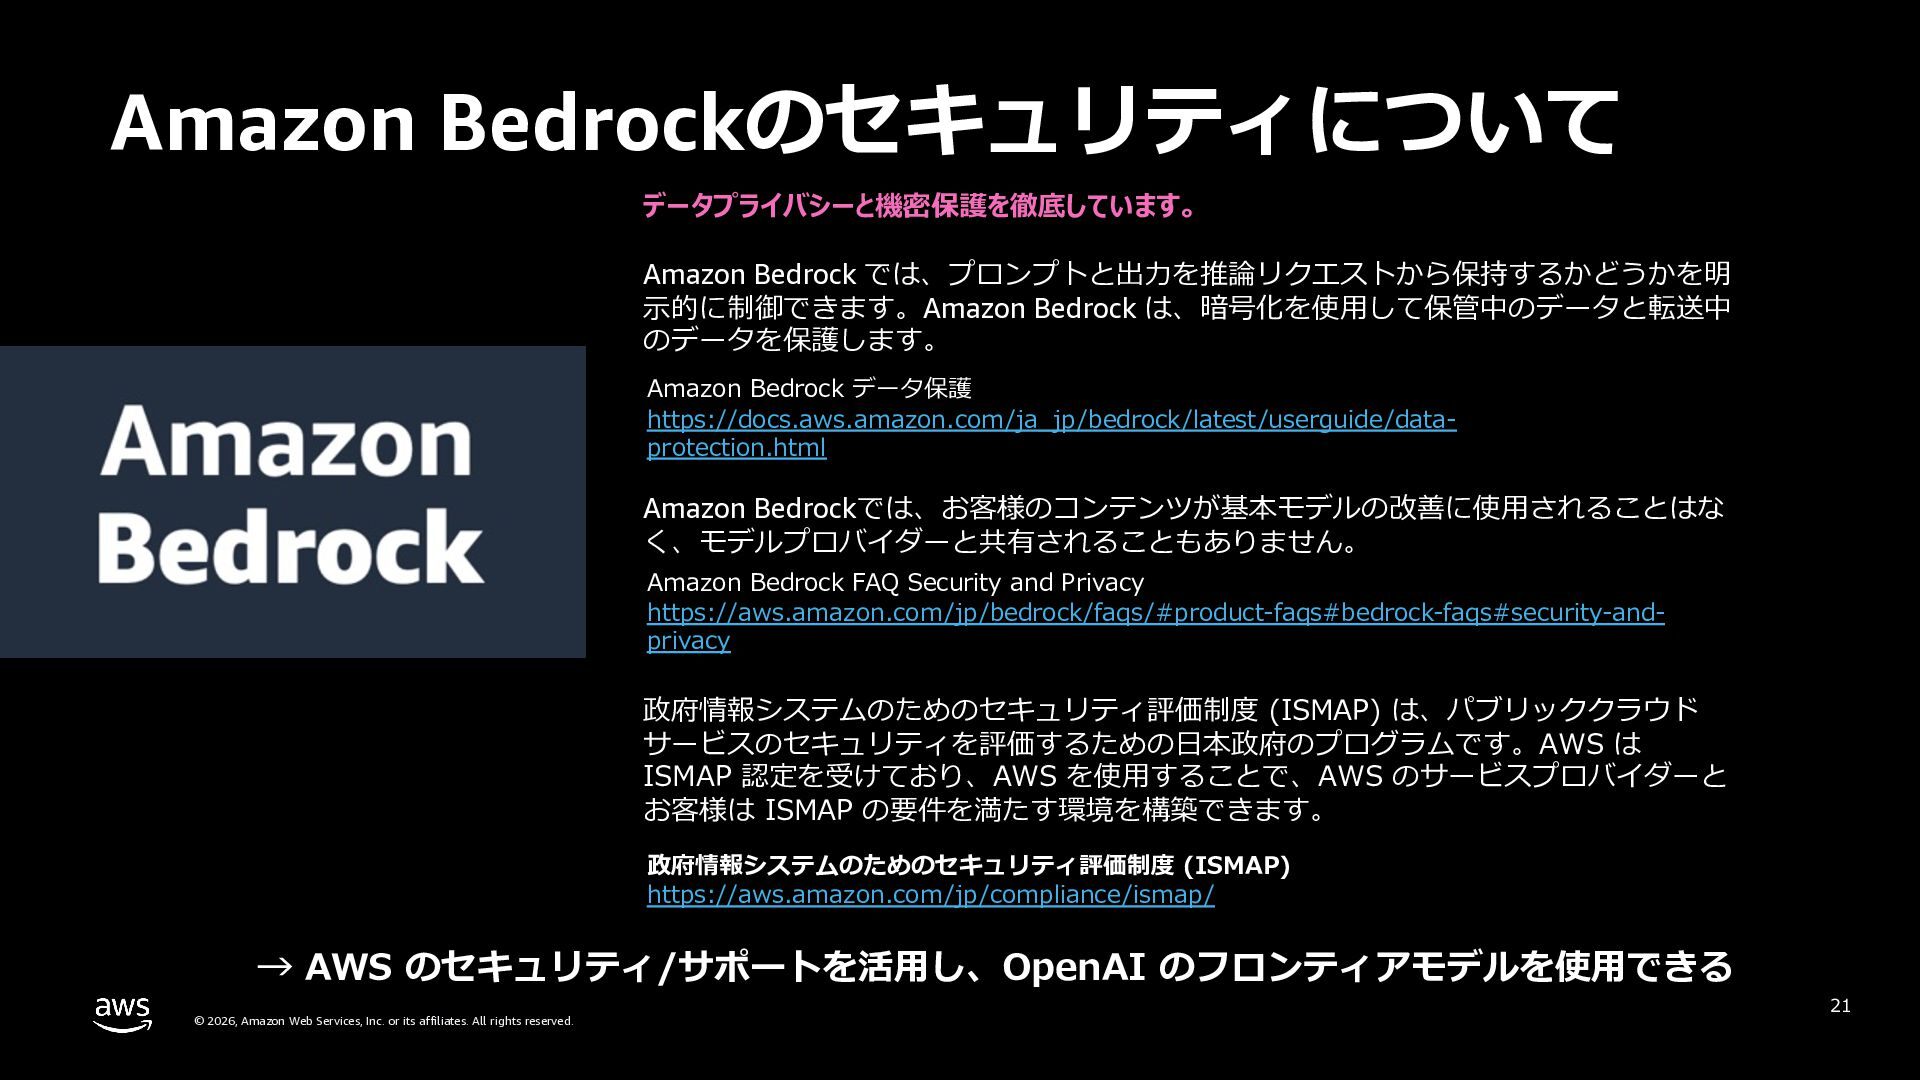
Amazon Bedrockのセキュリティについて データプライバシーと機密保護を徹底しています。 Amazon Bedrock では、プロンプトと出⼒を推論リクエストから保持するかどうかを明 ⽰的に制御できます。Amazon Bedrock は、暗号化を使⽤して保管中のデータと転送中 のデータを保護します。
Amazon Bedrock データ保護 https://docs.aws.amazon.com/ja_jp/bedrock/latest/userguide/dataprotection.html Amazon Bedrockでは、お客様のコンテンツが基本モデルの改善に使⽤されることはな く、モデルプロバイダーと共有されることもありません。 Amazon Bedrock FAQ Security and Privacy https://aws.amazon.com/jp/bedrock/faqs/#product-faqs#bedrock-faqs#security-andprivacy 政府情報システムのためのセキュリティ評価制度 (ISMAP) は、パブリッククラウド サービスのセキュリティを評価するための⽇本政府のプログラムです。AWS は ISMAP 認定を受けており、AWS を使⽤することで、AWS のサービスプロバイダーと お客様は ISMAP の要件を満たす環境を構築できます。 政府情報システムのためのセキュリティ評価制度 (ISMAP) https://aws.amazon.com/jp/compliance/ismap/ → AWS のセキュリティ/サポートを活⽤し、OpenAI のフロンティアモデルを使⽤できる © 2026, Amazon Web Services, Inc. or its affiliates. All rights reserved. 21
03 開発体験 — AI コーディング × AWS MCP AWS を「会話で」作る。そして、その操作も
IAM と CloudTrail の下に置く © 2026, Amazon Web Services, Inc. or its affiliates. All rights reserved. Amazon Confidential and Trademark.
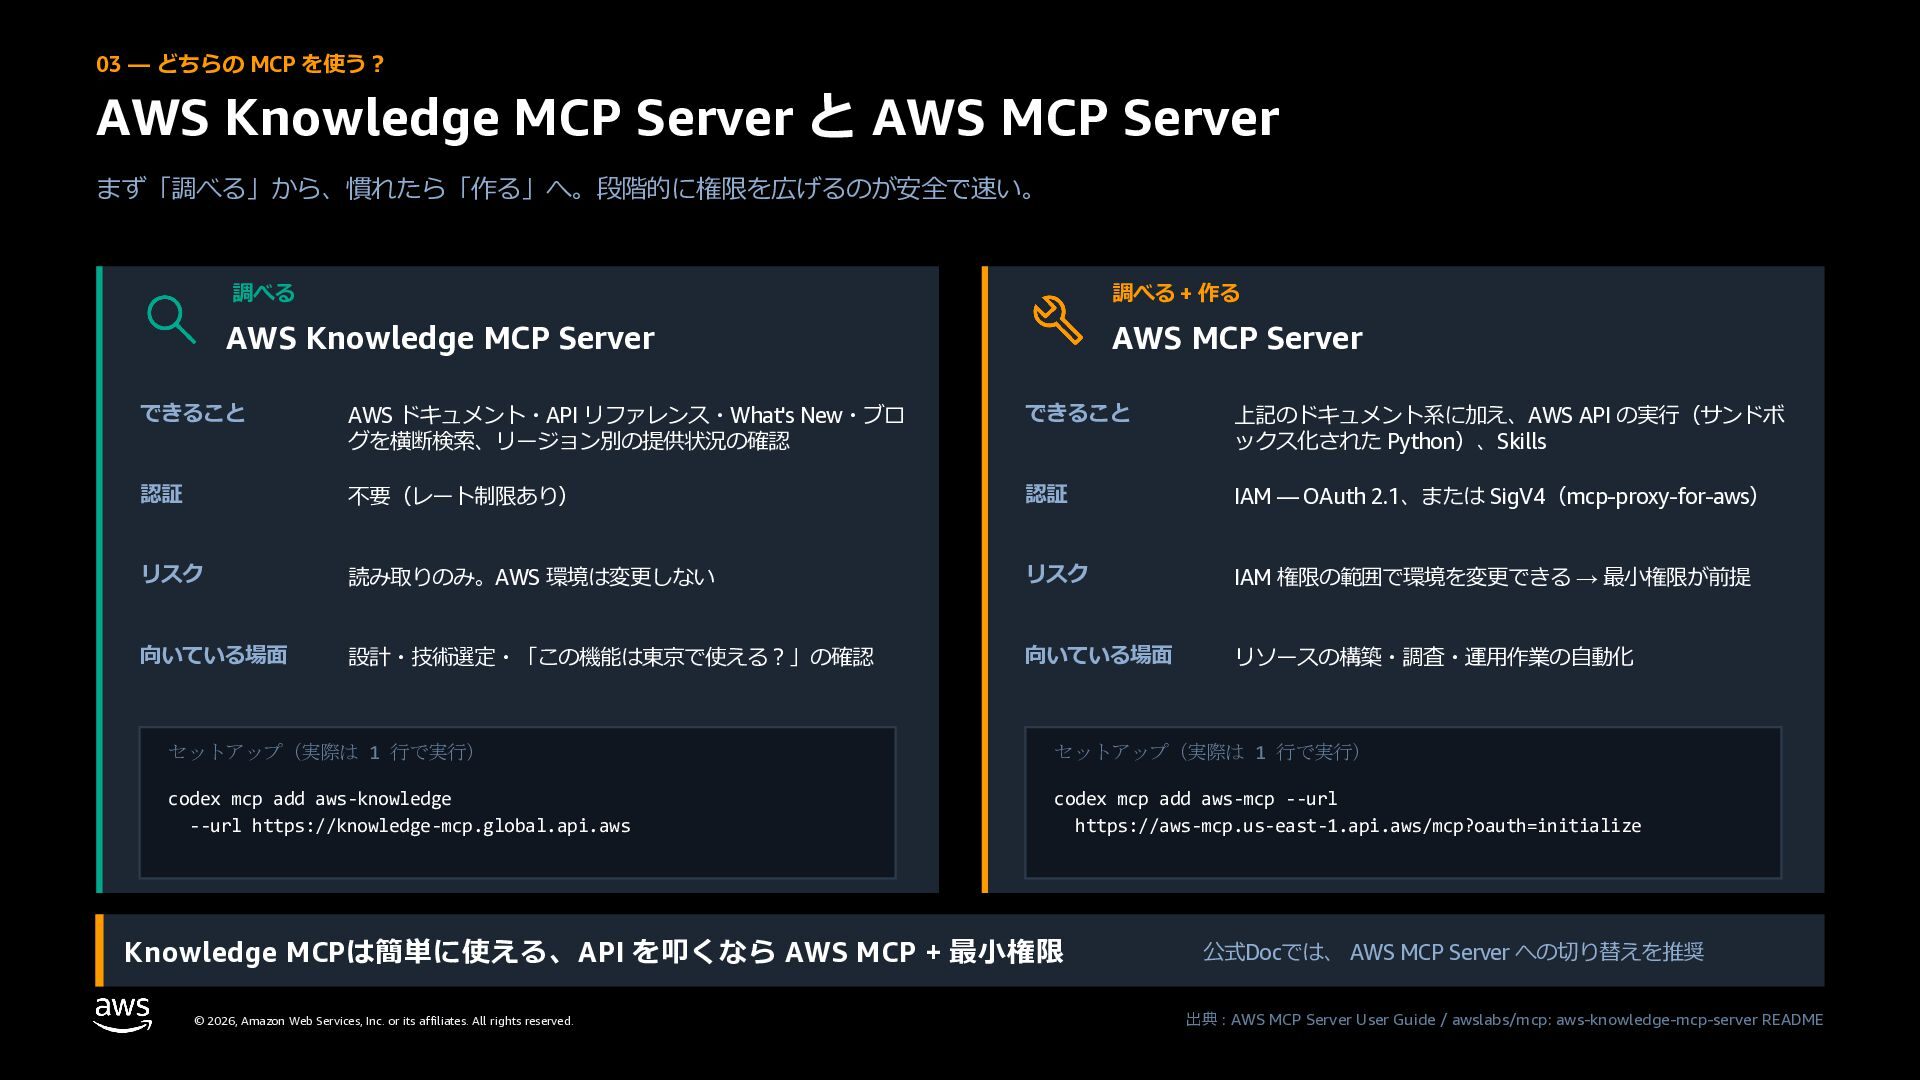
03 — どちらの MCP を使う︖ AWS Knowledge MCP Server と
AWS MCP Server まず「調べる」から、慣れたら「作る」へ。段階的に権限を広げるのが安全で速い。 調べる 調べる + 作る AWS Knowledge MCP Server AWS MCP Server できること AWS ドキュメント・API リファレンス・What's New・ブロ グを横断検索、リージョン別の提供状況の確認 できること 上記のドキュメント系に加え、AWS API の実⾏(サンドボ ックス化された Python)、Skills 認証 不要(レート制限あり) 認証 IAM — OAuth 2.1、または SigV4(mcp-proxy-for-aws) リスク 読み取りのみ。AWS 環境は変更しない リスク IAM 権限の範囲で環境を変更できる → 最⼩権限が前提 向いている場⾯ 設計・技術選定・「この機能は東京で使える︖」の確認 向いている場⾯ リソースの構築・調査・運⽤作業の⾃動化 セットアップ(実際は 1 行で実行) セットアップ(実際は 1 行で実行) codex mcp add aws-knowledge --url https://knowledge-mcp.global.api.aws codex mcp add aws-mcp --url https://aws-mcp.us-east-1.api.aws/mcp?oauth=initialize Knowledge MCPは簡単に使える、API を叩くなら AWS MCP + 最⼩権限 © 2026, Amazon Web Services, Inc. or its affiliates. All rights reserved. 公式Docでは、 AWS MCP Server への切り替えを推奨 出典 : AWS MCP Server User Guide / awslabs/mcp: aws-knowledge-mcp-server README
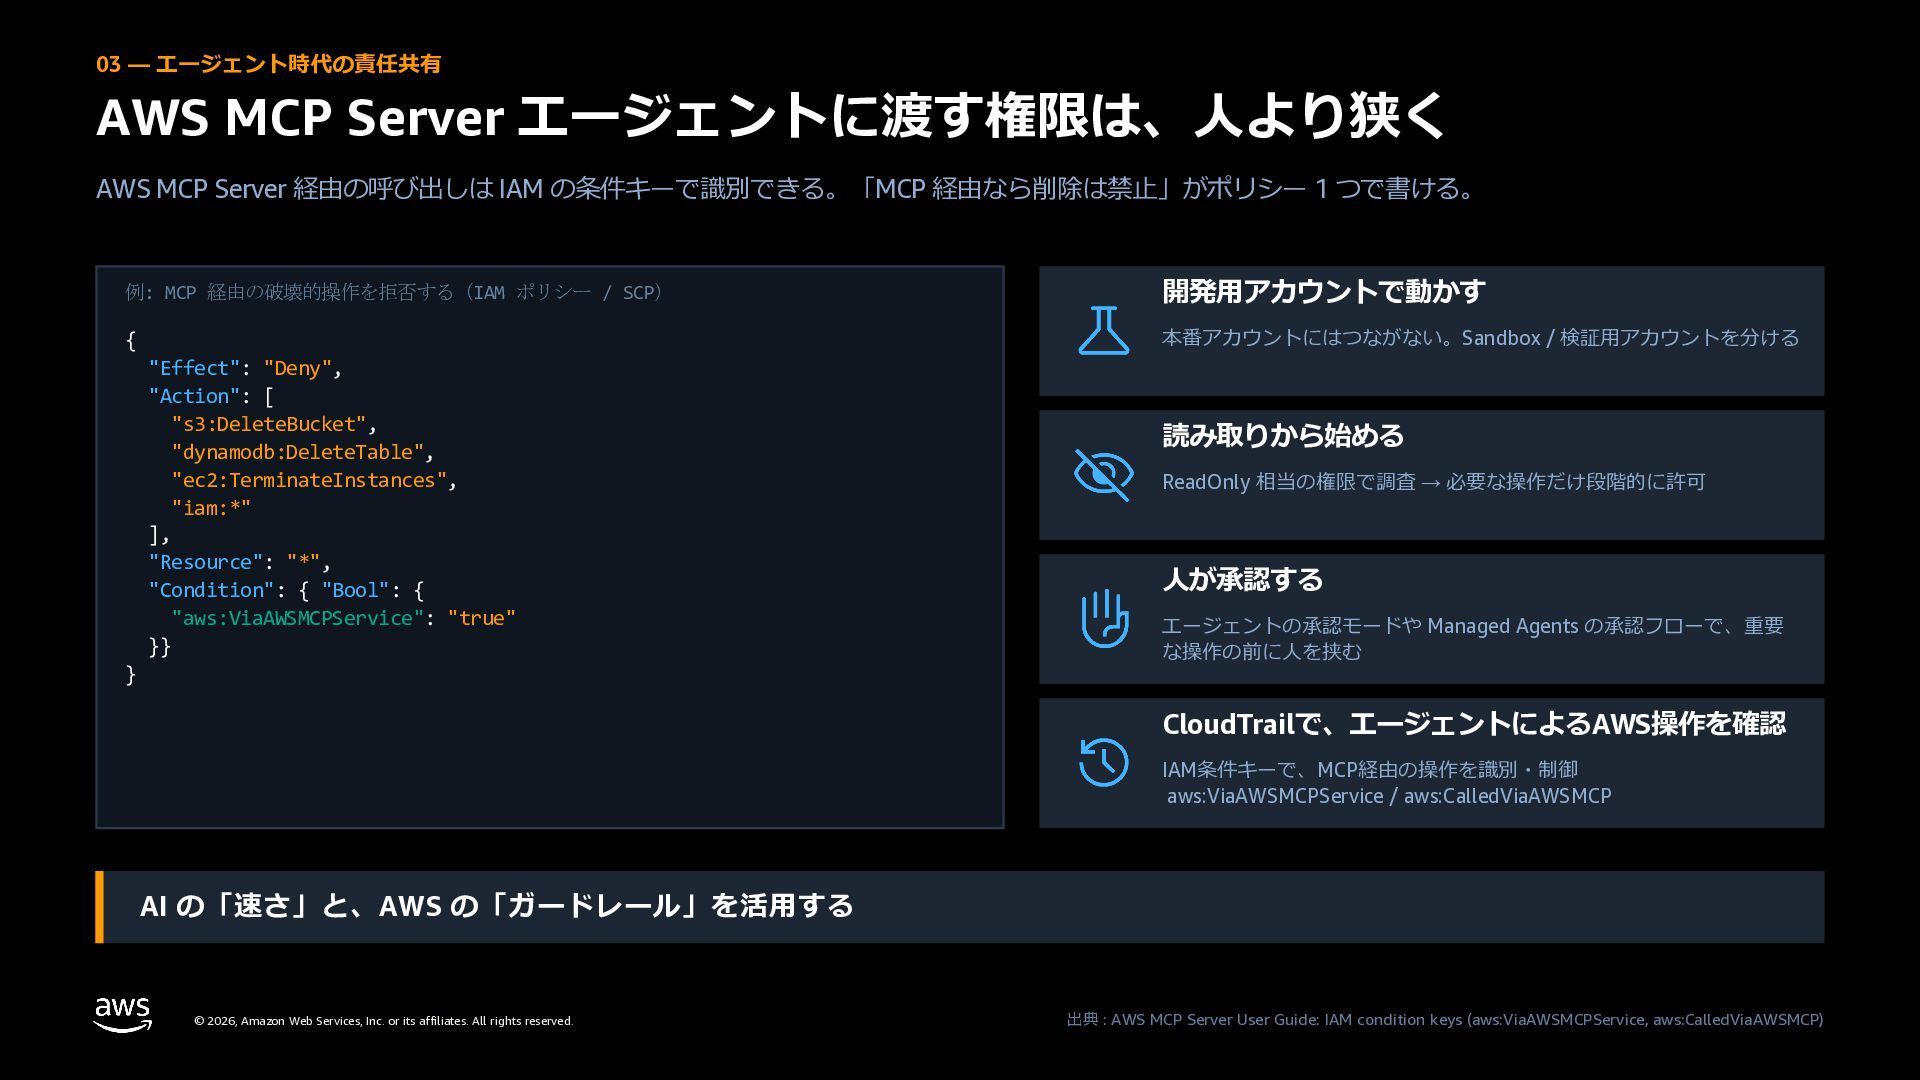
03 — エージェント時代の責任共有 AWS MCP Server エージェントに渡す権限は、⼈より狭く AWS MCP Server
経由の呼び出しは IAM の条件キーで識別できる。「MCP 経由なら削除は禁⽌」がポリシー 1 つで書ける。 例: MCP 経由の破壊的操作を拒否する(IAM ポリシー / SCP) 開発⽤アカウントで動かす { 本番アカウントにはつながない。Sandbox / 検証⽤アカウントを分ける "Effect": "Deny", "Action": [ "s3:DeleteBucket", "dynamodb:DeleteTable", "ec2:TerminateInstances", "iam:*" ], "Resource": "*", "Condition": { "Bool": { "aws:ViaAWSMCPService": "true" }} } 読み取りから始める ReadOnly 相当の権限で調査 → 必要な操作だけ段階的に許可 ⼈が承認する エージェントの承認モードや Managed Agents の承認フローで、重要 な操作の前に⼈を挟む CloudTrailで、エージェントによるAWS操作を確認 IAM条件キーで、MCP経由の操作を識別・制御 aws:ViaAWSMCPService / aws:CalledViaAWSMCP AI の「速さ」と、AWS の「ガードレール」を活⽤する © 2026, Amazon Web Services, Inc. or its affiliates. All rights reserved. 出典 : AWS MCP Server User Guide: IAM condition keys (aws:ViaAWSMCPService, aws:CalledViaAWSMCP)
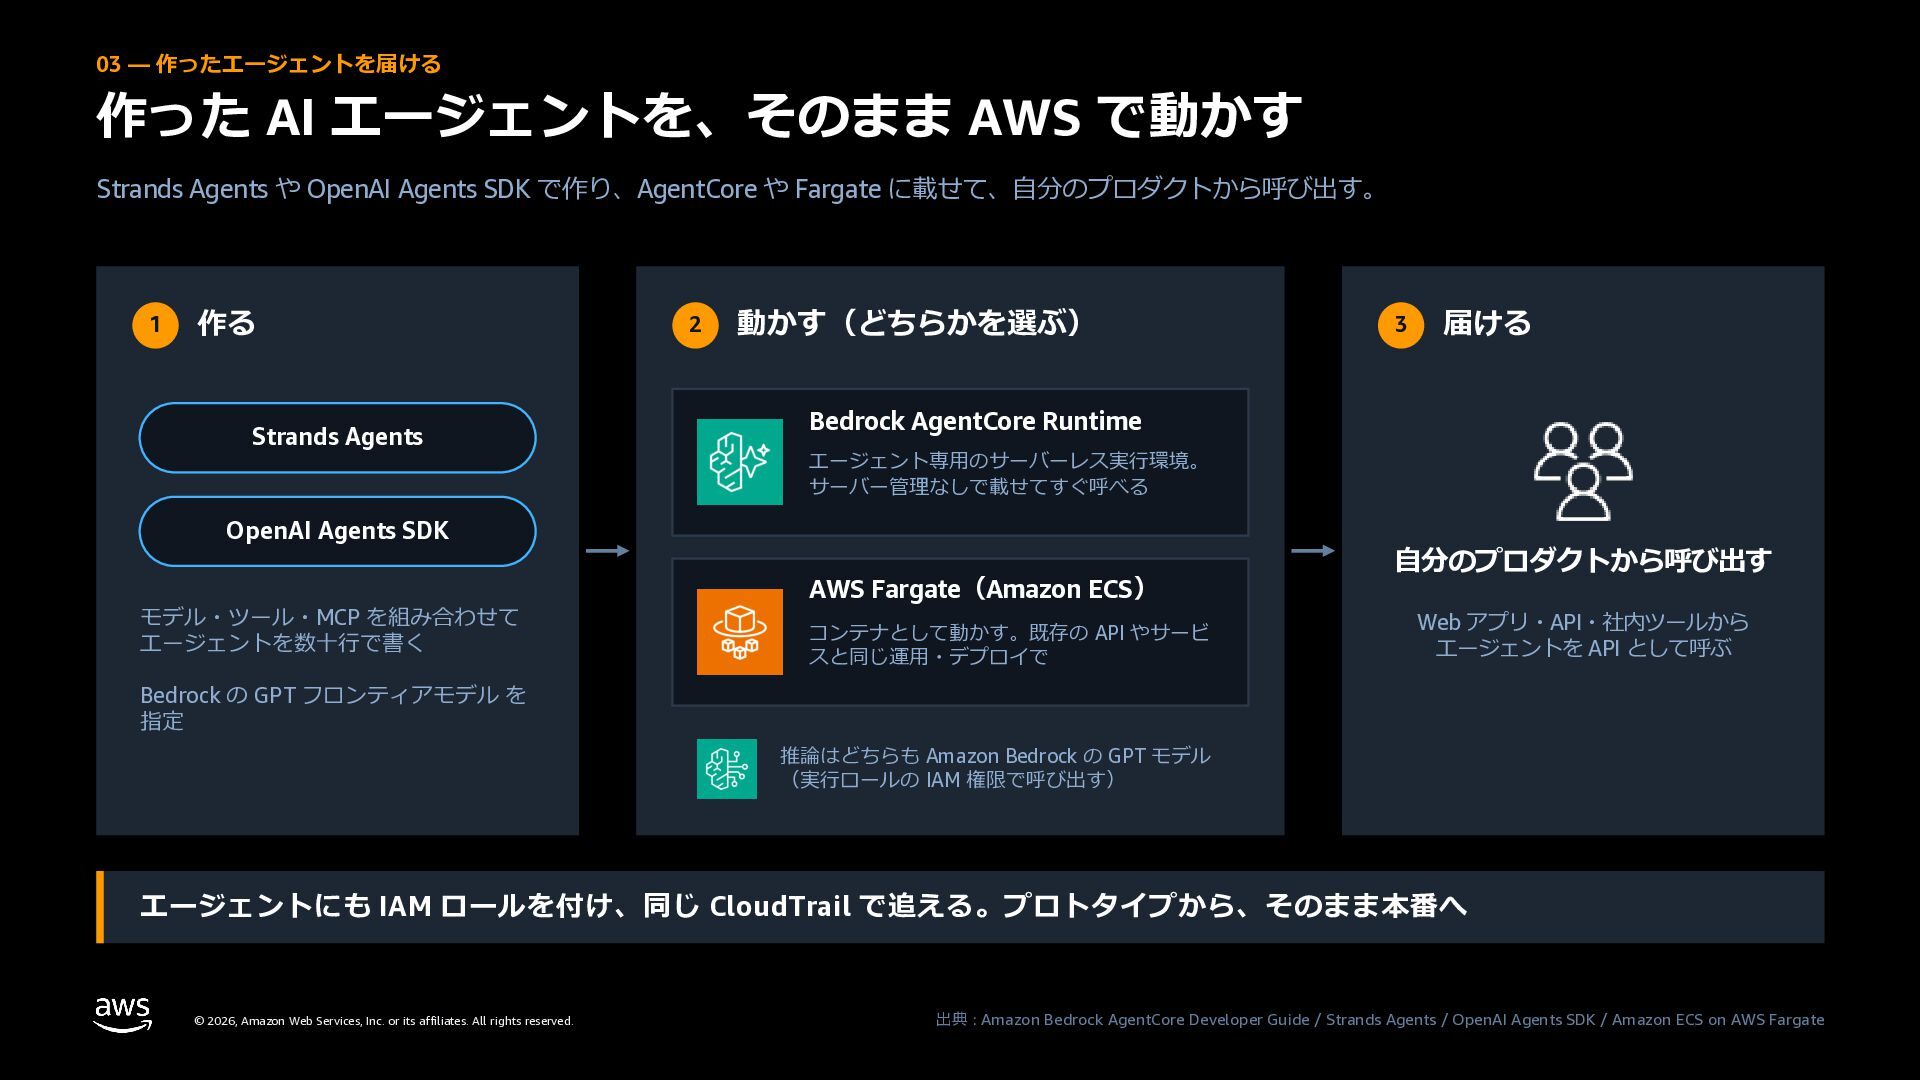
03 — 作ったエージェントを届ける 作った AI エージェントを、そのまま AWS で動かす Strands Agents
や OpenAI Agents SDK で作り、AgentCore や Fargate に載せて、⾃分のプロダクトから呼び出す。 1 作る Strands Agents 2 動かす(どちらかを選ぶ) 届ける Bedrock AgentCore Runtime エージェント専⽤のサーバーレス実⾏環境。 サーバー管理なしで載せてすぐ呼べる OpenAI Agents SDK モデル・ツール・MCP を組み合わせて エージェントを数⼗⾏で書く 3 AWS Fargate(Amazon ECS) コンテナとして動かす。既存の API やサービ スと同じ運⽤・デプロイで ⾃分のプロダクトから呼び出す Web アプリ・API・社内ツールから エージェントを API として呼ぶ Bedrock の GPT フロンティアモデル を 指定 推論はどちらも Amazon Bedrock の GPT モデル (実⾏ロールの IAM 権限で呼び出す) エージェントにも IAM ロールを付け、同じ CloudTrail で追える。プロトタイプから、そのまま本番へ © 2026, Amazon Web Services, Inc. or its affiliates. All rights reserved. 出典 : Amazon Bedrock AgentCore Developer Guide / Strands Agents / OpenAI Agents SDK / Amazon ECS on AWS Fargate
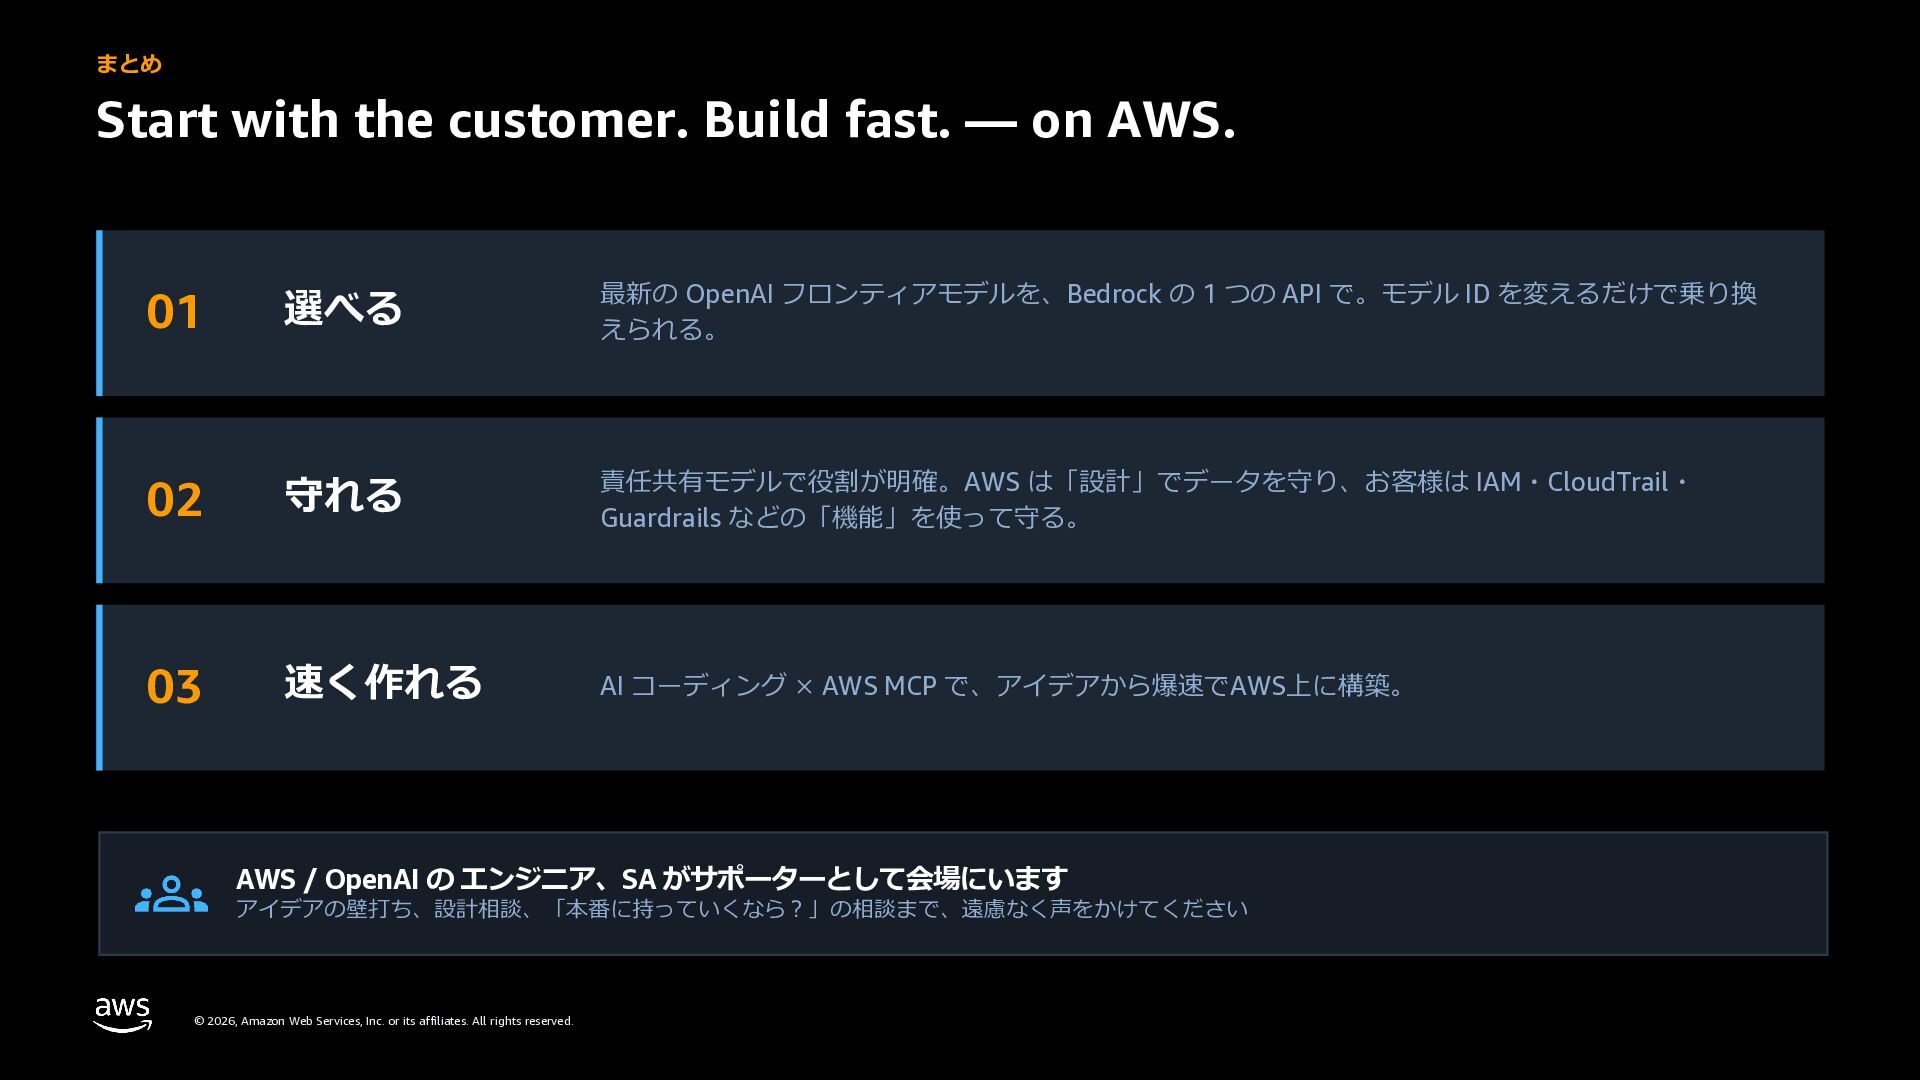
まとめ Start with the customer. Build fast. — on AWS.
01 選べる 最新の OpenAI フロンティアモデルを、Bedrock の 1 つの API で。モデル ID を変えるだけで乗り換 えられる。 02 守れる 責任共有モデルで役割が明確。AWS は「設計」でデータを守り、お客様は IAM・CloudTrail・ Guardrails などの「機能」を使って守る。 03 速く作れる AI コーディング × AWS MCP で、アイデアから爆速でAWS上に構築。 AWS / OpenAI の エンジニア、SA がサポーターとして会場にいます アイデアの壁打ち、設計相談、「本番に持っていくなら︖」の相談まで、遠慮なく声をかけてください © 2026, Amazon Web Services, Inc. or its affiliates. All rights reserved.
さあ、始めましょう — Prototype Challenge 触って、試して、学んで、話して — 楽しんでください︕ Thank you! ©
2026, Amazon Web Services, Inc. or its affiliates. All rights reserved. Amazon Confidential and Trademark. © 2026, Amazon Web Services, Inc. or its affiliates. All rights reserved.

 Your Podcast. Everywhere. Effortlessly.


 yuupher
 inesmontani
 matthewcrist
 portentint
 honzajavorek
 rocio
 vanstee
 techseoconnect
 bcantrill
 stephenakadiri
 konakalab
 aleyda
 aemeredith