Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
とあるユーザー企業におけるリスクベースで考えるセキュリティ業務のお話し
Search
atsushi, sada
October 29, 2024
Technology
810
2
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
とあるユーザー企業におけるリスクベースで考えるセキュリティ業務のお話し
10/27にRiSTで行われたクローズドなキャリアイベントでの講演資料です
atsushi, sada
October 29, 2024
Transcript
41 slides
Ritsumeikan Security Team Ritsumeikan Security Team とあるユーザー企業におけるリスクベース で考えるセキュリティ業務のお話し @4su_para 2024/10/27
1
Ritsumeikan Security Team 自己紹介 asu_para 2024/10/27 2 • 2020年入学組 •
RiST OB (-2022夏まで在籍) • その後エンジニアインターンとしてキャリアスタート • Security Engineer(24卒) • PSIRTとして脆弱性診断の内製化や各種サービスのク ラウドのアラート調査などに従事, 一部コーポレートIT • キーワード:#Threat Hunting #Cloud Security • キャリアとして「Cloud Security」を軸に名を挙げ て行きたいと考えています • seccamp(21全国修了生, 23チューター) • SecHack365(CIのSASTツールの開発)
Ritsumeikan Security Team 一般公開用・RiSTとは @realRiST ◦立命館大学・情報理工学部プロジェクト団体 ◦主にセキュリティ技術全般に関する個人・団体活動を、本学部 セキュリティ・ネットワークコースと連携 ◦CTFを中心としたコンテストで良い実績を出すことを主眼に置 いている
◦セキュリティに関したLT会や研究・講習会などで親睦を深める ◦社会で多方面で活躍しているOBを多数輩出しています ◦顧問:毛利 公一 (セキュリティ・ネットワークコース教授) ◦https://risec.github.io/ 2024/10/27 3
Ritsumeikan Security Team Ritsumeikan Security Team 本イベントの始まり 2024/10/27 4
Ritsumeikan Security Team とあるDMのやり取りが始まりまして・・・ ありがたいけど、自分だけだと心もとないかな・・・ 2024/10/27 5
Ritsumeikan Security Team シニア層にも声をかけてみた ありがとうございます。 助かりました。。。 2024/10/27 6
Ritsumeikan Security Team Ritsumeikan Security Team 「強さ」への憧憬 2024/10/27 7
Ritsumeikan Security Team 最近見たり聞いたりしたRiSTの活動や実績 ◦任意のCTFで国際CTFのFinalsに行けるような順位になった ◦CTFで2位, 3位, 14位・・・ ◦CTF以外のセキュリティコンテストでも決勝に勝ち進んだ ◦seccampに5人(/年)参加者を輩出した
◦スポンサーを味方につけてうまくやっていそう ◦部員が50人超・・・(アクティブは15人くらい?) 2024/10/27 8
Ritsumeikan Security Team それでも人は周りと比較し悩み始める・・・ ◦CTFサークルなので、CTFで言えばBun⚫yo ⚫esternsの ような強いチームの存在とか・・・ ◦エグい量、かつインパクトの脆弱性報告をしているあの人 ◦技術書や同人誌で有名なあの人 ◦バグバウンティで実績を残しているあの人
◦自作のツールやOSSで有名なあの人 2024/10/27 9
Ritsumeikan Security Team Ritsumeikan Security Team この「強さ」は事業組織での「強 さ」とは、ややベクトルが異なる 気がする・・・ 2024/10/27
10
Ritsumeikan Security Team 実際のプロダクトや組織で求められる「強さ」 ◦相変わらず「手を動かし続ける」ことの大切さは変わらない ◦「リスク」や「事業」を正しく理解する ◦「リスク」を正しく捉えて優先順位をつけて取り組む pやらないことを決断する(Money Forward CISO)
◦開発組織のメンバーに専門性や人柄を信頼されて協力して取り組む ◦そのための「人に伝える」コミュニケーション能力 ◦技術・攻撃のトレンドを追って思考する ◦現状のステークホルダーを理解する ◦他にもいろいろ・・・自分自身できてないことだらけですが・・・ 2024/10/27 11 https://recruit.moneyforward.com/times_mf/article/interview0010
Ritsumeikan Security Team なぜ、ユーザー企業に就職する道を選んだのか ◦ベンダーだけで根本的なセキュリティの改善が行えるとは思っていない pインシデントが発生した際に「次に同様な問題を起こさないようにはどうする か」という組織的な改善・振り返りにまでコミットできる pそこまでベンダーは踏み込むことができない ◦クラウドの分野でやっていく意志とのマッチング pクラウドセキュリティだけに関わらず、さまざまなトピックでUser
Groupの方 がベンダーよりも知見がある pクラウドはリスク受容の観点でリソースの「使われ方」に着目することが多い p160以上のクラウドリソースを多様している(所属先) pユーザーグループにおけるクラウドの先進的な活用はアジリティとセキュリティ の両立を追求しやすい・そこに面白さの余地がたくさんある ◦ユーザーから盛り上げていきたい 2024/10/27 12 https://fit.nikkin.co.jp/post/detail/fj0048
Ritsumeikan Security Team Ritsumeikan Security Team リスクを正しく捉えるって何? 2024/10/27 13
Ritsumeikan Security Team おさらい:情報セキュリティの概念 情報セキュリティとはJIS Q 27000:2019によると「情報の機密性、完全性および 可用性を維持すること」と定義され、情報は有効に利用されてこそ価値を生む。 2024/10/27 14
機密性 完全性 可用性 認可されていない個人エンティティまたはプロセスに対して、情 報を使用せず開示しない -> 情報へ認可されたもののみがアクセ スできること 正確さや完全さの特性 -> 情報が矛盾や改ざんがなく正確である こと 認可されたエンティティが要求したときに、アクセス及び使用が 可能である特性 -> 情報へ必要なときにアクセスできること
Ritsumeikan Security Team リスクの考え方 2024/10/27 15 正確さや完全さの特性 -> 情報が矛盾や改ざんがなく正確であること 脅威
脅威 資産価値 脆弱性
Ritsumeikan Security Team リスクへの対応 リスクへの対応としては4種類ある。リスクのインパクトと発生確率によって適 した対応をとっていくことが企業の方針として重要である。 2024/10/27 16 リスク回避 ->
事業撤退 リスク発生の インパクト 大 小 低 高 リスク移転 -> サイバー保険 リスク保有 -> 受容 リスク低減 ->セキュ リティ対策の導入 リスク発生の蓋然性
Ritsumeikan Security Team 最終的には「残存リスク」を定量的に捉えること FISC(「金融機関等」コンピューターシステムの安全対策基準・解説書」第12版) 2024/10/27 17 ◦リスクゼロを追求することは 必ずしも合理的ではないとい うスタンスでリスクを受容す
ることもある。 ◦安全対策の達成目標は個々の 情報システムのリスク特性に 応じて行う。 ◦ポリシー(FISC), スタン ダード, プロシージャの流れ でマネジメントから実際に手 を動かすところに流していく TLP:RED
Ritsumeikan Security Team Ritsumeikan Security Team 情報資産の整理と脅威の特定 2024/10/27 18
Ritsumeikan Security Team 対象システムの全体像 ◦資産の場所 pAWS pCloud ストレージ pさまざまなSaaS p従業員の端末
◦資産の実体 p個人情報?営業秘密? ◦資産へのパス paws-centralからのアクセス pリモートコントロール p従業員の端末からのアクセス p物理アクセス 2024/10/27 19 情報資産の整理 TLP:RED
Ritsumeikan Security Team 脅威の特定 ◦脅威の種類 pなりすまし p改ざん p情報漏洩 pサービスの停止 ◦攻撃者
p外部/内部/自然災害 2024/10/27 20 ◦動機 p意図しない操作ミス p金銭の取得 p社内活動の妨害 業務では、不要になった情報資産の整 理やクラウドリソースの調査といった ことも行なっています^^
Ritsumeikan Security Team Ritsumeikan Security Team 脆弱性の分析 2024/10/27 21
Ritsumeikan Security Team システムにおける対象の切り分けと対策 ◦Webアプリケーションの脆弱性診断 ◦プラットフォーム診断(ネットワーク) ◦プラットフォーム診断(OS・ミドルウェア) ◦プラットフォーム診断(クラウド) ◦ペネトレーションテスト ◦TLPT(脅威ベースのペネトレーションテスト)
◦セキュリティ診断の補完・自動化に向けた取り組み 2024/10/27 22 これらについて1つ1つ見ていきます TLP:RED
Ritsumeikan Security Team Ritsumeikan Security Team セキュリティ診断の補完 オペレーションの自動化 2024/10/27 23
Ritsumeikan Security Team そもそもなぜ、補完が必要か ◦「ある時点」での安全性の担保にしかなっていない ◦自動化されていないので再現性の担保に乏しい ◦値段が高いわりに成果が出ているかはわからない ◦プロダクトや事業コンテキストにおける優先をわかっている 人が診断をしているわけではない pベンダーはユーザーの気持ち(真のペイン)がわからない
pそもそも自分たちのシステムは自分たちの責任で守っていく必要が ある。 2024/10/27 24
Ritsumeikan Security Team Ritsumeikan Security Team その前に・・・ 発見的統制と予防的統制 2024/10/27 25
Ritsumeikan Security Team 発見的統制 ◦事後に顕在化したリスクをいち早く発見し、適切に是正するた めの対策, 発見から予防に繋げていく(以下はこの後話す項目) psecret scanning pDepandancy
Managemant pThreat hunting pクラウドで言えば・・・ ⁍ GuardDutyなどネットワークベースの検知ソリューション ⁍ Security HubなどのCSPM, ガイドラインを用いたベースラインアプローチ 2024/10/27 26
Ritsumeikan Security Team 予防的統制 ◦事前に潜在的なリスクが起きないよう、発生そのものを抑 止・防止する対策(以下はこの後話す項目) ◦発見的統制よりもこっちの方がよっぽど重要。そもそも被害 を受けないようにするためのアクション。 psecret scanning
pクラウドで言えば・・・ ⁍ IAMの保護 ⁍ Security Groupによる不必要な通信の遮断 ⁍ KMSによる暗号化のための鍵の生成・管理・制御 2024/10/27 27
Ritsumeikan Security Team 発見的統制と予防的統制の組み合わせイメージ 2024/10/27 28 担当者 ログの監視・ 分析 発見的統制
予防的統制 ログの出力 ユーザー 攻撃者 悪意のある通信 正常な通信 ノイズ たくさんのログ ノイズとなるものを 減らして行きたい
Ritsumeikan Security Team SASTによる解析をGitHub Organization全体へ ◦ソースコード類に対して機械的な分析を実 行して脆弱性やその温床となりうる箇所を洗 い出す ◦対象のコードの種類に応じてツールを選定 したり不足分は自作するなどしてgithub
actionsで実行する pGoだったらgolangci lint pSQLだったらsqlfluff ◦Shift left p対策の方法論の1つ p動かす前になるべく問題を見つける 2024/10/27 29
Ritsumeikan Security Team クラウドでインシデントが起こりうるケース ◦1. 設定ミスが原因で発生する情報漏洩 p誤公開してしまったS3のリソースに機微情報が埋まっていて〜・・・ p誤公開でEC2インスタンスのポートがフルオープン(0.0.0.0/0)になっ ていて〜 (vs
CSPM, ASM) ◦2. 何らかの原因でアクセスキーが漏洩 p場合によっては一気にシステム全体が掌握される可能性もありうるので非 常に危険(vs secret scanning) pSSRFでメタデータサーバー経由に引っこ抜かれることもあるかも ◦3. デプロイされたアプリケーションの侵害からクラウド側が侵害 される p侵害したサーバーを踏み台にしてネットワーク内に攻撃を水平展開してい くイメージ(vs web脆弱性診断, クラウドPlatform診断) 2024/10/27 30
Ritsumeikan Security Team Secret Scanning(SAST+検知ロジック) ペネトレーション対策としてミスオペレーションや侵害があった場合にす ぐに発見して適切に対処できる仕組みを内製している 2024/10/27 31 TLP:RED
開発者 PR GitHub Actions Slack create trigger comment Ack/close alert Trigger alert & notify
Ritsumeikan Security Team キーが漏れて悪用されたらどうなる?? 2024/10/27 32 アカウントの2FAやってないとか、IAMに不用意に強い権限がついているとか、場合 によってはシステム全体が一気に掌握されてしまう可能性もある 運用 担当者
t2.2xlargeみたいな巨大 サイズの新規インスタンス をバンバン建てられるかも 攻撃者
Ritsumeikan Security Team Ritsumeikan Security Team とにかくログを取るのは いざという時のため! 2024/10/27 33
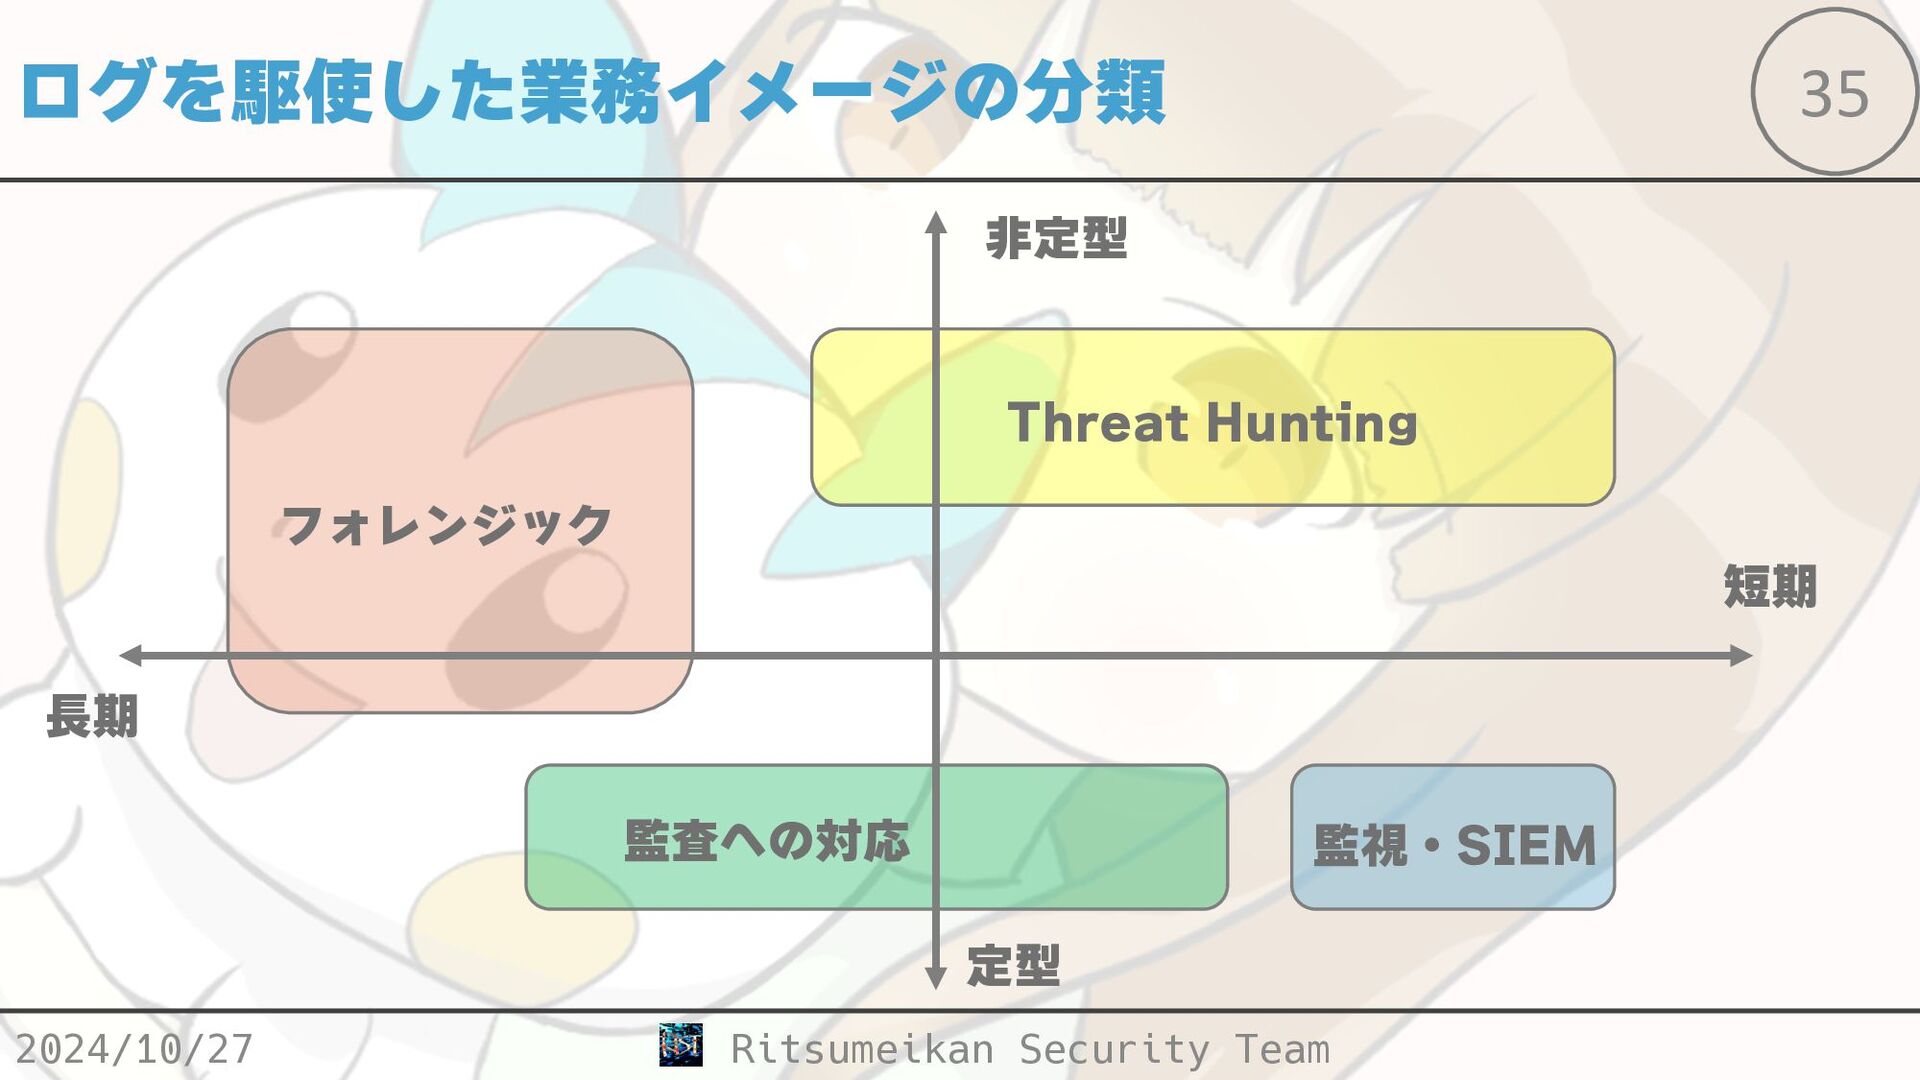
Ritsumeikan Security Team ログについてのあれこれ ◦システム操作のトレーサビリティを確保するため ◦ログをたくさん集める(だけではダメで・・・) pログに対する権限を正しく管理する(機密性の確保) ⁍ 適切な場所に集約しておく pそれらのログが改ざんされないようにすることを担保する(完全
性の確保) pそれらのログを容易に分析できる状態にしておく必要がある(可 用性の確保) ⁍ SIEMに流し込んでsigma?yara? ⁍ S3 + AthenaでSQLクエリを書いていく? ⁍ ログのモニターを内製化+slack通知? 2024/10/27 34
Ritsumeikan Security Team ログを駆使した業務イメージの分類 2024/10/27 35 フォレンジック Threat Hunting 監視・SIEM
監査への対応 長期 非定型 定型 短期
Ritsumeikan Security Team CSPM(Cloud Security Posture Management) 2024/10/27 36 監査人
management console Security Hubに よる残存リスクの 定量化 gap ログなどイベ ント情報 ベースラインアプローチ リスクベースアプローチ findings 通知 確認 S3 ec2 ecs cloudtrail Guardduty Athena
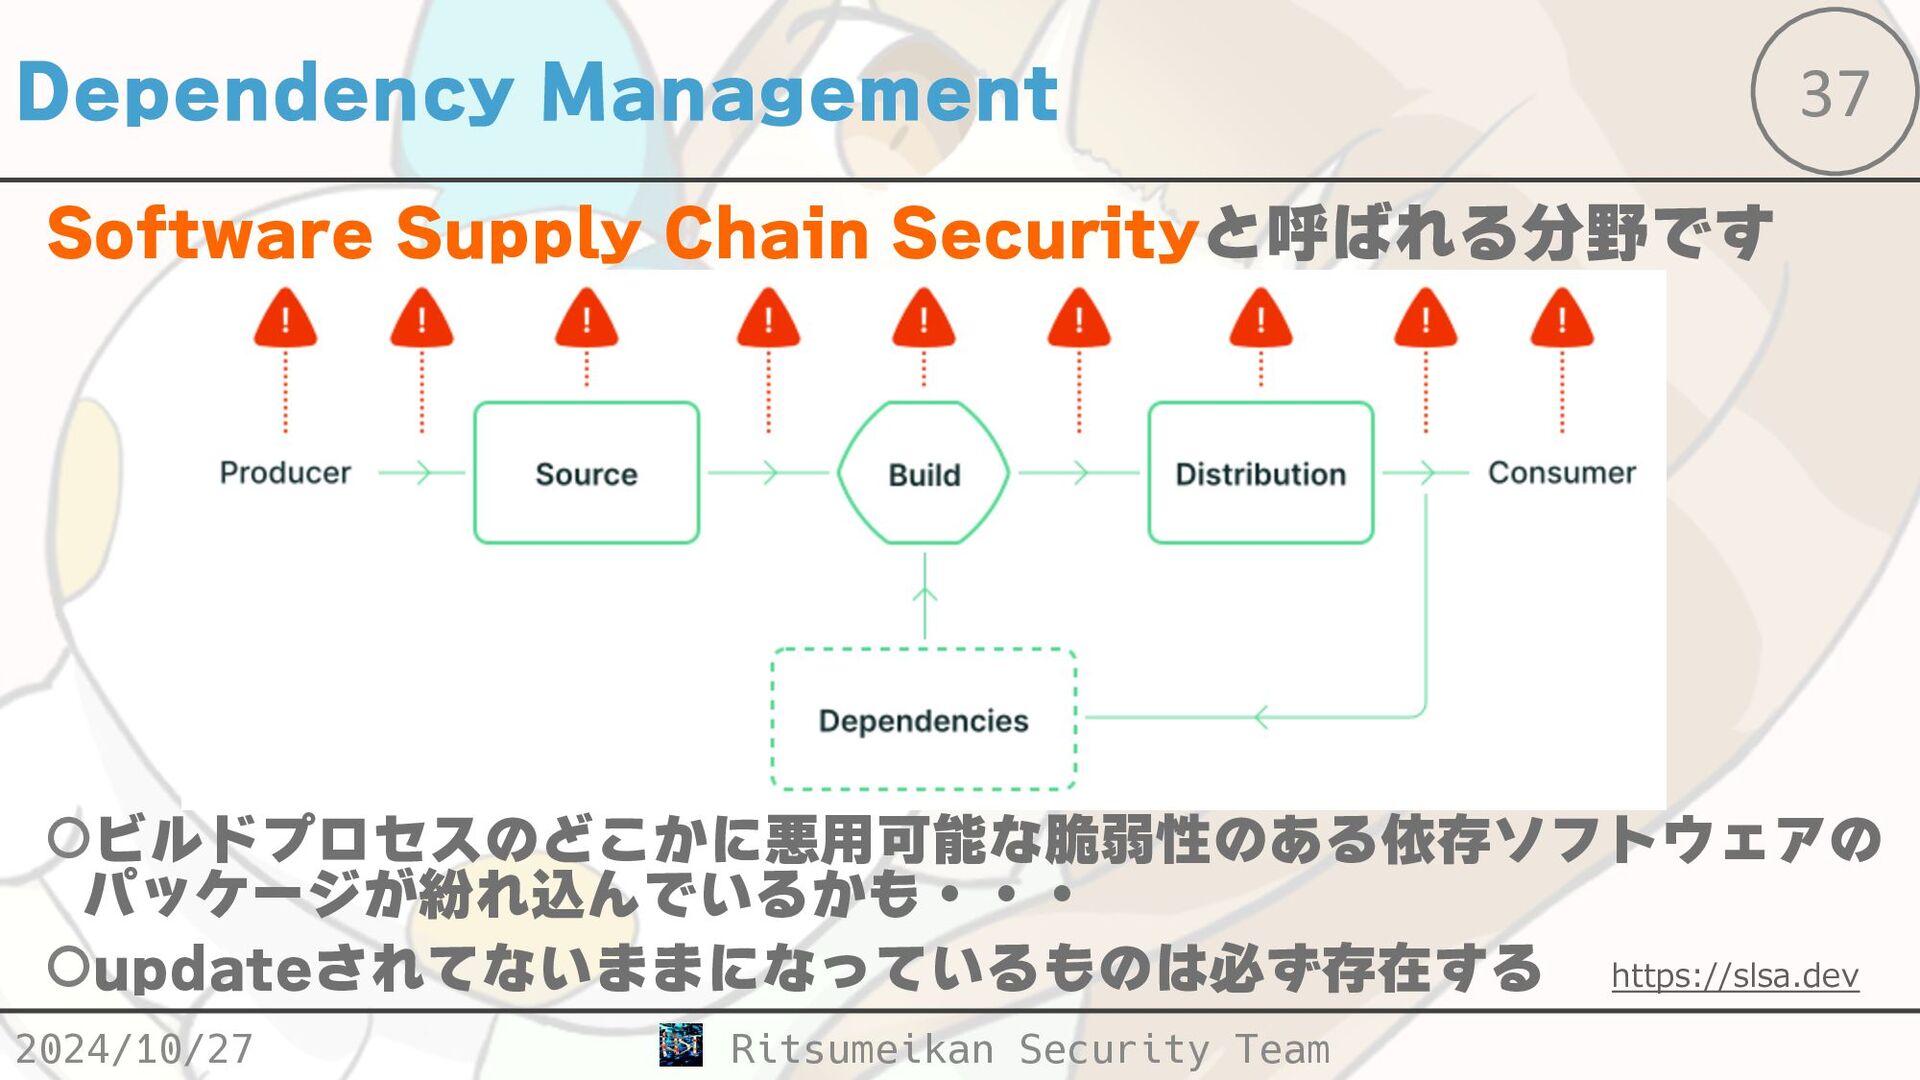
Ritsumeikan Security Team Dependency Management Software Supply Chain Securityと呼ばれる分野です 2024/10/27
37 ◦ビルドプロセスのどこかに悪用可能な脆弱性のある依存ソフトウェアの パッケージが紛れ込んでいるかも・・・ ◦updateされてないままになっているものは必ず存在する https://slsa.dev
Ritsumeikan Security Team Dependency Management ◦大量に上がってくるGitHub のDependabotとかECR(コ ンテナ)のimage scanning で取得したものから実際に悪用
可能なものに絞り込んで通知を する仕組みを作っている ◦アラート疲れを減らしつつ本 当に対応に緊急性があるものに 着手しやすくする(リスクに) 2024/10/27 38
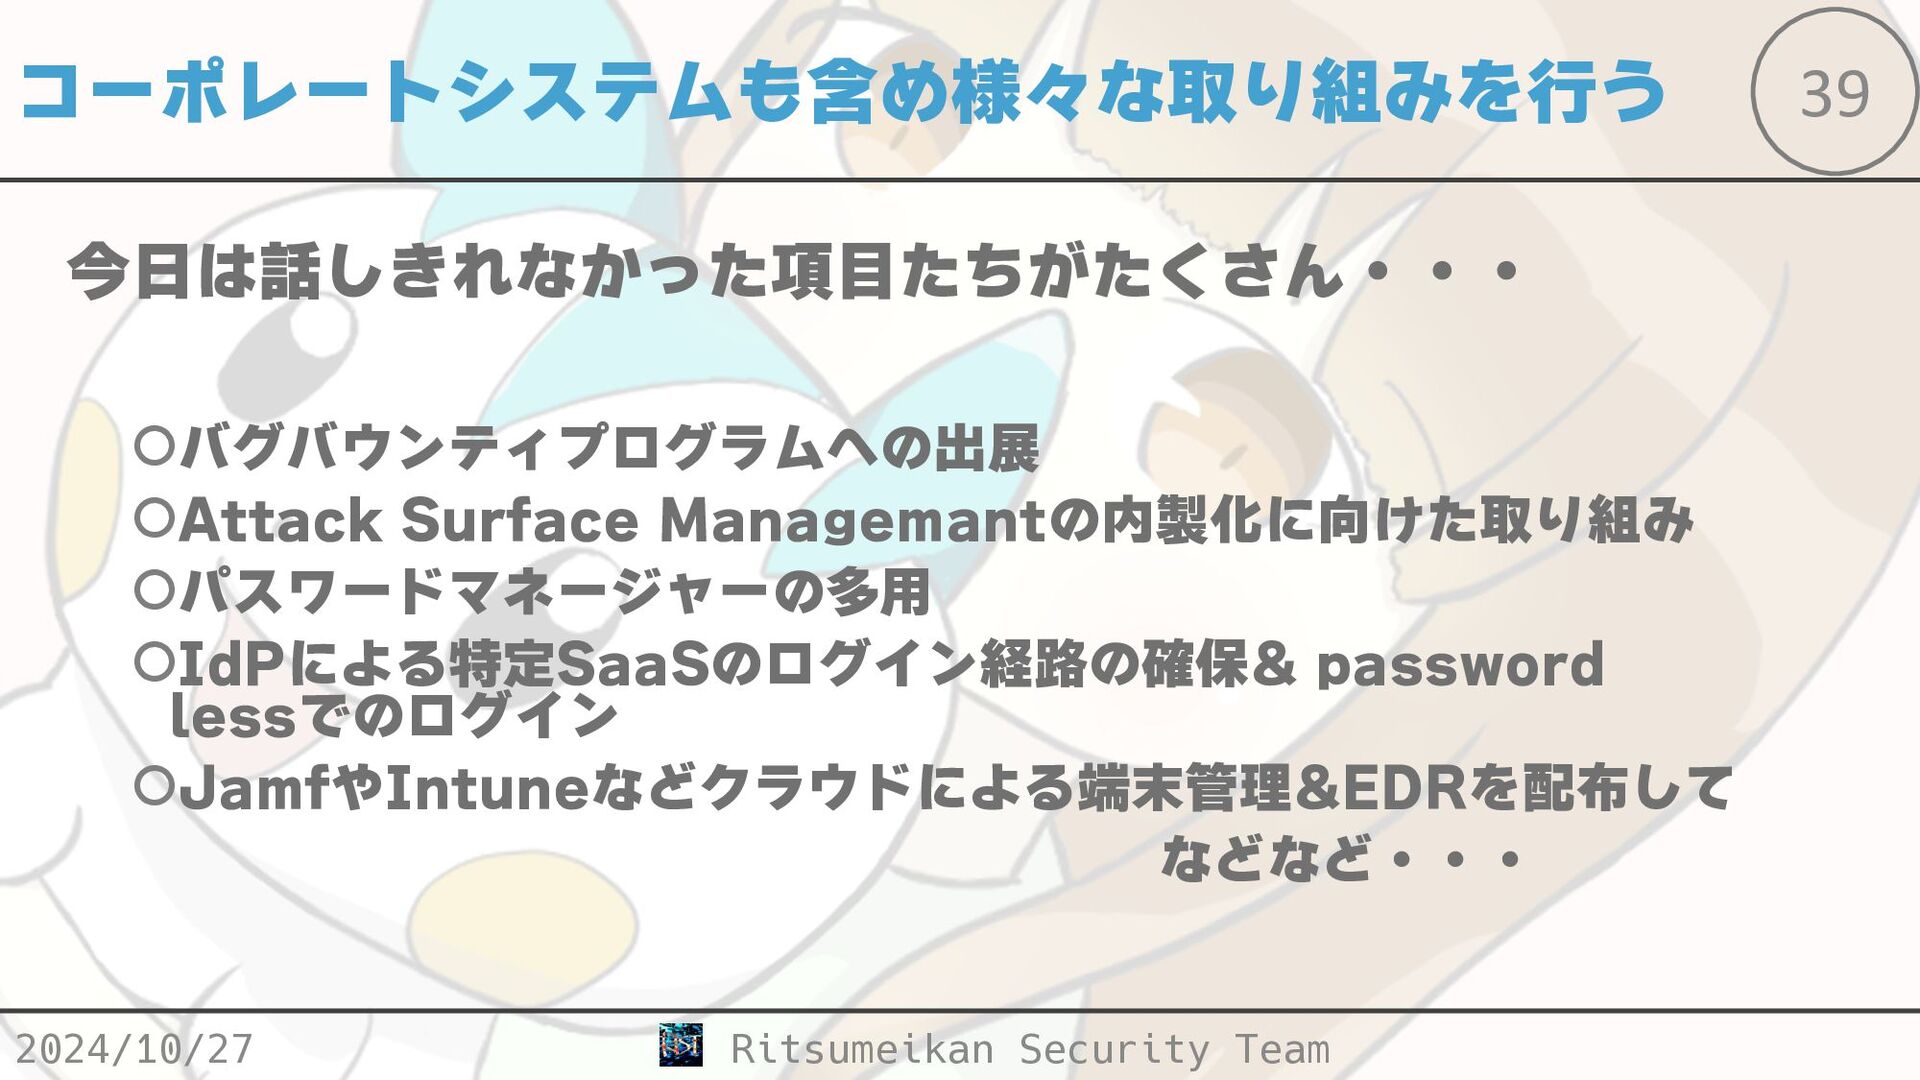
Ritsumeikan Security Team コーポレートシステムも含め様々な取り組みを行う ◦バグバウンティプログラムへの出展 ◦Attack Surface Managemantの内製化に向けた取り組み ◦パスワードマネージャーの多用 ◦IdPによる特定SaaSのログイン経路の確保&
password lessでのログイン ◦JamfやIntuneなどクラウドによる端末管理&EDRを配布して などなど・・・ 2024/10/27 39 今日は話しきれなかった項目たちがたくさん・・・
Ritsumeikan Security Team Ritsumeikan Security Team まとめ 2024/10/27 40
Ritsumeikan Security Team まとめ ◦CTFサークルとして技術を極めていくところとユーザー企業で 求められることのギャップの確認 ◦ユーザー企業の取り組みは幅が広くて面白い ◦より開発サイドに近い知見とか考え方が必要になってくる p開発におけるアジリティとセキュリティの両立 pホワイトボックスにおける診断
pクラウドのインフラであればリソースの使われ方 ◦攻撃のことを知って防御に活かしていく必要がある 2024/10/27 41
More Decks by atsushi, sada
See All by atsushi, sada
CSS2026:OWS研究会・招待講演「世界観を、実装する」
atsush1_sada
2
420
BlackHat USA Arsenal: MachStealer: One Pipeline Behind Every macOS Infostealer
atsush1_sada
0
120
DEFCON34 DEMOLABS: sisakulint: CI-Friendly static linter with autofix, SAST, semantic analysis for GitHub Actions
atsush1_sada
0
66
npmパッケージのサプライチェーン問題
atsush1_sada
2
180
BlackHat Asia 2025 Arsenal Slides: sisakulint - CI-Friendly static linter with SAST, semantic analysis for GitHub Actions
atsush1_sada
0
340
[JSAC 2025 LT] Introduction to MITRE ATT&CK utilization tools by multiple LLM agents and RAG
atsush1_sada
2
600
Security-JAWS【第35回】勉強会クラウドにおけるマルウェアやコンテンツ改ざんへの対策
atsush1_sada
2
640
Other Decks in Technology
See All in Technology
AWS基盤改善を支える 私たちの理念と行動指針
kentosuzuki
0
210
bpf_arenaとstruct_opsを使うのが難しかった話
masu_mi
0
230
LLM 基盤と kagent v0 を全部 k8s に入れてみた / Deploy both LLM and kagent v0 in k8s
kota2and3kan
0
190
会社説明資料_最新版
demaecan
0
32k
AWS Quick 入門 | 目指せ Quick マスター 01
inariku
PRO
2
340
Kiro Crew 入門 (手を離しても進む仕事) | 目指せ Kiro マスター 11
inariku
PRO
4
740
evcc & Home Assistant
naltatis
0
690
Active Directory と Entra ID のむむむな関係
murachiakira
PRO
4
1.8k
内製アプリとClaudeスキルのセキュリティチェック、 Backlogの課題で回しています。
ayaka_egaaa
0
180
SSFの現在地 ― CAEP/RISCからAI Identityへ
oidfj
0
430
生成AI時代のIAMのマニアックな話
takuros
6
3.2k
Kiro アップデート 2026 年 11 月号 (11 月 8 日時点) | 目指せ Kiro マスター アップデート編
inariku
PRO
2
120
Featured
See All Featured
Creating an realtime collaboration tool: Agile Flush - .NET Oxford
marcduiker
35
2.6k
Measuring Dark Social's Impact On Conversion and Attribution
stephenakadiri
2
330
The AI Search Optimization Roadmap by Aleyda Solis
aleyda
2
6.4k
CSS Pre-Processors: Stylus, Less & Sass
bermonpainter
360
31k
Optimizing for Happiness
mojombo
378
71k
Between Models and Reality
mayunak
4
580
Claude Code どこまでも/ Claude Code Everywhere
nwiizo
68
60k
Darren the Foodie - Storyboard
khoart
PRO
5
4.1k
4 Signs Your Business is Dying
shpigford
187
23k
JAMstack: Web Apps at Ludicrous Speed - All Things Open 2022
reverentgeek
1
680
Exploring the relationship between traditional SERPs and Gen AI search
raygrieselhuber
PRO
4
4.4k
Why Your Marketing Sucks and What You Can Do About It - Sophie Logan
marketingsoph
0
470


 atsush1_sada
 kentosuzuki
 masu_mi
 kota2and3kan
 demaecan
 inariku
 naltatis
 murachiakira
 ayaka_egaaa
 oidfj
 takuros
 marcduiker
 stephenakadiri
 aleyda
 bermonpainter
 mojombo
 mayunak
 nwiizo
 khoart
 shpigford
 reverentgeek
 raygrieselhuber
 marketingsoph