Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
20200605_第8回セキュリティ技術の会(Q&A)
Search
daian183
June 05, 2020
Technology
39
0
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
20200605_第8回セキュリティ技術の会(Q&A)
daian183
June 05, 2020
Other Decks in Technology
See All in Technology
USB PDを使ってスマホを労わりたい
raspython3
0
180
パッチ更新でterraform initが落ちた日
grimoh
1
140
10年後、Engineering 行為を剥奪されるとして、わたしたちは、どう、何を創ればいいだろうか。 / If Engineering Is Taken Away in 10 Years, How and What Should We Create?
bitkey
PRO
1
190
DWH の限界突破! AI エージェント向け爆速リアルタイムデータ基盤 ClickHouse
jozono
1
470
DevelopersIO 2026 知識の地図を描く ─ オントロジーとは何か?
ishikawa_satoru
1
1.7k
JAWS-UGグッズ職人仕事の流儀
kentapapa
0
100
JAWSUG TOHOKU 青森支部 「LoGoチャット」のAWS移行で 乗り越えたこと
taketakekaho
0
330
AI時代のPRレビューにどう向き合うか?
kairim0
1
240
実体験から学ぶ分析エージェントの開発と運⽤
recruitengineers
PRO
8
2.4k
分析の民主化を支えるメタデータ整備の実践
kakehashi
PRO
4
1.4k
フロントエンドカンファレンス関西2026 - 速すぎるUIに、待ち時間を
teamlab
PRO
0
130
Local CI × GitHub Actions
gogutan
2
190
Featured
See All Featured
We Analyzed 250 Million AI Search Results: Here's What I Found
joshbly
2
2k
Navigating the Design Leadership Dip - Product Design Week Design Leaders+ Conference 2024
apolaine
2
480
GitHub's CSS Performance
jonrohan
1033
470k
Self-Hosted WebAssembly Runtime for Runtime-Neutral Checkpoint/Restore in Edge–Cloud Continuum
chikuwait
0
890
Measuring & Analyzing Core Web Vitals
bluesmoon
9
1k
Groundhog Day: Seeking Process in Gaming for Health
codingconduct
0
410
Effective software design: The role of men in debugging patriarchy in IT @ Voxxed Days AMS
baasie
1
570
Paper Plane
katiecoart
PRO
5
54k
Designing for Timeless Needs
cassininazir
1
530
Why Our Code Smells
bkeepers
PRO
340
58k
A Modern Web Designer's Workflow
chriscoyier
699
190k
How to audit for AI Accessibility on your Front & Back End
davetheseo
0
600
Transcript
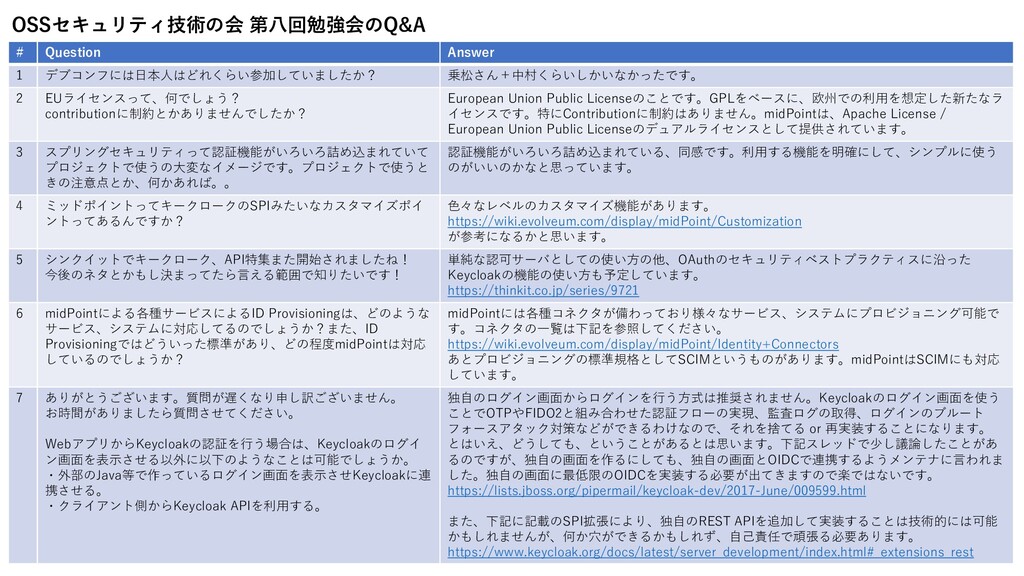
# Question Answer 1 デブコンフには日本人はどれくらい参加していましたか? 乗松さん+中村くらいしかいなかったです。 2 EUライセンスって、何でしょう? contributionに制約とかありませんでしたか? European
Union Public Licenseのことです。GPLをベースに、欧州での利用を想定した新たなラ イセンスです。特にContributionに制約はありません。midPointは、Apache License / European Union Public Licenseのデュアルライセンスとして提供されています。 3 スプリングセキュリティって認証機能がいろいろ詰め込まれていて プロジェクトで使うの大変なイメージです。プロジェクトで使うと きの注意点とか、何かあれば。。 認証機能がいろいろ詰め込まれている、同感です。利用する機能を明確にして、シンプルに使う のがいいのかなと思っています。 4 ミッドポイントってキークロークのSPIみたいなカスタマイズポイ ントってあるんですか? 色々なレベルのカスタマイズ機能があります。 https://wiki.evolveum.com/display/midPoint/Customization が参考になるかと思います。 5 シンクイットでキークローク、API特集また開始されましたね! 今後のネタとかもし決まってたら言える範囲で知りたいです! 単純な認可サーバとしての使い方の他、OAuthのセキュリティベストプラクティスに沿った Keycloakの機能の使い方も予定しています。 https://thinkit.co.jp/series/9721 6 midPointによる各種サービスによるID Provisioningは、どのような サービス、システムに対応してるのでしょうか?また、ID Provisioningではどういった標準があり、どの程度midPointは対応 しているのでしょうか? midPointには各種コネクタが備わっており様々なサービス、システムにプロビジョニング可能で す。コネクタの一覧は下記を参照してください。 https://wiki.evolveum.com/display/midPoint/Identity+Connectors あとプロビジョニングの標準規格としてSCIMというものがあります。midPointはSCIMにも対応 しています。 7 ありがとうございます。質問が遅くなり申し訳ございません。 お時間がありましたら質問させてください。 WebアプリからKeycloakの認証を行う場合は、Keycloakのログイ ン画面を表示させる以外に以下のようなことは可能でしょうか。 ・外部のJava等で作っているログイン画面を表示させKeycloakに連 携させる。 ・クライアント側からKeycloak APIを利用する。 独自のログイン画面からログインを行う方式は推奨されません。Keycloakのログイン画面を使う ことでOTPやFIDO2と組み合わせた認証フローの実現、監査ログの取得、ログインのブルート フォースアタック対策などができるわけなので、それを捨てる or 再実装することになります。 とはいえ、どうしても、ということがあるとは思います。下記スレッドで少し議論したことがあ るのですが、独自の画面を作るにしても、独自の画面とOIDCで連携するようメンテナに言われま した。独自の画面に最低限のOIDCを実装する必要が出てきますので楽ではないです。 https://lists.jboss.org/pipermail/keycloak-dev/2017-June/009599.html また、下記に記載のSPI拡張により、独自のREST APIを追加して実装することは技術的には可能 かもしれませんが、何か穴ができるかもしれず、自己責任で頑張る必要あります。 https://www.keycloak.org/docs/latest/server_development/index.html#_extensions_rest OSSセキュリティ技術の会 第八回勉強会のQ&A


 raspython3
 grimoh
 bitkey
 jozono
 ishikawa_satoru
 kentapapa
 taketakekaho
 kairim0
 recruitengineers
 kakehashi
 teamlab
 gogutan
 joshbly
 apolaine
 jonrohan
 chikuwait
 bluesmoon
 codingconduct
 baasie
 katiecoart
 cassininazir
 bkeepers
 chriscoyier
 davetheseo