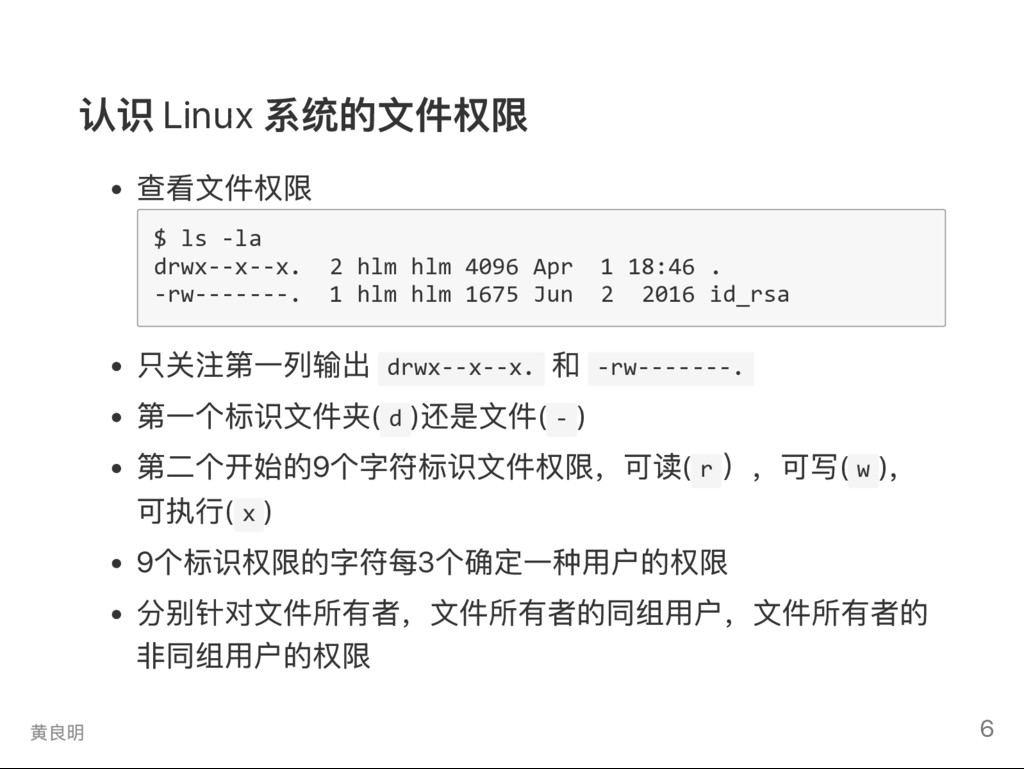
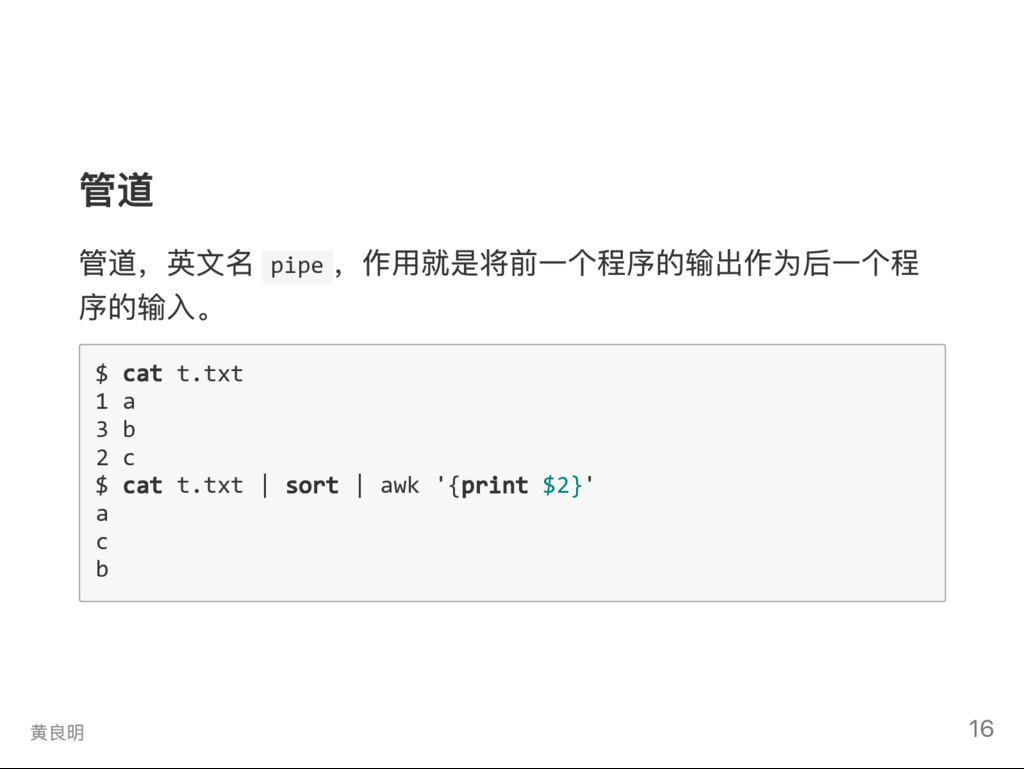
d r w x ‐ ‐ x ‐ ‐ x . 2 h l m h l m 4 0 9 6 A p r 1 1 8 : 4 6 . ‐ r w ‐ ‐ ‐ ‐ ‐ ‐ ‐ . 1 h l m h l m 1 6 7 5 J u n 2 2 0 1 6 i d _ r s a 只关注第一列输出 d r w x ‐ ‐ x ‐ ‐ x . 和 ‐ r w ‐ ‐ ‐ ‐ ‐ ‐ ‐ . 第一个标识文件夹( d ) 还是文件( ‐ ) 第二个开始的9 个字符标识文件权限,可读( r ),可写( w ) , 可执行( x ) 9 个标识权限的字符每3 个确定一种用户的权限 分别针对文件所有者,文件所有者的同组用户,文件所有者的 非同组用户的权限 黄良明 6
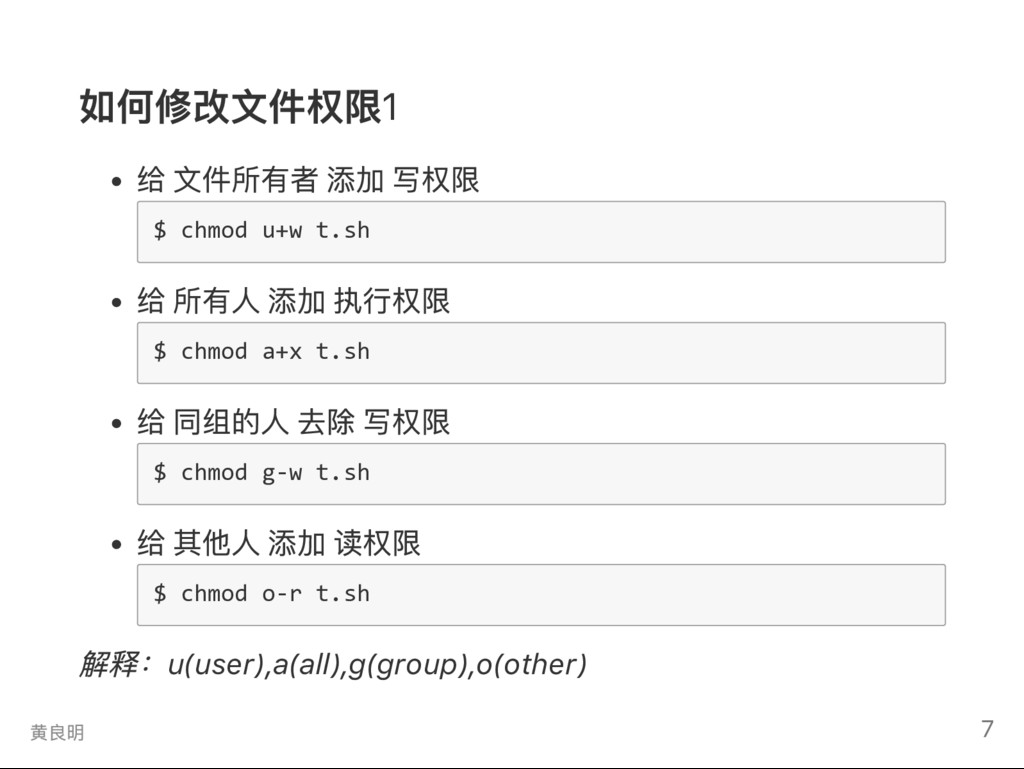
d u + w t . s h 给 所有人 添加 执行权限 $ c h m o d a + x t . s h 给 同组的人 去除 写权限 $ c h m o d g ‐ w t . s h 给 其他人 添加 读权限 $ c h m o d o ‐ r t . s h 解释:u(user),a(all),g(group),o(other) 黄良明 7
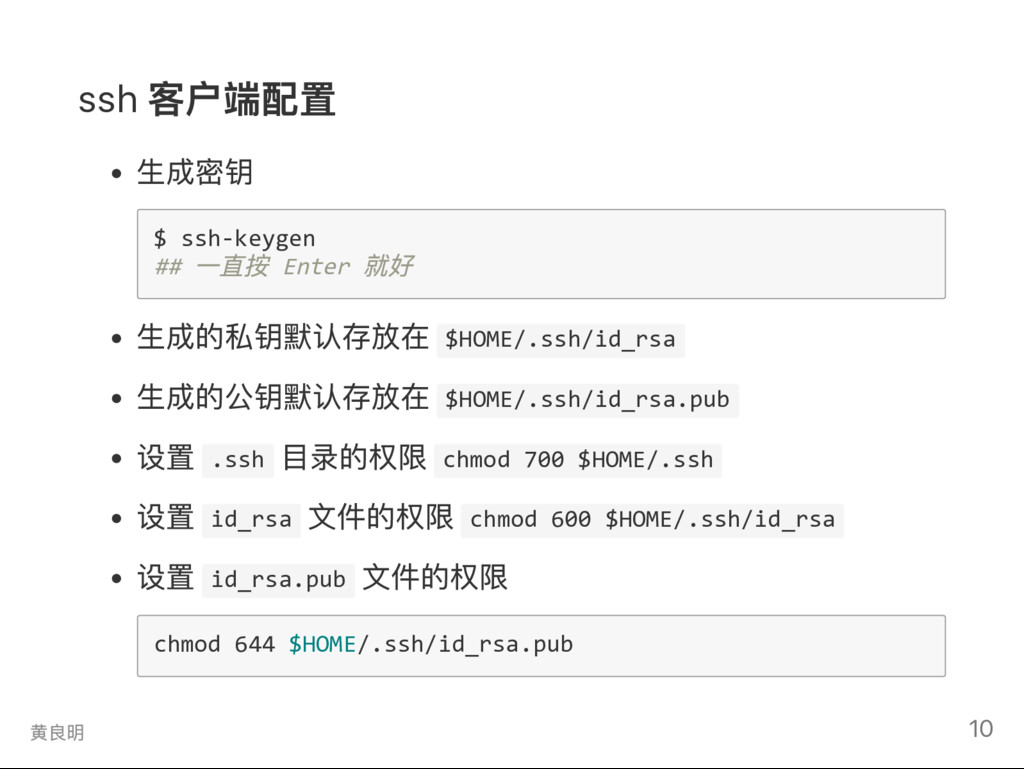
y g e n # # 一直按 E n t e r 就好 生成的私钥默认存放在 $ H O M E / . s s h / i d _ r s a 生成的公钥默认存放在 $ H O M E / . s s h / i d _ r s a . p u b 设置 . s s h 目录的权限 c h m o d 7 0 0 $ H O M E / . s s h 设置 i d _ r s a 文件的权限 c h m o d 6 0 0 $ H O M E / . s s h / i d _ r s a 设置 i d _ r s a . p u b 文件的权限 c h m o d 6 4 4 $ H O M E / . s s h / i d _ r s a . p u b 黄良明 10
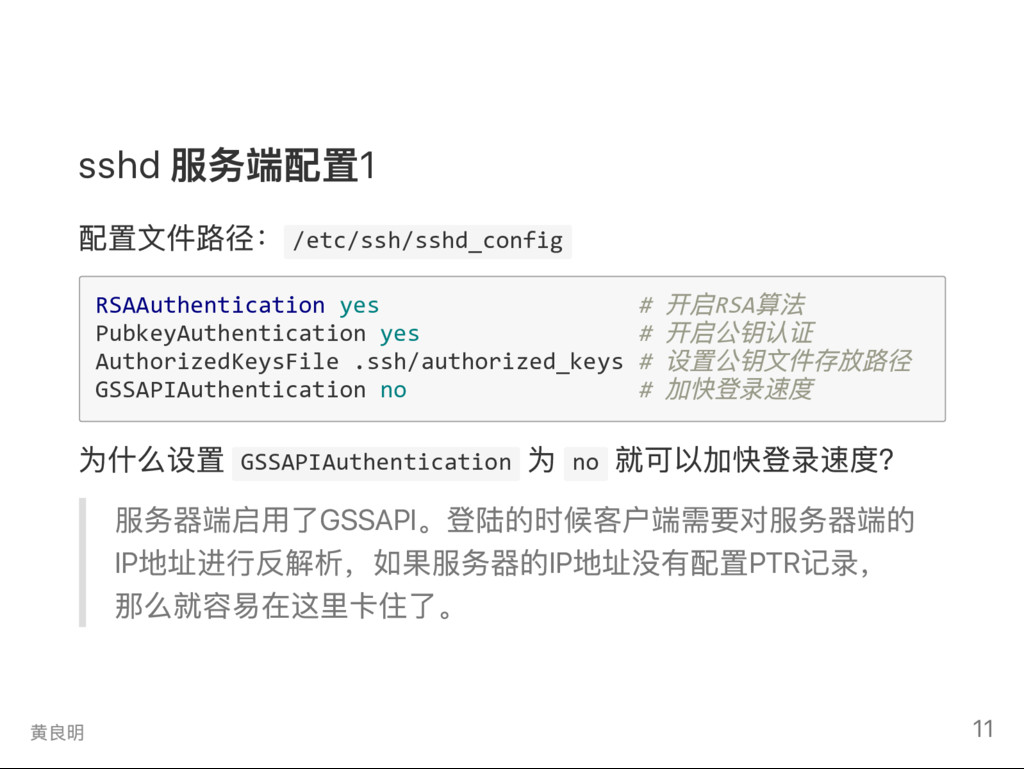
h / s s h d _ c o n f i g R S A A u t h e n t i c a t i o n y e s # 开启R S A 算法 P u b k e y A u t h e n t i c a t i o n y e s # 开启公钥认证 A u t h o r i z e d K e y s F i l e . s s h / a u t h o r i z e d _ k e y s # 设置公钥文件存放路径 G S S A P I A u t h e n t i c a t i o n n o # 加快登录速度 为什么设置 G S S A P I A u t h e n t i c a t i o n 为 n o 就可以加快登录速度? 服务器端启用了GSSAPI 。登陆的时候客户端需要对服务器端的 IP 地址进行反解析,如果服务器的IP 地址没有配置PTR 记录, 那么就容易在这里卡住了。 黄良明 11
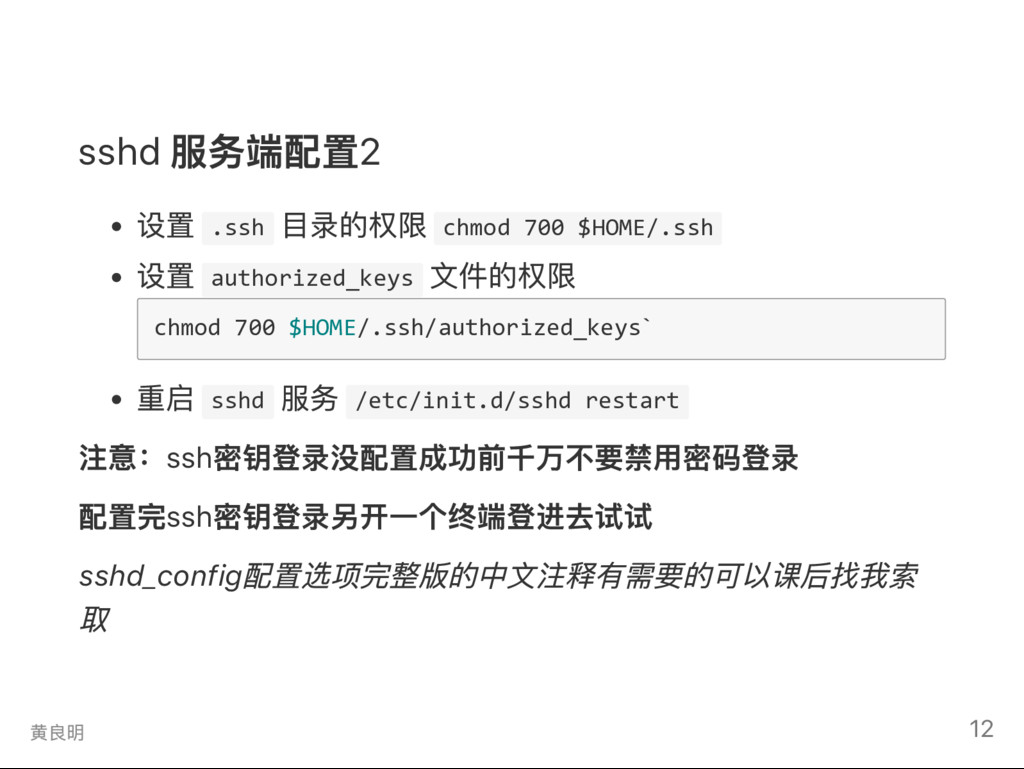
m o d 7 0 0 $ H O M E / . s s h 设置 a u t h o r i z e d _ k e y s 文件的权限 c h m o d 7 0 0 $ H O M E / . s s h / a u t h o r i z e d _ k e y s ` 重启 s s h d 服务 / e t c / i n i t . d / s s h d r e s t a r t 注意:ssh 密钥登录没配置成功前千万不要禁用密码登录 配置完ssh 密钥登录另开一个终端登进去试试 sshd_config 配置选项完整版的中文注释有需要的可以课后找我索 取 黄良明 12
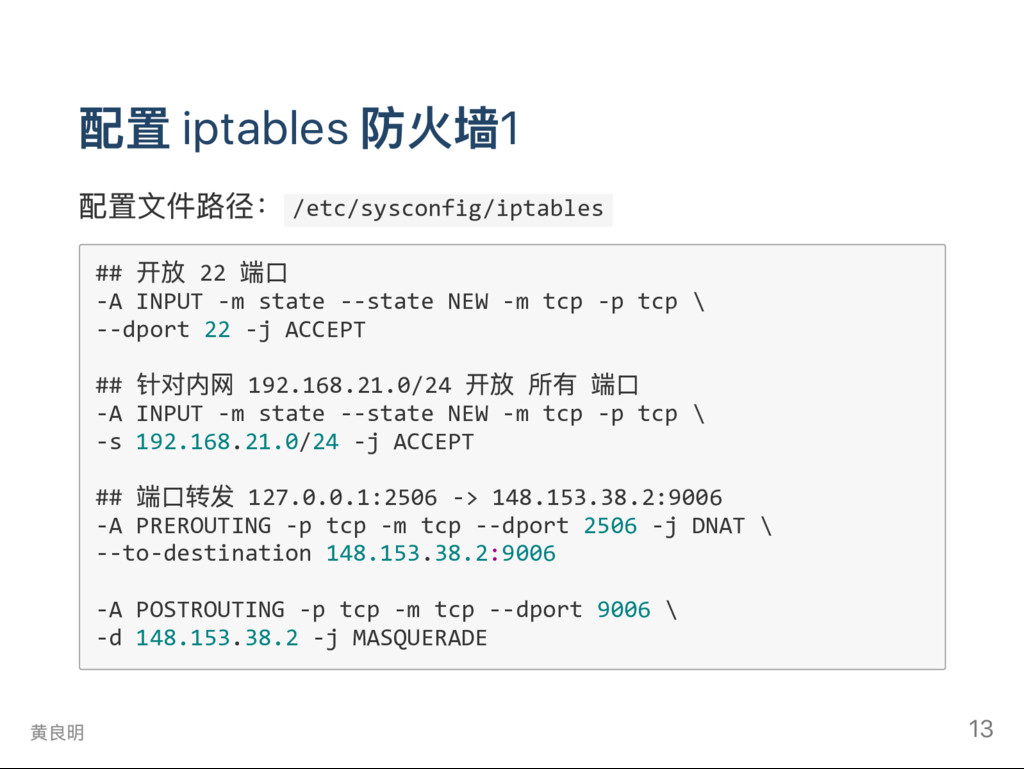
y s c o n f i g / i p t a b l e s # # 开放 2 2 端口 ‐ A I N P U T ‐ m s t a t e ‐ ‐ s t a t e N E W ‐ m t c p ‐ p t c p \ ‐ ‐ d p o r t 2 2 ‐ j A C C E P T # # 针对内网 1 9 2 . 1 6 8 . 2 1 . 0 / 2 4 开放 所有 端口 ‐ A I N P U T ‐ m s t a t e ‐ ‐ s t a t e N E W ‐ m t c p ‐ p t c p \ ‐ s 1 9 2 . 1 6 8 . 2 1 . 0 / 2 4 ‐ j A C C E P T # # 端口转发 1 2 7 . 0 . 0 . 1 : 2 5 0 6 ‐ > 1 4 8 . 1 5 3 . 3 8 . 2 : 9 0 0 6 ‐ A P R E R O U T I N G ‐ p t c p ‐ m t c p ‐ ‐ d p o r t 2 5 0 6 ‐ j D N A T \ ‐ ‐ t o ‐ d e s t i n a t i o n 1 4 8 . 1 5 3 . 3 8 . 2 : 9 0 0 6 ‐ A P O S T R O U T I N G ‐ p t c p ‐ m t c p ‐ ‐ d p o r t 9 0 0 6 \ ‐ d 1 4 8 . 1 5 3 . 3 8 . 2 ‐ j M A S Q U E R A D E 黄良明 13
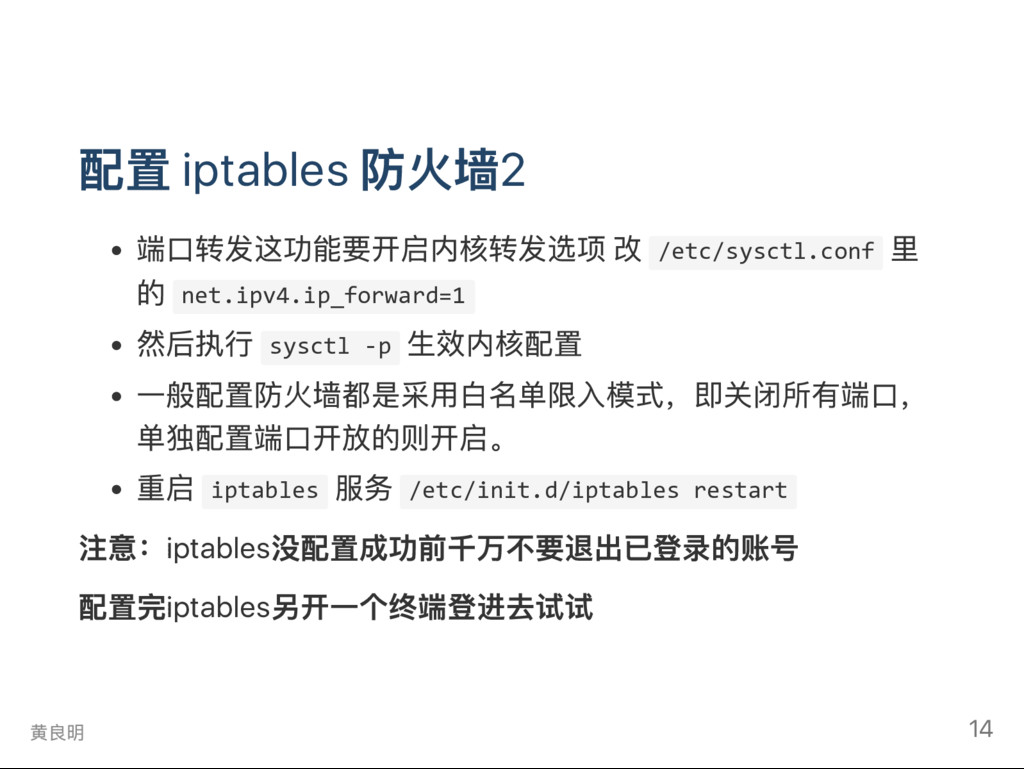
s y s c t l . c o n f 里 的 n e t . i p v 4 . i p _ f o r w a r d = 1 然后执行 s y s c t l ‐ p 生效内核配置 一般配置防火墙都是采用白名单限入模式,即关闭所有端口, 单独配置端口开放的则开启。 重启 i p t a b l e s 服务 / e t c / i n i t . d / i p t a b l e s r e s t a r t 注意:iptables 没配置成功前千万不要退出已登录的账号 配置完iptables 另开一个终端登进去试试 黄良明 14
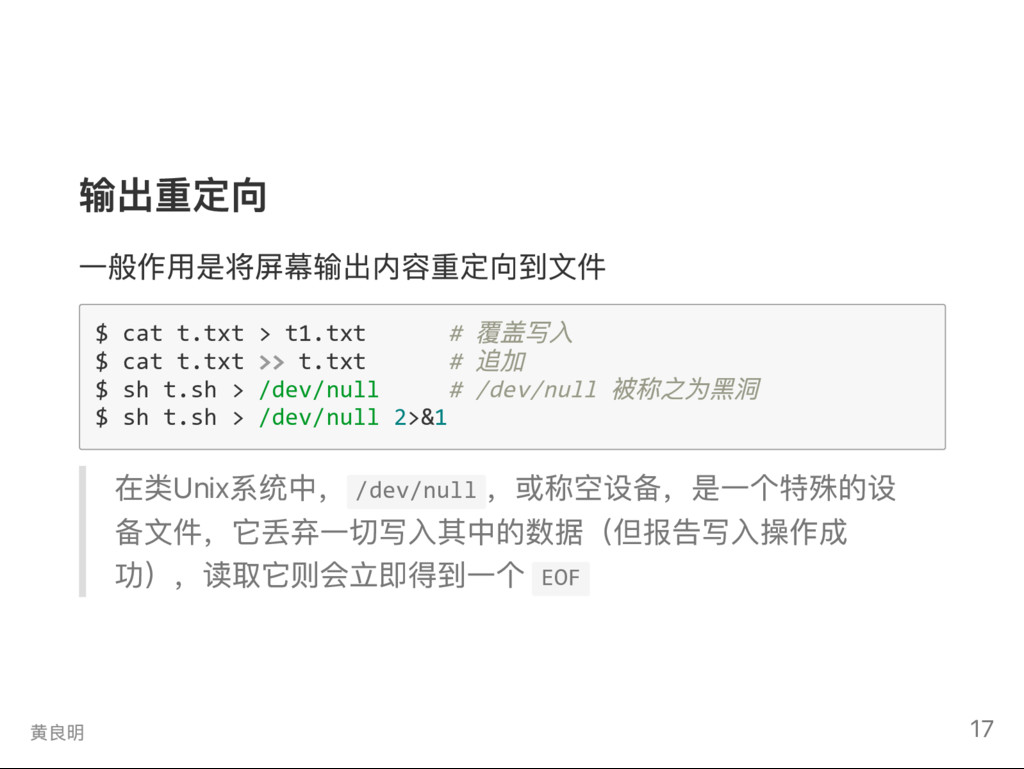
t > t 1 . t x t # 覆盖写入 $ c a t t . t x t > > t . t x t # 追加 $ s h t . s h > / d e v / n u l l # / d e v / n u l l 被称之为黑洞 $ s h t . s h > / d e v / n u l l 2 > & 1 在类Unix 系统中, / d e v / n u l l ,或称空设备,是一个特殊的设 备文件,它丢弃一切写入其中的数据(但报告写入操作成 功),读取它则会立即得到一个 E O F 黄良明 17
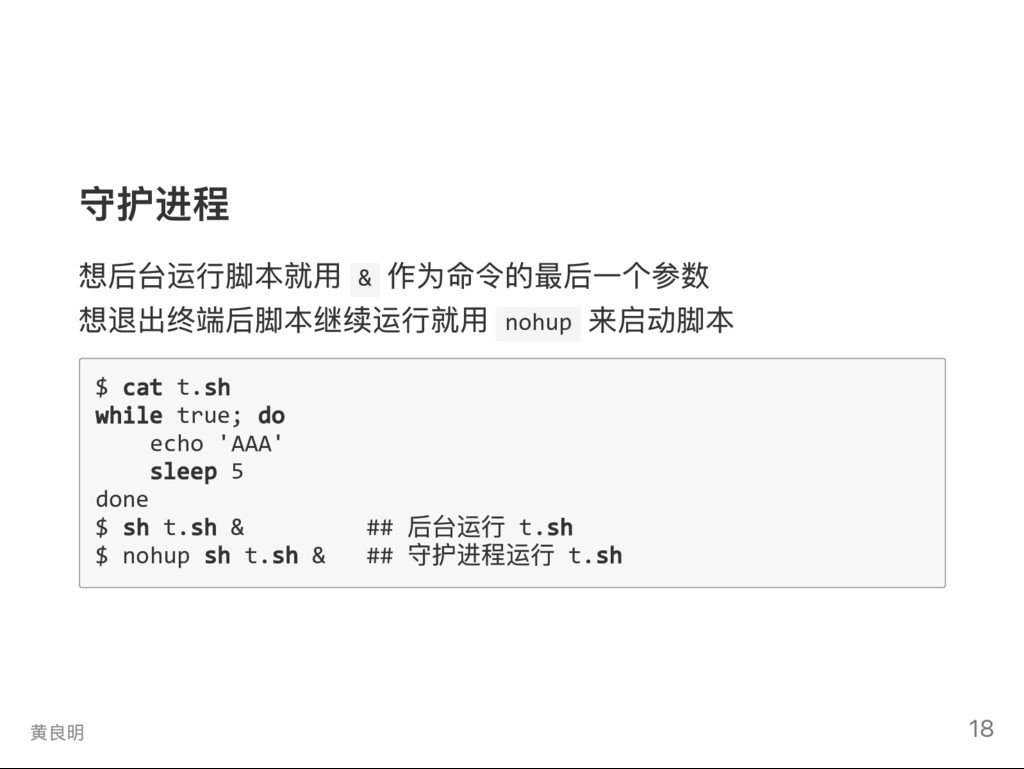
来启动脚本 $ c a t t . s h w h i l e t r u e ; d o e c h o ' A A A ' s l e e p 5 d o n e $ s h t . s h & # # 后台运行 t . s h $ n o h u p s h t . s h & # # 守护进程运行 t . s h 黄良明 18
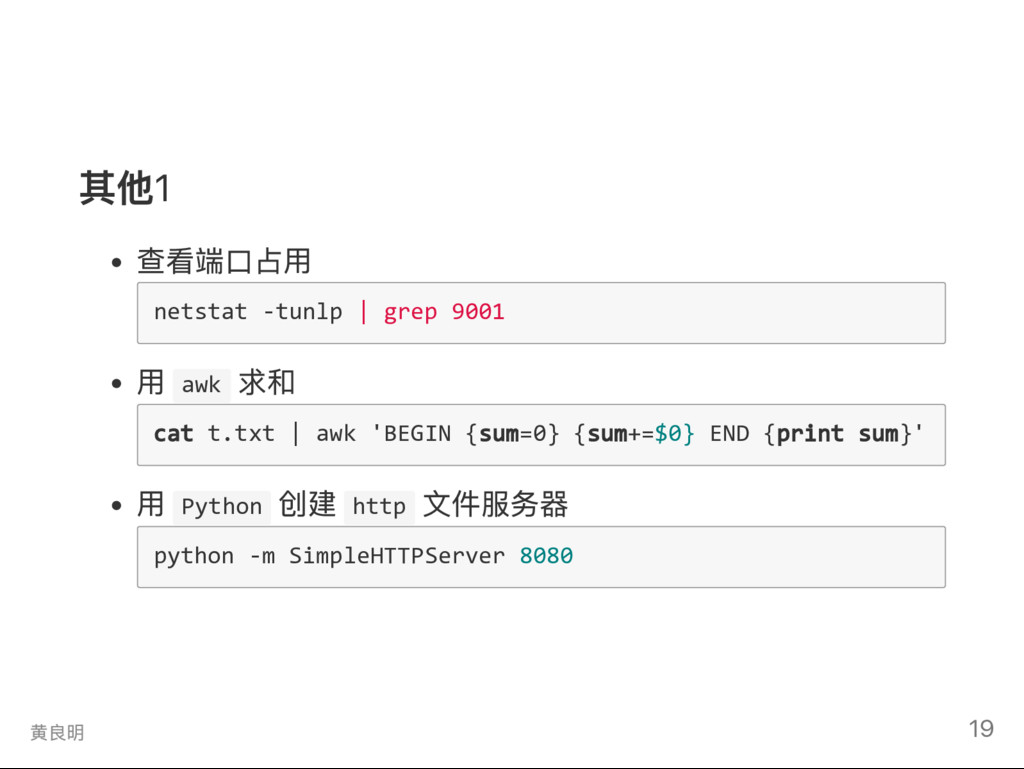
t u n l p | g r e p 9 0 0 1 用 a w k 求和 c a t t . t x t | a w k ' B E G I N { s u m = 0 } { s u m + = $ 0 } E N D { p r i n t s u m } ' 用 P y t h o n 创建 h t t p 文件服务器 p y t h o n ‐ m S i m p l e H T T P S e r v e r 8 0 8 0 黄良明 19
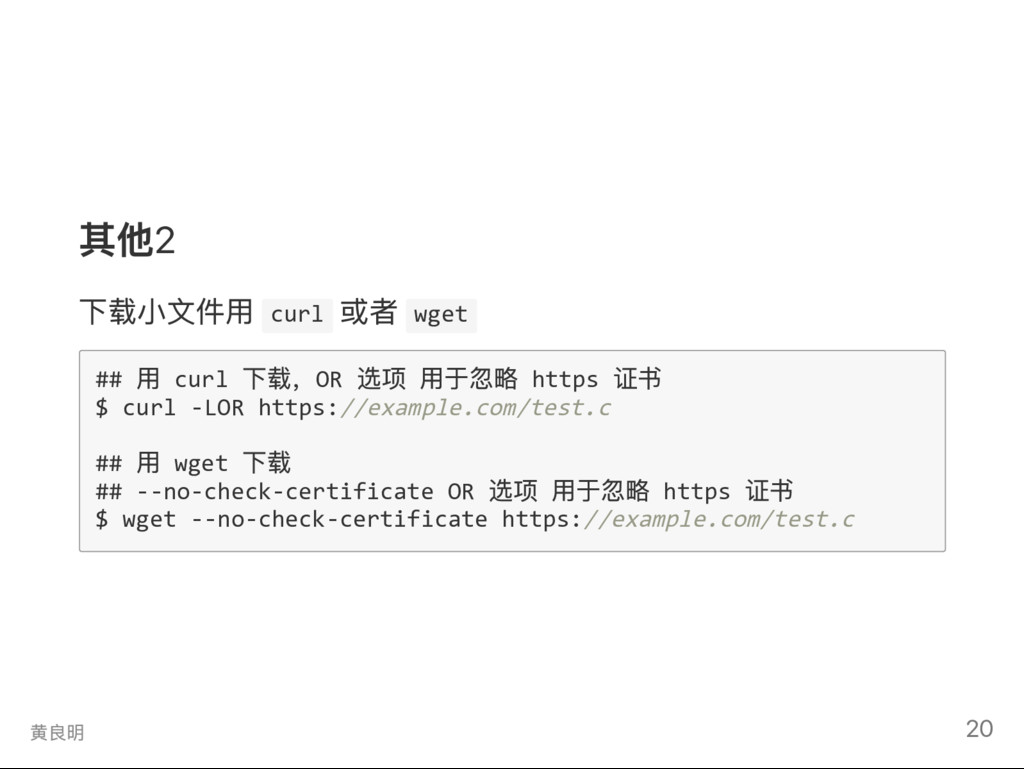
t # # 用 c u r l 下载,O R 选项 用于忽略 h t t p s 证书 $ c u r l ‐ L O R h t t p s : / / e x a m p l e . c o m / t e s t . c # # 用 w g e t 下载 # # ‐ ‐ n o ‐ c h e c k ‐ c e r t i f i c a t e O R 选项 用于忽略 h t t p s 证书 $ w g e t ‐ ‐ n o ‐ c h e c k ‐ c e r t i f i c a t e h t t p s : / / e x a m p l e . c o m / t e s t . c 黄良明 20


 tosite
 lynnswap
 akihisaikeda
 hschwentner
 ryu1013
 akit37
 kasacchiful
 rkaga
 har1101
 kaityo256
 guaca
 deka_morita
 addyosmani
 aarron
 baasie
 reverentgeek
 nmsamuel
 danielanewman
 cassininazir
 popppiees
 thirion
 productmarketing
 techseoconnect