Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
全社AI活用を「止めずに守る」— MCPプロキシとOpenTelemetryで作るAIガバナンス基盤
Search
Keigo AOKI
November 18, 2026
Technology
8
0
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
全社AI活用を「止めずに守る」— MCPプロキシとOpenTelemetryで作るAIガバナンス基盤
CloudNative Days Winter 2026 での登壇資料です。
https://event.cloudnativedays.jp/cndw2026/talks/3223
Keigo AOKI
November 18, 2026
Transcript
50 slides
全社AI活用を「止めずに守る」 MCPプロキシとOpenTelemetryで作るAIガバナンス基盤 CloudNative Days Winter 2026 2026.11.19 株式会社estie 青木 啓剛
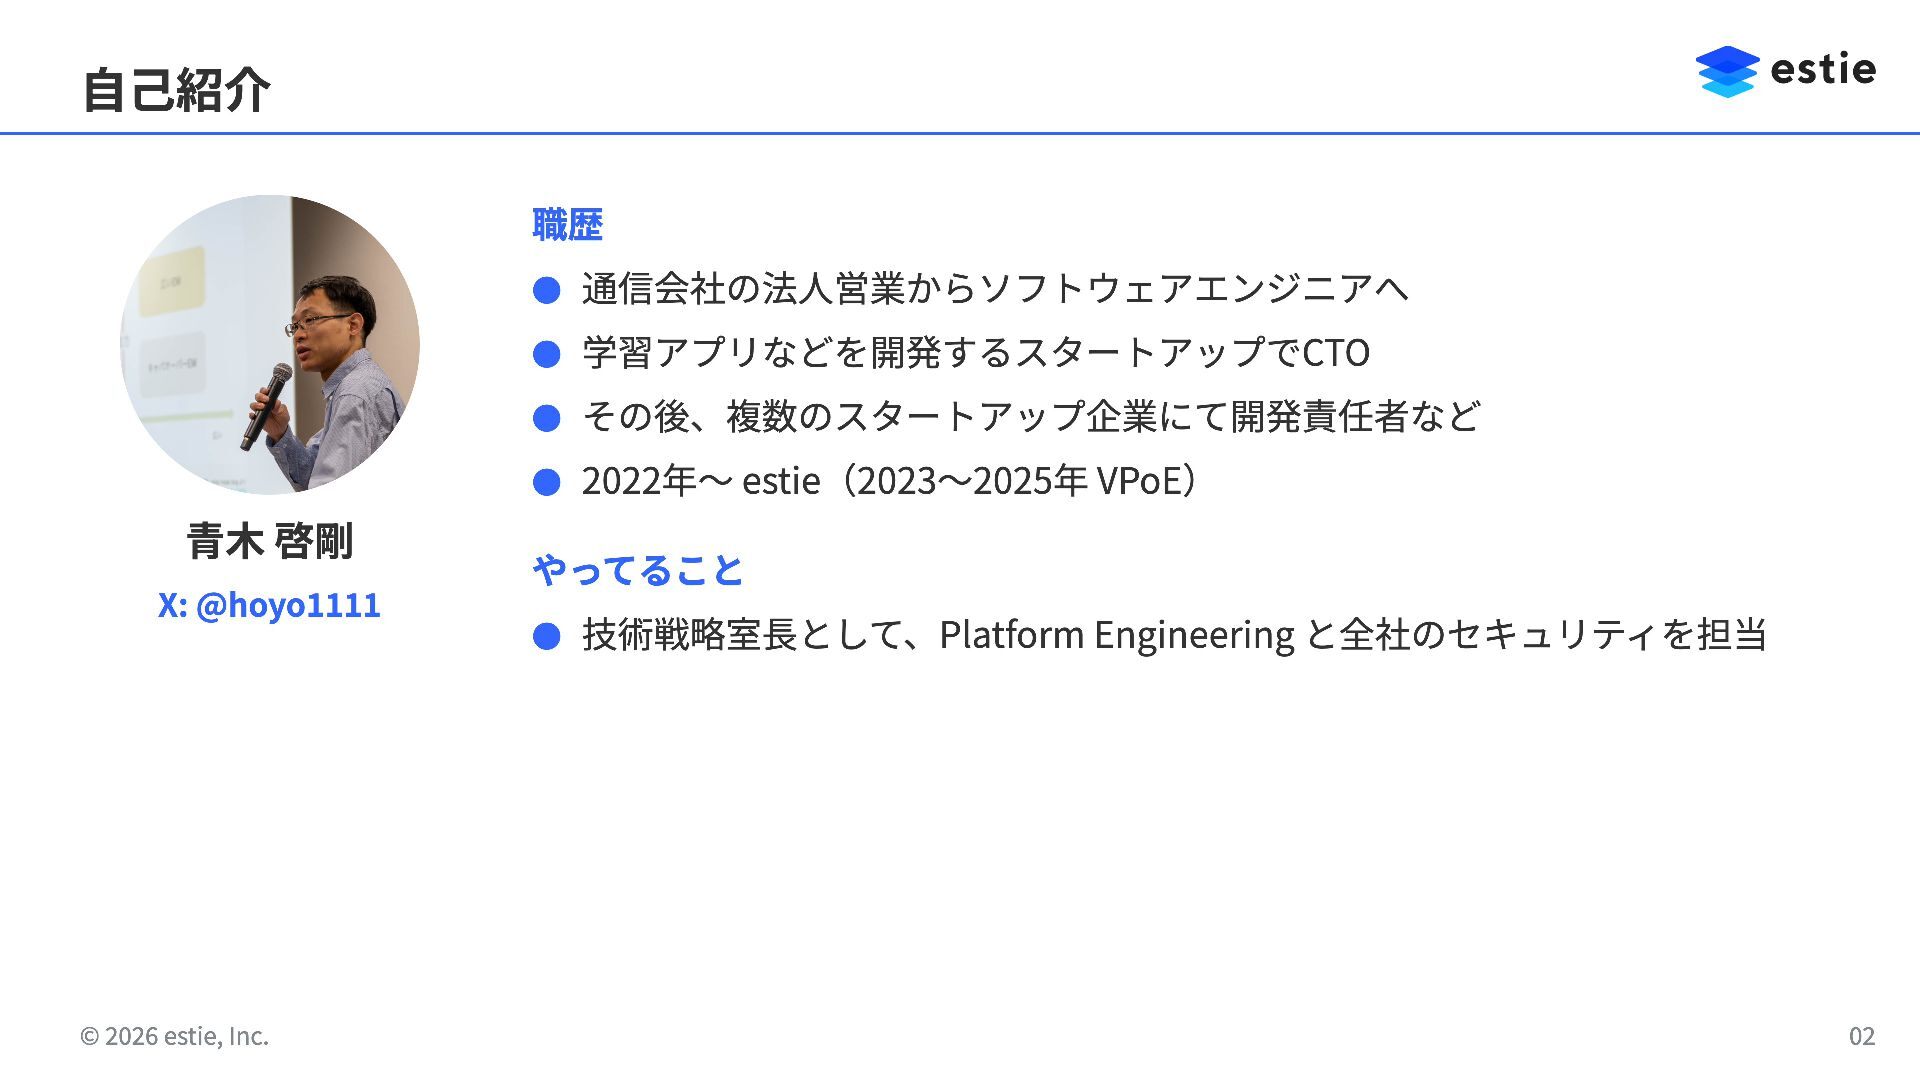
自己紹介 職歴 • 通信会社の法人営業からソフトウェアエンジニアへ • 学習アプリなどを開発するスタートアップでCTO • その後、複数のスタートアップ企業にて開発責任者など • 2022年〜
estie(2023〜2025年 VPoE) 青木 啓剛 X: @hoyo1111 © 2026 estie, Inc. やってること • 技術戦略室長として、Platform Engineering と全社のセキュリティを担当 02
今日話すこと • 前提と判断軸 • Claude Code のテレメトリ基盤 • 社内MCPプロキシ •
今後改善していきたいこと
None
None
None
私たちの組織の現状 AIツールの利用者は開発以外の職種も含め全社に広がっている 業務SaaSとつなぎたい要望も増えてきた 少人数で技術基盤を運用しており、多くの工数をかけられない オフィススイートは Microsoft 365、プロダクト基盤は AWS 社内のID基盤は Entra
ID、主要なAIツールは Claude © 2026 estie, Inc. 07
手段を選ぶときの判断軸は3つ 運用の手間が最小 費用対効果が高い 既存の基盤に乗る 常駐プロセスを持たない。パ ッチや可用性はマネージドに 任せる 使った分だけの課金で、小さ く始められる 社内のID基盤と
Terraform でそのまま管理できる © 2026 estie, Inc. 08
AI活用を止めずに進めるために、答えたかった問い ① 誰が、どう使っているのか ② 業務SaaSに、安全に触らせるには
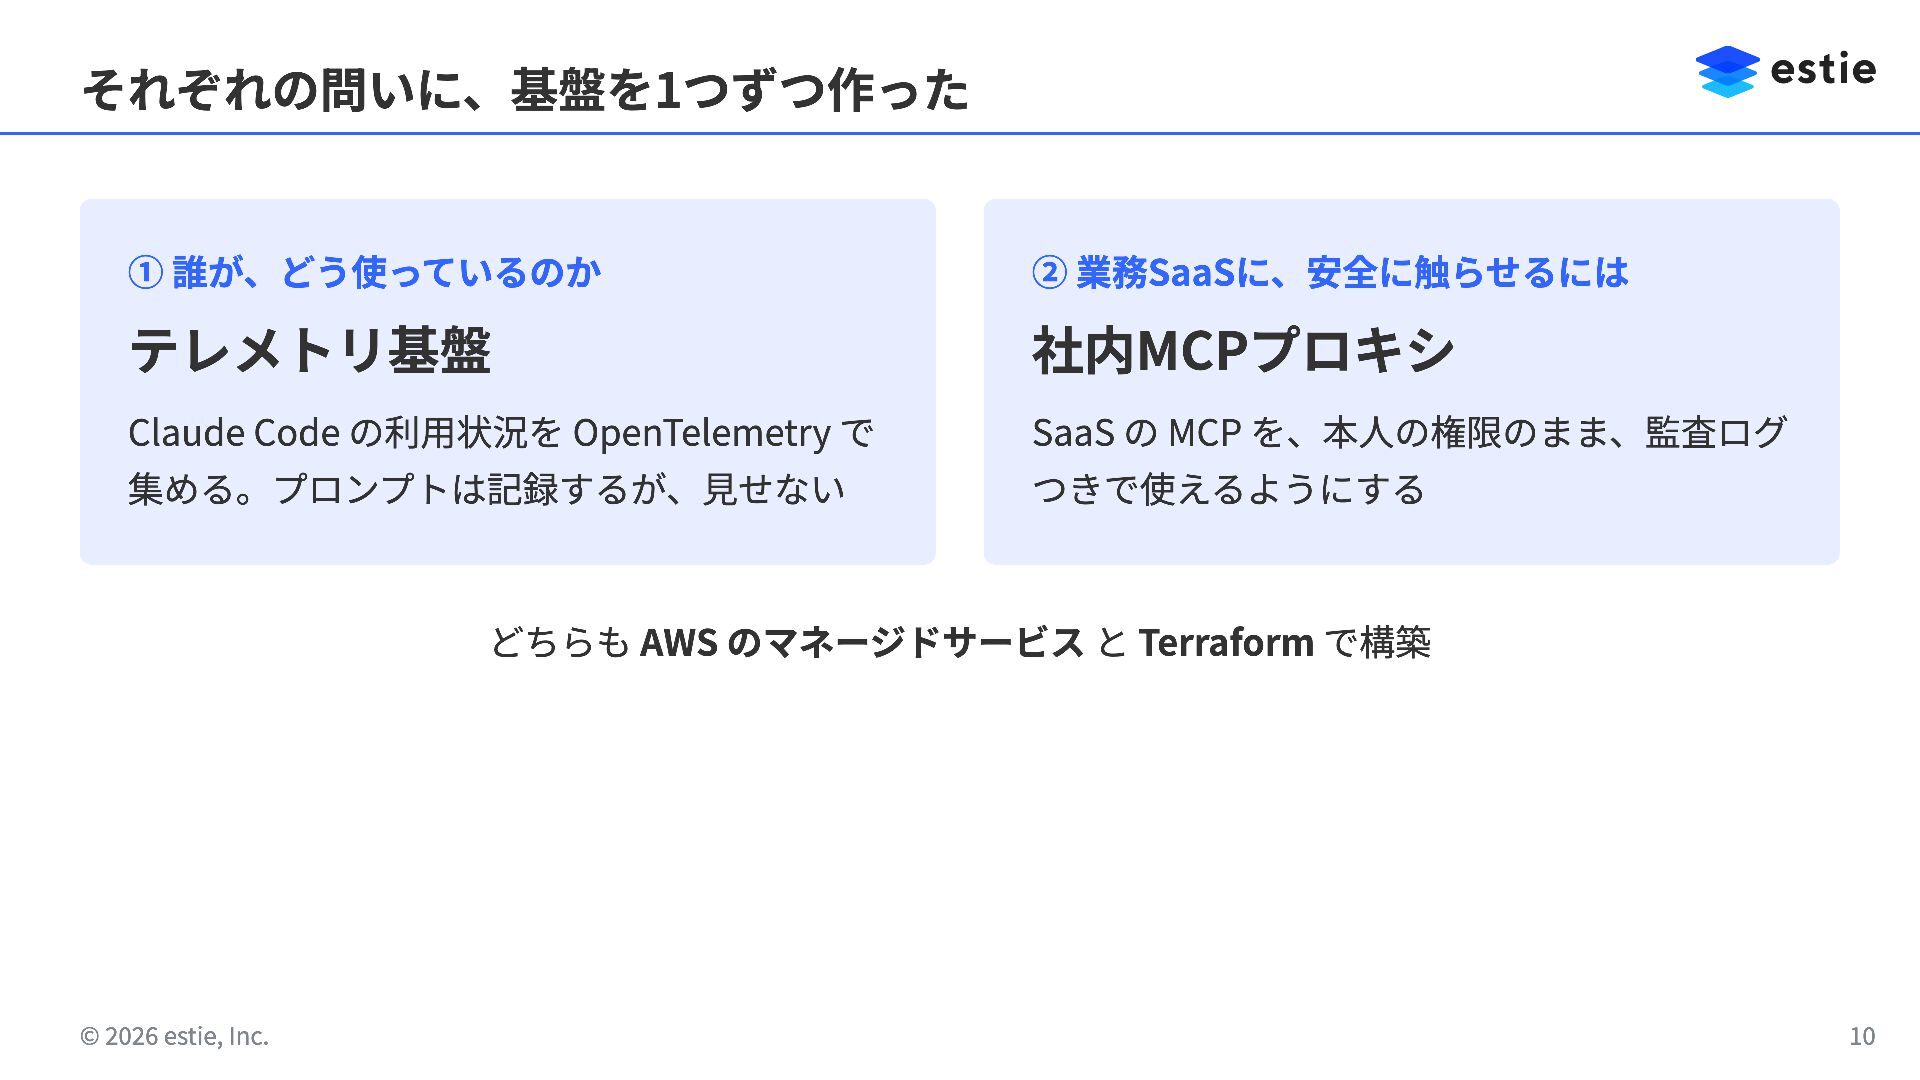
それぞれの問いに、基盤を1つずつ作った ① 誰が、どう使っているのか ② 業務SaaSに、安全に触らせるには テレメトリ基盤 社内MCPプロキシ Claude Code の利用状況を
OpenTelemetry で SaaS の MCP を、本人の権限のまま、監査ログ 集める。プロンプトは記録するが、見せない つきで使えるようにする どちらも AWS のマネージドサービス と Terraform で構築 © 2026 estie, Inc. 10
Claude Code のテレメトリ基盤 記録はするが、見せない
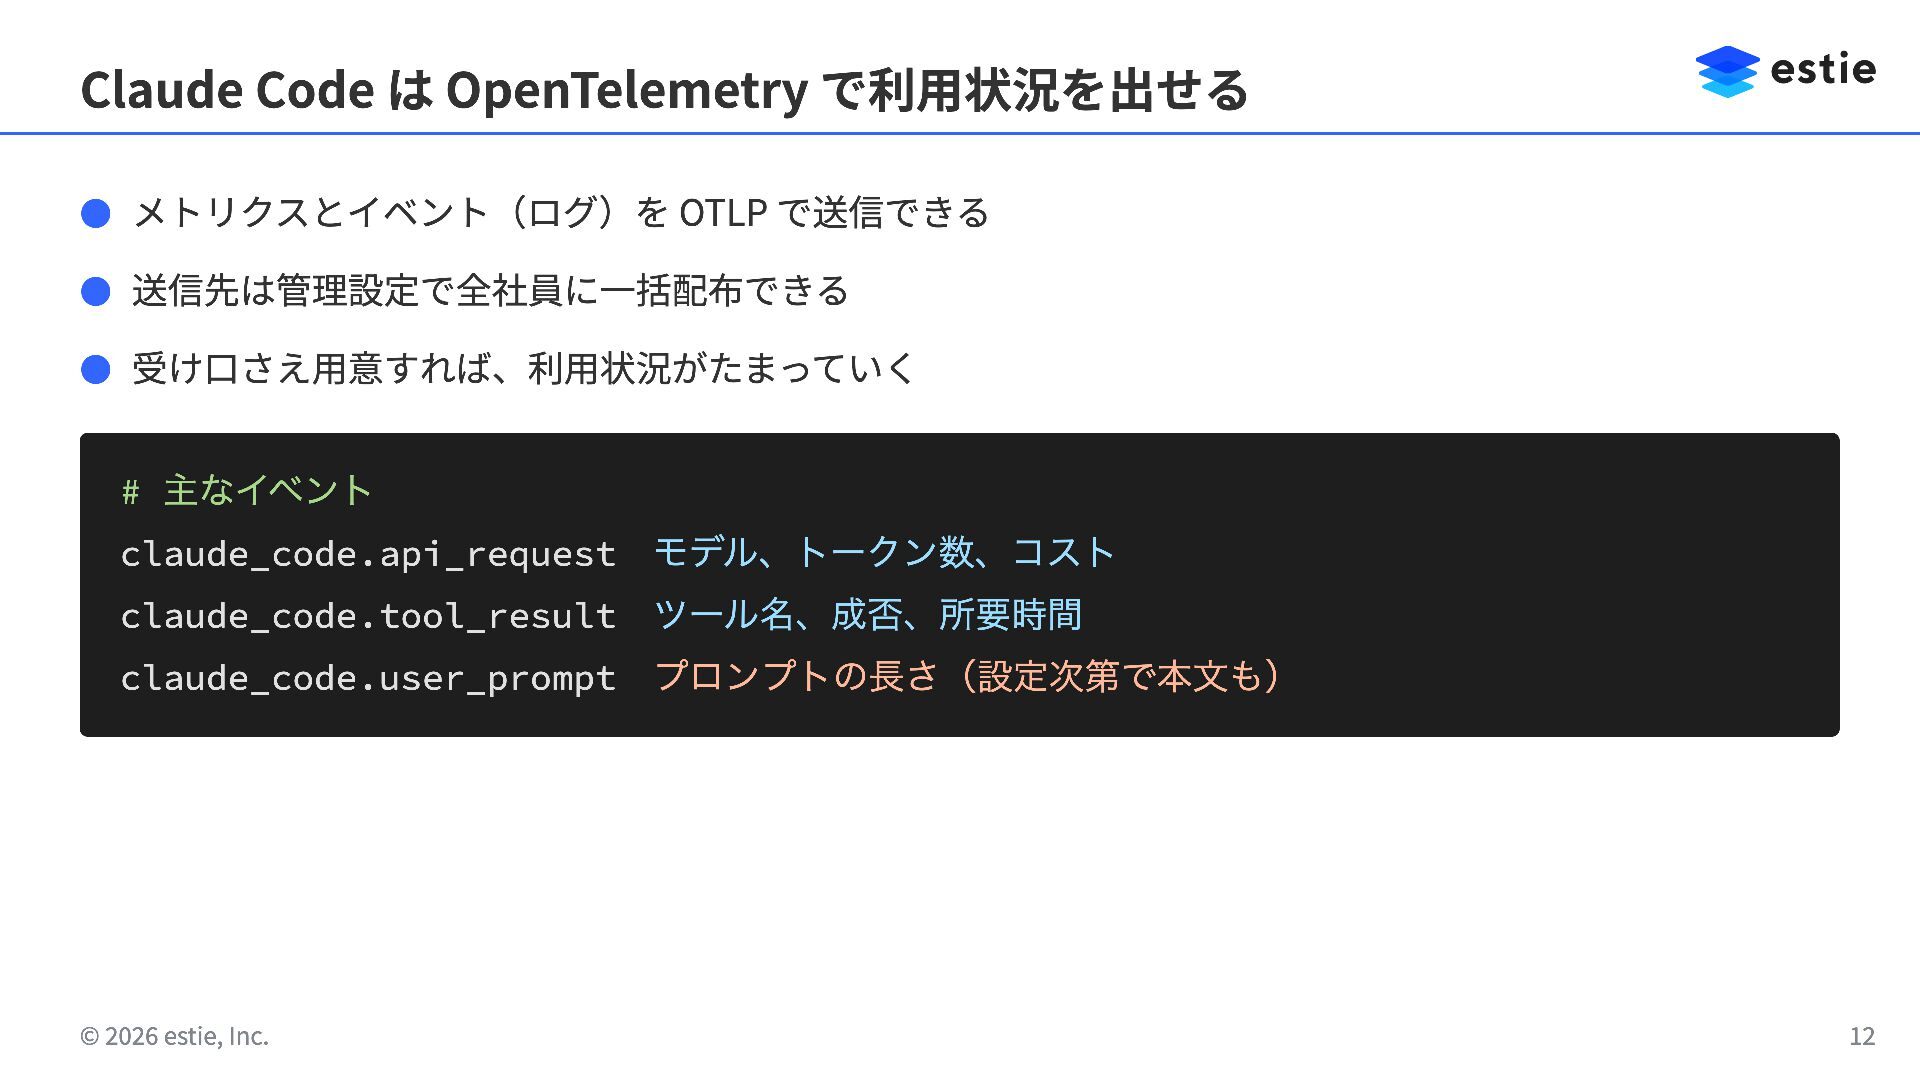
Claude Code は OpenTelemetry で利用状況を出せる • メトリクスとイベント(ログ)を OTLP で送信できる •
送信先は管理設定で全社員に一括配布できる • 受け口さえ用意すれば、利用状況がたまっていく # 主なイベント claude_code.api_request モデル、トークン数、コスト claude_code.tool_result ツール名、成否、所要時間 claude_code.user_prompt プロンプトの長さ(設定次第で本文も) © 2026 estie, Inc. 12
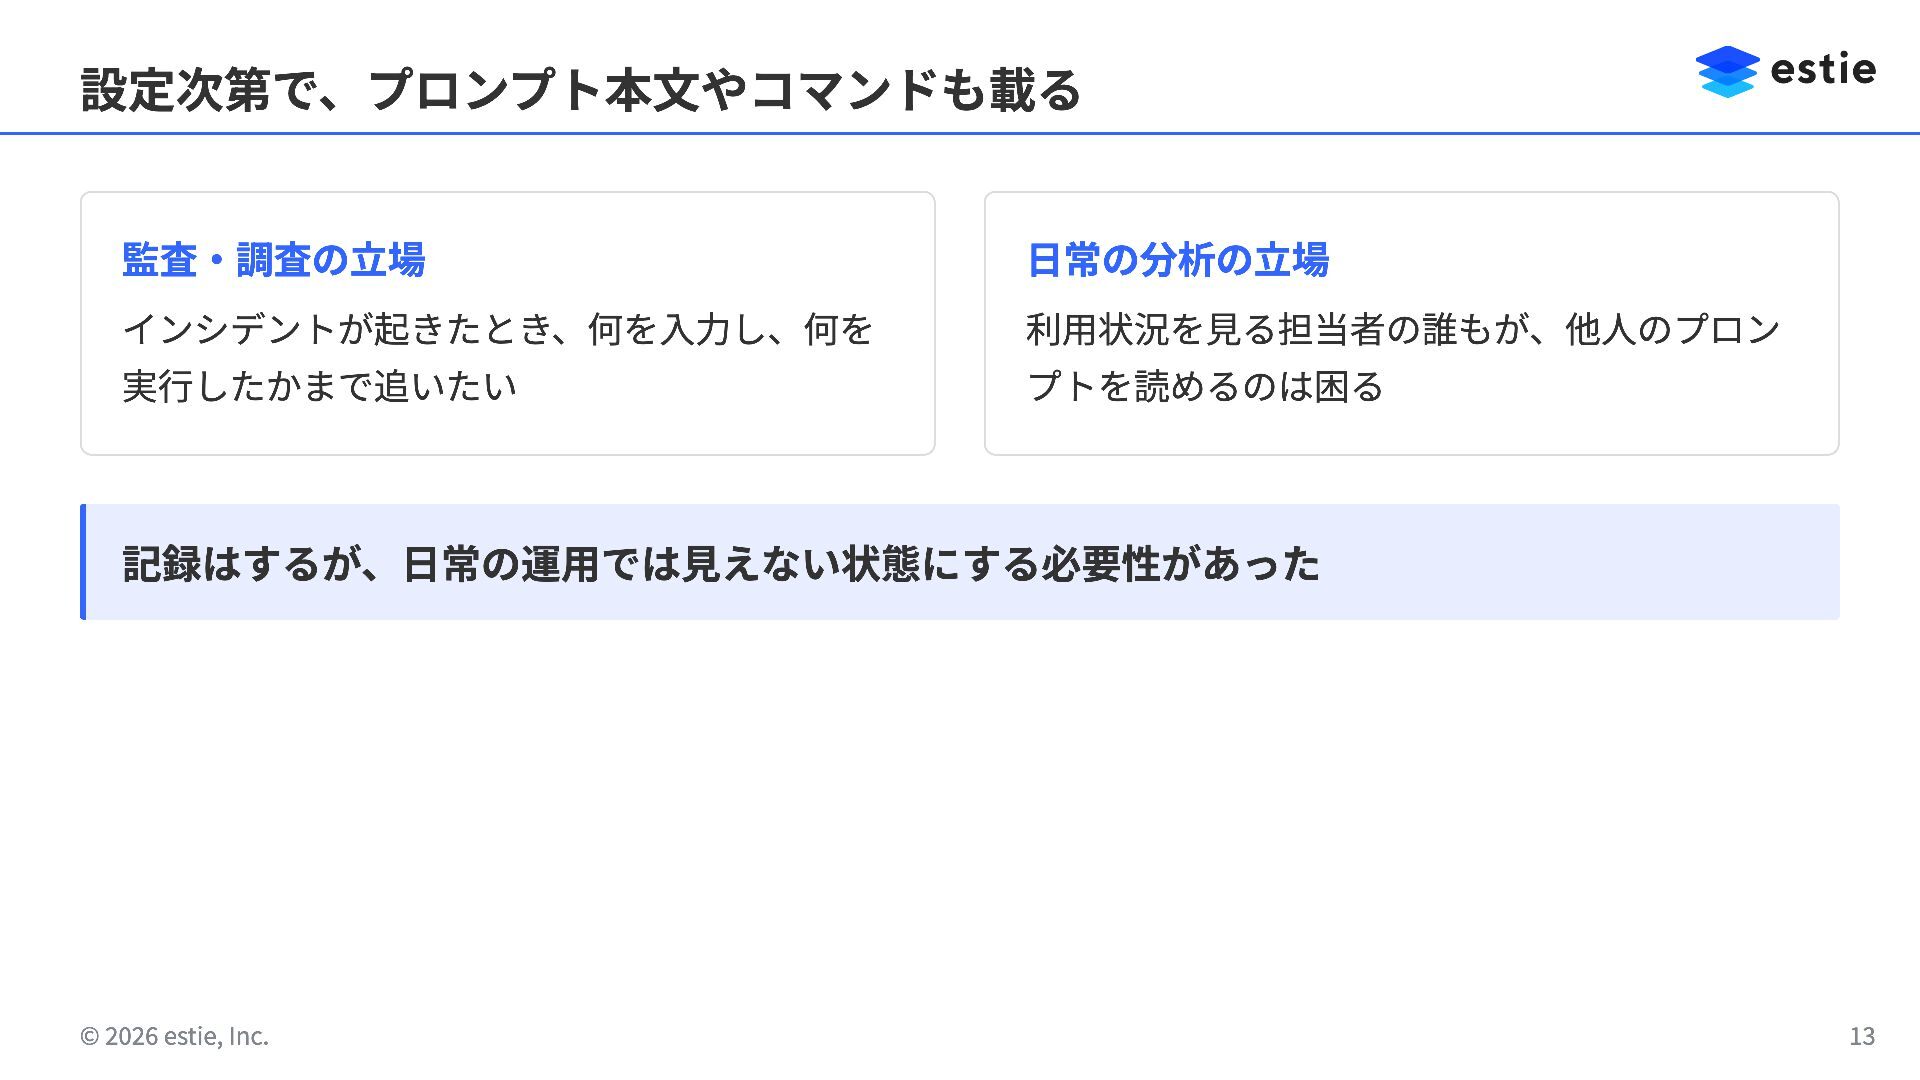
設定次第で、プロンプト本文やコマンドも載る 監査・調査の立場 日常の分析の立場 インシデントが起きたとき、何を入力し、何を 利用状況を見る担当者の誰もが、他人のプロン 実行したかまで追いたい プトを読めるのは困る 記録はするが、日常の運用では見えない状態にする必要性があった © 2026
estie, Inc. 13
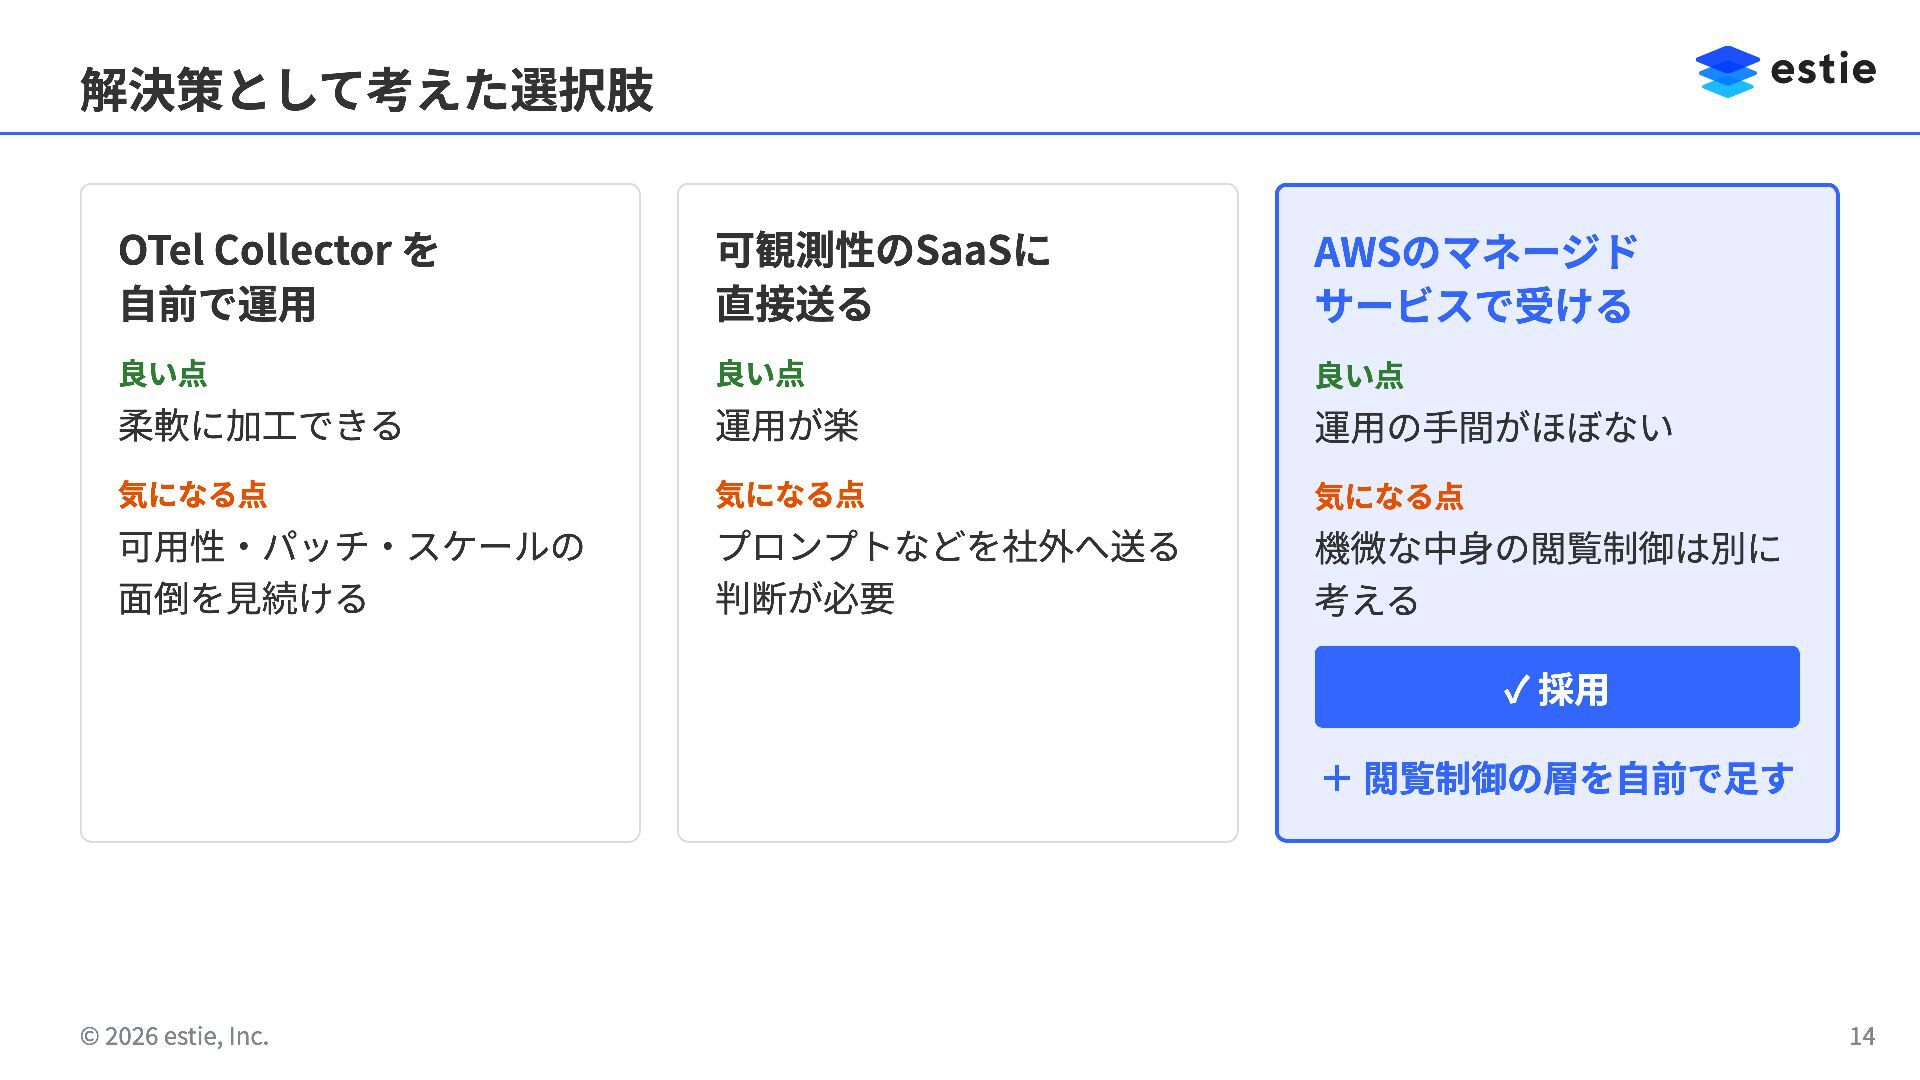
解決策として考えた選択肢 OTel Collector を 自前で運用 可観測性のSaaSに 直接送る AWSのマネージド サービスで受ける 良い点
良い点 良い点 柔軟に加工できる 運用が楽 運用の手間がほぼない 気になる点 気になる点 気になる点 可用性・パッチ・スケールの 面倒を見続ける プロンプトなどを社外へ送る 判断が必要 機微な中身の閲覧制御は別に 考える ✓ 採用 + 閲覧制御の層を自前で足す © 2026 estie, Inc. 14
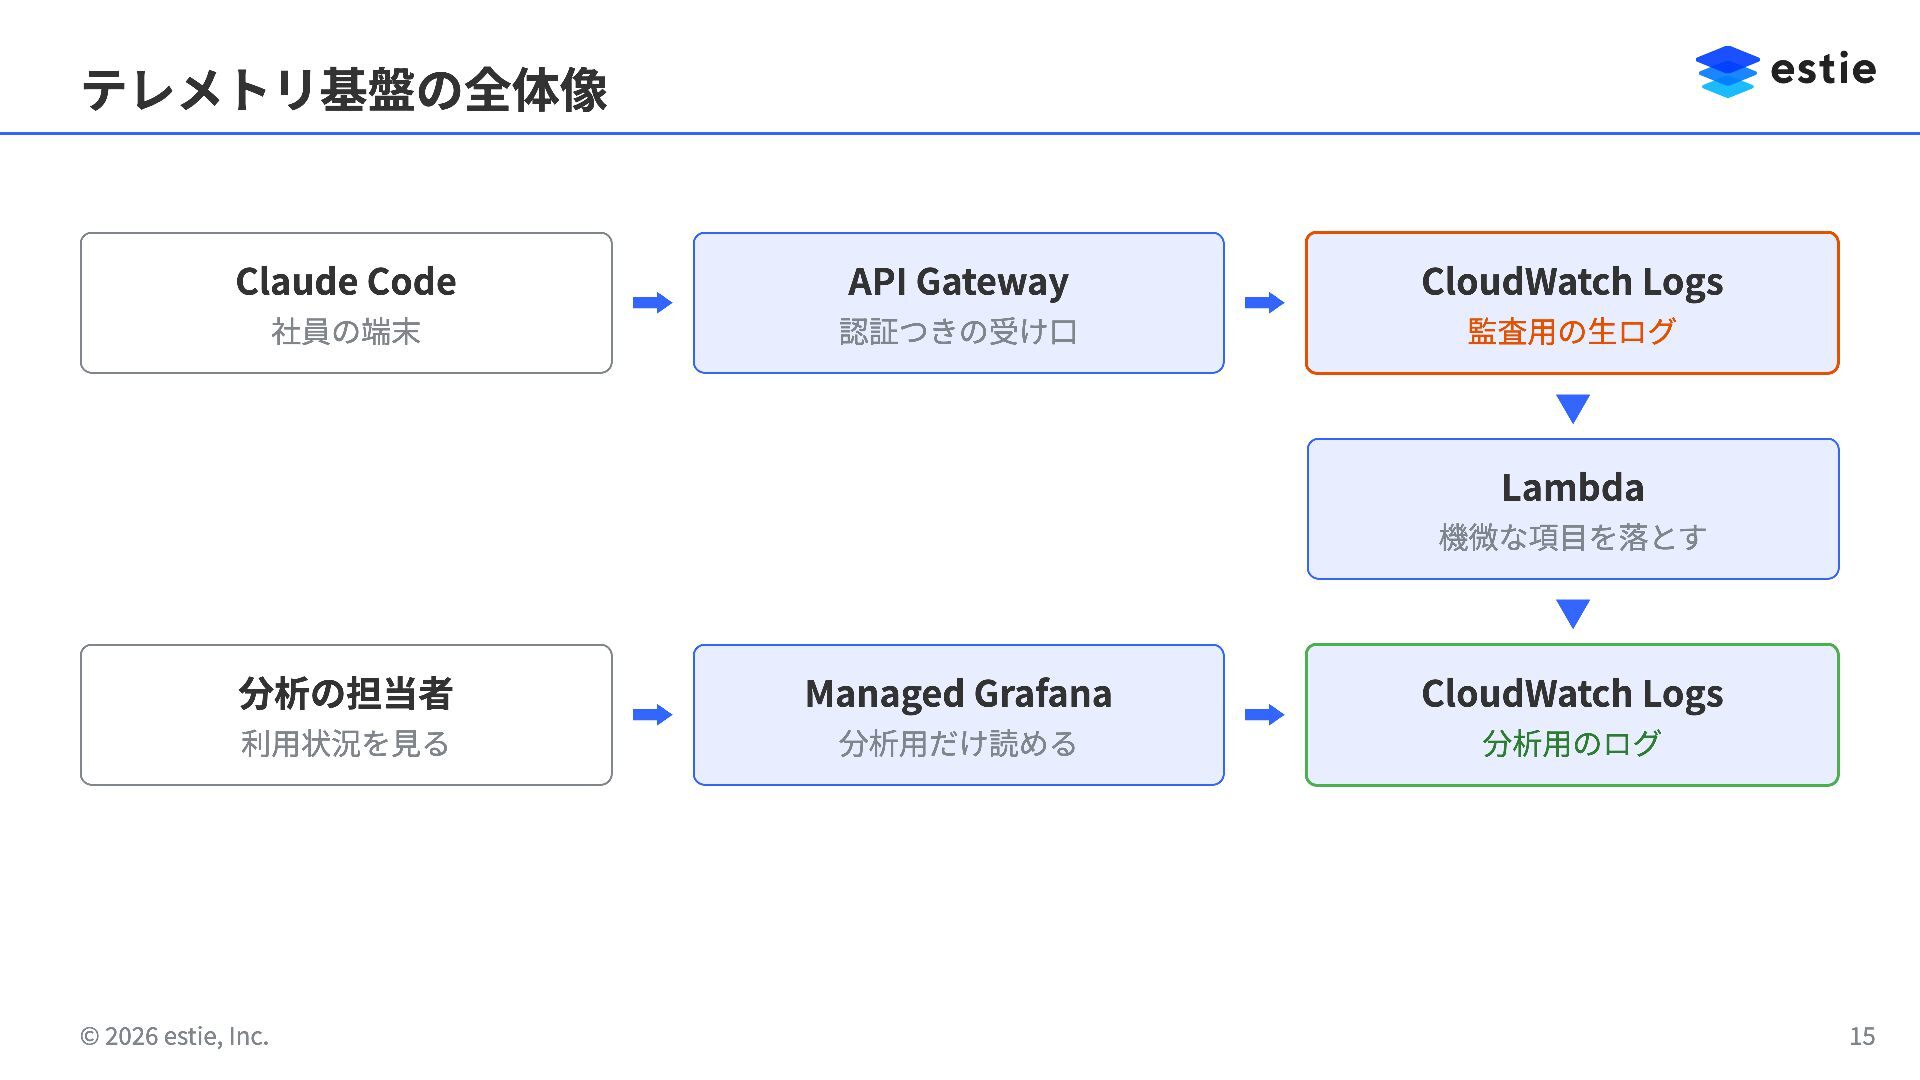
テレメトリ基盤の全体像 Claude Code API Gateway CloudWatch Logs 社員の端末 認証つきの受け口 監査用の生ログ
▼ Lambda 機微な項目を落とす ▼ 分析の担当者 Managed Grafana CloudWatch Logs 利用状況を見る 分析用だけ読める 分析用のログ © 2026 estie, Inc. 15
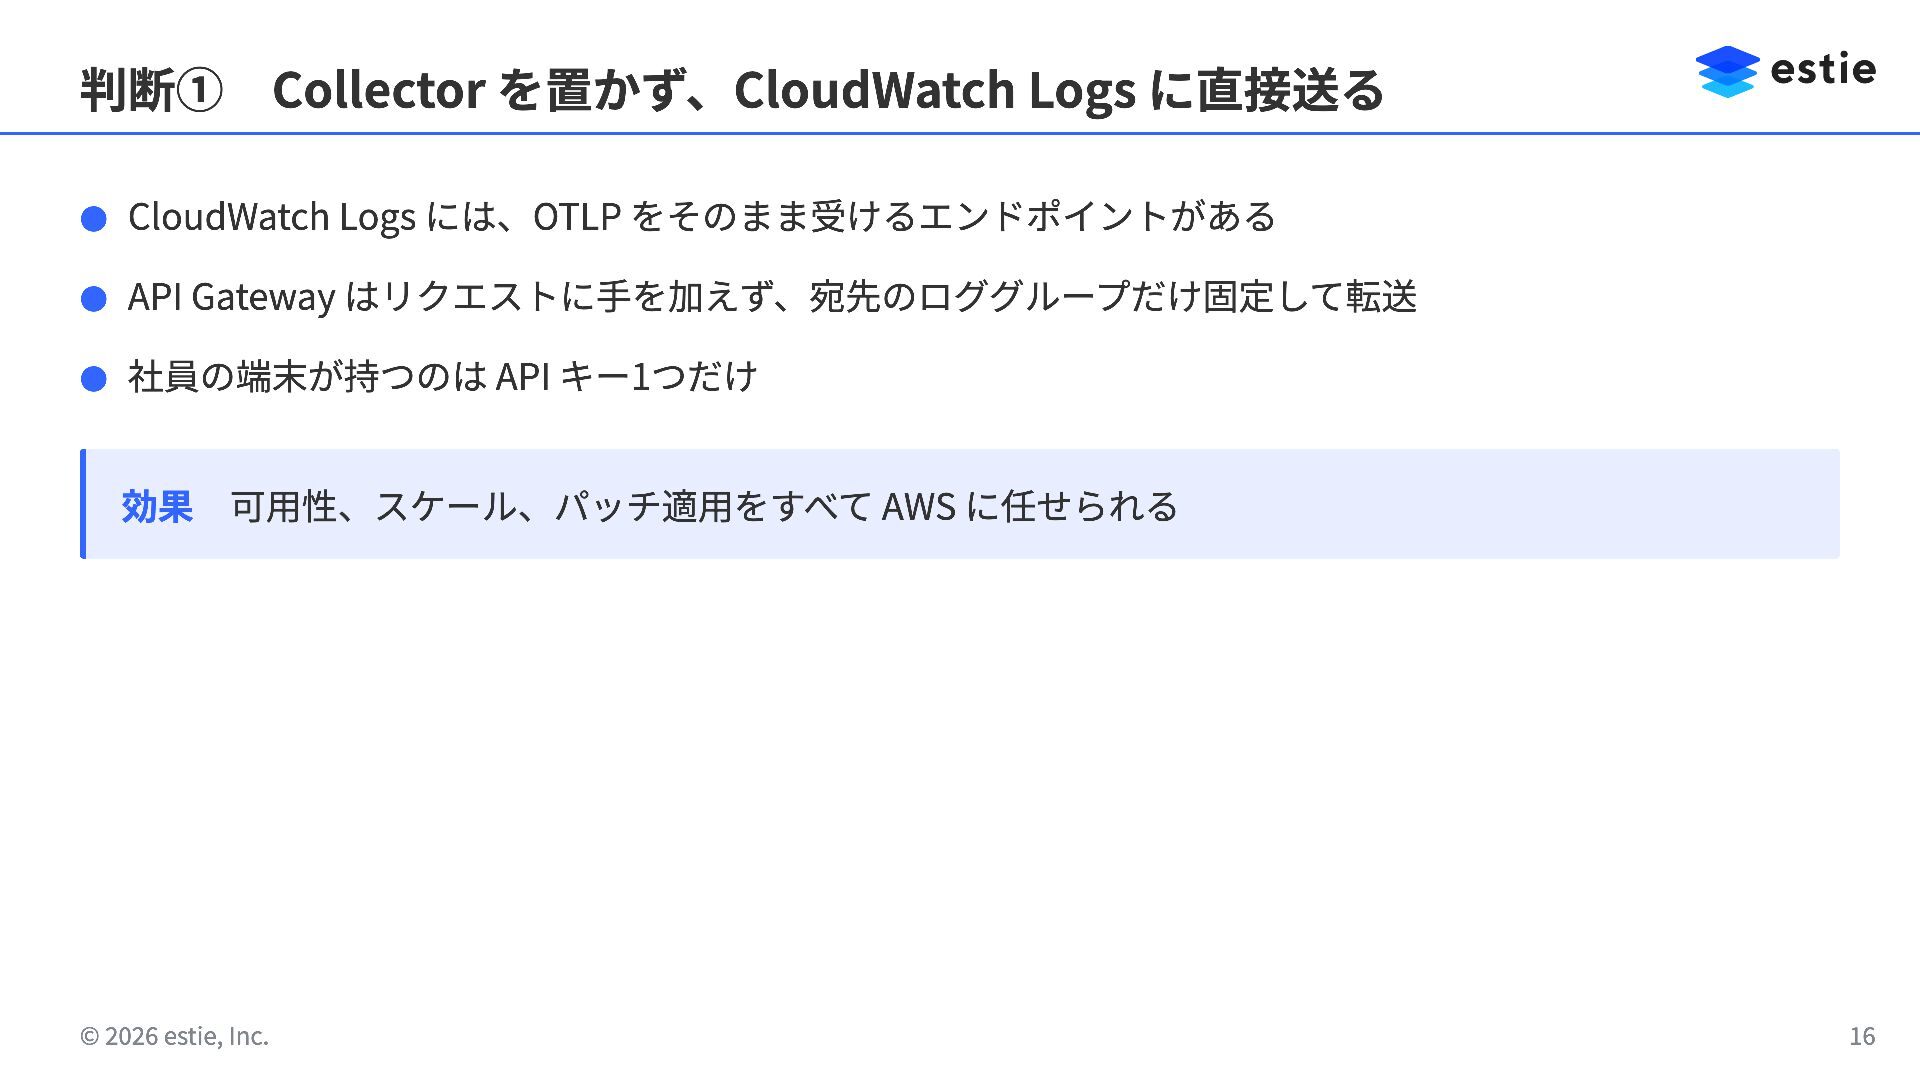
判断① Collector を置かず、CloudWatch Logs に直接送る • CloudWatch Logs には、OTLP をそのまま受けるエンドポイントがある
• API Gateway はリクエストに手を加えず、宛先のロググループだけ固定して転送 • 社員の端末が持つのは API キー1つだけ 効果 可用性、スケール、パッチ適用をすべて AWS に任せられる © 2026 estie, Inc. 16
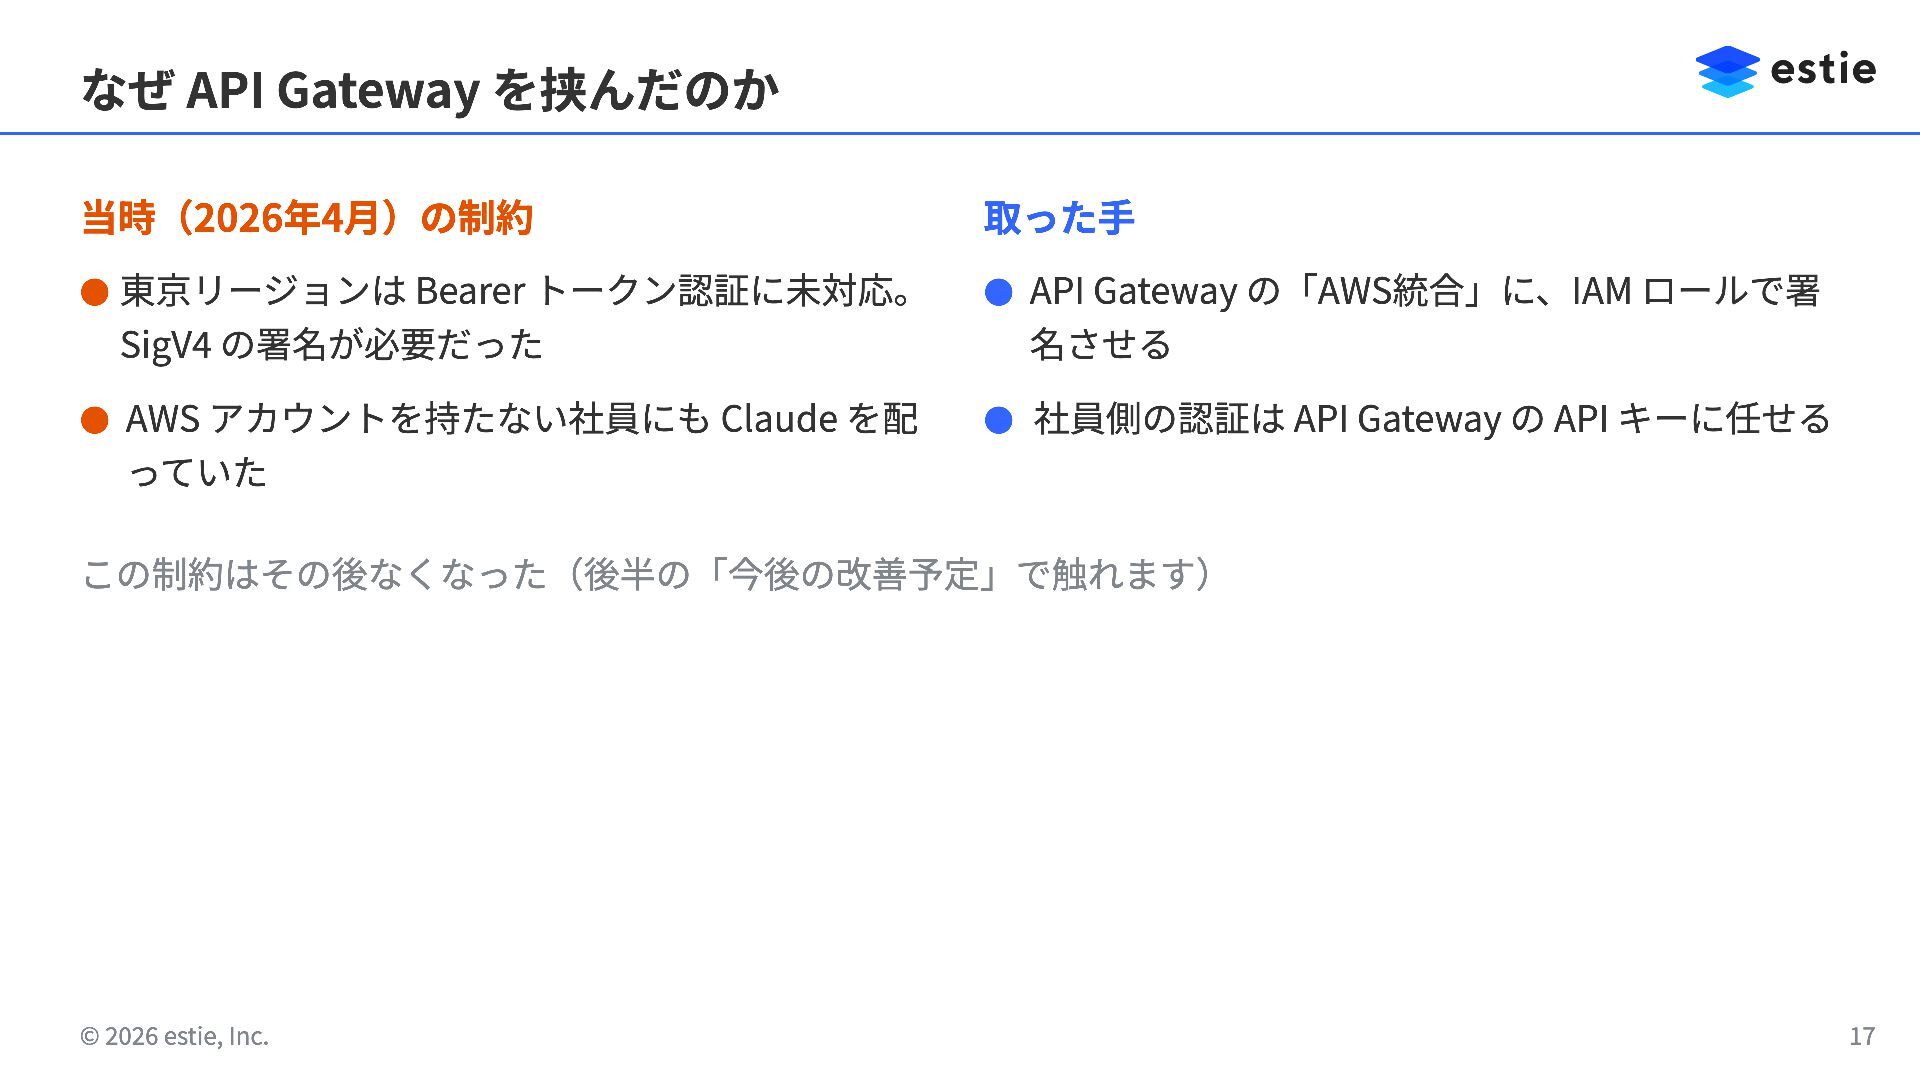
なぜ API Gateway を挟んだのか 当時(2026年4月)の制約 取った手 • 東京リージョンは Bearer トークン認証に未対応。
• API Gateway の「AWS統合」に、IAM ロールで署 SigV4 の署名が必要だった • AWS アカウントを持たない社員にも Claude を配 名させる • 社員側の認証は API Gateway の API キーに任せる っていた この制約はその後なくなった(後半の「今後の改善予定」で触れます) © 2026 estie, Inc. 17
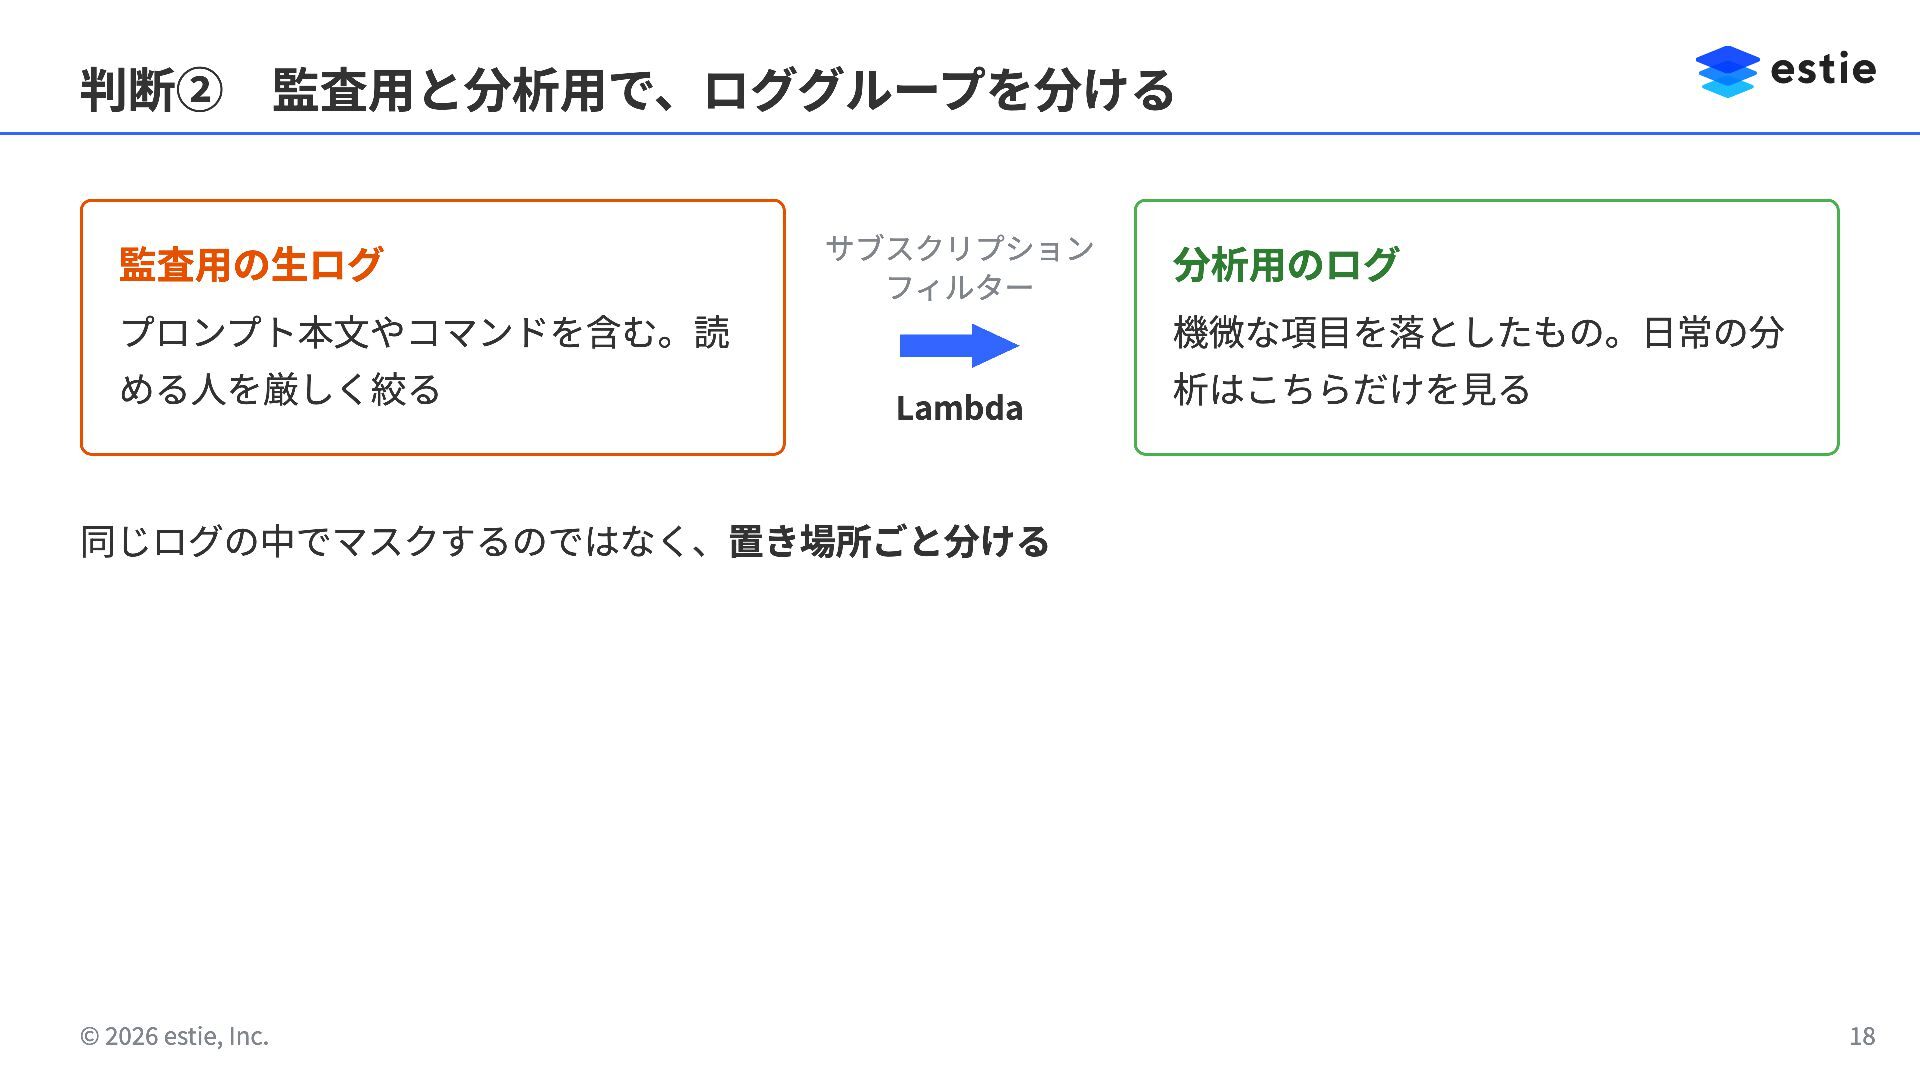
判断② 監査用と分析用で、ロググループを分ける 監査用の生ログ サブスクリプション フィルター プロンプト本文やコマンドを含む。読 める人を厳しく絞る 分析用のログ 機微な項目を落としたもの。日常の分 Lambda
析はこちらだけを見る 同じログの中でマスクするのではなく、置き場所ごと分ける © 2026 estie, Inc. 18
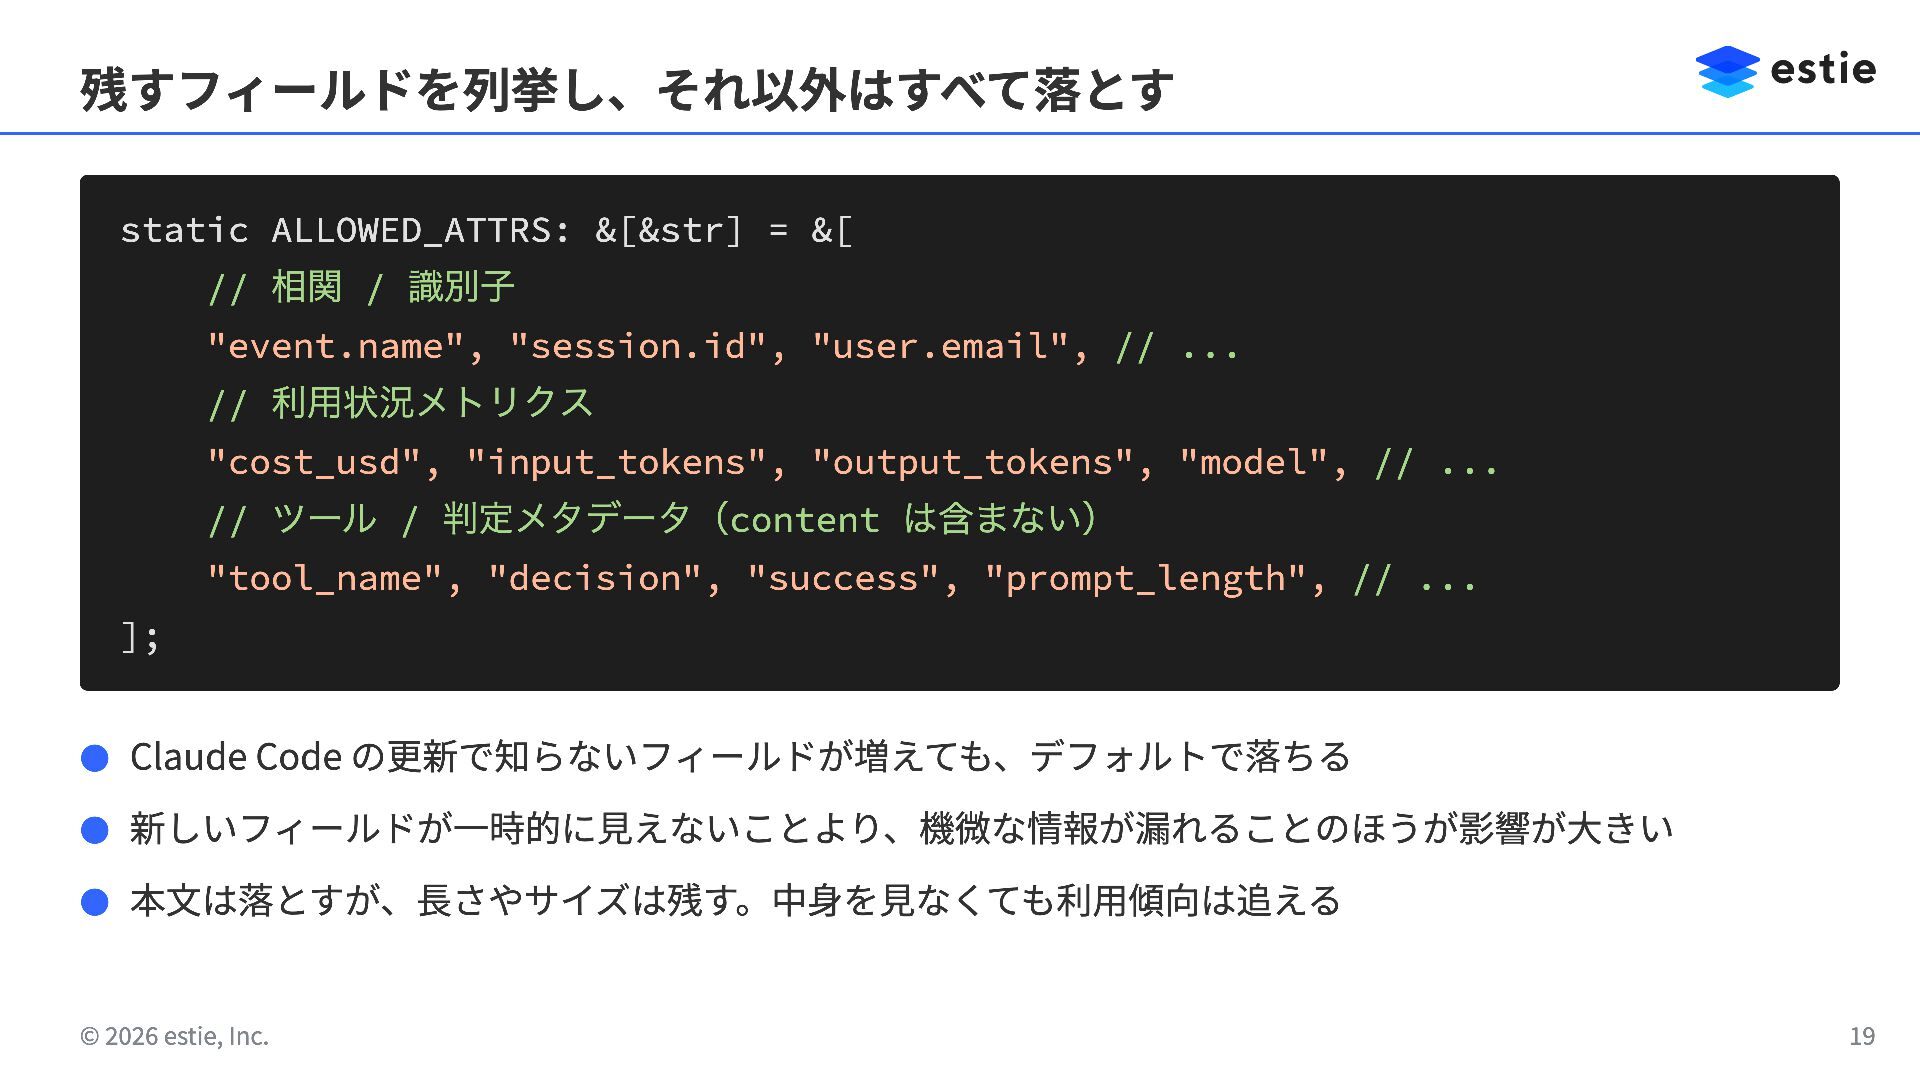
残すフィールドを列挙し、それ以外はすべて落とす static ALLOWED_ATTRS: &[&str] = &[ // 相関 / 識別子
"event.name", "session.id", "user.email", // ... // 利用状況メトリクス "cost_usd", "input_tokens", "output_tokens", "model", // ... // ツール / 判定メタデータ(content は含まない) "tool_name", "decision", "success", "prompt_length", // ... ]; • Claude Code の更新で知らないフィールドが増えても、デフォルトで落ちる • 新しいフィールドが一時的に見えないことより、機微な情報が漏れることのほうが影響が大きい • 本文は落とすが、長さやサイズは残す。中身を見なくても利用傾向は追える © 2026 estie, Inc. 19
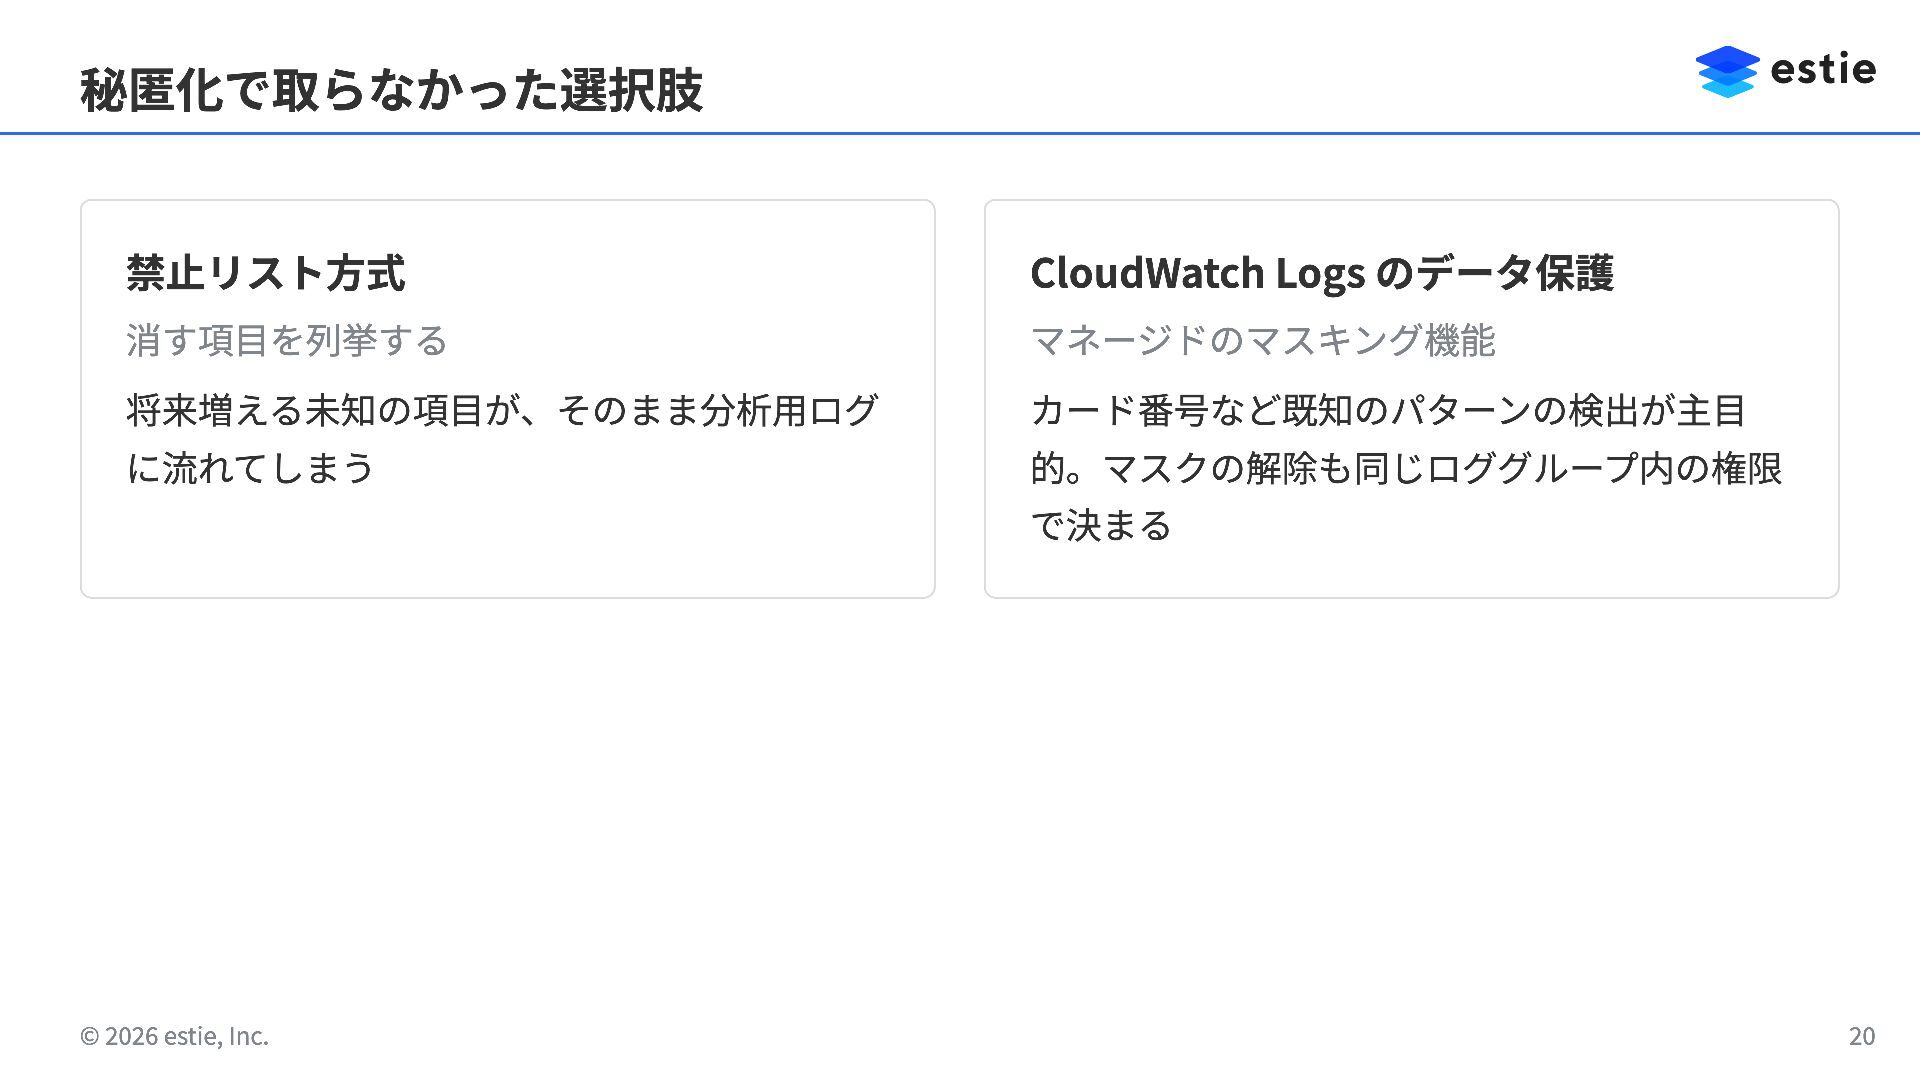
秘匿化で取らなかった選択肢 禁止リスト方式 CloudWatch Logs のデータ保護 消す項目を列挙する マネージドのマスキング機能 将来増える未知の項目が、そのまま分析用ログ カード番号など既知のパターンの検出が主目 に流れてしまう
的。マスクの解除も同じロググループ内の権限 で決まる © 2026 estie, Inc. 20
判断③ ダッシュボードには、IAM で分析用だけ読ませる • 可視化は Amazon Managed Grafana。ログインは既存の IAM Identity
Center に任せる • Grafana に渡す IAM ロールは、分析用ロググループしか読めない • ダッシュボードを編集できる人が生ログを指定しても、参照できない 効果 Terraform のレビューで IAM ポリシーを見れば、境界が守られていると分かる © 2026 estie, Inc. 21
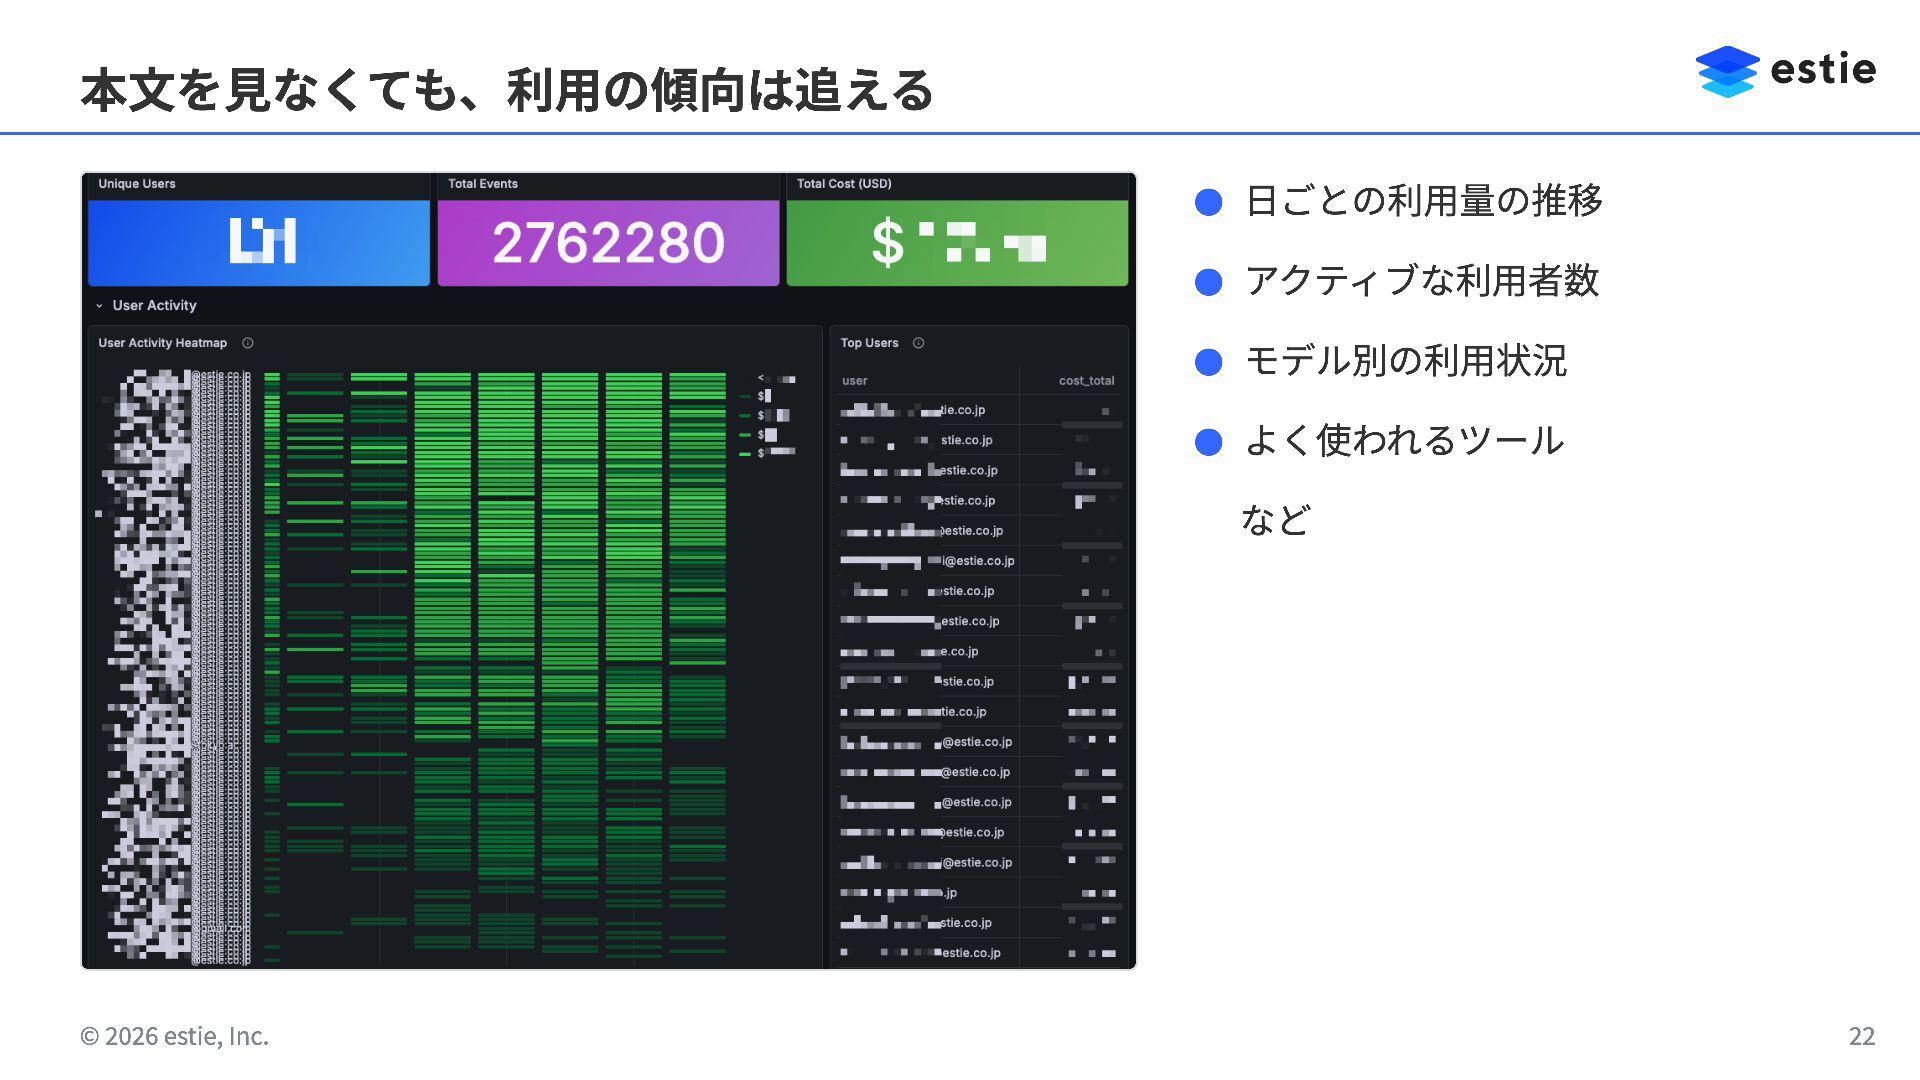
本文を見なくても、利用の傾向は追える • 日ごとの利用量の推移 • アクティブな利用者数 • モデル別の利用状況 • よく使われるツール など
© 2026 estie, Inc. 22
社内MCPプロキシ 共通アカウントを作らず、本人の権限のまま通す
SaaS側だけでは、誰が何を見たかが残らない • Salesforce などの業務SaaSに、MCP で Claude からつなぎたい • 入っているのは、顧客や商談といった会社の重要なデータ •
契約しているプランでは、SaaS側で参照の監査ログが取れない 「どの社員が、Claude 経由で、何を問い合わせたか」を追える場所が必要 © 2026 estie, Inc. 24
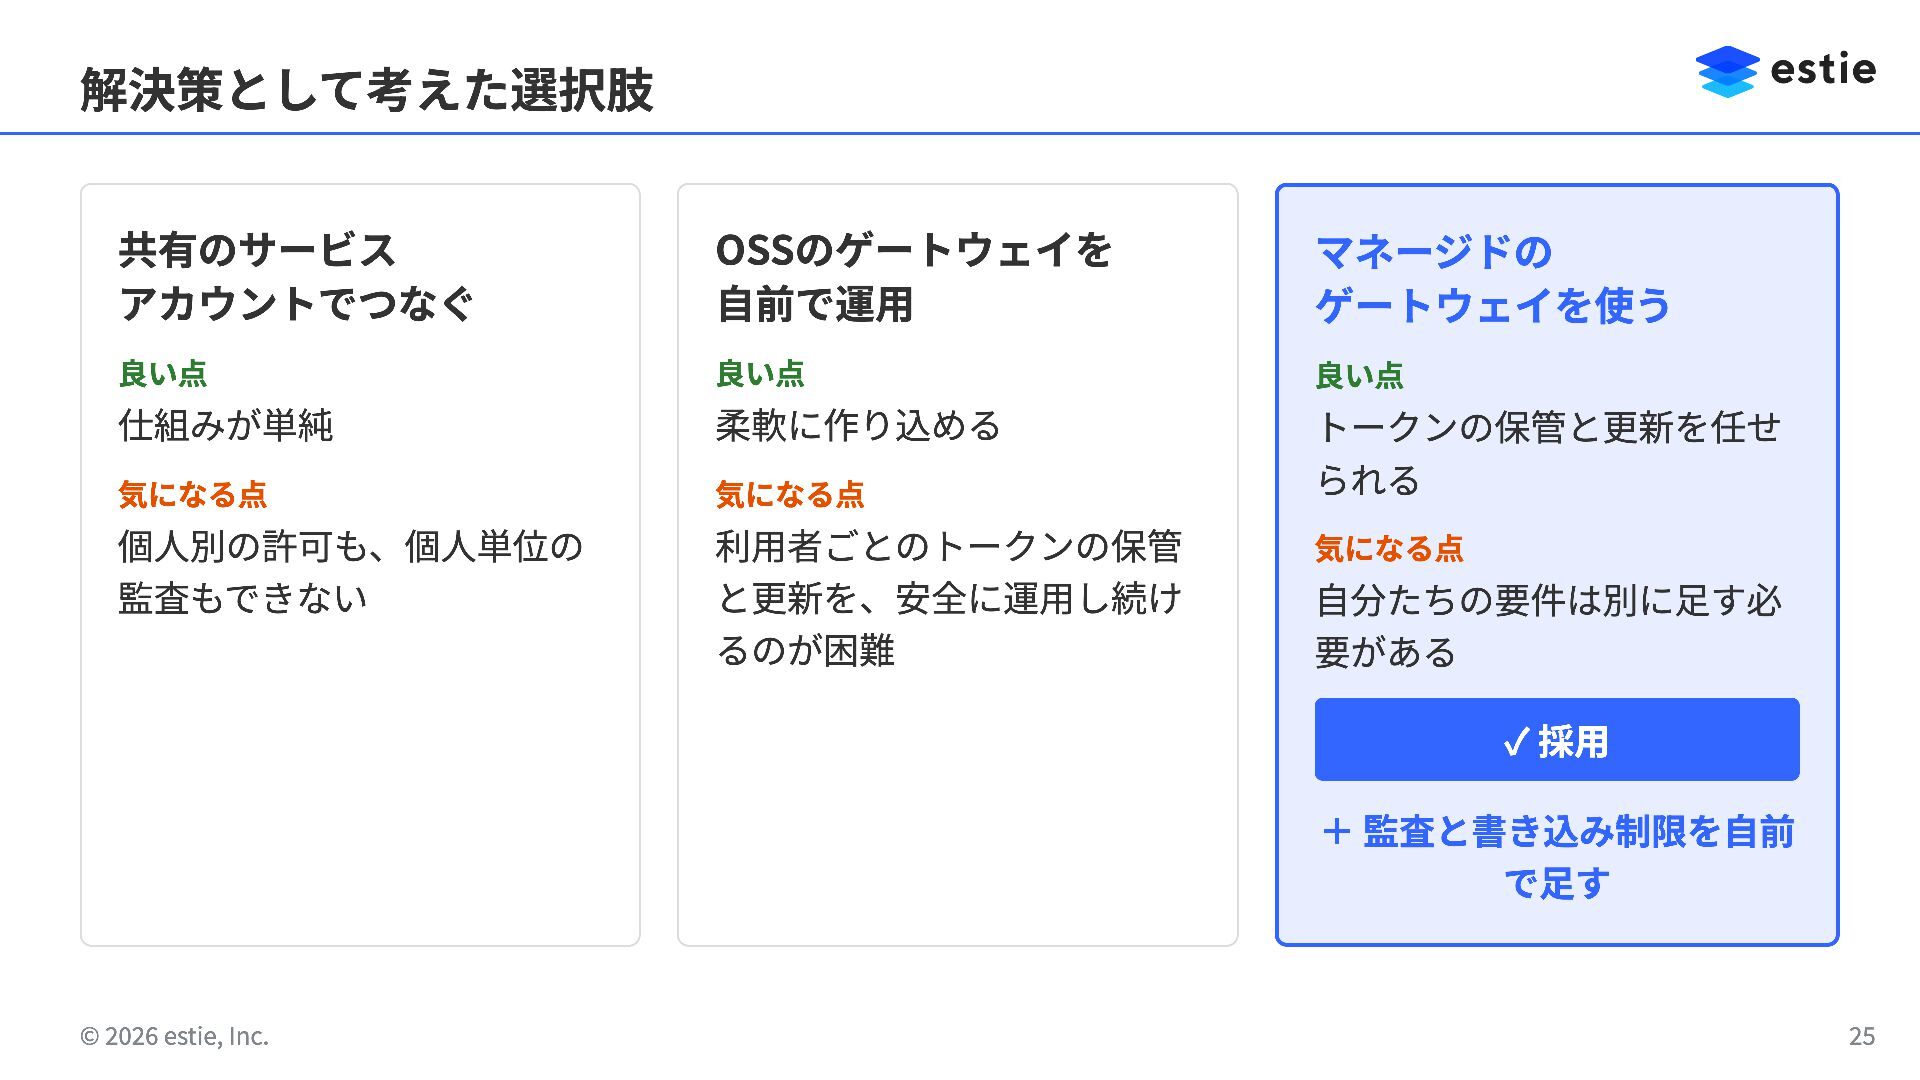
解決策として考えた選択肢 共有のサービス アカウントでつなぐ OSSのゲートウェイを 自前で運用 マネージドの ゲートウェイを使う 良い点 良い点 良い点
仕組みが単純 柔軟に作り込める 気になる点 気になる点 トークンの保管と更新を任せ られる 個人別の許可も、個人単位の 監査もできない 利用者ごとのトークンの保管 と更新を、安全に運用し続け るのが困難 気になる点 自分たちの要件は別に足す必 要がある ✓ 採用 + 監査と書き込み制限を自前 で足す © 2026 estie, Inc. 25
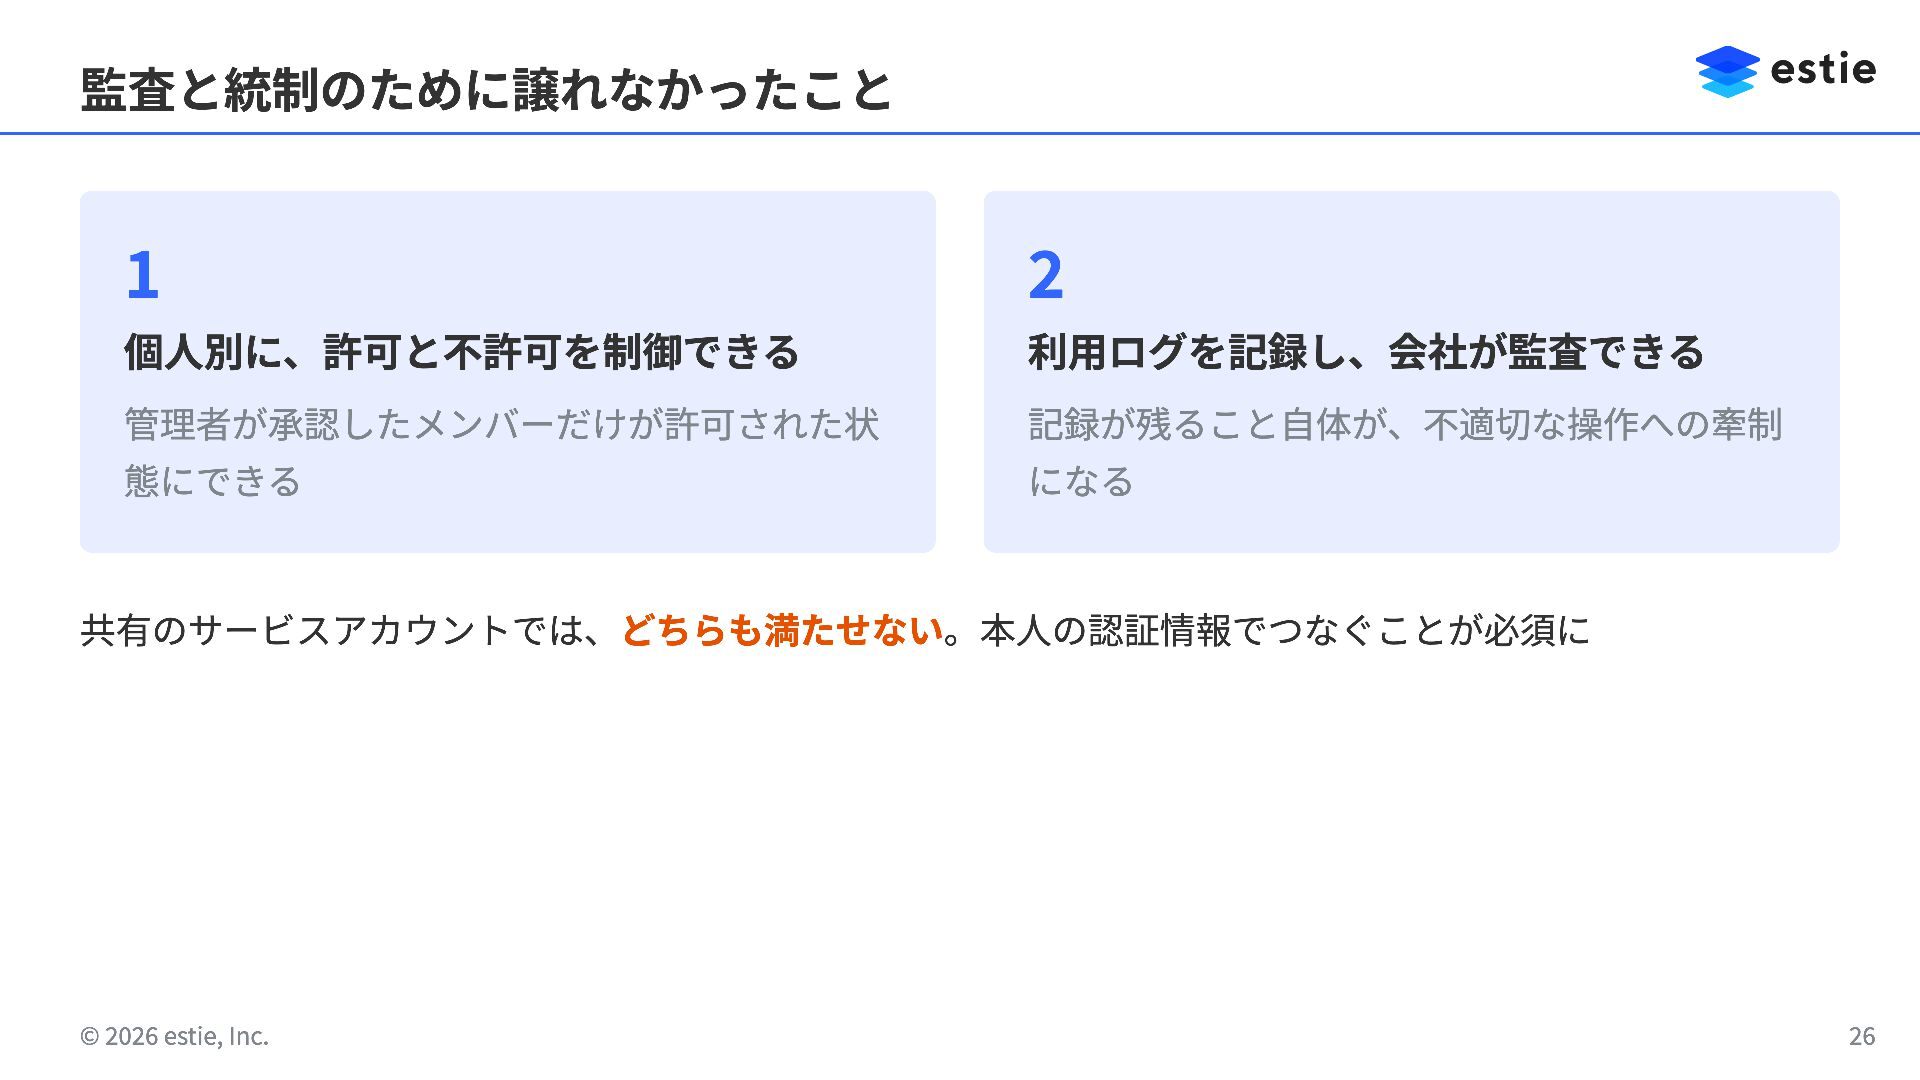
監査と統制のために譲れなかったこと 1 2 個人別に、許可と不許可を制御できる 利用ログを記録し、会社が監査できる 管理者が承認したメンバーだけが許可された状 記録が残ること自体が、不適切な操作への牽制 態にできる になる 共有のサービスアカウントでは、どちらも満たせない。本人の認証情報でつなぐことが必須に
© 2026 estie, Inc. 26
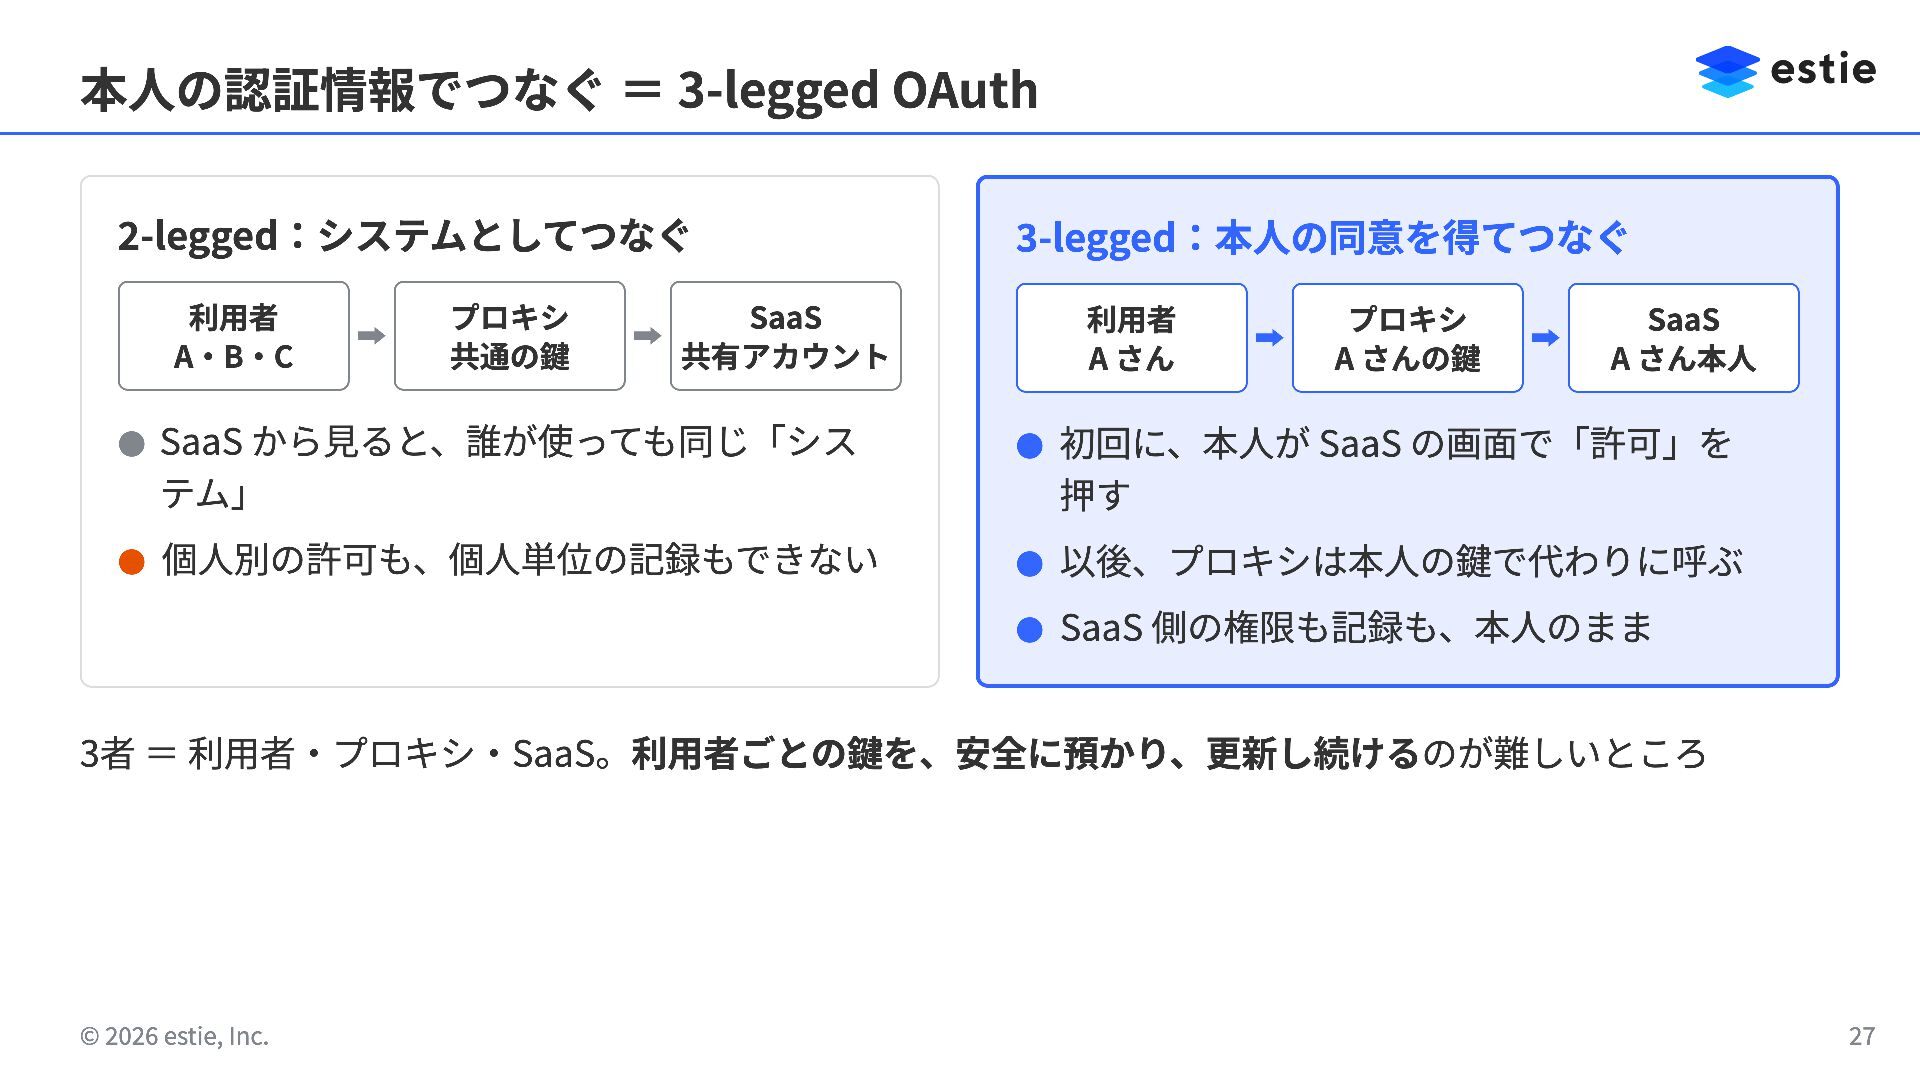
本人の認証情報でつなぐ = 3-legged OAuth 2-legged:システムとしてつなぐ 利用者 A・B・C プロキシ 共通の鍵 SaaS
共有アカウント • SaaS から見ると、誰が使っても同じ「シス テム」 • 個人別の許可も、個人単位の記録もできない 3-legged:本人の同意を得てつなぐ 利用者 A さん プロキシ A さんの鍵 SaaS A さん本人 • 初回に、本人が SaaS の画面で「許可」を 押す • 以後、プロキシは本人の鍵で代わりに呼ぶ • SaaS 側の権限も記録も、本人のまま 3者 = 利用者・プロキシ・SaaS。利用者ごとの鍵を、安全に預かり、更新し続けるのが難しいところ © 2026 estie, Inc. 27
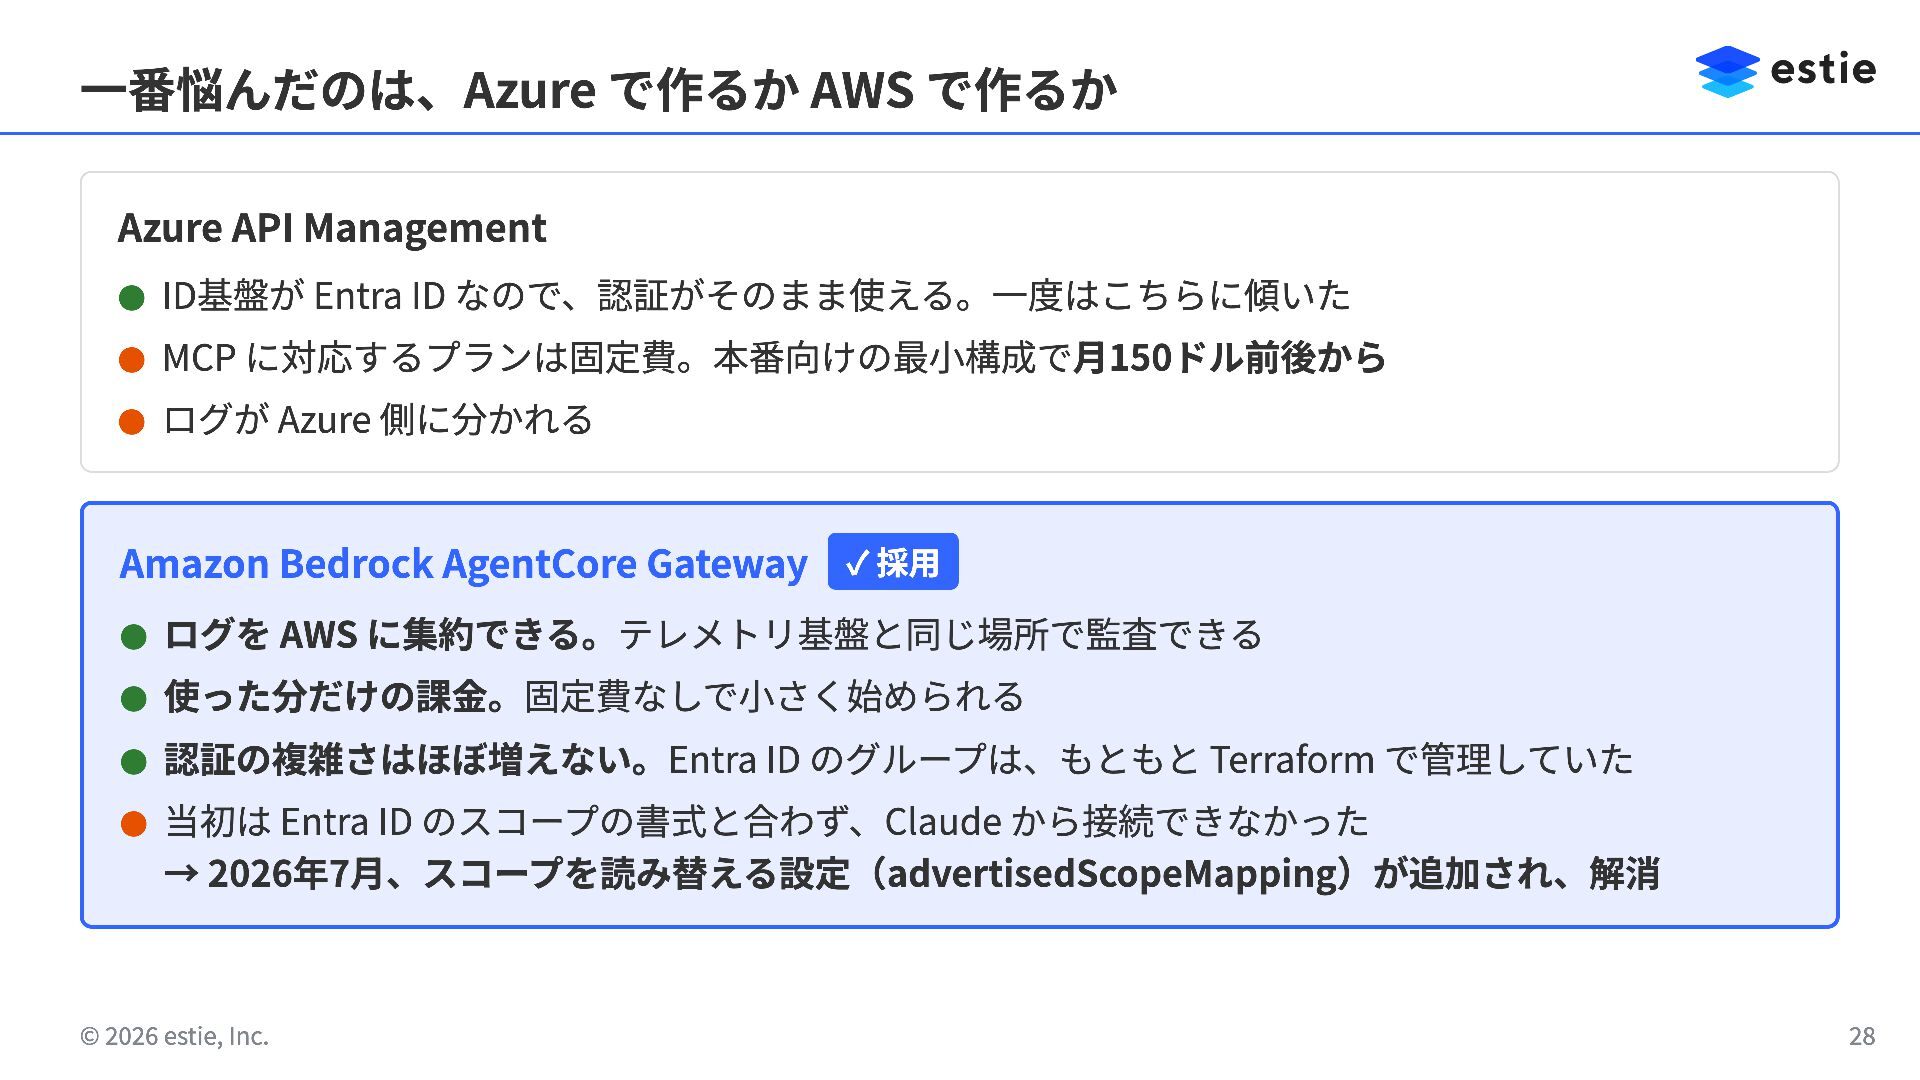
一番悩んだのは、Azure で作るか AWS で作るか Azure API Management • ID基盤が Entra
ID なので、認証がそのまま使える。一度はこちらに傾いた • MCP に対応するプランは固定費。本番向けの最小構成で月150ドル前後から • ログが Azure 側に分かれる Amazon Bedrock AgentCore Gateway ✓ 採用 • ログを AWS に集約できる。テレメトリ基盤と同じ場所で監査できる • 使った分だけの課金。固定費なしで小さく始められる • 認証の複雑さはほぼ増えない。Entra ID のグループは、もともと Terraform で管理していた • 当初は Entra ID のスコープの書式と合わず、Claude から接続できなかった → 2026年7月、スコープを読み替える設定(advertisedScopeMapping)が追加され、解消 © 2026 estie, Inc. 28
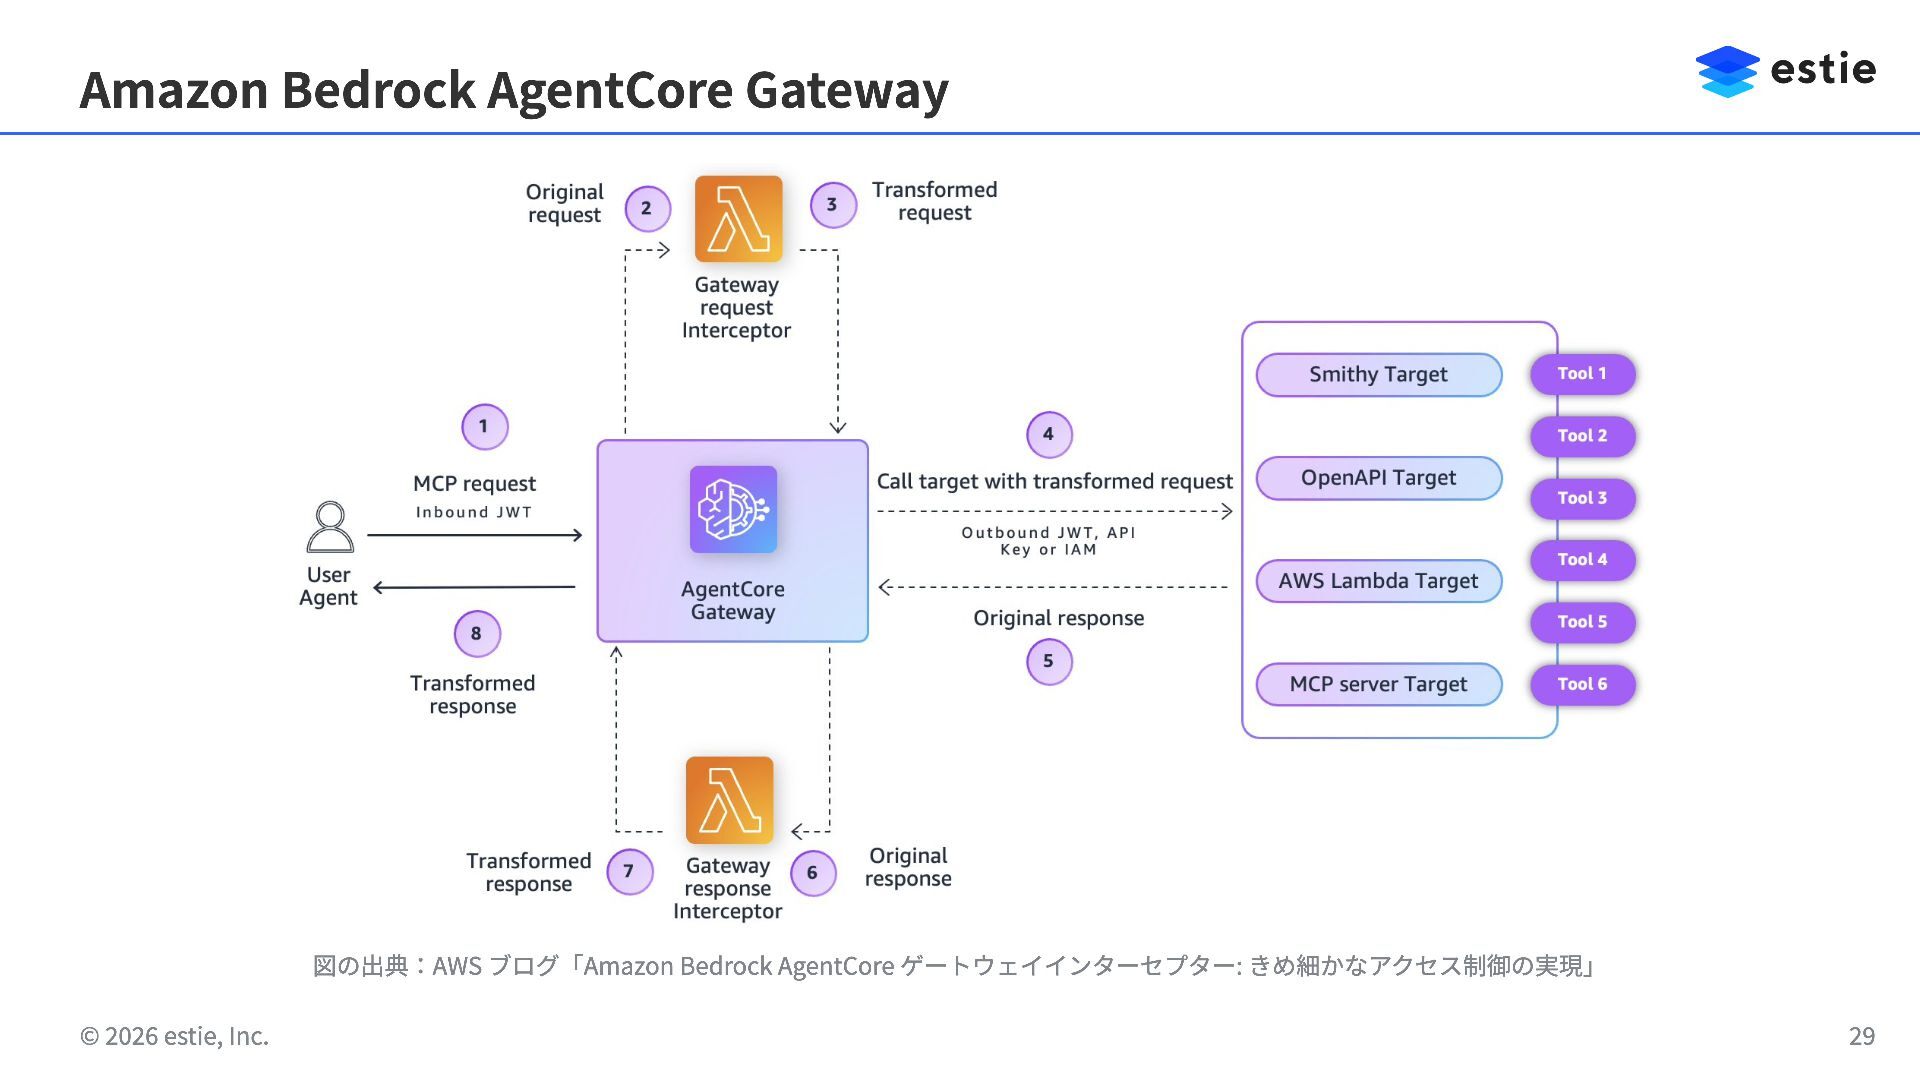
Amazon Bedrock AgentCore Gateway 図の出典:AWS ブログ「Amazon Bedrock AgentCore ゲートウェイインターセプター: きめ細かなアクセス制御の実現」
© 2026 estie, Inc. 29
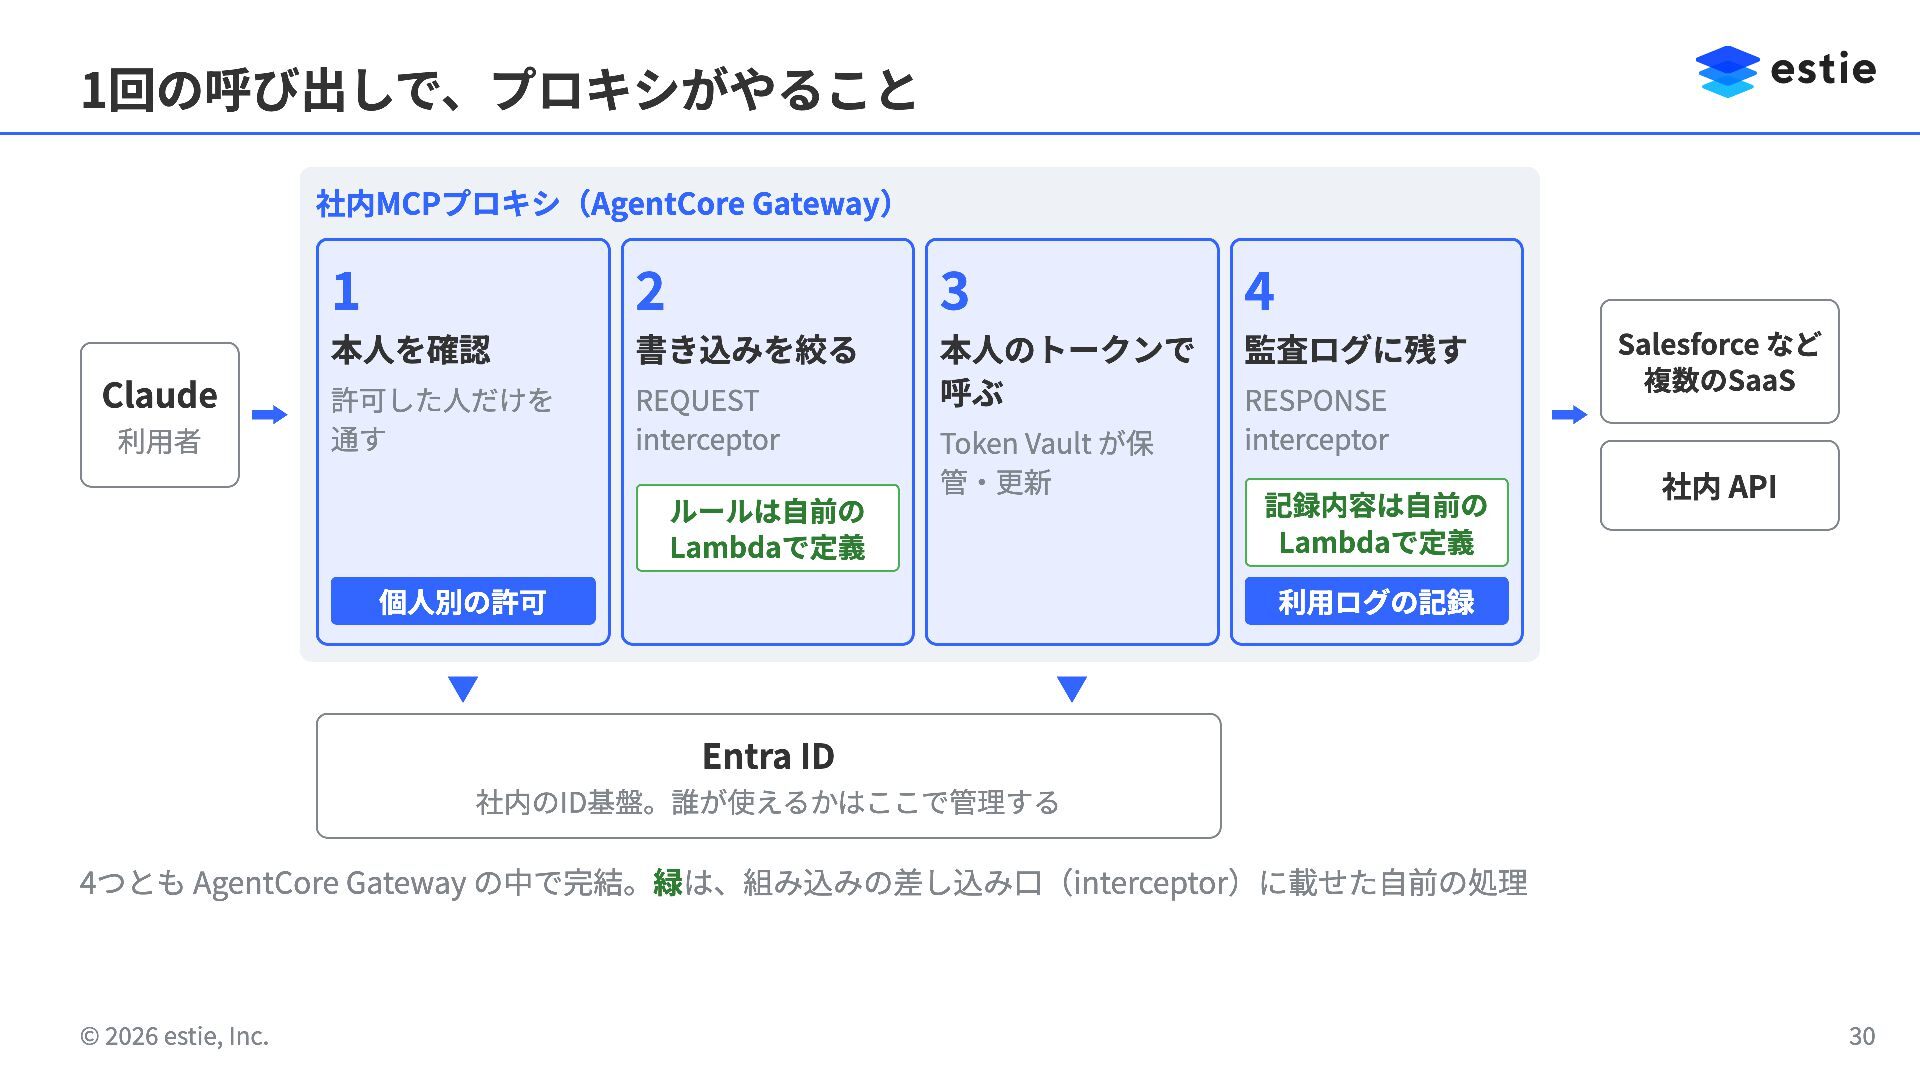
1回の呼び出しで、プロキシがやること 社内MCPプロキシ(AgentCore Gateway) Claude 利用者 1 2 3 4 本人を確認
書き込みを絞る 監査ログに残す 許可した人だけを 通す REQUEST interceptor 本人のトークンで 呼ぶ Token Vault が保 管・更新 ルールは自前の Lambdaで定義 個人別の許可 RESPONSE interceptor 記録内容は自前の Lambdaで定義 Salesforce など 複数のSaaS 社内 API 利用ログの記録 ▼ ▼ Entra ID 社内のID基盤。誰が使えるかはここで管理する 4つとも AgentCore Gateway の中で完結。緑は、組み込みの差し込み口(interceptor)に載せた自前の処理 © 2026 estie, Inc. 30
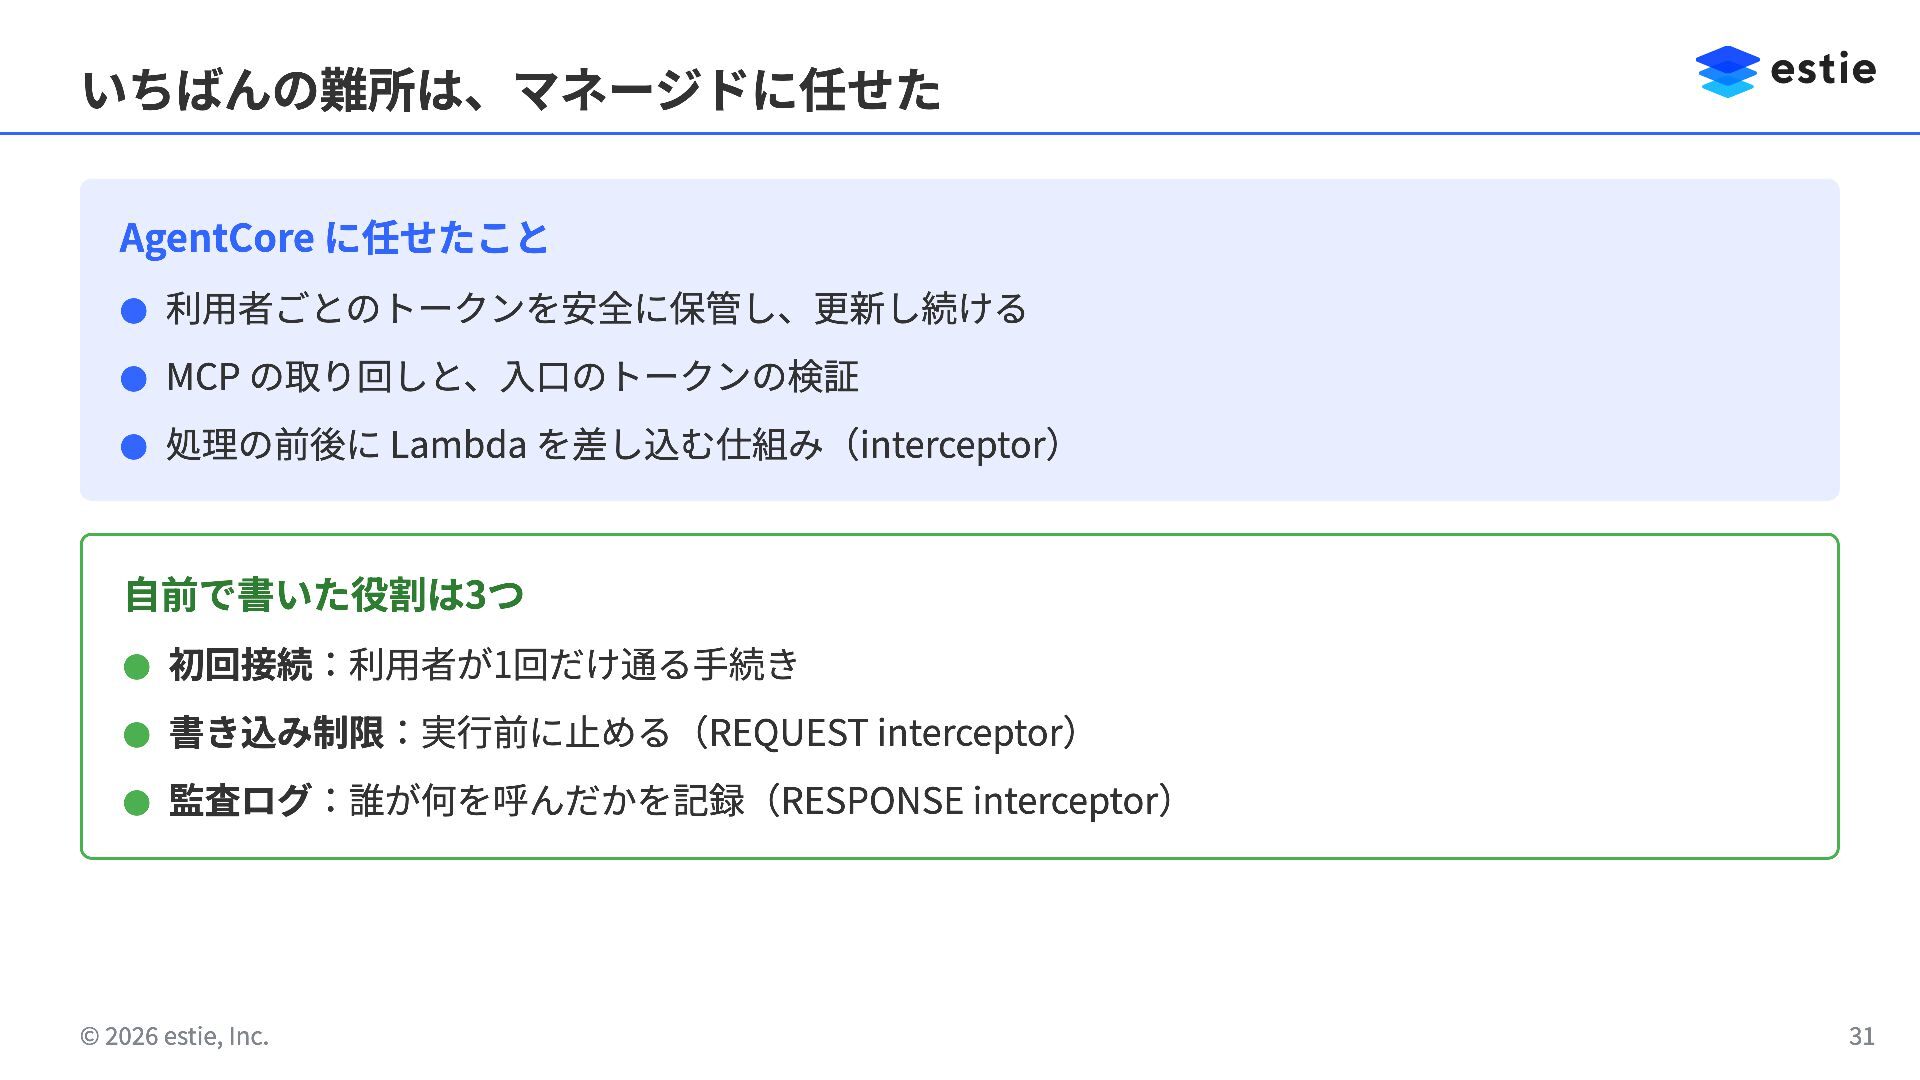
いちばんの難所は、マネージドに任せた AgentCore に任せたこと • 利用者ごとのトークンを安全に保管し、更新し続ける • MCP の取り回しと、入口のトークンの検証 • 処理の前後に
Lambda を差し込む仕組み(interceptor) 自前で書いた役割は3つ • 初回接続:利用者が1回だけ通る手続き • 書き込み制限:実行前に止める(REQUEST interceptor) • 監査ログ:誰が何を呼んだかを記録(RESPONSE interceptor) © 2026 estie, Inc. 31
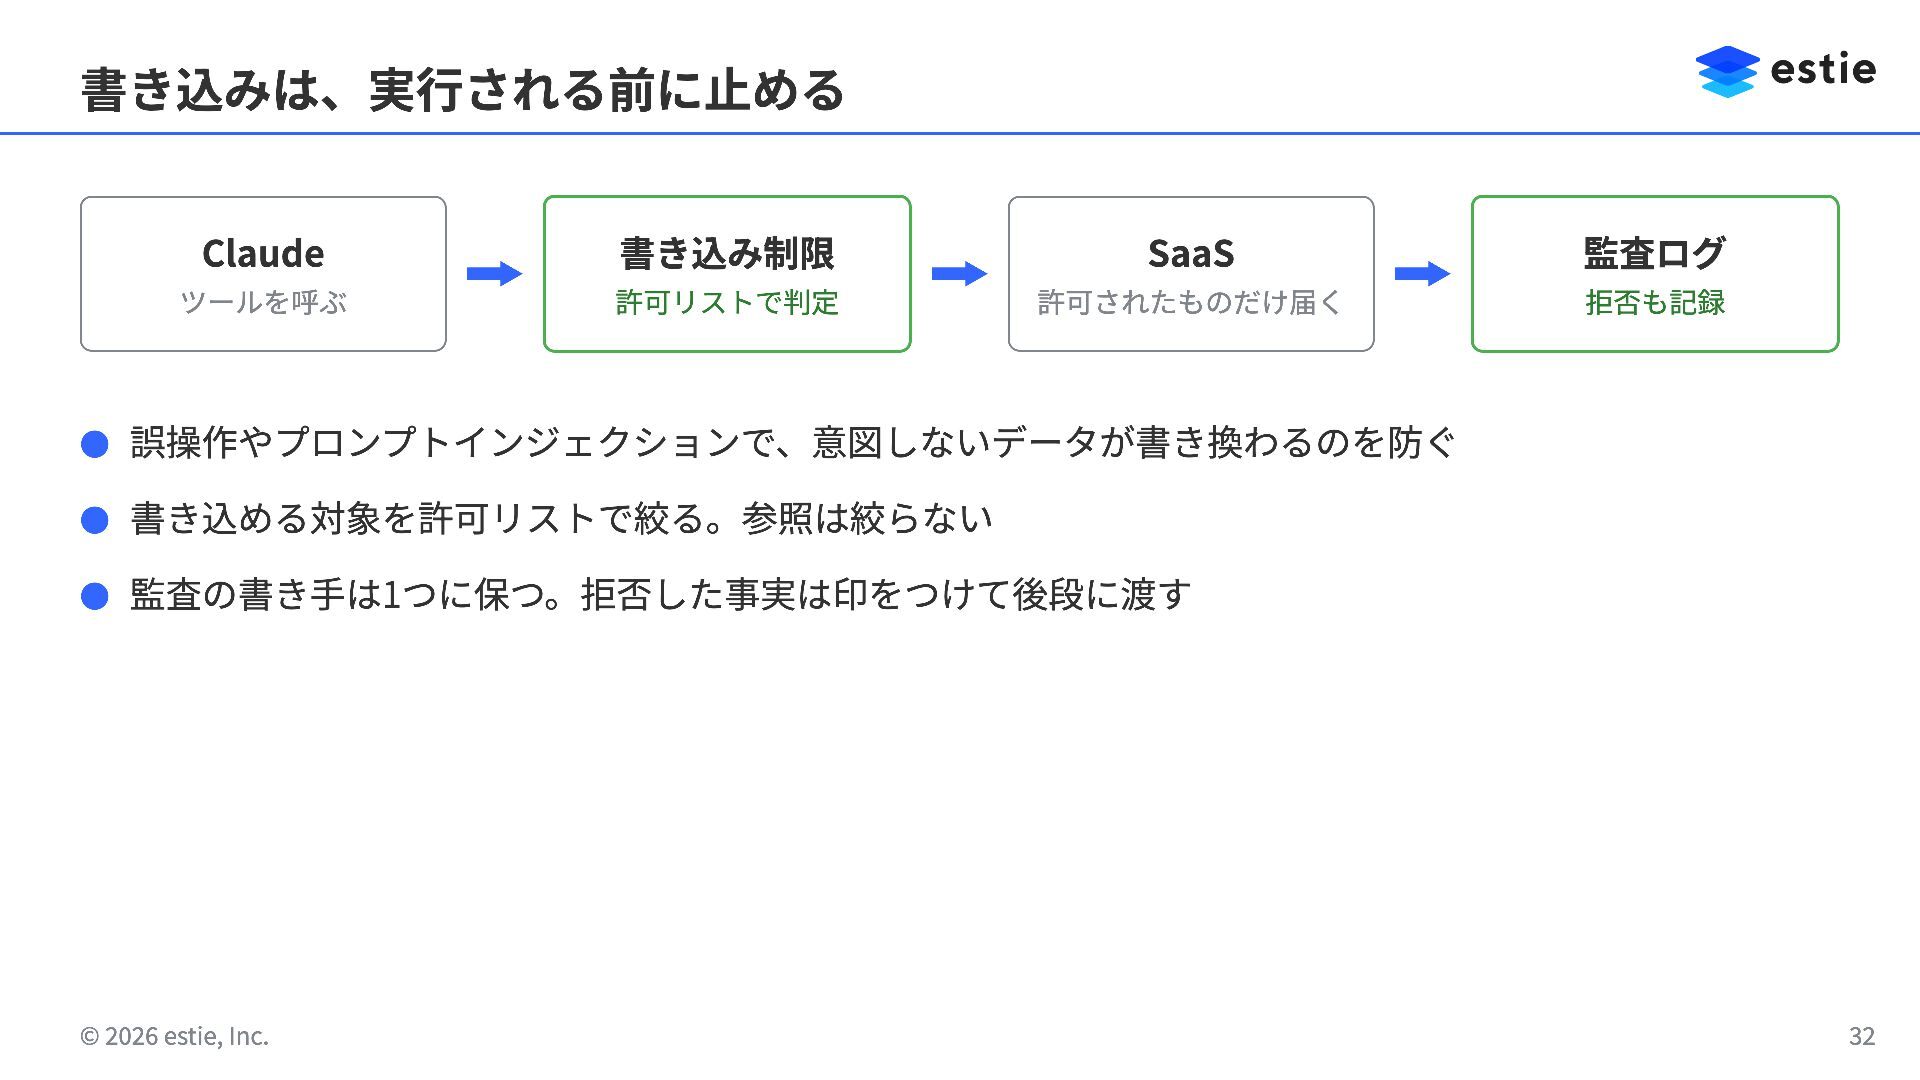
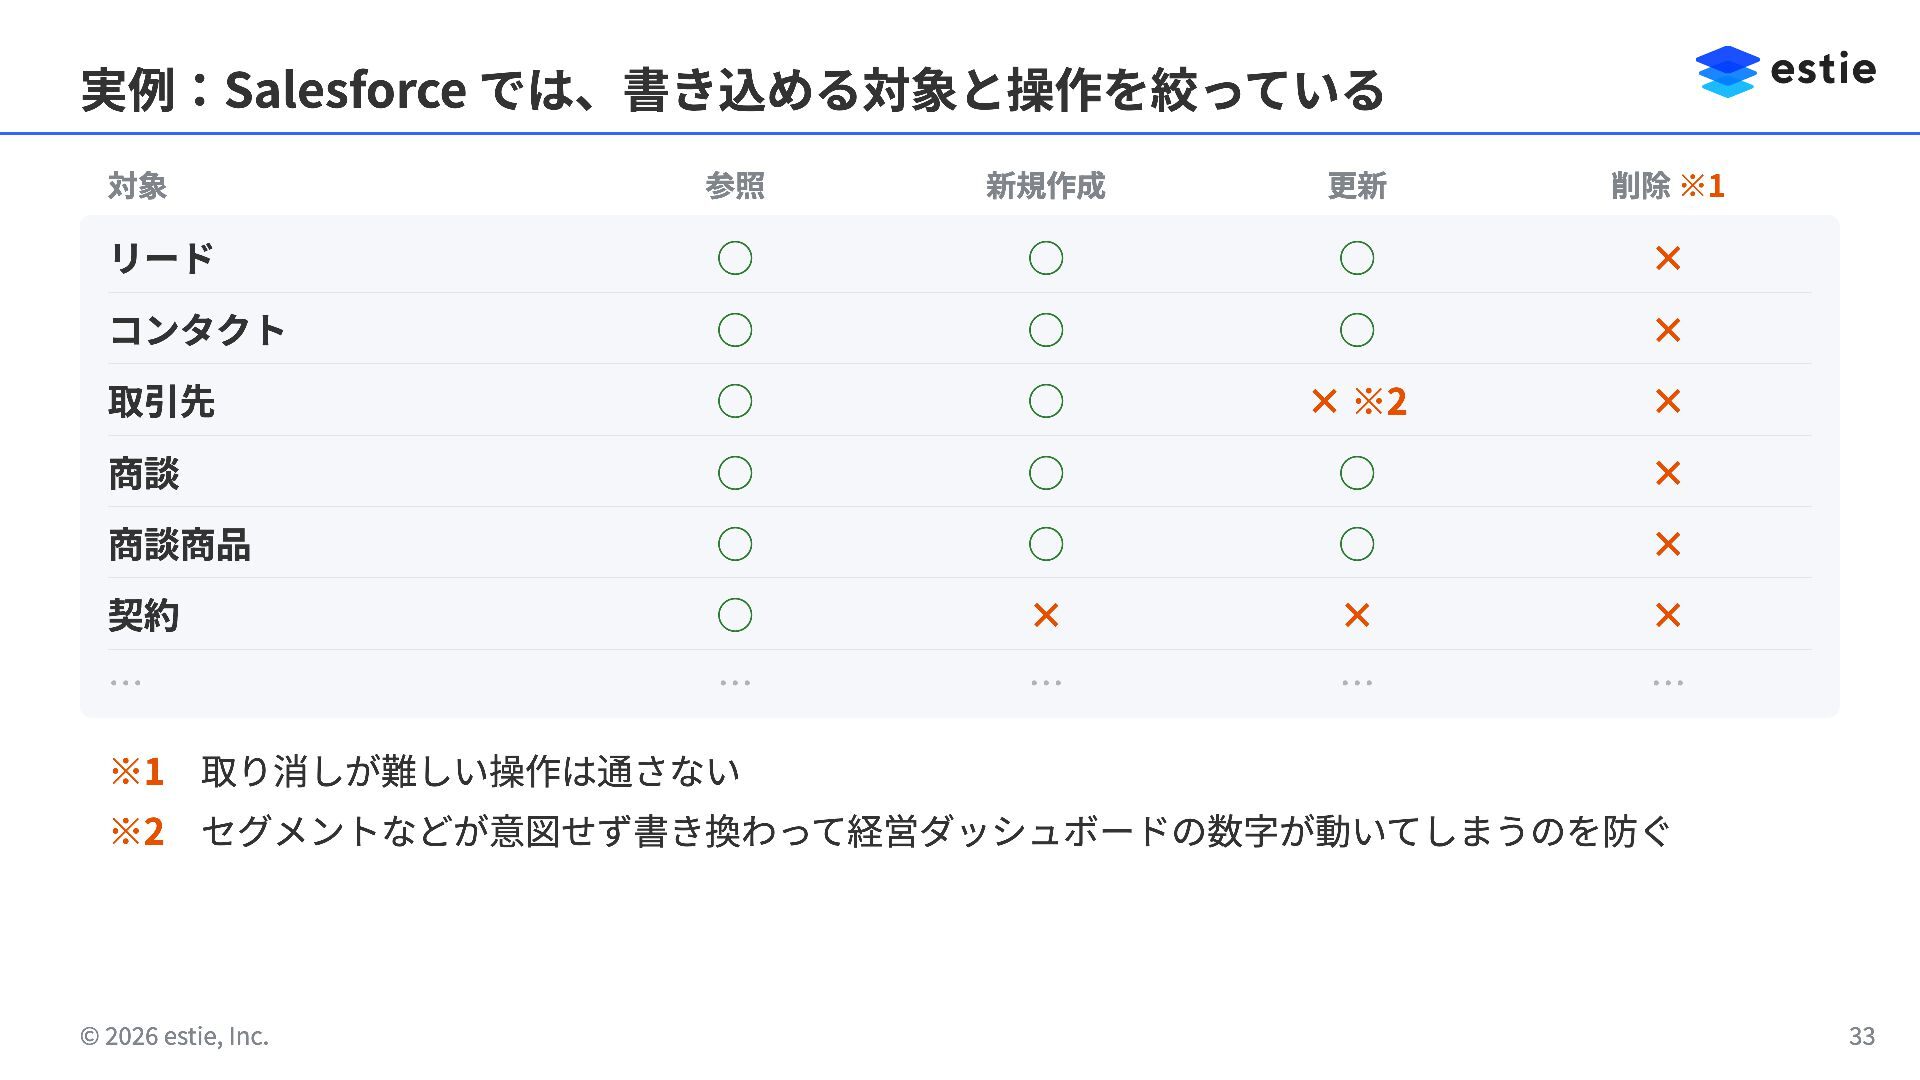
書き込みは、実行される前に止める Claude 書き込み制限 SaaS 監査ログ ツールを呼ぶ 許可リストで判定 許可されたものだけ届く 拒否も記録 •
誤操作やプロンプトインジェクションで、意図しないデータが書き換わるのを防ぐ • 書き込める対象を許可リストで絞る。参照は絞らない • 監査の書き手は1つに保つ。拒否した事実は印をつけて後段に渡す © 2026 estie, Inc. 32
実例:Salesforce では、書き込める対象と操作を絞っている 対象 参照 新規作成 更新 削除 ※1 リード ◯
◯ ◯ × コンタクト ◯ ◯ ◯ × 取引先 ◯ ◯ × ※2 × 商談 ◯ ◯ ◯ × 商談商品 ◯ ◯ ◯ × 契約 ◯ × × × … … … … … ※1 取り消しが難しい操作は通さない ※2 セグメントなどが意図せず書き換わって経営ダッシュボードの数字が動いてしまうのを防ぐ © 2026 estie, Inc. 33
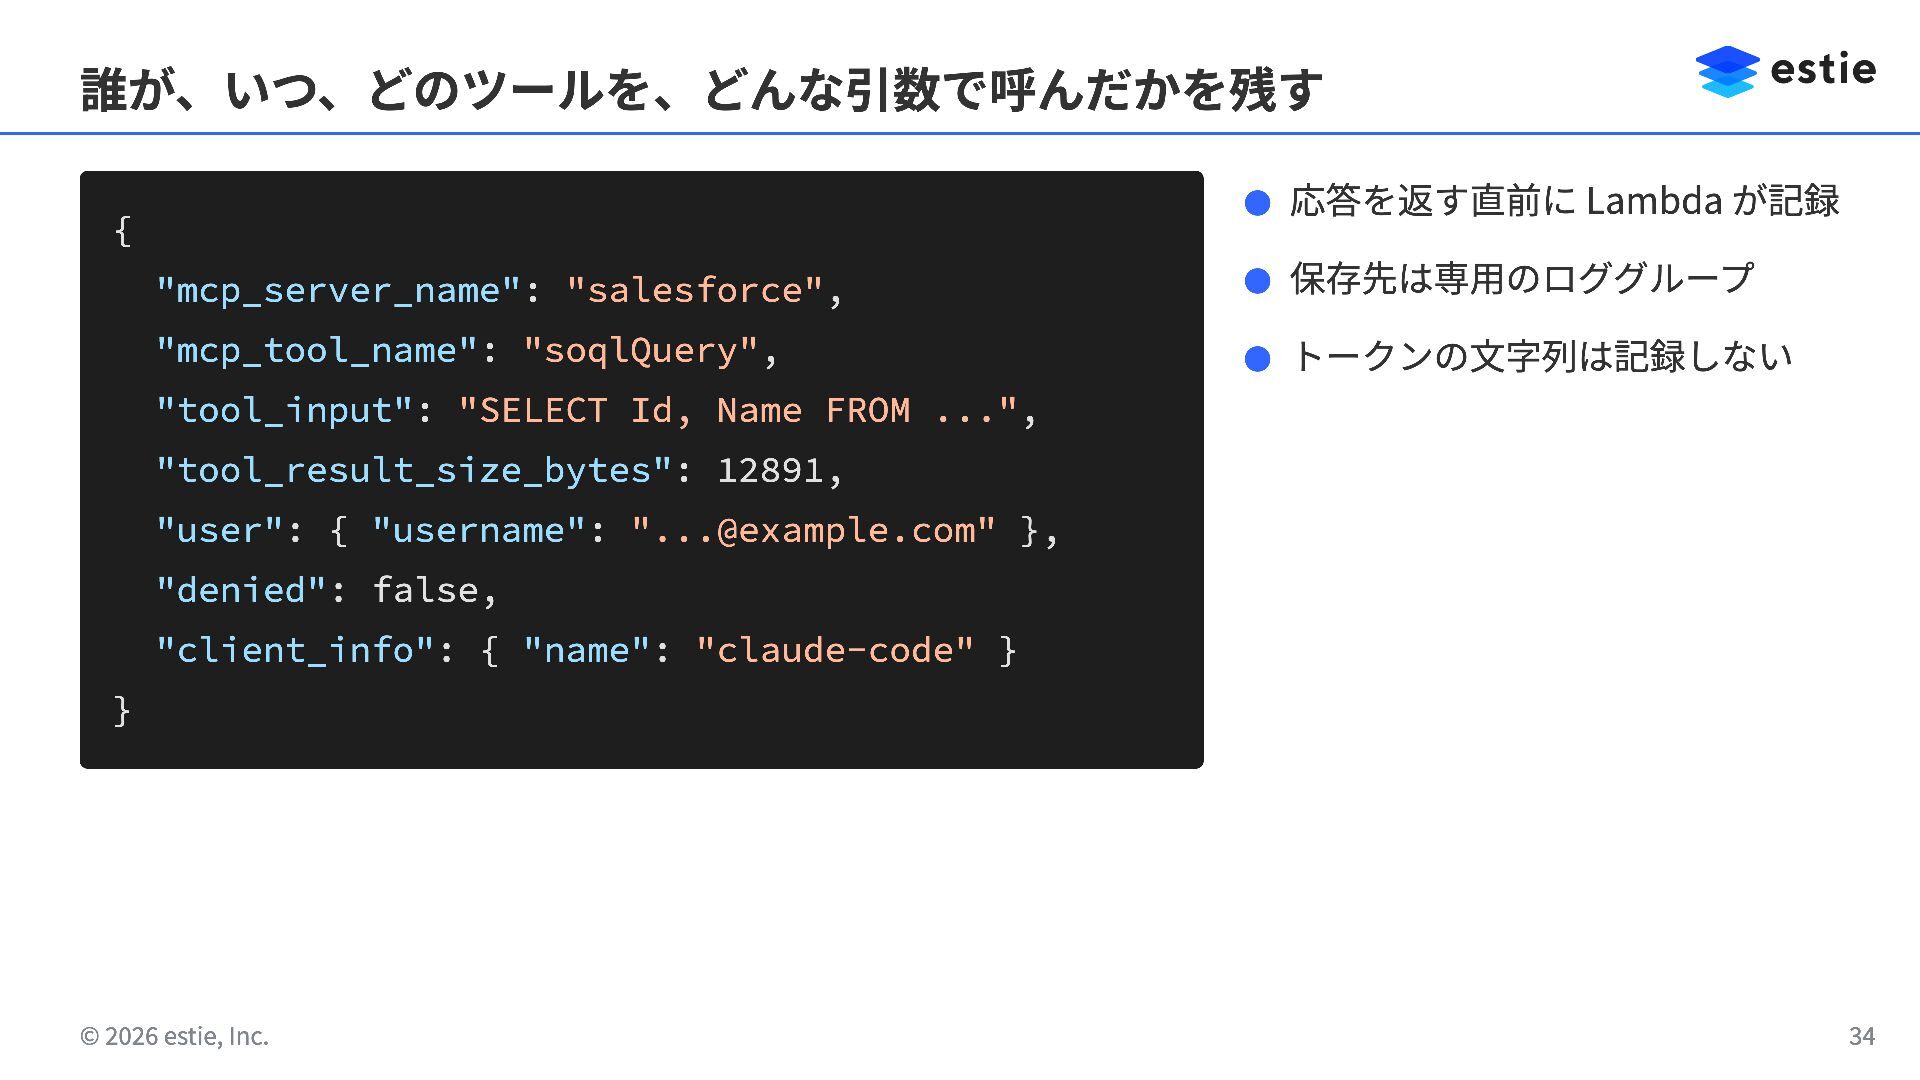
誰が、いつ、どのツールを、どんな引数で呼んだかを残す • 応答を返す直前に Lambda が記録 { "mcp_server_name": "salesforce", • 保存先は専用のロググループ
"mcp_tool_name": "soqlQuery", • トークンの文字列は記録しない "tool_input": "SELECT Id, Name FROM ...", "tool_result_size_bytes": 12891, "user": { "username": "
[email protected]
" }, "denied": false, "client_info": { "name": "claude-code" } } © 2026 estie, Inc. 34
詰まった点 ① コネクタの中で、 SaaSの同意画面を出せない Claude Code では通った。しかし、ビジネス職が主に使うデスクトップアプリは URL モードの elicitation
に対応していなかった
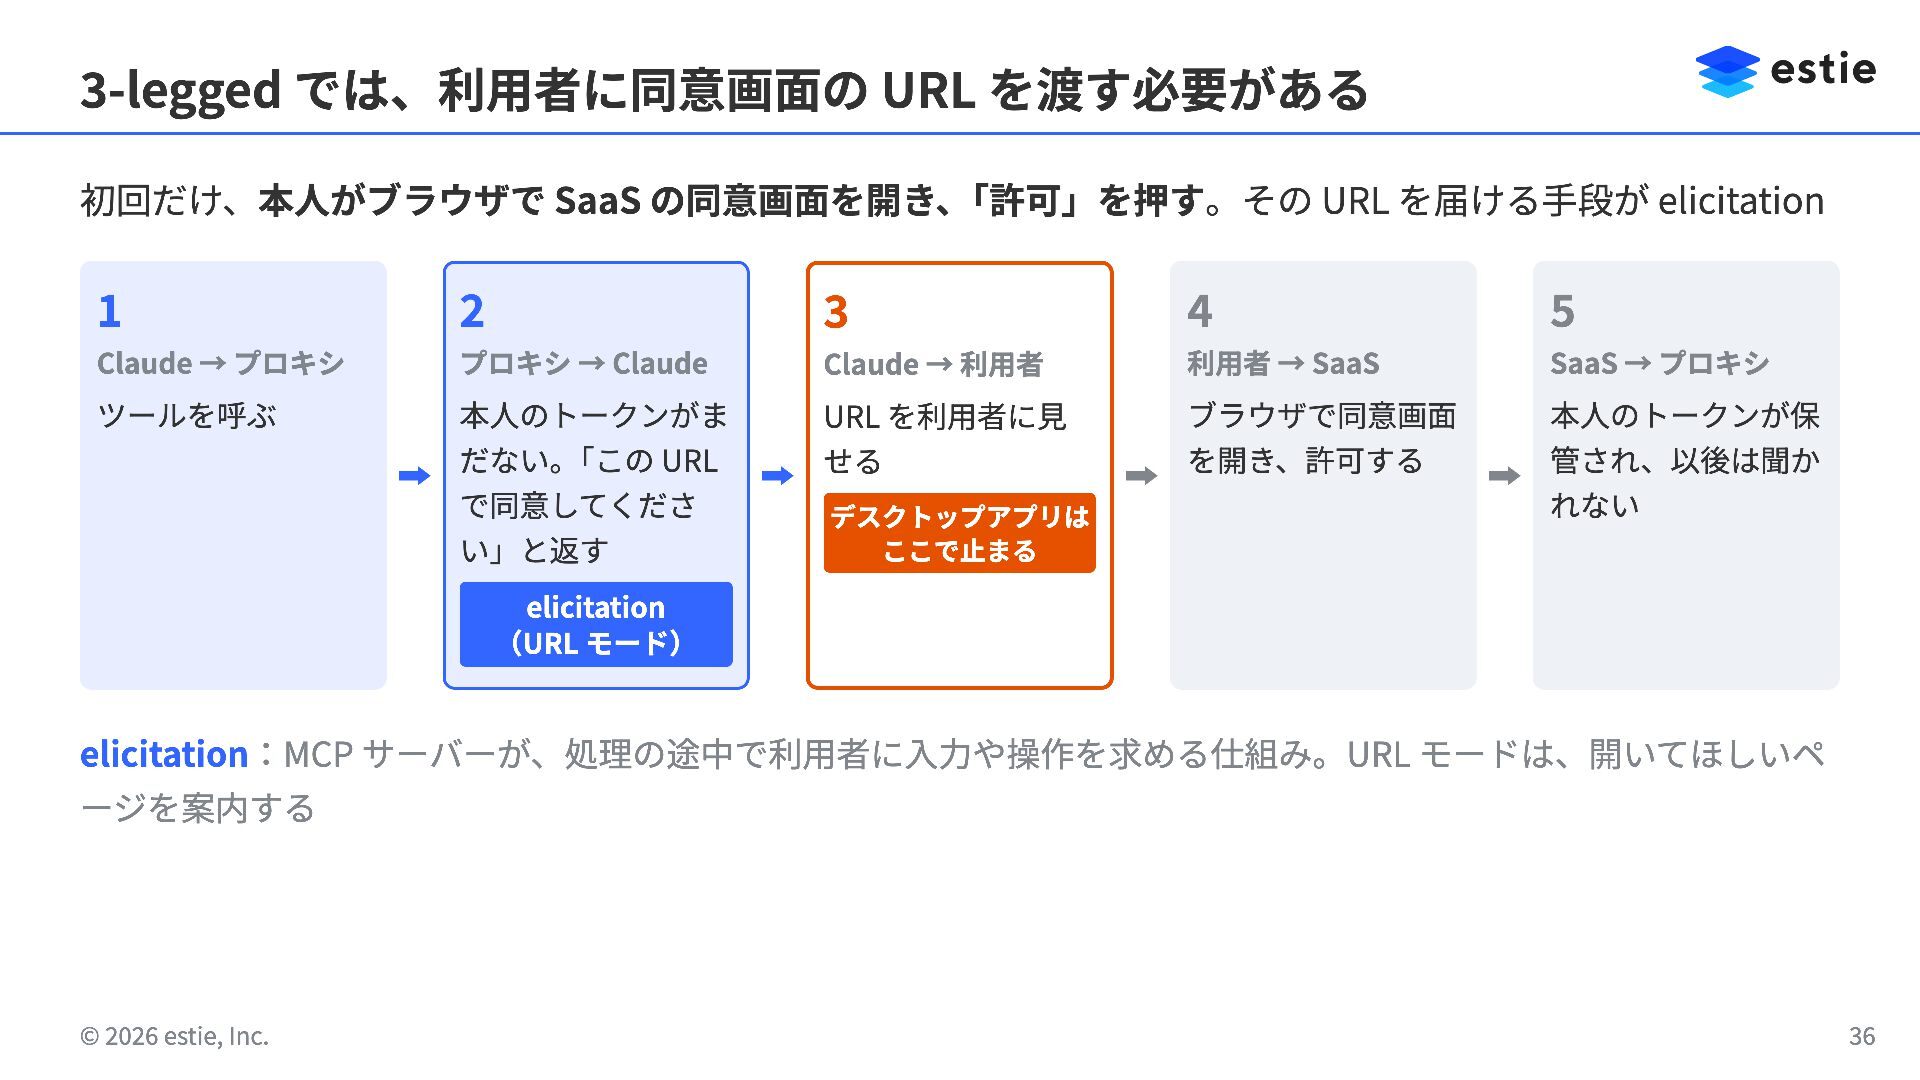
3-legged では、利用者に同意画面の URL を渡す必要がある 初回だけ、本人がブラウザで SaaS の同意画面を開き、「許可」を押す。その URL を届ける手段が elicitation
1 2 3 4 5 Claude → プロキシ プロキシ → Claude Claude → 利用者 利用者 → SaaS SaaS → プロキシ ツールを呼ぶ 本人のトークンがま だない。「この URL で同意してくださ い」と返す URL を利用者に見 せる ブラウザで同意画面 を開き、許可する 本人のトークンが保 管され、以後は聞か れない デスクトップアプリは ここで止まる elicitation (URL モード) elicitation:MCP サーバーが、処理の途中で利用者に入力や操作を求める仕組み。URL モードは、開いてほしいペ ージを案内する © 2026 estie, Inc. 36
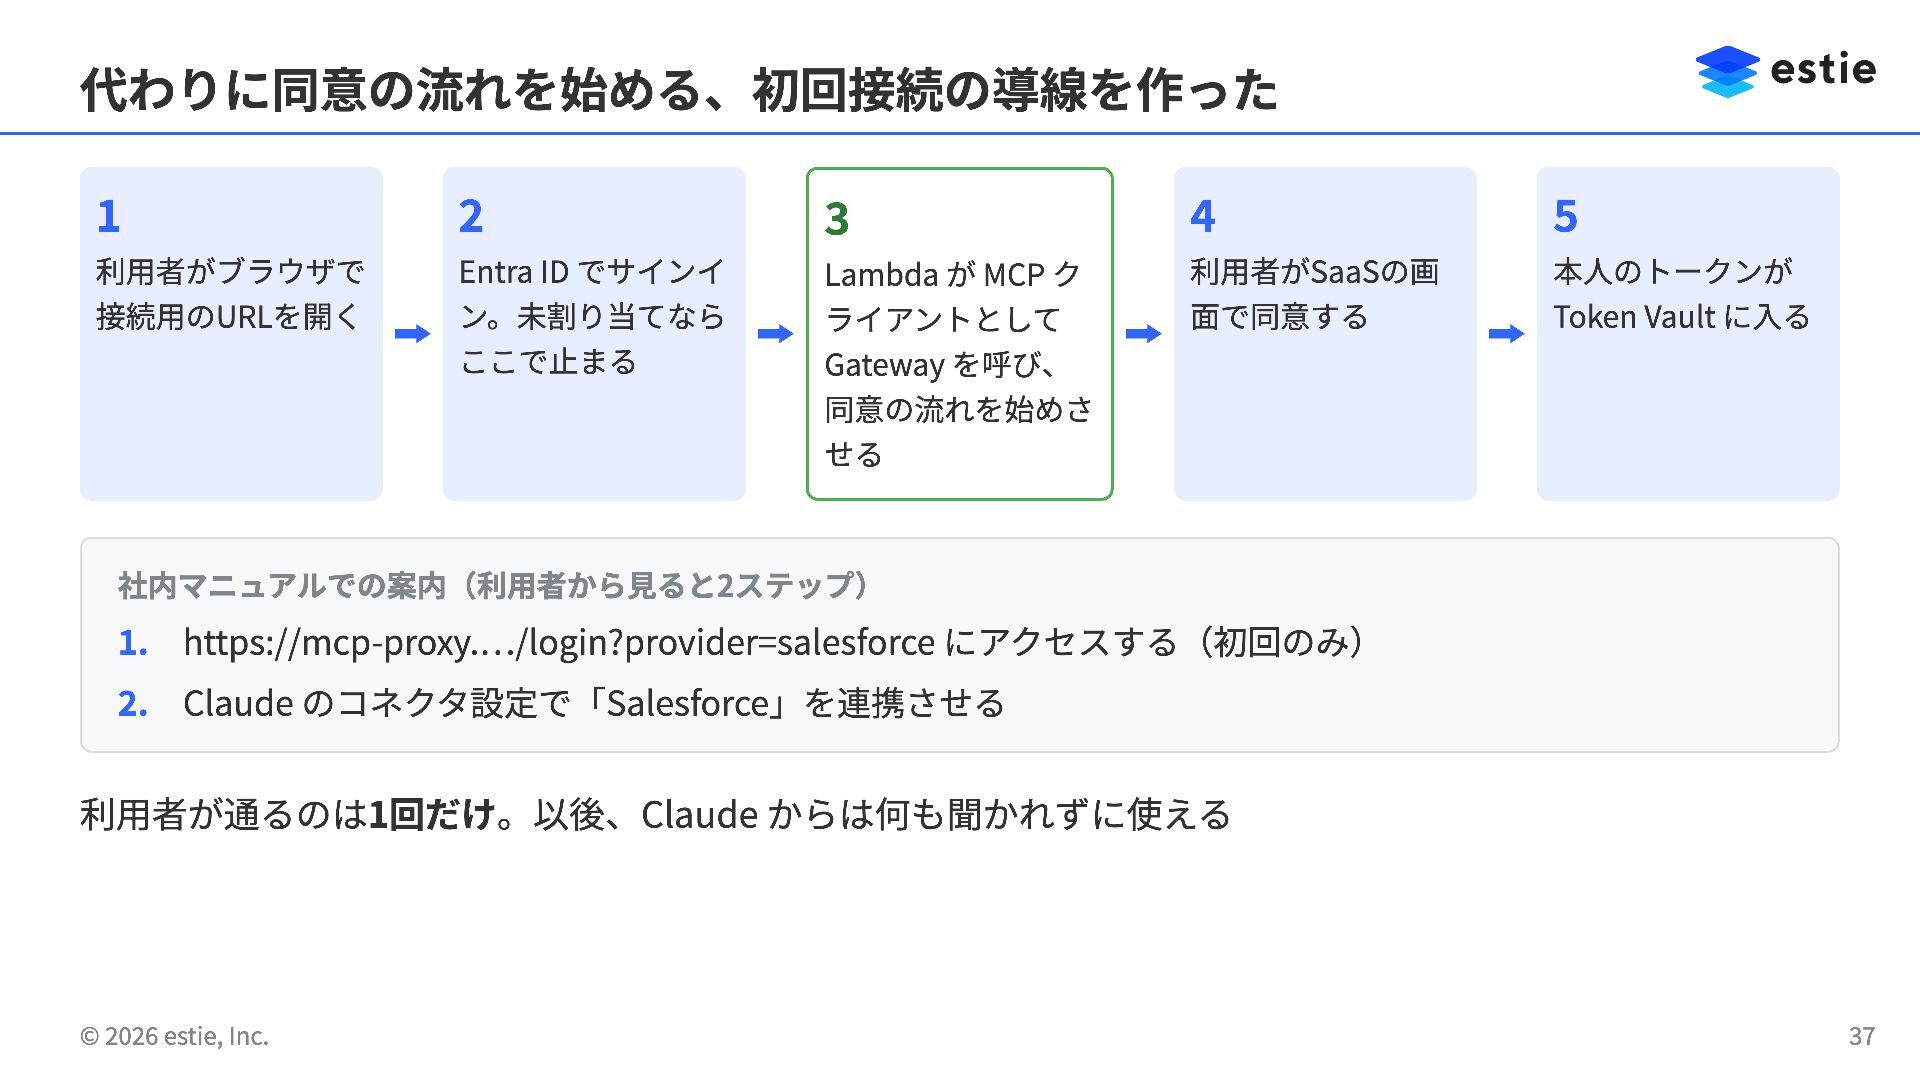
代わりに同意の流れを始める、初回接続の導線を作った 1 2 3 4 5 利用者がブラウザで 接続用のURLを開く Entra ID
でサインイ ン。未割り当てなら ここで止まる Lambda が MCP ク ライアントとして Gateway を呼び、 同意の流れを始めさ せる 利用者がSaaSの画 面で同意する 本人のトークンが Token Vault に入る 社内マニュアルでの案内(利用者から見ると2ステップ) 1. https://mcp-proxy.…/login?provider=salesforce にアクセスする(初回のみ) 2. Claude のコネクタ設定で「Salesforce」を連携させる 利用者が通るのは1回だけ。以後、Claude からは何も聞かれずに使える © 2026 estie, Inc. 37
詰まった点 ② つないだ直後は動くのに、 1時間後に再接続を求められる とあるユーザーでは72分で切断が発生 症状が原因から遠く、切り分けに時間がかかった
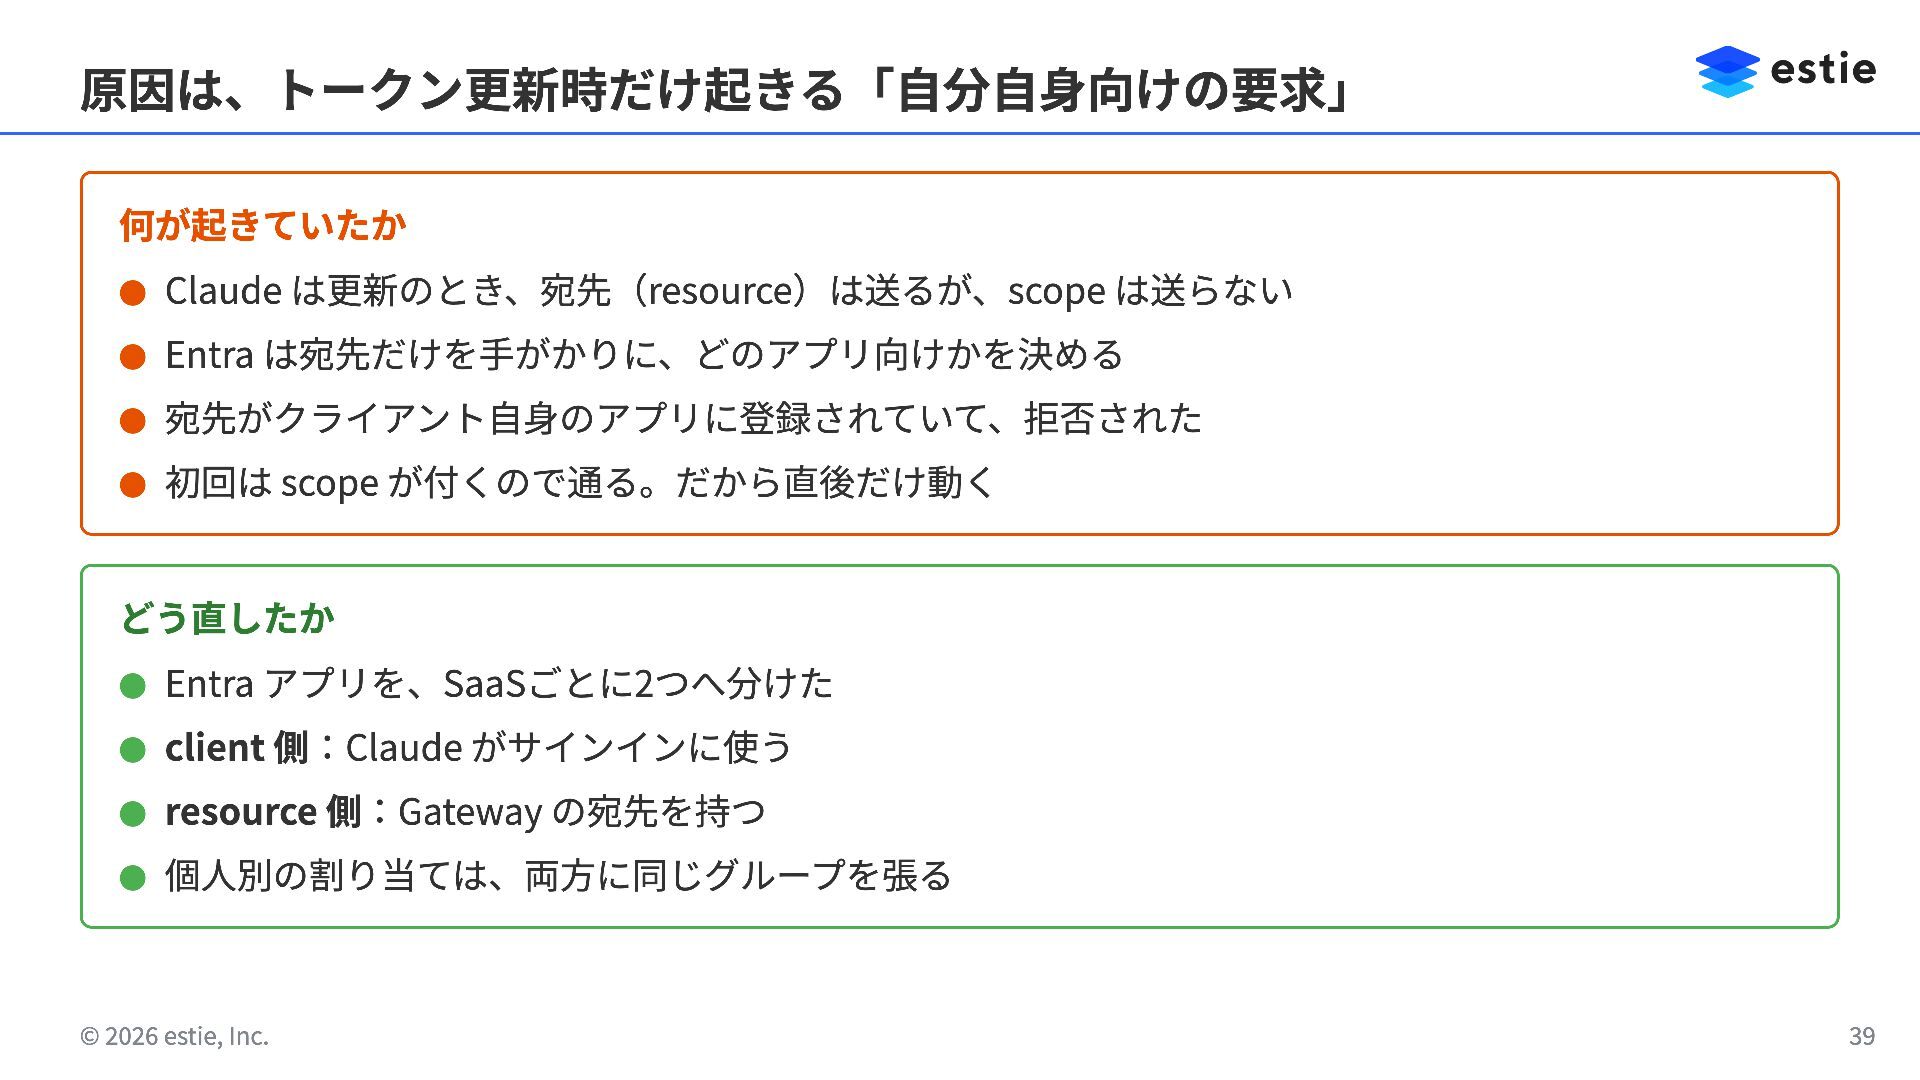
原因は、トークン更新時だけ起きる「自分自身向けの要求」 何が起きていたか • Claude は更新のとき、宛先(resource)は送るが、scope は送らない • Entra は宛先だけを手がかりに、どのアプリ向けかを決める •
宛先がクライアント自身のアプリに登録されていて、拒否された • 初回は scope が付くので通る。だから直後だけ動く どう直したか • Entra アプリを、SaaSごとに2つへ分けた • client 側:Claude がサインインに使う • resource 側:Gateway の宛先を持つ • 個人別の割り当ては、両方に同じグループを張る © 2026 estie, Inc. 39
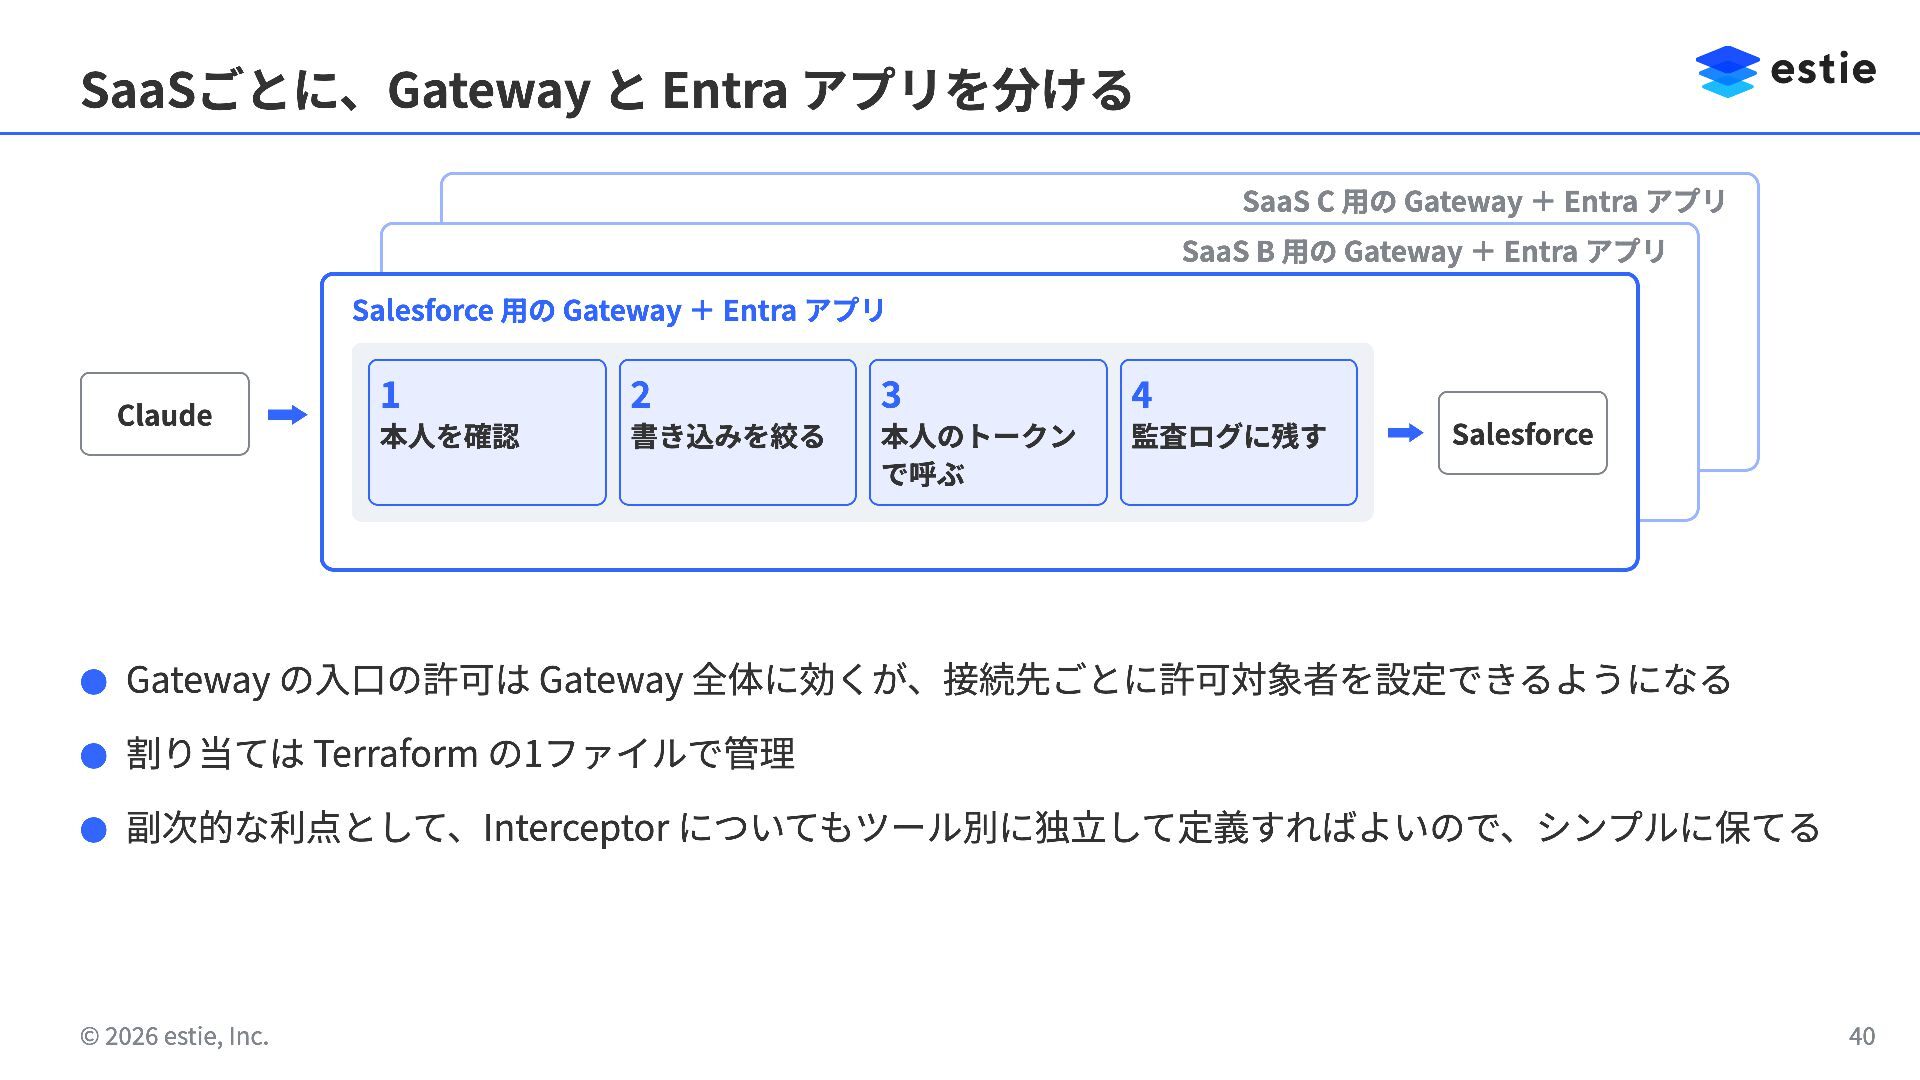
SaaSごとに、Gateway と Entra アプリを分ける SaaS C 用の Gateway + Entra
アプリ SaaS B 用の Gateway + Entra アプリ Salesforce 用の Gateway + Entra アプリ Claude 1 2 3 4 本人を確認 書き込みを絞る 本人のトークン で呼ぶ 監査ログに残す Salesforce • Gateway の入口の許可は Gateway 全体に効くが、接続先ごとに許可対象者を設定できるようになる • 割り当ては Terraform の1ファイルで管理 • 副次的な利点として、Interceptor についてもツール別に独立して定義すればよいので、シンプルに保てる © 2026 estie, Inc. 40
詰まった点 ③ コネクタの再接続を すごく頻繁に求められる 並列でツールを呼ぶと、トークンごと失われる
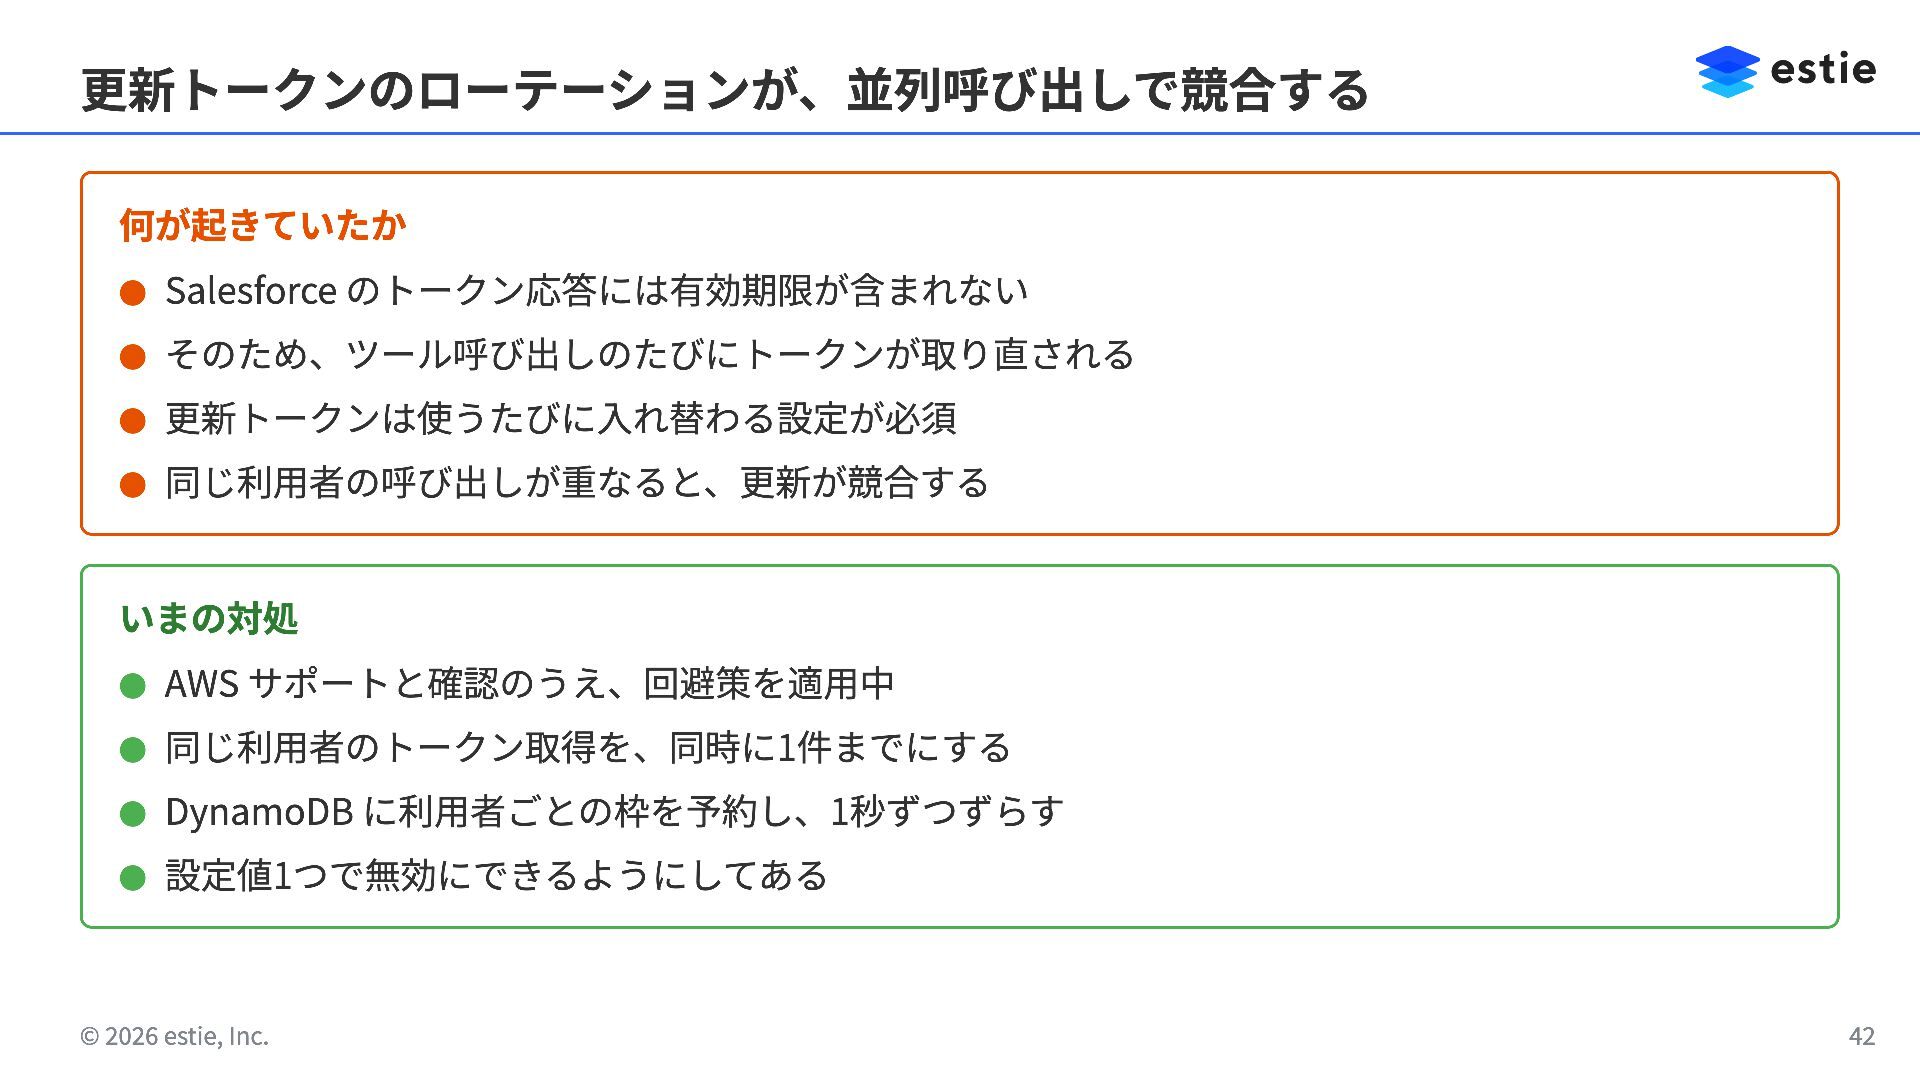
更新トークンのローテーションが、並列呼び出しで競合する 何が起きていたか • Salesforce のトークン応答には有効期限が含まれない • そのため、ツール呼び出しのたびにトークンが取り直される • 更新トークンは使うたびに入れ替わる設定が必須 •
同じ利用者の呼び出しが重なると、更新が競合する いまの対処 • AWS サポートと確認のうえ、回避策を適用中 • 同じ利用者のトークン取得を、同時に1件までにする • DynamoDB に利用者ごとの枠を予約し、1秒ずつずらす • 設定値1つで無効にできるようにしてある © 2026 estie, Inc. 42
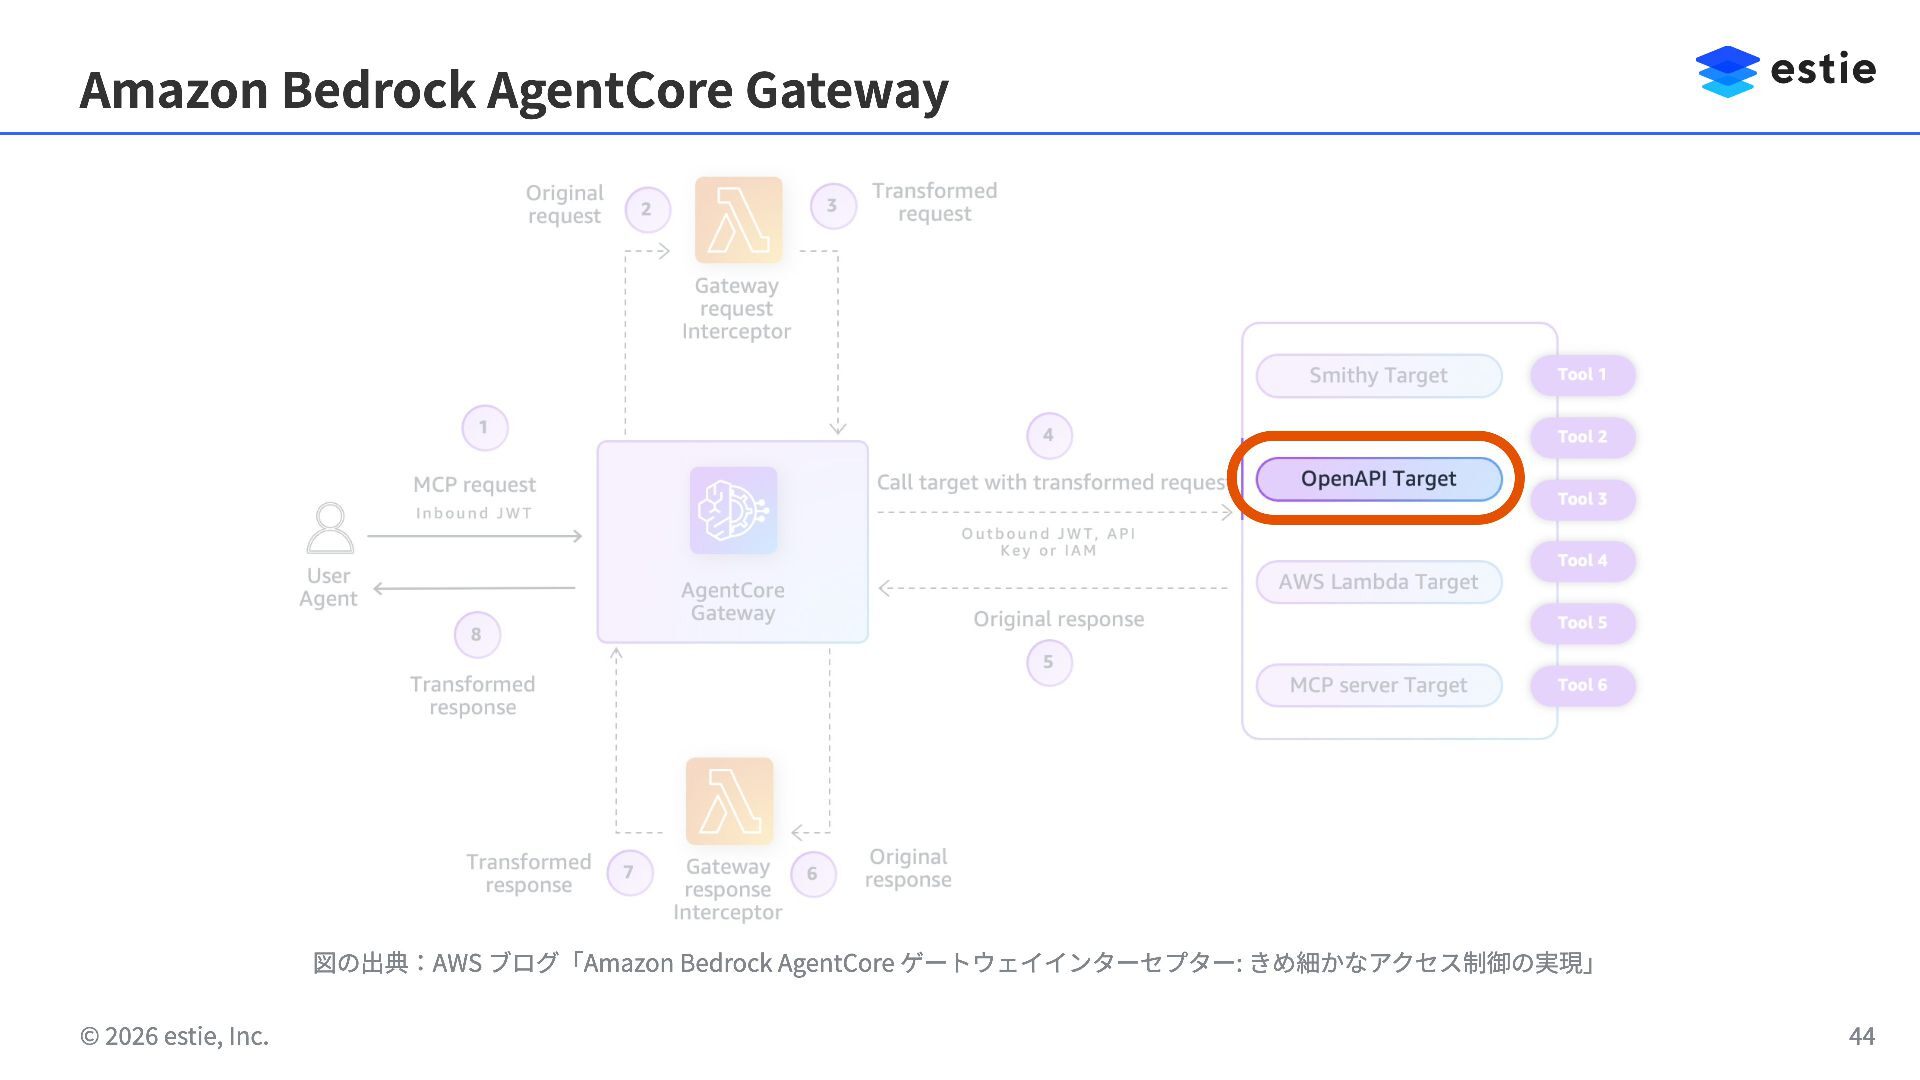
作っておいて良かったこと 社内向けのAPIを MCP対応させたい AgentCore Gateway は、OpenAPI の定義がある API を そのまま
MCP のツールとして公開できる
Amazon Bedrock AgentCore Gateway 図の出典:AWS ブログ「Amazon Bedrock AgentCore ゲートウェイインターセプター: きめ細かなアクセス制御の実現」
© 2026 estie, Inc. 44
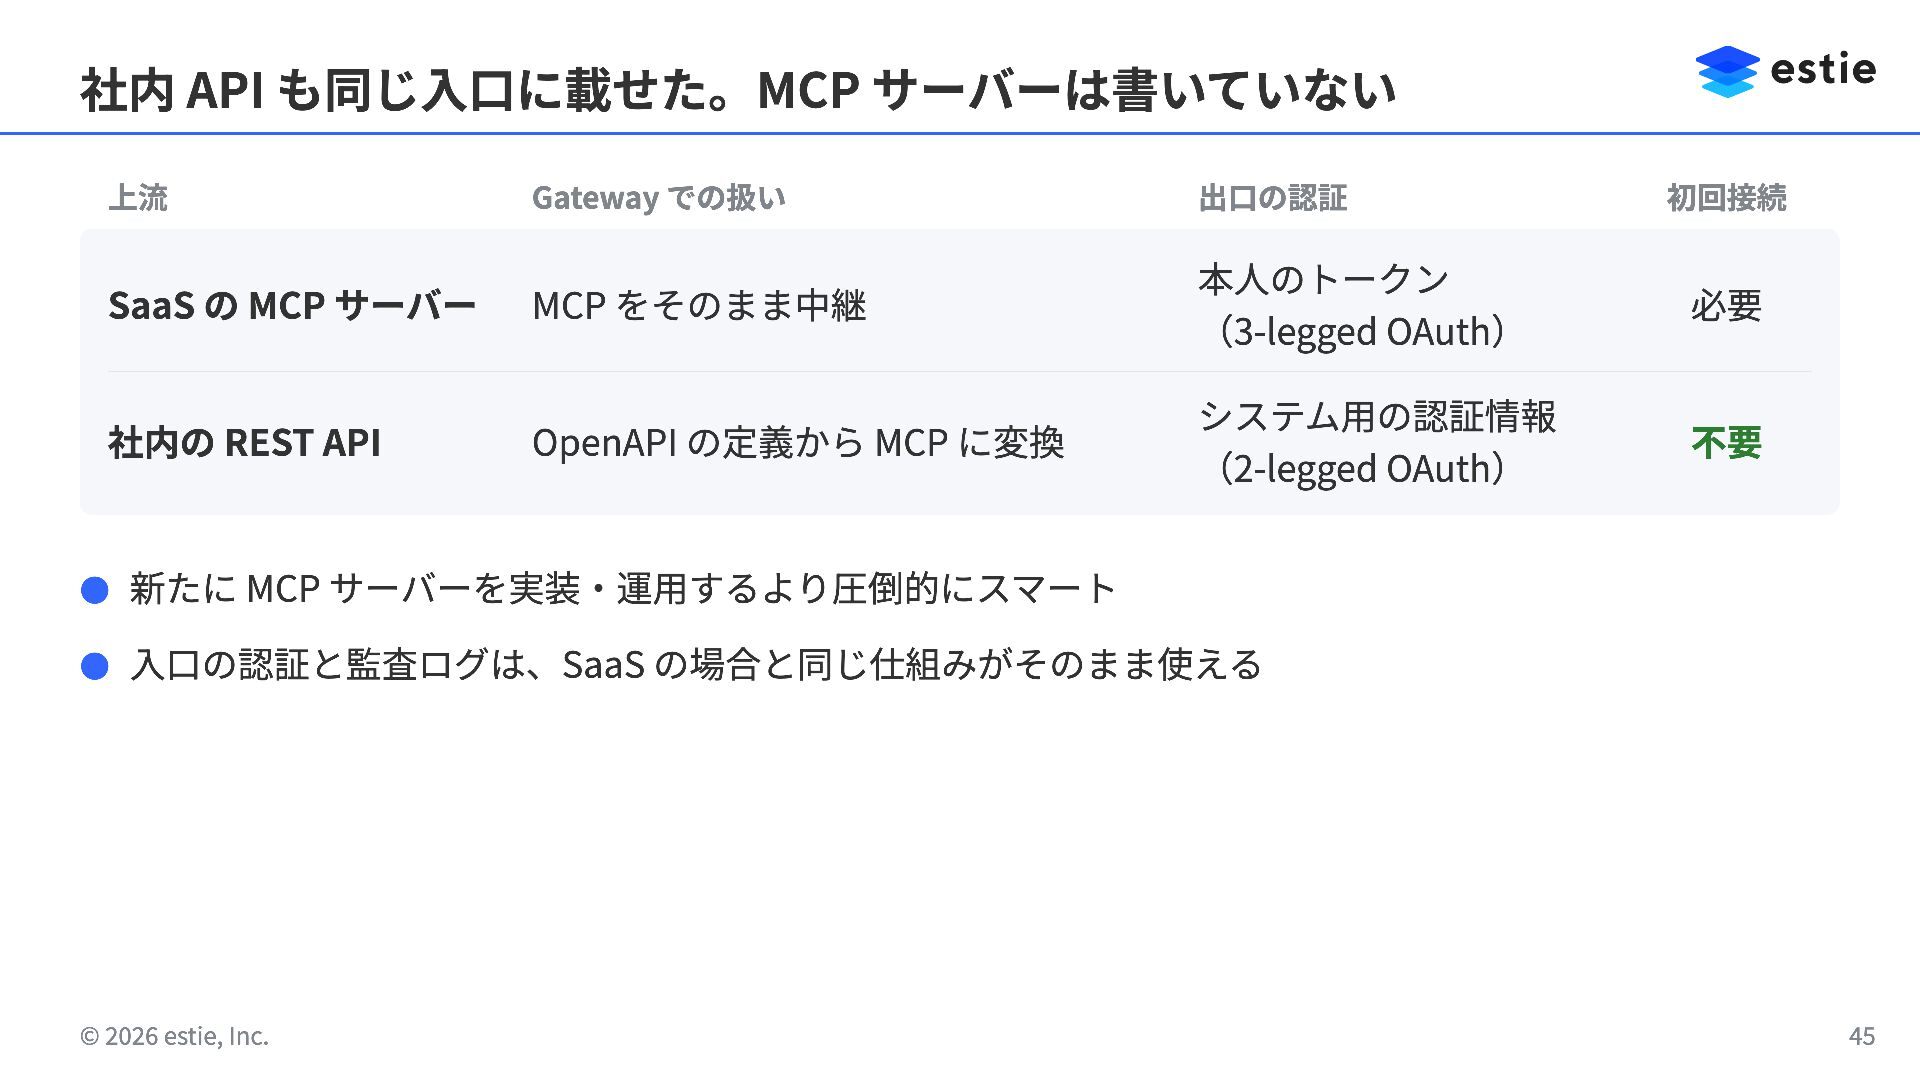
社内 API も同じ入口に載せた。MCP サーバーは書いていない 上流 SaaS の MCP サーバー 社内の
REST API Gateway での扱い 出口の認証 初回接続 MCP をそのまま中継 本人のトークン (3-legged OAuth) 必要 OpenAPI の定義から MCP に変換 システム用の認証情報 (2-legged OAuth) 不要 • 新たに MCP サーバーを実装・運用するより圧倒的にスマート • 入口の認証と監査ログは、SaaS の場合と同じ仕組みがそのまま使える © 2026 estie, Inc. 45
今後改善していきたいこと 半年で前提は変わる。変わったときに差し替えられるか
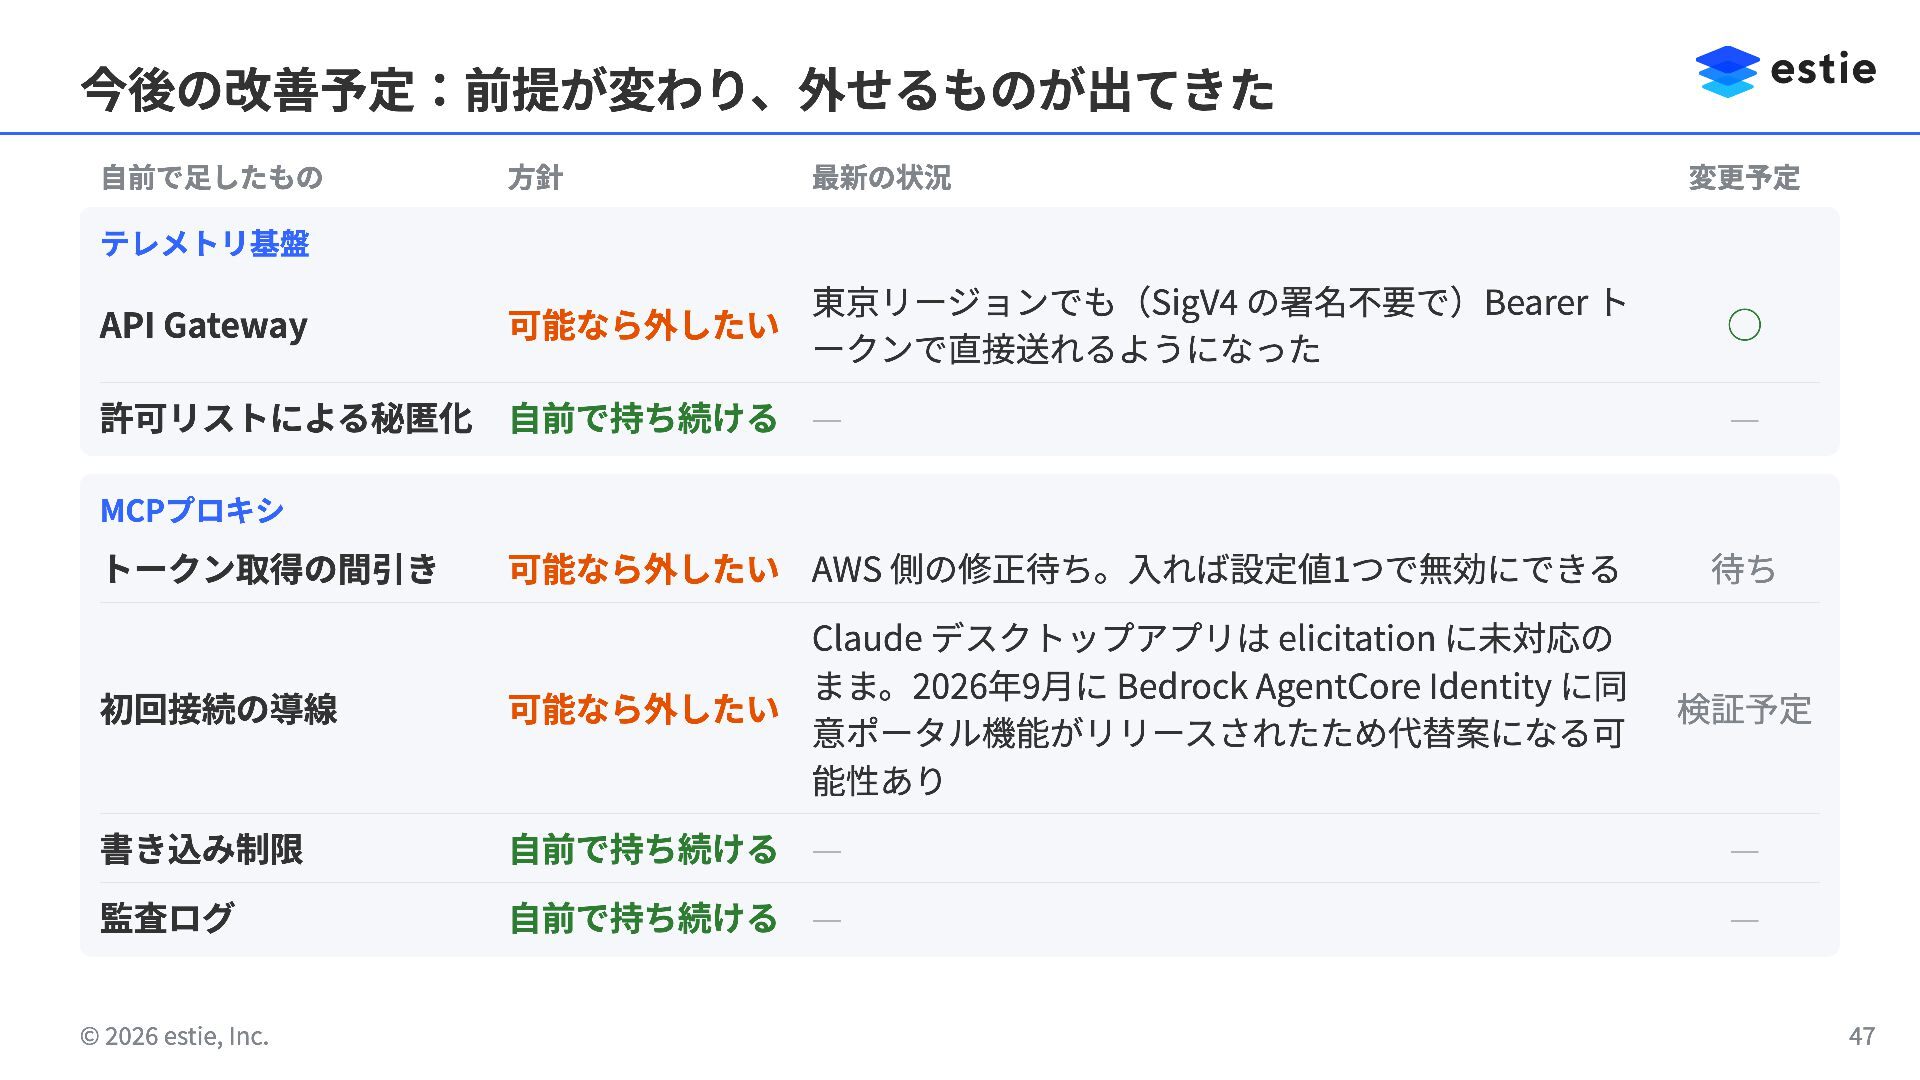
今後の改善予定:前提が変わり、外せるものが出てきた 自前で足したもの 方針 最新の状況 変更予定 API Gateway 可能なら外したい 東京リージョンでも(SigV4 の署名不要で)Bearer
ト ークンで直接送れるようになった 許可リストによる秘匿化 自前で持ち続ける — — トークン取得の間引き 可能なら外したい AWS 側の修正待ち。入れば設定値1つで無効にできる 待ち 初回接続の導線 Claude デスクトップアプリは elicitation に未対応の まま。2026年9月に Bedrock AgentCore Identity に同 可能なら外したい 意ポータル機能がリリースされたため代替案になる可 能性あり 検証予定 書き込み制限 自前で持ち続ける — — 監査ログ 自前で持ち続ける — — テレメトリ基盤 ◯ MCPプロキシ © 2026 estie, Inc. 47
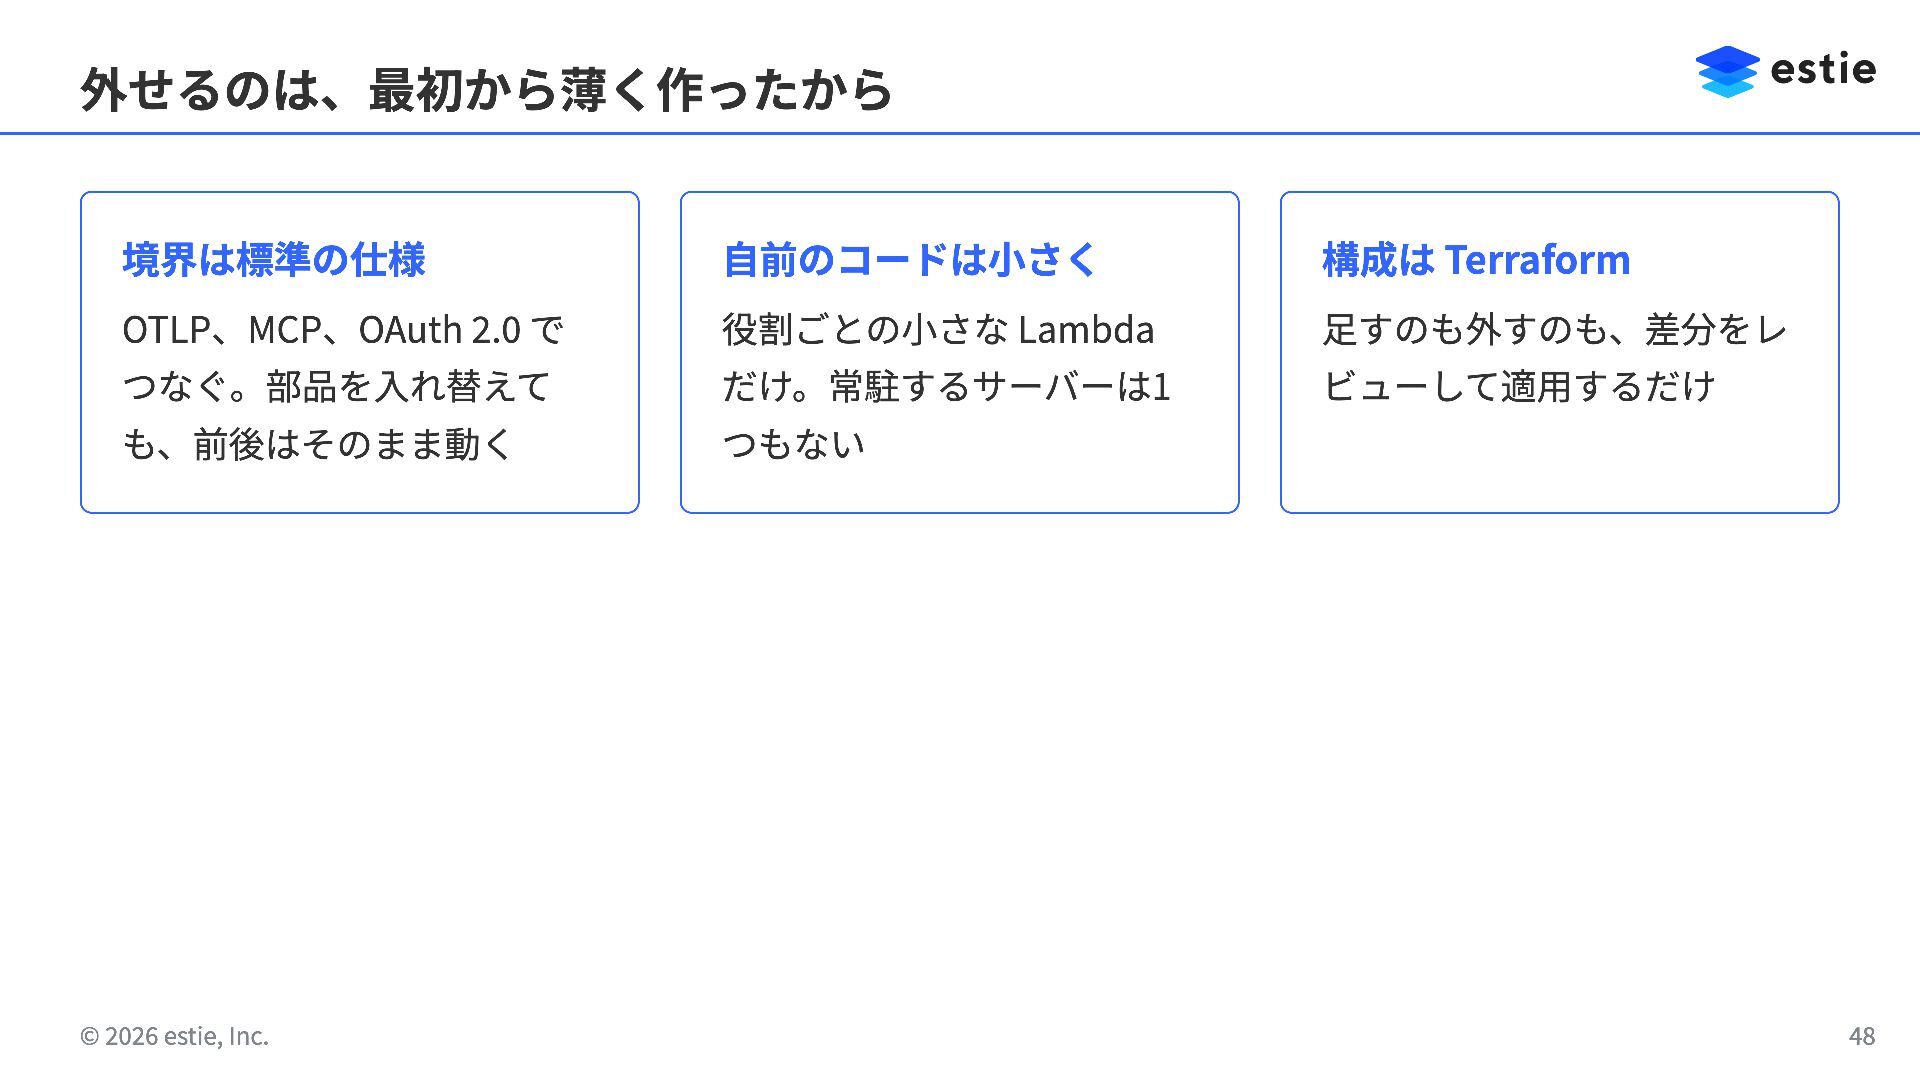
外せるのは、最初から薄く作ったから 境界は標準の仕様 自前のコードは小さく 構成は Terraform OTLP、MCP、OAuth 2.0 で 役割ごとの小さな Lambda
足すのも外すのも、差分をレ つなぐ。部品を入れ替えて だけ。常駐するサーバーは1 ビューして適用するだけ も、前後はそのまま動く つもない © 2026 estie, Inc. 48
まとめ 全社AI活用を「止めずに守る」ための仕組みを、少人数・少ない手間で運用できている • テレメトリ:記録はするが見せない。置き場所を分け、境界は IAM に任せる • MCPプロキシ:共通アカウントを作らず、本人の権限のまま通す。監査はプロキシで取る • 作り方:難所はマネージドに任せ、自分たちの要件だけを小さく書く
© 2026 estie, Inc. 49
None
More Decks by Keigo AOKI
See All by Keigo AOKI
Potential EM 制度を始めた理由、そして2年後にやめた理由 - EMConf JP 2025
hoyo
4
6.3k
【MediaLive利用事例】ライブ授業配信システムのリニューアル / Renewal of the live lesson streaming system
hoyo
0
390
ライブストリーミングサービスの負荷を捌くためにしたNのこと
hoyo
1
440
20140822_DITS4LT
hoyo
1
580
20140125_Titanium新年会LT
hoyo
0
480
20130126_Titanium新年会LT
hoyo
0
610
Other Decks in Technology
See All in Technology
CloudTrail を推したい
kazzpapa3
1
160
目を覚ませ!僕らの認証情報が何者かに侵略されてるぞ
tkito
2
480
IP重複は"ランディングVPC"で受け止める ― PrivateLink と Transit Gatewayによるマルチテナント接続基盤の設計
hatahata021
3
250
クラウドでも使えるNetApp -現場目線での設計とクラウドバックアップの活用
ryutakondo
1
220
エンタープライズ事業未経験のデータ屋、 AI時代にN回撃沈する.pdf
ryoskdara_
0
170
人の努力に頼らないセキュリティをエンジニアリングする在り方 / An approach to engineering security that does not rely on human effort
carta_engineering
0
230
HTTP QUERY時代の型安全な検索APIをKotlinで設計する
sansantech
PRO
1
110
お風呂場をサーバルームにしよう
yusuke427
0
380
「任されビリティ」で引き受けて「よしなりてぃ」に頼らず任せる / Accept tasks with "makasarebility" and hand them over without relying on "yoshinarily"
pauli
1
860
Kansai WordPress Meetup@大阪『ブロックテーマを作る上で知っておくべきこと
torounit
0
260
E2E Test というハーネス — AI時代の自動テスト民主化
daishukojima
10
5.9k
みん強Lightning! データ基盤ひとりでできるかな
endonanana
0
120
Featured
See All Featured
Agile Leadership in an Agile Organization
kimpetersen
PRO
0
320
Imperfection Machines: The Place of Print at Facebook
scottboms
270
14k
Practical Orchestrator
shlominoach
192
12k
Effective software design: The role of men in debugging patriarchy in IT @ Voxxed Days AMS
baasie
1
620
Sharpening the Axe: The Primacy of Toolmaking
bcantrill
46
3.1k
Stop Working from a Prison Cell
hatefulcrawdad
274
21k
Are puppies a ranking factor?
jonoalderson
2
4.2k
How to Get Subject Matter Experts Bought In and Actively Contributing to SEO & PR Initiatives.
livdayseo
1
250
The Curse of the Amulet
leimatthew05
4
17k
SEO Brein meetup: CTRL+C is not how to scale international SEO
lindahogenes
2
3k
The Impact of AI in SEO - AI Overviews June 2024 Edition
aleyda
6
1.3k
The Director’s Chair: Orchestrating AI for Truly Effective Learning
tmiket
1
360


 hoyo
 kazzpapa3
 tkito
 hatahata021
 ryutakondo
 ryoskdara_
 carta_engineering
 sansantech
 yusuke427
 pauli
 torounit
 daishukojima
 endonanana
 kimpetersen
 scottboms
 shlominoach
 baasie
 bcantrill
 hatefulcrawdad
 jonoalderson
 livdayseo
 leimatthew05
 lindahogenes
 aleyda
 tmiket