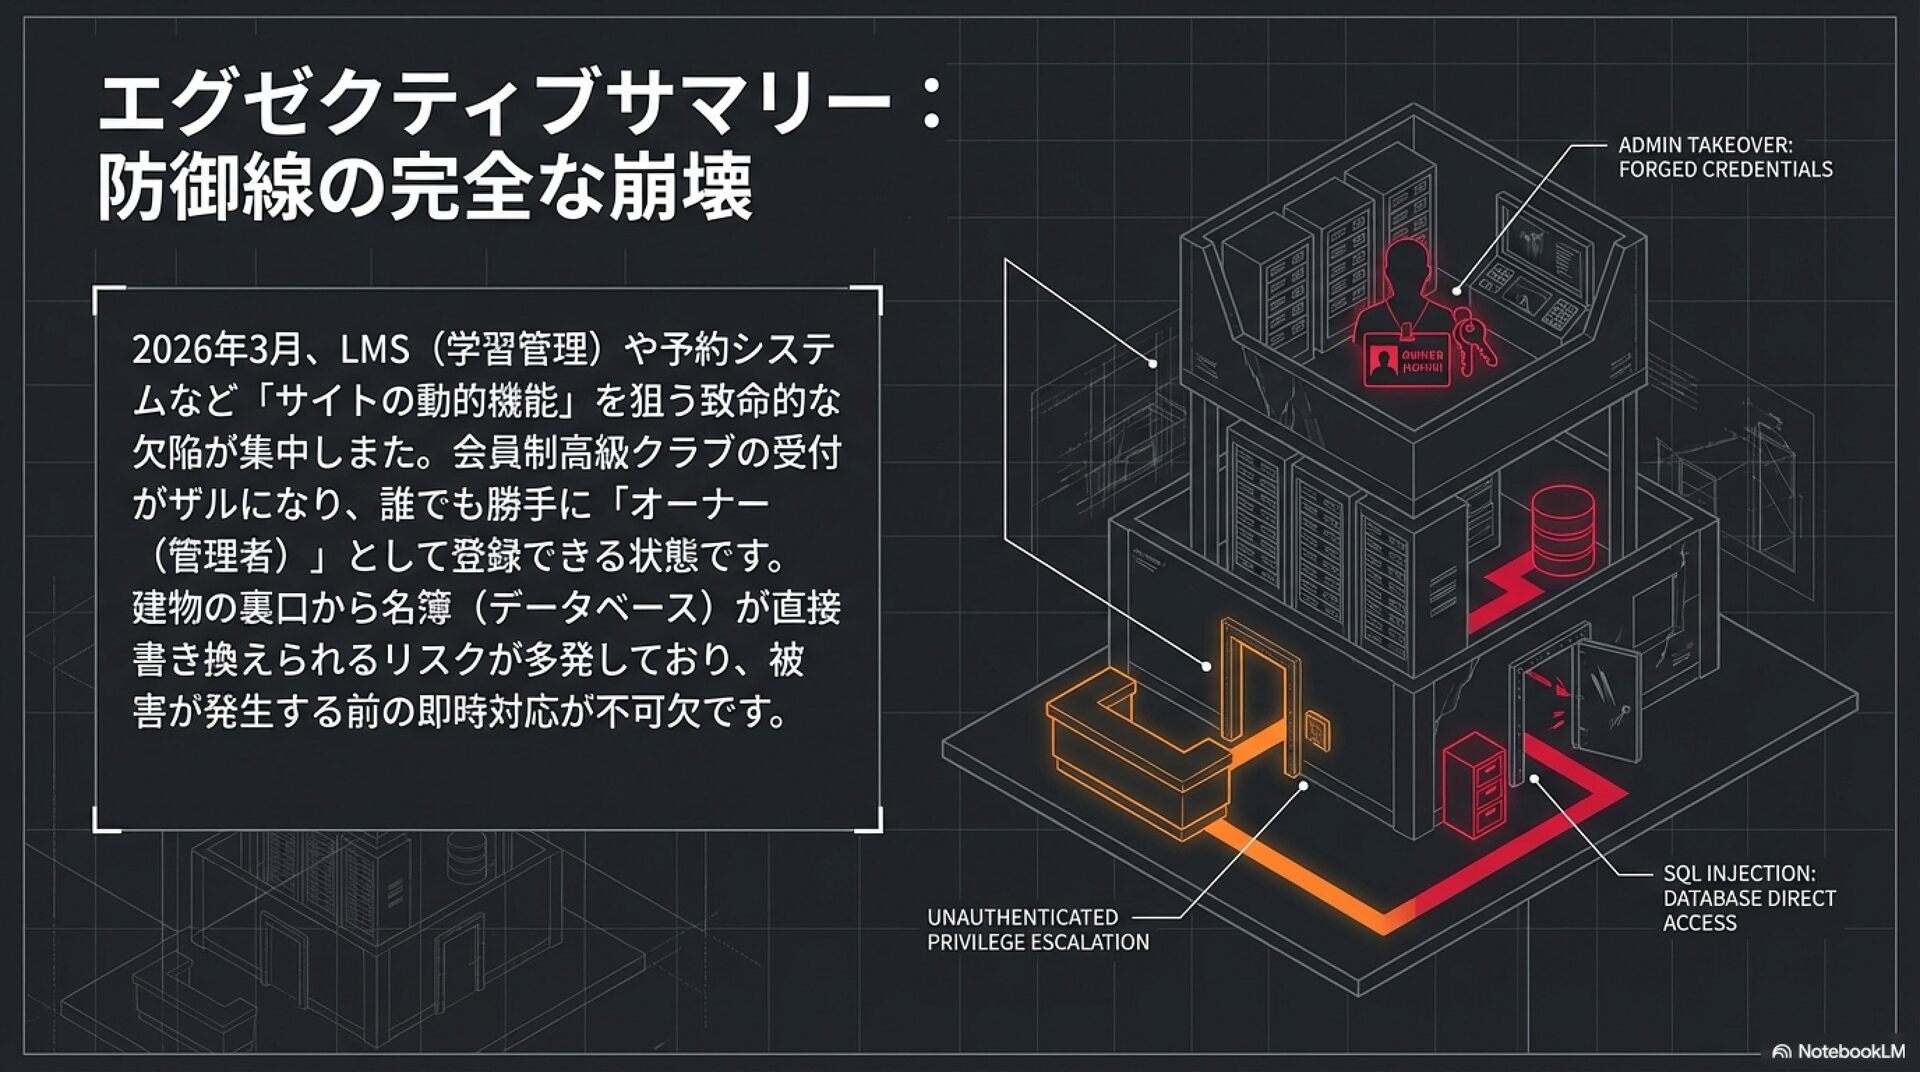
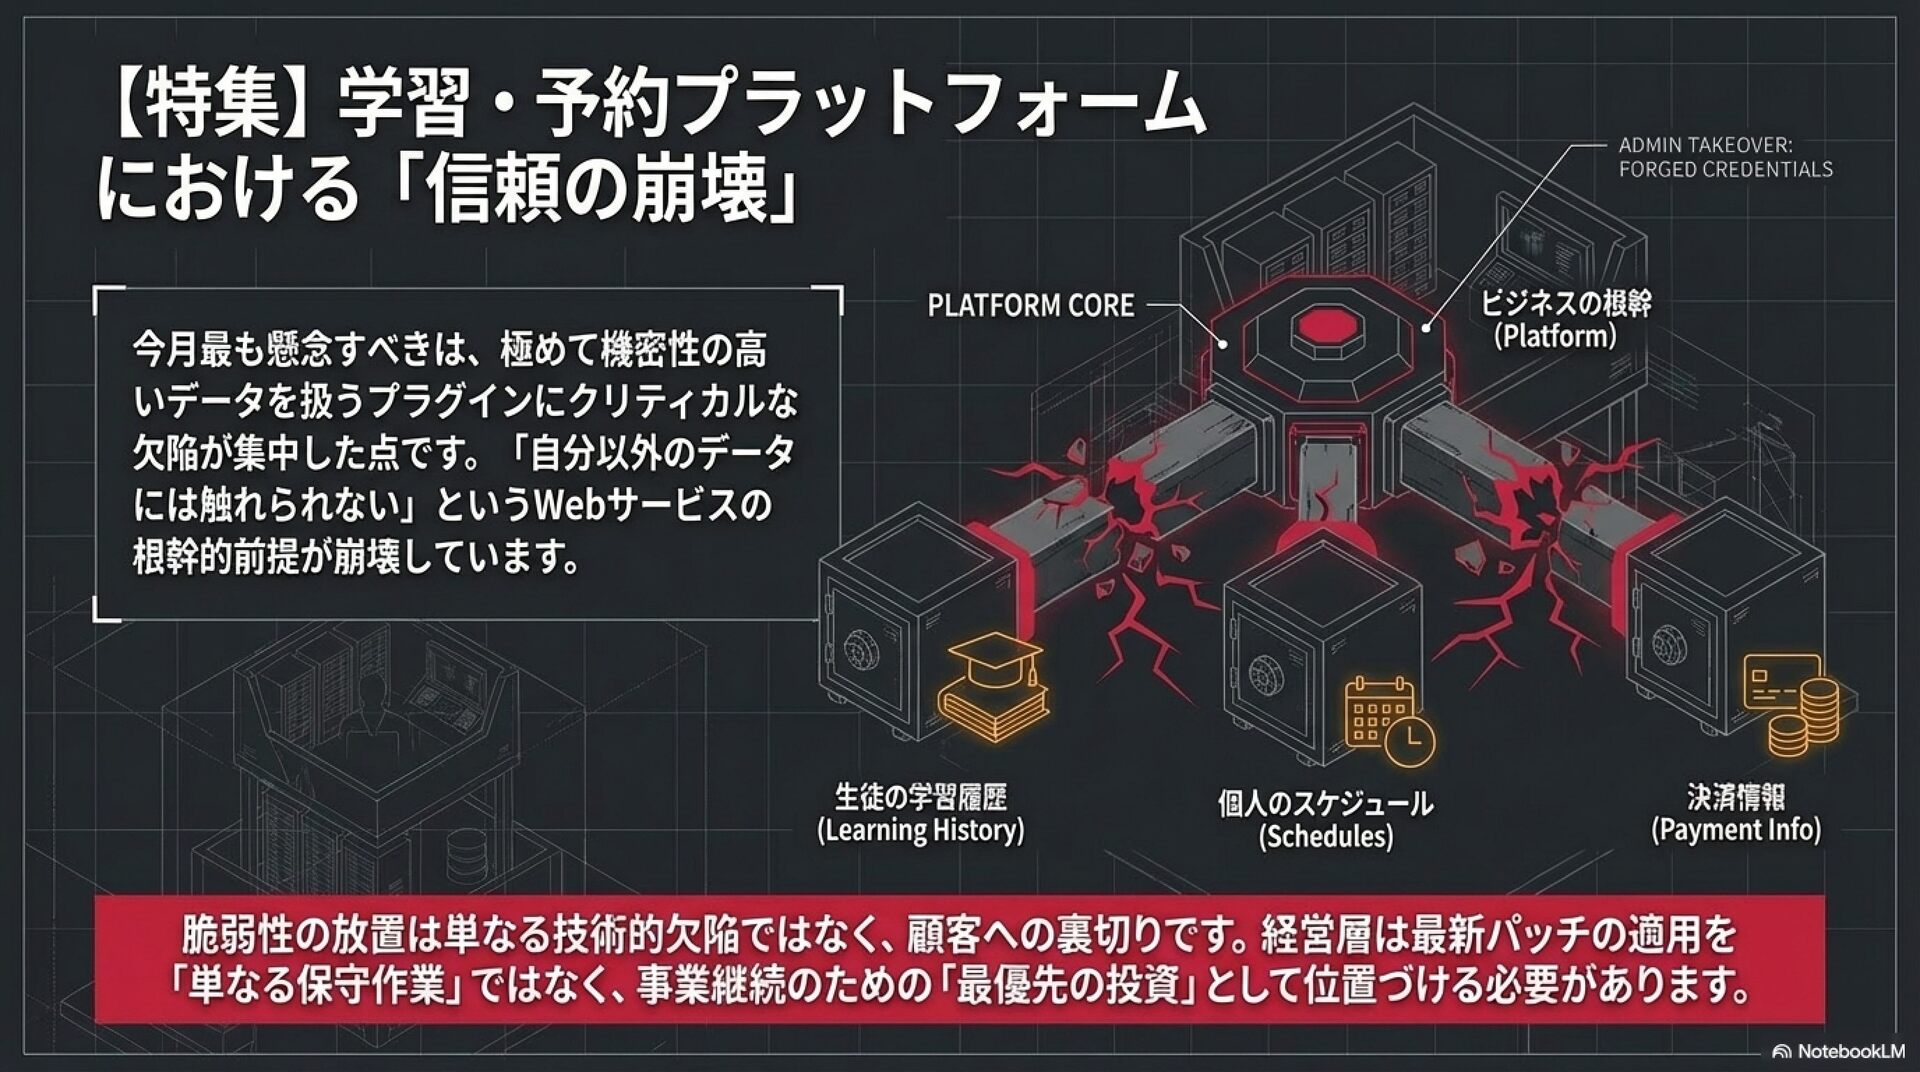
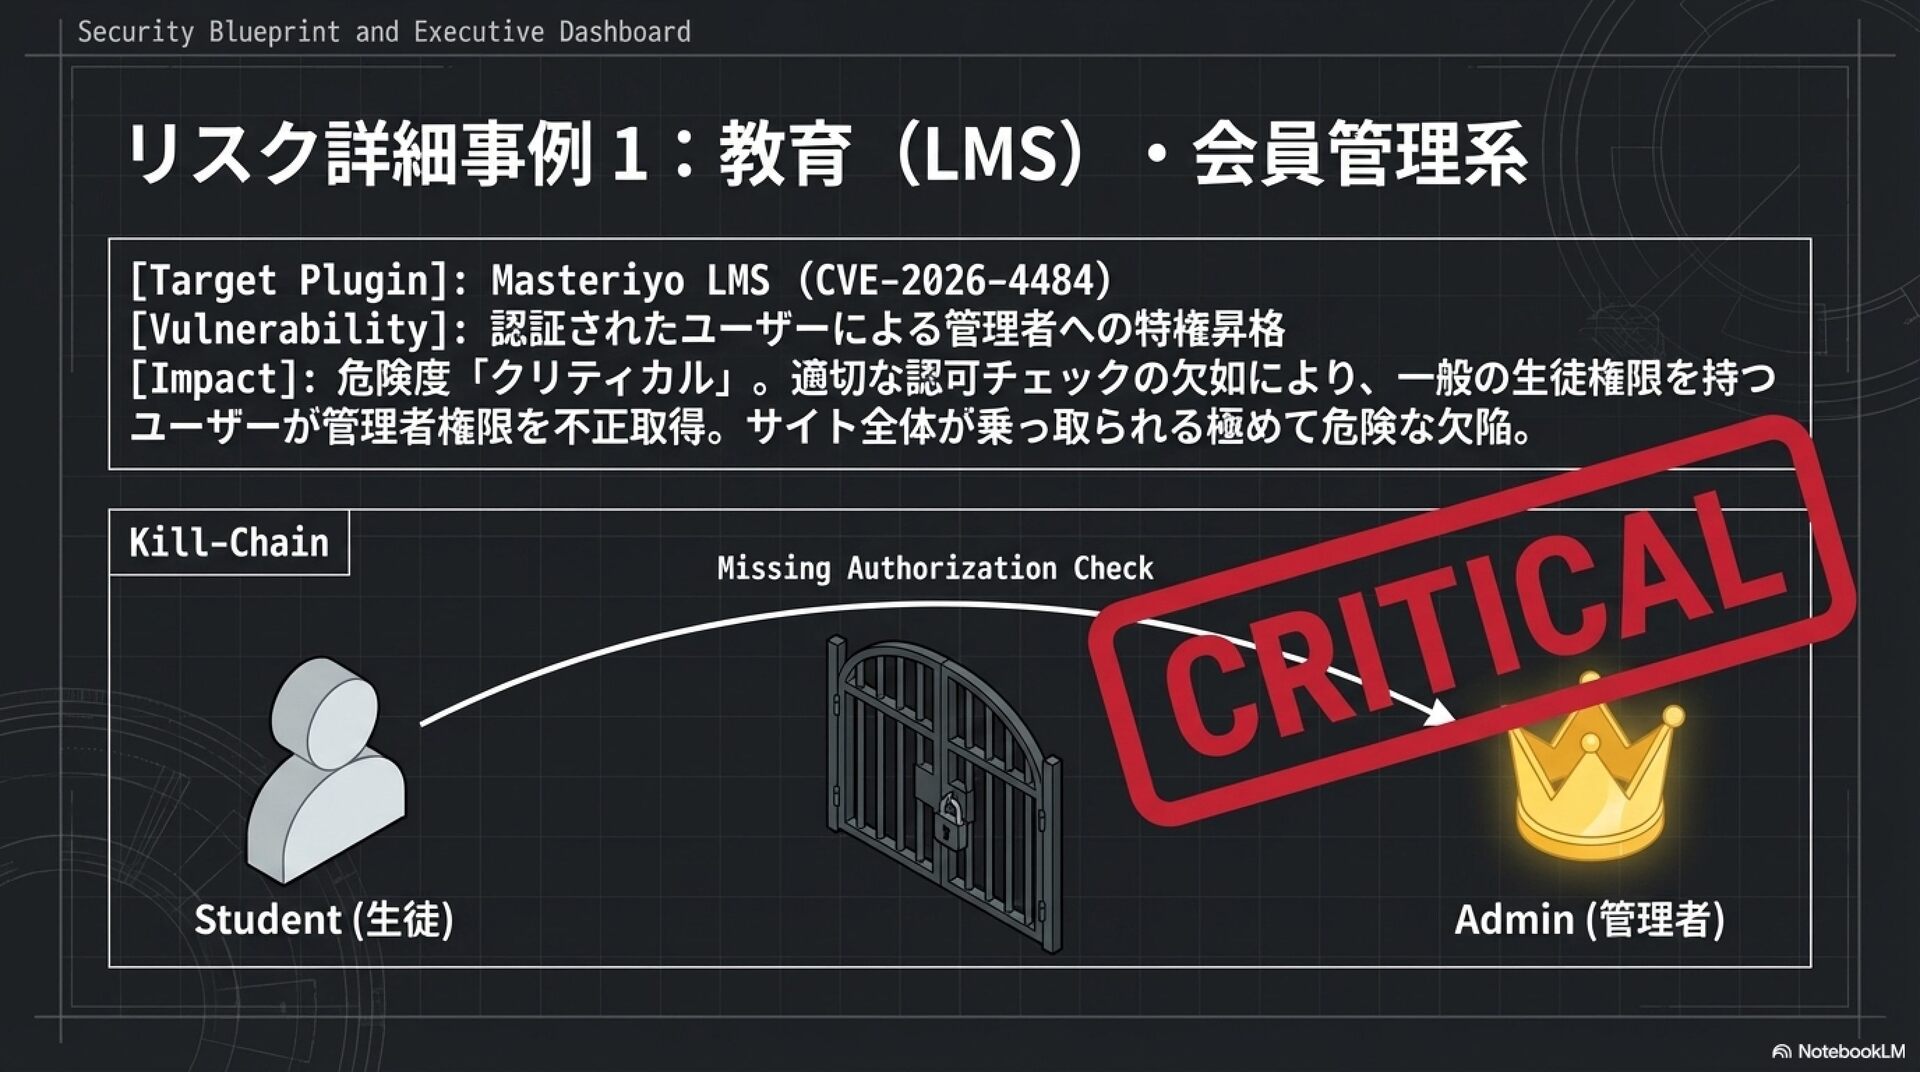
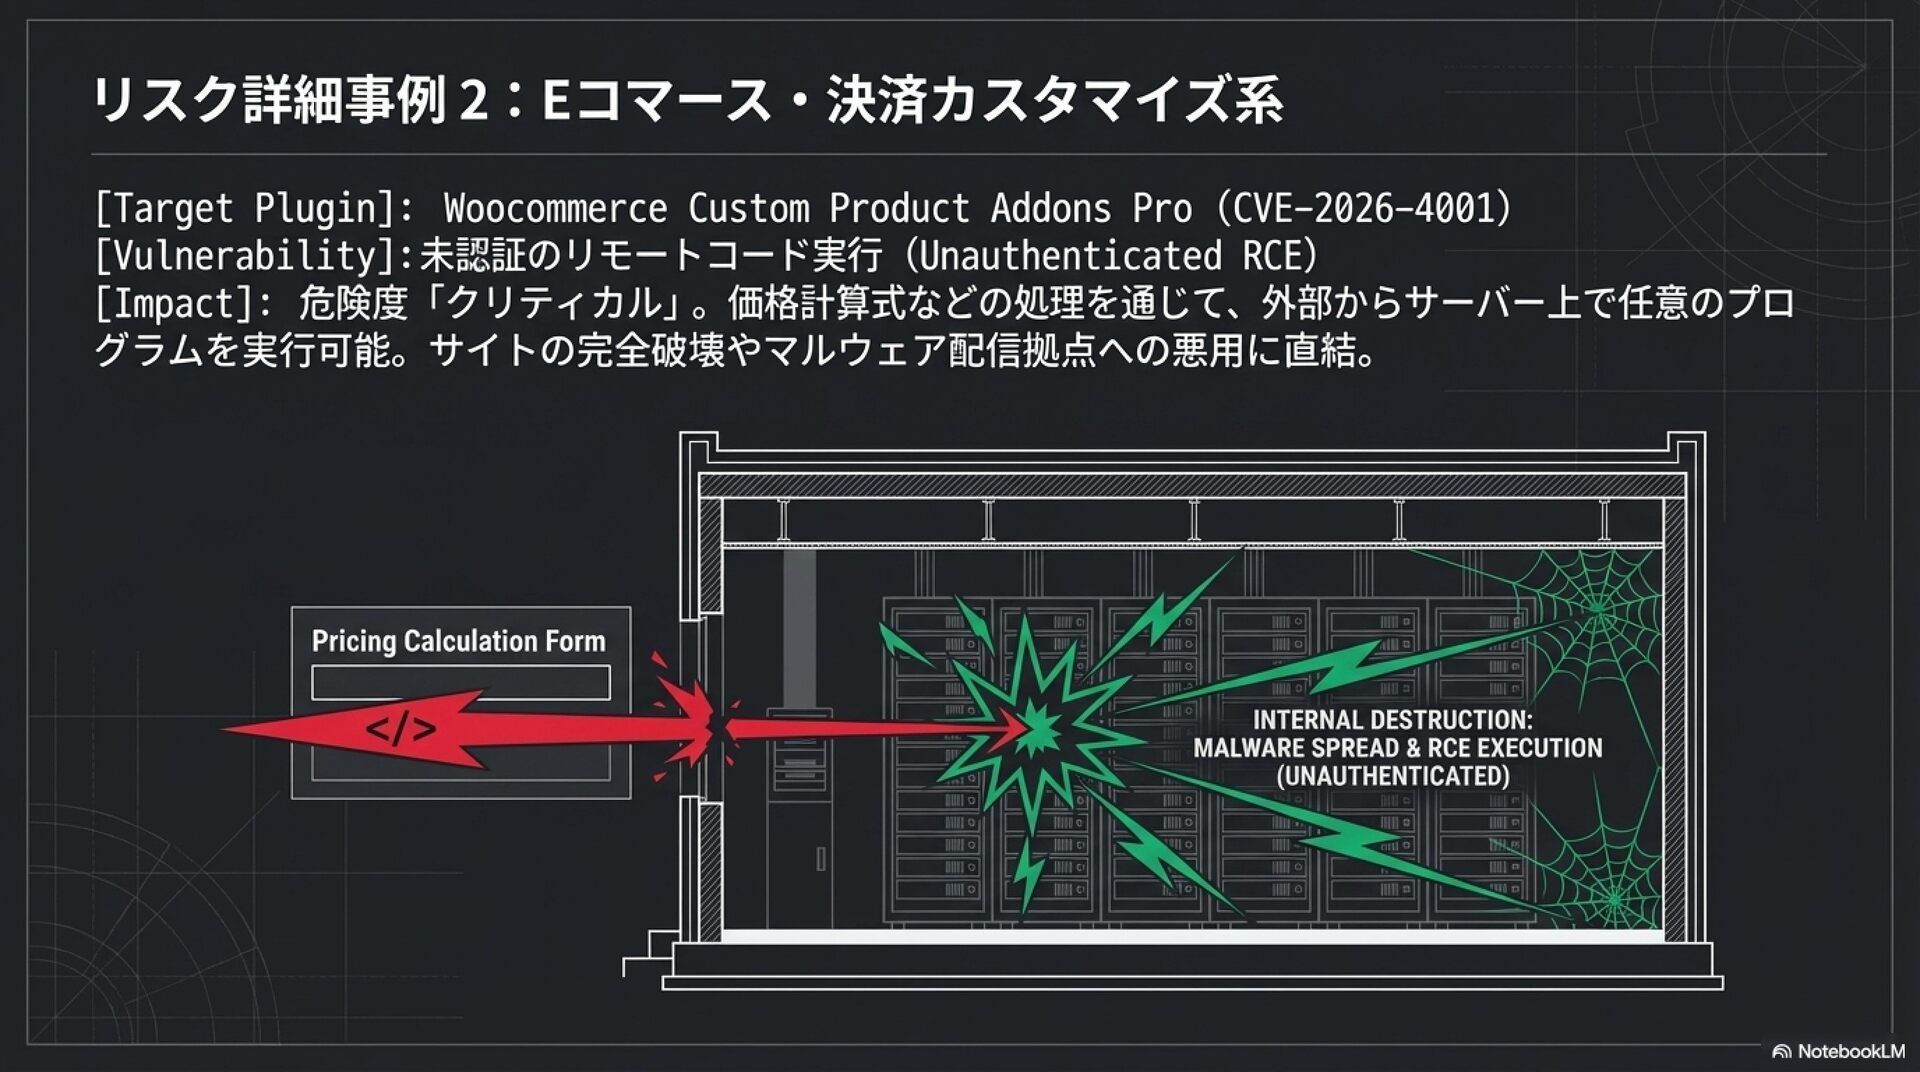
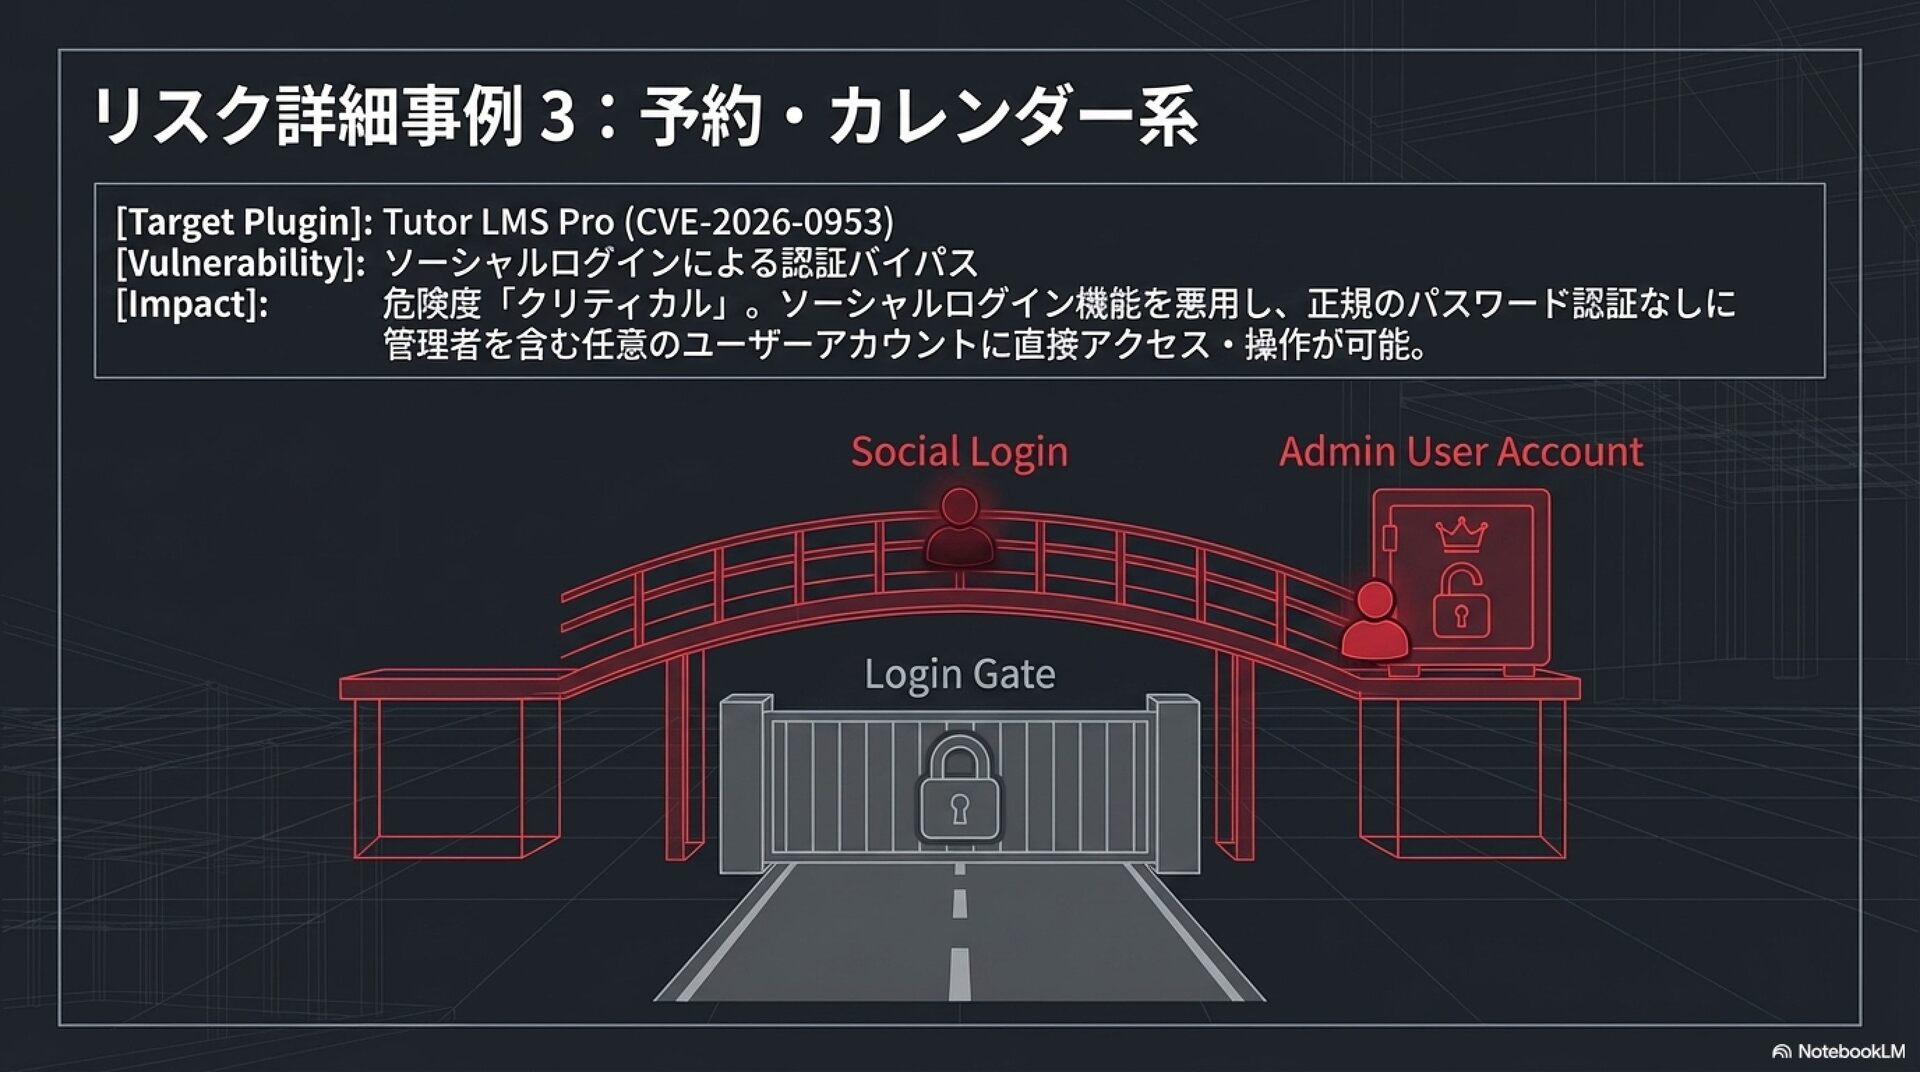
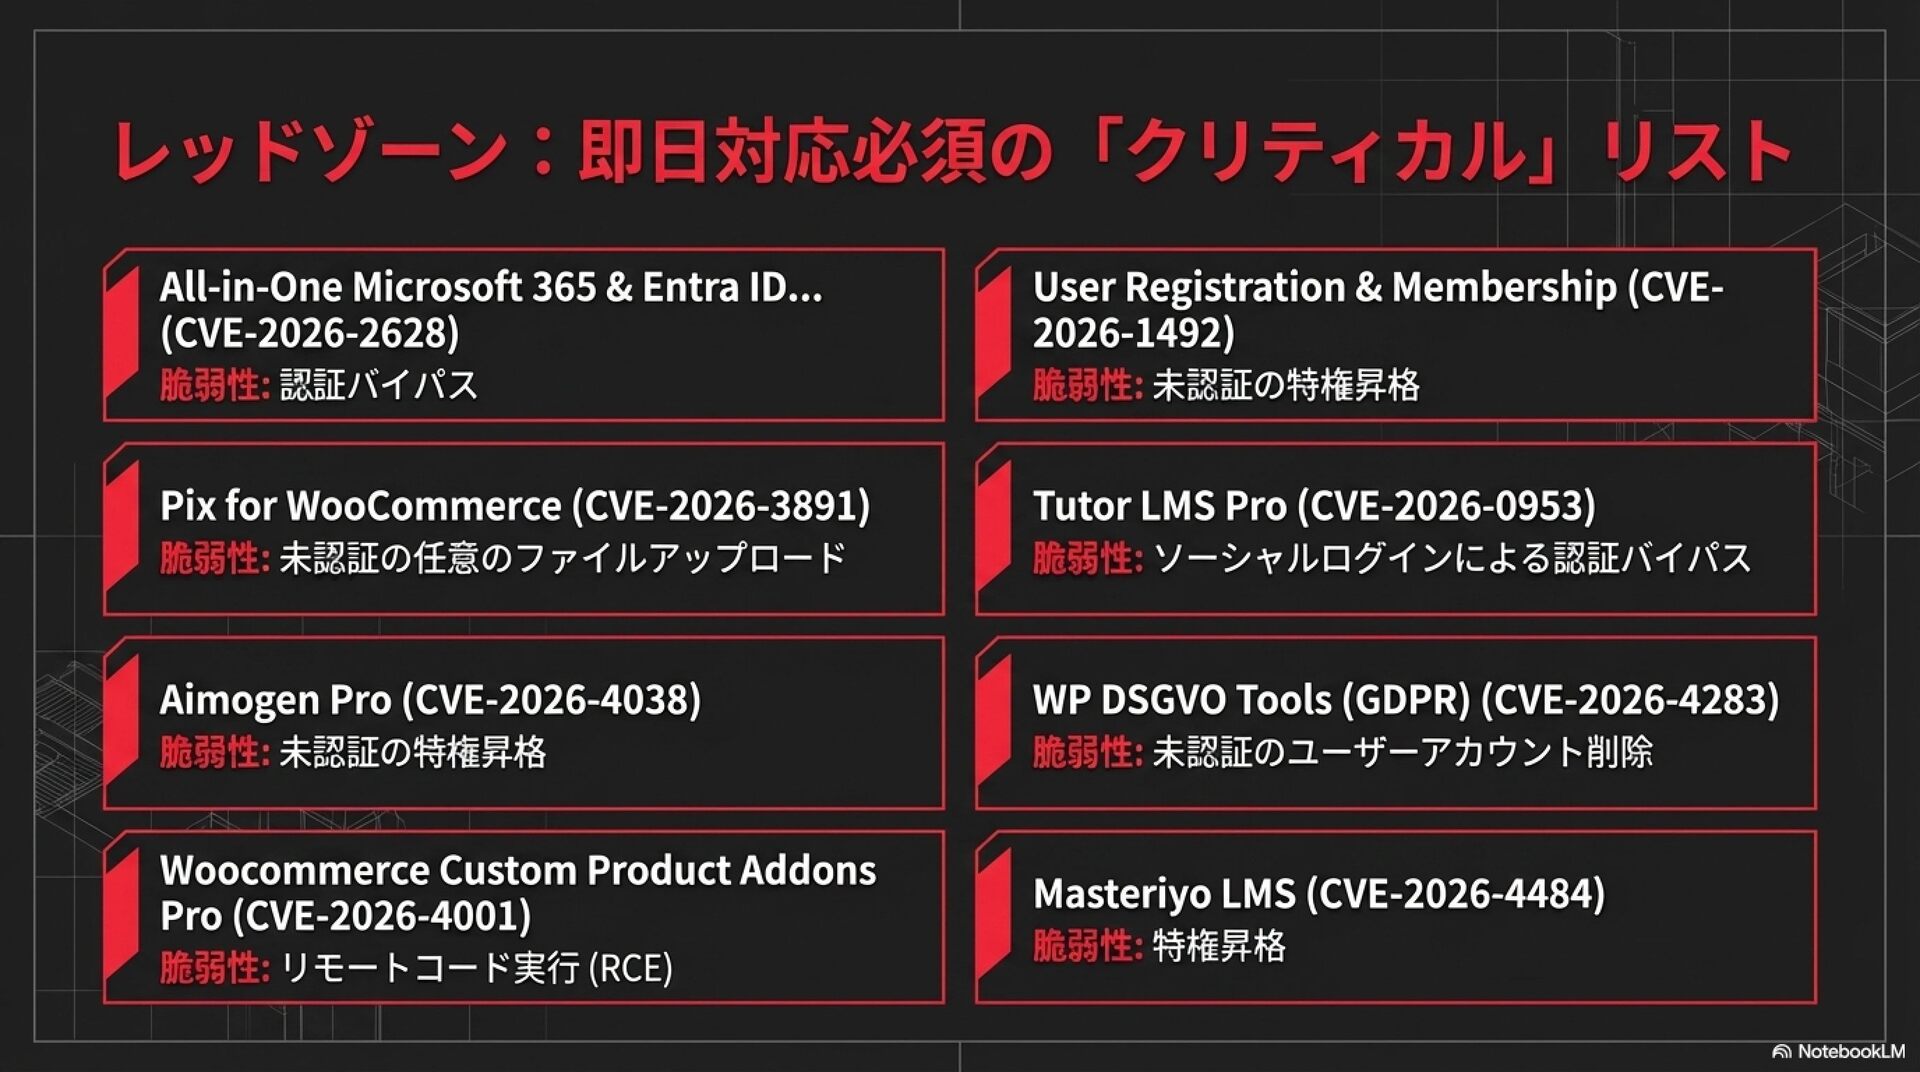
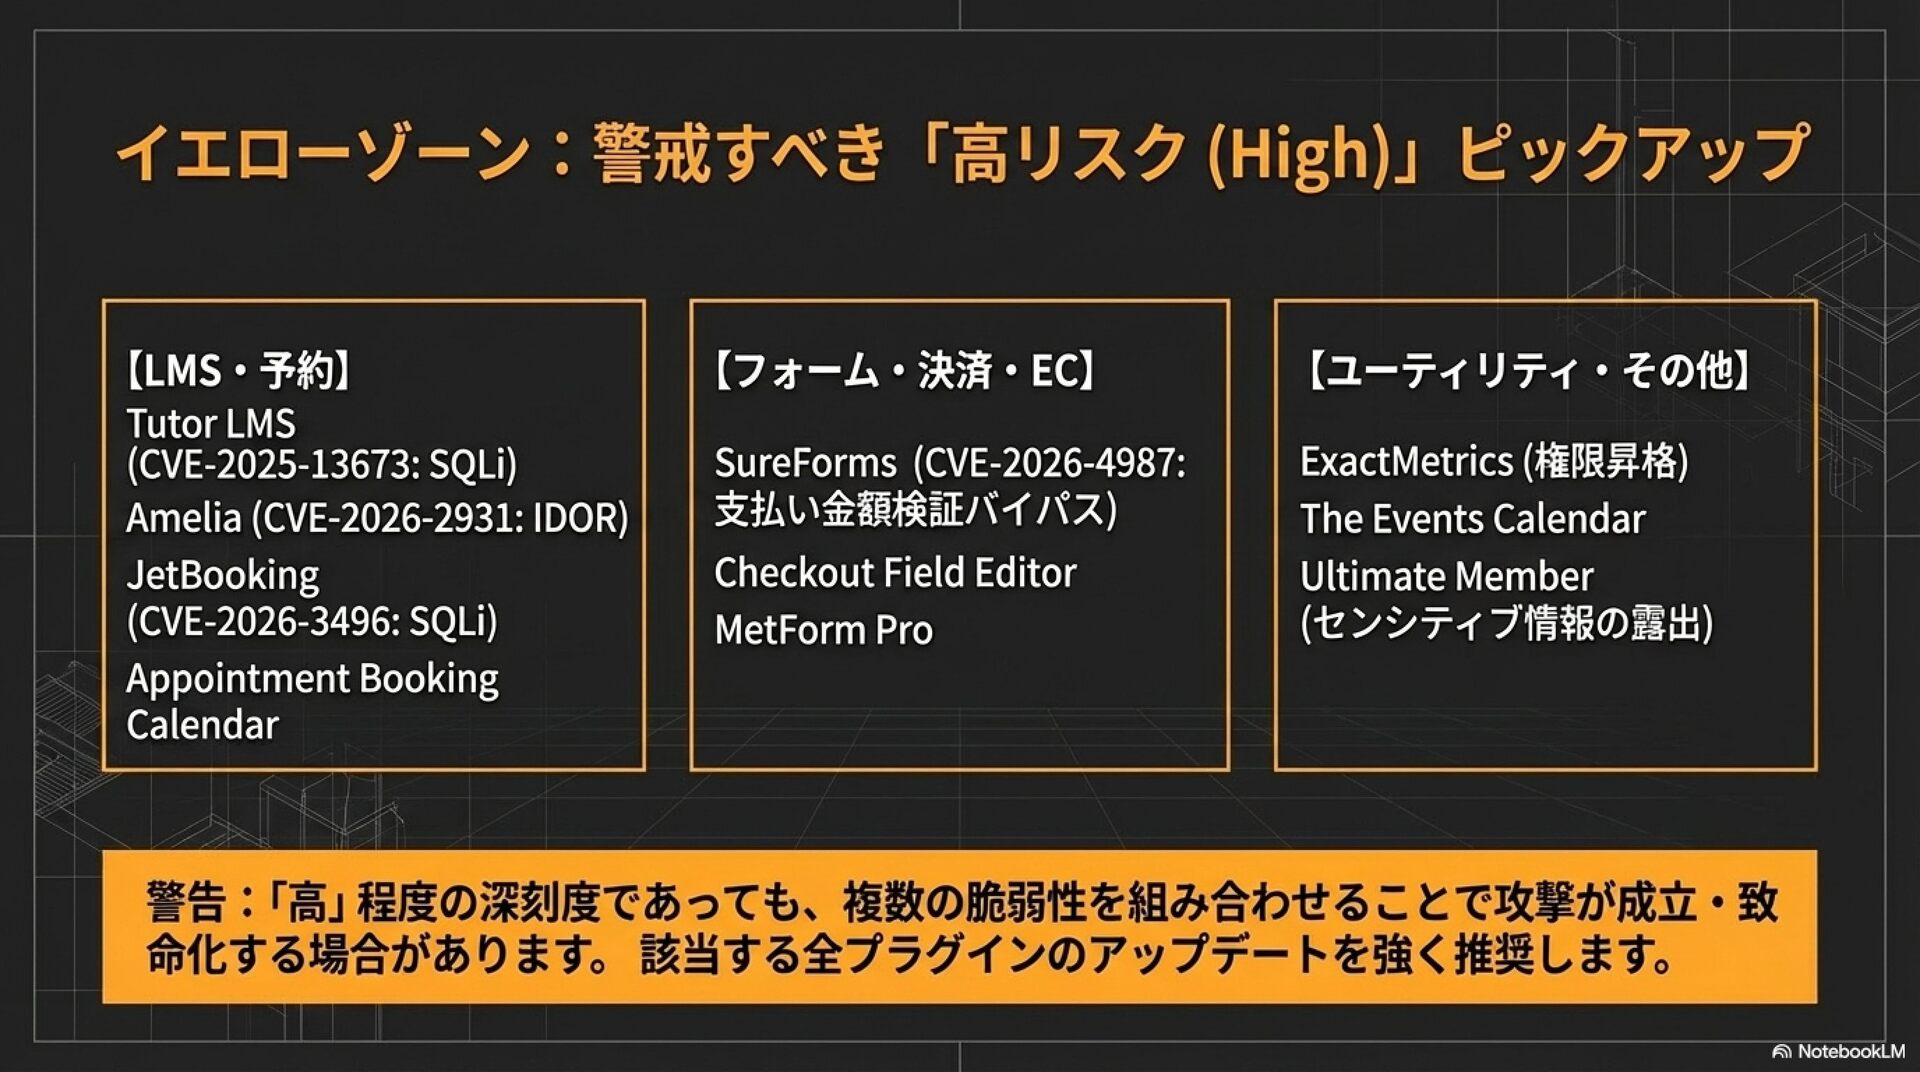
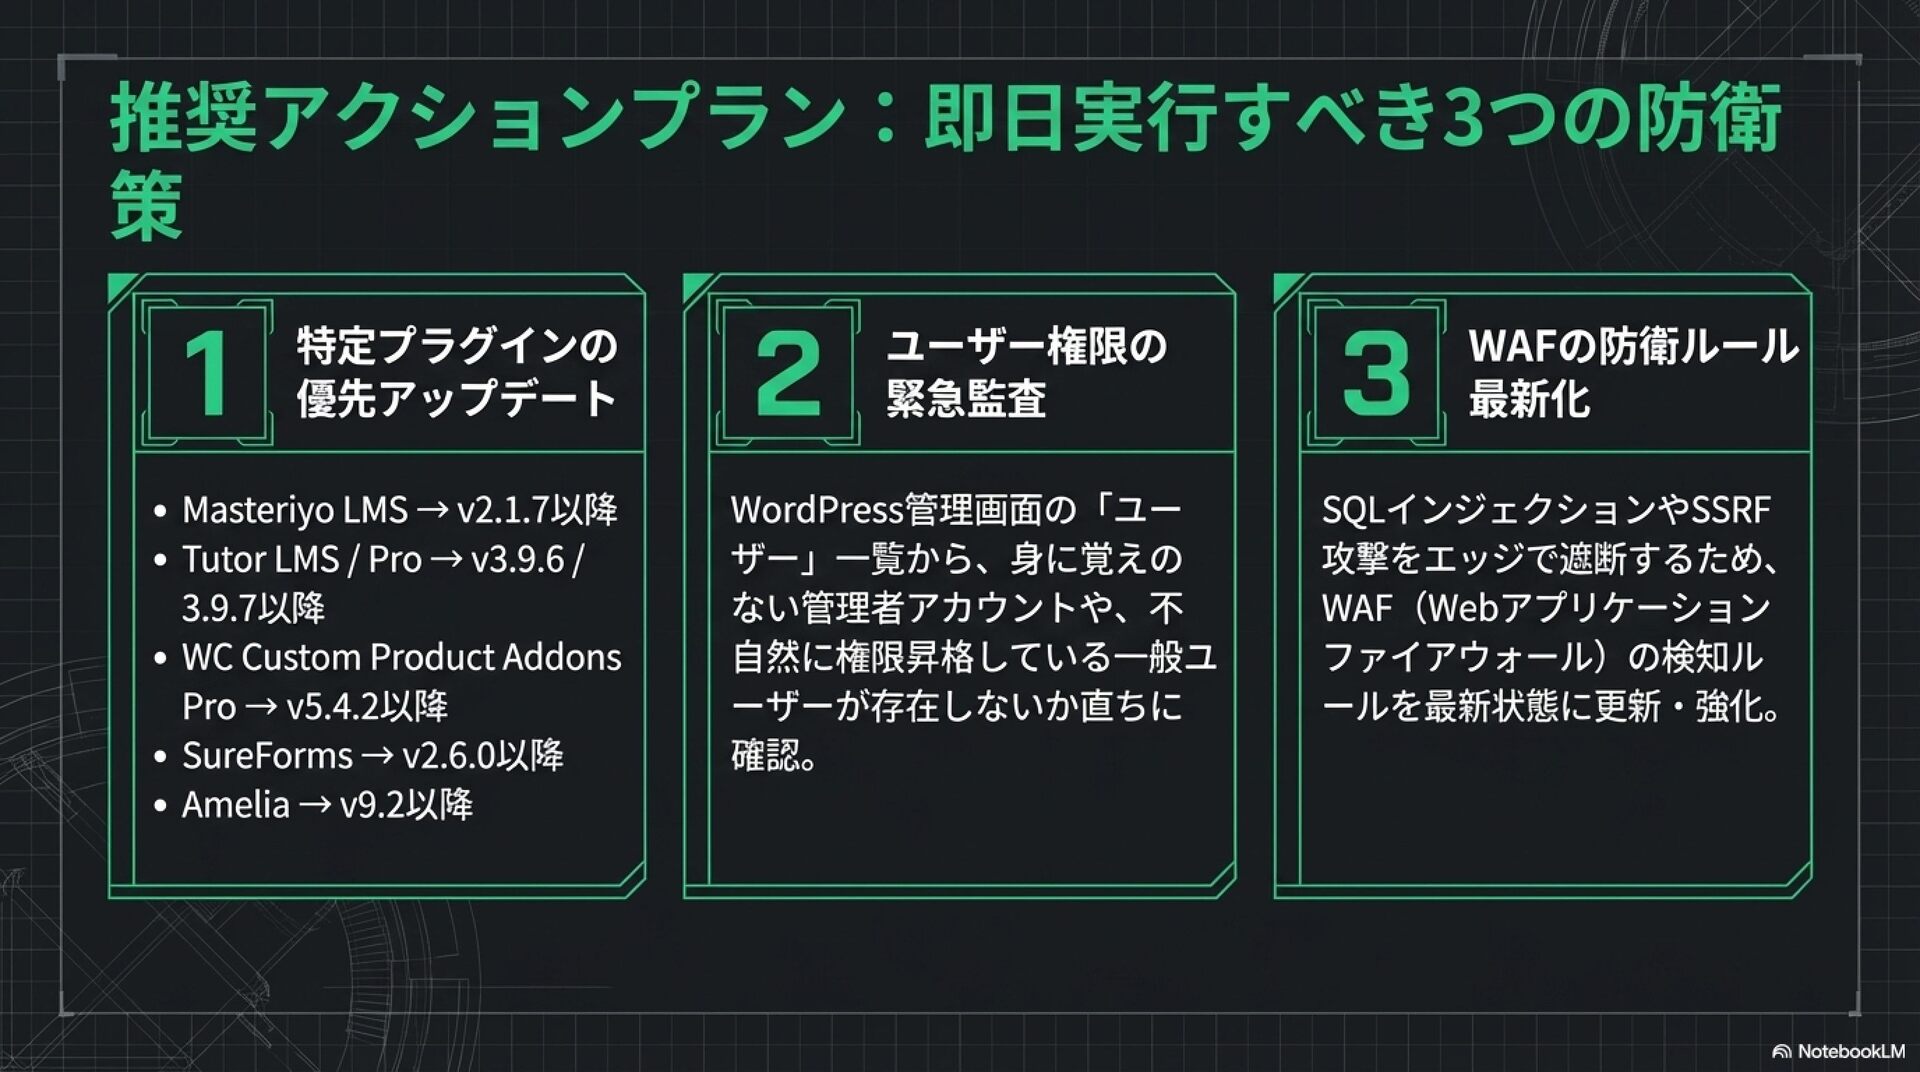
2026年3月から4月にかけて急増している、WordPressの動的機能(LMS、予約システム、EC)を狙った脆弱性レポートです 。
【主な内容】
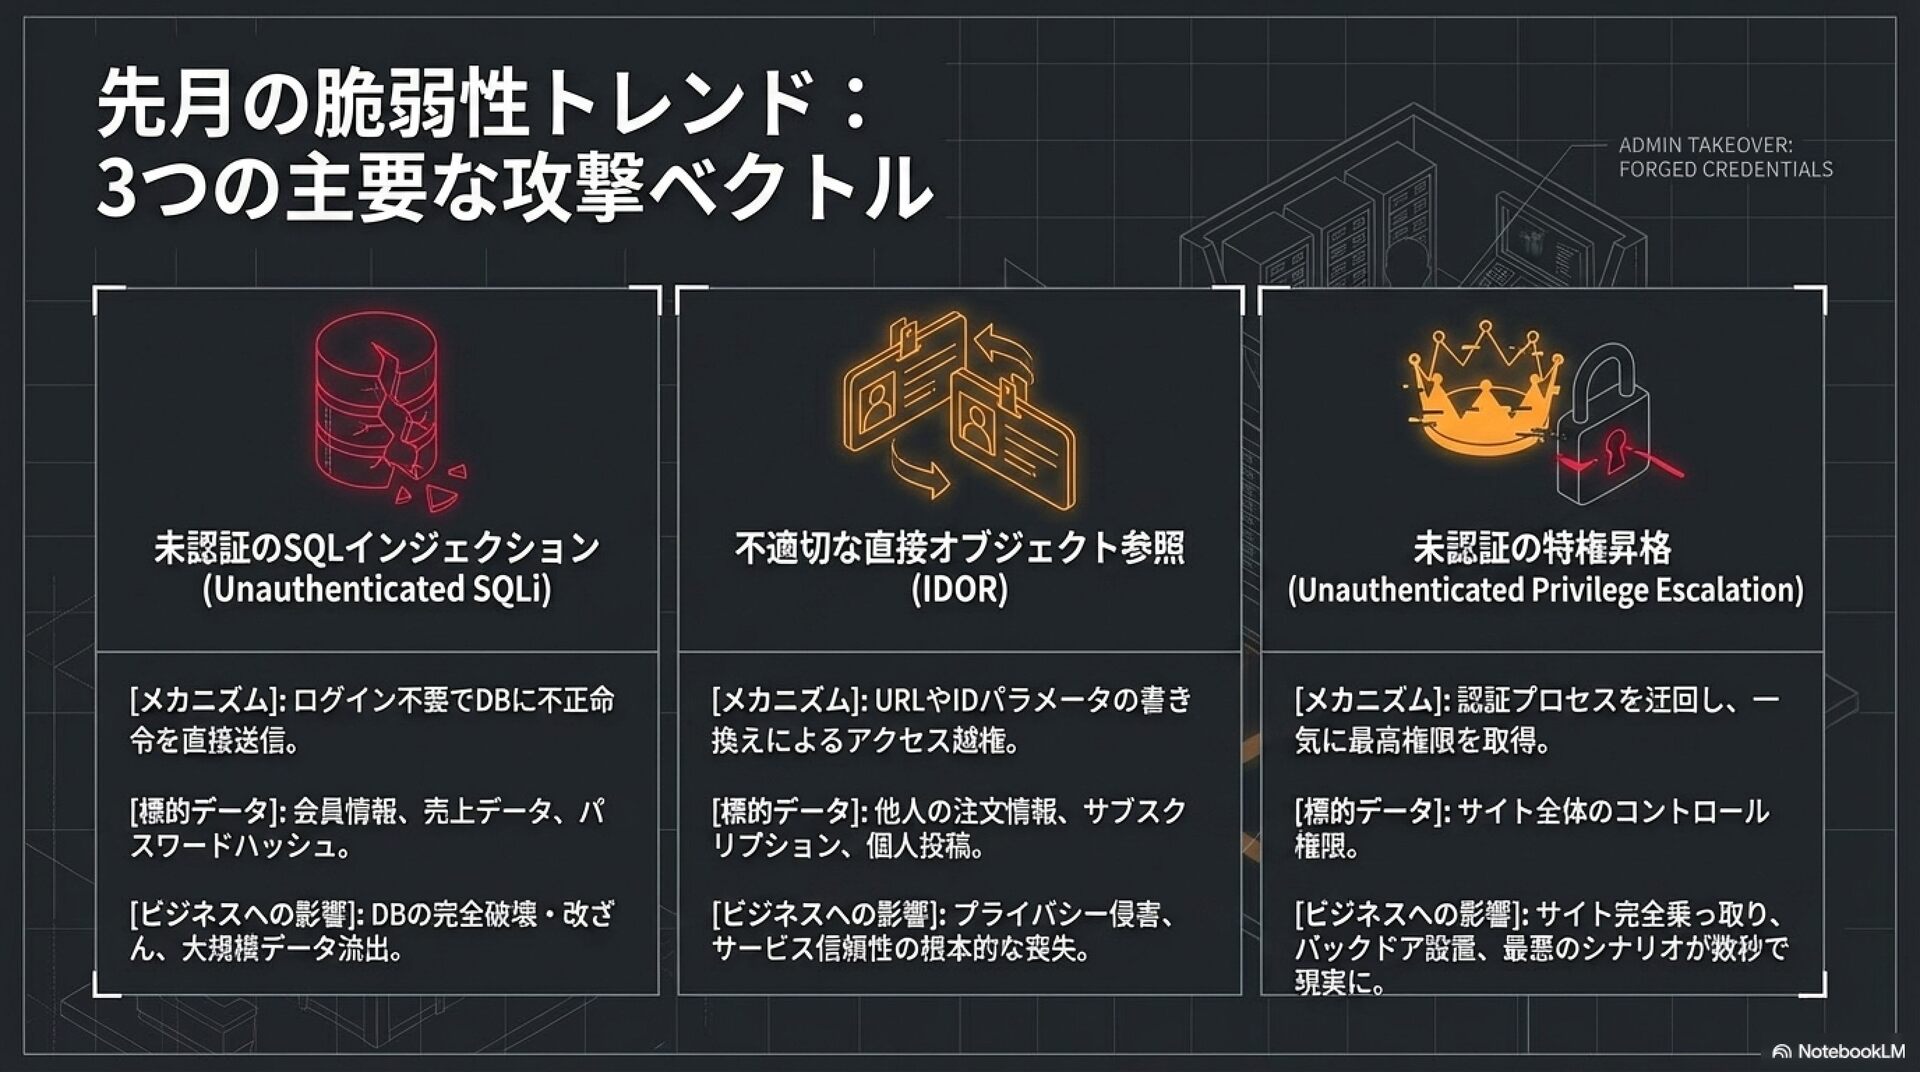
・3つの主要な攻撃ベクトル:未認証SQLi、IDOR、特権昇格
・危険度「クリティカル」なプラグイン事例(Masteriyo LMS, Tutor LMS Pro, WC Custom Product Addons Pro等)
・今すぐ実行すべき3つの防衛策(アップデート、権限監査、WAFの強化)
サイトの「信頼」を守るためのアクションプランとしてご活用ください 。


 ictinc0406
 kairim0
 shugo
 teamlab
 sansan33
 syuchimu
 keeg
 terapyon
 satoshi7
 riyaamemiya
 gogutan
 recruitengineers
 masakiokuda
 soudai
 eileencodes
 jlugia
 speakerdeck
 jmmastey
 yeseniaperezcruz
 mkilby
 ipullrank
 jnunemaker
 szymonslowik
 tomoyanonymous
 cassininazir