Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
マルチクラウド環境におけるクラウドセキュリティの工夫と実践
Search
Sponsored
·
Your Podcast. Everywhere. Effortlessly.
Share. Educate. Inspire. Entertain. You do you. We'll handle the rest.
→
KintoTech_Dev
March 11, 2025
850
1
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
マルチクラウド環境におけるクラウドセキュリティの工夫と実践
KintoTech_Dev
March 11, 2025
Transcript
39 slides
マルチクラウド環境における クラウドセキュリティの 工夫と実践 KINTOテクノロジーズ株式会社 IT/IS部 Security CoE グループ 桑原大輔
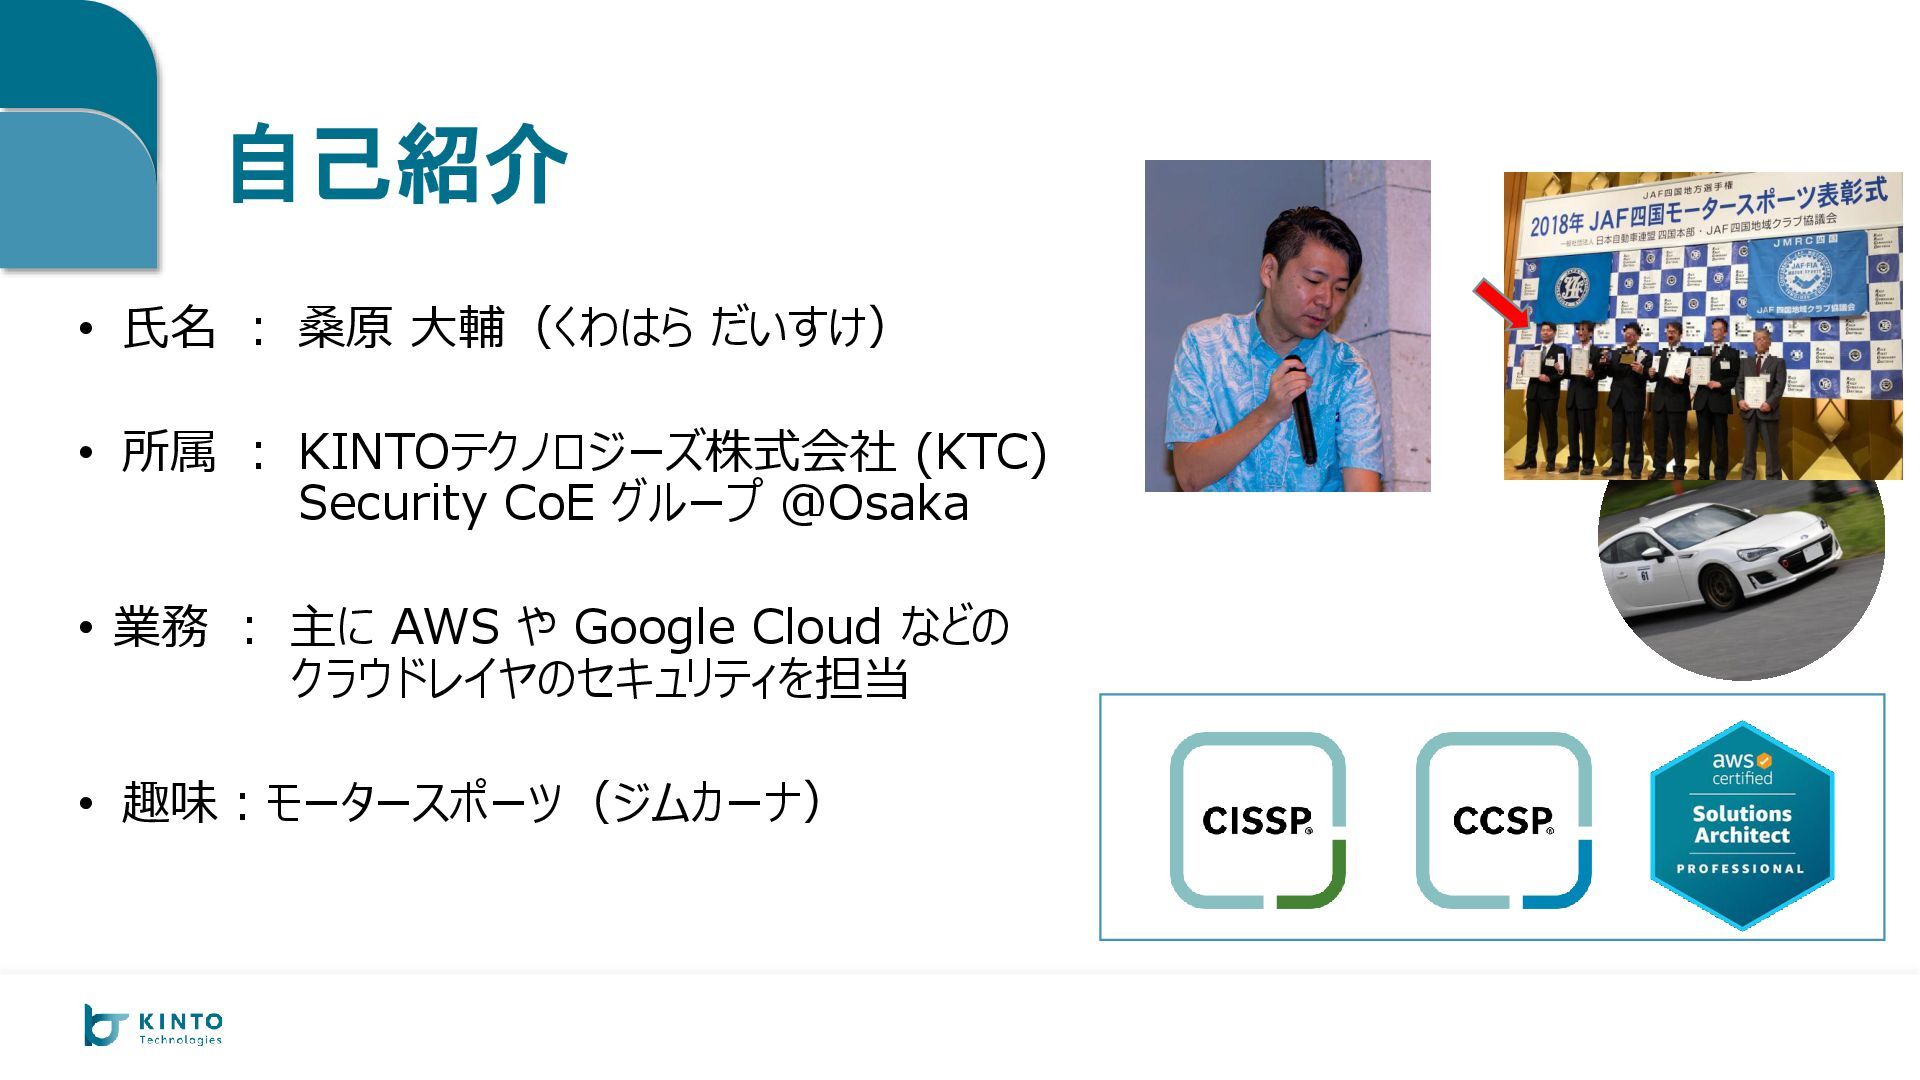
自己紹介 • 氏名 : 桑原 大輔(くわはら だいすけ) • 所属 :
KINTOテクノロジーズ株式会社 (KTC) Security CoE グループ @Osaka • 業務 : 主に AWS や Google Cloud などの クラウドレイヤのセキュリティを担当 • 趣味:モータースポーツ(ジムカーナ)
01 02 03 04 Agenda KINTOテクノロジーズ (KTC) の概要 はじめに クラウドセキュリティの取り組み
まとめ
01. KINTOテクノロジーズ (KTC) の概要
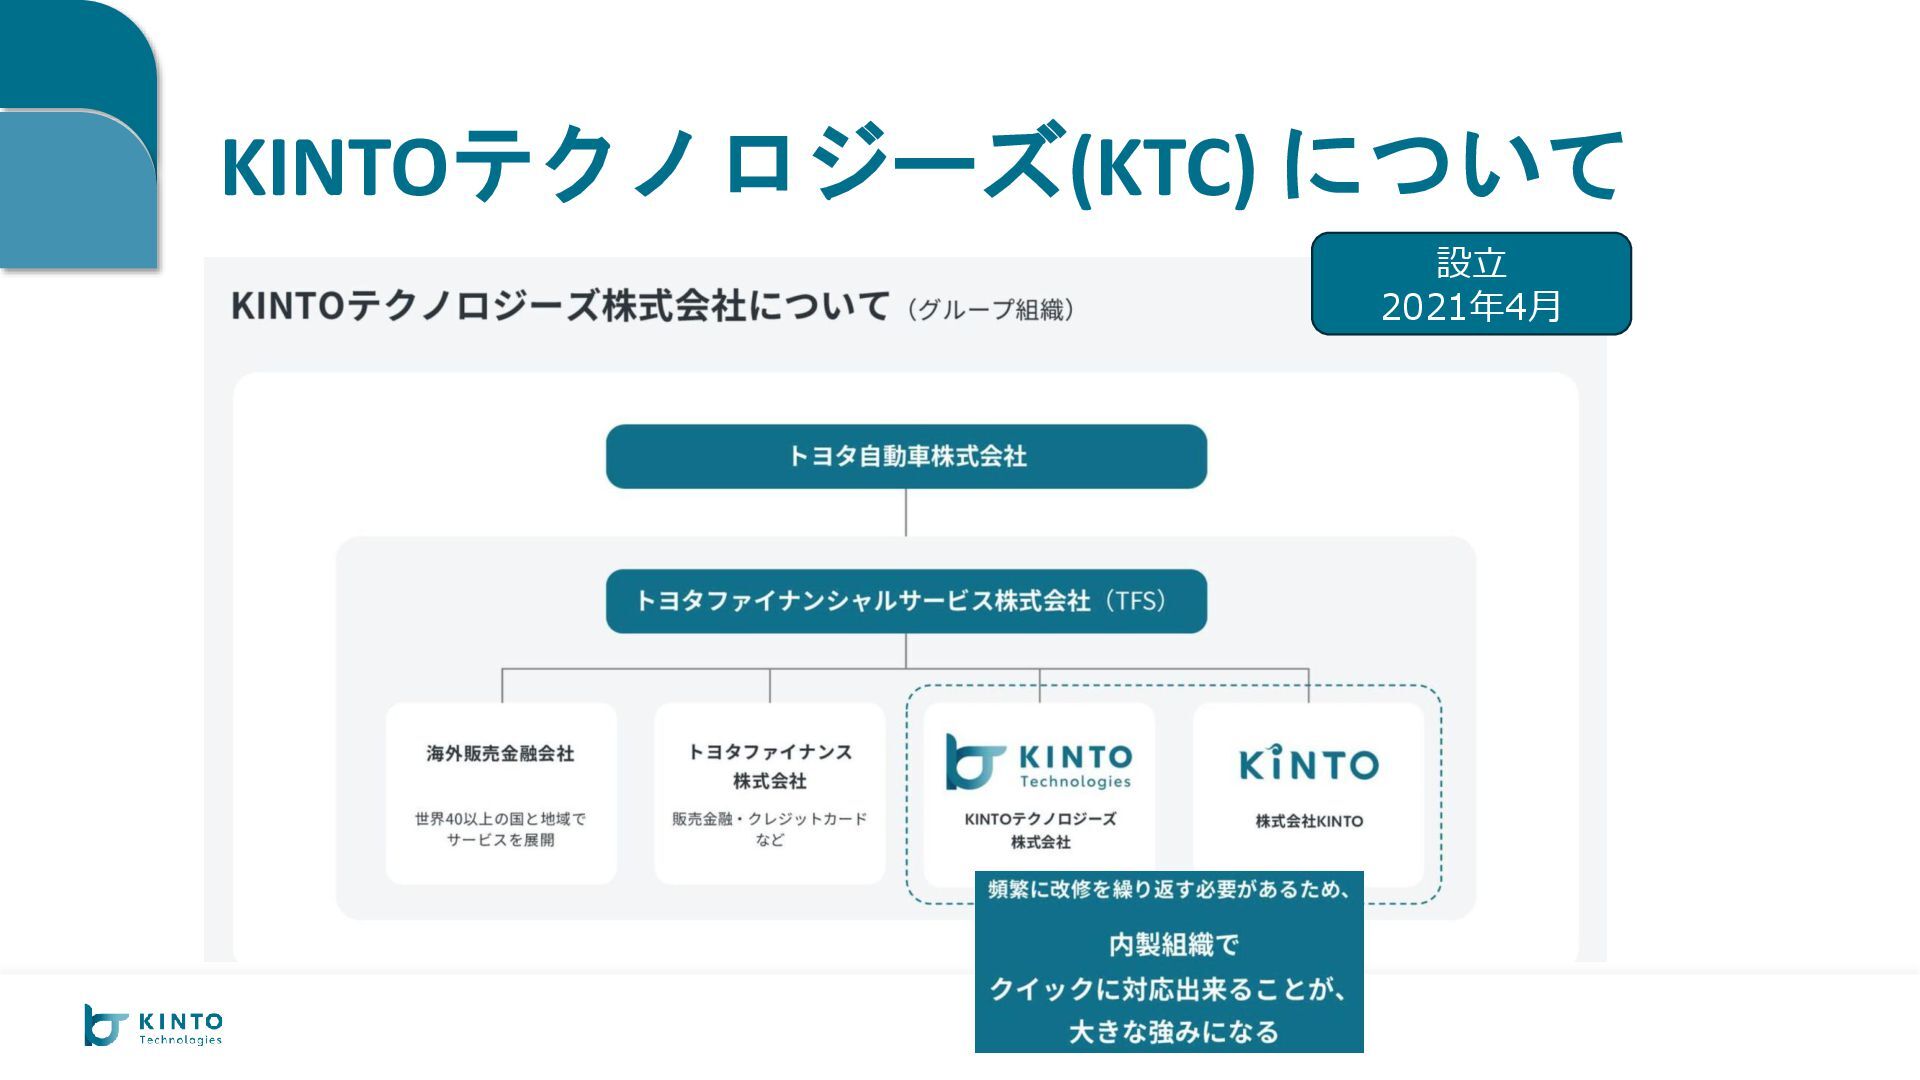
KINTOテクノロジーズ(KTC) について 設立 2021年4月
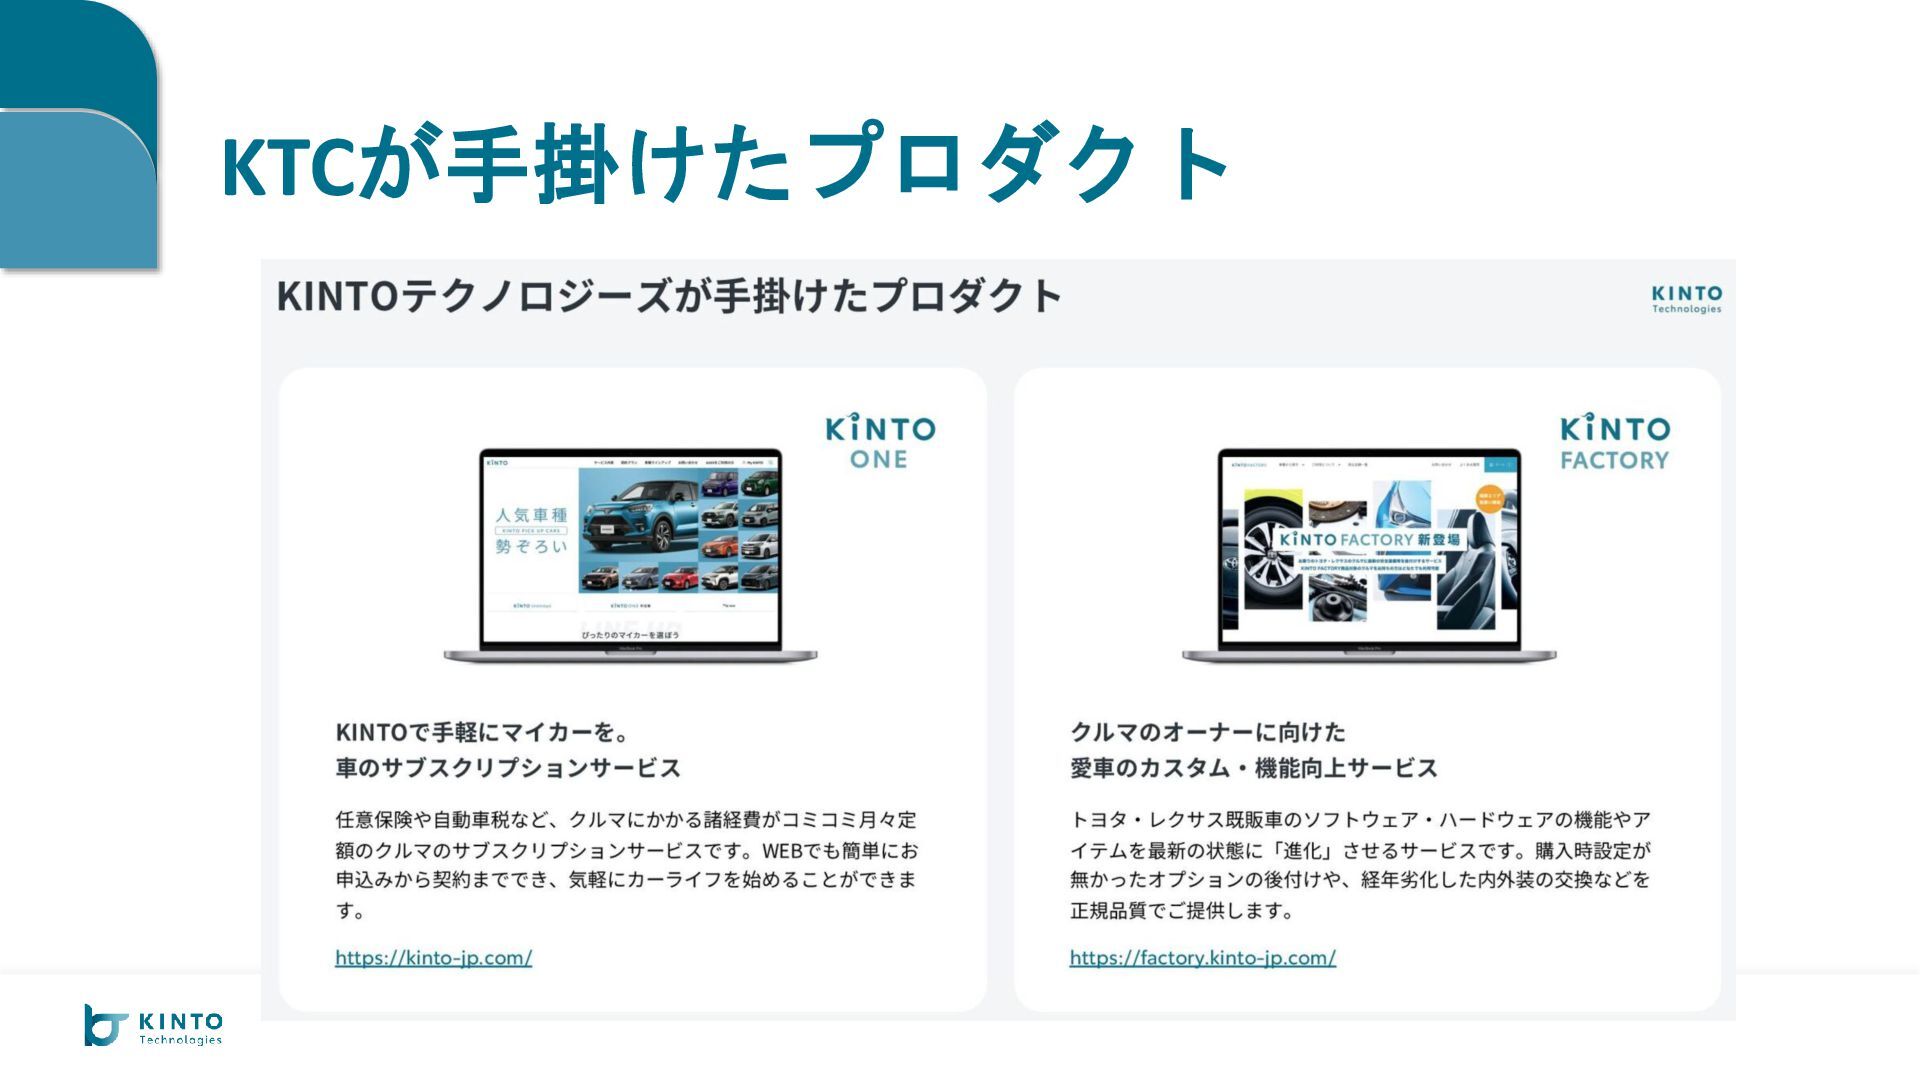
KTCが手掛けたプロダクト
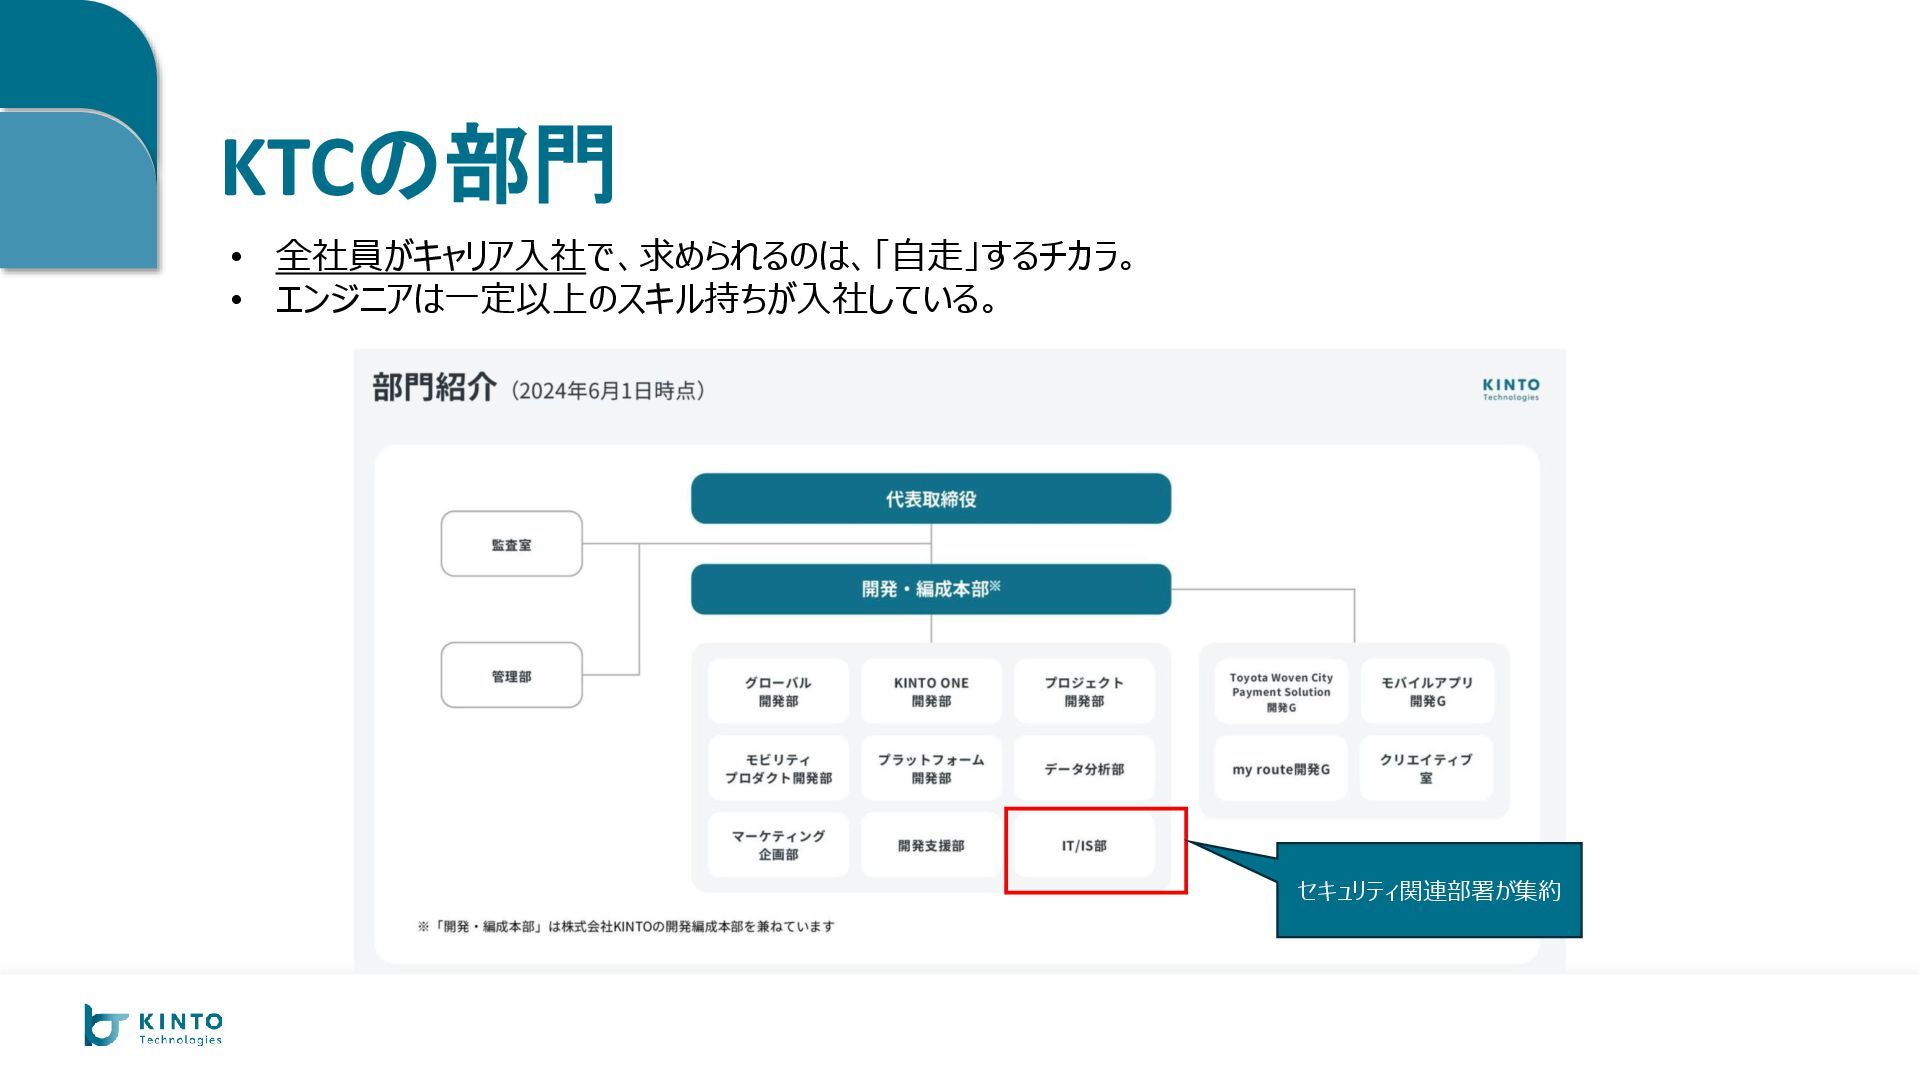
KTCの部門 セキュリティ関連部署が集約 • 全社員がキャリア入社で、求められるのは、「自走」するチカラ。 • エンジニアは一定以上のスキル持ちが入社している。
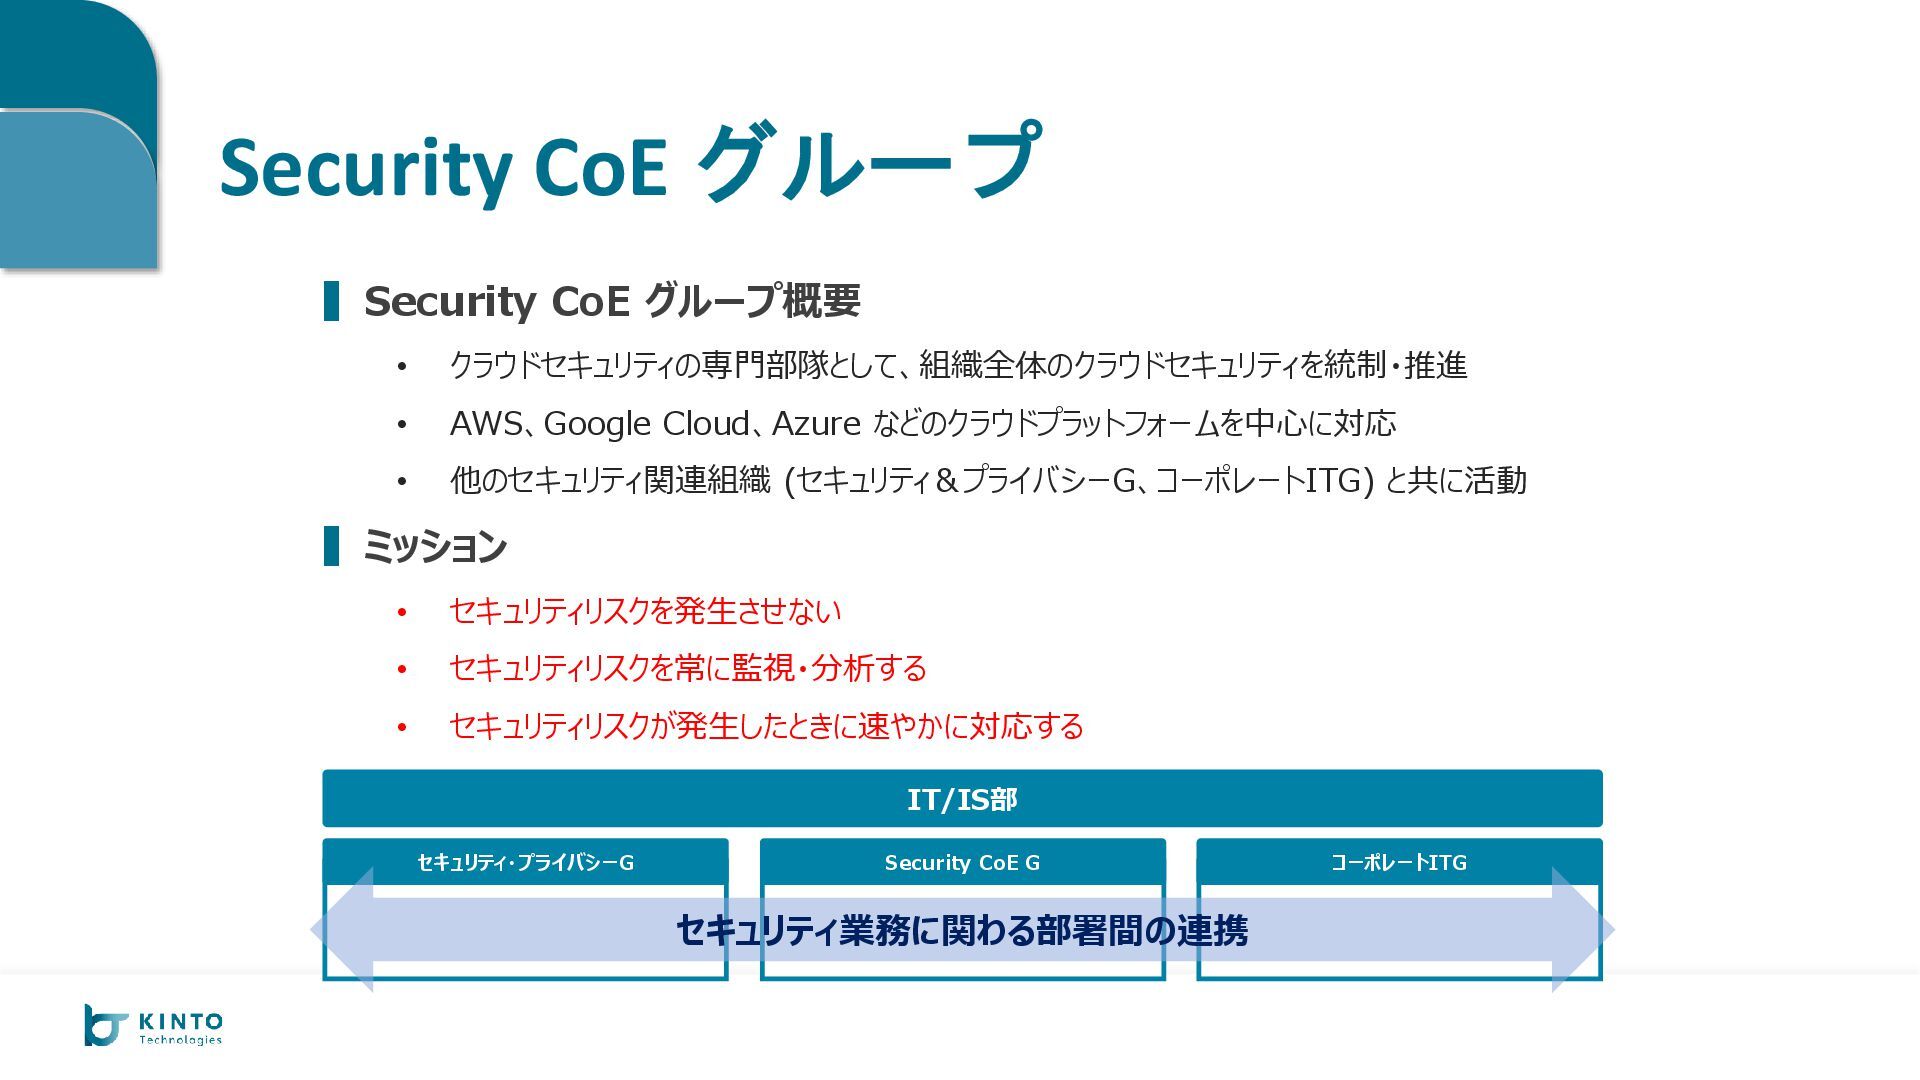
Security CoE グループ セキュリティ・プライバシーG Security CoE G コーポレートITG IT/IS部 セキュリティ業務に関わる部署間の連携
▍Security CoE グループ概要 • クラウドセキュリティの専門部隊として、組織全体のクラウドセキュリティを統制・推進 • AWS、Google Cloud、Azure などのクラウドプラットフォームを中心に対応 • 他のセキュリティ関連組織 (セキュリティ&プライバシーG、コーポレートITG) と共に活動 ▍ミッション • セキュリティリスクを発生させない • セキュリティリスクを常に監視・分析する • セキュリティリスクが発生したときに速やかに対応する
02. はじめに
マルチクラウドの活用 • KTC ではフルクラウド環境であり、オンプレミスのリソースはない。 • プロダクトは主に AWS 上で稼働。 • Azure
、Google Cloud は特定用途で活用。
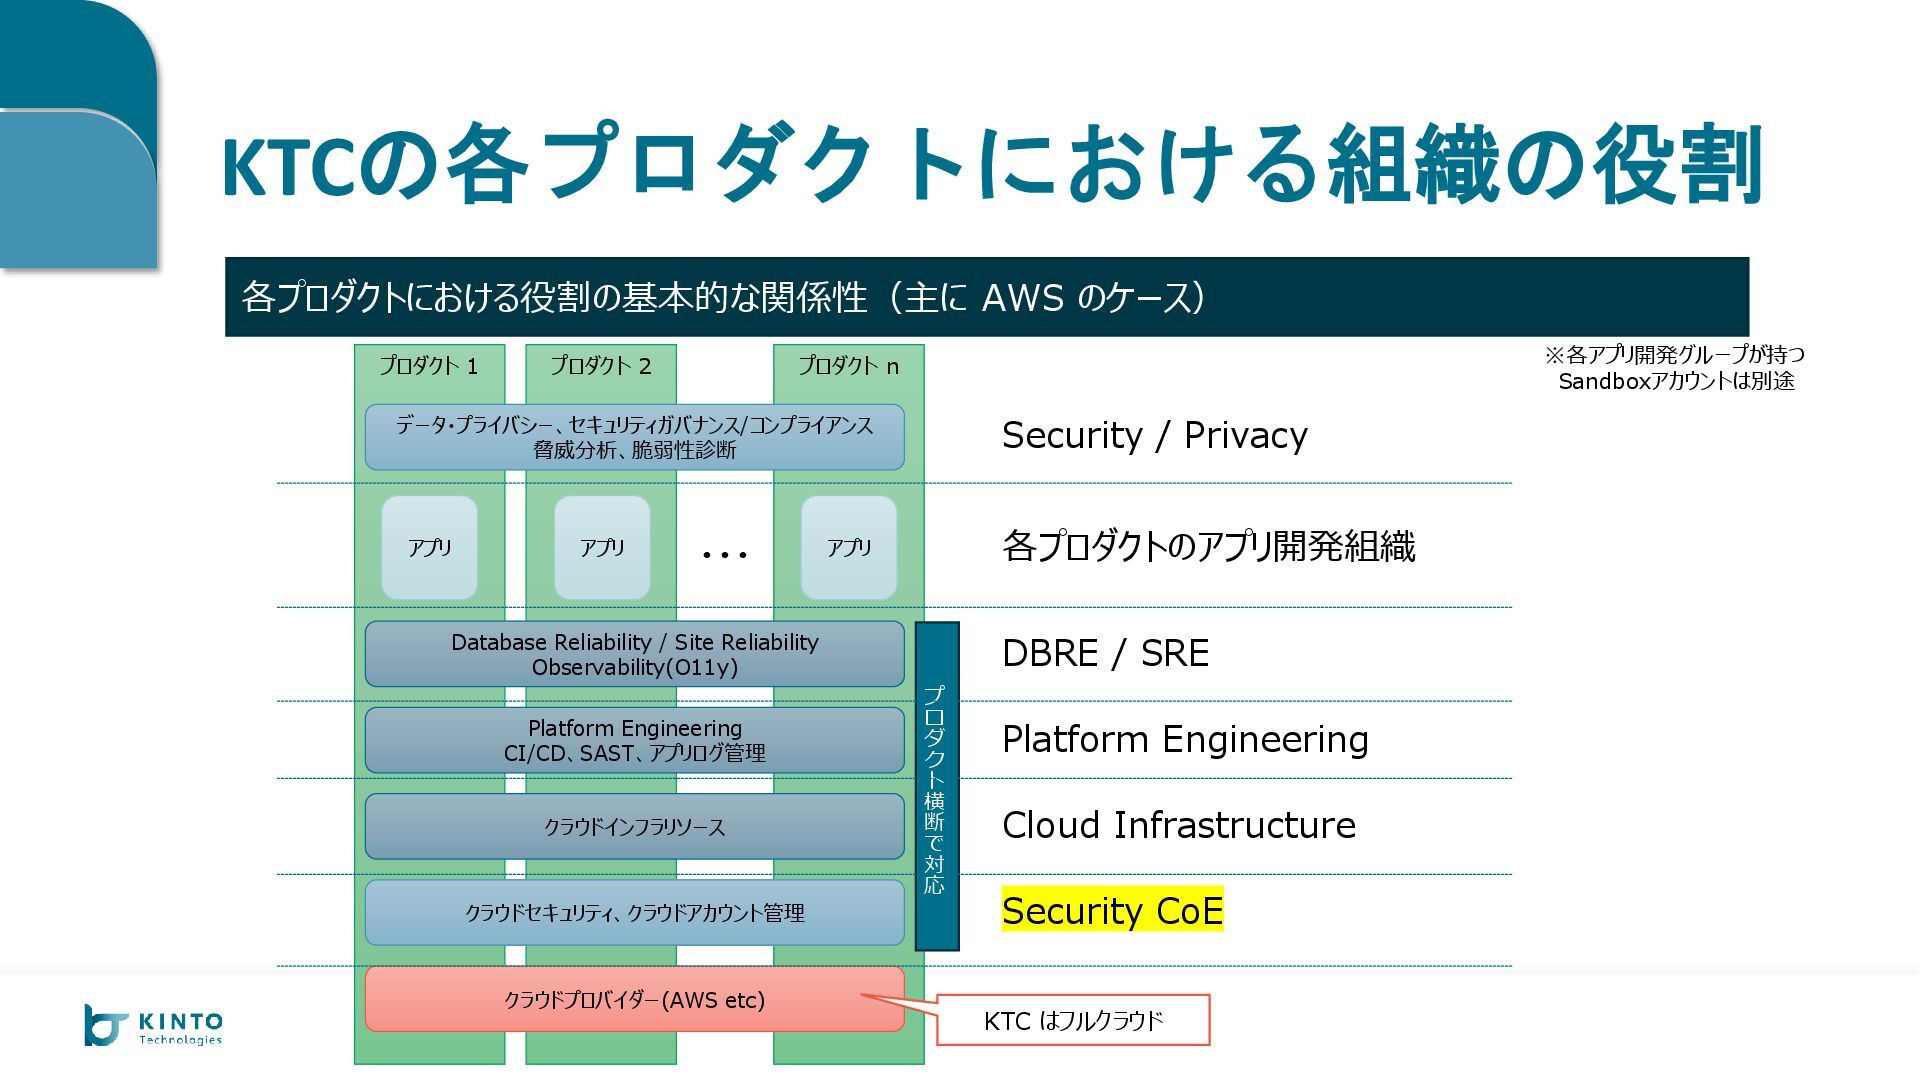
KTCの各プロダクトにおける組織の役割 プロダクト n プロダクト 2 プロダクト 1 アプリ クラウドプロバイダー(AWS etc)
アプリ アプリ クラウドインフラリソース Platform Engineering CI/CD、SAST、アプリログ管理 クラウドセキュリティ、クラウドアカウント管理 Database Reliability / Site Reliability Observability(O11y) 各プロダクトのアプリ開発組織 DBRE / SRE Platform Engineering Cloud Infrastructure Security CoE ・・・ データ・プライバシー、セキュリティガバナンス/コンプライアンス 脅威分析、脆弱性診断 Security / Privacy プ ロ ダ ク ト 横 断 で 対 応 各プロダクトにおける役割の基本的な関係性(主に AWS のケース) KTC はフルクラウド ※各アプリ開発グループが持つ Sandboxアカウントは別途
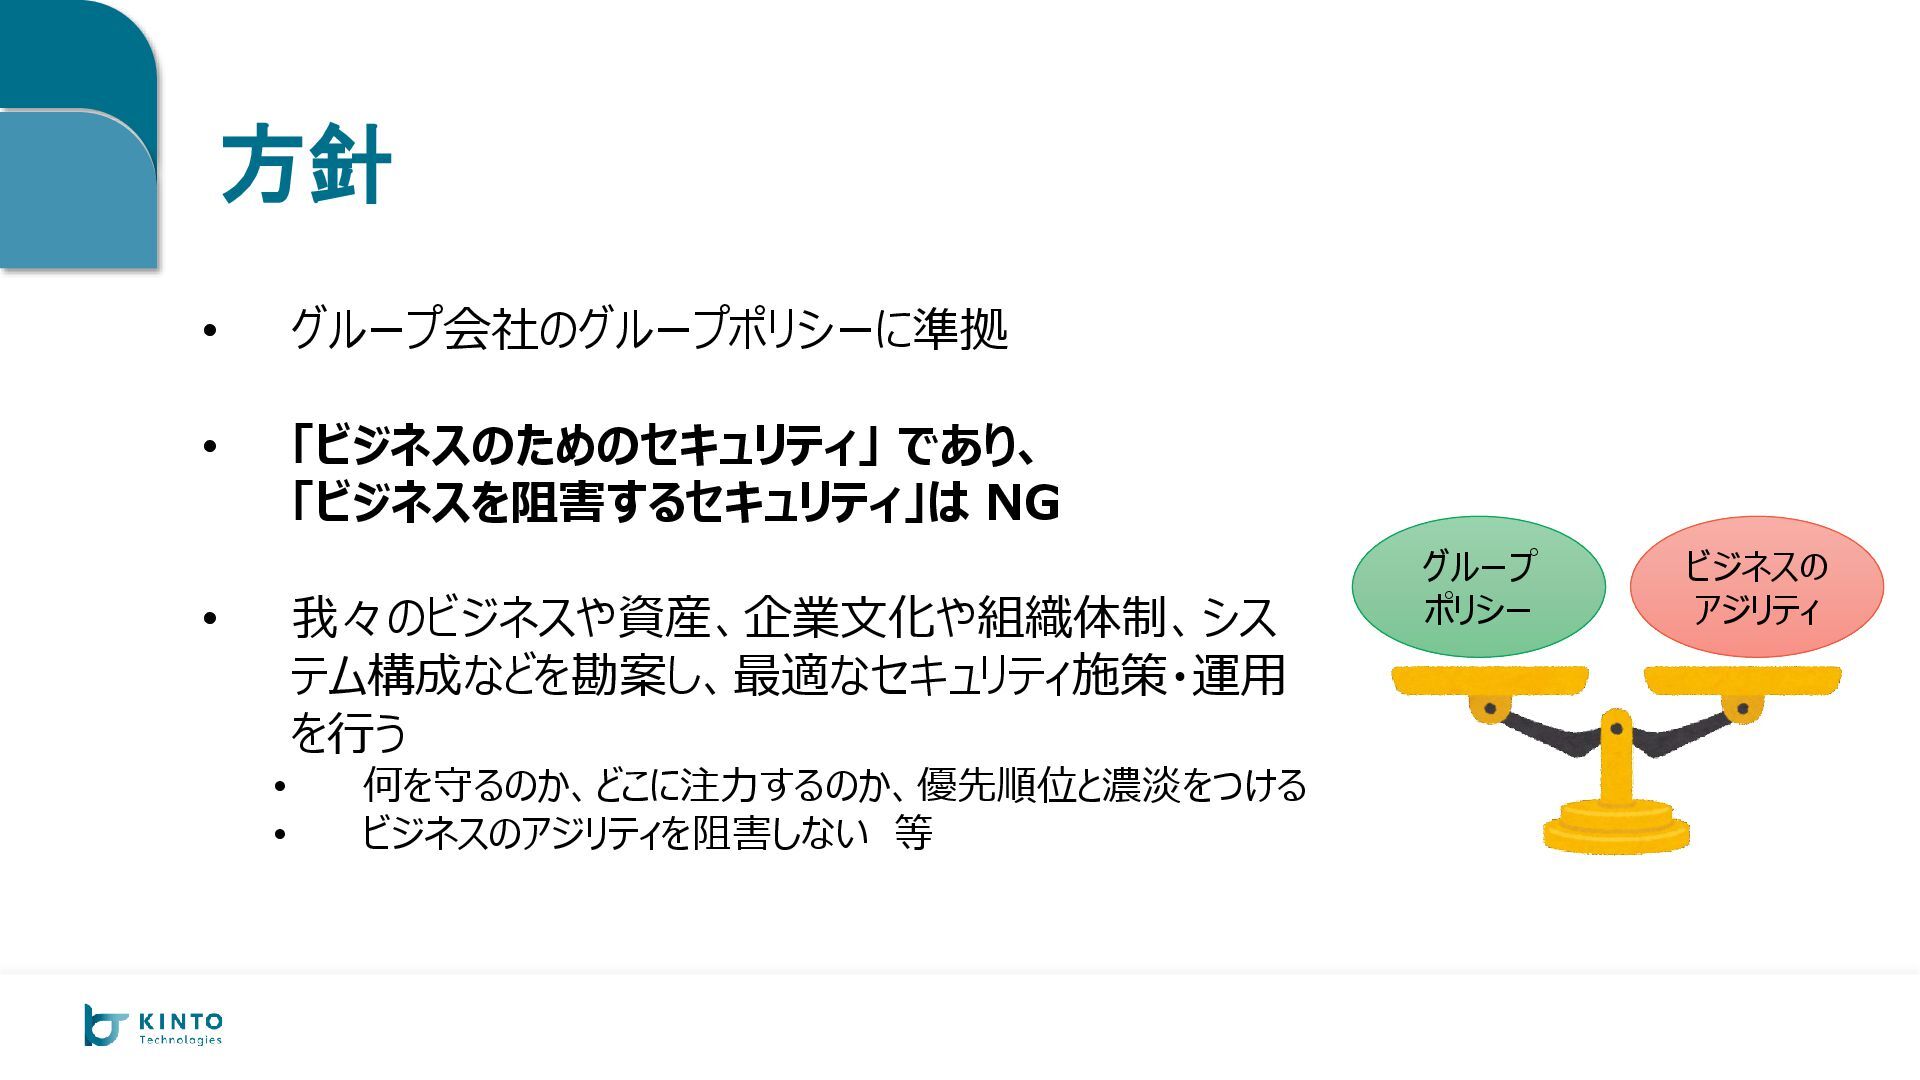
方針 • グループ会社のグループポリシーに準拠 • 「ビジネスのためのセキュリティ」 であり、 「ビジネスを阻害するセキュリティ」は NG • 我々のビジネスや資産、企業文化や組織体制、シス
テム構成などを勘案し、最適なセキュリティ施策・運用 を行う • 何を守るのか、どこに注力するのか、優先順位と濃淡をつける • ビジネスのアジリティを阻害しない 等 グループ ポリシー ビジネスの アジリティ
03. クラウドセキュリティの取り組み
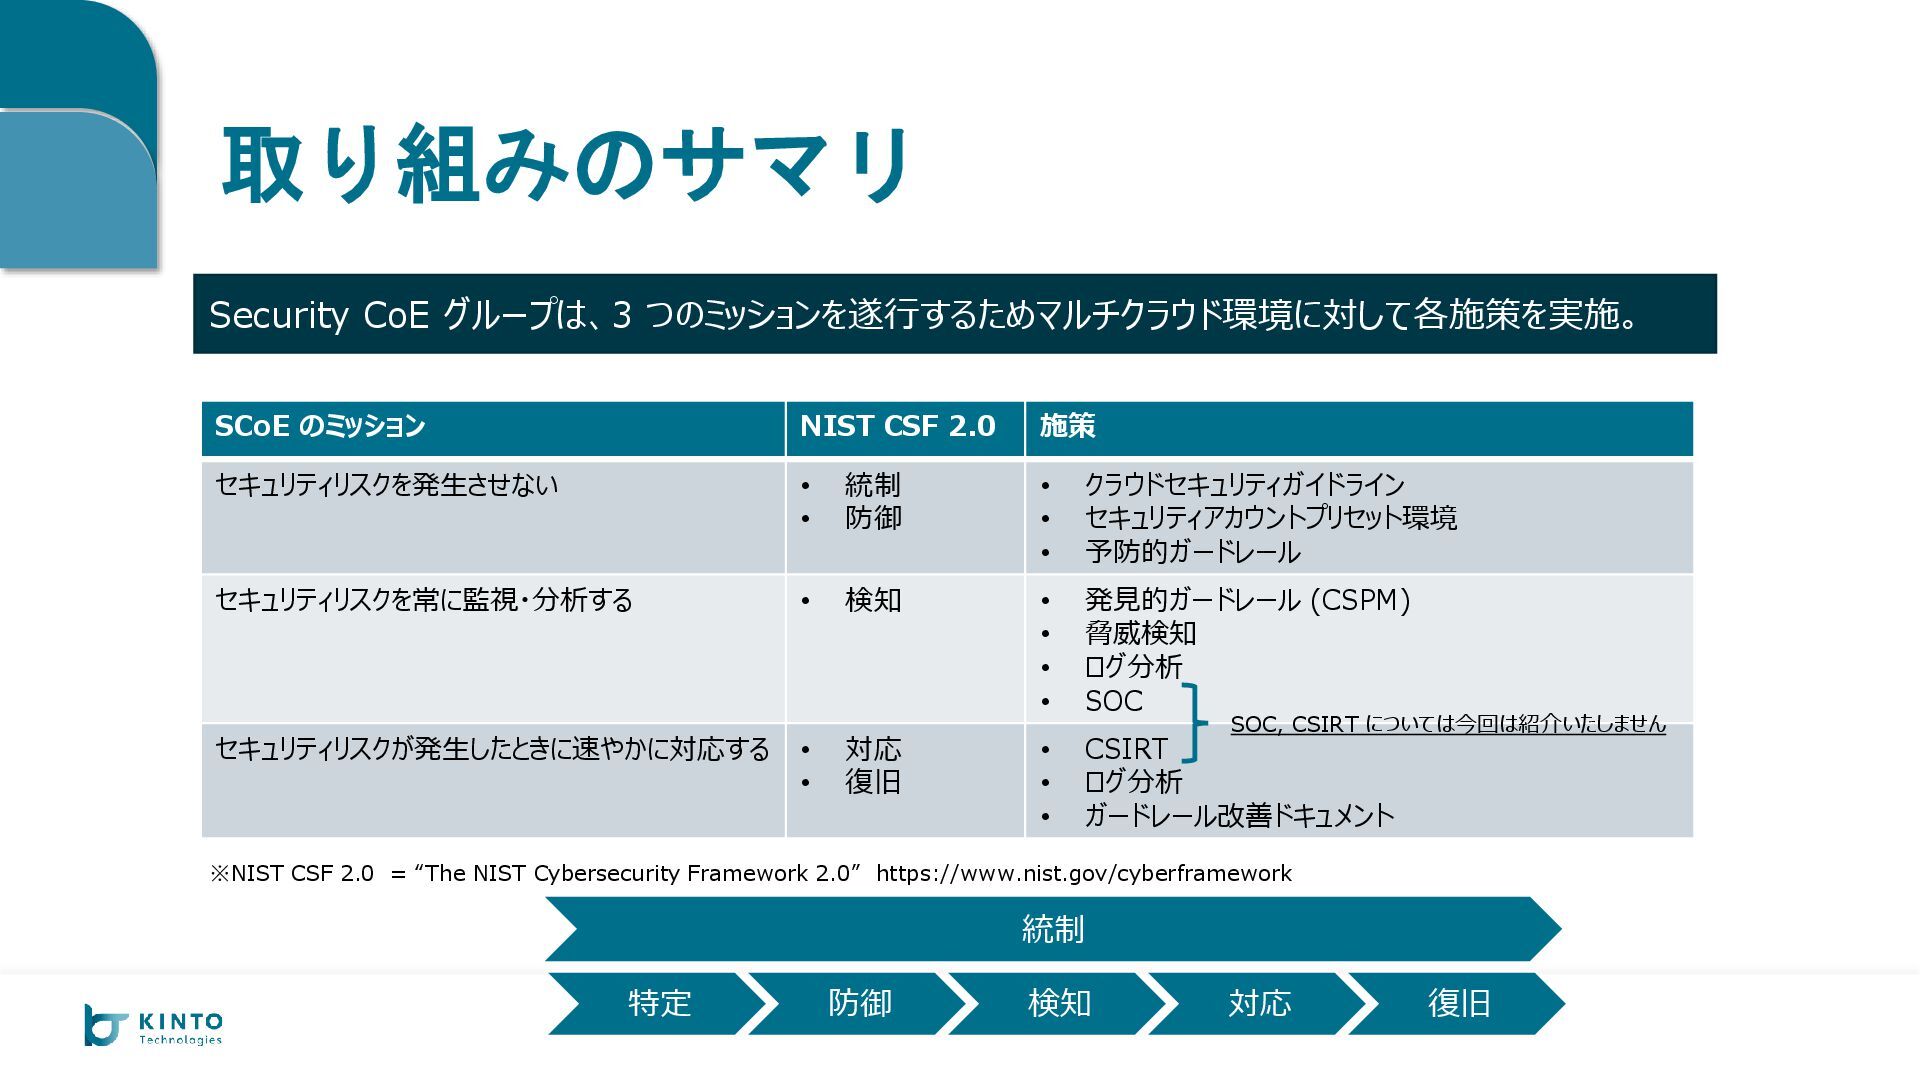
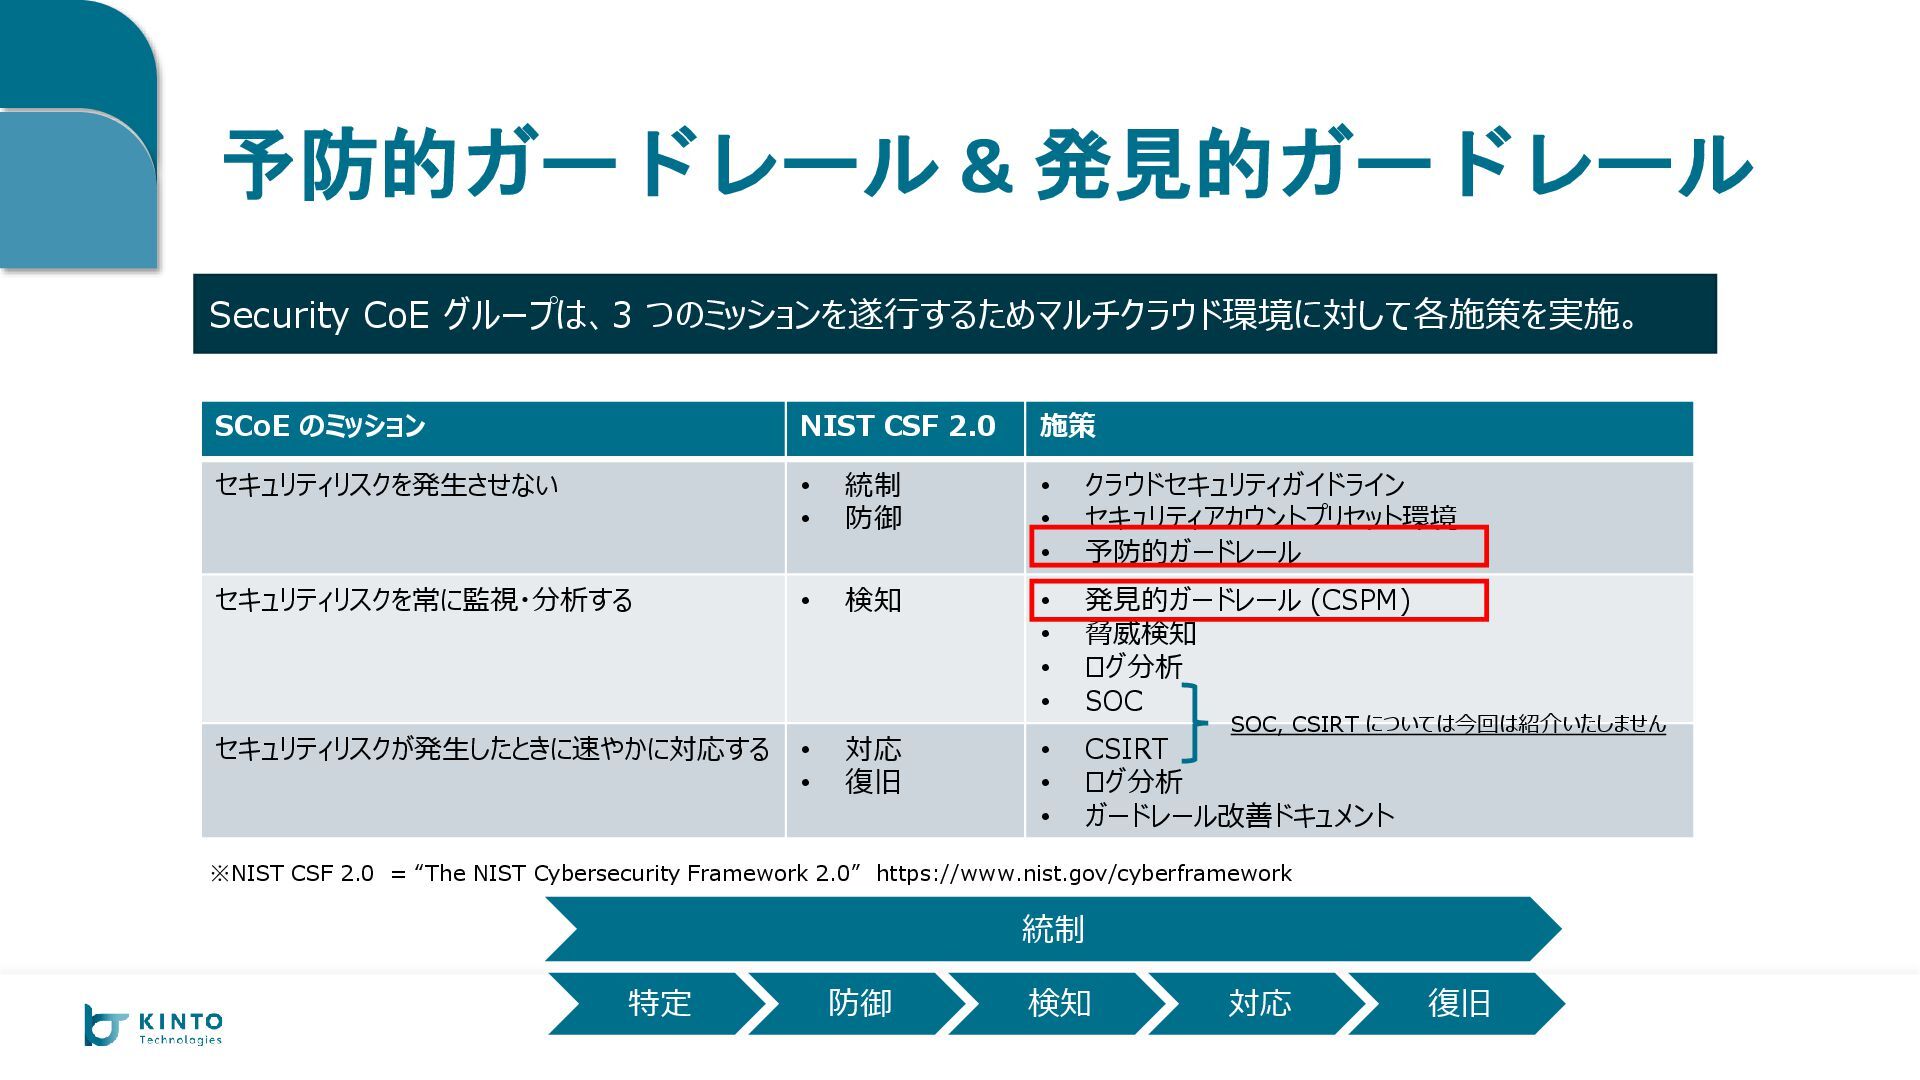
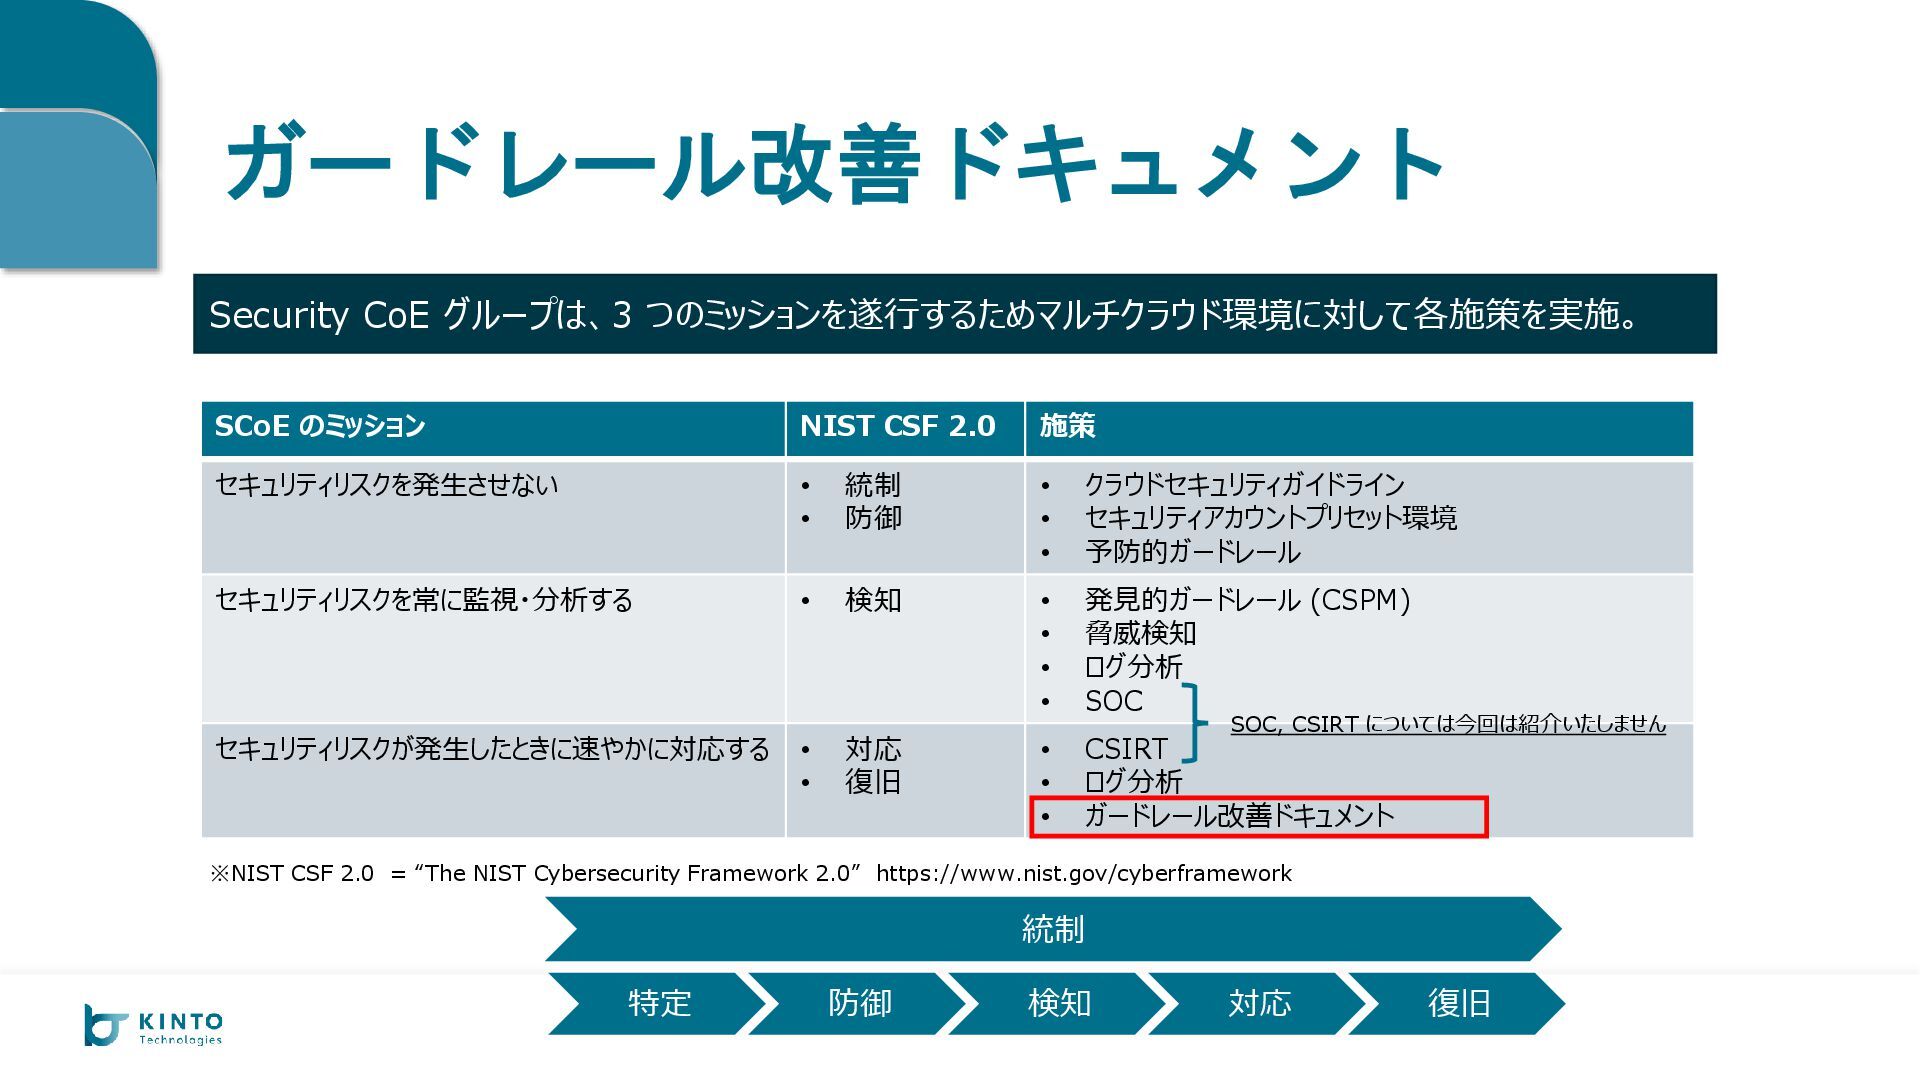
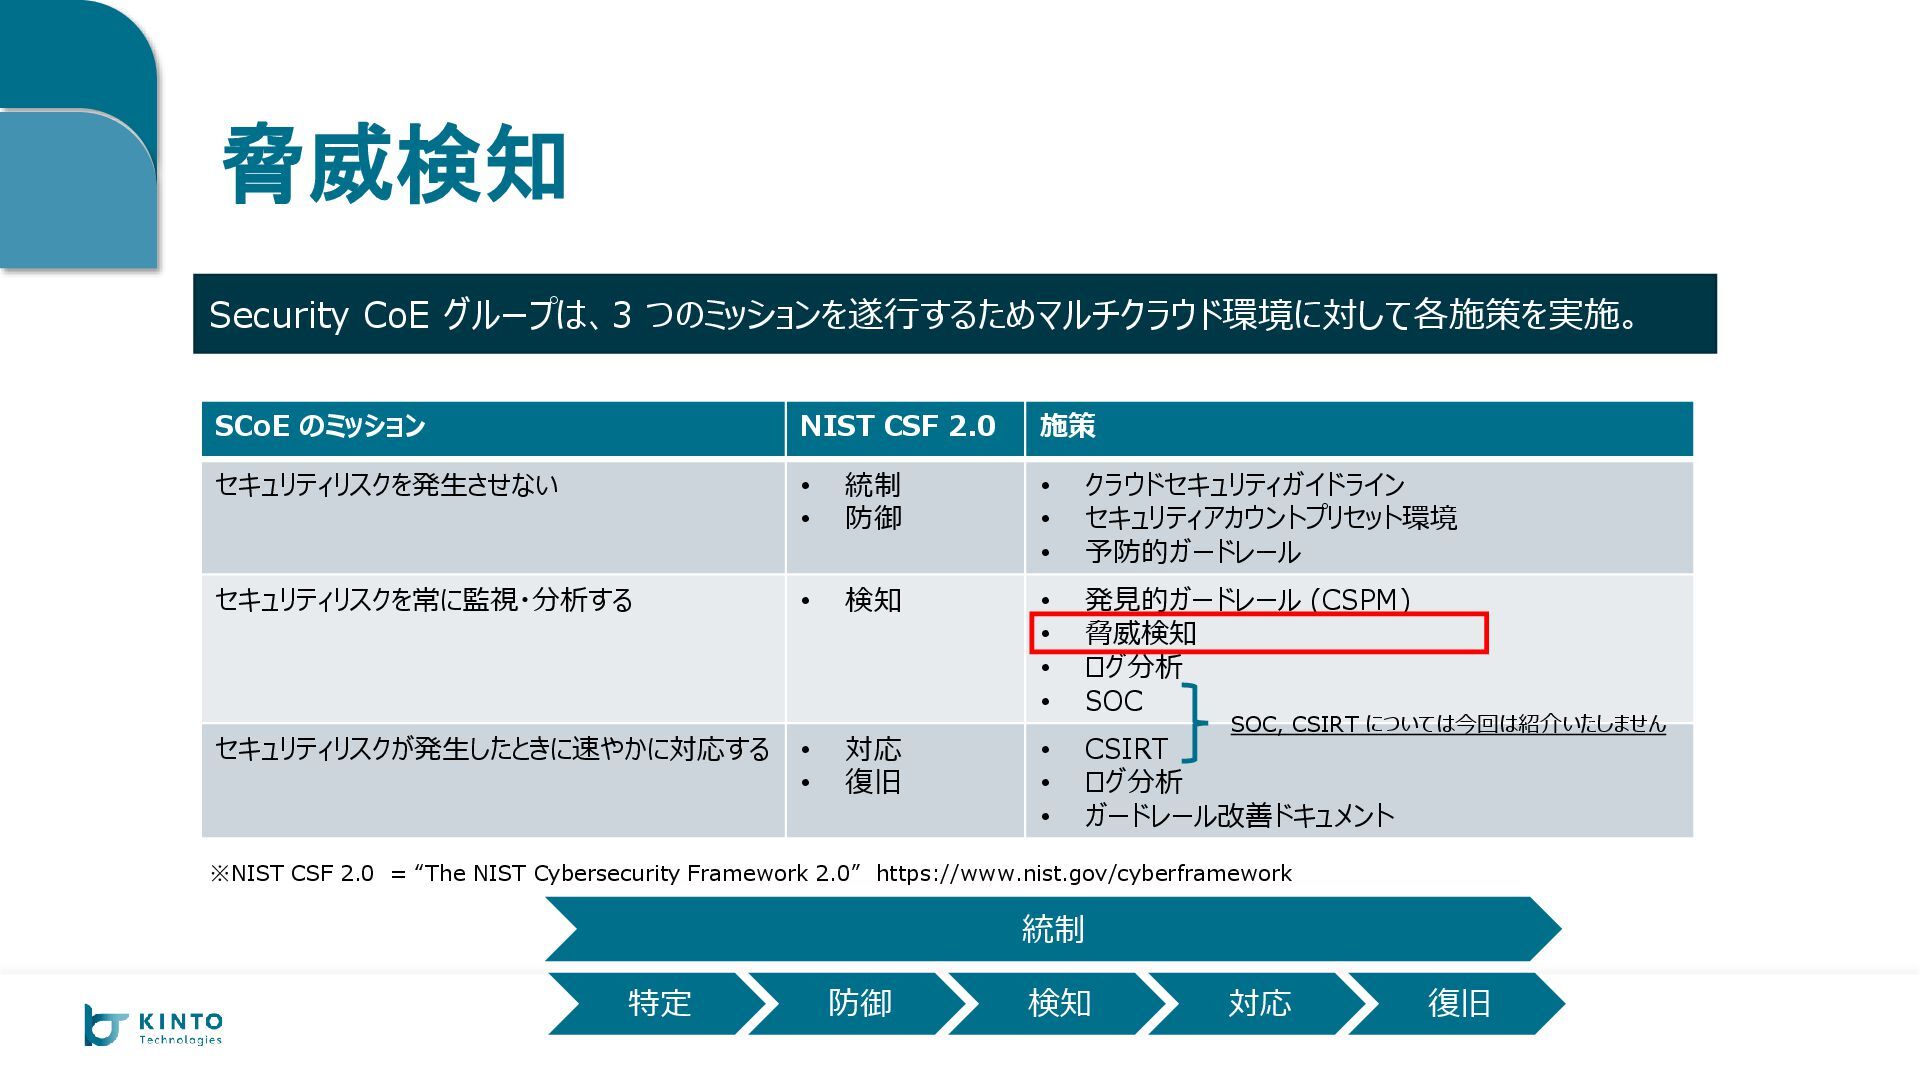
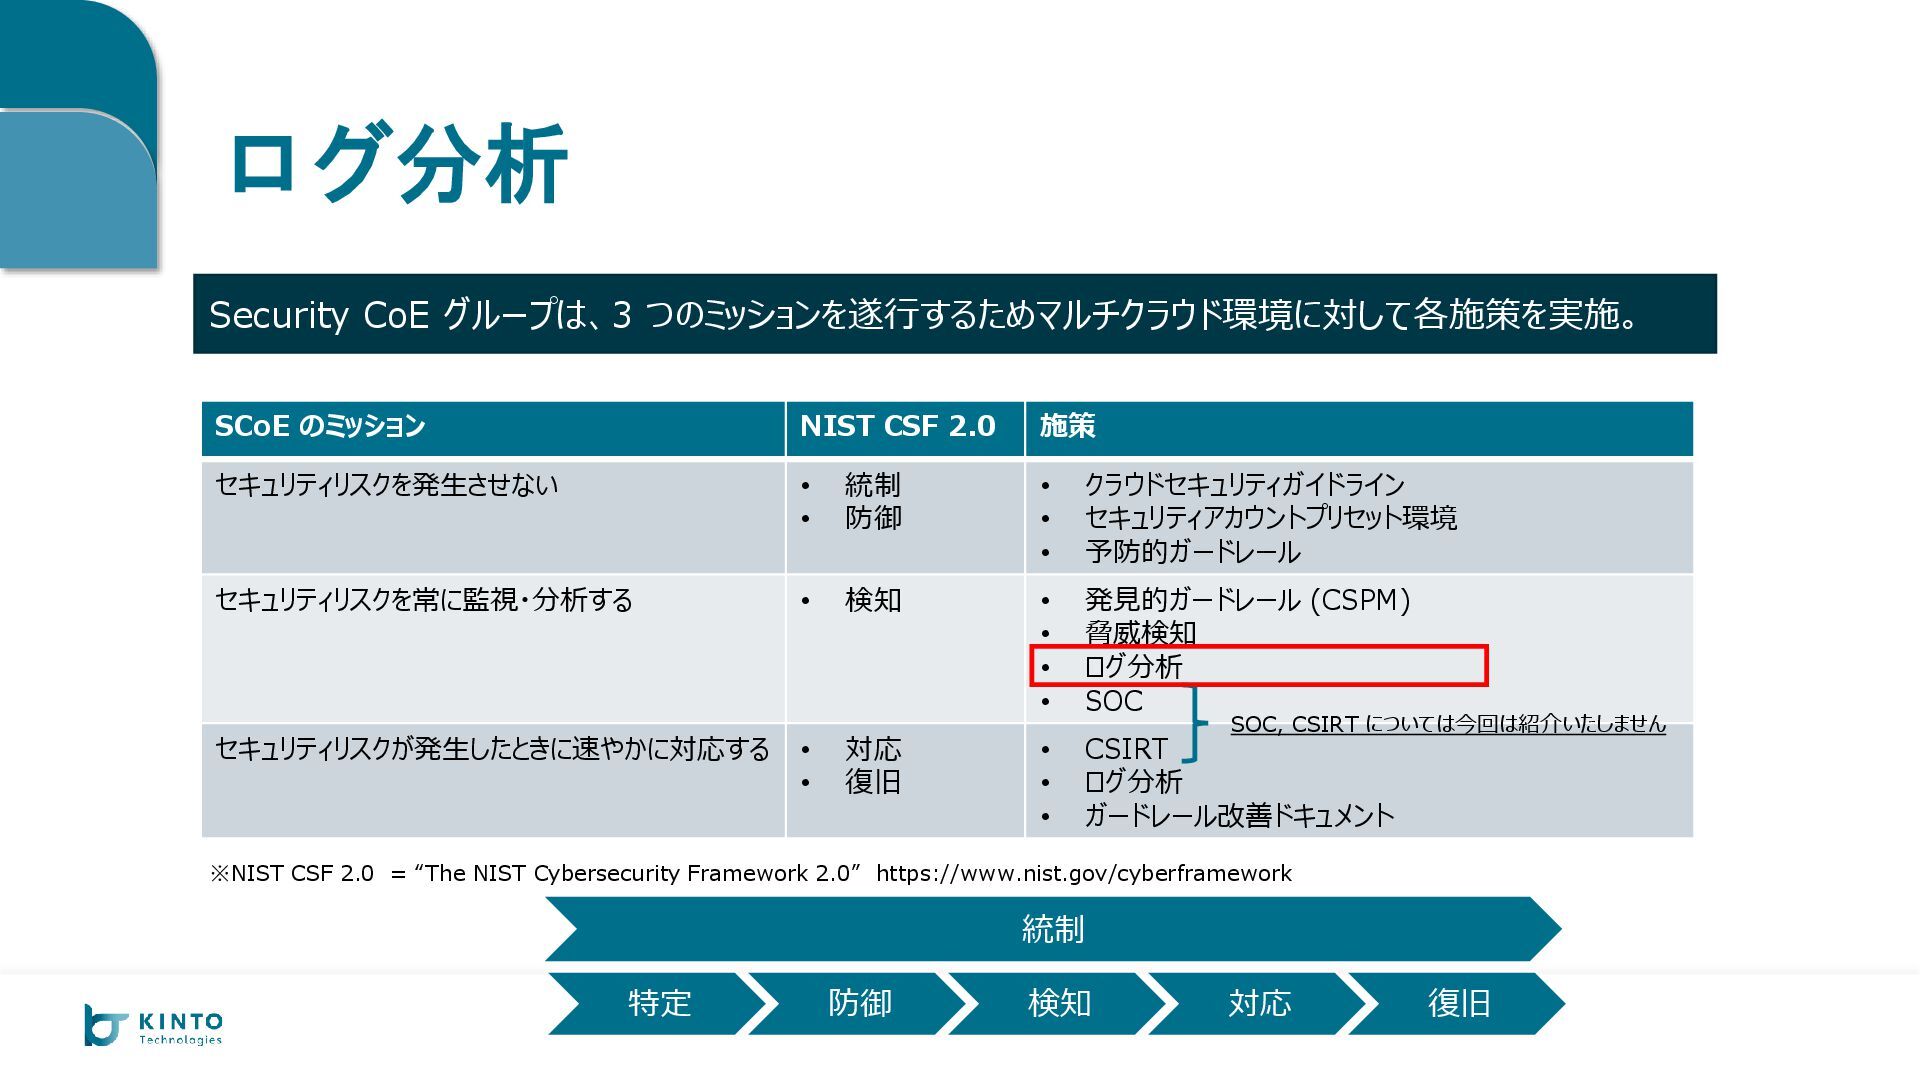
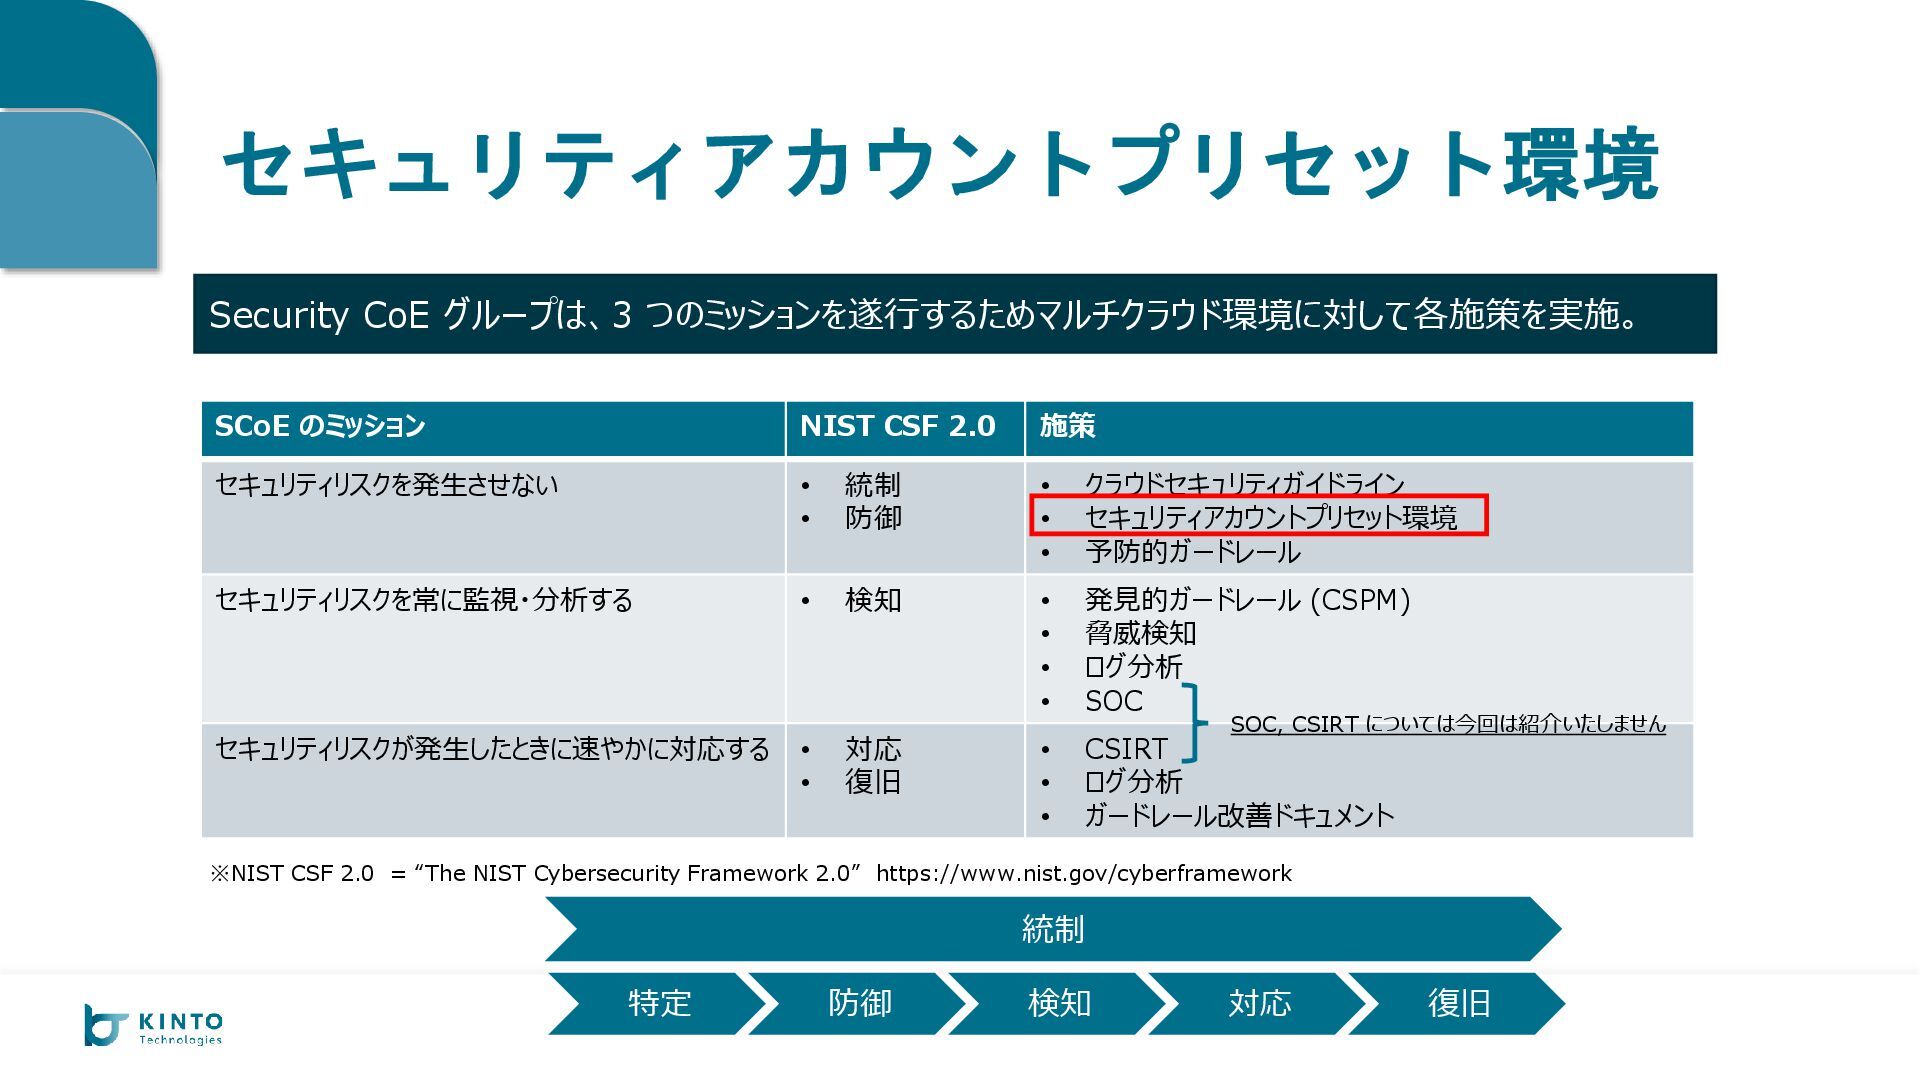
取り組みのサマリ SCoE のミッション NIST CSF 2.0 施策 セキュリティリスクを発生させない • 統制
• 防御 • クラウドセキュリティガイドライン • セキュリティアカウントプリセット環境 • 予防的ガードレール セキュリティリスクを常に監視・分析する • 検知 • 発見的ガードレール (CSPM) • 脅威検知 • ログ分析 • SOC セキュリティリスクが発生したときに速やかに対応する • 対応 • 復旧 • CSIRT • ログ分析 • ガードレール改善ドキュメント Security CoE グループは、3 つのミッションを遂行するためマルチクラウド環境に対して各施策を実施。 ※NIST CSF 2.0 = “The NIST Cybersecurity Framework 2.0” https://www.nist.gov/cyberframework 特定 防御 検知 対応 復旧 統制 SOC, CSIRT については今回は紹介いたしません
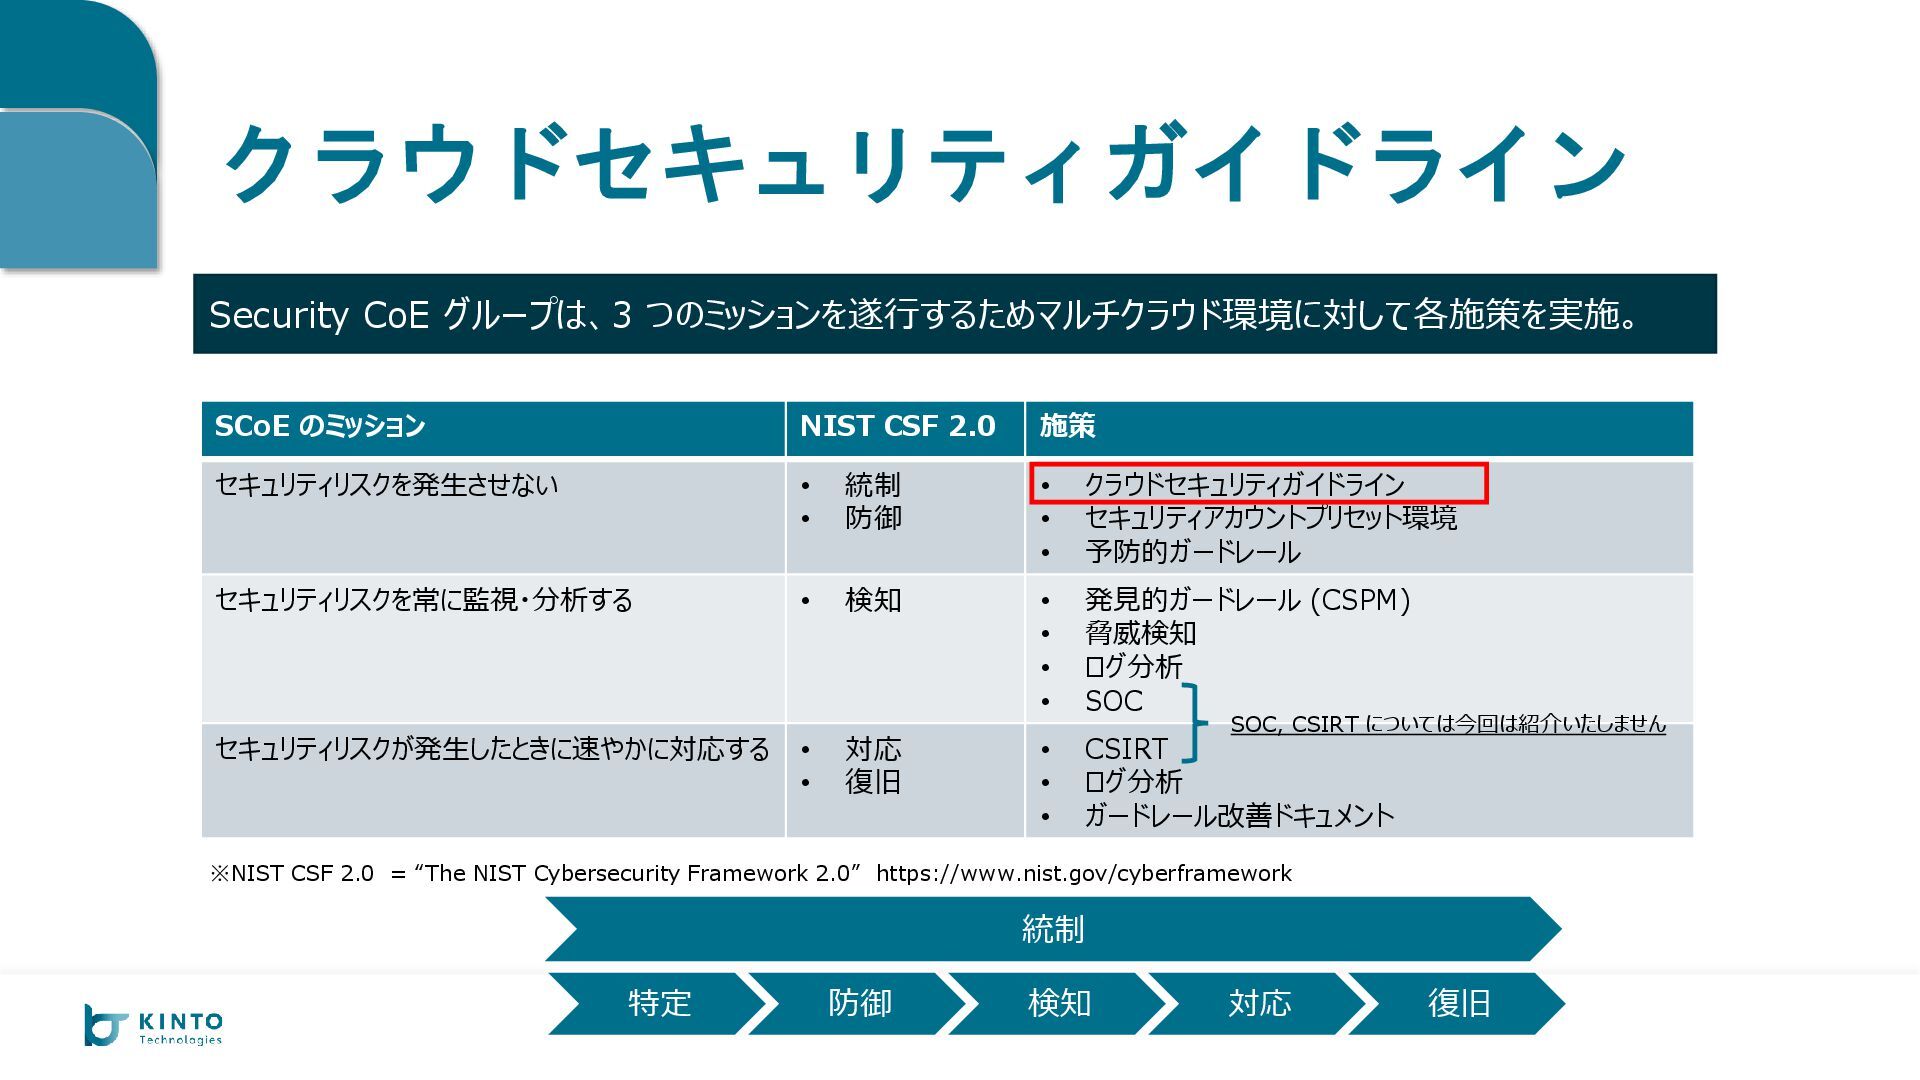
クラウドセキュリティガイドライン SCoE のミッション NIST CSF 2.0 施策 セキュリティリスクを発生させない • 統制
• 防御 • クラウドセキュリティガイドライン • セキュリティアカウントプリセット環境 • 予防的ガードレール セキュリティリスクを常に監視・分析する • 検知 • 発見的ガードレール (CSPM) • 脅威検知 • ログ分析 • SOC セキュリティリスクが発生したときに速やかに対応する • 対応 • 復旧 • CSIRT • ログ分析 • ガードレール改善ドキュメント Security CoE グループは、3 つのミッションを遂行するためマルチクラウド環境に対して各施策を実施。 ※NIST CSF 2.0 = “The NIST Cybersecurity Framework 2.0” https://www.nist.gov/cyberframework 特定 防御 検知 対応 復旧 統制 SOC, CSIRT については今回は紹介いたしません
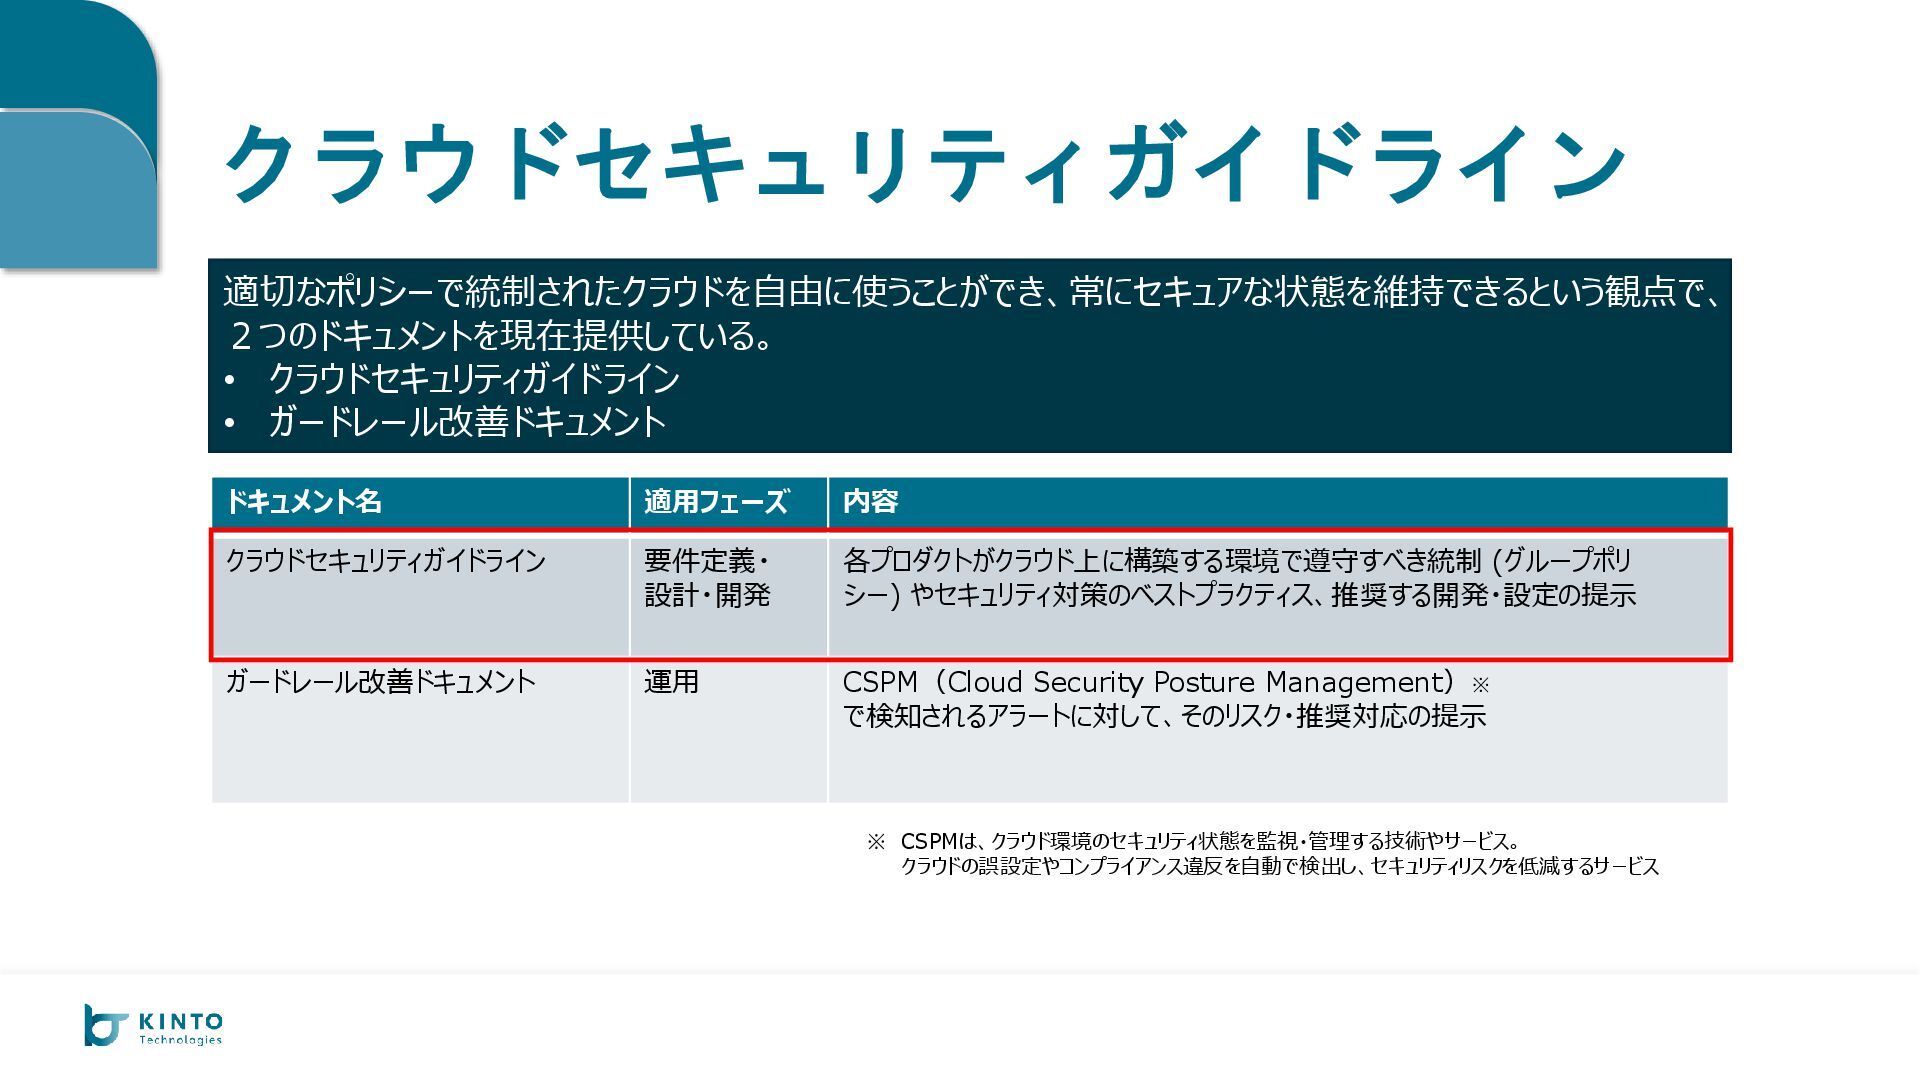
クラウドセキュリティガイドライン ドキュメント名 適用フェーズ 内容 クラウドセキュリティガイドライン 要件定義・ 設計・開発 各プロダクトがクラウド上に構築する環境で遵守すべき統制 (グループポリ シー)
やセキュリティ対策のベストプラクティス、推奨する開発・設定の提示 ガードレール改善ドキュメント 運用 CSPM(Cloud Security Posture Management)※ で検知されるアラートに対して、そのリスク・推奨対応の提示 ※ CSPMは、クラウド環境のセキュリティ状態を監視・管理する技術やサービス。 クラウドの誤設定やコンプライアンス違反を自動で検出し、セキュリティリスクを低減するサービス 適切なポリシーで統制されたクラウドを自由に使うことができ、常にセキュアな状態を維持できるという観点で、 2つのドキュメントを現在提供している。 • クラウドセキュリティガイドライン • ガードレール改善ドキュメント
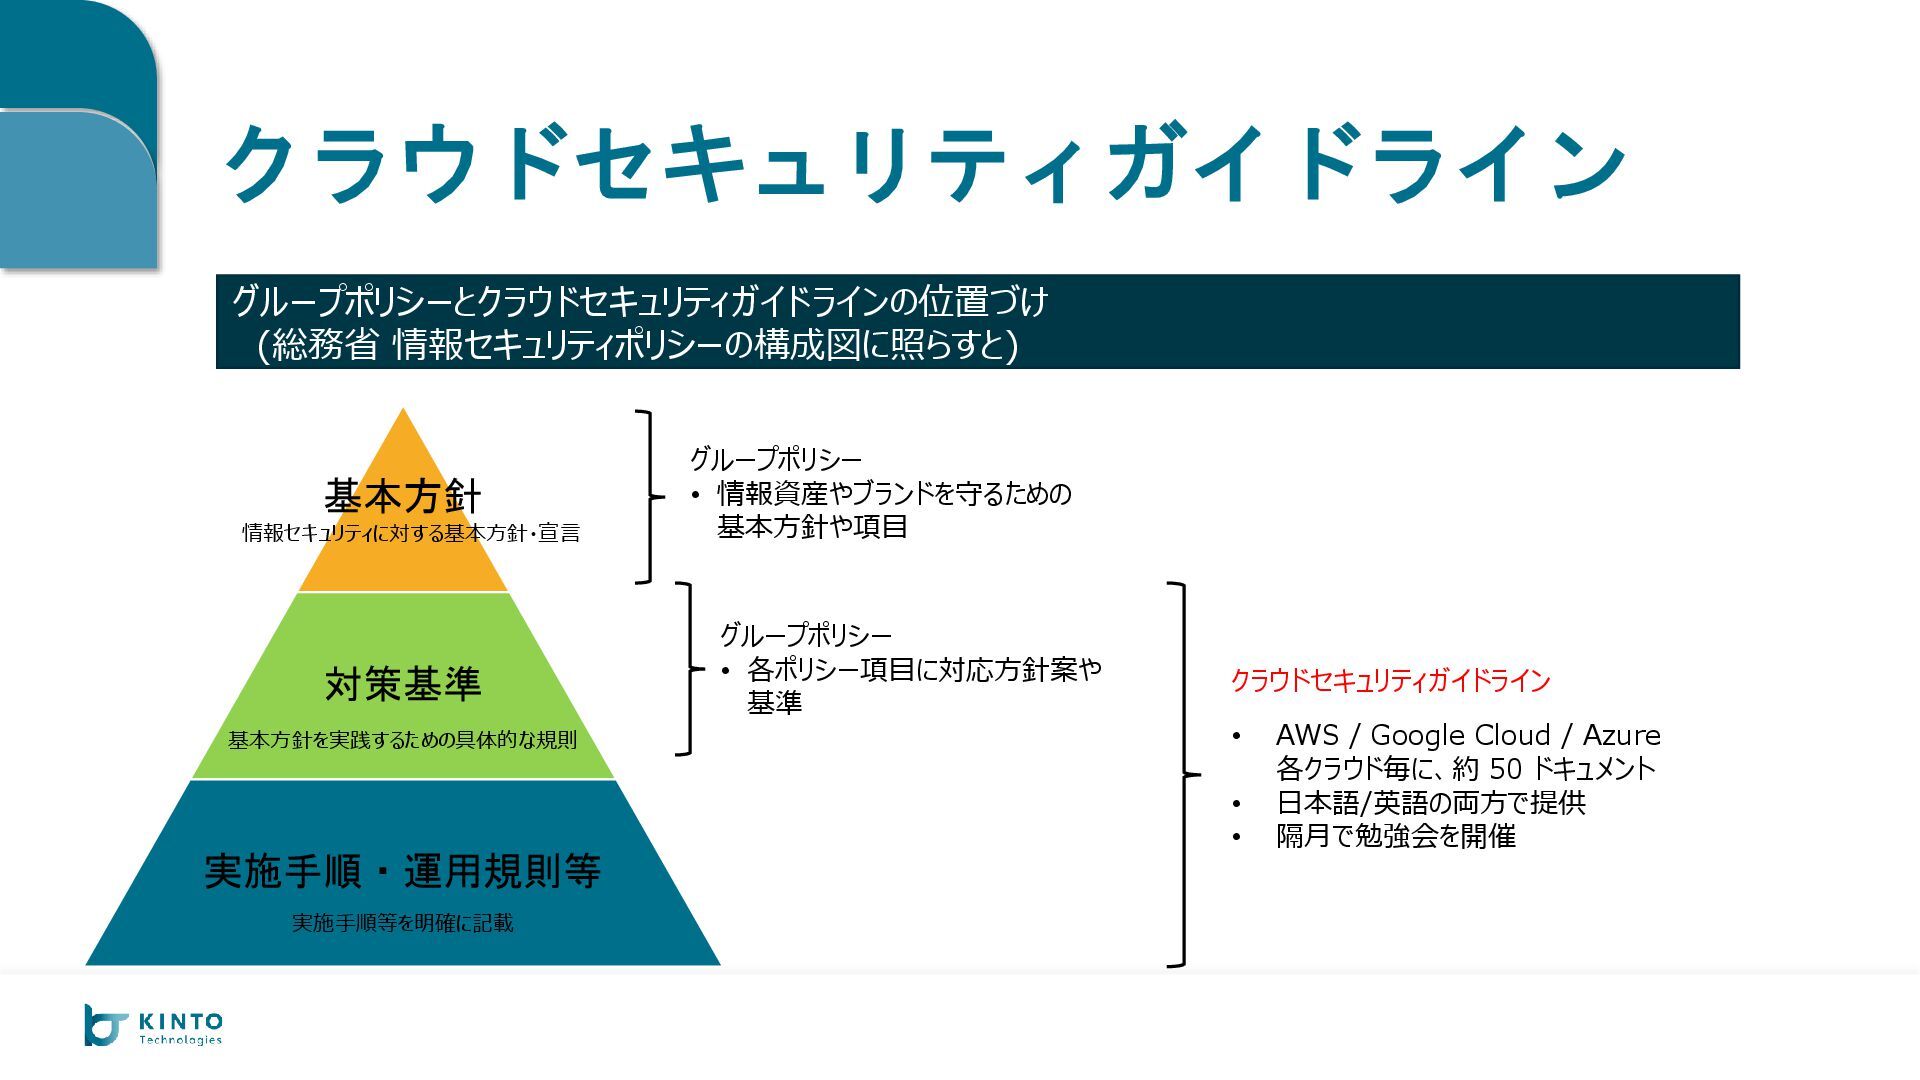
クラウドセキュリティガイドライン グループポリシーとクラウドセキュリティガイドラインの位置づけ (総務省 情報セキュリティポリシーの構成図に照らすと) • AWS / Google Cloud /
Azure 各クラウド毎に、約 50 ドキュメント • 日本語/英語の両方で提供 • 隔月で勉強会を開催 基本方針 対策基準 実施手順・運用規則等 情報セキュリティに対する基本方針・宣言 基本方針を実践するための具体的な規則 実施手順等を明確に記載 グループポリシー • 情報資産やブランドを守るための 基本方針や項目 グループポリシー • 各ポリシー項目に対応方針案や 基準 クラウドセキュリティガイドライン
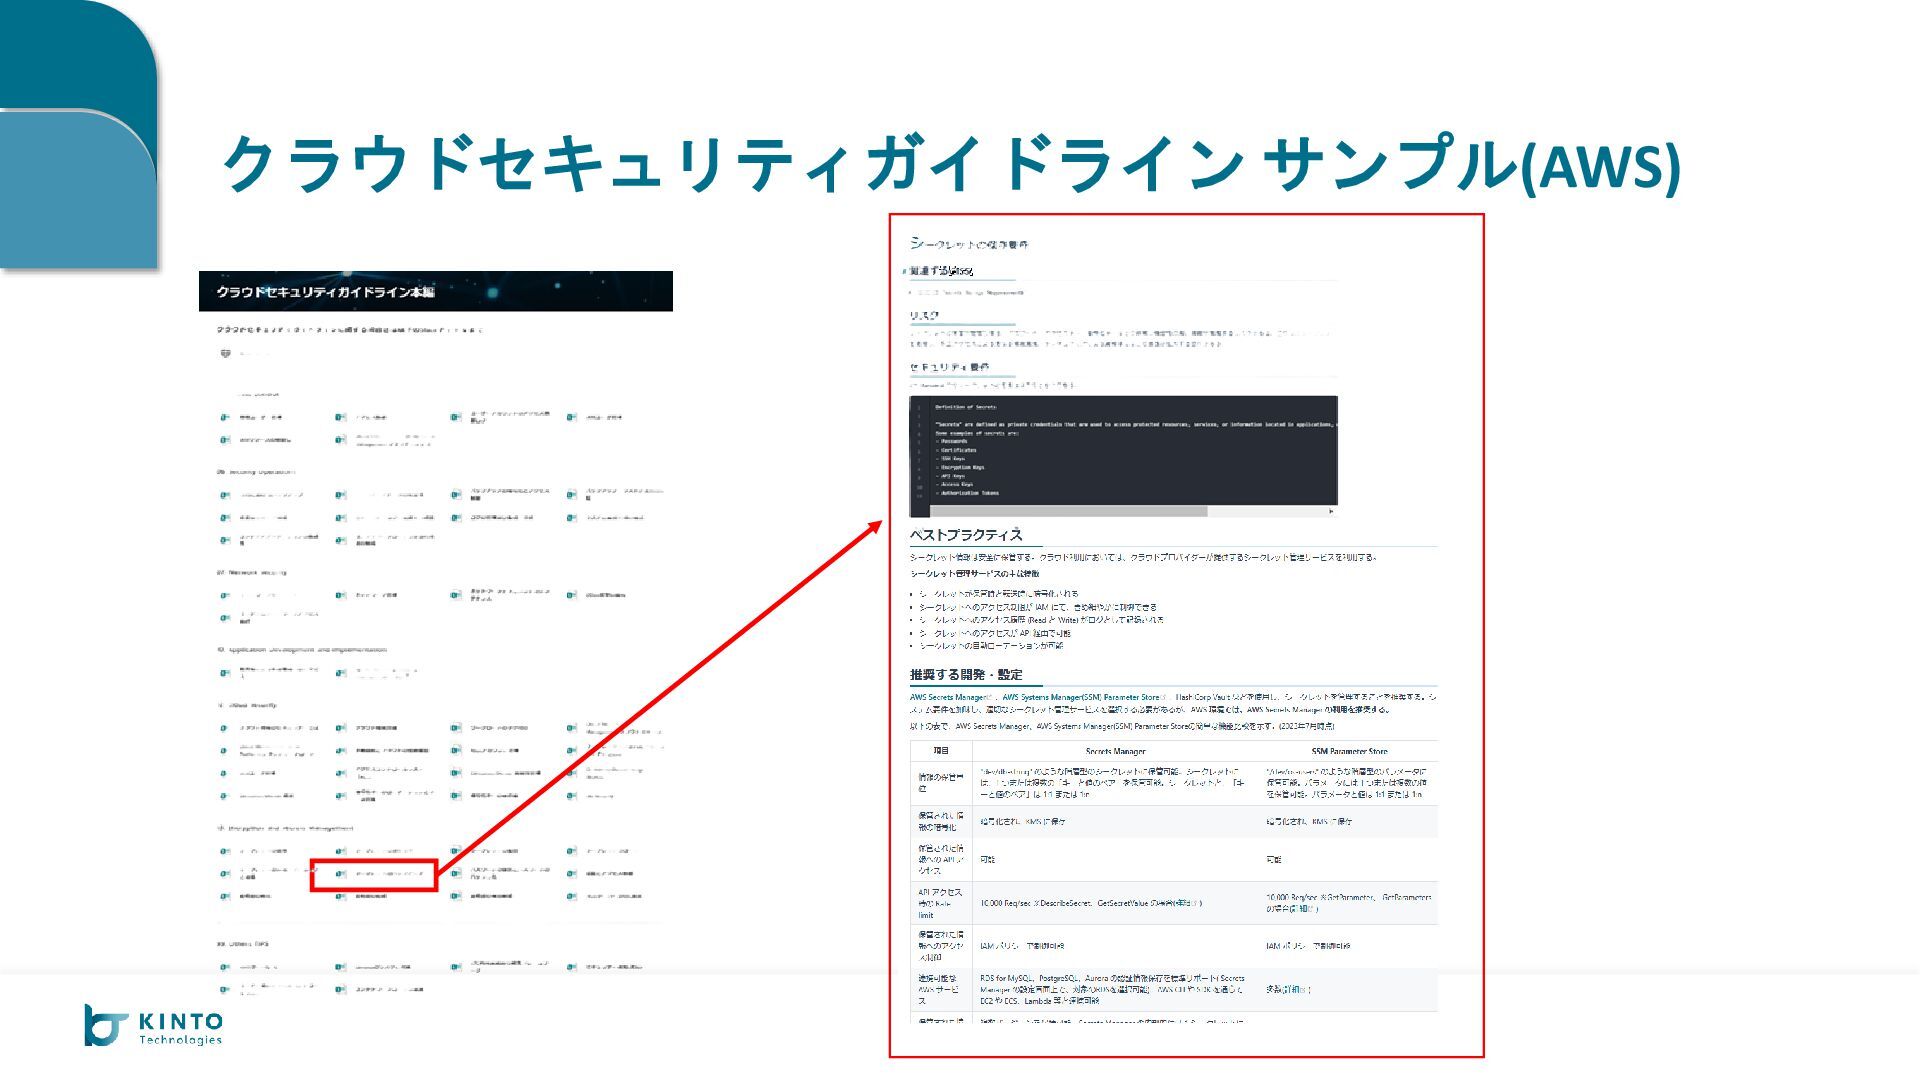
クラウドセキュリティガイドライン サンプル(AWS)
予防的ガードレール & 発見的ガードレール SCoE のミッション NIST CSF 2.0 施策 セキュリティリスクを発生させない
• 統制 • 防御 • クラウドセキュリティガイドライン • セキュリティアカウントプリセット環境 • 予防的ガードレール セキュリティリスクを常に監視・分析する • 検知 • 発見的ガードレール (CSPM) • 脅威検知 • ログ分析 • SOC セキュリティリスクが発生したときに速やかに対応する • 対応 • 復旧 • CSIRT • ログ分析 • ガードレール改善ドキュメント Security CoE グループは、3 つのミッションを遂行するためマルチクラウド環境に対して各施策を実施。 ※NIST CSF 2.0 = “The NIST Cybersecurity Framework 2.0” https://www.nist.gov/cyberframework 特定 防御 検知 対応 復旧 統制 SOC, CSIRT については今回は紹介いたしません
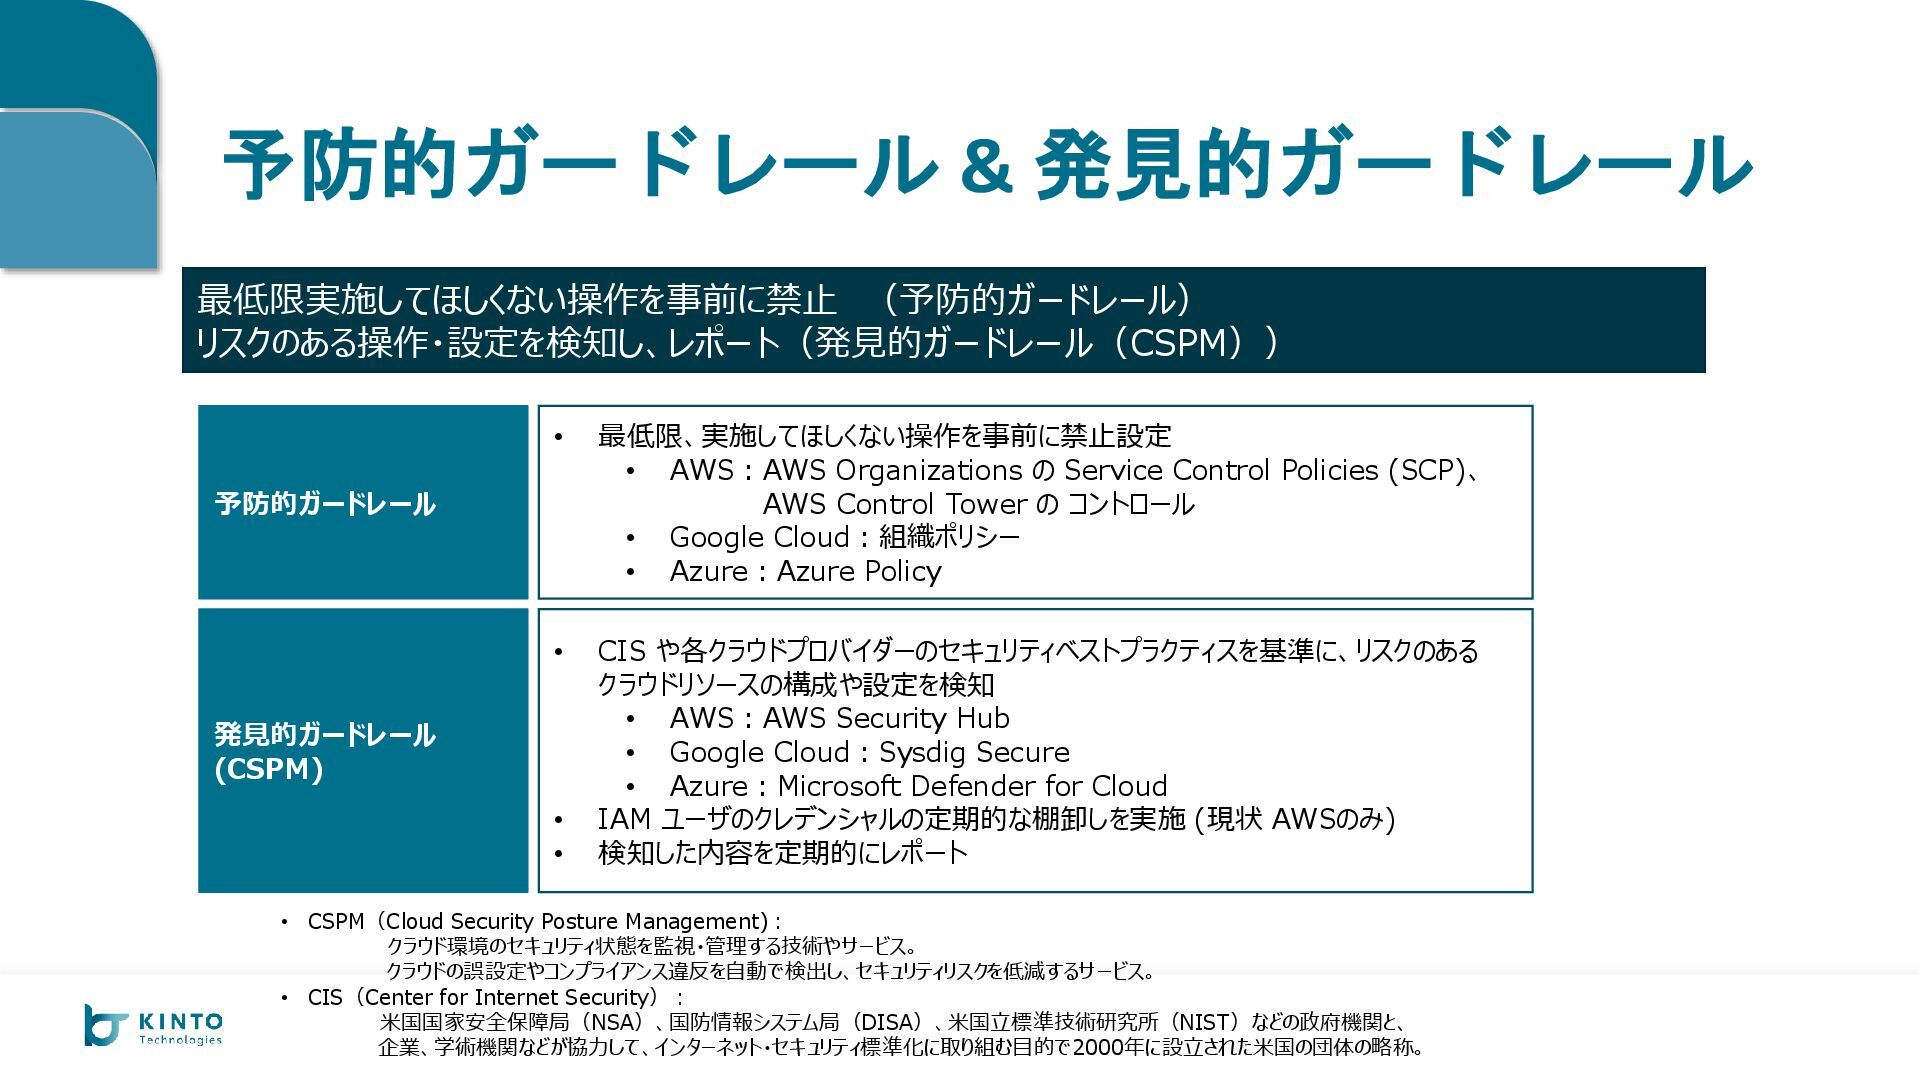
予防的ガードレール & 発見的ガードレール 最低限実施してほしくない操作を事前に禁止 (予防的ガードレール) リスクのある操作・設定を検知し、レポート(発見的ガードレール(CSPM)) 予防的ガードレール 発見的ガードレール (CSPM) •
最低限、実施してほしくない操作を事前に禁止設定 • AWS:AWS Organizations の Service Control Policies (SCP)、 AWS Control Tower の コントロール • Google Cloud:組織ポリシー • Azure:Azure Policy • CIS や各クラウドプロバイダーのセキュリティベストプラクティスを基準に、リスクのある クラウドリソースの構成や設定を検知 • AWS:AWS Security Hub • Google Cloud:Sysdig Secure • Azure:Microsoft Defender for Cloud • IAM ユーザのクレデンシャルの定期的な棚卸しを実施 (現状 AWSのみ) • 検知した内容を定期的にレポート • CSPM(Cloud Security Posture Management): クラウド環境のセキュリティ状態を監視・管理する技術やサービス。 クラウドの誤設定やコンプライアンス違反を自動で検出し、セキュリティリスクを低減するサービス。 • CIS(Center for Internet Security): 米国国家安全保障局(NSA)、国防情報システム局(DISA)、米国立標準技術研究所(NIST)などの政府機関と、 企業、学術機関などが協力して、インターネット・セキュリティ標準化に取り組む目的で2000年に設立された米国の団体の略称。
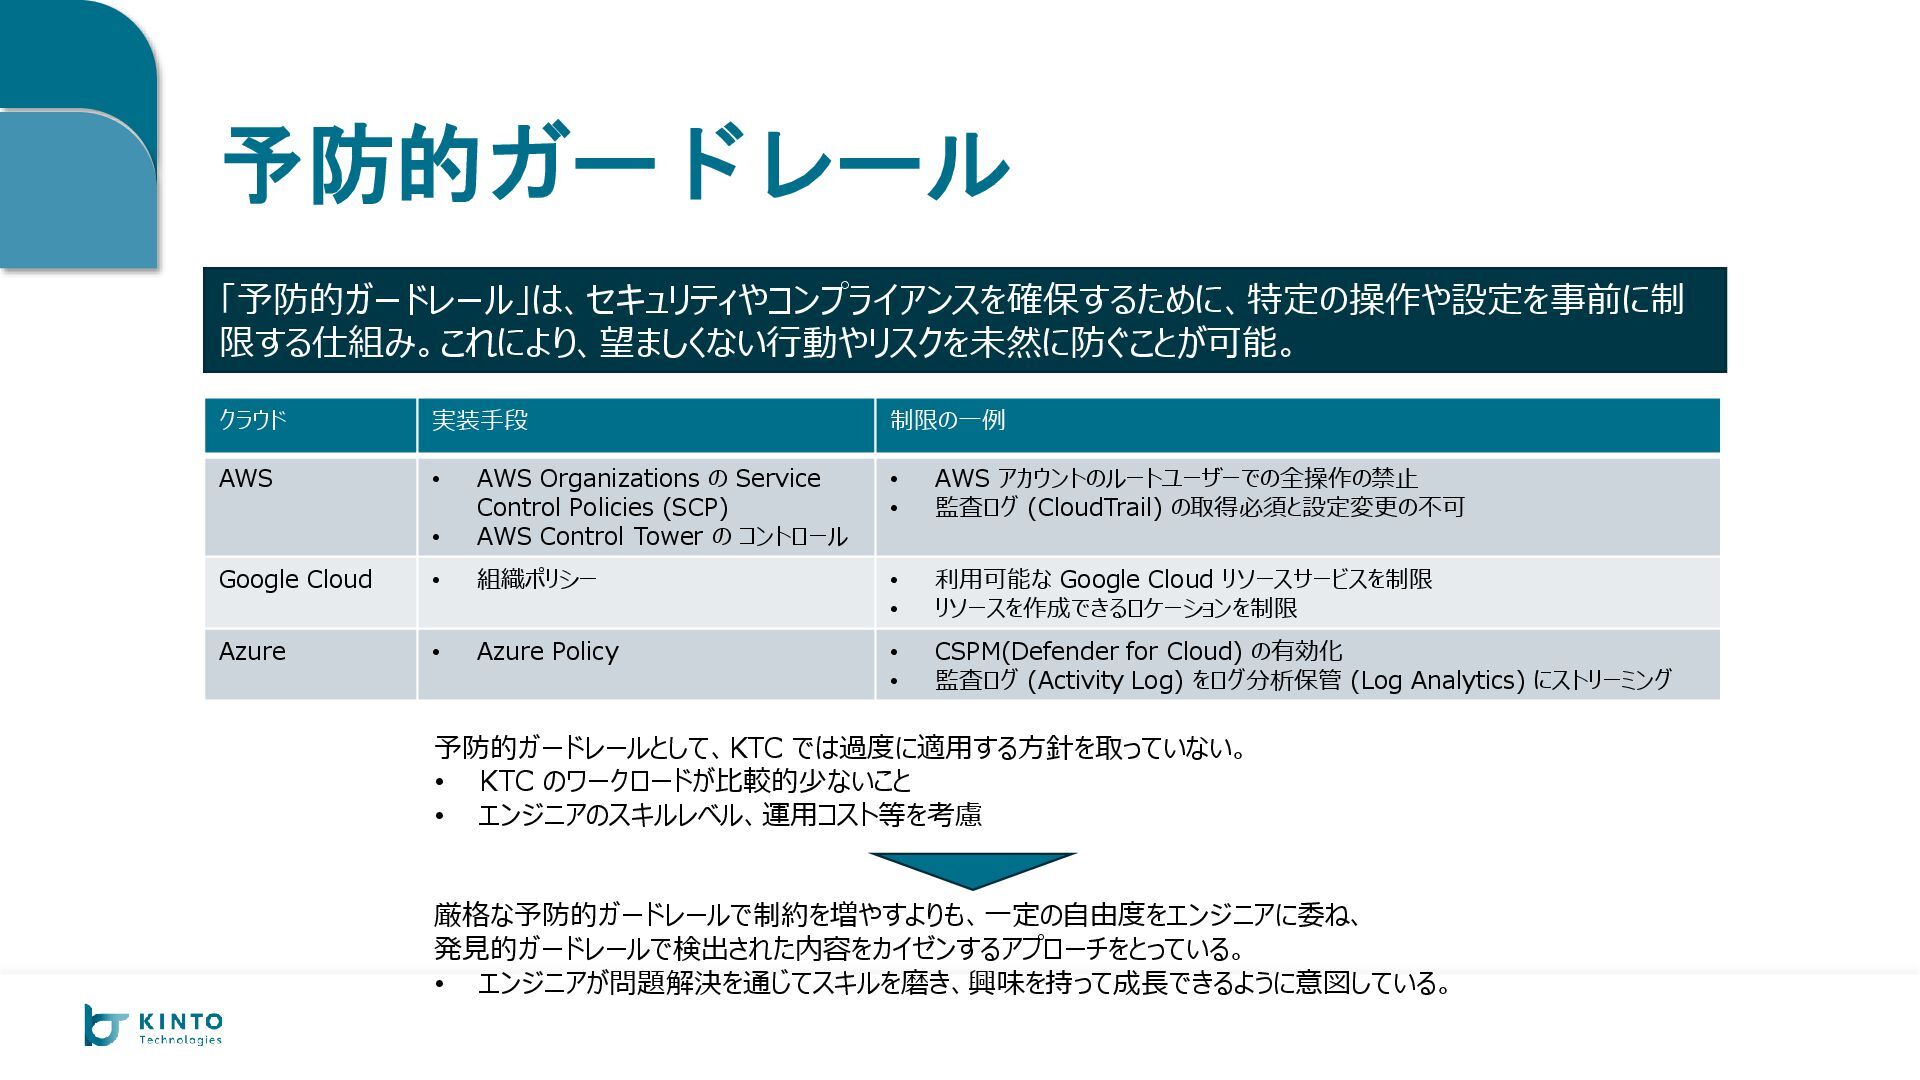
予防的ガードレール 「予防的ガードレール」は、セキュリティやコンプライアンスを確保するために、特定の操作や設定を事前に制 限する仕組み。これにより、望ましくない行動やリスクを未然に防ぐことが可能。 クラウド 実装手段 制限の一例 AWS • AWS Organizations
の Service Control Policies (SCP) • AWS Control Tower の コントロール • AWS アカウントのルートユーザーでの全操作の禁止 • 監査ログ (CloudTrail) の取得必須と設定変更の不可 Google Cloud • 組織ポリシー • 利用可能な Google Cloud リソースサービスを制限 • リソースを作成できるロケーションを制限 Azure • Azure Policy • CSPM(Defender for Cloud) の有効化 • 監査ログ (Activity Log) をログ分析保管 (Log Analytics) にストリーミング 予防的ガードレールとして、KTC では過度に適用する方針を取っていない。 • KTC のワークロードが比較的少ないこと • エンジニアのスキルレベル、運用コスト等を考慮 厳格な予防的ガードレールで制約を増やすよりも、一定の自由度をエンジニアに委ね、 発見的ガードレールで検出された内容をカイゼンするアプローチをとっている。 • エンジニアが問題解決を通じてスキルを磨き、興味を持って成長できるように意図している。
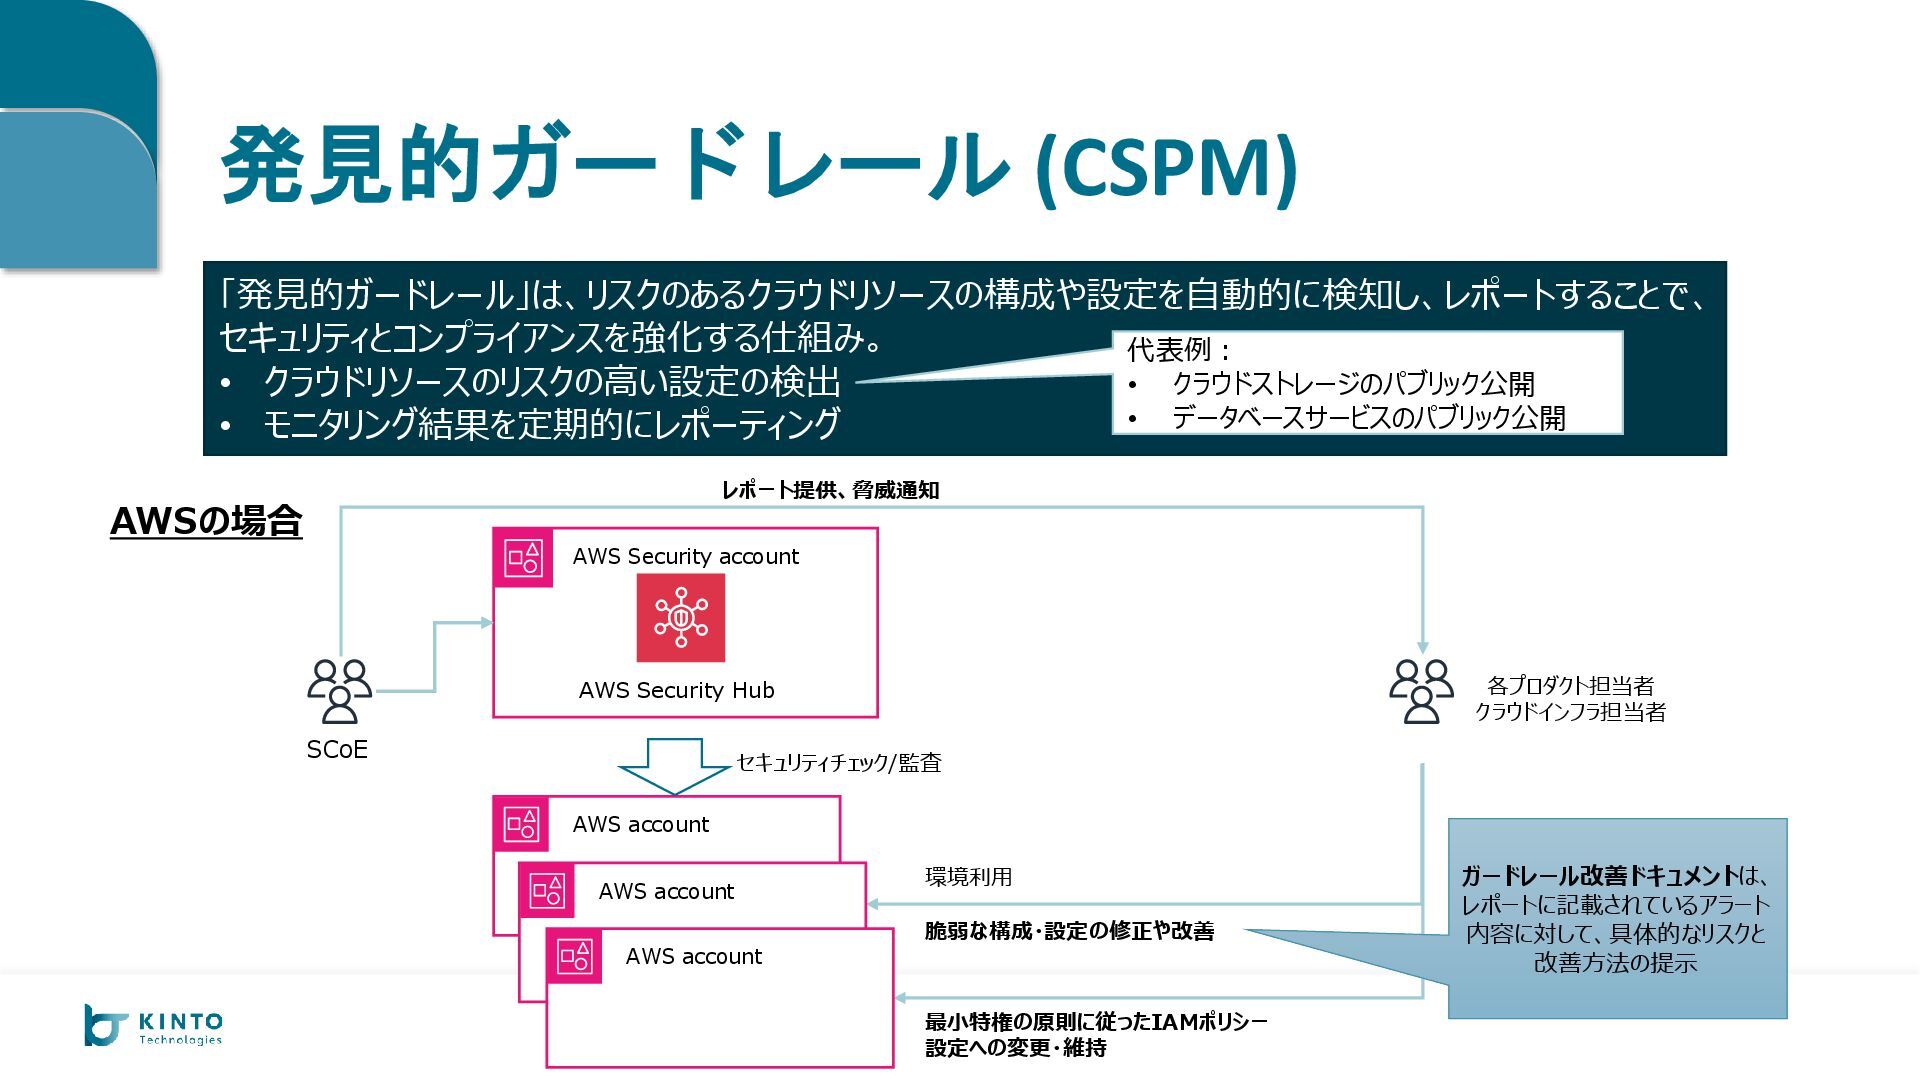
発見的ガードレール (CSPM) 「発見的ガードレール」は、リスクのあるクラウドリソースの構成や設定を自動的に検知し、レポートすることで、 セキュリティとコンプライアンスを強化する仕組み。 • クラウドリソースのリスクの高い設定の検出 • モニタリング結果を定期的にレポーティング AWS Security
account SCoE AWS Security Hub AWS account 各プロダクト担当者 クラウドインフラ担当者 セキュリティチェック/監査 レポート提供、脅威通知 環境利用 脆弱な構成・設定の修正や改善 AWS account AWS account 最小特権の原則に従ったIAMポリシー 設定への変更・維持 AWSの場合 ガードレール改善ドキュメントは、 レポートに記載されているアラート 内容に対して、具体的なリスクと 改善方法の提示 代表例: • クラウドストレージのパブリック公開 • データベースサービスのパブリック公開
ガードレール改善ドキュメント SCoE のミッション NIST CSF 2.0 施策 セキュリティリスクを発生させない • 統制
• 防御 • クラウドセキュリティガイドライン • セキュリティアカウントプリセット環境 • 予防的ガードレール セキュリティリスクを常に監視・分析する • 検知 • 発見的ガードレール (CSPM) • 脅威検知 • ログ分析 • SOC セキュリティリスクが発生したときに速やかに対応する • 対応 • 復旧 • CSIRT • ログ分析 • ガードレール改善ドキュメント Security CoE グループは、3 つのミッションを遂行するためマルチクラウド環境に対して各施策を実施。 ※NIST CSF 2.0 = “The NIST Cybersecurity Framework 2.0” https://www.nist.gov/cyberframework 特定 防御 検知 対応 復旧 統制 SOC, CSIRT については今回は紹介いたしません
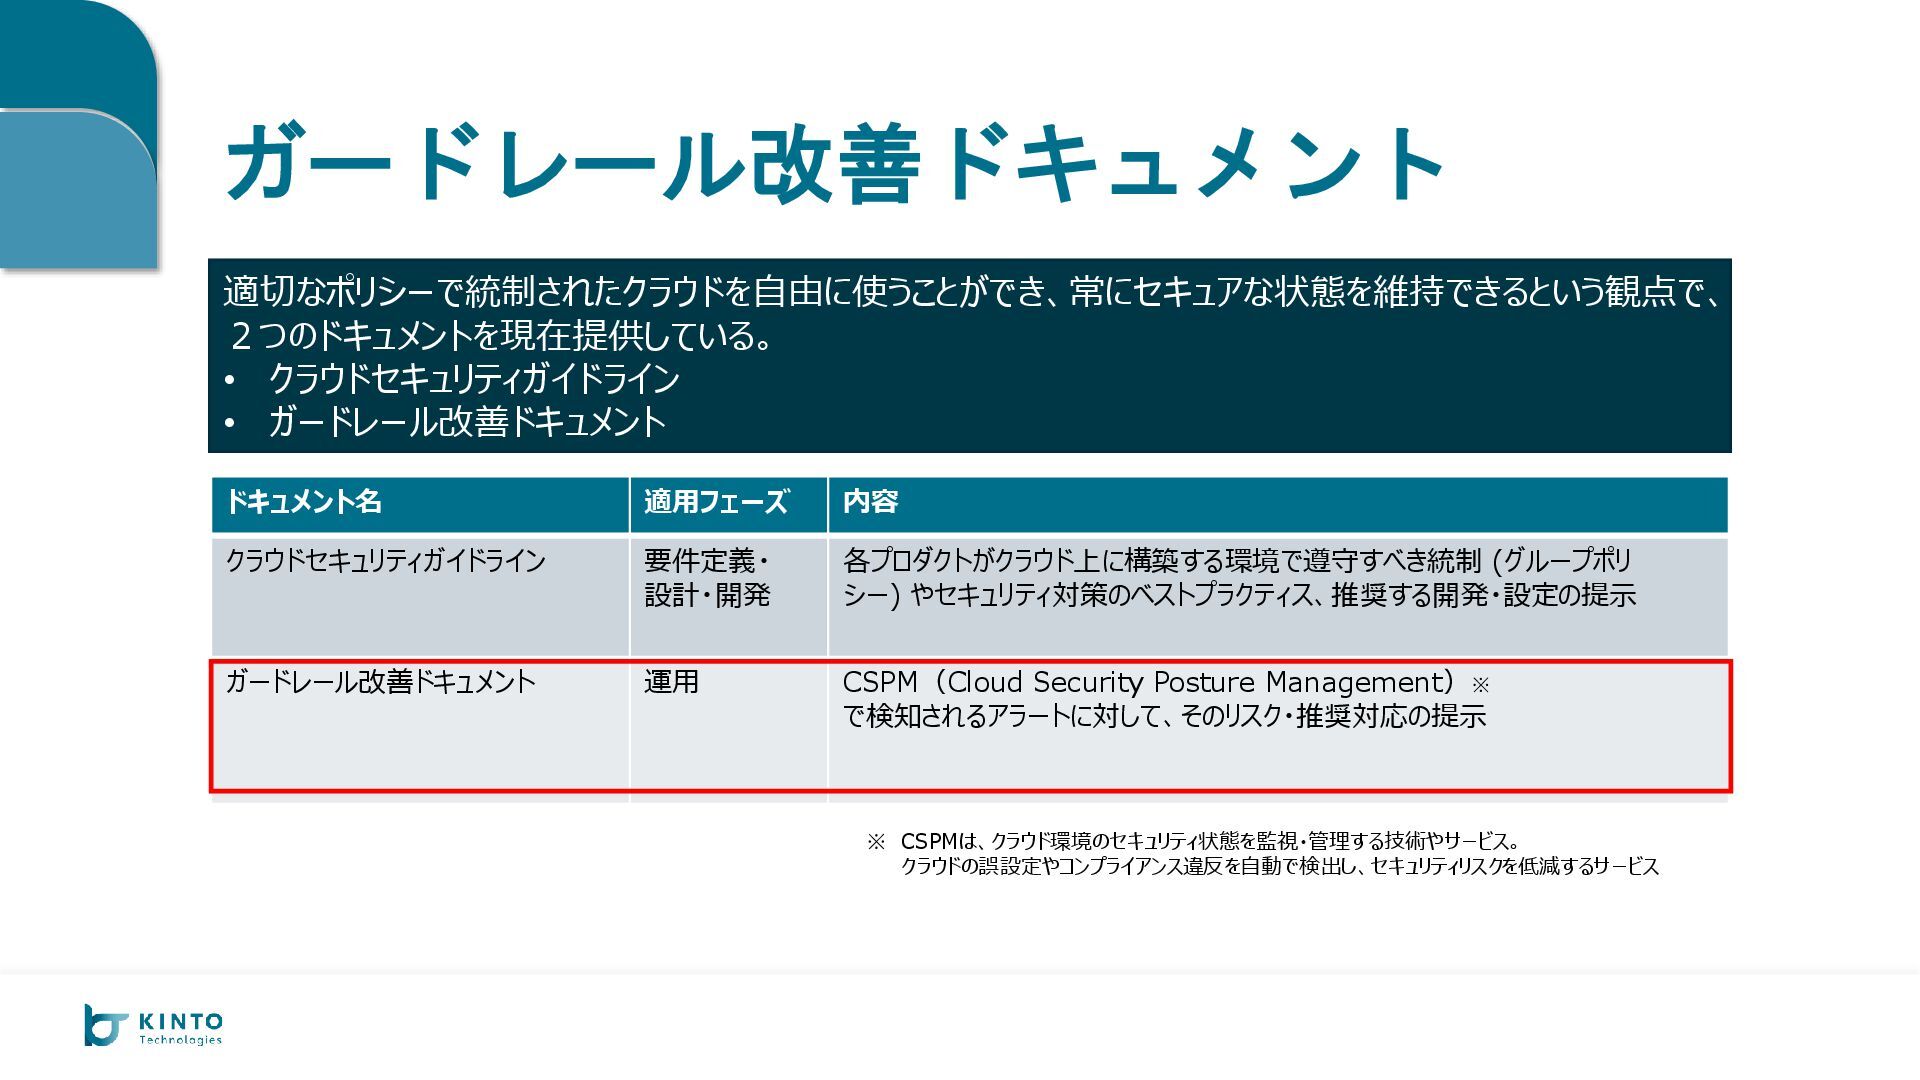
ガードレール改善ドキュメント ドキュメント名 適用フェーズ 内容 クラウドセキュリティガイドライン 要件定義・ 設計・開発 各プロダクトがクラウド上に構築する環境で遵守すべき統制 (グループポリ シー)
やセキュリティ対策のベストプラクティス、推奨する開発・設定の提示 ガードレール改善ドキュメント 運用 CSPM(Cloud Security Posture Management)※ で検知されるアラートに対して、そのリスク・推奨対応の提示 ※ CSPMは、クラウド環境のセキュリティ状態を監視・管理する技術やサービス。 クラウドの誤設定やコンプライアンス違反を自動で検出し、セキュリティリスクを低減するサービス 適切なポリシーで統制されたクラウドを自由に使うことができ、常にセキュアな状態を維持できるという観点で、 2つのドキュメントを現在提供している。 • クラウドセキュリティガイドライン • ガードレール改善ドキュメント
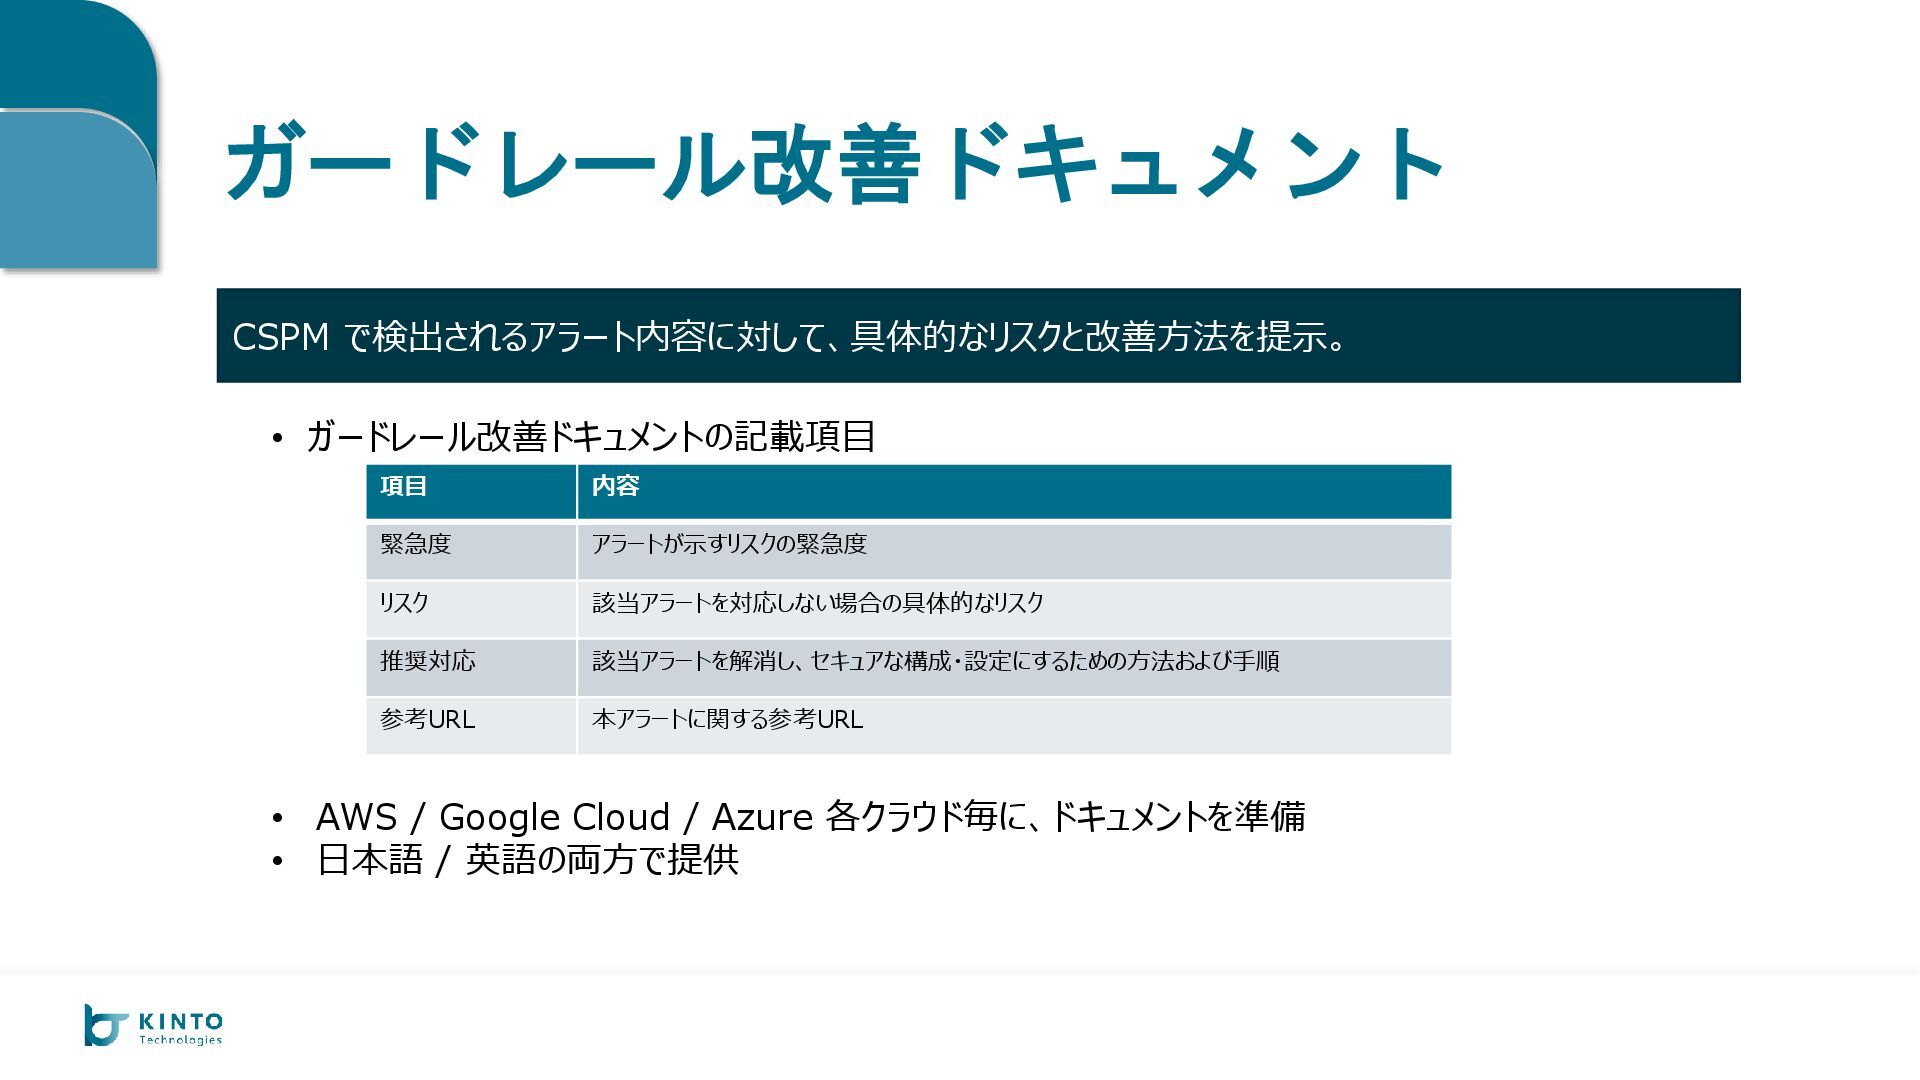
ガードレール改善ドキュメント CSPM で検出されるアラート内容に対して、具体的なリスクと改善方法を提示。 • ガードレール改善ドキュメントの記載項目 項目 内容 緊急度 アラートが示すリスクの緊急度 リスク
該当アラートを対応しない場合の具体的なリスク 推奨対応 該当アラートを解消し、セキュアな構成・設定にするための方法および手順 参考URL 本アラートに関する参考URL • AWS / Google Cloud / Azure 各クラウド毎に、ドキュメントを準備 • 日本語 / 英語の両方で提供
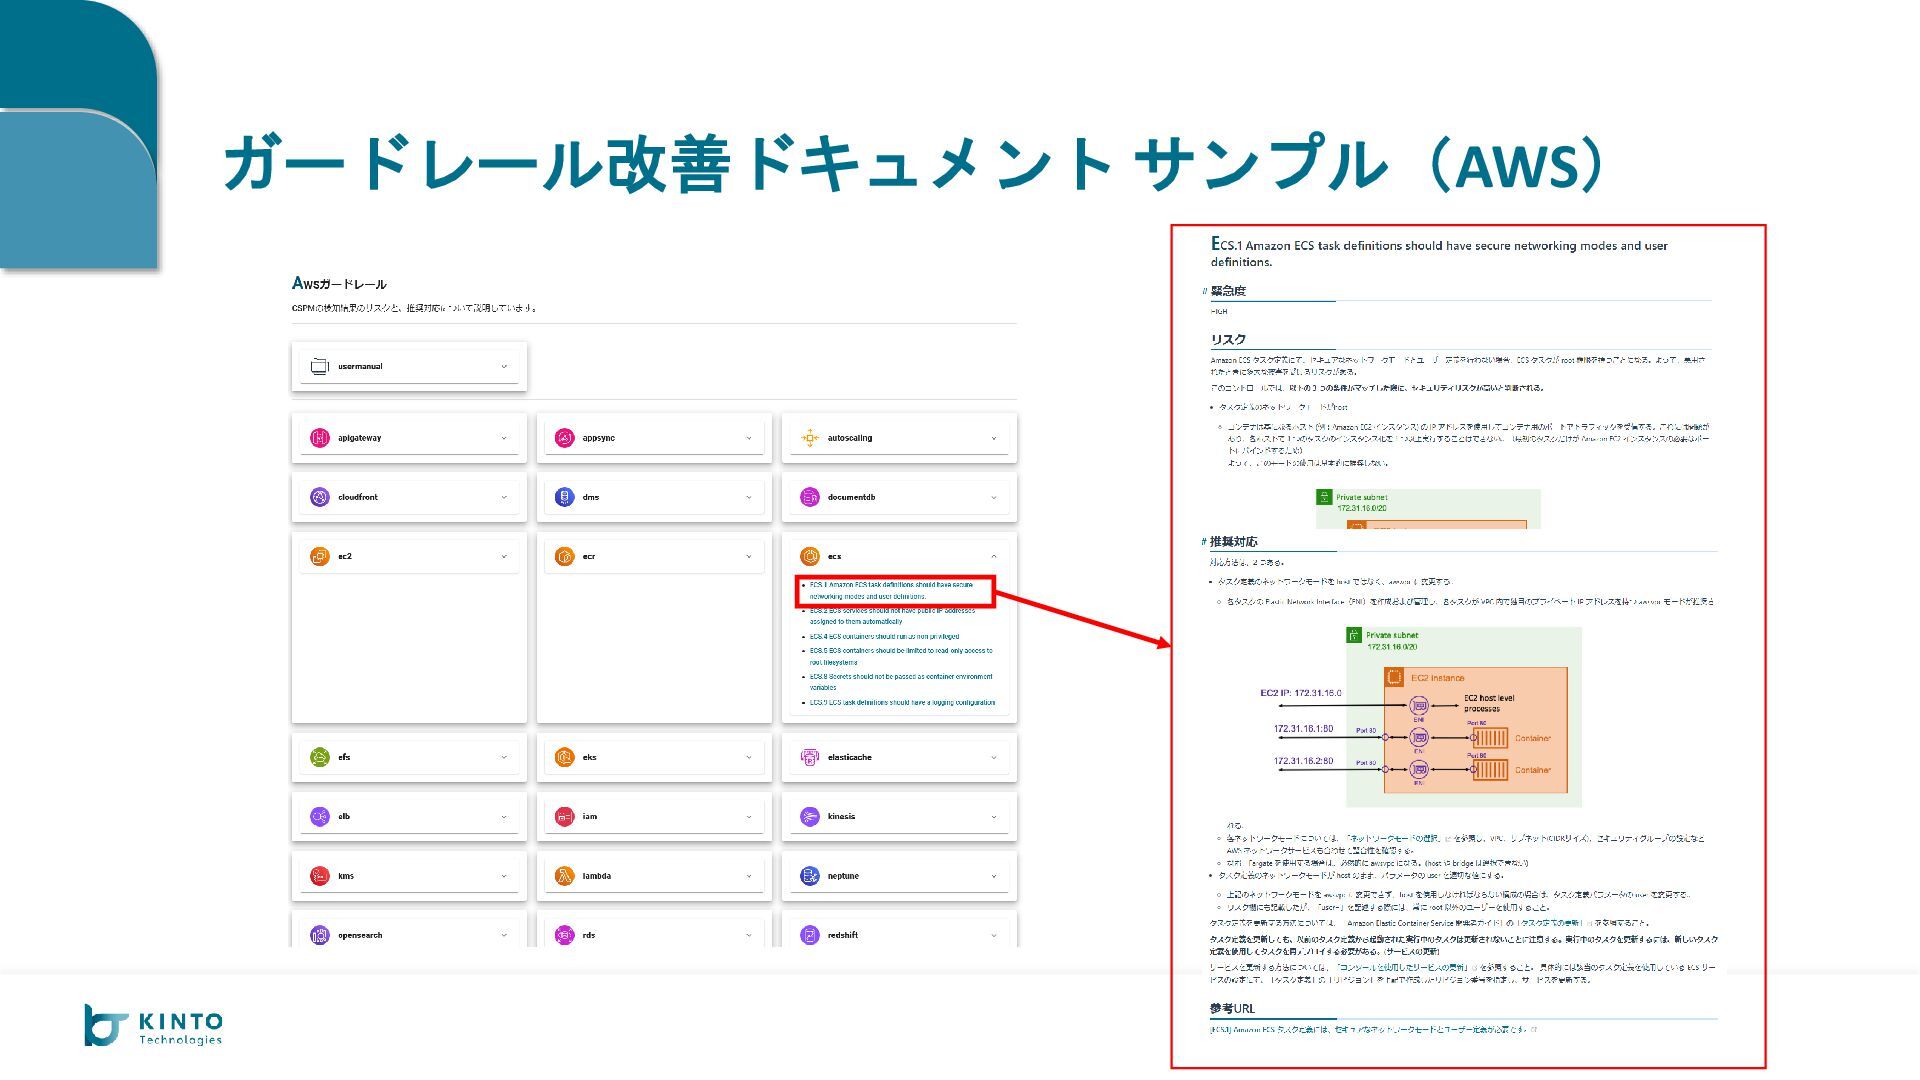
ガードレール改善ドキュメント サンプル(AWS)
脅威検知 SCoE のミッション NIST CSF 2.0 施策 セキュリティリスクを発生させない • 統制
• 防御 • クラウドセキュリティガイドライン • セキュリティアカウントプリセット環境 • 予防的ガードレール セキュリティリスクを常に監視・分析する • 検知 • 発見的ガードレール (CSPM) • 脅威検知 • ログ分析 • SOC セキュリティリスクが発生したときに速やかに対応する • 対応 • 復旧 • CSIRT • ログ分析 • ガードレール改善ドキュメント Security CoE グループは、3 つのミッションを遂行するためマルチクラウド環境に対して各施策を実施。 ※NIST CSF 2.0 = “The NIST Cybersecurity Framework 2.0” https://www.nist.gov/cyberframework 特定 防御 検知 対応 復旧 統制 SOC, CSIRT については今回は紹介いたしません
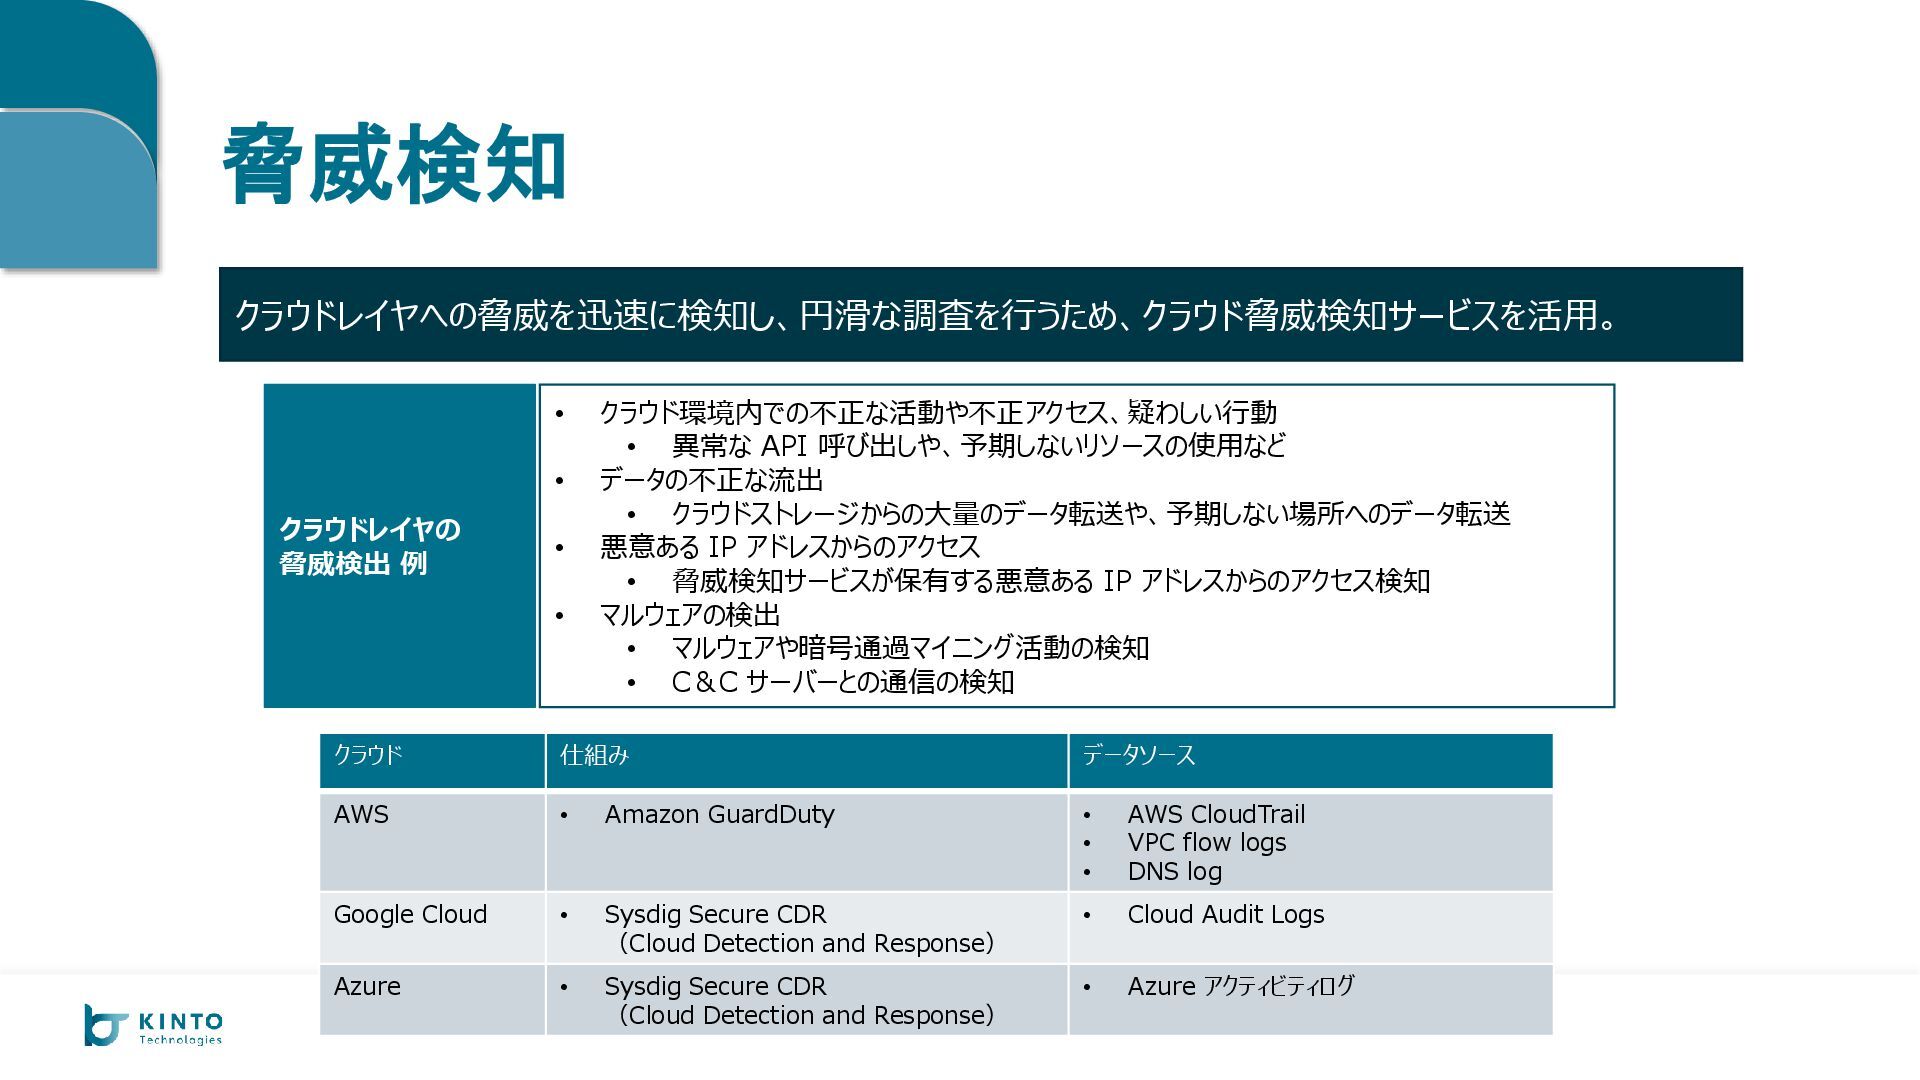
脅威検知 クラウド 仕組み データソース AWS • Amazon GuardDuty • AWS
CloudTrail • VPC flow logs • DNS log Google Cloud • Sysdig Secure CDR (Cloud Detection and Response) • Cloud Audit Logs Azure • Sysdig Secure CDR (Cloud Detection and Response) • Azure アクティビティログ クラウドレイヤへの脅威を迅速に検知し、円滑な調査を行うため、クラウド脅威検知サービスを活用。 クラウドレイヤの 脅威検出 例 • クラウド環境内での不正な活動や不正アクセス、疑わしい行動 • 異常な API 呼び出しや、予期しないリソースの使用など • データの不正な流出 • クラウドストレージからの大量のデータ転送や、予期しない場所へのデータ転送 • 悪意ある IP アドレスからのアクセス • 脅威検知サービスが保有する悪意ある IP アドレスからのアクセス検知 • マルウェアの検出 • マルウェアや暗号通過マイニング活動の検知 • C&C サーバーとの通信の検知
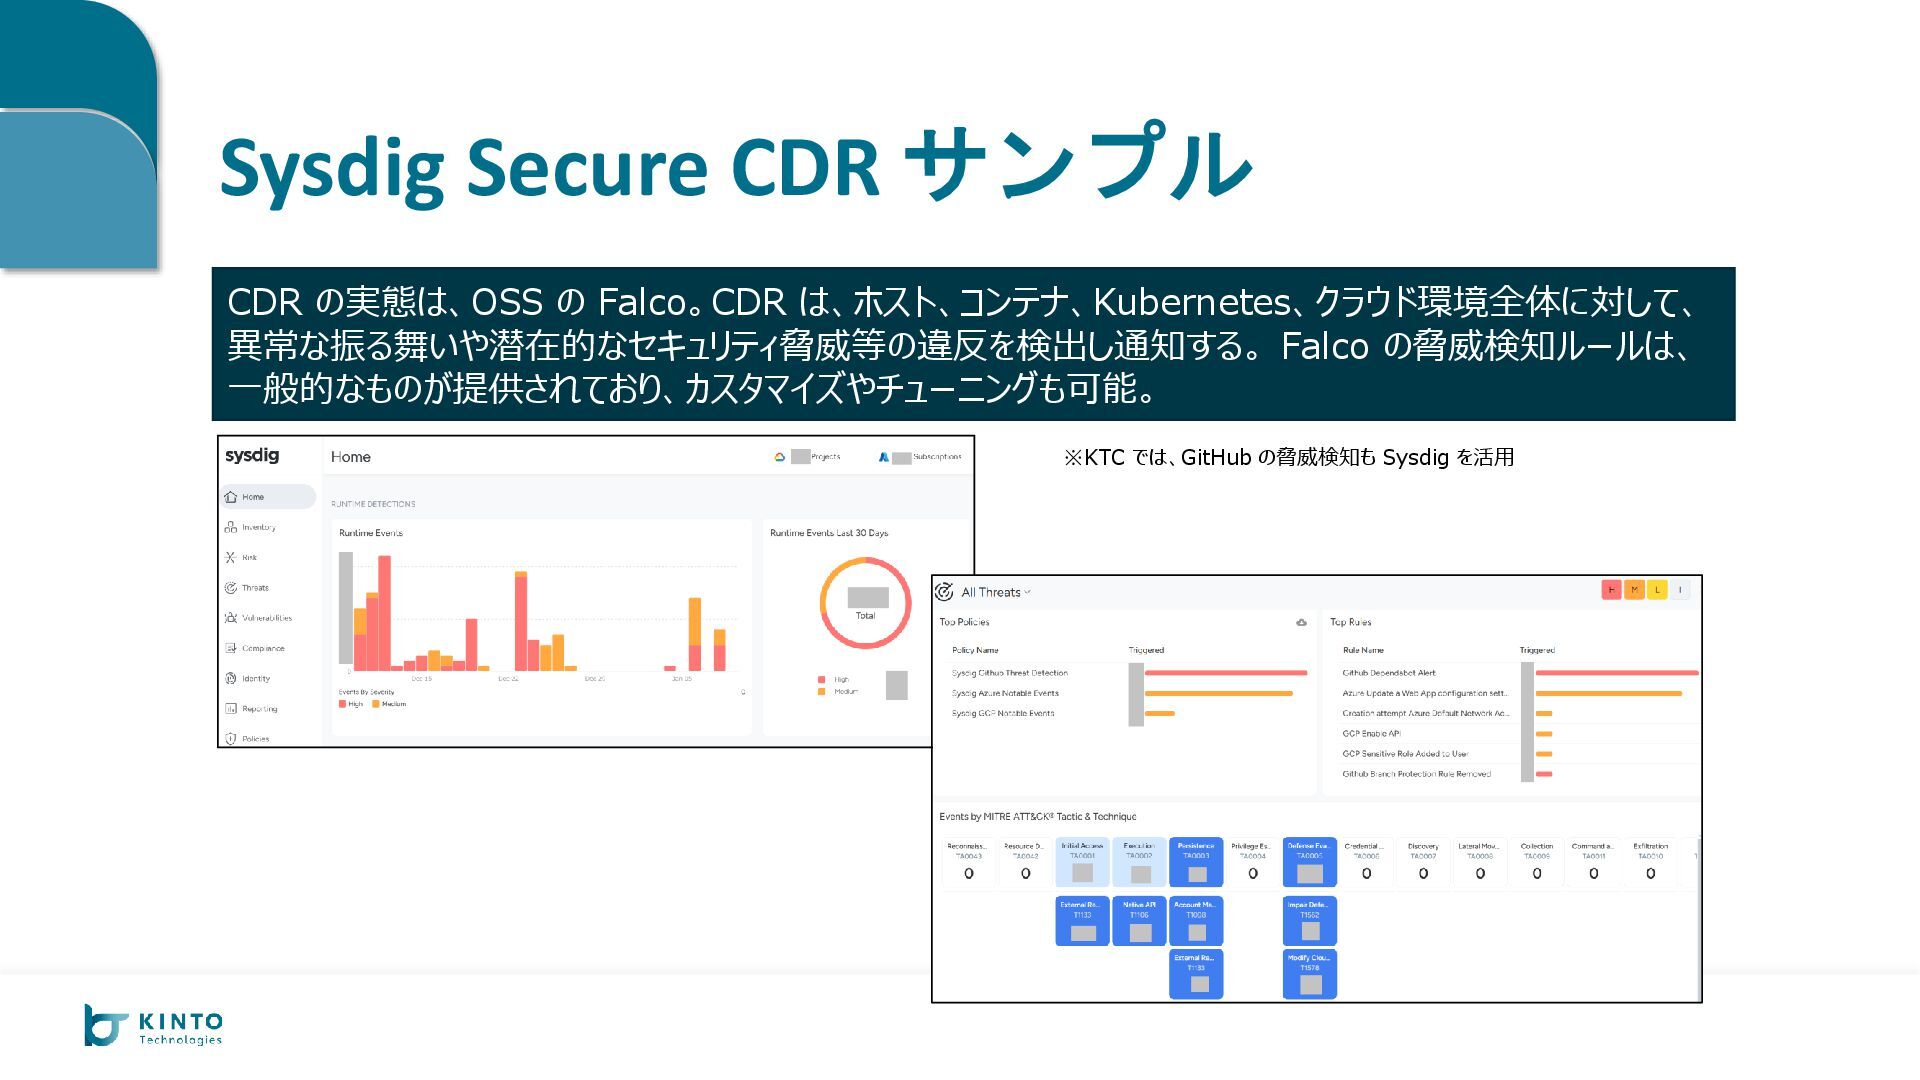
Sysdig Secure CDR サンプル CDR の実態は、OSS の Falco。CDR は、ホスト、コンテナ、Kubernetes、クラウド環境全体に対して、 異常な振る舞いや潜在的なセキュリティ脅威等の違反を検出し通知する。
Falco の脅威検知ルールは、 一般的なものが提供されており、カスタマイズやチューニングも可能。 ※KTC では、GitHub の脅威検知も Sysdig を活用
ログ分析 SCoE のミッション NIST CSF 2.0 施策 セキュリティリスクを発生させない • 統制
• 防御 • クラウドセキュリティガイドライン • セキュリティアカウントプリセット環境 • 予防的ガードレール セキュリティリスクを常に監視・分析する • 検知 • 発見的ガードレール (CSPM) • 脅威検知 • ログ分析 • SOC セキュリティリスクが発生したときに速やかに対応する • 対応 • 復旧 • CSIRT • ログ分析 • ガードレール改善ドキュメント Security CoE グループは、3 つのミッションを遂行するためマルチクラウド環境に対して各施策を実施。 ※NIST CSF 2.0 = “The NIST Cybersecurity Framework 2.0” https://www.nist.gov/cyberframework 特定 防御 検知 対応 復旧 統制 SOC, CSIRT については今回は紹介いたしません
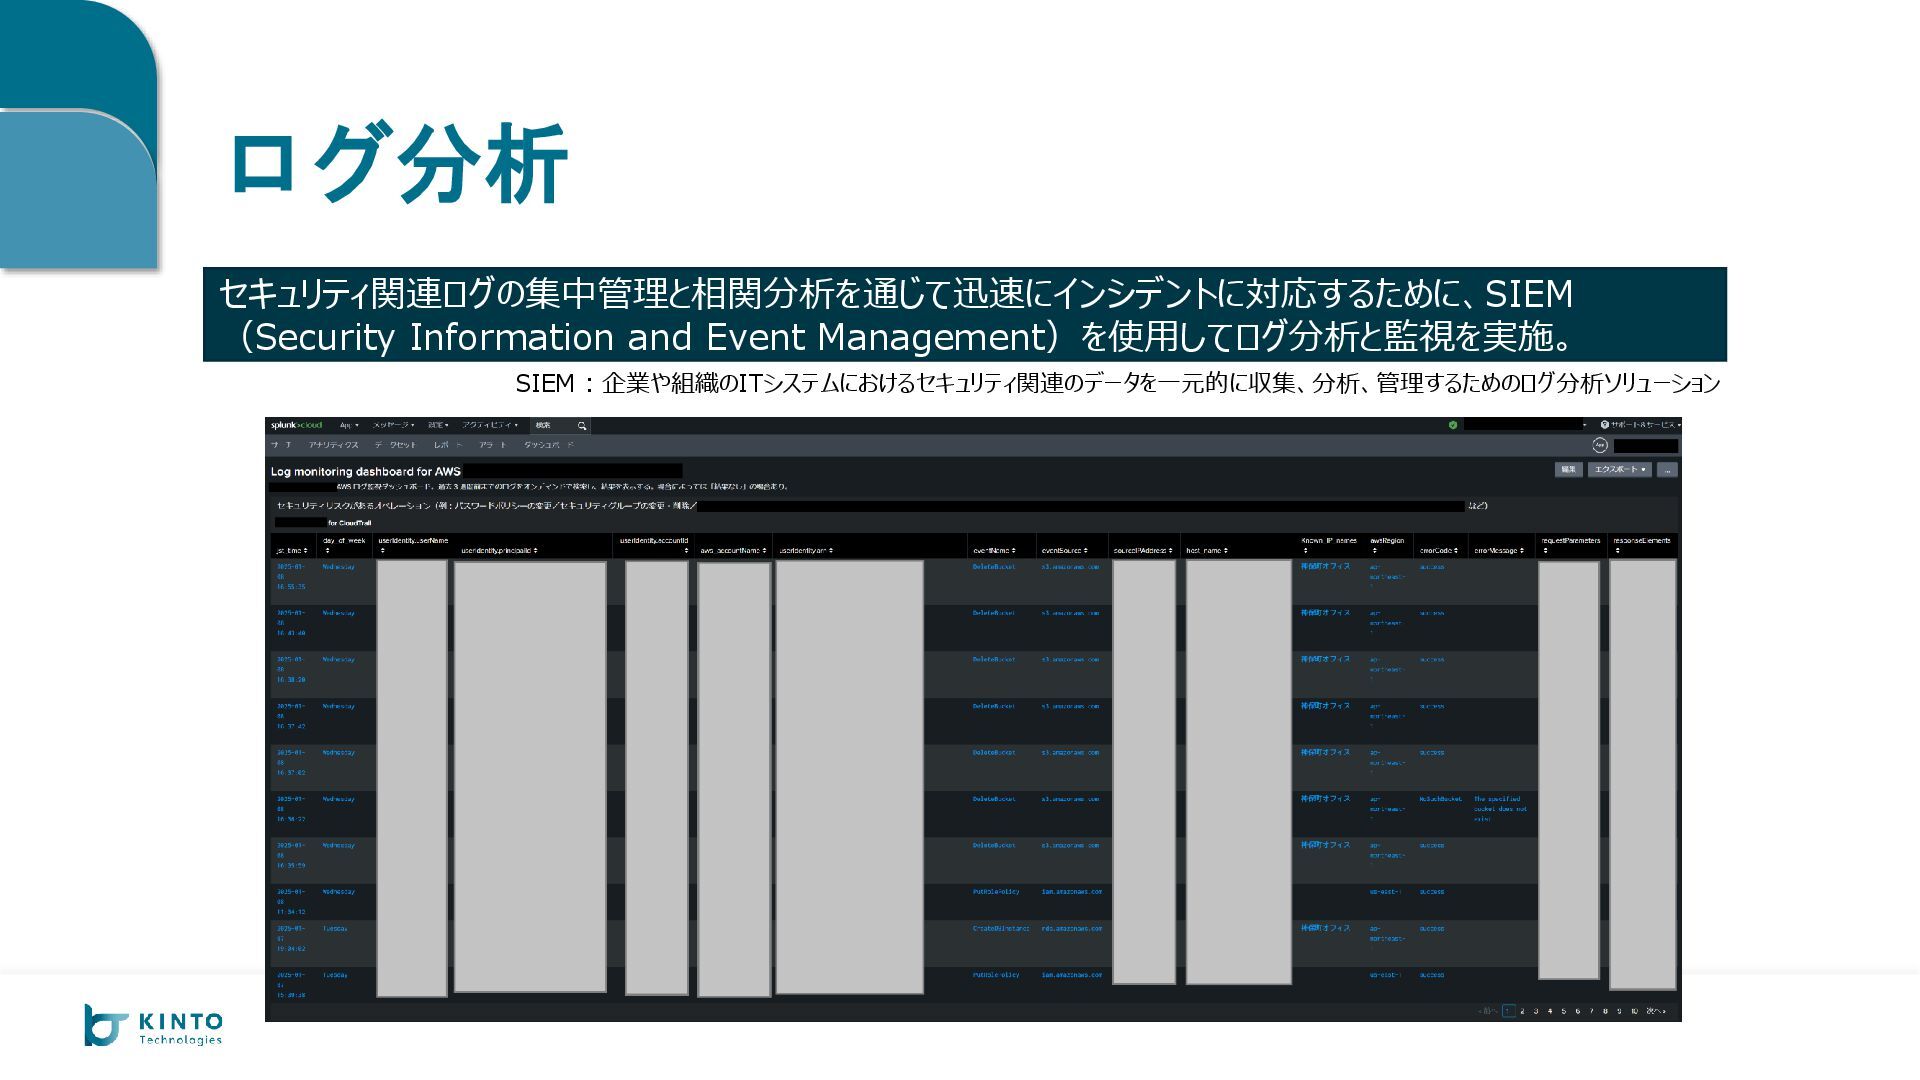
ログ分析 セキュリティ関連ログの集中管理と相関分析を通じて迅速にインシデントに対応するために、SIEM (Security Information and Event Management)を使用してログ分析と監視を実施。 SIEM : 企業や組織のITシステムにおけるセキュリティ関連のデータを一元的に収集、分析、管理するためのログ分析ソリューション
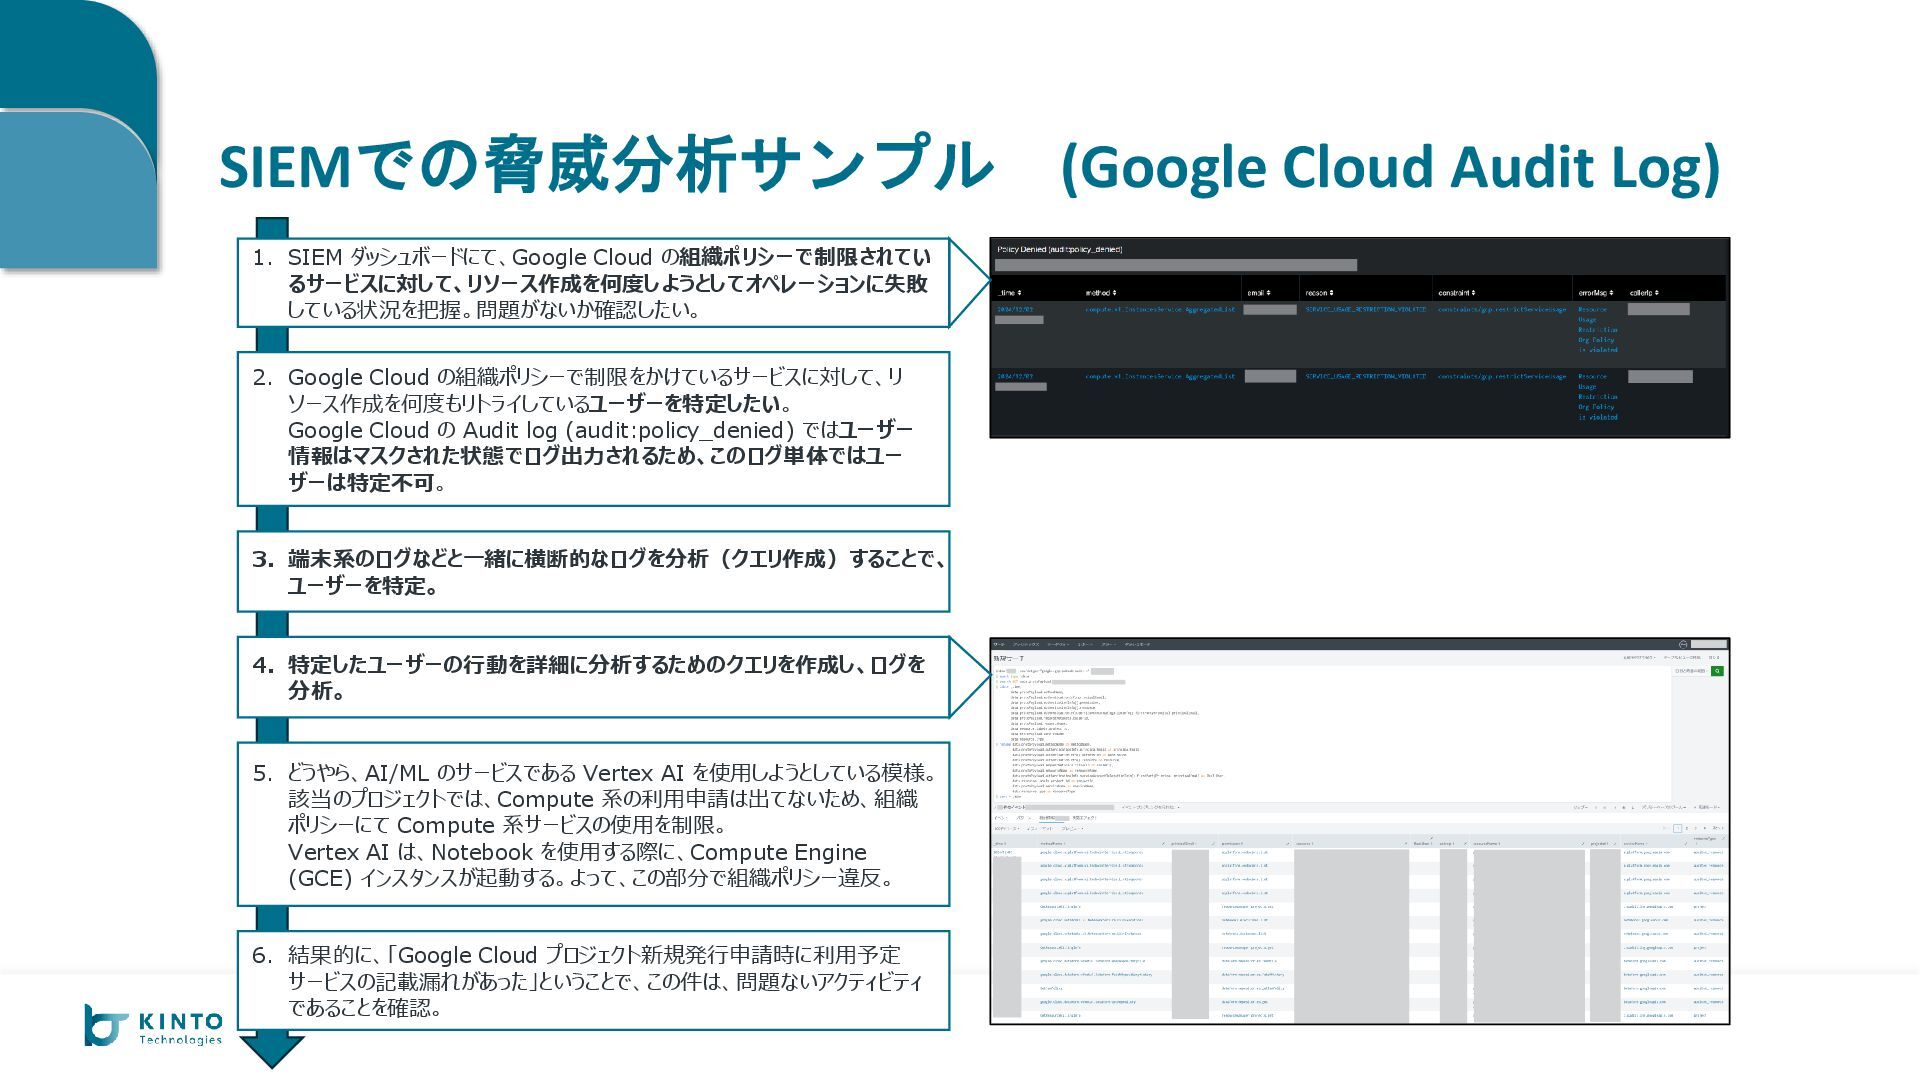
SIEMでの脅威分析サンプル (Google Cloud Audit Log) 1. SIEM ダッシュボードにて、Google Cloud の組織ポリシーで制限されてい
るサービスに対して、リソース作成を何度しようとしてオペレーションに失敗 している状況を把握。問題がないか確認したい。 2. Google Cloud の組織ポリシーで制限をかけているサービスに対して、リ ソース作成を何度もリトライしているユーザーを特定したい。 Google Cloud の Audit log (audit:policy_denied) ではユーザー 情報はマスクされた状態でログ出力されるため、このログ単体ではユー ザーは特定不可。 3. 端末系のログなどと一緒に横断的なログを分析(クエリ作成)することで、 ユーザーを特定。 5. どうやら、AI/ML のサービスである Vertex AI を使用しようとしている模様。 該当のプロジェクトでは、Compute 系の利用申請は出てないため、組織 ポリシーにて Compute 系サービスの使用を制限。 Vertex AI は、Notebook を使用する際に、Compute Engine (GCE) インスタンスが起動する。よって、この部分で組織ポリシー違反。 6. 結果的に、「Google Cloud プロジェクト新規発行申請時に利用予定 サービスの記載漏れがあった」ということで、この件は、問題ないアクティビティ であることを確認。 4. 特定したユーザーの行動を詳細に分析するためのクエリを作成し、ログを 分析。
セキュリティアカウントプリセット環境 SCoE のミッション NIST CSF 2.0 施策 セキュリティリスクを発生させない • 統制
• 防御 • クラウドセキュリティガイドライン • セキュリティアカウントプリセット環境 • 予防的ガードレール セキュリティリスクを常に監視・分析する • 検知 • 発見的ガードレール (CSPM) • 脅威検知 • ログ分析 • SOC セキュリティリスクが発生したときに速やかに対応する • 対応 • 復旧 • CSIRT • ログ分析 • ガードレール改善ドキュメント Security CoE グループは、3 つのミッションを遂行するためマルチクラウド環境に対して各施策を実施。 ※NIST CSF 2.0 = “The NIST Cybersecurity Framework 2.0” https://www.nist.gov/cyberframework 特定 防御 検知 対応 復旧 統制 SOC, CSIRT については今回は紹介いたしません
セキュリティアカウントプリセット環境 SCoE のミッション NIST CSF 2.0 施策 セキュリティリスクを発生させない • 統制
• 防御 • クラウドセキュリティガイドライン • セキュリティアカウントプリセット環境 • 予防的ガードレール セキュリティリスクを常に監視・分析する • 検知 • 発見的ガードレール (CSPM) • 脅威検知 • ログ分析 • SOC セキュリティリスクが発生したときに速やかに対応する • 対応 • 復旧 • CSIRT • ログ分析 • ガードレール改善ドキュメント セキュリティベースラインを組み込んだ状態でクラウドアカウントを発行。 ※NIST CSF 2.0 = “The NIST Cybersecurity Framework 2.0” https://www.nist.gov/cyberframework 特定 防御 検知 対応 復旧 統制 SOC, CSIRT については今回は紹介いたしません プリセット対象 • SSO(Single Sign On) の設定 • 監査ログの有効化と長期保管設定 • 予防的ガードレールの有効化、コントロールの設定 • 発見的ガードレールの有効化、コントロールの設定 • 脅威検知サービスの有効化、設定 • パスワードポリシーの設定 • クラウド利用料のアラート通知設定 • クラウドのヘルス通知設定 • SIEM への監査ログ集約 • 不要サービスの制限 • リージョンの制限 • デフォルトで作成されるリソースの削除 など プリセット内容の概要(細かい部分はクラウド毎に異なる)
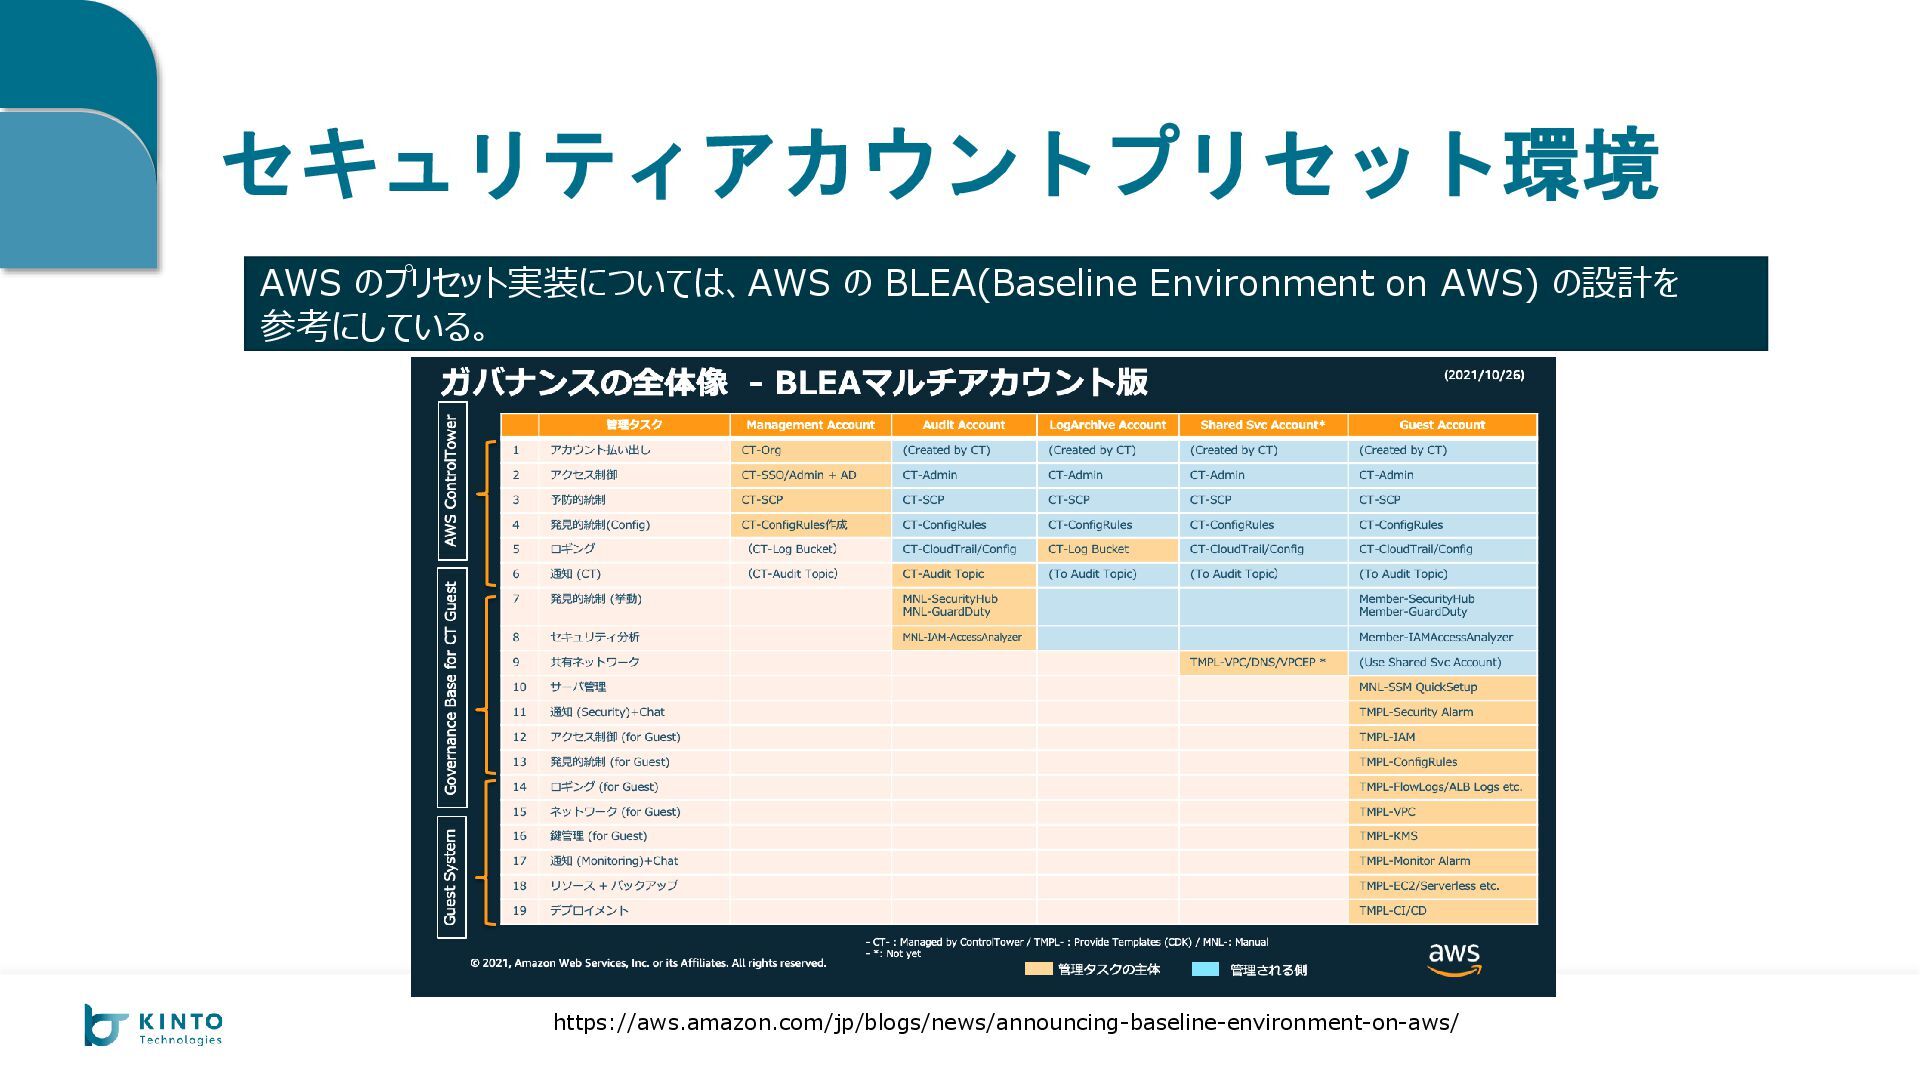
セキュリティアカウントプリセット環境 AWS のプリセット実装については、AWS の BLEA(Baseline Environment on AWS) の設計を 参考にしている。
https://aws.amazon.com/jp/blogs/news/announcing-baseline-environment-on-aws/
03. まとめ
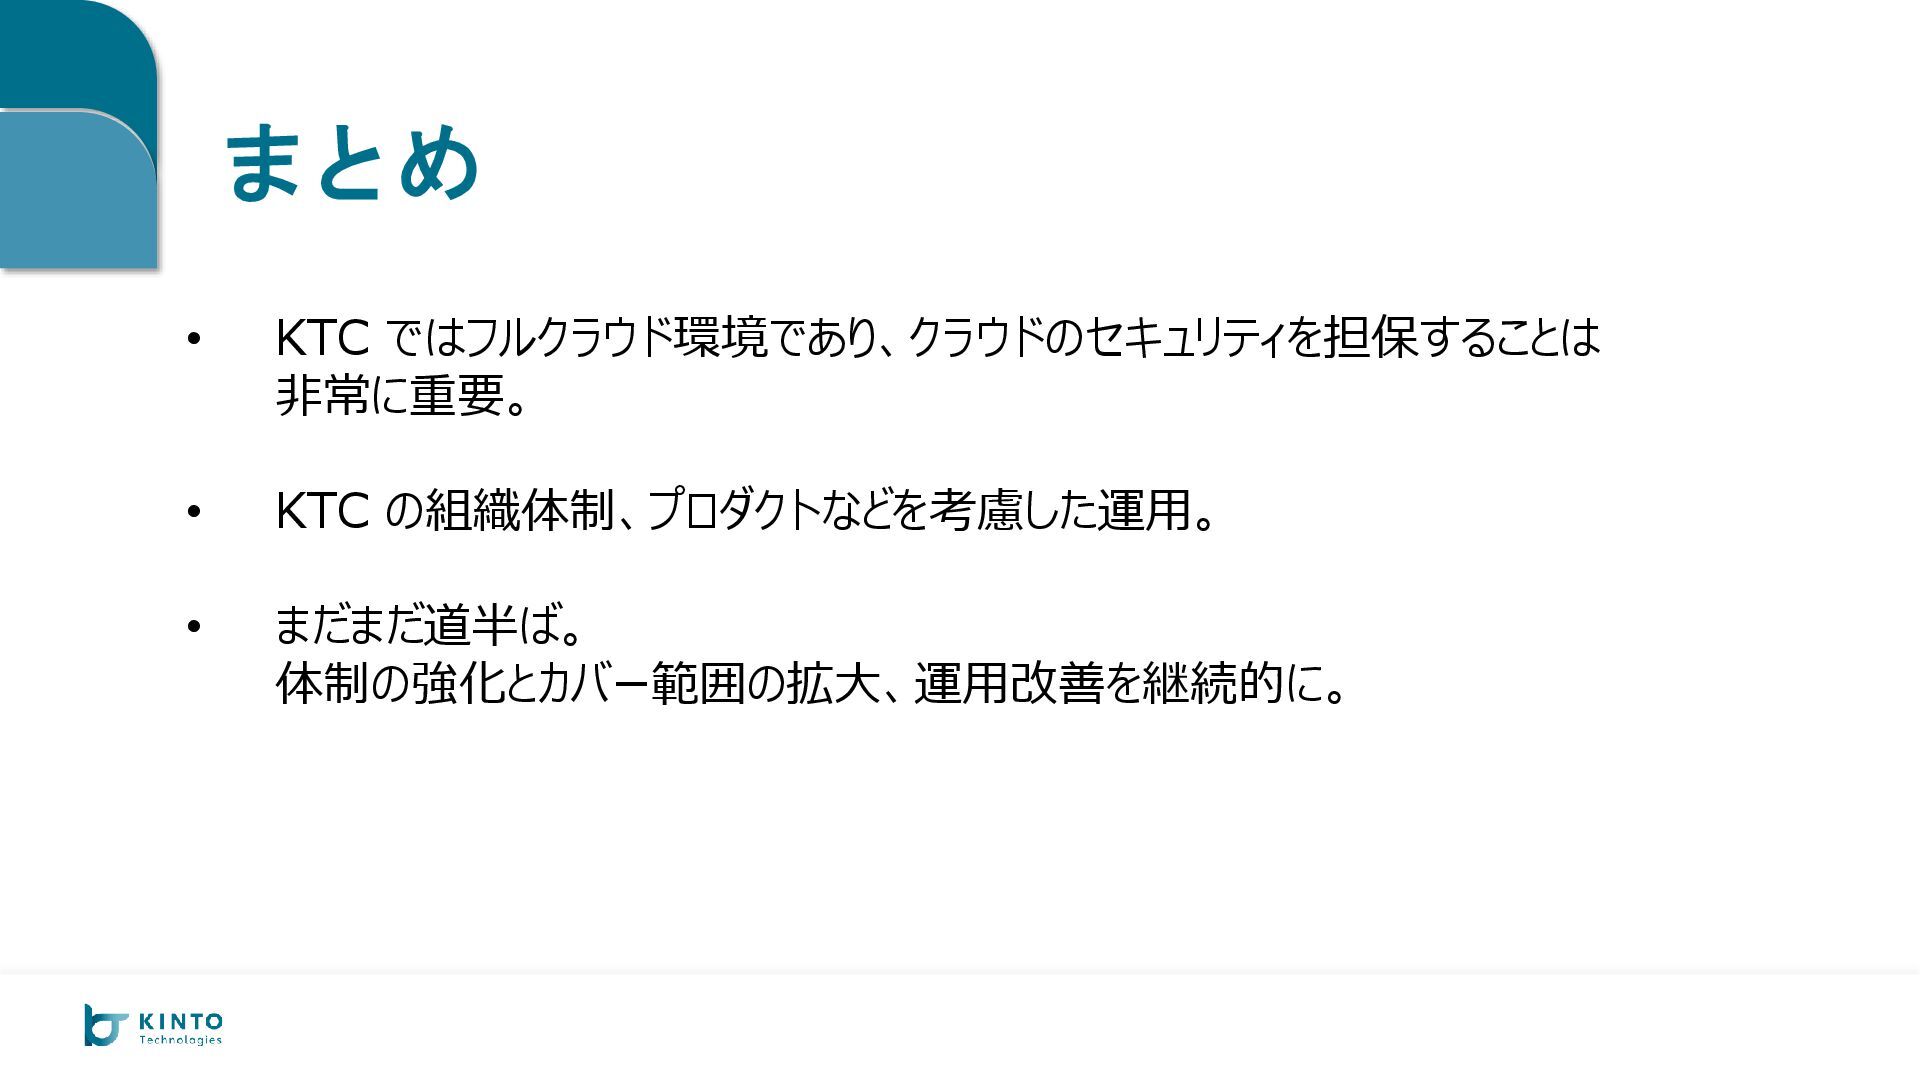
まとめ • KTC ではフルクラウド環境であり、クラウドのセキュリティを担保することは 非常に重要。 • KTC の組織体制、プロダクトなどを考慮した運用。 • まだまだ道半ば。
体制の強化とカバー範囲の拡大、運用改善を継続的に。
We‘re hiring ! Security CoE グループでは、一緒に働く仲間を募集しています! 【クラウドセキュリティエンジニア(リーダー候補)】 SCoE G/東京・大阪 【クラウドセキュリティエンジニア】
SCoE G/東京・大阪
None
More Decks by KintoTech_Dev
See All by KintoTech_Dev
Sonnetだけで業務はまわる?
kintotechdev
1
110
Kiro Crewを2週間ほど使ってみました
kintotechdev
0
76
現場を動かすAIエージェント#2_製造業現場でのAI活用から見た、ハマる罠と実践知
kintotechdev
2
220
1週間、Opus封印でお願いします
kintotechdev
1
500
AI Transformationの取り組み
kintotechdev
0
75
トヨタの販売店 DX の最前線で、生成 AI と内製開発で挑む
kintotechdev
0
210
筋トレエンジニアが考えるAI駆動開発
kintotechdev
1
140
GoogleCloud未経験のエンジニアがGoogleハッカソンでアイデア賞を獲った話
kintotechdev
1
79
CI/CDではもう遅い - 人とAIが迂回しないDevSecOps Verify基盤の再設計 -
kintotechdev
1
1k
Featured
See All Featured
WENDY [Excerpt]
tessaabrams
15
40k
Sam Torres - BigQuery for SEOs
techseoconnect
PRO
0
610
[Rails World 2026] Durable orchestration on Rails: from continuation to workflow
palkan
4
1.2k
Unsuck your backbone
ammeep
672
58k
Statistics for Hackers
jakevdp
799
230k
New Earth Scene 8
popppiees
5
2.8k
RailsConf 2023
tenderlove
30
1.6k
Building the Perfect Custom Keyboard
takai
2
950
Fantastic passwords and where to find them - at NoRuKo
philnash
53
4k
How to make the Groovebox
asonas
2
2.6k
Designing for Timeless Needs
cassininazir
1
560
Performance Is Good for Brains [We Love Speed 2024]
tammyeverts
12
1.9k


 kintotechdev
 tessaabrams
 techseoconnect
 palkan
 ammeep
 jakevdp
 popppiees
 tenderlove
 takai
 philnash
 asonas
 cassininazir
 tammyeverts