Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
Security course
Search
mogumogu mogumi
May 14, 2019
Technology
130
0
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
Security course
mogumogu mogumi
May 14, 2019
Transcript
36 slides
セキュリティ講座 2019/5/14 @kurumi.kurogi
セキュリティとは?
セキュリティとは 安全、防犯、保安 コンピュータやソフトウェアなどを技術的に保護し 漏洩、改ざん、攻撃、侵入などの危険を排除
セキュリティとは 構築時? 実装時? 運用時?
セキュリティとは 構築時? 実装時? 運用時?
実装時における対策 1. SQL インジェクション 2. XSS(クロスサイト・スクリプティング) 3. CSRF(クロスサイト・リクエスト・フォージェリ) 4. セッションハイジャック
実装時における対策 1. SQL インジェクション 2. XSS(クロスサイト・スクリプティング) 3. CSRF(クロスサイト・リクエスト・フォージェリ) 4. セッションハイジャック
None
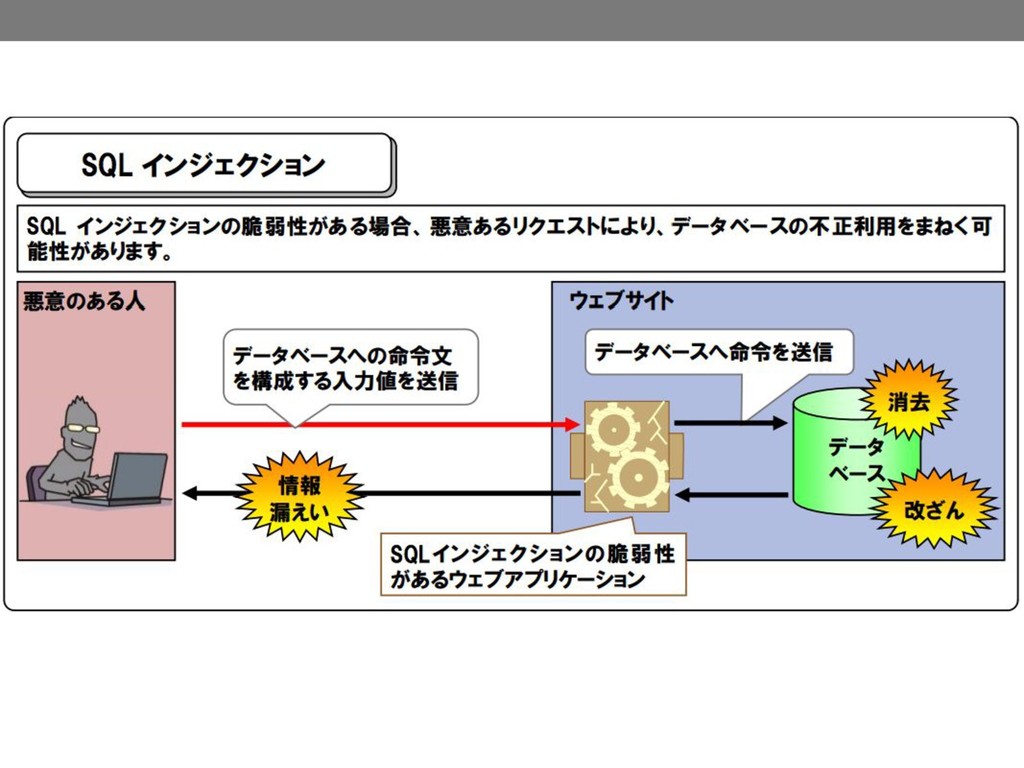
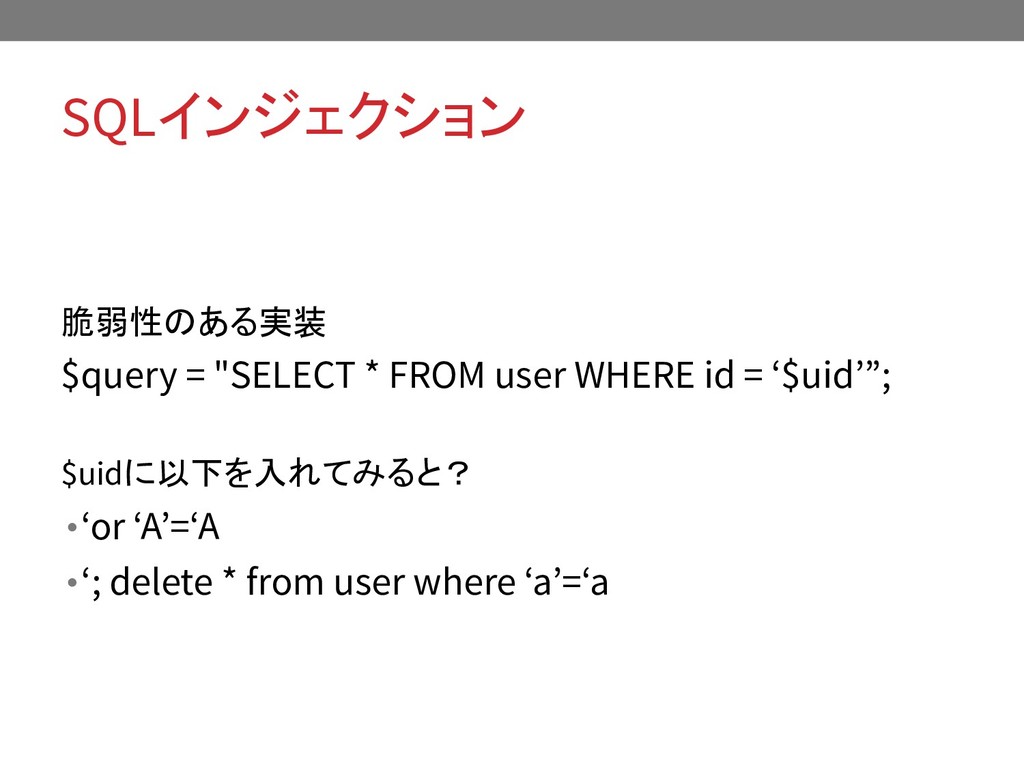
SQLインジェクション 脆弱性のある実装 $query = "SELECT * FROM user WHERE id
= ‘$uid’”; $uidに以下を入れてみると? •‘or ‘A’=‘A •‘; delete * from user where ‘a’=‘a
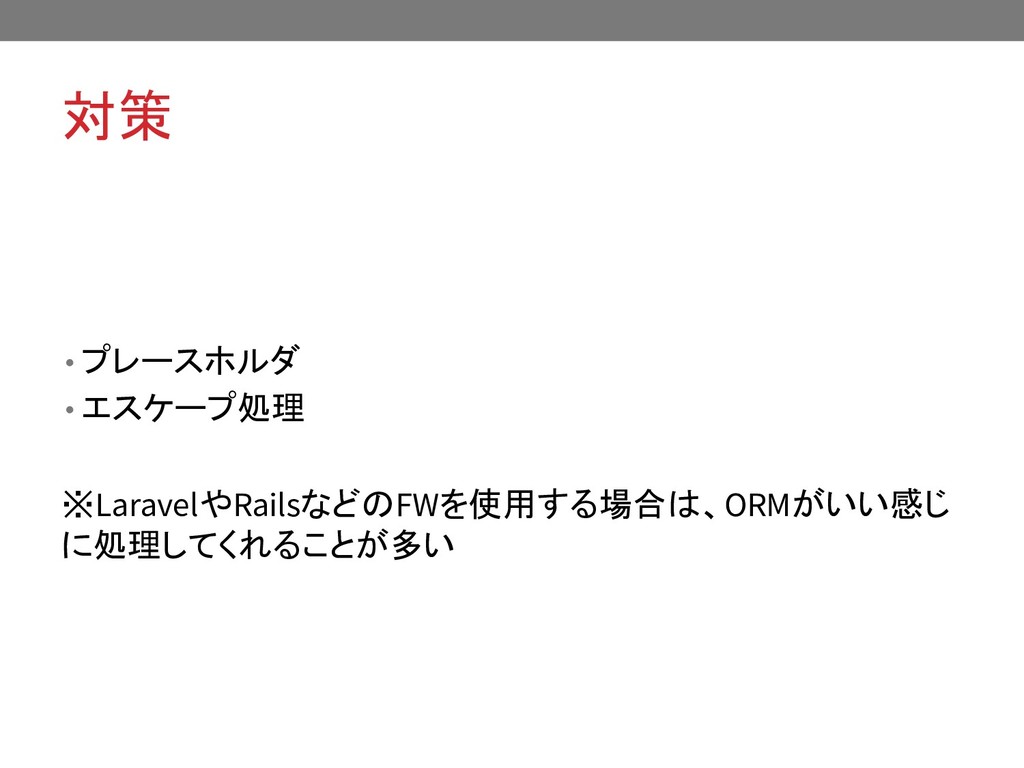
対策 • プレースホルダ • エスケープ処理 ※LaravelやRailsなどのFWを使用する場合は、ORMがいい感じ に処理してくれることが多い
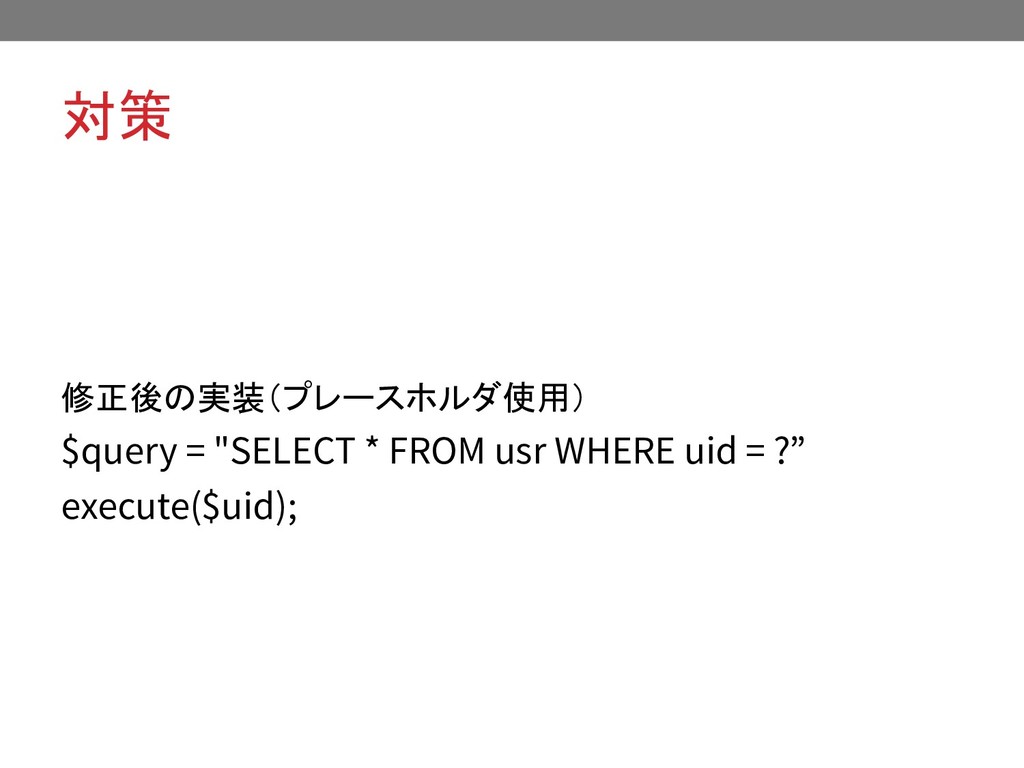
対策 修正後の実装(プレースホルダ使用) $query = "SELECT * FROM usr WHERE uid
= ?” execute($uid);
ハンズオン 攻撃してみよう! https://contents.saitolab.org/taiken/
実装時における対策 1. SQL インジェクション 2. XSS(クロスサイト・スクリプティング) 3. CSRF(クロスサイト・リクエスト・フォージェリ) 4. セッションハイジャック
None
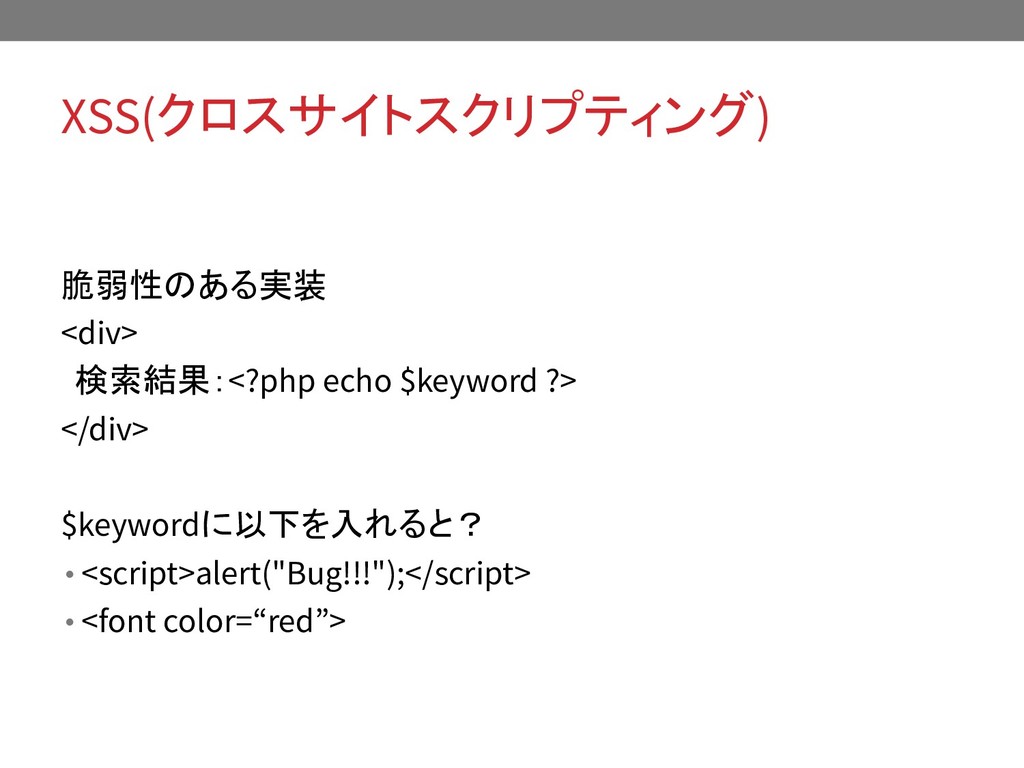
XSS(クロスサイトスクリプティング) 脆弱性のある実装 <div> 検索結果:<?php echo $keyword ?> </div> $keywordに以下を入れると? •
<script>alert("Bug!!!");</script> • <font color=“red”>
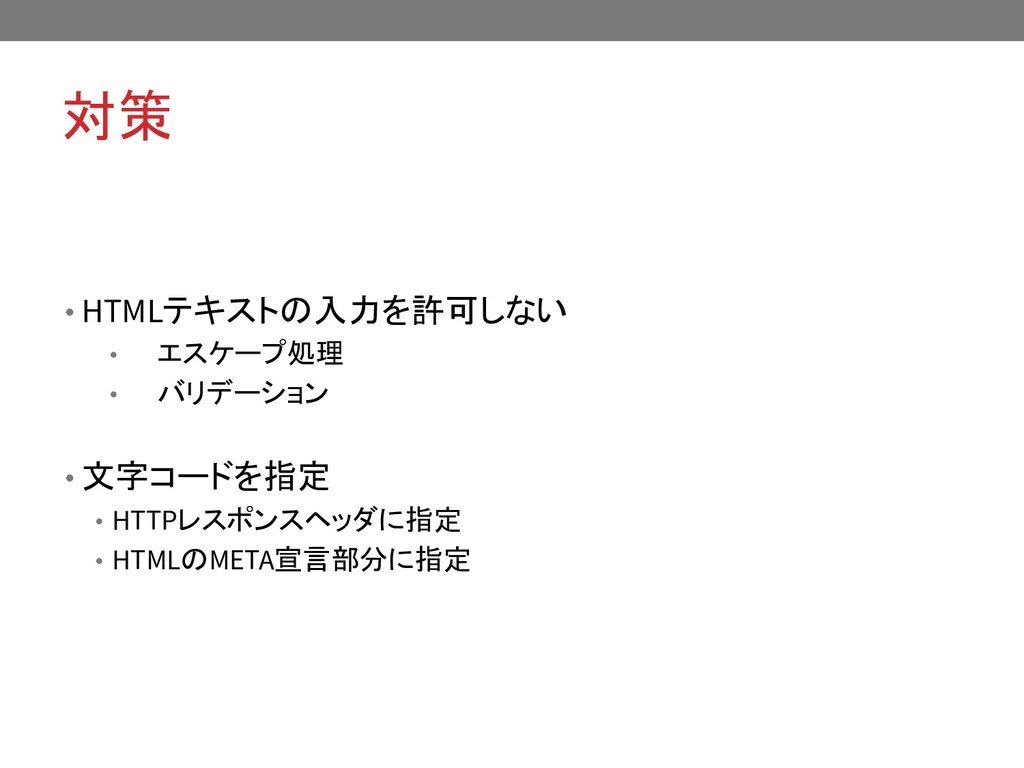
対策 • HTMLテキストの入力を許可しない • エスケープ処理 • バリデーション • 文字コードを指定 •
HTTPレスポンスヘッダに指定 • HTMLのMETA宣言部分に指定
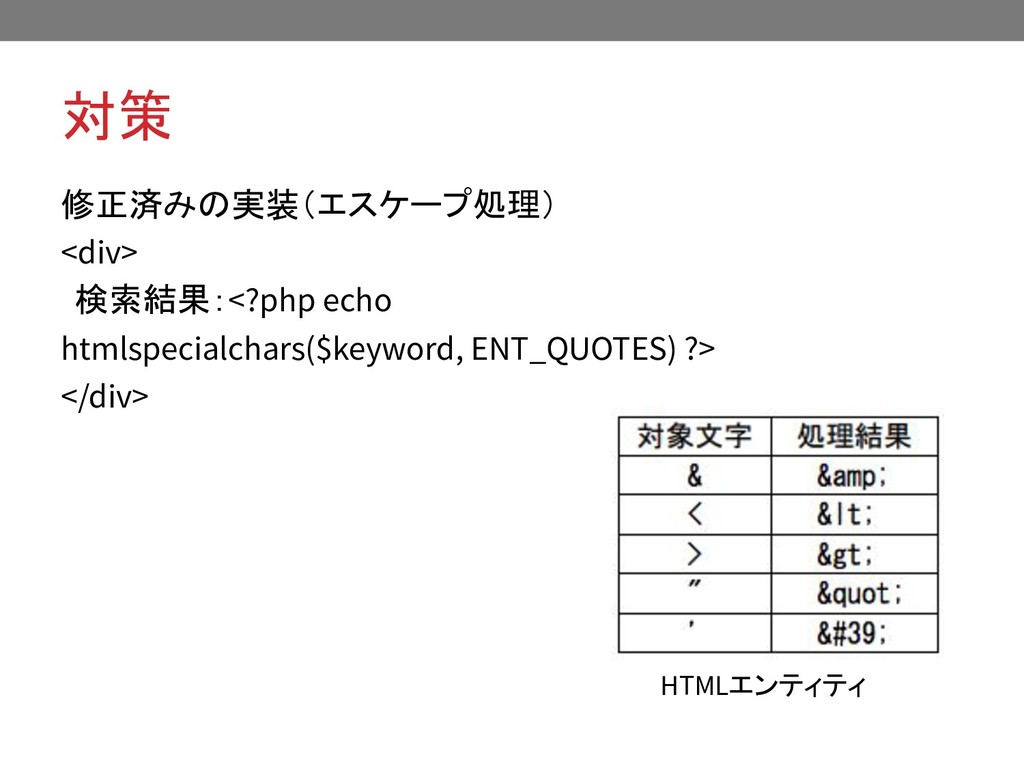
対策 修正済みの実装(エスケープ処理) <div> 検索結果:<?php echo htmlspecialchars($keyword, ENT_QUOTES) ?> </div> HTMLエンティティ
補足 HTMLテキストの入力を許可したい場合は? • 機能で代替 • ホワイトリスト方式 • ブラックリスト方式
ハンズオン 攻撃してみよう! https://contents.saitolab.org/taiken/
実装時における対策 1. SQL インジェクション 2. XSS(クロスサイト・スクリプティング) 3. CSRF(クロスサイト・リクエスト・フォージェリ) 4. セッションハイジャック
None
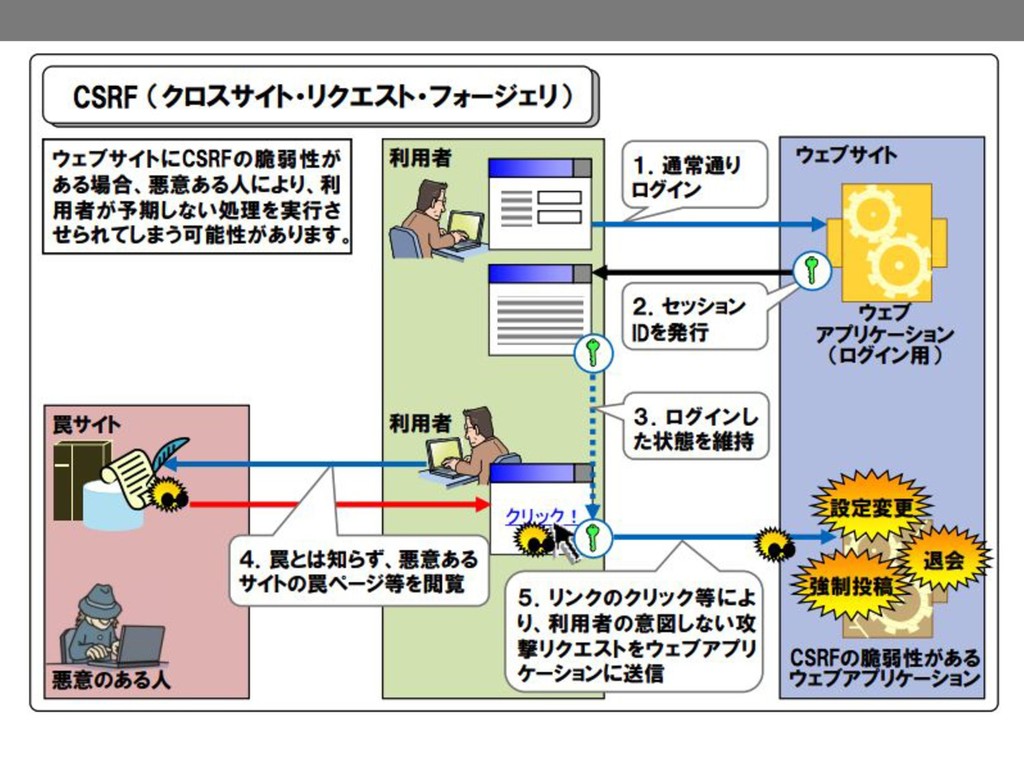
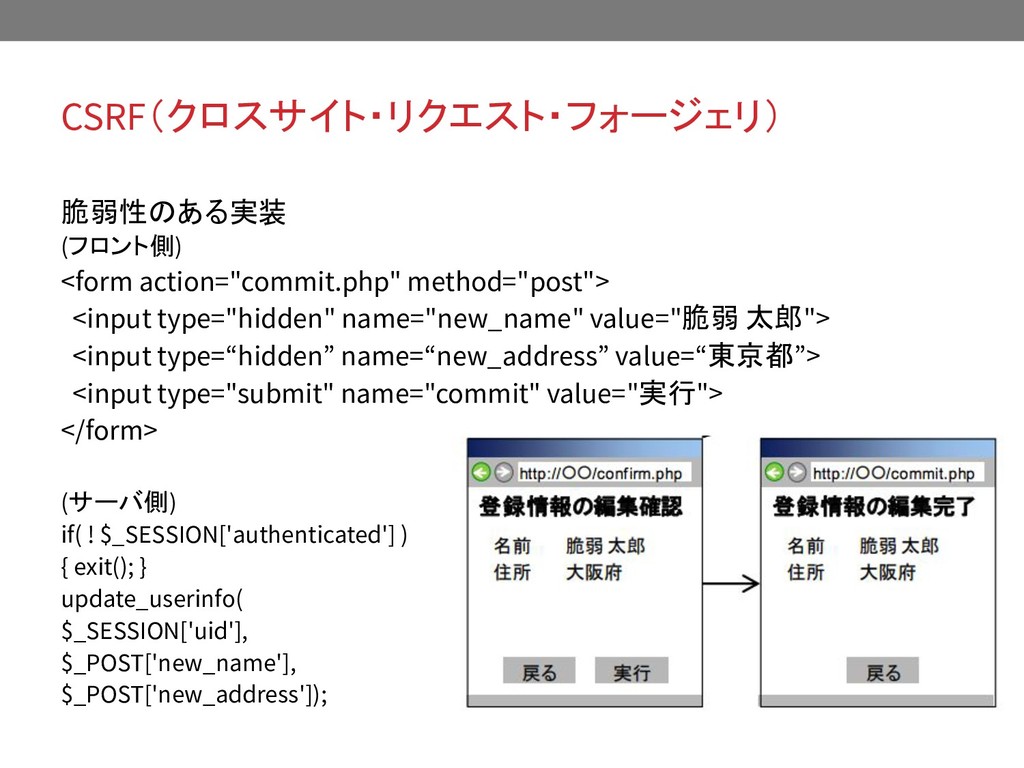
CSRF(クロスサイト・リクエスト・フォージェリ) 脆弱性のある実装 (フロント側) <form action="commit.php" method="post"> <input type="hidden" name="new_name" value="脆弱
太郎"> <input type=“hidden” name=“new_address” value=“東京都”> <input type="submit" name="commit" value="実行"> </form> (サーバ側) if( ! $_SESSION['authenticated'] ) { exit(); } update_userinfo( $_SESSION['uid'], $_POST['new_name'], $_POST['new_address']);
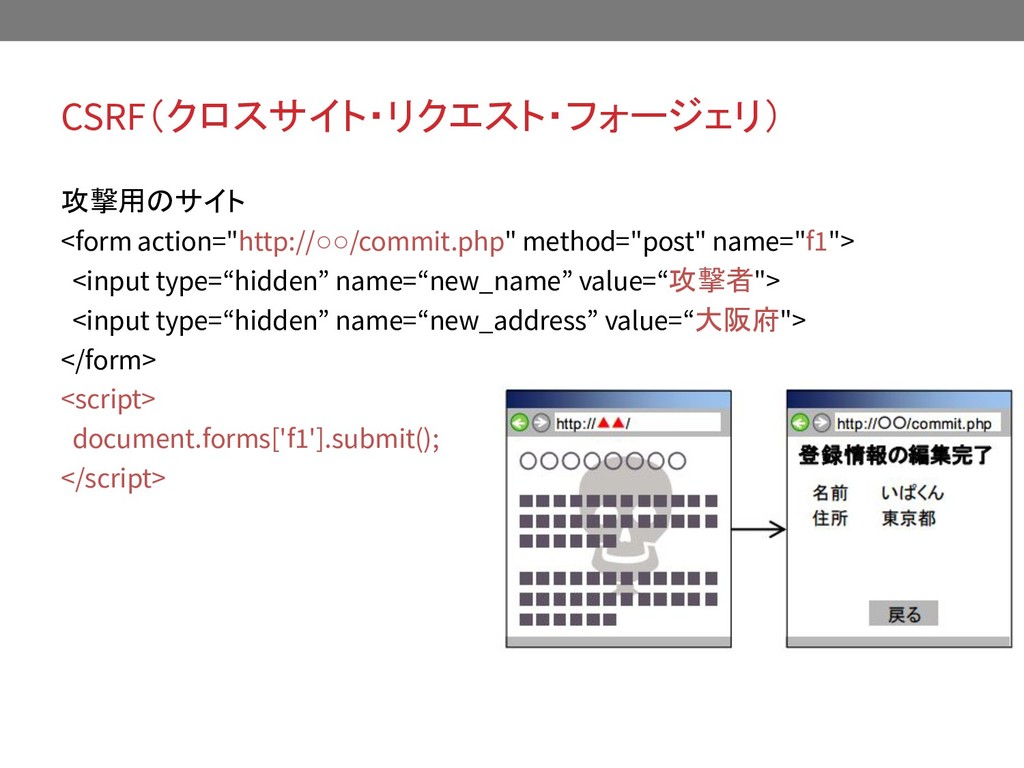
CSRF(クロスサイト・リクエスト・フォージェリ) 攻撃用のサイト <form action="http://◦◦/commit.php" method="post" name="f1"> <input type=“hidden” name=“new_name” value=“攻撃者">
<input type=“hidden” name=“new_address” value=“大阪府"> </form> <script> document.forms['f1'].submit(); </script>
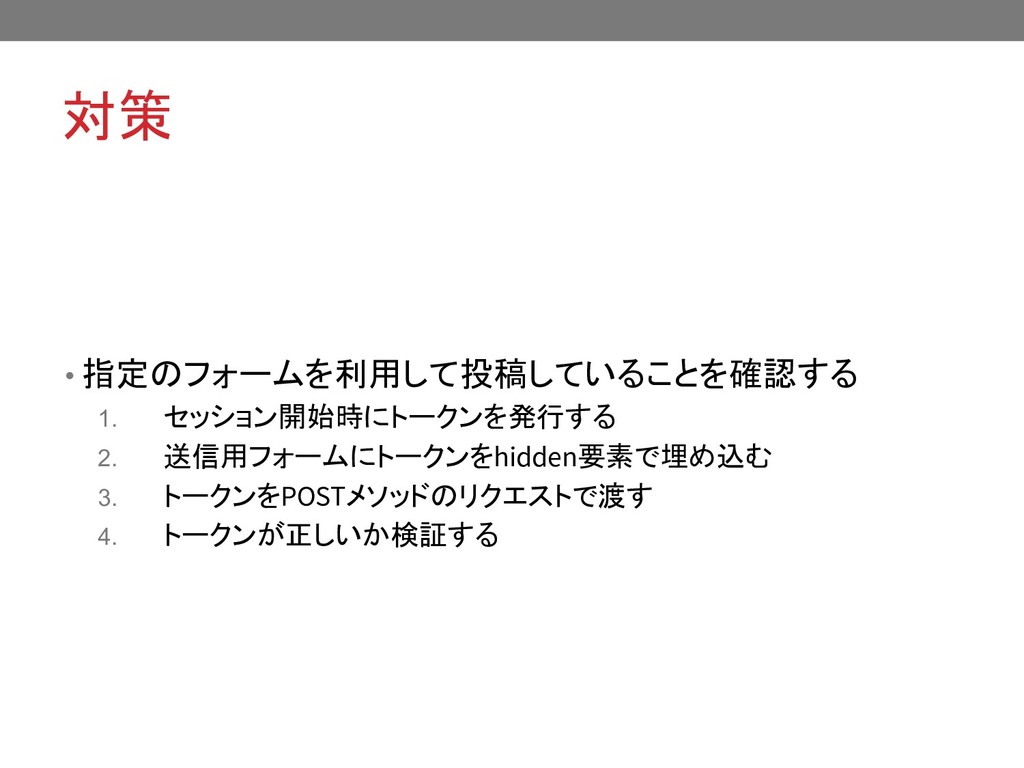
対策 • 指定のフォームを利用して投稿していることを確認する 1. セッション開始時にトークンを発行する 2. 送信用フォームにトークンをhidden要素で埋め込む 3. トークンをPOSTメソッドのリクエストで渡す 4.
トークンが正しいか検証する
対策 修正後の実装 (サーバ側/token発行時) $csrf_token = get_csrf_token(); //ランダムな文字列を生成 $_SESSION['csrf_token'] = $csrf_token;
(フロント側) <form action="commit.php" method="post"> <input type="hidden" name="new_name" value="脆弱 太郎"> <input type=“hidden” name=“new_address” value=“東京都"> <input type="hidden" name=”scrf_token" value=”<?=$csrf_token?>”> <input type="submit" name="commit" value="完了"> </form> (サーバ側/リクエスト受取時) if( ! $_SESSION['authenticated'] ) { exit(); } if($_POST[‘scrf_token’]!=$_SESSION['csrf_token']) { exit(); } update_userinfo($_SESSION['uid'],$_POST['new_name'], $_POST['new_address']);
ハンズオン 攻撃してみよう! https://contents.saitolab.org/taiken/
実装時における対策 1. SQL インジェクション 2. XSS(クロスサイト・スクリプティング) 3. CSRF(クロスサイト・リクエスト・フォージェリ) 4. セッションハイジャック
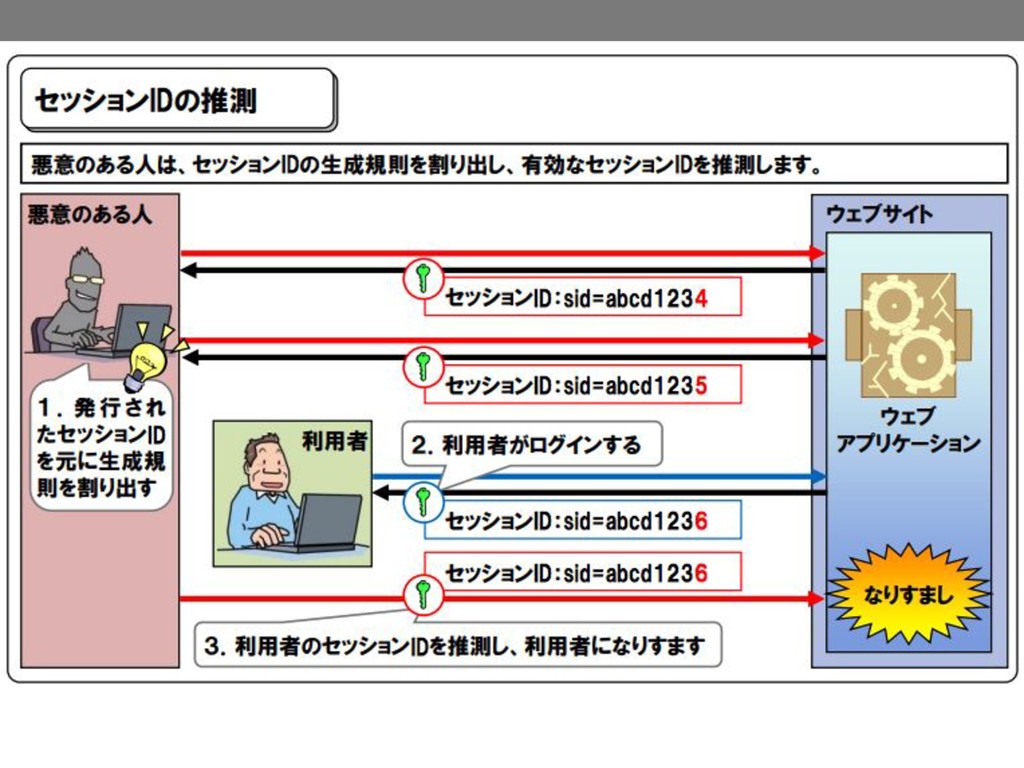
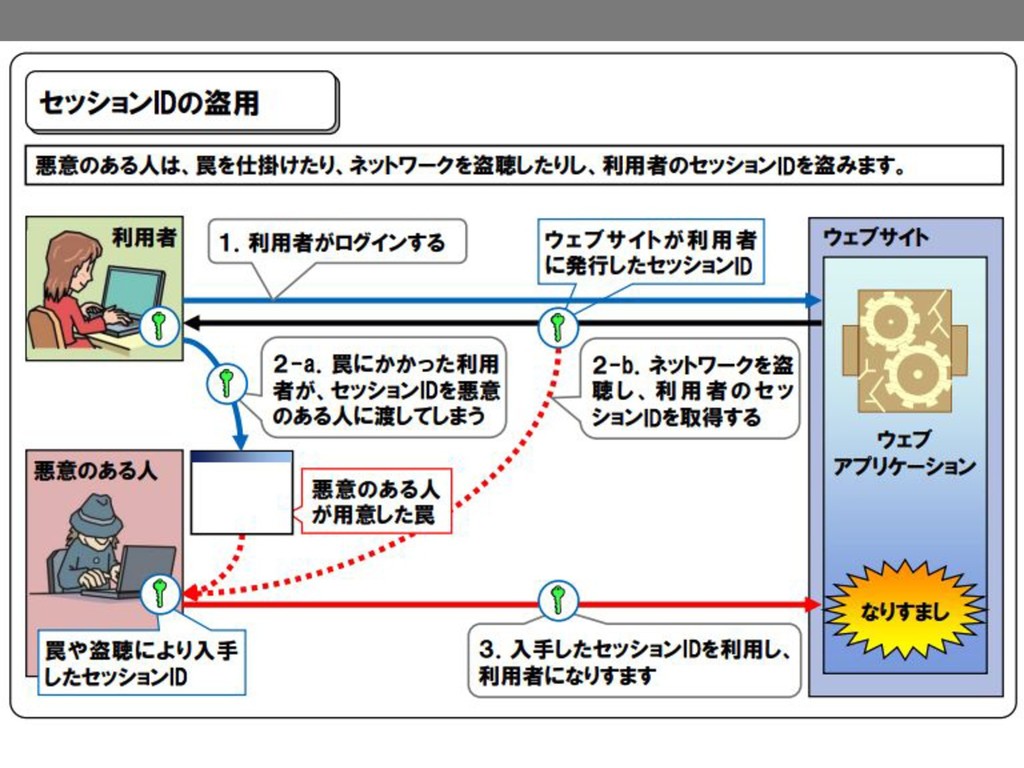
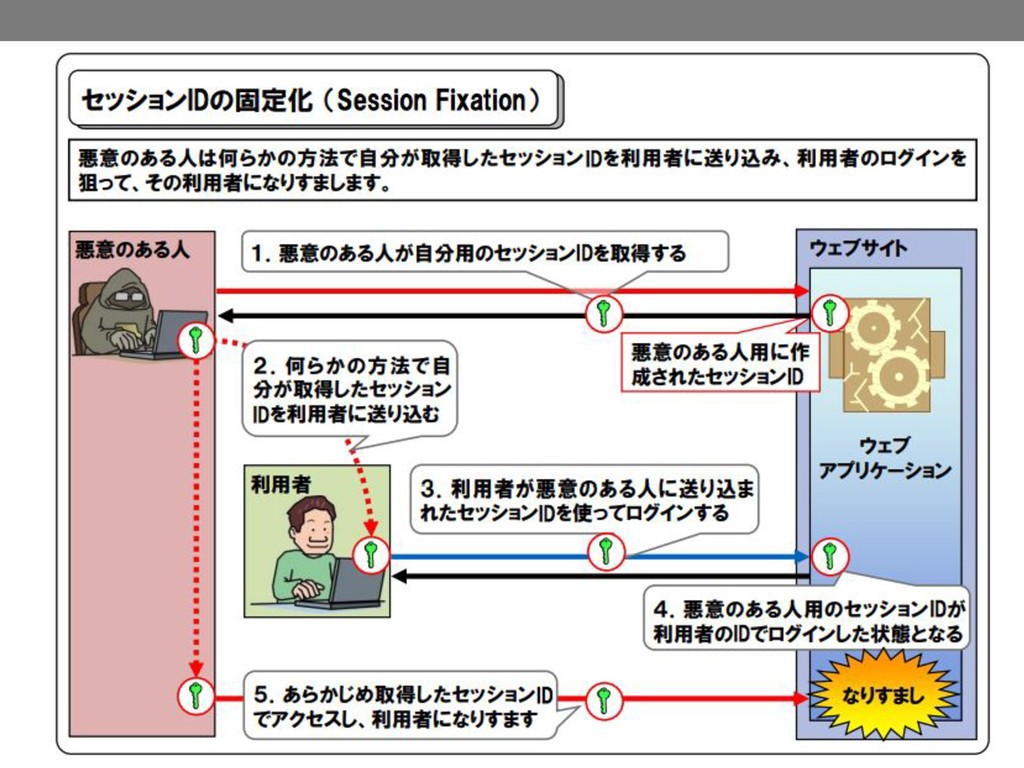
セッションハイジャック • セッションIDの推測 • セッションIDの盗用 • セッションIDの固定化
None
None
None
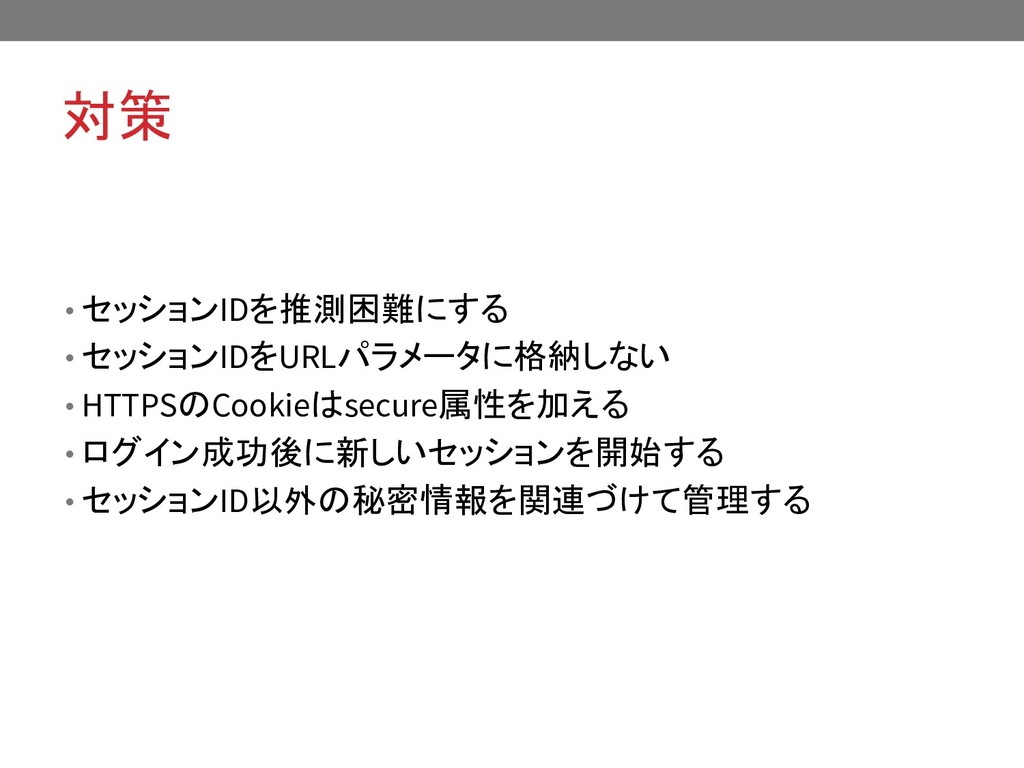
対策 • セッションIDを推測困難にする • セッションIDをURLパラメータに格納しない • HTTPSのCookieはsecure属性を加える • ログイン成功後に新しいセッションを開始する •
セッションID以外の秘密情報を関連づけて管理する
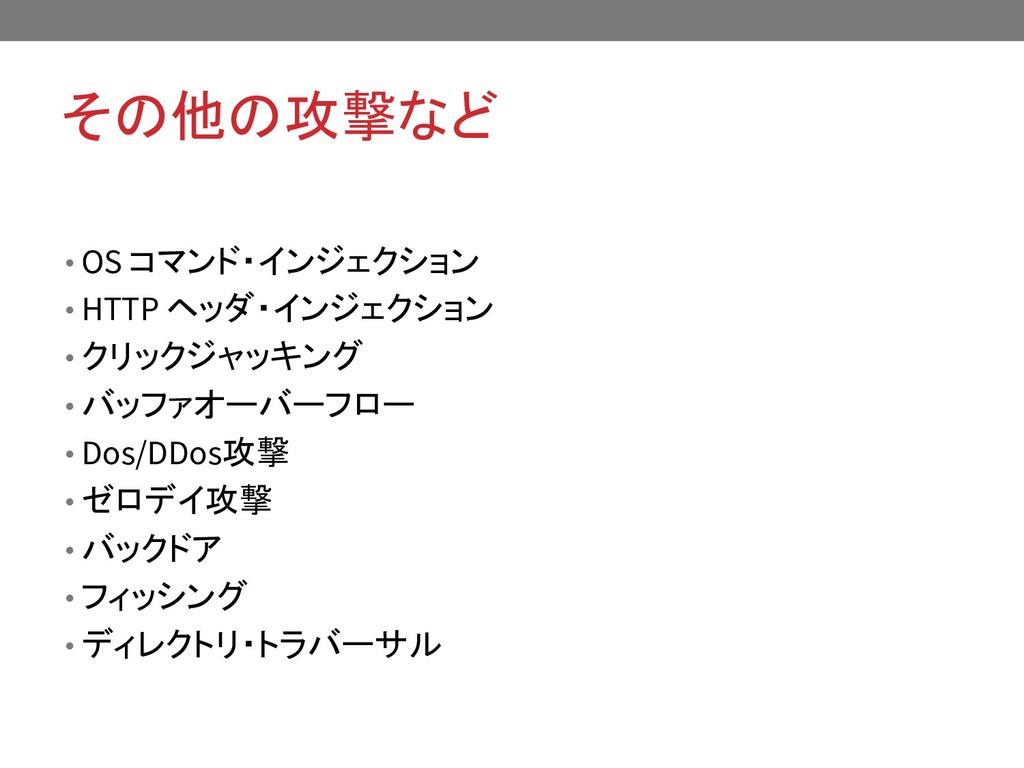
その他の攻撃など • OS コマンド・インジェクション • HTTP ヘッダ・インジェクション • クリックジャッキング •
バッファオーバーフロー • Dos/DDos攻撃 • ゼロデイ攻撃 • バックドア • フィッシング • ディレクトリ・トラバーサル
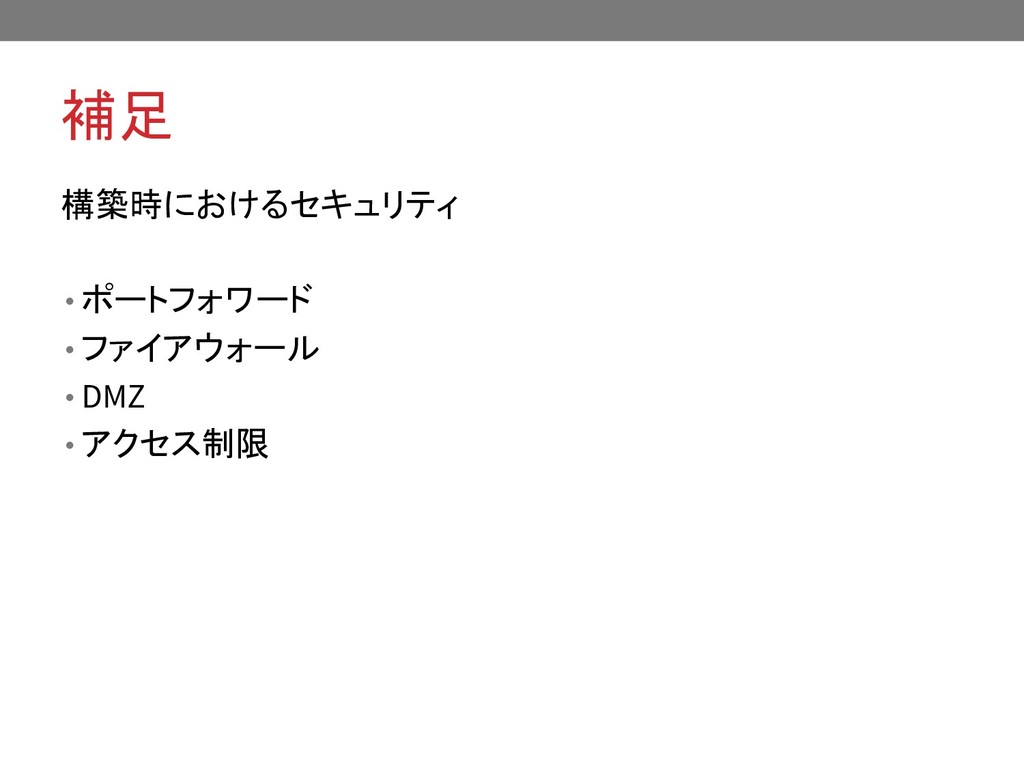
補足 構築時におけるセキュリティ • ポートフォワード • ファイアウォール • DMZ • アクセス制限
補足 運用時におけるセキュリティ • 各ツール/バージョンの脆弱性 • 監査 • ソーシャルハッキング • PCロック、紛失防止、USB禁止
参考 • 安全なウェブサイトの作り方:IPA 独立行政法人 情報処理推 進機構 • 体系的に学ぶ 安全なWebアプリケーションの作り方 •
OWASP Top10 • CVE Details • 「世界最悪のログイン処理コード」を解説してみた - Qiita
More Decks by mogumogu mogumi
See All by mogumogu mogumi
9/13 九州大学OB企業訪問資料[パーソンリンク]
mgmgmogumi
0
110
ツールで見るフロント界のトレンド
mgmgmogumi
0
92
機械学習APIの紹介とデモ.pdf
mgmgmogumi
0
46
エンジニアの日常
mgmgmogumi
0
230
読み手の印象推定に基づくツイートのフィルタリングに関する研究 / A Study on Filtering Tweet based on Impression Estimation of Reading
mgmgmogumi
0
160
読み手の印象推定に基づくツイートのフィルタリングに関する研究 ポスター / A Study on Filtering Tweet based on Impression Estimation of Reading (Poster)
mgmgmogumi
0
37
kurogi kurumi student work
mgmgmogumi
0
300
ここからうまれたぼくたち酵母~pao
mgmgmogumi
0
47
Other Decks in Technology
See All in Technology
_マネジメントする人される人ナイト_2026__良いチームを作っていきたい_お気持ち_.pdf
xkxaxkx
0
840
From vibe coding to reliable (agentic) development
jcabot
0
140
人の努力に頼らないセキュリティをエンジニアリングする在り方 / An approach to engineering security that does not rely on human effort
carta_engineering
0
240
Oracle Base Database Service 技術詳細
oracle4engineer
PRO
17
120k
変更差分を読むために環境を整備しよう
pipepasta
1
490
E2E Test というハーネス — AI時代の自動テスト民主化
daishukojima
10
5.9k
OWASP AI Agentic Top10に準拠するクラウドネイティブなガードレールの実践(CNDW 2026)
keitah
1
390
要件定義をAIに委任!Claude Codeプラグインで作るPdM × AgentTeams
puku0x
0
120
IoTのデータ保存をSREの観点で考える
grimoh
1
110
自動計装なしでECSサービスをApplication Signalsに載せるまで
ota1022
2
450
おうち環境でも「なるべく止めたくない!」 ― おうち環境の機器冗長化の理想と現実
yuutosi
1
620
AWS Well-Arhitected Frameworkセキュリティの柱 について
miu_crescent
PRO
1
110
Featured
See All Featured
Noah Learner - AI + Me: how we built a GSC Bulk Export data pipeline
techseoconnect
PRO
0
490
What the history of the web can teach us about the future of AI
inesmontani
PRO
3
820
Why Your Marketing Sucks and What You Can Do About It - Sophie Logan
marketingsoph
0
470
Build your cross-platform service in a week with App Engine
jlugia
234
19k
Designing for Timeless Needs
cassininazir
1
570
Building an army of robots
kneath
307
47k
CoffeeScript is Beautiful & I Never Want to Write Plain JavaScript Again
sstephenson
162
16k
Jamie Indigo - Trashchat’s Guide to Black Boxes: Technical SEO Tactics for LLMs
techseoconnect
PRO
0
760
Designing Experiences People Love
moore
143
24k
Neural Spatial Audio Processing for Sound Field Analysis and Control
skoyamalab
0
630
Highjacked: Video Game Concept Design
rkendrick25
PRO
2
580
[SF Ruby Conf 2025] Rails X
palkan
3
1.5k


 mgmgmogumi
 xkxaxkx
 jcabot
 carta_engineering
 oracle4engineer
 pipepasta
 daishukojima
 keitah
 puku0x
 grimoh
 ota1022
 yuutosi
 miu_crescent
 techseoconnect
 inesmontani
 marketingsoph
 jlugia
 cassininazir
 kneath
 sstephenson
 moore
 skoyamalab
 rkendrick25
 palkan