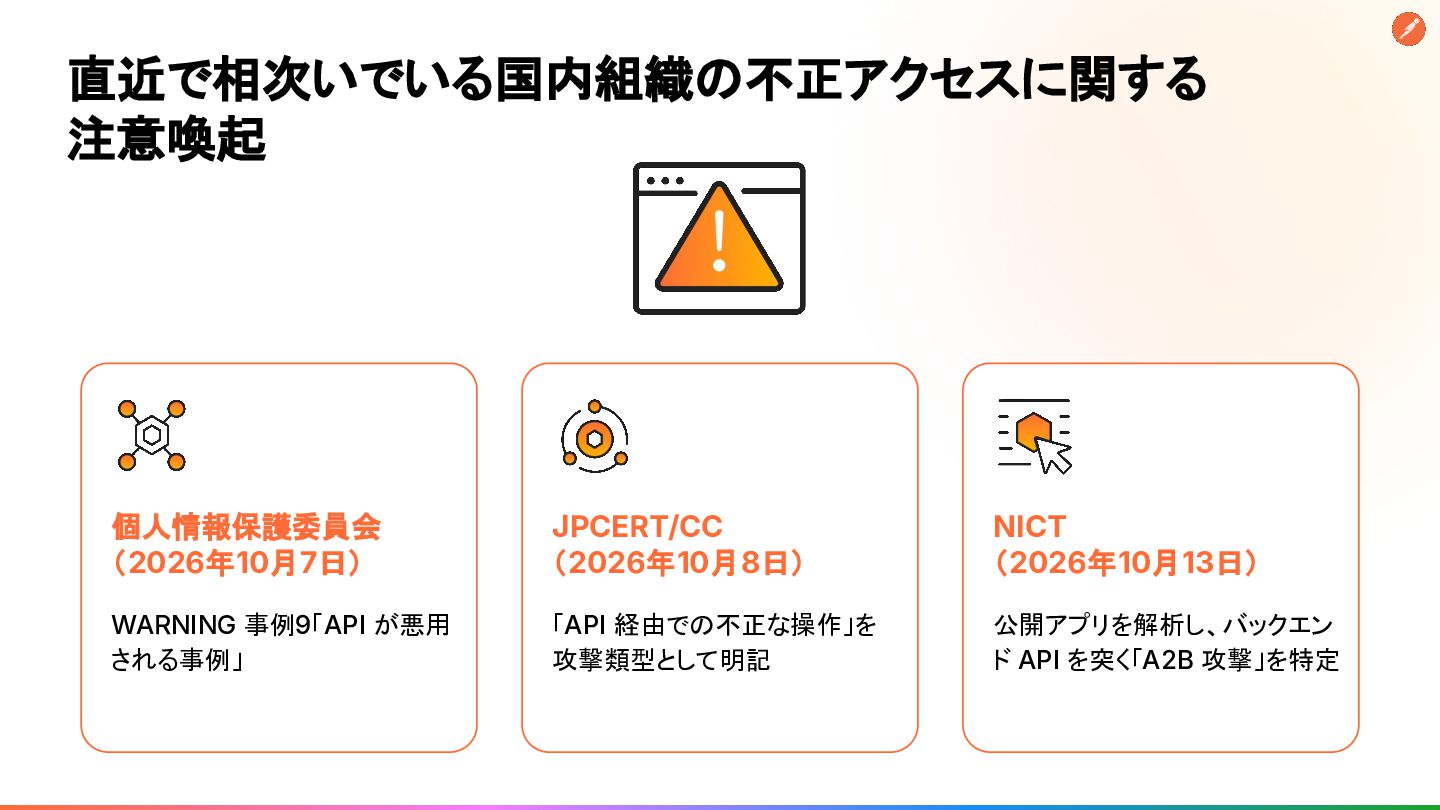
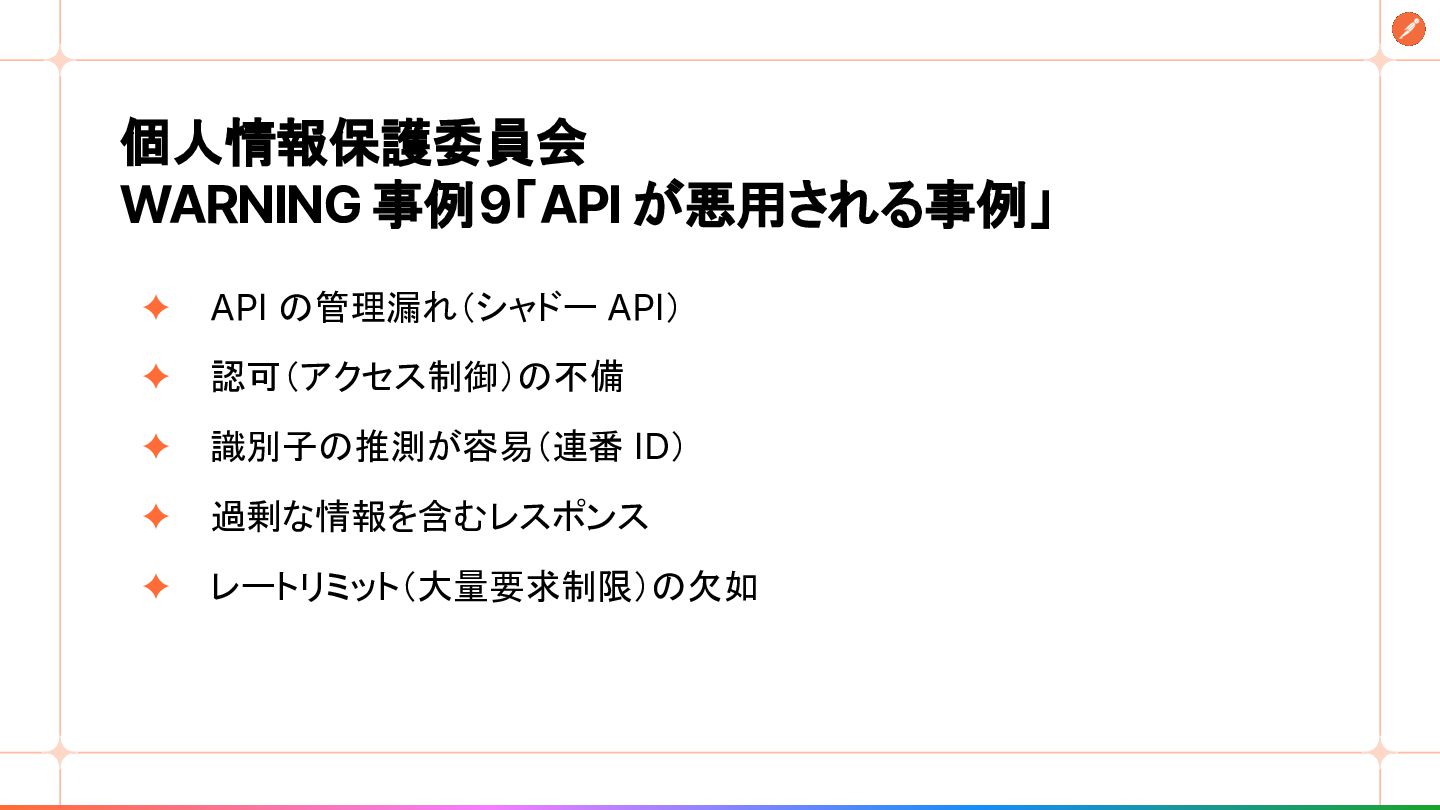
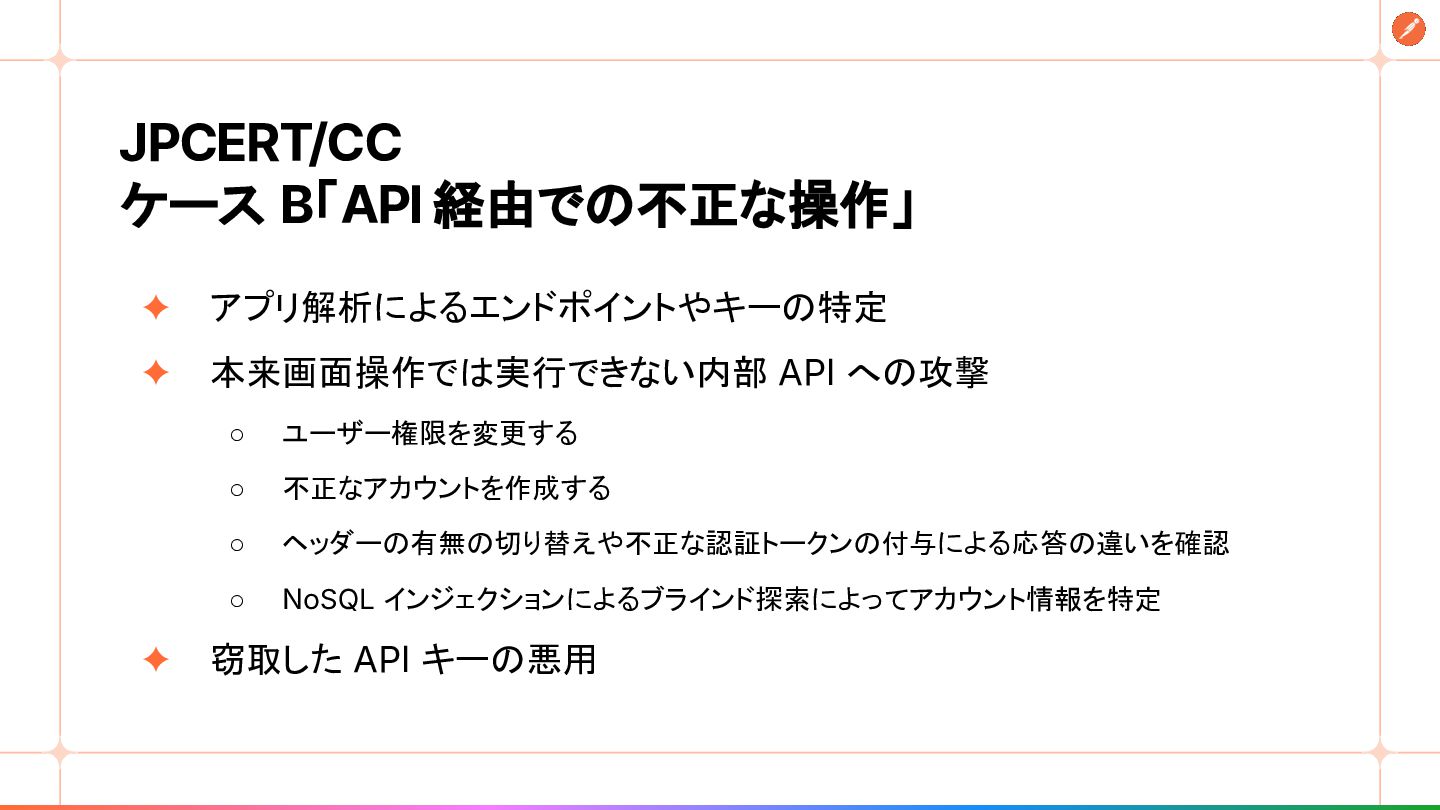
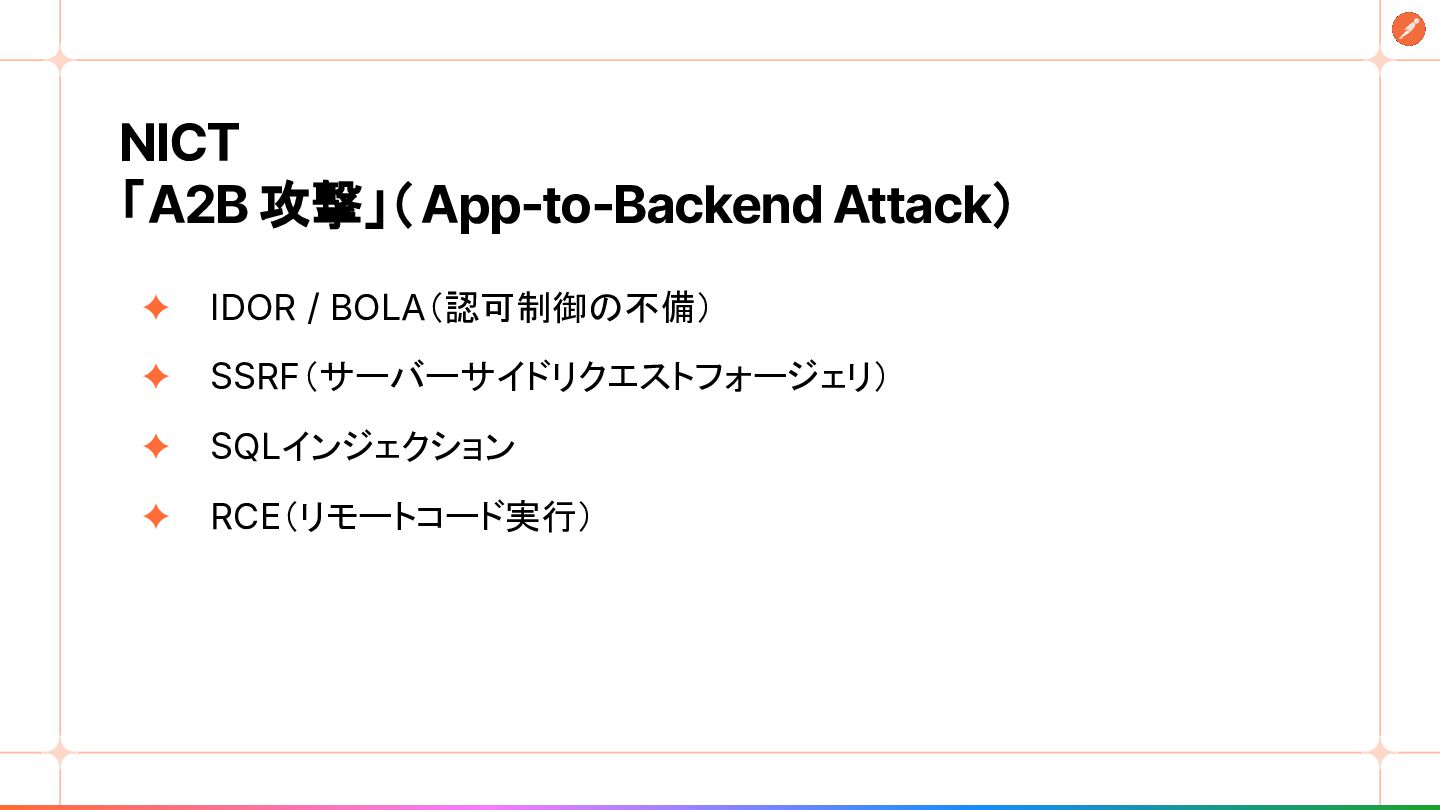
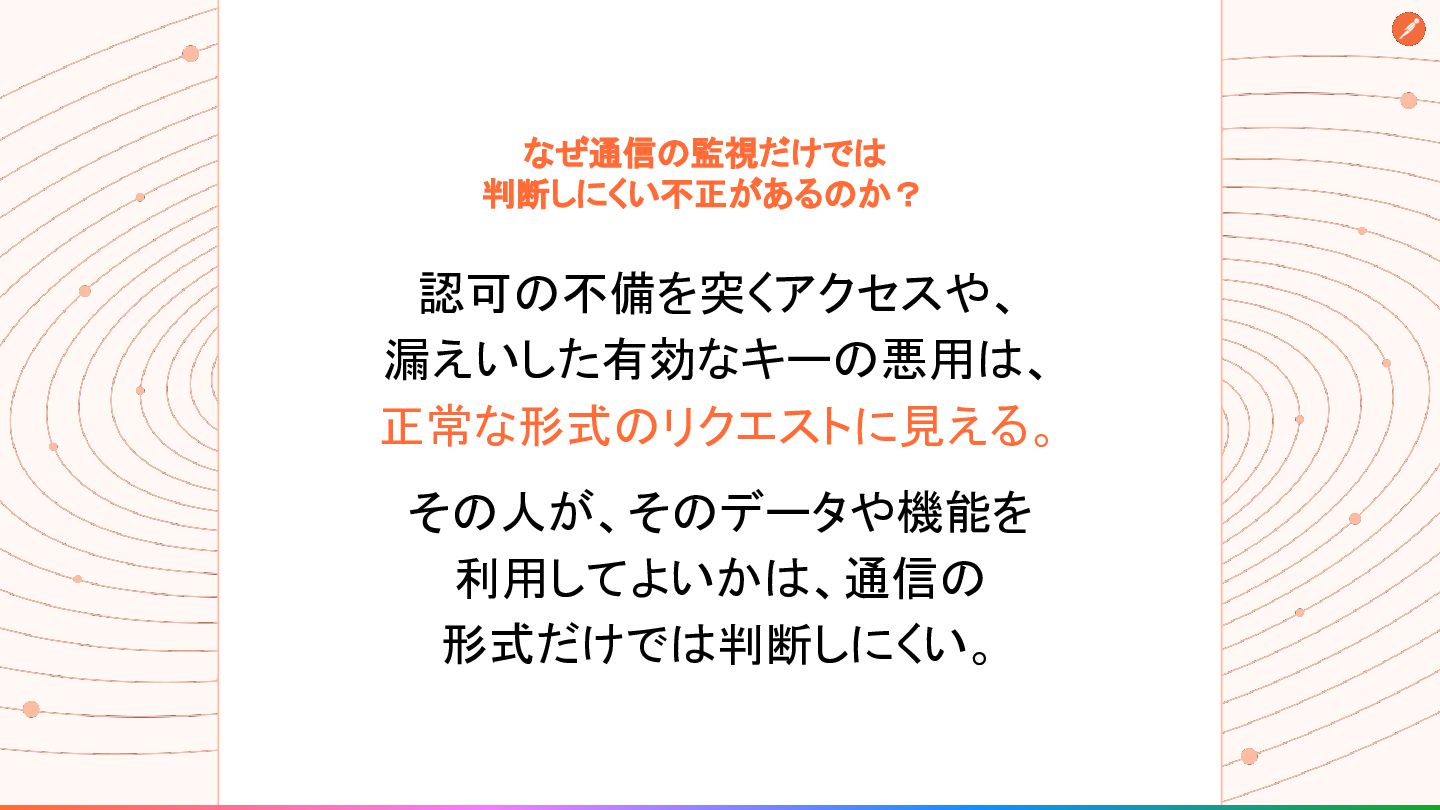
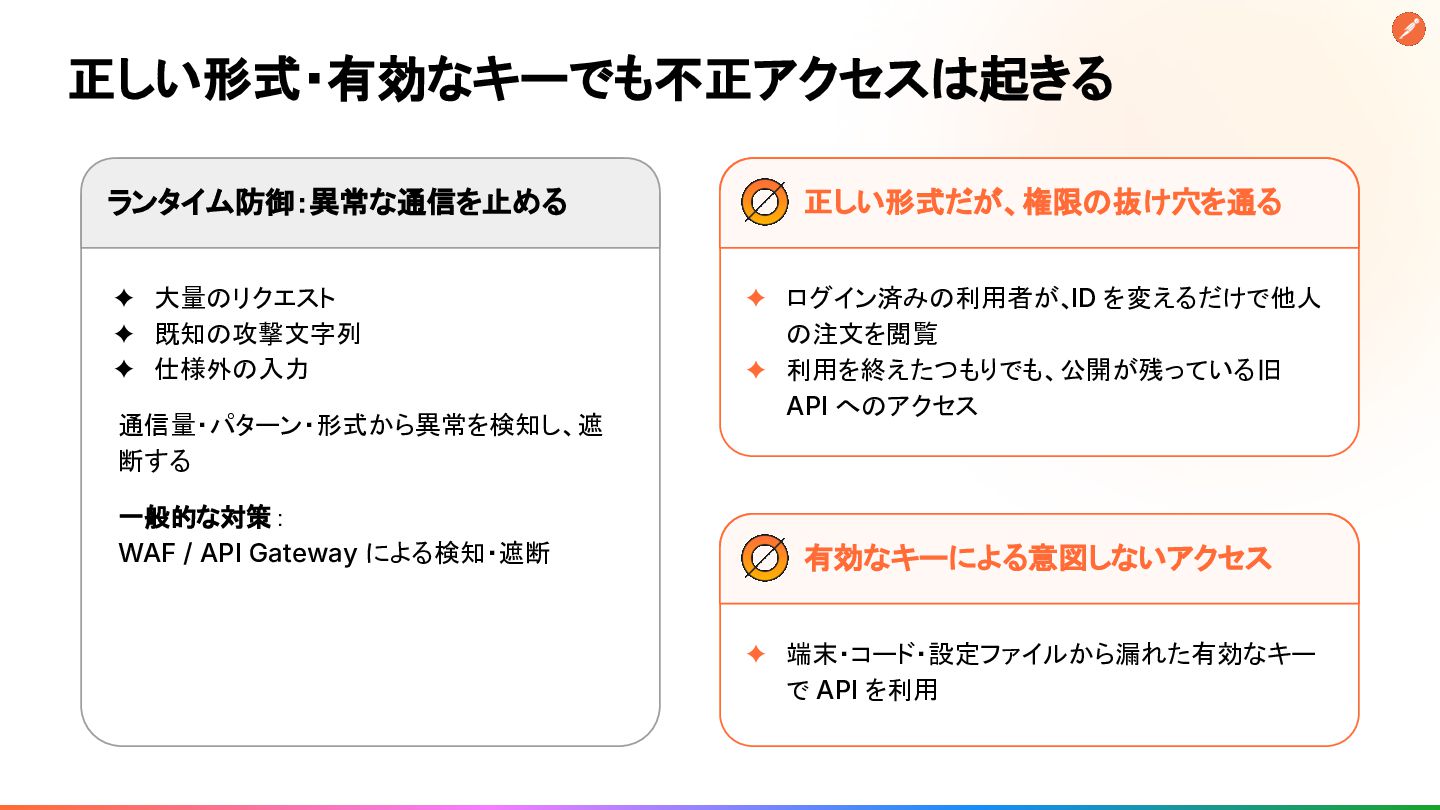
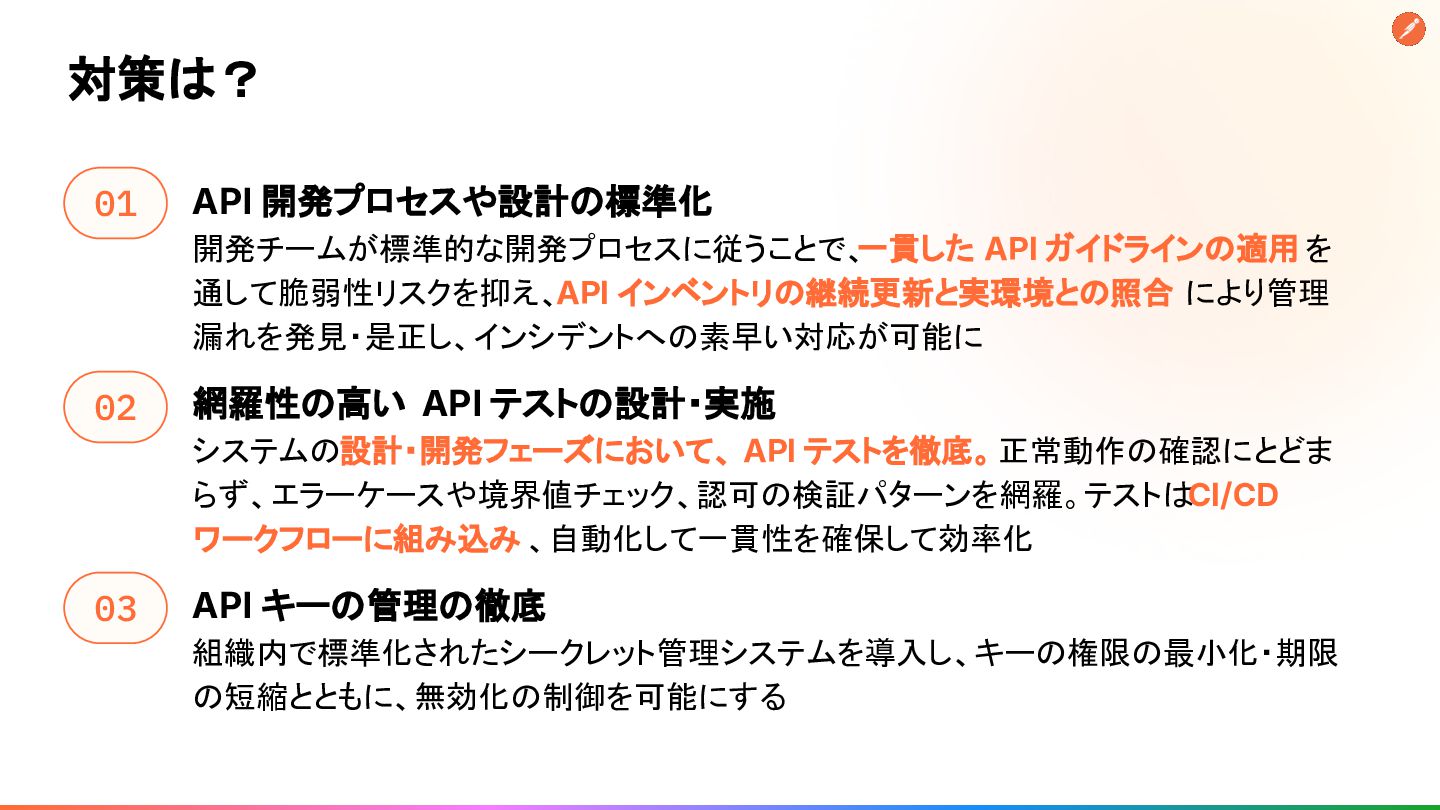
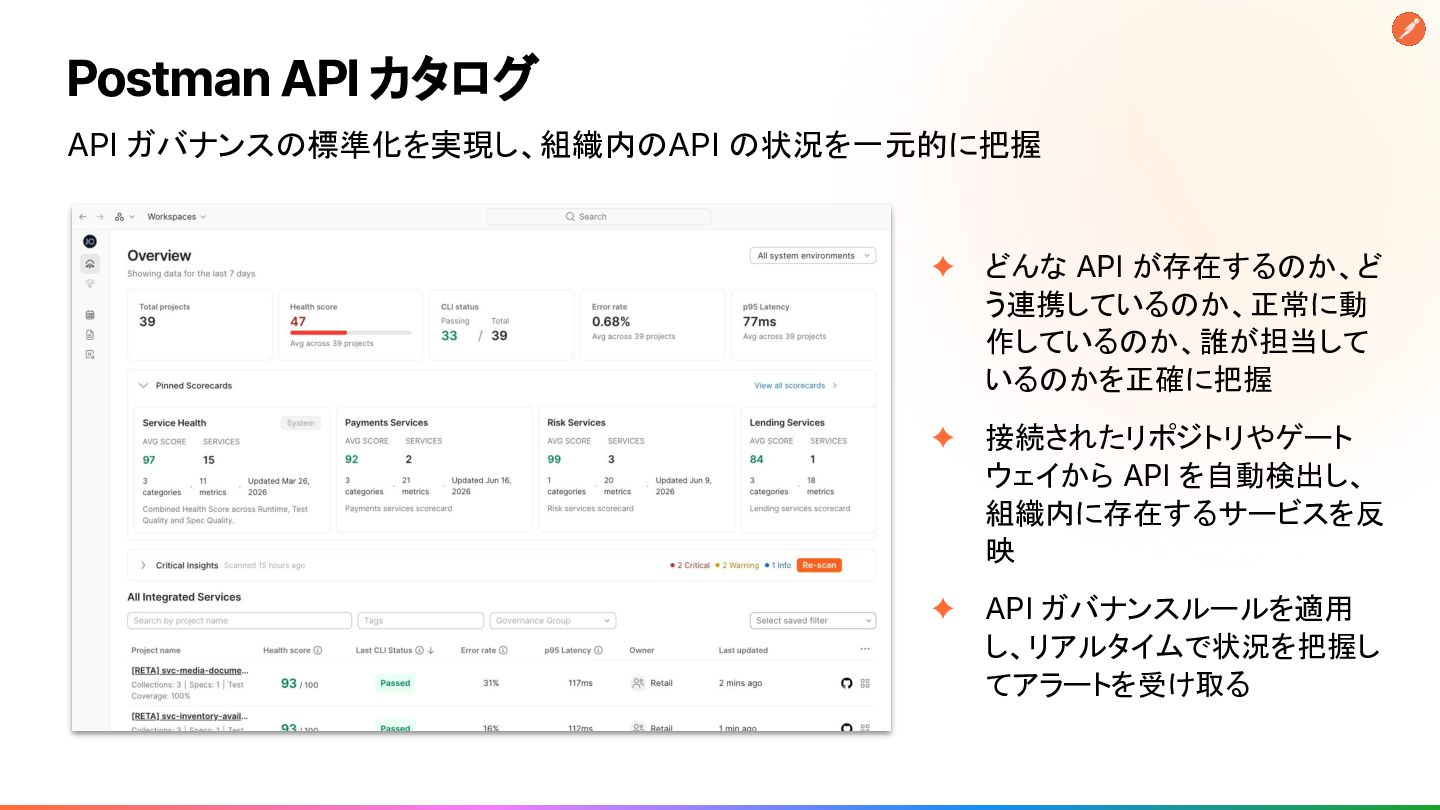
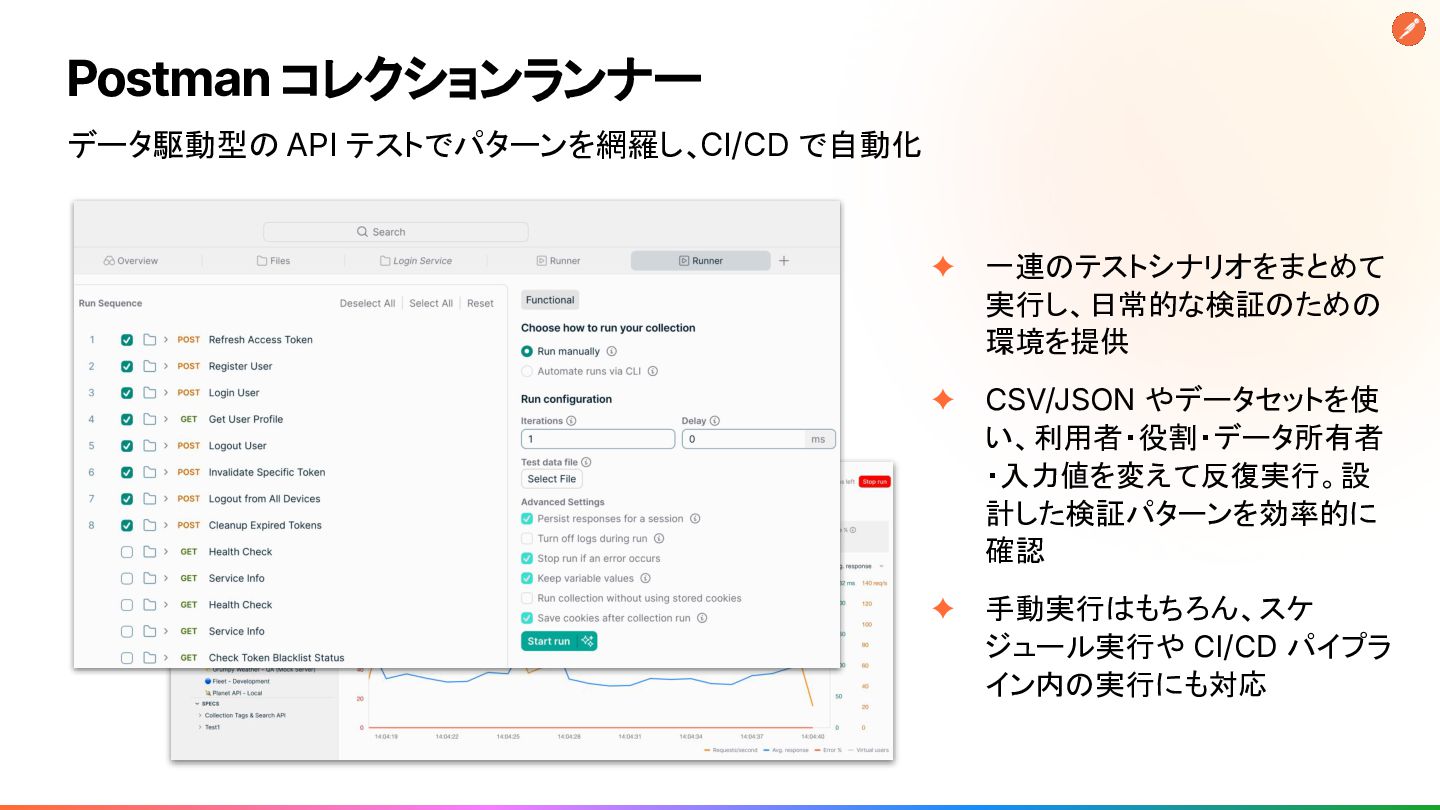
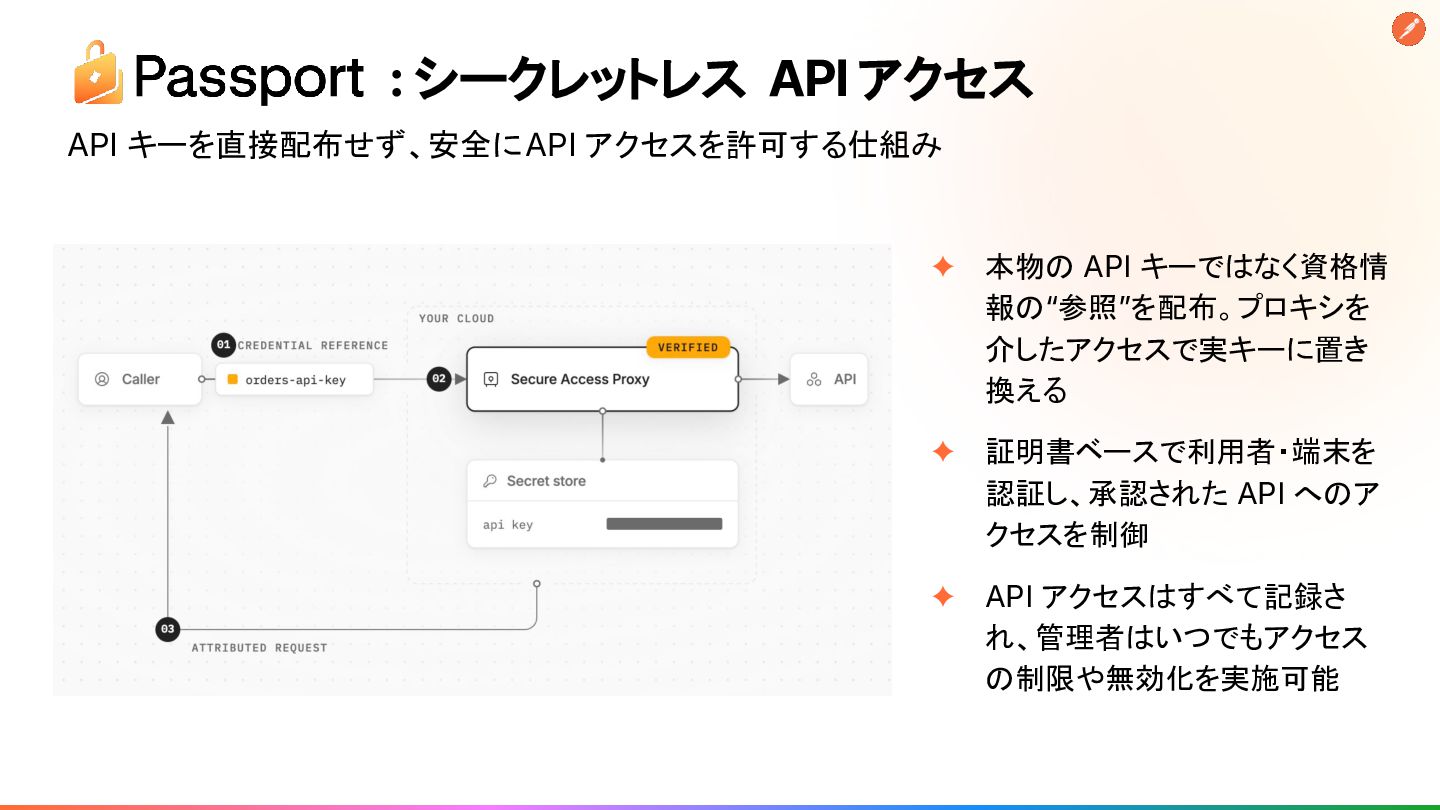
相次ぐ不正アクセスを受け、複数の公的機関がAPIの脆弱性や認証情報の悪用について注意を呼びかけています。この講演では、認可の不備や漏えいしたAPIキーの悪用など、運用時の監視・遮断だけでは対処しきれないリスクと、設計・開発段階から取り組むべき対策を解説します。APIの可視化と継続的なテストを支援するPostman、実キーを配布せずAPIアクセスを提供するPassportを通じて、具体的な対策の進め方をご紹介します。PostmanとCodeRabbitの共同ウェビナー「AI時代の攻撃に備える、APIとコードのセキュリティ対策」での講演資料です。


 nagix
 toshi_atsumi
 demaecan
 henteko
 muziyoshiz
 masu_mi
 inariku
 sergicalsix
 shift_evolve
 cdataj
 y_matsubara
 yusukeshimizu
 mohab1
 addyosmani
 codingconduct
 greggifford
 tammyeverts
 kimpetersen
 gurzu
 mongodb
 uxyall
 sferik
 eileencodes
 portentint