Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
k8sのシークレット管理をちょっとだけ楽にした話
Search
muso
June 06, 2026
Technology
170
0
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
k8sのシークレット管理をちょっとだけ楽にした話
Road to SRE NEXT 2026 @神戸の発表資料
muso
June 06, 2026
More Decks by muso
See All by muso
静的アセット配信をCDNに逃がすまで
nishiokashinji
0
31
ALB「証明書上限問題」からの脱却
nishiokashinji
0
470
Railsアプリの画像配信最適化 - Imgproxyを活用したパフォーマンス改善事例
nishiokashinji
0
58
Other Decks in Technology
See All in Technology
ストレスなくAIと付き合いたい!こんなときどうしてる?
namiki64
4
620
React改造してみた
tsukina_7mochi
0
120
実践! SRE × AI - ABEMA における AIOps -
tetsuya28
8
3.1k
二歩目のフロントエンド・ウェブアクセシビリティ
camiha
2
670
夫婦で子育てするための育児標準化
codmoninc
PRO
0
460
Temporal 最高!でも改めて「日付」について調べたら人類の負債すぎる件
riyaamemiya
0
190
スキマバイトという雇用形態は存在しないので、雇用期間1日のアルバイト契約を事業者とワーカーが結ぶ手続きを支えるのがタイミーなんです
akitoshiga
0
210
AIがコードを書く時代に、エンジニアは何で自分の価値を証明するのか / In an era where AI writes code how do engineers prove their value
carta_engineering
3
1.1k
Classmethod Company Deck
satoshi7
1
740
宣言型部分更新は何を解決しどこへ向かうのか
shuta13
1
480
AIカンパニーへの転換を支えた、エンジニアの仕事の再定義
kworkdev
PRO
2
1.3k
実践!Cloud Run ハンズオン!! / Cloud Run handson
y0hgi
2
300
Featured
See All Featured
Navigating the Design Leadership Dip - Product Design Week Design Leaders+ Conference 2024
apolaine
2
480
HDC tutorial
michielstock
2
960
Groundhog Day: Seeking Process in Gaming for Health
codingconduct
0
420
A Guide to Academic Writing Using Generative AI - A Workshop
ks91
PRO
1
520
Claude Code のすすめ
schroneko
67
230k
Reality Check: Gamification 10 Years Later
codingconduct
0
2.3k
Improving Core Web Vitals using Speculation Rules API
sergeychernyshev
21
1.7k
Helping Users Find Their Own Way: Creating Modern Search Experiences
danielanewman
31
3.4k
[Rails World 2026] Durable orchestration on Rails: from continuation to workflow
palkan
1
750
Git: the NoSQL Database
bkeepers
PRO
433
67k
GraphQLの誤解/rethinking-graphql
sonatard
75
12k
Code Review Best Practice
trishagee
74
20k
Transcript
k8s のシークレット管理を ちょっとだけ楽にした話 Road to SRE NEXT 2026 @ 神戸
2026/6/5
自己紹介 無双(@nishi_okashi ) SRE チームのエンジニア 加古川生まれ、稲美町在住 AKASHI.rb の管理人 Super Ramen
Engineer
今日話すこと k8s(EKS) を運用して約2 年 Secret の管理につらみがあった それをどうやって解決したかを話します
前提のはなし(弊社のCI/CD ) GitOps を採用 (Flux / ArgoCD) システムの設定ファイルをすべてGit リポジトリ(GitHub 等)で
管理 そのため、Secret もGit に置く必要がある
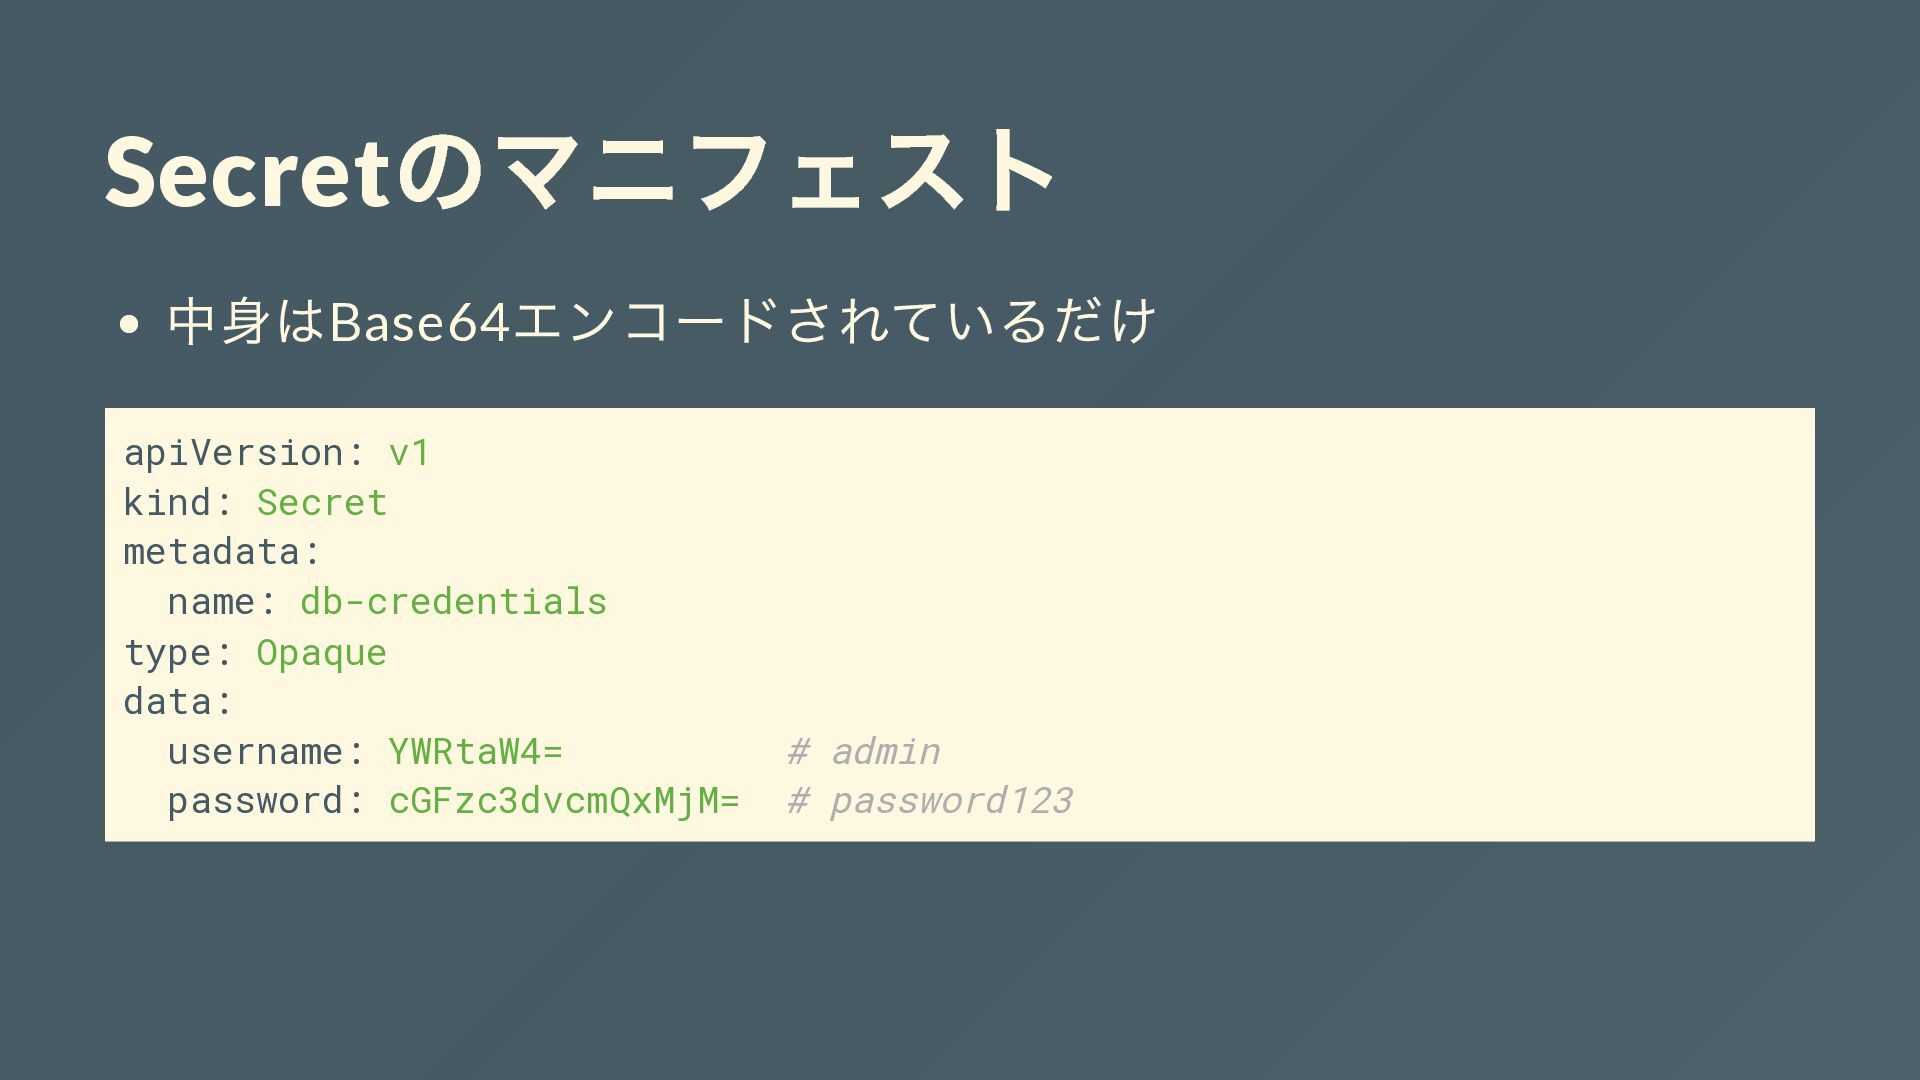
Secret のマニフェスト 中身はBase64 エンコードされているだけ apiVersion: v1 kind: Secret metadata: name:
db-credentials type: Opaque data: username: YWRtaW4= # admin password: cGFzc3dvcmQxMjM= # password123
危険が危ない
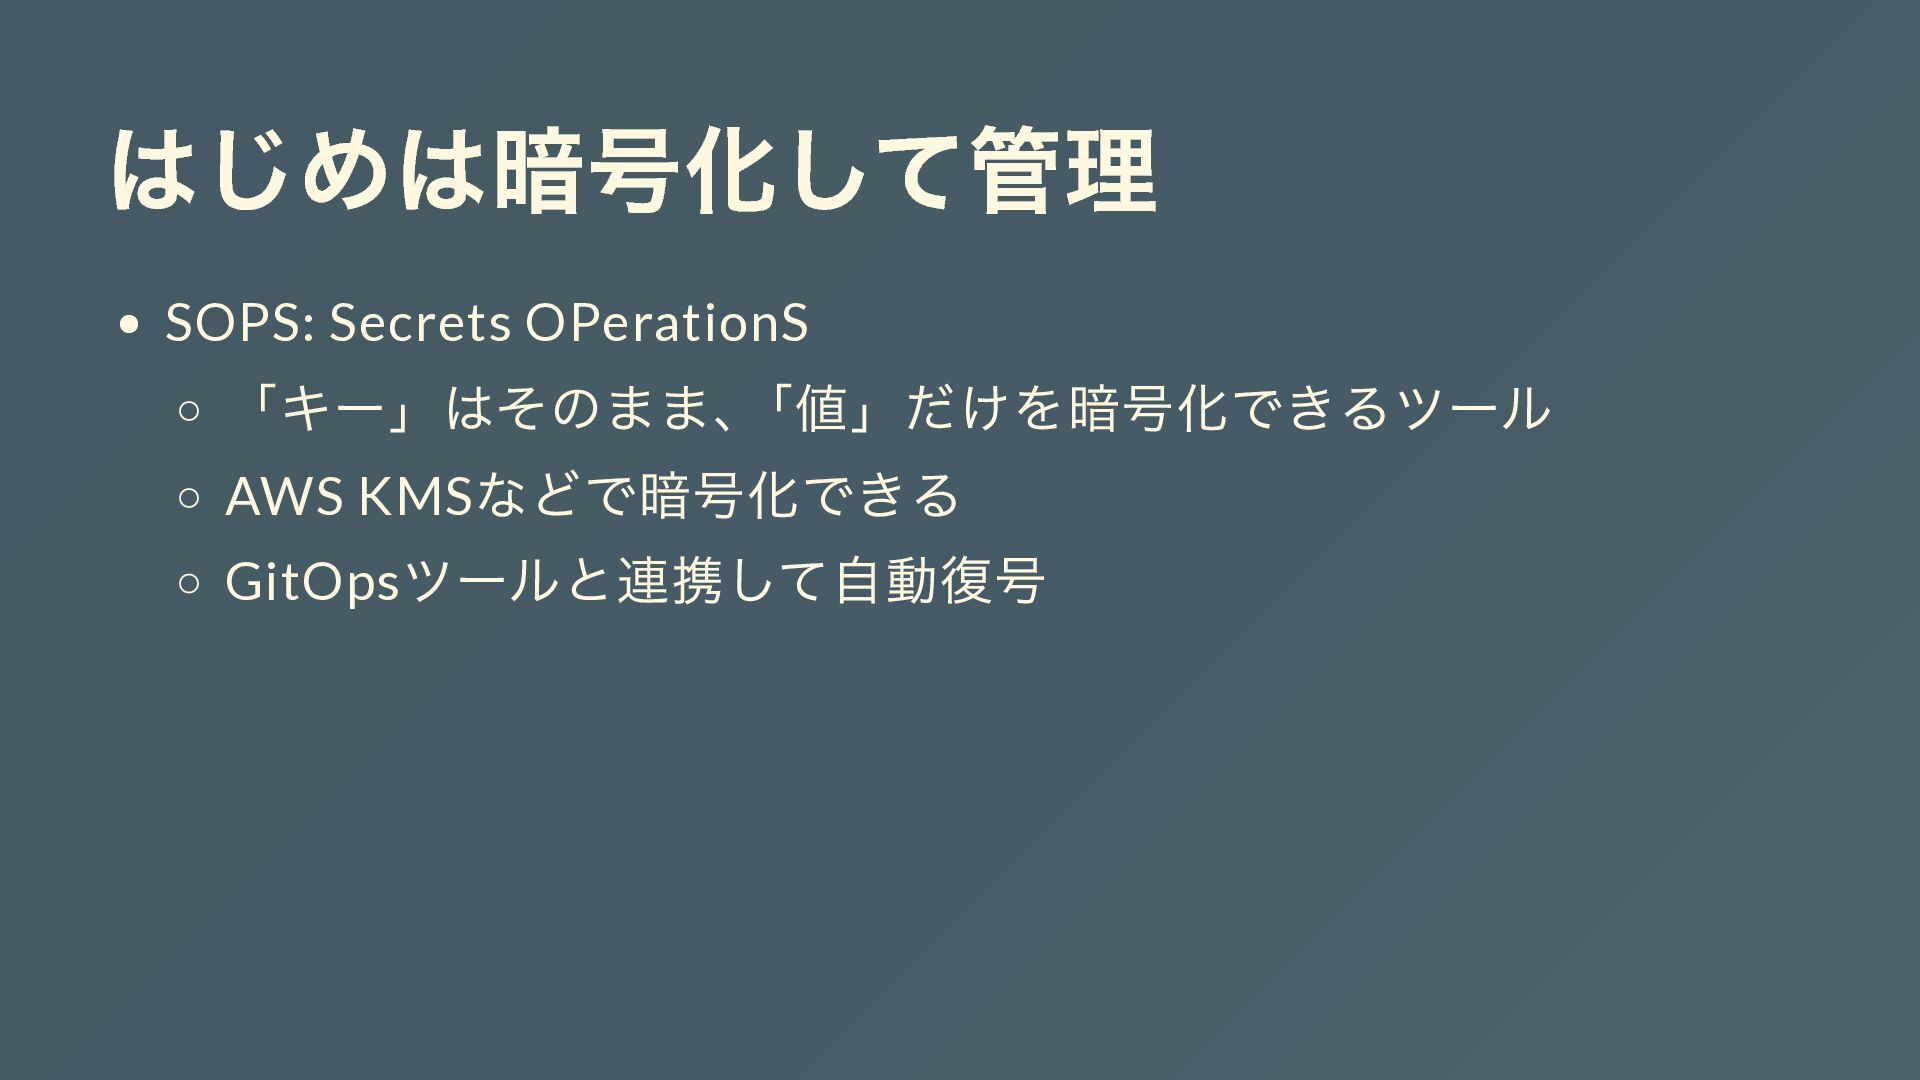
はじめは暗号化して管理 SOPS: Secrets OPerationS 「キー」はそのまま、 「値」だけを暗号化できるツール AWS KMS などで暗号化できる GitOps
ツールと連携して自動復号
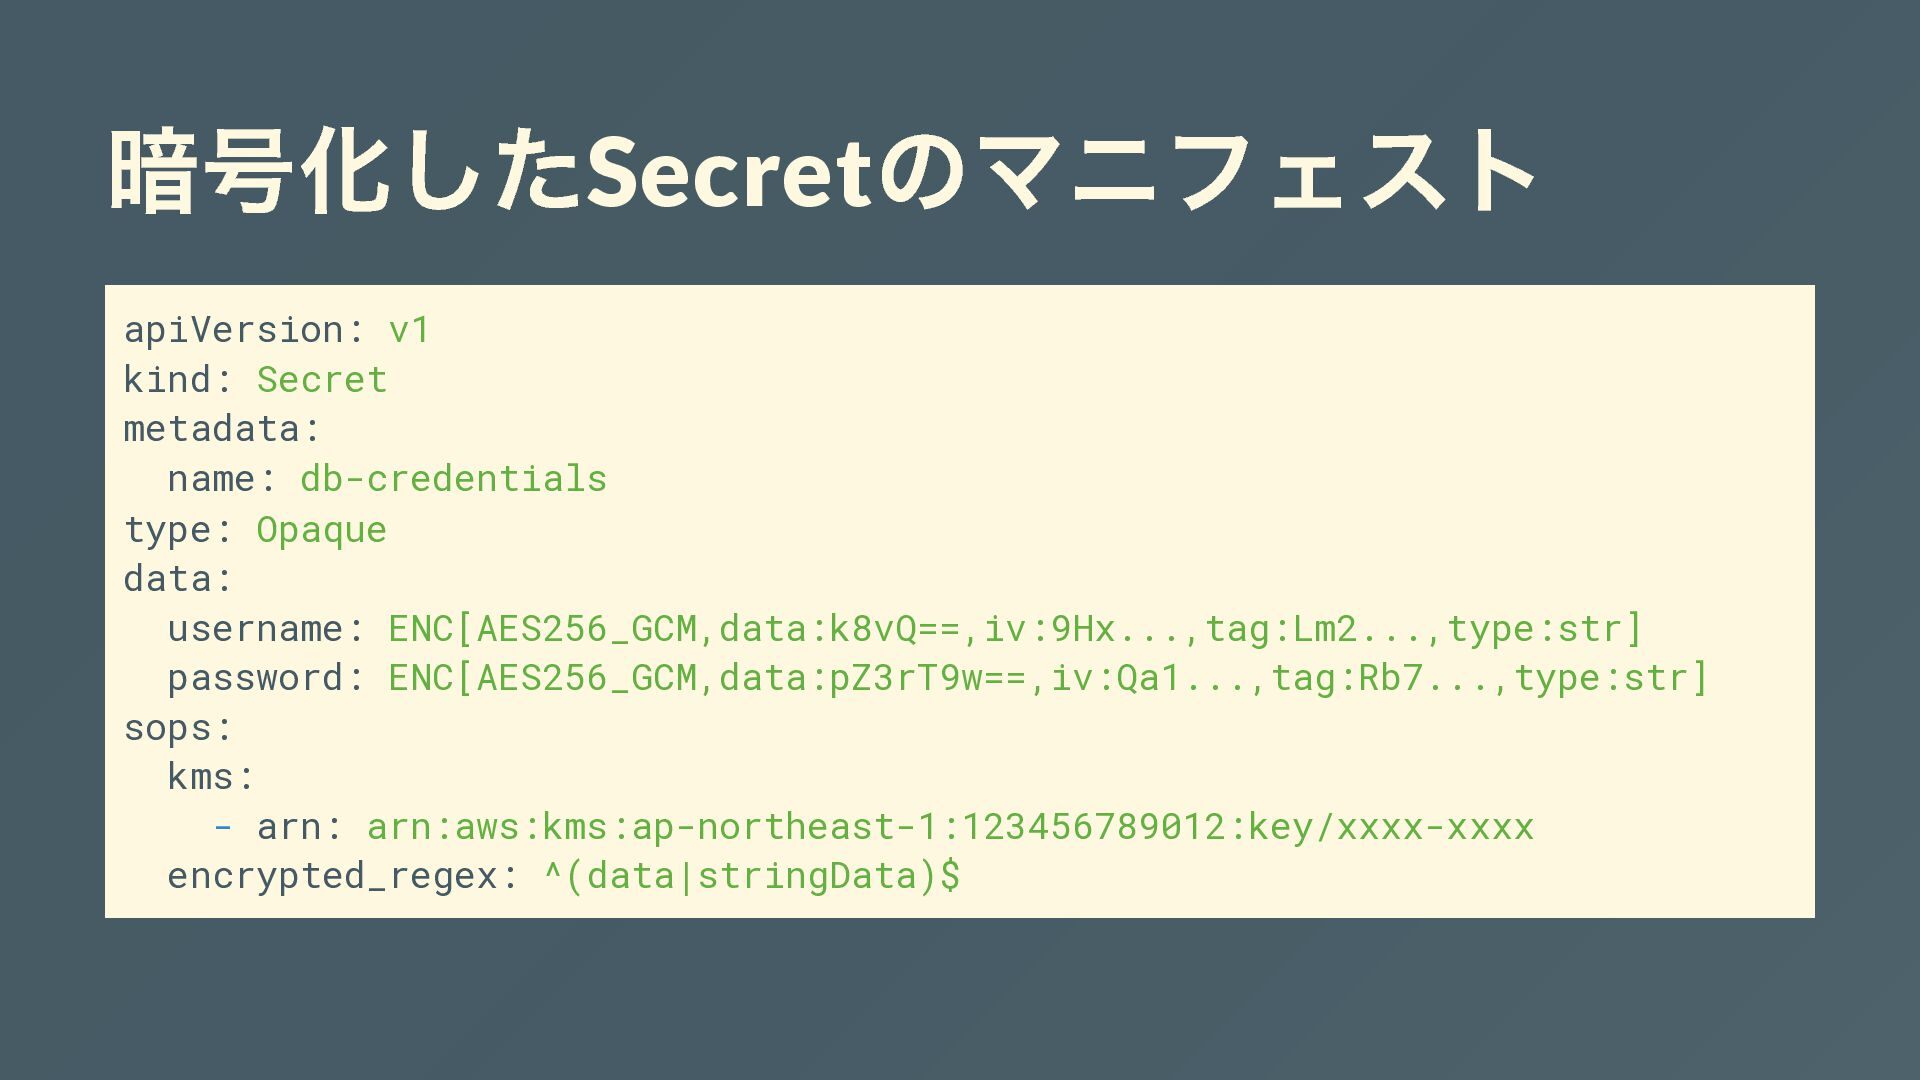
暗号化したSecret のマニフェスト apiVersion: v1 kind: Secret metadata: name: db-credentials type:
Opaque data: username: ENC[AES256_GCM,data:k8vQ==,iv:9Hx...,tag:Lm2...,type:str] password: ENC[AES256_GCM,data:pZ3rT9w==,iv:Qa1...,tag:Rb7...,type:str] sops: kms: - arn: arn:aws:kms:ap-northeast-1:123456789012:key/xxxx-xxxx encrypted_regex: ^(data|stringData)$
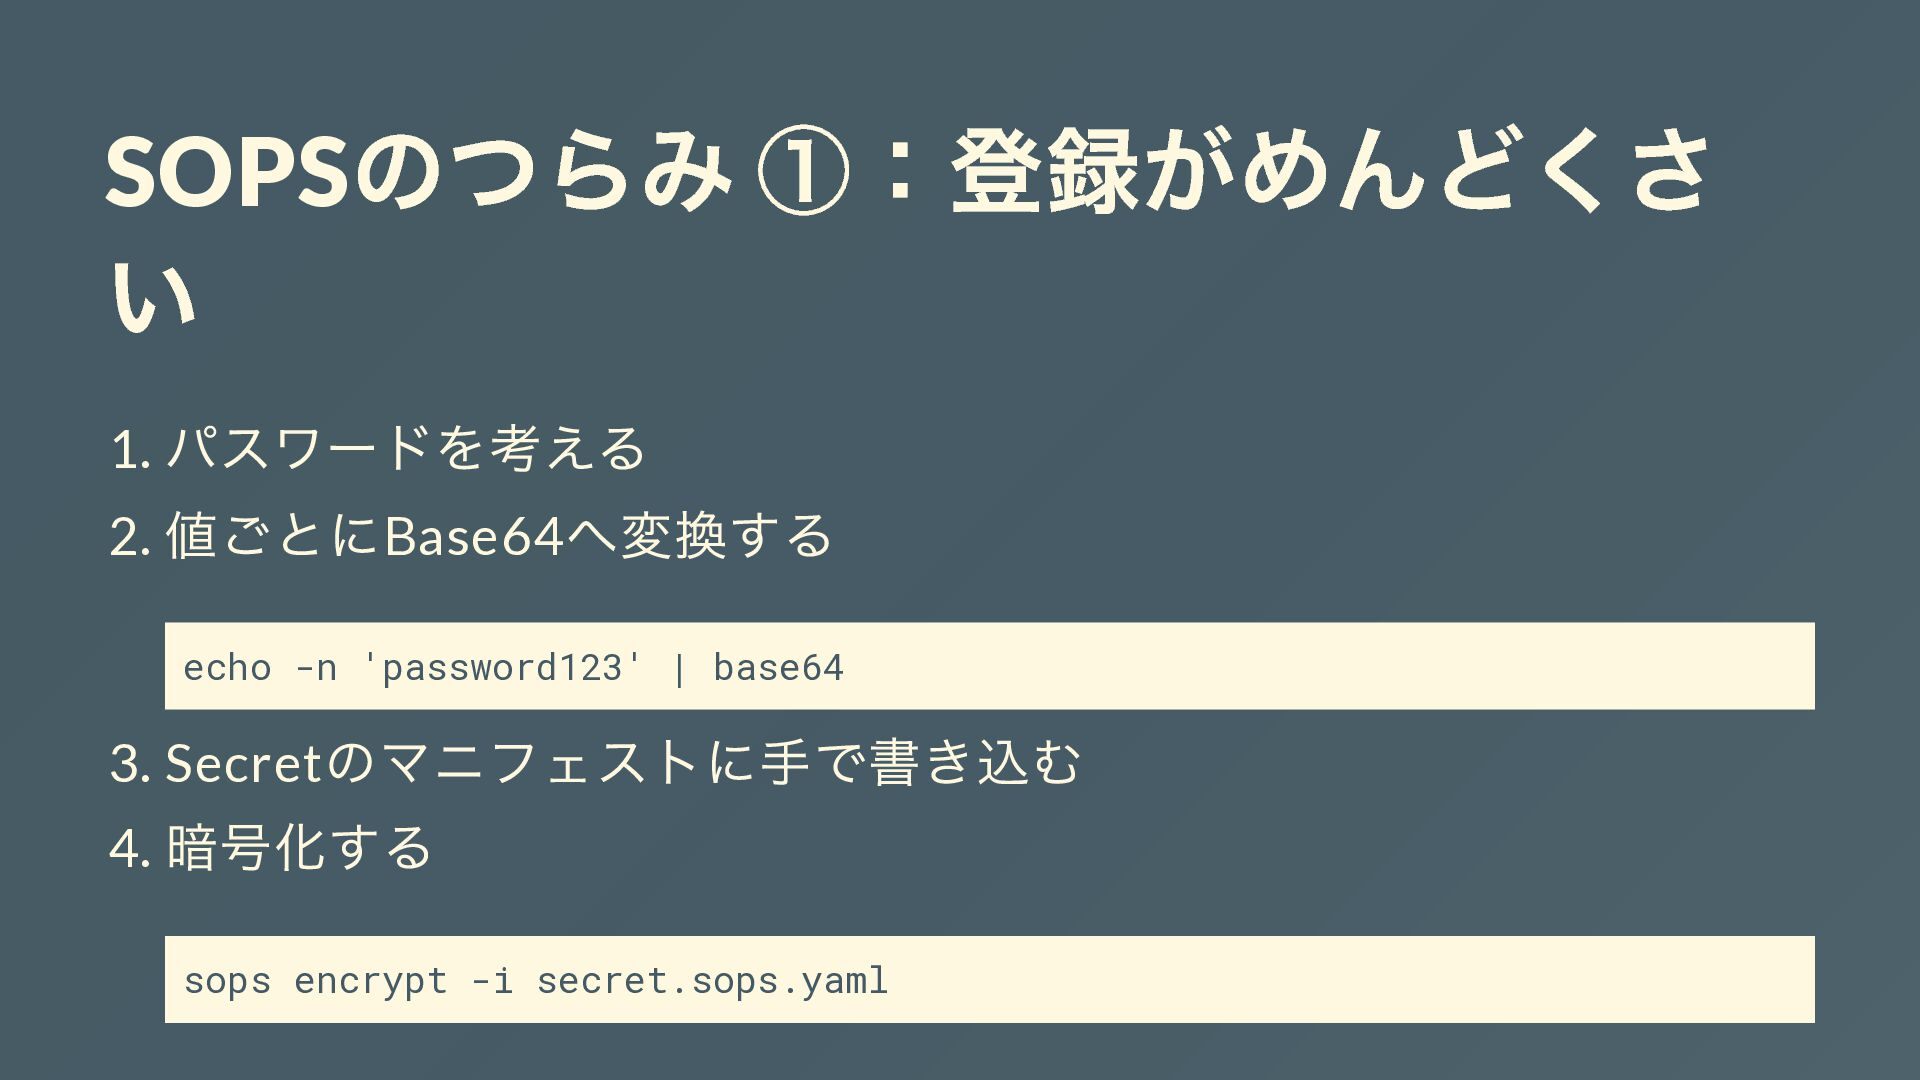
SOPS のつらみ ①:登録がめんどくさ い 1. パスワードを考える 2. 値ごとにBase64 へ変換する echo
-n 'password123' | base64 3. Secret のマニフェストに手で書き込む 4. 暗号化する sops encrypt -i secret.sops.yaml
できれば平文をシュッと登録したい
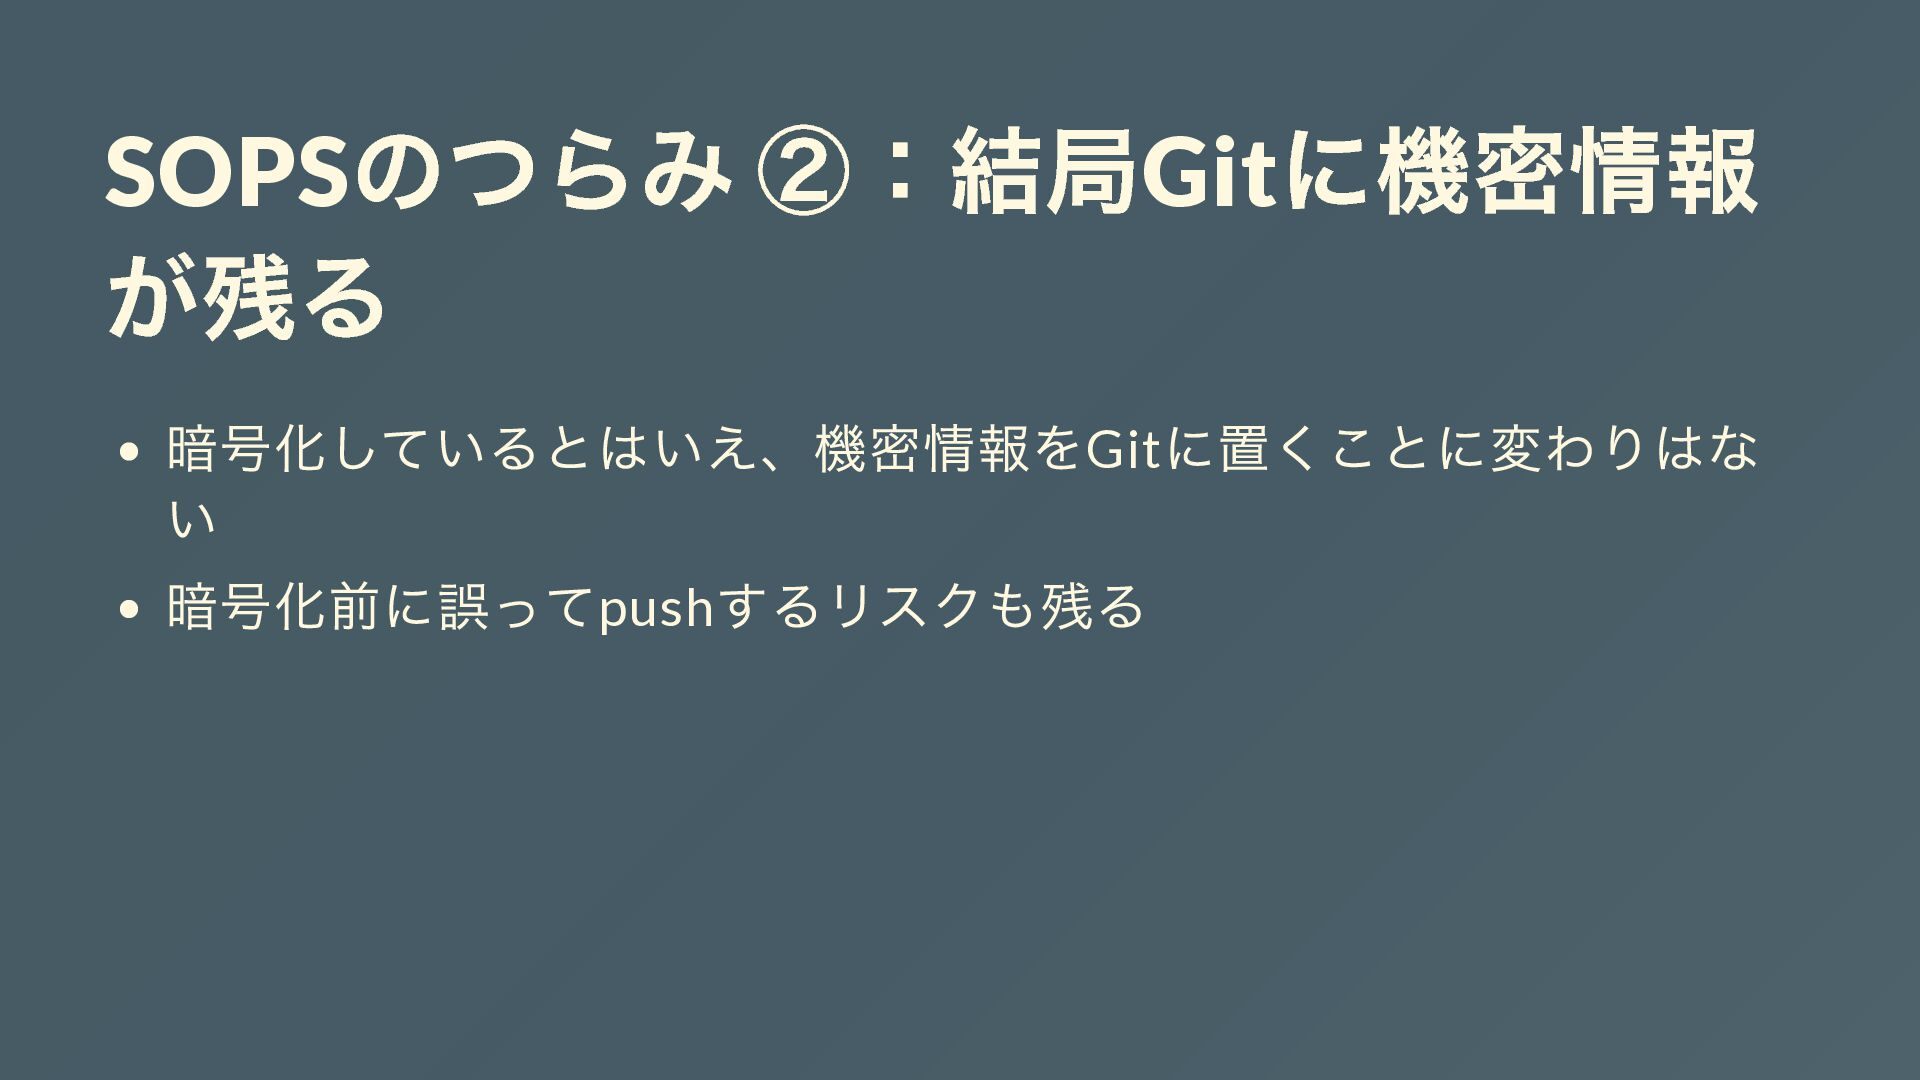
SOPS のつらみ ②:結局Git に機密情報 が残る 暗号化しているとはいえ、機密情報をGit に置くことに変わりはな い 暗号化前に誤ってpush するリスクも残る
やっぱり機密情報はGit 外で管理した い、 、 、
取り込み役:ESO 外部ストアの値からk8s Secret を作るツール(External Secrets Operator ) どこからSecret を取ってくるかを書くだけ ESO
が裏でk8s Secret を作成・同期
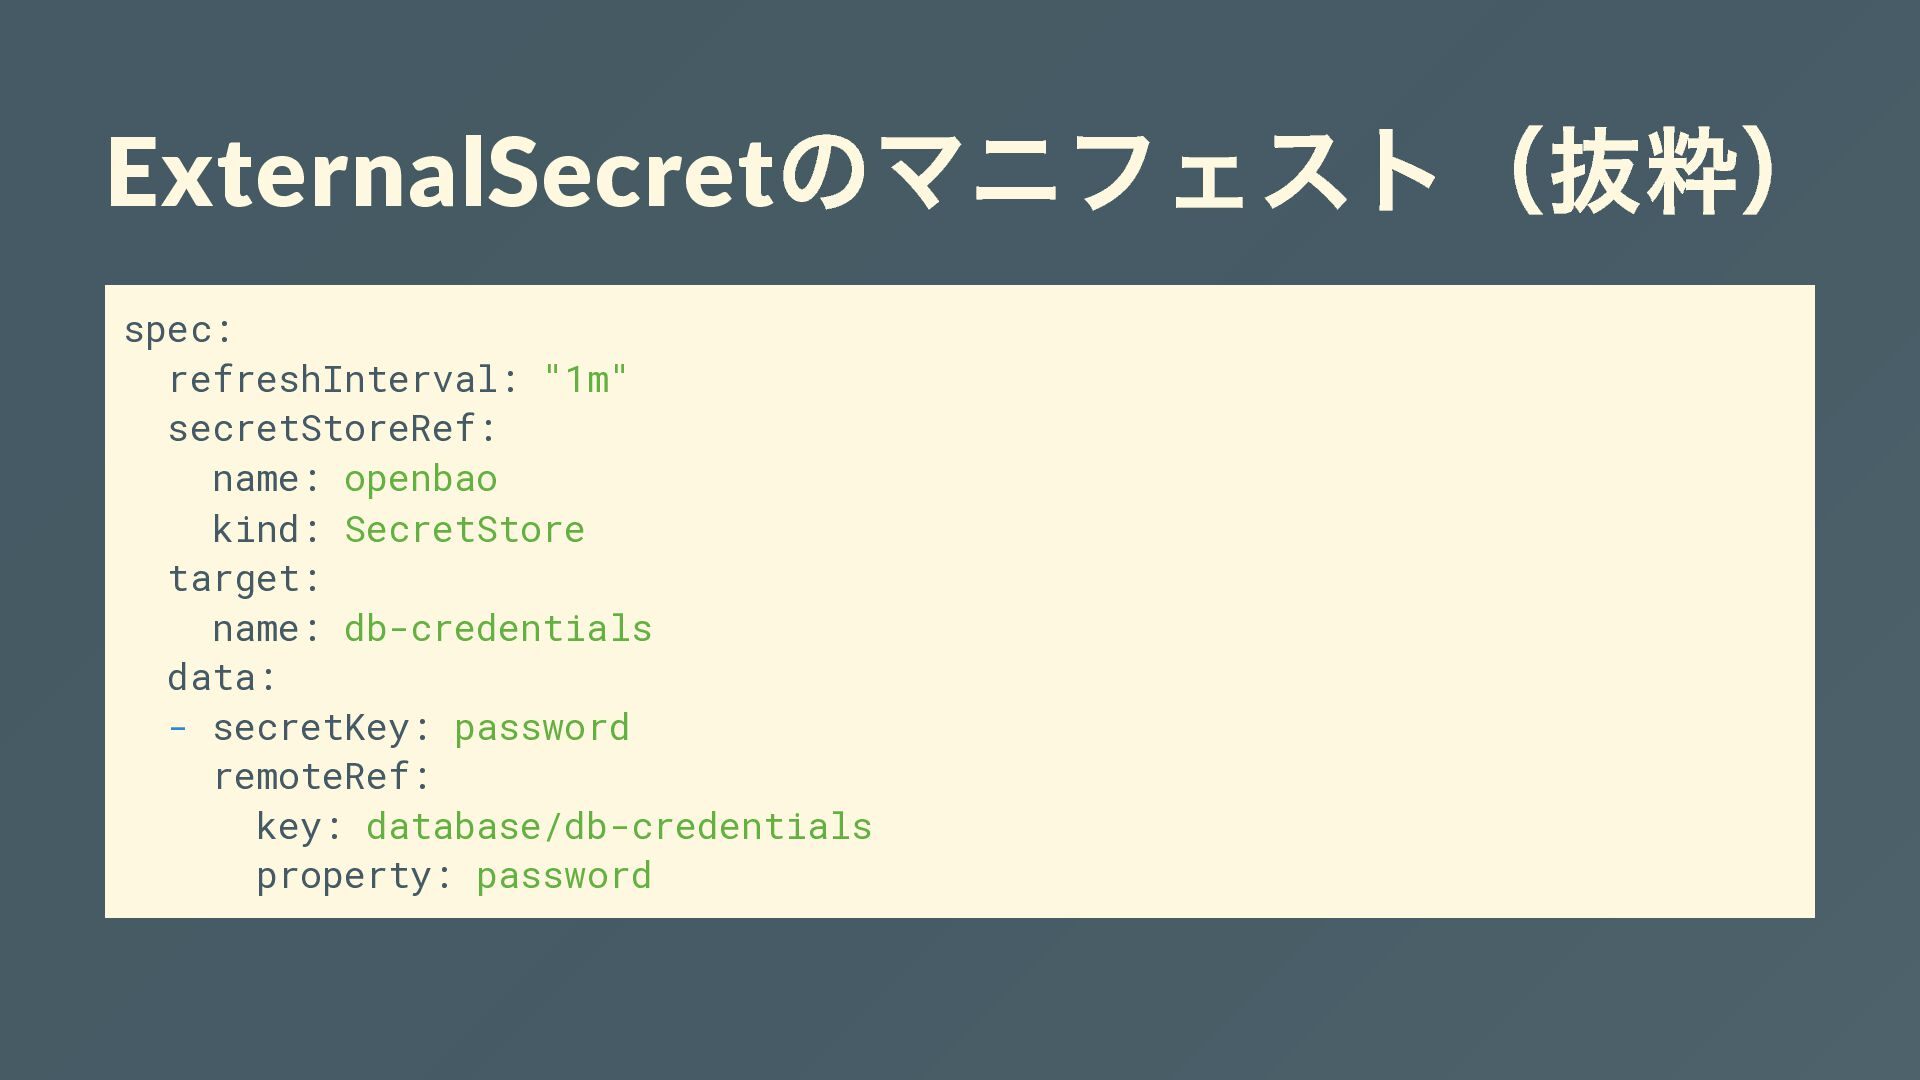
ExternalSecret のマニフェスト(抜粋) spec: refreshInterval: "1m" secretStoreRef: name: openbao kind: SecretStore
target: name: db-credentials data: - secretKey: password remoteRef: key: database/db-credentials property: password
保管先:OpenBao Git 外のSecret ストアとして採用 HashiCorp Vault からフォークされ、互換性をもつOSS 機密情報を一元管理するSecret ストア
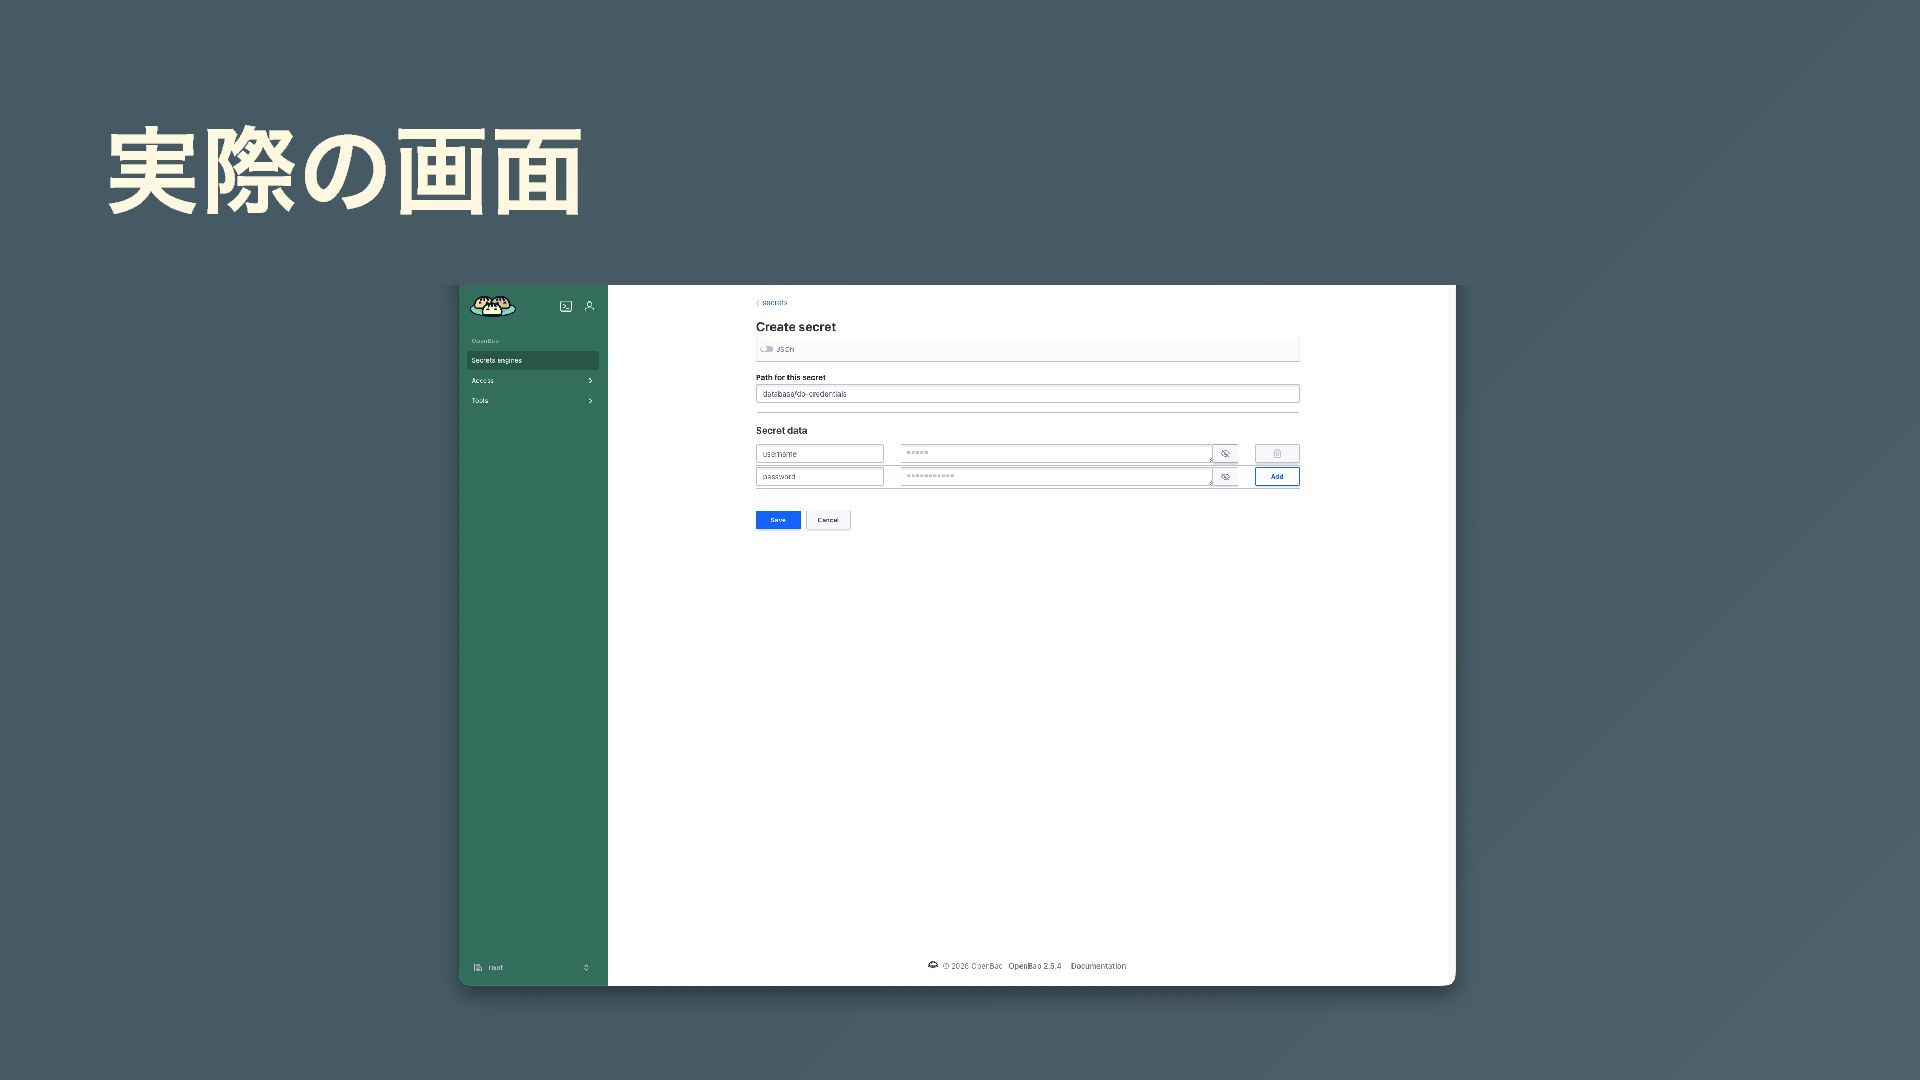
実際の画面
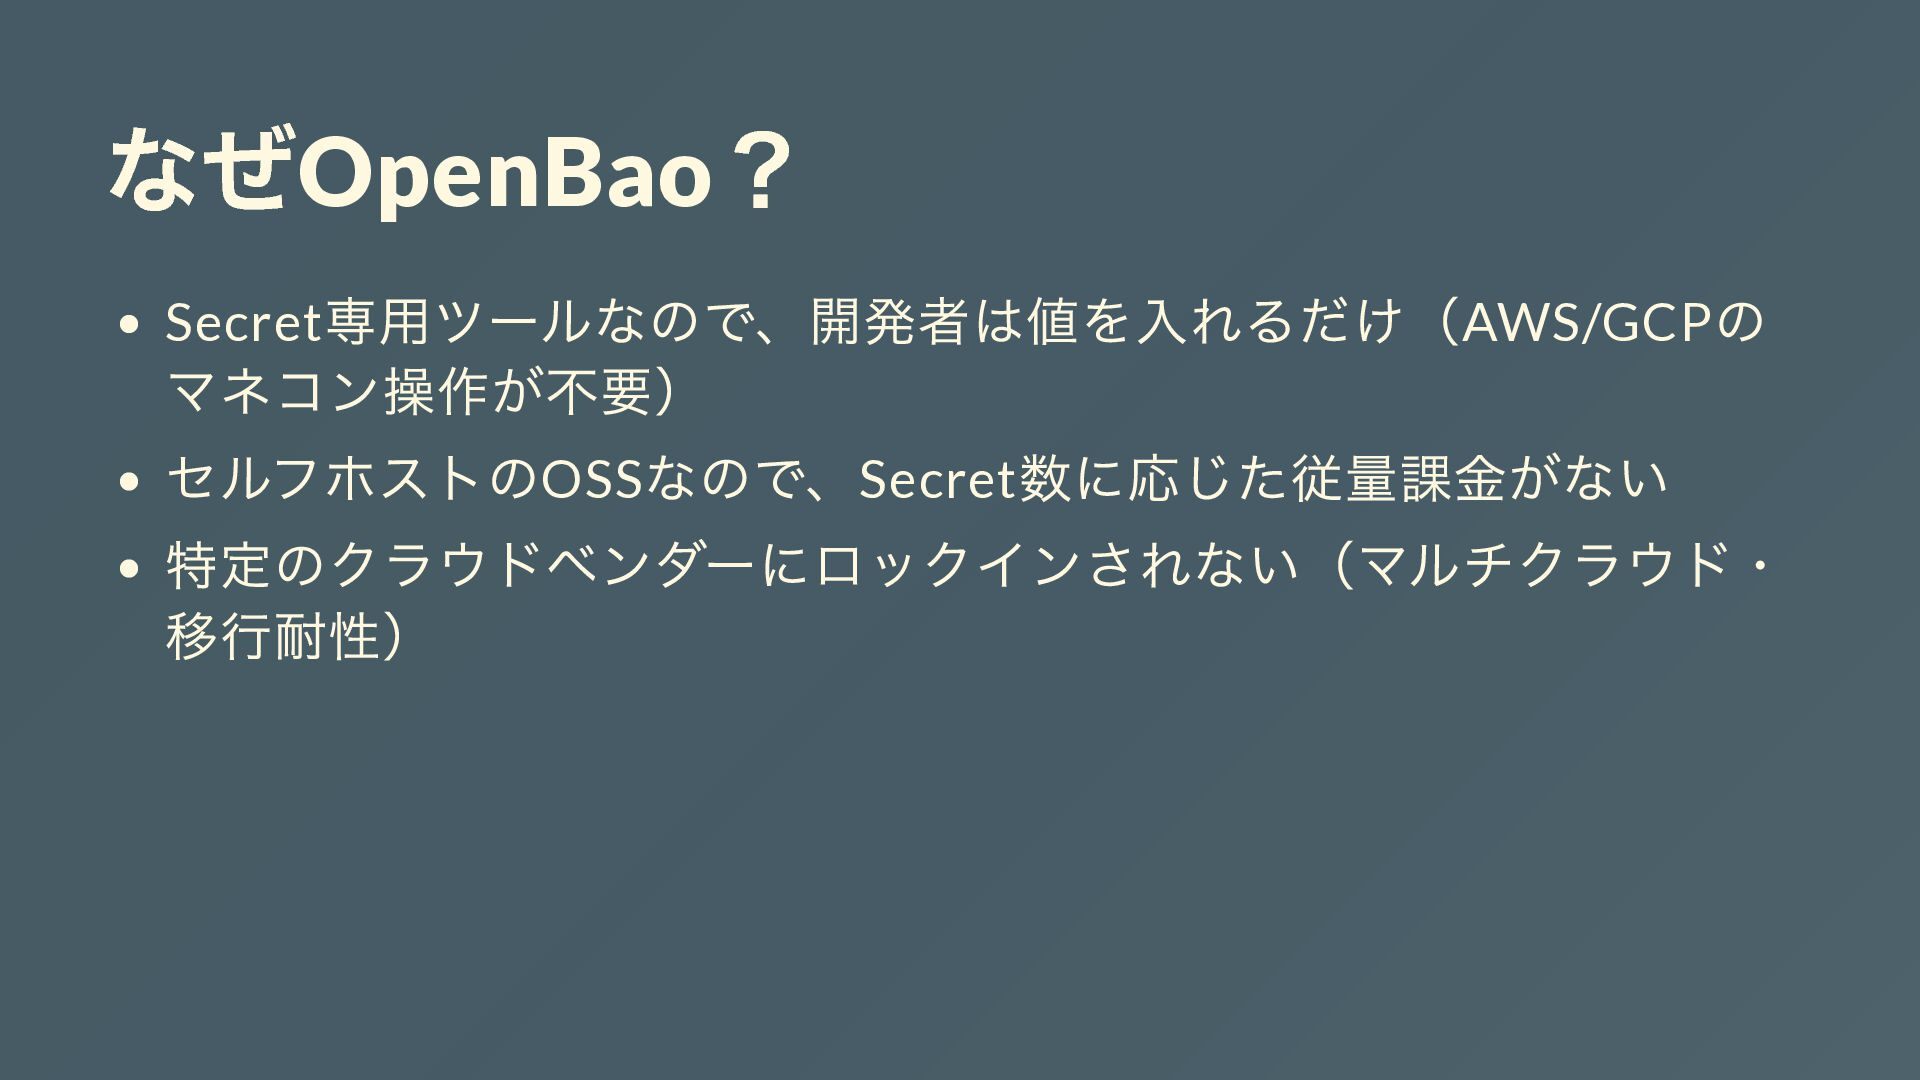
なぜOpenBao ? Secret 専用ツールなので、開発者は値を入れるだけ(AWS/GCP の マネコン操作が不要) セルフホストのOSS なので、Secret 数に応じた従量課金がない 特定のクラウドベンダーにロックインされない(マルチクラウド・
移行耐性)
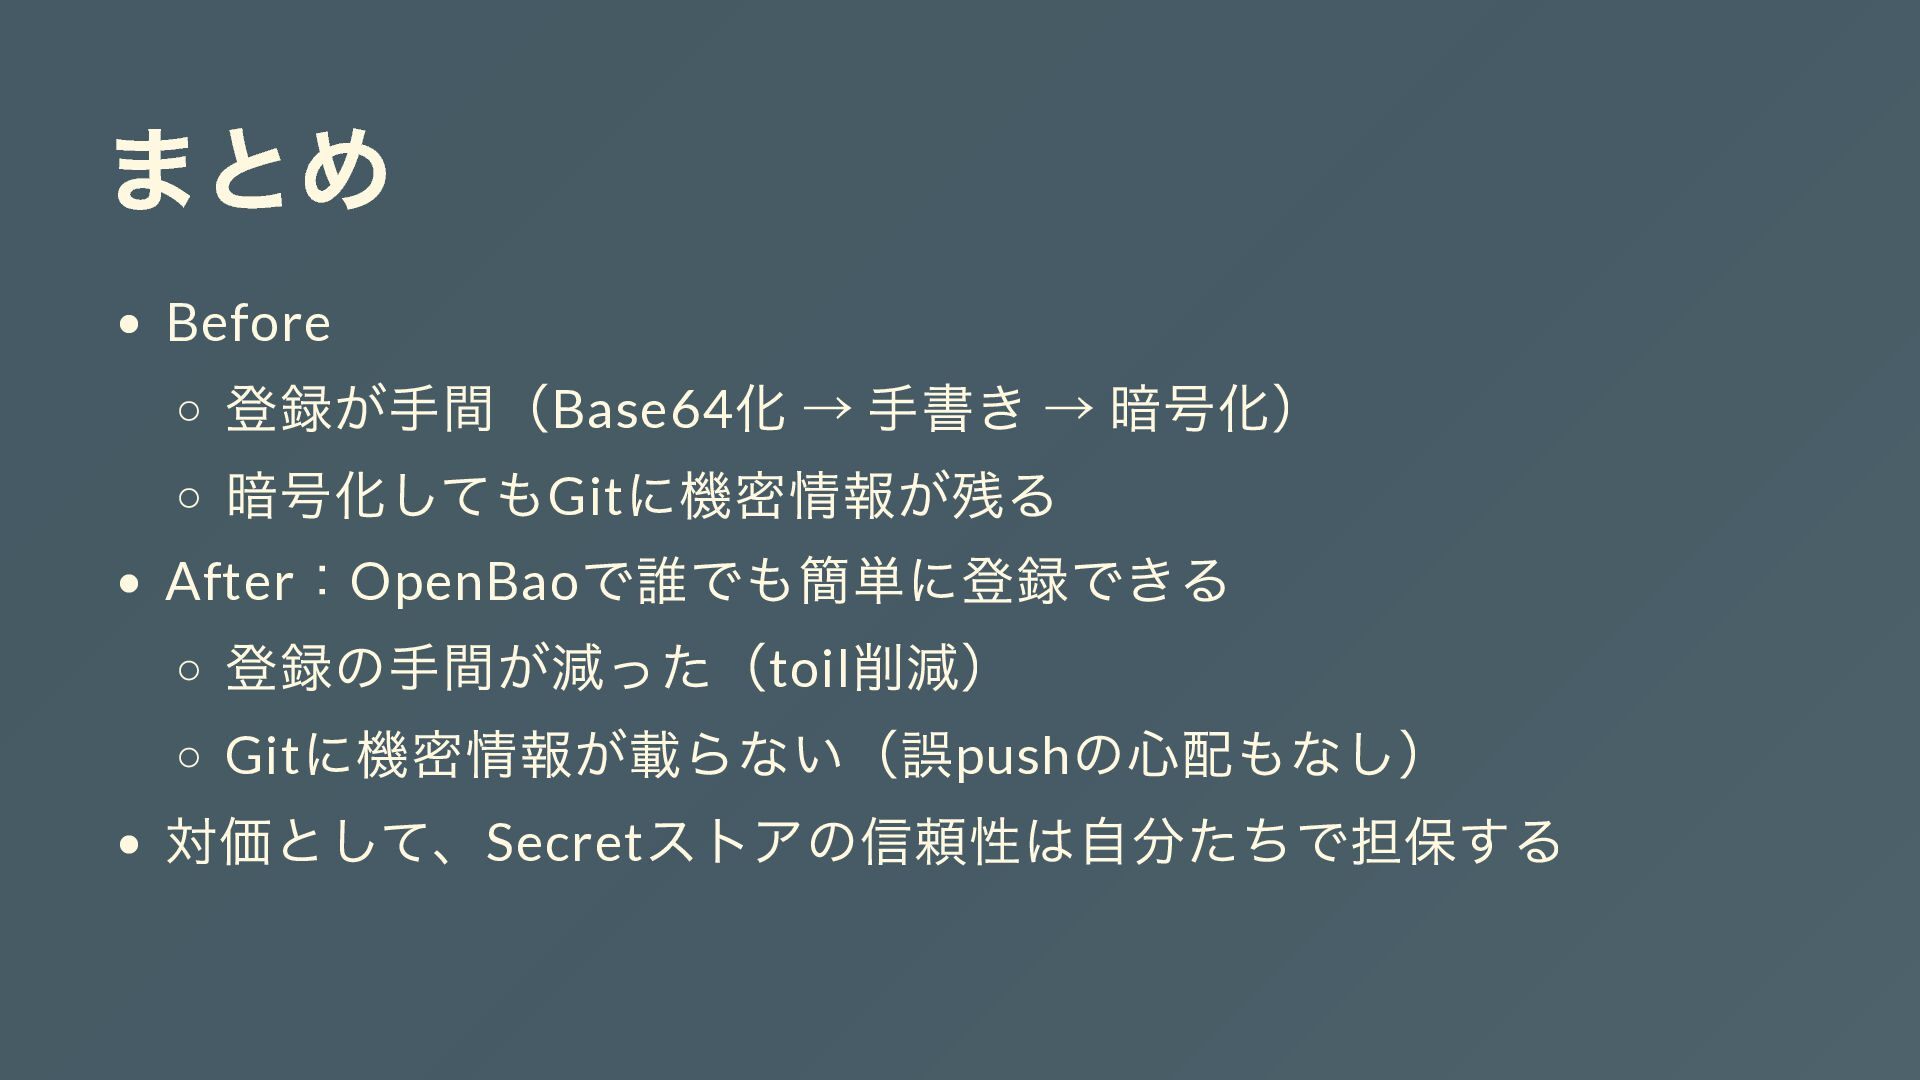
まとめ Before 登録が手間(Base64 化 → 手書き → 暗号化) 暗号化してもGit に機密情報が残る
After :OpenBao で誰でも簡単に登録できる 登録の手間が減った(toil 削減) Git に機密情報が載らない(誤push の心配もなし) 対価として、Secret ストアの信頼性は自分たちで担保する
ご清聴ありがとうございました


 nishiokashinji
 namiki64
 tsukina_7mochi
 tetsuya28
 camiha
 codmoninc
 riyaamemiya
 akitoshiga
 carta_engineering
 satoshi7
 shuta13
 kworkdev
 y0hgi
 apolaine
 michielstock
 codingconduct
 ks91
 schroneko
 sergeychernyshev
 danielanewman
 palkan
 bkeepers
 sonatard
 trishagee