Share
Embed
Transcript
24 slides
-
Agenda 1.0 ⎮ Зачем? 1.1 ⎮ INTRO 1.2 ⎮ Модель
разграничения отвественности 1.3 ⎮ Базовая инфраструктура Облака 2.0 ⎮ Как? 2.1 ⎮ Безопасность инфраструктуры 2.2 ⎮ Процесс разработки 2.3 ⎮ Контроль доступов -
Безопасность в Облаке 5 › Продолжение серии рассказов о безопасности
наших сервисов › В предыдущих выпусках: SDL в Браузере от Андрея Ковалева, SAST и т.д. › Этот рассказ об архитектуре, процессах и контролях и… › Об отношении к Безопасности :) -
Облако 6 › OpenStack, vmWare › Написанное с нуля публичное
Облако с оригинальной архитектурой › Архитектура во многом определяет подход к Безопасности › Повышенные требования к безопасности со стороны клиентов › Безопасность закладывалась в архитектуру с нуля › Выделенная команда безопасности -
Безопасность Облаков 7 Модель разграничения ответственности за Безопасность Security IN
the cloud › Базовый набор сервисов, которые предоставляются пользователю для обеспечения безопасности его приложений › Сервисы контроля и разграничения доступа, изоляция пользователей друг от друга, физическая безопасность, шифрование и т.д. Security OF the cloud › Безопасность самого облака, его инфраструктуры и сервисов -
Принципы построения Безопасности 8 Принципы › Defence in depth (нет
“серебряной пули”, есть несколько слоев защиты) › Secure by default Постоянный поиск уязвимостей и аудит › Помогает понять, что надо защищать в первую очередь › Сильно влияет на Treat Modelling › Улучшает понимание Attack Surface -
Облако 10 › Все железные хосты собраны в один пул
и одинаковы по конфигурации › На железе живет базовый набор приложений: распределенный storage, compute node daemon, token agent, contrail stuff и т.д. › Все остальные сервисы строятся поверх этого слоя › “Eat your own dog food” › Весь управляющий слой живет в VM › Сеть Underlay & Overlay -
Безопасность инфраструктуры 11 Сетевая безопасность › Host based firewall ›
Дополнительные ACL на TOR › Для overlay правила FW применяются на гипервизоре › Overlay работает через MPLS, для клиента это как L3 VPN -
Межсервисная аутентификация - схема получения токена 12 Hardware Server Token
Agent TPM grpc over unix socket Storage VM-metadata IAM Mgmt processes Compute -
Виртуальные машины 13 Qemu/KVM › Сильно урезанный qemu › Набор
своих патчей › Свой NBS на базе virtio HV Attack Surface › Атака на гипервизор › Атаки на эмуляцию устройств › Атаки на SDN › Defcon NN “Устройство и безопасность гипервизоров”, Евгений Яковлев -
VM Sandbox 14 С точки зрения хоста VM это процесс
в системе › Используем AppArmor для enforce MAC › Экспериментируем с Seccomp для qemu -
Seccomp 15 Seccomp-bpf › Позволяет ограничивать attack surface на ядро,
фильтрует разрешенные системные вызовы и их параметры › C 4.14 появилась возможность логгировать нарушения профиля (learning mode) › Можно применять профиль для каждого треда › Доработали qemu, научили osquery работать с seccomp -
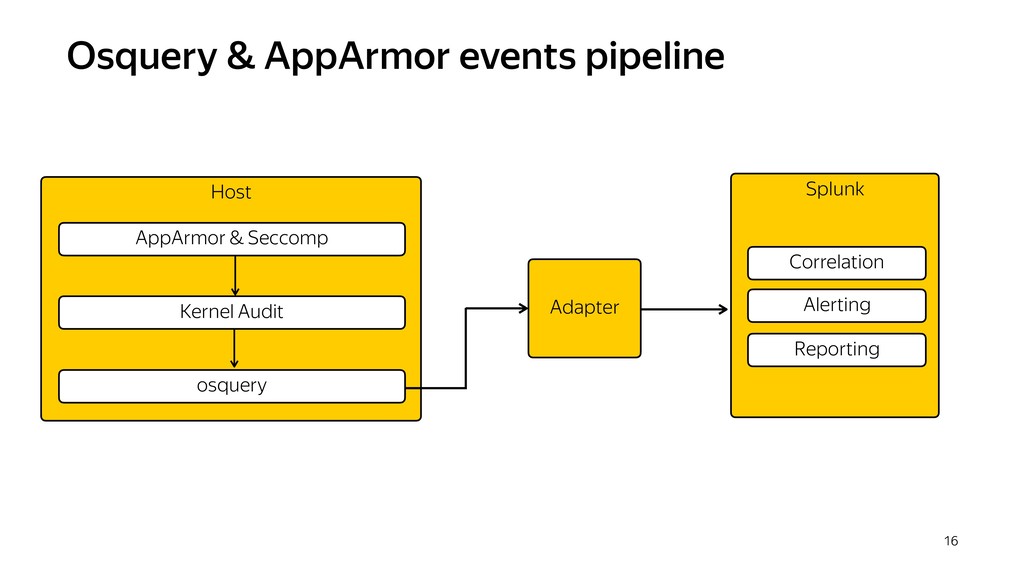
Osquery & AppArmor events pipeline 16 Host osquery AppArmor &
Seccomp Kernel Audit Adapter Splunk Correlation Alerting Reporting -
SDN 17 Software defined network 〉Используем OpenContrail 〉Используем fuzzing для
поиска уязвимостей в vrouter и vrouter-agent -
Ответственность за безопасность сервиса 19 Ответственность за безопасность сервиса ›
В первую очередь разработчики и team leaders › Команда безопасности помогает, обучает, консультирует, исследует и т.д. › Безопасник и разработчик лучшие друзья :) Поддержка senior management › Необходимость процессов безопасности исходит от бизнеса › Senior management вовлечен в процессы безопасности -
Процесс безопасной разработки 20 › Построен по проверенному шаблону (как
в Браузере, например) › Адаптирован под требования комплаенса › У нас появились Security Champions -
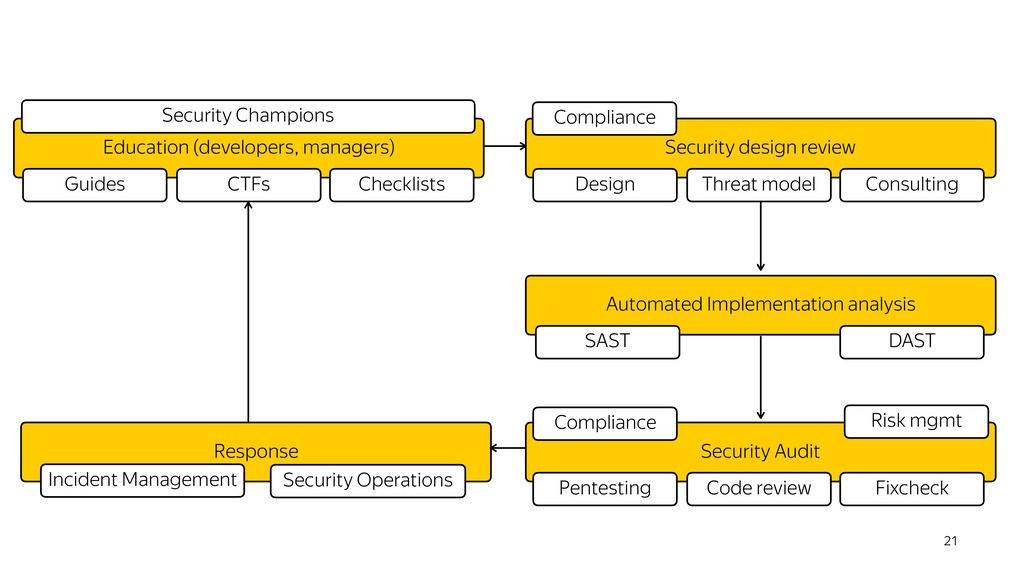
21 Education (developers, managers) Guides CTFs Checklists Security design review
Design Threat model Consulting Automated Implementation analysis SAST DAST Response Incident Management Security Operations Security Audit Pentesting Code review Fixcheck Compliance Risk mgmt Compliance Security Champions -
Контроль доступа 23 Бастионный хост › Служит единой точкой входа
в prod/preprod Облака › Работает как SSH-MITM и записывает целиком все передаваемое в прод / из прода › ssh между хостами запрещен › Логи шифруются и хранятся в cold storage › Мета от логов летит в Splunk › Osquery как второй источник телеметрии (видит процессы, а не введенные команды)