Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
それ、本当に安全? ファイルアップロードで見落としがちなセキュリティリスクと対策
Search
ikechi
January 07, 2026
Programming
5k
7
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
それ、本当に安全? ファイルアップロードで見落としがちなセキュリティリスクと対策
2026年1月9日〜10日に開催されたBuriKaigiの登壇資料
ikechi
January 07, 2026
More Decks by ikechi
See All by ikechi
非エンジニア職からZOZOへ 〜登壇がキャリアに与えた影響〜
penpeen
0
1.1k
RailsでDDDは使えるのか?
penpeen
0
130
VibeCodingで決済機能を改修〜失敗から学んだこと〜
penpeen
0
140
議事録の要点整理を自動化! サーバレス Bot 構築術
penpeen
3
2.8k
NotebookLMを使ってインプット効率を爆上げしよう
penpeen
1
170
Other Decks in Programming
See All in Programming
AIが生成したコードは読むべきか?抽象化設計とコードの品質保証 / abstraction-design-and-quality
minodriven
16
8.6k
Web3Dライブラリを作ってVue Custom Rendererの仕組みを理解しよう / lets learn vue custom renderer by making 3d library
drumath2237
1
120
DroidKnights 2026 Android A2UI Jetpack Compose 기반의 안전한 AI UI 렌더링 - 박제창
itsmedreamwalker
1
160
社内AIエージェント「Askワンバン」における コストチューニングの取り組み
t0yohei
0
150
エージェントを使い続けるためのメタワーク / Meta-work for keeping using the agent
rkaga
6
2.2k
Goコンパイラを作ってGoをもっと理解する / Build a Go compiler to better understand Go
ikura_hamu
0
120
小さなアプリを作って公開するまで
onozaty
0
120
自作Discord音声botをLambda MicroVMsに移行した話 / Migrating My Discord Voice Bot to Lambda MicroVMs
akihisaikeda
1
290
Apple Intelligenceとオンデバイス時代の到来
yahir0
0
200
AI-Powered Domain-Driven Design
ziobrando
0
390
Python Lambdaにおけるテストしやすい設計とAI支援の活用 / Designing Testable Python Lambda Functions with AI
kitano_yuichi
1
290
複数ドメインを一つのアプリに統合するFlutterの設計と運用_FlutterKaigi2026登壇資料(須永高弘)
takahirosunaga
0
150
Featured
See All Featured
Become a Pro
speakerdeck
PRO
31
6.3k
GitHub's CSS Performance
jonrohan
1033
470k
Helping Users Find Their Own Way: Creating Modern Search Experiences
danielanewman
31
3.4k
Paper Plane (Part 1)
katiecoart
PRO
2
12k
Abbi's Birthday
coloredviolet
4
11k
Speed Design
sergeychernyshev
33
2.2k
Getting science done with accelerated Python computing platforms
jacobtomlinson
2
570
Skip the Path - Find Your Career Trail
mkilby
1
280
Visualization
eitanlees
153
17k
New Earth Scene 8
popppiees
4
2.8k
Building an army of robots
kneath
307
47k
Effective software design: The role of men in debugging patriarchy in IT @ Voxxed Days AMS
baasie
1
600
Transcript
1 それ、本当に安全? ファイルアップロードで見落としがち なセキュリティリスクと対策 ~ 2026年01月10日 BuriKaigi ~
池上 寛登(ikechi) ⾃⼰紹介 SUZURI‧minne事業部 Web Engineer X: penpeenpen GitHub: PenPeen
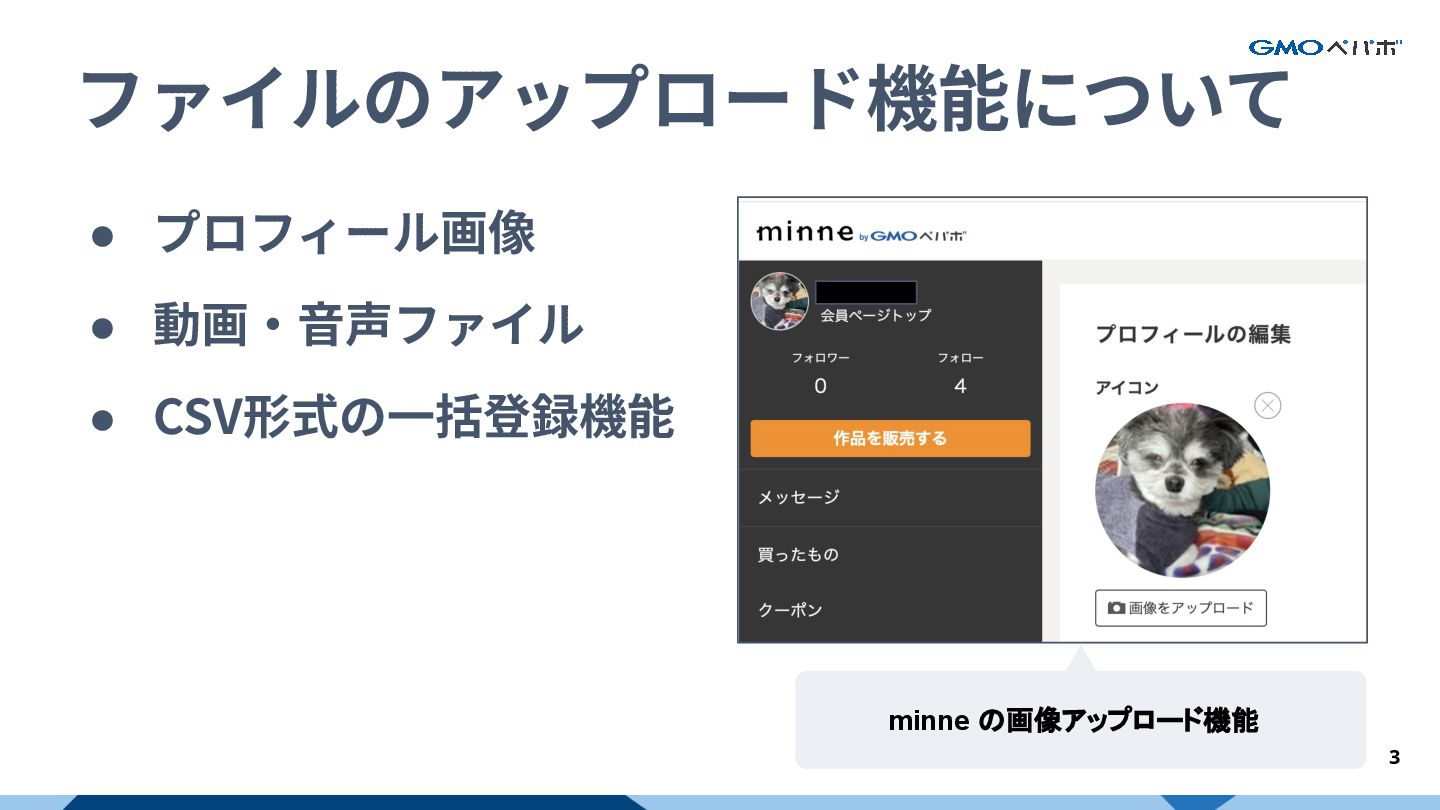
3 • プロフィール画像 • 動画‧⾳声ファイル • CSV形式の⼀括登録機能 ファイルのアップロード機能について minne の画像アップロード機能
• 拡張⼦をチェックしているから⼤丈夫...! • Content-Typeを⾒てるから⼤丈夫...! 4 セキュリティ対策、⼤丈夫? 本当にそれだけで大丈夫かな?
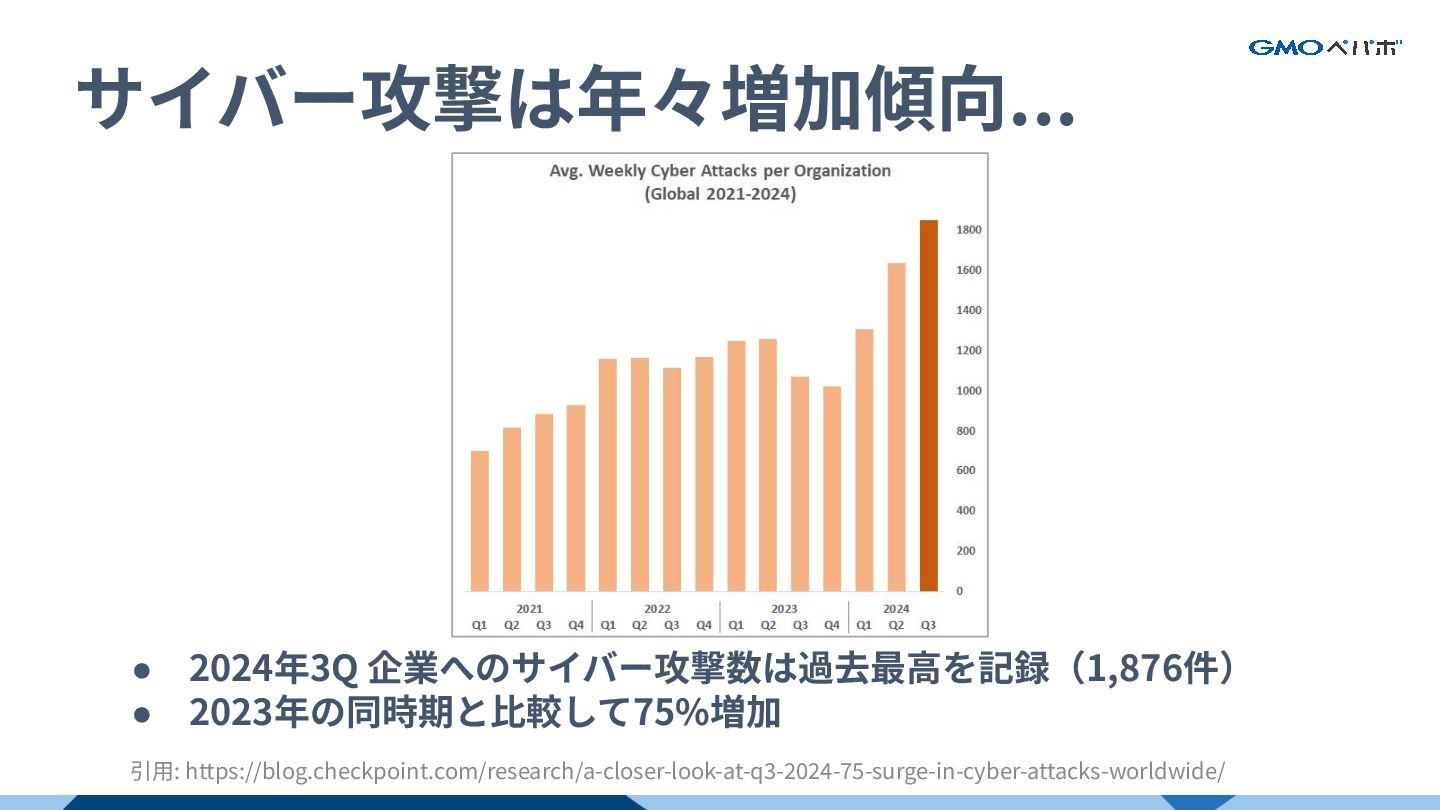
サイバー攻撃は年々増加傾向... 引⽤: https://blog.checkpoint.com/research/a-closer-look-at-q3-2024-75-surge-in-cyber-attacks-worldwide/ • 2024年3Q 企業へのサイバー攻撃数は過去最⾼を記録(1,876件) • 2023年の同時期と⽐較して75%増加
1. ファイルアップロードに潜む脅威 2. 「危険なファイルアップロード」のデモ 3. セキュアな実装のベストプラクティス アジェンダ
ファイルアップロードに潜む脅威 7
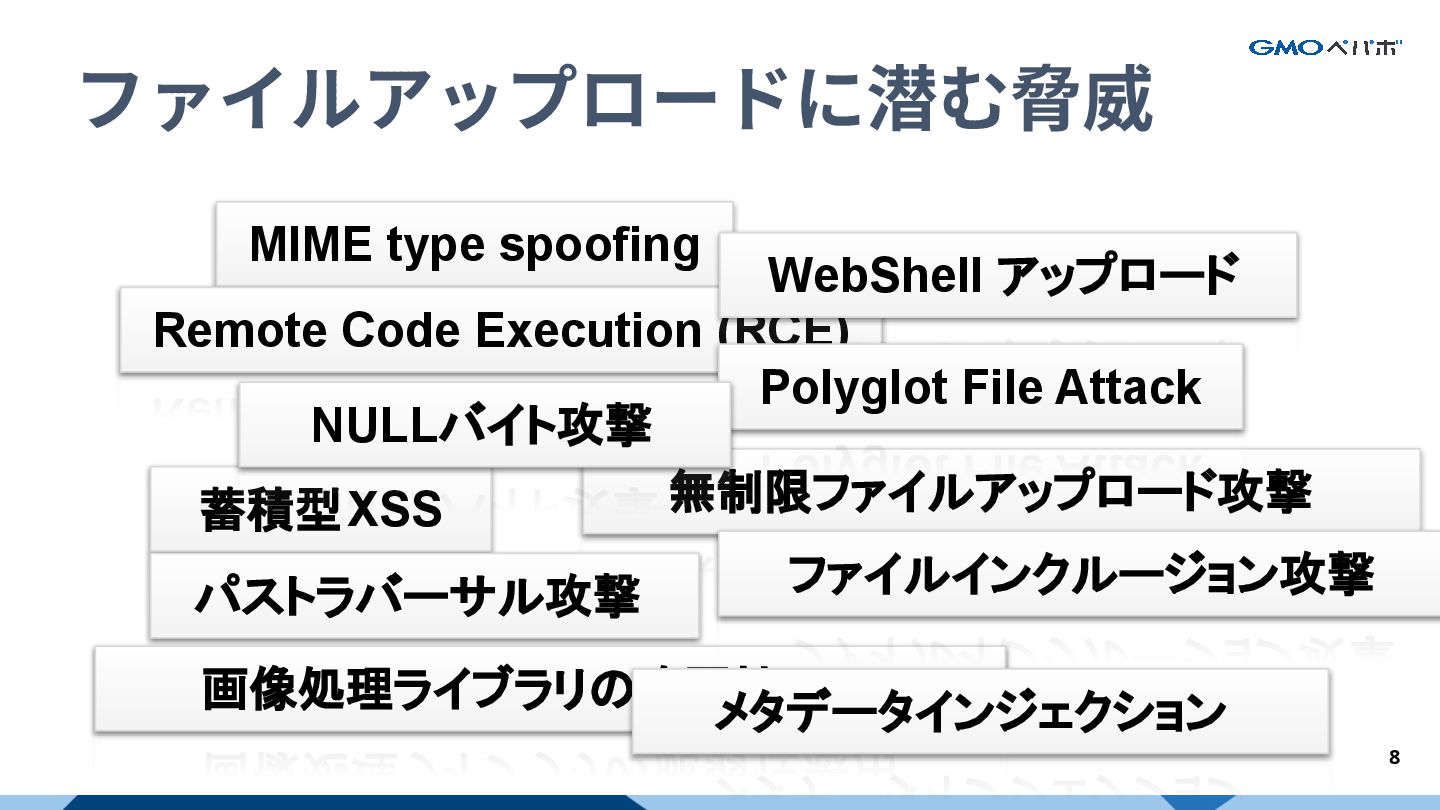
8 ファイルアップロードに潜む脅威 MIME type spoofing Remote Code Execution (RCE) 蓄積型XSS
無制限ファイルアップロード攻撃 パストラバーサル攻撃 画像処理ライブラリの脆弱性悪用 ファイルインクルージョン攻撃 WebShell アップロード Polyglot File Attack メタデータインジェクション NULLバイト攻撃
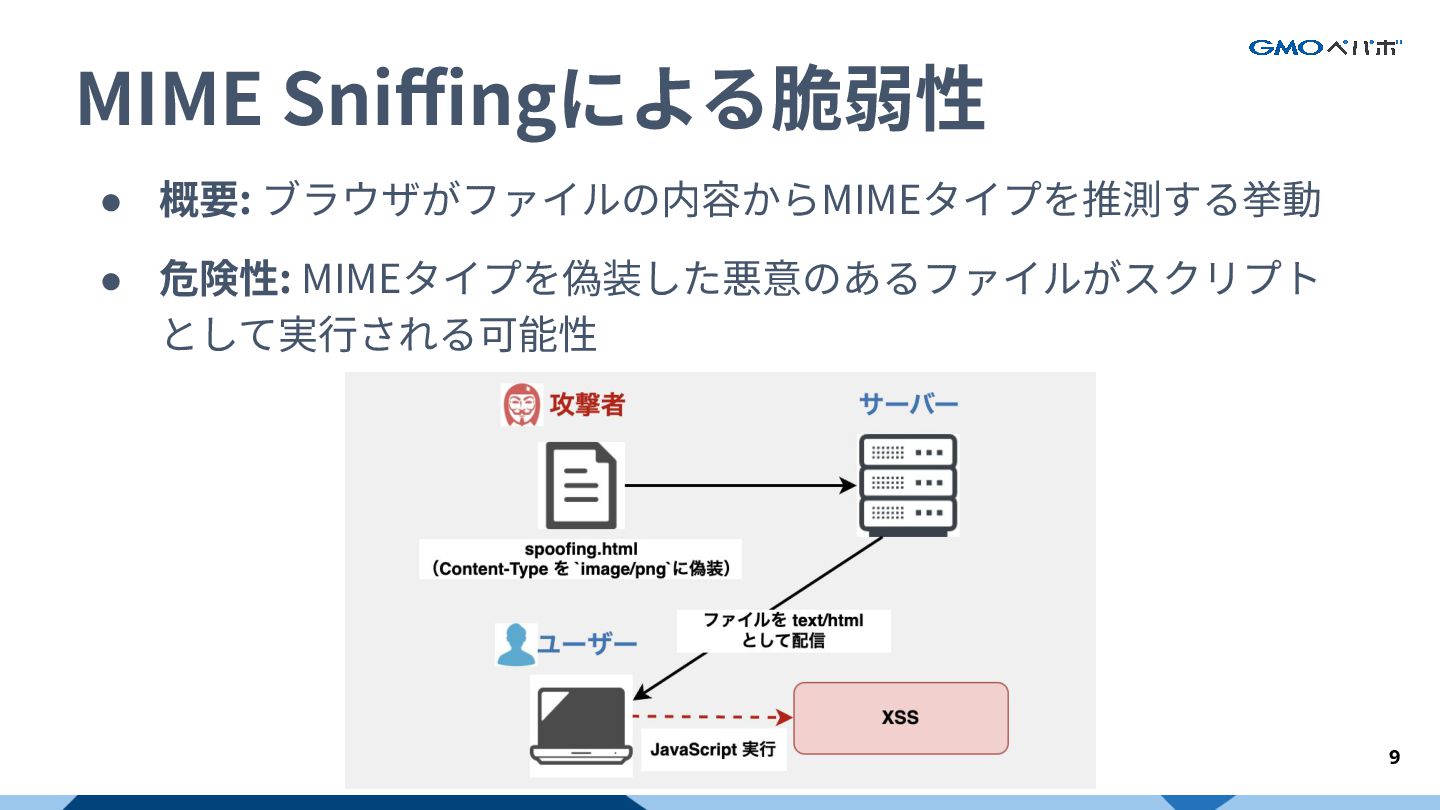
• 概要: ブラウザがファイルの内容からMIMEタイプを推測する挙動 • 危険性: MIMEタイプを偽装した悪意のあるファイルがスクリプト として実⾏される可能性 9 MIME Sniffingによる脆弱性
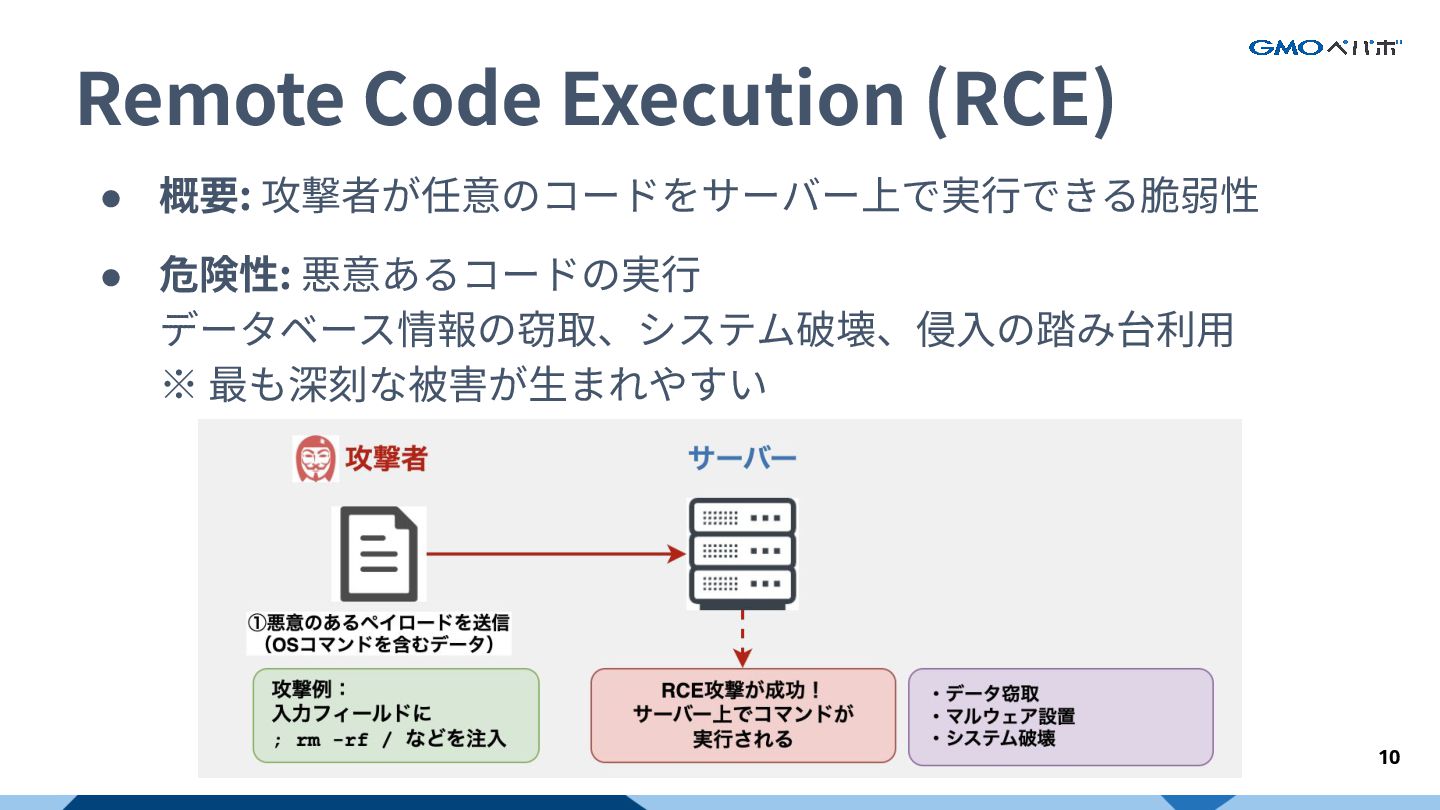
• 概要: 攻撃者が任意のコードをサーバー上で実⾏できる脆弱性 • 危険性: 悪意あるコードの実⾏ データベース情報の窃取、システム破壊、侵⼊の踏み台利⽤ ※ 最も深刻な被害が⽣まれやすい 10
Remote Code Execution (RCE)
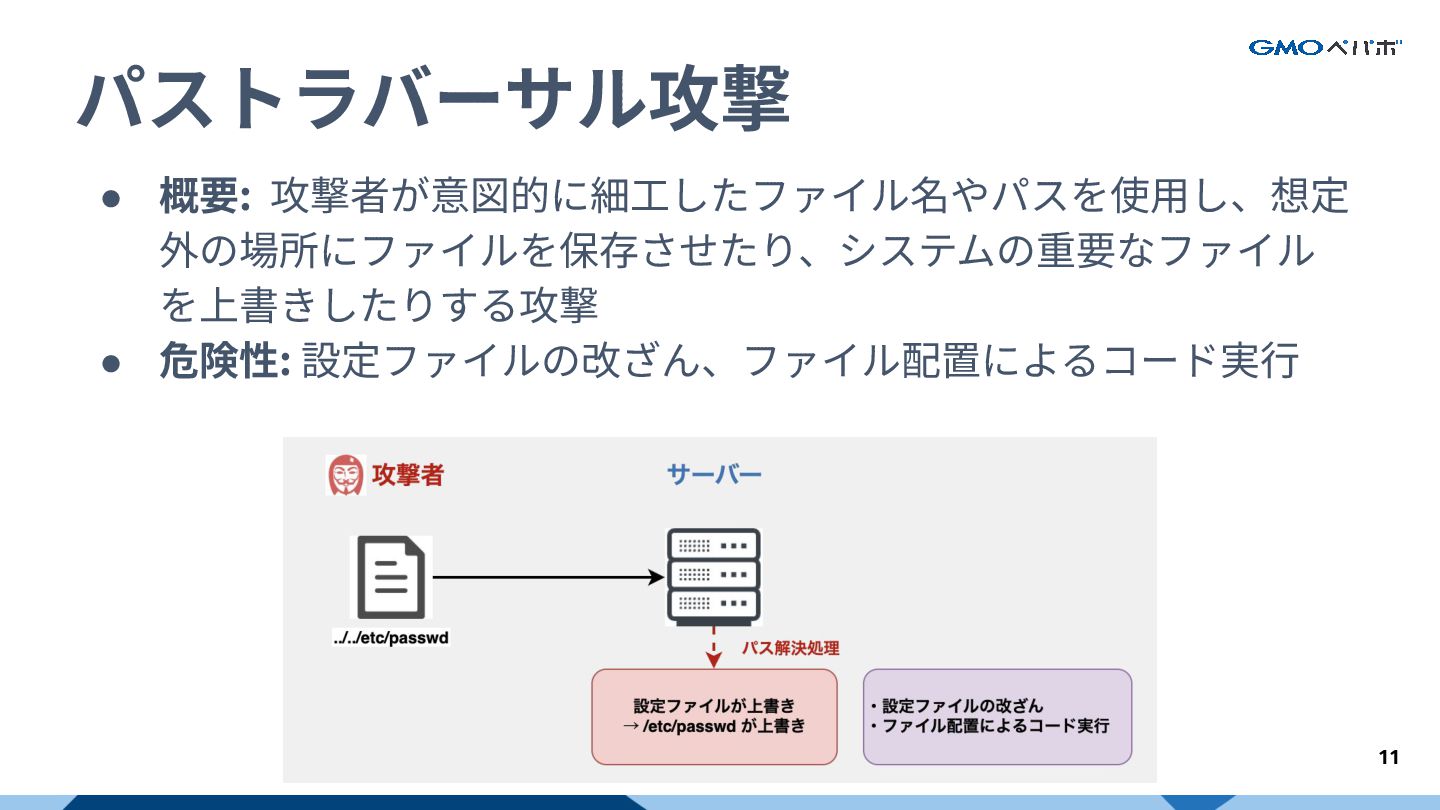
11 パストラバーサル攻撃 • 概要: 攻撃者が意図的に細⼯したファイル名やパスを使⽤し、想定 外の場所にファイルを保存させたり、システムの重要なファイル を上書きしたりする攻撃 • 危険性: 設定ファイルの改ざん、ファイル配置によるコード実⾏
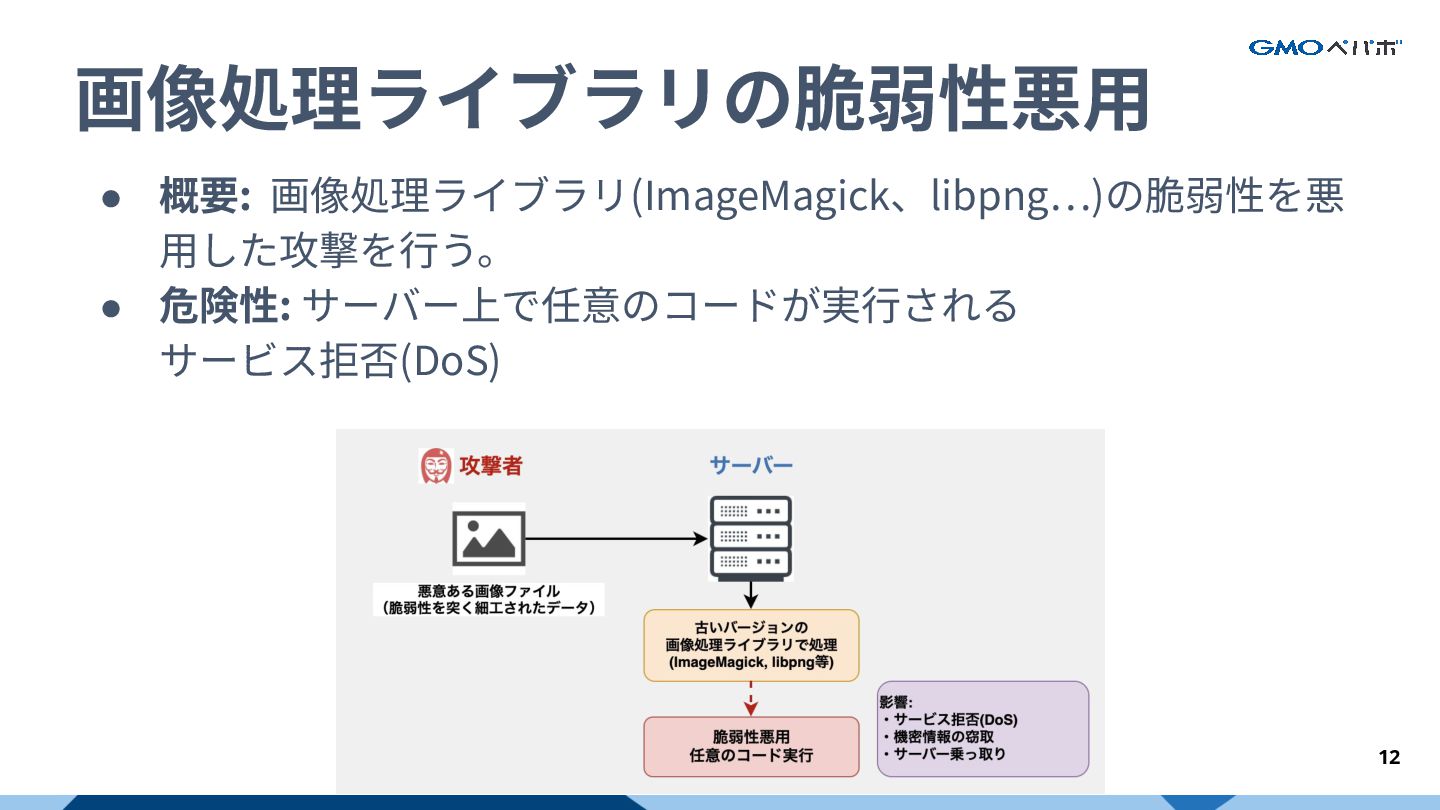
12 画像処理ライブラリの脆弱性悪⽤ • 概要: 画像処理ライブラリ(ImageMagick、libpng…)の脆弱性を悪 ⽤した攻撃を⾏う。 • 危険性: サーバー上で任意のコードが実⾏される サービス拒否(DoS)
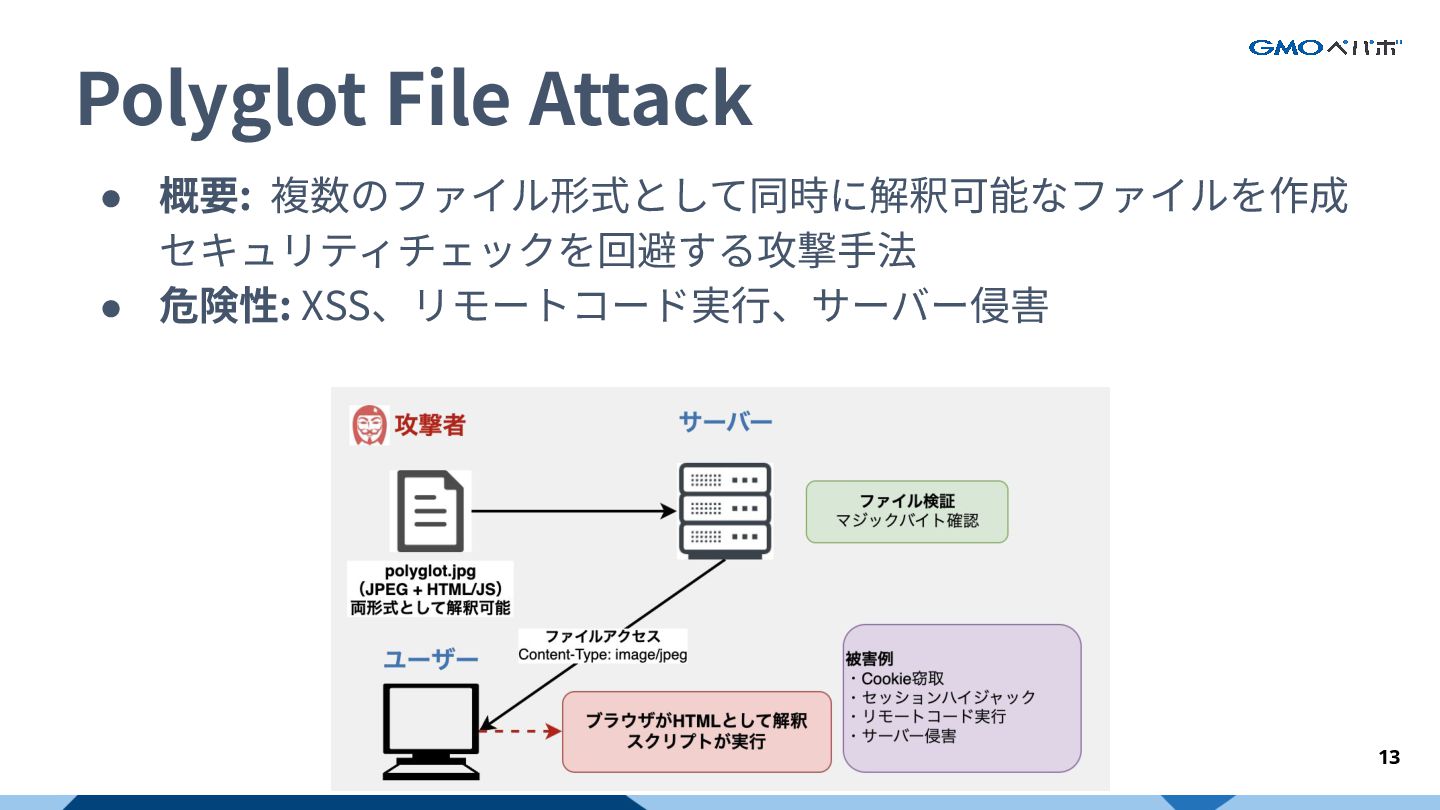
13 Polyglot File Attack • 概要: 複数のファイル形式として同時に解釈可能なファイルを作成 セキュリティチェックを回避する攻撃⼿法 • 危険性:
XSS、リモートコード実⾏、サーバー侵害
デモンストレーション 14
• Content-Typeを偽装して、HTMLをアップロード • ファイルを開くとスクリプトが実⾏ (XSS攻撃: Cookie / Sessionの漏洩) 15 MIME
Sniffing デモンストレーション Demonstration
16 RCE デモンストレーション Demonstration • ファイル名に任意のコマンドを埋め込みアップロード • コマンドが実⾏されてしまう(RCE)
17 パストラバーサル デモンストレーション Demonstration • ファイル名に「../../logo.png」のようなパス操作⽂字 列を含める • 意図したディレクトリの外にファイルが保存され、重 要なシステムファイルが上書きされてしまう
実装のベストプラクティス 18
• フロントエンドでできることは「補助的な対策」のみ • 根本対応にはサーバーサイドの対策が必須! 19 前提
• マジックバイトでのファイル検証 • 拡張⼦チェックは許可⽅式にする • 正規表現による検証は回避可能なパターンが⽣じやす いため、完全⼀致や、RFC標準仕様に準拠した検証 • ライブラリを⽤いて、ファイル名やMIMEタイプを安全 な形式に正規化‧サニタイズする
20 厳密な検証とサニタイゼーション
21 X-Content-Type-Options を指定する • ブラウザによる⾃動的なContent-Type推測を防⽌し、 サーバーが指定したContent-Typeを厳密に適⽤させる • 攻撃者がアップロードしたファイルを意図しない形式 として実⾏させる攻撃を防⽌する
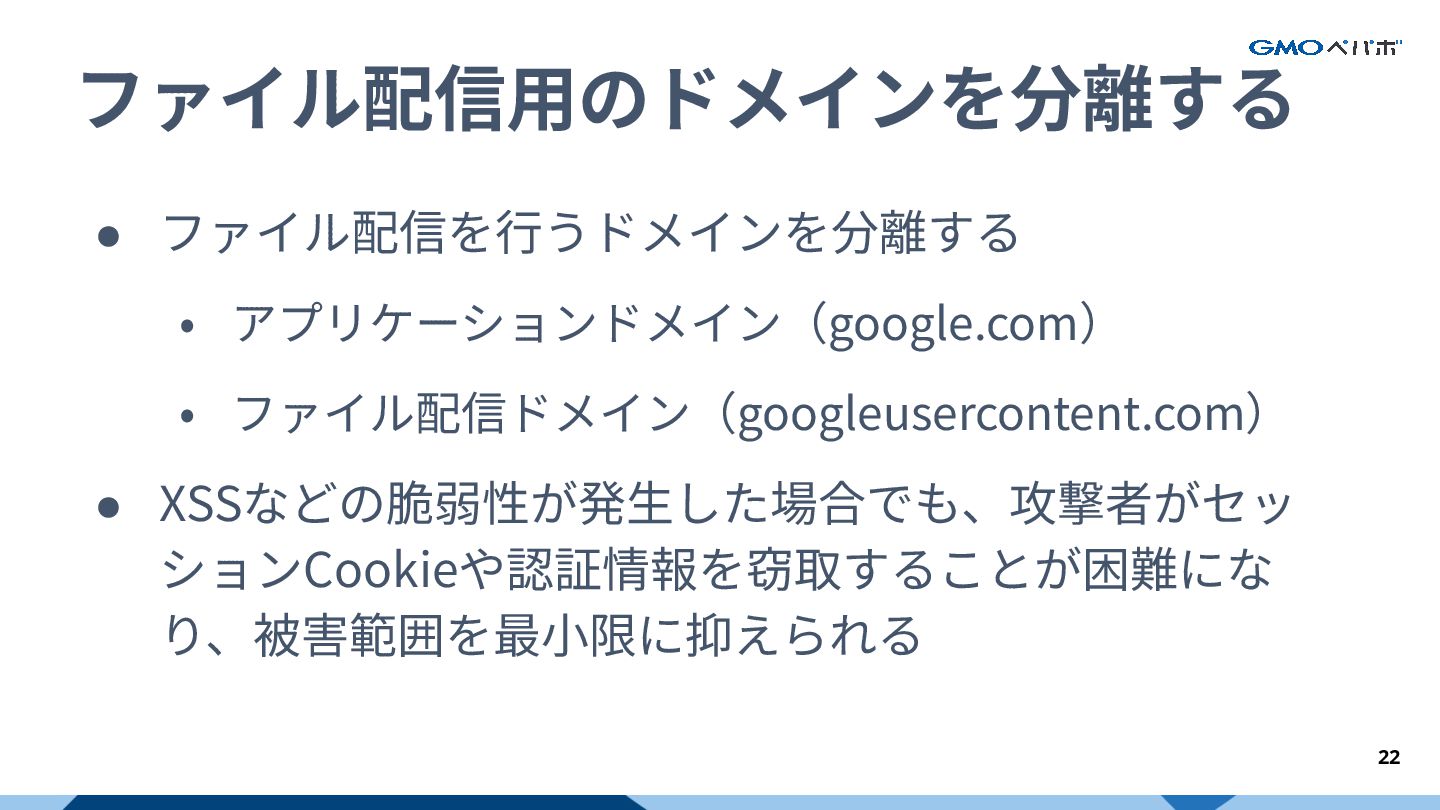
22 ファイル配信⽤のドメインを分離する • ファイル配信を⾏うドメインを分離する • アプリケーションドメイン(google.com) • ファイル配信ドメイン(googleusercontent.com) • XSSなどの脆弱性が発⽣した場合でも、攻撃者がセッ
ションCookieや認証情報を窃取することが困難にな り、被害範囲を最⼩限に抑えられる
• ディレクトリでのスクリプト実⾏権限を無効化 • 画像処理ライブラリを最新に保つ • ウイルススキャンの実施 23 サーバー環境の保護
まとめ 24
適切なセキュリティ対策を⾏い 安⼼‧安全なシステム開発を、実現しよう! 25
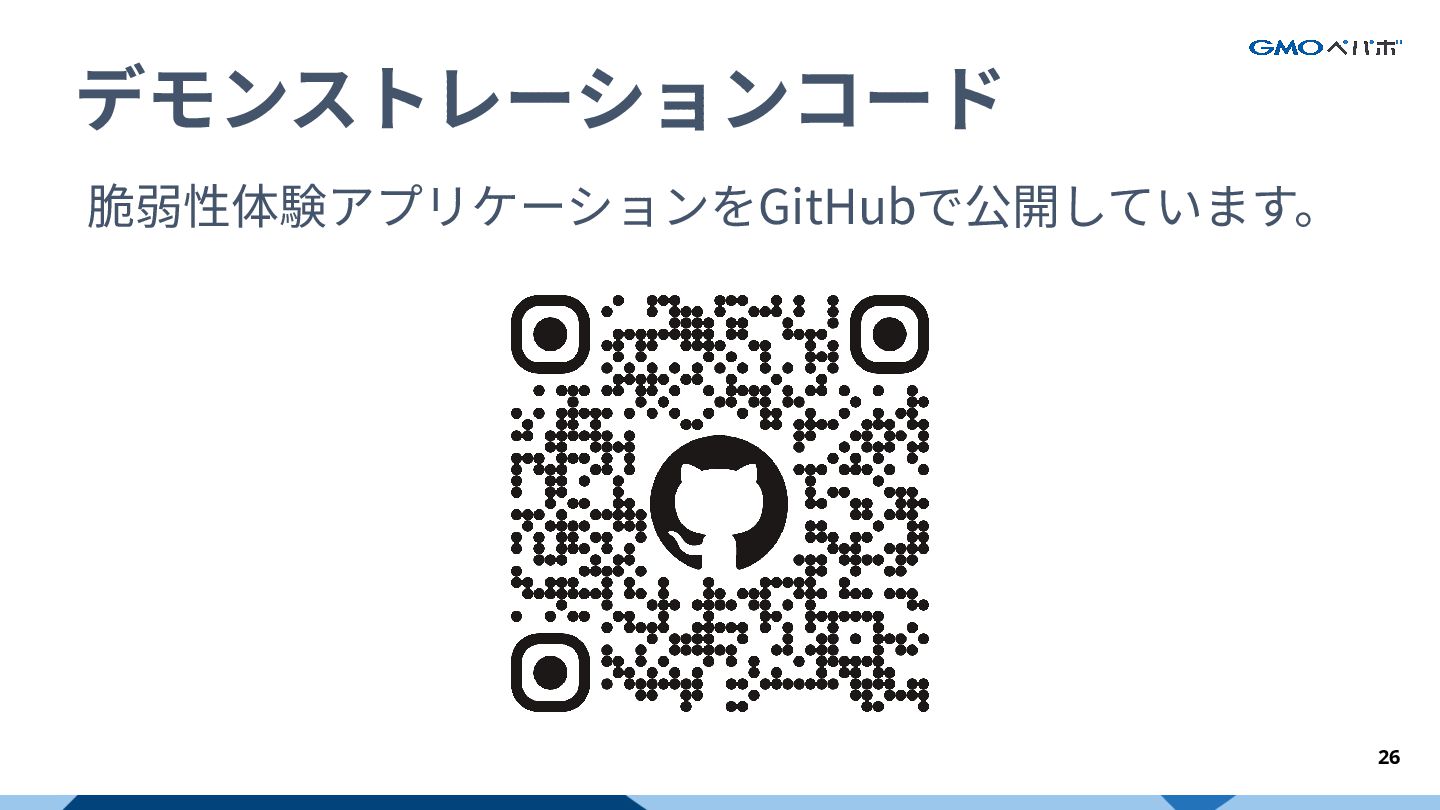
脆弱性体験アプリケーションをGitHubで公開しています。 26 デモンストレーションコード
• The Web Application Hacker's Handbook • 体系的に学ぶ 安全なWebアプリケーションの作り⽅ 第2版
27 参考⽂献
ご静聴ありがとうございました 28 \\ エンジニア採⽤強化中!! ∕∕ 気になる⽅は登壇メンバーまで! @doskoi64 / @yukyan_p /
@penpeen


 penpeen
 minodriven
 drumath2237
 itsmedreamwalker
 t0yohei
 rkaga
 ikura_hamu
 onozaty
 akihisaikeda
 yahir0
 ziobrando
 kitano_yuichi
 takahirosunaga
 speakerdeck
 jonrohan
 danielanewman
 katiecoart
 coloredviolet
 sergeychernyshev
 jacobtomlinson
 mkilby
 eitanlees
 popppiees
 kneath
 baasie