社内CAを入れ替える会議で確認すること:配る・試す・切り替える・外す

社内CAを入れ替える会議で確認すること:配る・試す・切り替える・外す
新しいCAで証明書を発行できても、利用者がそのCAを信頼していなければ接続できません。社内CAの変更を、サーバーだけでなく検証する端末の側から考える入門資料です。
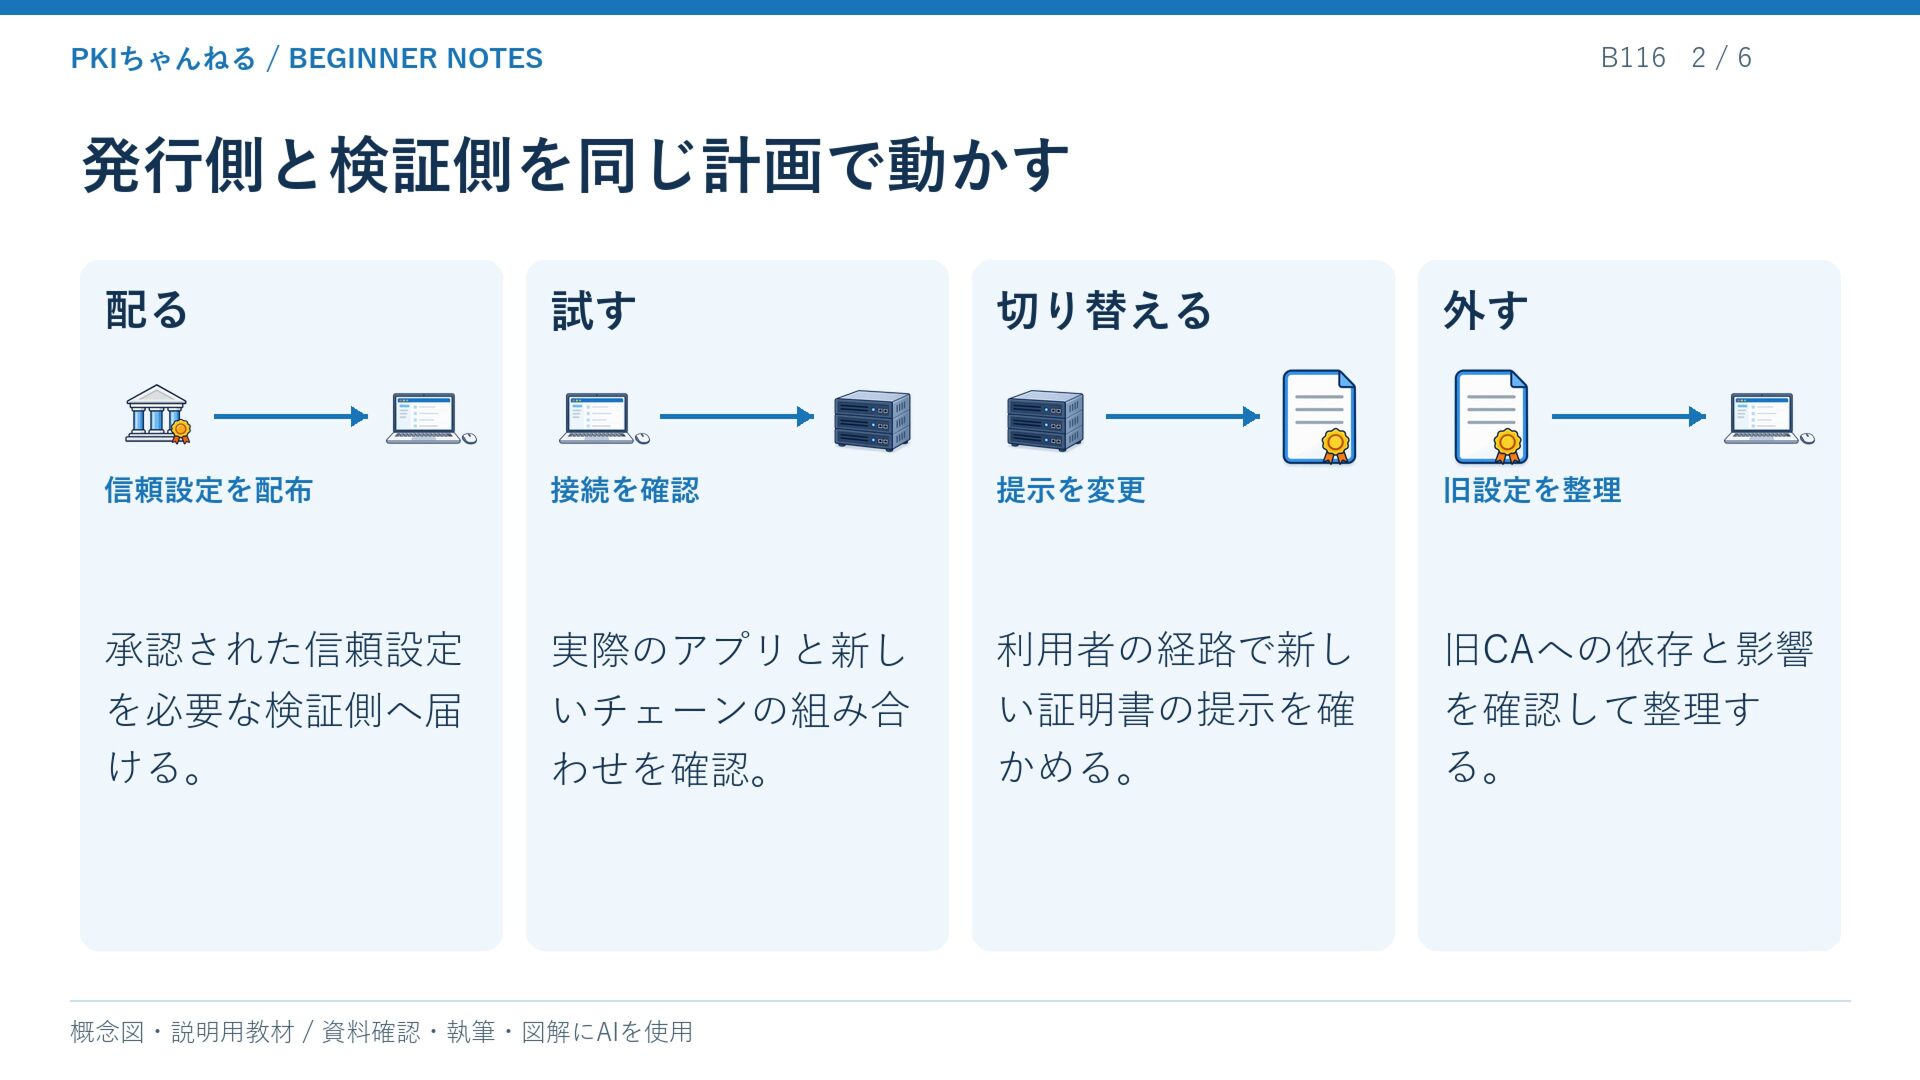
説明用の概念図。実測結果ではありません。
検証する場所を見つける
ブラウザー、業務アプリ、バッチ、コンテナーなど、証明書を確認する場所を洗い出します。OSの信頼ストアを更新すれば全アプリへ反映されるとは限りません。対象ごとに、どの設定を使うかと更新担当を記録します。
信頼の配布を先に準備する
承認されたCA証明書を、管理された経路で必要な検証側へ配ります。エラー画面から入手した証明書を、出所の確認なしに信頼させる運用にはしません。配布の成功は、設定が届いたことと、そのアプリが利用できたことを分けて確かめます。
切り替え前に組み合わせを試す
新旧の証明書、チェーン、検証側の設定を組み合わせ、必要な接続ができるか確認します。テストしたアプリ、版、環境と結果を残します。一台の成功を全端末の成功へ広げず、未確認の対象が残っていることも見えるようにします。
サーバーの提示を切り替える
対象サービスが実際に提示する証明書を、新しい接続で確認します。ファイルを置いただけ、管理画面で保存しただけでは反映確認になりません。ロードバランサーなどのTLS終端がある場合は、利用者が接続する経路に沿って調べます。
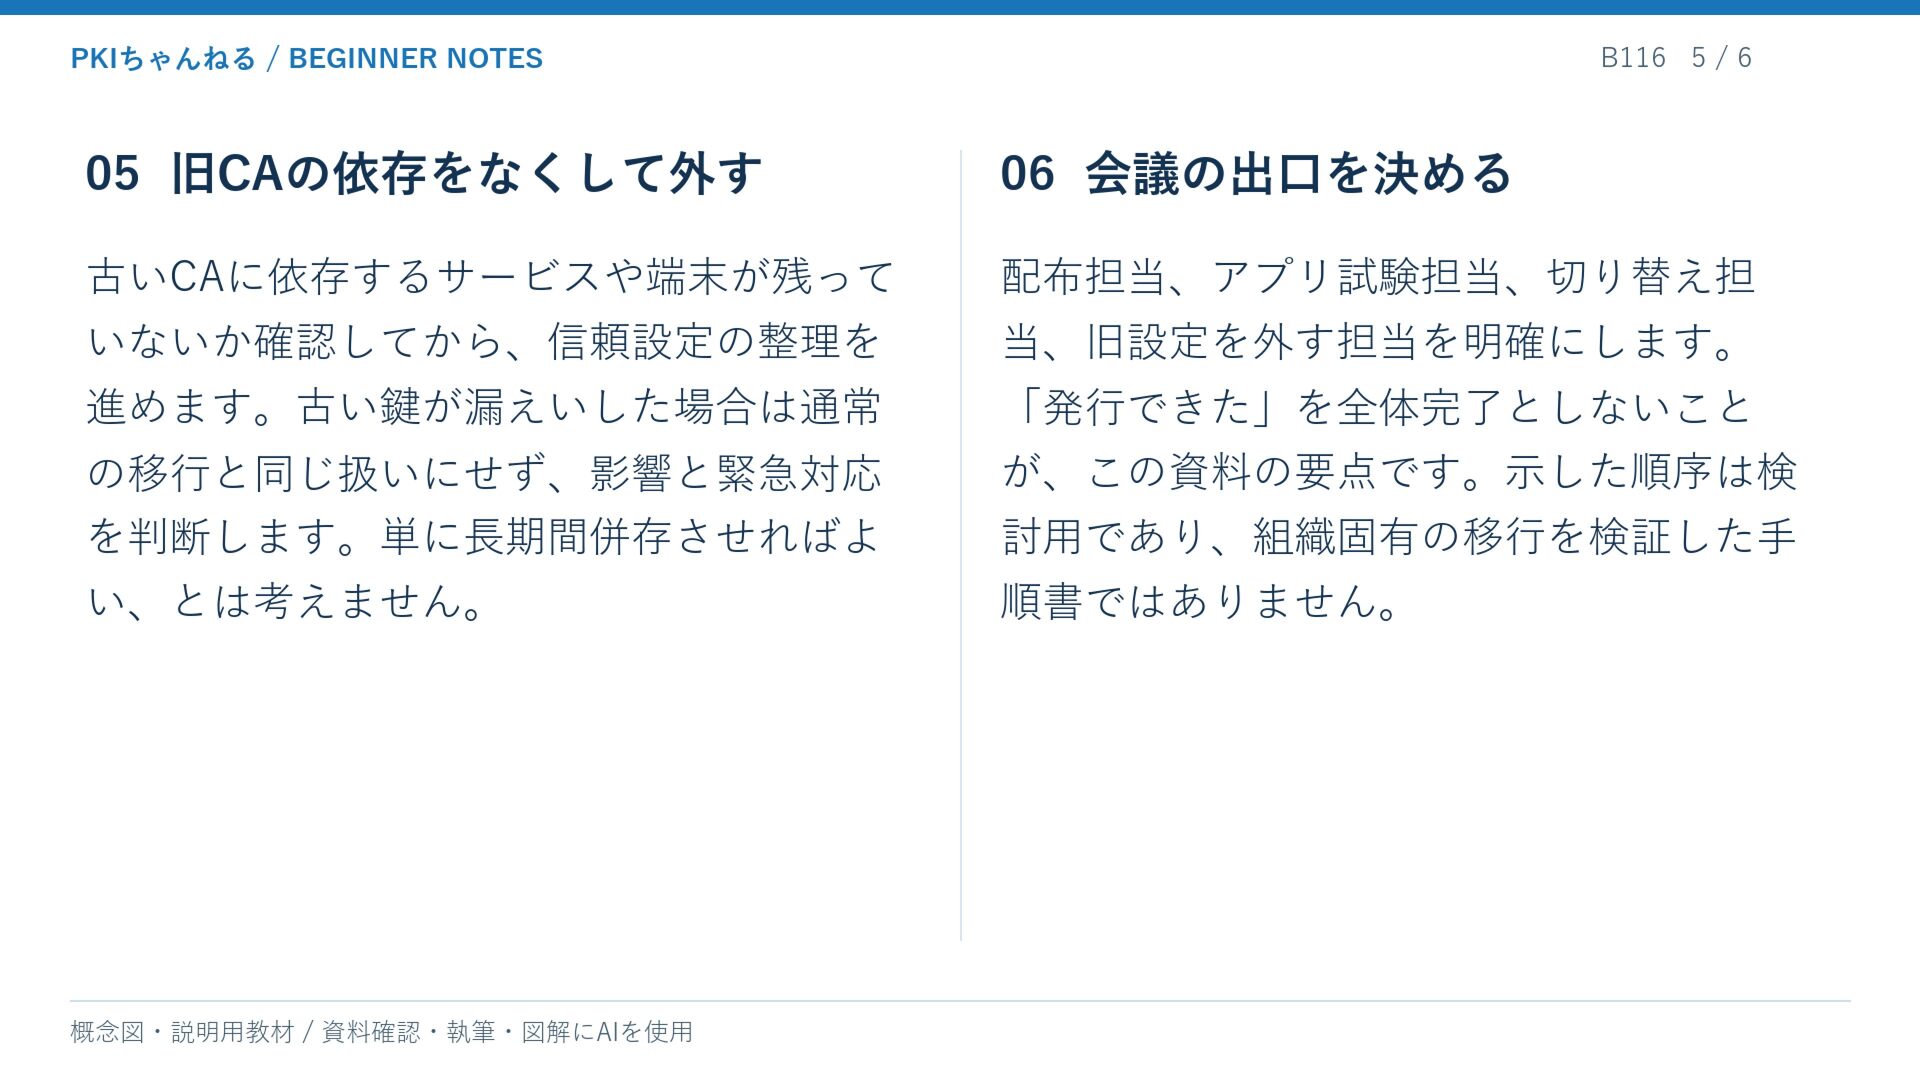
旧CAの依存をなくして外す
古いCAに依存するサービスや端末が残っていないか確認してから、信頼設定の整理を進めます。古い鍵が漏えいした場合は通常の移行と同じ扱いにせず、影響と緊急対応を判断します。単に長期間併存させればよい、とは考えません。
会議の出口を決める
配布担当、アプリ試験担当、切り替え担当、旧設定を外す担当を明確にします。「発行できた」を全体完了としないことが、この資料の要点です。示した順序は検討用であり、組織固有の移行を検証した手順書ではありません。
一次資料
RFC 5280: PKIX
Docker: CA certificates
Microsoft: Local Machine and Current User certificate stores
NIST SP 800-57 Part 1 Rev. 5
もう少し詳しく知りたい方へ
本文で扱った仕組みや運用を、図解や関連する確認項目まで掘り下げる資料です。
資料確認・執筆・図解制作にAIを使用しています。例や確認表は説明用で、実機試験の結果ではありません。

 pkichannel
 kubell_hr
 hagino3000
 tomoki10
 yamakenji24
 jacopen
 mtmtfactory01
 ryutakondo
 yoshimura_datam
 nejumi
 rfdnxbro
 inariku
 wind111
 techseoconnect
 addyosmani
 reverentgeek
 sarafernandez
 lynnandtonic
 kneath
 dougneiner
 mfonobong
 akihiro_kokubo
 katarinadahlin
 jonoalderson