ACMEの認証方式を選ぶ演習

ACMEの認証方式を選ぶ演習
HTTP-01とDNS-01を、必要な名前・到達性・権限から選ぶための演習です。予約サイトを二台で運用する架空の構成を題材に、ワイルドカードの追加、DNS APIの権限、証明書の配置と更新確認を考えます。
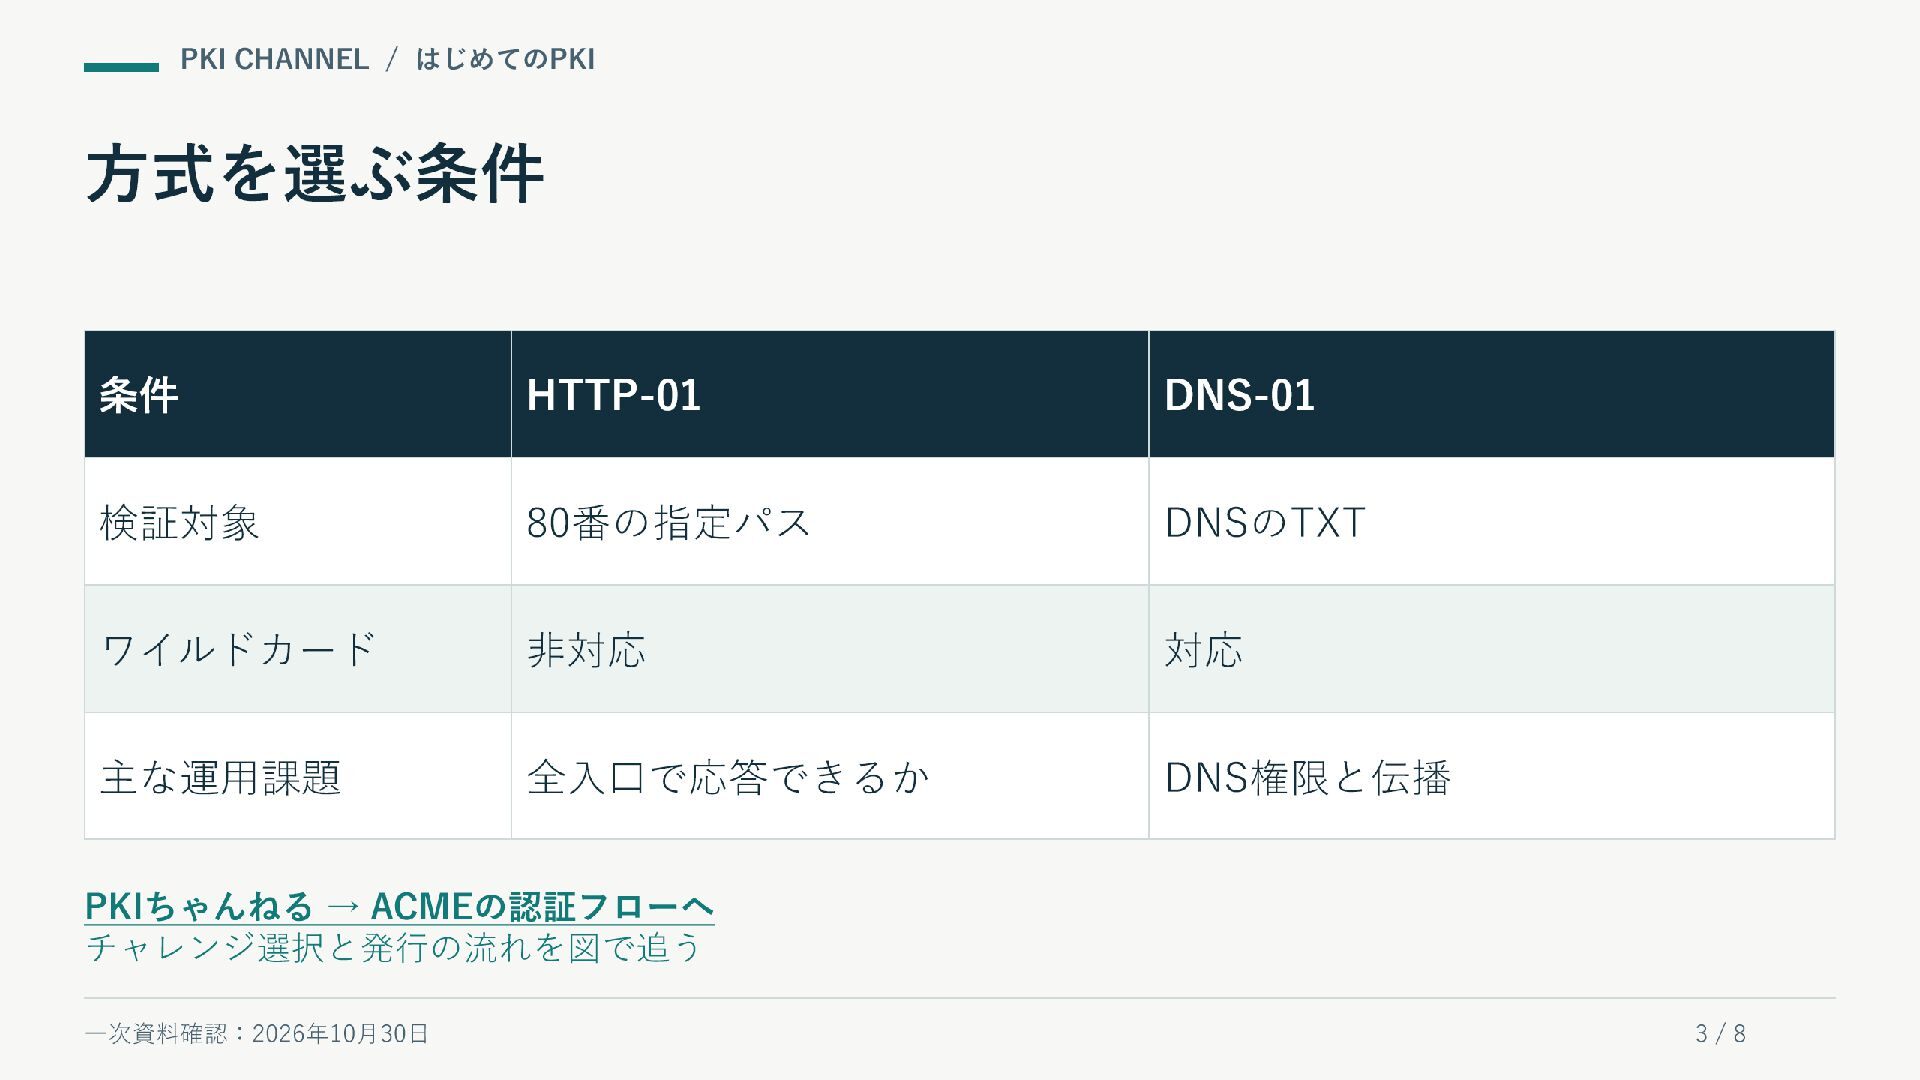
HTTP-01は80番の指定パスで応答し、ワイルドカードには使えません。DNS-01ではTXTレコードを使い、ワイルドカードを扱えます。DNS-01はWebが外部から直接見えなくても利用を検討できますが、CAが公開DNSの検証情報へ到達できることなどが必要です。
DNS API資格情報とTLSサーバーの秘密鍵は別物です。権限範囲、保管・交換、TXT反映の確認、失敗通知も検討してください。Certbotのdry-runは認証試験を含み、通常deploy hookを動かしませんが、プラグインやhookによる影響があるため読み取り専用とは限りません。
演習を深める関連資料:
ACMEの認証フロー(PKIちゃんねる) https://pki-channel.com/ja/articles/acme-protocol-internals#_4
DNS-01の運用手順(PKIちゃんねる) https://pki-channel.com/ja/articles/acme-dns-01-guide
一次資料:
Let's Encrypt — Challenge Types https://letsencrypt.org/docs/challenge-types/
RFC 8555 — ACME https://www.rfc-editor.org/rfc/rfc8555.html
Certbot — Using Certbot https://eff-certbot.readthedocs.io/en/stable/using.html

 pkichannel
 ota1022
 mikanichinose
 k6s4i53rx
 sue445
 nicholsjasper
 tsukuboshi
 a_suenami
 miriamschwab
 ren8k
 swdtkuy
 masasuzu
 koji_kawamura
 tmiket
 csswizardry
 tessaabrams
 cassininazir
 retrage
 soudai
 livdayseo
 addyosmani
 reverentgeek
 tammyeverts
 shpigford
 mongodb