ACMEの設定に出てくる四つの秘密:同じ鍵だと思わないための入門

ACMEの設定に出てくる四つの秘密:同じ鍵だと思わないための入門
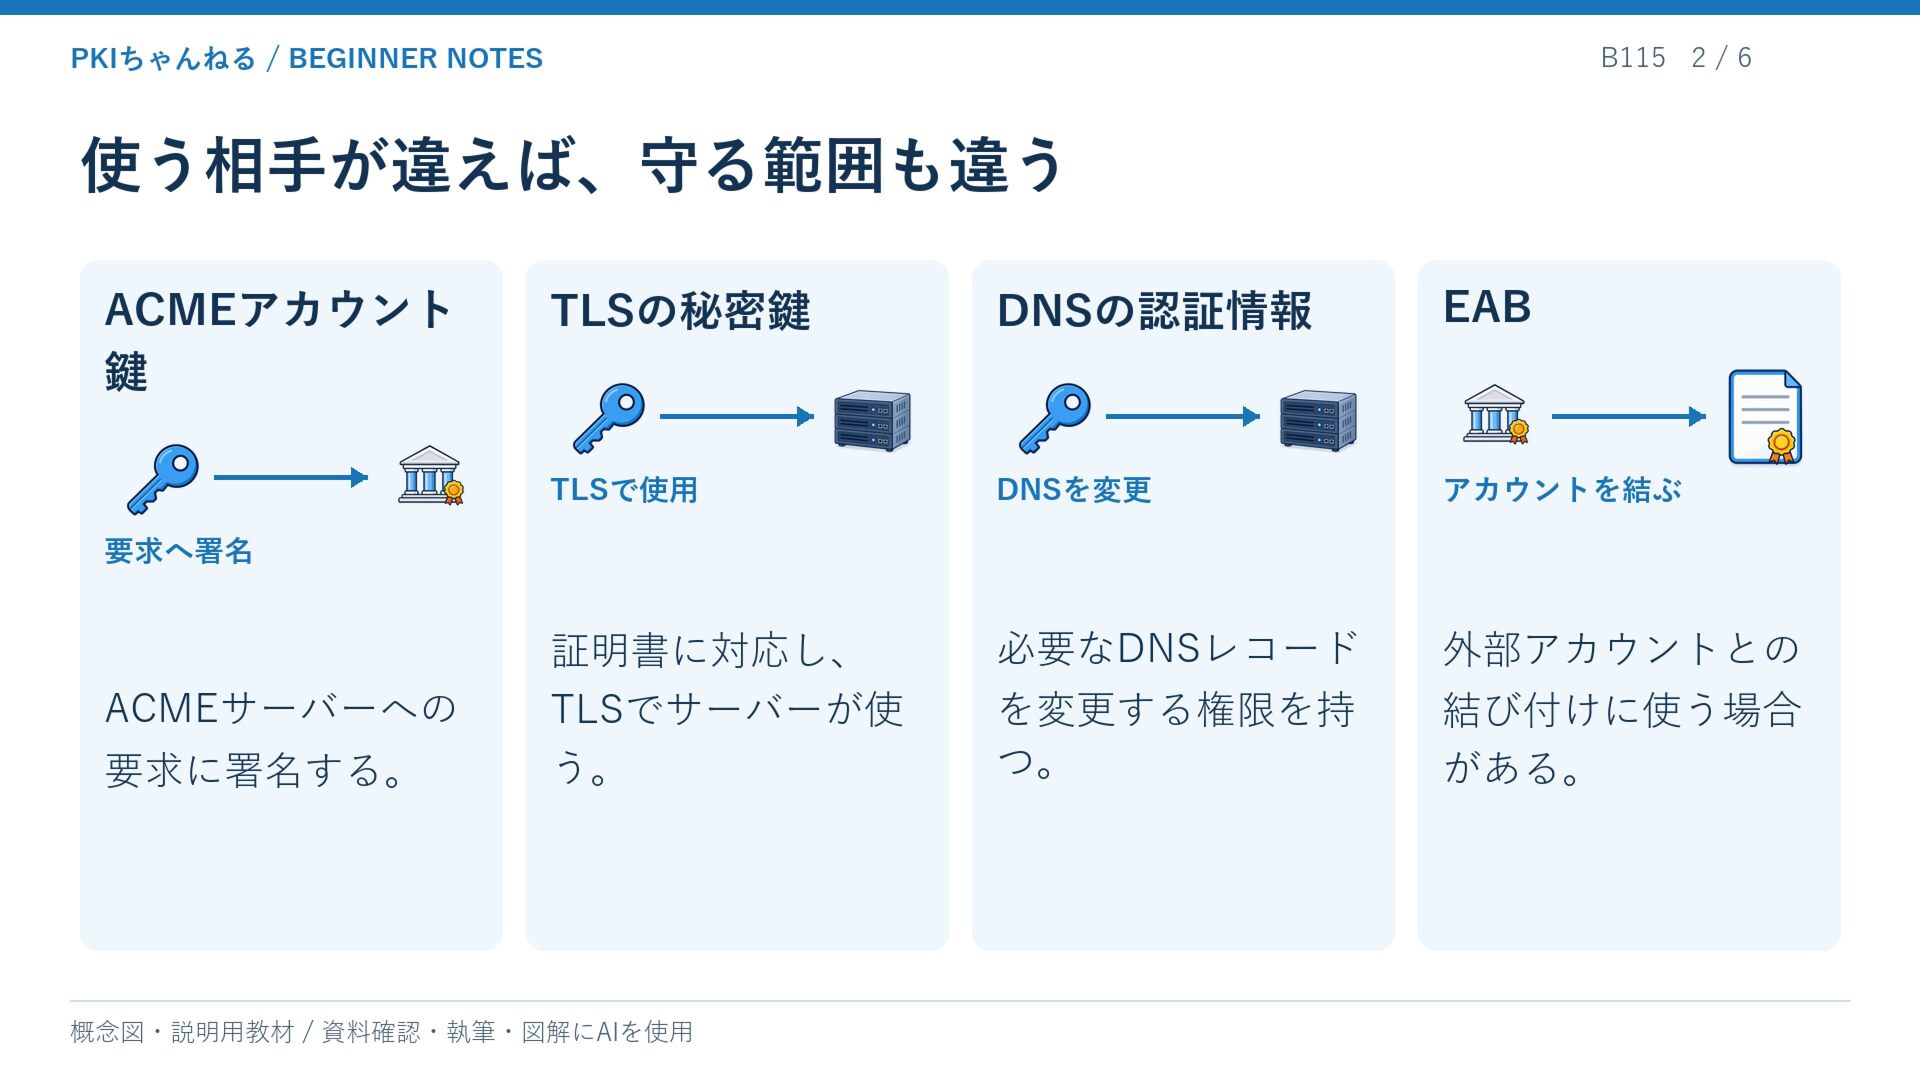
ACMEを設定すると、アカウント鍵、サーバーの秘密鍵、DNSの認証情報、EABの情報が現れることがあります。どれも同じ役割ではありません。渡す相手と使う場面を見分ける資料です。
説明用の概念図。実測結果ではありません。
アカウント鍵
ACMEクライアントは、ACMEアカウントの鍵を使って要求へ署名します。これはサーバー証明書に対応する秘密鍵と役割が異なります。保管場所と更新方法を記録し、設定ファイルに鍵の中身を貼って共有しないようにします。
証明書に対応する秘密鍵
サーバーがTLSで使う鍵です。証明書を再発行する作業と、鍵を新しくする作業は区別して考えます。証明書だけをコピーしても、対応する鍵と正しい設定がなければ期待した動作にはなりません。実際に配備される組み合わせを確認します。
DNS操作の認証情報
DNS-01の自動処理では、DNS事業者のAPI認証情報を使う場合があります。権限は必要な範囲に絞り、誰がどのゾーンを変更できるかを確認します。ACMEアカウント鍵を守っていても、広いDNS変更権限が漏れれば別の影響が生じます。
EABの情報
CAによっては、既存の外部アカウントとACMEアカウントを結び付けるためにExternal Account Bindingを要求します。鍵識別子と共有鍵などの情報は、CAの公式手順で受け取ります。すべてのCAで必要という意味ではなく、ドメイン検証の代わりでもありません。
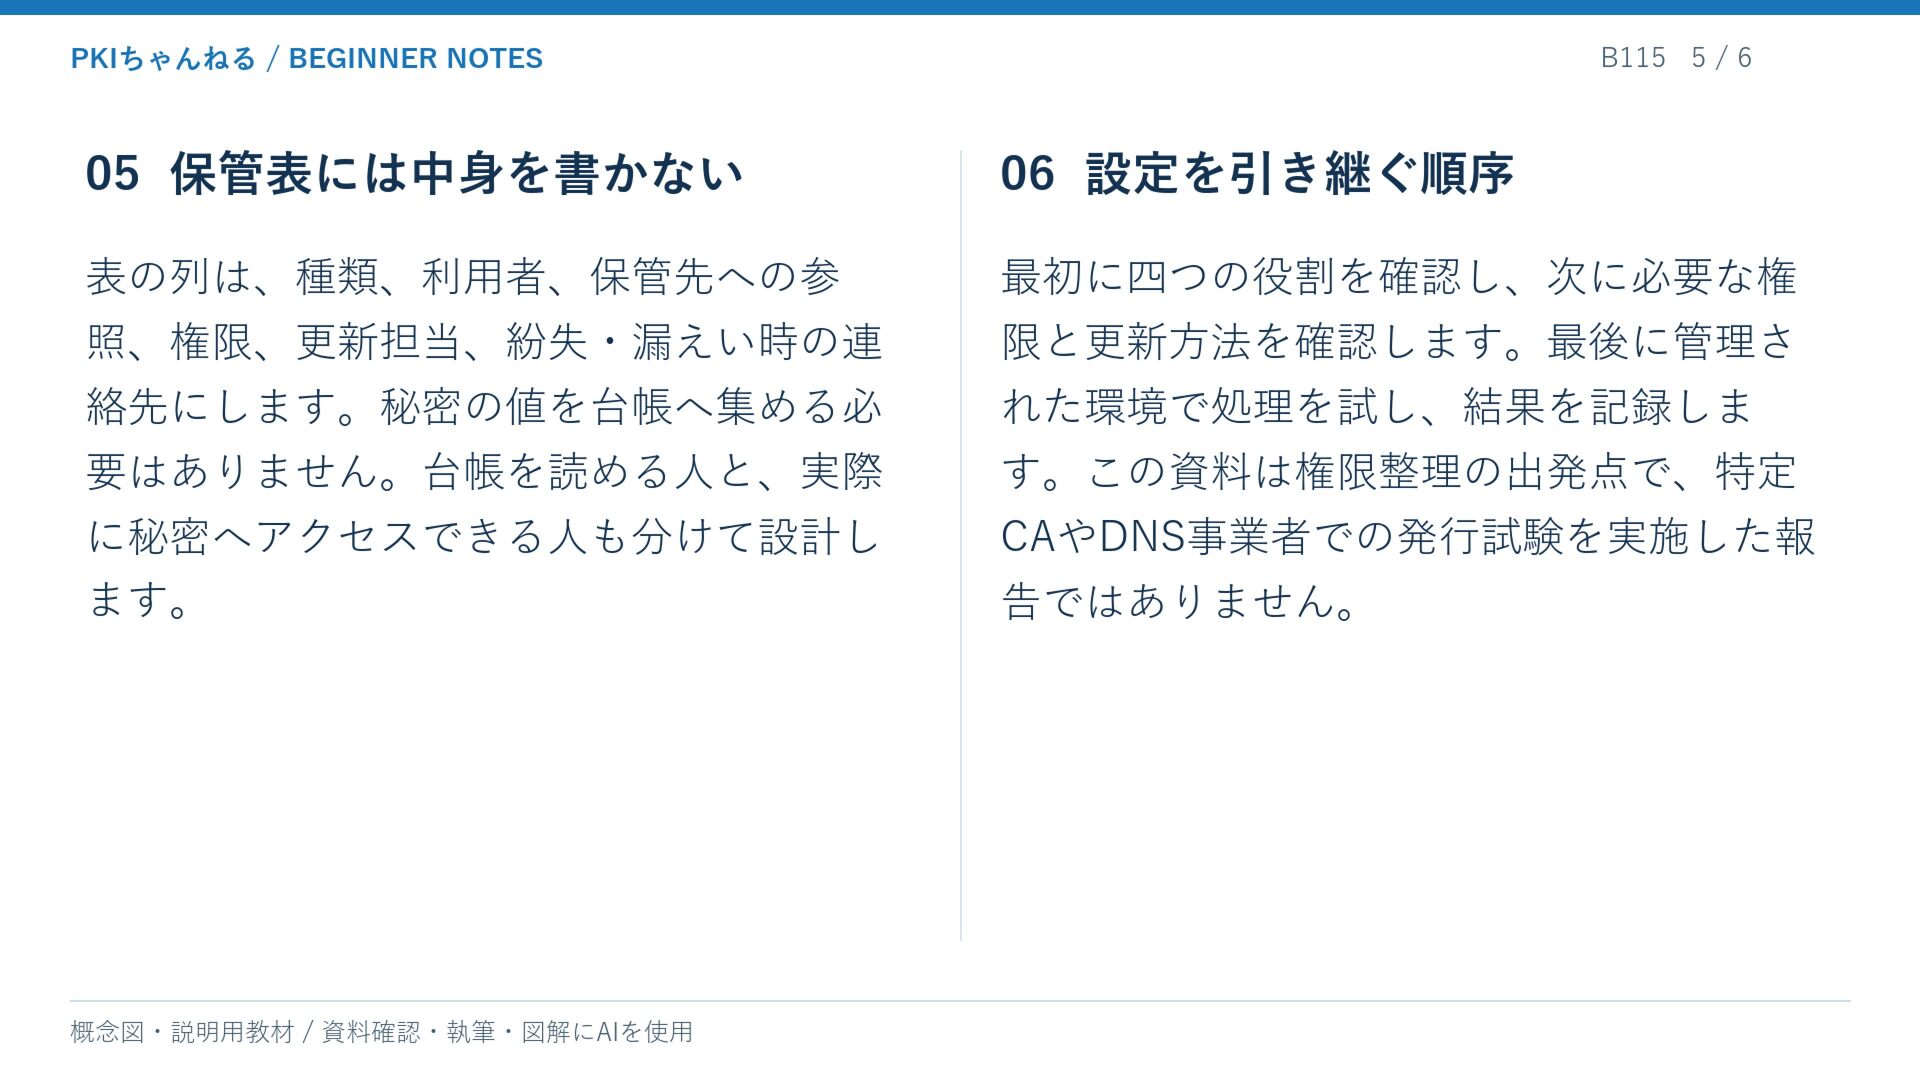
保管表には中身を書かない
表の列は、種類、利用者、保管先への参照、権限、更新担当、紛失・漏えい時の連絡先にします。秘密の値を台帳へ集める必要はありません。台帳を読める人と、実際に秘密へアクセスできる人も分けて設計します。
設定を引き継ぐ順序
最初に四つの役割を確認し、次に必要な権限と更新方法を確認します。最後に管理された環境で処理を試し、結果を記録します。この資料は権限整理の出発点で、特定CAやDNS事業者での発行試験を実施した報告ではありません。
一次資料
RFC 8555: ACME
Let's Encrypt: Challenge types
cert-manager: ACME configuration
もう少し詳しく知りたい方へ
本文で扱った仕組みや運用を、図解や関連する確認項目まで掘り下げる資料です。
ACME通信を実測で読む:Accountから証明書取得まで
ACME DNS-01チャレンジ入門:ワイルドカード証明書を安全に自動更新する
資料確認・執筆・図解制作にAIを使用しています。例や確認表は説明用で、実機試験の結果ではありません。

 pkichannel
 _awache
 bitkey
 wind111
 kasada
 minorun365
 uhyo
 imuta
 mtmtfactory01
 tascript
 everpeace
 tsukuboshi
 swdtkuy
 jonrohan
 nwiizo
 shpigford
 sarafernandez
 axbom
 62gerente
 jonoalderson
 soudai
 jonyablonski
 codingconduct
 helenjbeal