パスキーを初めて説明する人へ:登録・ログイン・復旧をつなぐ教材

パスキーを初めて説明する人へ:登録・ログイン・復旧をつなぐ教材
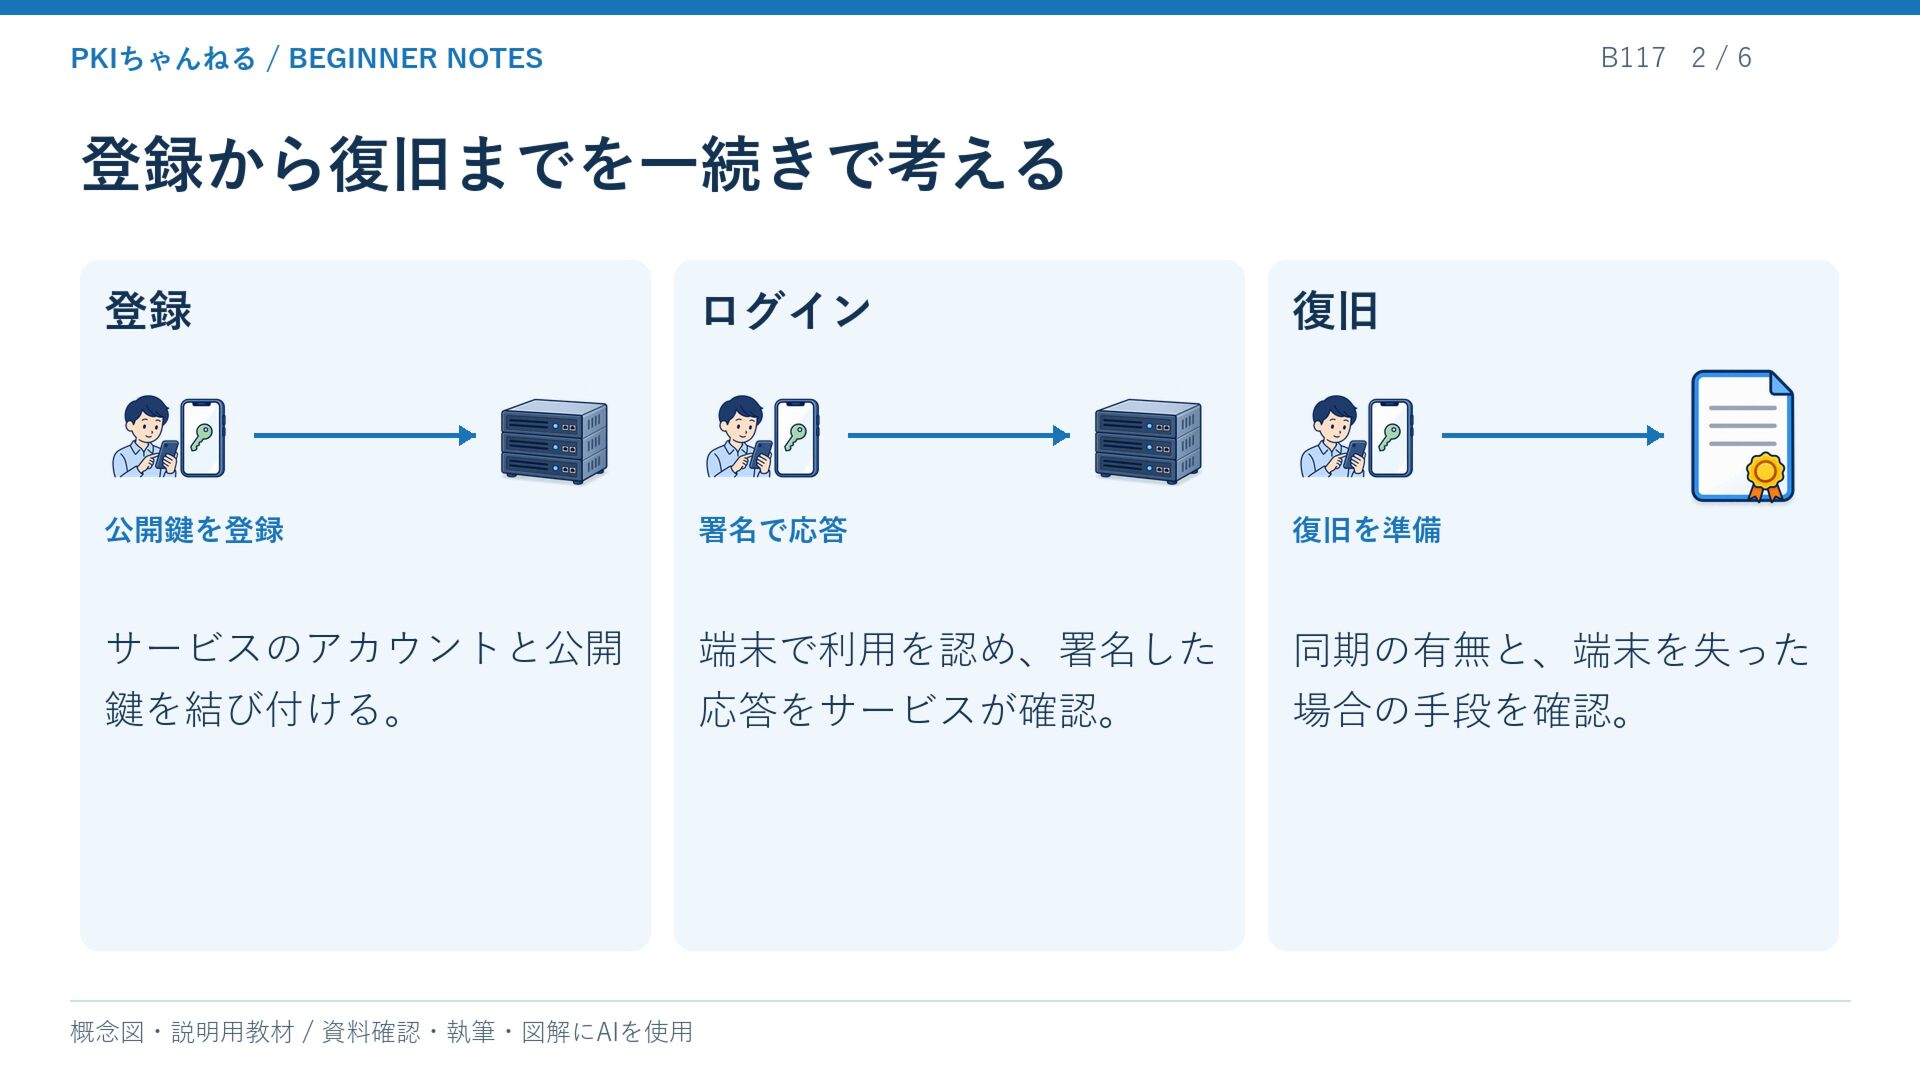
パスキーの説明が「顔でログインする」だけで終わると、端末をなくした時に困ります。サービスへ登録すること、端末で利用を認めること、復旧の準備を分けて説明する入門教材です。
説明用の概念図。実測結果ではありません。
登録で何が結び付くか
パスキーの登録では、サービスのアカウントと公開鍵の認証情報が結び付きます。秘密鍵を使う側と、公開鍵で確認するサービス側を分けて考えます。登録画面では、正しいサービスとアカウントで作業しているかを確認します。
顔やPINの役割
顔、指紋、端末のPINなどは、認証器で鍵の利用を認めるために使われます。顔の画像をそのままサービスへ送ってパスワードとして比べる説明は適切ではありません。利用者の確認方法は端末やサービスの対応によって異なります。
ログインでやり取りするもの
サービスからの要求に対して認証器が署名し、サービスが公開鍵などを使って検証します。WebAuthnではオリジンやRP IDといった範囲の確認も重要です。利用者向けには「どのサービスの認証情報か」が結び付く仕組みとして説明できます。
端末が変わるとき
パスキーには同期されるものと、特定の認証器に結び付くものがあります。どの端末でも同じように使えると決め付けず、利用するプロバイダーとサービスの案内を確認します。共有端末への登録や、退職時の扱いも利用環境に合わせて考えます。
復旧を登録時に確認する
端末の故障・紛失に備え、別の認証手段やサービスの復旧手順を確認します。復旧を装った連絡へ秘密情報を渡さないよう、公式の入口を残しておきます。認証が強くなっても、アカウント管理と復旧の設計が不要になるわけではありません。
説明の終わりに尋ねる三問
「何のアカウントへ登録したか」「どこで利用を認めるか」「端末が使えないときどうするか」を答えられる状態を目指します。これは理解を確かめるための問いで、実際の参加者の理解度を測定した結果ではありません。
一次資料
W3C: WebAuthn Level 3
FIDO Alliance: Passkeys
もう少し詳しく知りたい方へ
本文で扱った仕組みや運用を、図解や関連する確認項目まで掘り下げる資料です。
パスキー入門
WebAuthn認証処理の実装:署名を検証してログインさせるまで
資料確認・執筆・図解制作にAIを使用しています。例や確認表は説明用で、実機試験の結果ではありません。

 pkichannel
 kasada
 kmiya84377
 nsatoh
 jackojacko_
 nicholsjasper
 ykimi
 _kotobuki_
 inesmontani
 silmin_
 staka121
 uhyo
 timakin
 yeseniaperezcruz
 garrettdimon
 skoyamalab
 soudai
 bcantrill
 wjessup
 jonoalderson
 techseoconnect
 aki_iinuma
 bkeepers
 tammyeverts