Share
Embed
Количественная оценка рисков кибератак на промышленные системы управления
Как выбрать активы, которые необходимо защищать, с точки зрения бизнеса. Ян Андреевич Сухих, Руководитель направления ИБ АСУ ТП, АО «Шнейдер Электрик»
RUSCADASEC
April 28, 2020
Transcript
18 slides
-
Количественная оценка рисков кибератак на промышленные системы управления. Как выбрать
активы, которые необходимо защищать, с точки зрения бизнеса Ян Андреевич Сухих Руководитель направления ИБ АСУ ТП АО «Шнейдер Электрик» Confidential Property of Schneider Electric -
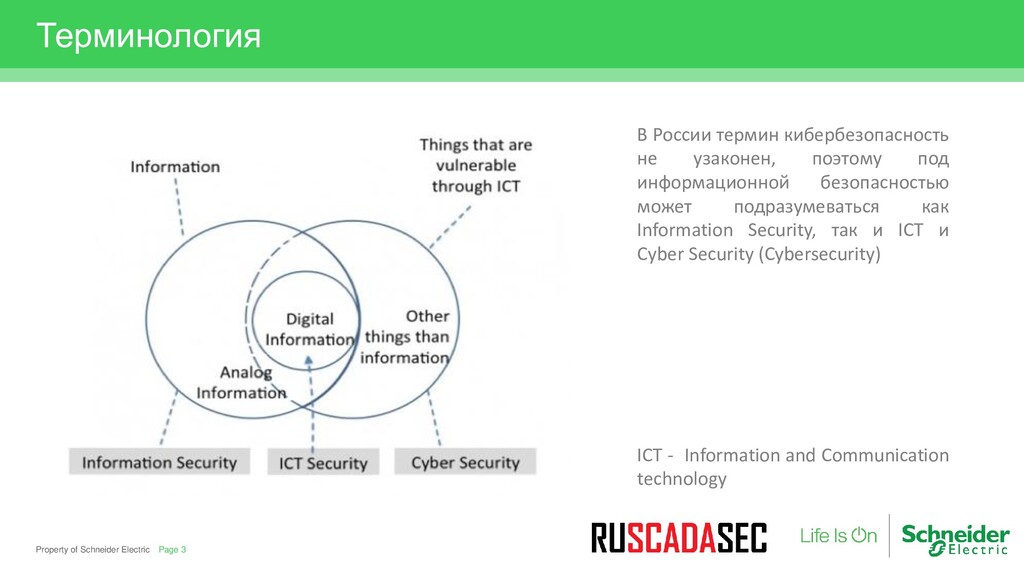
Property of Schneider Electric Терминология Page 3 В России термин
кибербезопасность не узаконен, поэтому под информационной безопасностью может подразумеваться как Information Security, так и ICT и Cyber Security (Cybersecurity) ICT - Information and Communication technology -
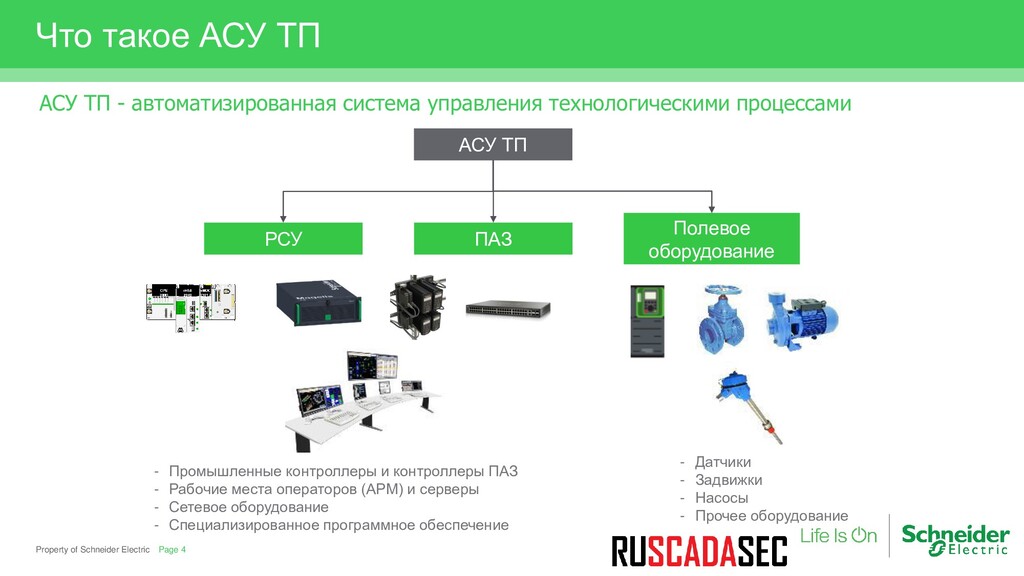
Property of Schneider Electric Что такое АСУ ТП Page 4
АСУ ТП - автоматизированная система управления технологическими процессами АСУ ТП РСУ ПАЗ Полевое оборудование - Промышленные контроллеры и контроллеры ПАЗ - Рабочие места операторов (АРМ) и серверы - Сетевое оборудование - Специализированное программное обеспечение - Датчики - Задвижки - Насосы - Прочее оборудование -
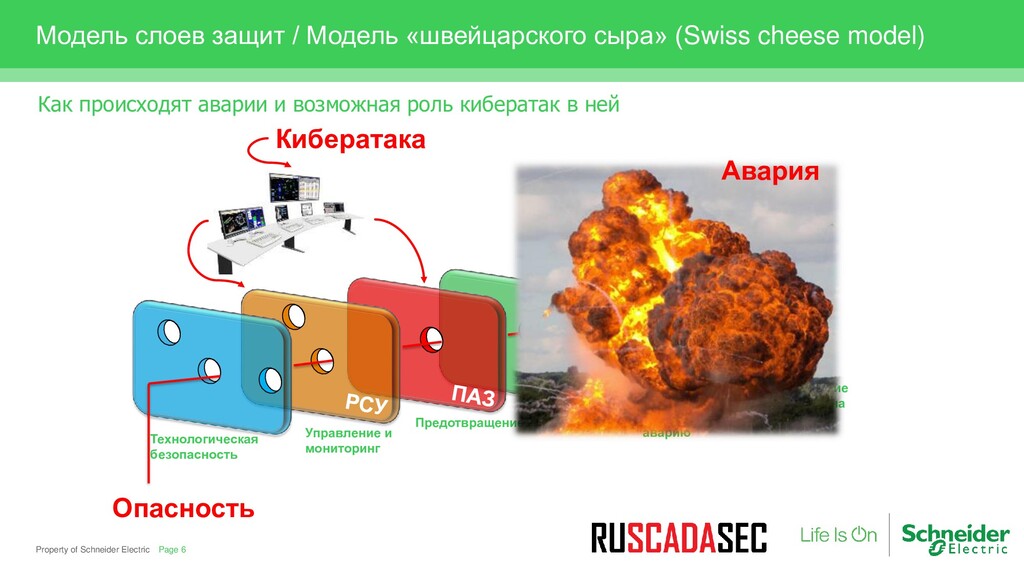
Property of Schneider Electric Модель слоев защит / Модель «швейцарского
сыра» (Swiss cheese model) Page 6 Как происходят аварии и возможная роль кибератак в ней 50% 90% Управление и мониторинг Технологическая безопасность Предотвращение Ослабление Реагирование предприятия на аварию Реагирование населения на аварию Опасность Авария Кибератака -
Property of Schneider Electric Возможные последствия кибератаки Page 7 Диаграмма
LOPA (дерево отказов) до и после успешной кибератаки Событие СЛОЙ ЗАЩИТЫ №1 СЛОЙ ЗАЩИТЫ №2 СЛОЙ ЗАЩИТЫ №3 Результат Частота Отказ контура регулирования давления Действия оператора на сигнализацию SIL 2 → SIF Предохранительный клапан Разрыв колонны Сброс в атмосферу 0.06 0.94 Нет события 0.06 (отказ) 0.94 (успешно) 0.1 (отказ) 0.9 (успешно) 2.5E-01/год Нет события Допустимая частота 1.0E-05 0.005 (отказ) 0.995 (успешно) 100% 0% 100% 100% 0% 7.5E-06 1.2E-04 -
Property of Schneider Electric Но как оценить вероятность успешного взлома?
Page 8 Для выполнения объективной оценки необходимо учитывать максимальное количество технических и организационных мер кибербезопасности! Проведение пентестов Но! Пентест АСУ ТП сопряжен с рисками останова производства Пентест не учитывает всех аспектов ИБ Пентест не дает полной картины, как правило, тестируются лишь определенные векторы атак -
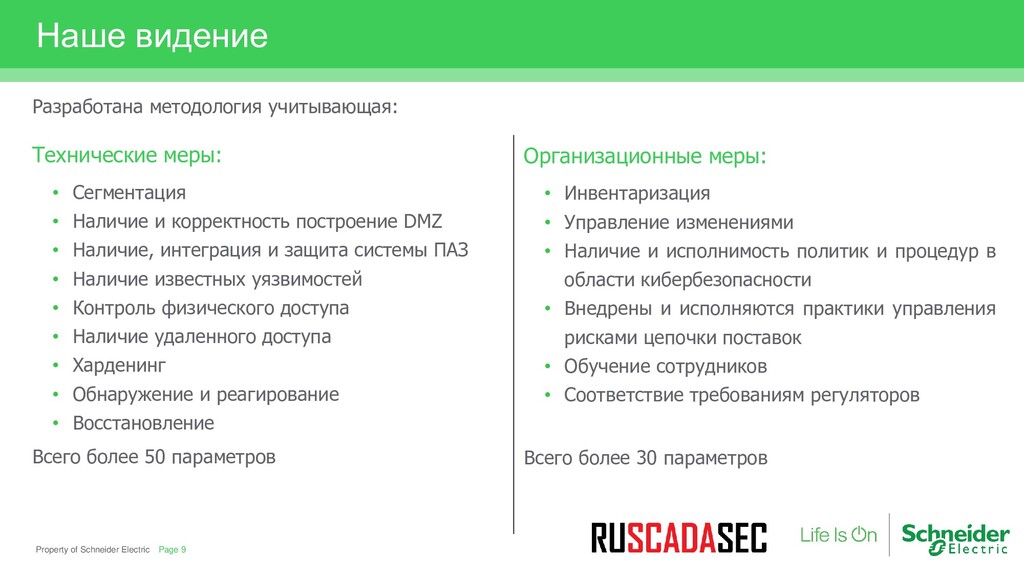
Property of Schneider Electric Наше видение Page 9 Разработана методология
учитывающая: Технические меры: • Сегментация • Наличие и корректность построение DMZ • Наличие, интеграция и защита системы ПАЗ • Наличие известных уязвимостей • Контроль физического доступа • Наличие удаленного доступа • Харденинг • Обнаружение и реагирование • Восстановление Всего более 50 параметров Организационные меры: • Инвентаризация • Управление изменениями • Наличие и исполнимость политик и процедур в области кибербезопасности • Внедрены и исполняются практики управления рисками цепочки поставок • Обучение сотрудников • Соответствие требованиям регуляторов Всего более 30 параметров -
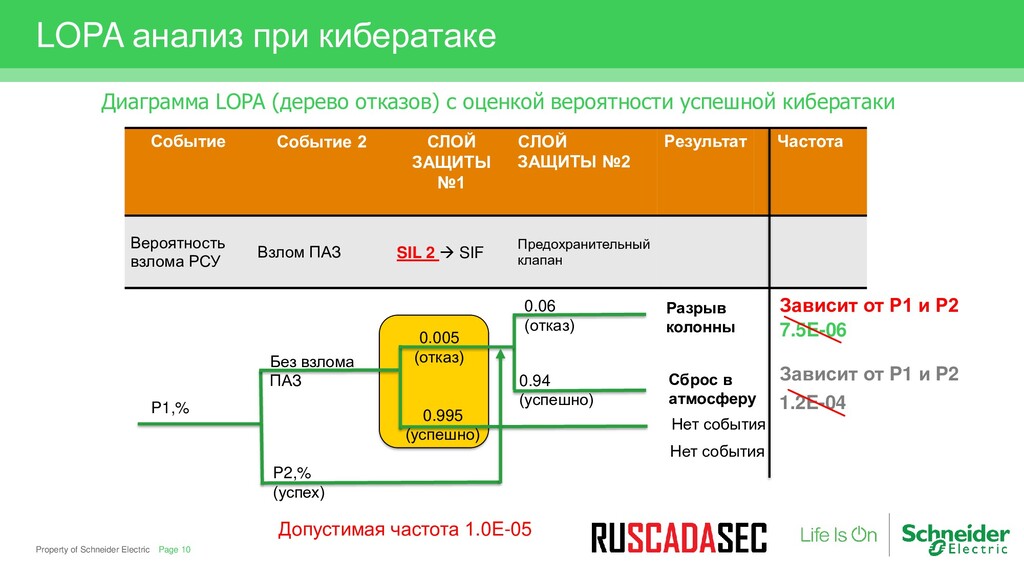
Property of Schneider Electric LOPA анализ при кибератаке Page 10
Диаграмма LOPA (дерево отказов) с оценкой вероятности успешной кибератаки Событие Событие 2 СЛОЙ ЗАЩИТЫ №1 СЛОЙ ЗАЩИТЫ №2 Результат Частота Вероятность взлома РСУ Взлом ПАЗ SIL 2 → SIF Предохранительный клапан Разрыв колонны Сброс в атмосферу Зависит от P1 и P2 Зависит от P1 и P2 Нет события 0.06 (отказ) 0.94 (успешно) Без взлома ПАЗ P2,% (успех) P1,% Нет события Допустимая частота 1.0E-05 0.995 (успешно) 7.5E-06 1.2E-04 0.005 (отказ) -
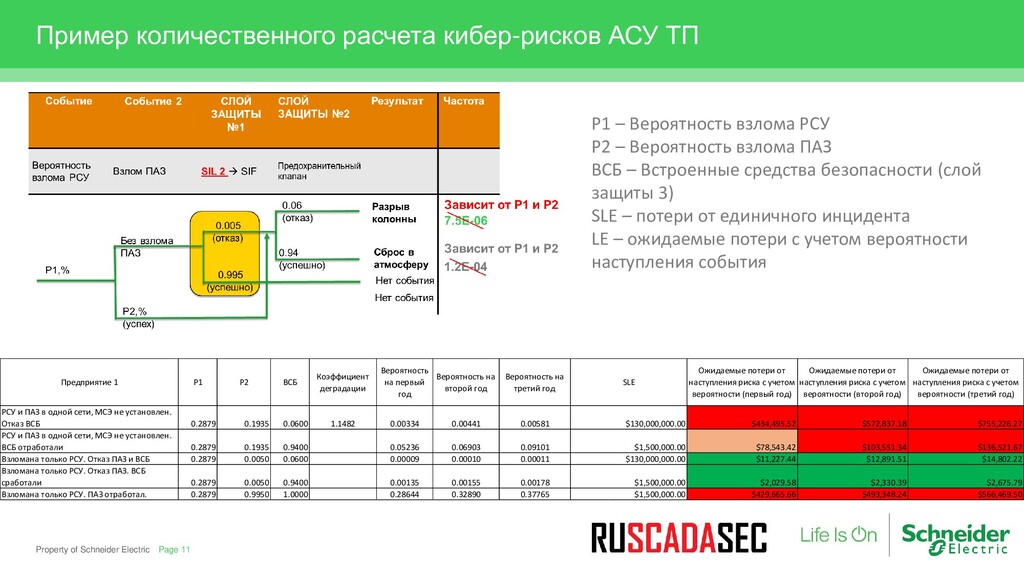
Пример количественного расчета кибер-рисков АСУ ТП P1 – Вероятность взлома
РСУ P2 – Вероятность взлома ПАЗ ВСБ – Встроенные средства безопасности (слой защиты 3) SLE – потери от единичного инцидента LE – ожидаемые потери с учетом вероятности наступления события Property of Schneider Electric Page 11 Предприятие 1 P1 P2 ВСБ Коэффициент деградации Вероятность на первый год Вероятность на второй год Вероятность на третий год Ожидаемые потери от наступления риска с учетом вероятности (второй год) Ожидаемые потери от наступления риска с учетом вероятности (третий год) РСУ и ПАЗ в одной сети, МСЭ не установлен. Отказ ВСБ 0.2879 0.1935 0.0600 1.1482 0.00334 0.00441 0.00581 $572,837.18 $755,226.27 РСУ и ПАЗ в одной сети, МСЭ не установлен. ВСБ отработали 0.2879 0.1935 0.9400 0.05236 0.06903 0.09101 $103,551.34 $136,521.67 Взломана только РСУ. Отказ ПАЗ и ВСБ 0.2879 0.0050 0.0600 0.00009 0.00010 0.00011 $12,891.51 $14,802.22 Взломана только РСУ. Отказ ПАЗ. ВСБ сработали 0.2879 0.0050 0.9400 0.00135 0.00155 0.00178 $2,330.39 $2,675.79 Взломана только РСУ. ПАЗ отработал. 0.2879 0.9950 1.0000 0.28644 0.32890 0.37765 $493,348.24 $566,469.50 $1,500,000.00 $429,665.66 SLE Ожидаемые потери от наступления риска с учетом вероятности (первый год) $130,000,000.00 $434,495.52 $1,500,000.00 $78,543.42 $130,000,000.00 $11,227.44 $1,500,000.00 $2,029.58 -
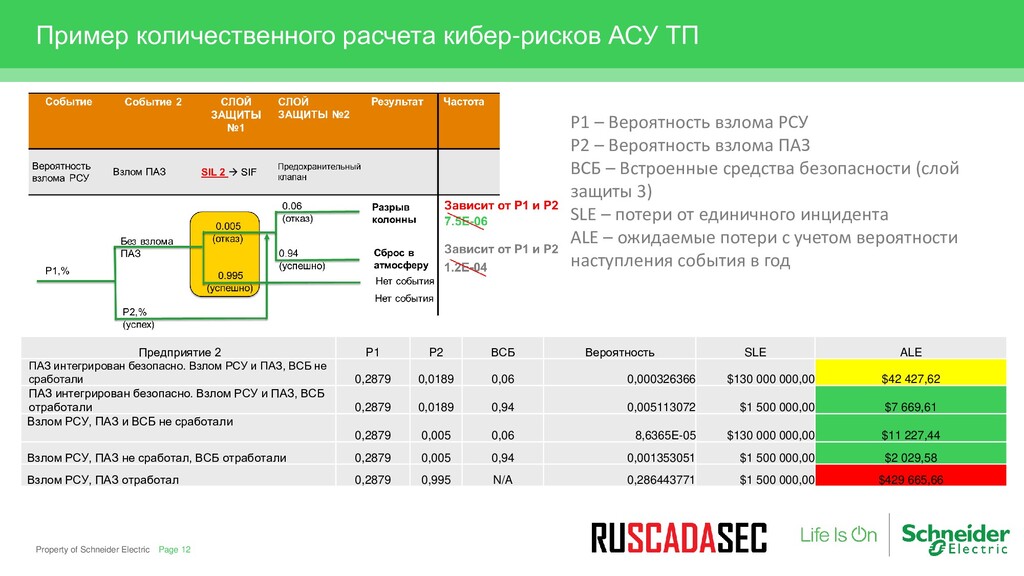
Property of Schneider Electric Пример количественного расчета кибер-рисков АСУ ТП
Page 12 Предприятие 2 P1 P2 ВСБ Вероятность SLE ALE ПАЗ интегрирован безопасно. Взлом РСУ и ПАЗ, ВСБ не сработали 0,2879 0,0189 0,06 0,000326366 $130 000 000,00 $42 427,62 ПАЗ интегрирован безопасно. Взлом РСУ и ПАЗ, ВСБ отработали 0,2879 0,0189 0,94 0,005113072 $1 500 000,00 $7 669,61 Взлом РСУ, ПАЗ и ВСБ не сработали 0,2879 0,005 0,06 8,6365E-05 $130 000 000,00 $11 227,44 Взлом РСУ, ПАЗ не сработал, ВСБ отработали 0,2879 0,005 0,94 0,001353051 $1 500 000,00 $2 029,58 Взлом РСУ, ПАЗ отработал 0,2879 0,995 N/A 0,286443771 $1 500 000,00 $429 665,66 P1 – Вероятность взлома РСУ P2 – Вероятность взлома ПАЗ ВСБ – Встроенные средства безопасности (слой защиты 3) SLE – потери от единичного инцидента ALE – ожидаемые потери с учетом вероятности наступления события в год -
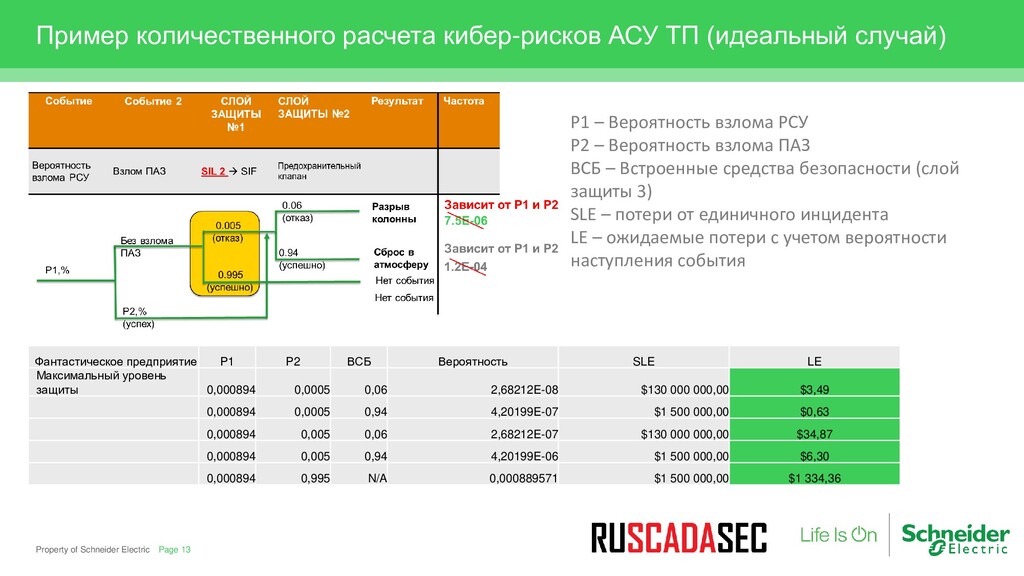
Property of Schneider Electric Пример количественного расчета кибер-рисков АСУ ТП
(идеальный случай) Page 13 Фантастическое предприятие P1 P2 ВСБ Вероятность SLE LE Максимальный уровень защиты 0,000894 0,0005 0,06 2,68212E-08 $130 000 000,00 $3,49 0,000894 0,0005 0,94 4,20199E-07 $1 500 000,00 $0,63 0,000894 0,005 0,06 2,68212E-07 $130 000 000,00 $34,87 0,000894 0,005 0,94 4,20199E-06 $1 500 000,00 $6,30 0,000894 0,995 N/A 0,000889571 $1 500 000,00 $1 334,36 P1 – Вероятность взлома РСУ P2 – Вероятность взлома ПАЗ ВСБ – Встроенные средства безопасности (слой защиты 3) SLE – потери от единичного инцидента LE – ожидаемые потери с учетом вероятности наступления события -
Property of Schneider Electric На чем базируется алгоритм? Page 15
В основу алгоритма были положены: • Многолетний международный опыт работы в областях АСУ ТП, ПАЗ, Кибербезопасность • Рекомендации стандарта IEC62443 (разделение на зоны и связи между ними, сертификации CSA и SSA) • Рекомендации NIST (Framework for Improving Critical Infrastructure Cybersecurity) • ГОСТ Р МЭК 31010 (Управление рисками), ГОСТ Р МЭК 61511 (Безопасность функциональная) • Исследования в рамках НИОКР центра в г. Иннополис (Казань), в том числе исследование защищенности • Алгоритм не противоречит 187-ФЗ и требованиям ФСТЭК -
Property of Schneider Electric Область применения Page 16 Инструмент позволяет
эффективно проводить анализ рисков, связанных с кибербезопасностью промышленных систем управления: • Количественно оценить вероятность успешного взлома системы с учетом технических, архитектурных и организационных особенностей АСУ ТП предприятия • Количественно оценить ущерб от успешного взлома АСУ ТП по слоям защит • Расставить приоритеты по защите систем, по использованию типов средств защиты информации • Оценить достаточный уровень защиты АСУ ТП с учетом приемлемого уровня риска в организации • Получить рекомендации по достаточности уровня физической безопасности (применительно к АСУ ТП), а так же рекомендации по сегментации промышленных систем управления • На основе инструмента можно скорректировать план выполнения работ по ИБ АСУ ТП (ориентированный на бизнес задачи(цели)), оценить эффективность внедрения мер защиты информации, сократить общие издержки на создание системы ИБ АСУ ТП. -
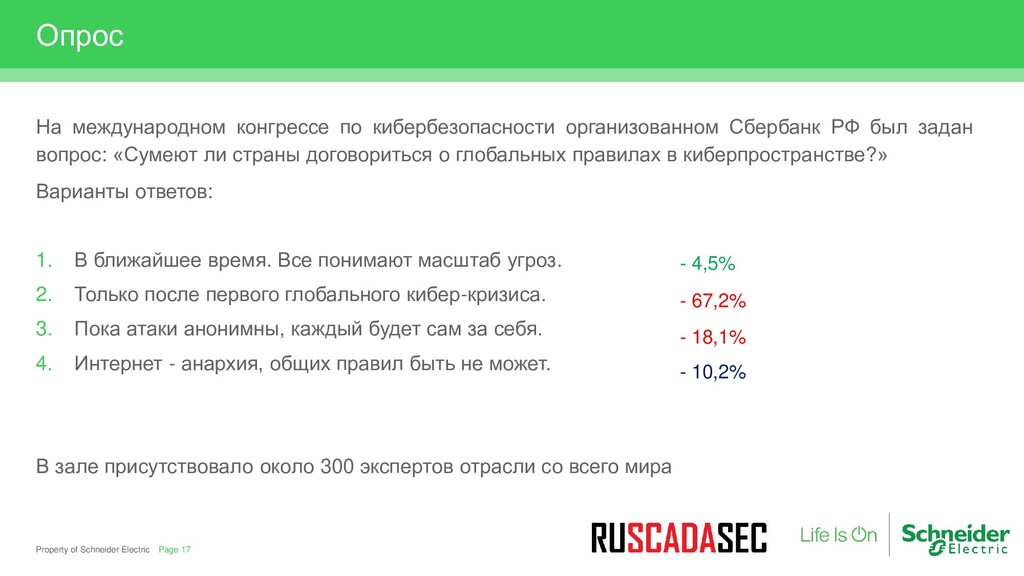
Property of Schneider Electric Опрос Page 17 На международном конгрессе
по кибербезопасности организованном Сбербанк РФ был задан вопрос: «Сумеют ли страны договориться о глобальных правилах в киберпространстве?» Варианты ответов: 1. В ближайшее время. Все понимают масштаб угроз. 2. Только после первого глобального кибер-кризиса. 3. Пока атаки анонимны, каждый будет сам за себя. 4. Интернет - анархия, общих правил быть не может. В зале присутствовало около 300 экспертов отрасли со всего мира - 4,5% - 67,2% - 18,1% - 10,2%