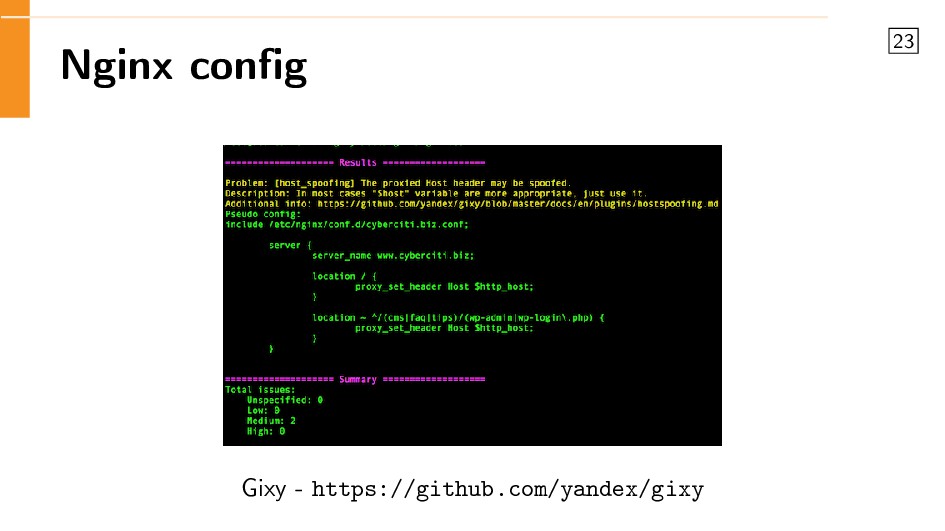
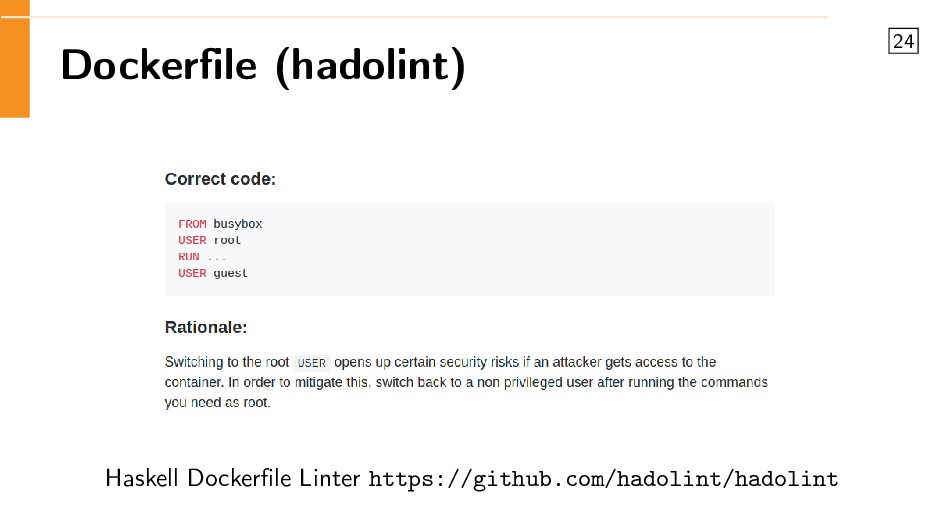
автоматизировать основные задачи безопасности, внедряя контроль этих процессов на раннем этапе DevOps. Этот подход выгодно отличается от того, что было принято до DevSecOps — контроль безопасности являлся заключительным процессом и осуществлялся в конце разработки. DevSecOps может использоваться, например, при переходе на микросервисы, в процессах Непрерывной интеграции (Continuous Integration, CI) и Непрерывного развертывания (Continuous Deployment, CD), или просто для тестирования облачной инфраструктуры. https://www.anti-malware.ru/analytics/Technology_Analysis/ what-is-devsecops-developing-more-secure-applications
кодифицируя их в модульных тестах и используя их с самого начала разработки программного обеспечения, а не в конце цикла. https://itfb.com.ua/chto-takoe-devsecops/
software vulnerabilities in your container images. Amazon ECR uses the Common Vulnerabilities and Exposures (CVEs) database from the open source CoreOS Clair project and provides you with a list of scan findings. You can review the scan findings for information about the security of the container images that are being deployed. For more information about CoreOS Clair, see CoreOS Clair. https://docs.aws.amazon.com/en_us/AmazonECR/latest/userguide/image-scanning.html


 sudoakiy
 kentapapa
 prog893
 4o1sobblue
 ishikawa_satoru
 jyouryuusui
 sh_fk2
 maimyyym
 y0hgi
 ykanoh
 akitoshiga
 genda
 mclloyd
 baasie
 sergeychernyshev
 ks91
 bryan
 kastner
 aleyda
 vanstee
 iamctodd
 bkeepers
 jonoalderson