c/c++ ve python programlama dilleriyle geliştirilmiş bir güvenlik tarayıcısıdır.Network keşfi ve güvenlik takip yazılımı için kullanılır.Açık kaynak kodlu olarak geliştirilmiş olan bu yazılım ile içinde barındırdığı özellikler sayesinde bir çok test işlemi gerçekleştirilebilmektedir. • Nmap ile port taraması, servis tespiti, versiyon ve işletim sistemi analizi testleri, zaafiyet testleri yapılabilir ve sahip olunan farklı bir çok script seçeneği ile testlerinizi genişletebilirsiniz.
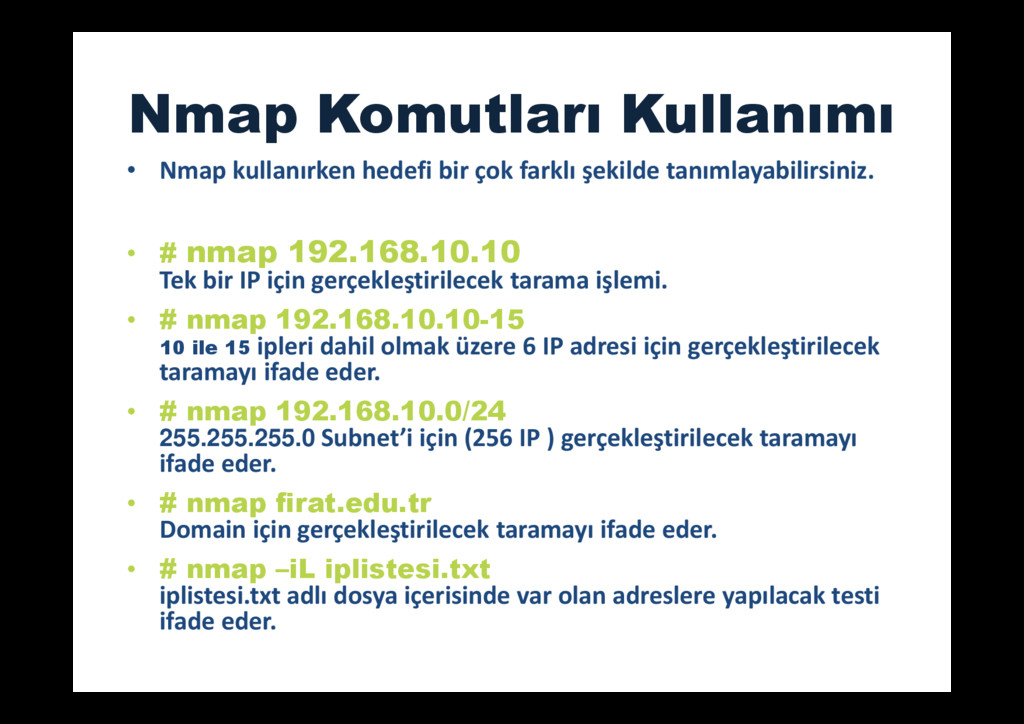
şekilde tanımlayabilirsiniz. • # nmap 192.168.10.10 Tek bir IP için gerçekleştirilecek tarama işlemi. • # nmap 192.168.10.10-15 10 ile 15 ipleri dahil olmak üzere 6 IP adresi için gerçekleştirilecek taramayı ifade eder. • # nmap 192.168.10.0/24 255.255.255.0 Subnet’i için (256 IP ) gerçekleştirilecek taramayı ifade eder. • # nmap firat.edu.tr Domain için gerçekleştirilecek taramayı ifade eder. • # nmap –iL iplistesi.txt iplistesi.txt adlı dosya içerisinde var olan adreslere yapılacak testi ifade eder.
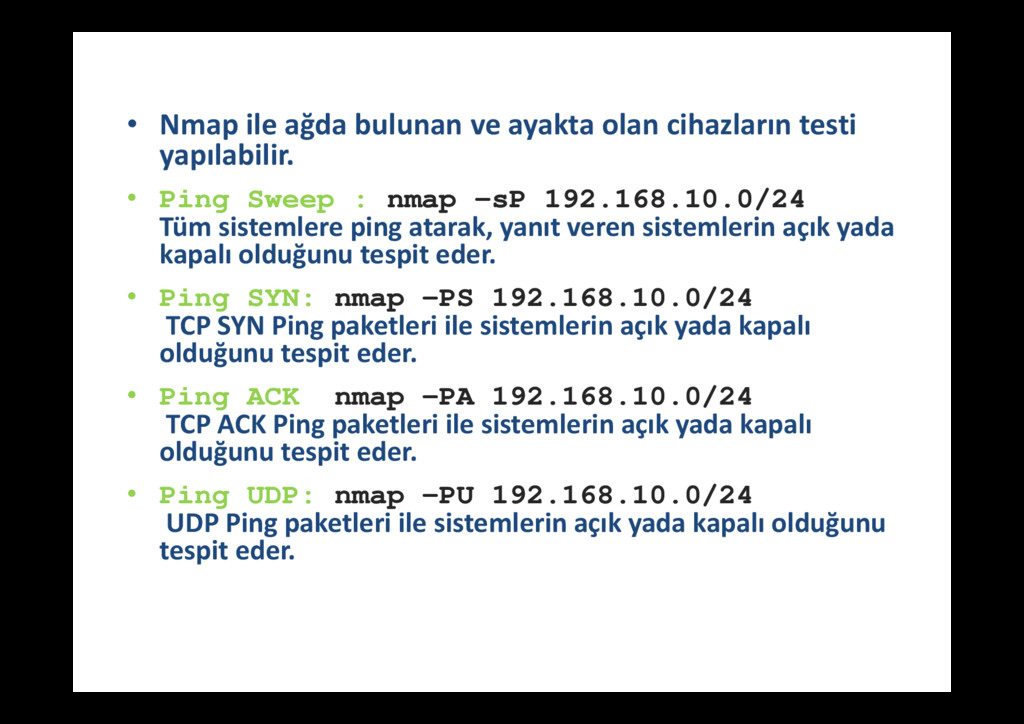
yapılabilir. • Ping Sweep : nmap –sP 192.168.10.0/24 Tüm sistemlere ping atarak, yanıt veren sistemlerin açık yada kapalı olduğunu tespit eder. • Ping SYN: nmap –PS 192.168.10.0/24 TCP SYN Ping paketleri ile sistemlerin açık yada kapalı olduğunu tespit eder. • Ping ACK: nmap –PA 192.168.10.0/24 TCP ACK Ping paketleri ile sistemlerin açık yada kapalı olduğunu tespit eder. • Ping UDP: nmap –PU 192.168.10.0/24 UDP Ping paketleri ile sistemlerin açık yada kapalı olduğunu tespit eder.
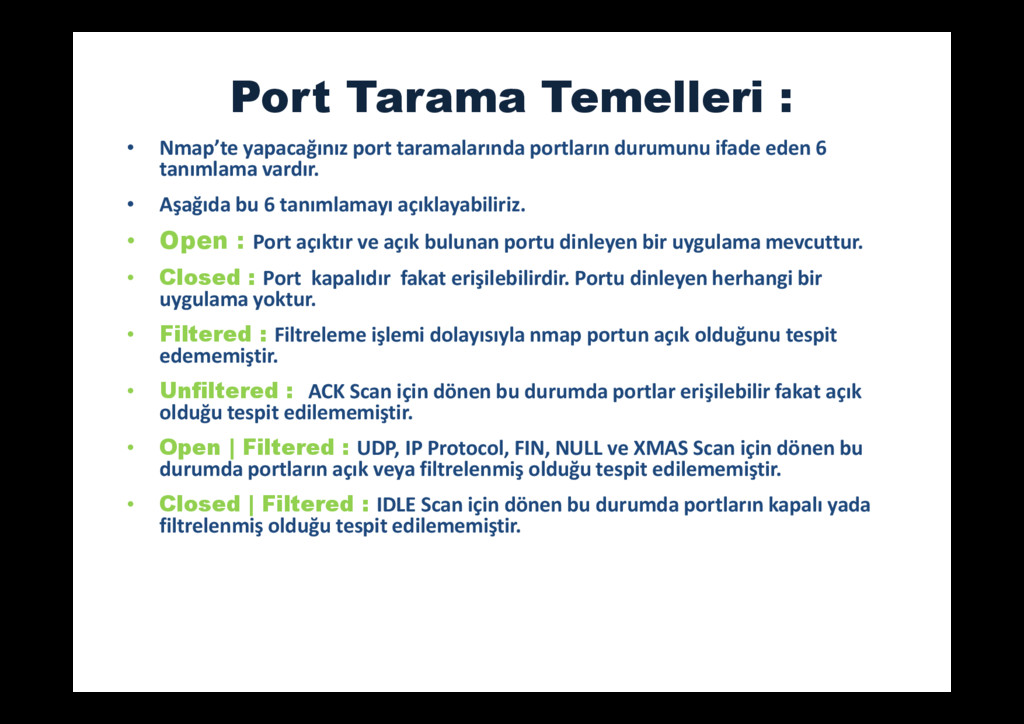
durumunu ifade eden 6 tanımlama vardır. • Aşağıda bu 6 tanımlamayı açıklayabiliriz. • Open : Port açıktır ve açık bulunan portu dinleyen bir uygulama mevcuttur. • Closed : Port kapalıdır fakat erişilebilirdir. Portu dinleyen herhangi bir uygulama yoktur. • Filtered : Filtreleme işlemi dolayısıyla nmap portun açık olduğunu tespit edememiştir. • Unfiltered : ACK Scan için dönen bu durumda portlar erişilebilir fakat açık olduğu tespit edilememiştir. • Open | Filtered : UDP, IP Protocol, FIN, NULL ve XMAS Scan için dönen bu durumda portların açık veya filtrelenmiş olduğu tespit edilememiştir. • Closed | Filtered : IDLE Scan için dönen bu durumda portların kapalı yada filtrelenmiş olduğu tespit edilememiştir.
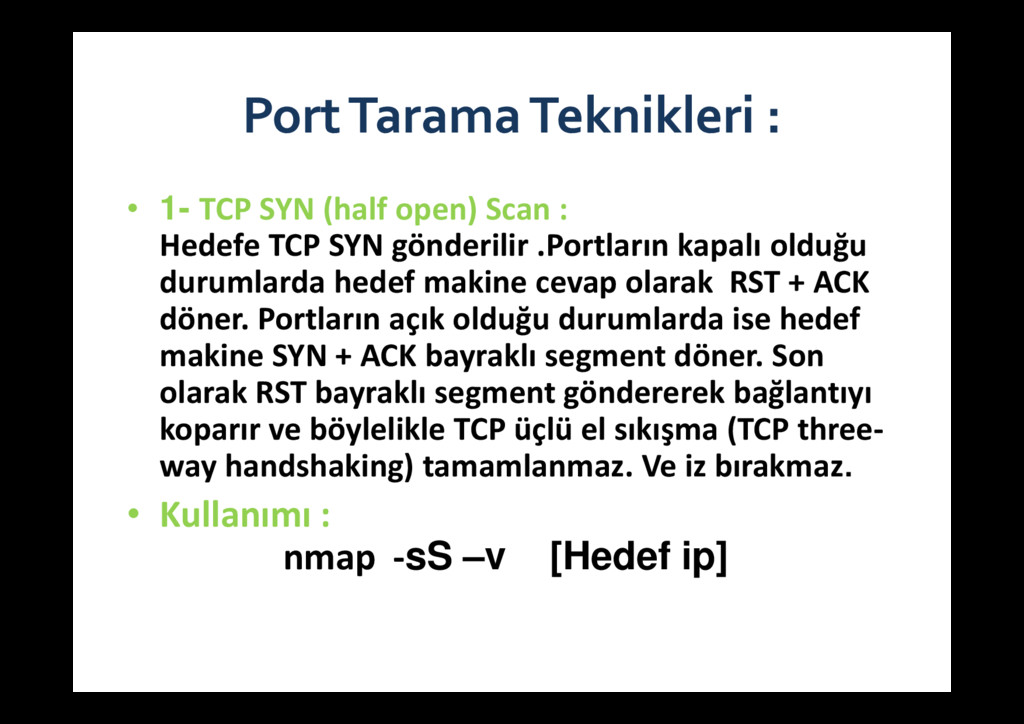
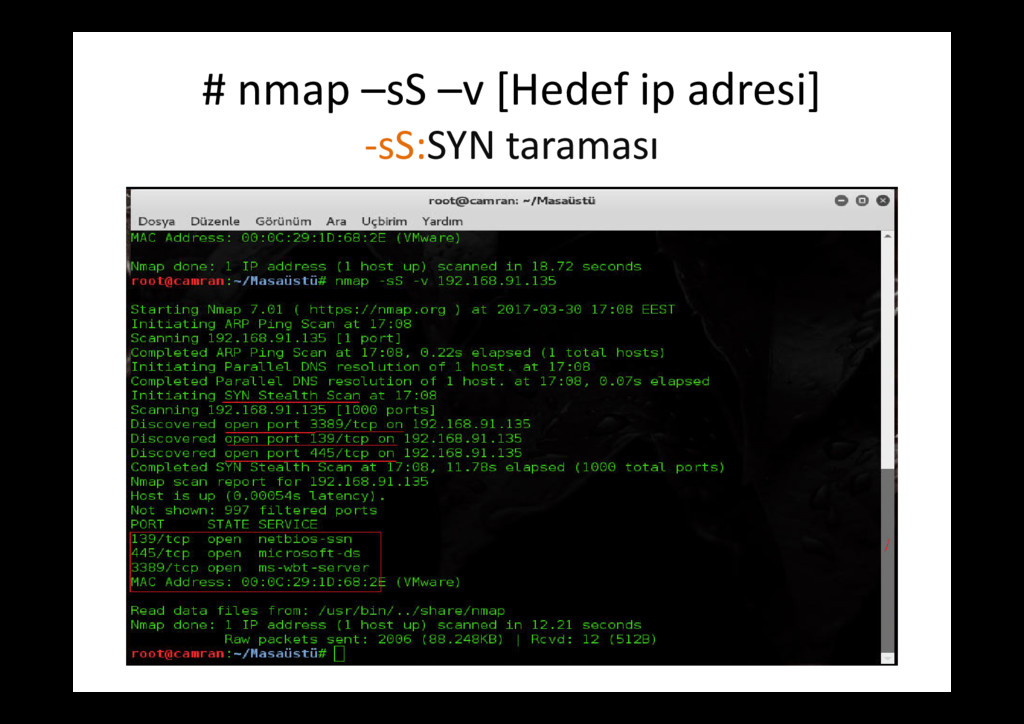
Scan : Hedefe TCP SYN gönderilir .Portların kapalı olduğu durumlarda hedef makine cevap olarak RST + ACK döner. Portların açık olduğu durumlarda ise hedef makine SYN + ACK bayraklı segment döner. Son olarak RST bayraklı segment göndererek bağlantıyı koparır ve böylelikle TCP üçlü el sıkışma (TCP three- way handshaking) tamamlanmaz. Ve iz bırakmaz. • Kullanımı : nmap -sS –v [Hedef ip]
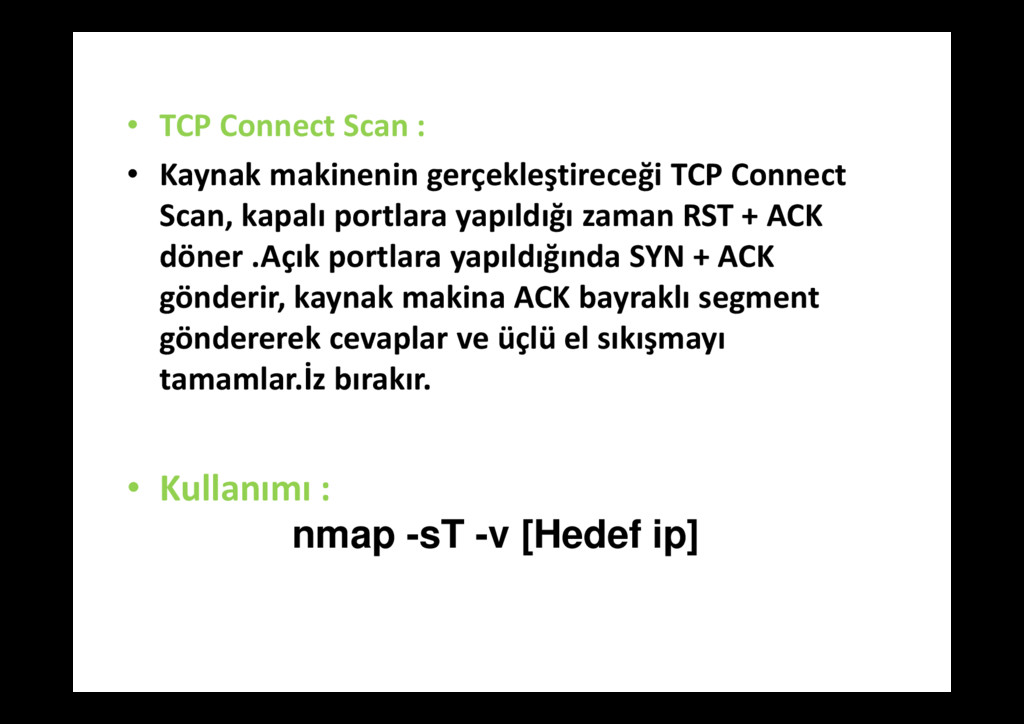
Connect Scan, kapalı portlara yapıldığı zaman RST + ACK döner .Açık portlara yapıldığında SYN + ACK gönderir, kaynak makina ACK bayraklı segment göndererek cevaplar ve üçlü el sıkışmayı tamamlar.İz bırakır. • Kullanımı : nmap -sT -v [Hedef ip]
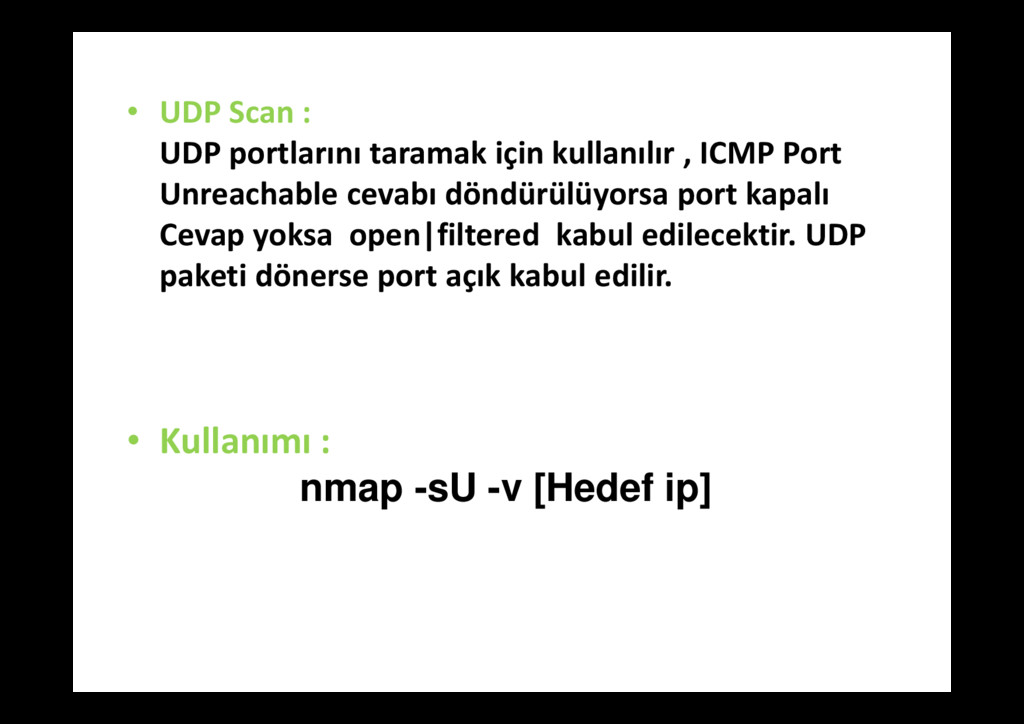
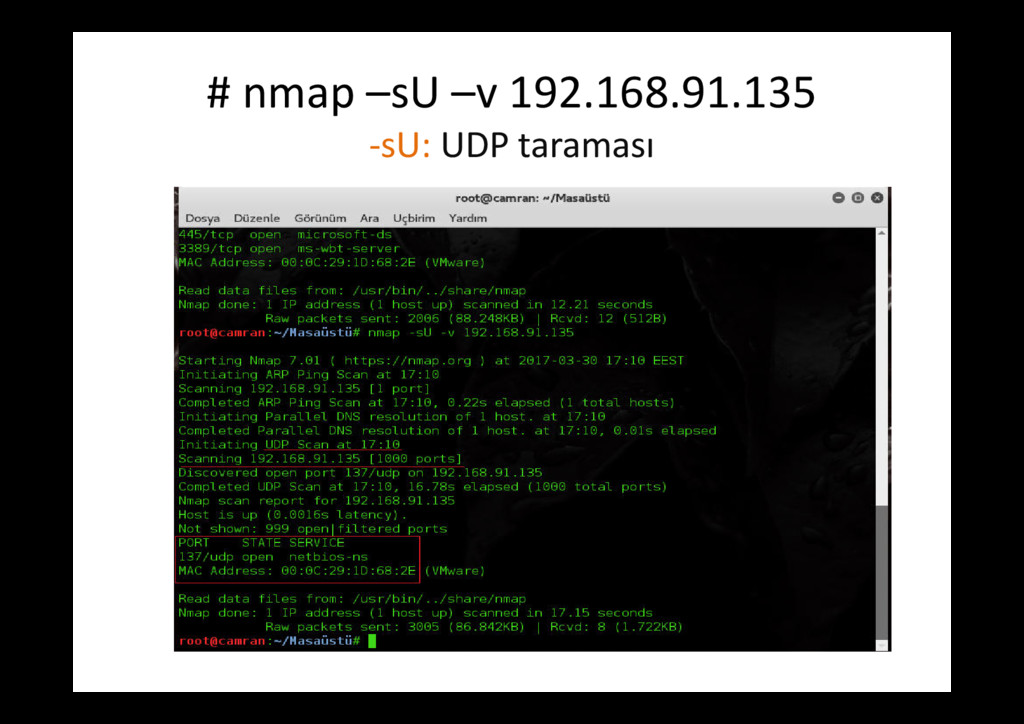
ICMP Port Unreachable cevabı döndürülüyorsa port kapalı Cevap yoksa open|filtered kabul edilecektir. UDP paketi dönerse port açık kabul edilir. • Kullanımı : nmap -sU -v [Hedef ip]
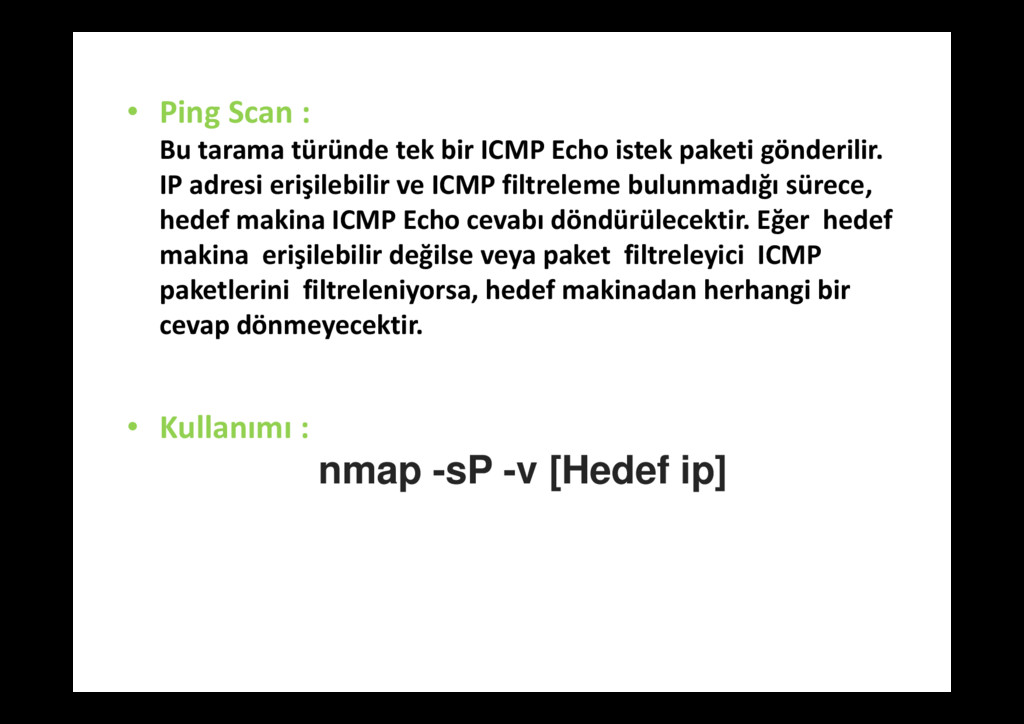
Echo istek paketi gönderilir. IP adresi erişilebilir ve ICMP filtreleme bulunmadığı sürece, hedef makina ICMP Echo cevabı döndürülecektir. Eğer hedef makina erişilebilir değilse veya paket filtreleyici ICMP paketlerini filtreleniyorsa, hedef makinadan herhangi bir cevap dönmeyecektir. • Kullanımı : nmap -sP -v [Hedef ip]
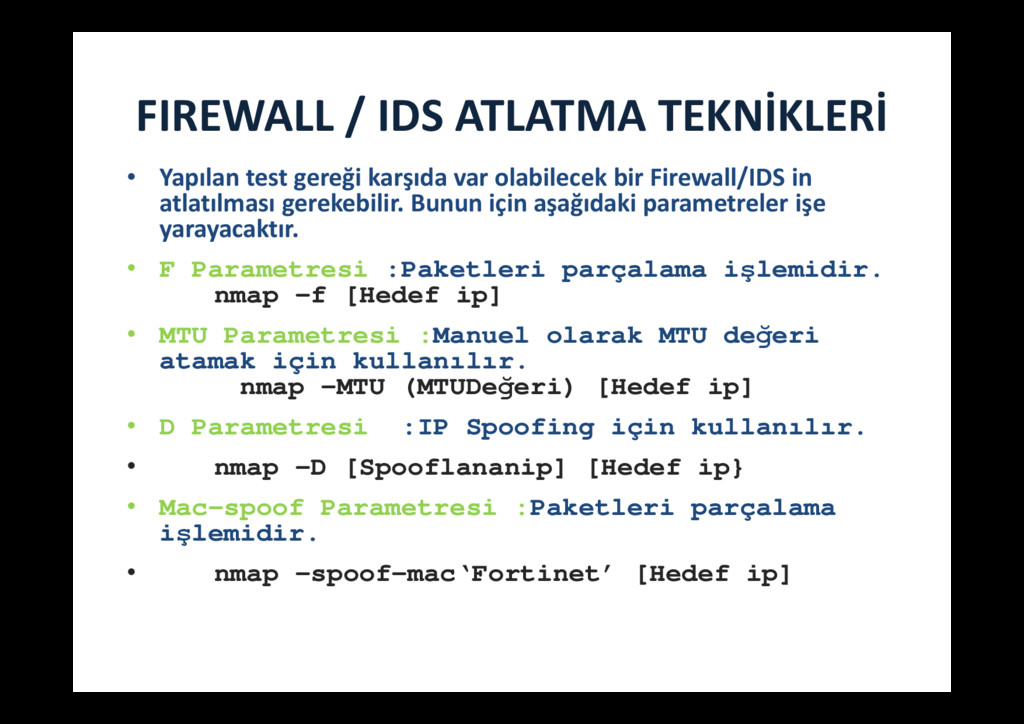
var olabilecek bir Firewall/IDS in atlatılması gerekebilir. Bunun için aşağıdaki parametreler işe yarayacaktır. • F Parametresi :Paketleri parçalama işlemidir. nmap –f [Hedef ip] • MTU Parametresi :Manuel olarak MTU değeri atamak için kullanılır. nmap –MTU (MTUDeğeri) [Hedef ip] • D Parametresi :IP Spoofing için kullanılır. • nmap –D [Spooflananip] [Hedef ip} • Mac-spoof Parametresi :Paketleri parçalama işlemidir. • nmap –spoof-mac‘Fortinet’ [Hedef ip]
• -h Parametresi :Yardım almak için kullanılır. • -V Parametresi :Nmap versiyon kontrolü için kullanılır. • -v Parametresi :Çıktı ayrıntılarının ayarında kullanılır. • --open Parametresi :Yanlızca açık portları göstermek amaçlı kullanılır.
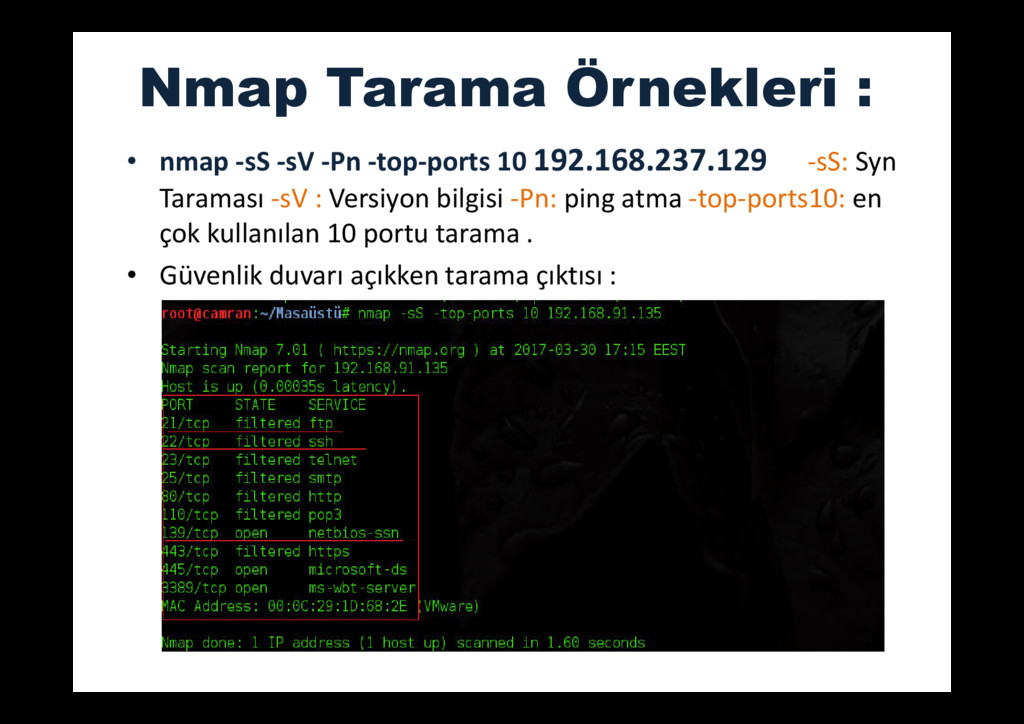
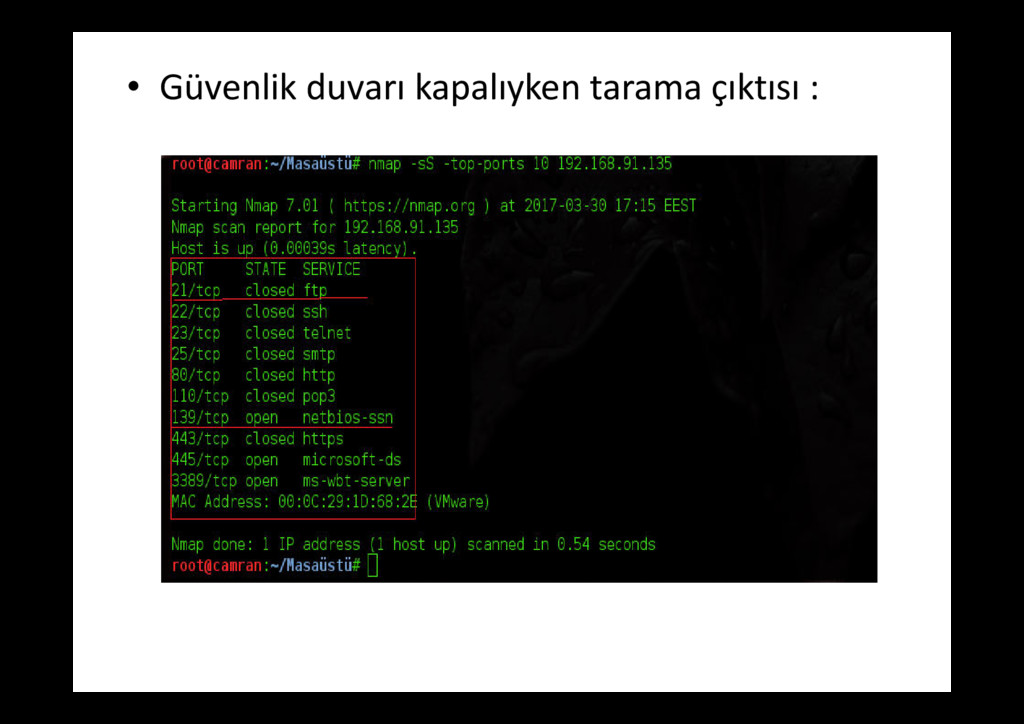
10 192.168.237.129 -sS: Syn Taraması -sV : Versiyon bilgisi -Pn: ping atma -top-ports10: en çok kullanılan 10 portu tarama . • Güvenlik duvarı açıkken tarama çıktısı :
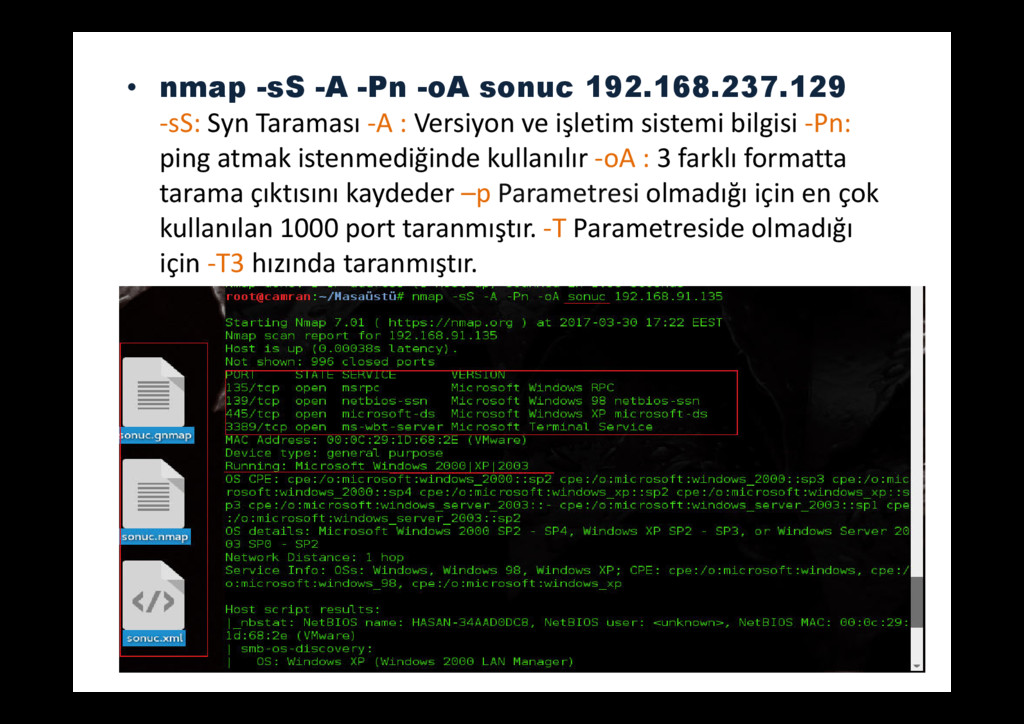
Taraması -A : Versiyon ve işletim sistemi bilgisi -Pn: ping atmak istenmediğinde kullanılır -oA : 3 farklı formatta tarama çıktısını kaydeder –p Parametresi olmadığı için en çok kullanılan 1000 port taranmıştır. -T Parametreside olmadığı için -T3 hızında taranmıştır.


 ruveydadurul
 jtakeda
 yut0naga1_fa
 tetsuya28
 ymotongpoo
 gionn
 kakehashi
 nttcom
 takahashim
 onk
 yamad
 shogo4131
 teamlab
 aleyda
 michielstock
 marketingsoph
 lara
 matthewcrist
 baasie
 tammyeverts
 garrettdimon
 livdayseo
 erikaheidi
 rakko