Organizacijos kibernetinio saugumo strategijos formavimas
Agenda:
1. Kas yra kibernetinio saugumo strategija?
2. Kaip nuspręsti ką reikia saugoti?
3. Kaip užtikrinti strategijos įgyvendinimą ir politikos efektyvumą?
4. Nuo ko pradėti?
5. O kaip saugu kilti į „debesis“?
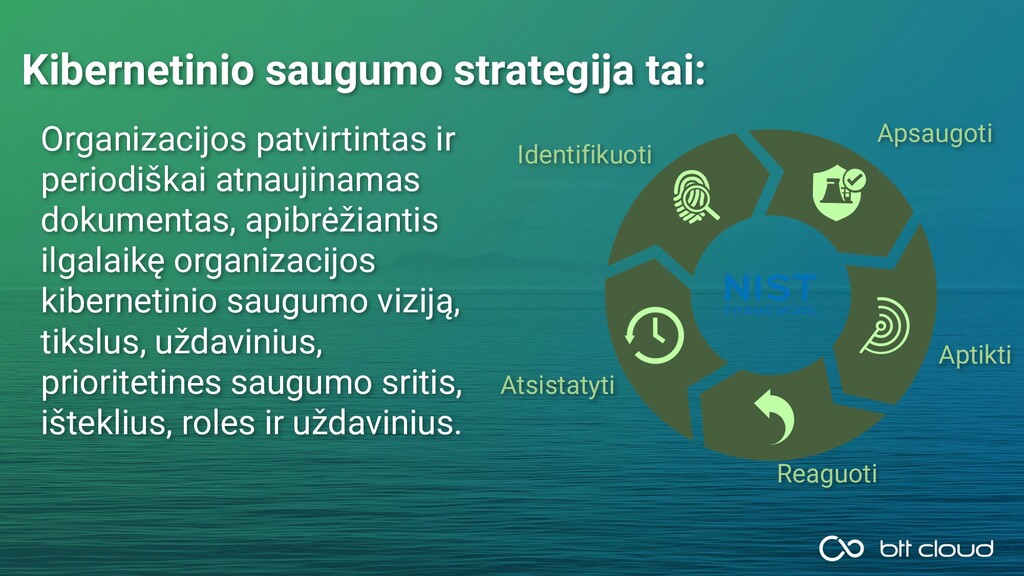
apibrėžiantis ilgalaikę organizacijos kibernetinio saugumo viziją, tikslus, uždavinius, prioritetines saugumo sritis, išteklius, roles ir uždavinius. Apsaugoti Aptikti Reaguoti Atsistatyti Identifikuoti
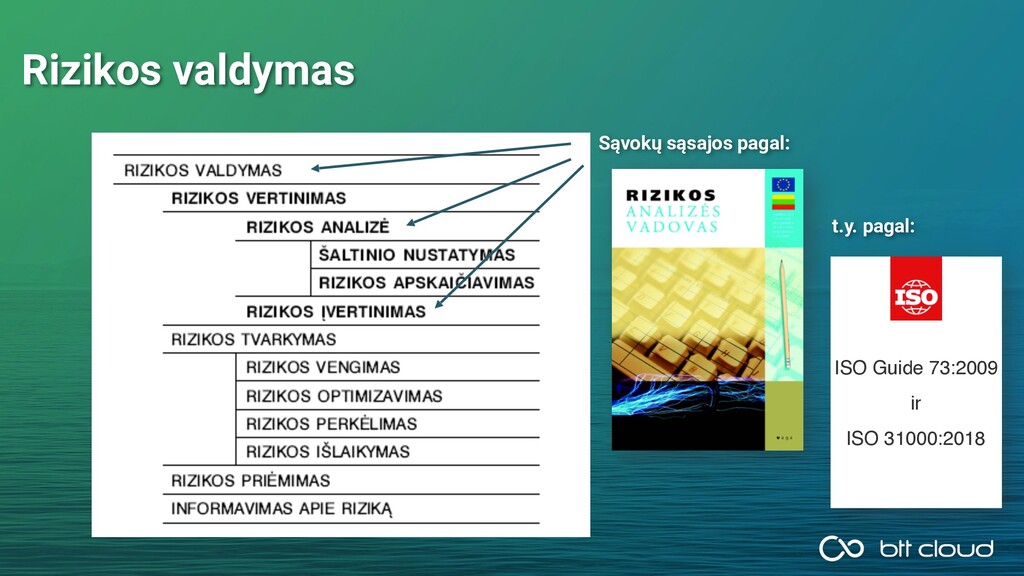
šaltinius ir įvertinti riziką. Rizikos analizė sukuria pagrindą rizikos vertinimui, rizikos valdymui ir rizikos priėmimui. • Rizikos vertinimas procesas, kurio metu rizikos tikimybė ir pasekmės išreiškiamos konkrečia verte. • Rizikos valdymas koordinuoti veiksmai, kuriais siekiama valdyti ir kontroliuoti organizacijos rizikas. Paprastai rizikos valdymas apima rizikos analizę, rizikos priežiūrą, rizikos priėmimą ir informavimą apie riziką.
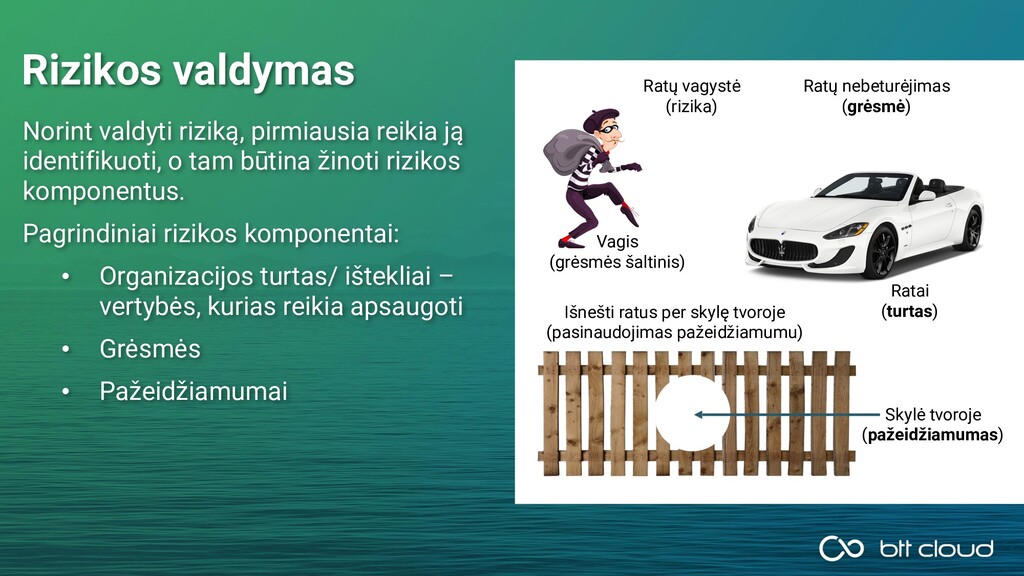
tam būtina žinoti rizikos komponentus. Pagrindiniai rizikos komponentai: • Organizacijos turtas/ ištekliai – vertybės, kurias reikia apsaugoti • Grėsmės • Pažeidžiamumai Ratų nebeturėjimas (grėsmė) Ratai (turtas) Skylė tvoroje (pažeidžiamumas) Išnešti ratus per skylę tvoroje (pasinaudojimas pažeidžiamumu) Ratų vagystė (rizika) Vagis (grėsmės šaltinis)
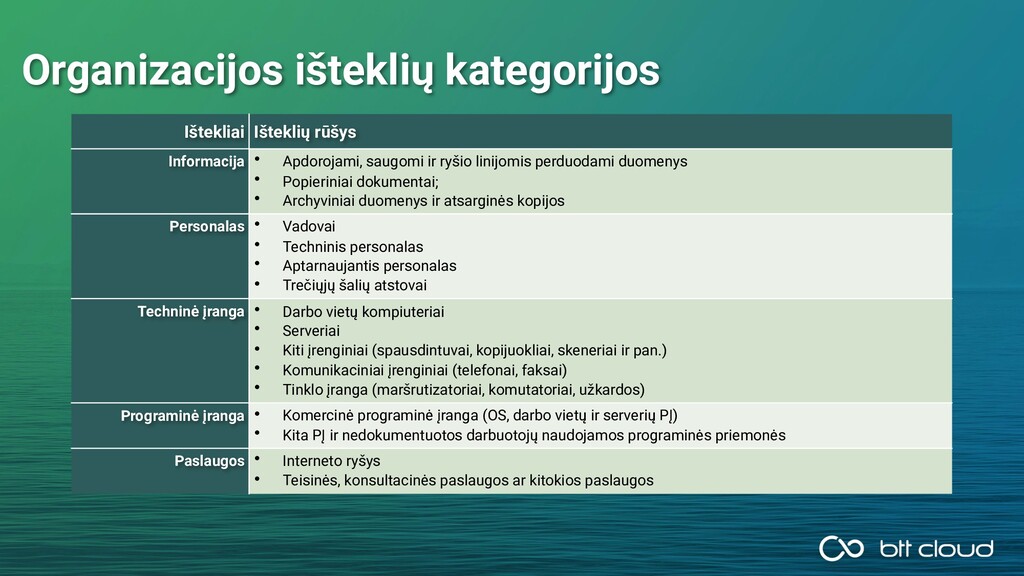
ir ryšio linijomis perduodami duomenys • Popieriniai dokumentai; • Archyviniai duomenys ir atsarginės kopijos Personalas • Vadovai • Techninis personalas • Aptarnaujantis personalas • Trečiųjų šalių atstovai Techninė įranga • Darbo vietų kompiuteriai • Serveriai • Kiti įrenginiai (spausdintuvai, kopijuokliai, skeneriai ir pan.) • Komunikaciniai įrenginiai (telefonai, faksai) • Tinklo įranga (maršrutizatoriai, komutatoriai, užkardos) Programinė įranga • Komercinė programinė įranga (OS, darbo vietų ir serverių PĮ) • Kita PĮ ir nedokumentuotos darbuotojų naudojamos programinės priemonės Paslaugos • Interneto ryšys • Teisinės, konsultacinės paslaugos ar kitokios paslaugos
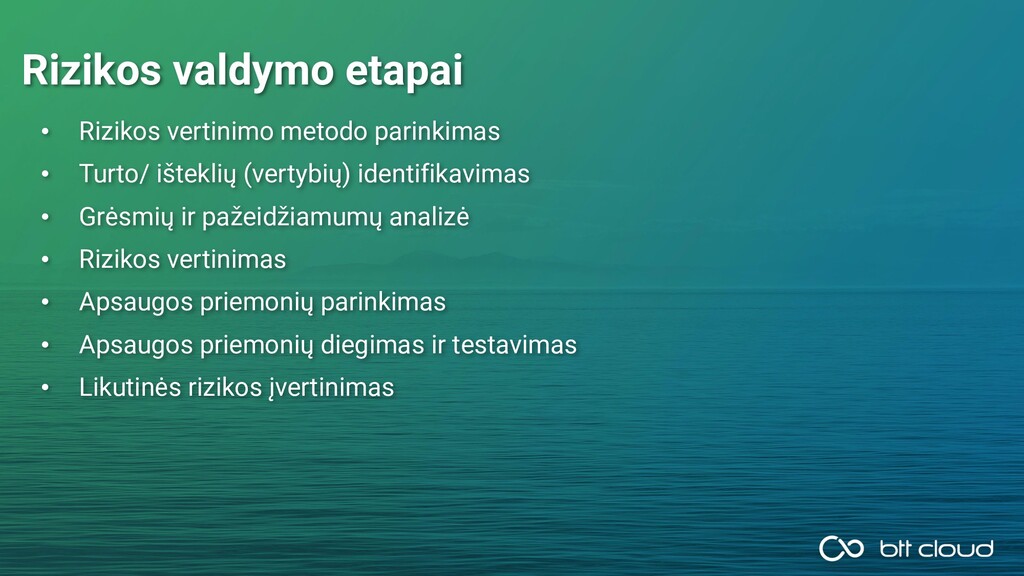
išteklių (vertybių) identifikavimas • Grėsmių ir pažeidžiamumų analizė • Rizikos vertinimas • Apsaugos priemonių parinkimas • Apsaugos priemonių diegimas ir testavimas • Likutinės rizikos įvertinimas
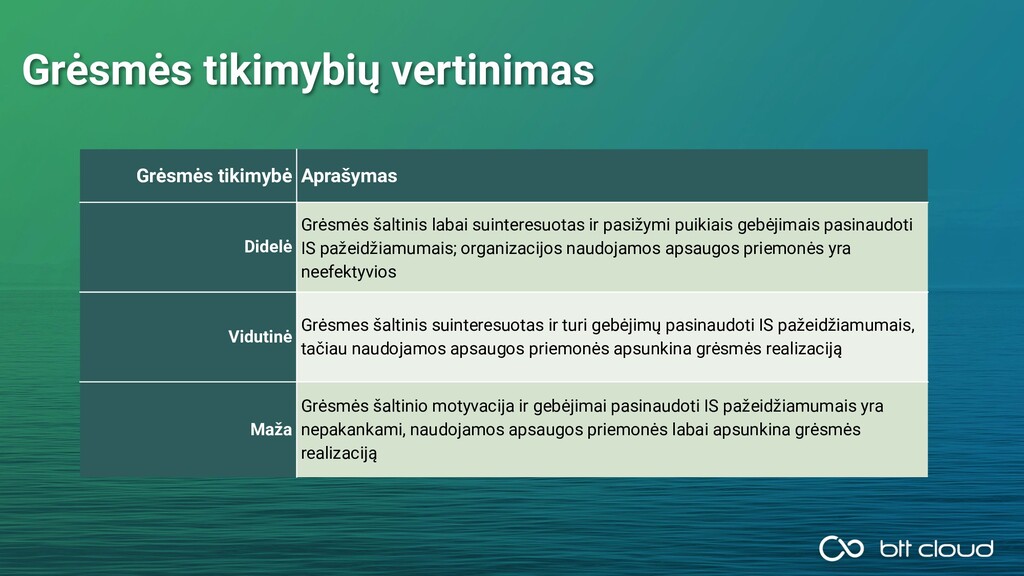
suinteresuotas ir pasižymi puikiais gebėjimais pasinaudoti IS pažeidžiamumais; organizacijos naudojamos apsaugos priemonės yra neefektyvios Vidutinė Grėsmes šaltinis suinteresuotas ir turi gebėjimų pasinaudoti IS pažeidžiamumais, tačiau naudojamos apsaugos priemonės apsunkina grėsmės realizaciją Maža Grėsmės šaltinio motyvacija ir gebėjimai pasinaudoti IS pažeidžiamumais yra nepakankami, naudojamos apsaugos priemonės labai apsunkina grėsmės realizaciją
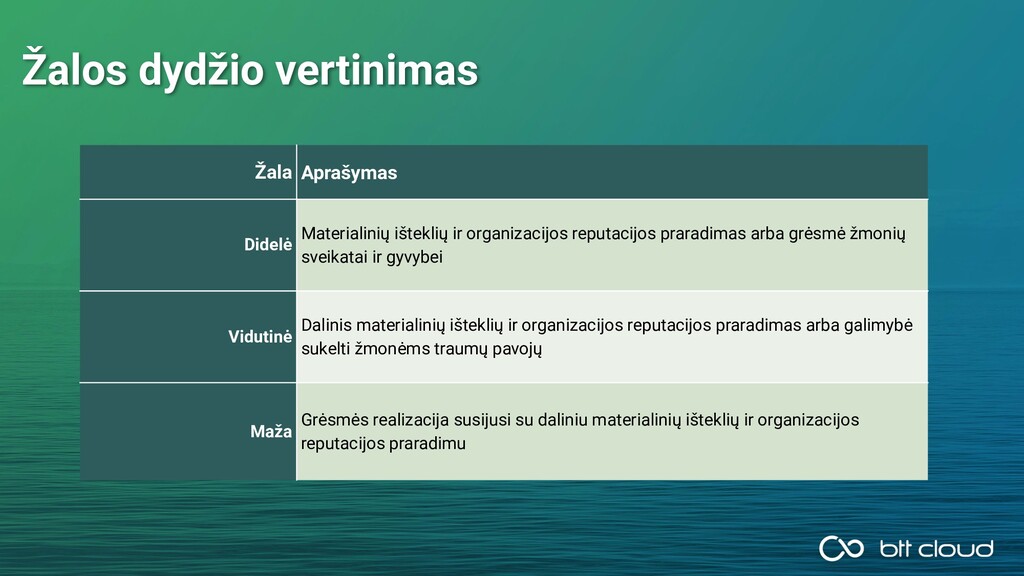
reputacijos praradimas arba grėsmė žmonių sveikatai ir gyvybei Vidutinė Dalinis materialinių išteklių ir organizacijos reputacijos praradimas arba galimybė sukelti žmonėms traumų pavojų Maža Grėsmės realizacija susijusi su daliniu materialinių išteklių ir organizacijos reputacijos praradimu
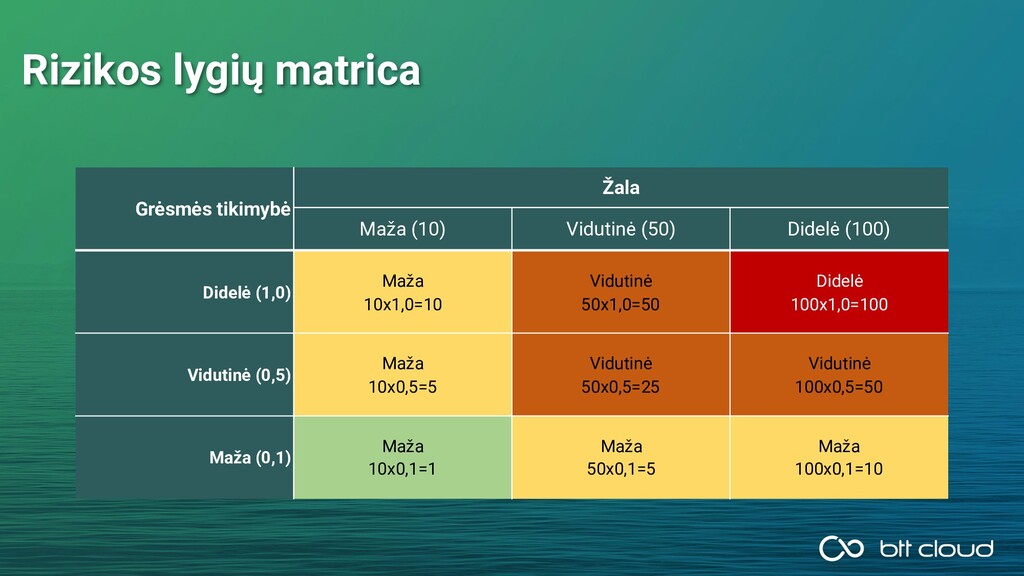
Didelė (100) Didelė (1,0) Maža 10x1,0=10 Vidutinė 50x1,0=50 Didelė 100x1,0=100 Vidutinė (0,5) Maža 10x0,5=5 Vidutinė 50x0,5=25 Vidutinė 100x0,5=50 Maža (0,1) Maža 10x0,1=1 Maža 50x0,1=5 Maža 100x0,1=10
rizika, tačiau sudarant galimus veiksmų planus, taikytinus įvykus pažeidimui • Rizikos mažinimas naudojant įvairias grėsmių aptikimo ir informavimo priemones • Rizikos perkėlimas trečioms šalims pvz., sudarant draudimo sutartį • Rizikos išvengimas atsisakant tam tikrų funkcijų, arba išjungiant sistemą kai nustatomas pavojus
racionalumas • Saugos politika, uždaviniai ir veiksmai turi atspindėti organizacijos uždavinius • Diegiamos saugos priemonės turi atitikti organizacijos kultūrą • Būtina akivaizdi vadovybės parama ir dėmesys • Būtinas geras saugos reikalavimų, rizikos analizės ir rizikos vertinimo supratimas • Būtina užtikrinti reikalingą darbuotojų švietimą ir mokymus
nesivadovauja tvarkomis arba jam tai nerūpi, jokia strategija neveiks • Įtraukimas: Būtinas efektyvus kibernetinio saugumo reikšmės išaiškinimas visiems vadovams ir darbuotojams • Viešumas ir aiškumas: pati strategija ir visa mokymų medžiaga turi būti prieinama visiems darbuotojams • Dinaminės saugumo kultūros įdiegimas: visos technologinės ir organizacinės priemonės turi būti parinktos tokios, kad darbuotojams taptų kasdienybe ir dalimi nuolatinių palaikančių procesų, o ne „ai-vieną-kartą-metuose-reikia- padaryti“
pratestuoti ir nesėkmių atveju ne bausti, o panaudoti nesėkmingus scenarijus nuolatiniam tobulinimui • Aiškūs procesai strategijos peržiūrėjimui ir atnaujinimui • Dokumentas turi būti gyvas negali būti padėtas į stačių, o turi būti nuolat matomas, analizuojamas ir naujinamas (galima kelti reikalavimą būtinai periodiškai peržiūrėti ir sukurti bylos naują numerį • Periodinė komunikacija su kibernetinio saugumo organizacijoje įgyvendinimo statusu, pokyčiais, priminimais • Periodinės priemonės praktiškai patikrinti darbuotojų budrumą (pvz., Sophos Phish Threat)
incidentus/ krizes yra kuo didesnis atvirumas ir skaidrumas – kuo skaidresnė organizacija yra, kuo labiau ji bendradarbiauja incidento atveju, tuo daugiau pasitikėjimo ji turi ir išlaiko krizės metu. Žinoma, kiekvienas incidentas turi neigiamos įtakos organizacijos patikimumui, tačiau organizacijos skaidrumas, bendradarbiavimas ir komunikacijos valdymas padeda sumažinti ne tik reparacinius, tačiau ir finansinius nuostolius.
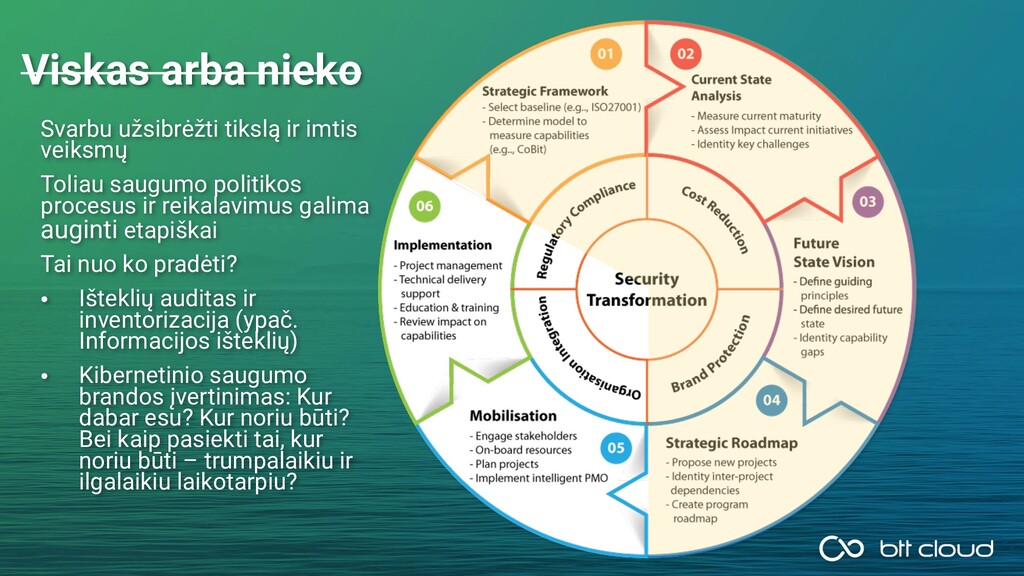
saugumo politikos procesus ir reikalavimus galima auginti etapiškai Tai nuo ko pradėti? • Išteklių auditas ir inventorizacija (ypač. Informacijos išteklių) • Kibernetinio saugumo brandos įvertinimas: Kur dabar esu? Kur noriu būti? Bei kaip pasiekti tai, kur noriu būti – trumpalaikiu ir ilgalaikiu laikotarpiu?


 sakalas
 keeg
 ueponx
 teamlab
 shuta13
 jtakeda
 ludicmind
 shumei_ito
 kentapapa
 recruitengineers
 terapyon
 4o1sobblue
 satomasahiro2005
 reverentgeek
 speakerdeck
 inesmontani
 akademiya2063
 tonyrice
 gurzu
 coloredviolet
 katarinadahlin
 bryan
 michielstock
 baasie
 addyosmani