Upgrade to Pro — share decks privately, control downloads, hide ads and more …

DevSecOps、その前に。「何をどこまで守る?」から始めるセキュリティアーキテクチャ

skijima404
November 19, 2026
80

 DevSecOps、その前に。「何をどこまで守る?」から始めるセキュリティアーキテクチャ

https://event.cloudnativedays.jp/cndw2026/talks/3198
CloudNative Days Winter 2026 (CNDW2026) 登壇資料です。

skijima404

November 19, 2026

Transcript

44 slides
  1. DevSecOps、その前に。 木嶋 幸子 (Sachiko KIJIMA) @Red Hat ▸ エンタープライズアーキテクチャ ▸

    アーキテクチャモダナイゼーション ▸ プラットフォームエンジニアリング ▸ (アイデンティティ管理、APIセキュリティ) 2020/5から現職 (Red Hatコンサルティング部門) 2
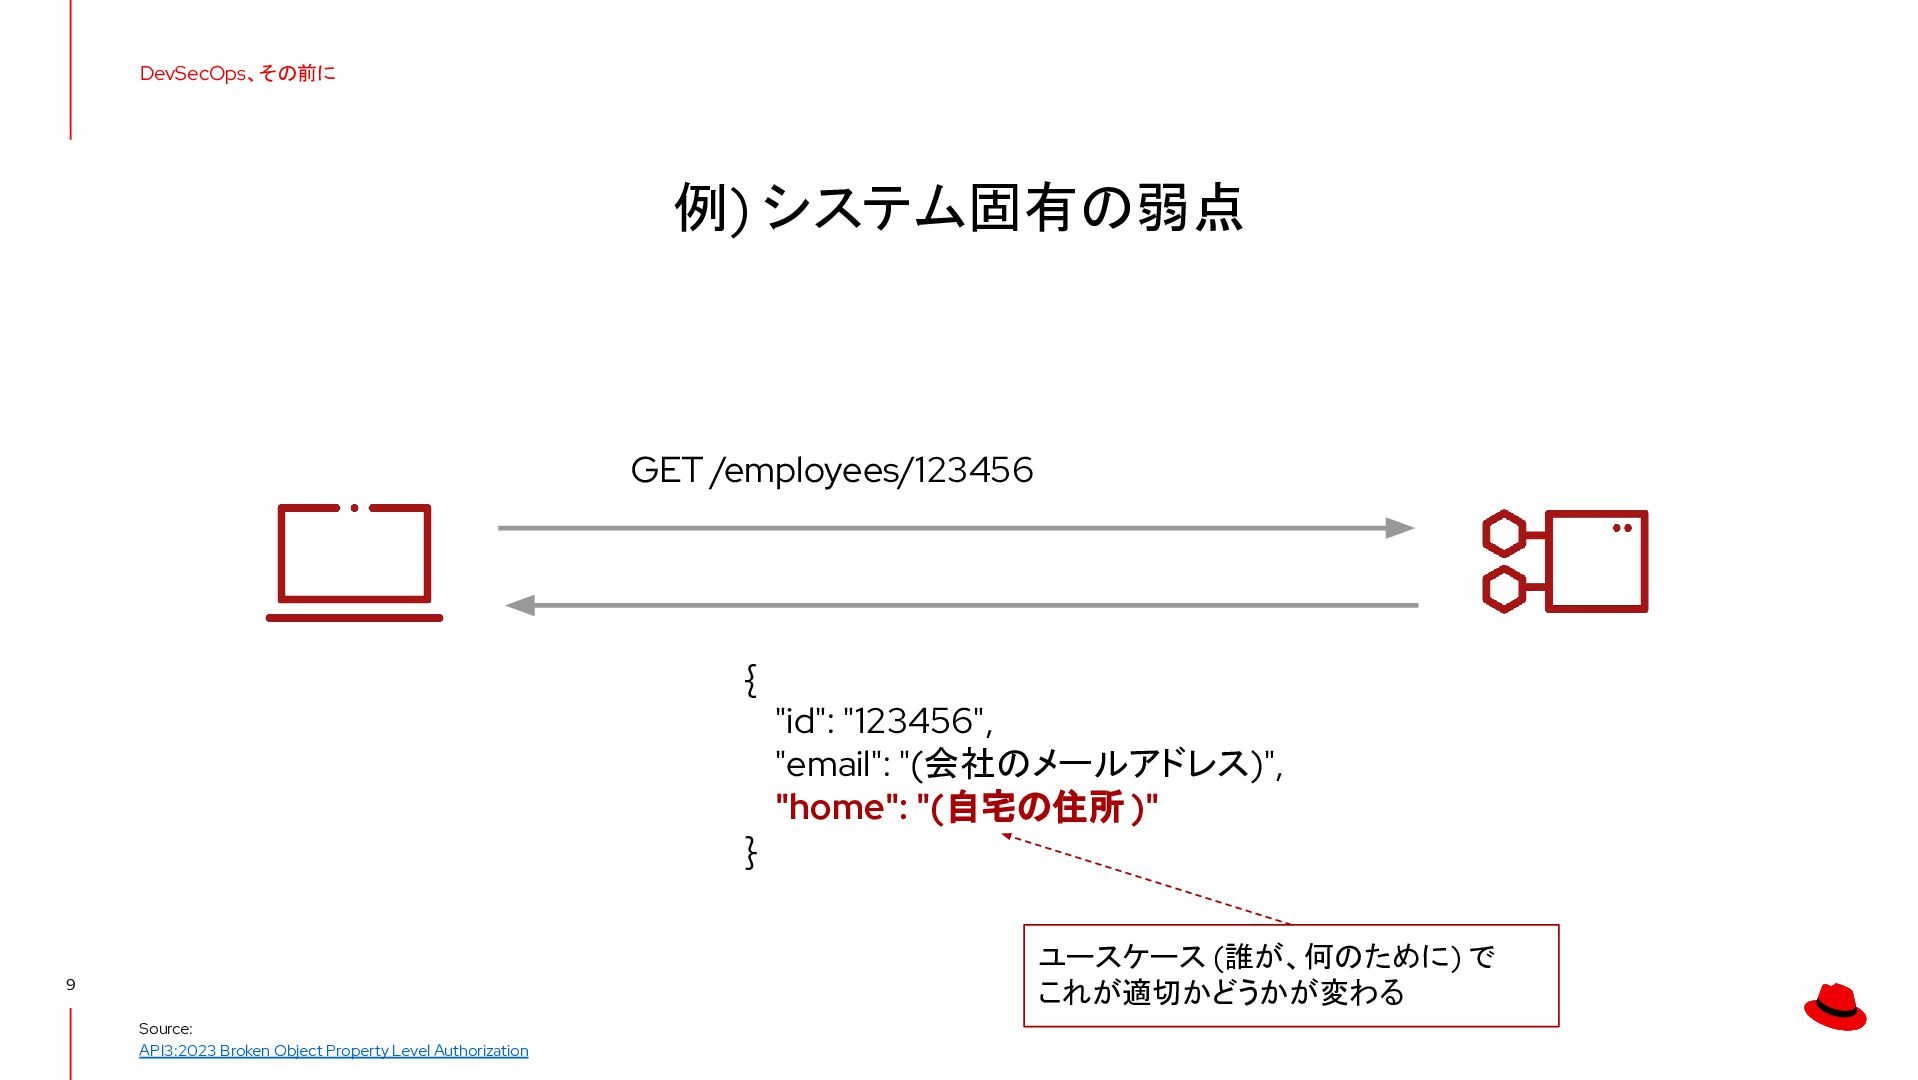
  2. DevSecOps、その前に 例) システム固有の弱点 GET /employees/123456 { } "id": "123456", "email":

    "(会社のメールアドレス)", "home": "(自宅の住所 )" ユースケース (誰が、何のために) で これが適切かどうかが変わる 9 Source: API3:2023 Broken Object Property Level Authorization
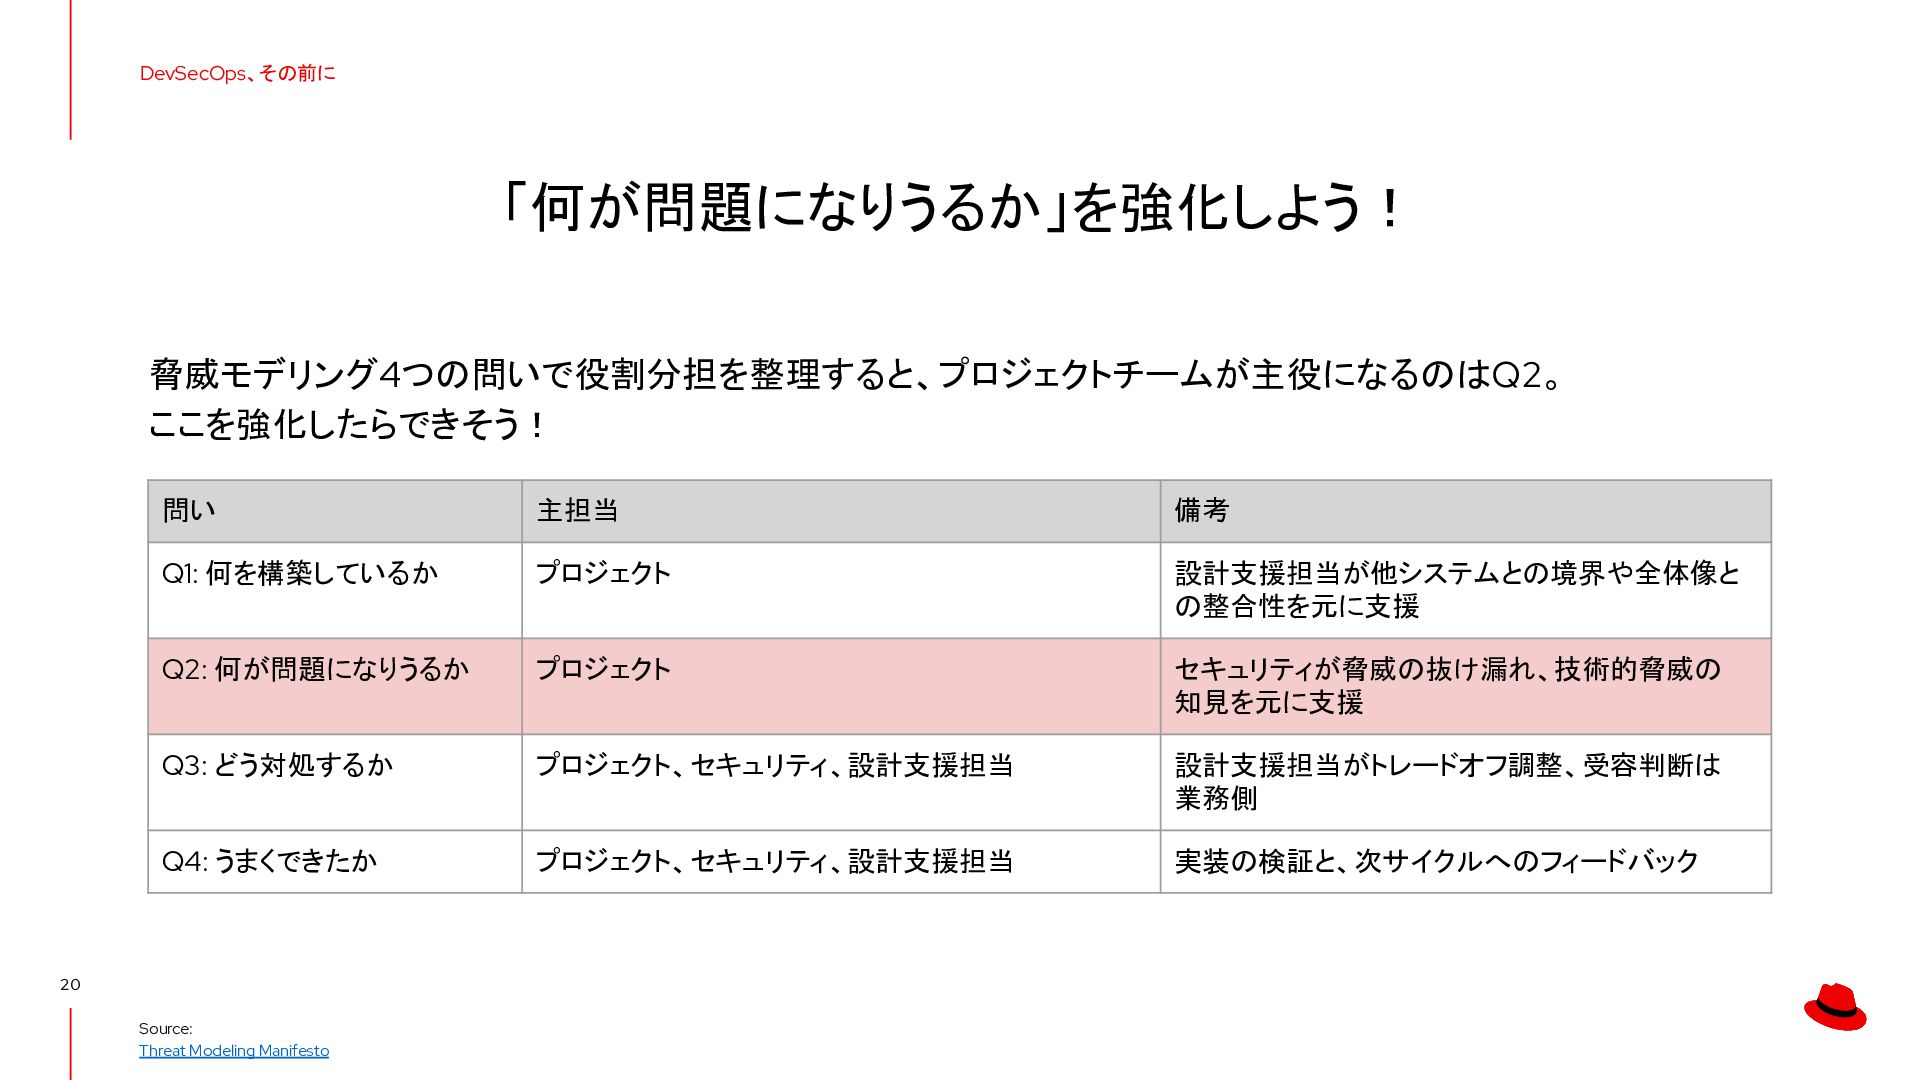
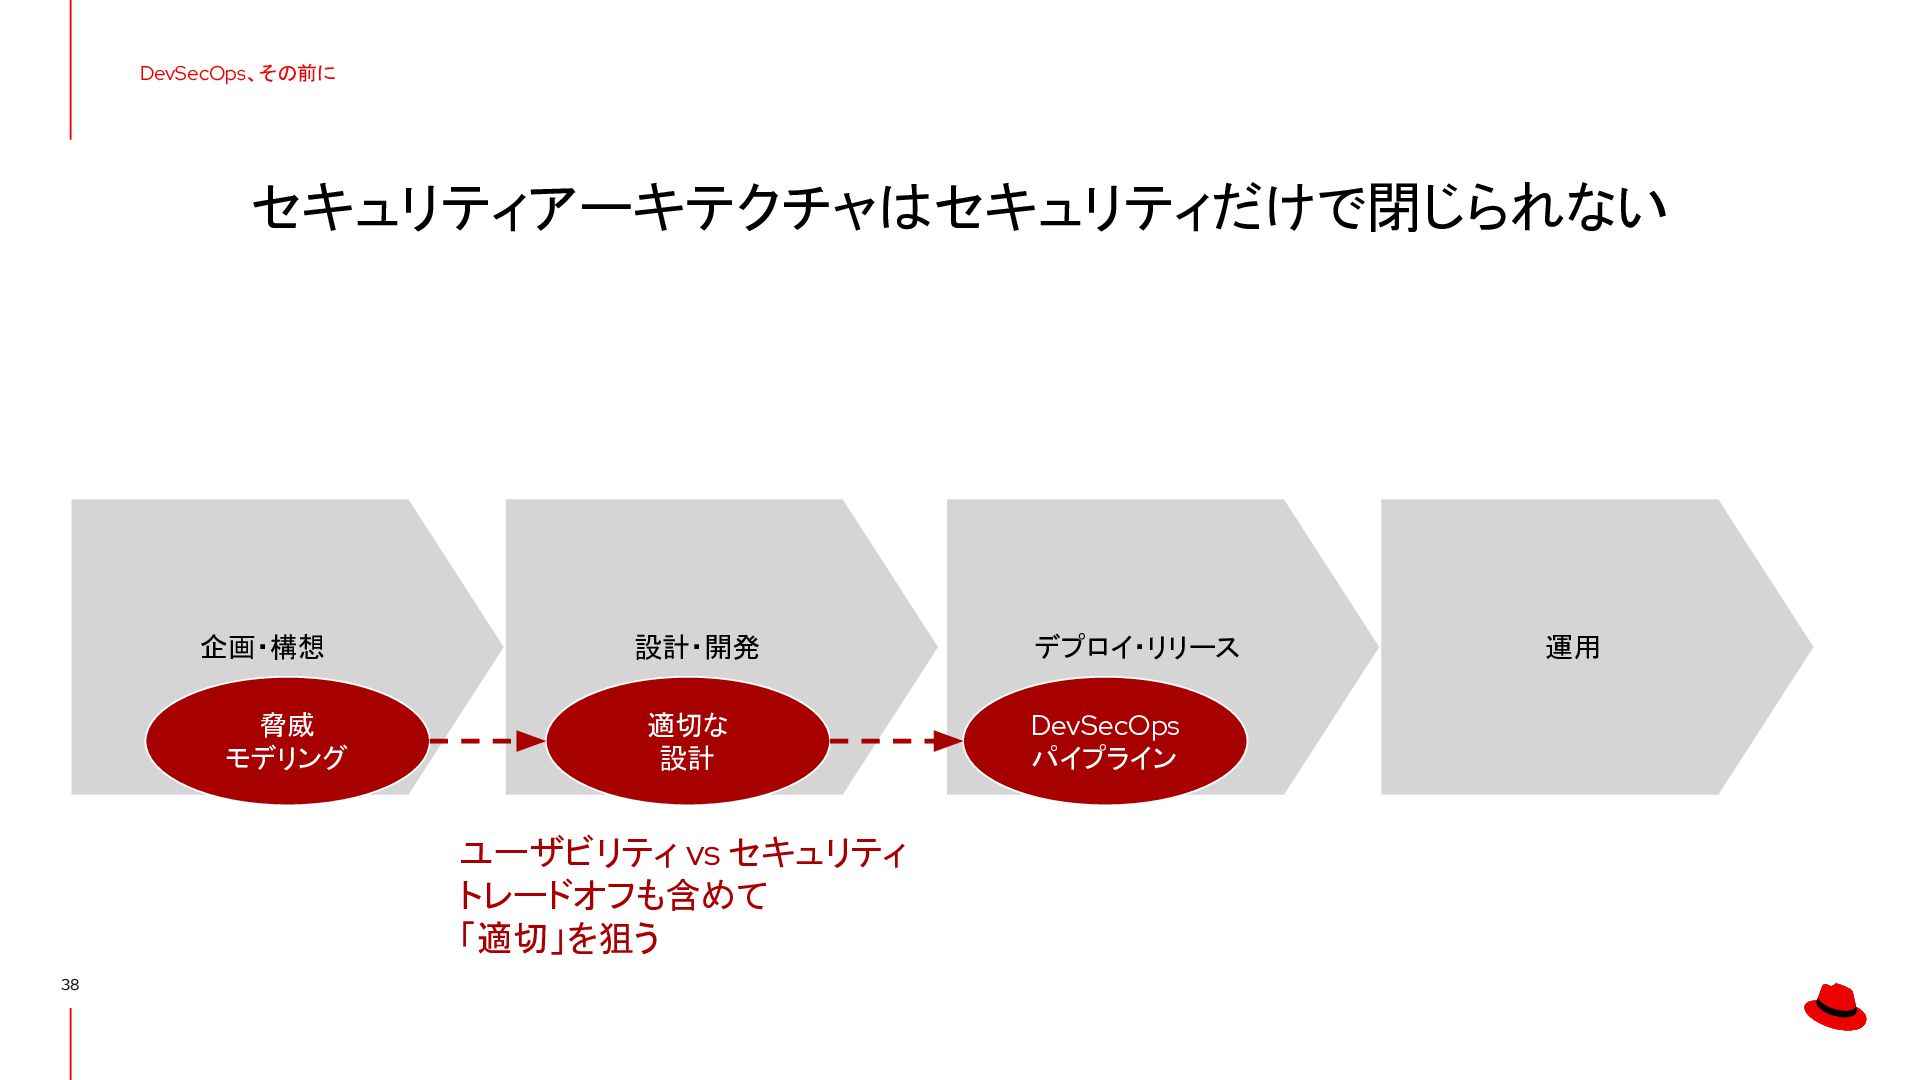
  3. DevSecOps、その前に 「何が問題になりうるか」を強化しよう! 脅威モデリング4つの問いで役割分担を整理すると、プロジェクトチームが主役になるのはQ2。 ここを強化したらできそう! 問い 主担当 備考 Q1: 何を構築しているか プロジェクト

    設計支援担当が他システムとの境界や全体像と の整合性を元に支援 Q2: 何が問題になりうるか プロジェクト セキュリティが脅威の抜け漏れ、技術的脅威の 知見を元に支援 Q3: どう対処するか プロジェクト、セキュリティ、設計支援担当 設計支援担当がトレードオフ調整、受容判断は 業務側 Q4: うまくできたか プロジェクト、セキュリティ、設計支援担当 実装の検証と、次サイクルへのフィードバック 20 Source: Threat Modeling Manifesto
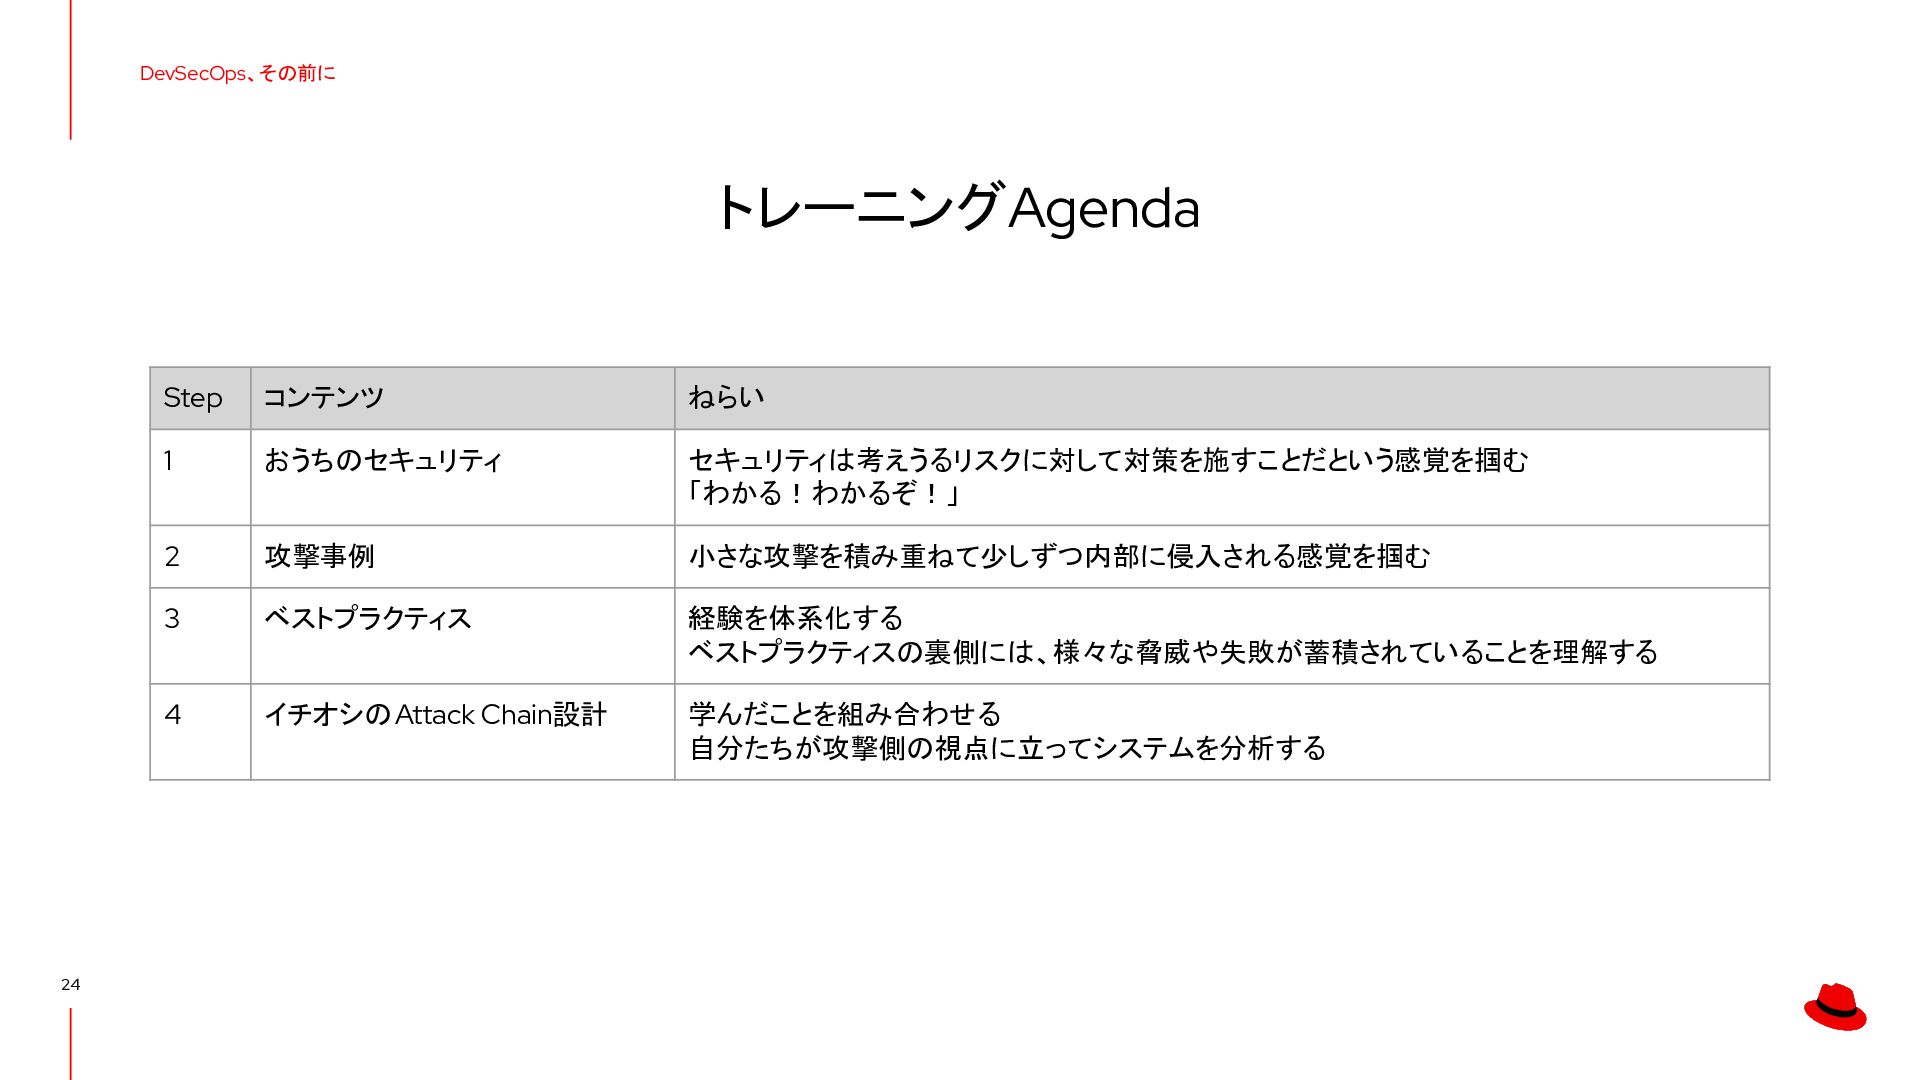
  4. DevSecOps、その前に トレーニングAgenda 24 Step コンテンツ ねらい 1 おうちのセキュリティ セキュリティは考えうるリスクに対して対策を施すことだという感覚を掴む 「わかる!わかるぞ!」
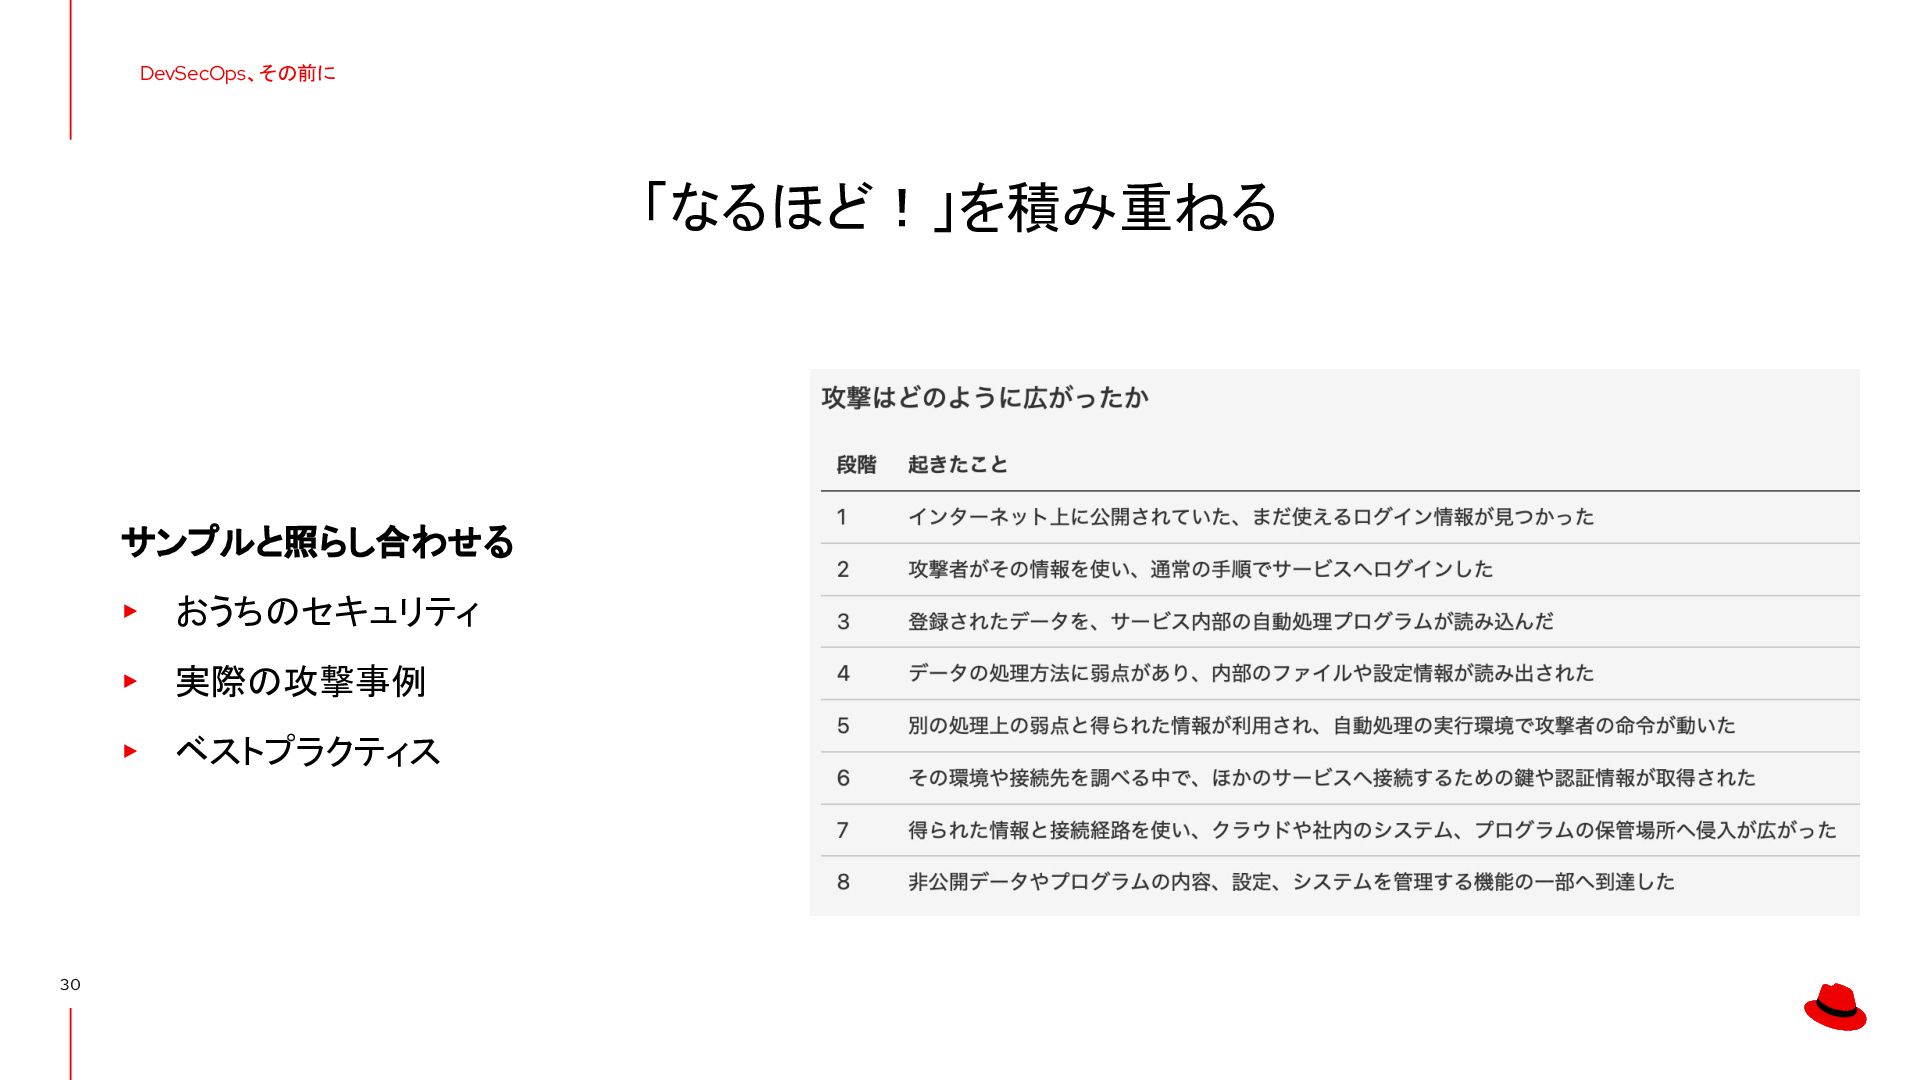
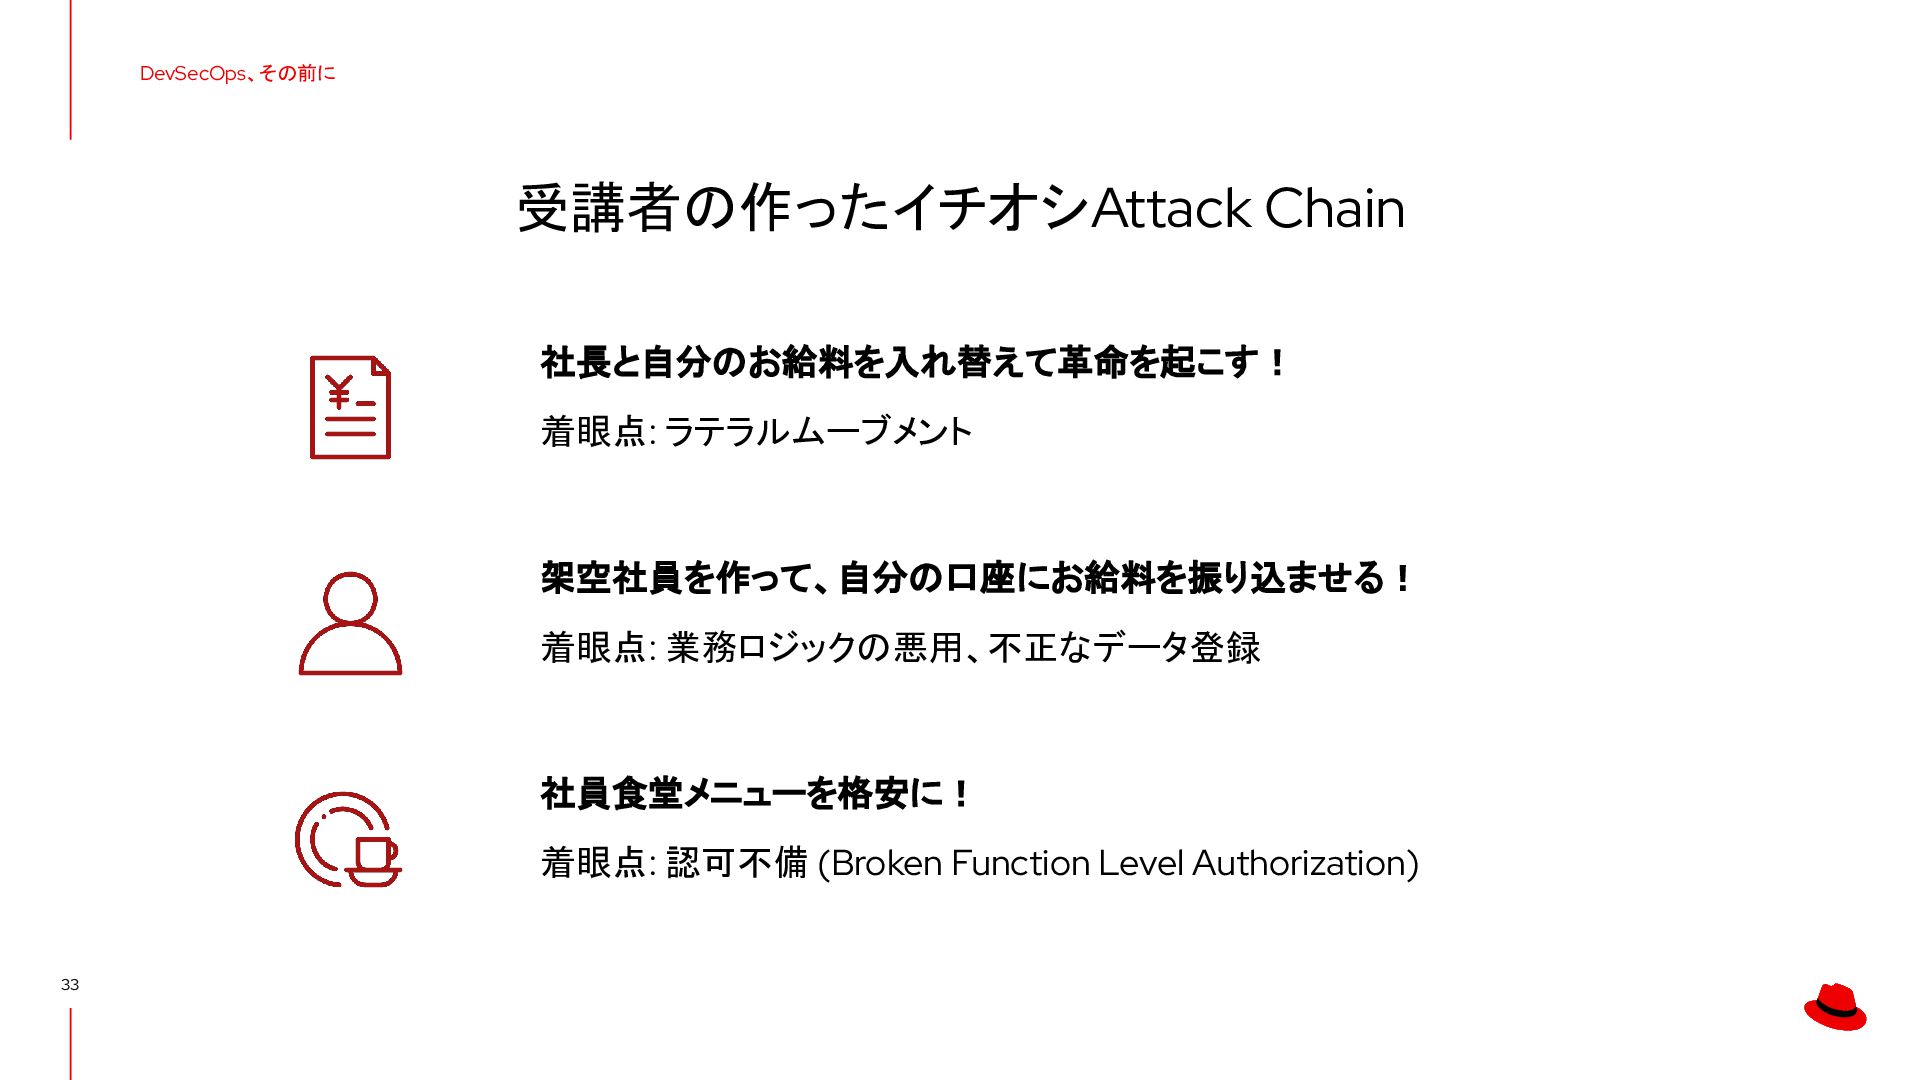
    2 攻撃事例 小さな攻撃を積み重ねて少しずつ内部に侵入される感覚を掴む 3 ベストプラクティス 経験を体系化する ベストプラクティスの裏側には、様々な脅威や失敗が蓄積されていることを理解する 4 イチオシのAttack Chain設計 学んだことを組み合わせる 自分たちが攻撃側の視点に立ってシステムを分析する
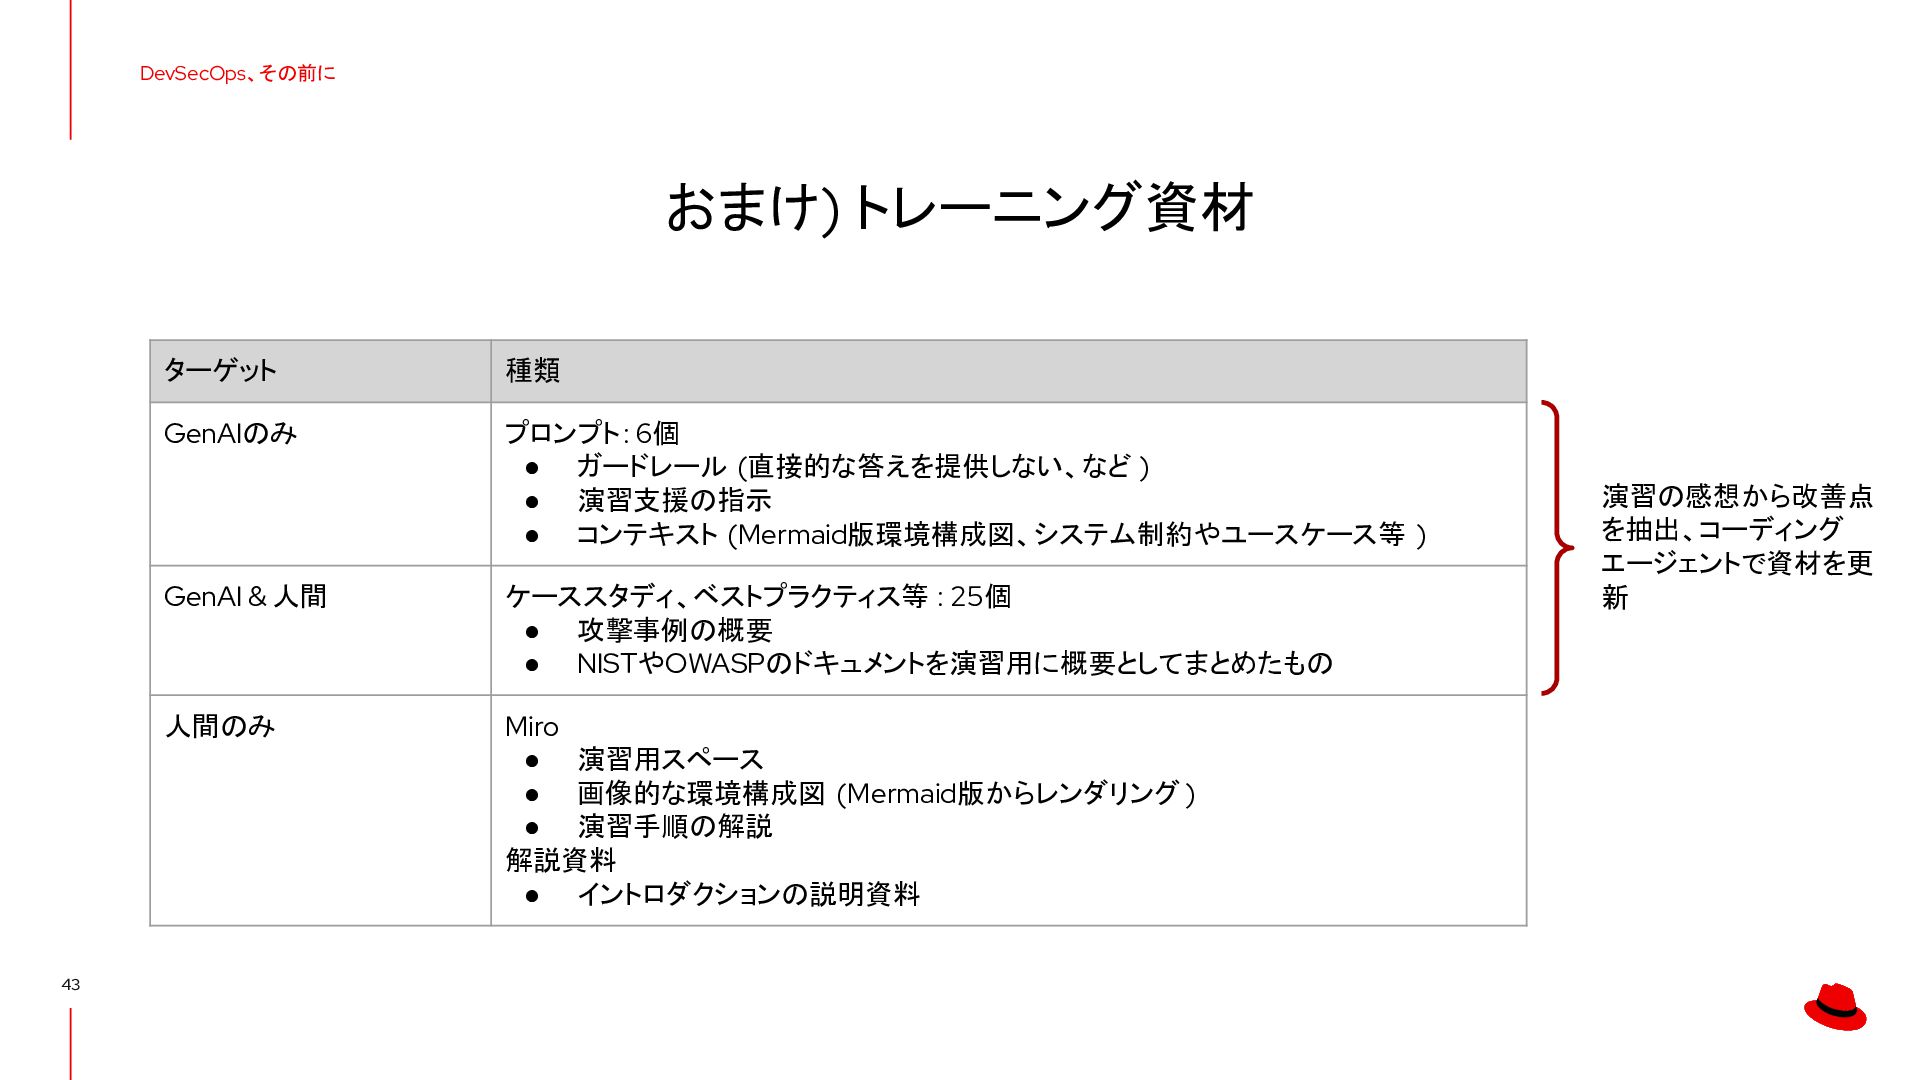
  5. DevSecOps、その前に おまけ) トレーニング資材 43 ターゲット 種類 GenAIのみ プロンプト: 6個 •

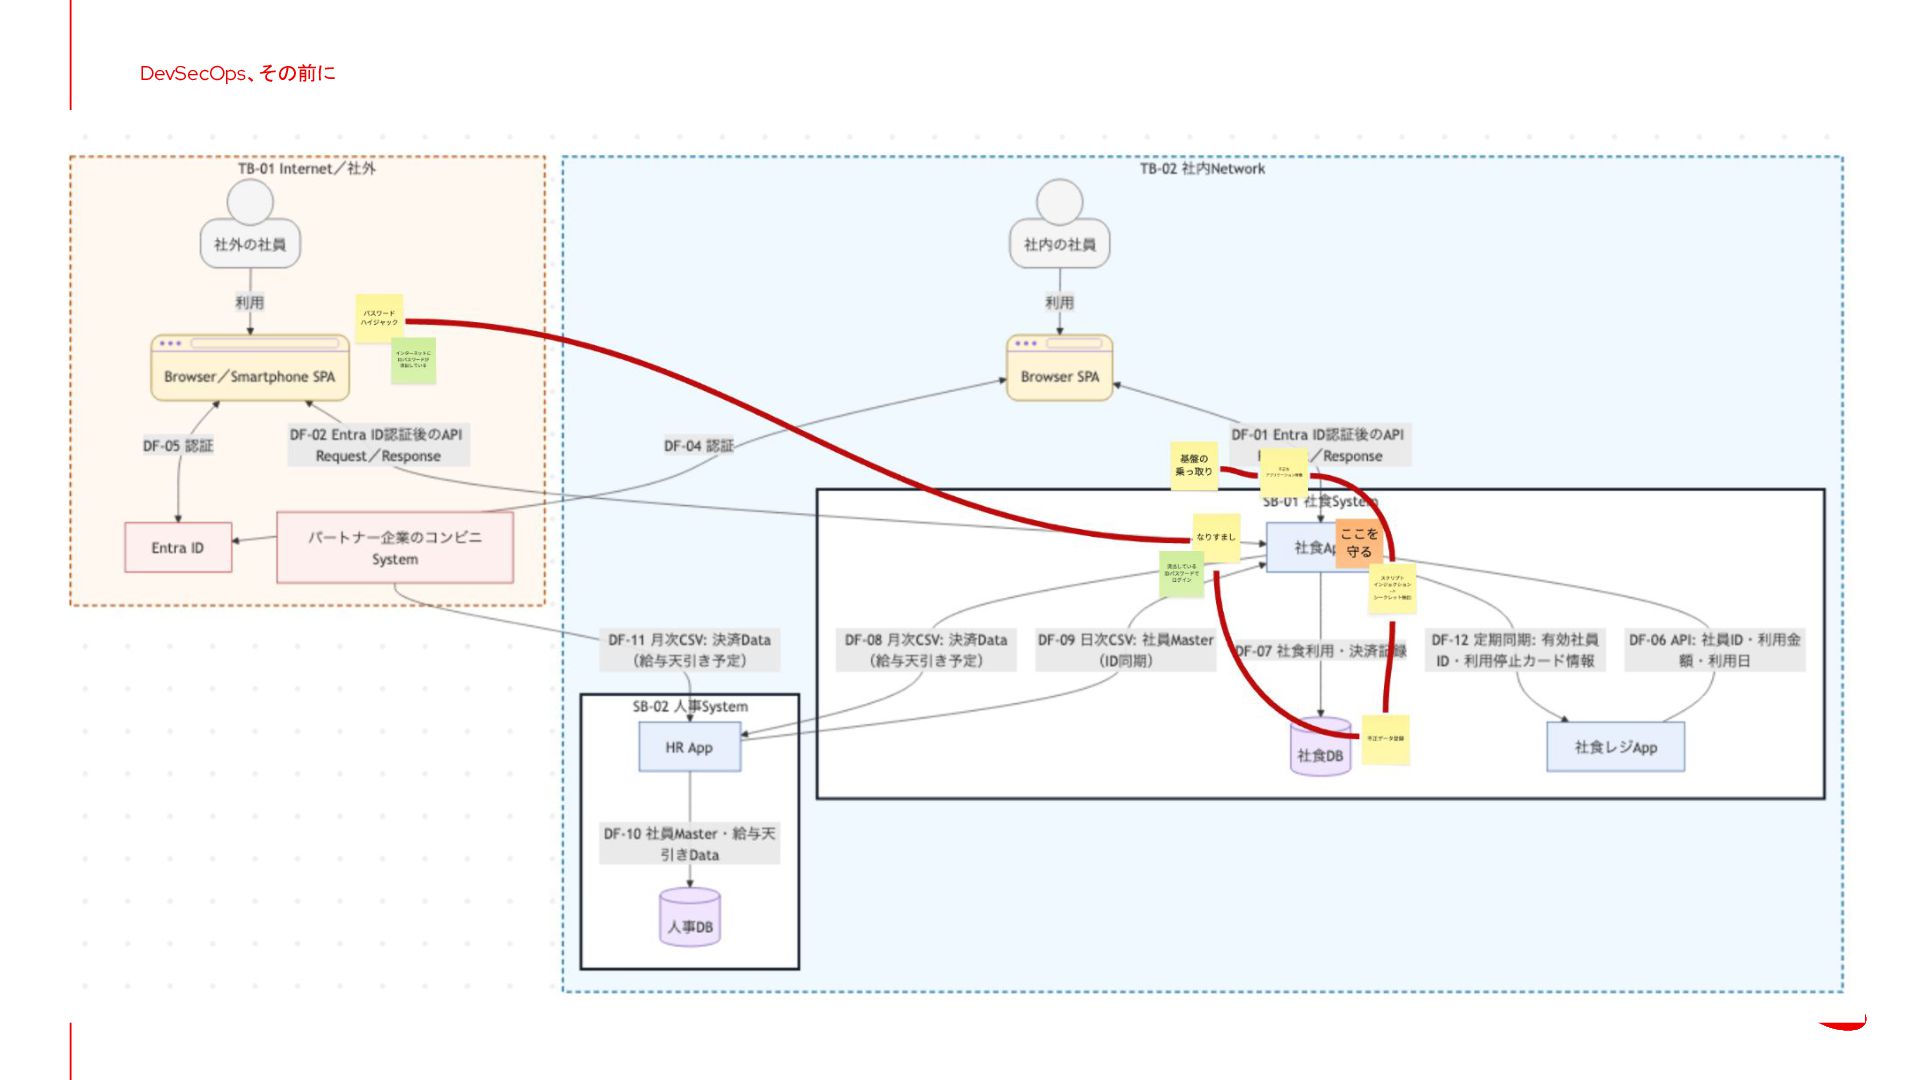
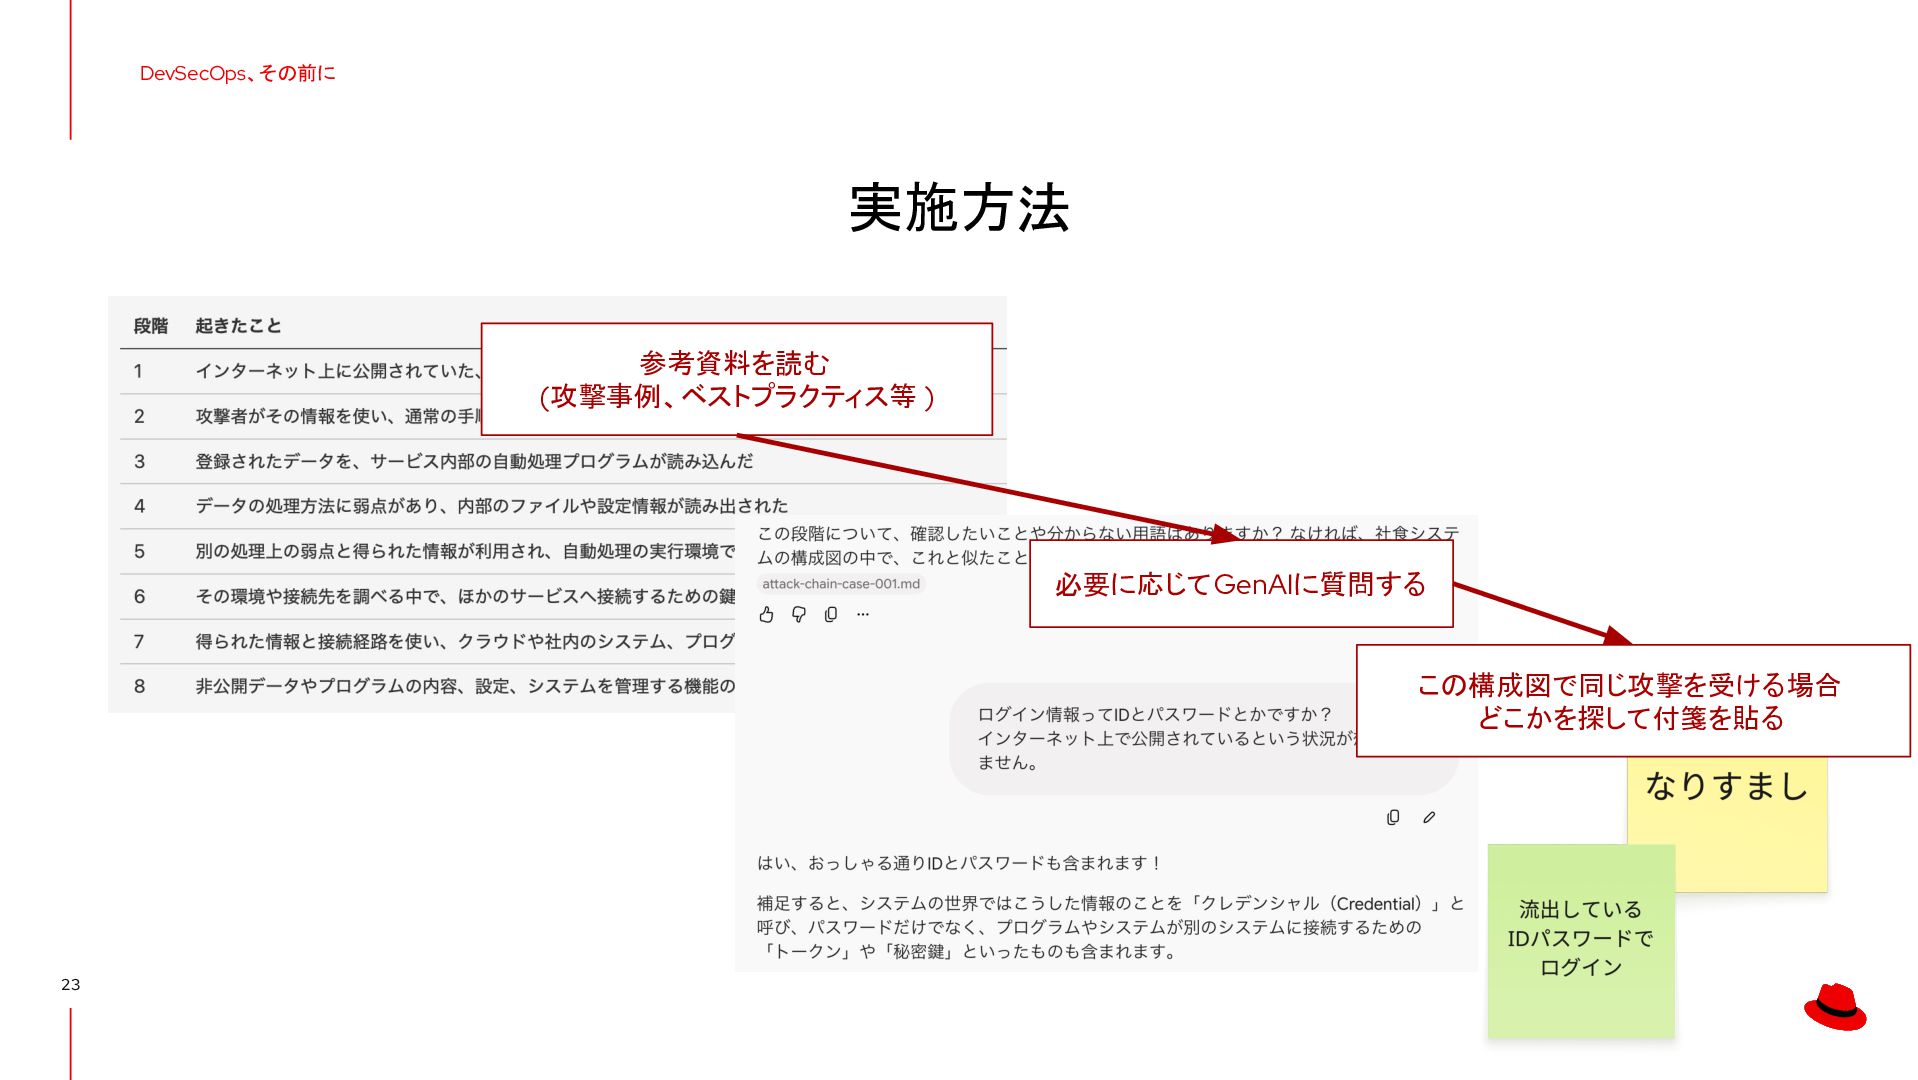
    ガードレール (直接的な答えを提供しない、など ) • 演習支援の指示 • コンテキスト (Mermaid版環境構成図、システム制約やユースケース等 ) GenAI & 人間 ケーススタディ、ベストプラクティス等 : 25個 • 攻撃事例の概要 • NISTやOWASPのドキュメントを演習用に概要としてまとめたもの 人間のみ Miro • 演習用スペース • 画像的な環境構成図 (Mermaid版からレンダリング ) • 演習手順の解説 解説資料 • イントロダクションの説明資料 演習の感想から改善点 を抽出、コーディング エージェントで資材を更 新
  6. Thank you Red Hat is the world’s leading provider of

    enterprise open source software solutions. Award-winning support, training, and consulting services make Red Hat a trusted adviser to the Fortune 500. 44 linkedin.com/company/red-hat facebook.com/redhat youtube.com/@redhat x.com/RedHat