Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
Rust×eBPFでEDRっぽいものをつくる
Search
5unl1fe3
August 21, 2026
Technology
1.4k
3
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
Rust×eBPFでEDRっぽいものをつくる
Kernel/VM探検隊@東京 No19で発表したスライドです。
5unl1fe3
August 21, 2026
Transcript
22 slides
Rust×eBPFでEDRっぽいものをつくる Kernel/VM探検隊@東京 No19 @5unl1fe3
自己紹介 さんらいふ(X: @5un1fe3) • • 学生時代は超小型人工衛星(CubeSat)の開発とか 通信のセキュリティや低レイヤへの興味がわき 界隈をチェンジ 最近の活動 •
• 技術同人誌 Kernel/VMは見る専だったが今回初発表
この時間が休憩タイムなあなた 検証が終わりかけの頃、先行事例を知ってしまいました(単に勉強不足)。 Kernel/VMはまだまだ始まったばかりです。 以下のような話題に覚えのある方や詳しい方、 その他なんとなく内容に想像がつく方は10分間の休憩をどうぞ • • Cilium Tetragon Microsoft
Defender for Endpoint Linux版にeBPFベースのセンサー追加 https://github.com/cilium/tetragon https://learn.microsoft.com/ja-jp/defender-endpoint/linux-support-ebpf
eBPF×Rust eBPF カーネルのイベントをフックして色々できるようにするやつ Aya Rust製eBPFライブラリ(https://aya-rs.dev/book/) モチベ • • Rustでちょっと規模の大きいソフトウェアを書いてみたい 書くなら低レイヤが絡むものがいい
eBPFを使って EDRみたいなものが書けそうなのでは?
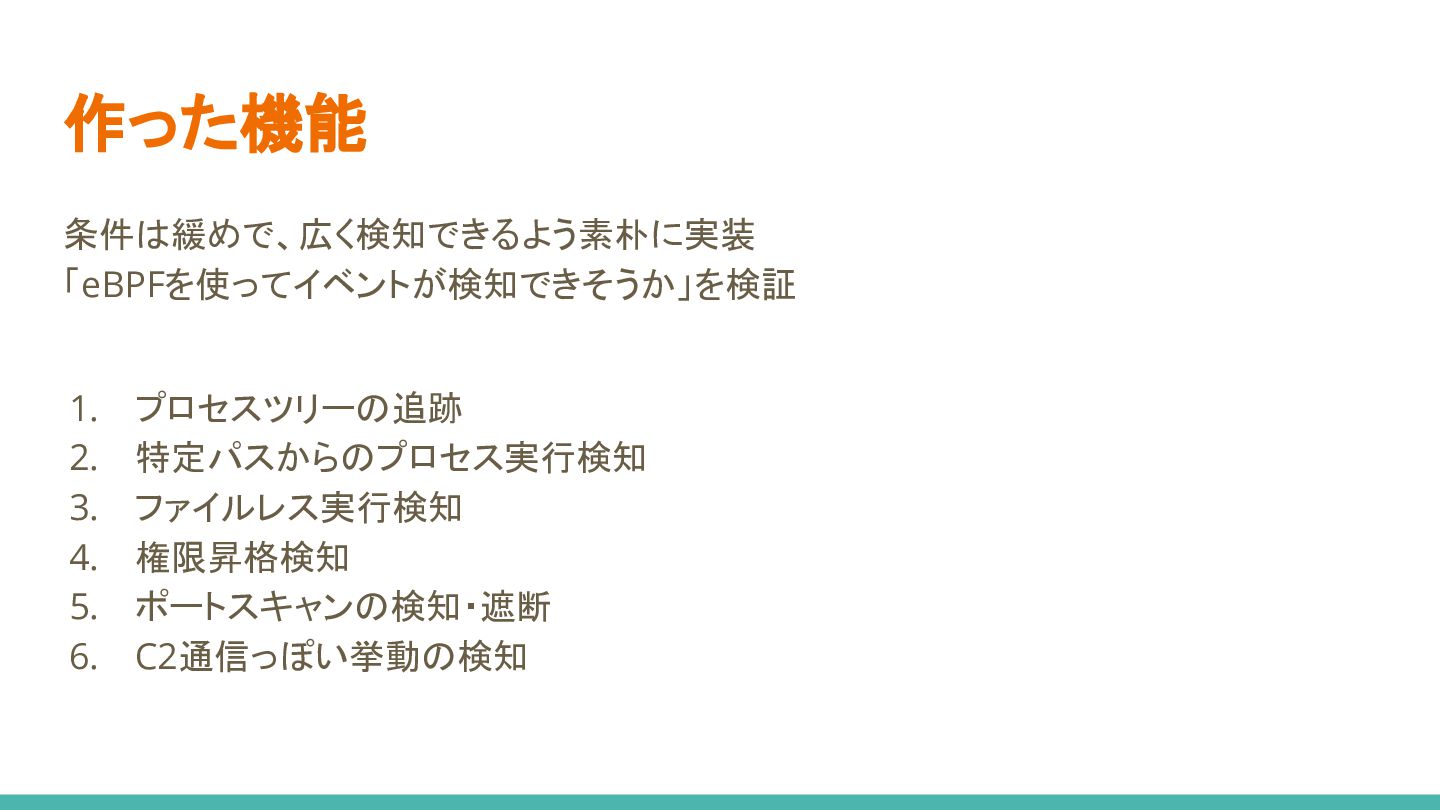
作った機能 条件は緩めで、広く検知できるよう素朴に実装 「eBPFを使ってイベントが検知できそうか」を検証 1. 2. 3. 4. 5. 6. プロセスツリーの追跡
特定パスからのプロセス実行検知 ファイルレス実行検知 権限昇格検知 ポートスキャンの検知・遮断 C2通信っぽい挙動の検知
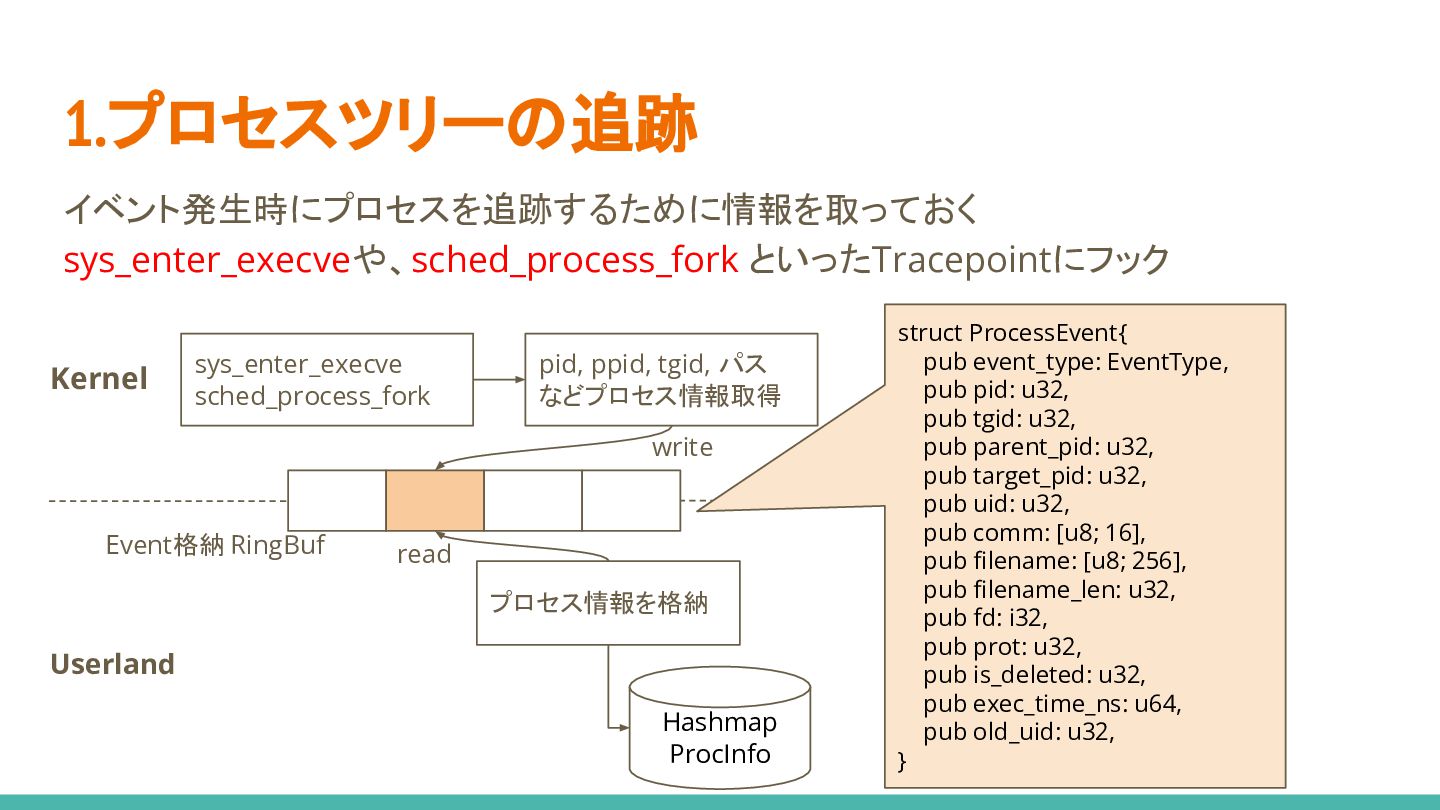
1.プロセスツリーの追跡 イベント発生時にプロセスを追跡するために情報を取っておく sys_enter_execveや、sched_process_fork といったTracepointにフック Kernel sys_enter_execve sched_process_fork pid, ppid, tgid,
パス などプロセス情報取得 write Event格納 RingBuf read プロセス情報を格納 Userland Hashmap ProcInfo struct ProcessEvent{ pub event_type: EventType, pub pid: u32, pub tgid: u32, pub parent_pid: u32, pub target_pid: u32, pub uid: u32, pub comm: [u8; 16], pub filename: [u8; 256], pub filename_len: u32, pub fd: i32, pub prot: u32, pub is_deleted: u32, pub exec_time_ns: u64, pub old_uid: u32, }
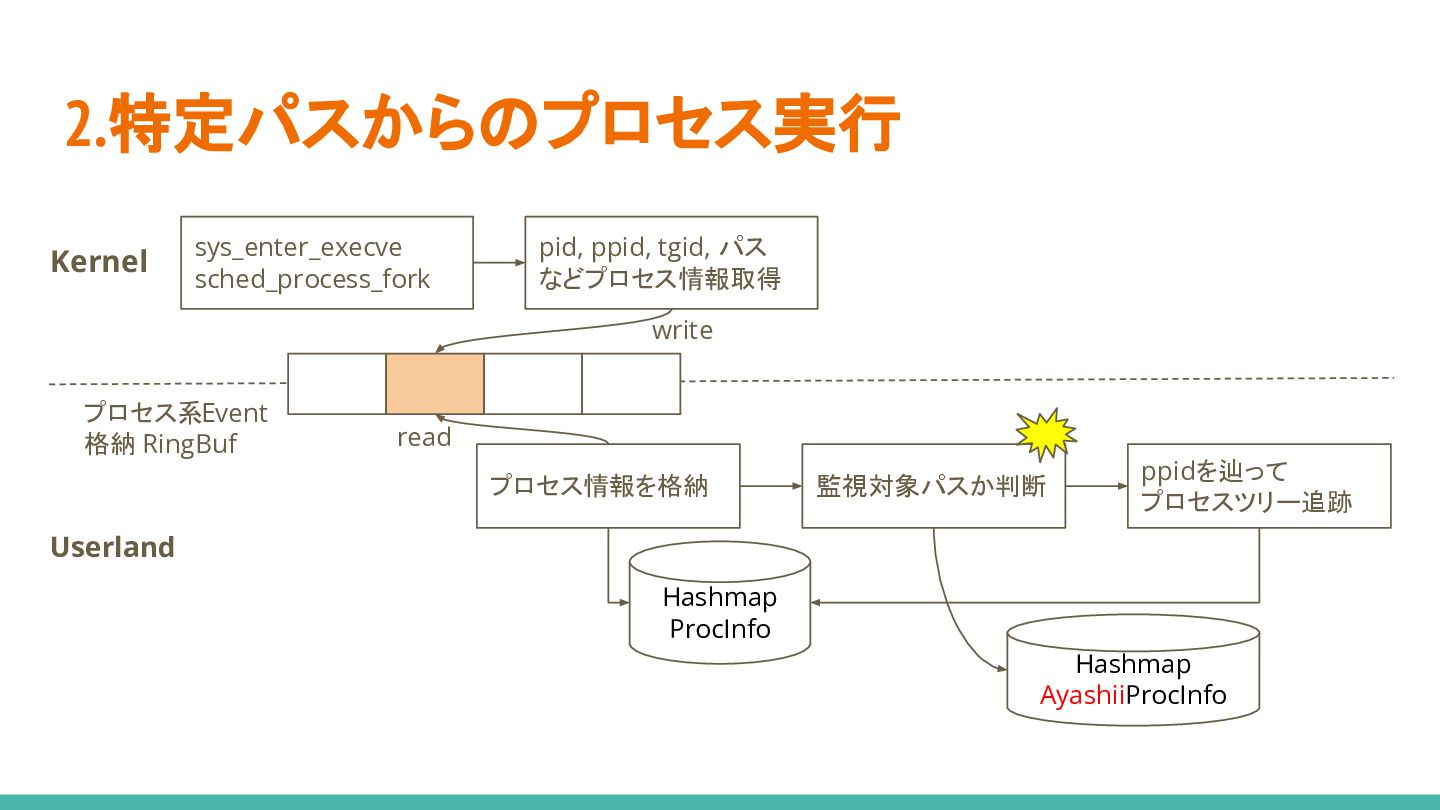
2.特定パスからのプロセス実行 Kernel sys_enter_execve sched_process_fork pid, ppid, tgid, パス などプロセス情報取得 write
プロセス系Event 格納 RingBuf read プロセス情報を格納 監視対象パスか判断 ppidを辿って プロセスツリー追跡 Userland Hashmap ProcInfo Hashmap AyashiiProcInfo
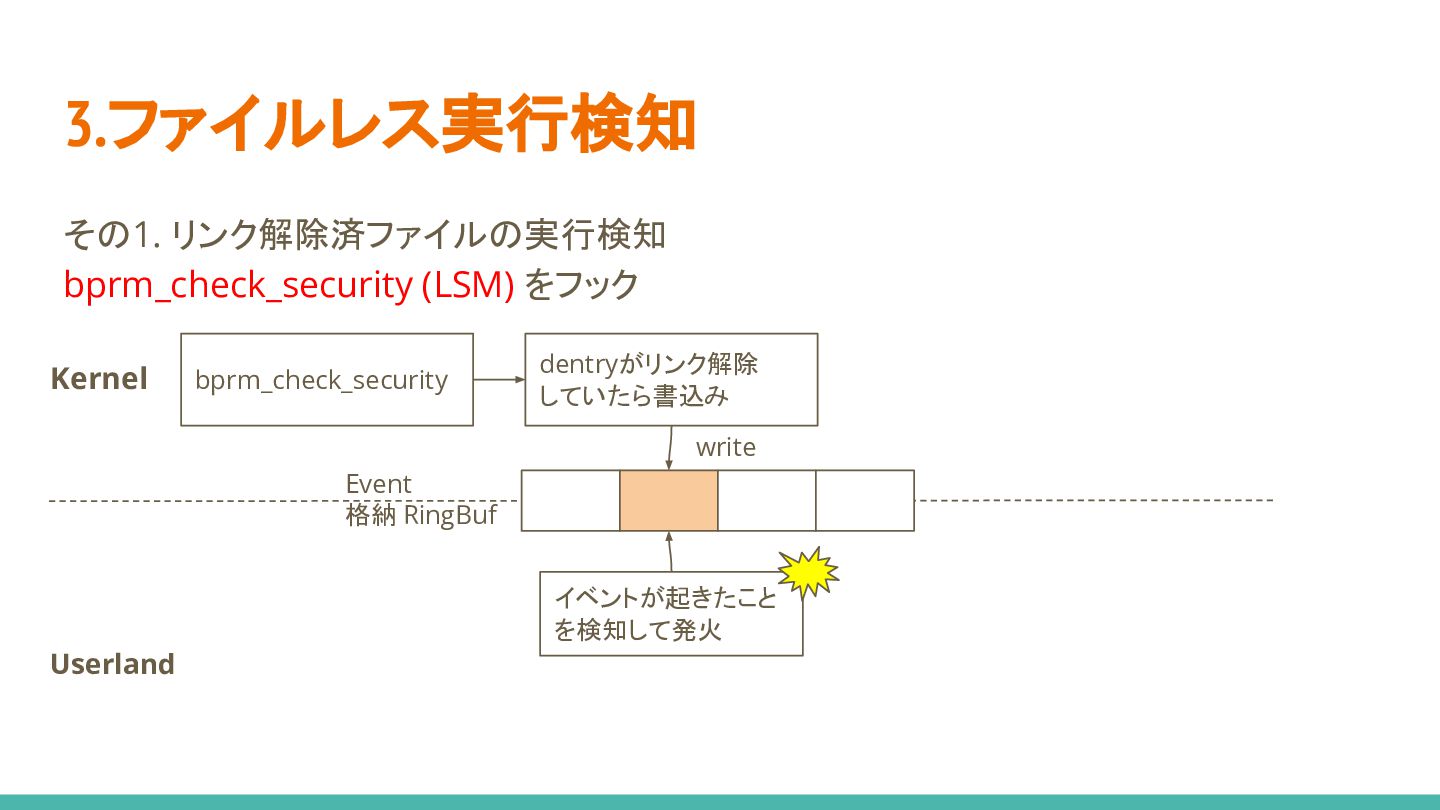
3.ファイルレス実行検知 その1. リンク解除済ファイルの実行検知 bprm_check_security (LSM) をフック Kernel bprm_check_security dentryがリンク解除 していたら書込み
write Event 格納 RingBuf イベントが起きたこと を検知して発火 Userland
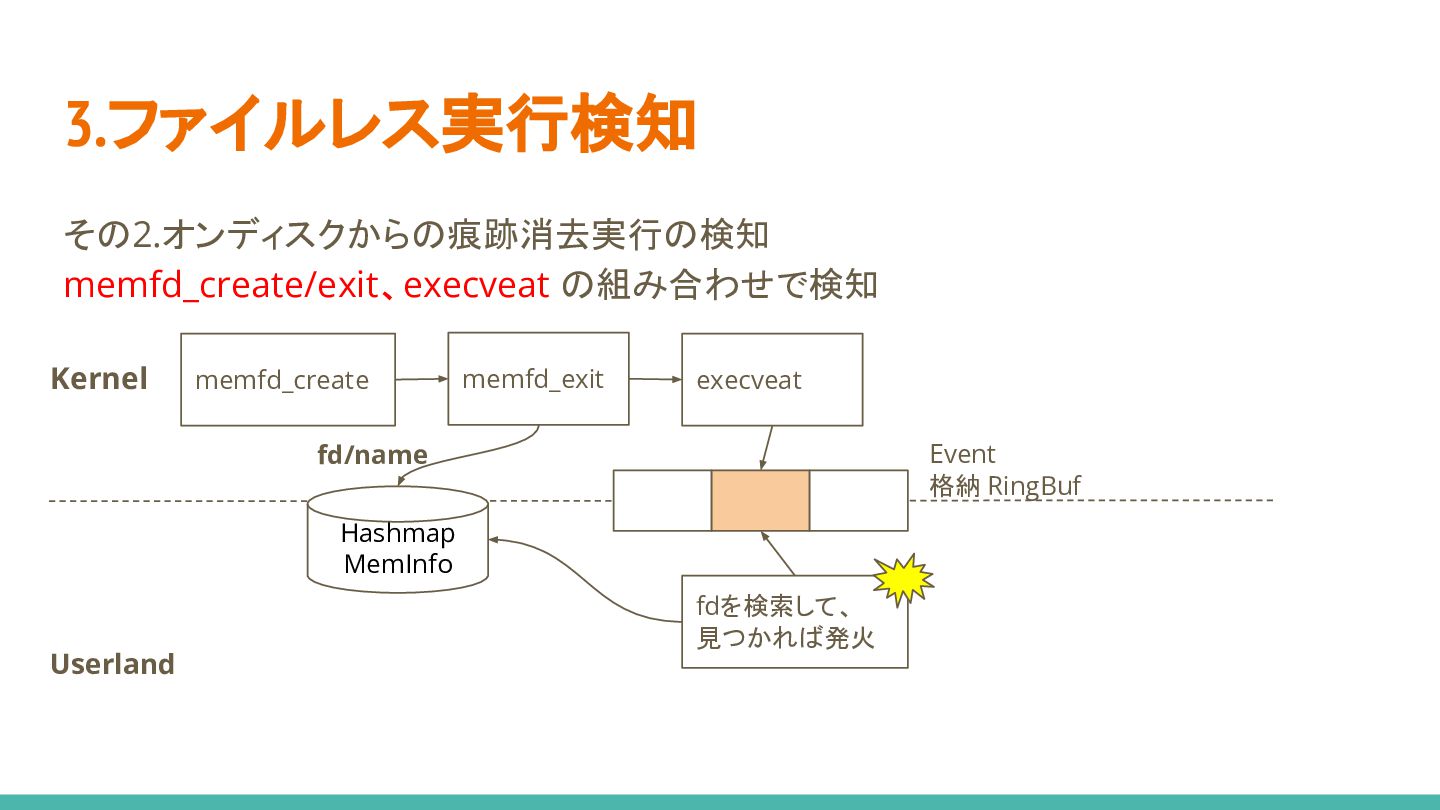
3.ファイルレス実行検知 その2.オンディスクからの痕跡消去実行の検知 memfd_create/exit、execveat の組み合わせで検知 Kernel memfd_create memfd_exit execveat Event 格納
RingBuf fd/name Hashmap MemInfo Userland fdを検索して、 見つかれば発火
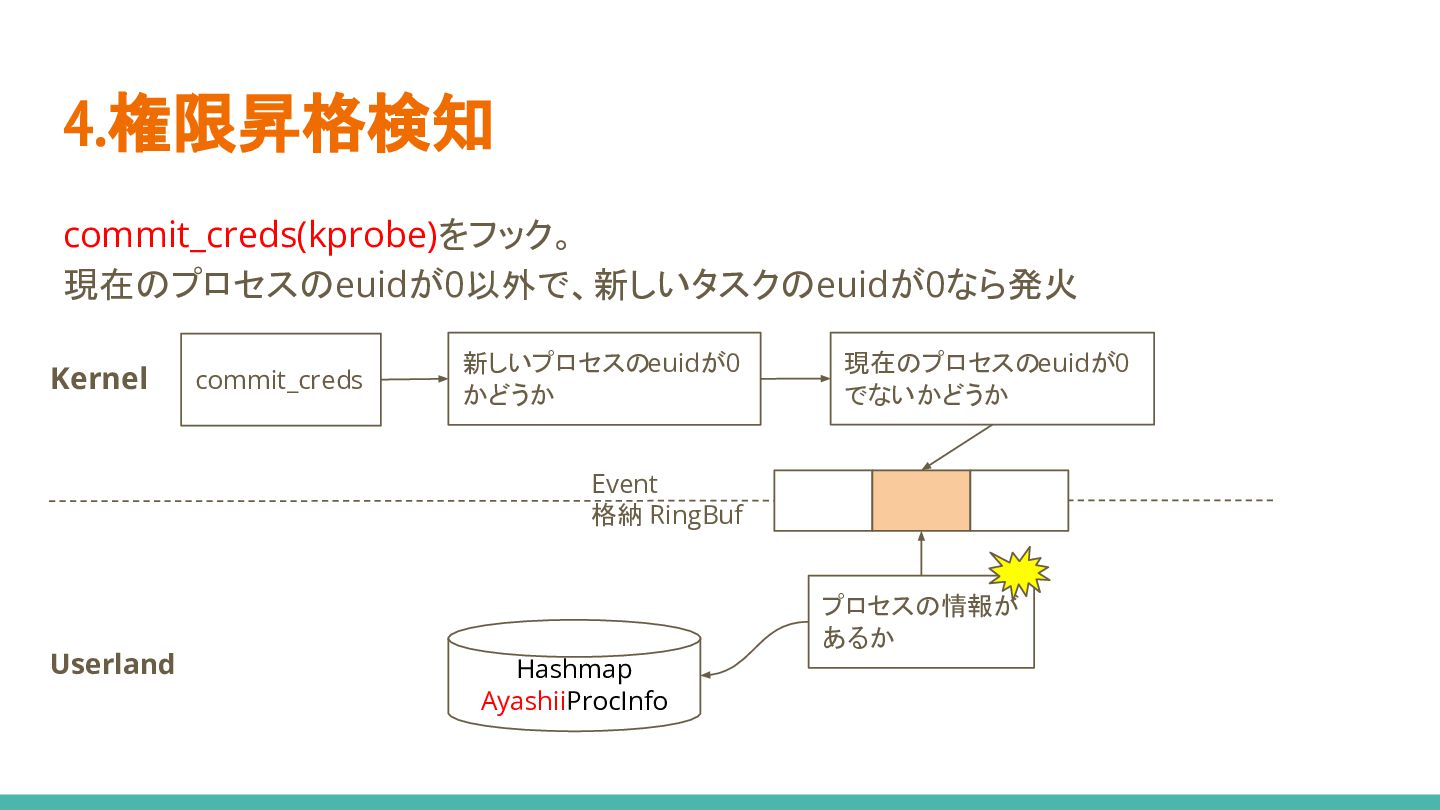
4.権限昇格検知 commit_creds(kprobe)をフック。 現在のプロセスのeuidが0以外で、新しいタスクのeuidが0なら発火 Kernel commit_creds 新しいプロセスのeuidが0 かどうか 現在のプロセスのeuidが0 でないかどうか Event
格納 RingBuf Userland プロセスの情報が あるか Hashmap AyashiiProcInfo
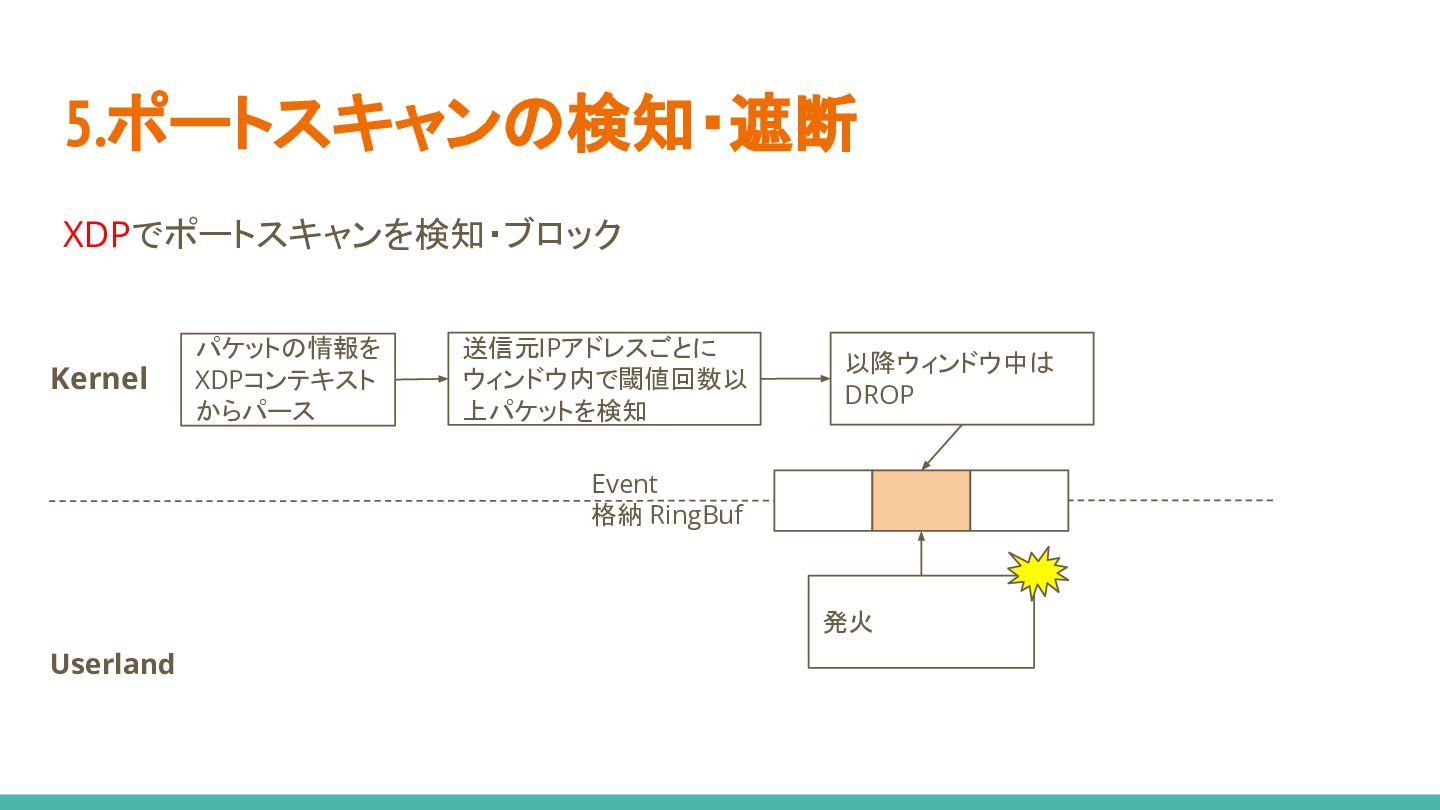
5.ポートスキャンの検知・遮断 XDPでポートスキャンを検知・ブロック Kernel パケットの情報を XDPコンテキスト からパース 送信元IPアドレスごとに ウィンドウ内で閾値回数以 上パケットを検知 以降ウィンドウ中は
DROP Event 格納 RingBuf 発火 Userland
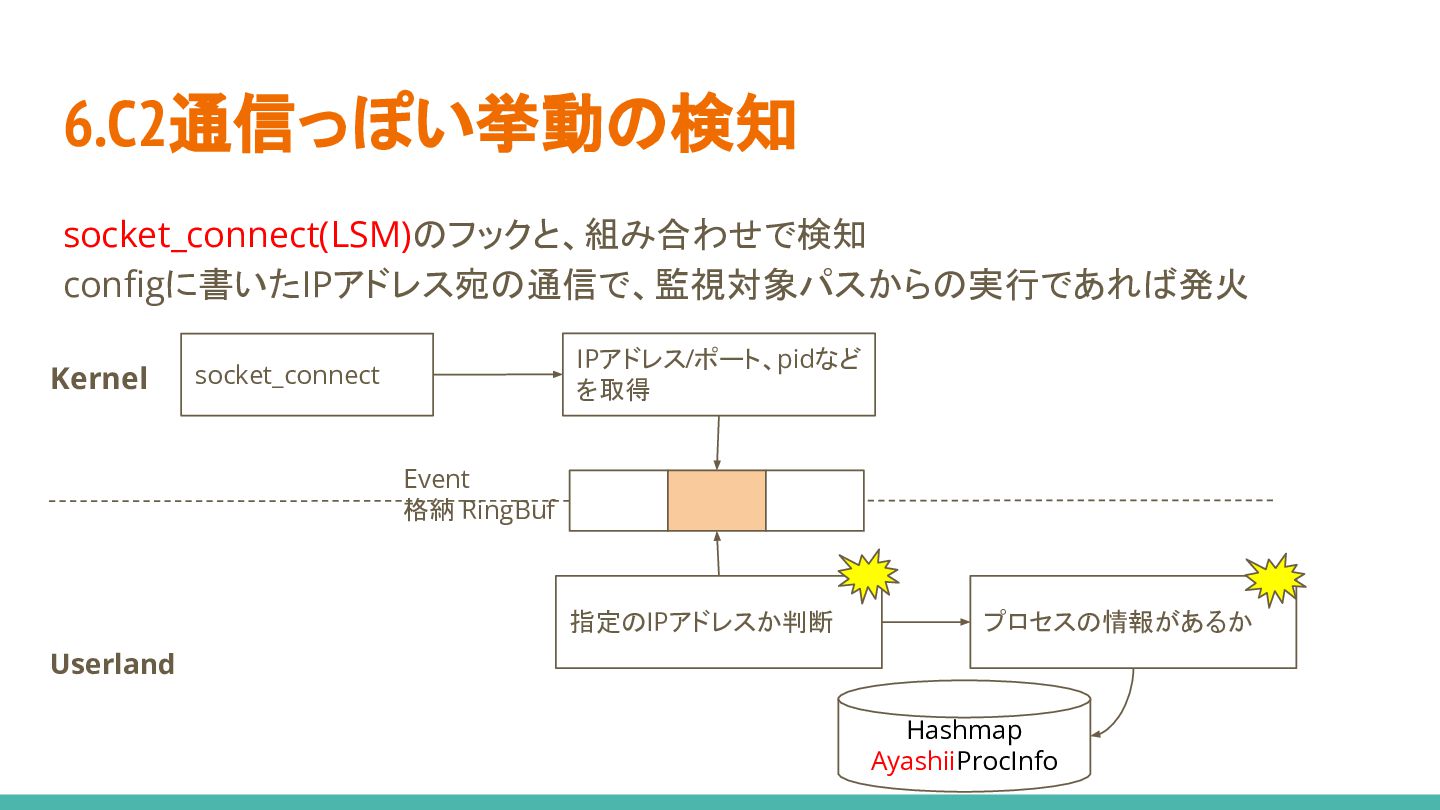
6.C2通信っぽい挙動の検知 socket_connect(LSM)のフックと、組み合わせで検知 configに書いたIPアドレス宛の通信で、監視対象パスからの実行であれば発火 Kernel IPアドレス/ポート、pidなど を取得 socket_connect Event 格納 RingBuf
指定のIPアドレスか判断 プロセスの情報があるか Userland Hashmap AyashiiProcInfo
課題その 1 CO-REが素直に実装できない?
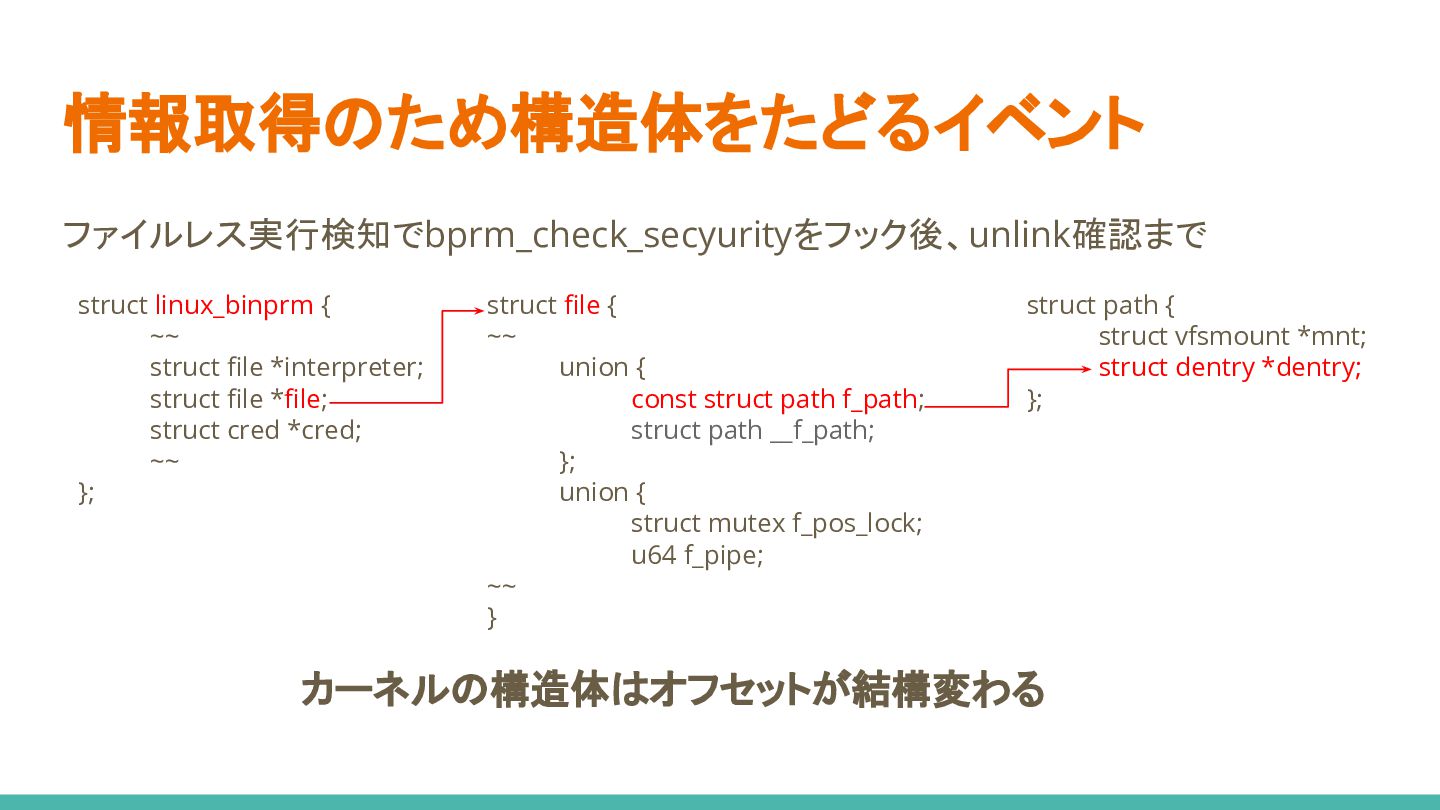
情報取得のため構造体をたどるイベント ファイルレス実行検知でbprm_check_secyurityをフック後、unlink確認まで struct linux_binprm { ~~ struct file *interpreter; struct
file *file; struct cred *cred; ~~ }; struct file { ~~ union { const struct path f_path; struct path __f_path; }; union { struct mutex f_pos_lock; u64 f_pipe; ~~ } struct path { struct vfsmount *mnt; struct dentry *dentry; }; カーネルの構造体はオフセットが結構変わる
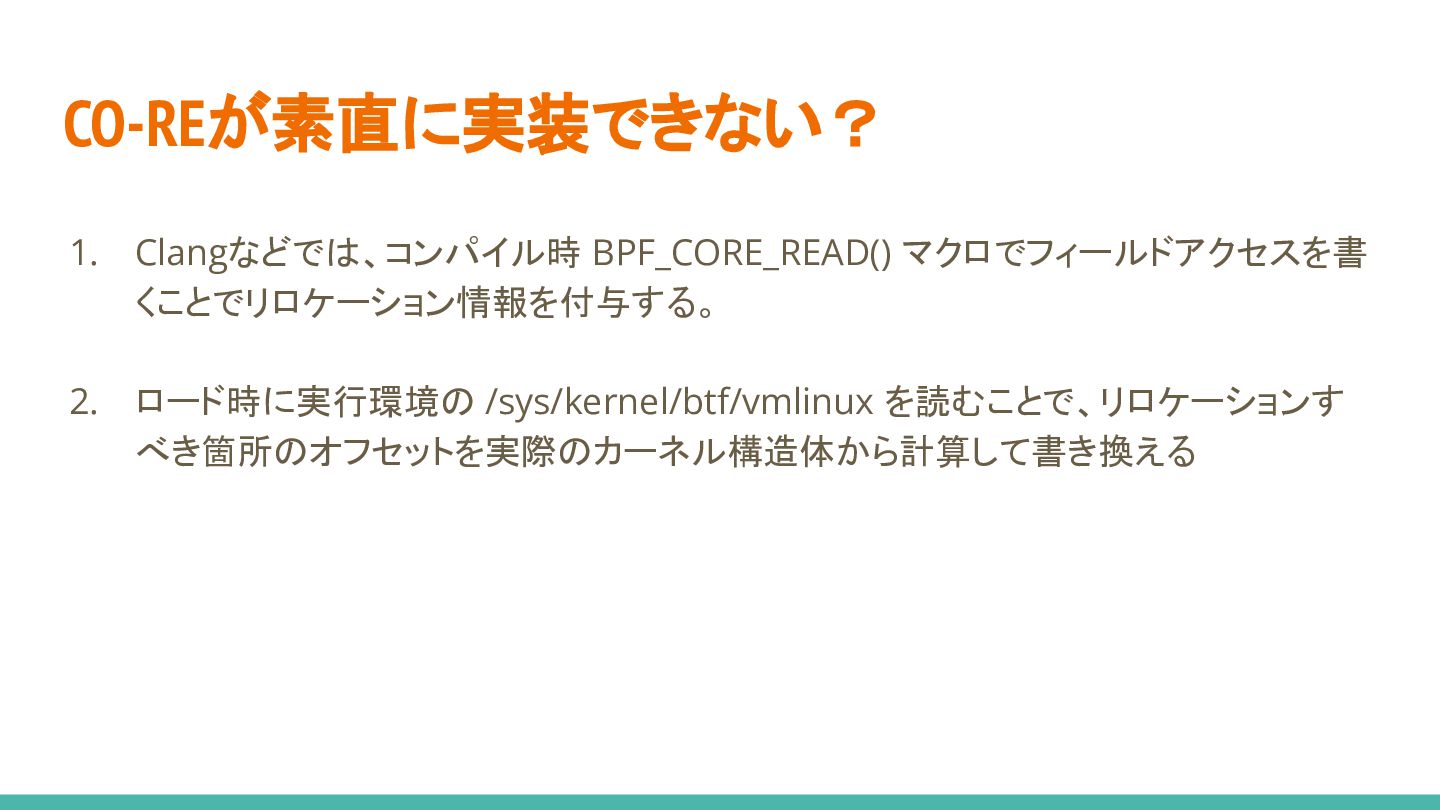
CO-REが素直に実装できない? 1. Clangなどでは、コンパイル時 BPF_CORE_READ() マクロでフィールドアクセスを書 くことでリロケーション情報を付与する。 2. ロード時に実行環境の /sys/kernel/btf/vmlinux を読むことで、リロケーションす
べき箇所のオフセットを実際のカーネル構造体から計算して書き換える
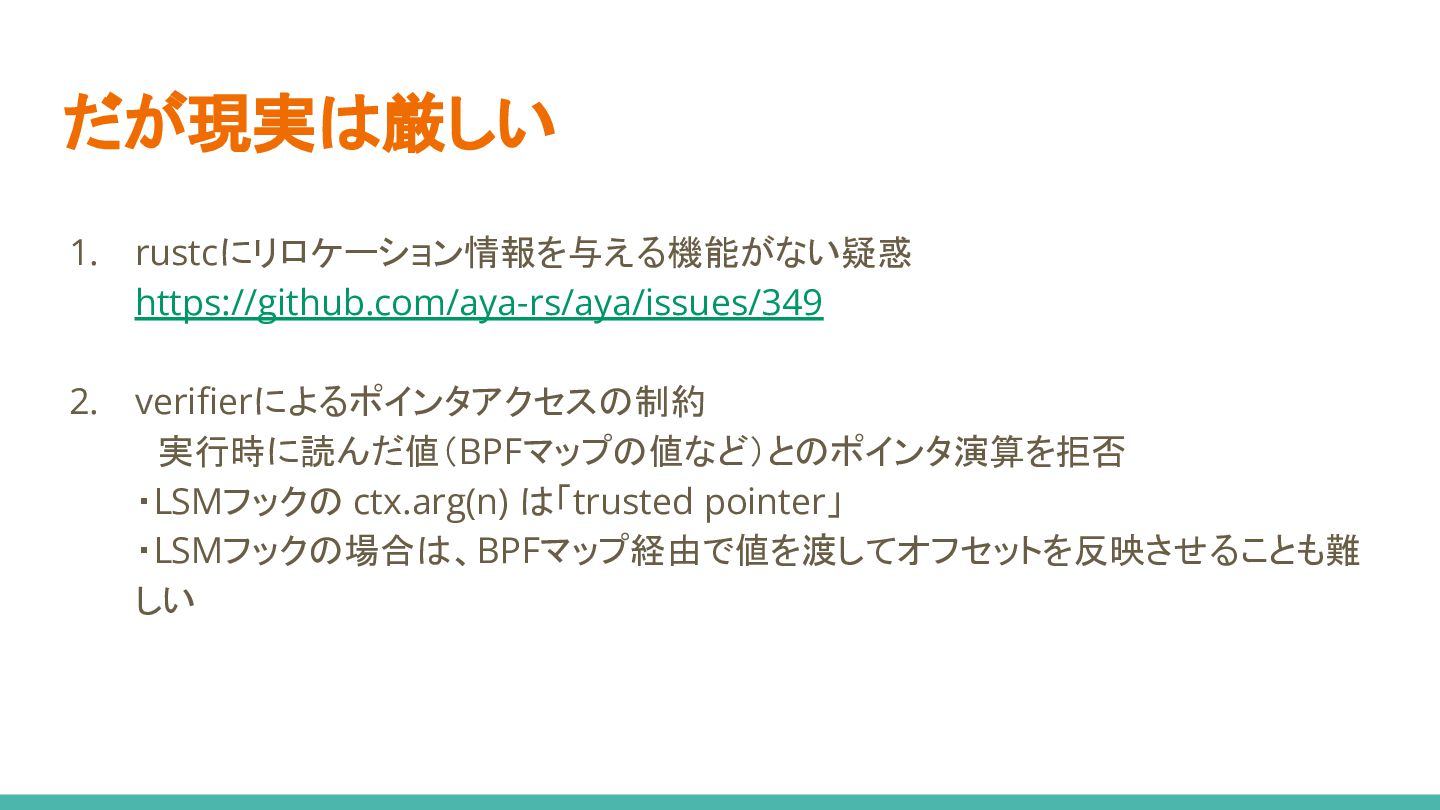
だが現実は厳しい 1. rustcにリロケーション情報を与える機能がない疑惑 https://github.com/aya-rs/aya/issues/349 2. verifierによるポインタアクセスの制約 実行時に読んだ値(BPFマップの値など)とのポインタ演算を拒否 ・LSMフックの ctx.arg(n) は「trusted
pointer」 ・LSMフックの場合は、BPFマップ経由で値を渡してオフセットを反映させることも難 しい
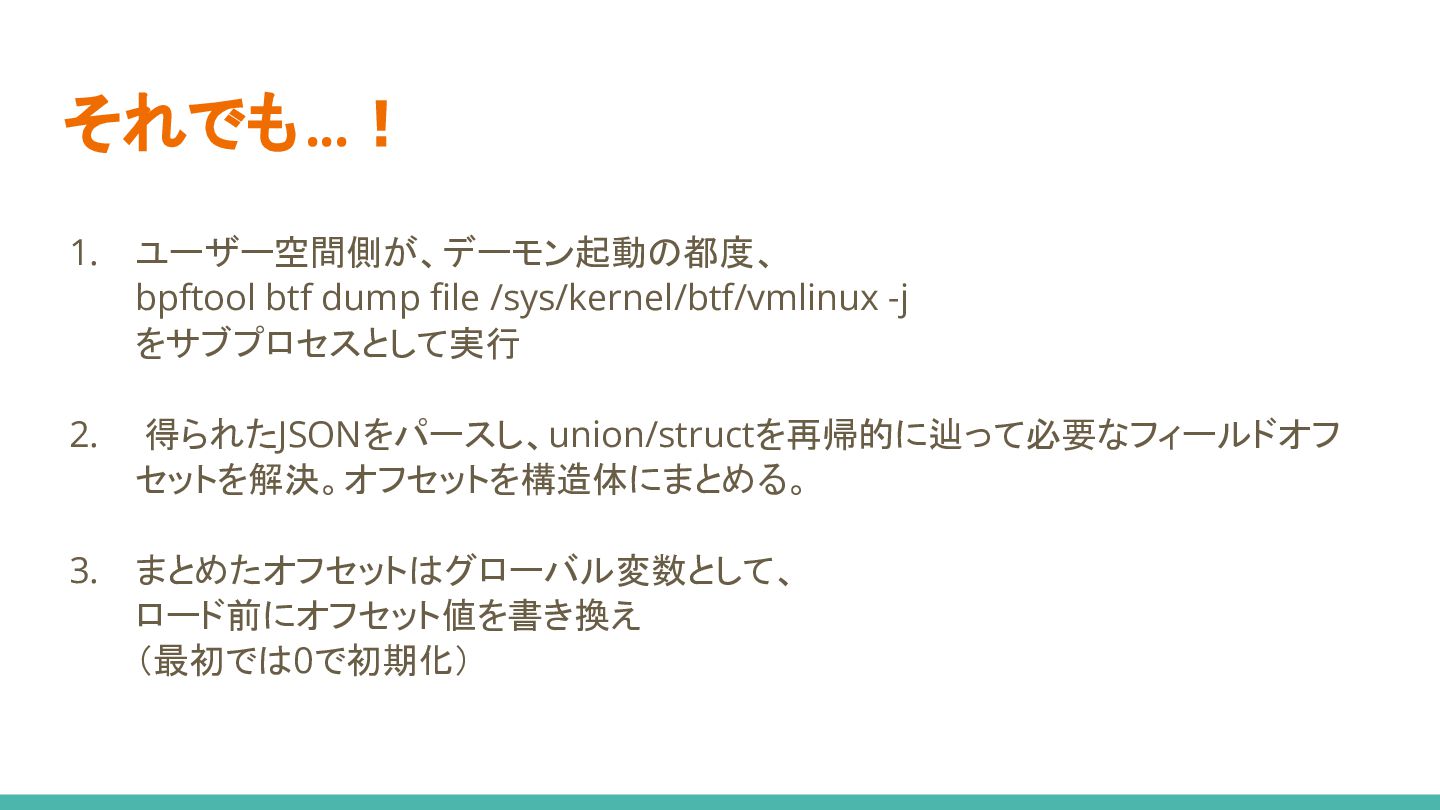
それでも ...! 1. ユーザー空間側が、デーモン起動の都度、 bpftool btf dump file /sys/kernel/btf/vmlinux -j
をサブプロセスとして実行 2. 得られたJSONをパースし、union/structを再帰的に辿って必要なフィールドオフ セットを解決。オフセットを構造体にまとめる。 3. まとめたオフセットはグローバル変数として、 ロード前にオフセット値を書き換え (最初では0で初期化)
課題その 2 恐怖!突然の execve検知不可
スライドを作り始めていたそんなある日 一旦全機能が動くかをもう一度試してみた 結果:11件中5件 pass ←は? 調べると、Tracepointのフックがうまくいっていない execve系のイベント検知は全滅 いきなりなに?
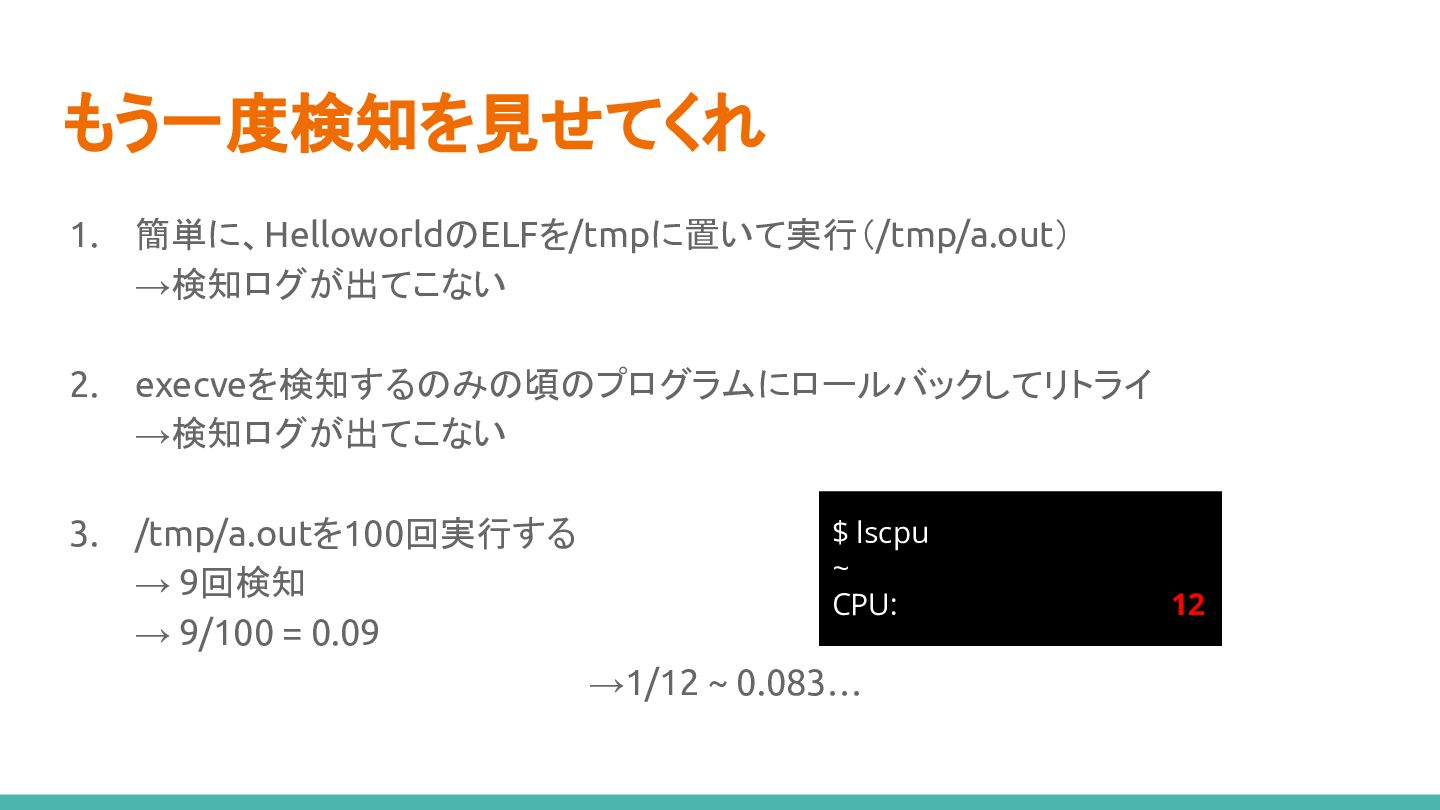
もう一度検知を見せてくれ 1. 簡単に、HelloworldのELFを/tmpに置いて実行(/tmp/a.out) →検知ログが出てこない 2. execveを検知するのみの頃のプログラムにロールバックしてリトライ →検知ログが出てこない 3. /tmp/a.outを100回実行する →
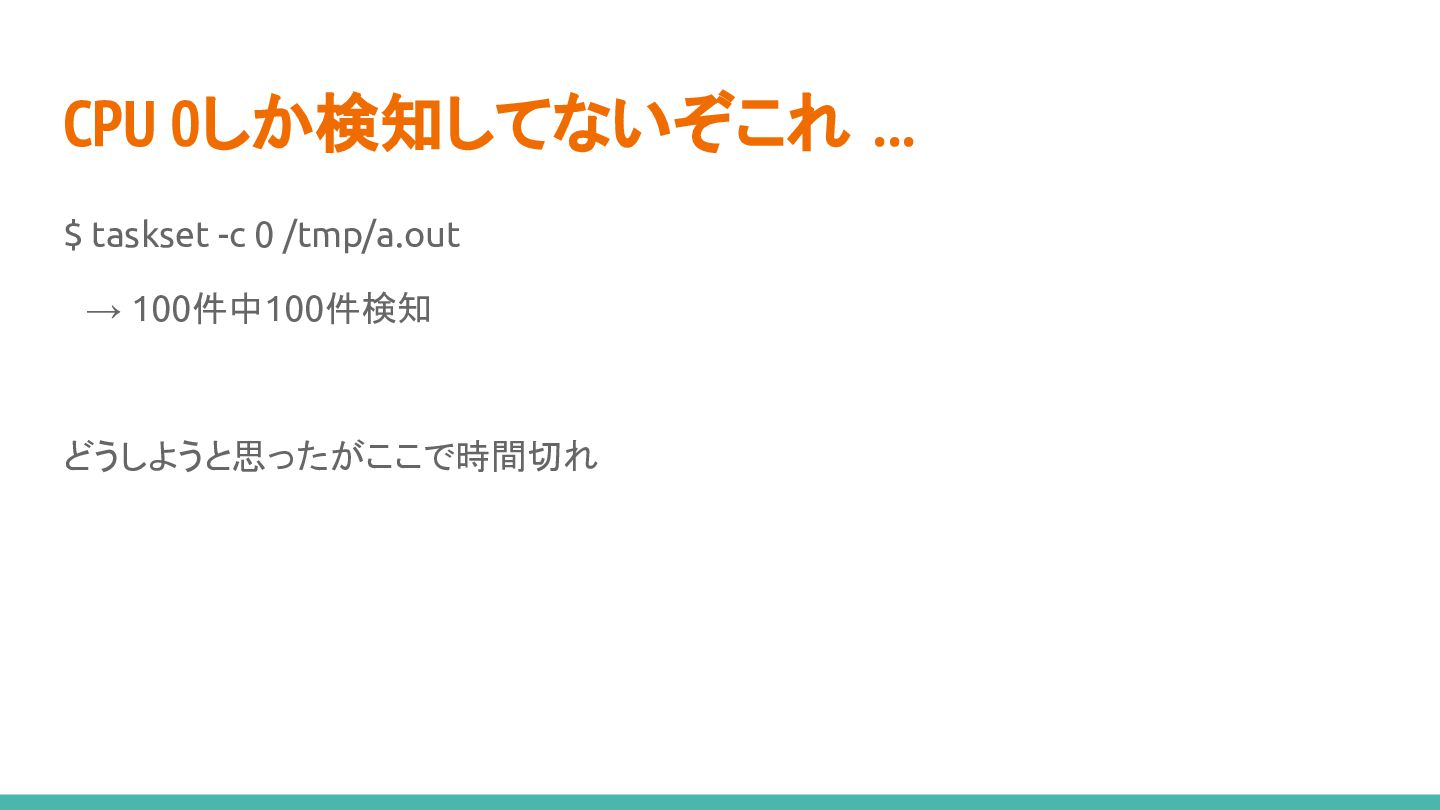
9回検知 → 9/100 = 0.09 $ lscpu ~ CPU: →1/12 ~ 0.083… 12
CPU 0しか検知してないぞこれ ... $ taskset -c 0 /tmp/a.out → 100件中100件検知
どうしようと思ったがここで時間切れ
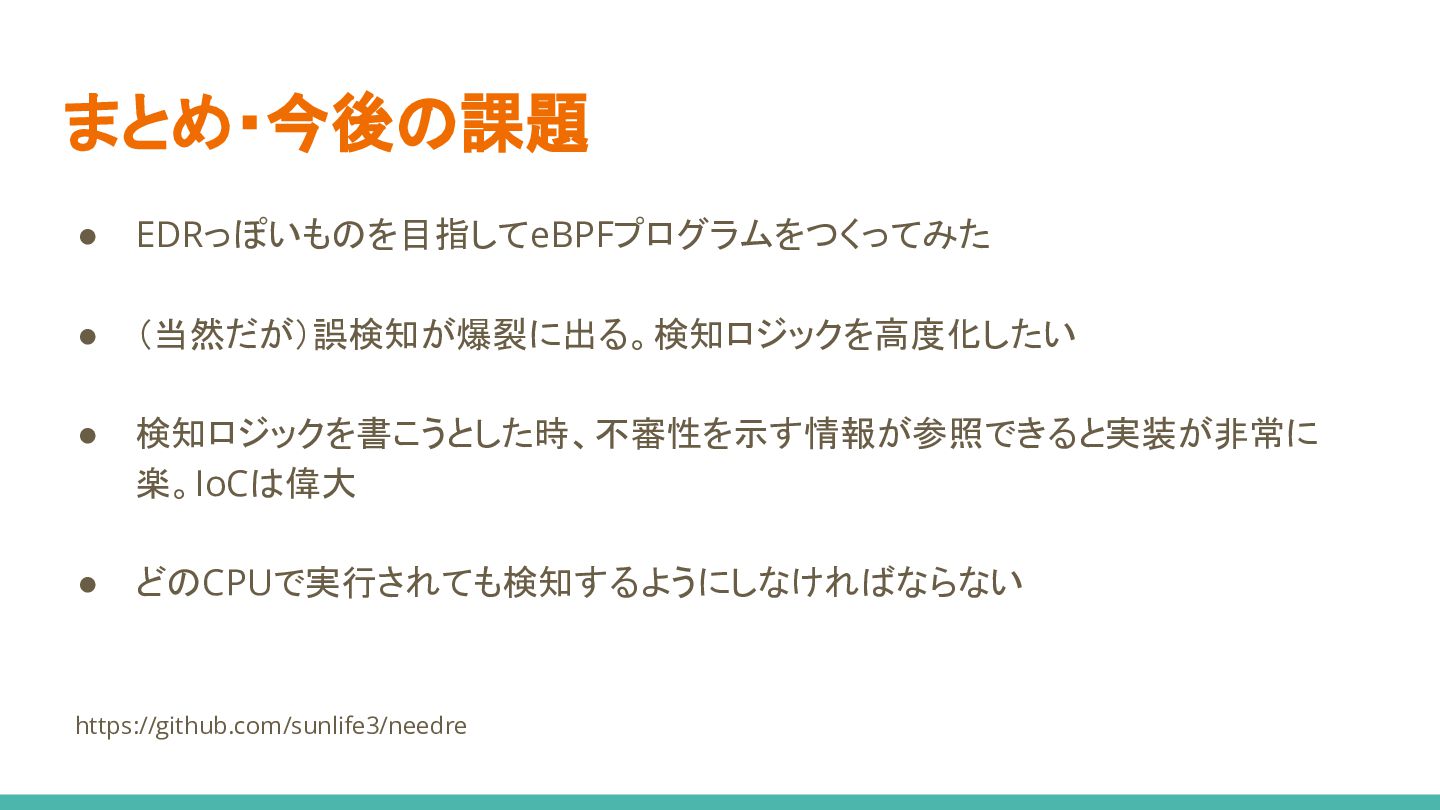
まとめ・今後の課題 • EDRっぽいものを目指してeBPFプログラムをつくってみた • (当然だが)誤検知が爆裂に出る。検知ロジックを高度化したい • 検知ロジックを書こうとした時、不審性を示す情報が参照できると実装が非常に 楽。IoCは偉大 • どのCPUで実行されても検知するようにしなければならない
https://github.com/sunlife3/needre
Other Decks in Technology
See All in Technology
セキュリティ専任チームなしで攻撃を先回りするSREが実践したSIEM on Amazon OpenSearch Service
cscengineer
PRO
1
900
Claude Codeで新規事業を伸ばせるか? Zennの試行錯誤の記録
wadayusuke
2
200
農家は秘伝のタレを知らない - NOBODY KNOWS THE HIDDEN SOURCE - Kaggriculture 3rd Place Solution
masspeaks
0
360
高品質と高スピードを支える品質のシフトレフトのアプローチ
goyoki
4
1.3k
思考過程から秘密が漏れる:Amazon Bedrock上のKimi K3を5つの方法で攻めたら、25回中22回漏洩した話
yama3133
1
160
JAWS_FESTA2026_オンプレ-AWS間プロキシサーバの移行_性能_障害対応で得た実践ノウハウ_高島一晃.pdf
tkazuaki0820
1
140
ラクスル会社紹介資料|エンジニア向け / RAKSUL Introduction for Engineers
raksulrecruiting
0
110
Kiro Web 入門 (サインインから、頼み方、PR の受け取り、クラウドの決まりまで) | 目指せ Kiro マスター 04
inariku
PRO
2
120
少ない人手 限られた予算 それでも守る 消せない・見つける・戻れる オールハザード型BCP on AWS / 20261107 Mitsutoshi Matsuo
shift_evolve
PRO
0
390
さようならSSH鍵、こんにちはゼロトラスト ― AIフレンドリーで快適な自宅鯖SSH
atalie2m
5
1.9k
[NW-JAWS DAY]「うちのAWS、インターネット出られないんで」― AWS外の自社サービスをPrivateLinkでシュッと公開する方法
ykimi
2
560
Kiro CLI 入門 (ターミナルと CI で使う) | 目指せ Kiro マスター 03
inariku
PRO
2
150
Featured
See All Featured
Winning Ecommerce Organic Search in an AI Era - #searchnstuff2025
aleyda
2
2.2k
Groundhog Day: Seeking Process in Gaming for Health
codingconduct
0
480
Learning to Love Humans: Emotional Interface Design
aarron
275
41k
The Cost Of JavaScript in 2023
addyosmani
56
10k
First, design no harm
axbom
PRO
2
1.4k
Game over? The fight for quality and originality in the time of robots
wayneb77
1
330
How to Grow Your eCommerce with AI & Automation
katarinadahlin
PRO
2
350
The Web Performance Landscape in 2024 [PerfNow 2024]
tammyeverts
12
1.4k
Beyond borders and beyond the search box: How to win the global "messy middle" with AI-driven SEO
davidcarrasco
3
300
Scaling GitHub
holman
464
140k
The Art of Delivering Value - GDevCon NA Keynote
reverentgeek
16
2.2k
Lessons Learnt from Crawling 1000+ Websites
charlesmeaden
PRO
1
1.7k


 cscengineer
 wadayusuke
 masspeaks
 goyoki
 yama3133
 tkazuaki0820
 raksulrecruiting
 inariku
 shift_evolve
 atalie2m
 ykimi
 aleyda
 codingconduct
 aarron
 addyosmani
 axbom
 wayneb77
 katarinadahlin
 tammyeverts
 davidcarrasco
 holman
 reverentgeek
 charlesmeaden