Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
脆弱性って何だっけ?
Search
Sponsored
·
Your Podcast. Everywhere. Effortlessly.
Share. Educate. Inspire. Entertain. You do you. We'll handle the rest.
→
tetsu_1008
November 21, 2026
130
0
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
脆弱性って何だっけ?
tetsu_1008
November 21, 2026
Transcript
17 slides
脆弱性って何だっけ? できるだけ正しく怖がるために知っておきたいこと てつ(@tetsu_1008)
おことわり このスライドは、企業でセキュリティ担当をしている一人の おじさんが調べたことや考えたことをまとめたものです。 あくまで現時点の理解・見解であり、数か月後には違うことを 言っているかもしれません。 数値や状況は2026年11月21日時点の調査結果に基づいています。 2
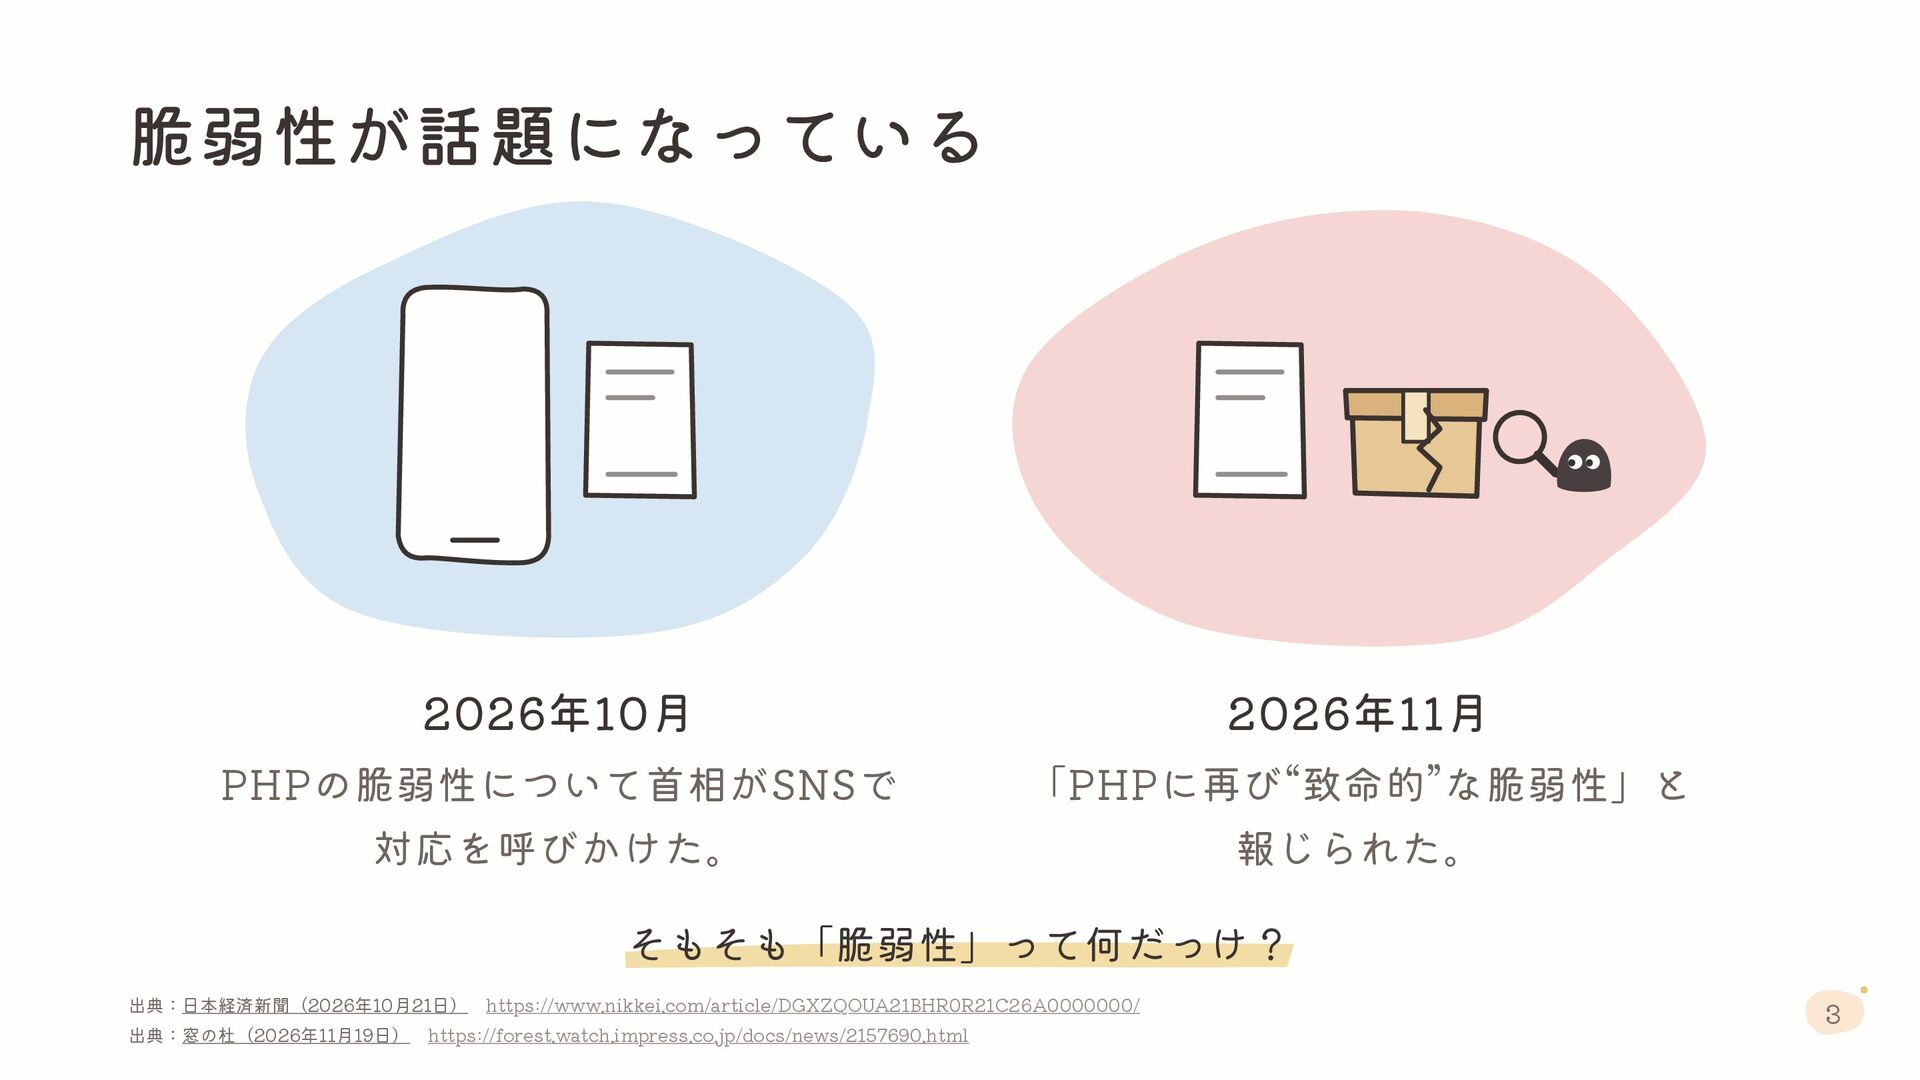
脆弱性が話題になっている 2026年10月 2026年11月 PHPの脆弱性について首相がSNSで 「PHPに再び“致命的”な脆弱性」と 対応を呼びかけた。 報じられた。 そもそも「脆弱性」って何だっけ? 出典:日本経済新聞(2026年10月21日) 出典:窓の杜(2026年11月19日)
https://www.nikkei.com/article/DGXZQOUA21BHR0R21C26A0000000/ https://forest.watch.impress.co.jp/docs/news/2157690.html 3
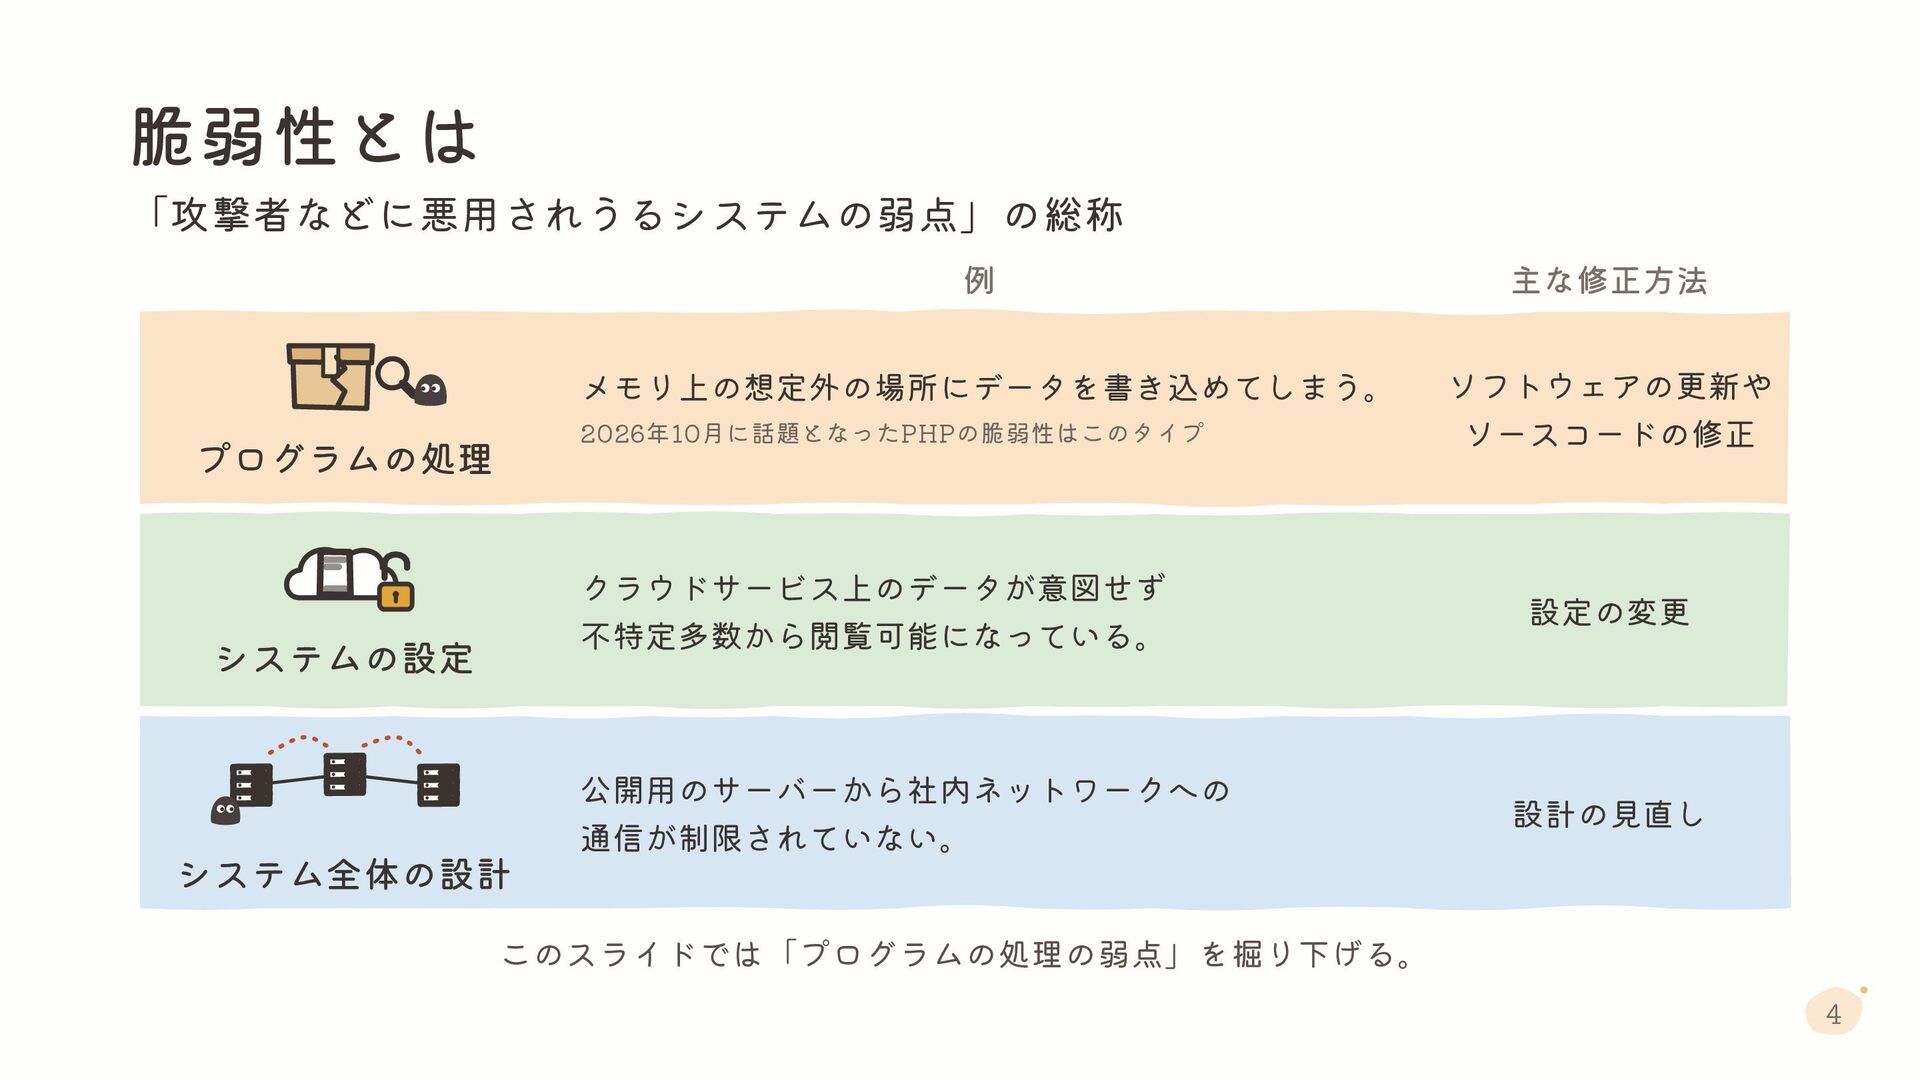
脆弱性とは 「攻撃者などに悪用されうるシステムの弱点」の総称 例 主な修正方法 メモリ上の想定外の場所にデータを書き込めてしまう。 ソフトウェアの更新や ソースコードの修正 2026年10月に話題となったPHPの脆弱性はこのタイプ プログラムの処理 システムの設定
システム全体の設計 クラウドサービス上のデータが意図せず 不特定多数から閲覧可能になっている。 設定の変更 公開用のサーバーから社内ネットワークへの 通信が制限されていない。 設計の見直し このスライドでは「プログラムの処理の弱点」を掘り下げる。 4
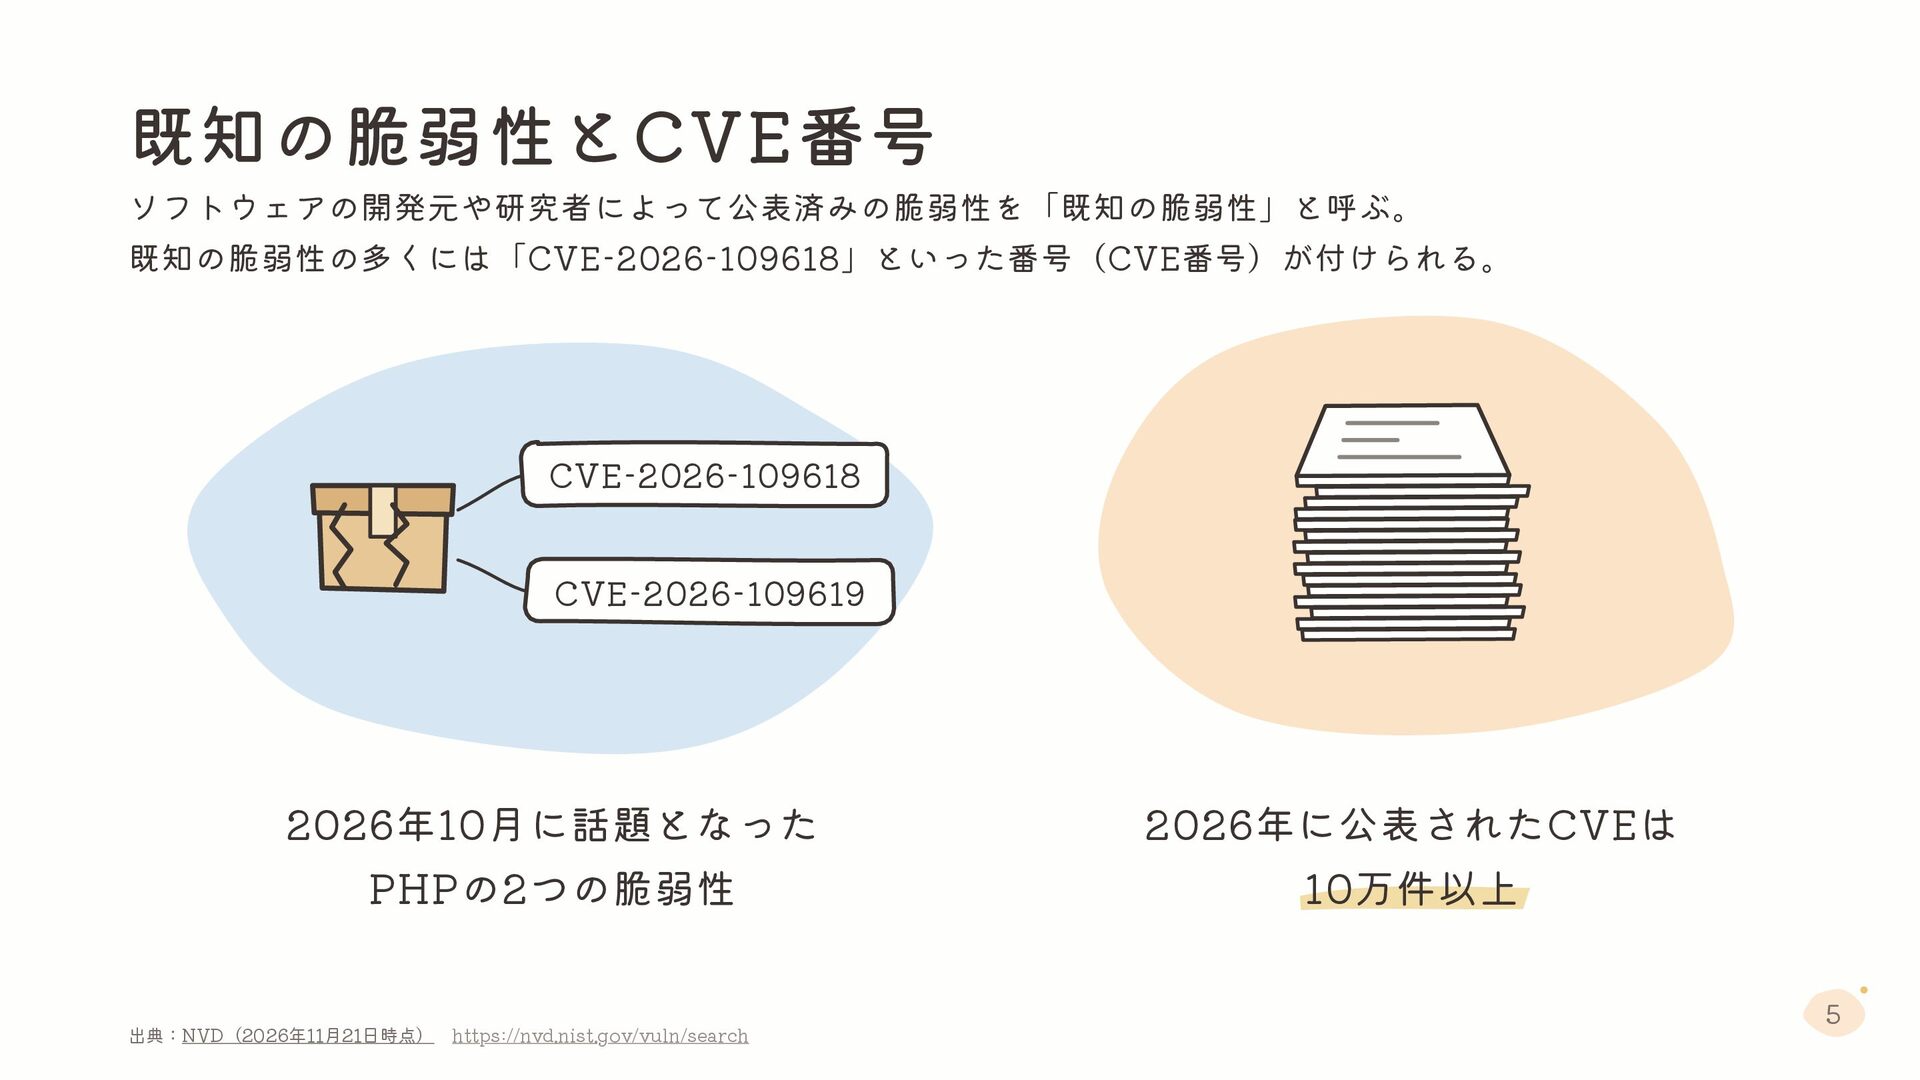
既知の脆弱性とCVE番号 ソフトウェアの開発元や研究者によって公表済みの脆弱性を「既知の脆弱性」と呼ぶ。 既知の脆弱性の多くには「CVE-2026-109618」といった番号(CVE番号)が付けられる。 CVE-2026-109618 CVE-2026-109619 2026年10月に話題となった 2026年に公表された PHPの2つの脆弱性 CVE番号は10万件以上 出典:NVD(2026年11月21日時点)
https://nvd.nist.gov/vuln/search 5
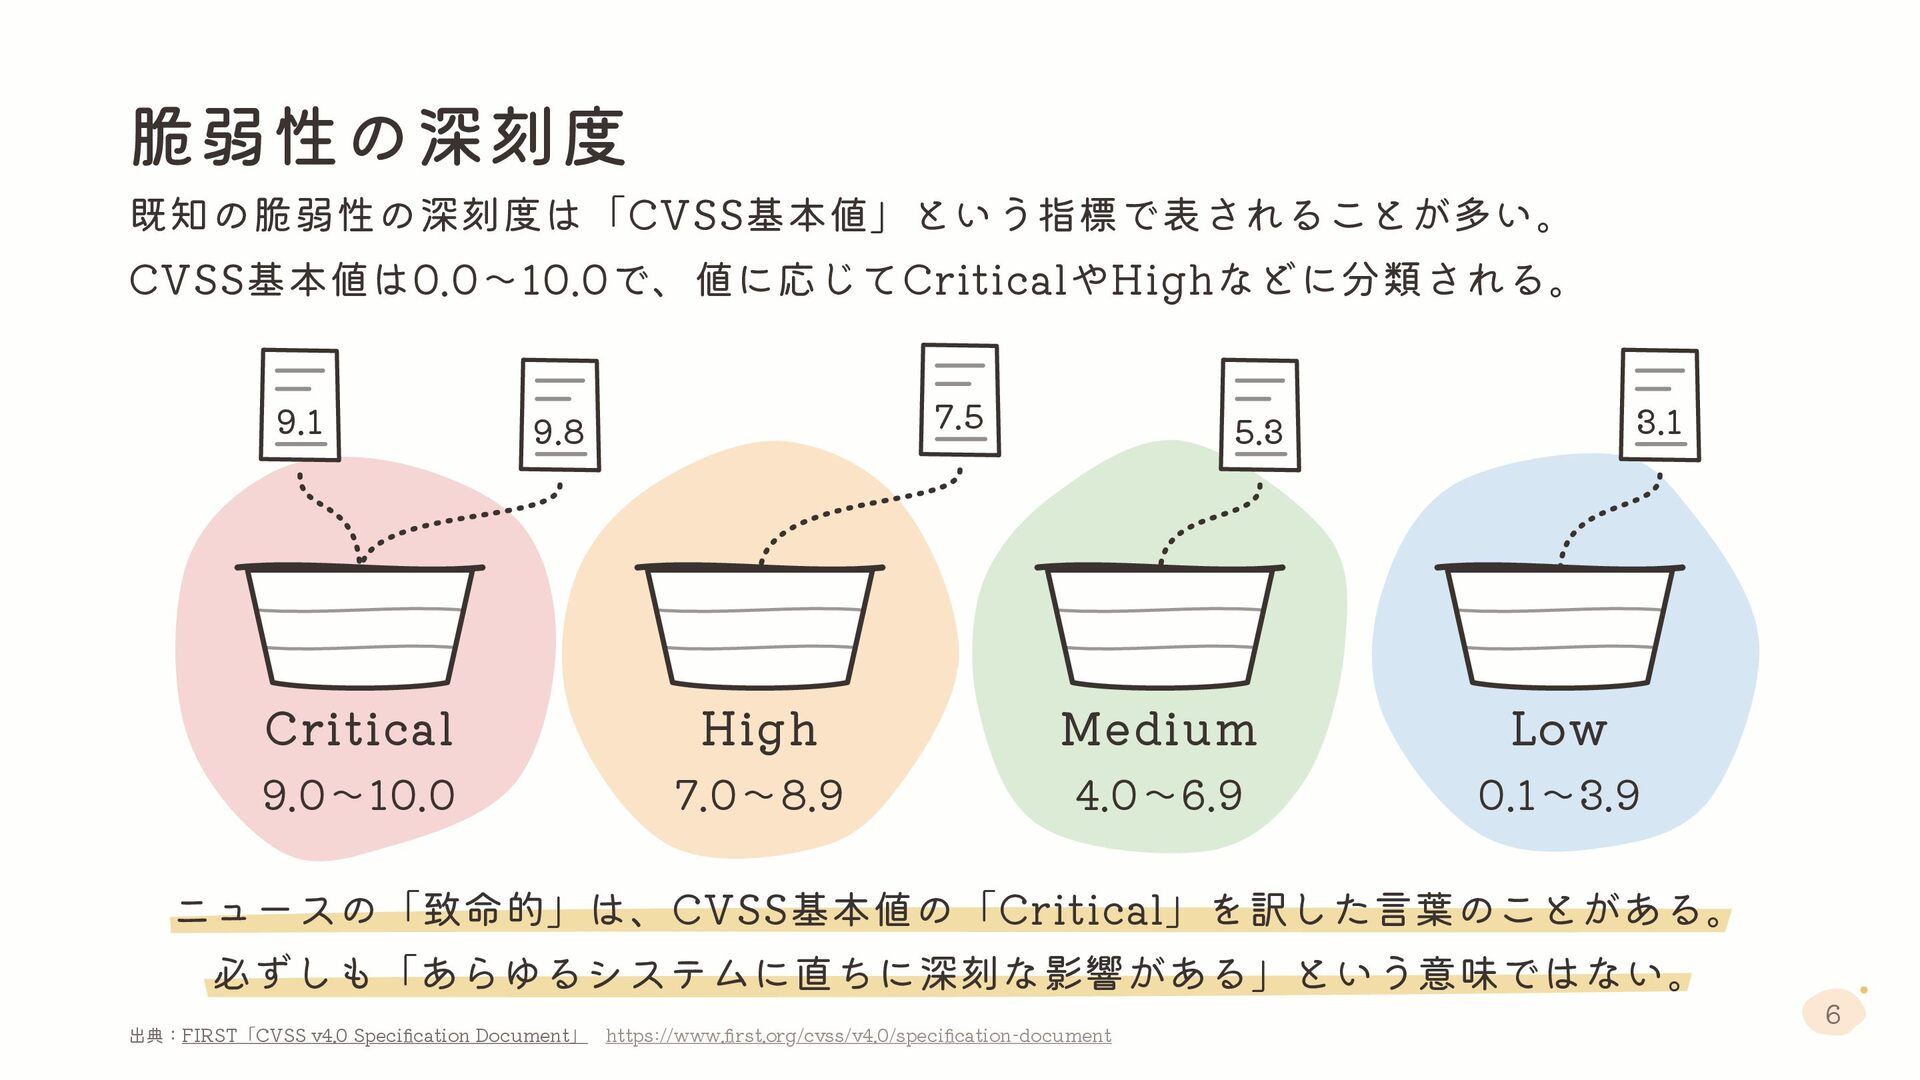
脆弱性の深刻度 既知の脆弱性の深刻度は「CVSS基本値」という指標で表されることが多い。 CVSS基本値は0.0〜10.0で、値に応じてCriticalやHighなどに分類される。 9.1 7.5 9.8 3.1 5.3 Critical High
Medium Low 9.0〜10.0 7.0〜8.9 4.0〜6.9 0.1〜3.9 ニュースの「致命的」は、CVSS基本値の「Critical」を訳した言葉のことがある。 必ずしも「あらゆるシステムに直ちに深刻な影響がある」という意味ではない。 出典:FIRST「CVSS v4.0 Specification Document」 https://www.first.org/cvss/v4.0/specification-document 6
実際の数や 悪用状況は? 7
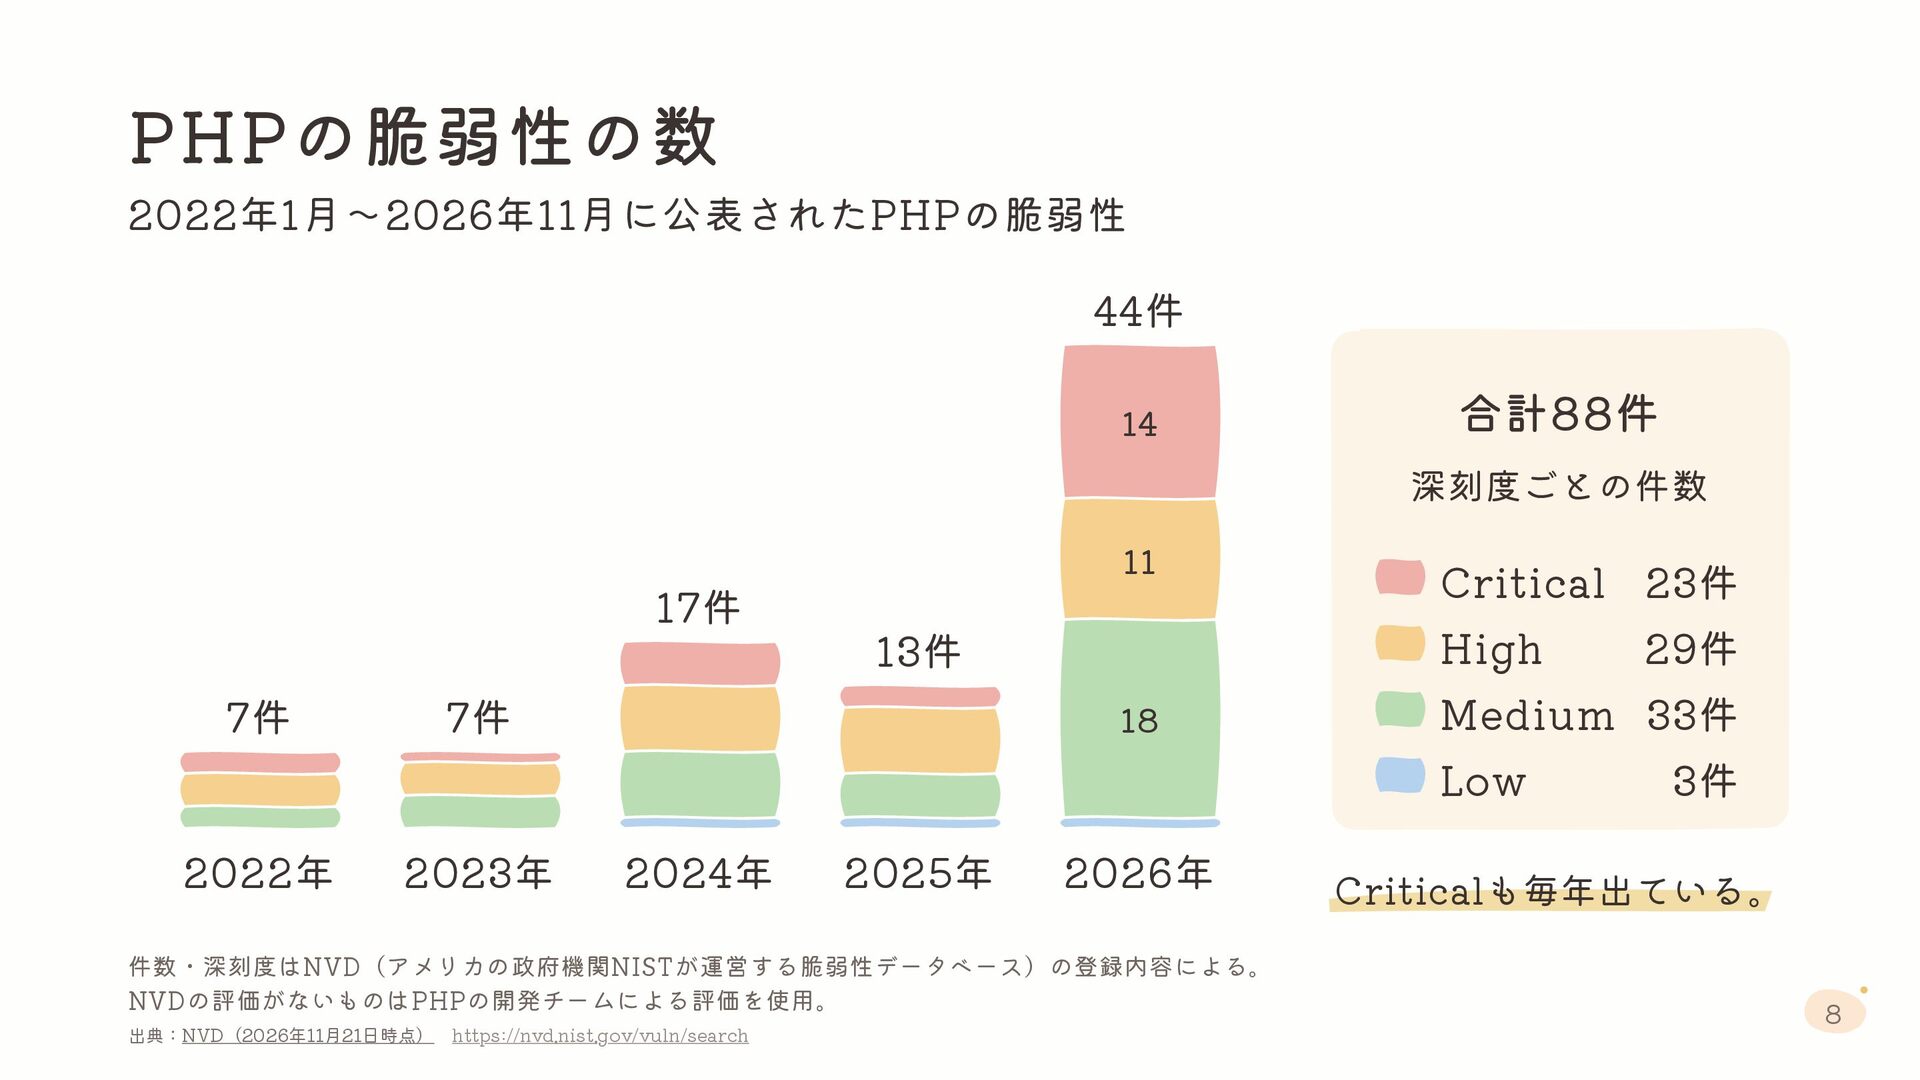
PHPの脆弱性の数 2022年1月〜2026年11月に公表されたPHPの脆弱性 44件 14 合計88件 深刻度ごとの件数 17件 7件 11 High
13件 7件 Critical 23件 18 Medium 33件 Low 2022年 2023年 2024年 2025年 2026年 件数・深刻度はNVD(アメリカの政府機関NISTが運営する脆弱性データベース)の登録内容による。 NVDの評価がないものはPHPの開発チームによる評価を使用。 出典:NVD(2026年11月21日時点) https://nvd.nist.gov/vuln/search 29件 3件 Criticalも毎年出ている。 8
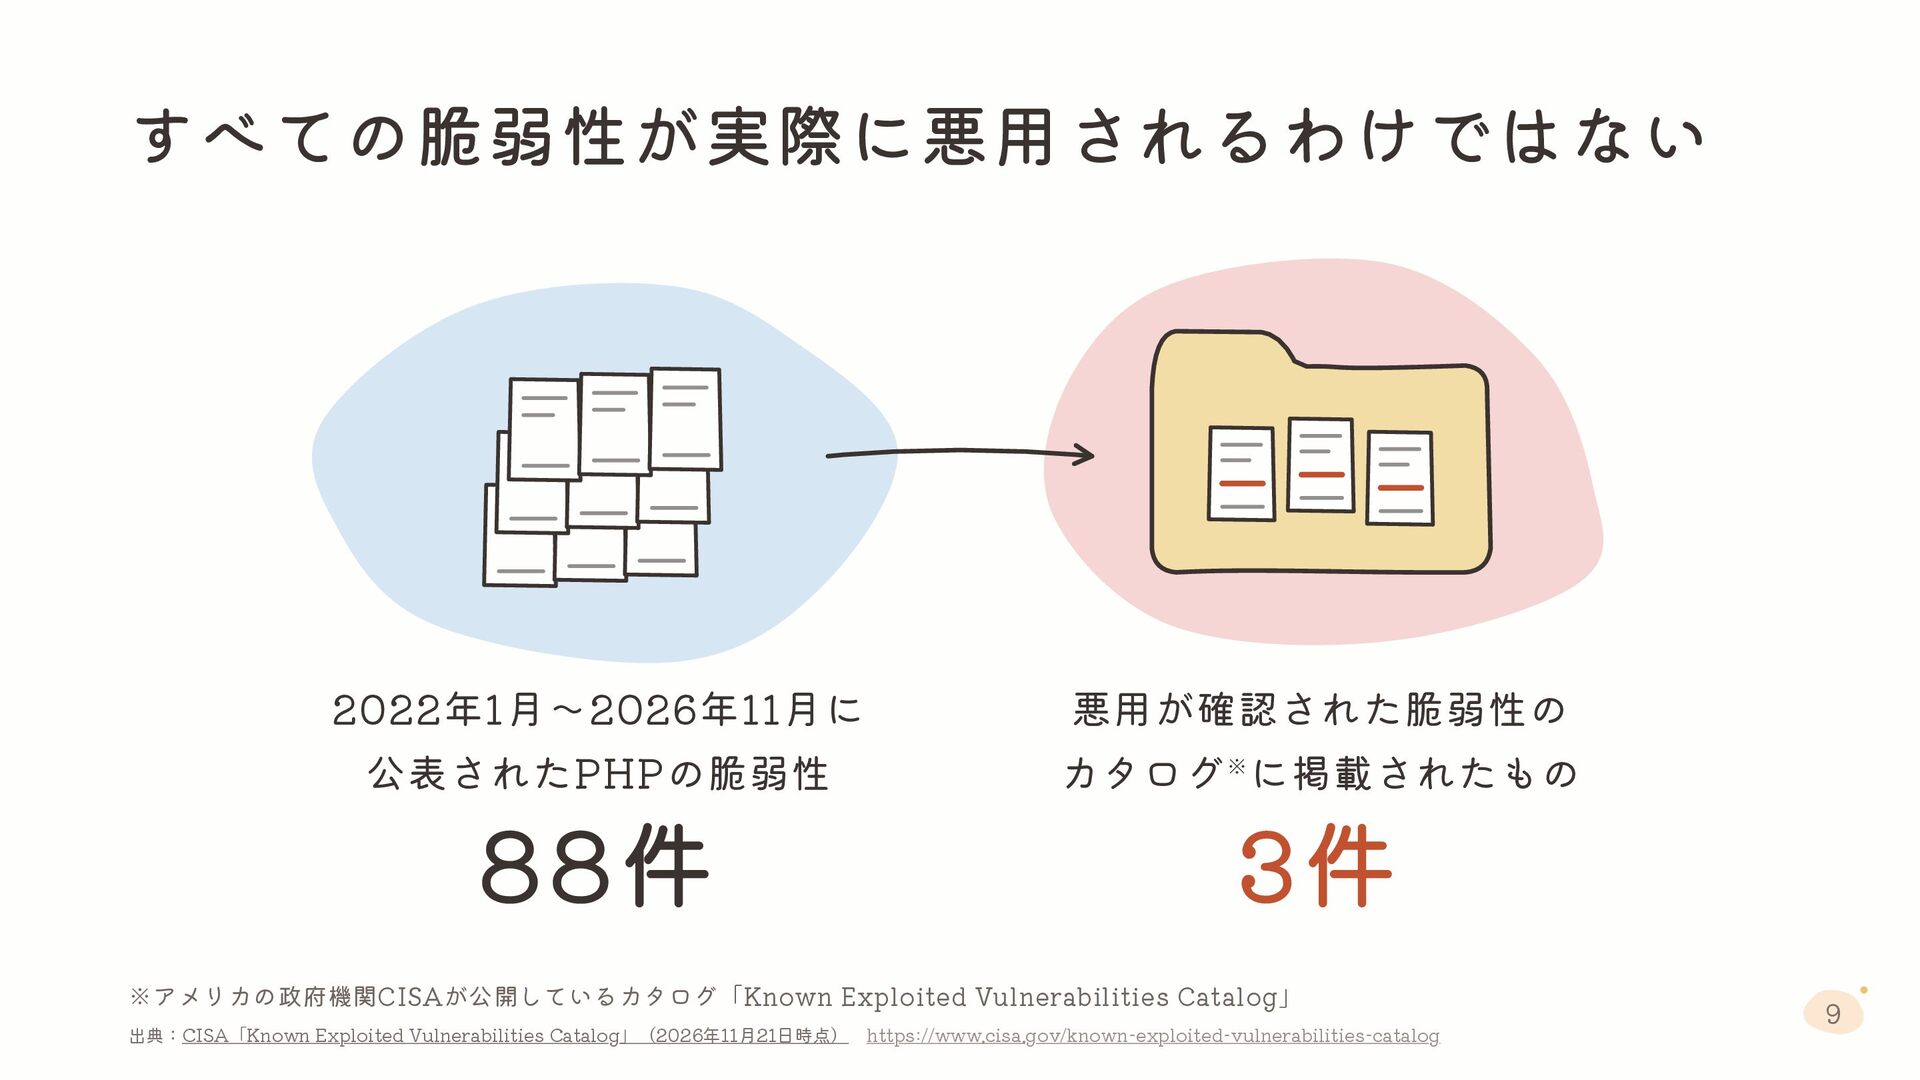
すべての脆弱性が実際に悪用されるわけではない 2022年1月〜2026年11月に 悪用が確認された脆弱性の 公表されたPHPの脆弱性 カタログ ※ に掲載されたもの 88件 3件 ※アメリカの政府機関CISAが公開しているカタログ「Known
Exploited Vulnerabilities Catalog」 出典:CISA「Known Exploited Vulnerabilities Catalog」(2026年11月21日時点) https://www.cisa.gov/known-exploited-vulnerabilities-catalog 9
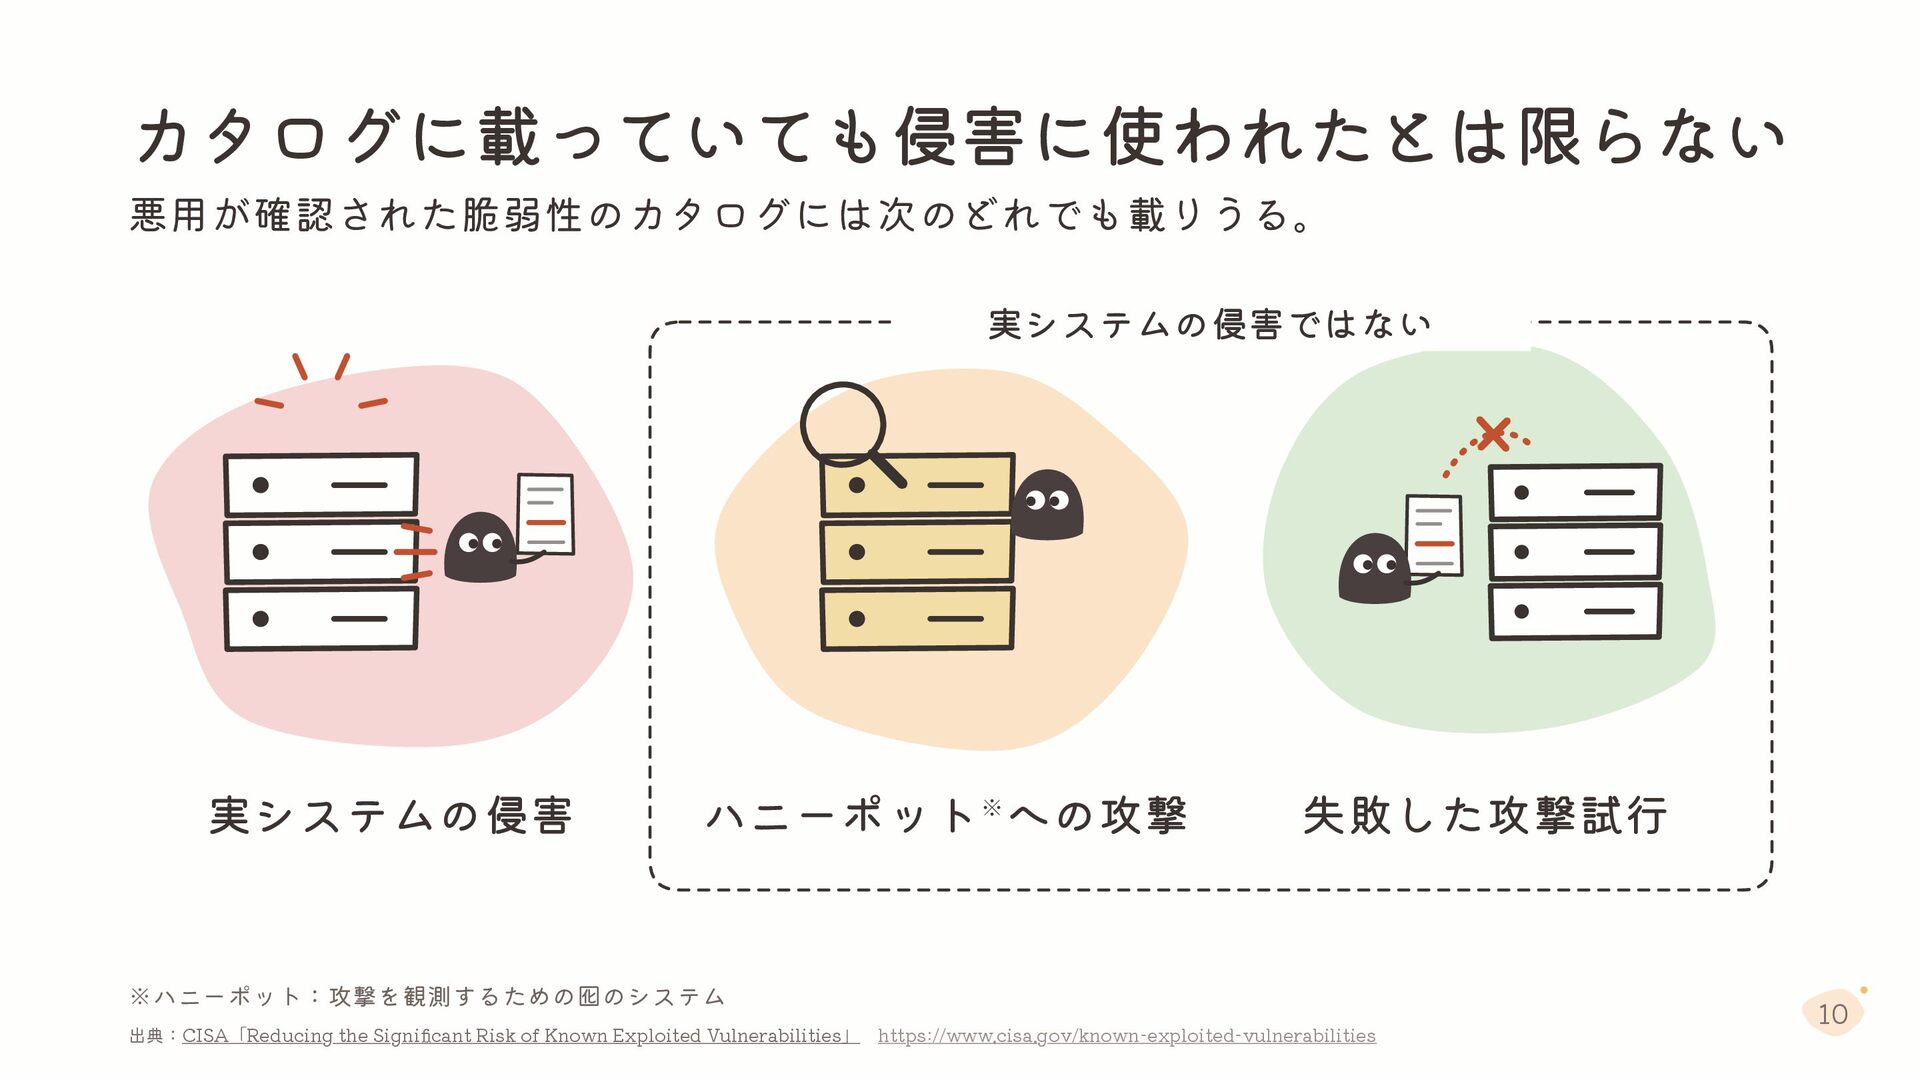
カタログに載っていても侵害に使われたとは限らない 悪用が確認された脆弱性のカタログには次のどれでも載りうる。 実システムの侵害ではない 実システムの侵害 ハニーポット ※ への攻撃 失敗した攻撃試行 ※ハニーポット:攻撃を観測するための囮のシステム 出典:CISA「Reducing
the Significant Risk of Known Exploited Vulnerabilities」 https://www.cisa.gov/known-exploited-vulnerabilities 10
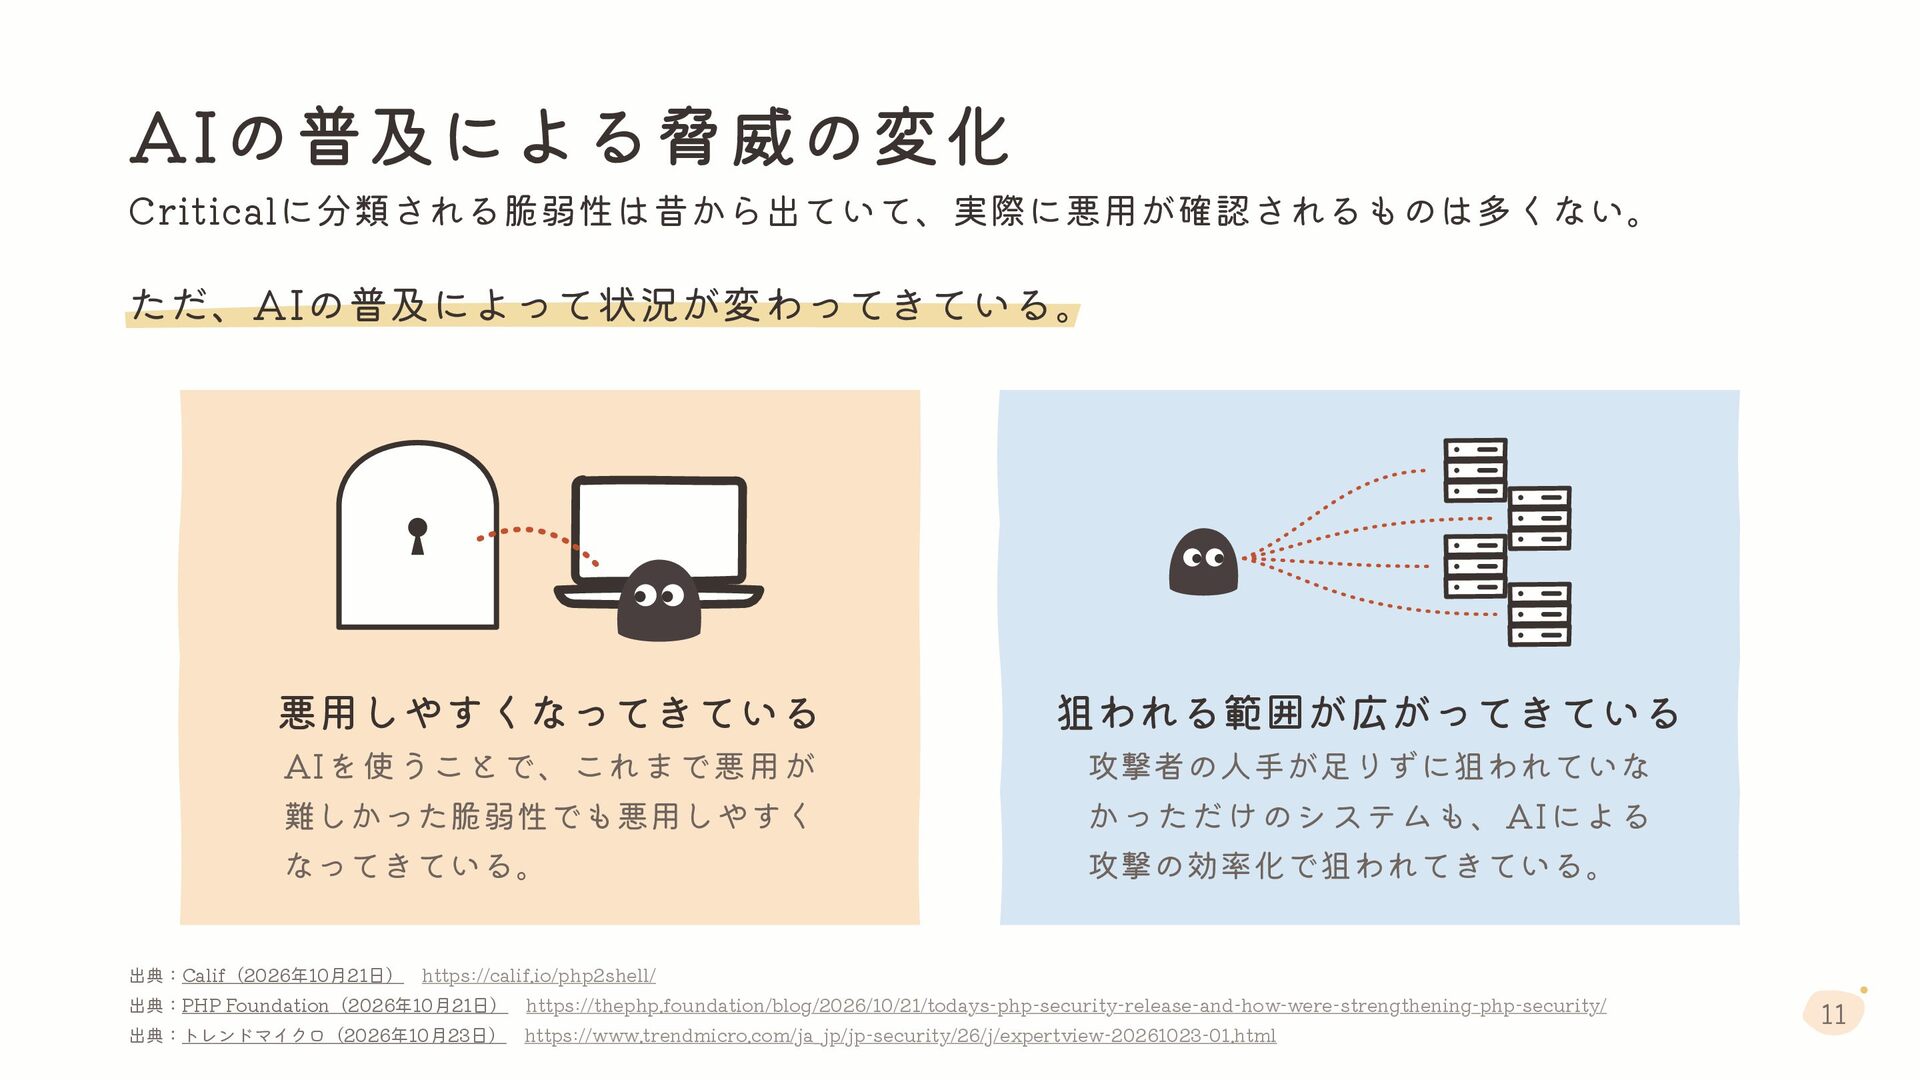
AIの普及による脅威の変化 Criticalに分類される脆弱性は昔から出ていて、実際に悪用が確認されるものは多くない。 ただ、AIの普及によって状況が変わってきている。 悪用しやすくなってきている 狙われる範囲が広がってきている AIを使うことで、これまで悪用が 攻撃者の人手が足りずに狙われていな 難しかった脆弱性でも悪用しやすく かっただけのシステムも、AIによる なってきている。
攻撃の効率化で狙われてきている。 出典:Calif(2026年10月21日) https://calif.io/php2shell/ 出典:PHP Foundation(2026年10月21日) https://thephp.foundation/blog/2026/10/21/todays-php-security-release-and-how-were-strengthening-php-security/ 出典:トレンドマイクロ(2026年10月23日) https://www.trendmicro.com/ja_jp/jp-security/26/j/expertview-20261023-01.html 11
個人の見解 ガチでヤバそうな 脆弱性の見極め方 (インターネットからアクセスできるWebシステムを想定) 12
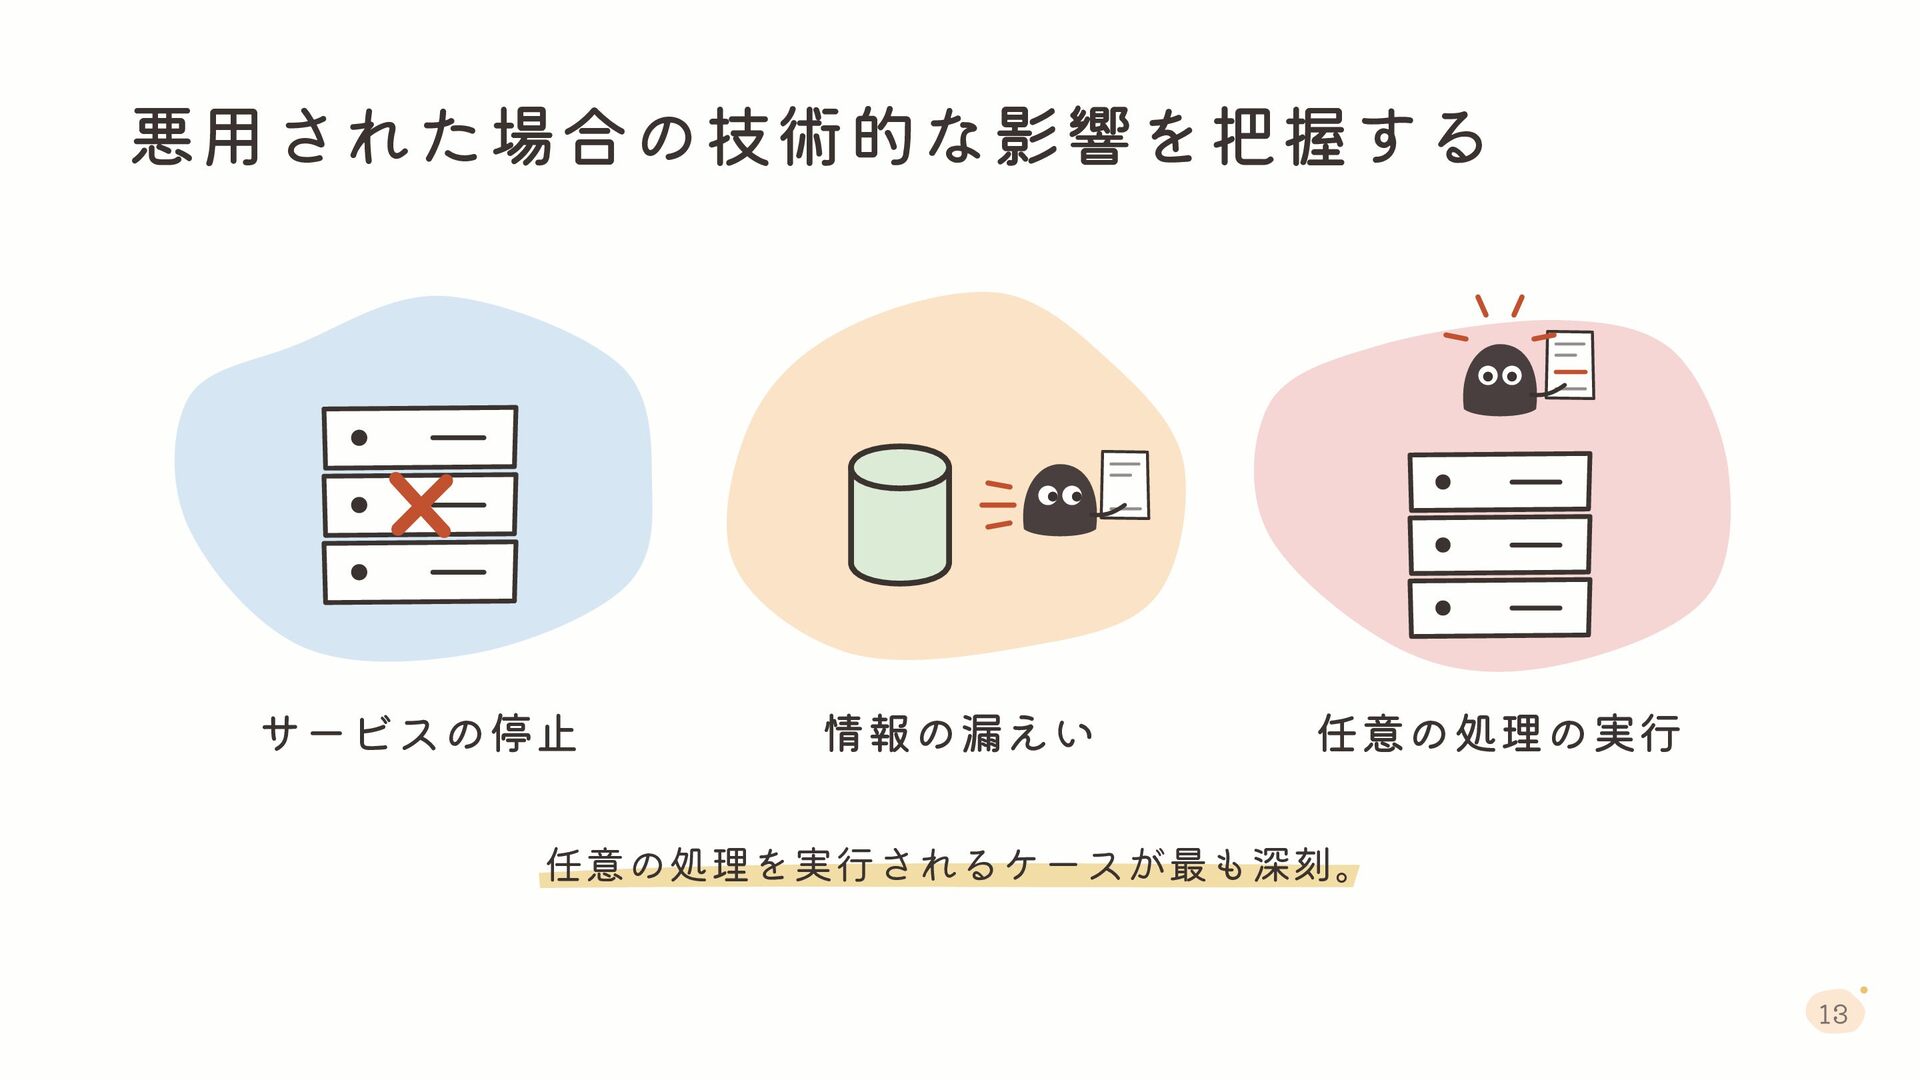
悪用された場合の技術的な影響を把握する サービスの停止 情報の漏えい 任意の処理の実行 任意の処理を実行されるケースが最も深刻。 13
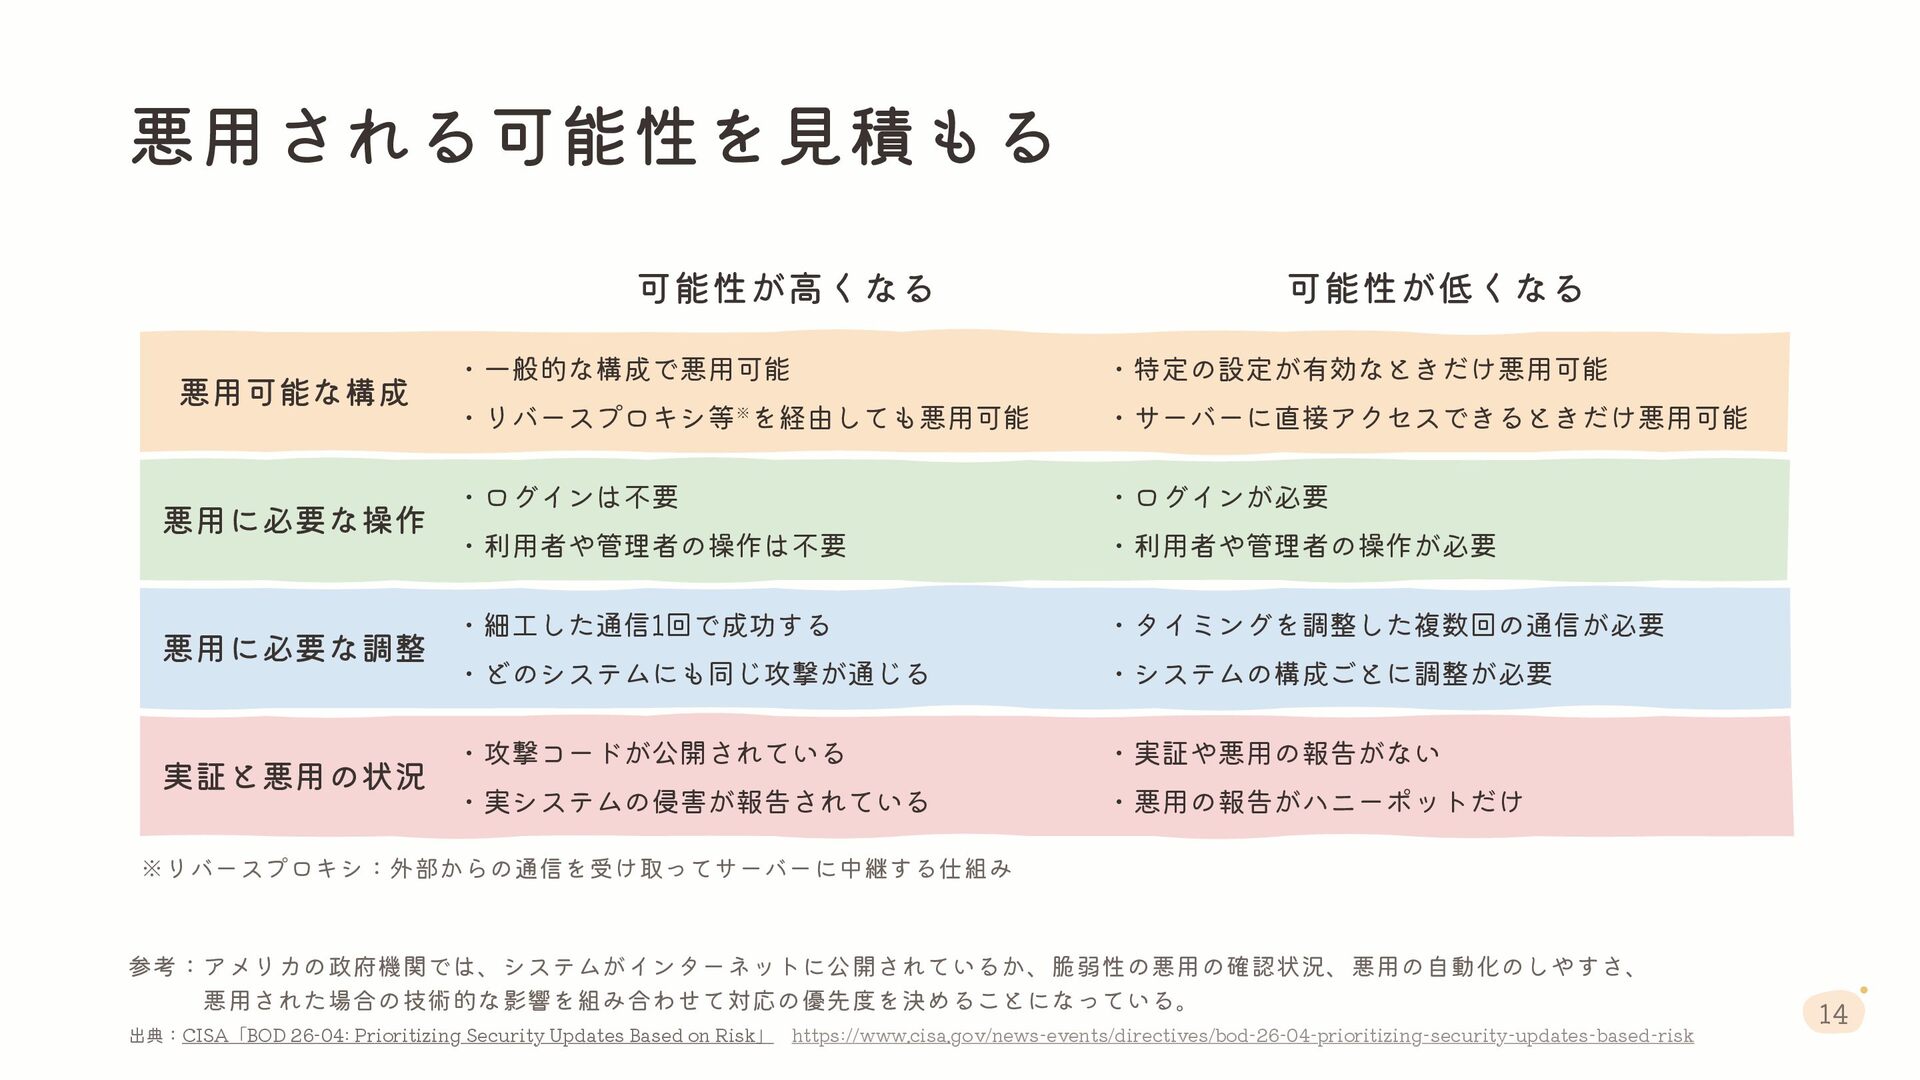
広く悪用される可能性を見積もる 可能性を高く見る例 悪用可能な構成 悪用に必要な操作 悪用に必要な調整 実証と悪用の状況 可能性を高く見ない例 ・一般的な構成で悪用可能 ・既定では無効の設定が有効なときだけ悪用可能 ・リバースプロキシ等※を経由しても悪用可能
・サーバーに直接アクセスできるときだけ悪用可能 ・ログインが不要 ・ログインが必要 ・利用者や管理者の操作が不要 ・利用者や管理者の操作が必要 ・細工した通信1回で成功する ・タイミングを調整した複数回の通信が必要 ・どのシステムにも同じ攻撃が通じる ・システムの構成ごとに調整が必要 ・攻撃コードが公開されている ・実証や悪用の報告がない ・実システムの侵害が報告されている ・悪用の報告がハニーポットだけ ※リバースプロキシ:外部からの通信を受け取ってサーバーに中継する仕組み 参考:アメリカの政府機関では、システムがインターネットに公開されているか、脆弱性の悪用の確認状況、悪用の自動化のしやすさ、 悪用された場合の技術的な影響を組み合わせて対応の優先度を決めることになっている。 出典:CISA「BOD 26-04: Prioritizing Security Updates Based on Risk」 https://www.cisa.gov/news-events/directives/bod-26-04-prioritizing-security-updates-based-risk 14
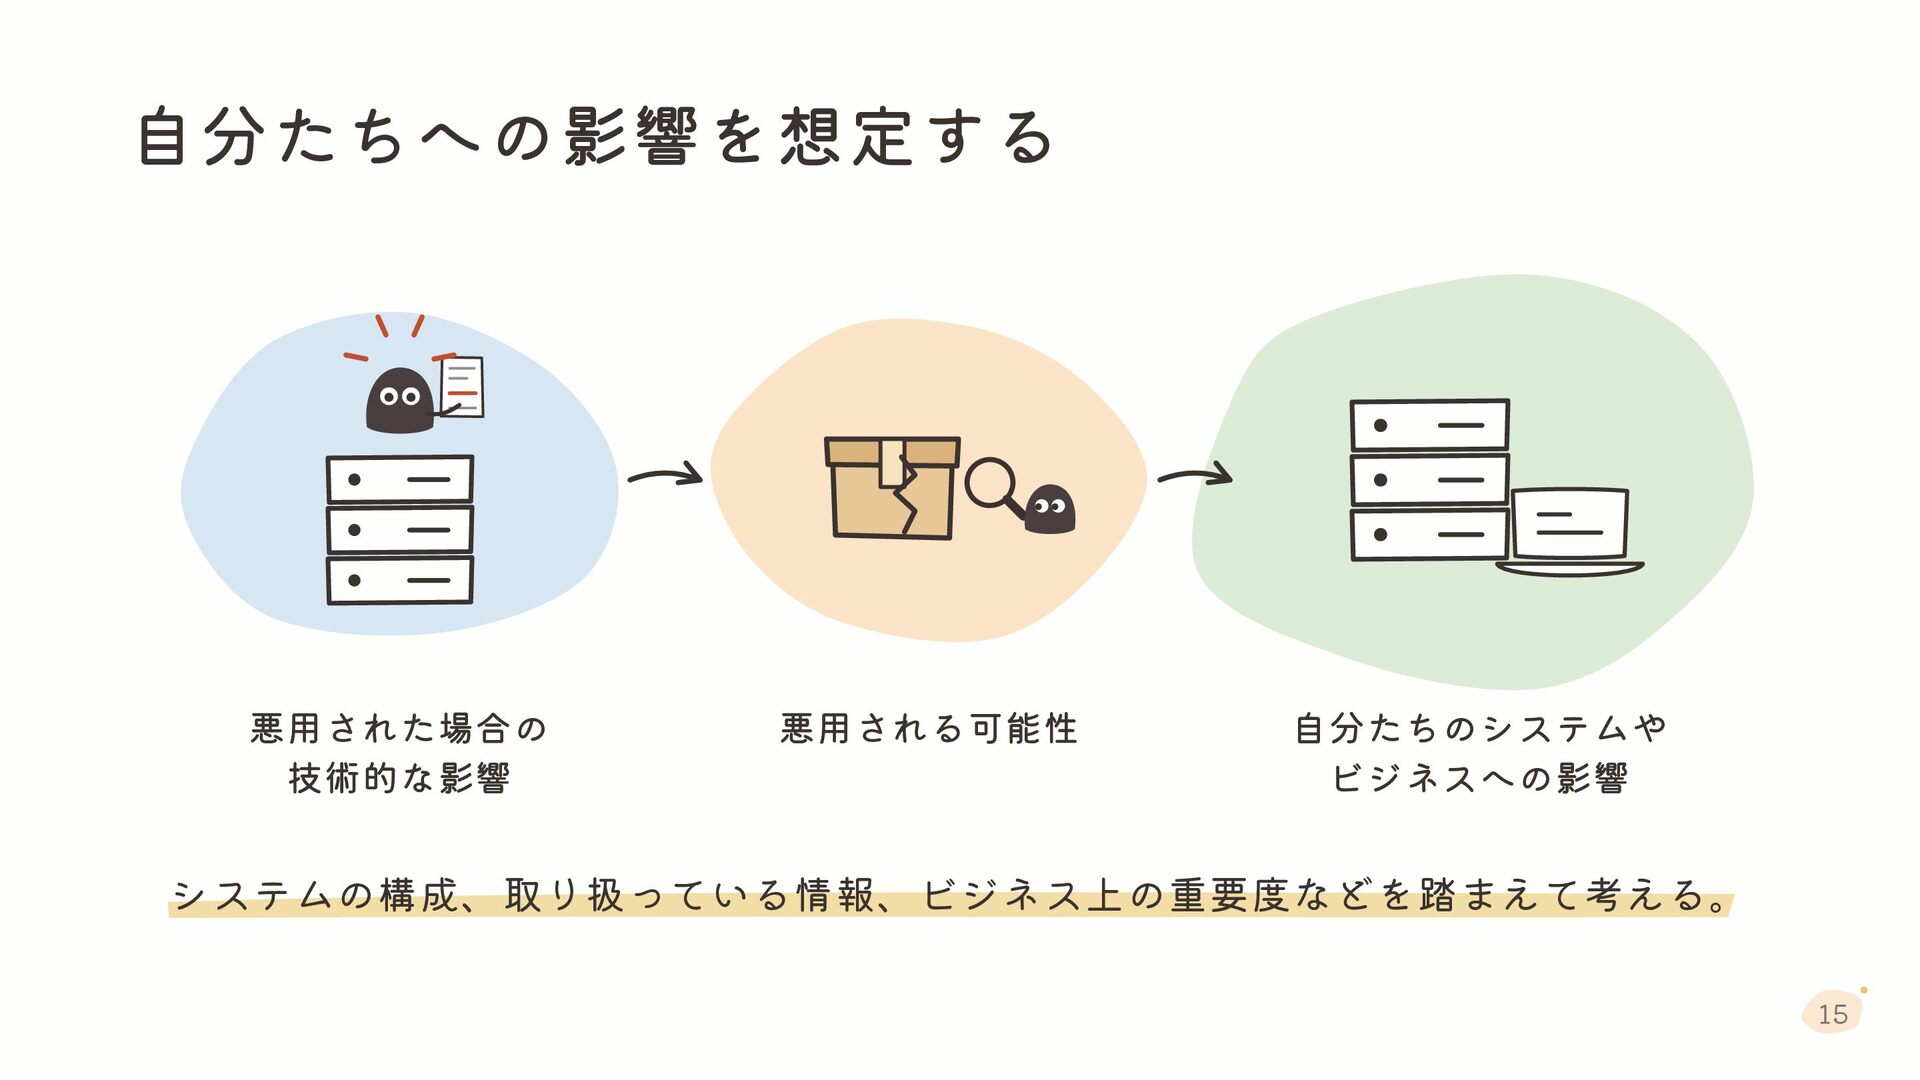
自分たちへの影響を想定する 悪用された場合の 技術的な影響 広く悪用される可能性 自分たちのシステムや ビジネスへの影響 システムの構成、取り扱っている情報、ビジネス上の重要度などを踏まえて考える。 15
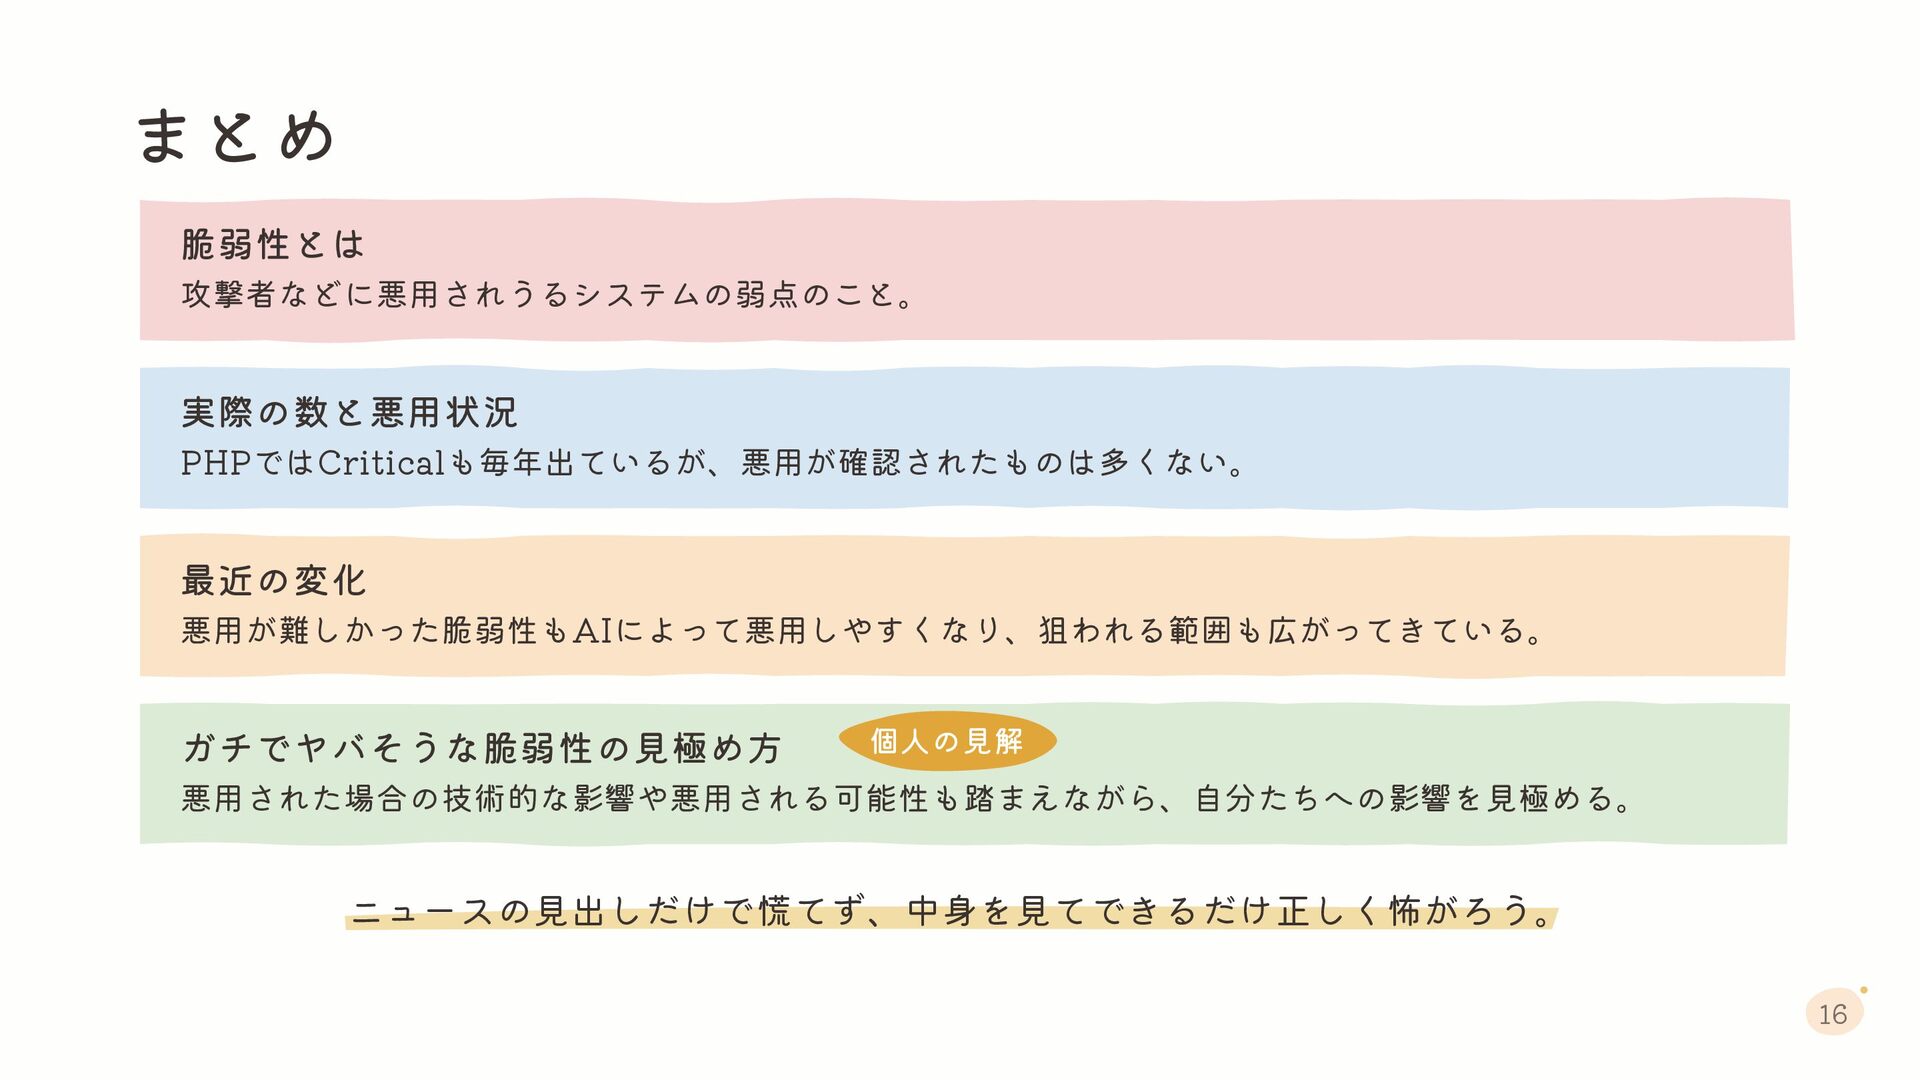
まとめ 脆弱性とは 攻撃者などに悪用されうるシステムの弱点のこと。 実際の数と悪用状況 PHPではCriticalも毎年出ているが、悪用が確認されたものは多くない。 最近の変化 悪用が難しかった脆弱性もAIによって悪用しやすくなり、狙われる範囲も広がってきている。 ガチでヤバそうな脆弱性の見極め方 個人の見解 悪用された場合の技術的な影響や広く悪用される可能性も踏まえながら、自分たちへの影響を見極める。
ニュースの見出しだけで慌てず、中身を見てできるだけ正しく怖がろう。 16
おわり
More Decks by tetsu_1008
See All by tetsu_1008
はじめてのWebアプリ開発
tetsu1008
0
160
「パスキーのすべて」輪読会(1.1 パスワード)
tetsu1008
0
160
Featured
See All Featured
Building the Perfect Custom Keyboard
takai
2
970
Collaborative Software Design: How to facilitate domain modelling decisions
baasie
1
390
How to build a perfect <img>
jonoalderson
1
6.3k
Agile that works and the tools we love
rasmusluckow
331
22k
Are puppies a ranking factor?
jonoalderson
2
4.2k
Jamie Indigo - Trashchat’s Guide to Black Boxes: Technical SEO Tactics for LLMs
techseoconnect
PRO
0
760
The Impact of AI in SEO - AI Overviews June 2024 Edition
aleyda
6
1.3k
Music & Morning Musume
bryan
48
7.5k
WENDY [Excerpt]
tessaabrams
15
41k
Templates, Plugins, & Blocks: Oh My! Creating the theme that thinks of everything
marktimemedia
31
3k
Practical Tips for Bootstrapping Information Extraction Pipelines
honnibal
25
2.2k
Public Speaking Without Barfing On Your Shoes - THAT 2023
reverentgeek
1
670


 tetsu1008
 takai
 baasie
 jonoalderson
 rasmusluckow
 techseoconnect
 aleyda
 bryan
 tessaabrams
 marktimemedia
 honnibal
 reverentgeek