La seguridad en la nube es la misma? Ciclo de vida de contenedores Actualización y mantenimiento sin interrupciones Monitoreo y detección de amenazas Gestión de secretos Firewalls/IPS no son suficientes
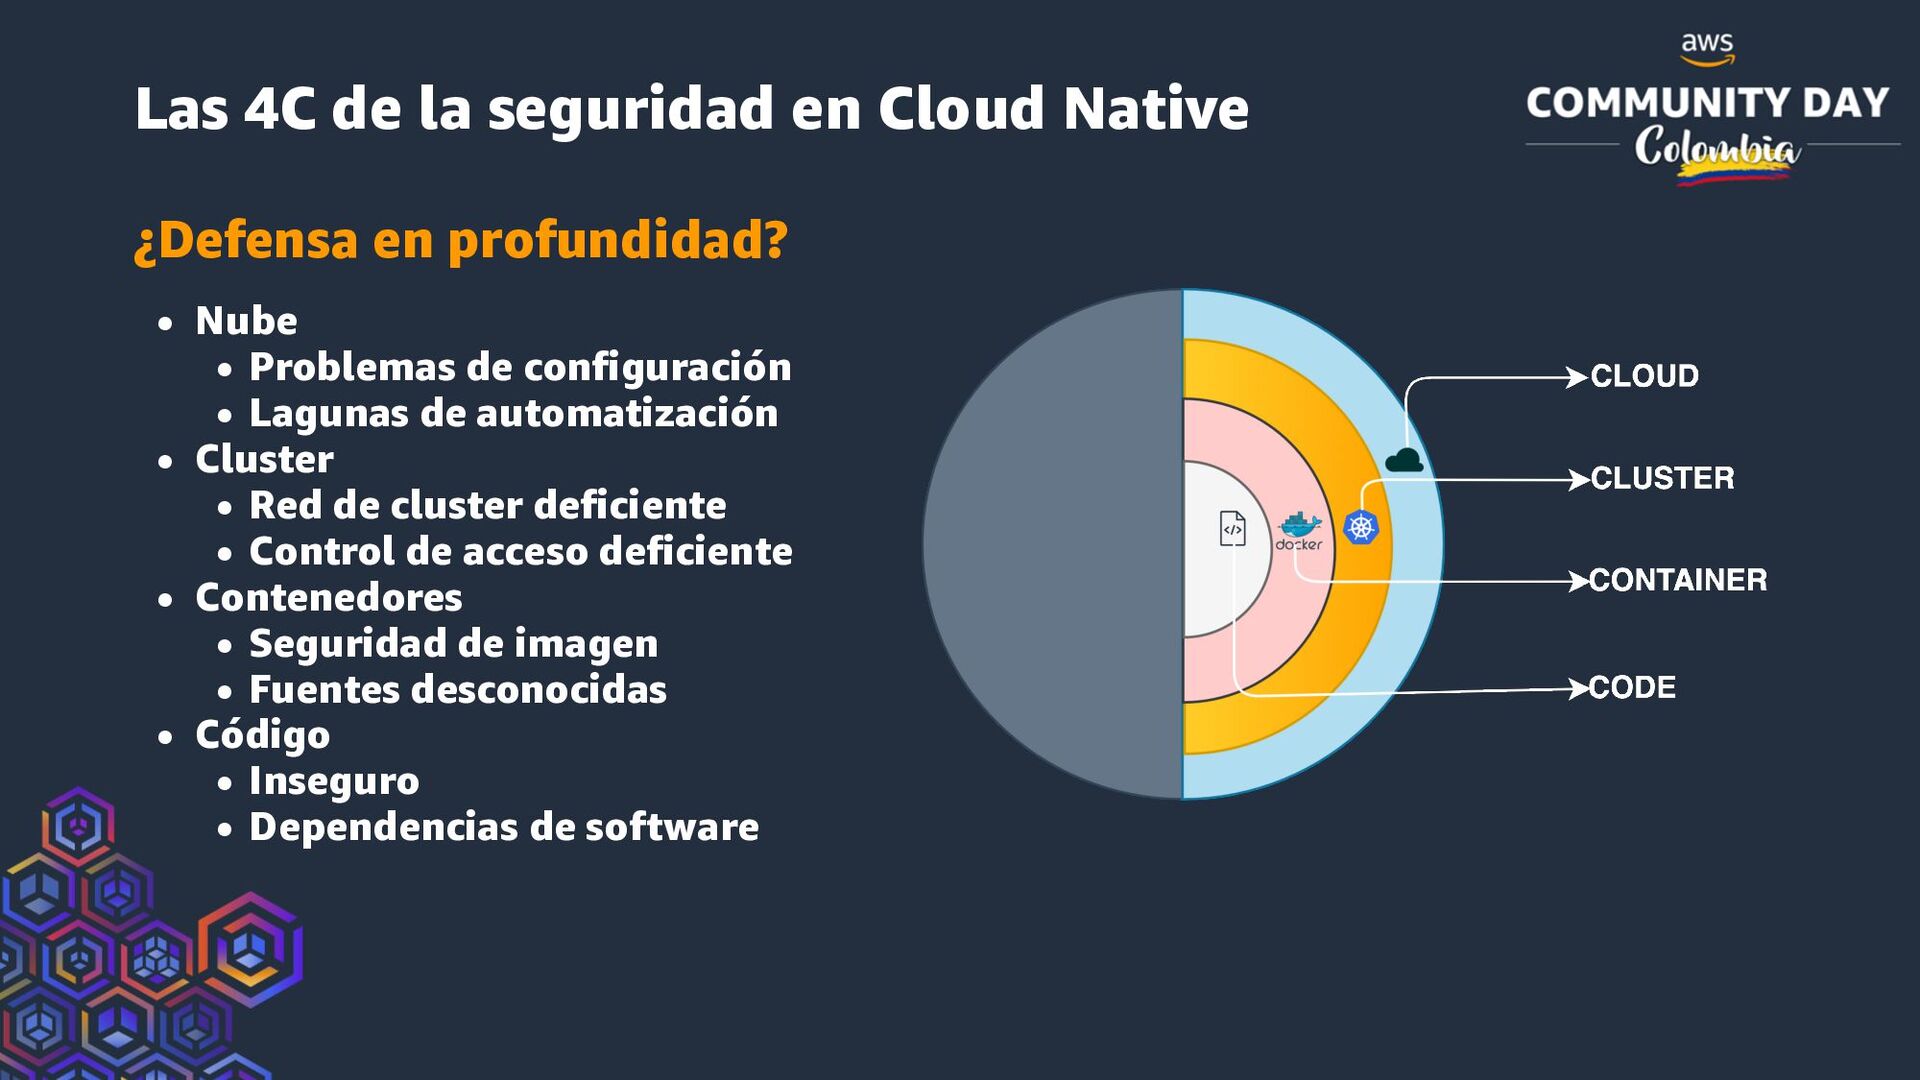
Native • Nube • Problemas de configuración • Lagunas de automatización • Cluster • Red de cluster deficiente • Control de acceso deficiente • Contenedores • Seguridad de imagen • Fuentes desconocidas • Código • Inseguro • Dependencias de software ¿Defensa en profundidad?
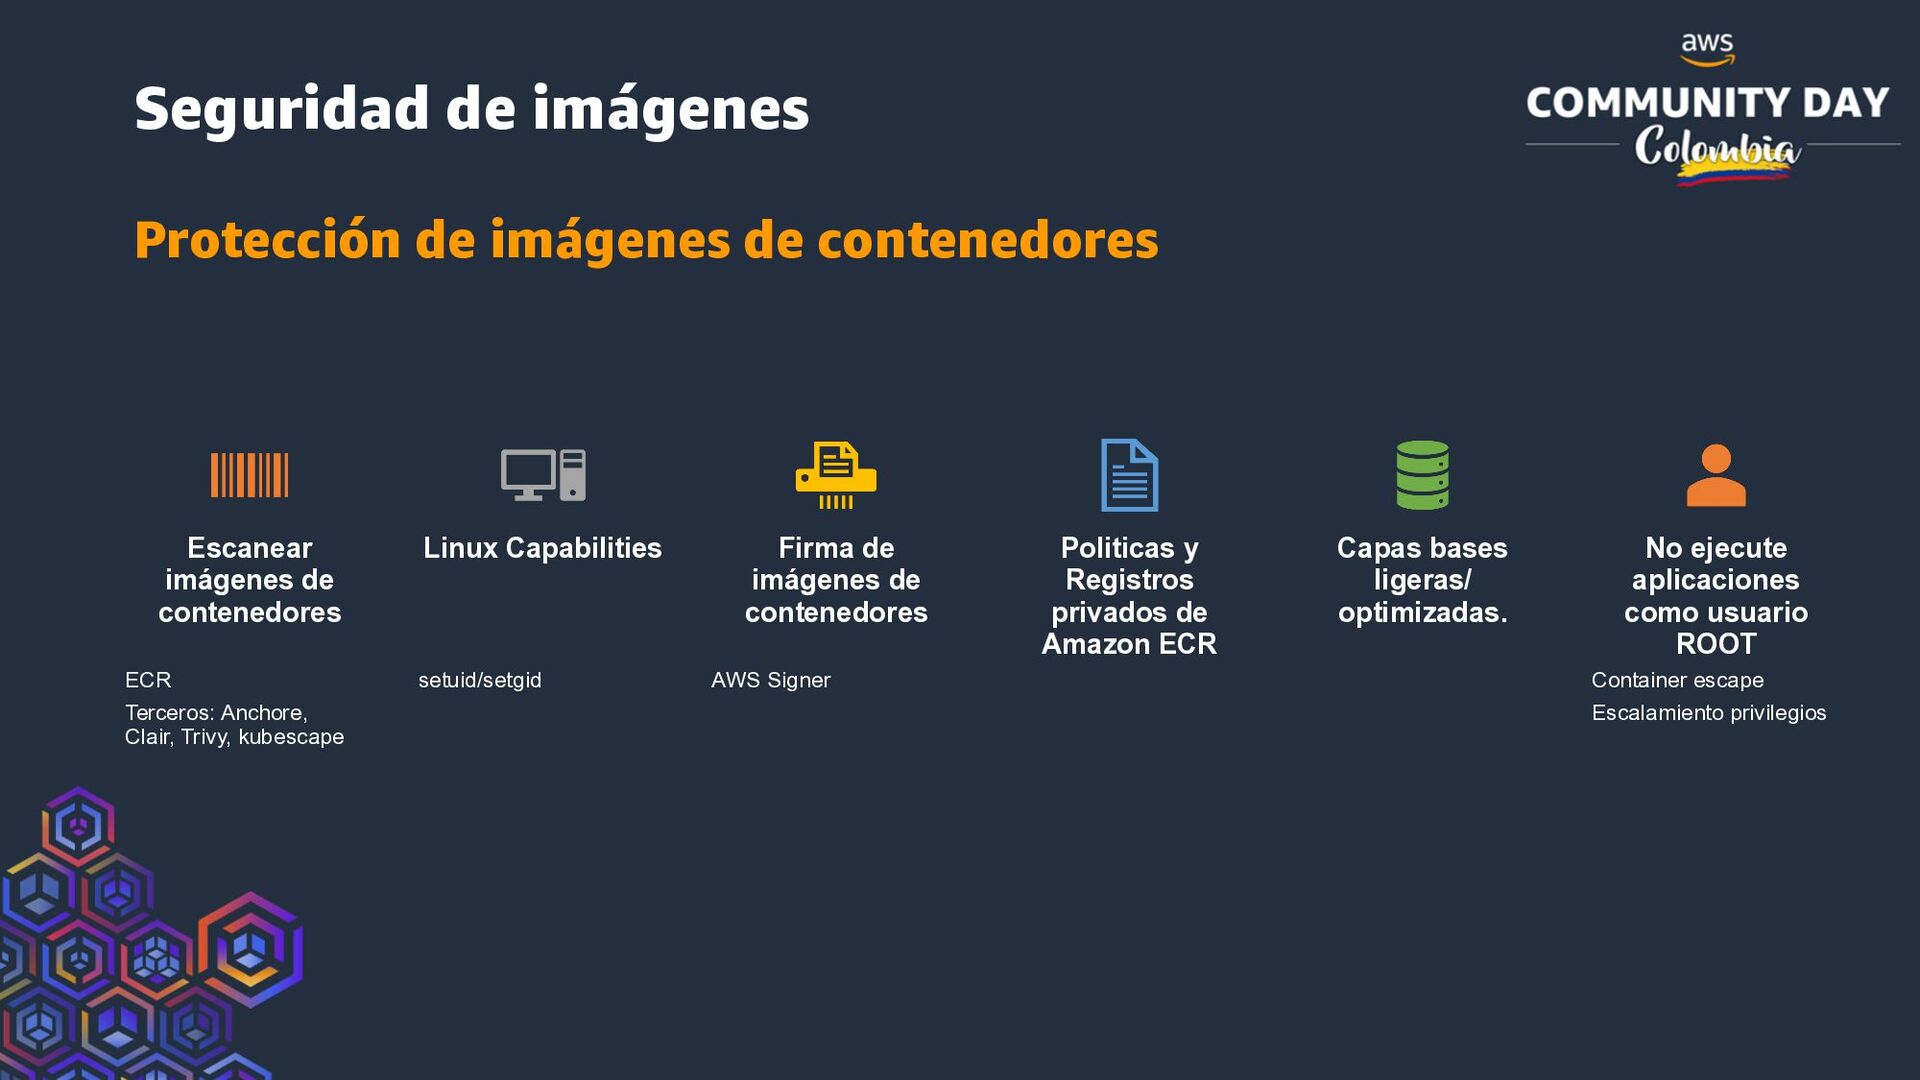
contenedores Escanear imágenes de contenedores ECR Terceros: Anchore, Clair, Trivy, kubescape Linux Capabilities setuid/setgid Firma de imágenes de contenedores AWS Signer Politicas y Registros privados de Amazon ECR Capas bases ligeras/ optimizadas. No ejecute aplicaciones como usuario ROOT Container escape Escalamiento privilegios
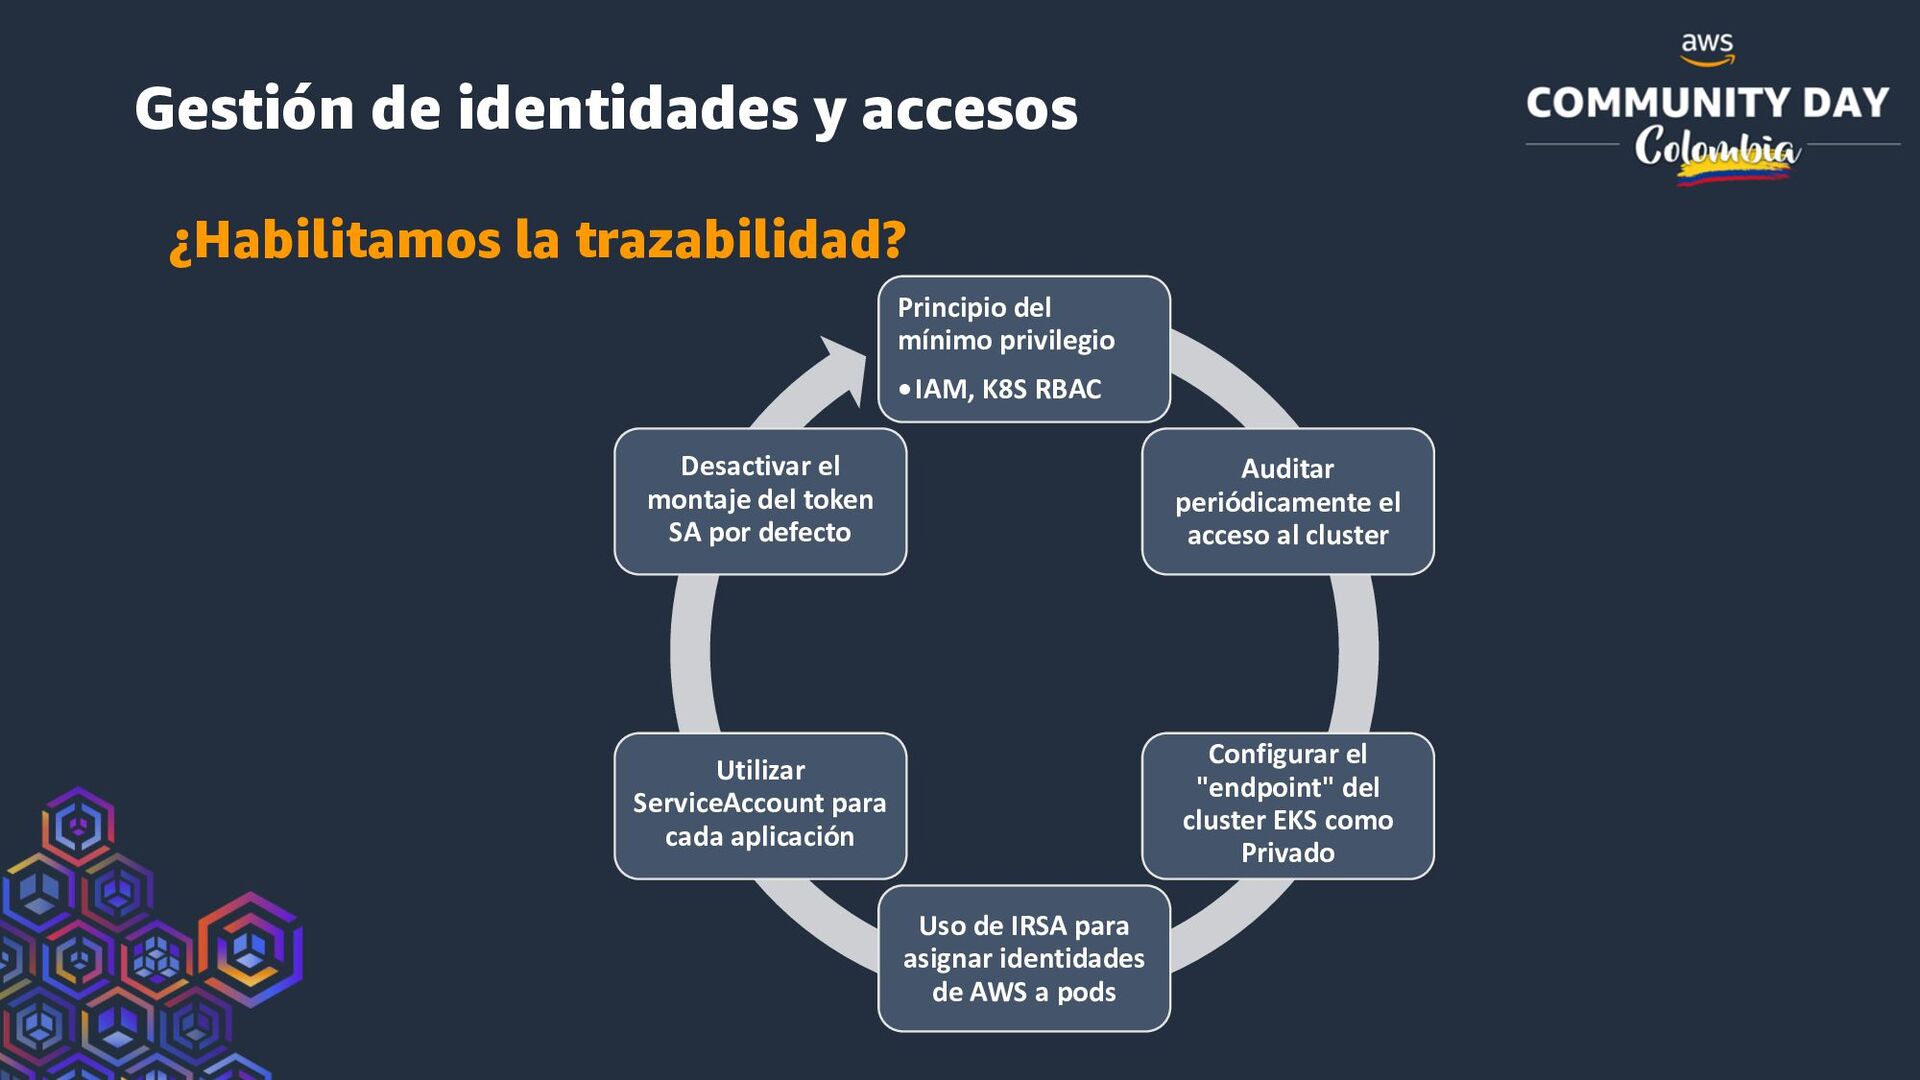
trazabilidad? Principio del mínimo privilegio •IAM, K8S RBAC Auditar periódicamente el acceso al cluster Configurar el "endpoint" del cluster EKS como Privado Uso de IRSA para asignar identidades de AWS a pods Utilizar ServiceAccount para cada aplicación Desactivar el montaje del token SA por defecto
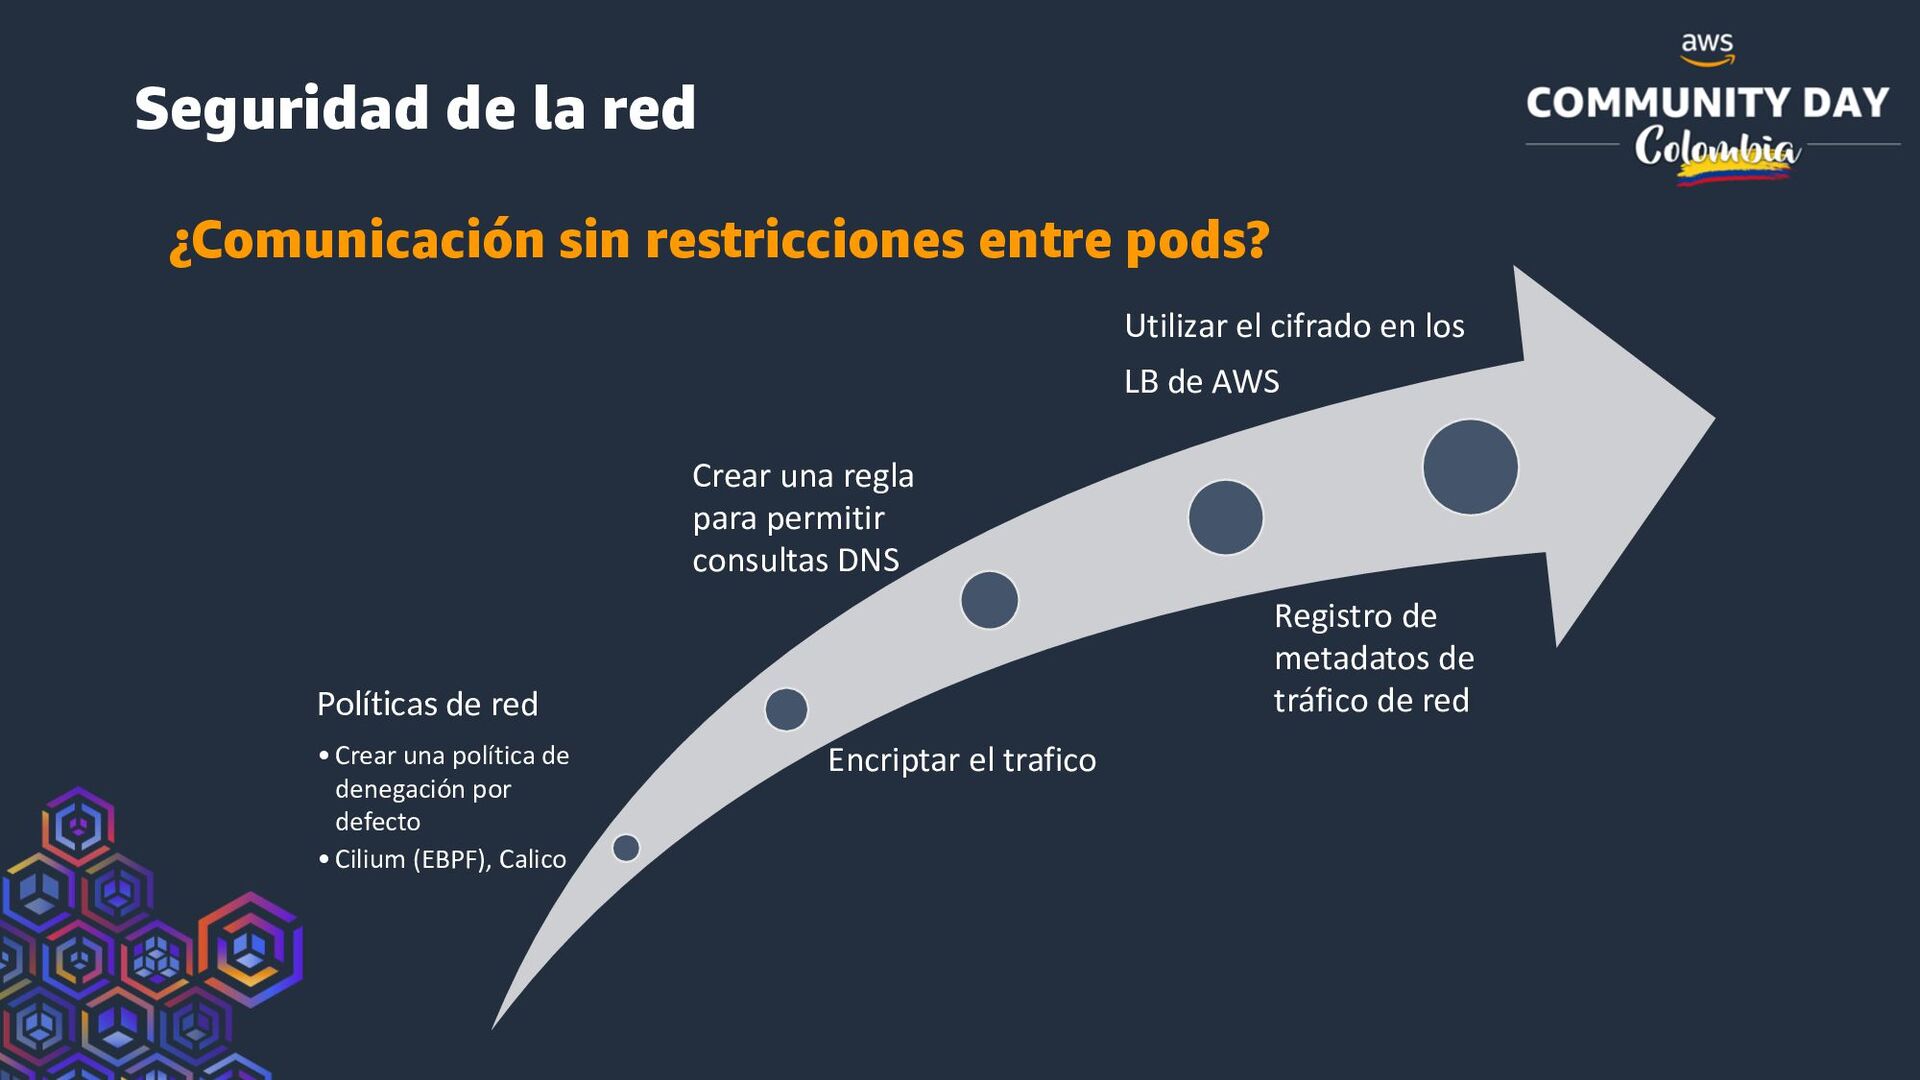
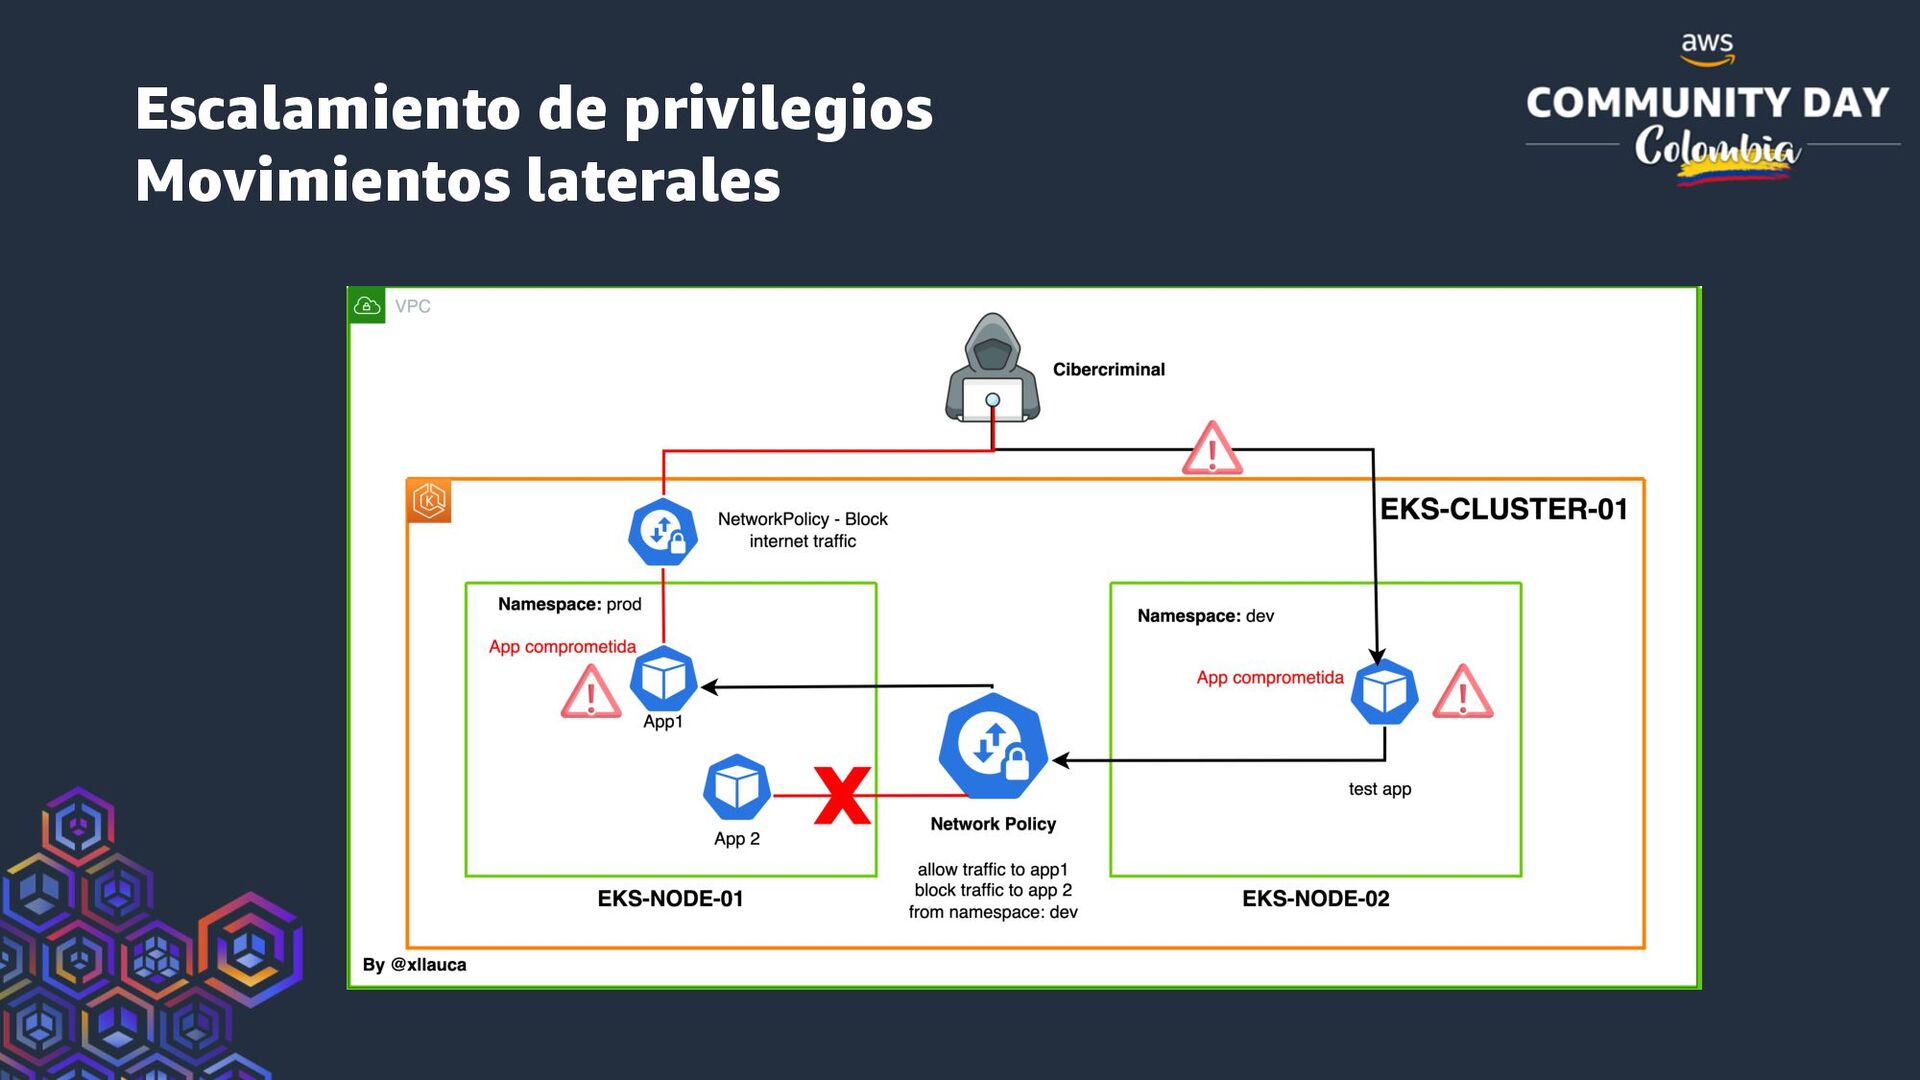
entre pods? Políticas de red •Crear una política de denegación por defecto •Cilium (EBPF), Calico Encriptar el trafico Crear una regla para permitir consultas DNS Registro de metadatos de tráfico de red Utilizar el cifrado en los LB de AWS

 SiteGround - Reliable hosting with speed, security, and support you can count on.


 xllauca
 pfn
 namiki64
 riyaamemiya
 bgpat
 shogo4131
 syuchimu
 sudoakiy
 codatum
 codmoninc
 occhi
 kash1064
 productmarketing
 jonoalderson
 portentint
 codingconduct
 holman
 brad_frost
 paigeccino
 lynnandtonic
 coloredviolet
 smashingmag
 baasie