de experiencia trabajando en seguridad información/informática, los dos últimos años trabajando en devops. Speaker • AWS Community Day Colombia 2023 • KCD Guatemala 2023 • KCD El Salvador 2023 Proyectos (Colaboración GitHub) • Kubernetes Goat • GOAD (Game Of Active Directory) • Totally Insecure Web Application Project (TIWAP) Certificaciones
ti mismo; en cien batallas, nunca saldrás derrotado” The Art Of War - Sun Tzu • Conócete a ti mismo: Evalúa tu entorno, tus políticas de seguridad y tus vulnerabilidades internas. • Conoce al enemigo: Comprende las amenazas y mejores prácticas de seguridad
organización si fines de lucro, su objetivo es ayudar a la organizaciones a desarrollar, desplegar y mantener aplicaciones y servicios web seguros. • Investigación y documentación • Creación de herramientas y recursos • Educación y concientización • Establecimiento de Listas de Amenazas (OWASP Top 10) Web, Mobile, Kubernetes, API
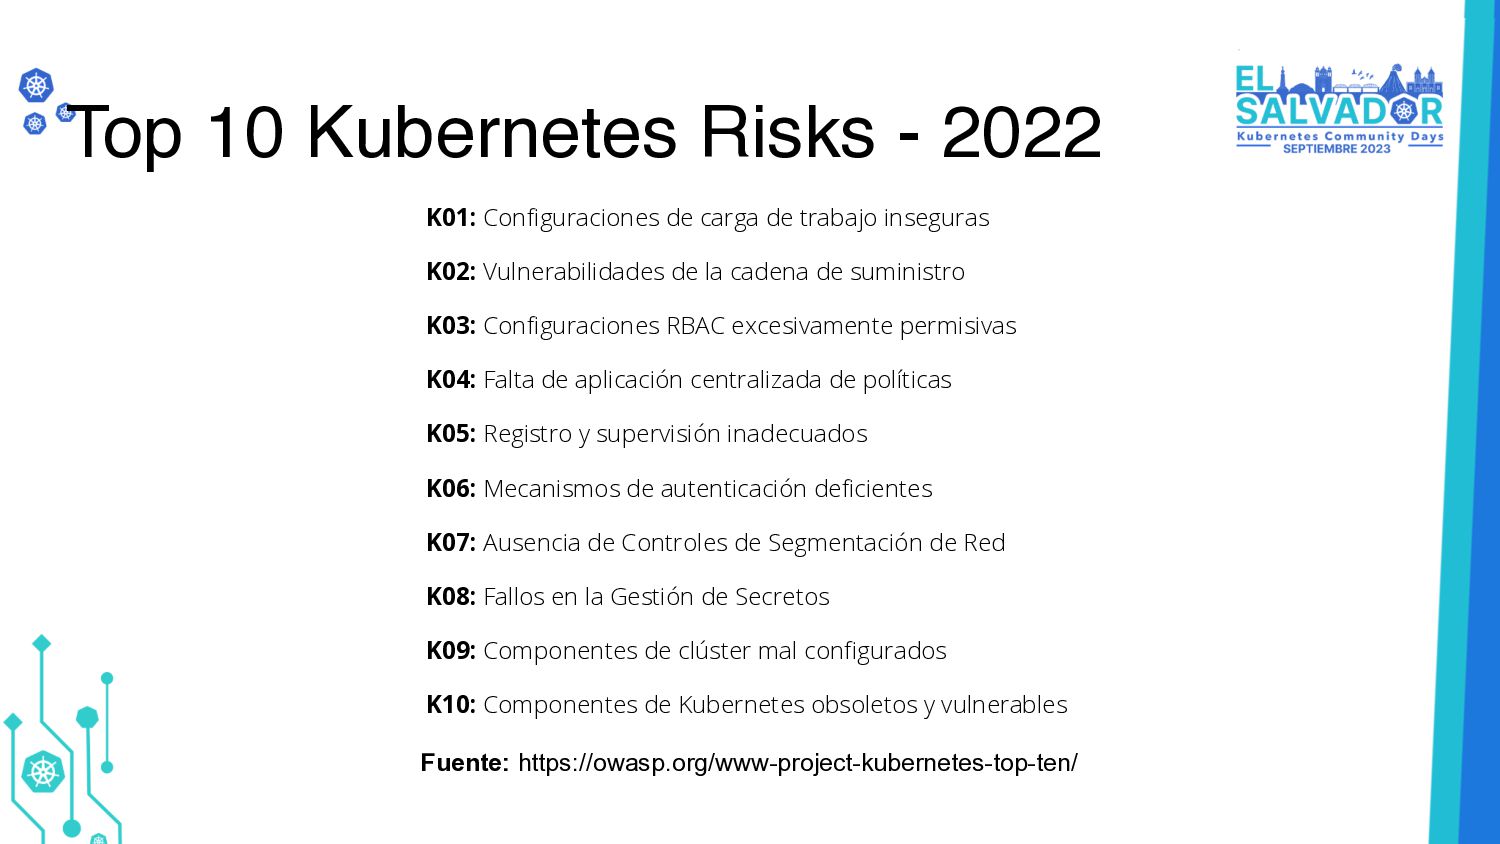
de carga de trabajo inseguras K02: Vulnerabilidades de la cadena de suministro K03: Configuraciones RBAC excesivamente permisivas K04: Falta de aplicación centralizada de políticas K05: Registro y supervisión inadecuados K06: Mecanismos de autenticación deficientes K07: Ausencia de Controles de Segmentación de Red K08: Fallos en la Gestión de Secretos K09: Componentes de clúster mal configurados K10: Componentes de Kubernetes obsoletos y vulnerables
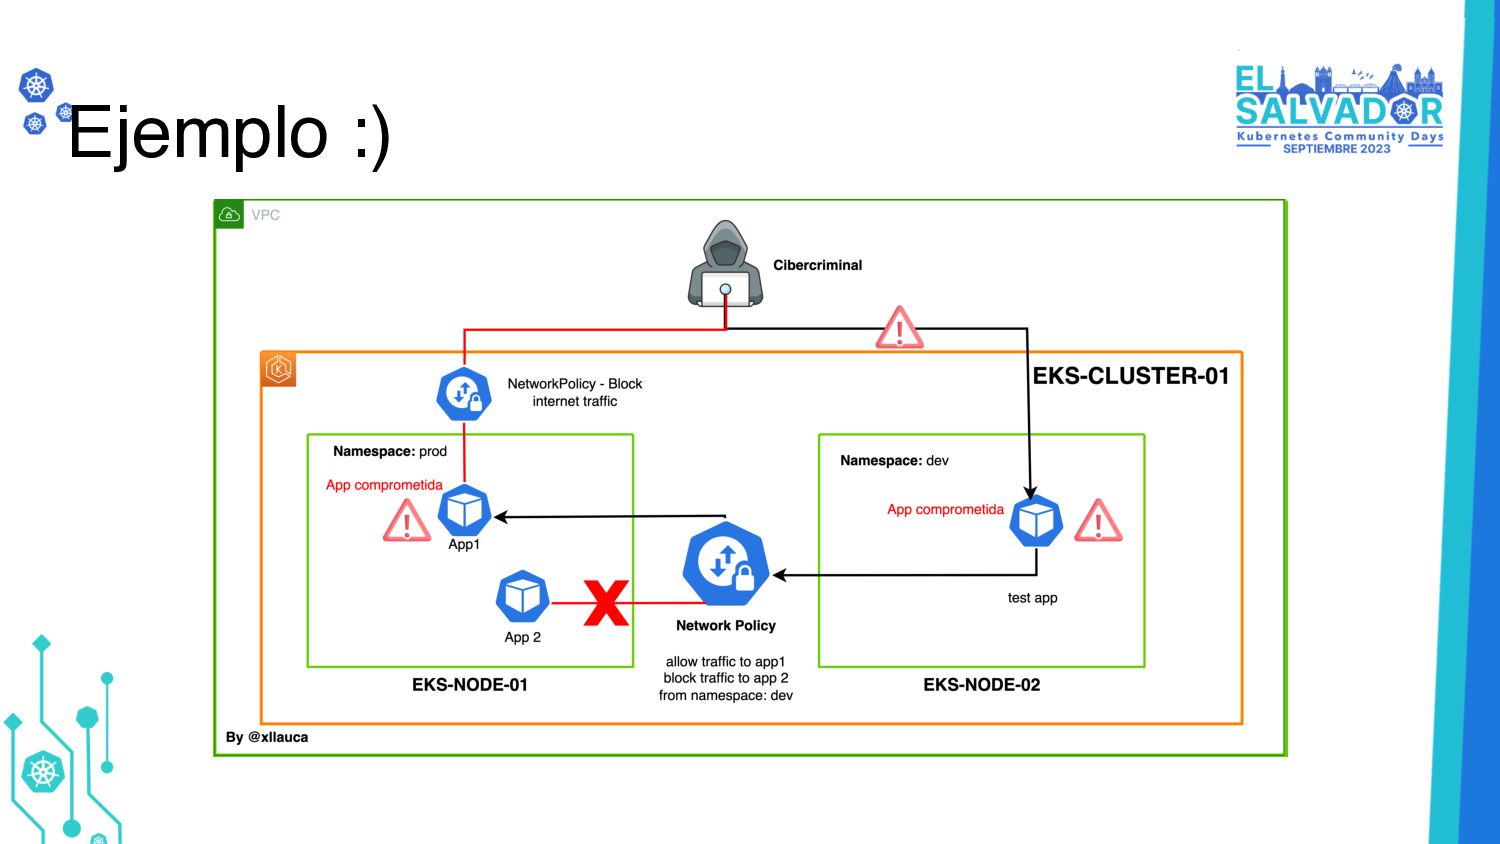
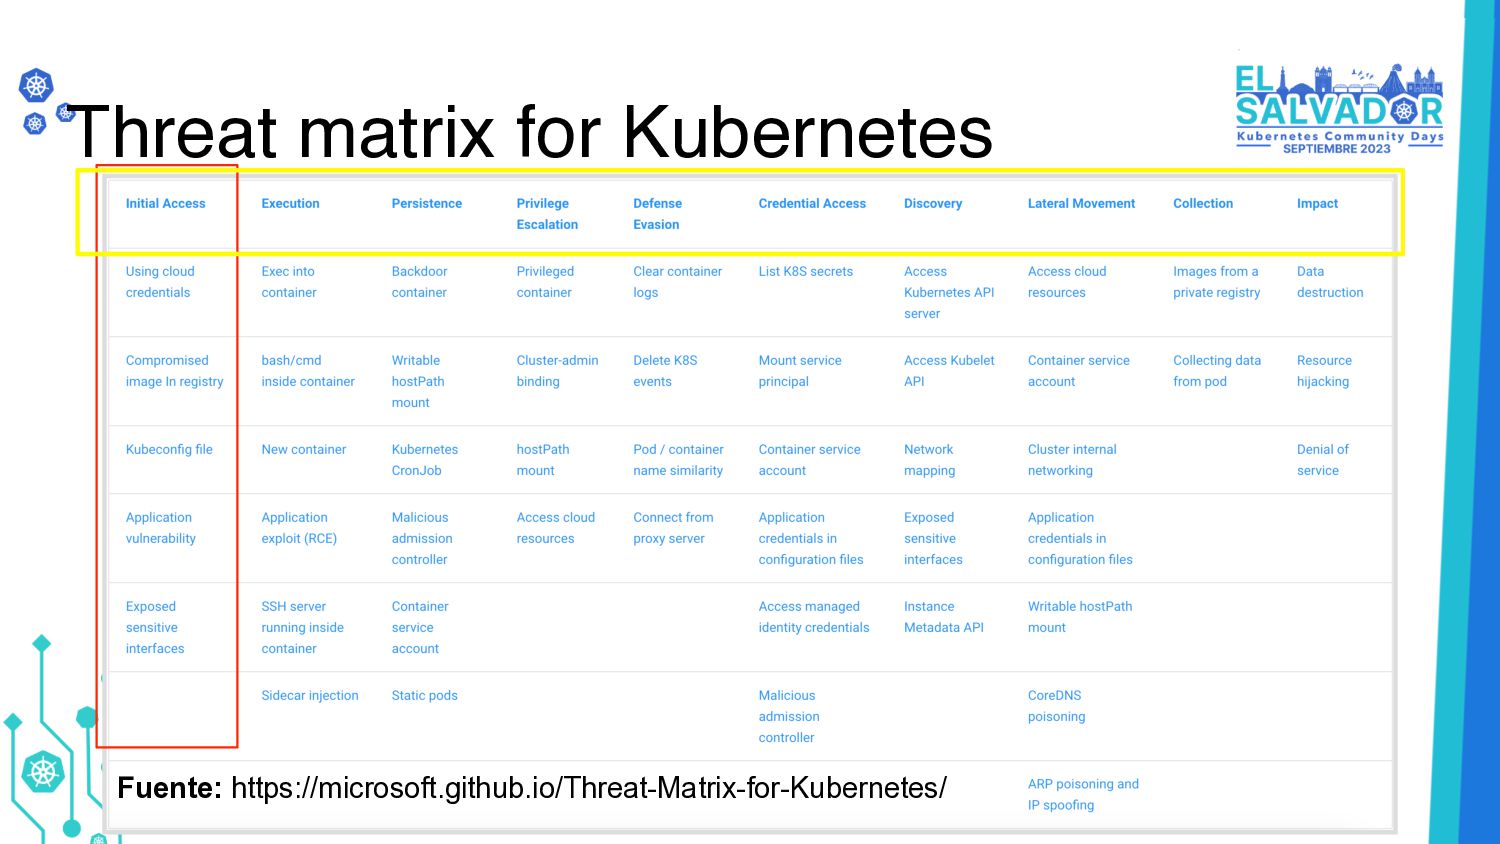
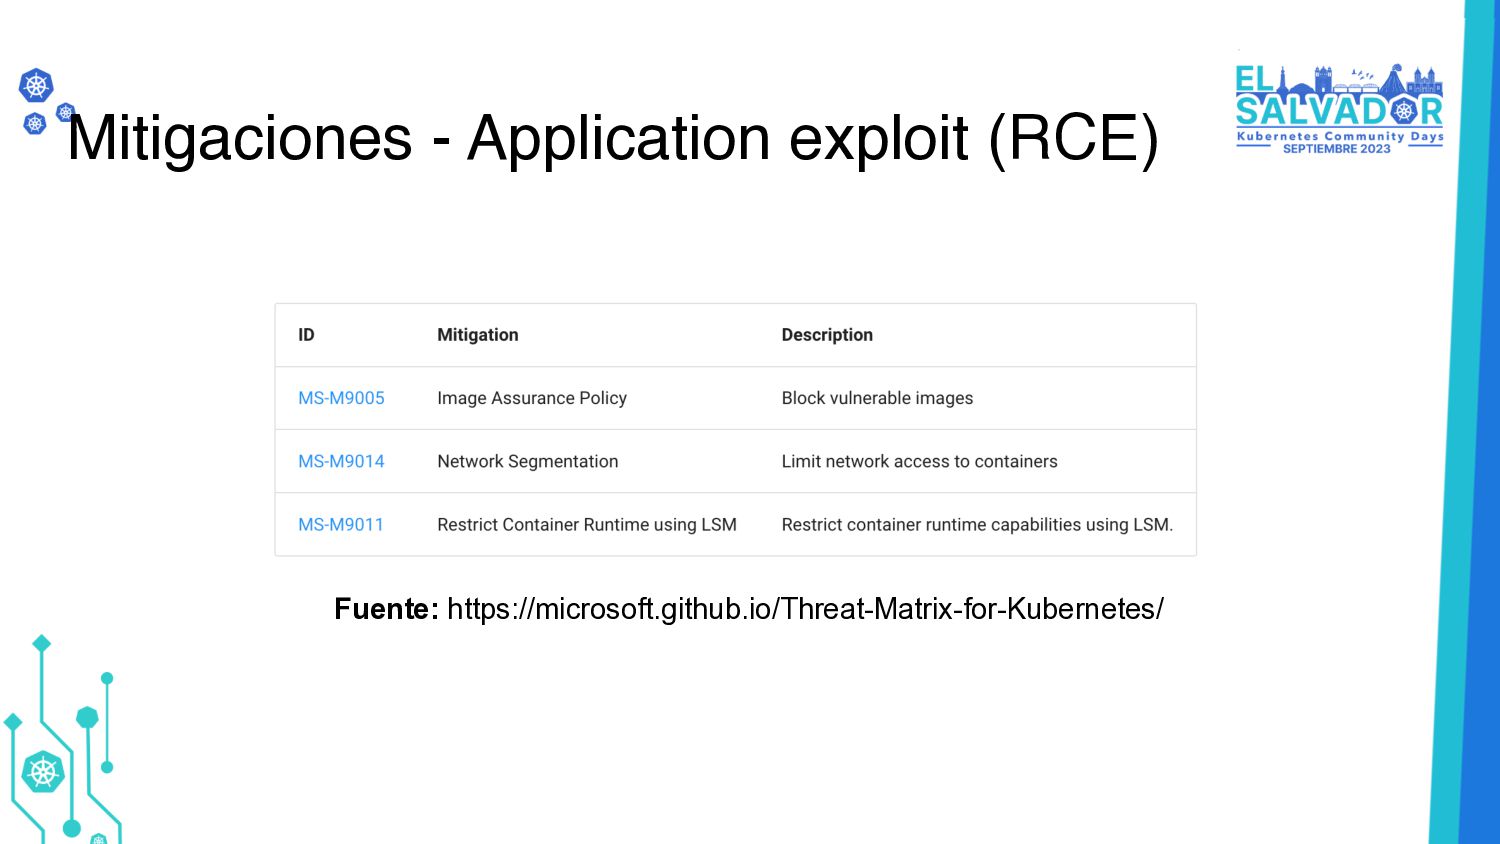
ataque. • K10: Componentes de Kubernetes obsoletos y vulnerables • Ejecución de código remoto (RCE) • K07: Segmentación de redes • Movimientos laterales “Pods capaces de conectarse a pods no relacionados en un espacio de nombres diferente "
de conocimientos que contiene tácticas y técnicas de ataques de Ciberseguridad. • Son acciones ofensivas que pueden ser utilizadas en contra de una plataforma o sistema
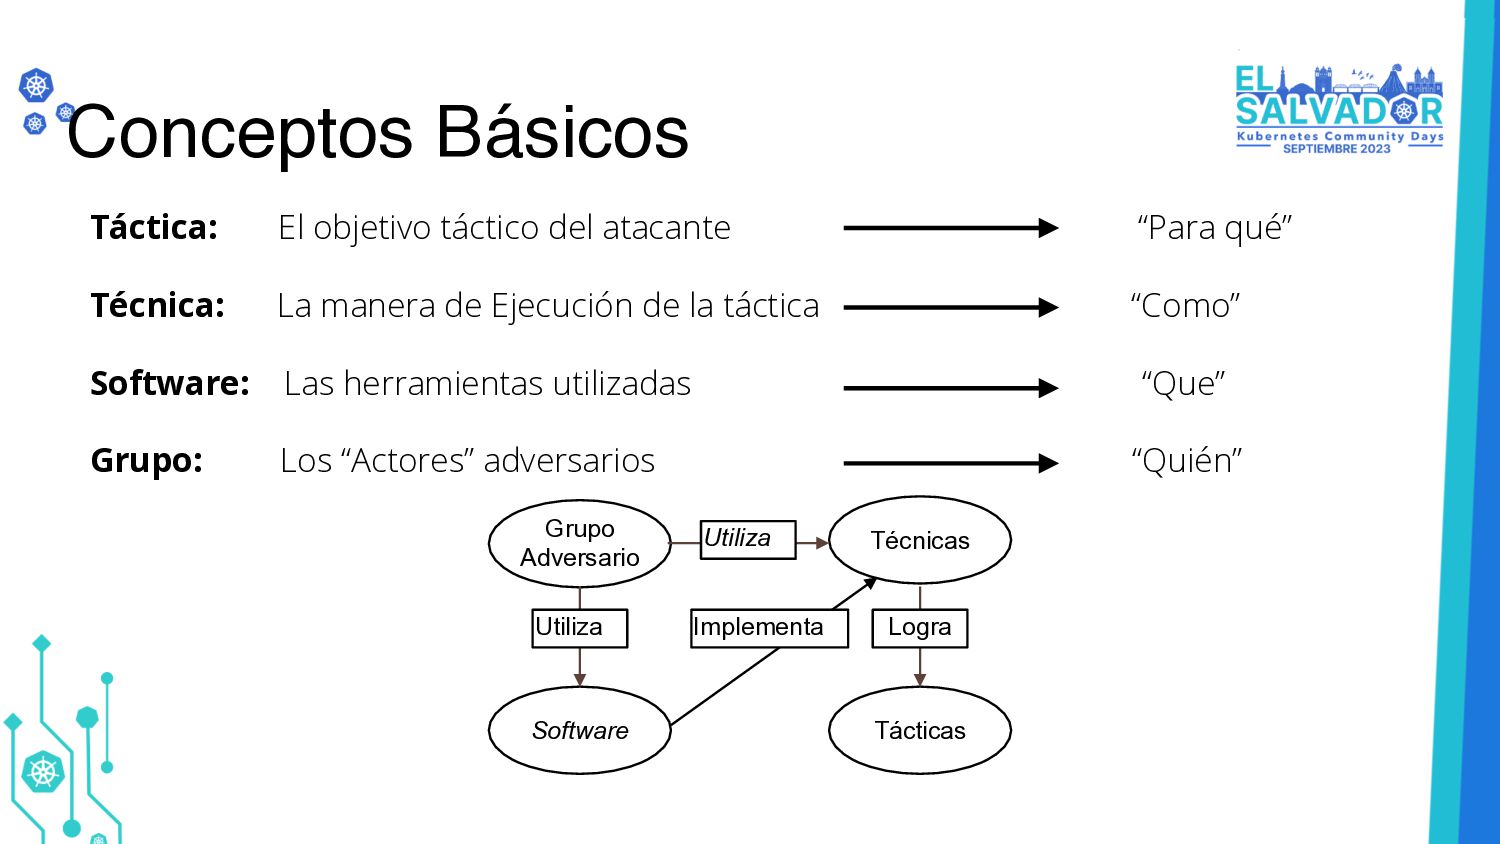
Implementa Táctica: El objetivo táctico del atacante “Para qué” Técnica: La manera de Ejecución de la táctica “Como” Software: Las herramientas utilizadas “Que” Grupo: Los “Actores” adversarios “Quién”
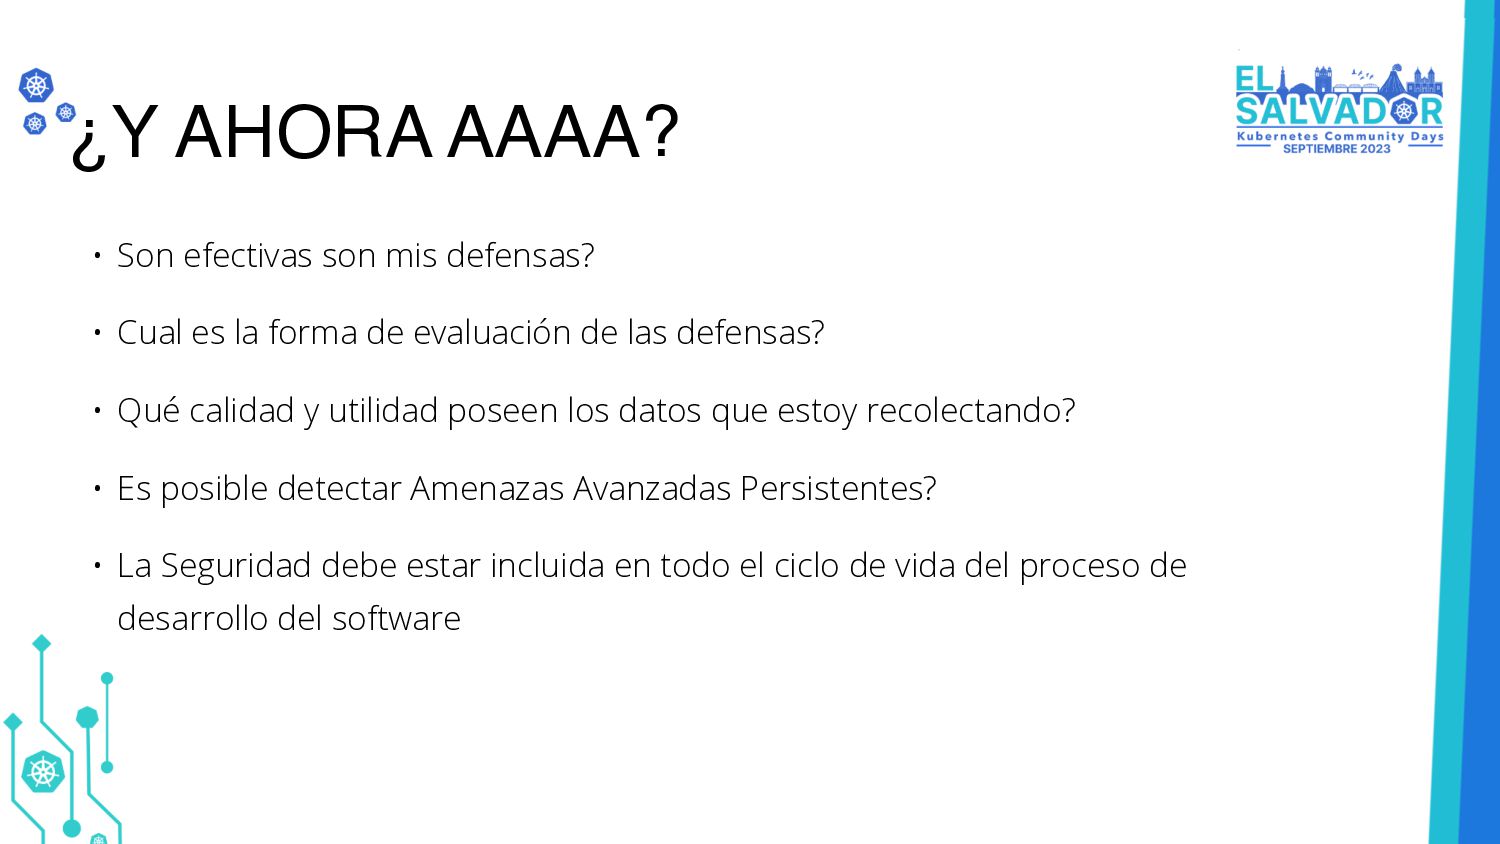
Cual es la forma de evaluación de las defensas? • Qué calidad y utilidad poseen los datos que estoy recolectando? • Es posible detectar Amenazas Avanzadas Persistentes? • La Seguridad debe estar incluida en todo el ciclo de vida del proceso de desarrollo del software


 xllauca
 atalie2m
 a_suenami
 inariku
 nsatoh
 hagino3000
 gokken
 kubell_hr
 kazatohiei
 miriamschwab
 everpeace
 jcabot
 oidfj
 inesmontani
 tmiket
 shpigford
 pwiseman
 honzajavorek
 michielstock
 palkan
 cassininazir
 reverentgeek
 coloredviolet
 codingconduct
 brad_frost