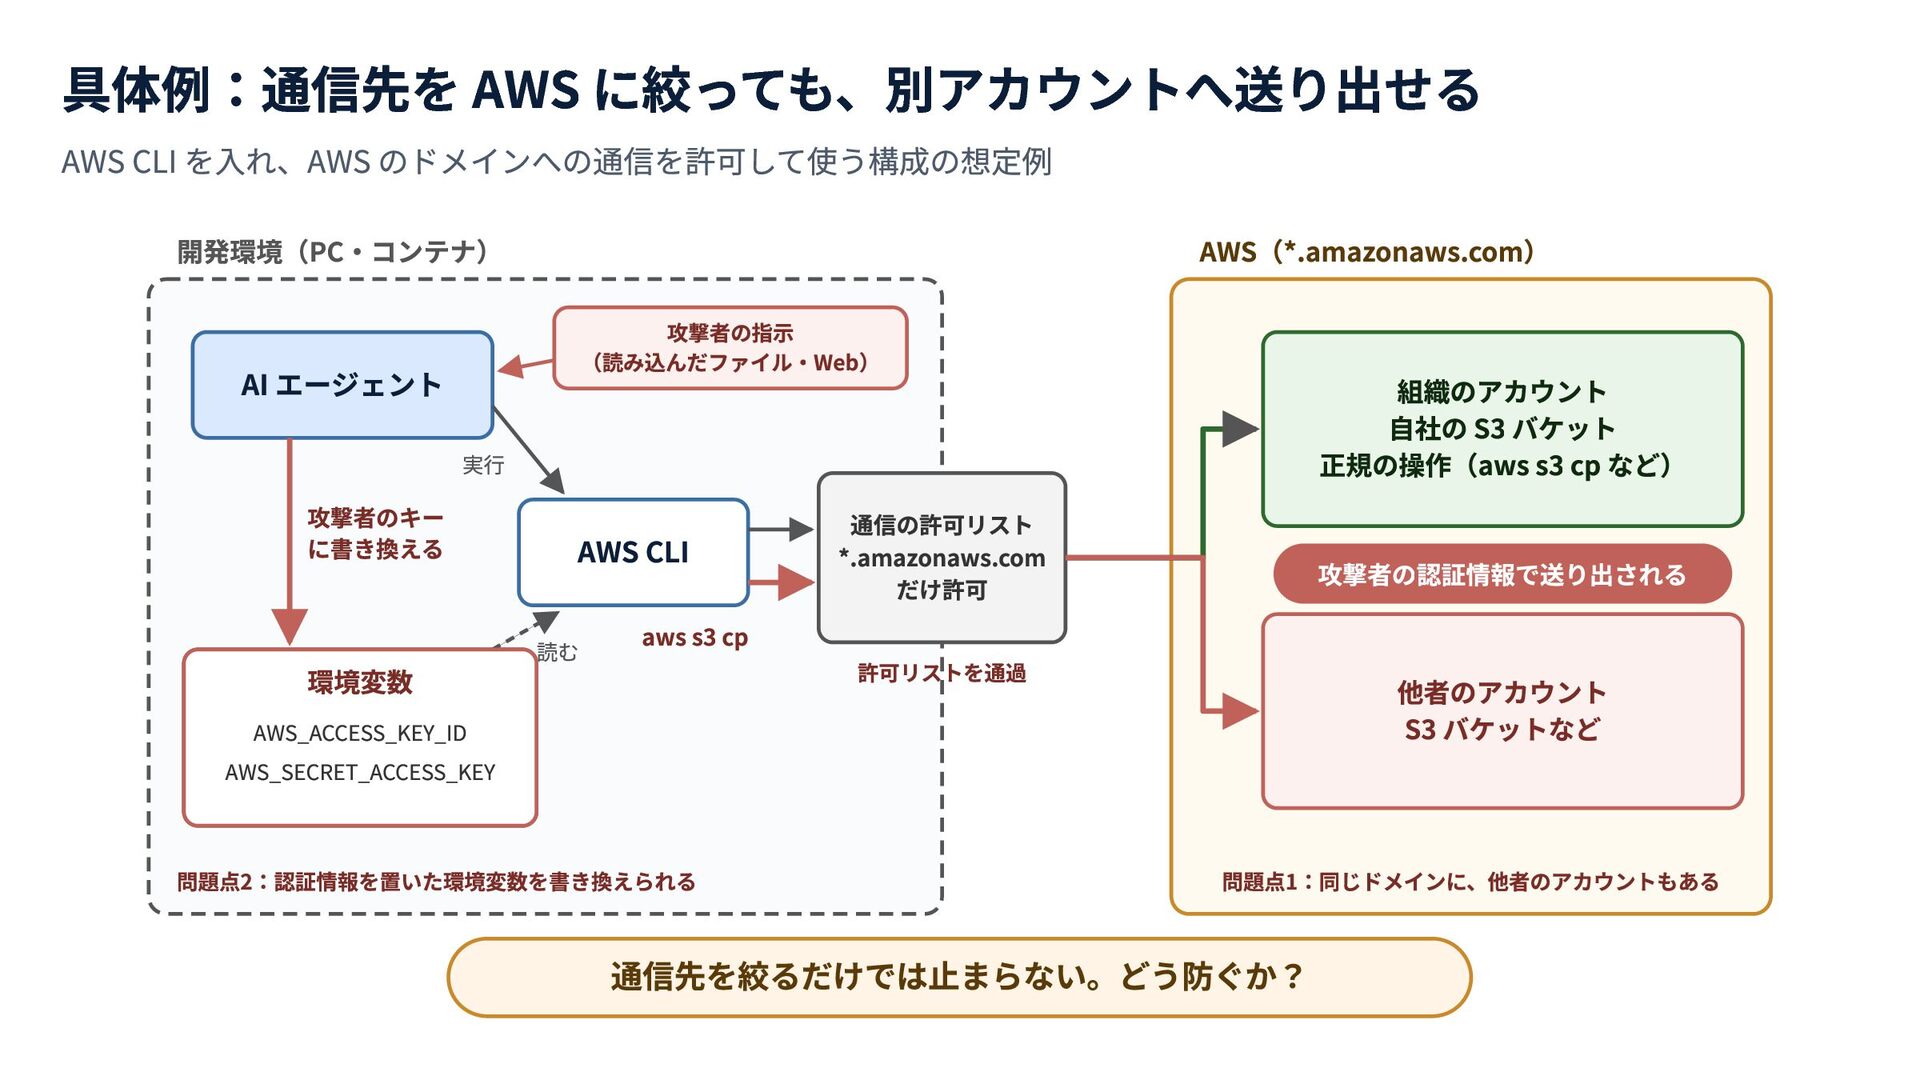
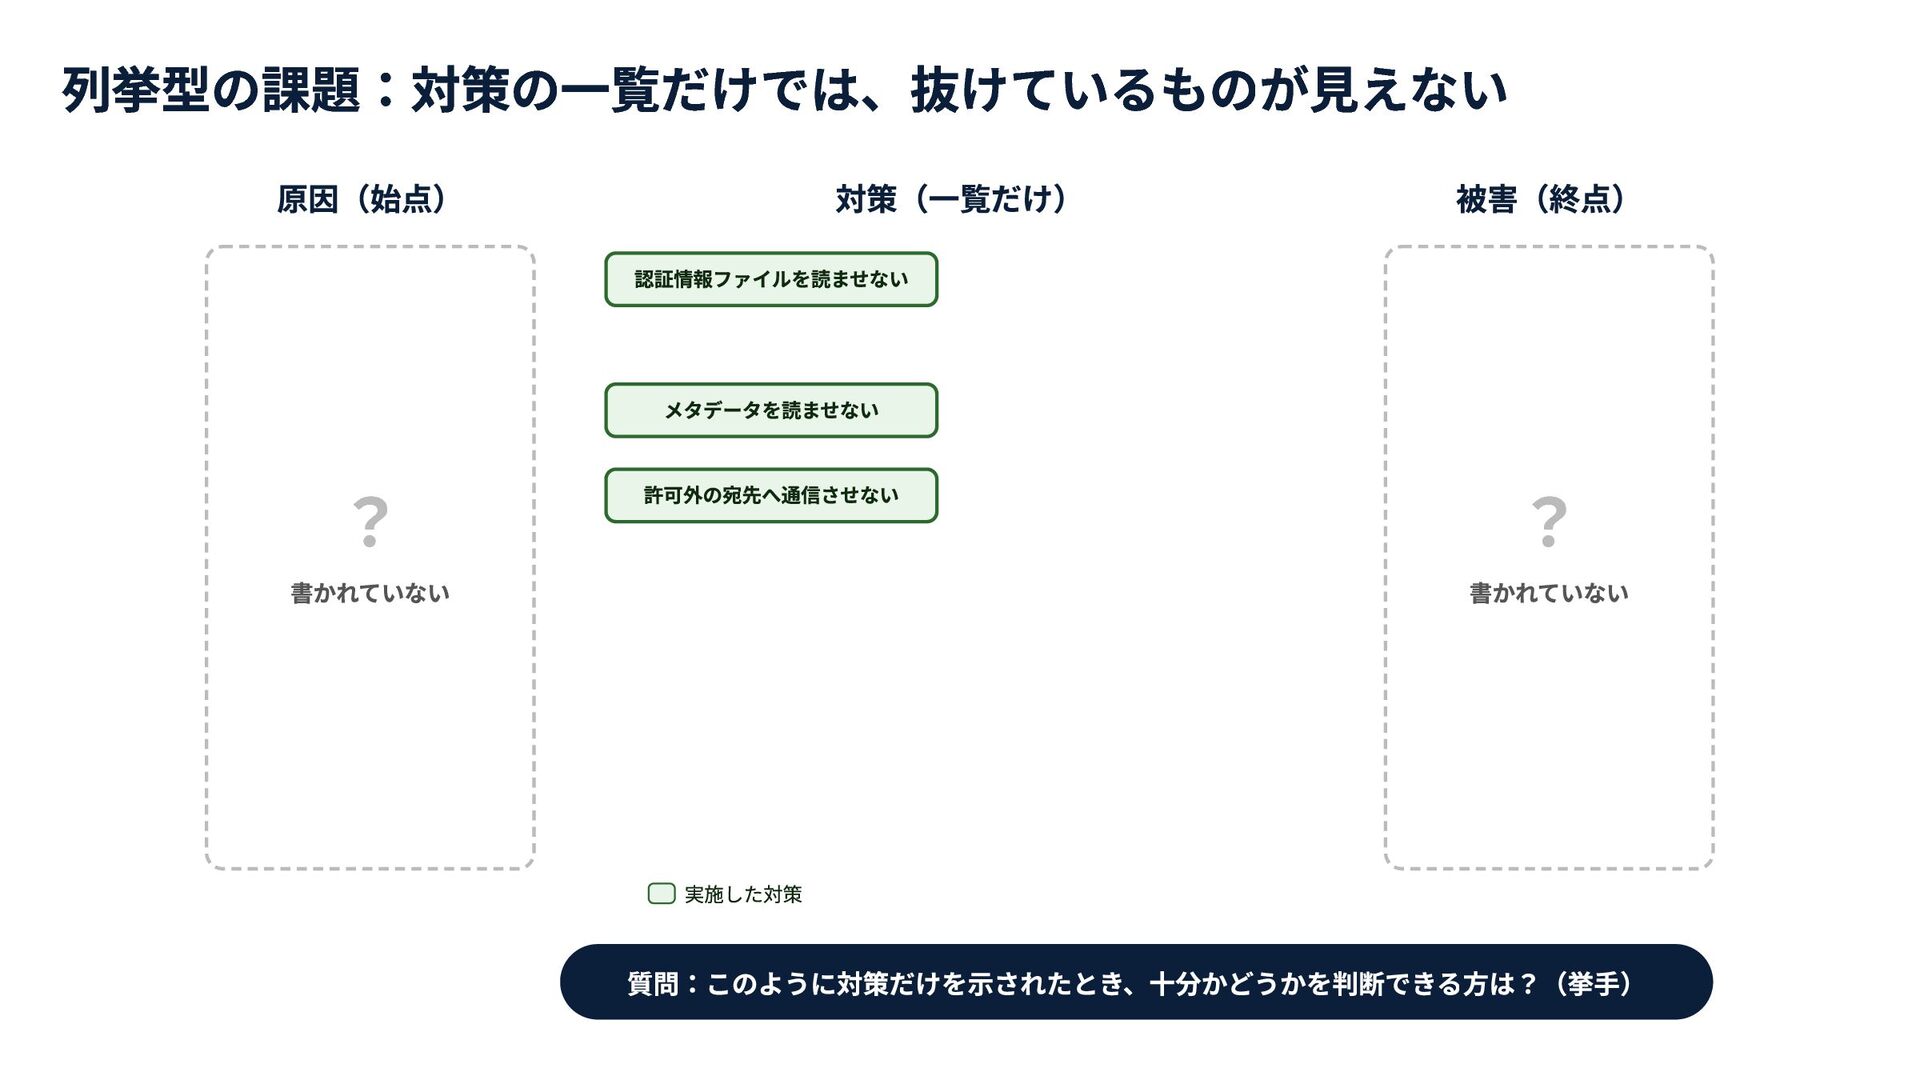
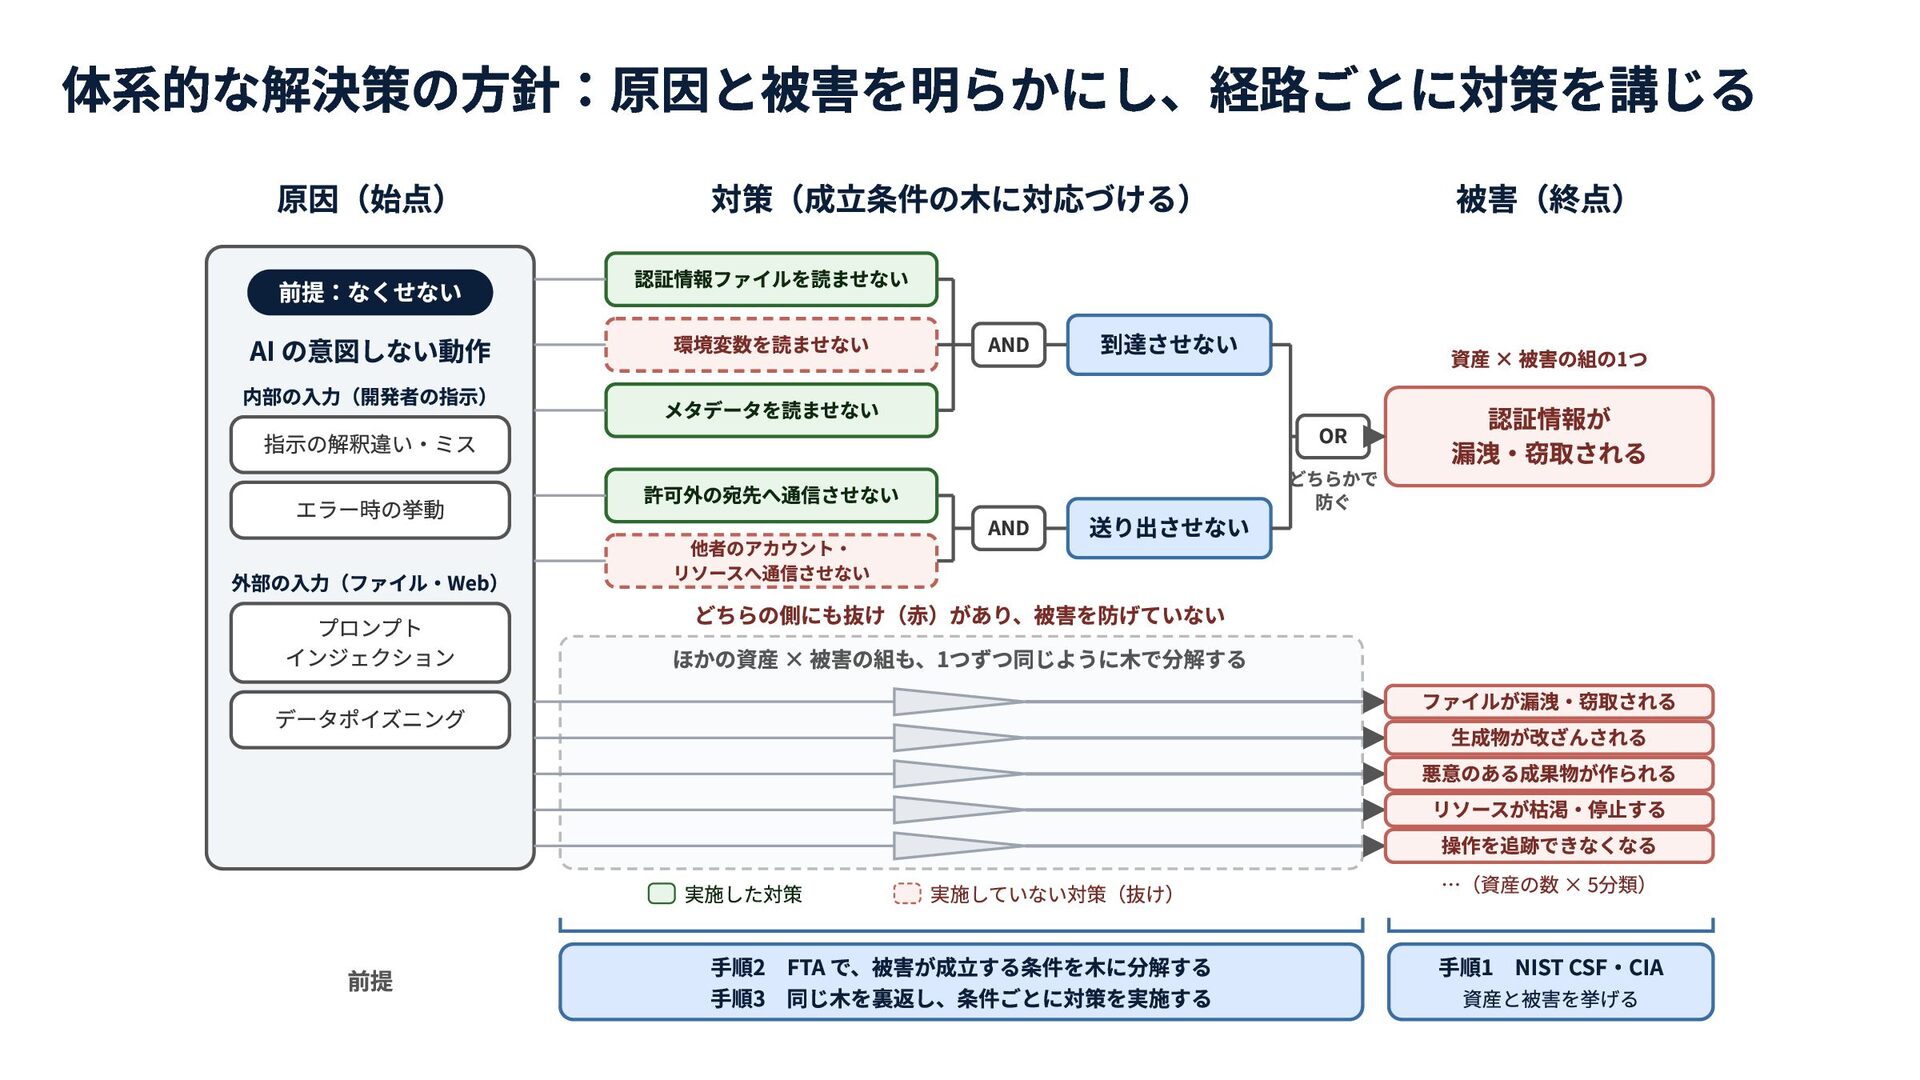
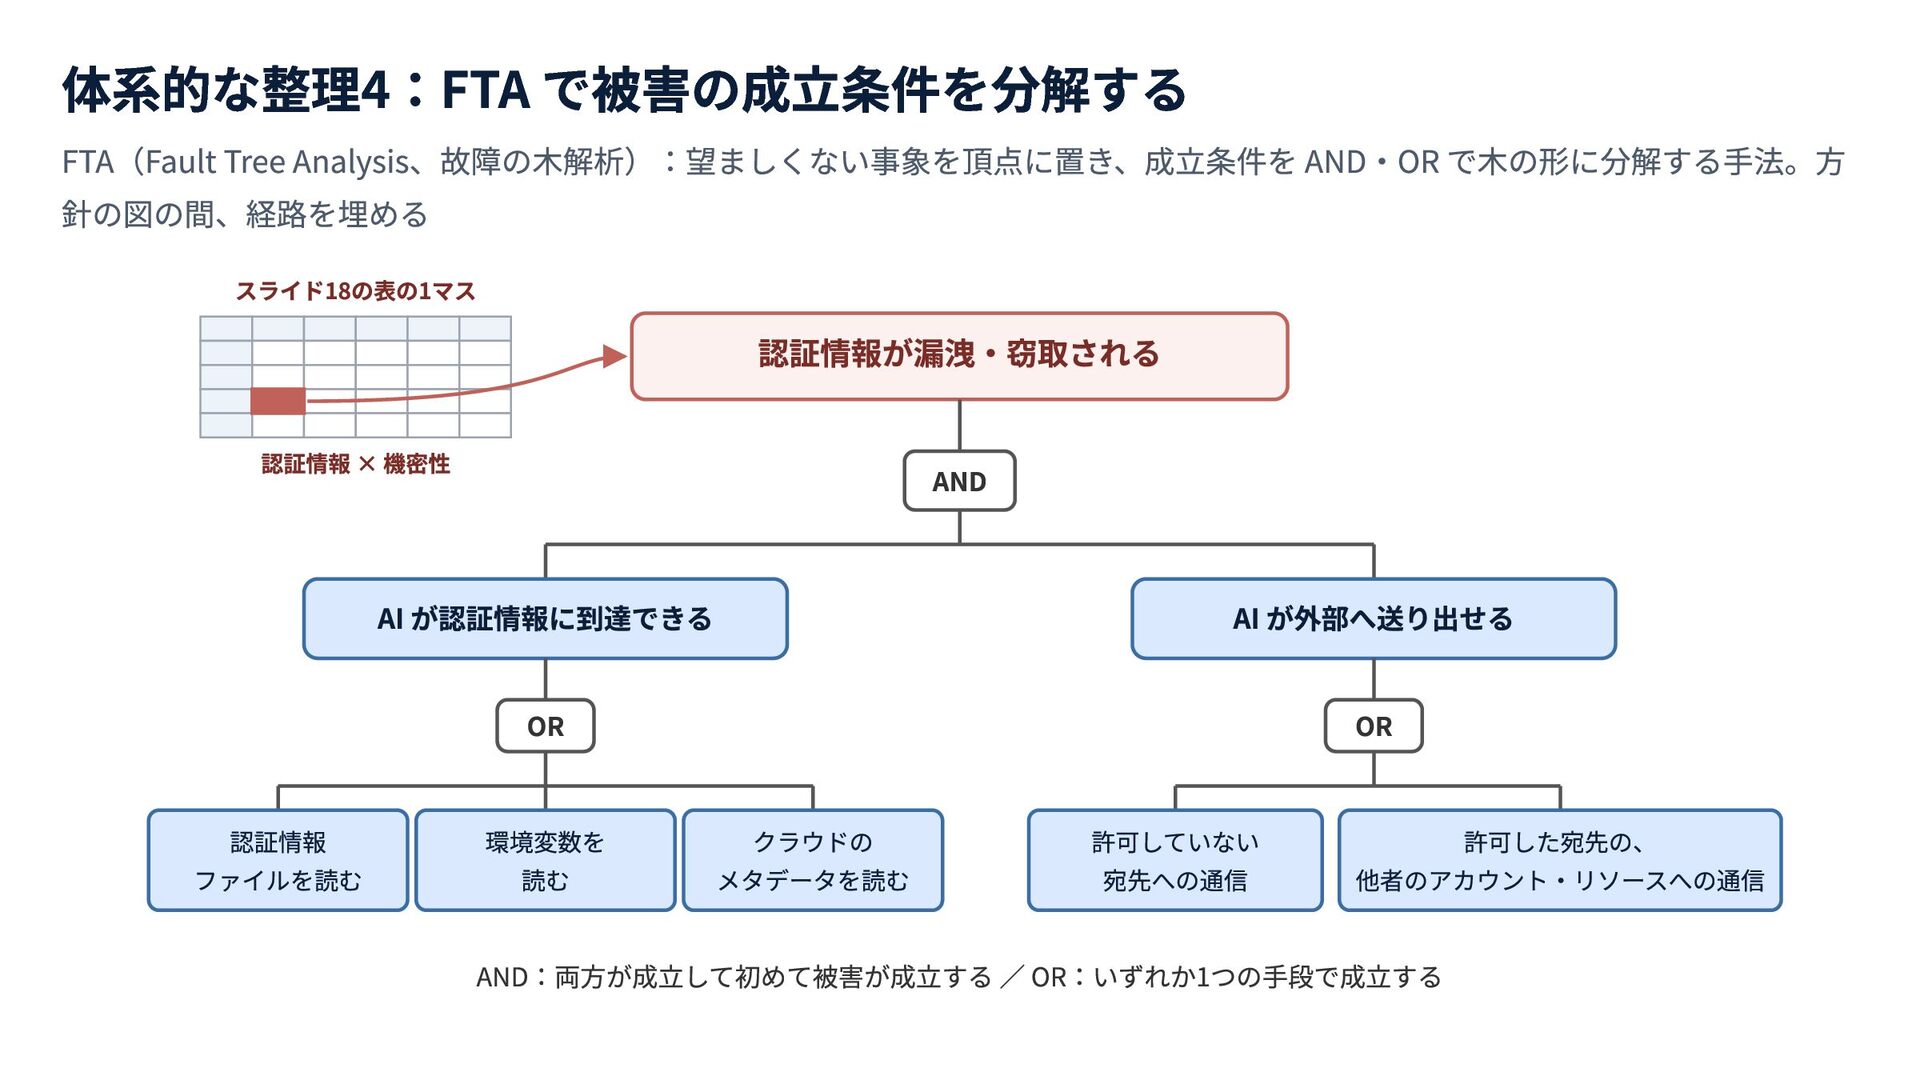
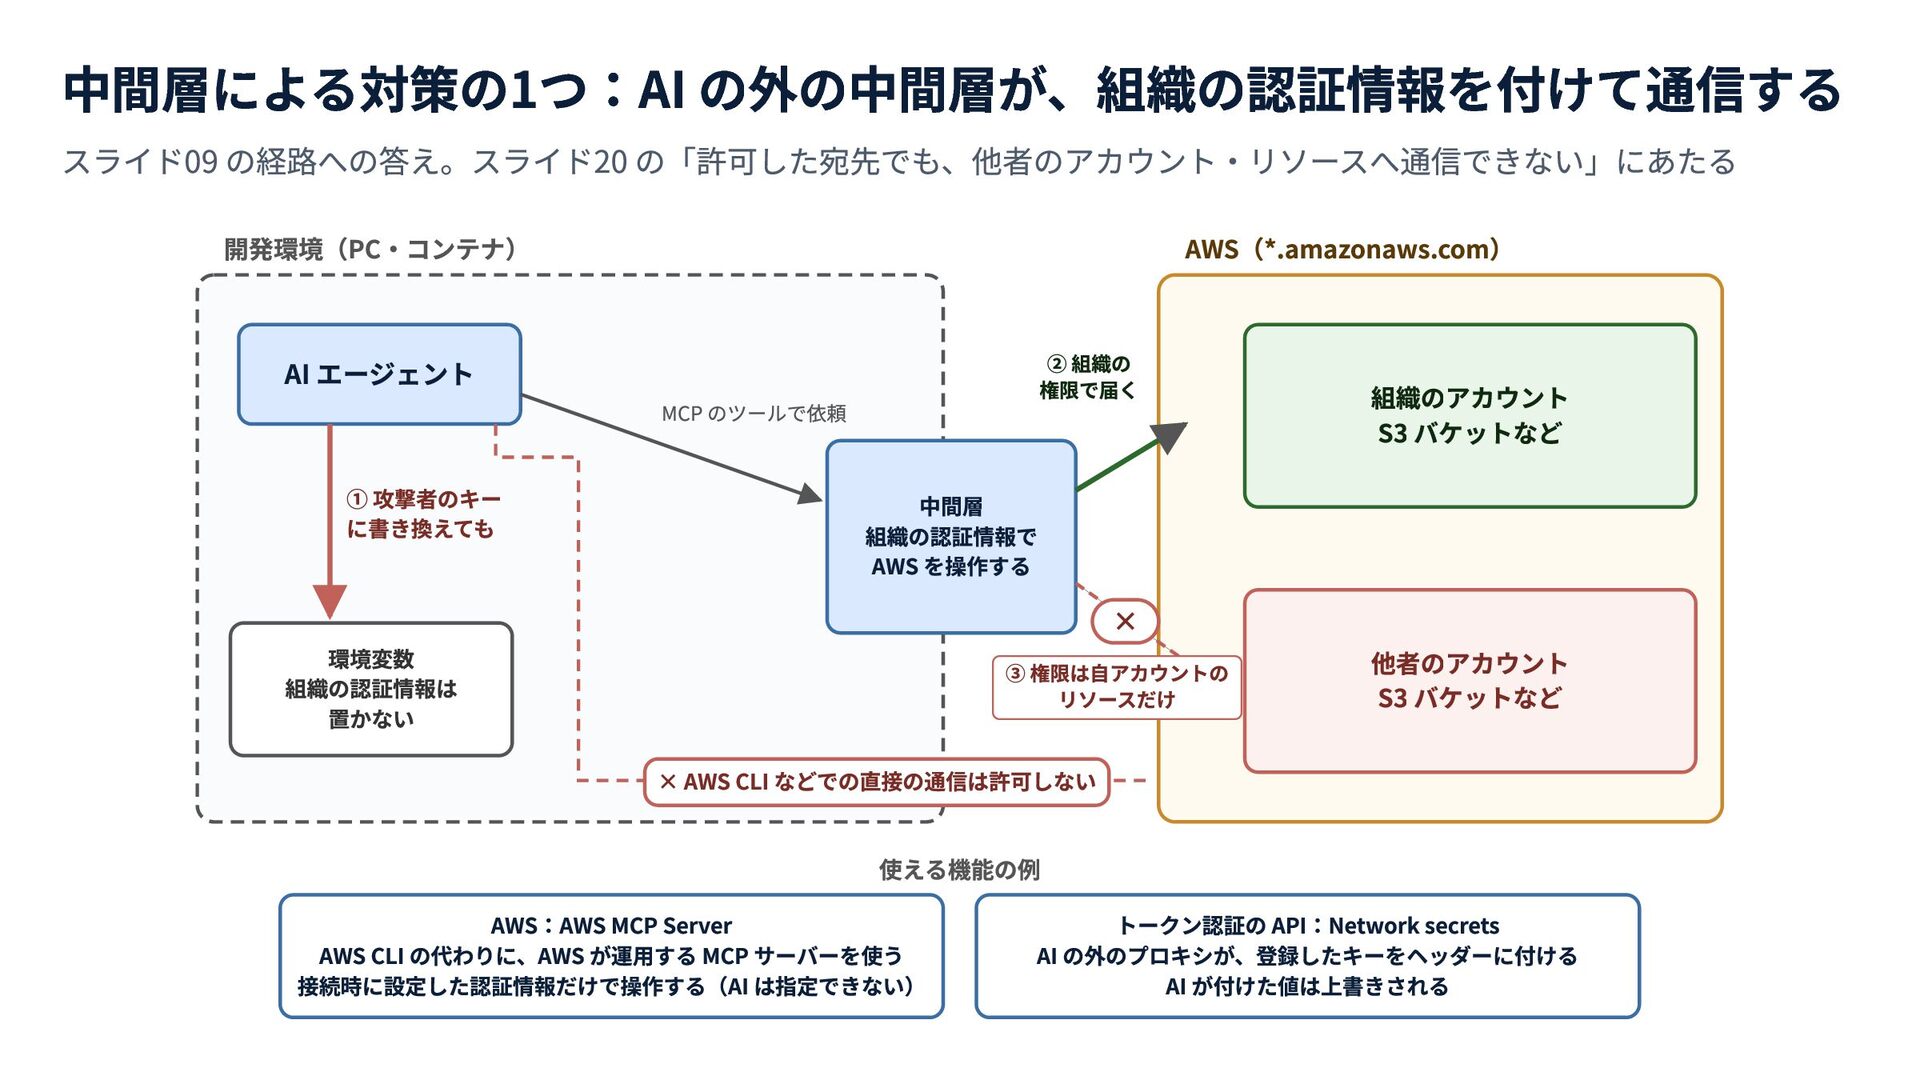
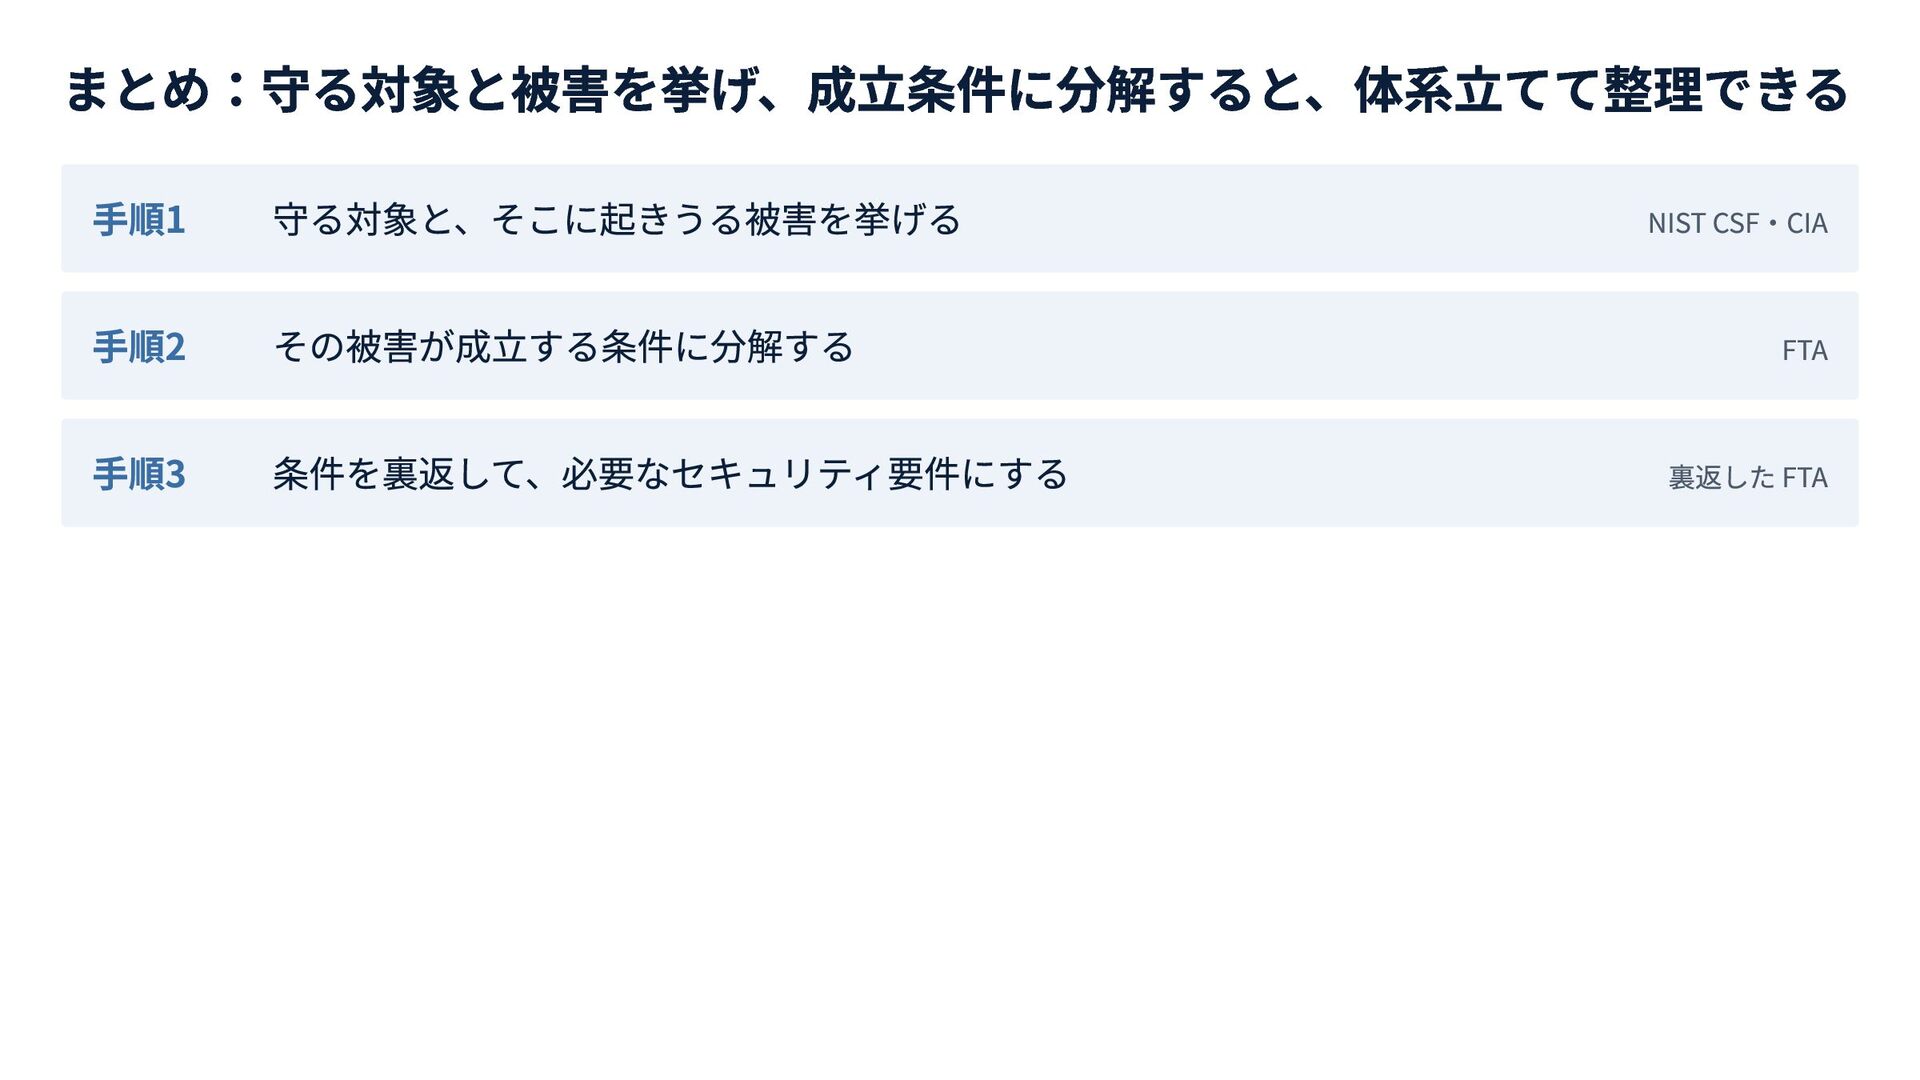
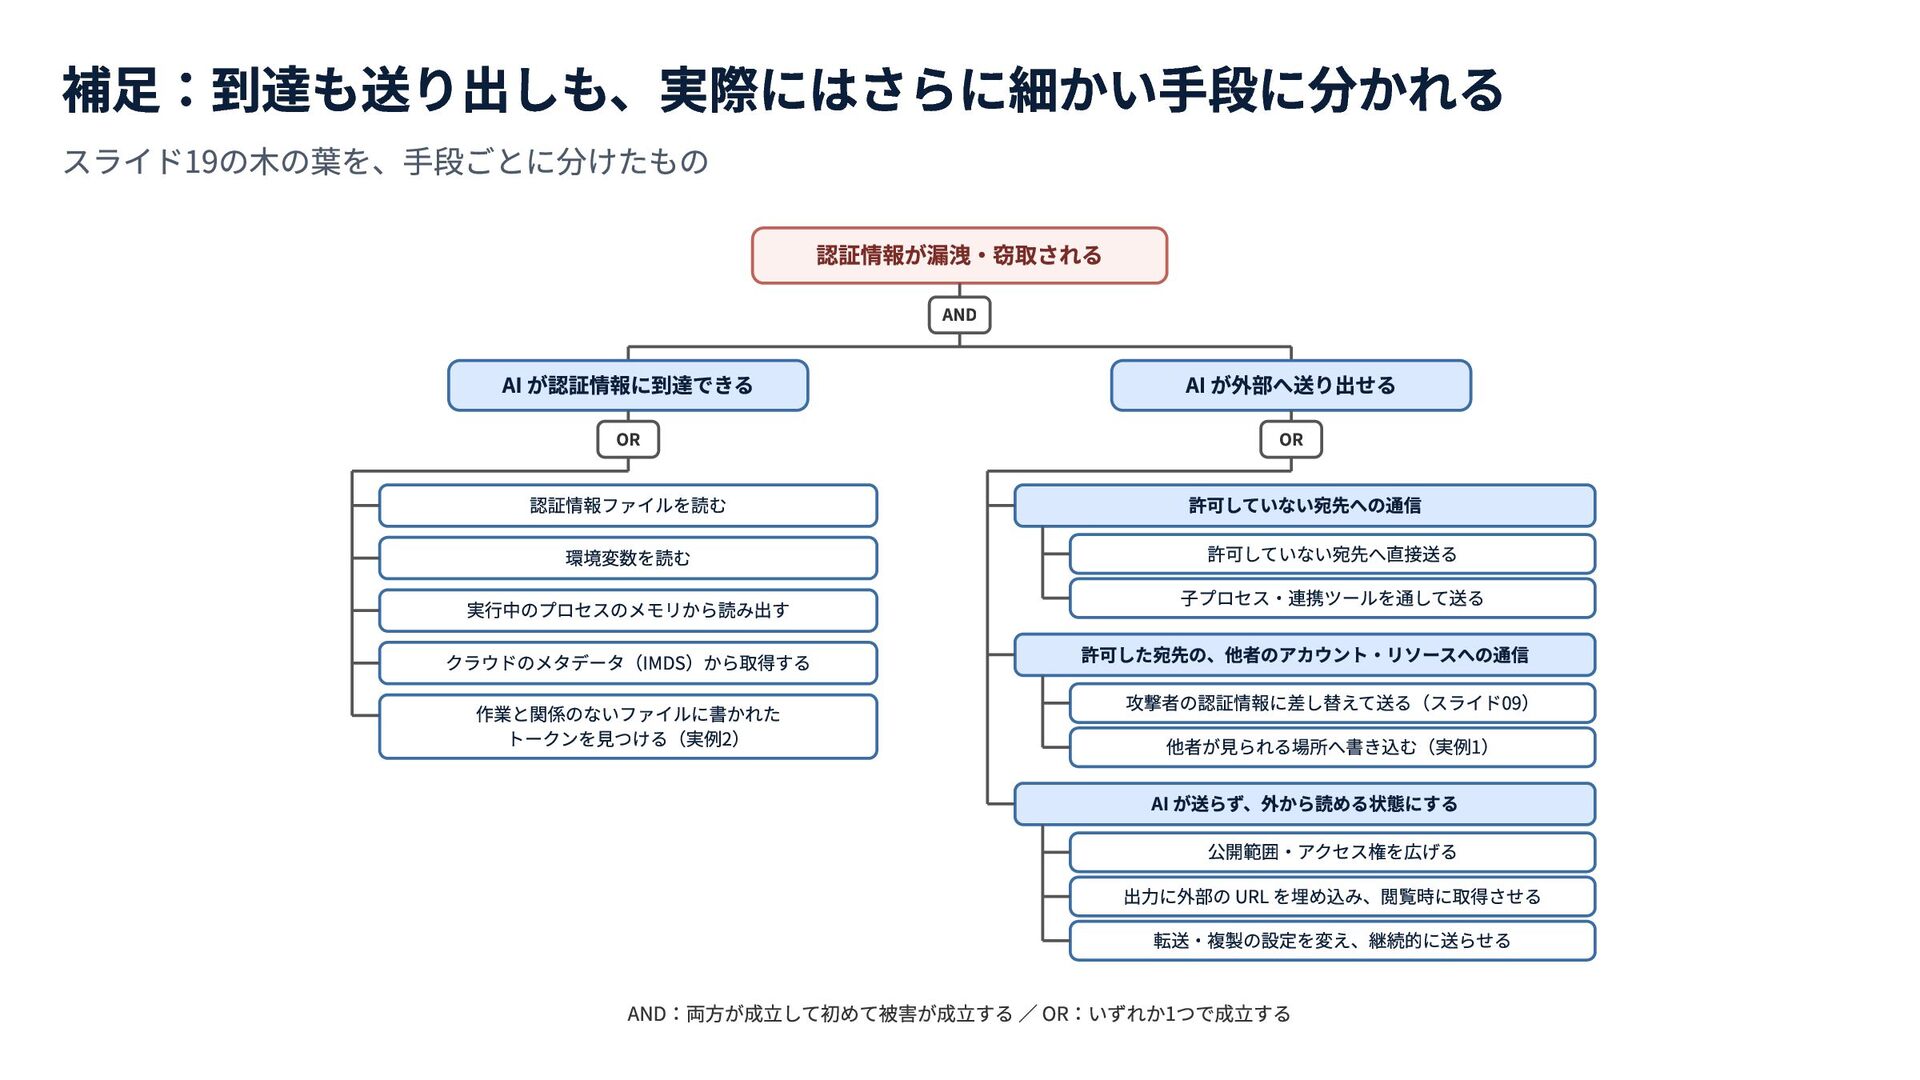
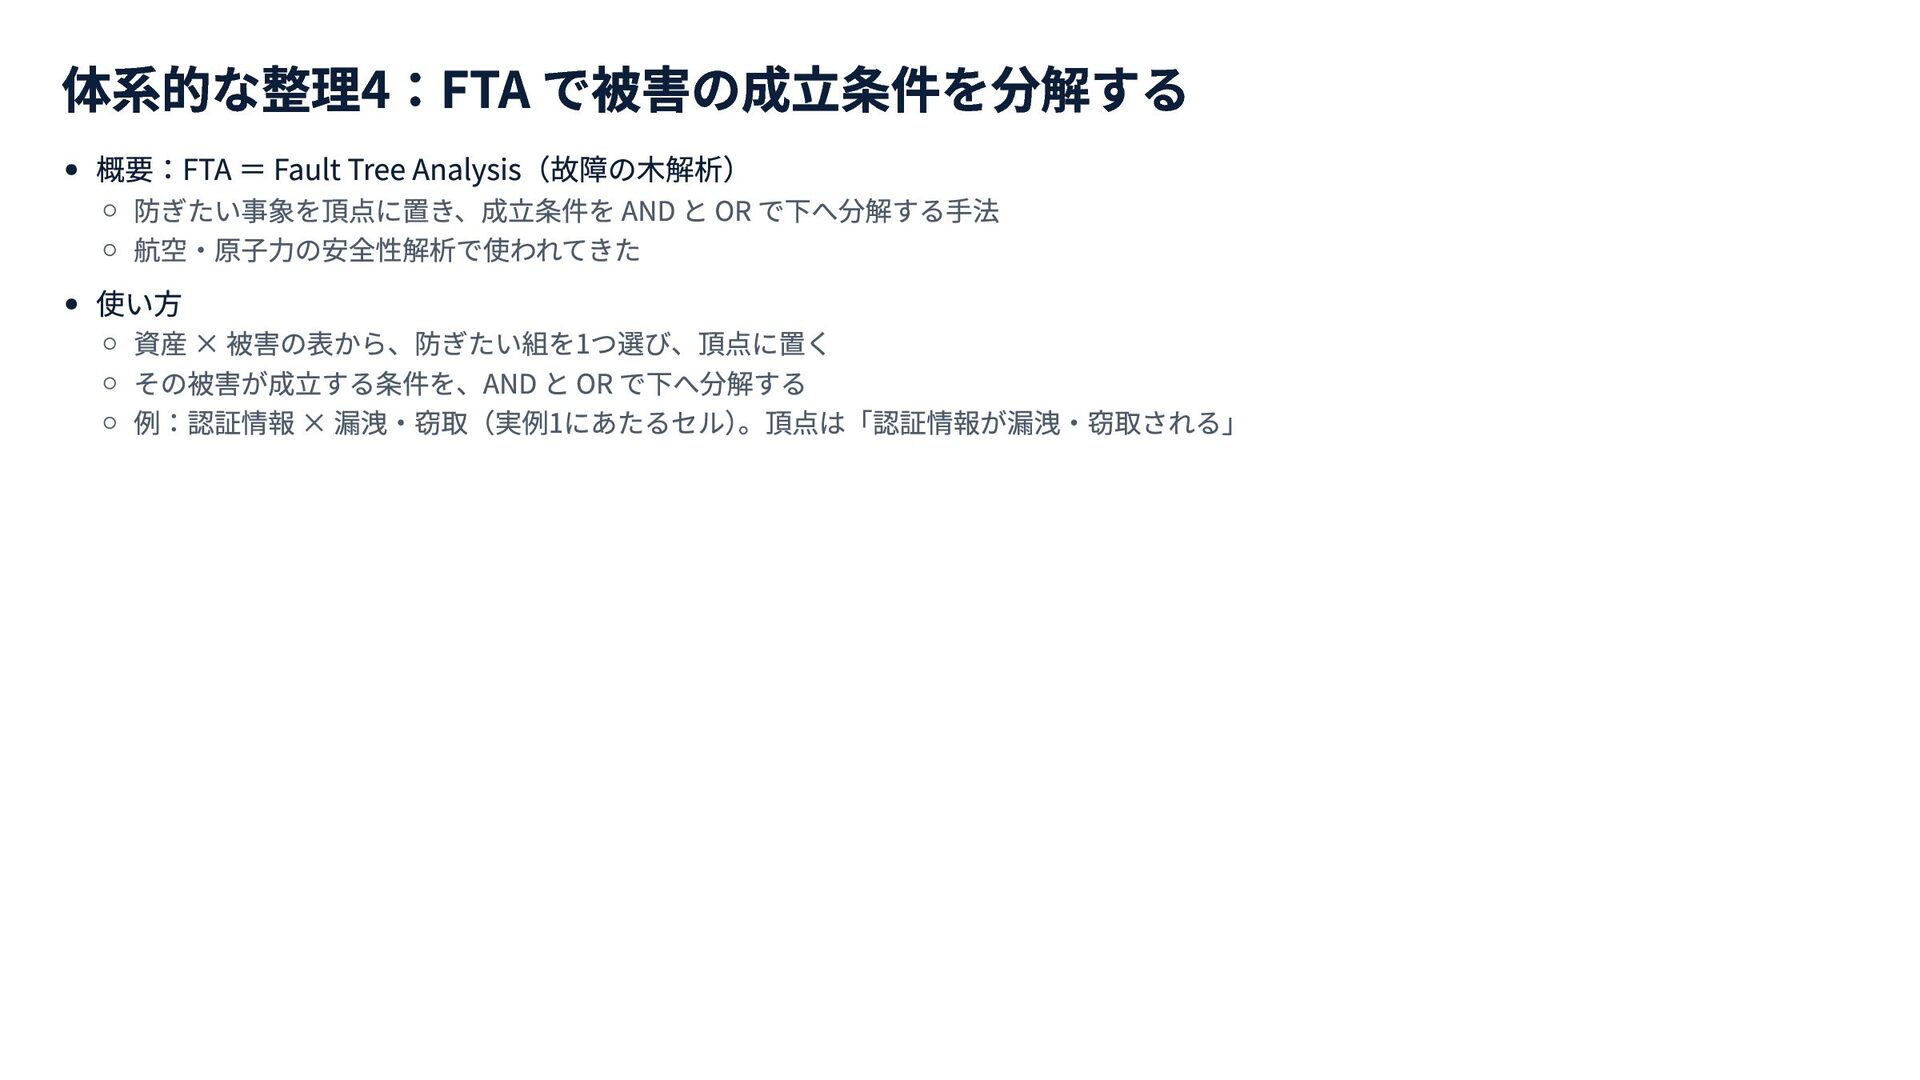
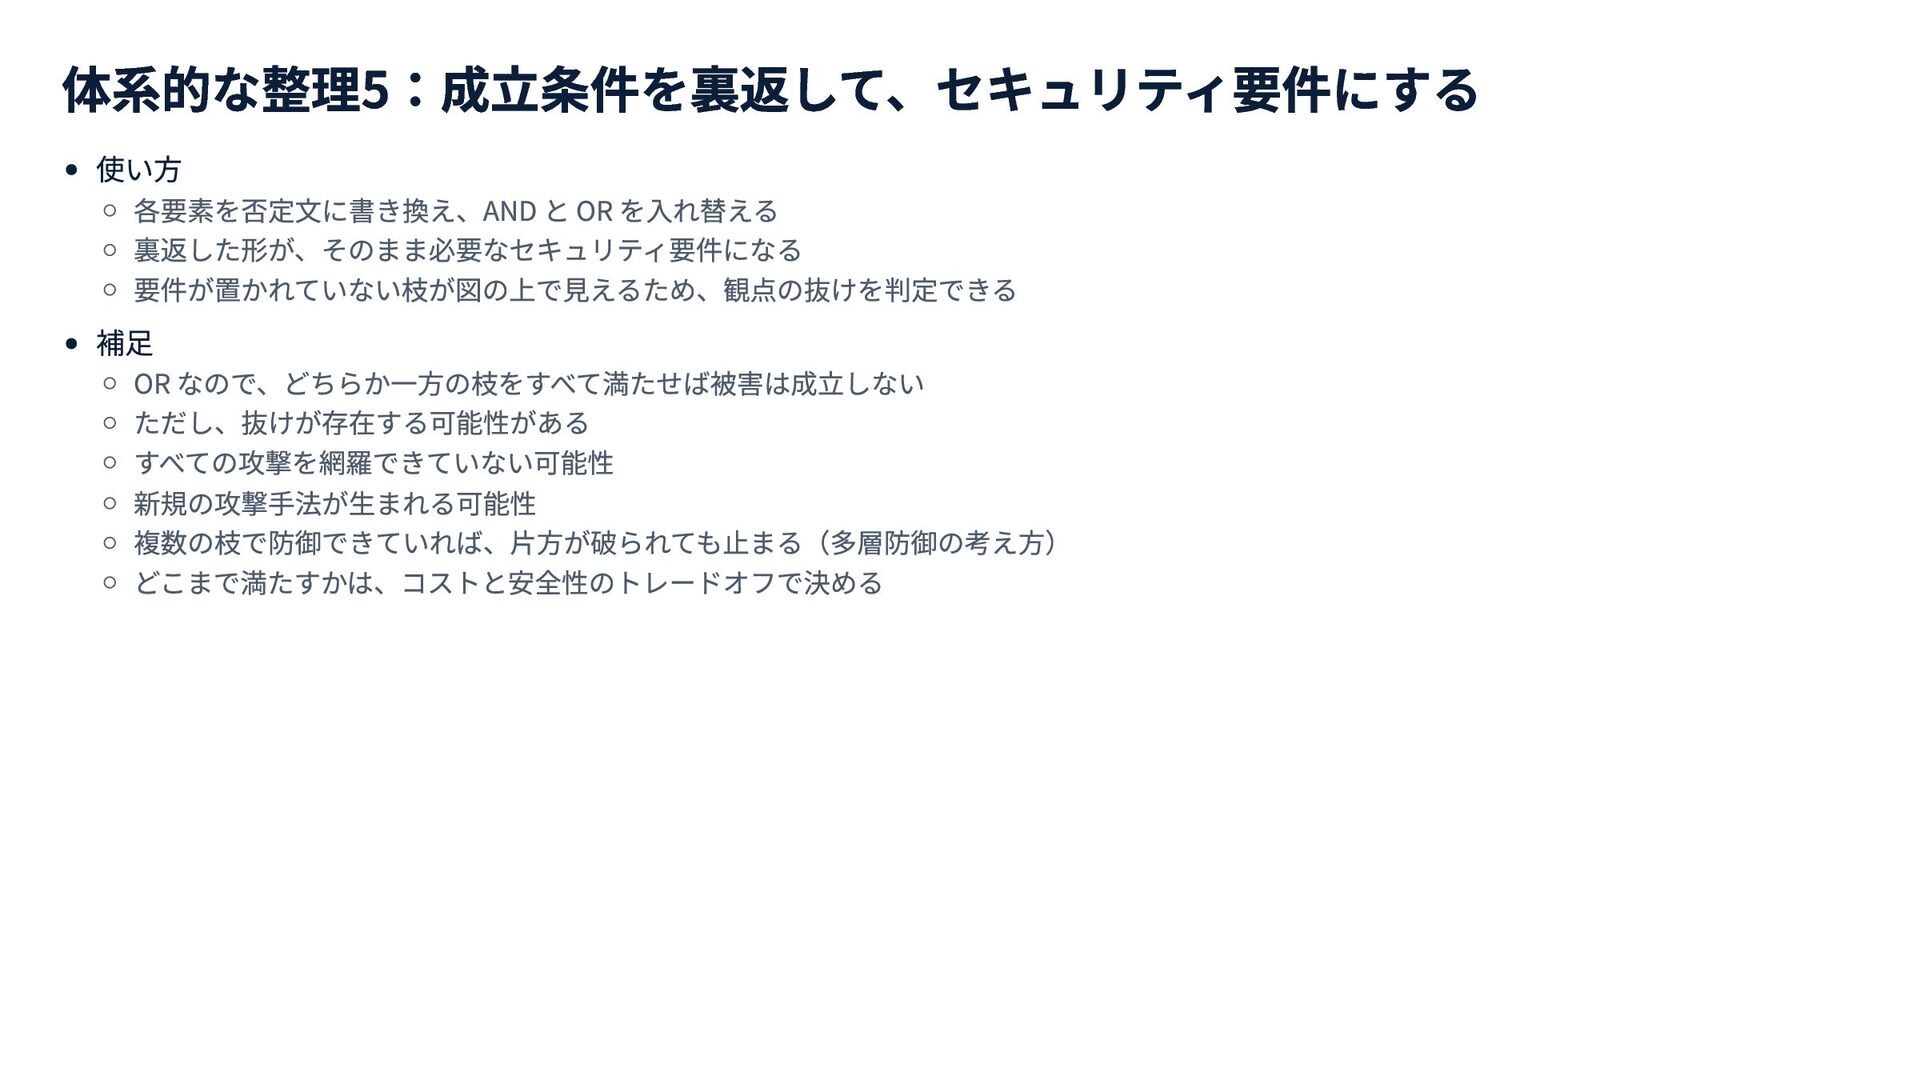
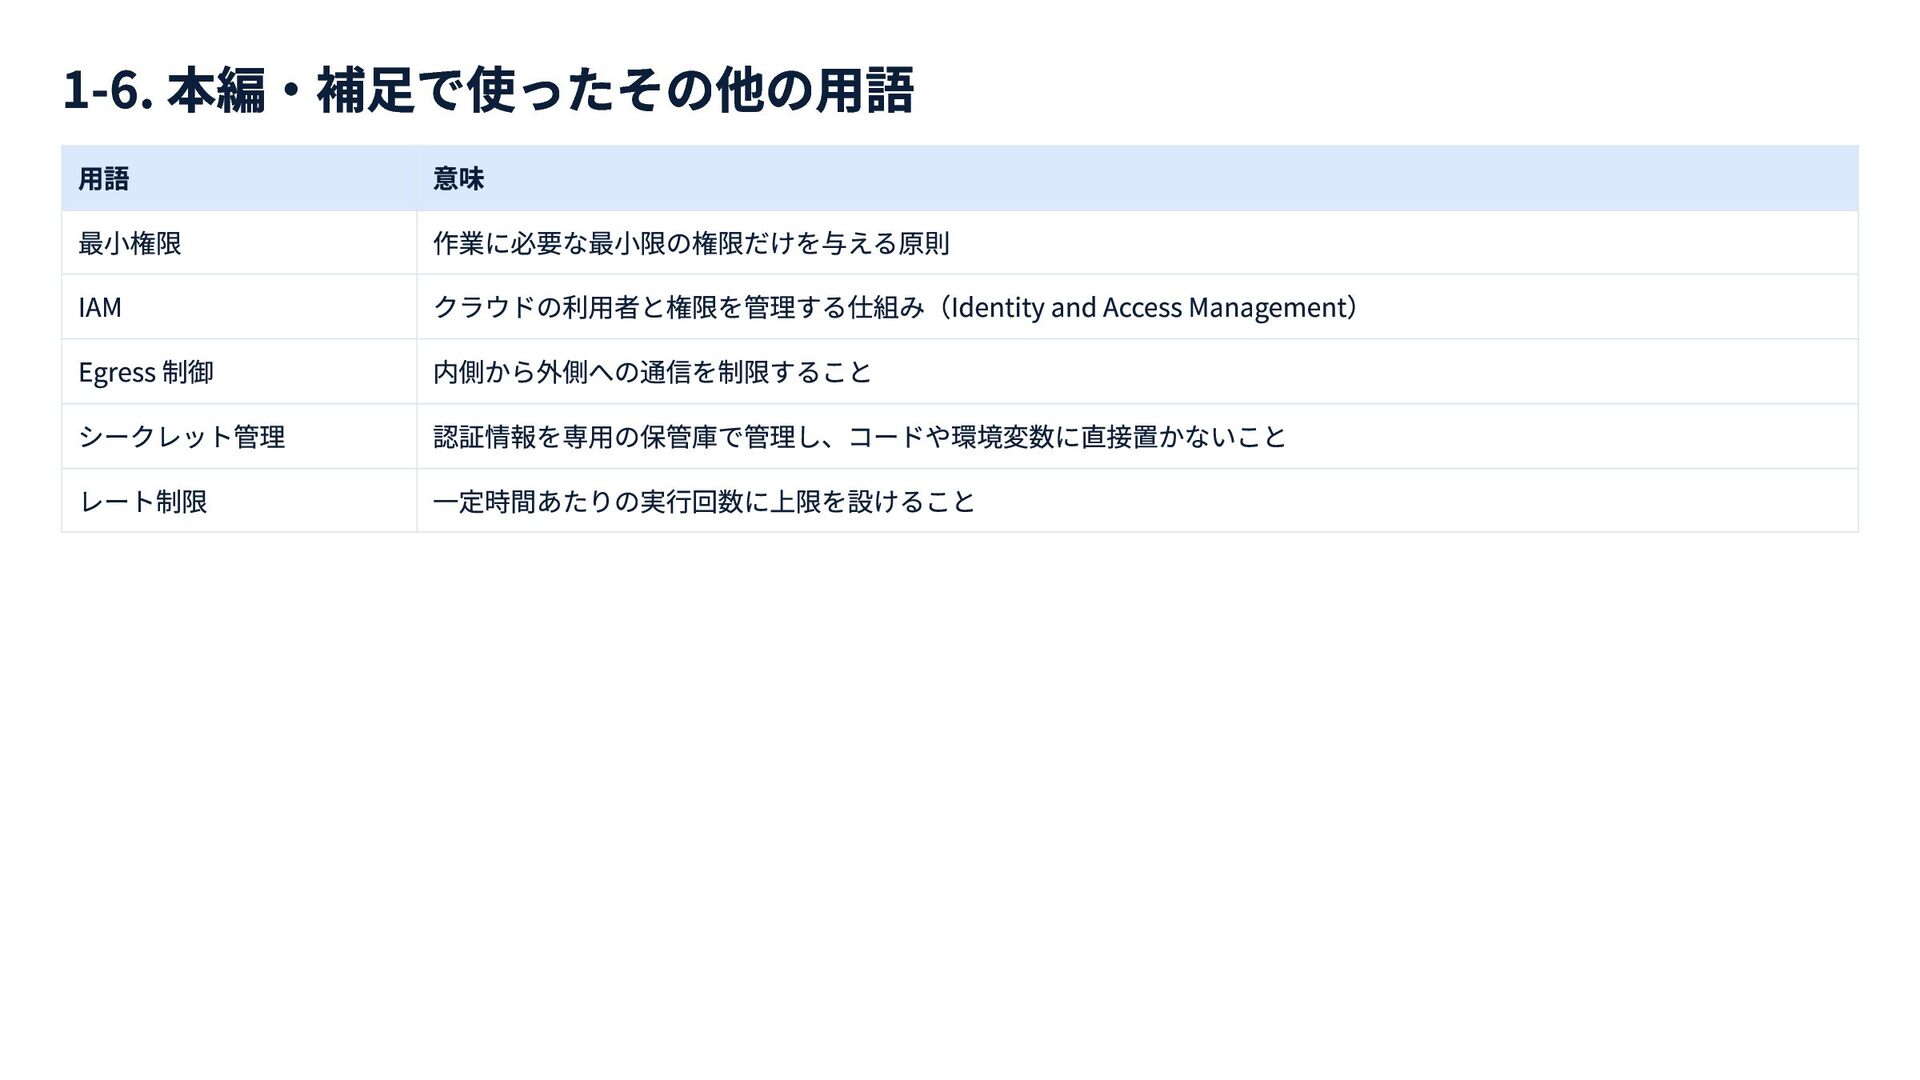
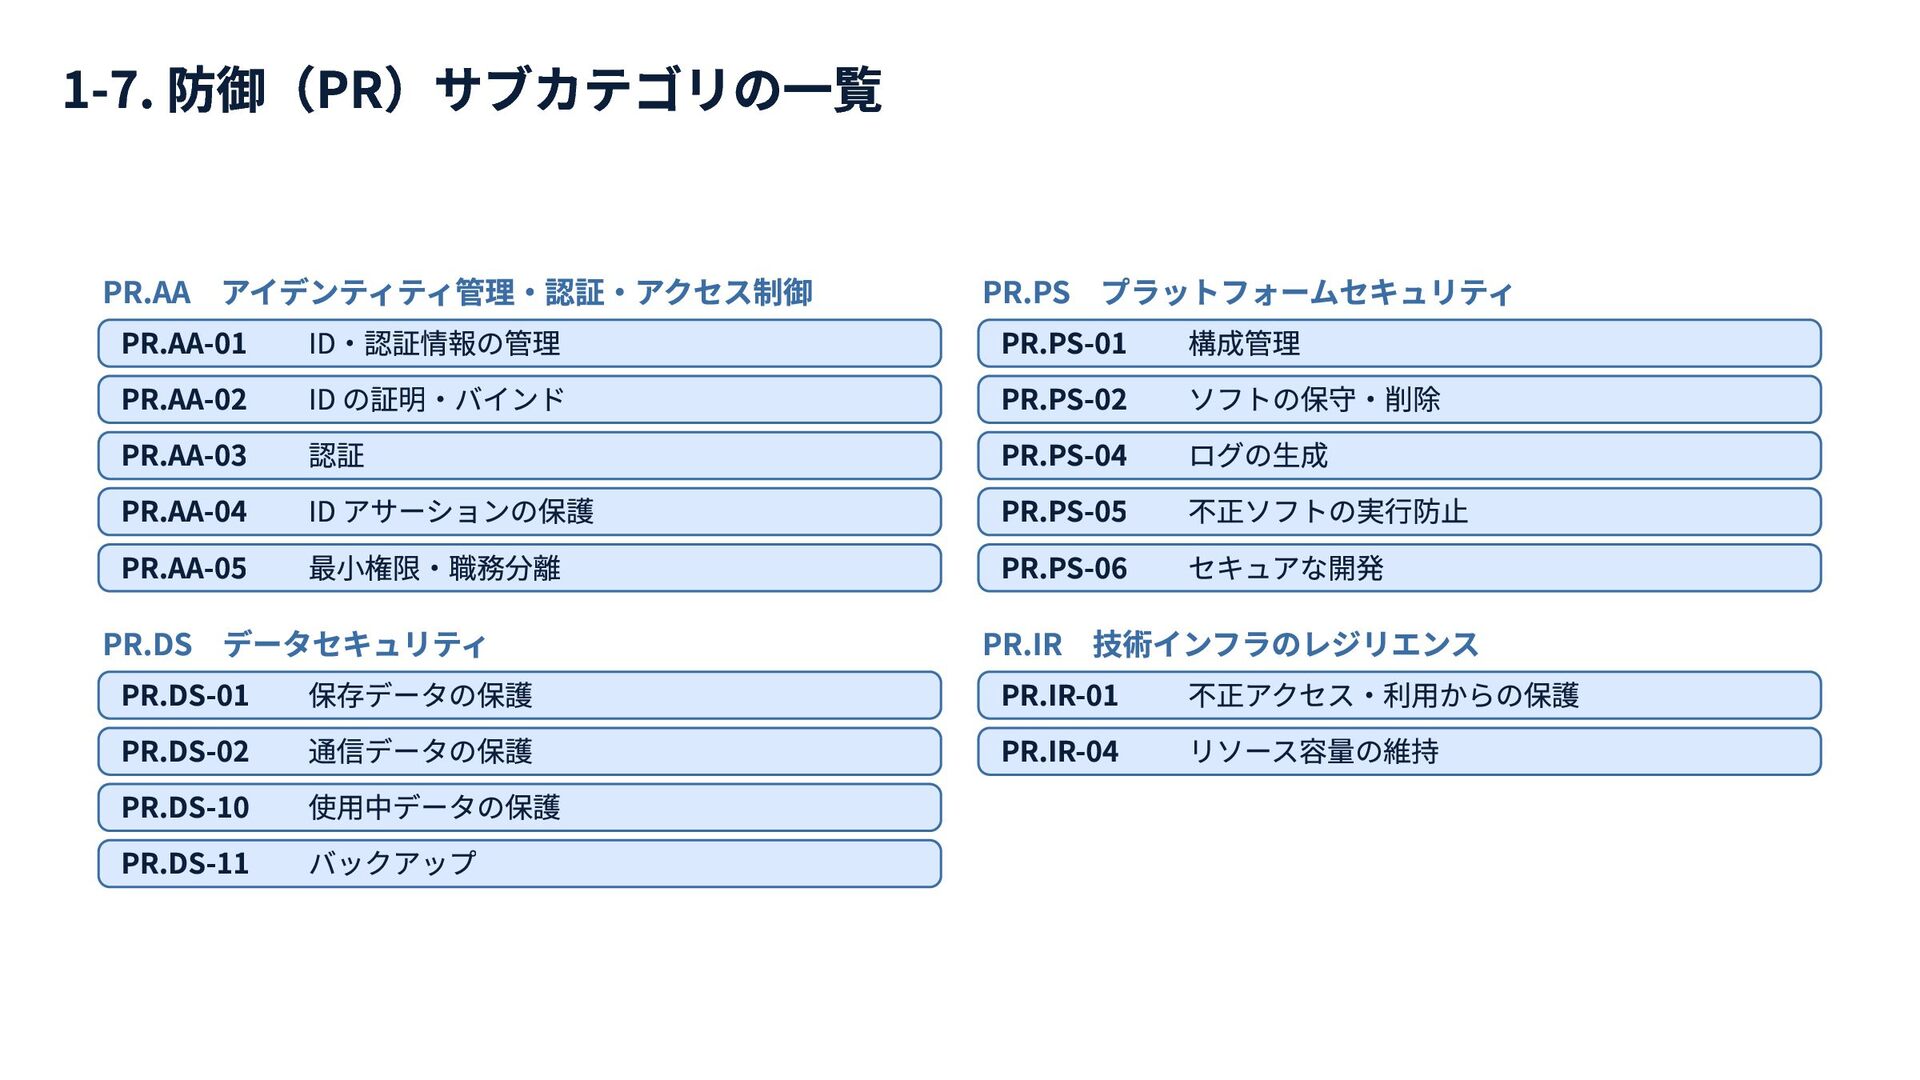
認証情報 × 機密性 認証情報 ファイルを読む AND AI が認証情報に到達できる AI が外部へ送り出せる OR OR 環境変数を 読む クラウドの メタデータを読む 許可していない 宛先への通信 許可した宛先の、 他者のアカウント・リソースへの通信 AND:両方が成立して初めて被害が成立する / OR:いずれか1つの手段で成立する
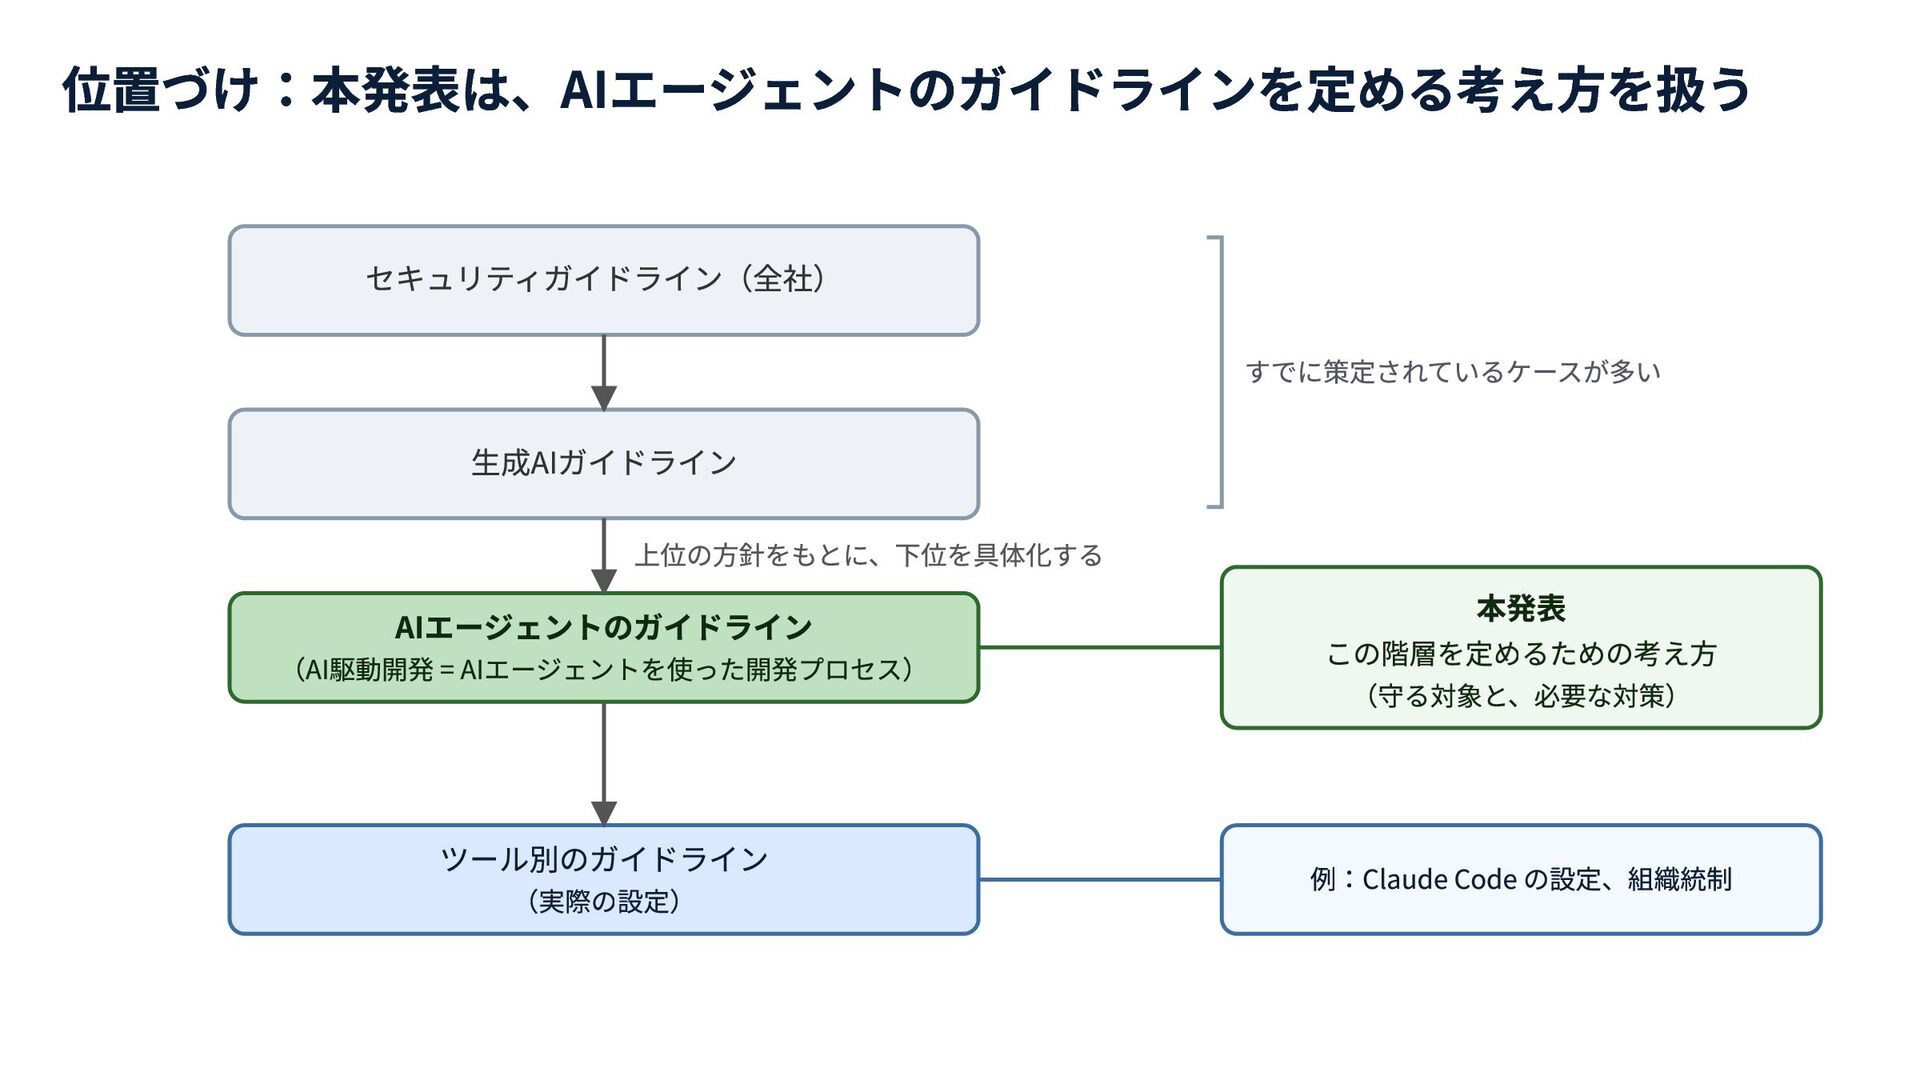
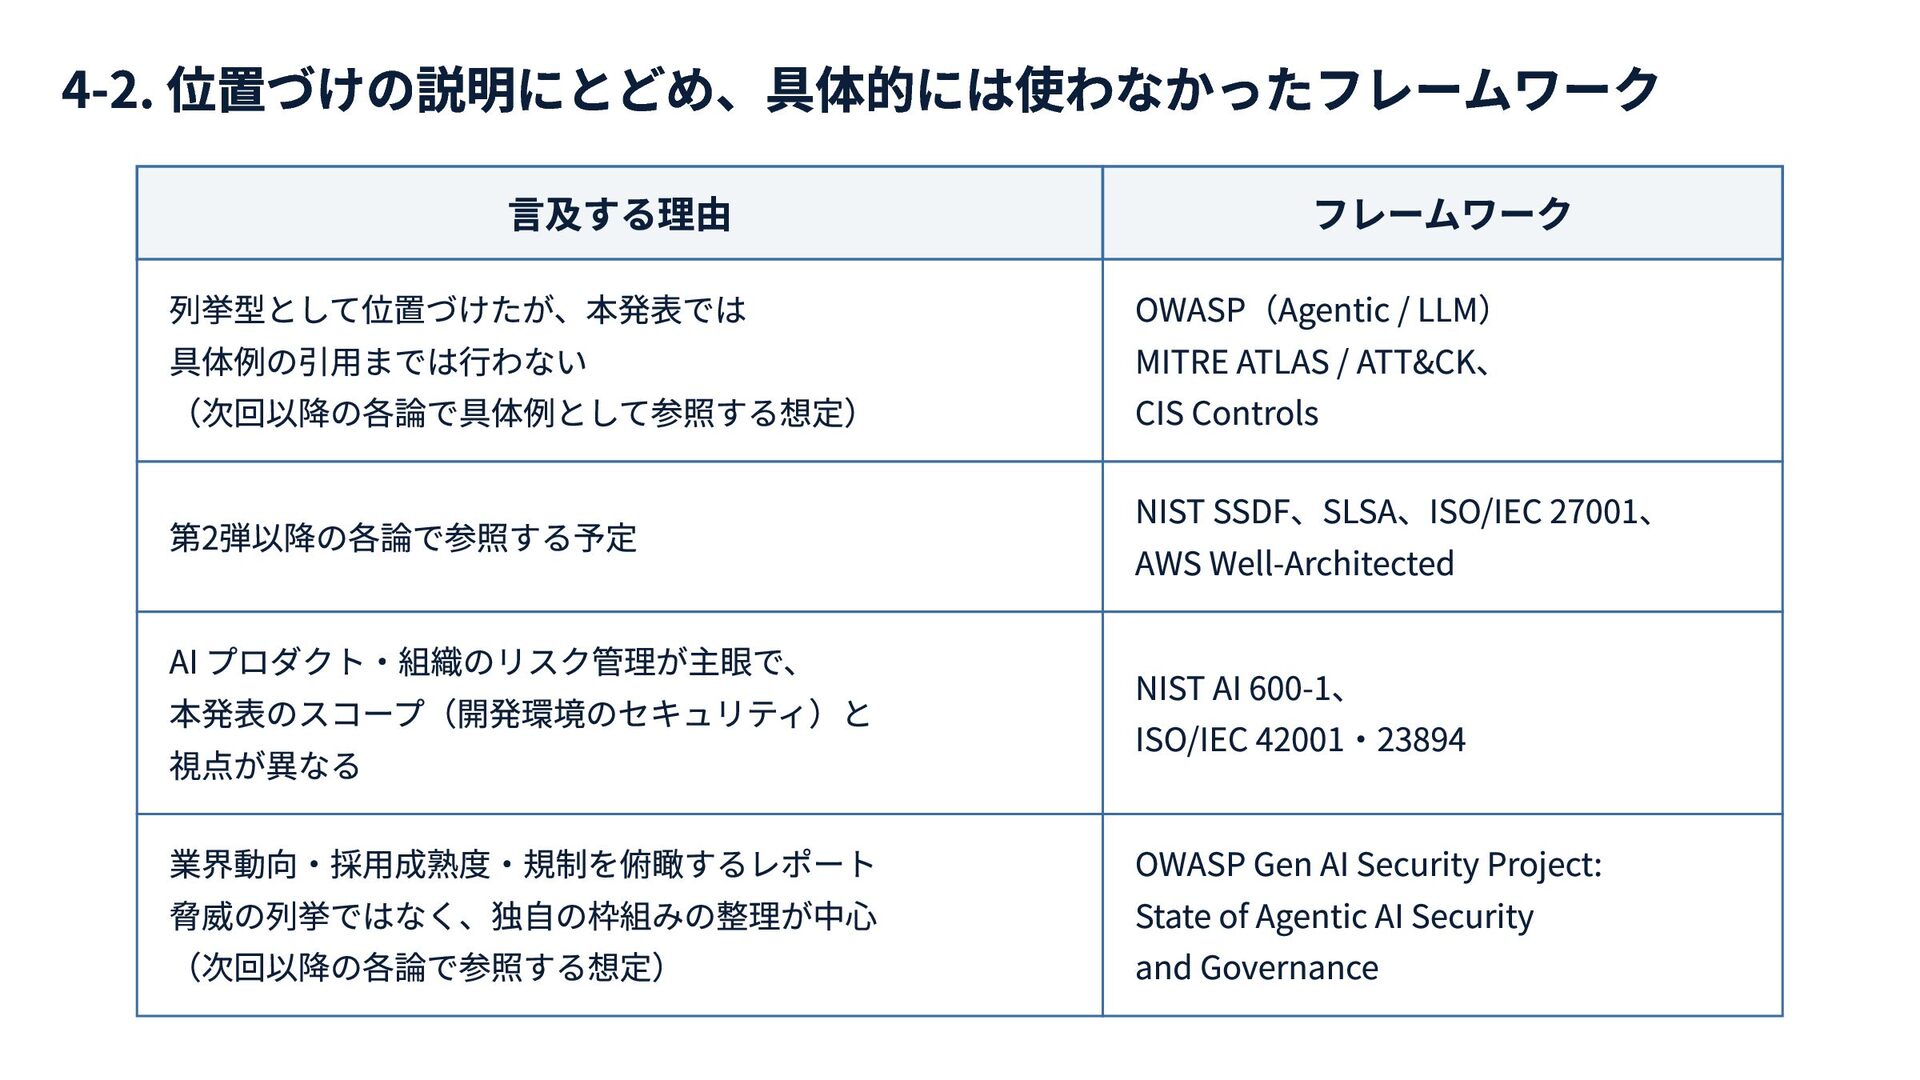
MITRE ATLAS / ATT&CK、 CIS Controls 第2弾以降の各論で参照する予定 NIST SSDF、SLSA、ISO/IEC 27001、 AWS Well-Architected AI プロダクト・組織のリスク管理が主眼で、 本発表のスコープ(開発環境のセキュリティ)と 視点が異なる NIST AI 600-1、 ISO/IEC 42001・23894 業界動向・採用成熟度・規制を俯瞰するレポート 脅威の列挙ではなく、独自の枠組みの整理が中心 (次回以降の各論で参照する想定) OWASP Gen AI Security Project: State of Agentic AI Security and Governance
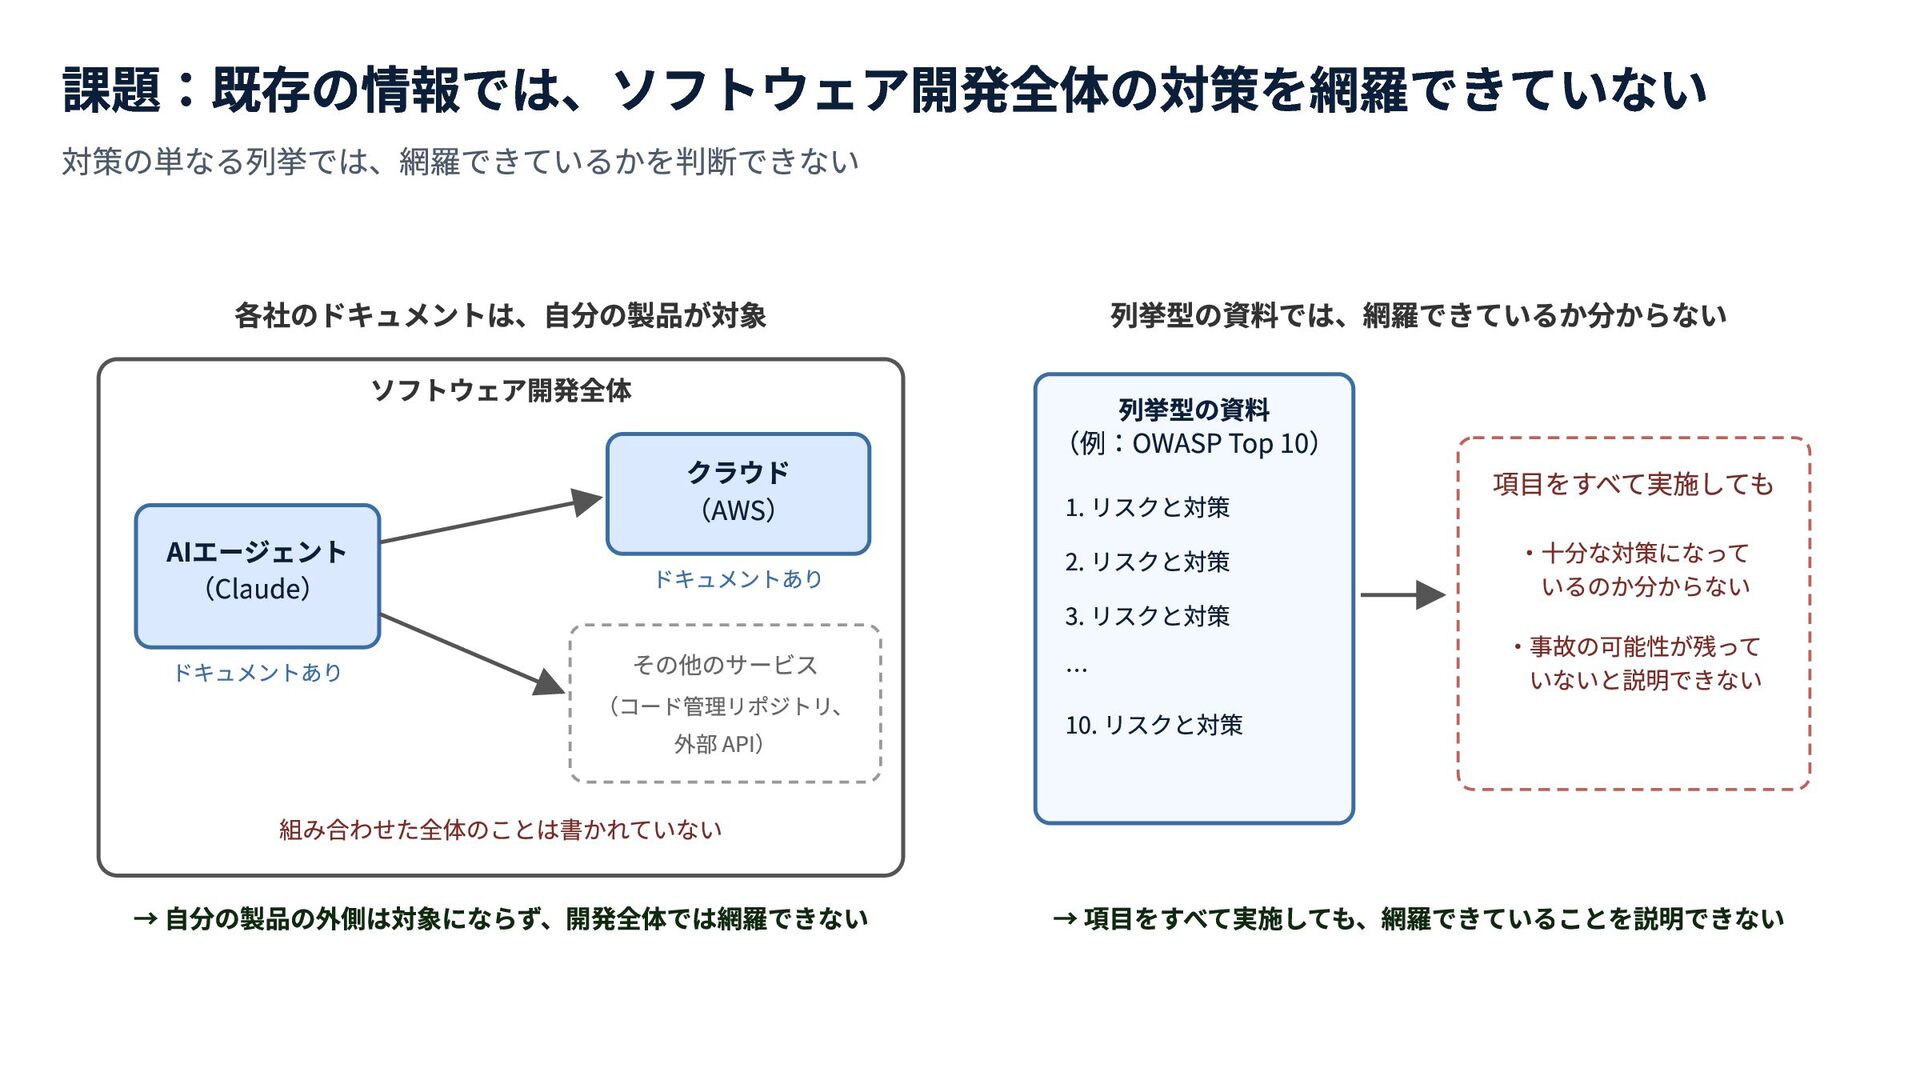
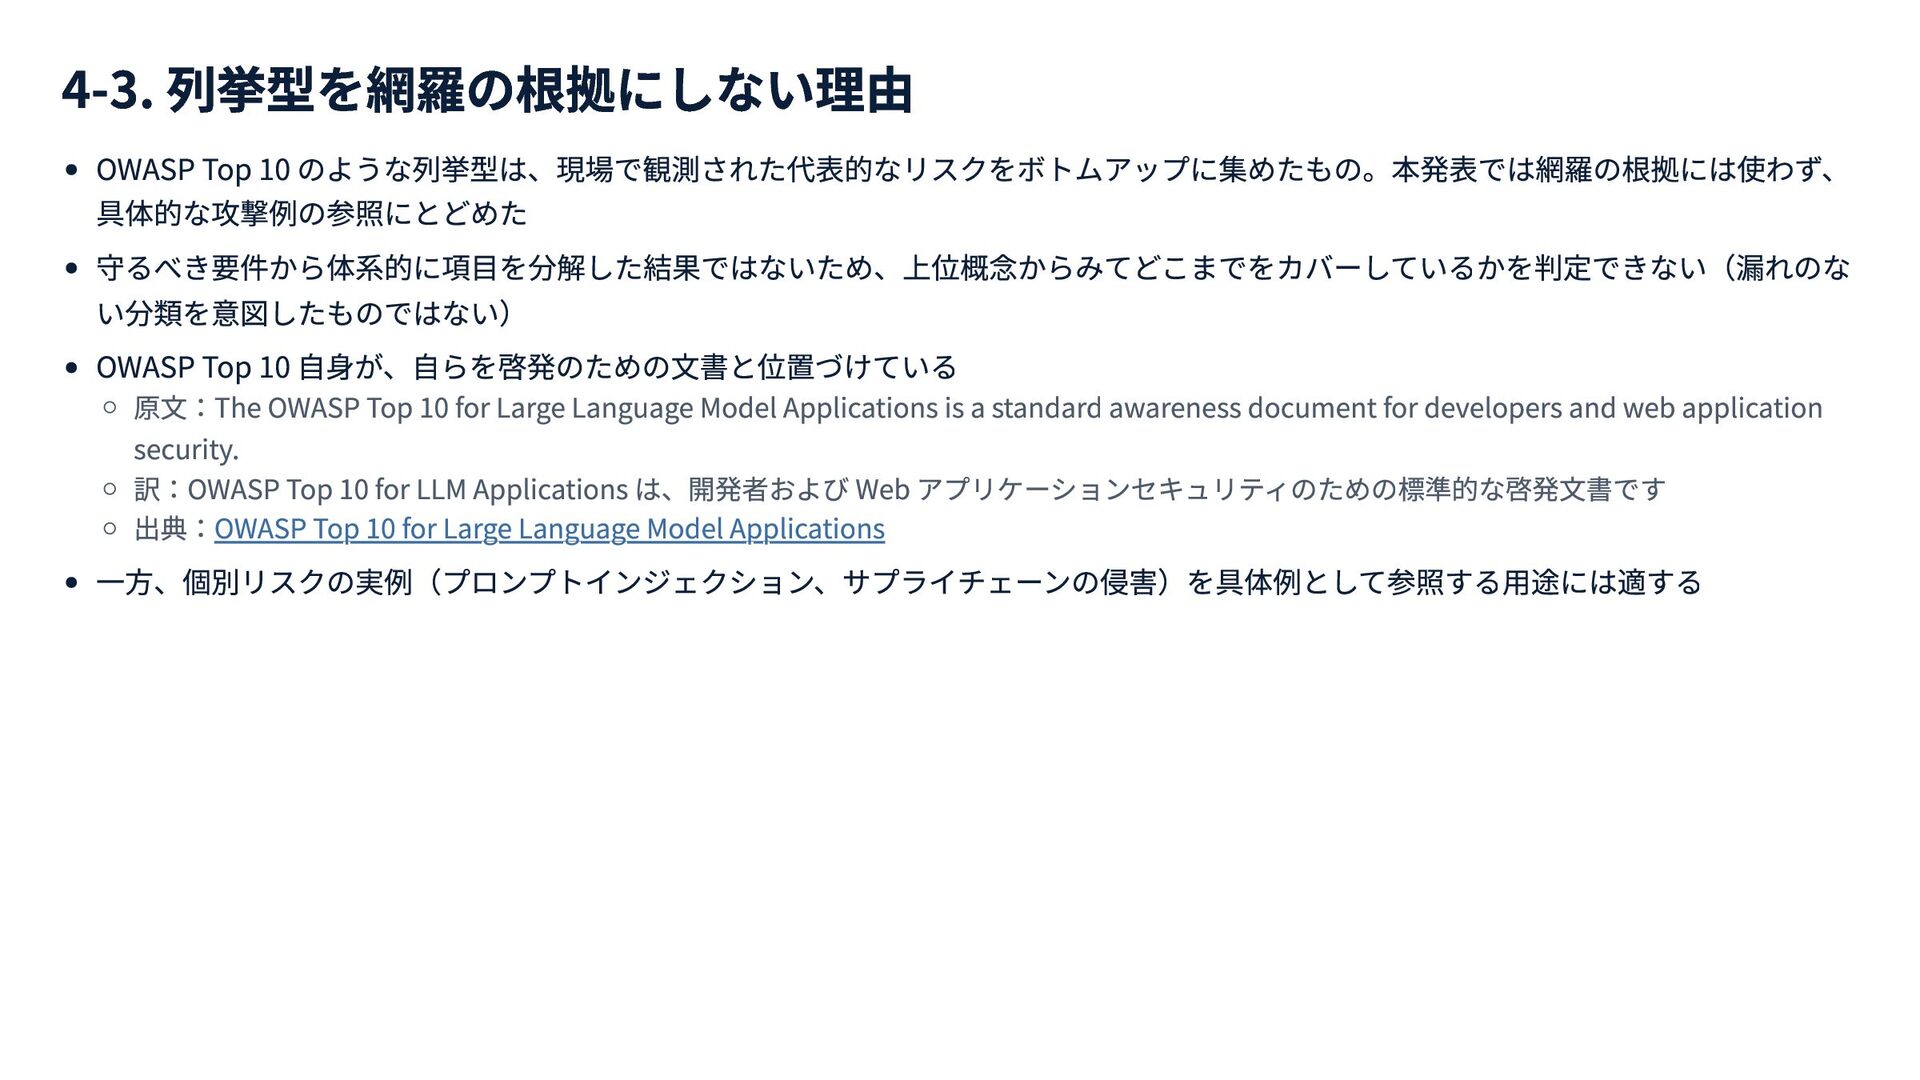
Top 10 自身が、自らを啓発のための文書と位置づけている 原文:The OWASP Top 10 for Large Language Model Applications is a standard awareness document for developers and web application security. 訳:OWASP Top 10 for LLM Applications は、開発者および Web アプリケーションセキュリティのための標準的な啓発文書です 出典:OWASP Top 10 for Large Language Model Applications 一方、個別リスクの実例(プロンプトインジェクション、サプライチェーンの侵害)を具体例として参照する用途には適する
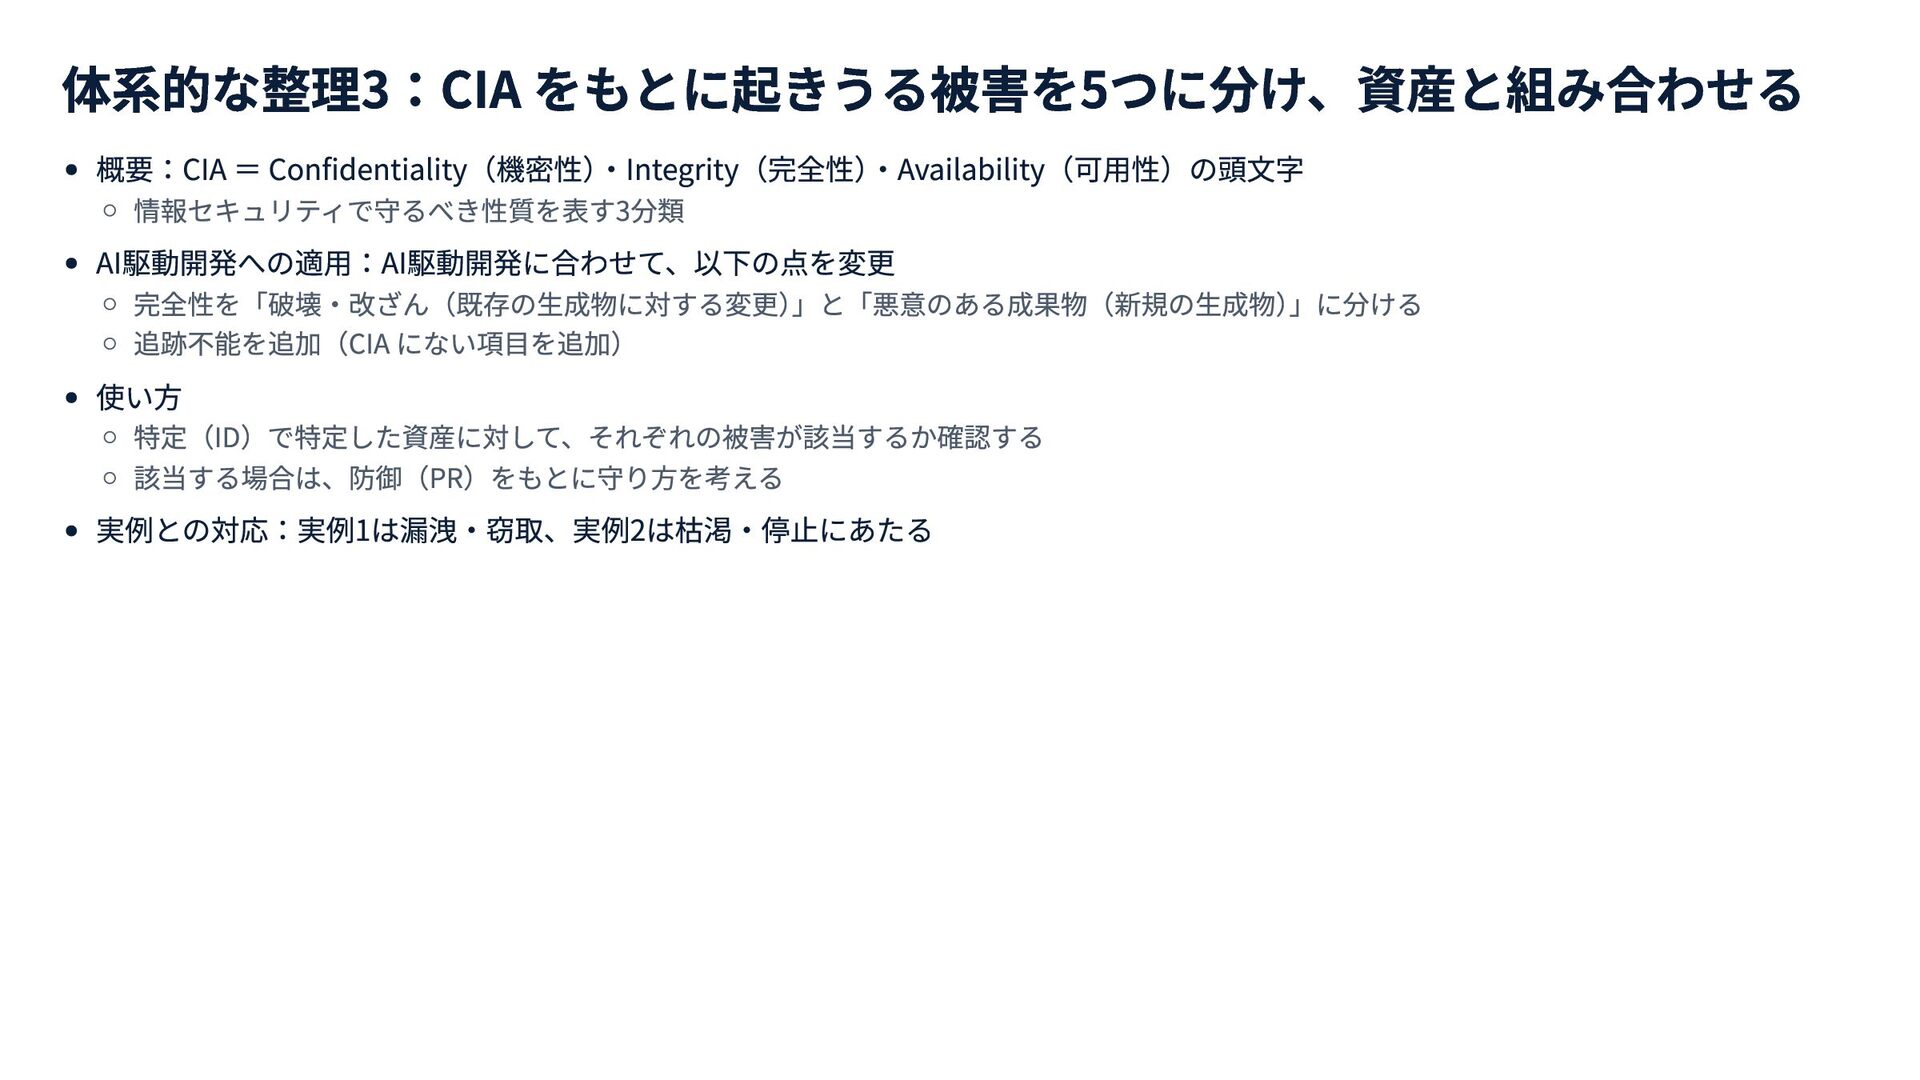
Top 10 for LLM / Agentic Applications:現場で観測された代表的なリスクを列挙する啓発文書。脅威の具体例を引く用途に向く State of Agentic AI Security and Governance(v2.01, 2026年6月):業界動向・採用成熟度・規制・実インシデントを俯瞰するランドス ケープレポート。独自の枠組み(Adoption Maturity Model、Agent Identity、AI SBOM、Runtime Governance 等)の整理が中心 どちらも網羅の根拠としては使わない。Top 10 は「列挙型の代表例」として位置づけ、State of … は本発表のスコープ(特定と防御の全 体像)から外し、次回以降の各論で参照する想定


 yamahiro
 jyouryuusui
 akizhou
 takahashim
 pfn
 techtekt
 willnet
 akitoshiga
 occhi
 yamanoku
 iktakahiro
 watany
 maltzj
 jnunemaker
 zakiyama
 sugarenia
 chikuwait
 akashhashmi
 greggifford
 tammyeverts
 reverentgeek
 uxyall
 danielanewman
 szymonslowik