Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
【大阪開催】Amazon InspectorとAmazon Verified Permissi...
Search
Sponsored
·
Your Podcast. Everywhere. Effortlessly.
Share. Educate. Inspire. Entertain. You do you. We'll handle the rest.
→
Yudai Jinno
July 05, 2025
600
0
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
【大阪開催】Amazon InspectorとAmazon Verified Permissionsのアップデート& 現地情報の紹介.pdf
Yudai Jinno
July 05, 2025
Transcript
41 slides
Amazon InspectorとAmazon Verified Permissionsの アップデート& 現地情報の紹介 クラスメソッド クラウド事業本部 神野 雄⼤
Session 2
⾃⼰紹介 簡単な⾃⼰紹介をさせていただきます。本⽇はどうかよろしくお願いいたします。 名前 神野 雄⼤(Jinno Yudai) 所属 クラスメソッド株式会社 クラウド事業本部 コンサルティング部
ソリューションアーキテクト 資格 • 2025 Japan AWS Top Engineers • 2025 Japan All AWS Certifications Engineers 得意領域 • アプリケーション全体の設計‧開発 • IoT ブログはこのアイ コンで書いていま す!
Amazon Inspectorのアップデート
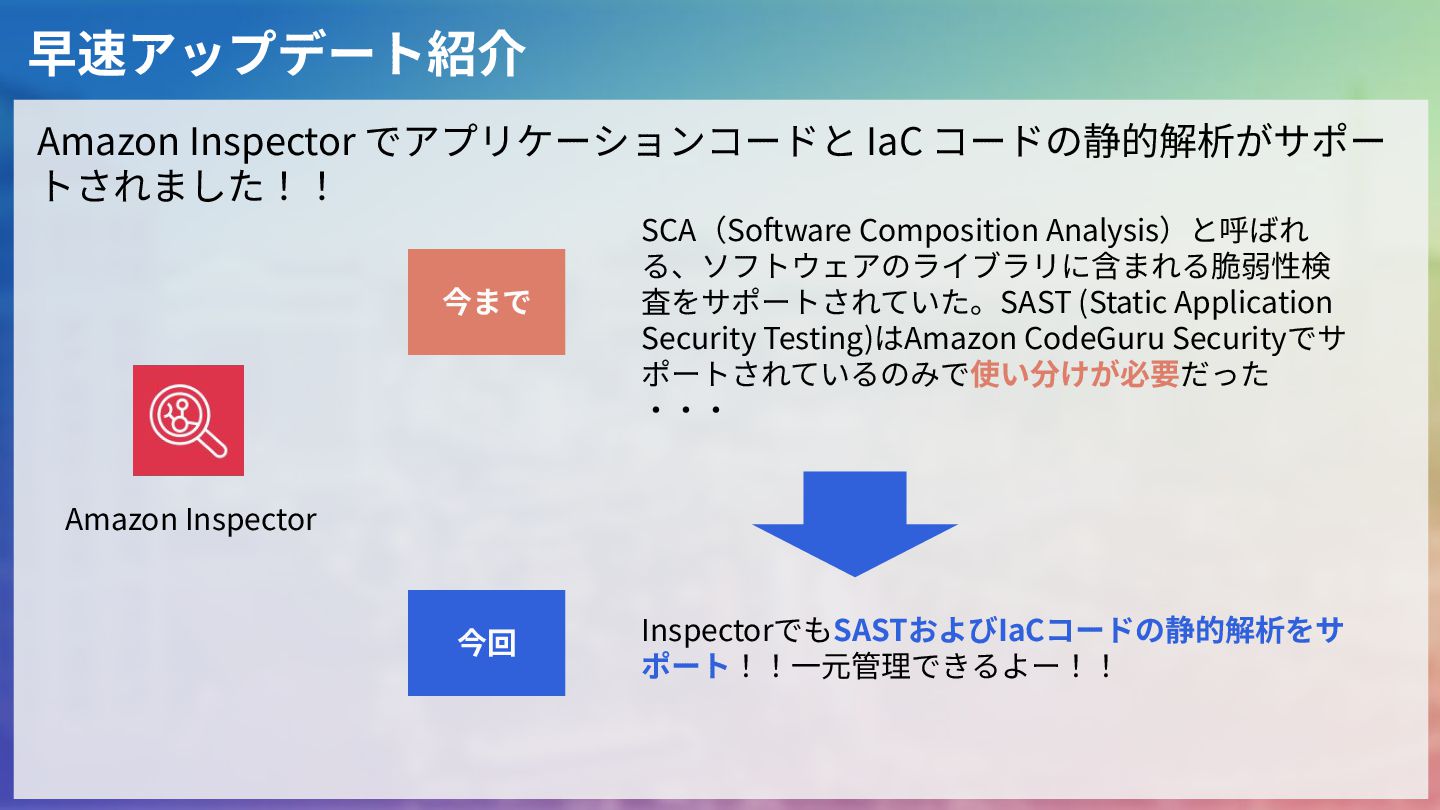
早速アップデート紹介 Amazon Inspector Amazon Inspector でアプリケーションコードと IaC コードの静的解析がサポー トされました!! 今まで
SCA(Software Composition Analysis)と呼ばれ る、ソフトウェアのライブラリに含まれる脆弱性検 査をサポートされていた。SAST (Static Application Security Testing)はAmazon CodeGuru Securityでサ ポートされているのみで使い分けが必要だった ‧‧‧ 今回 InspectorでもSASTおよびIaCコードの静的解析をサ ポート!!⼀元管理できるよー!!
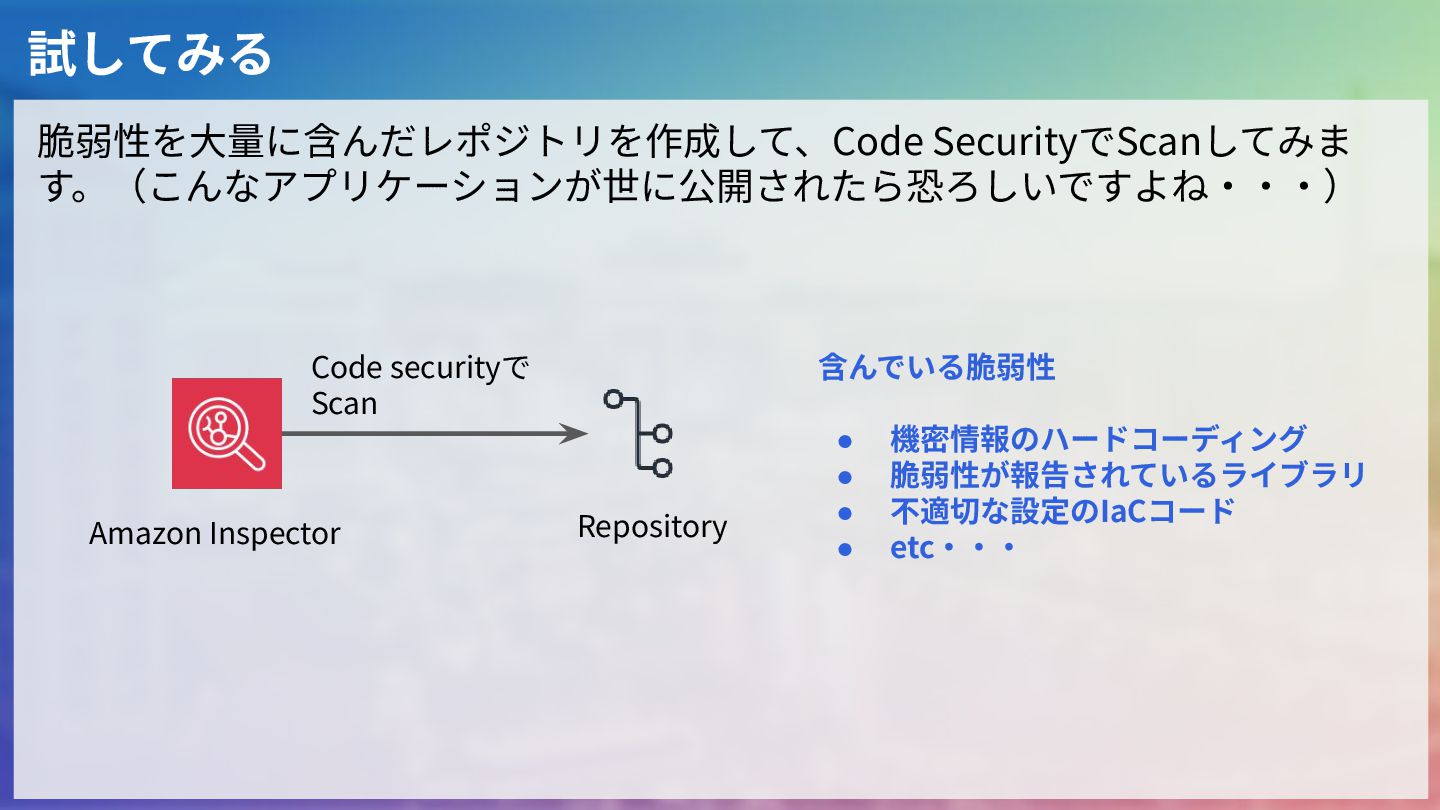
試してみる 脆弱性を⼤量に含んだレポジトリを作成して、Code SecurityでScanしてみま す。(こんなアプリケーションが世に公開されたら恐ろしいですよね‧‧‧) Repository Amazon Inspector Code securityで Scan
含んでいる脆弱性 • 機密情報のハードコーディング • 脆弱性が報告されているライブラリ • 不適切な設定のIaCコード • etc‧‧‧
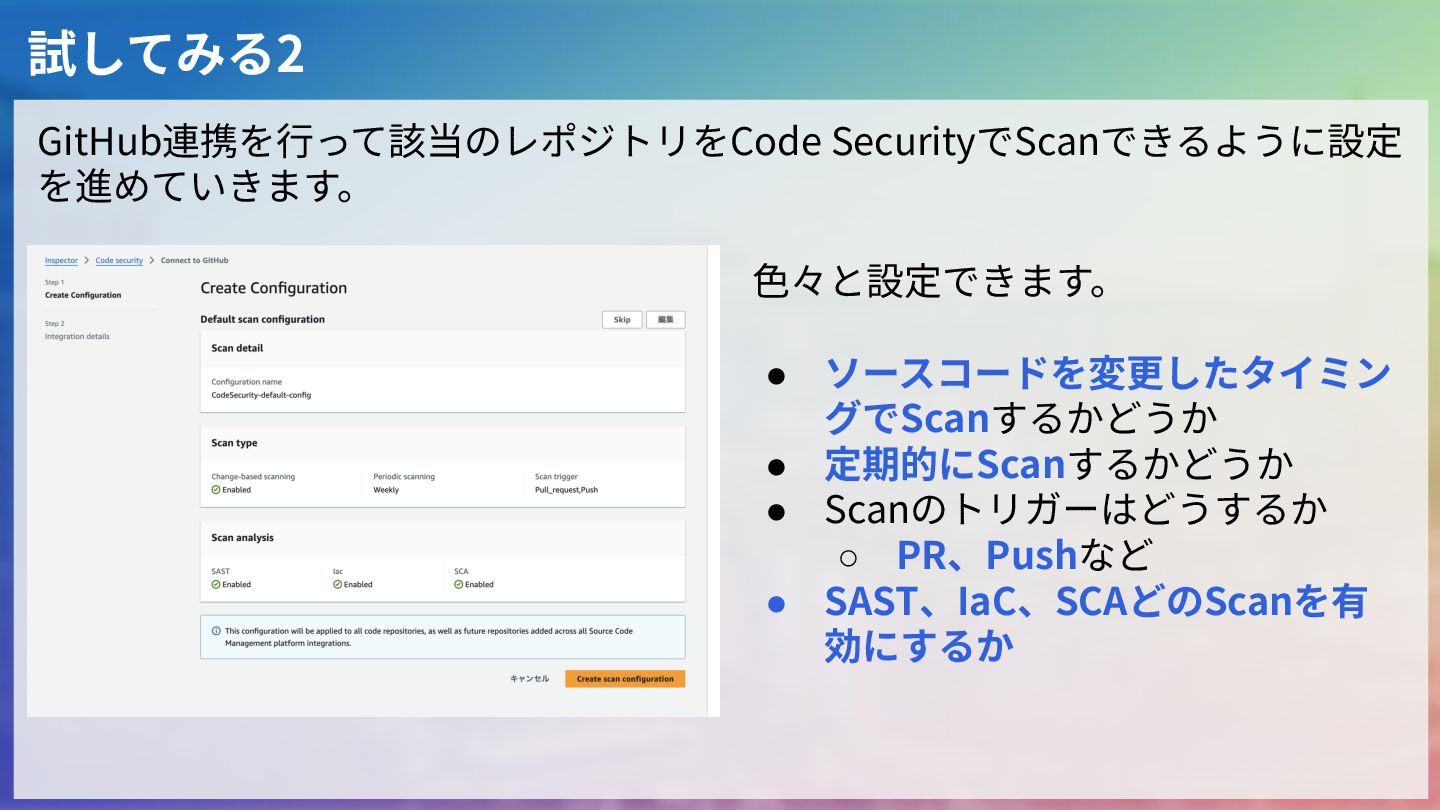
試してみる2 GitHub連携を⾏って該当のレポジトリをCode SecurityでScanできるように設定 を進めていきます。 ⾊々と設定できます。 • ソースコードを変更したタイミン グでScanするかどうか • 定期的にScanするかどうか
• Scanのトリガーはどうするか ◦ PR、Pushなど • SAST、IaC、SCAどのScanを有 効にするか
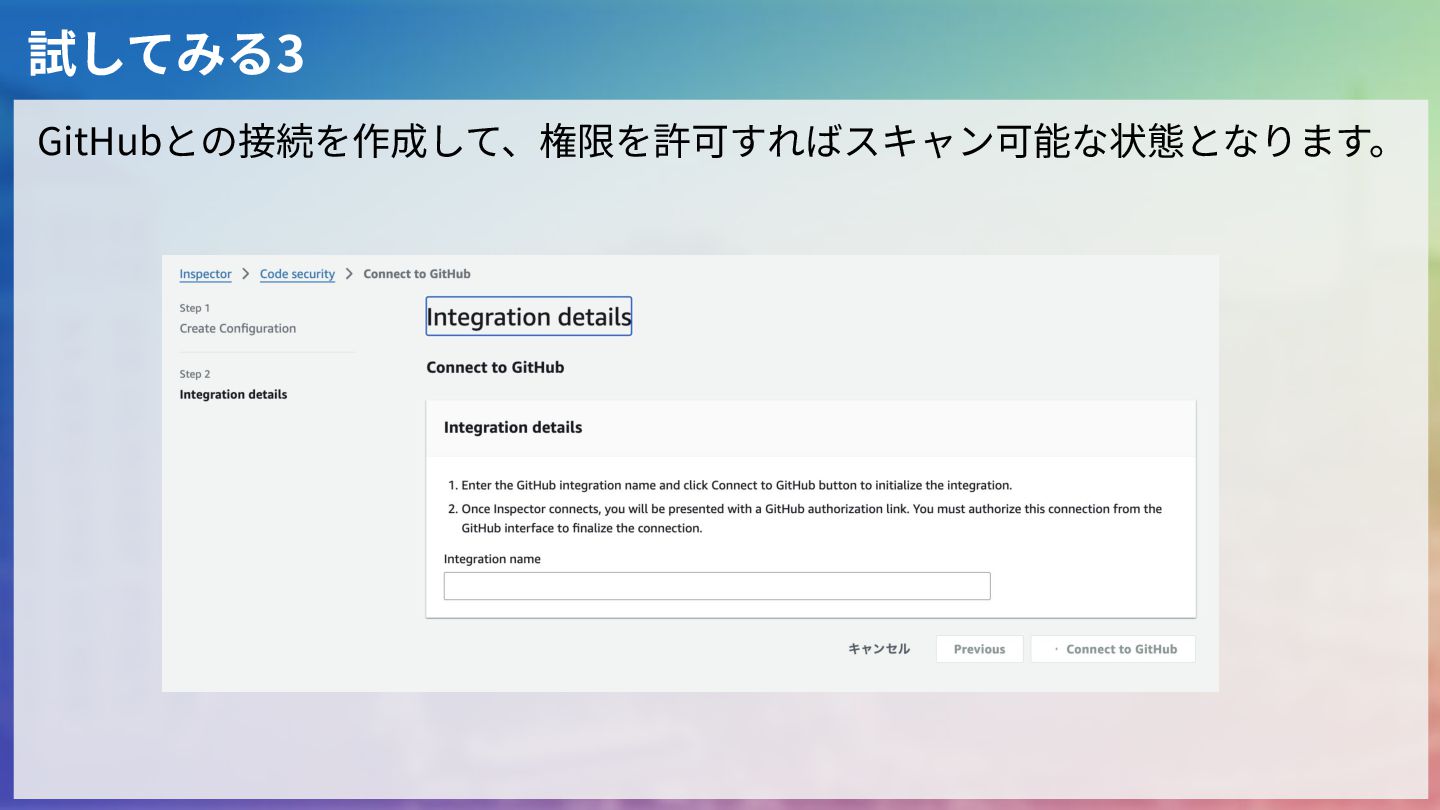
試してみる3 GitHubとの接続を作成して、権限を許可すればスキャン可能な状態となります。
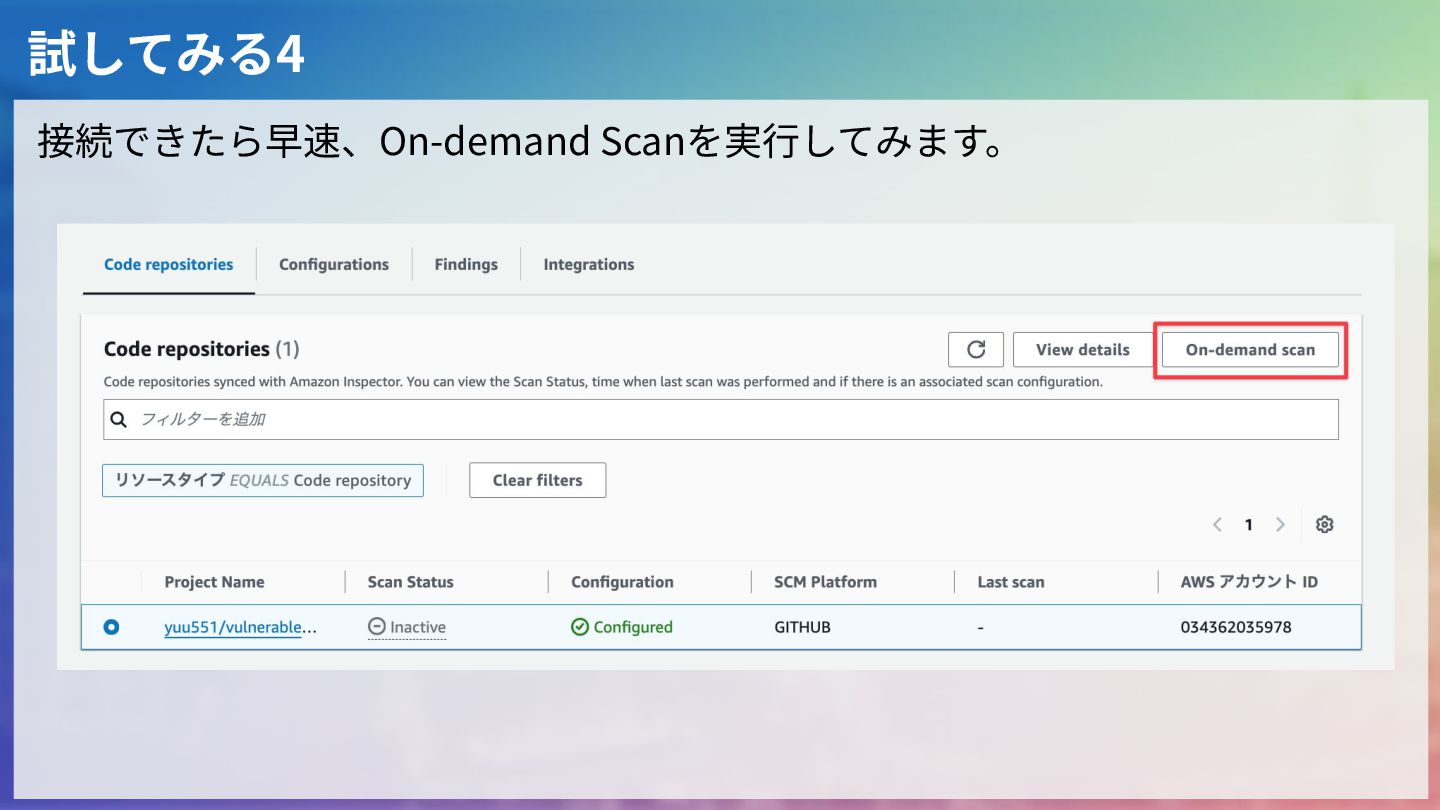
試してみる4 接続できたら早速、On-demand Scanを実⾏してみます。
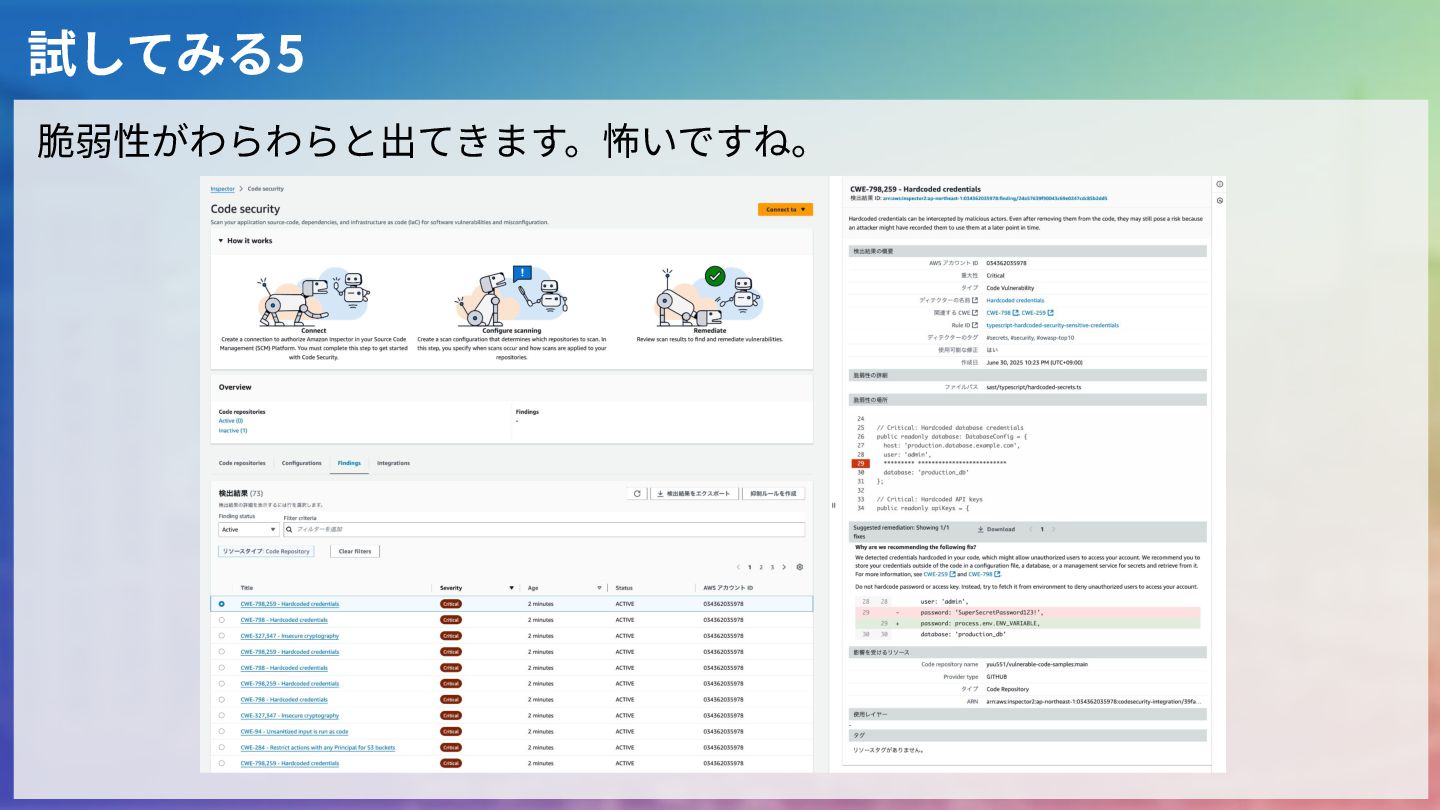
試してみる5 脆弱性がわらわらと出てきます。怖いですね。
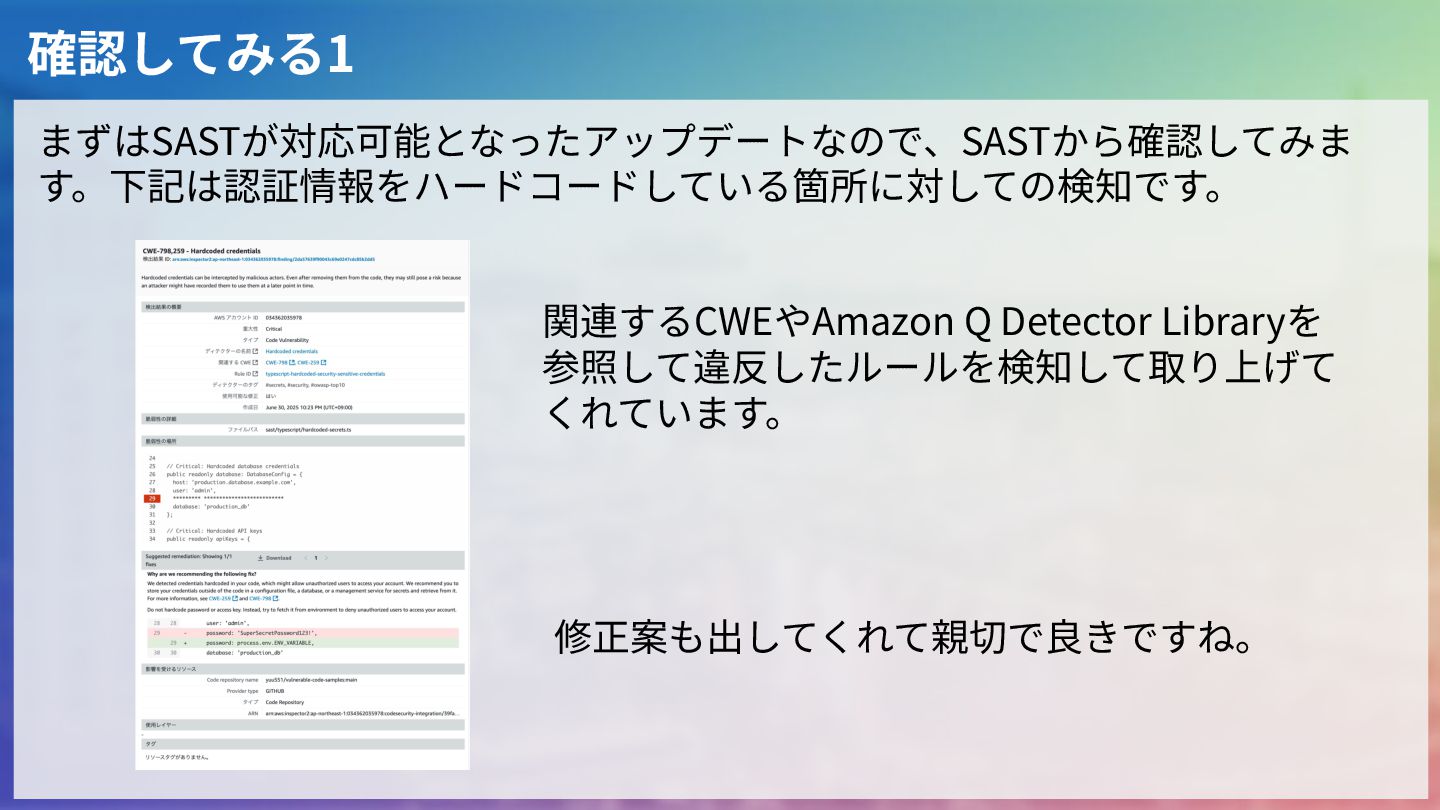
確認してみる1 まずはSASTが対応可能となったアップデートなので、SASTから確認してみま す。下記は認証情報をハードコードしている箇所に対しての検知です。 関連するCWEやAmazon Q Detector Libraryを 参照して違反したルールを検知して取り上げて くれています。 修正案も出してくれて親切で良きですね。
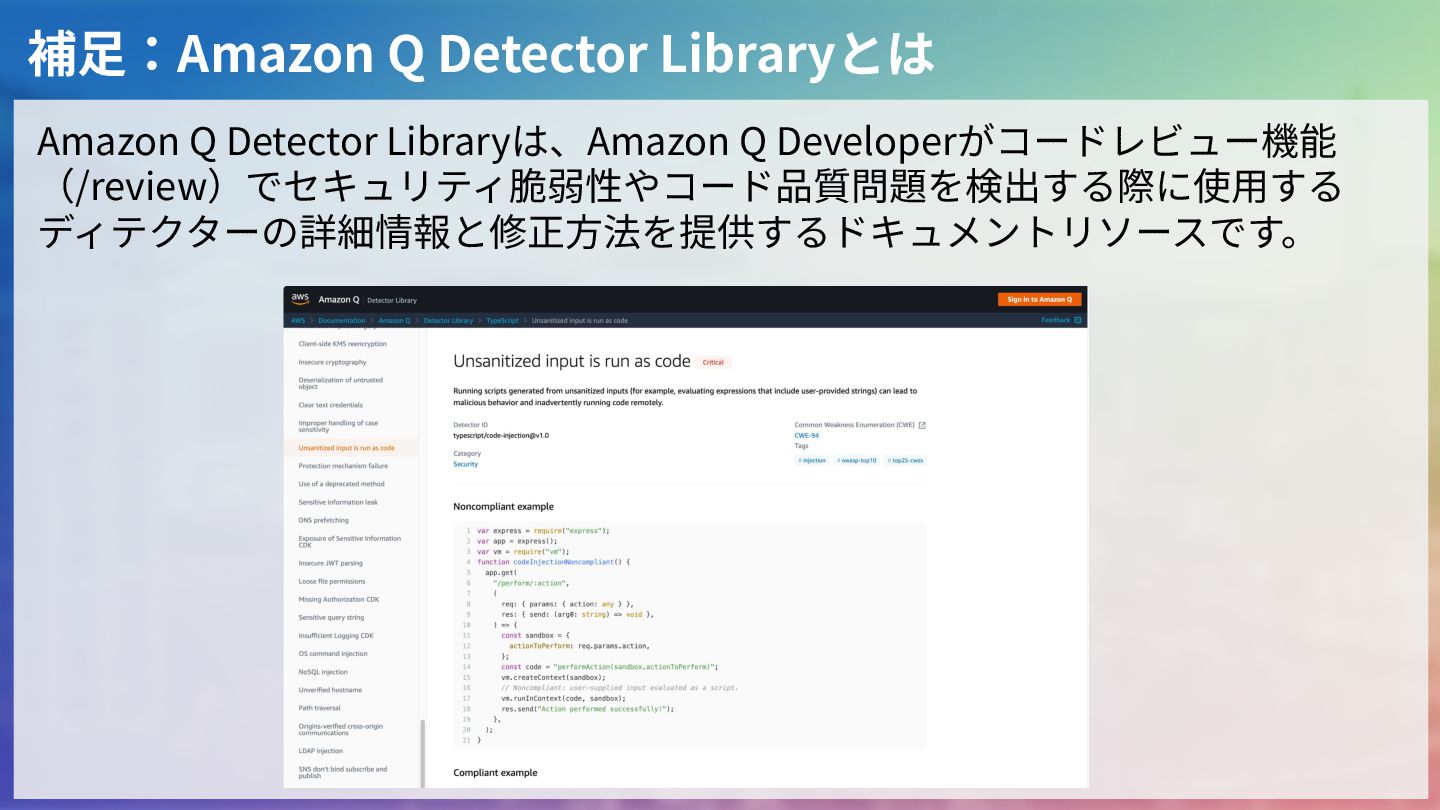
補⾜:Amazon Q Detector Libraryとは Amazon Q Detector Libraryは、Amazon Q Developerがコードレビュー機能
(/review)でセキュリティ脆弱性やコード品質問題を検出する際に使⽤する ディテクターの詳細情報と修正⽅法を提供するドキュメントリソースです。
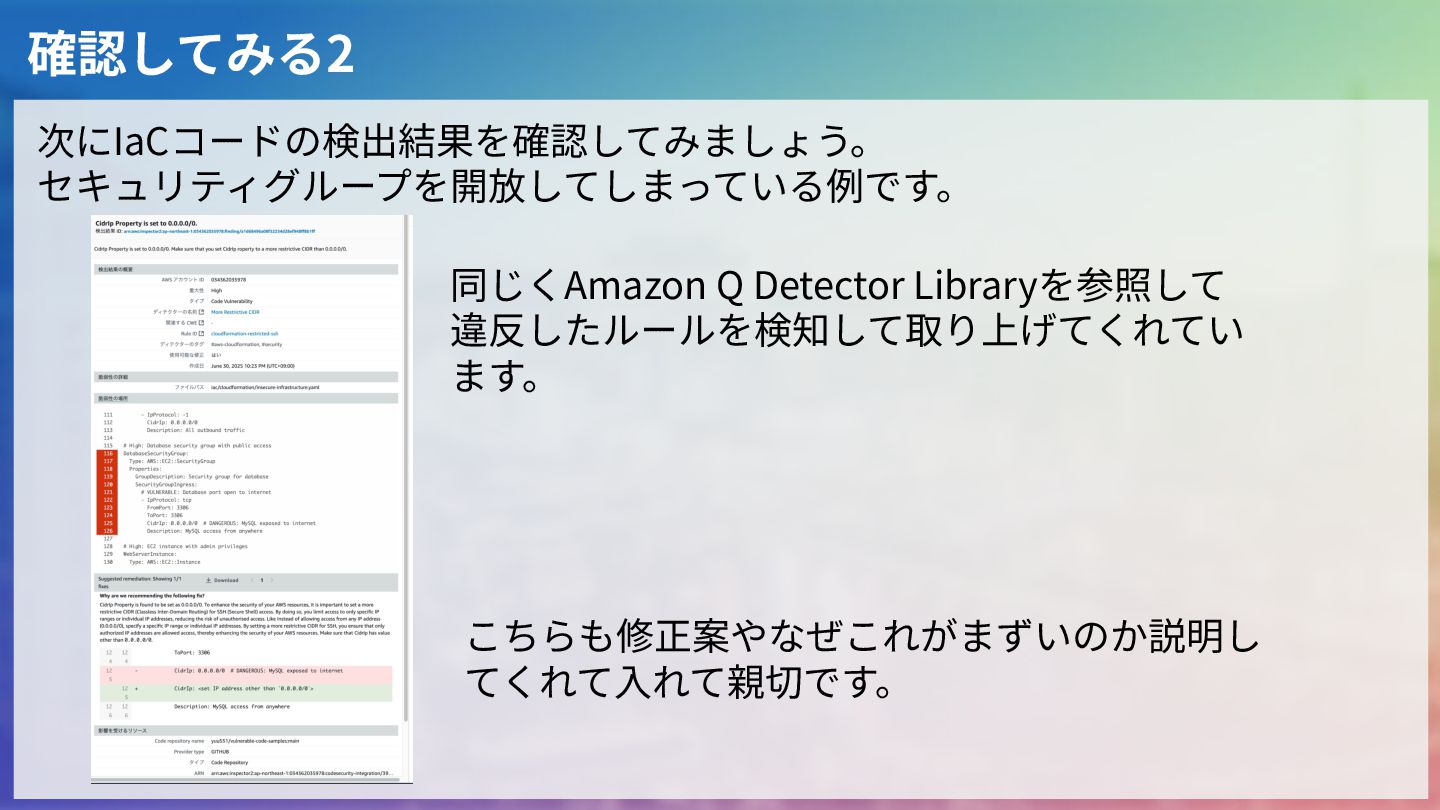
確認してみる2 次にIaCコードの検出結果を確認してみましょう。 セキュリティグループを開放してしまっている例です。 こちらも修正案やなぜこれがまずいのか説明し てくれて⼊れて親切です。 同じくAmazon Q Detector Libraryを参照して 違反したルールを検知して取り上げてくれてい
ます。
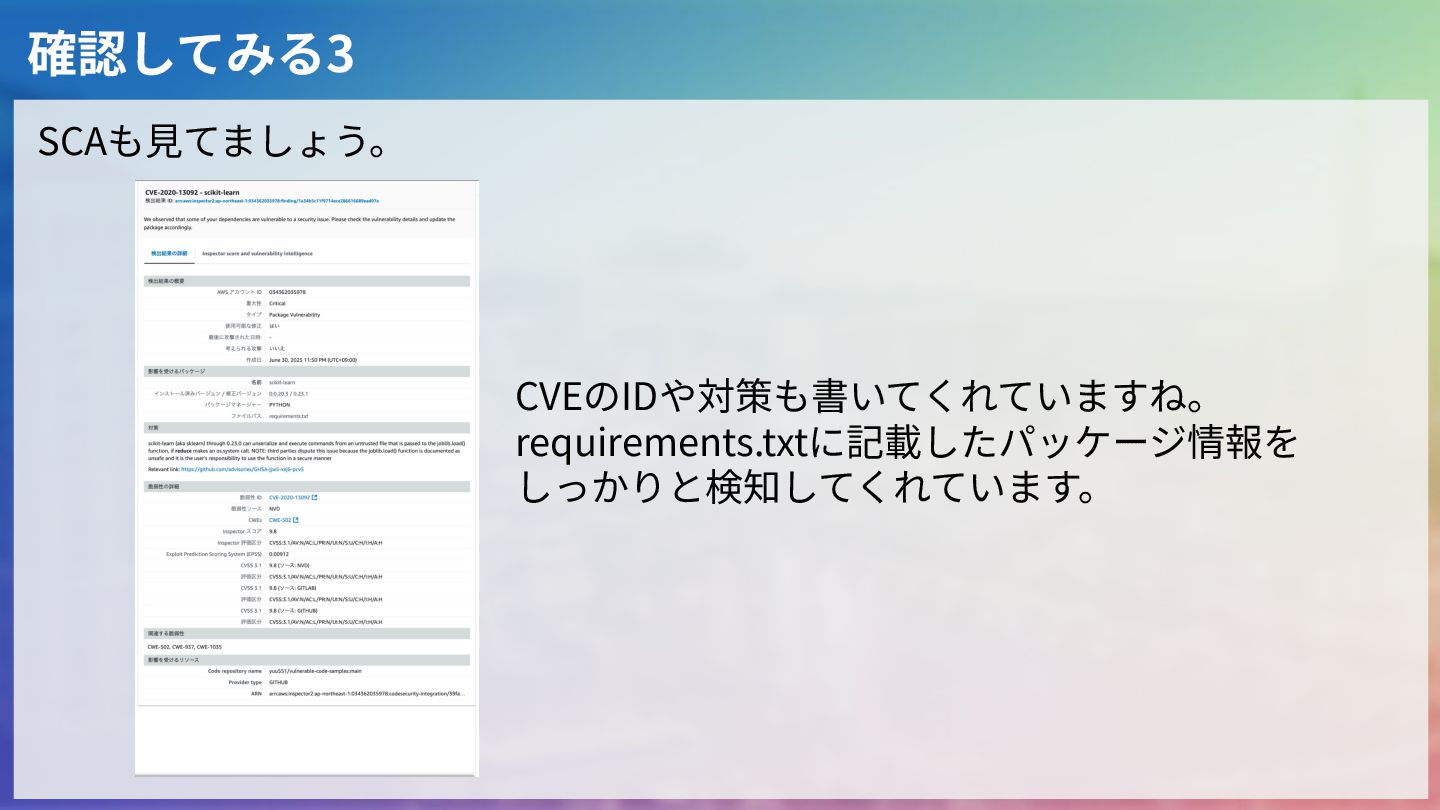
確認してみる3 SCAも⾒てましょう。 CVEのIDや対策も書いてくれていますね。 requirements.txtに記載したパッケージ情報を しっかりと検知してくれています。
料⾦ 料⾦情報はAmazon Inspector料⾦ページをご確認ください。⽇本語はまだ料⾦は反映され ていないので英語で確認してください‧‧‧! 基本料⾦ • リポジトリあたり、スキャンタイプ(SAST、SCA、IaC)ごとに $0.18/スキャン • 10MBを超えるリポジトリは複数リポジトリとしてカウントされます
◦ 例:100MBのリポジトリは10リポジトリとして課⾦ 料⾦計算例 500リポジトリで週1回の定期スキャン(SAST、SCA、IaC)を設定した場合 • 初回スキャン:500リポジトリ × $0.18 × 3スキャンタイプ = $270 • 定期スキャン(⽉4回):500 × 4 × $0.18 × 3 = $1,080 • ⽉額合計:$1,350
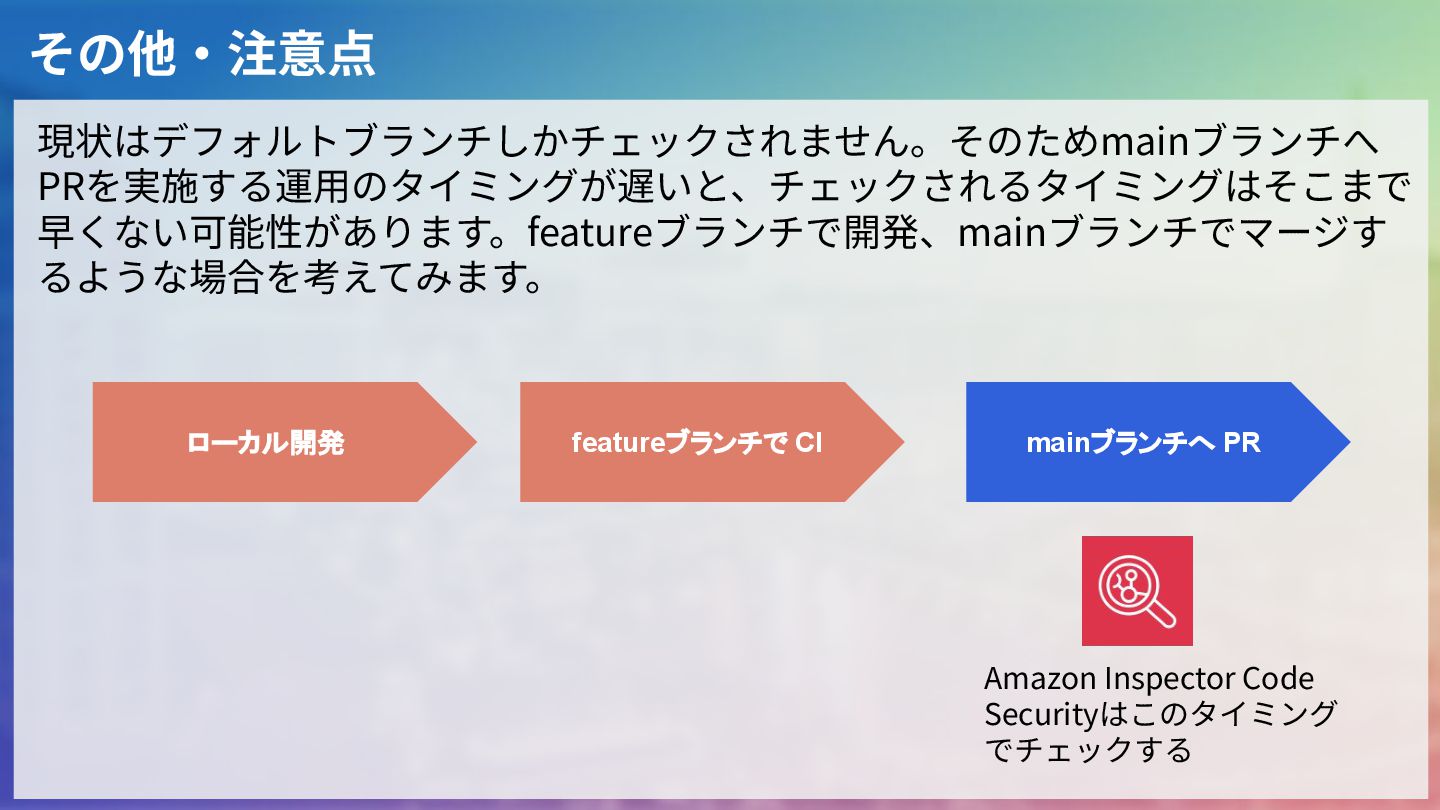
その他‧注意点 現状はデフォルトブランチしかチェックされません。そのためmainブランチへ PRを実施する運⽤のタイミングが遅いと、チェックされるタイミングはそこまで 早くない可能性があります。featureブランチで開発、mainブランチでマージす るような場合を考えてみます。 ローカル開発 featureブランチで CI mainブランチへ PR
Amazon Inspector Code Securityはこのタイミング でチェックする
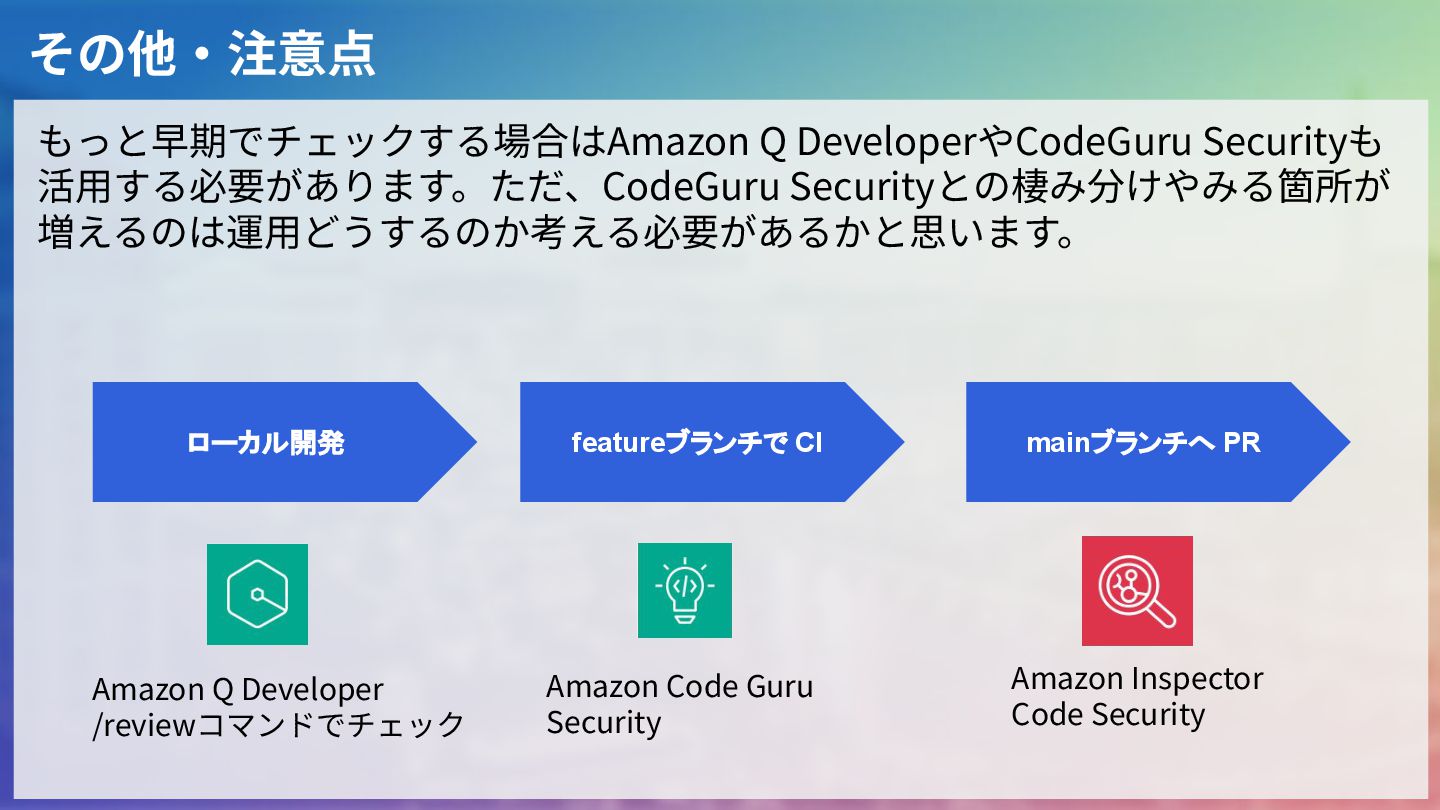
その他‧注意点 もっと早期でチェックする場合はAmazon Q DeveloperやCodeGuru Securityも 活⽤する必要があります。ただ、CodeGuru Securityとの棲み分けやみる箇所が 増えるのは運⽤どうするのか考える必要があるかと思います。 ローカル開発 featureブランチで
CI mainブランチへ PR Amazon Inspector Code Security Amazon Q Developer /reviewコマンドでチェック Amazon Code Guru Security
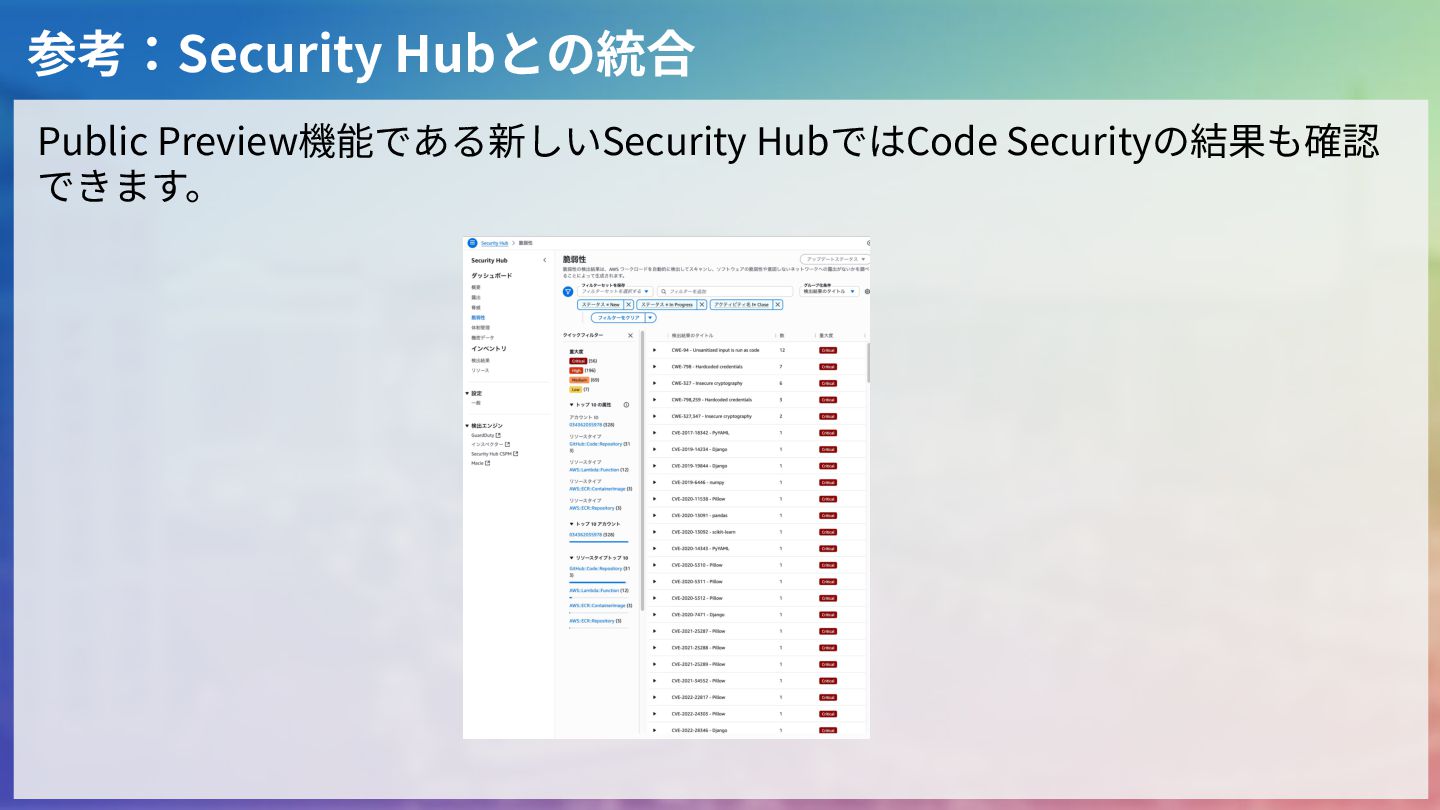
参考:Security Hubとの統合 Public Preview機能である新しいSecurity HubではCode Securityの結果も確認 できます。
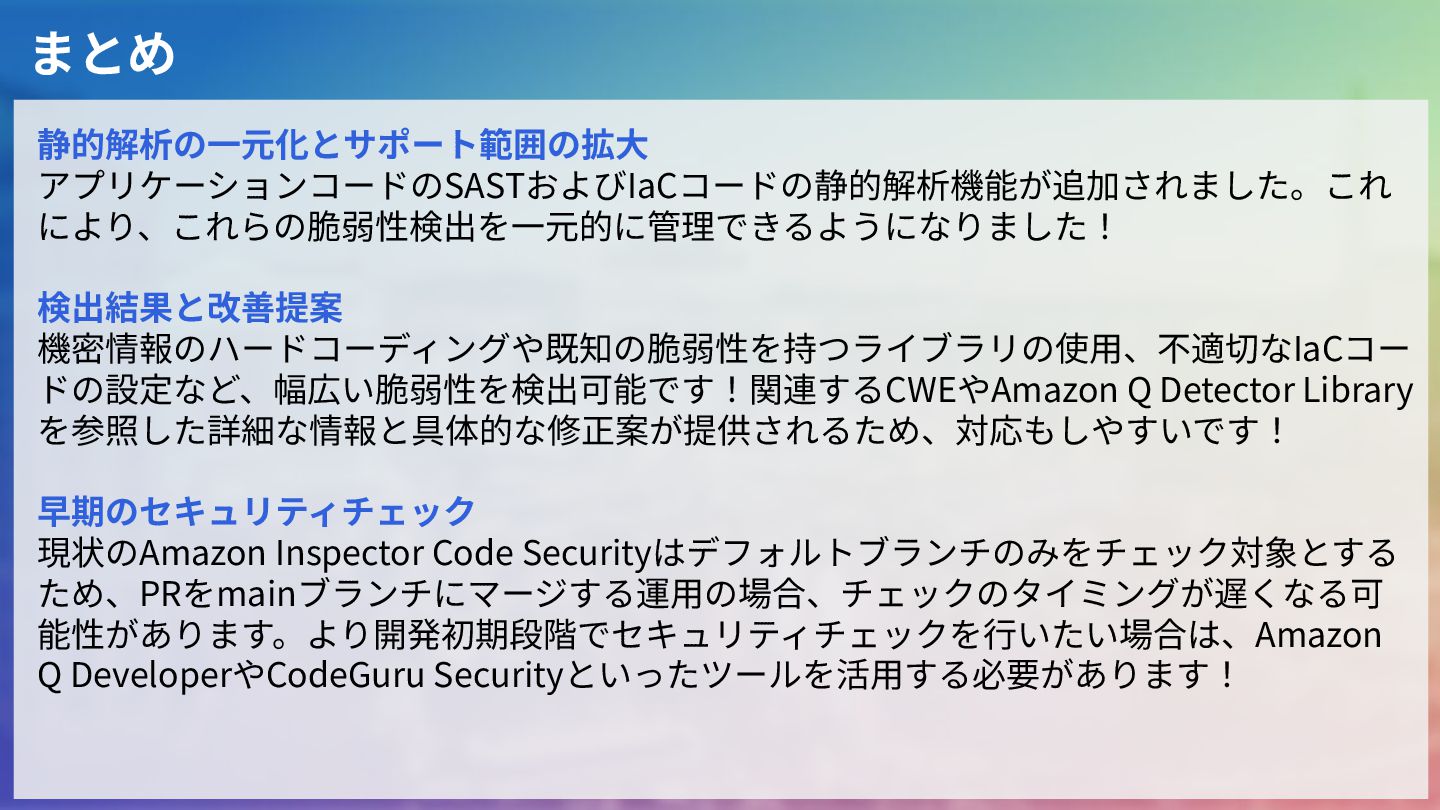
まとめ 静的解析の⼀元化とサポート範囲の拡⼤ アプリケーションコードのSASTおよびIaCコードの静的解析機能が追加されました。これ により、これらの脆弱性検出を⼀元的に管理できるようになりました! 検出結果と改善提案 機密情報のハードコーディングや既知の脆弱性を持つライブラリの使⽤、不適切なIaCコー ドの設定など、幅広い脆弱性を検出可能です!関連するCWEやAmazon Q Detector Library
を参照した詳細な情報と具体的な修正案が提供されるため、対応もしやすいです! 早期のセキュリティチェック 現状のAmazon Inspector Code Securityはデフォルトブランチのみをチェック対象とする ため、PRをmainブランチにマージする運⽤の場合、チェックのタイミングが遅くなる可 能性があります。より開発初期段階でセキュリティチェックを⾏いたい場合は、Amazon Q DeveloperやCodeGuru Securityといったツールを活⽤する必要があります!
Amazon Verified Permissionsのアップデート
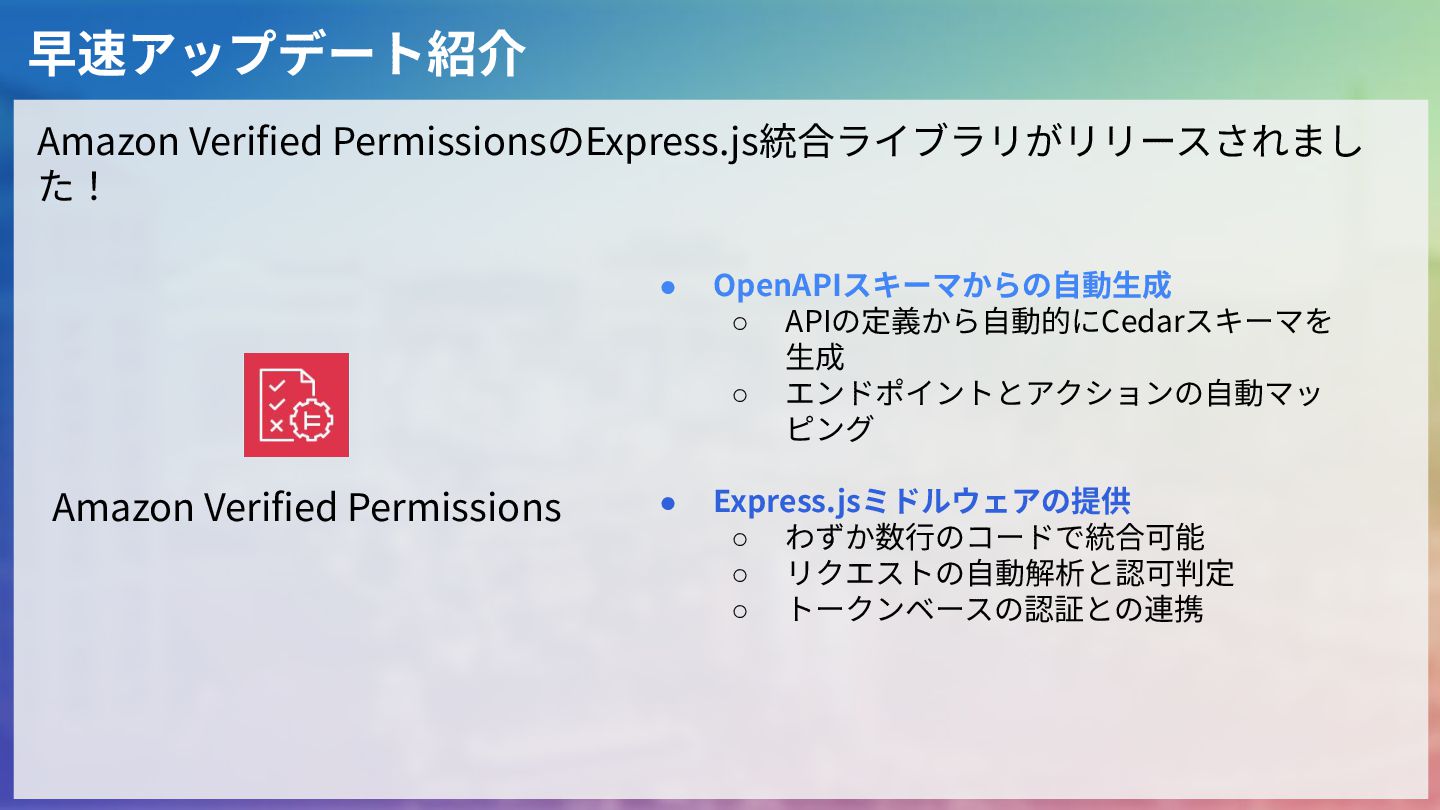
早速アップデート紹介 Amazon Verified PermissionsのExpress.js統合ライブラリがリリースされまし た! Amazon Verified Permissions • OpenAPIスキーマからの⾃動⽣成
◦ APIの定義から⾃動的にCedarスキーマを ⽣成 ◦ エンドポイントとアクションの⾃動マッ ピング • Express.jsミドルウェアの提供 ◦ わずか数⾏のコードで統合可能 ◦ リクエストの⾃動解析と認可判定 ◦ トークンベースの認証との連携
Amazon Verified Permissionsって?? Amazon Verified Permissionsをみなさん知っています か??
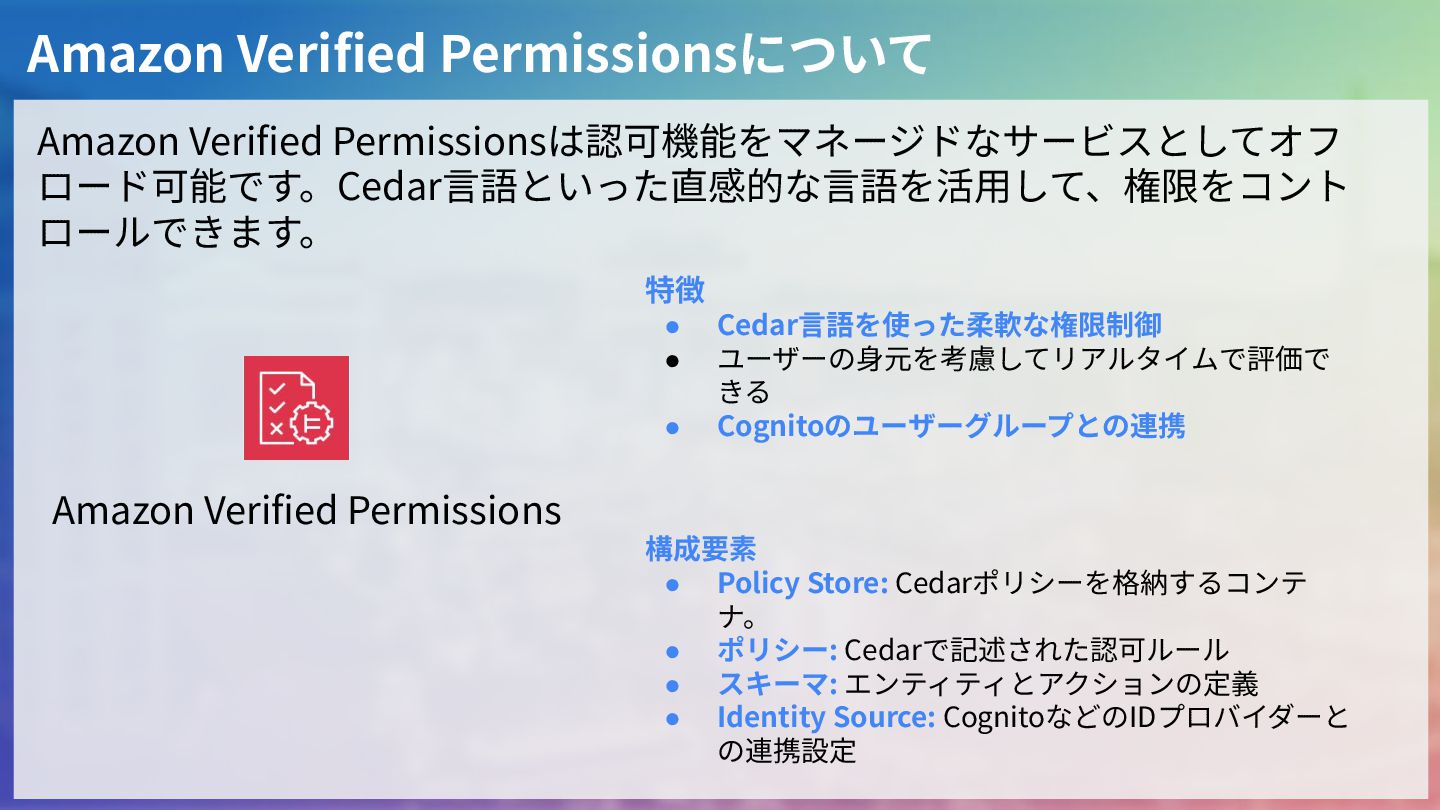
Amazon Verified Permissionsについて Amazon Verified Permissions 特徴 • Cedar⾔語を使った柔軟な権限制御 •
ユーザーの⾝元を考慮してリアルタイムで評価で きる • Cognitoのユーザーグループとの連携 Amazon Verified Permissionsは認可機能をマネージドなサービスとしてオフ ロード可能です。Cedar⾔語といった直感的な⾔語を活⽤して、権限をコント ロールできます。 構成要素 • Policy Store: Cedarポリシーを格納するコンテ ナ。 • ポリシー: Cedarで記述された認可ルール • スキーマ: エンティティとアクションの定義 • Identity Source: CognitoなどのIDプロバイダーと の連携設定
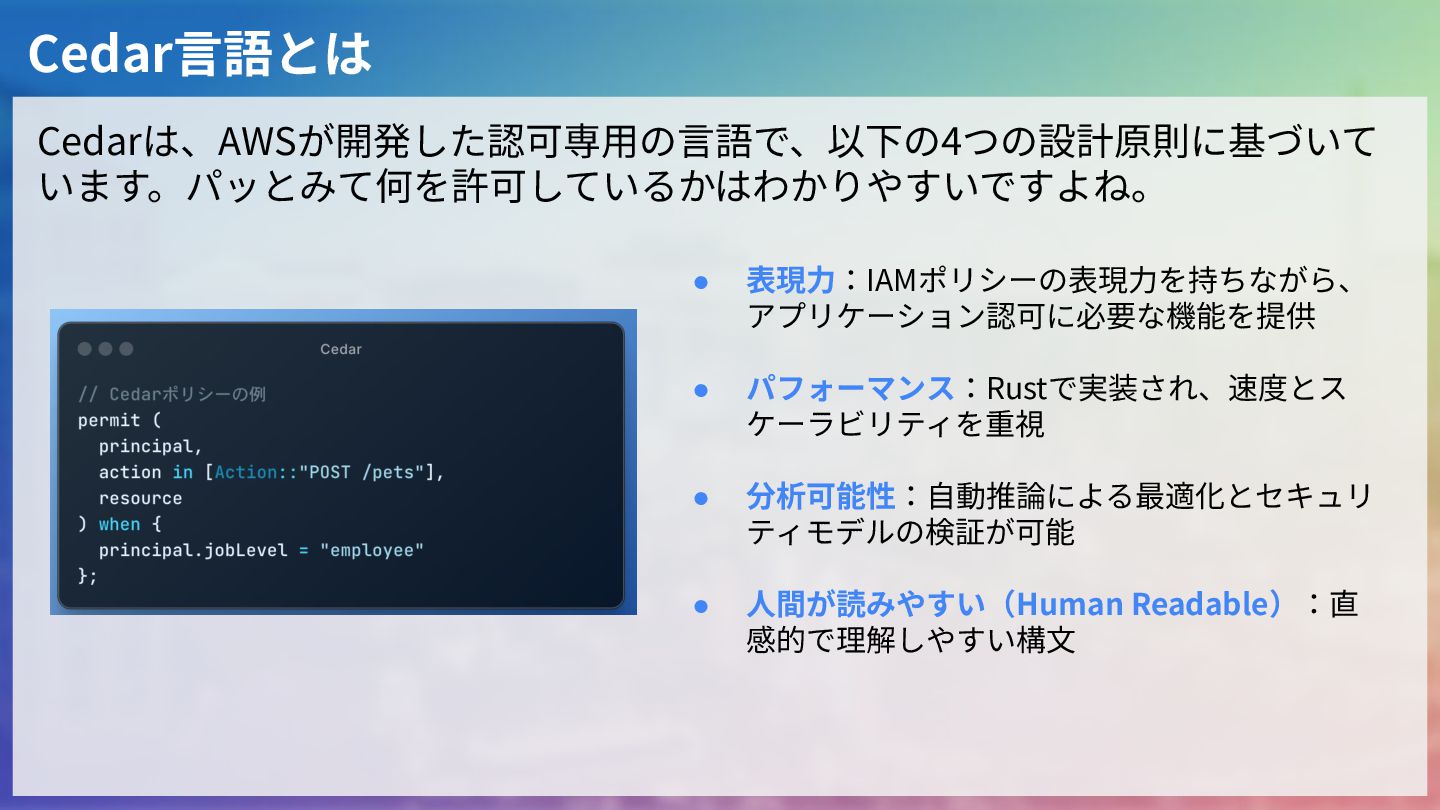
Cedar⾔語とは Cedarは、AWSが開発した認可専⽤の⾔語で、以下の4つの設計原則に基づいて います。パッとみて何を許可しているかはわかりやすいですよね。 • 表現⼒:IAMポリシーの表現⼒を持ちながら、 アプリケーション認可に必要な機能を提供 • パフォーマンス:Rustで実装され、速度とス ケーラビリティを重視 •
分析可能性:⾃動推論による最適化とセキュリ ティモデルの検証が可能 • ⼈間が読みやすい(Human Readable):直 感的で理解しやすい構⽂
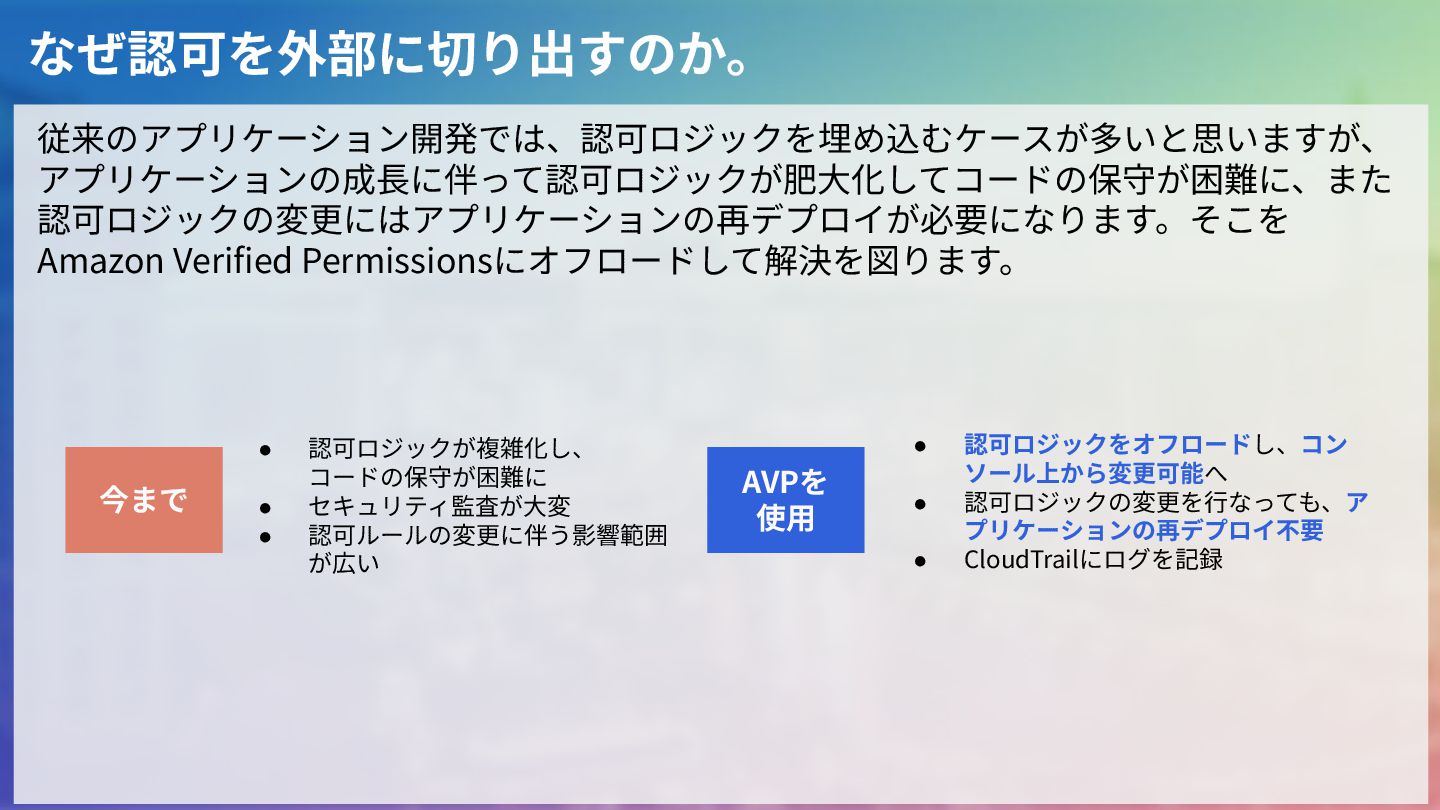
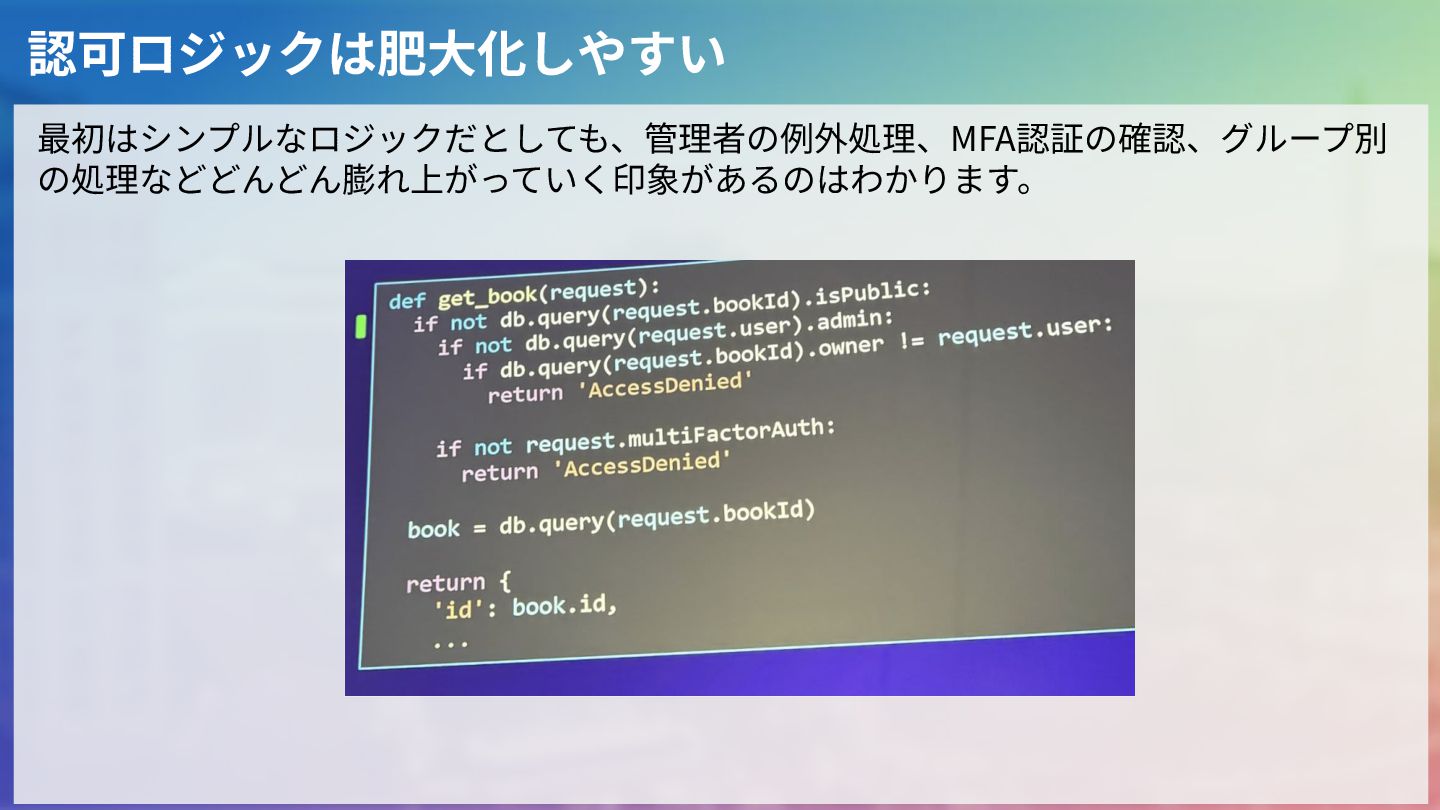
なぜ認可を外部に切り出すのか。 従来のアプリケーション開発では、認可ロジックを埋め込むケースが多いと思いますが、 アプリケーションの成⻑に伴って認可ロジックが肥⼤化してコードの保守が困難に、また 認可ロジックの変更にはアプリケーションの再デプロイが必要になります。そこを Amazon Verified Permissionsにオフロードして解決を図ります。 今まで AVPを 使⽤
• 認可ロジックが複雑化し、 コードの保守が困難に • セキュリティ監査が⼤変 • 認可ルールの変更に伴う影響範囲 が広い • 認可ロジックをオフロードし、コン ソール上から変更可能へ • 認可ロジックの変更を⾏なっても、ア プリケーションの再デプロイ不要 • CloudTrailにログを記録
認可ロジックは肥⼤化しやすい 最初はシンプルなロジックだとしても、管理者の例外処理、MFA認証の確認、グループ別 の処理などどんどん膨れ上がっていく印象があるのはわかります。
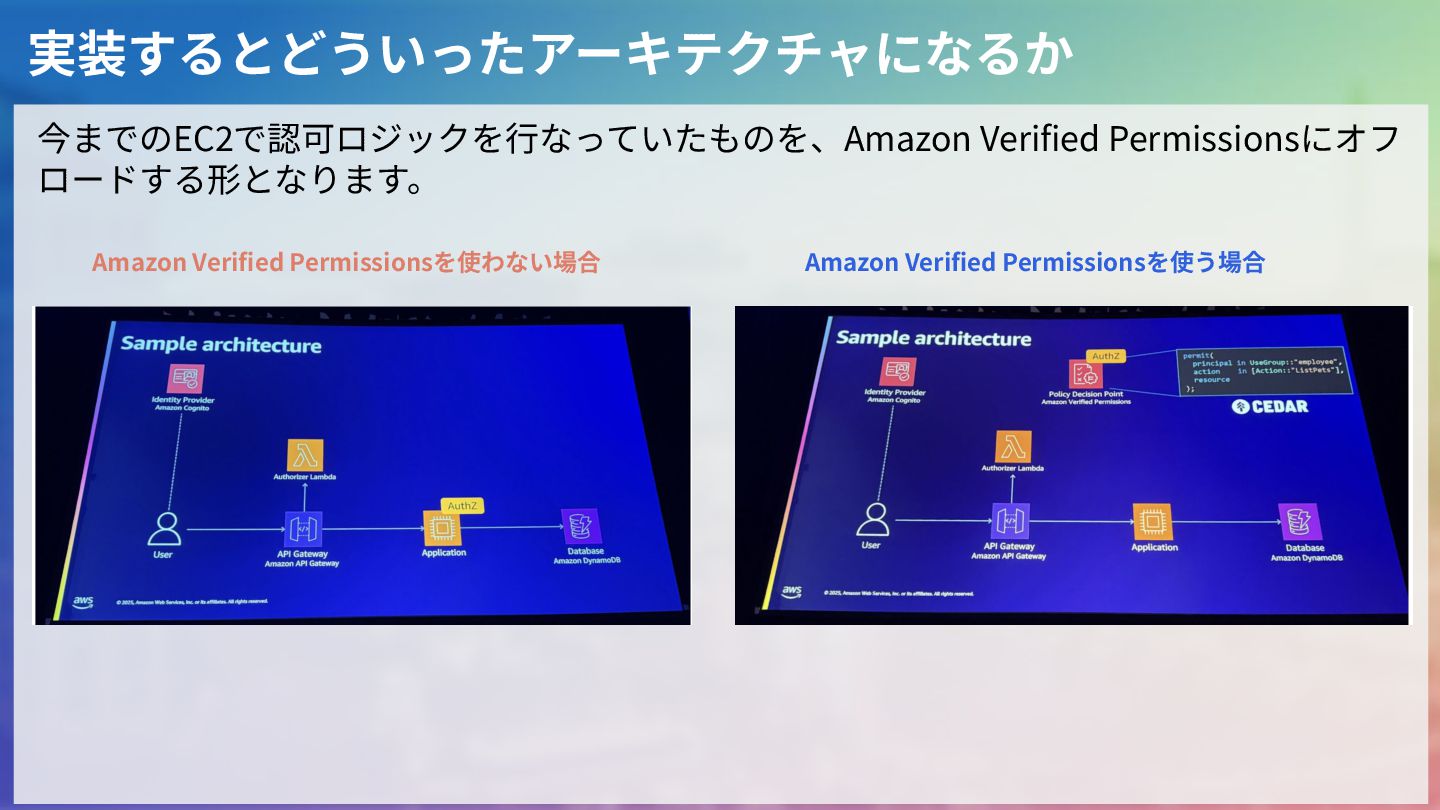
実装するとどういったアーキテクチャになるか Amazon Verified Permissionsを使わない場合 Amazon Verified Permissionsを使う場合 今までのEC2で認可ロジックを⾏なっていたものを、Amazon Verified Permissionsにオフ
ロードする形となります。
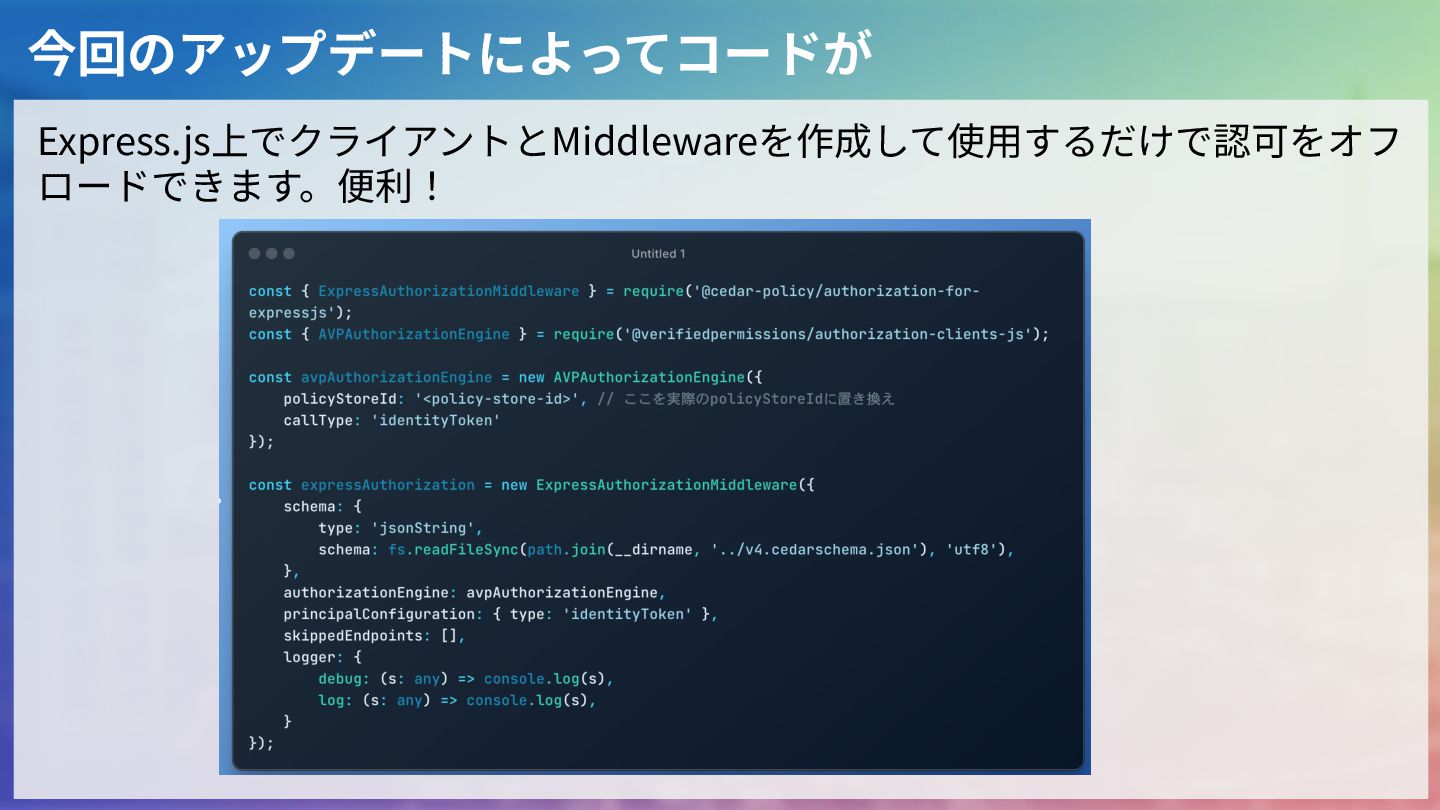
今回のアップデートによってコードが Express.js上でクライアントとMiddlewareを作成して使⽤するだけで認可をオフ ロードできます。便利!
ただ事前にやらないといけないこともある。 Amazon Verified PermissionsにスキーマやポリシーをOpenAPIスキーマから変 換して登録しておく必要があります。出たばかりかAWSブログで紹介されている やり⽅だと上⼿く変換されなかったので、もし詰まったらやってみたブログをご 参照ください。 [アップデート] Amazon Verified
PermissionsのExpress.js統合ライブラリがリ リース! #AWSreInforce
その他 現状はExpress.jsしか対応していないので、他のWebフレームワークでも使⽤可 能になって欲しいですね!Honoとか!!!!
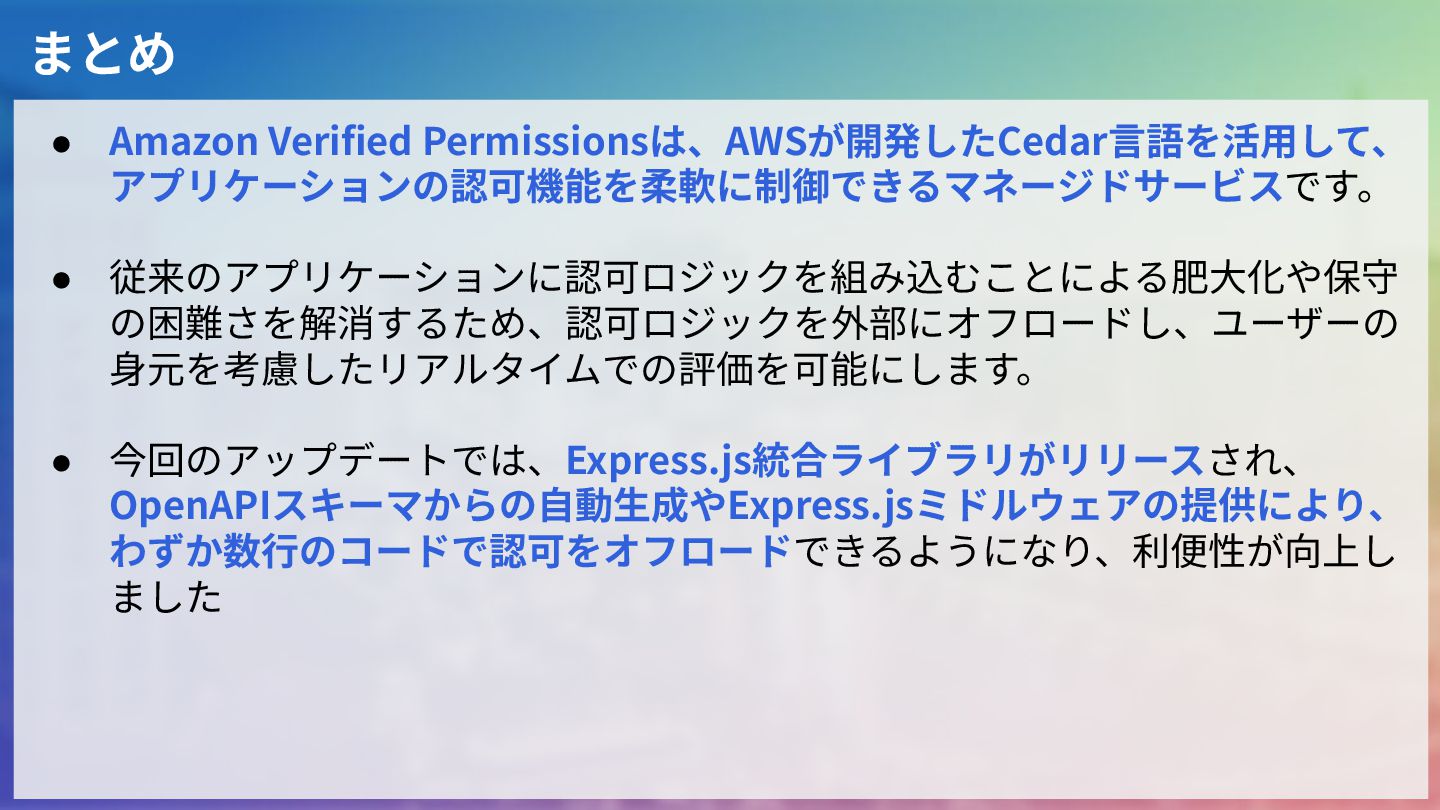
まとめ • Amazon Verified Permissionsは、AWSが開発したCedar⾔語を活⽤して、 アプリケーションの認可機能を柔軟に制御できるマネージドサービスです。 • 従来のアプリケーションに認可ロジックを組み込むことによる肥⼤化や保守 の困難さを解消するため、認可ロジックを外部にオフロードし、ユーザーの ⾝元を考慮したリアルタイムでの評価を可能にします。
• 今回のアップデートでは、Express.js統合ライブラリがリリースされ、 OpenAPIスキーマからの⾃動⽣成やExpress.jsミドルウェアの提供により、 わずか数⾏のコードで認可をオフロードできるようになり、利便性が向上し ました
現地体験
re:Inforce2025現地参加してきました!! 控えめに⾔って最⾼でした!!!!!
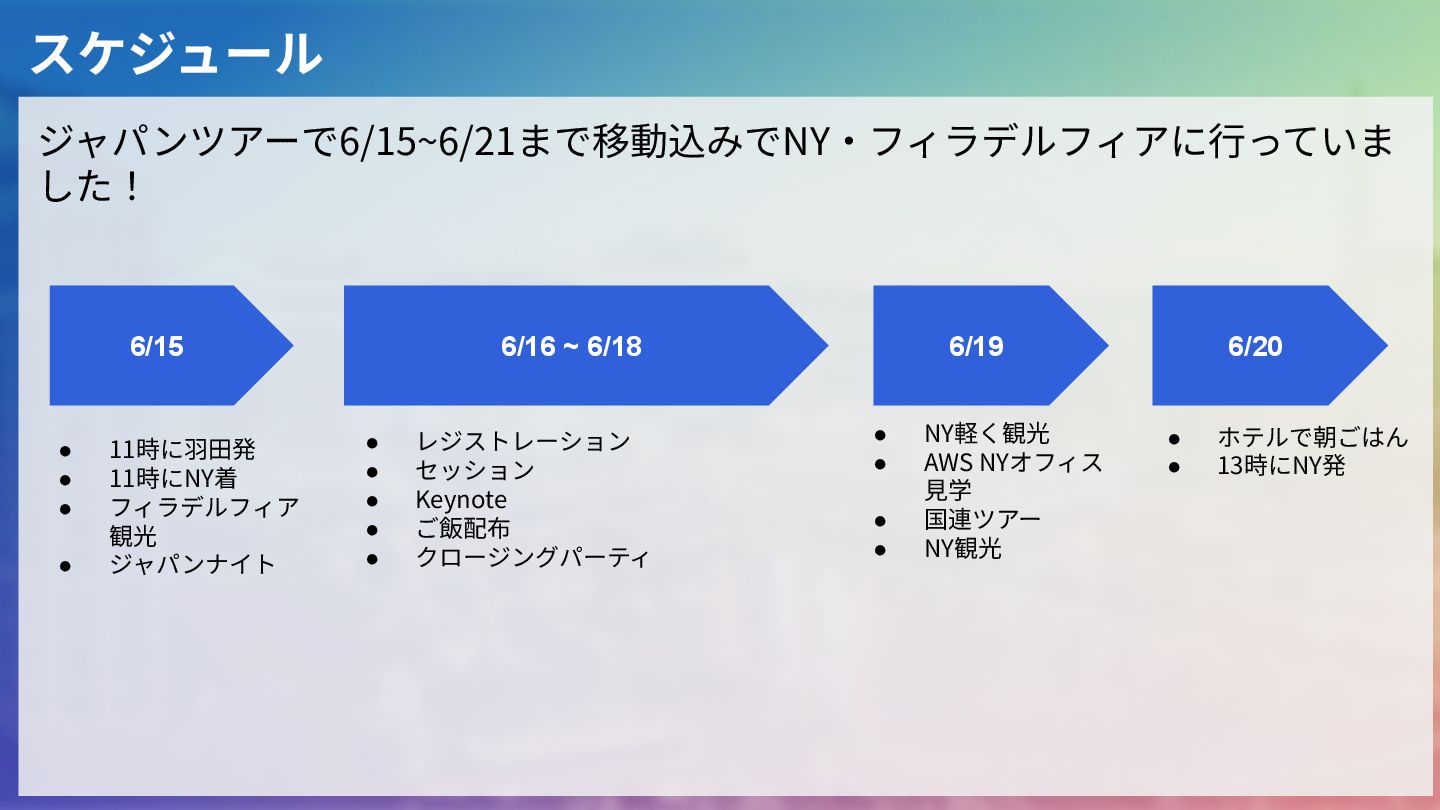
スケジュール ジャパンツアーで6/15~6/21まで移動込みでNY‧フィラデルフィアに⾏っていま した! 6/15 6/16 ~ 6/18 • 11時に⽻⽥発 •
11時にNY着 • フィラデルフィア 観光 • ジャパンナイト • レジストレーション • セッション • Keynote • ご飯配布 • クロージングパーティ 6/19 • NY軽く観光 • AWS NYオフィス ⾒学 • 国連ツアー • NY観光 6/20 • ホテルで朝ごはん • 13時にNY発
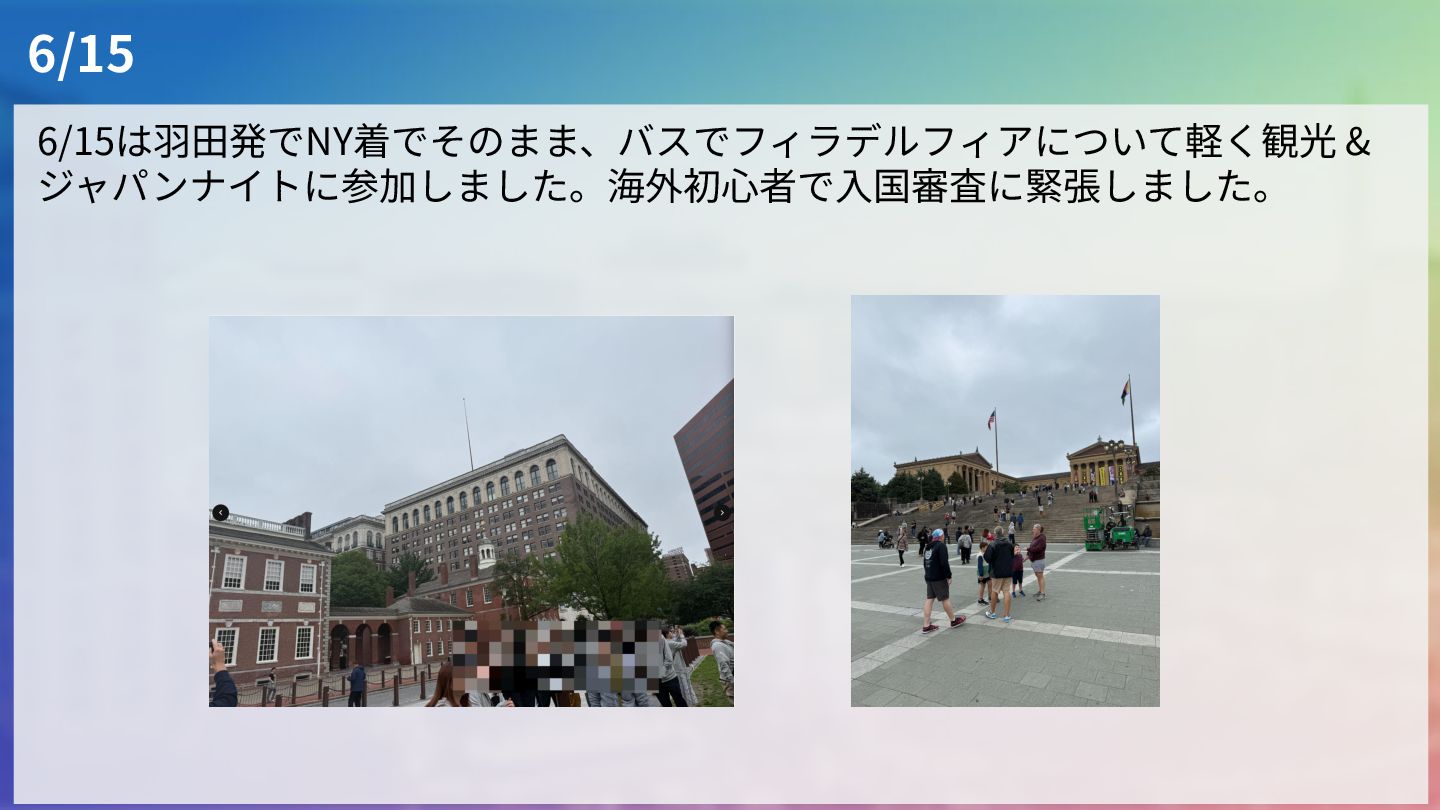
6/15 6/15は⽻⽥発でNY着でそのまま、バスでフィラデルフィアについて軽く観光 & ジャパンナイトに参加しました。海外初⼼者で⼊国審査に緊張しました。
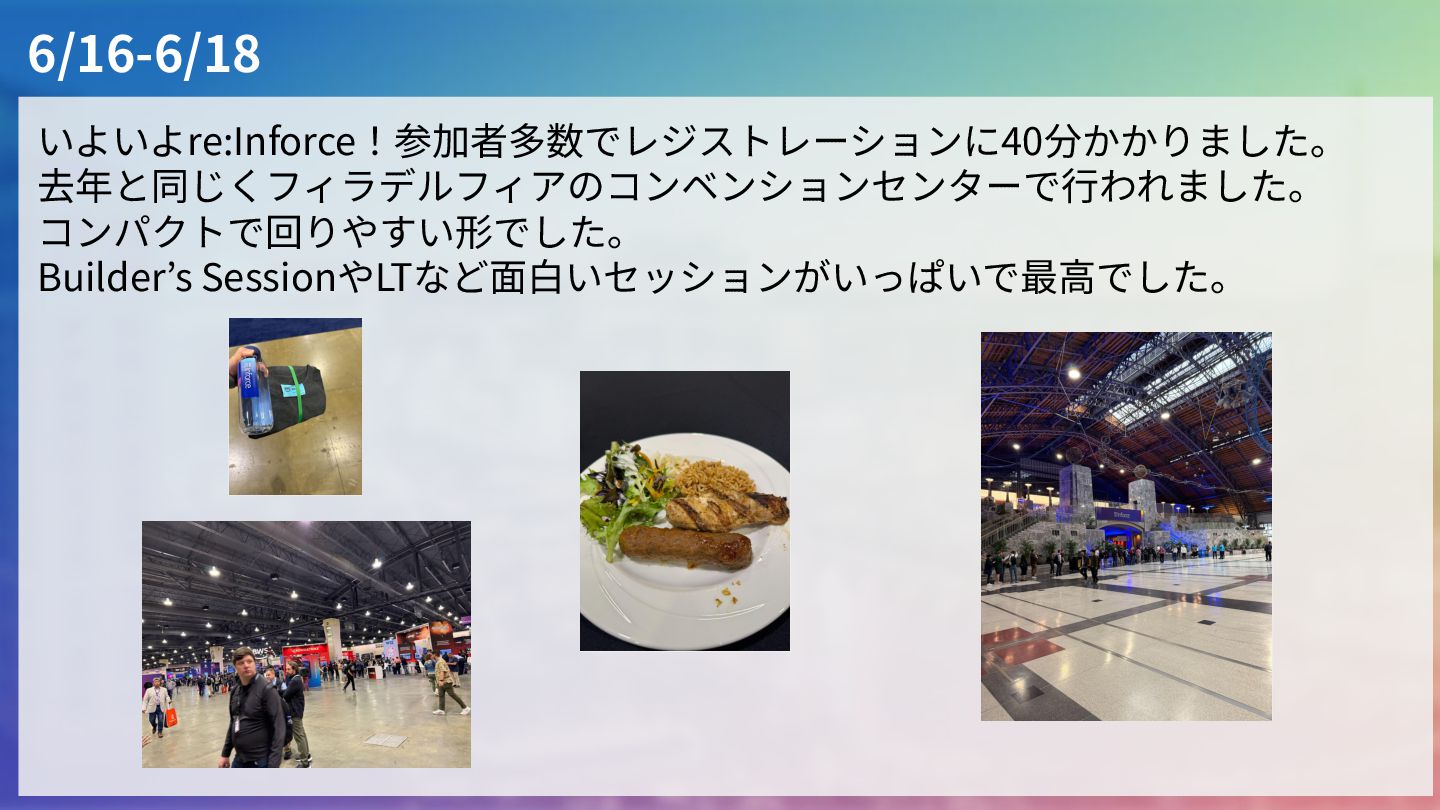
6/16-6/18 いよいよre:Inforce!参加者多数でレジストレーションに40分かかりました。 去年と同じくフィラデルフィアのコンベンションセンターで⾏われました。 コンパクトで回りやすい形でした。 Builder’s SessionやLTなど⾯⽩いセッションがいっぱいで最⾼でした。
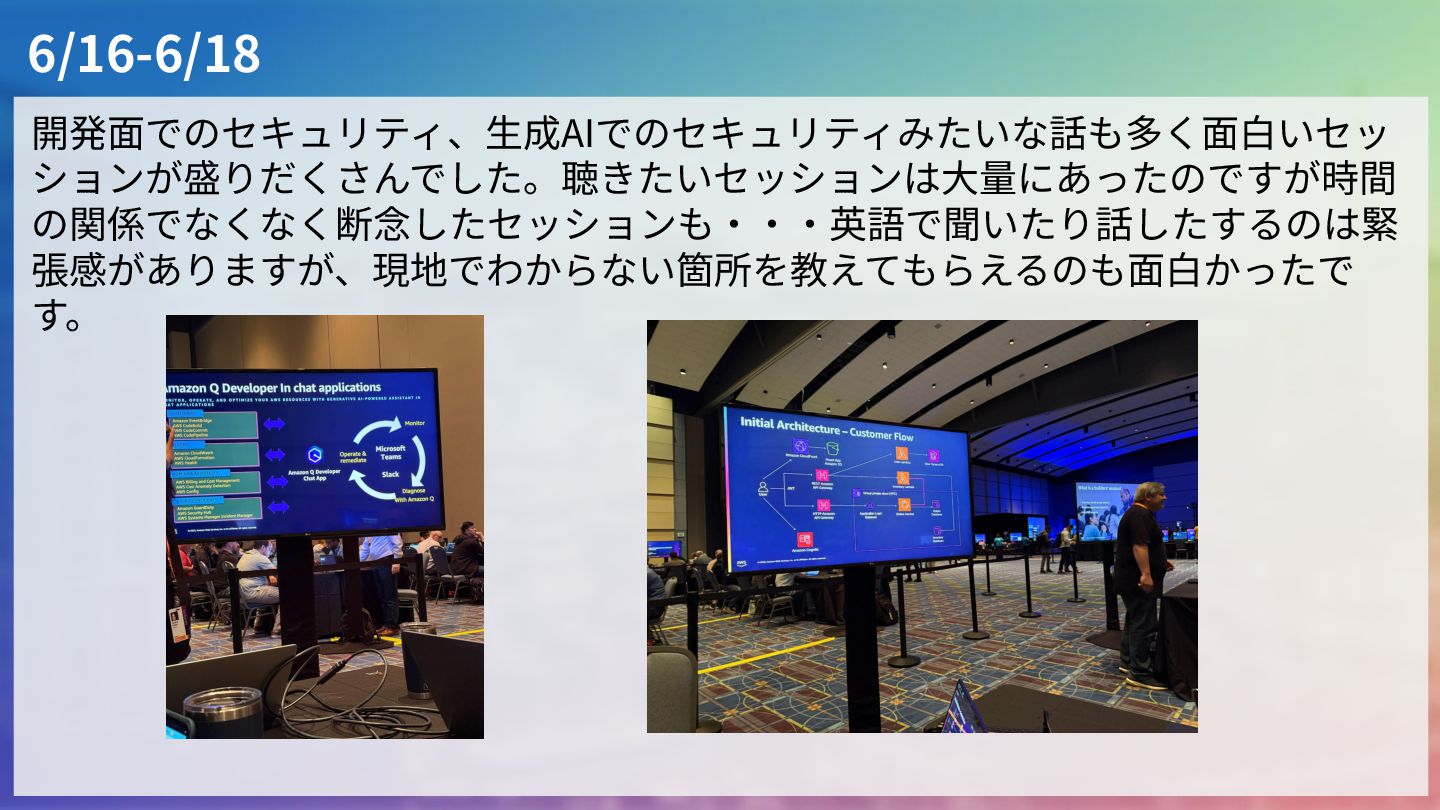
6/16-6/18 開発⾯でのセキュリティ、⽣成AIでのセキュリティみたいな話も多く⾯⽩いセッ ションが盛りだくさんでした。聴きたいセッションは⼤量にあったのですが時間 の関係でなくなく断念したセッションも‧‧‧英語で聞いたり話したするのは緊 張感がありますが、現地でわからない箇所を教えてもらえるのも⾯⽩かったで す。
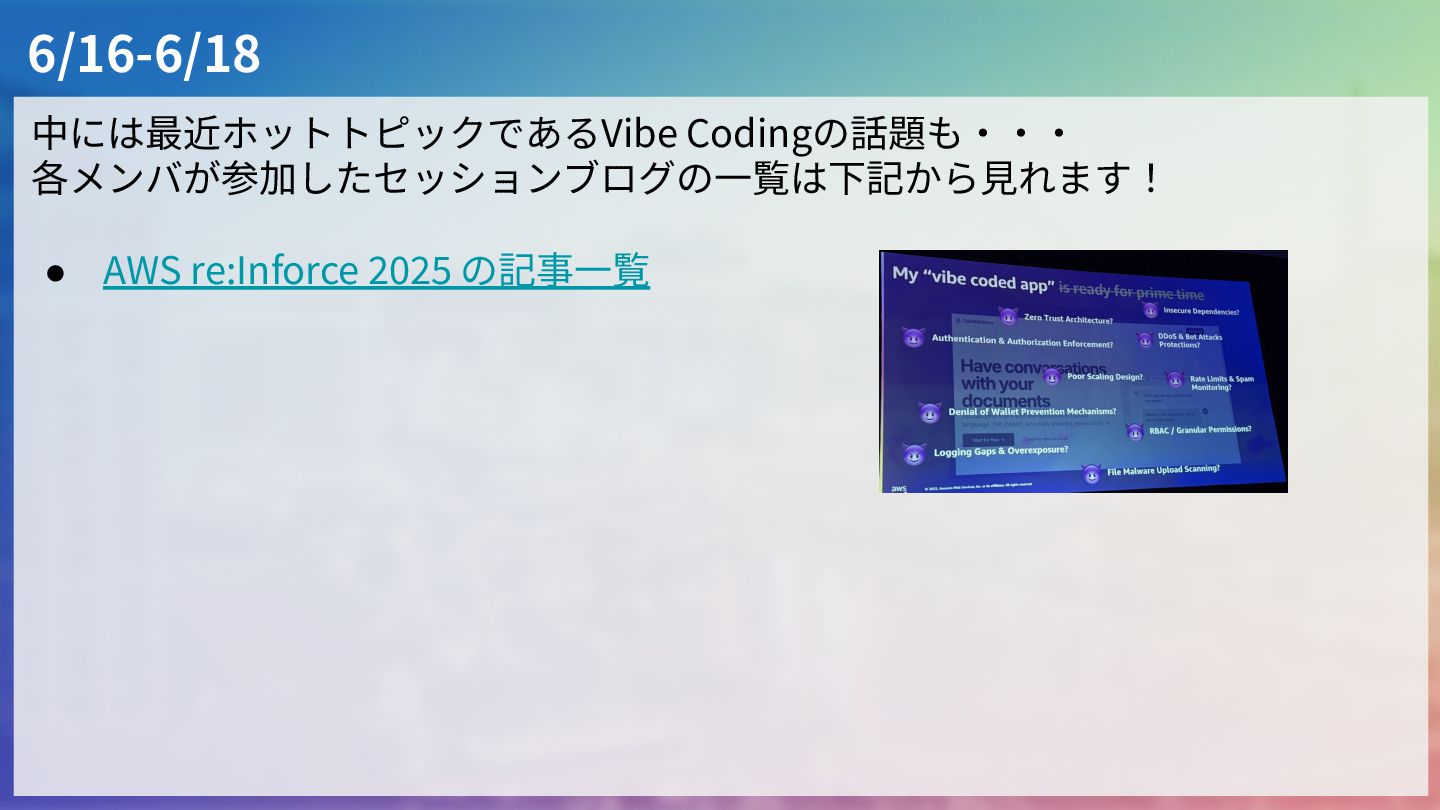
6/16-6/18 中には最近ホットトピックであるVibe Codingの話題も‧‧‧ 各メンバが参加したセッションブログの⼀覧は下記から⾒れます! • AWS re:Inforce 2025 の記事⼀覧
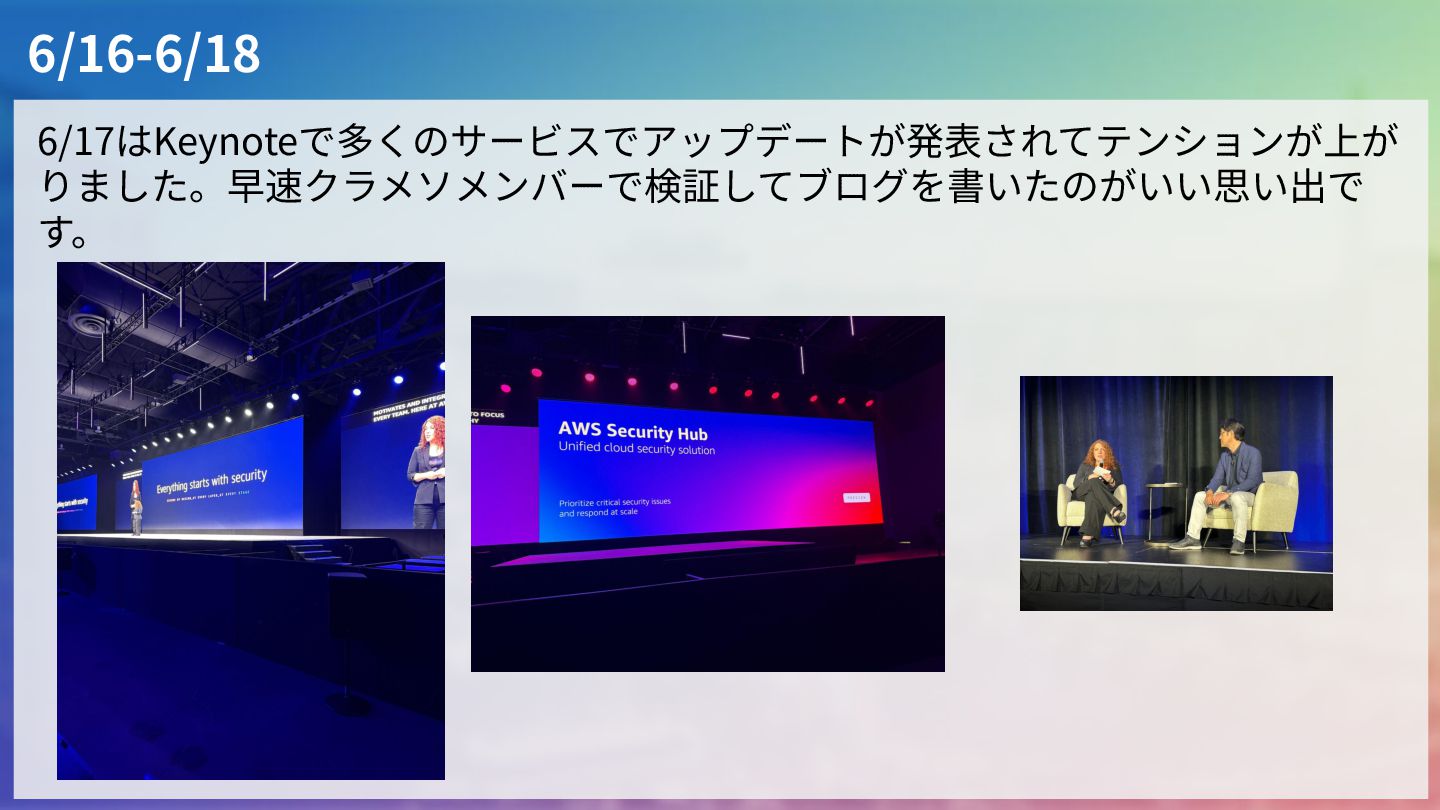
6/16-6/18 6/17はKeynoteで多くのサービスでアップデートが発表されてテンションが上が りました。早速クラメソメンバーで検証してブログを書いたのがいい思い出で す。
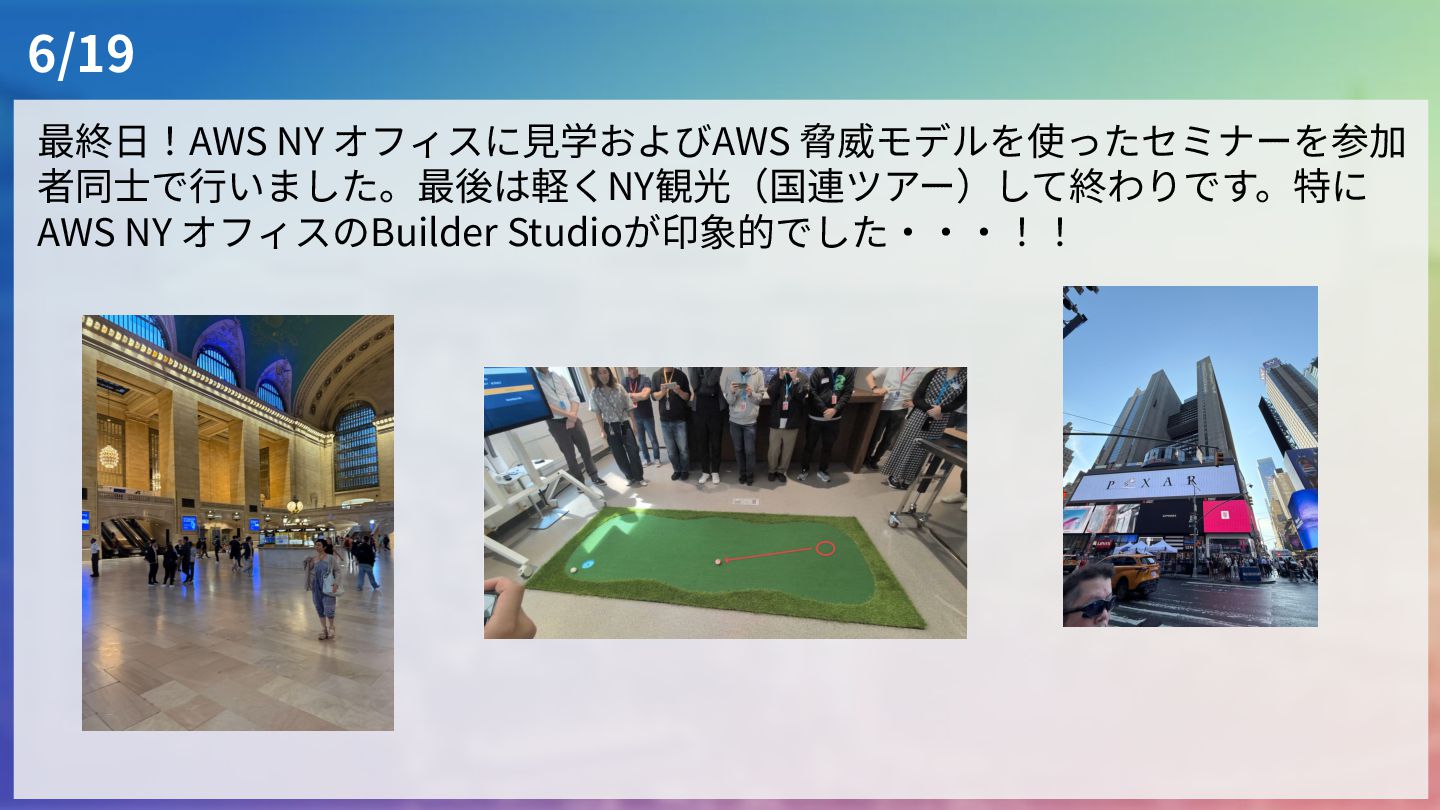
6/19 最終⽇!AWS NY オフィスに⾒学およびAWS 脅威モデルを使ったセミナーを参加 者同⼠で⾏いました。最後は軽くNY観光(国連ツアー)して終わりです。特に AWS NY オフィスのBuilder Studioが印象的でした‧‧‧!!
まとめ 海外カンファレンスは初めてでしたが、現地でセッションを受けるのは⼤変勉強 になりました!また、現地でブログを書くことで最速でアップデート情報を キャッチアップして発信できるのは何よりも楽しいし嬉しいです!! ぜひ、来年⾏ける⽅はトライしてみるといっぱい学びがあって最⾼のイベントに なるかと思います!!
None
More Decks by Yudai Jinno
See All by Yudai Jinno
LiteLLMのガードレールにJevを入れてみた
yuu551
0
240
AgentCore Gatewayを使ってみよう!
yuu551
6
1.4k
AgentCore Gatewayを使ってみよう!(補足資料)
yuu551
4
600
はじめてのre:Inventを120%充実させよう! 〜初参加の経験を添えて〜
yuu551
1
760
AgentCoreの機能、全部要る? ユースケース別にAWSサービスとの組み合わせ方を一緒に整理しよう
yuu551
5
3k
Amazon Bedrock AgentCore Managed Harness 座学資料
yuu551
1
4k
AWS Agent Registryへの期待
yuu551
1
180
Amazon Bedrockで始めるRAG入門
yuu551
1
1.3k
アーキテクチャ選定から実装Tipsまで! AgentCore / Strands AgentsでAIエージェントを実際に作ってわかったことN選
yuu551
4
1.3k
Featured
See All Featured
Conquering PDFs: document understanding beyond plain text
inesmontani
PRO
4
3.3k
Unsuck your backbone
ammeep
672
58k
Applied NLP in the Age of Generative AI
inesmontani
PRO
4
2.6k
Visualizing Your Data: Incorporating Mongo into Loggly Infrastructure
mongodb
50
10k
Creating an realtime collaboration tool: Agile Flush - .NET Oxford
marcduiker
35
2.6k
Statistics for Hackers
jakevdp
799
230k
Navigating Team Friction
lara
192
16k
Ruling the World: When Life Gets Gamed
codingconduct
0
450
brightonSEO & MeasureFest 2025 - Winning Strategies for Black Friday CRO & PPC - Christian Goodrich
cargoodrich
3
910
Embracing the Ebb and Flow
colly
88
5.2k
We Are The Robots
honzajavorek
0
460
Large-scale JavaScript Application Architecture
addyosmani
516
110k


 yuu551
 inesmontani
 ammeep
 mongodb
 marcduiker
 jakevdp
 lara
 codingconduct
 cargoodrich
 colly
 honzajavorek
 addyosmani