Share
Embed
Do Código ao Deploy: Como a IA está transformando DevSecOps
DevFest Rio de Janeiro 2026: Inovação e Tecnologia. Junte-se a nós para o DevFest Rio de Janeiro 2026, um mergulho no mundo da inovação e tecnologia!
Amaury Borges Souza
November 15, 2026
Transcript
43 slides
-
Segurança sem fricção: como escalar DevSecOps sem travar desenvolvedores. Amaury
Borges Souza @amaurybsouza -
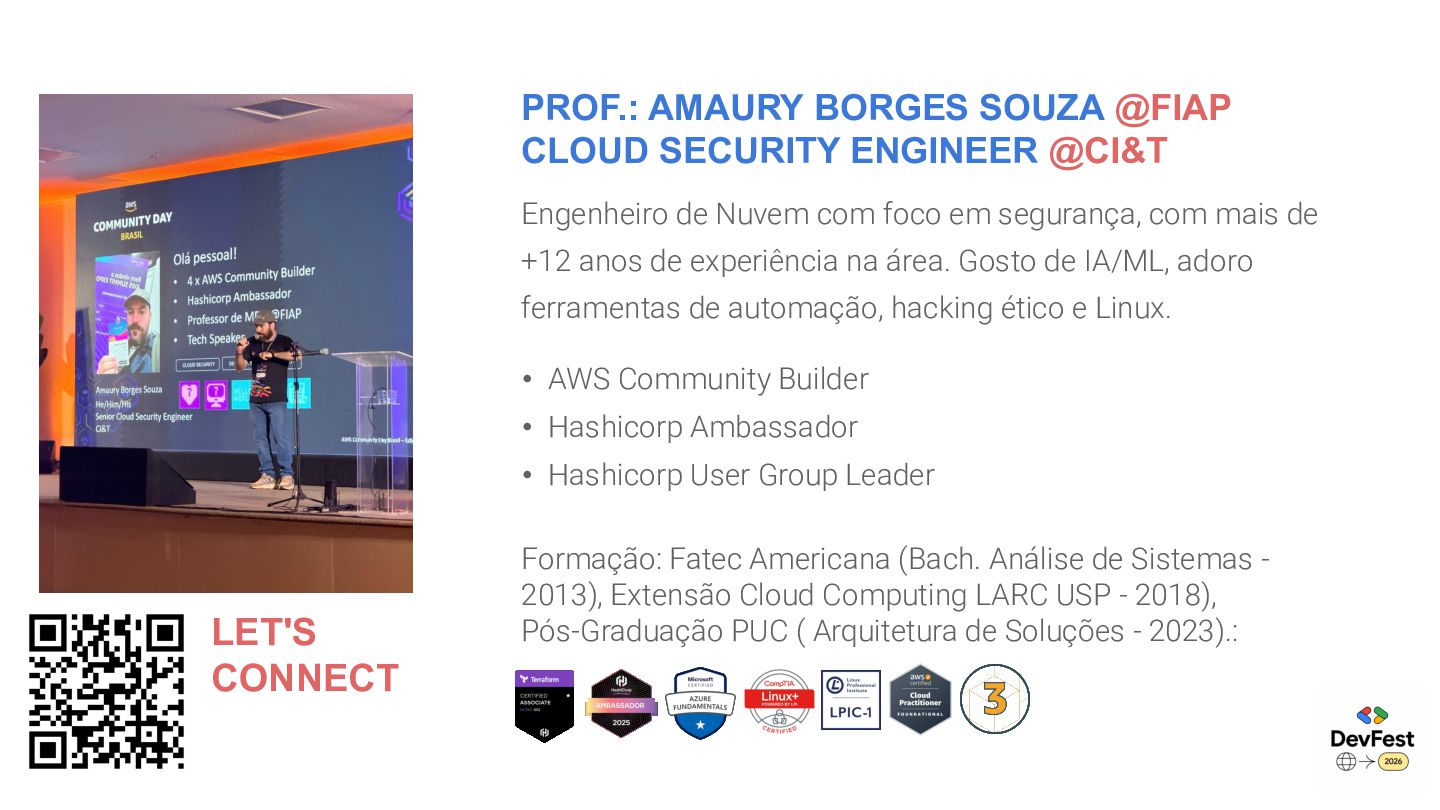
PROF.: AMAURY BORGES SOUZA @FIAP CLOUD SECURITY ENGINEER @CI&T Engenheiro
de Nuvem com foco em segurança, com mais de +12 anos de experiência na área. Gosto de IA/ML, adoro ferramentas de automação, hacking ético e Linux. FOTO • AWS Community Builder • Hashicorp Ambassador • Hashicorp User Group Leader LET'S CONNECT Formação: Fatec Americana (Bach. Análise de Sistemas 2013), Extensão Cloud Computing LARC USP - 2018), Pós-Graduação PUC ( Arquitetura de Soluções - 2023).: -
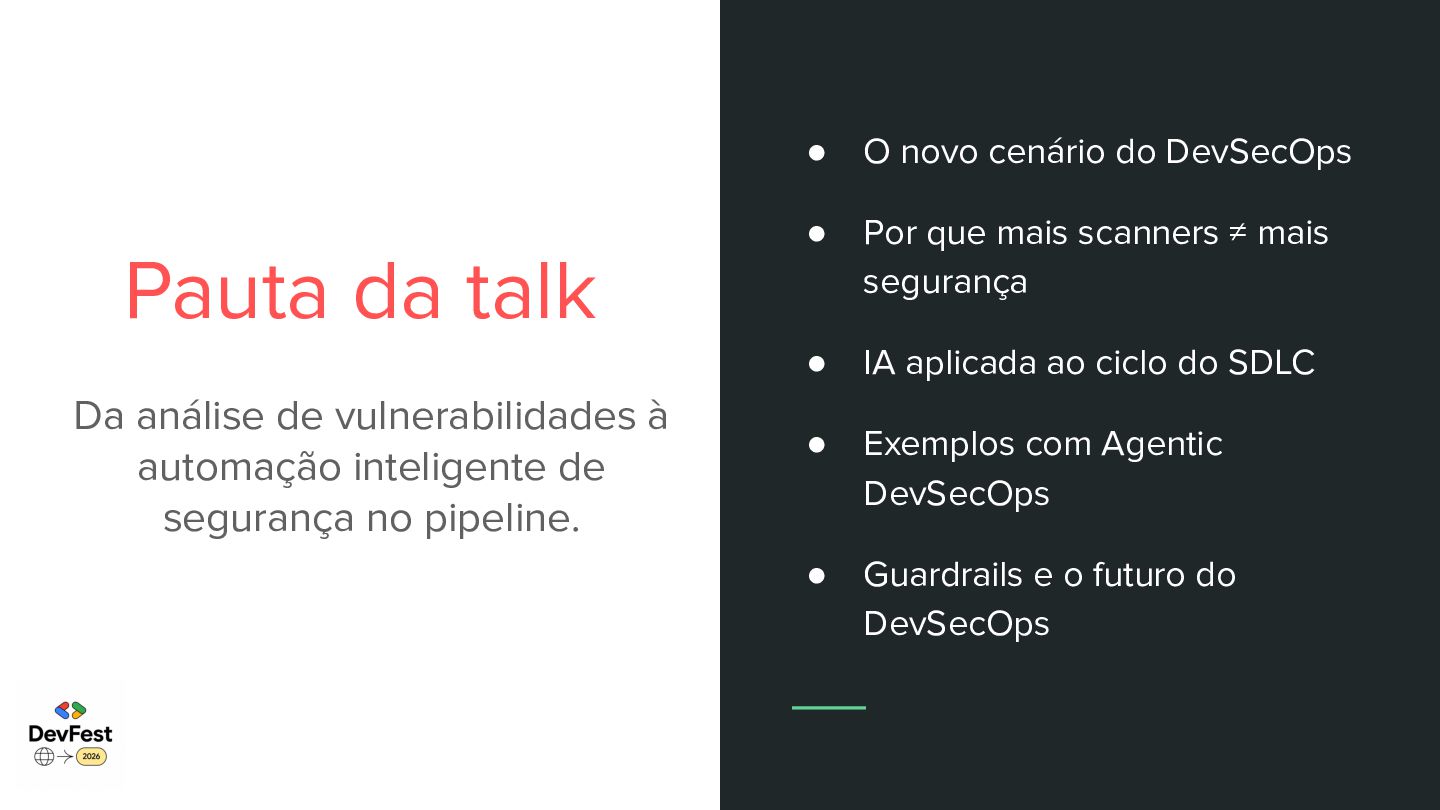
• O novo cenário do DevSecOps • Por que mais
scanners ≠ mais segurança • IA aplicada ao ciclo do SDLC • Exemplos com Agentic DevSecOps • Guardrails e o futuro do DevSecOps Pauta da talk Da análise de vulnerabilidades à automação inteligente de segurança no pipeline. -
DevFest Rio de Janeiro 2026 É um prazer estar aqui
no DevFest Rio 2026. Hoje vamos conversar sobre como a inteligência artificial está mudando a maneira como identificamos vulnerabilidades, priorizamos riscos e automatizamos a segurança, desde o código até o deploy. -
Cenário hoje. Processos manuais e desacoplados geram gargalos e expõem
lacunas críticas de conformidade antes da produção. -
Gaps do DevSecOps • Limitações de detecção: Scanners baseados em
regras e assinaturas podem não identificar vulnerabilidades inéditas ou falhas complexas de lógica de negócio. • Falsos Positivos e Negativos: Podem alertar sobre falhas inexistentes na sua configuração (falso positivo). • Incapacidade de contexto: A ferramenta indica a falha, mas não avalia o impacto prático dela ou como um cibercriminoso pode encadeá-la para invadir o sistema. Por que scanners tradicionais não são suficientes? -
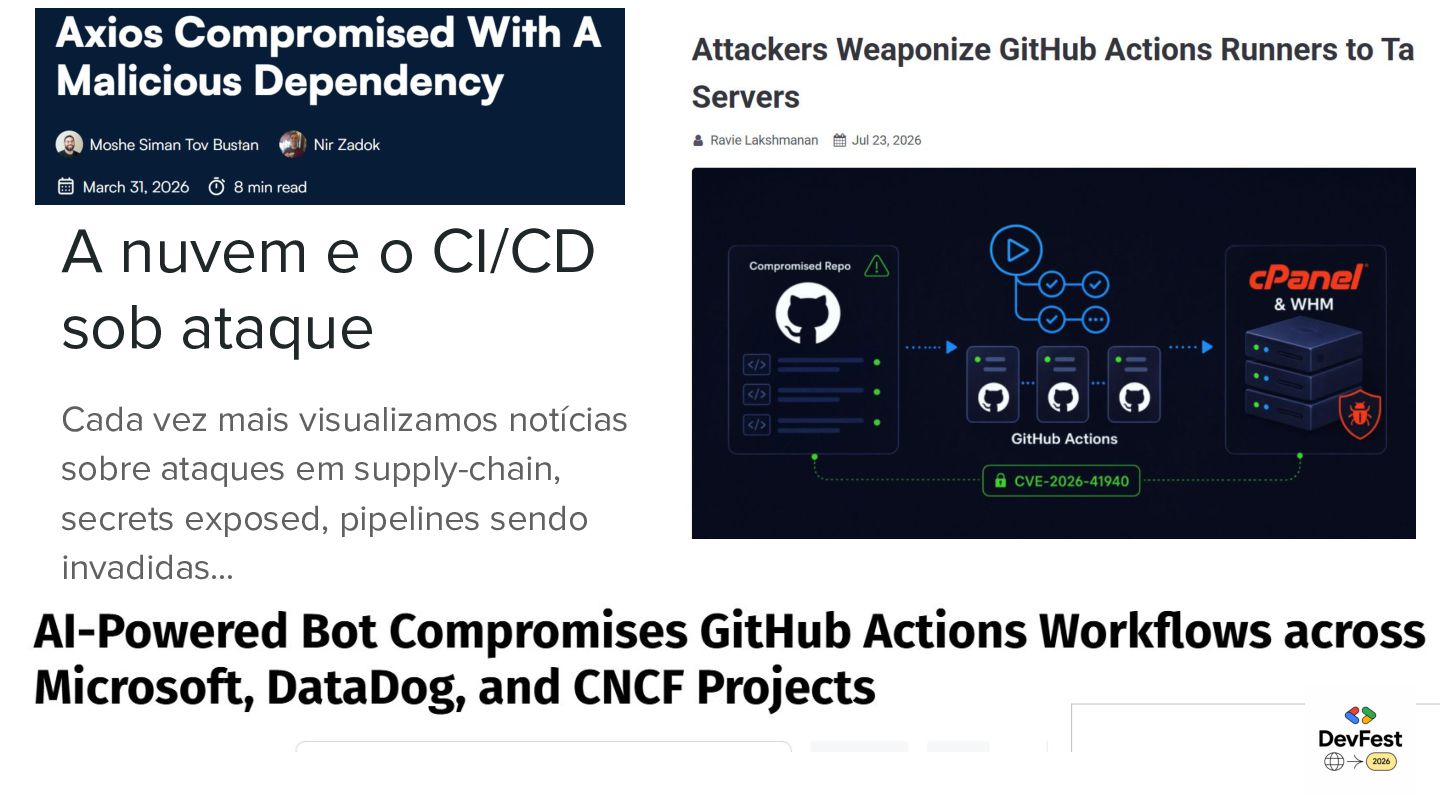
A nuvem e o CI/CD sob ataque Cada vez mais
visualizamos notícias sobre ataques em supply-chain, secrets exposed, pipelines sendo invadidas… -
A superfície de ataque mudou O pipeline deixou de ser
apenas o caminho para produção. Ele também virou parte da superfície de ataque. Antes, protegíamos principalmente: • Código • Infraestrutura • Aplicações • Credenciais humanas -
• • • • • • Software Supply Chain AI
Agents Non-Human Identities CI/CD Artifacts Third-party integrations A segurança nunca foi tão importante como nesta era. -
“Nem todo risco aparece apenas como CVE. Mudanças pequenas podem
indicar riscos relevantes no pipeline e na aplicação.” -
Exemplos comuns ❌ secret hardcoded ❌ dependência desconhecida ❌ permissões
administrativas ❌ bypass de validações ❌ alteração insegura em IaC -
Escalando o Cenário hoje. DevSecOps. Mais segurança Processos manuais semedesacelerar
desacoplados os geram times. gargalos e expõem lacunas críticas de conformidade antes da produção. -
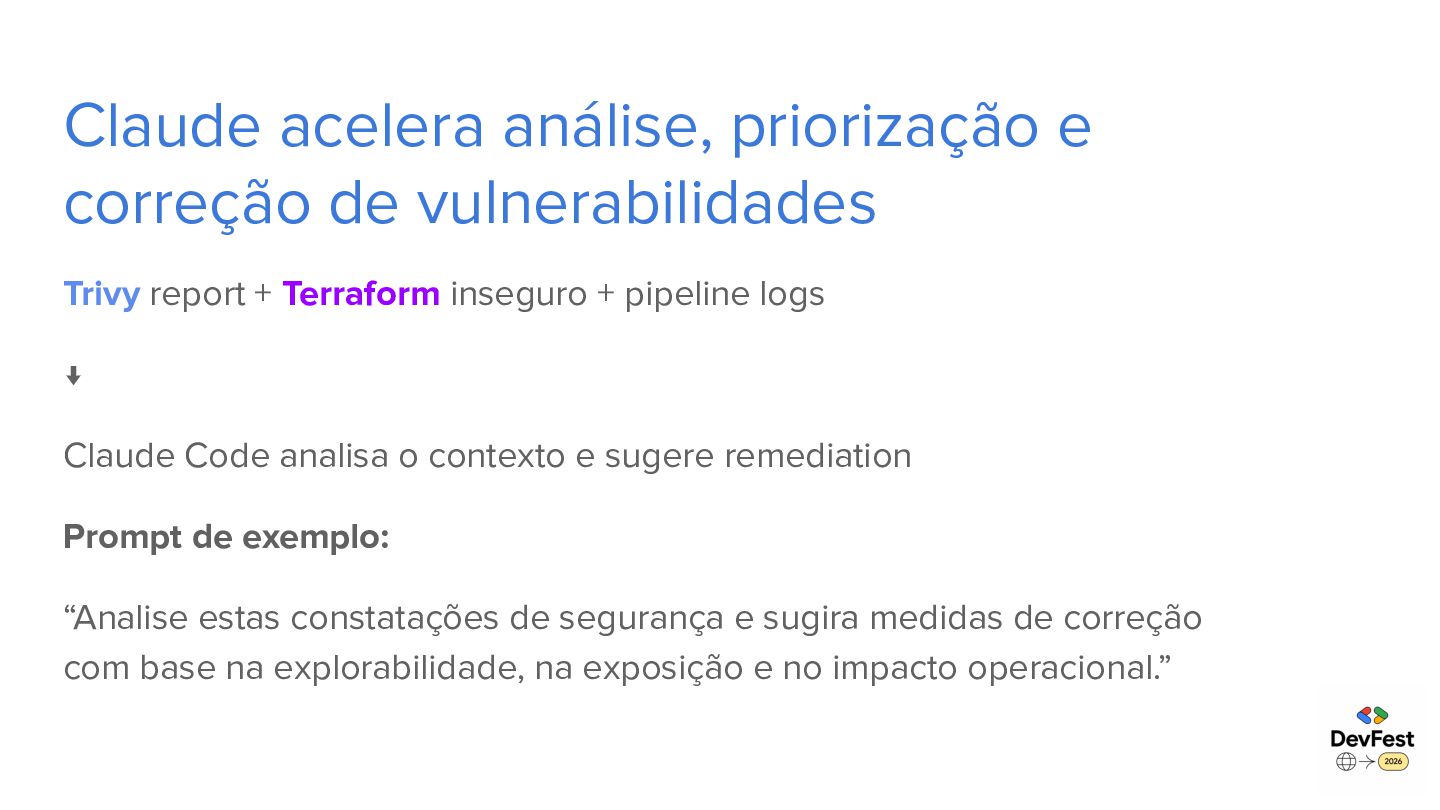
Claude acelera análise, priorização e correção de vulnerabilidades Trivy report
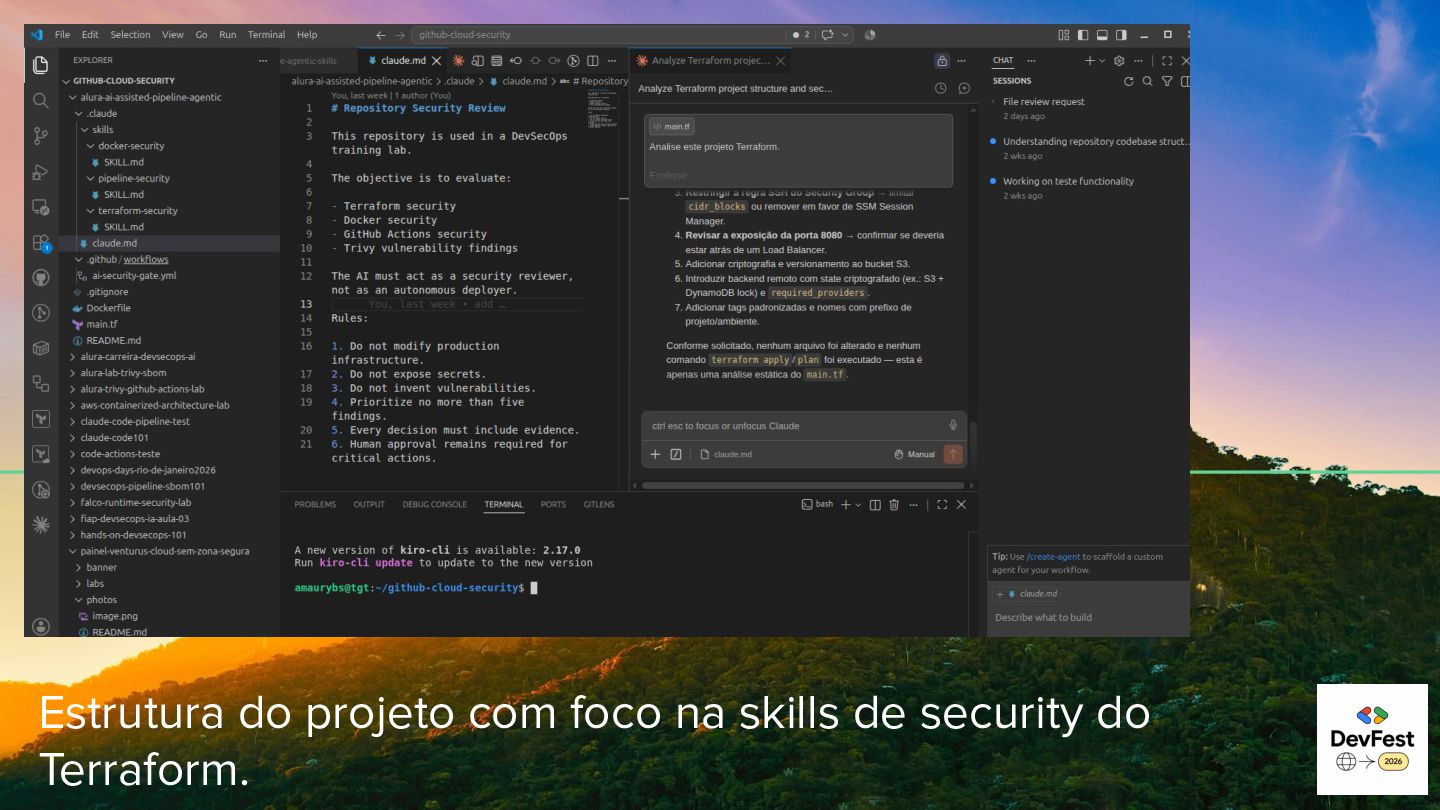
+ Terraform inseguro + pipeline logs ↓ Claude Code analisa o contexto e sugere remediation Prompt de exemplo: “Analise estas constatações de segurança e sugira medidas de correção com base na explorabilidade, na exposição e no impacto operacional.” -
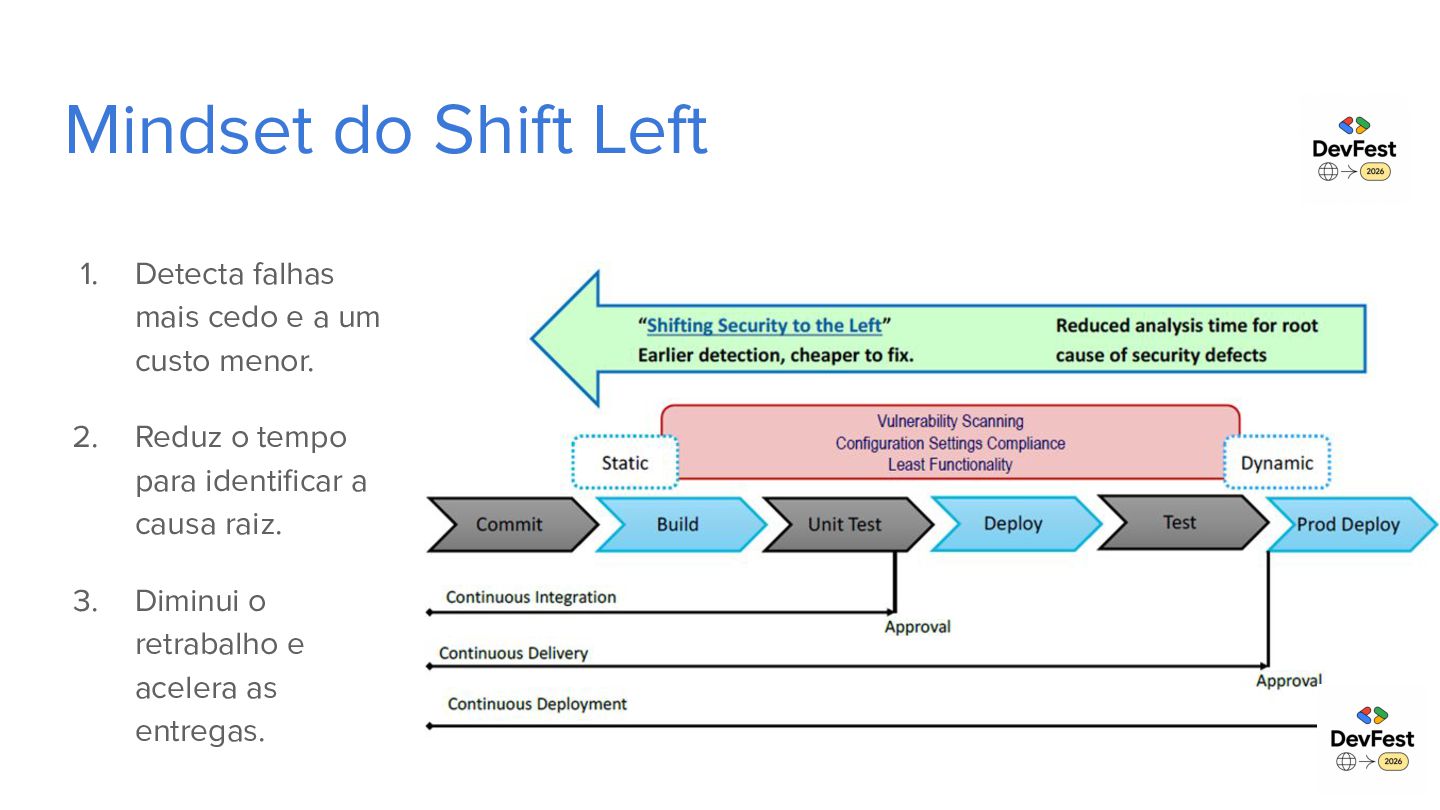
Mindset do Shift Left 1. Detecta falhas mais cedo e
a um custo menor. 2. Reduz o tempo para identificar a causa raiz. 3. Diminui o retrabalho e acelera as entregas. -
Policy as Code no DevSecOps Automatizando regras e validações de
segurança. O que pode ser validado: ✅ permissões excessivas ✅ recursos inseguros ✅ imagens não aprovadas ✅ portas públicas ✅ padrões obrigatórios de compliance -
Ferramentas de IA para IDE/Desenvolvimento • Amazon Q Developer :
detecta misconfigs em IaC, sugere código seguro e explica findings do Inspector/GuardDuty. • GitHub Copilot / Copilot Autofix : identifica padrões inseguros e sugere correções automáticas em PRs. • SonarQube : Linter avançado para detectar e corrigir problemas de codificação localmente em JS/TS, Python, Java, C#, C/C++, Go -
Exemplos Ferramentas & Guidelines 1. OWASP AIBOM 2. Snyk 3.
Security Guidelines OWASP 4. Grype 5. SLSA ( Framework Supply Chain Software) 6. OpenSSF (Ecossistema de segurança) -
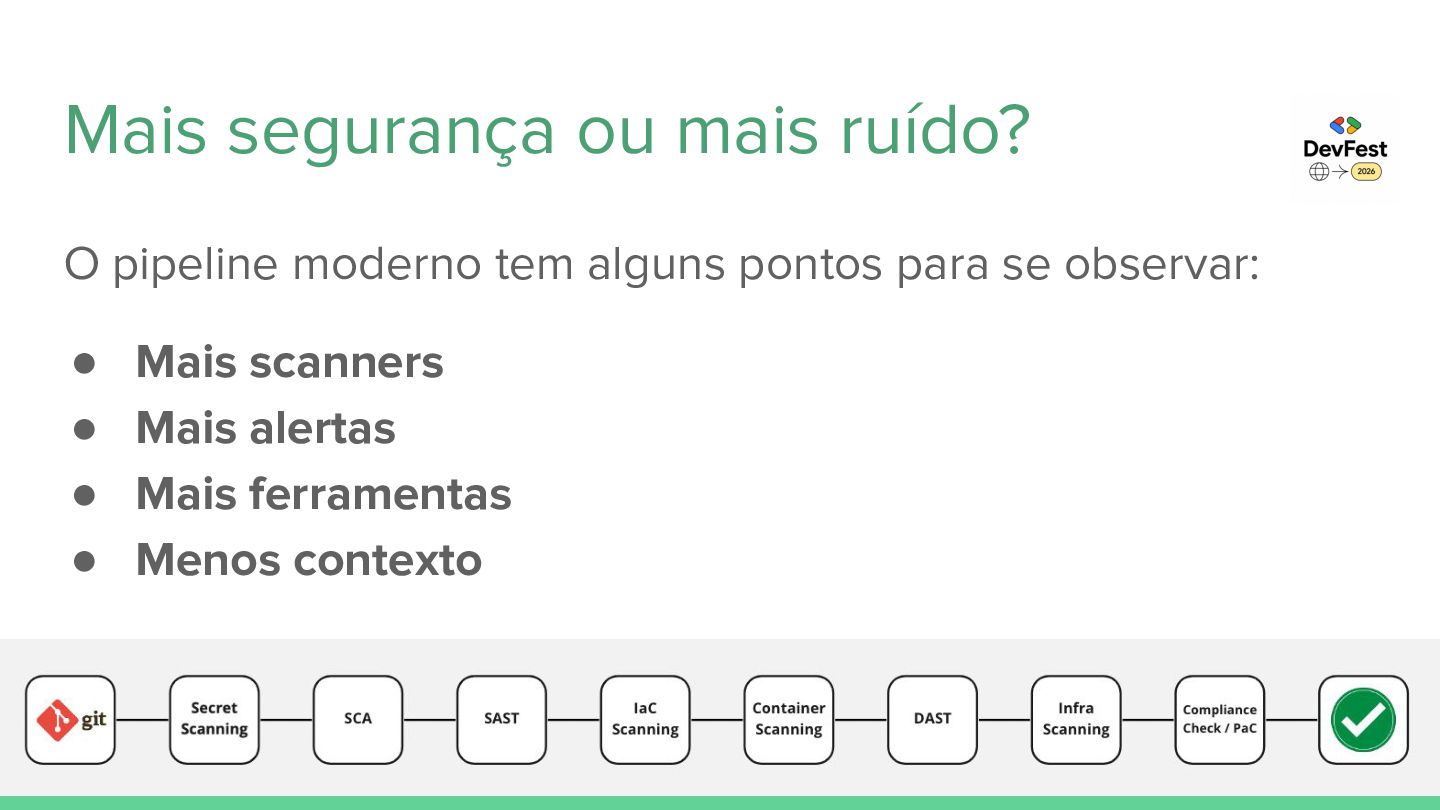
Mais segurança ou mais ruído? O pipeline moderno tem alguns
pontos para se observar: • • • • Mais scanners Mais alertas Mais ferramentas Menos contexto -
Onde nasce o atrito? Segurança deve acelerar o desenvolvimento, não
criar barreiras. O atrito começa quando… • Pipelines lentos • Muitos bloqueios • Feedback demorado • Falta de contexto -
Cenário hoje.+ IA. DevSecOps Quando a IA Processos manuais deixa
de e desacoplados sugerir e começa geram a agir. gargalos e expõem lacunas críticas de conformidade antes da produção. -
Fortalecimento da IA para DevSecOps: O papel da IA A
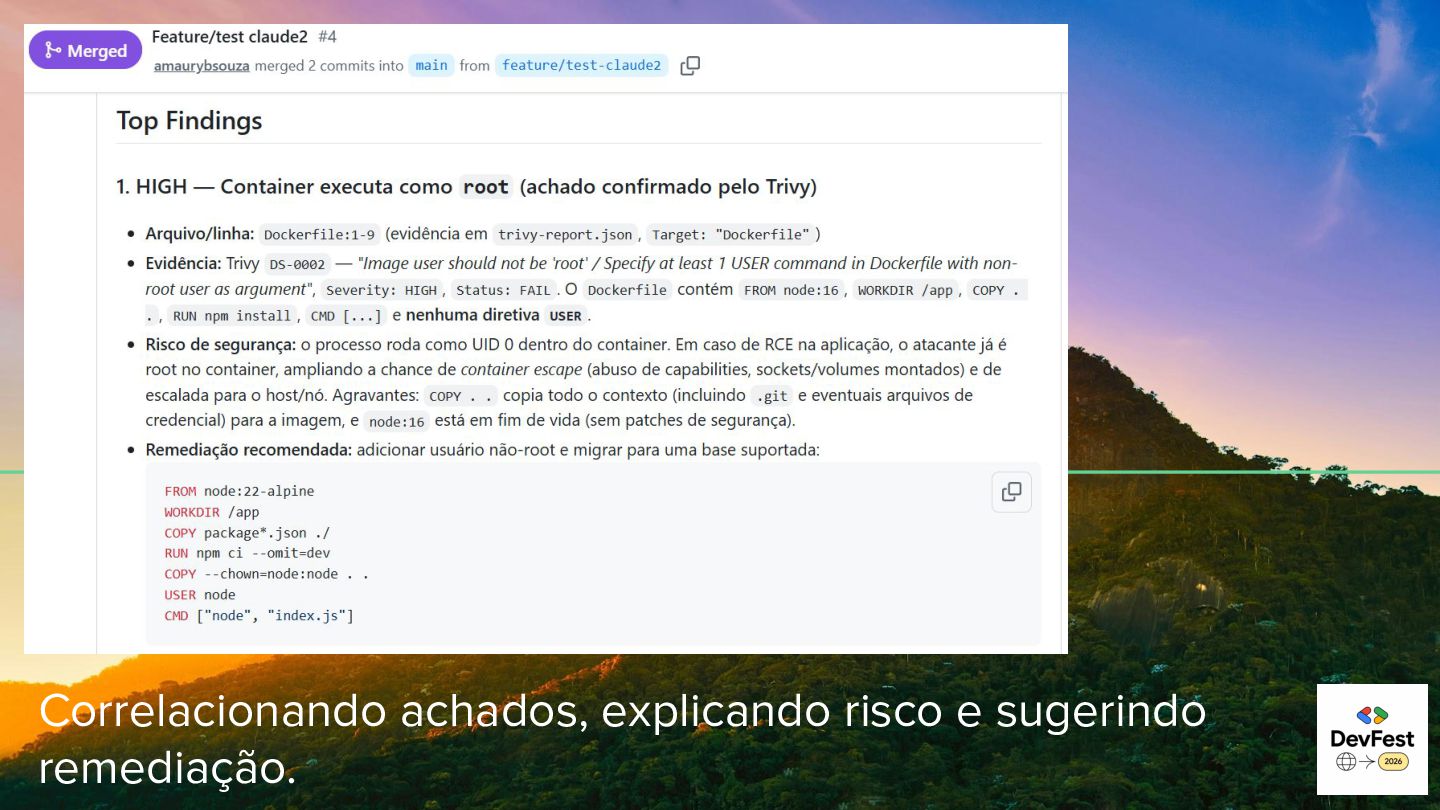
IA conecta informações, adiciona contexto e acelera a tomada de decisão. • Resumir findings • Explicar riscos • Priorizar vulnerabilidades • Sugerir correções -
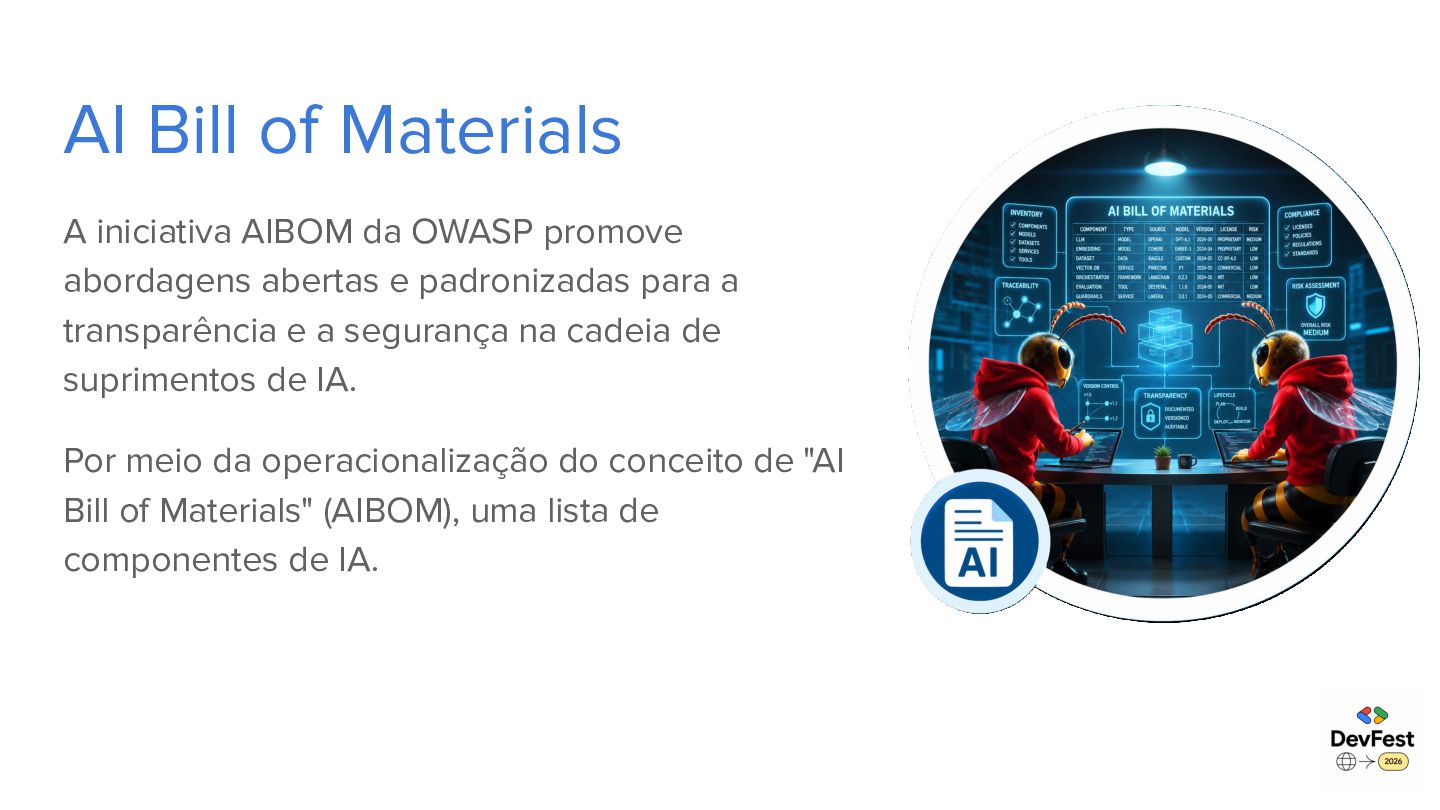
AI Bill of Materials A iniciativa AIBOM da OWASP promove
abordagens abertas e padronizadas para a transparência e a segurança na cadeia de suprimentos de IA. Por meio da operacionalização do conceito de "AI Bill of Materials" (AIBOM), uma lista de componentes de IA. -
Modelos mais usados para DevSecOps na pipeline: Modelos de IA
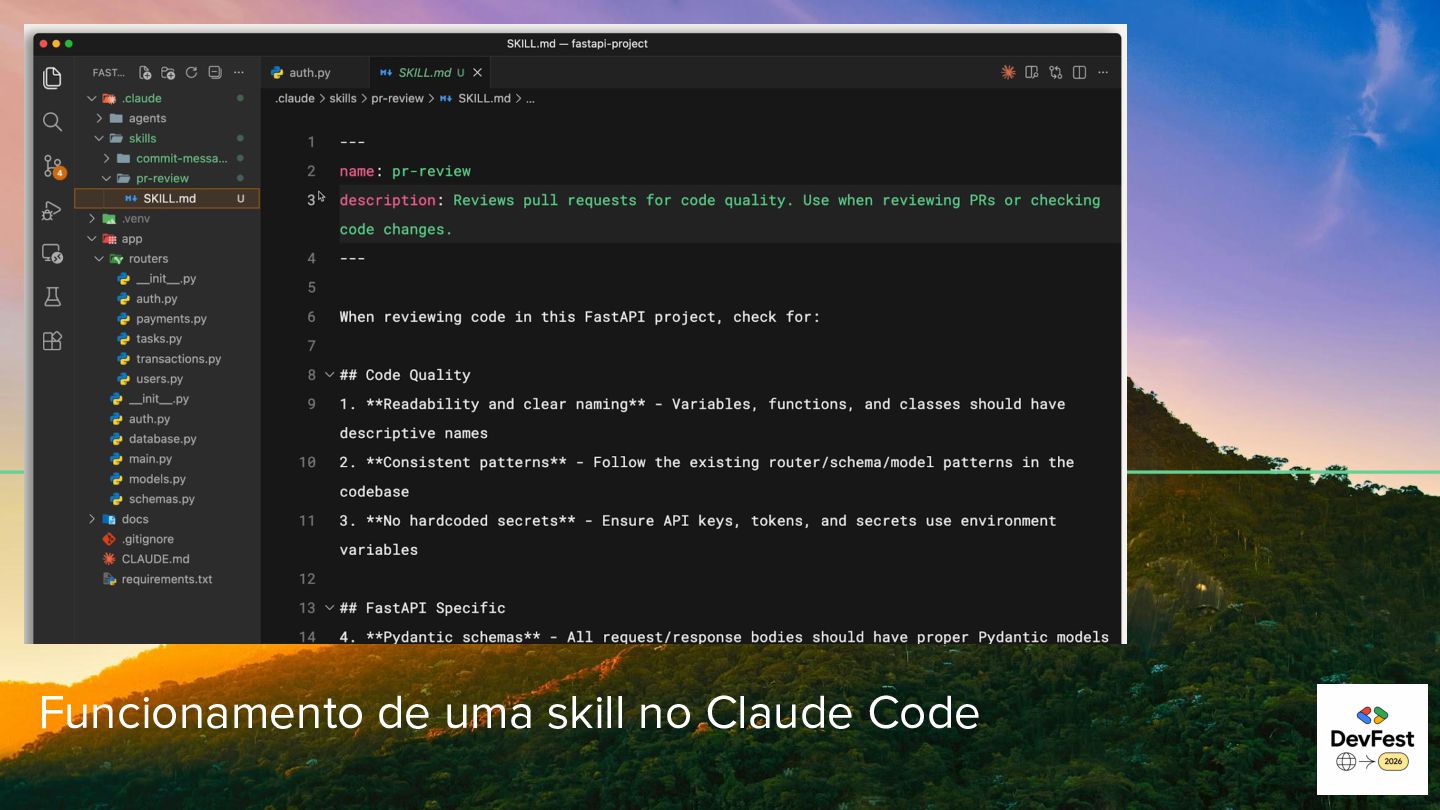
Para casos de uso com (skills de Terraform/Docker/pipeline security) • OPUS 4.8 (Excelente raciocínio e análise de código) • Claude Fable 5 - Mythos (Code reasoning e AI Agents) • GPT-5.6 Sol (Forte em automação, agentes e tool calling) • Gemini 3.1 Pro (Bom para integração com ecossistema Google ) -
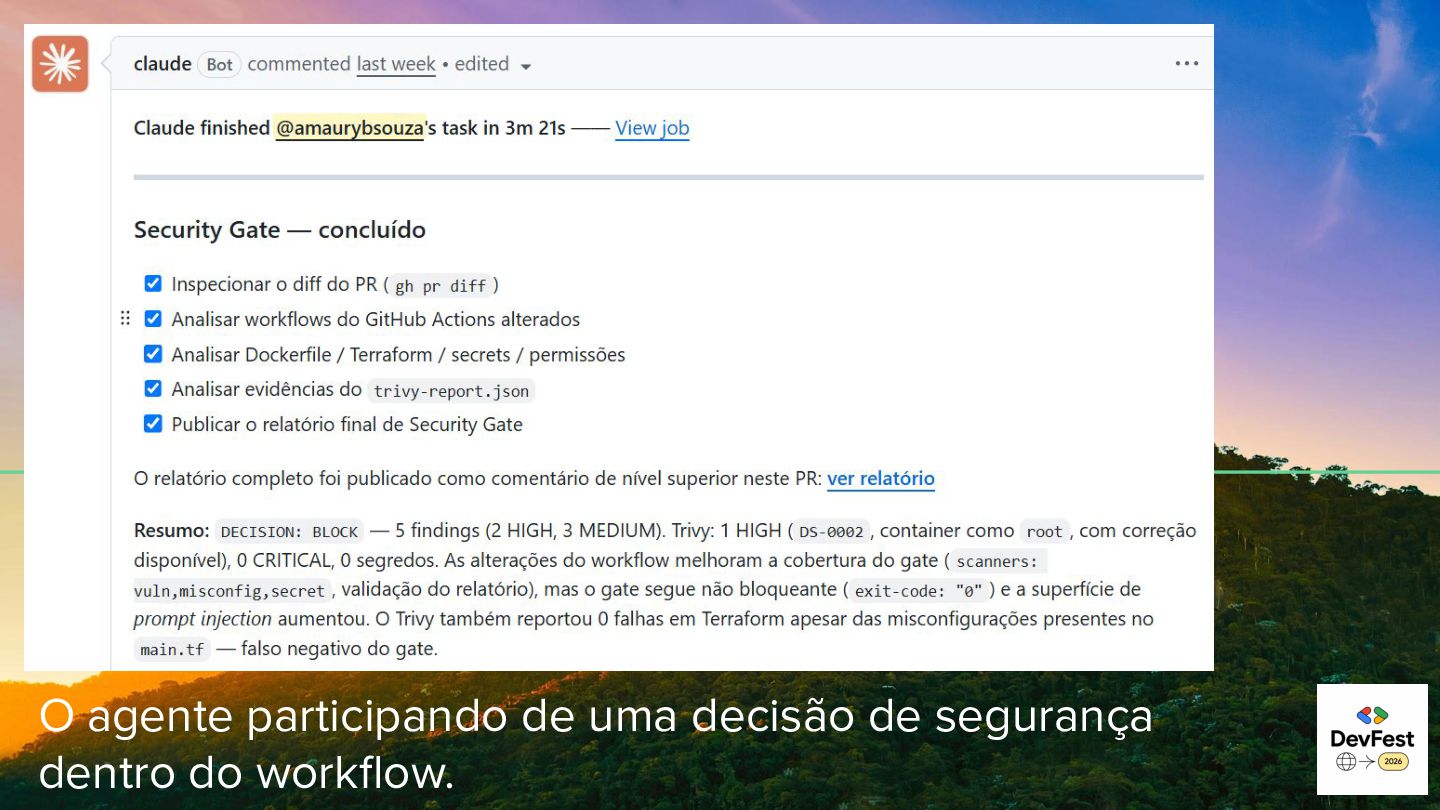
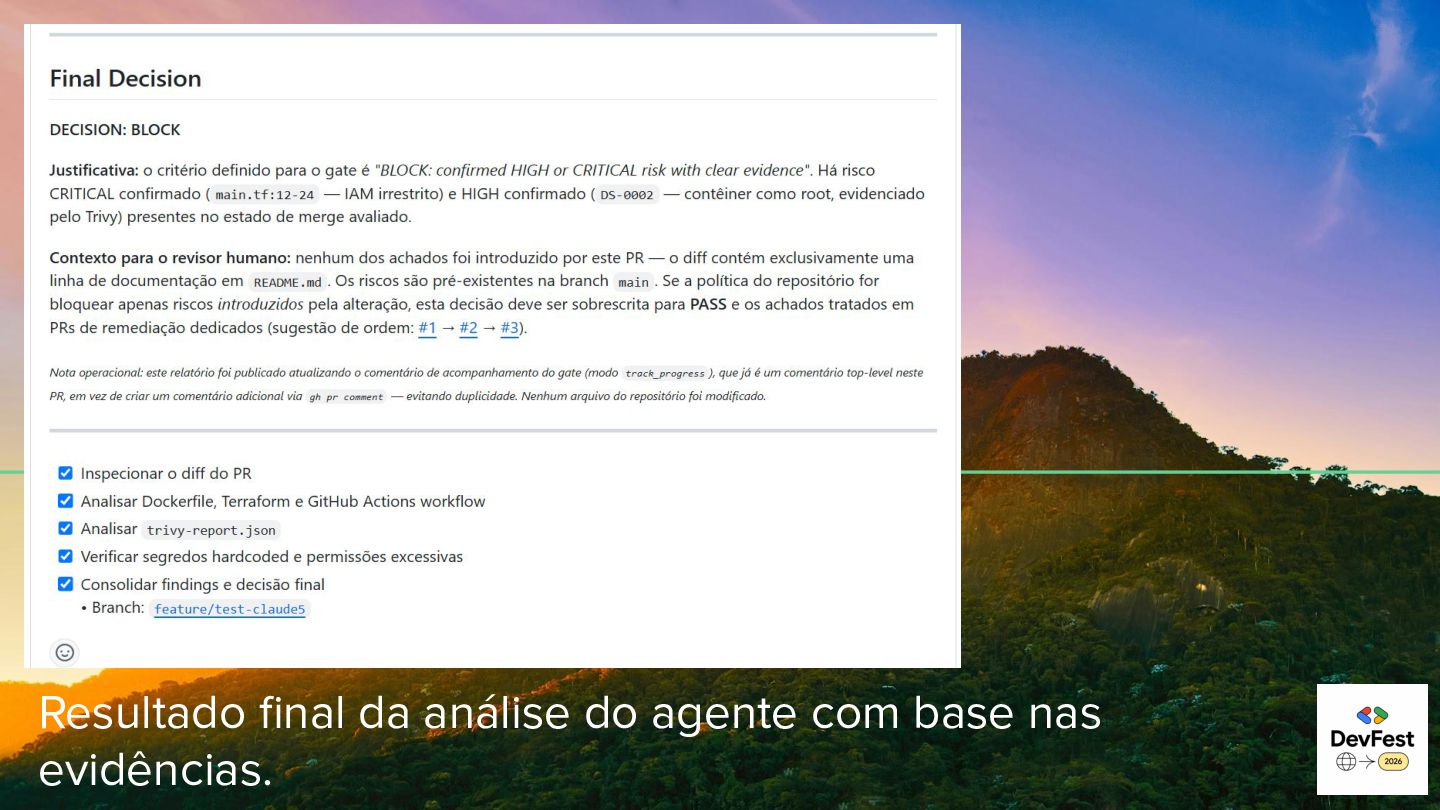
Security gates inteligentes • Bloquear apenas riscos críticos. • Reduzir
interrupções. • Decisões baseadas em contexto. -
Cenáriodehoje. Casos Uso com IA. Segurança manuais Processos integradae ao
desacoplados fluxo, não adicionada geram gargalos no final. e expõem lacunas críticas de conformidade antes da produção. -
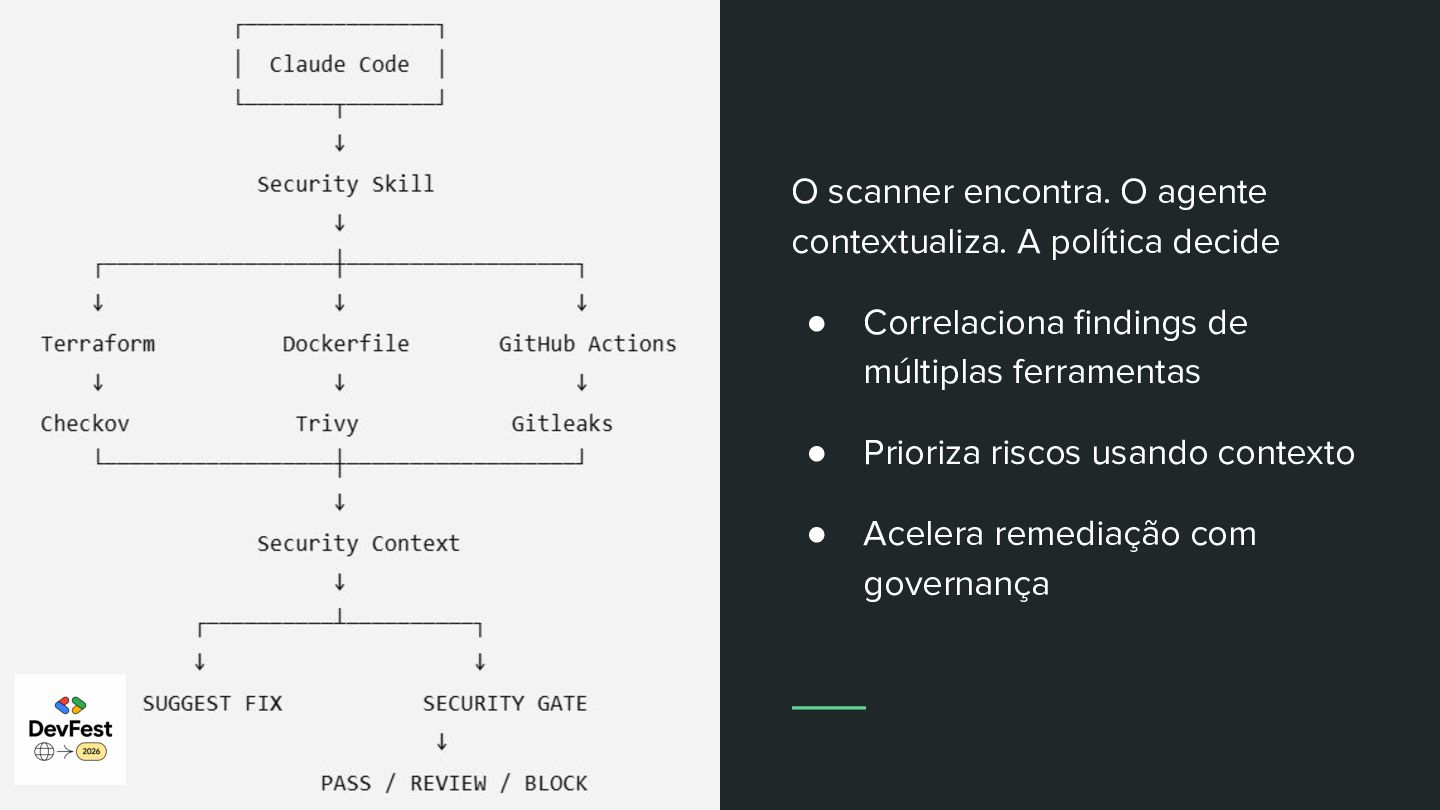
Onde nasce o atrito? Segurança deve acelerar o desenvolvimento, não
criar barreiras. O scanner encontra. O agente contextualiza. A política decide • Correlaciona findings de múltiplas ferramentas • Prioriza riscos usando contexto • Acelera remediação com governança -
O novo shift-left é Cenário hoje. contexto. Menos findings. Processos
manuais Maise contexto. desacoplados Melhores geram decisões. gargalos e expõem lacunas críticas de conformidade antes da produção. -
Shift Left não é colocar mais scanners. • Detectar cedo
≠ corrigir cedo. • Nem todo CRITICAL representa o maior risco • Contexto de aplicação, exposição e exploitabilidade importa. • O developer precisa de uma decisão, não de mais um relatório -
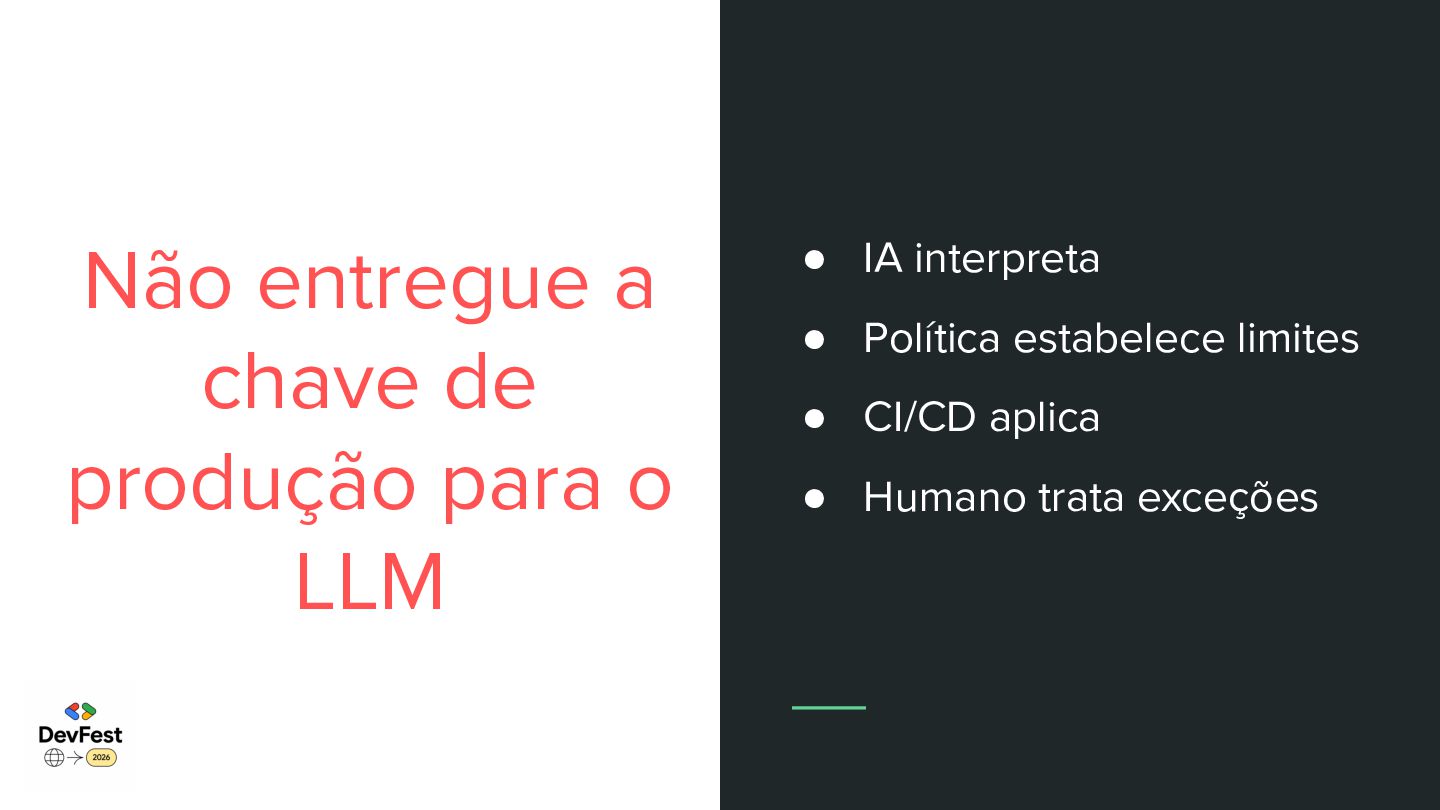
Não entregue a chave de produção para o LLM •
IA interpreta • Política estabelece limites • CI/CD aplica • Humano trata exceções -
• Secure by default • Self-service O caminho seguro precisa
ser o caminho mais fácil • Guardrails invisíveis Se segurança depende do desenvolvedor lembrar de fazer a coisa certa, ainda não escalamos DevSecOps. Platform → Golden Path → Guardrails → Self-service -
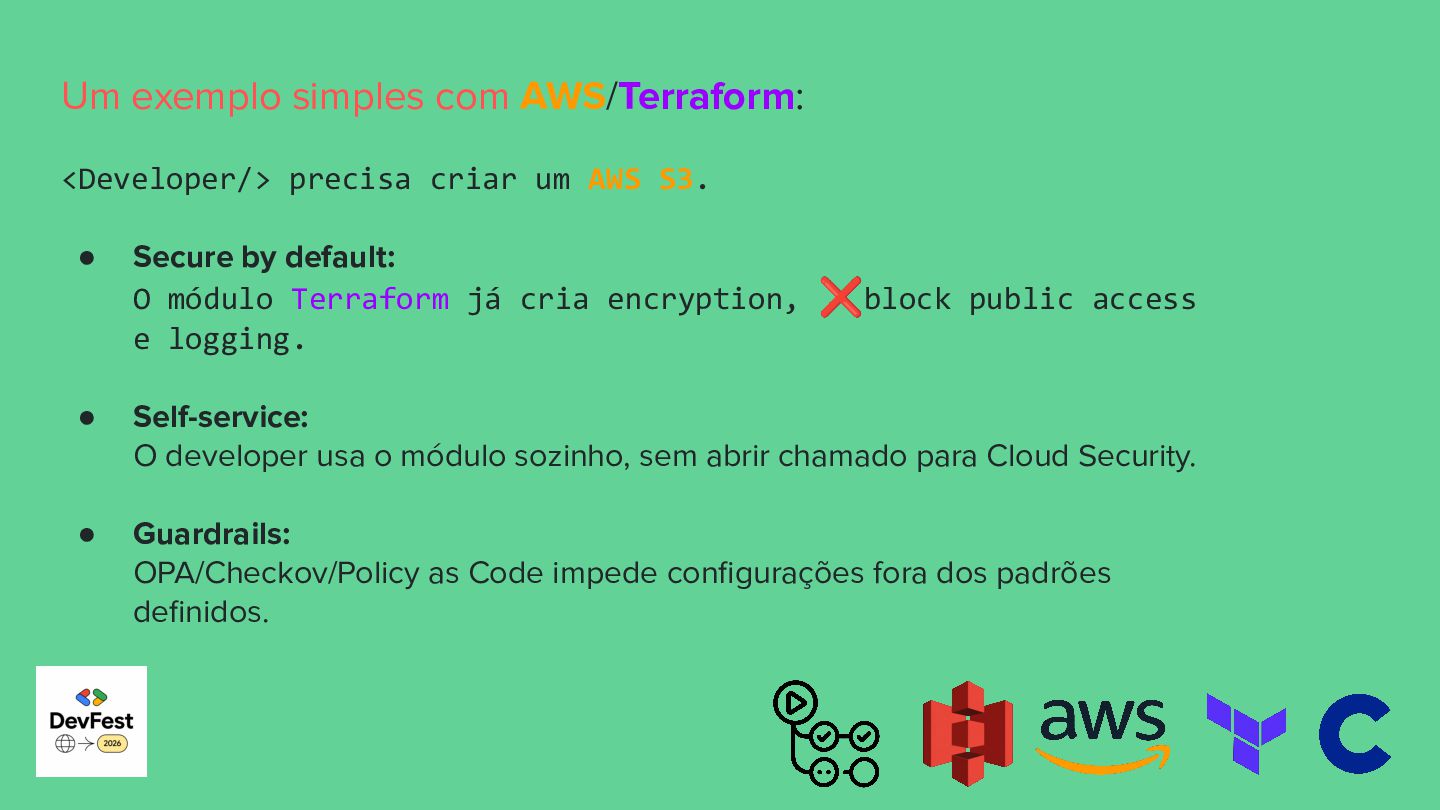
Um exemplo simples com AWS/Terraform: <Developer/> precisa criar um AWS
S3. • Secure by default: O módulo Terraform já cria encryption, ❌block public access e logging. • Self-service: O developer usa o módulo sozinho, sem abrir chamado para Cloud Security. • Guardrails: OPA/Checkov/Policy as Code impede configurações fora dos padrões definidos. -
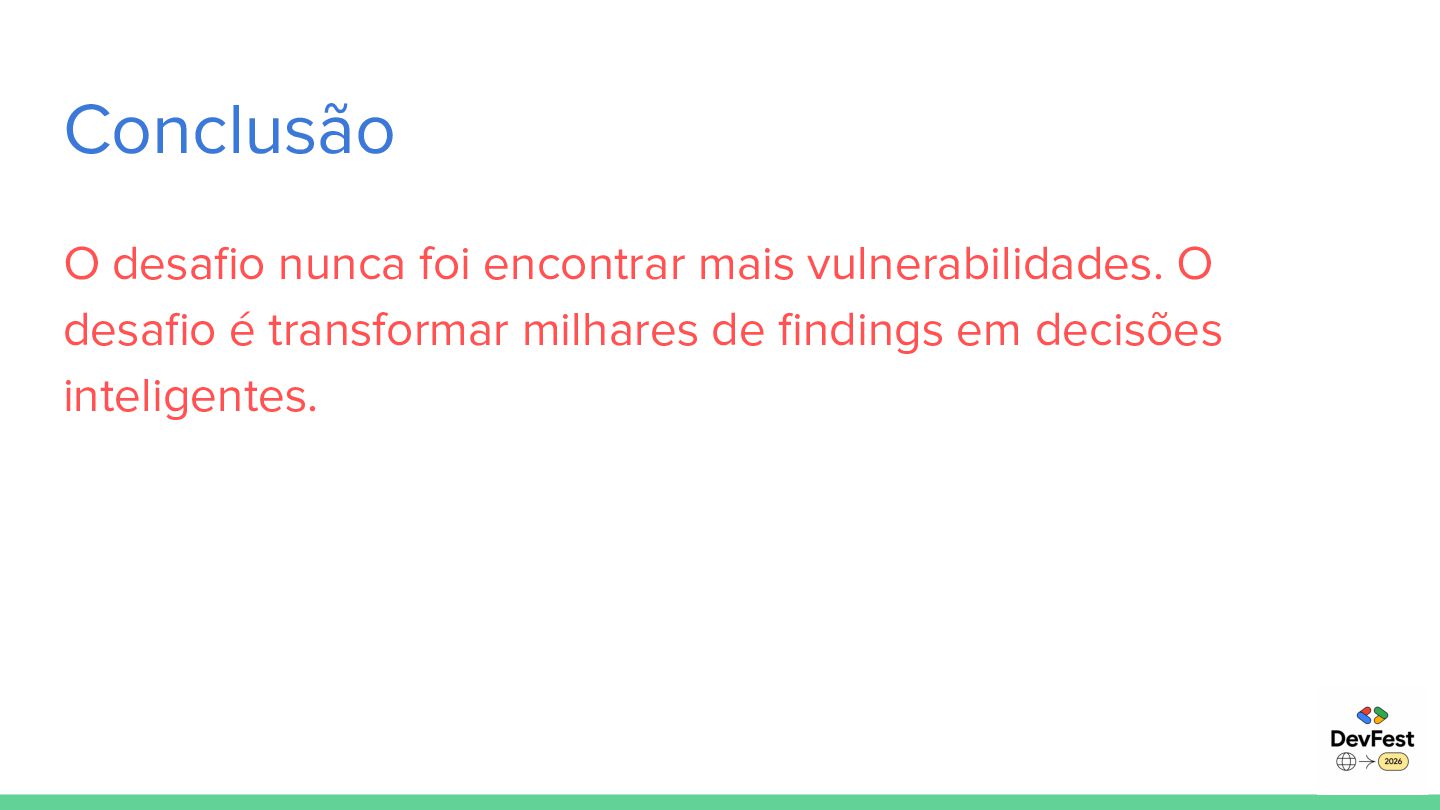
Conclusão O desafio nunca foi encontrar mais vulnerabilidades. O desafio
é transformar milhares de findings em decisões inteligentes. -
Conclusão O desafio nunca foi encontrar mais vulnerabilidades. O desafio
é transformar milhares de findings em decisões inteligentes. -
Conclusão O desafio nunca foi encontrar mais vulnerabilidades. O desafio
é transformar milhares de findings em decisões inteligentes.