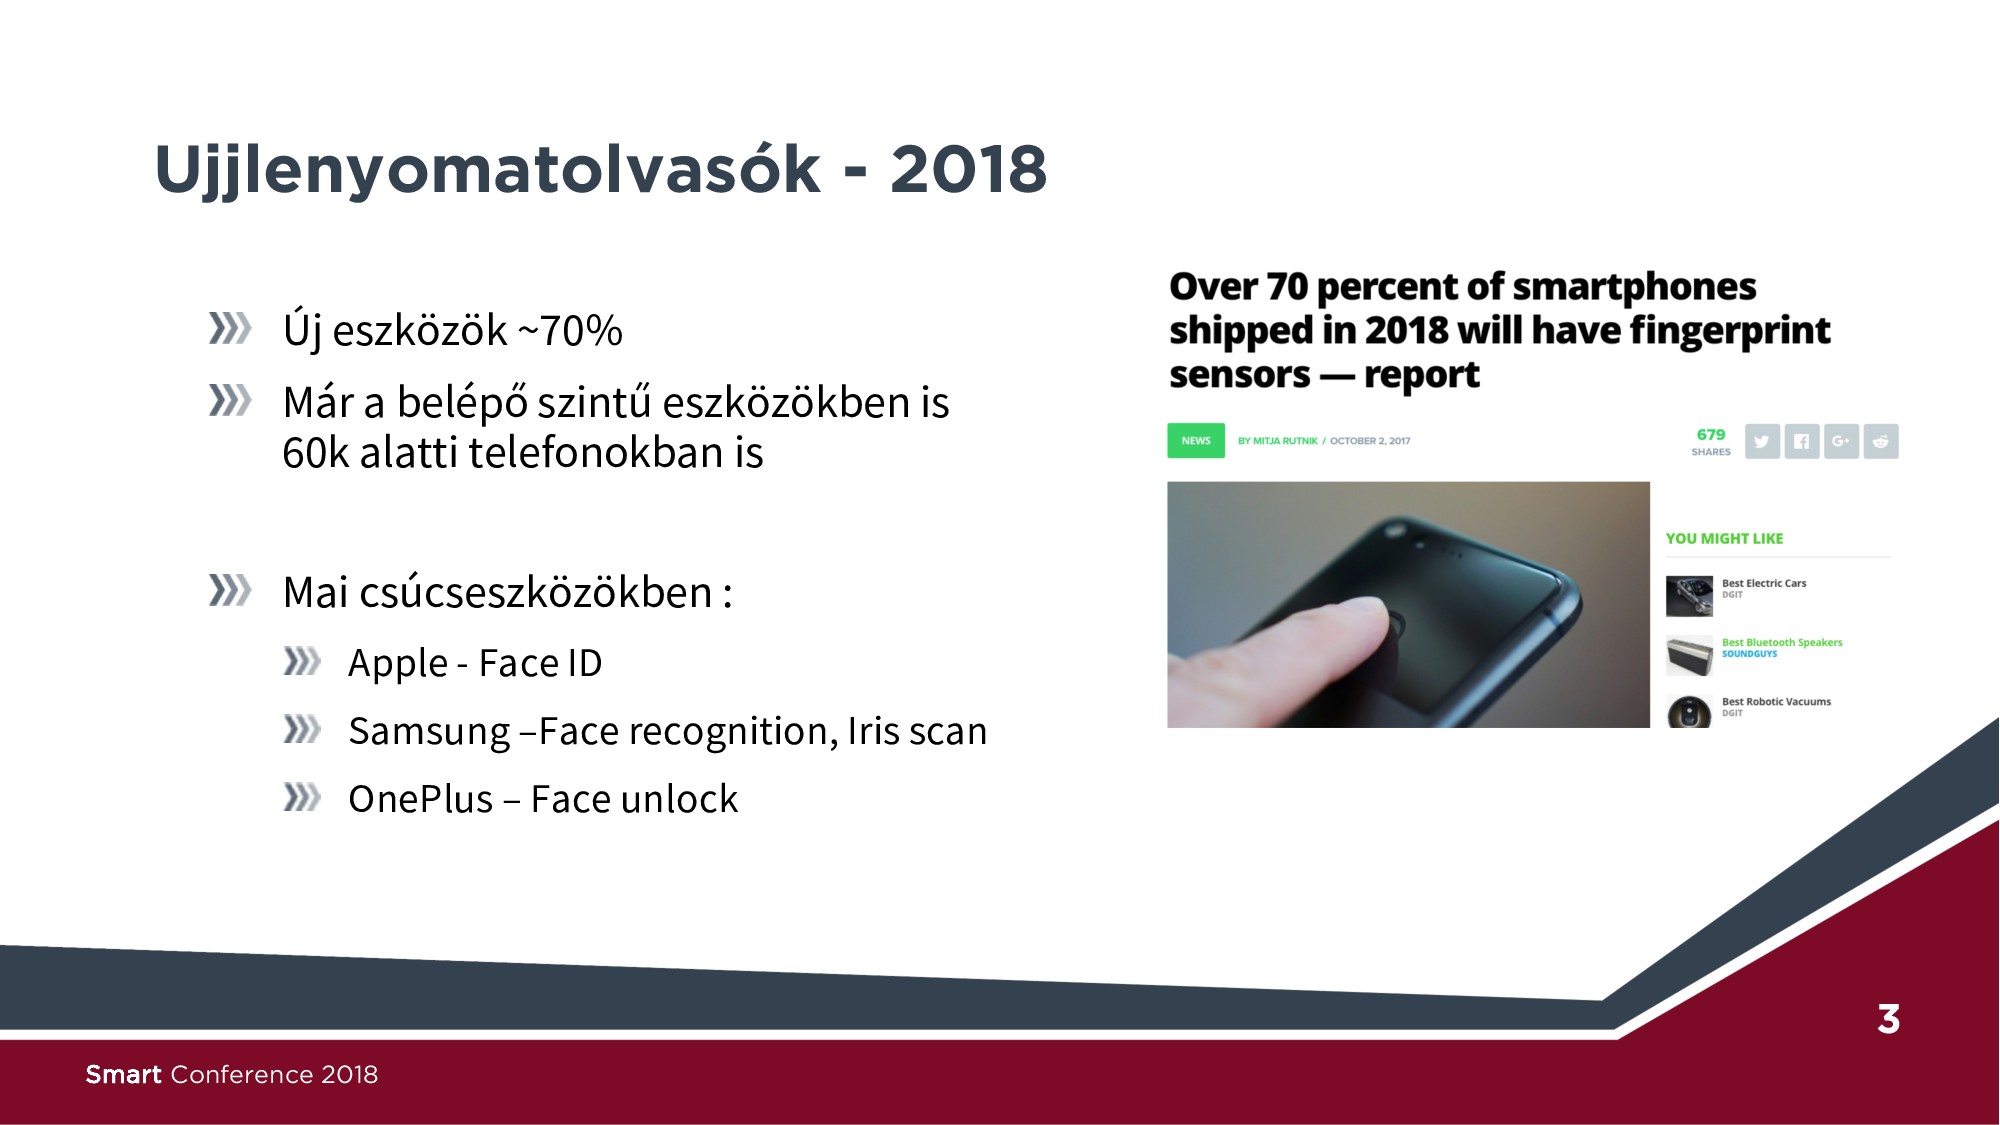
eszközökben is 60k alatti telefonokban is Mai csúcseszközökben : Apple - Face ID Samsung –Face recognition, Iris scan OnePlus – Face unlock Smart Conference 2018 3
alkalmazások Fizetést lehetővé tévő megoldások Ahol a közösségi beléptetés nem használható Miért? Rövid munkamenetek -> újra be kell lépni Jelszó, pin kód alapú saját megoldás lecserélés, kiegészítése Smart Conference 2018 4
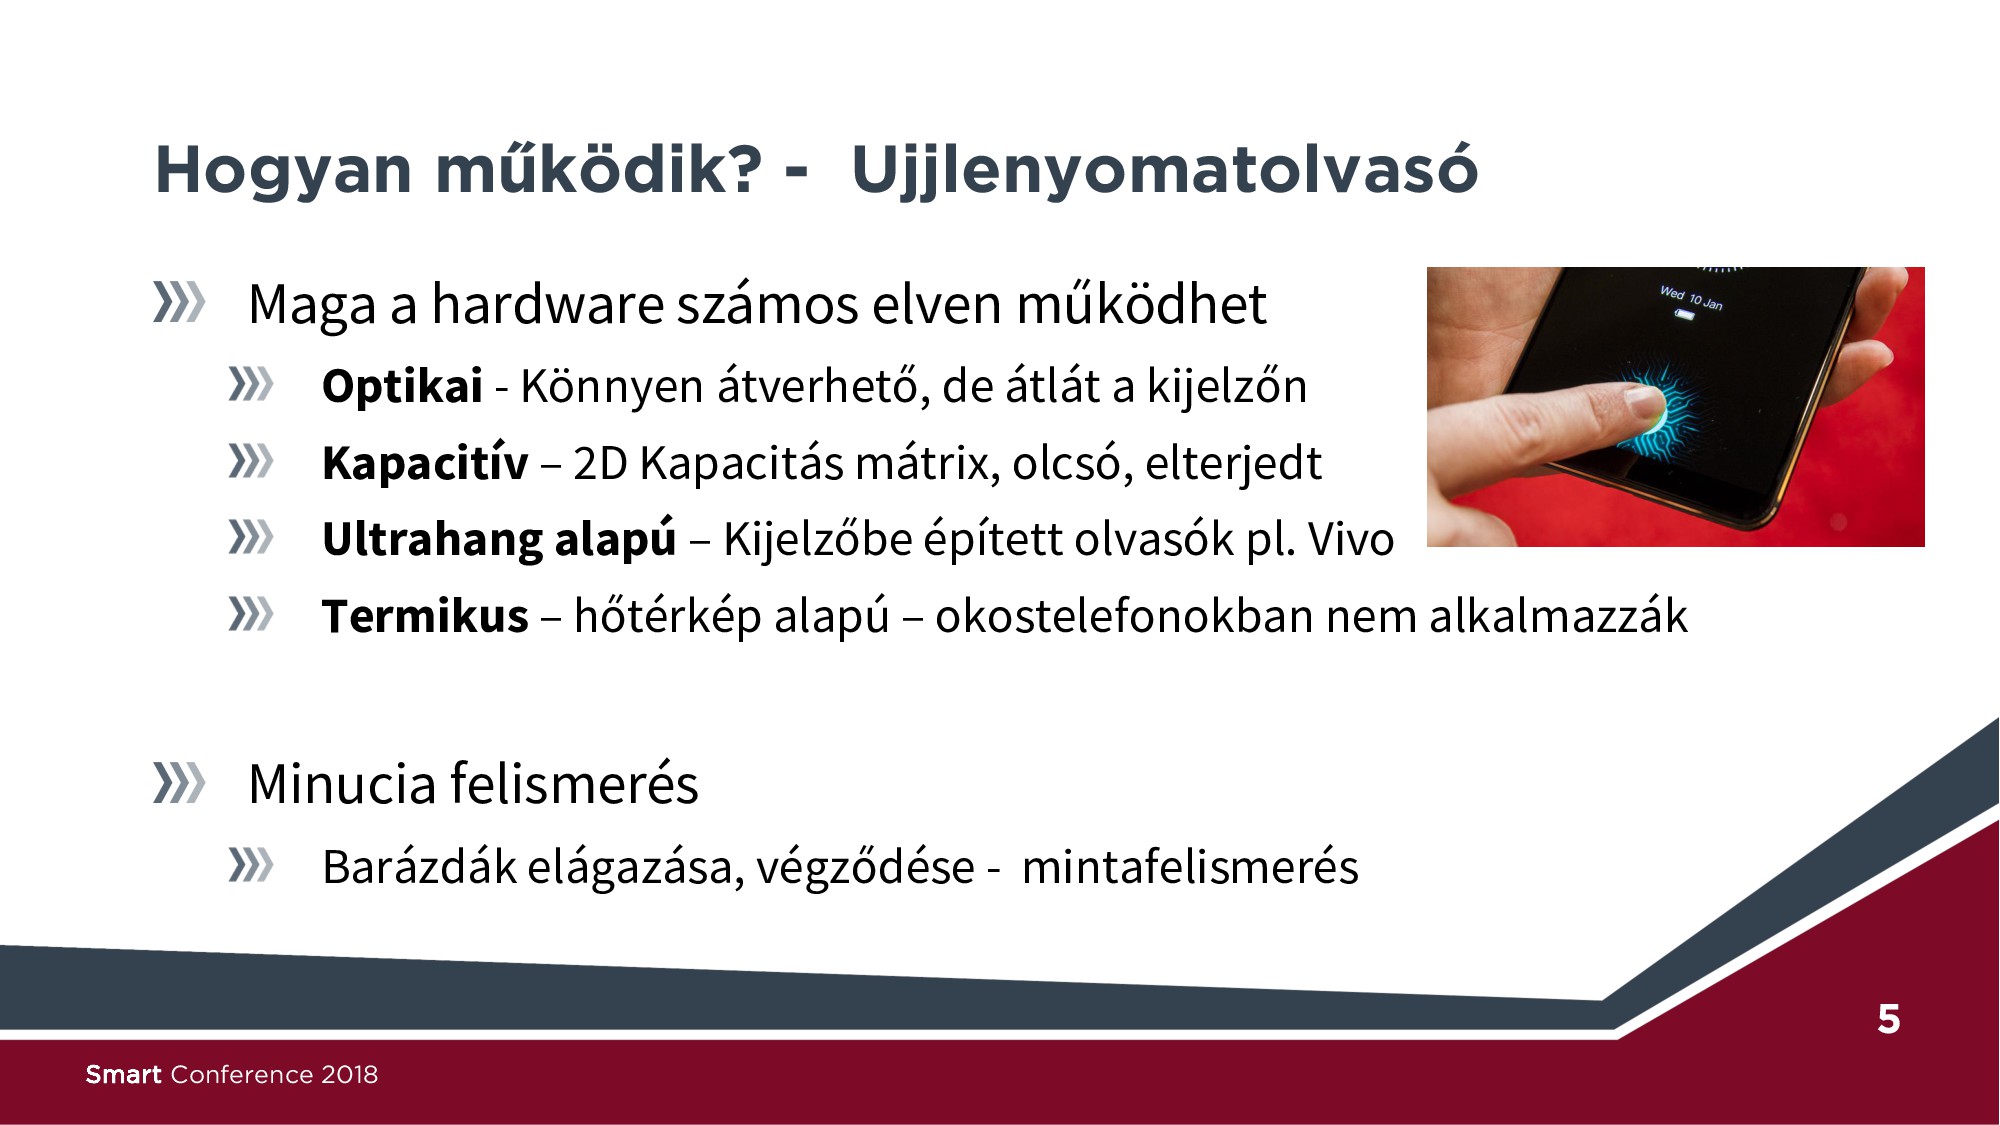
Optikai - Könnyen átverhető, de átlát a kijelzőn Kapacitív – 2D Kapacitás mátrix, olcsó, elterjedt Ultrahang alapú – Kijelzőbe épített olvasók pl. Vivo Termikus – hőtérkép alapú – okostelefonokban nem alkalmazzák Minucia felismerés Barázdák elágazása, végződése - mintafelismerés Smart Conference 2018 5
– de azokat nem adja ki Magát a titkosítási folyamatot is a TEE végzi Aszimmetrikus és szimmetrikus titkosítás is A kulcsok csak adott keretek között használhatóak A kulcs nem függ a biometrikus paraméterektől – Pl. másik ujjammal használom, mint amivel generáltam. Smart Conference 2018 7
Csak mobil kliens módosítása – Jelszó titkosítás Felhasználó jelszavát titkosítjuk pl. AES-256-CBC (IV-t is a TEE generálja és tárolja) Azonosítás után az adott kulccsal a TEE dekriptálja a felhasználó nevét és jelszavát, azzal hívjuk a szervert Nem elég biztonságos – Fejlesztői hibák, visszajátszás Smart Conference 2018 8
beléptetéstől teljesen eltérő folyamat Mobil kliens és szerver is támogatnia kell Aszimmetrikus titkosítás – a TEE privát-publikus párt generál, publikus kinyerhető, ez van a szervernél Ha a challange megfelelően alá van írva – Azonosítva van Fejlesztő nem tudja véletlenül felfedni a kulcsot Minden alkalommal új challange – nem visszajátszható Smart Conference 2018 9
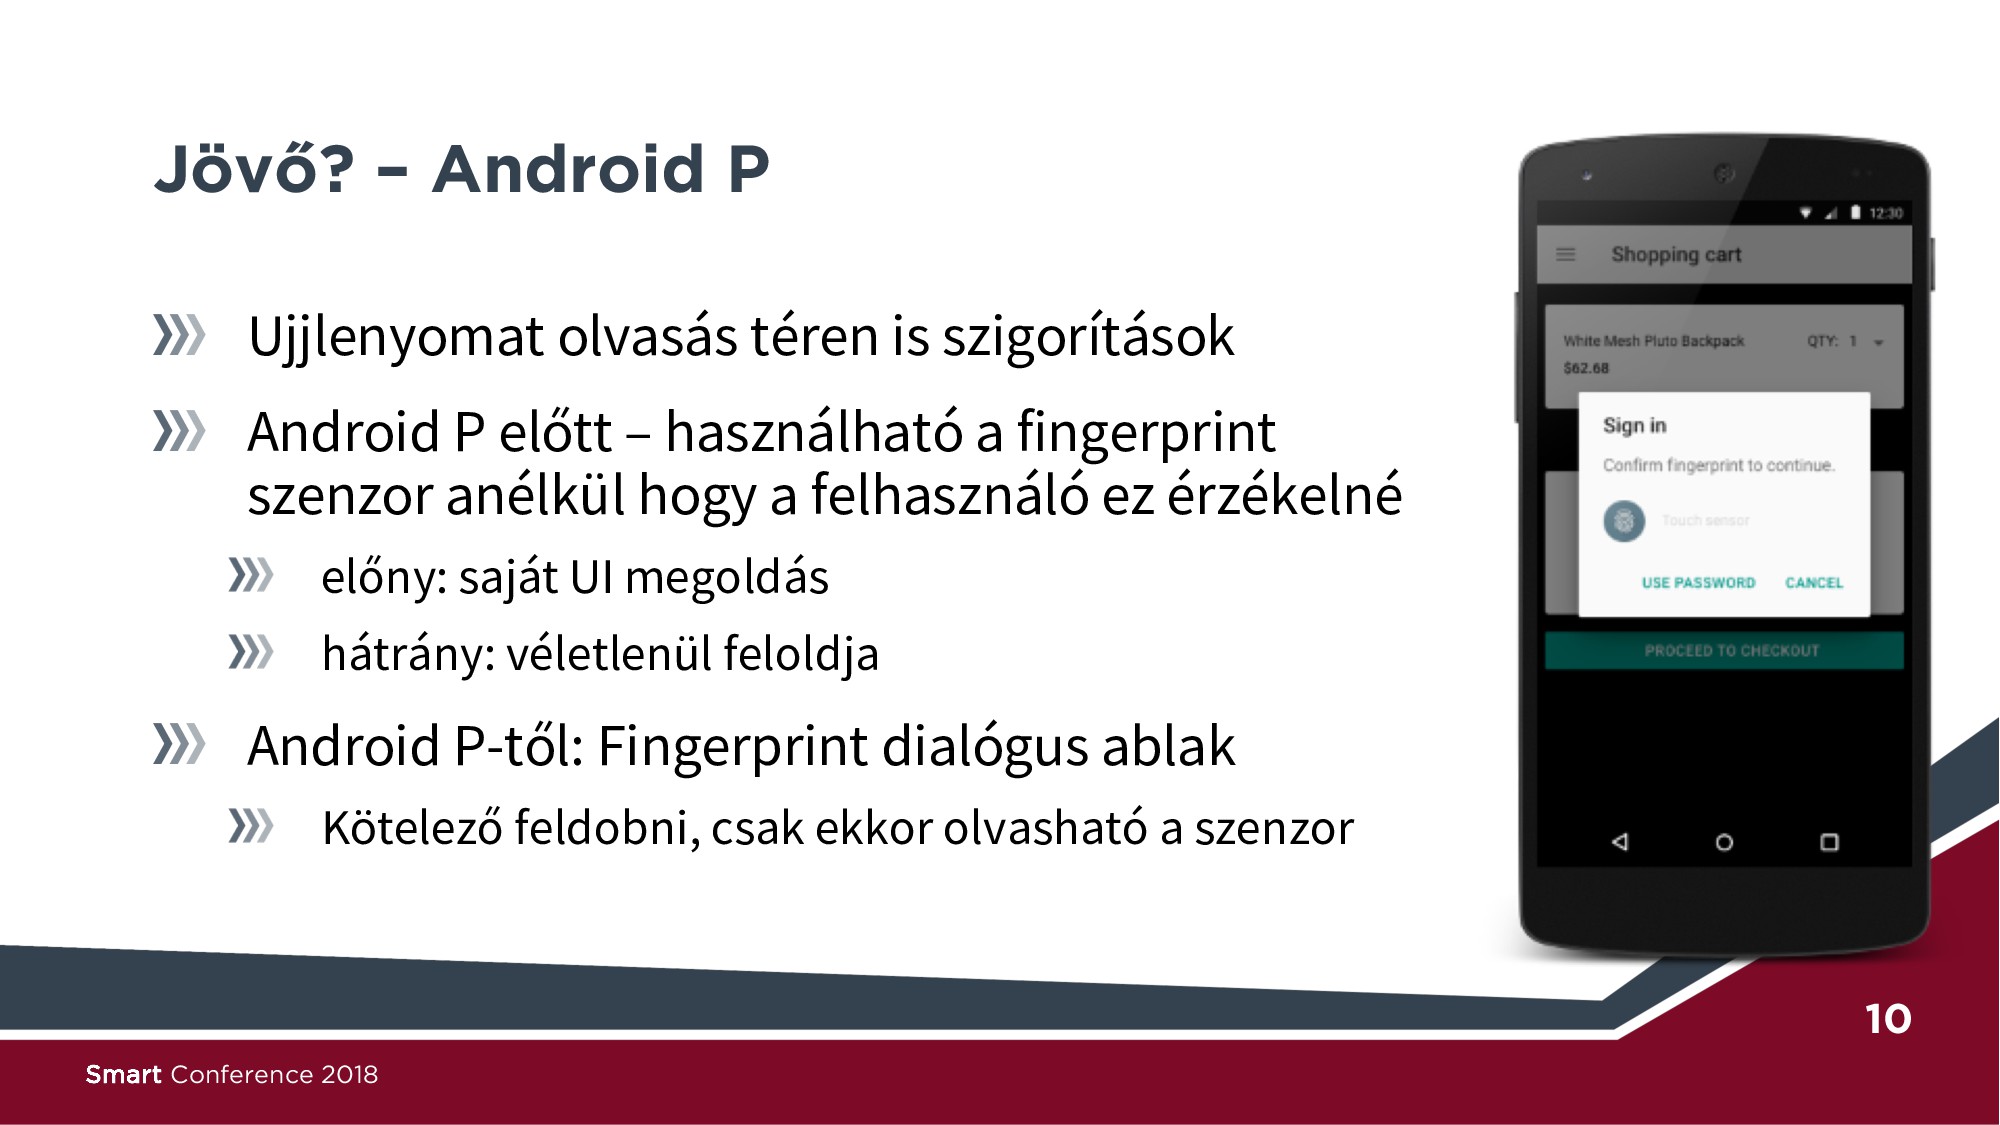
P előtt – használható a fingerprint szenzor anélkül hogy a felhasználó ez érzékelné előny: saját UI megoldás hátrány: véletlenül feloldja Android P-től: Fingerprint dialógus ablak Kötelező feldobni, csak ekkor olvasható a szenzor Smart Conference 2018 10


 baloghtamas
 teru0x1
 ufried
 fullkaiten
 kawaguti
 masakiokuda
 oracle4engineer
 fujioka6789
 har1101
 yusukeshimizu
 sassssan68
 glidenote
 masayaaoyama
 baasie
 tammyeverts
 marktimemedia
 iamctodd
 frankvandijk
 konakalab
 inesmontani
 paigeccino
 nikkihalliwell
 rasagy