Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
Tokyo_reInforce_2025_recap_iam_access_analyzer
Search
h-ashisan
July 03, 2025
Technology
600
0
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
Tokyo_reInforce_2025_recap_iam_access_analyzer
h-ashisan
July 03, 2025
Transcript
24 slides
IAM Access Analyzerの新機能 Internal Accessって何? 使ってみました! クラスメソッド株式会社 芦沢広昭
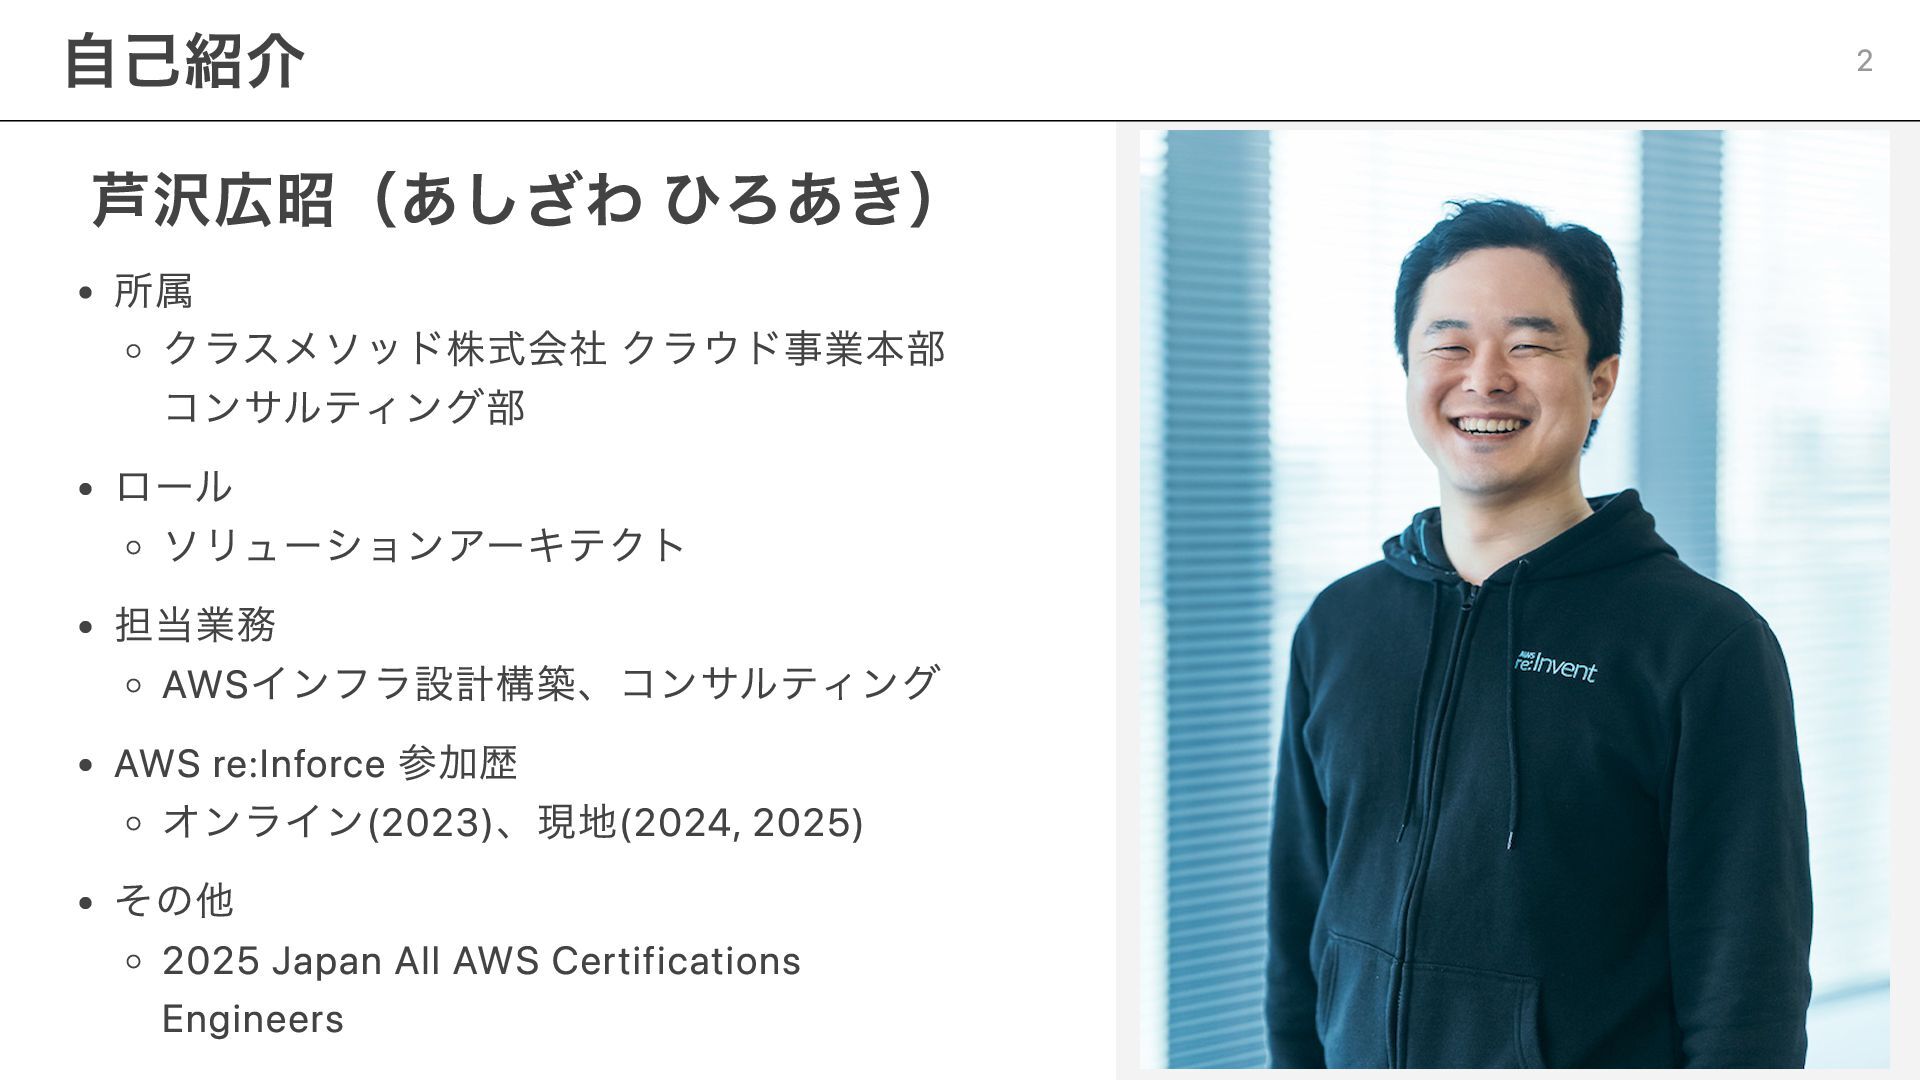
芦沢広昭(あしざわ ひろあき) 所属 クラスメソッド株式会社 クラウド事業本部 コンサルティング部 ロール ソリューションアーキテクト 担当業務 AWSインフラ設計構築、コンサルティング
AWS re:Inforce 参加歴 オンライン(2023)、現地(2024, 2025) その他 2025 Japan All AWS Certifications Engineers 自己紹介 2
IAM Access Analyzer Internal Accessとは? シングルアカウントで試してみた 検証してわかったこと アジェンダ 3
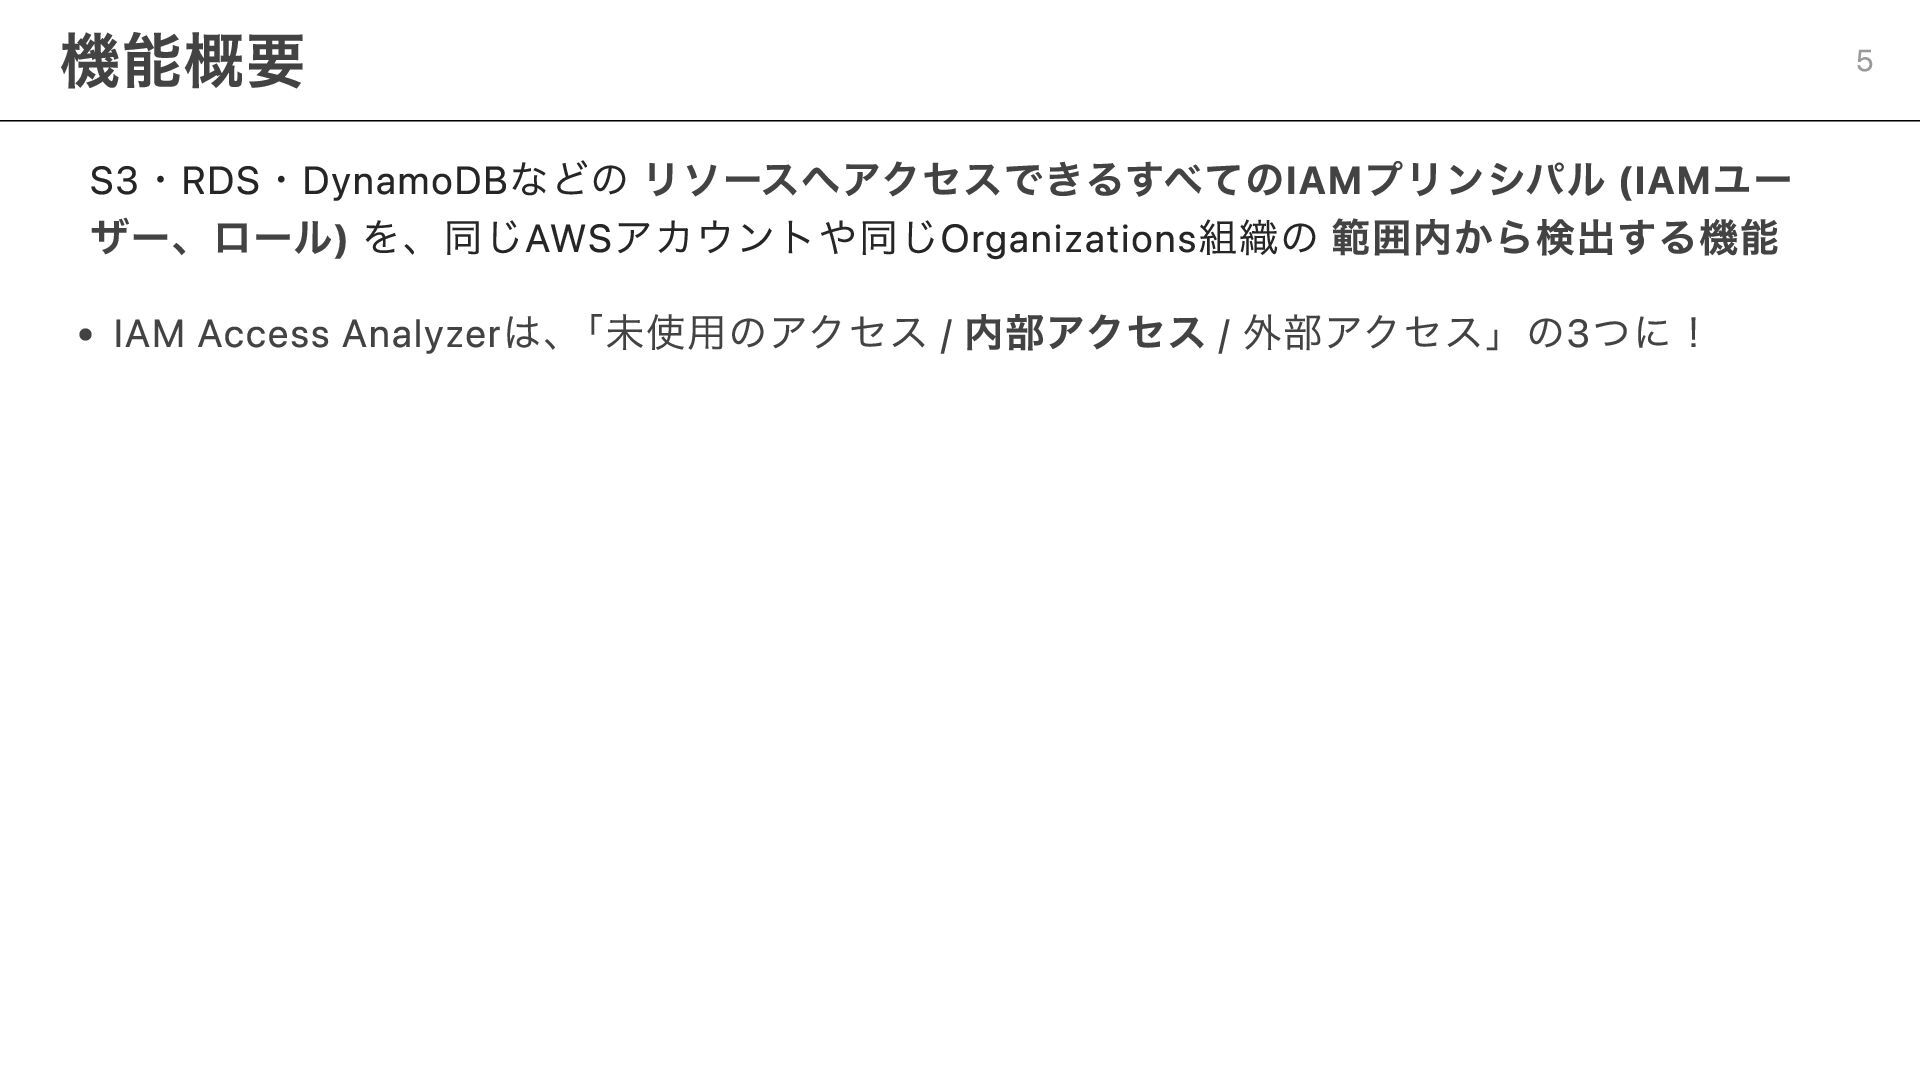
IAM Access Analyzer Internal Accessとは? 4
S3・RDS・DynamoDBなどの リソースへアクセスできるすべてのIAMプリンシパル (IAMユー ザー、ロール) を、同じAWSアカウントや同じOrganizations組織の 範囲内から検出する機能 IAM Access Analyzerは、 「未使用のアクセス
/ 内部アクセス / 外部アクセス」の3つに! 機能概要 5
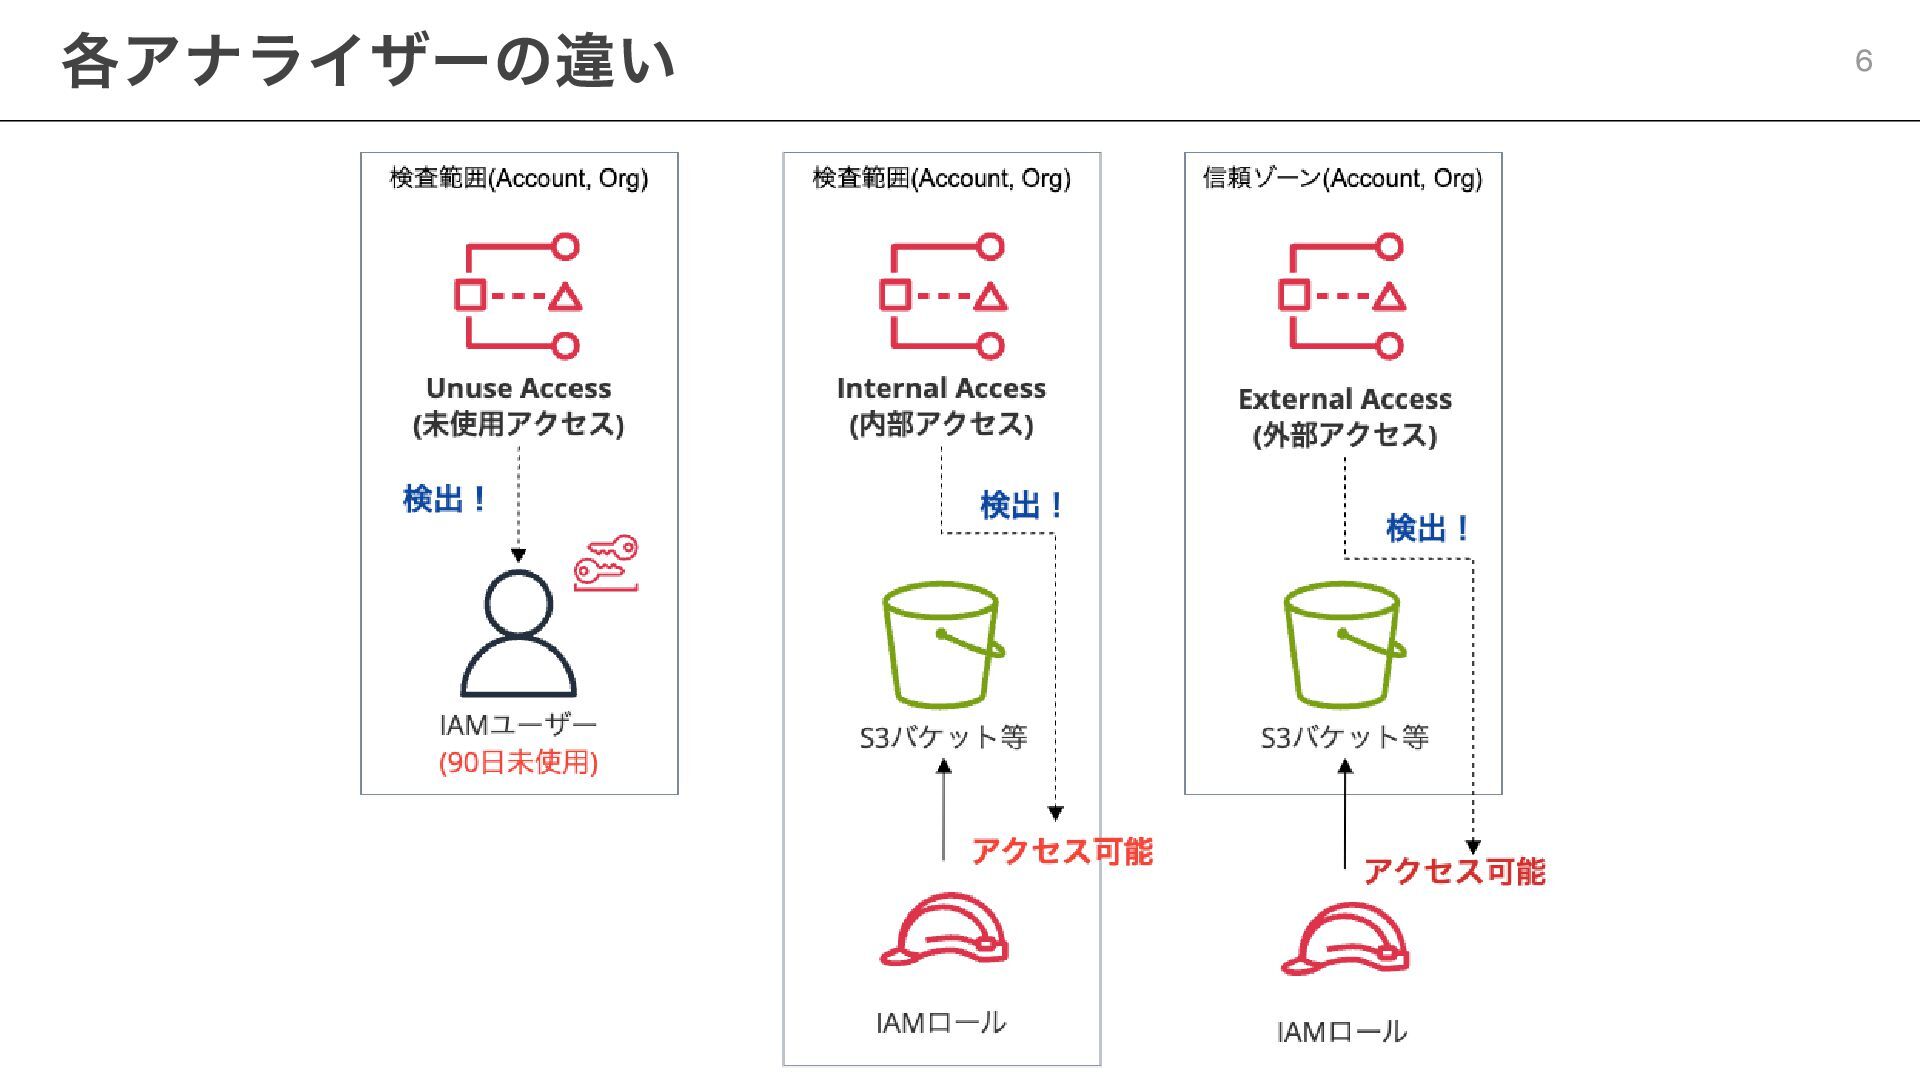
各アナライザーの違い 6
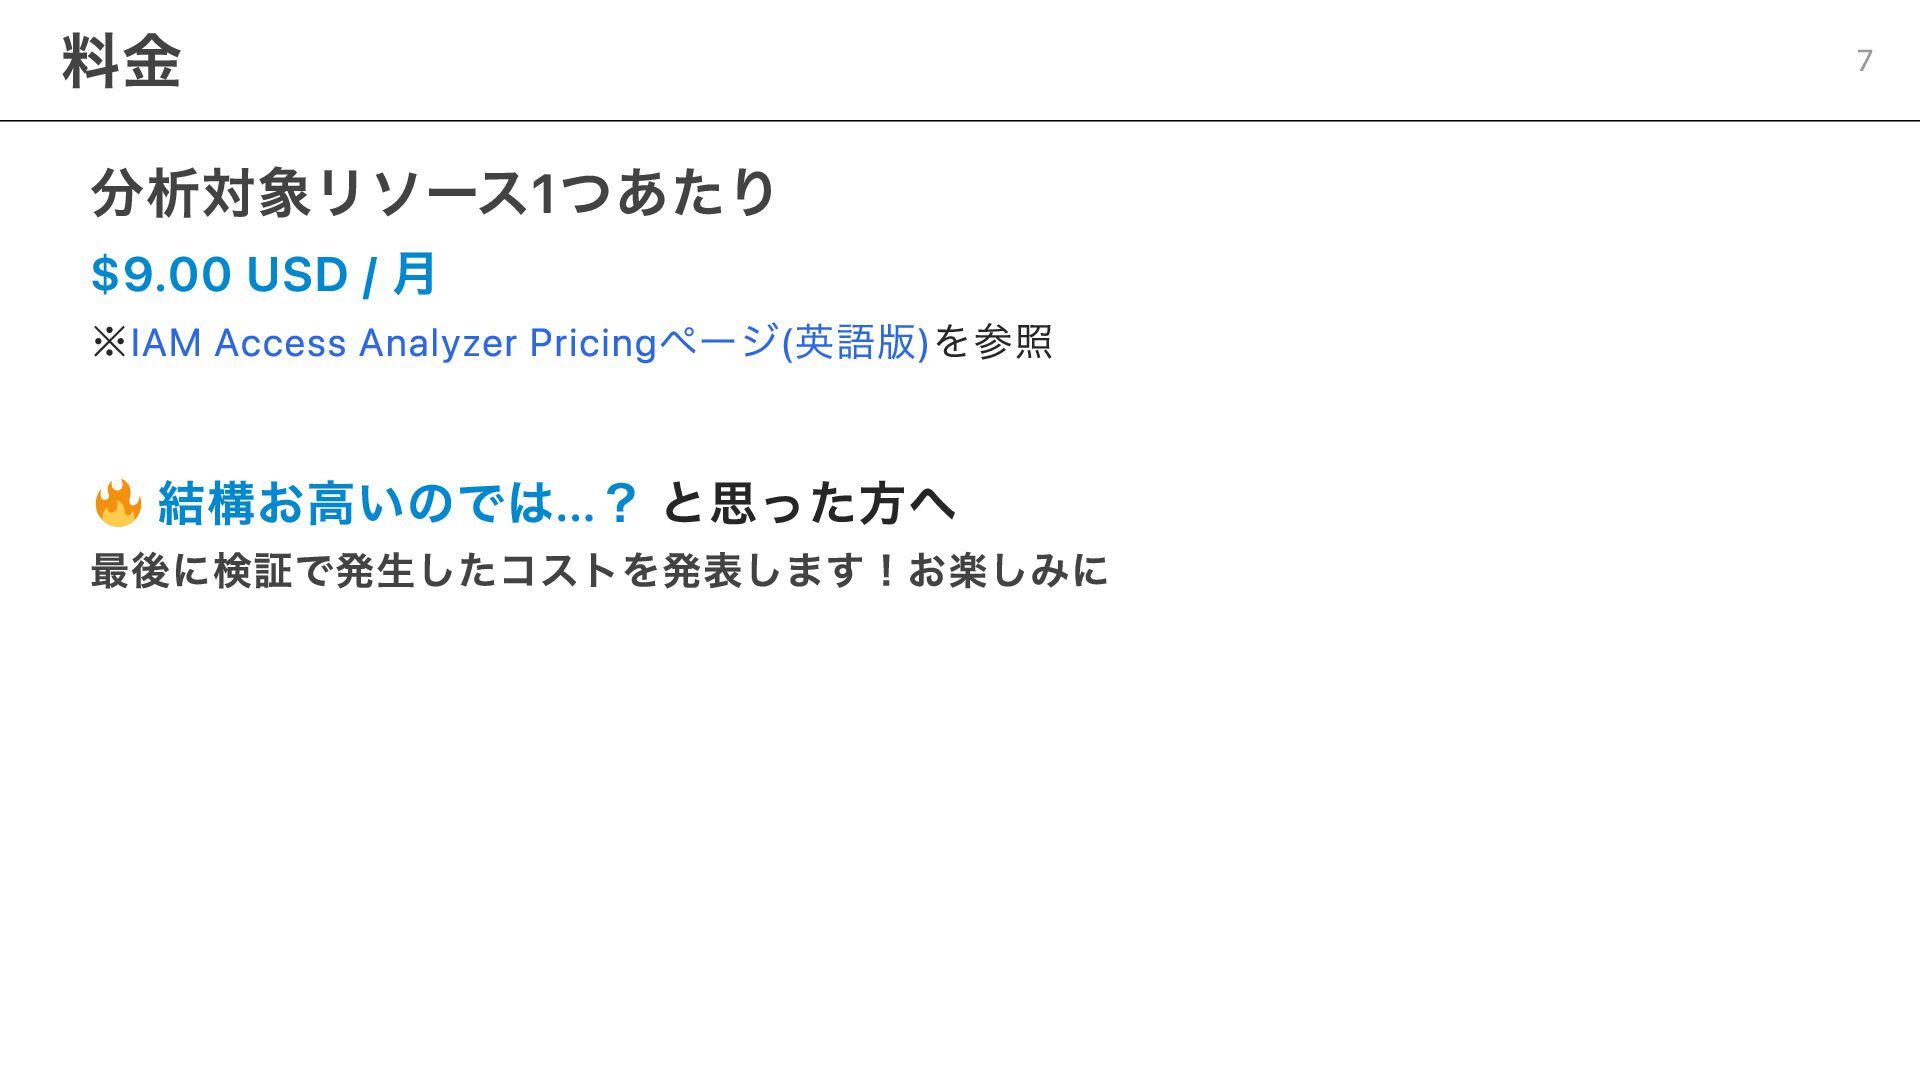
分析対象リソース1つあたり $9.00 USD / 月 ※IAM Access Analyzer Pricingページ(英語版)を参照 結構お高いのでは...?
と思った方へ 最後に検証で発生したコストを発表します!お楽しみに 料金 7
シングルアカウントで試してみた 8
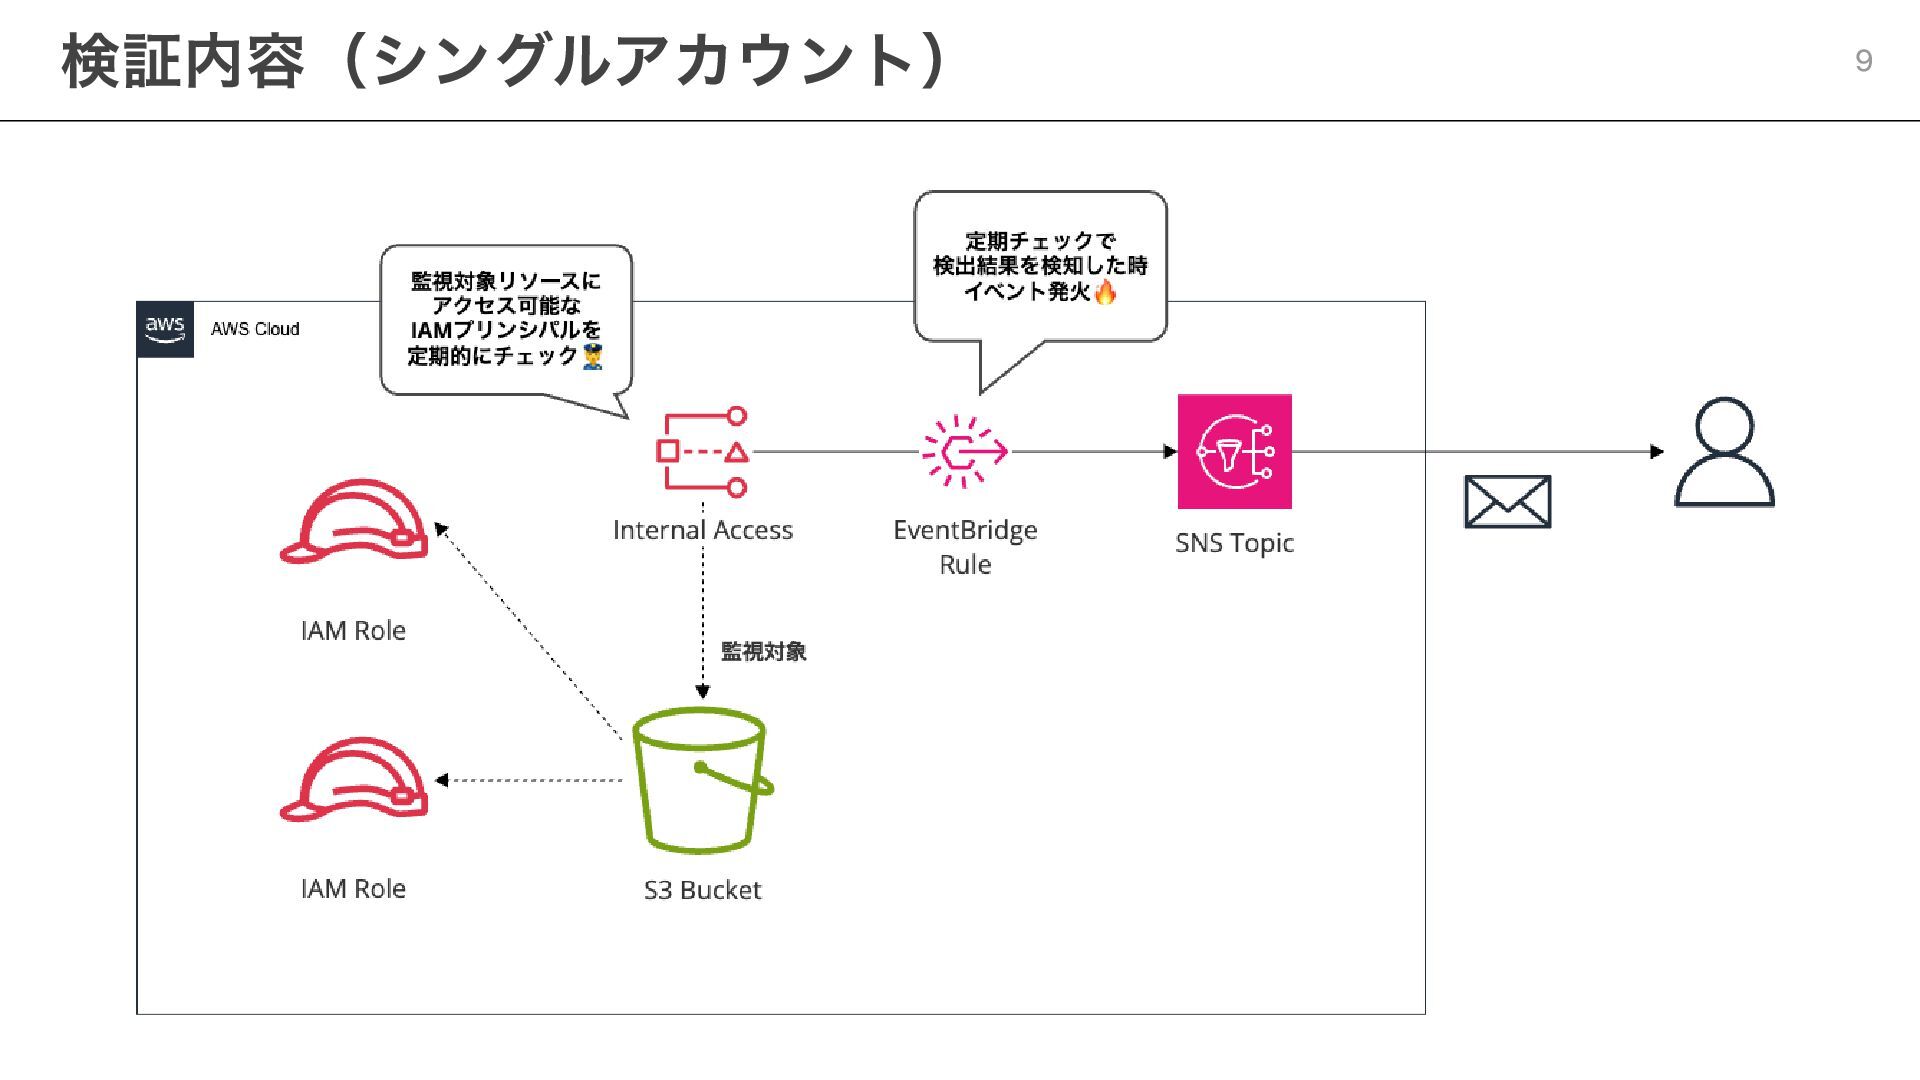
検証内容(シングルアカウント) 9
1. 事前準備(リソース作成、通知設定) 2. Internal Access作成 3. 結果の確認と分析 検証の流れ 10
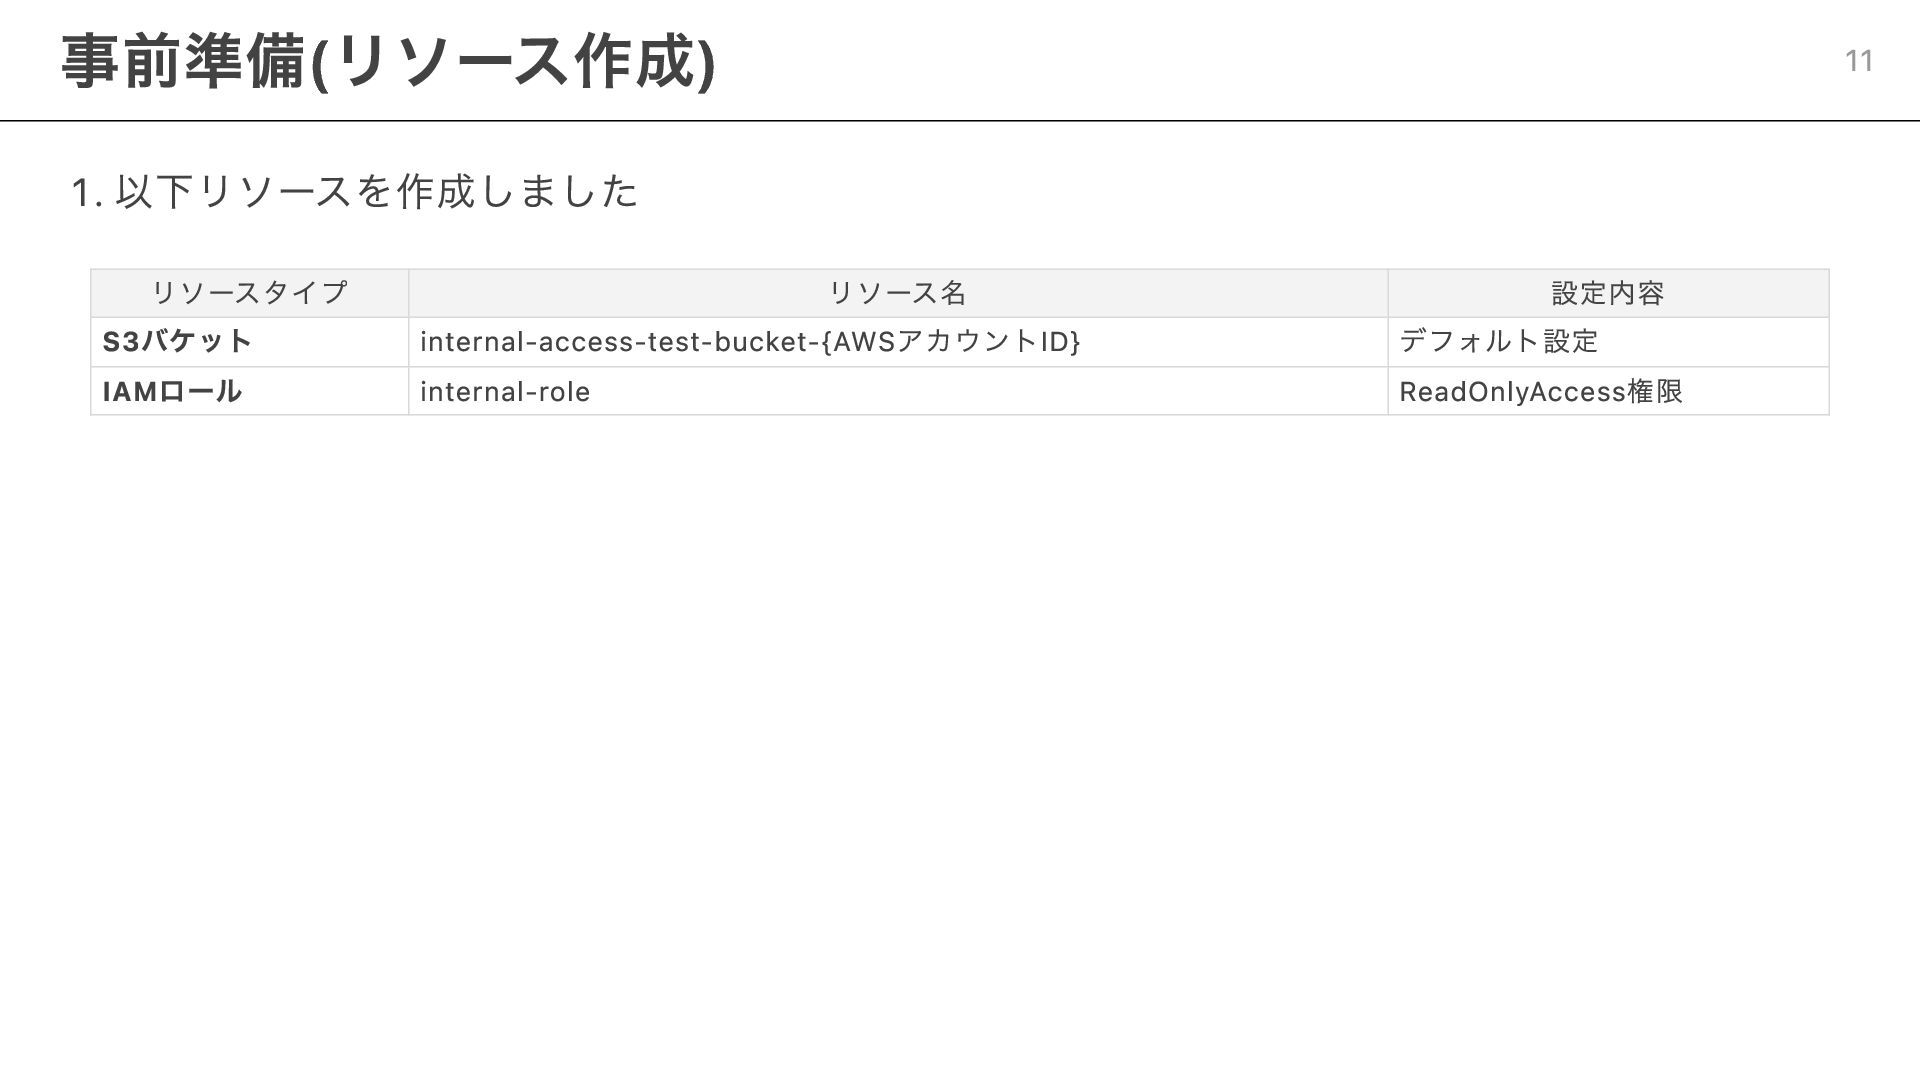
1. 以下リソースを作成しました リソースタイプ リソース名 設定内容 S3バケット internal-access-test-bucket-{AWSアカウントID} デフォルト設定 IAMロール internal-role
ReadOnlyAccess権限 事前準備(リソース作成) 11
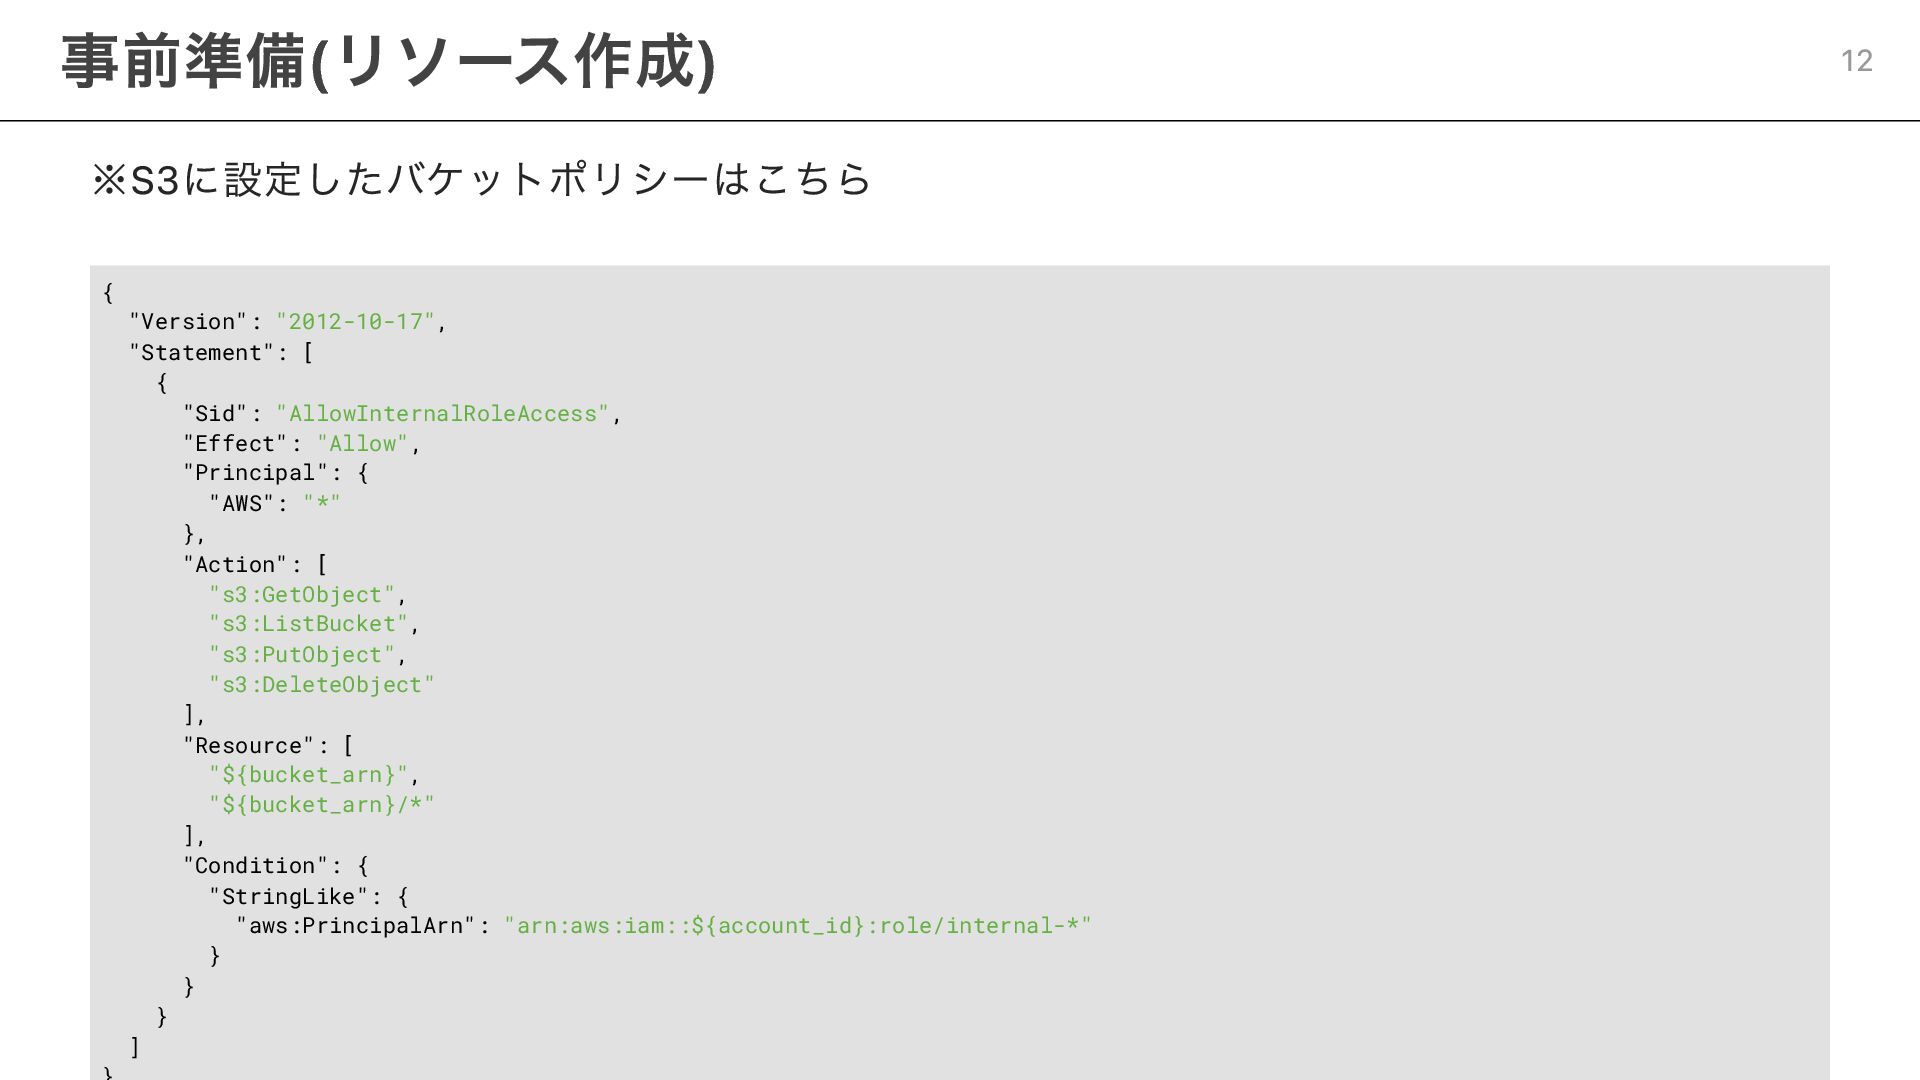
※S3に設定したバケットポリシーはこちら { "Version": "2012-10-17", "Statement": [ { "Sid": "AllowInternalRoleAccess", "Effect":
"Allow", "Principal": { "AWS": "*" }, "Action": [ "s3:GetObject", "s3:ListBucket", "s3:PutObject", "s3:DeleteObject" ], "Resource": [ "${bucket_arn}", "${bucket_arn}/*" ], "Condition": { "StringLike": { "aws:PrincipalArn": "arn:aws:iam::${account_id}:role/internal-*" } } } ] 事前準備(リソース作成) 12
1. SNSトピックを作成、サブスクリプション設定でメールアドレスを登録した SNSトピックのサブスクライブも忘れずに実施 2. EventBridgeルールを作成、ターゲットはSNSトピックとした イベントパターンは以下を設定 { "source": ["aws.access-analyzer"], "detail-type":
["Internal Access Finding"] } 事前準備(通知設定) 13
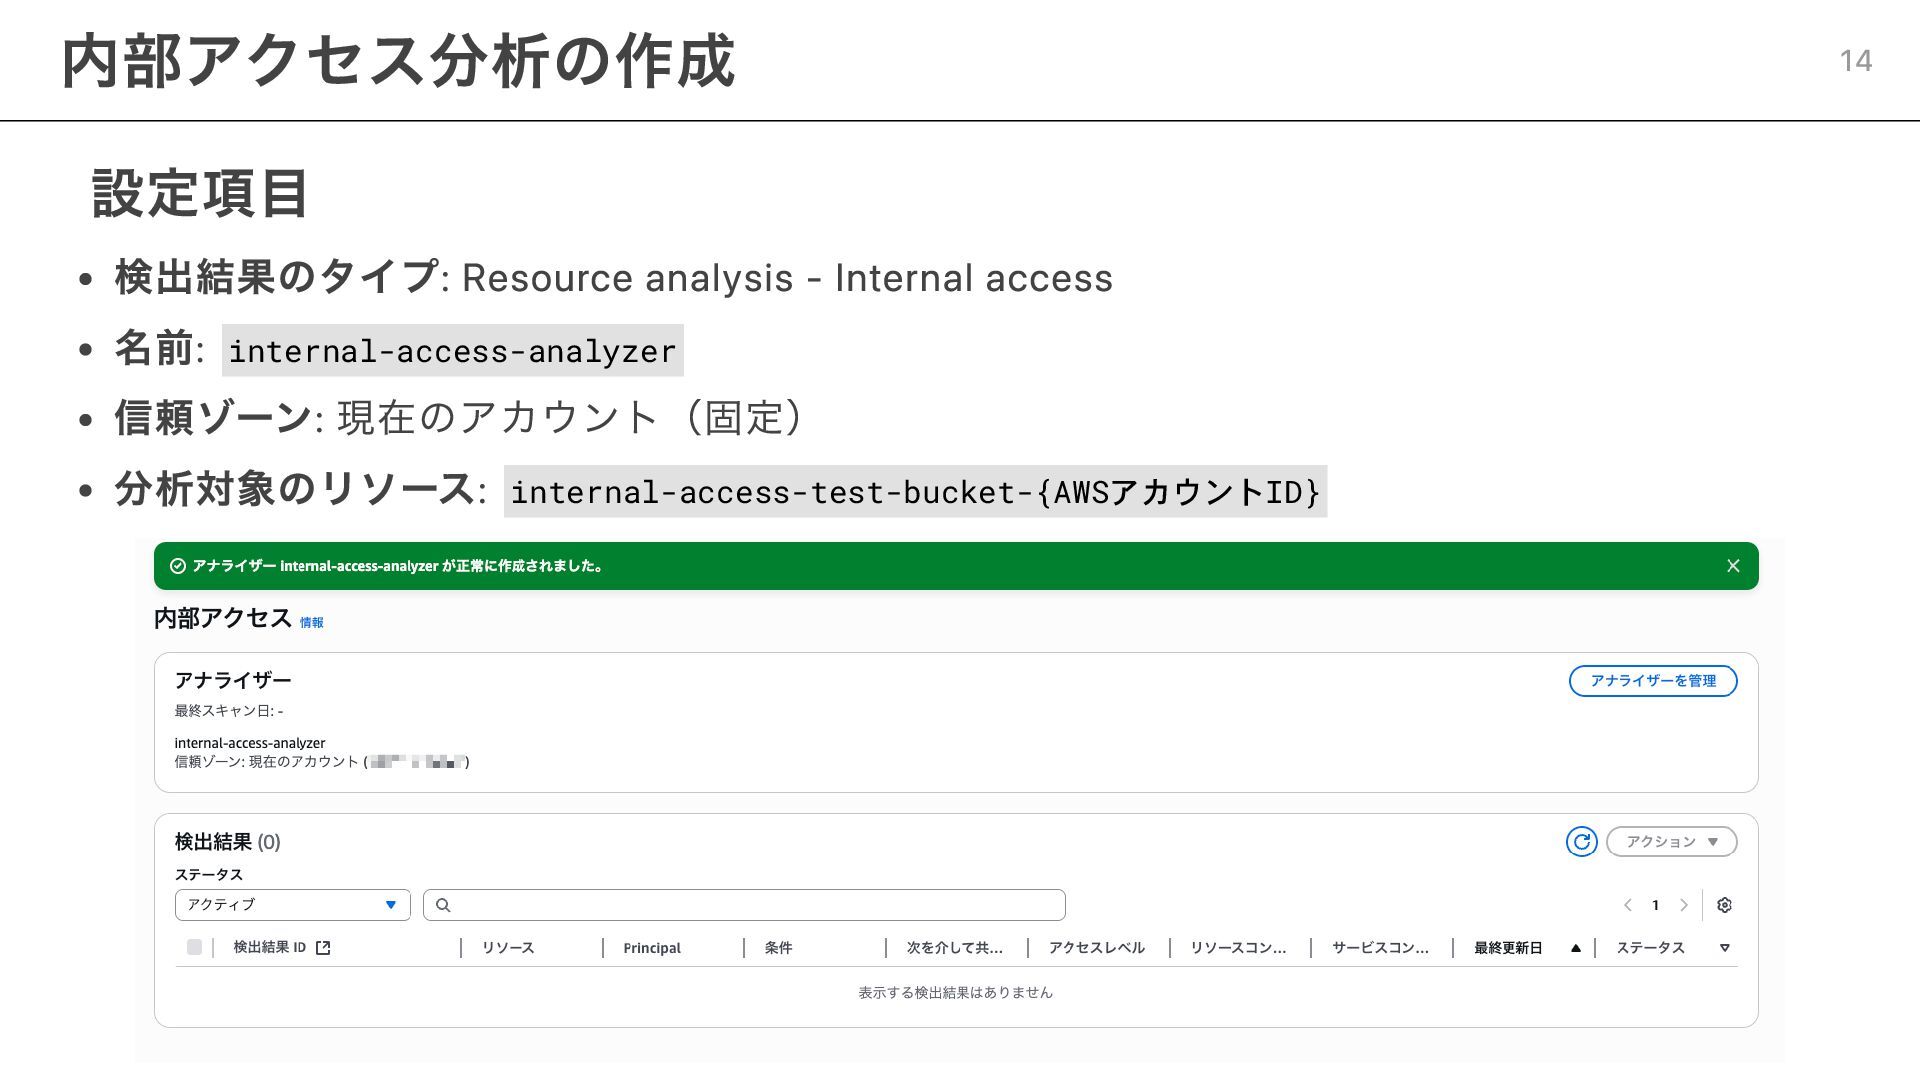
設定項目 検出結果のタイプ: Resource analysis - Internal access 名前: internal-access-analyzer 信頼ゾーン:
現在のアカウント(固定) 分析対象のリソース: internal-access-test-bucket-{AWSアカウントID} 内部アクセス分析の作成 14
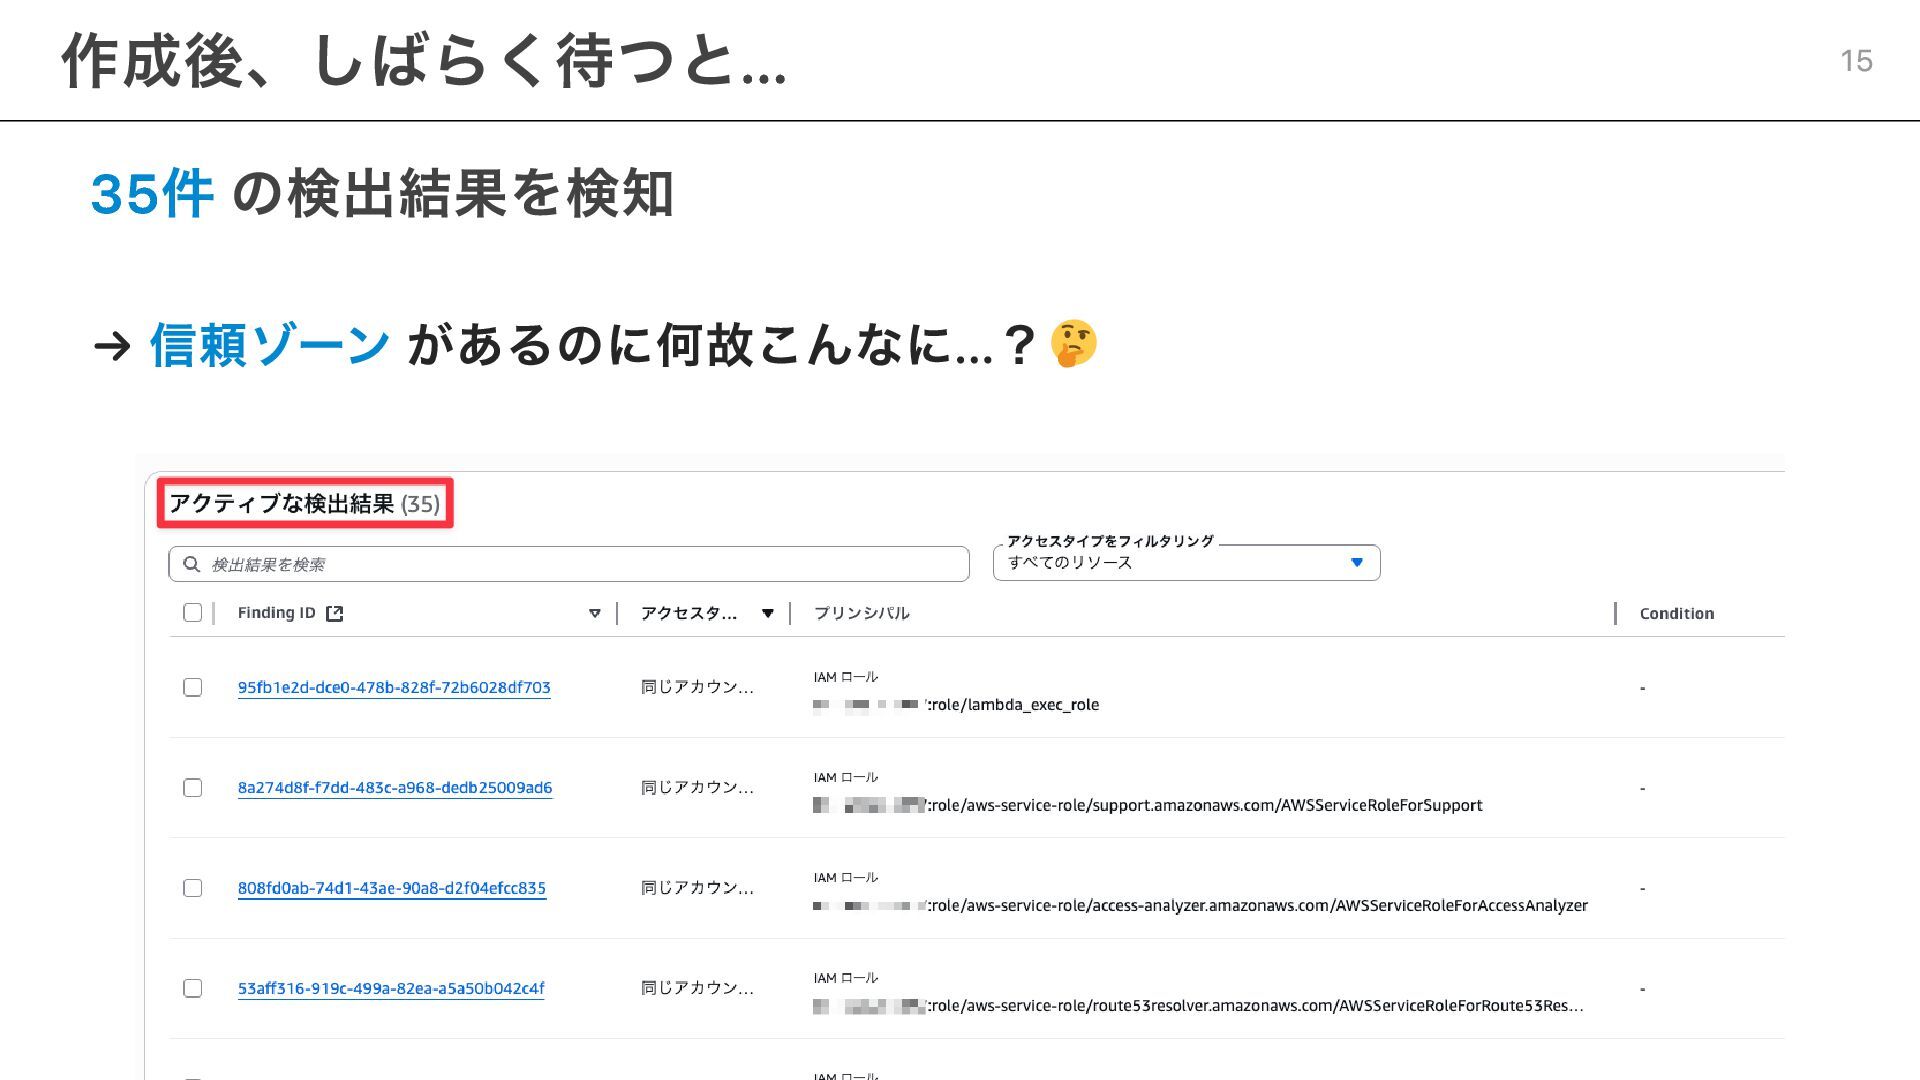
35件 の検出結果を検知 → 信頼ゾーン があるのに何故こんなに...? 作成後、しばらく待つと... 15
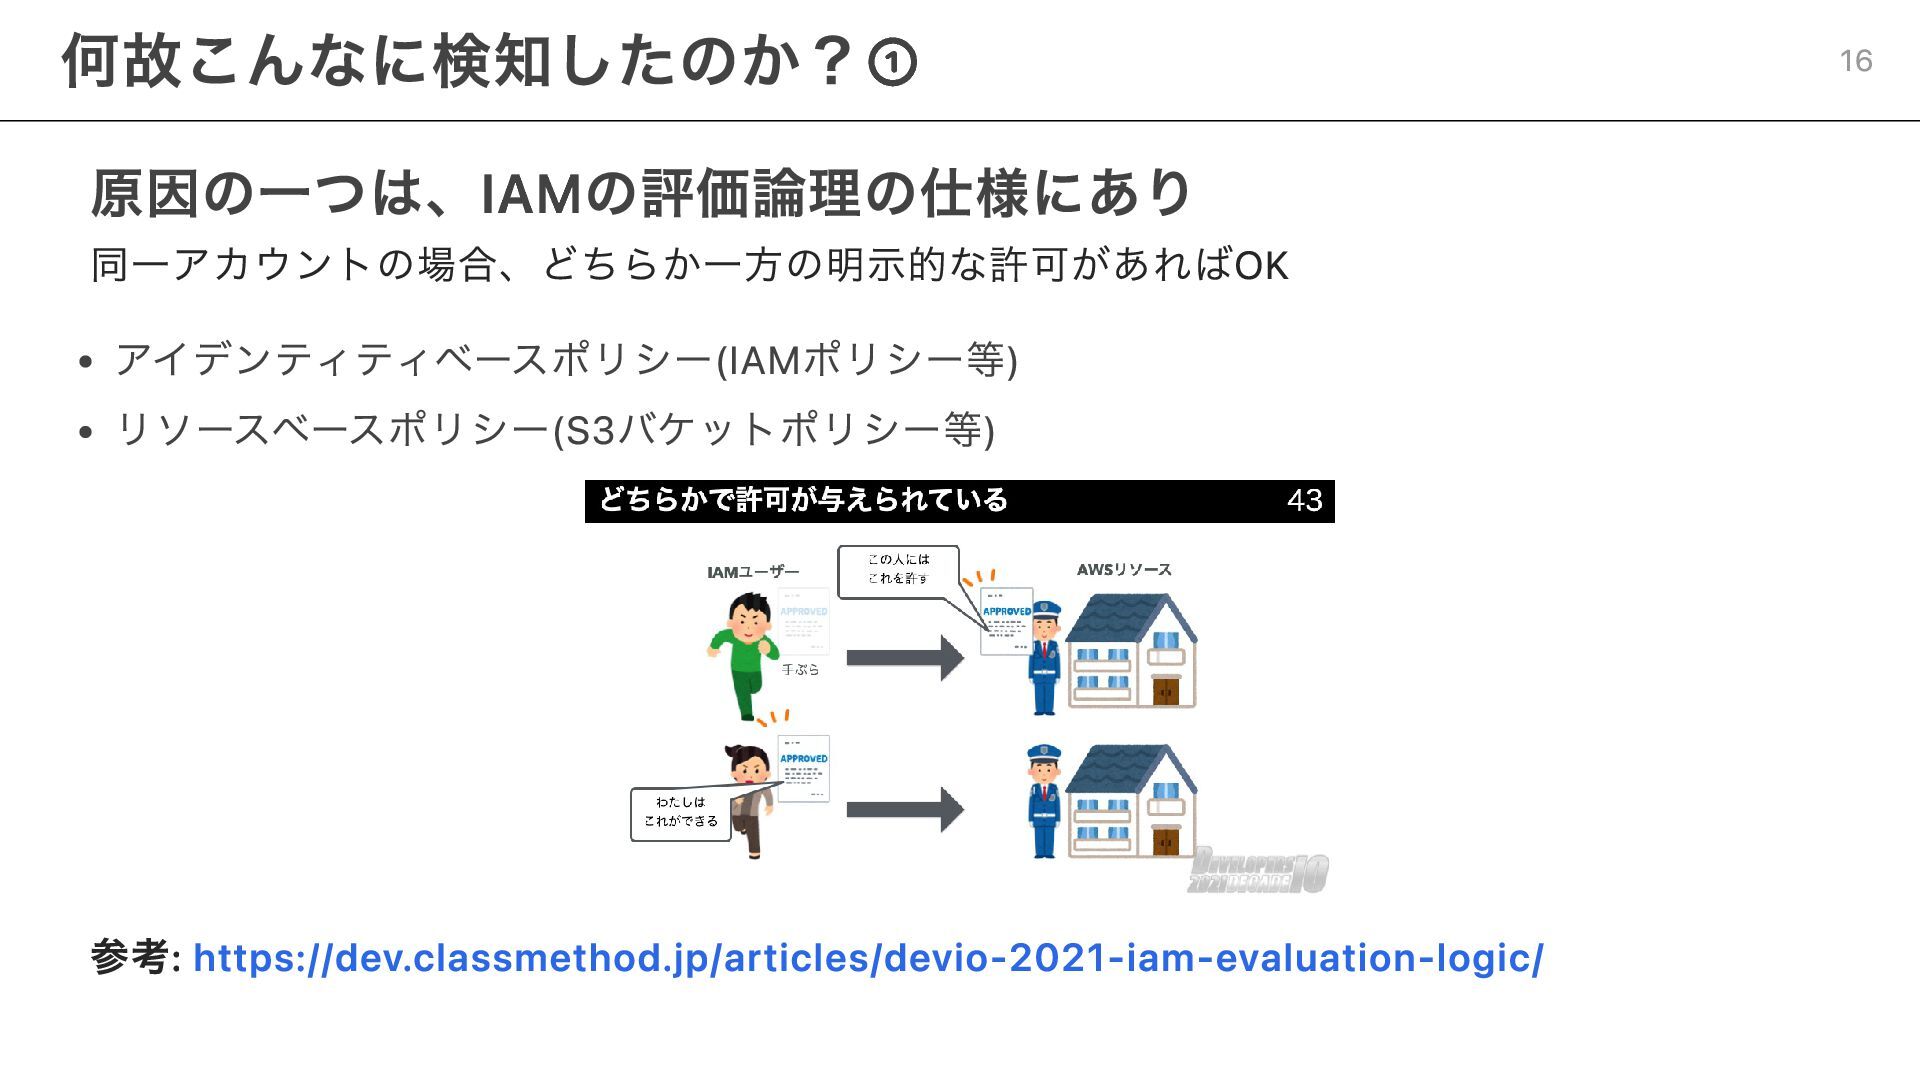
原因の一つは、IAMの評価論理の仕様にあり 同一アカウントの場合、どちらか一方の明示的な許可があればOK アイデンティティベースポリシー(IAMポリシー等) リソースベースポリシー(S3バケットポリシー等) 参考: https://dev.classmethod.jp/articles/devio-2021-iam-evaluation-logic/ 何故こんなに検知したのか?① 16
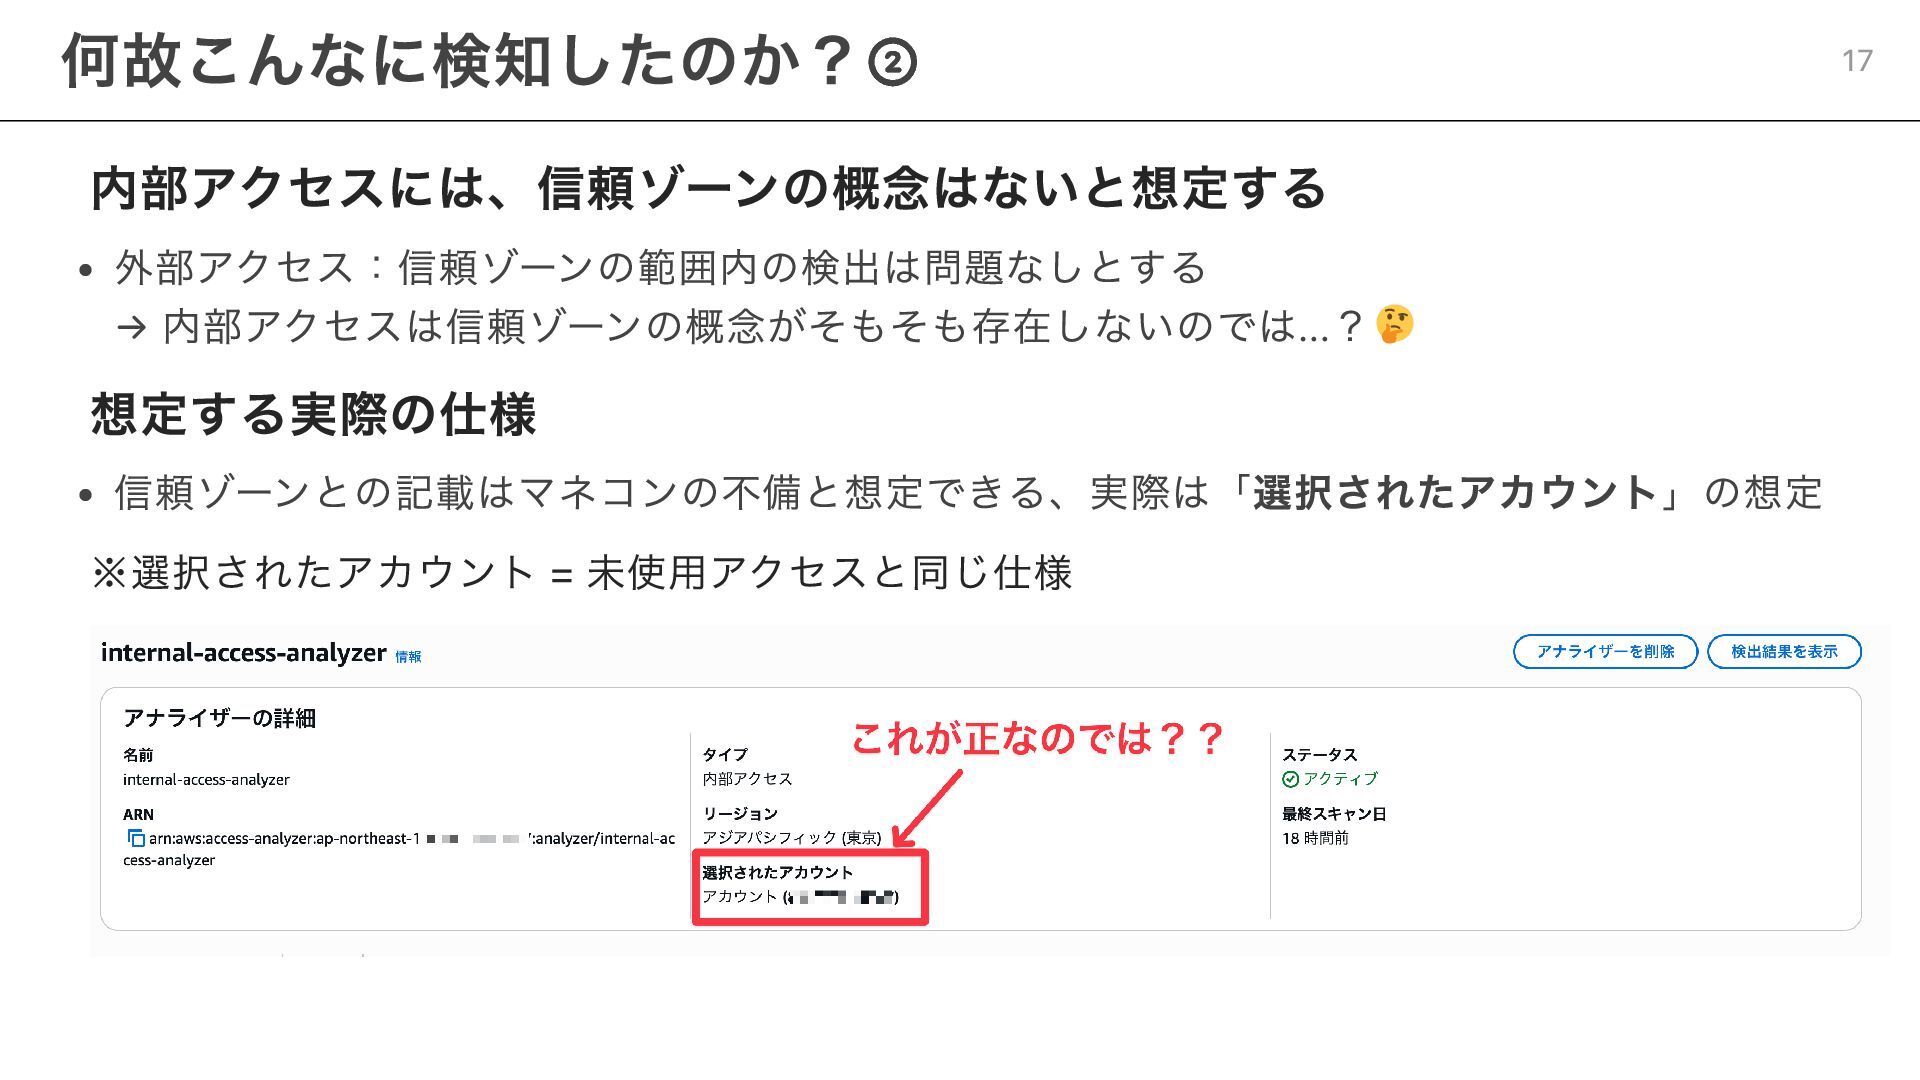
内部アクセスには、信頼ゾーンの概念はないと想定する 外部アクセス:信頼ゾーンの範囲内の検出は問題なしとする → 内部アクセスは信頼ゾーンの概念がそもそも存在しないのでは...? 想定する実際の仕様 信頼ゾーンとの記載はマネコンの不備と想定できる、実際は「選択されたアカウント」の想定 ※選択されたアカウント = 未使用アクセスと同じ仕様 何故こんなに検知したのか?②
17
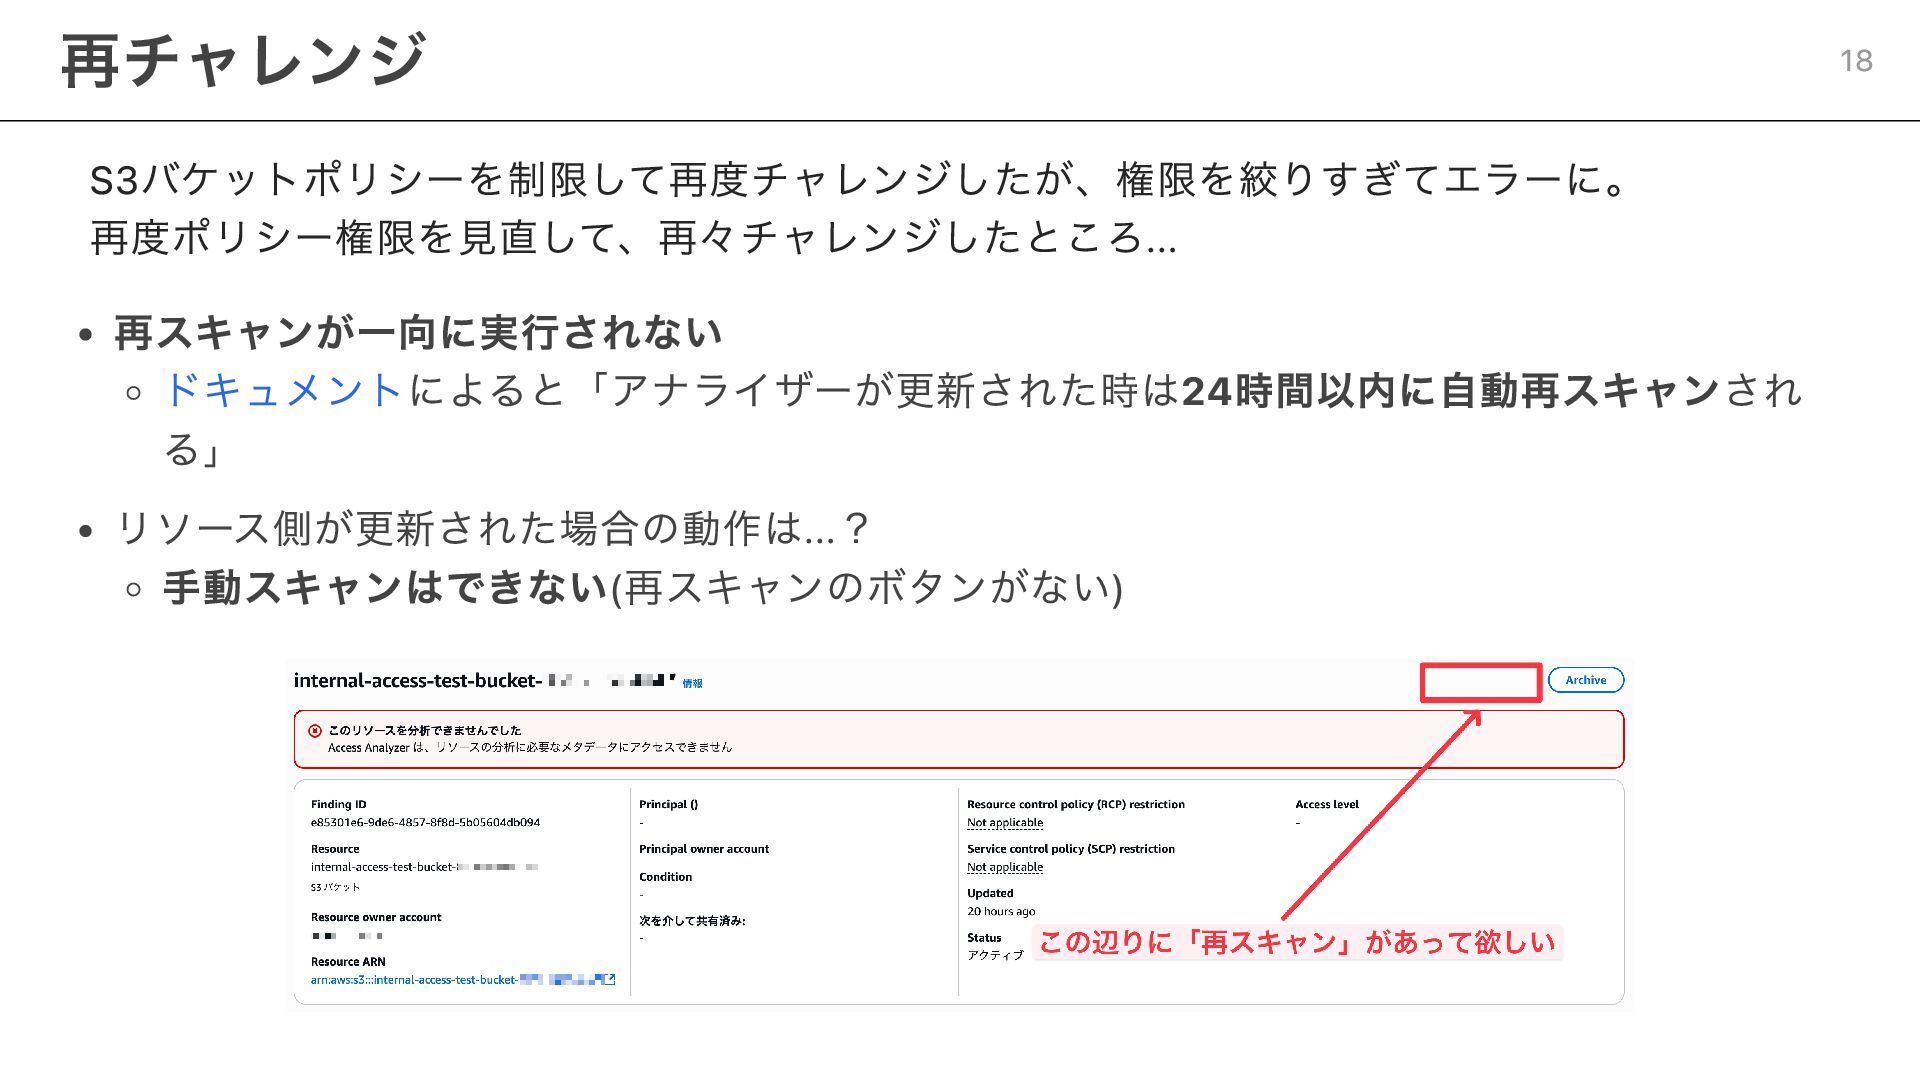
S3バケットポリシーを制限して再度チャレンジしたが、権限を絞りすぎてエラーに。 再度ポリシー権限を見直して、再々チャレンジしたところ... 再スキャンが一向に実行されない ドキュメントによると「アナライザーが更新された時は24時間以内に自動再スキャンされ る」 リソース側が更新された場合の動作は...? 手動スキャンはできない(再スキャンのボタンがない) 再チャレンジ 18
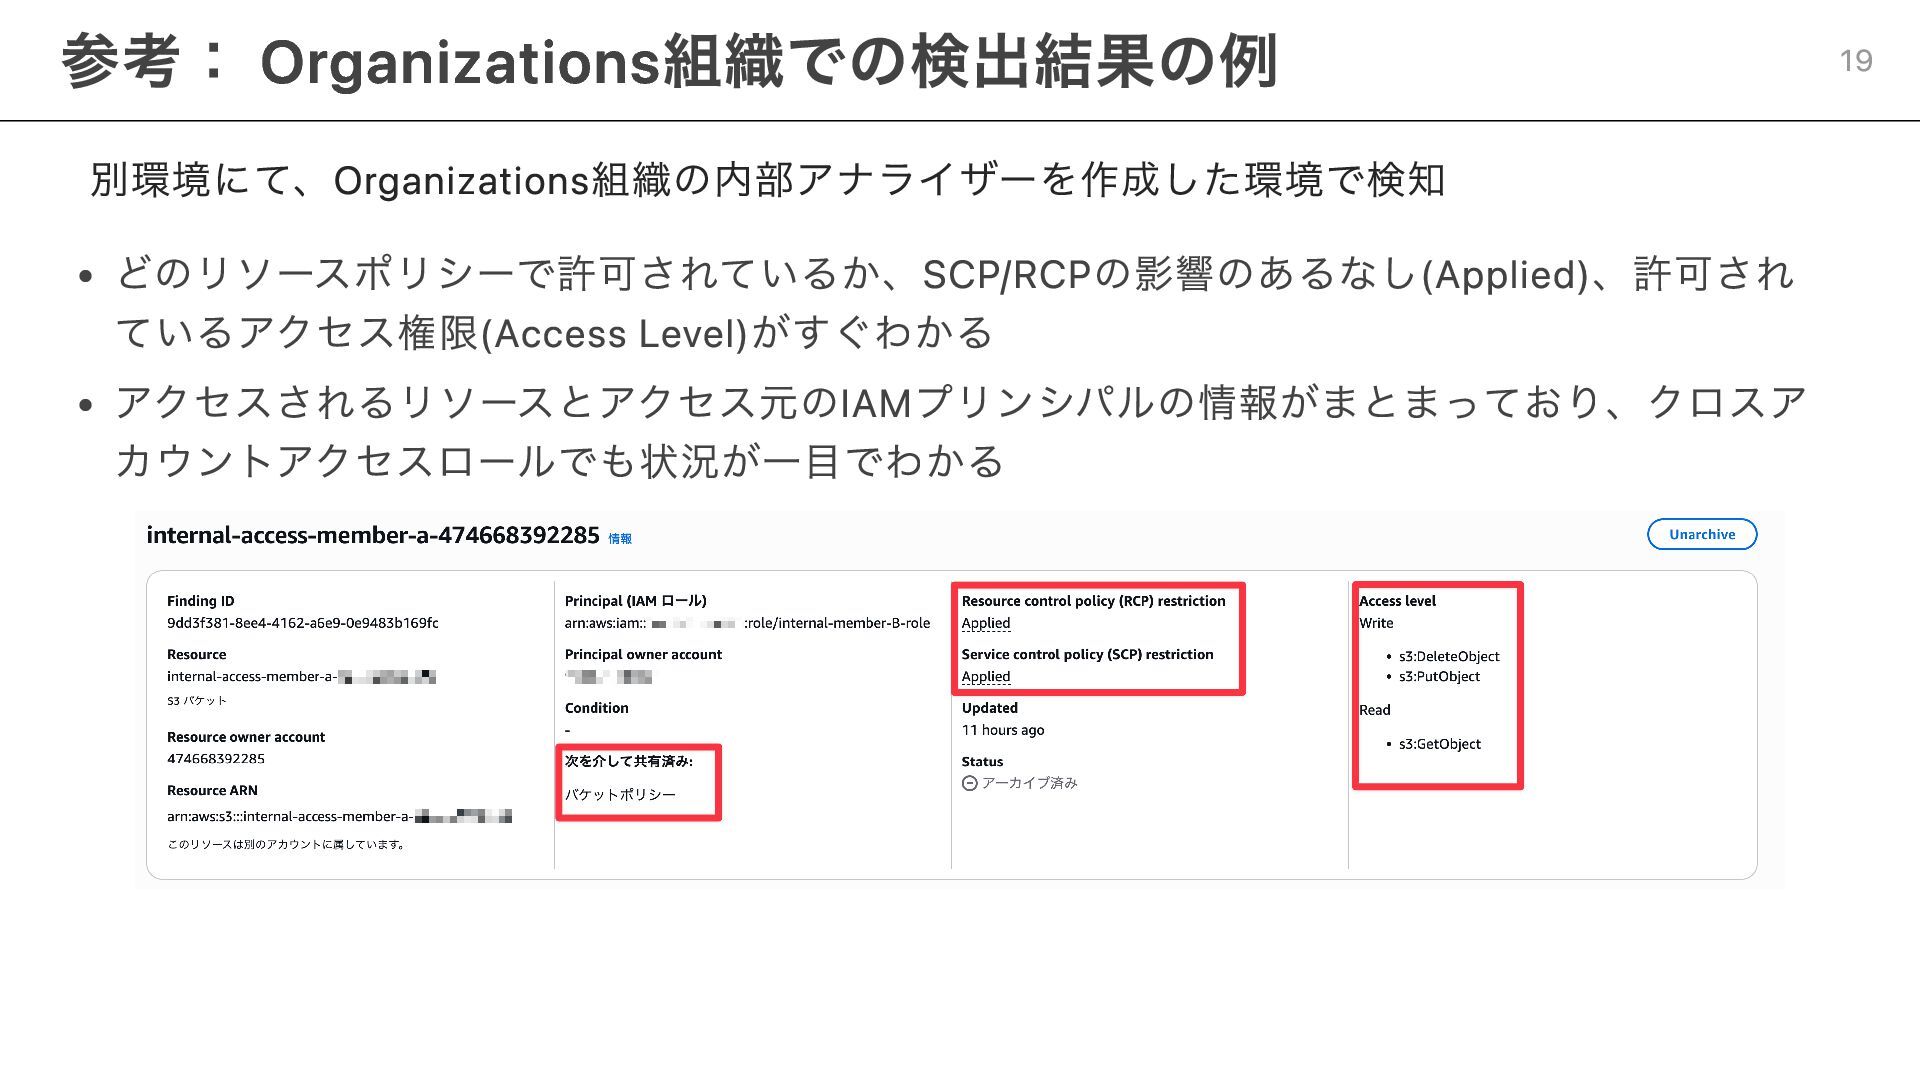
別環境にて、Organizations組織の内部アナライザーを作成した環境で検知 どのリソースポリシーで許可されているか、SCP/RCPの影響のあるなし(Applied)、許可され ているアクセス権限(Access Level)がすぐわかる アクセスされるリソースとアクセス元のIAMプリンシパルの情報がまとまっており、クロスア カウントアクセスロールでも状況が一目でわかる 参考: Organizations組織での検出結果の例 19
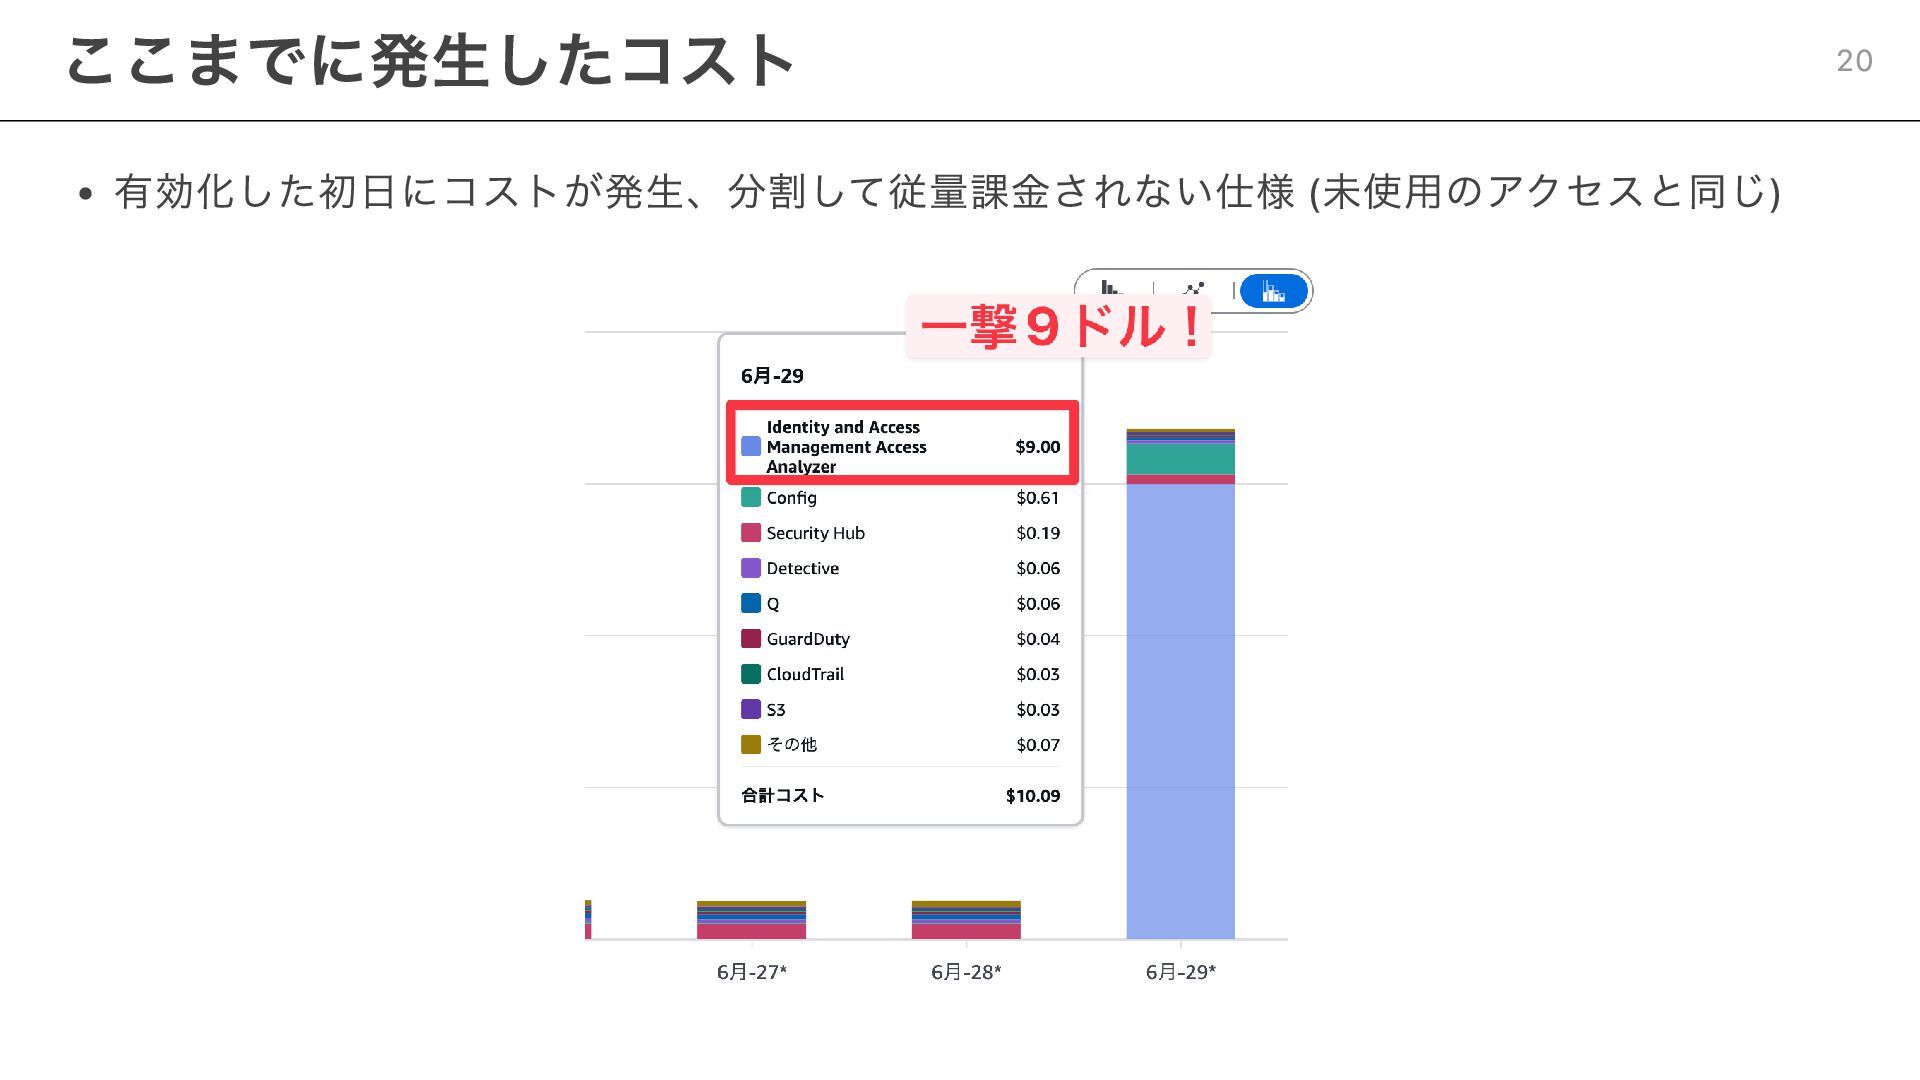
有効化した初日にコストが発生、分割して従量課金されない仕様 (未使用のアクセスと同じ) ここまでに発生したコスト 20
検証してわかったこと 21
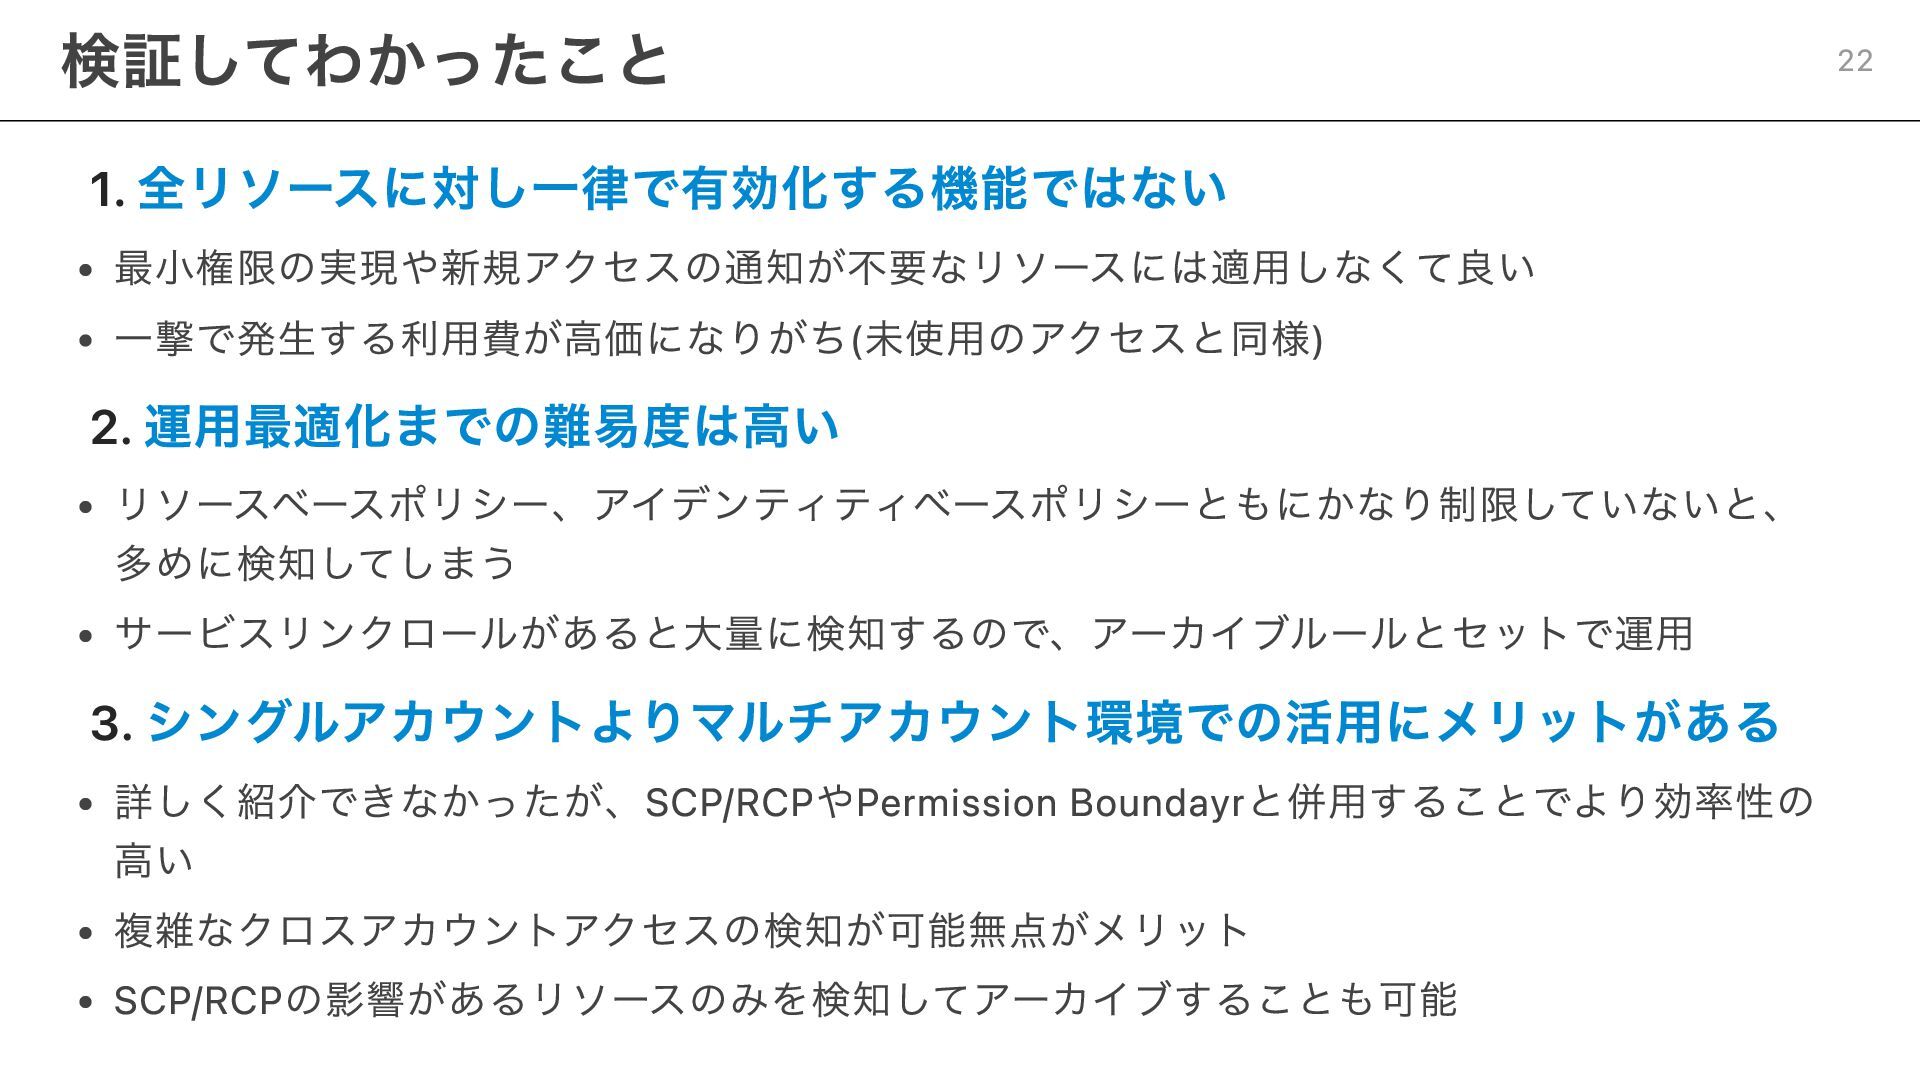
1. 全リソースに対し一律で有効化する機能ではない 最小権限の実現や新規アクセスの通知が不要なリソースには適用しなくて良い 一撃で発生する利用費が高価になりがち(未使用のアクセスと同様) 2. 運用最適化までの難易度は高い リソースベースポリシー、アイデンティティベースポリシーともにかなり制限していないと、 多めに検知してしまう サービスリンクロールがあると大量に検知するので、アーカイブルールとセットで運用 3.
シングルアカウントよりマルチアカウント環境での活用にメリットがある 詳しく紹介できなかったが、SCP/RCPやPermission Boundayrと併用することでより効率性の 高い 複雑なクロスアカウントアクセスの検知が可能無点がメリット SCP/RCPの影響があるリソースのみを検知してアーカイブすることも可能 検証してわかったこと 22
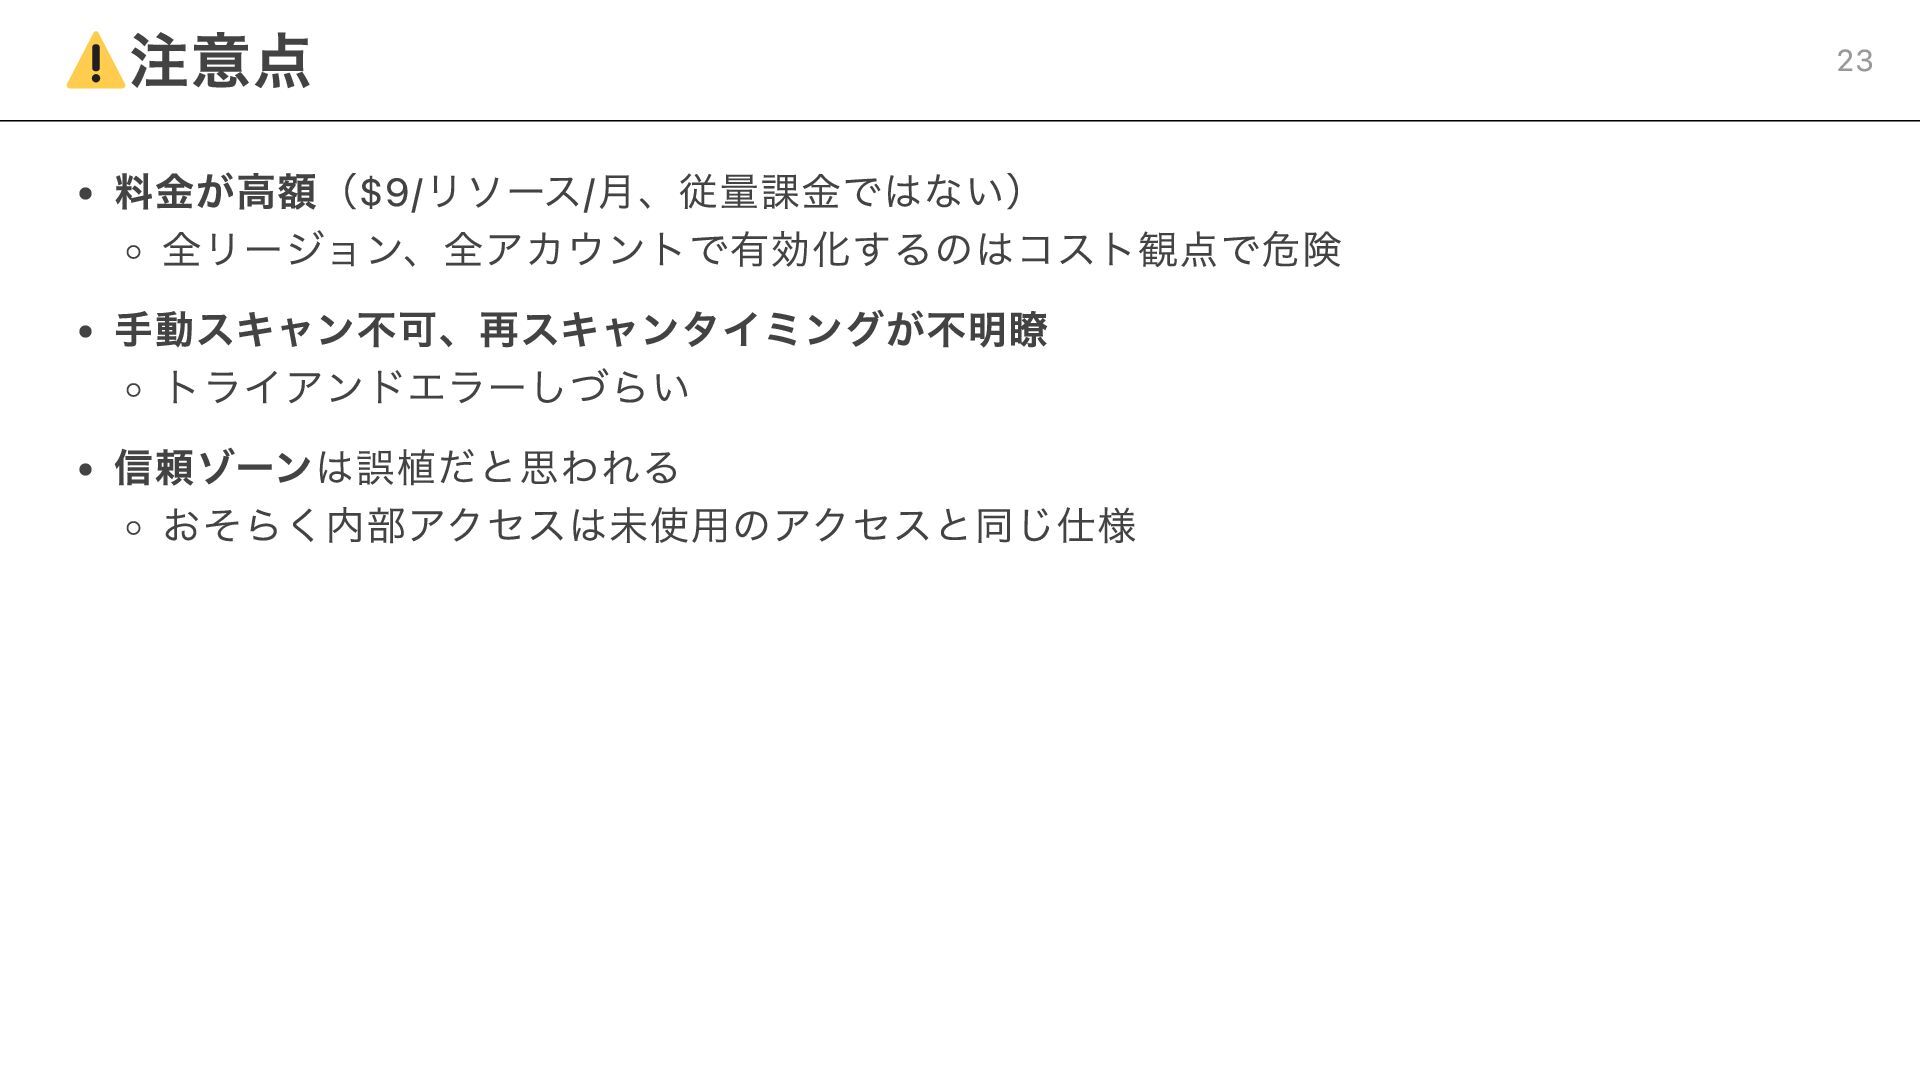
料金が高額($9/リソース/月、従量課金ではない) 全リージョン、全アカウントで有効化するのはコスト観点で危険 手動スキャン不可、再スキャンタイミングが不明瞭 トライアンドエラーしづらい 信頼ゾーンは誤植だと思われる おそらく内部アクセスは未使用のアクセスと同じ仕様 注意点 23
質問・ご意見は Ask the Speaker でお待ちしております ご清聴ありがとうございました! 24
More Decks by h-ashisan
See All by h-ashisan
regrowth_tokyo_2025_securityagent
hiashisan
0
840
OpsJAWS34_CloudTrailLake_for_Organizations
hiashisan
0
1.1k
Classmethod_regrowth_2024_tokyo_security_identity_governance_summary
hiashisan
0
1.9k
2024/11/29_失敗談から学ぶ! エンジニア向けre:Invent攻略アンチパターン集
hiashisan
0
950
20241015 Toranomon Tech Hub#1 Service Catalog使ってみた
hiashisan
0
1k
Practical-AWS-Security-measures-you-can-implement-now
hiashisan
0
980
20240724_cm_odyssey_hibiyatech
hiashisan
0
760
[2024最新版]AWS Control Towerを使ったセキュアなマルチアカウント環境の作り方
hiashisan
0
1.7k
クラウド利用者の「責任」をどう果たす?AWSセキュリティ対策のススメ #AWSSummit
hiashisan
0
1k
Other Decks in Technology
See All in Technology
パスワードのない鍵で、 データを手元に置く
ginjihayashi
0
380
閉域網でのAPI公開の選択肢全部比較!
takano0131
4
620
20261113_AWS Organizations運用を下支えするCFn StackSetsの柔軟性
dkduppf
0
110
[関西Kaggler会 20261113] 続・コミュニティコンペのススメ
nejumi
0
150
OWASP AI Agentic Top10に準拠するクラウドネイティブなガードレールの実践(CNDW 2026)
keitah
1
370
社内アプリ基盤「Quartz」による、 非エンジニアとAIに本番デプロイを 任せても壊れないプラットフォームの設計
staka121
PRO
1
120
DevOps Agentにあらゆるセキュリティインシデントのトリアージを任せた件
jirtosterone
1
190
20261113_JAWS_Osaka
takuyay0ne
1
600
要件定義をAIに委任!Claude Codeプラグインで作るPdM × AgentTeams
puku0x
0
110
クラウドでも使えるNetApp -現場目線での設計とクラウドバックアップの活用
ryutakondo
1
190
From vibe coding to reliable (agentic) development
jcabot
0
120
Amazon Bedrock AgentCore の基礎とセキュリティ・ガバナンス
ren8k
0
210
Featured
See All Featured
Art, The Web, and Tiny UX
lynnandtonic
304
22k
Distributed Sagas: A Protocol for Coordinating Microservices
caitiem20
333
23k
Navigating the Design Leadership Dip - Product Design Week Design Leaders+ Conference 2024
apolaine
2
530
How to Ace a Technical Interview
jacobian
280
24k
Deep Space Network (abreviated)
tonyrice
0
420
Fashionably flexible responsive web design (full day workshop)
malarkey
409
67k
Intergalactic Javascript Robots from Outer Space
tanoku
273
28k
Navigating Weather and Climate Data
rabernat
0
600
Technical Leadership for Architectural Decision Making
baasie
4
650
30 Presentation Tips
portentint
PRO
1
470
We Have a Design System, Now What?
morganepeng
55
8.4k
個人開発の失敗を避けるイケてる考え方 / tips for indie hackers
panda_program
123
22k


 hiashisan
 ginjihayashi
 takano0131
 dkduppf
 nejumi
 keitah
 staka121
 jirtosterone
 takuyay0ne
 puku0x
 ryutakondo
 jcabot
 ren8k
 lynnandtonic
 caitiem20
 apolaine
 jacobian
 tonyrice
 malarkey
 tanoku
 rabernat
 baasie
 portentint
 morganepeng
 panda_program