Upgrade to Pro — share decks privately, control downloads, hide ads and more …

ワンオペでも怖くない!認証基盤運営のイロハ

Avatar for chota60 chota60
August 19, 2025

 ワンオペでも怖くない!認証基盤運営のイロハ

KeycloakCon 2025 にて登壇した際の資料です。
当日の資料は言語を英語に限定されていました。

自分の得た体験やノウハウがより広く誰かのために役立ったら嬉しいなと思い、改めて日本語の資料として公開します。

Avatar for chota60

chota60

August 19, 2025

More Decks by chota60

Other Decks in Technology

Transcript

  1. Chotaro Iwasaki • 株式会社ギフティ • 所属:Platform Unit ◦ 組織横断的な技術課題の解消 ◦

    エンジニアチームのイネーブリング • 好きな寿司ネタは玉子 Who Are You? 3
  2. • eGift Platform • eGift : デジタルバウチャー ◦ 商品やサービスと引き換えできるモノ •

    “Giftify Everything” : BtoC, BtoB, BtoE, GtoC 株式会社ギフティ 4
  3. • すでに日本語で書かれた書籍が存在 • ユーザーや開発者のコミュニティが活発 • CNCF によってサポートされている • 自分自身が Keycloak

    の使い方をよく知っている ◦ 初めての試みである都合、この要素が大きかった 選ばれたのは、 Keycloak でした 11
  4. • More Usecases • More Users • More realms •

    More clients • More … Keycloak スケーリングの痛み 17
  5. master realm 上での RBAC(Role-Based Access Control) • Keycloak には User

    Group の機能がある • master realm の User Group には、realm-roles をアサインすること ができる • realm-roles は特定の realm における 特定の項目を設定する権限を 規定する 管理権限の委譲 21
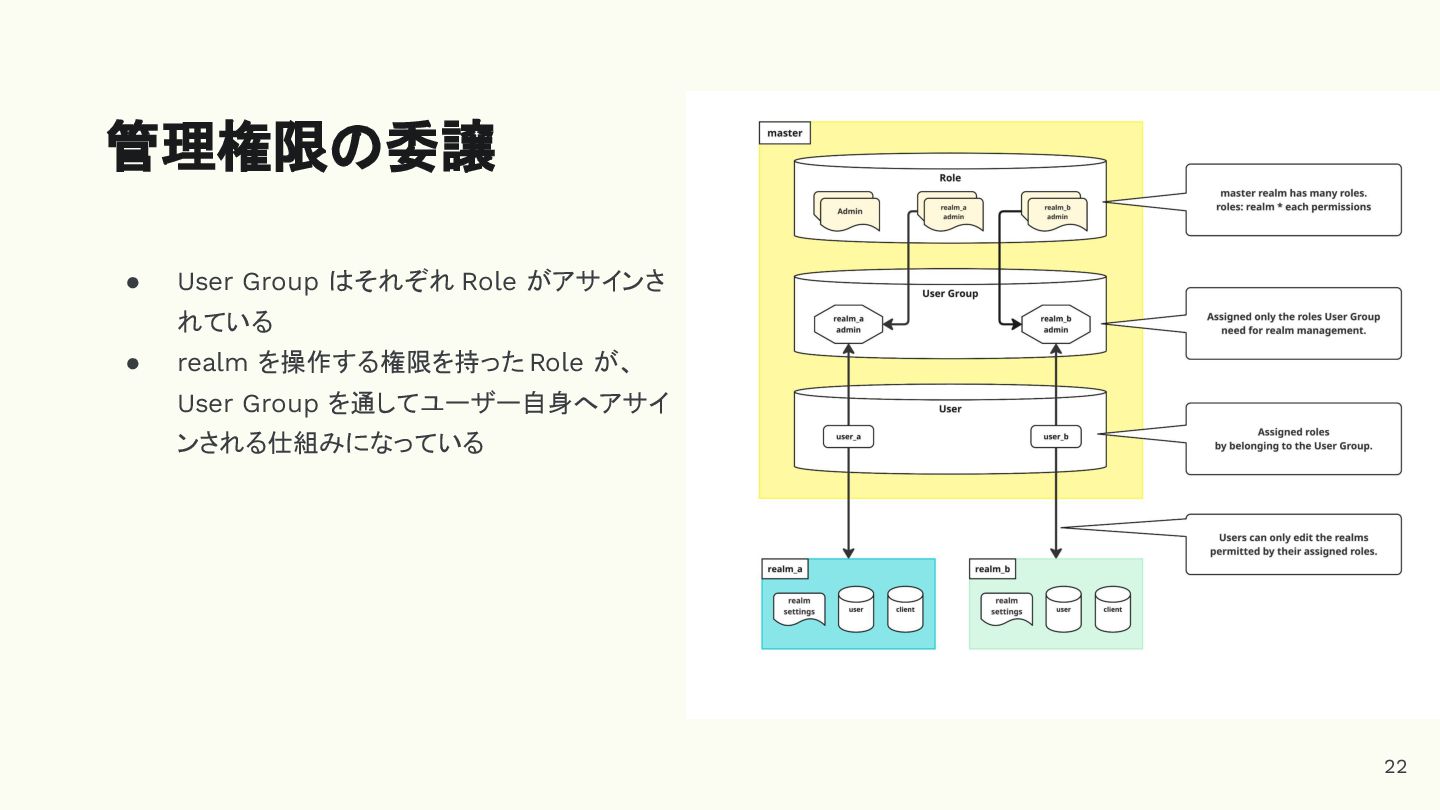
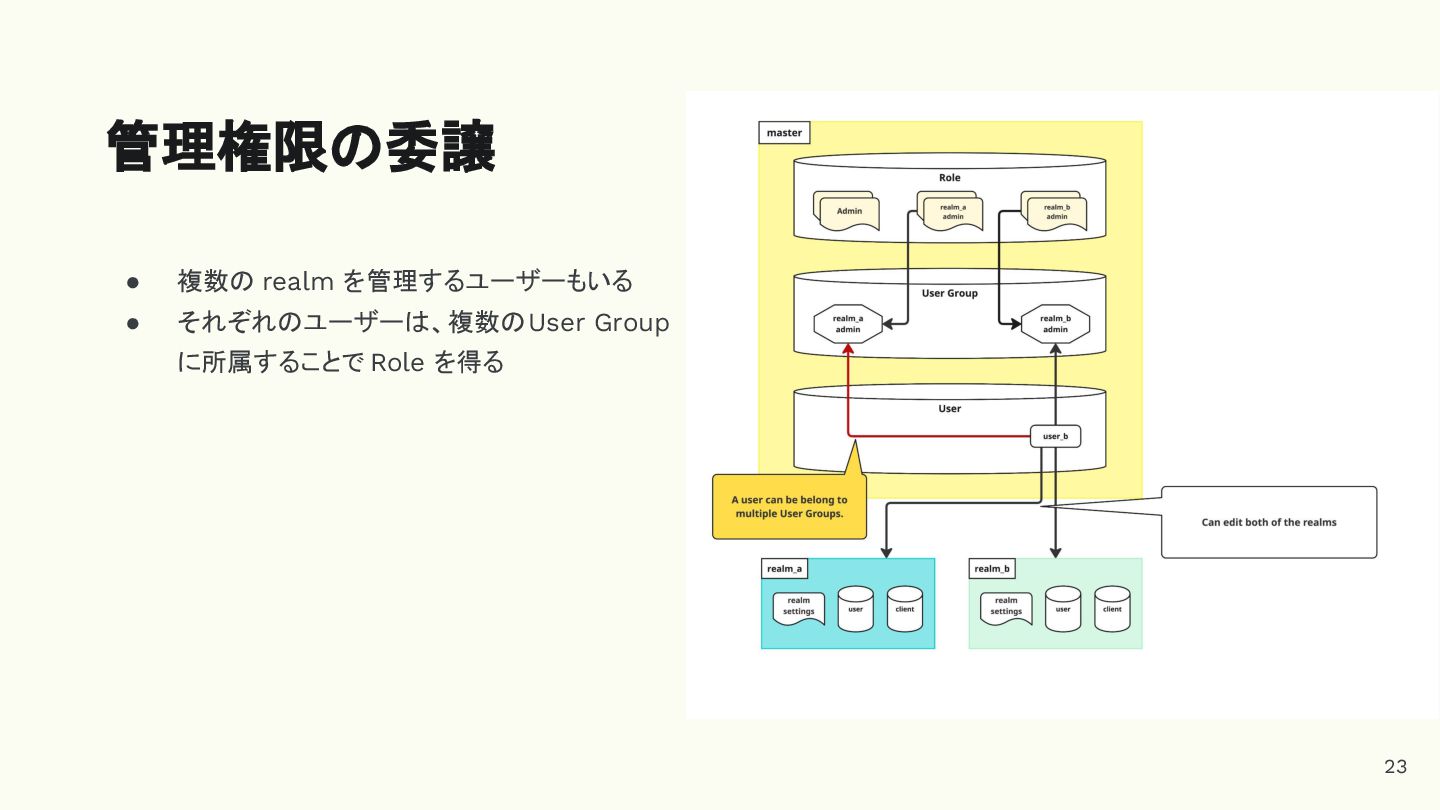
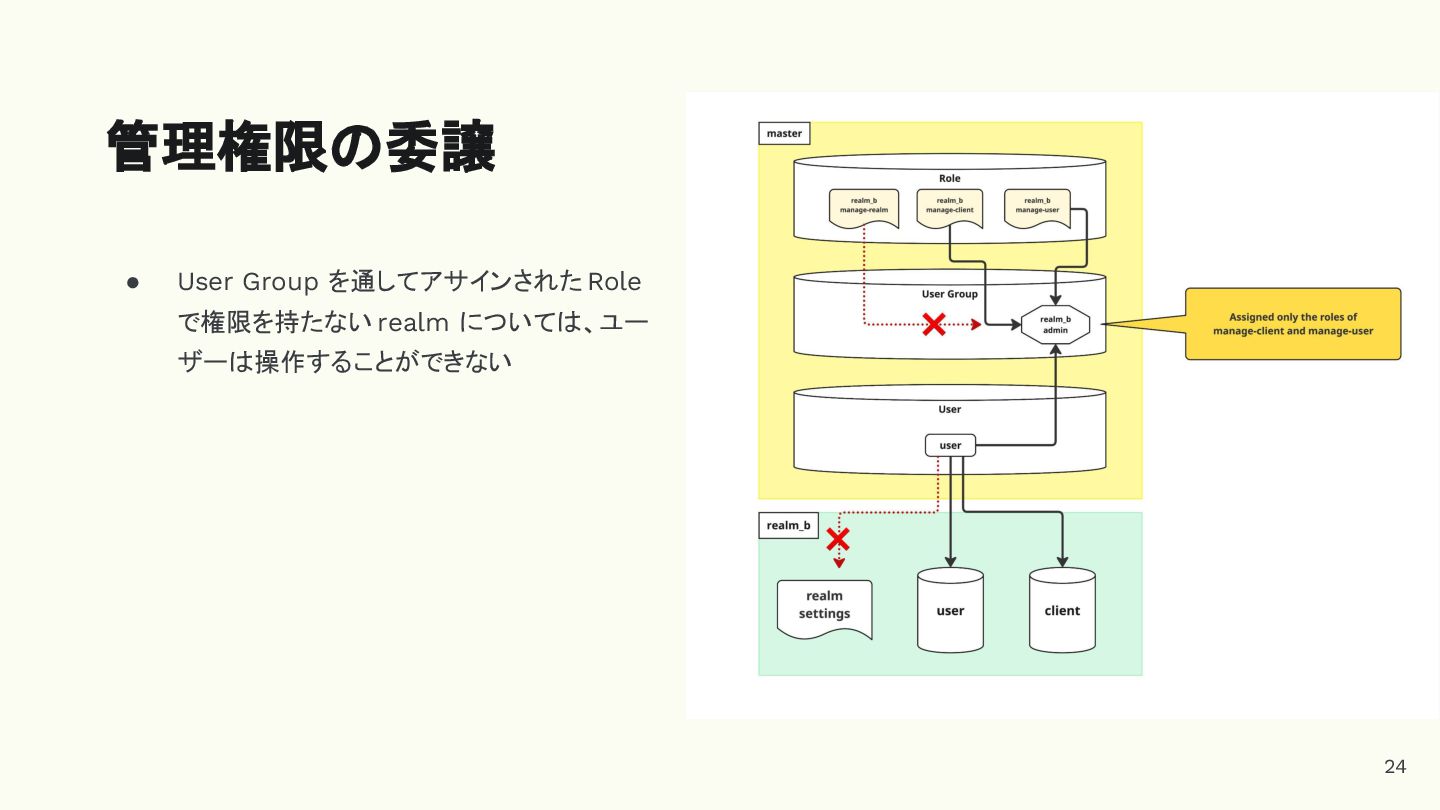
  6. 22 管理権限の委譲 • User Group はそれぞれ Role がアサインさ れている •

    realm を操作する権限を持った Role が、 User Group を通してユーザー自身へアサイ ンされる仕組みになっている
  7. • ここで紹介した master realm を用いた方法は、ドキュメント上は推奨さ れていない • V26.2.0 では、新しくより細やかな管理権限の仕組みが導入されている ◦

    これを使えば、より適切な権限の管理ができるはず ◦ refs: https://www.keycloak.org/2025/05/fgap-kc-26-2 補足情報 25
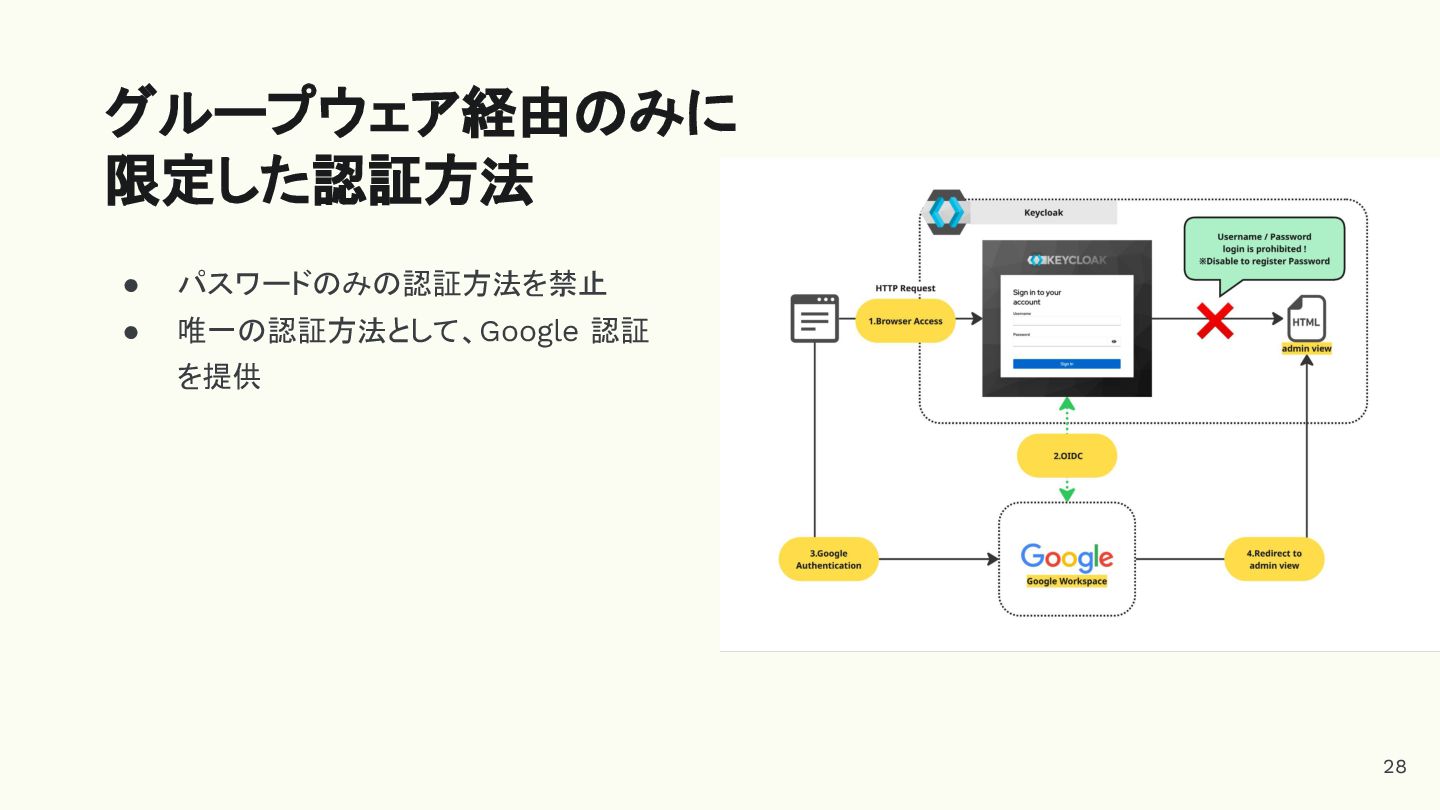
  8. • 外部 IdP による認証の導入は有効な解決方法 • ギフティでは、OneLogin によって保護された Google Workspace を活

    用している • OneLogin は MFA 認証を要求するため、強力な認証である ↓ • パスワードのみの認証を禁止 • Google 認証のみを唯一の認証方法に設定 Google Workspace でのログインに限定する 27
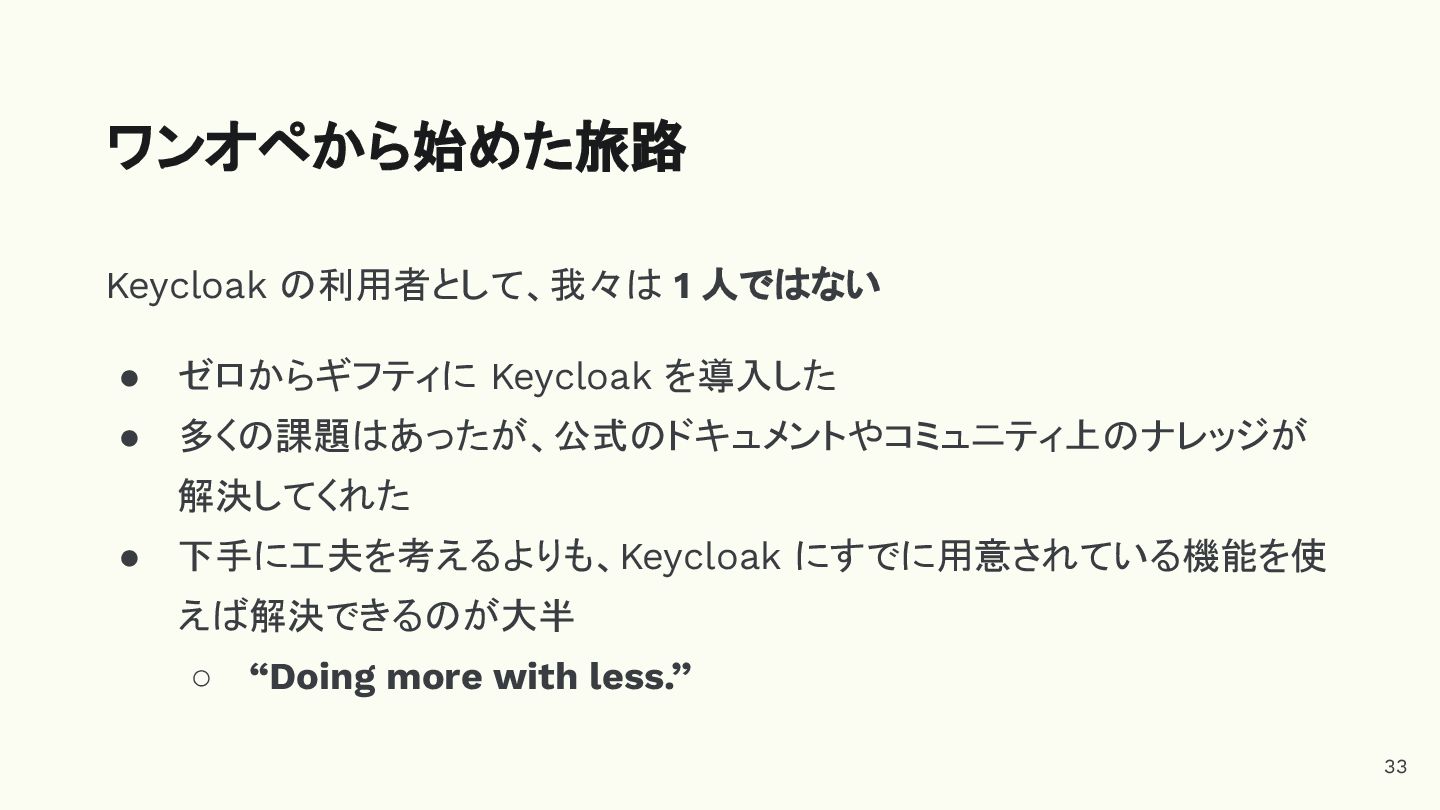
  9. Keycloak の利用者として、我々は 1 人ではない • ゼロからギフティに Keycloak を導入した • 多くの課題はあったが、公式のドキュメントやコミュニティ上のナレッジが

    解決してくれた • 下手に工夫を考えるよりも、Keycloak にすでに用意されている機能を使 えば解決できるのが大半 ◦ “Doing more with less.” ワンオペから始めた旅路 33
  10. Keycloak は強力なコミュニティを持っている • Slack • GitHub Discussions • Google Groups

    • Discourse Forum これらのチャンネルを駆使して情報を収集することが有効 コミュニティが共にあらんことを 34