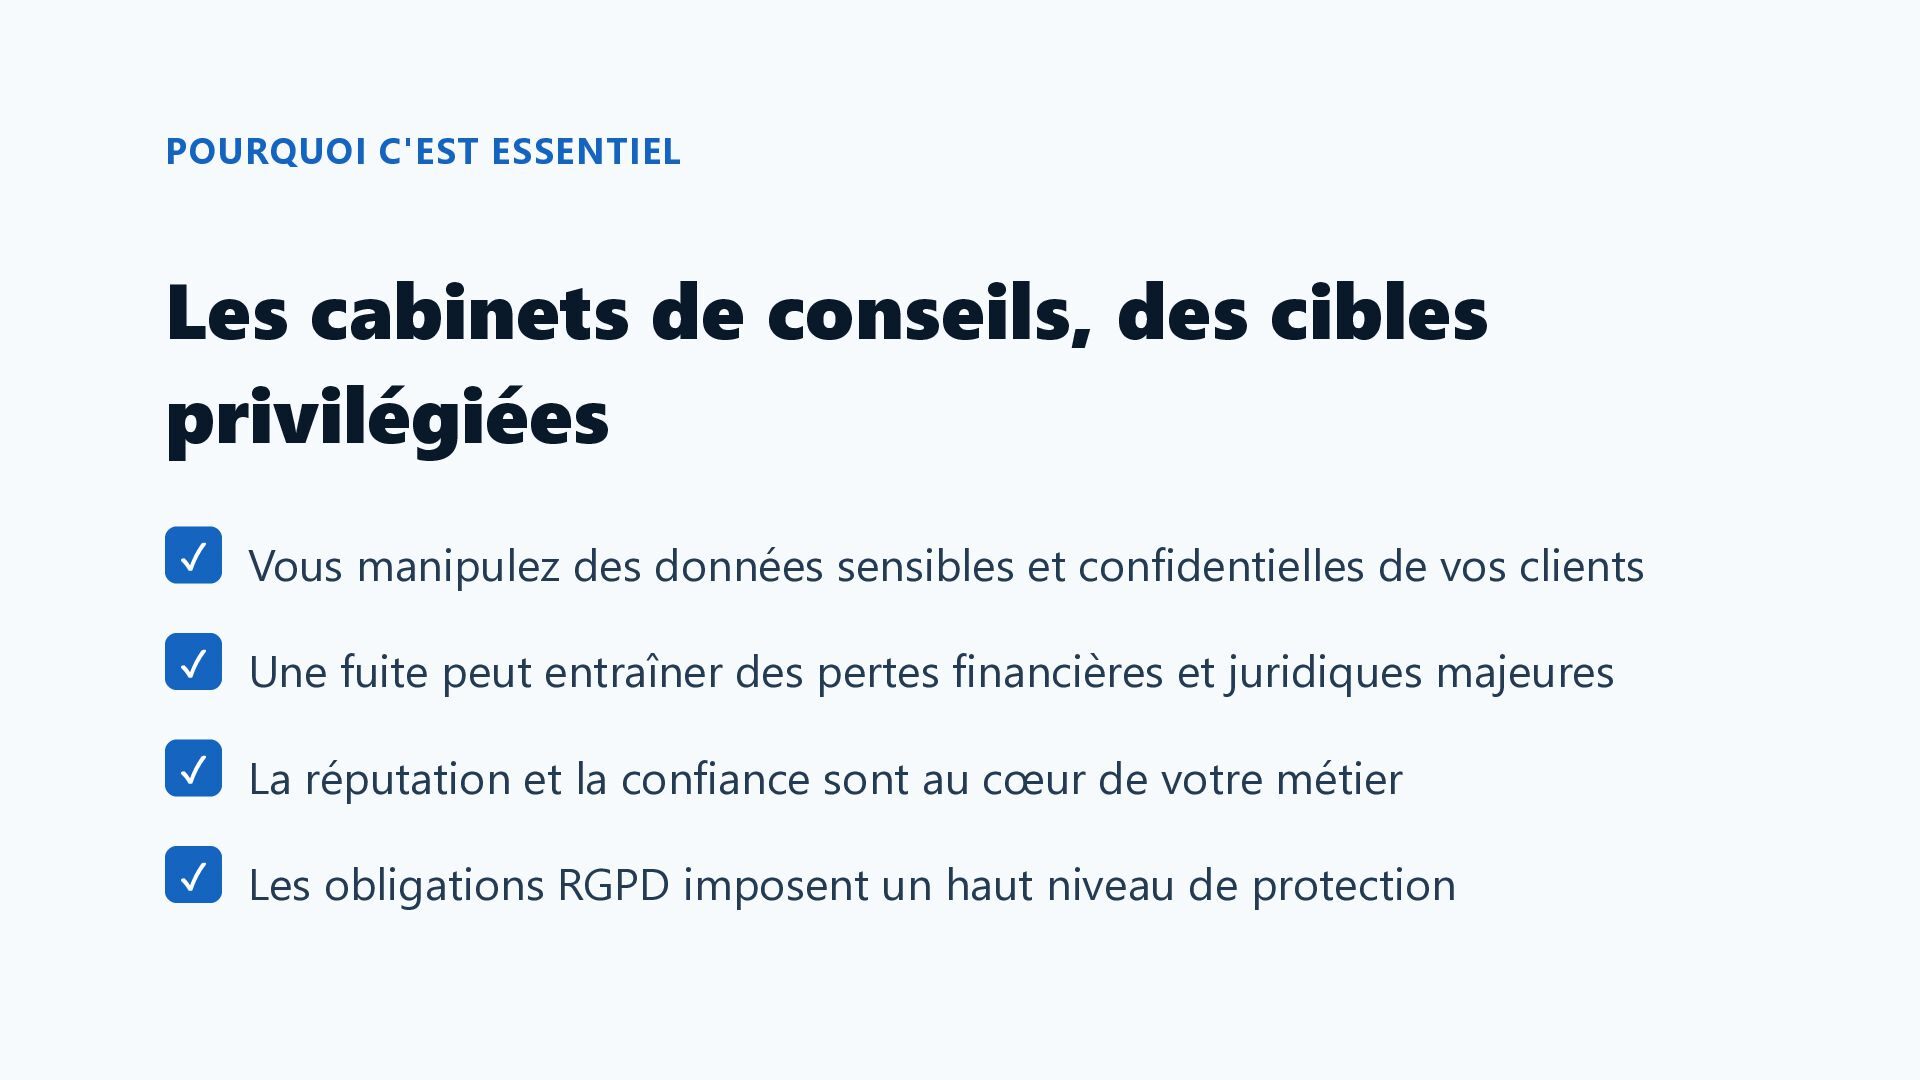
Les cabinets de conseils manipulent au quotidien des données sensibles et confidentielles appartenant à leurs clients, ce qui en fait des cibles privilégiées pour les cyberattaques. Cette présentation propose une checklist cybersécurité claire et actionnable, conçue spécifiquement pour les structures de conseil souhaitant renforcer leur posture de sécurité.
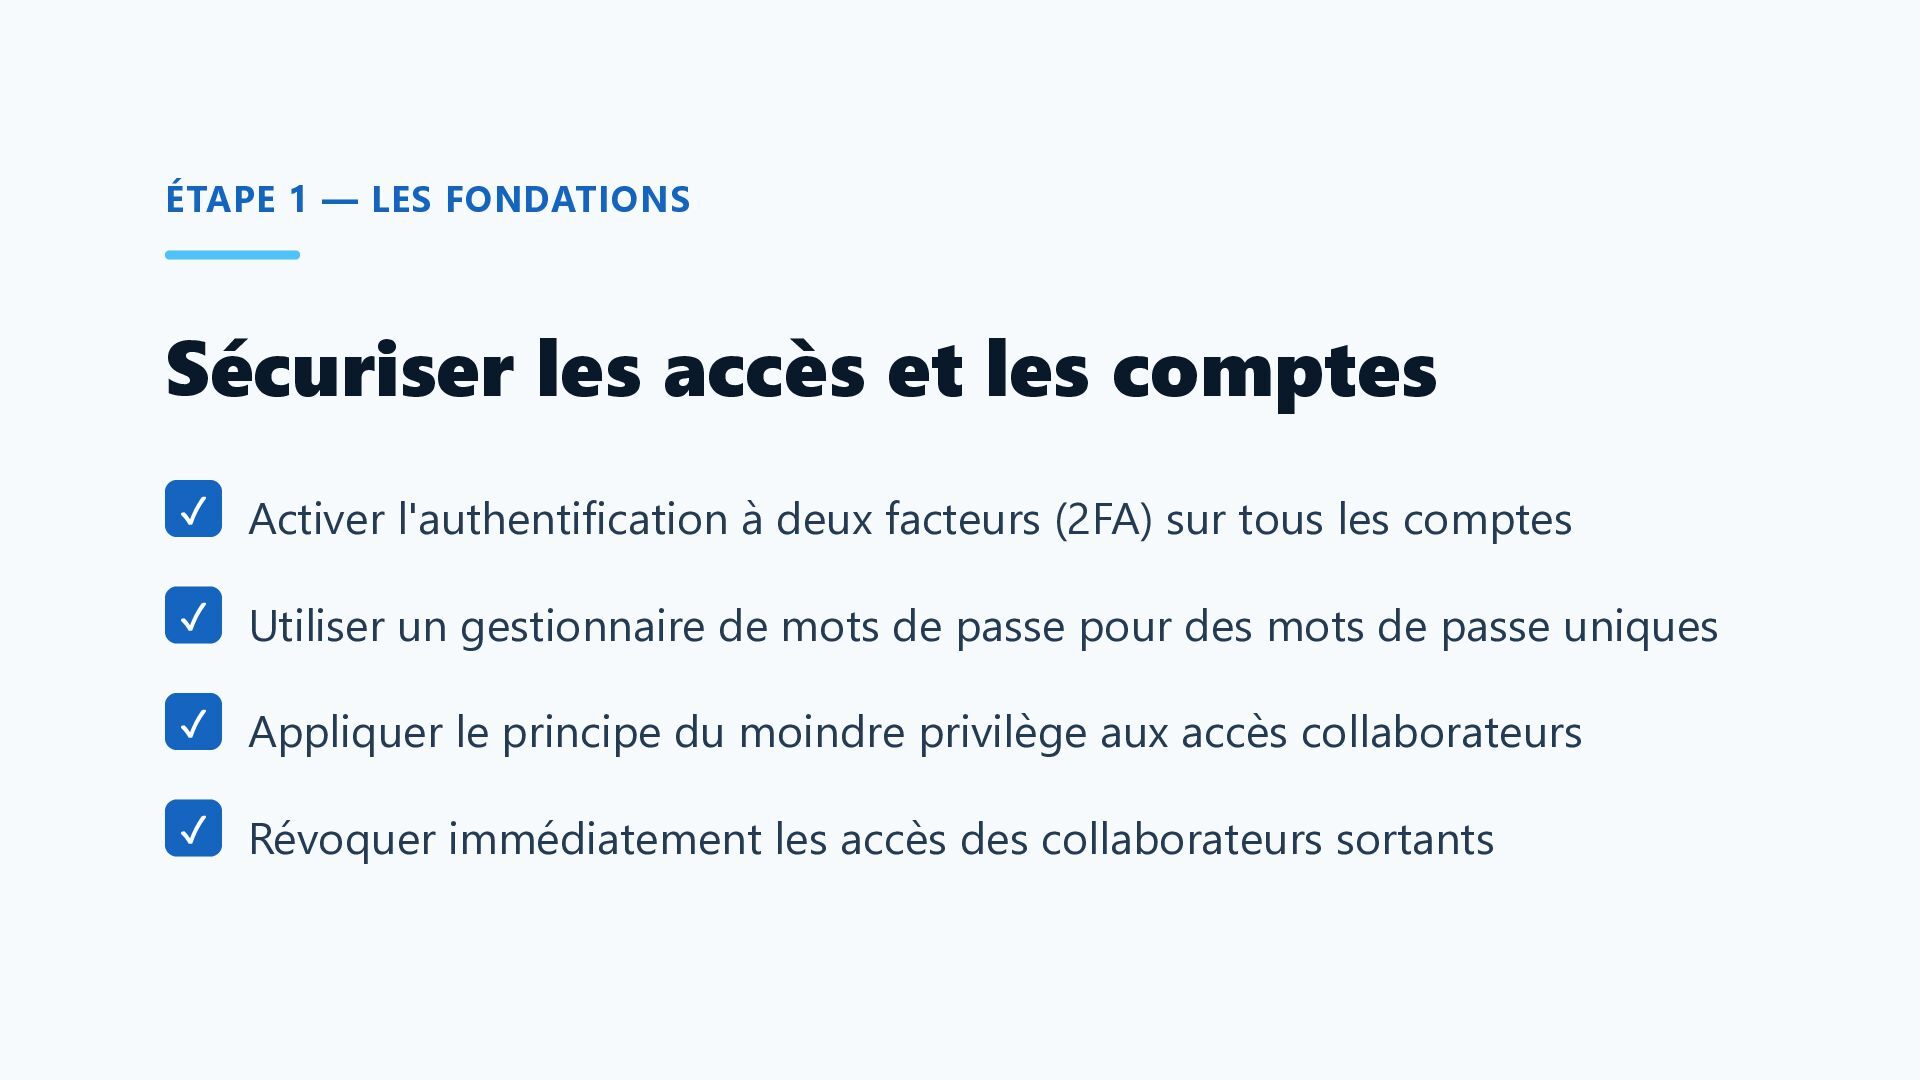
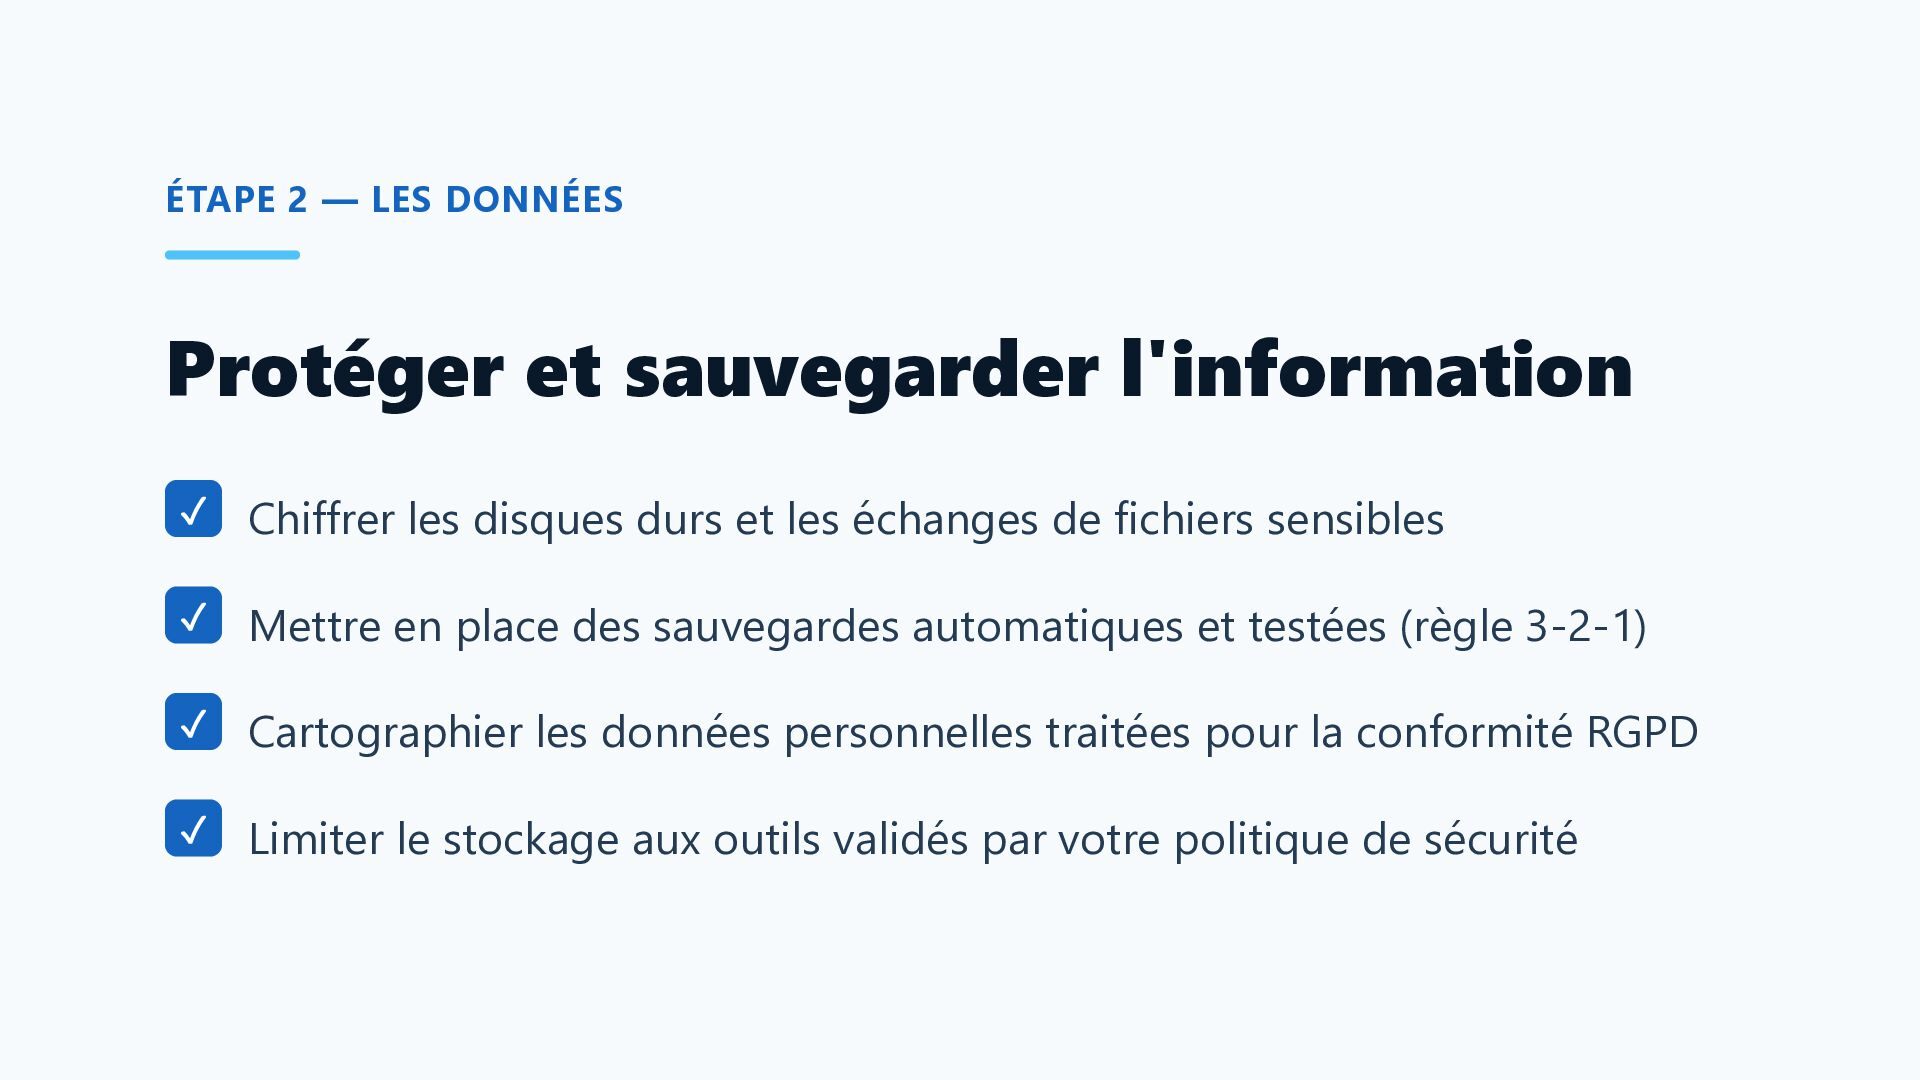
Nous y abordons les fondations essentielles : l'authentification à deux facteurs, la gestion rigoureuse des mots de passe et l'application du principe du moindre privilège. La protection des données occupe une place centrale, avec le chiffrement des échanges sensibles, la mise en place de sauvegardes automatiques selon la règle 3-2-1 et la cartographie des données personnelles pour assurer la conformité RGPD.
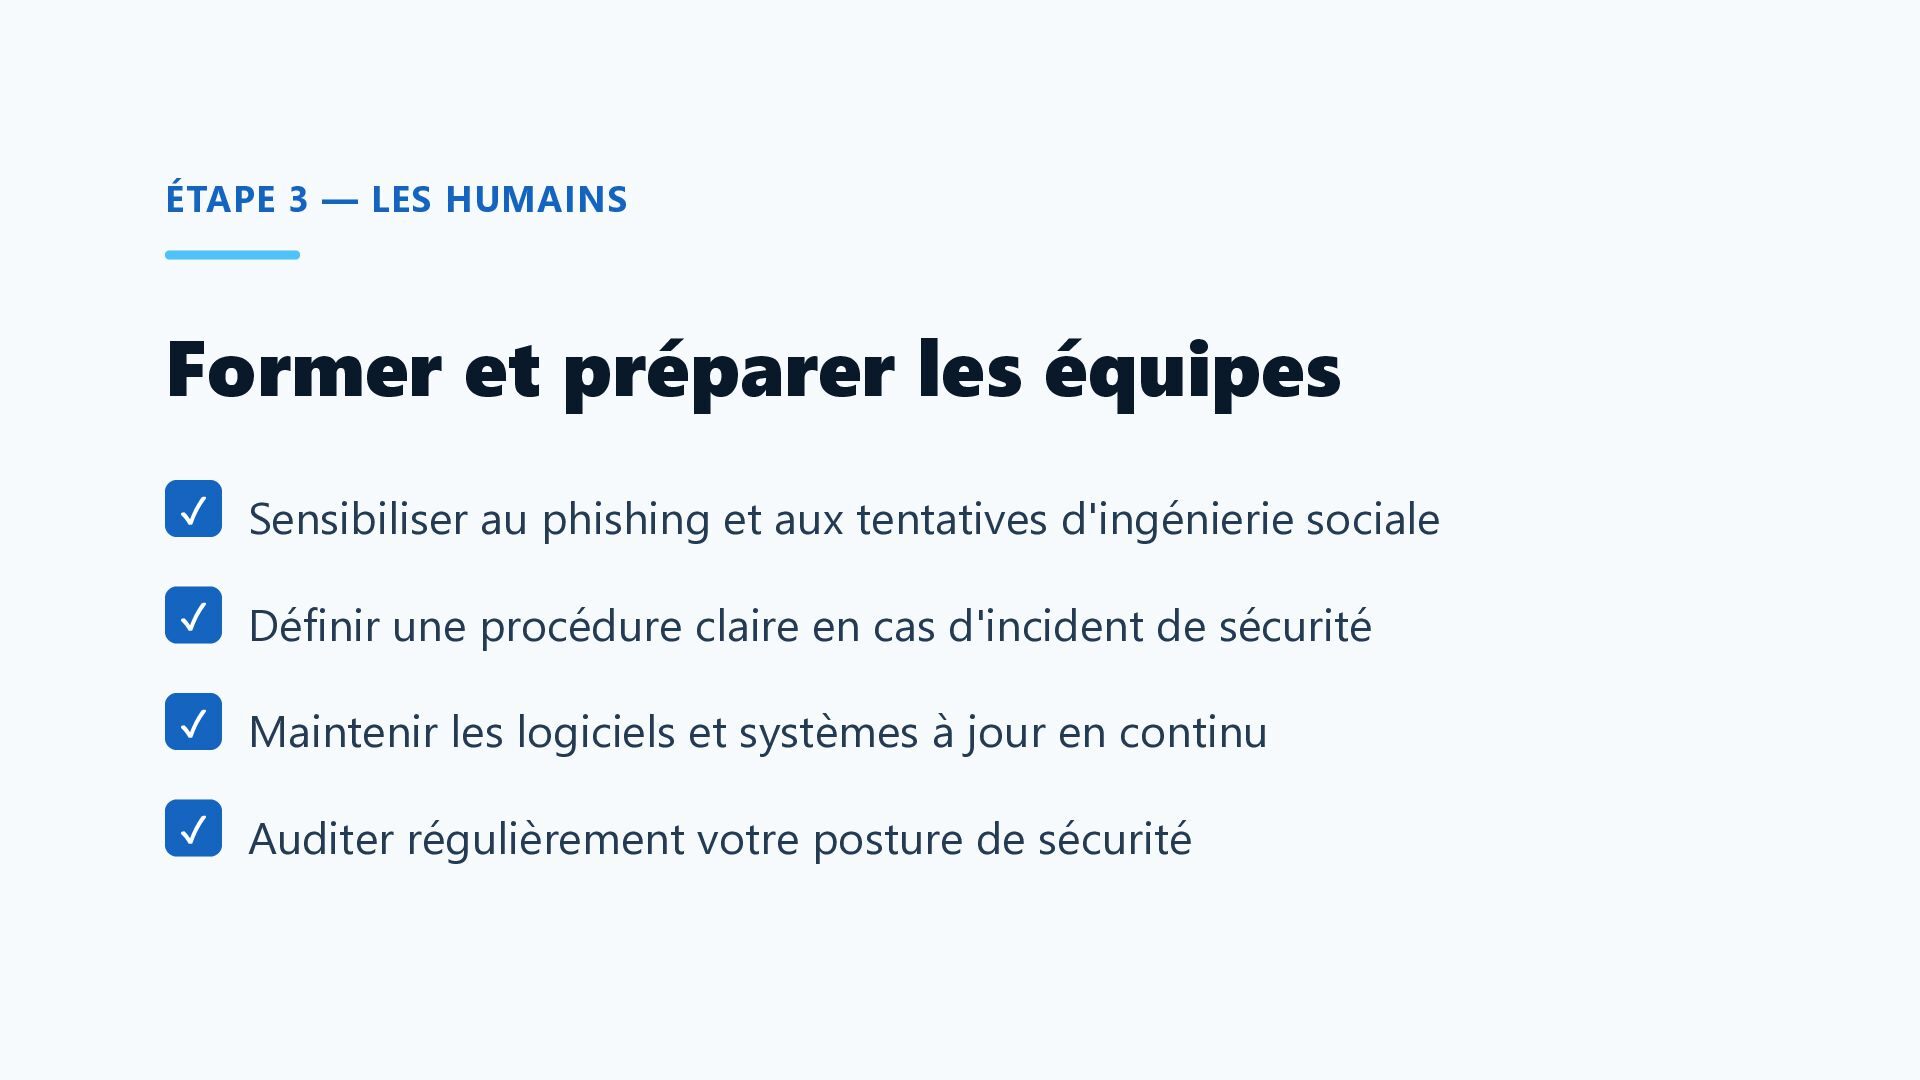
La dimension humaine est tout aussi déterminante : sensibilisation au phishing, procédures de réponse aux incidents et mises à jour régulières des systèmes constituent le socle d'une défense efficace. Cette checklist permet à chaque cabinet d'évaluer sa maturité et d'identifier rapidement les actions prioritaires.
Ce guide pratique a été préparé par Conseils Cyber, votre ressource dédiée à la cybersécurité et à la protection des données pour les entreprises et les cabinets de conseils.
Plus de ressources et de guides sur https://conseilscyber.fr


 ueponx
 tomokusaba
 y0hgi
 yu23ki14
 kentapapa
 ishikawa_satoru
 onk
 usanchuu
 yamad
 shogo4131
 pfn
 baasie
 techseoconnect
 panda_program
 thoeni
 thekraken
 inesmontani
 aleyda
 smashingmag
 tapps
 garrettdimon
 shpigford
 speakerdeck