Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
出前館での脆弱性への向き合い方 対応優先順位の決定方法
Search
Sponsored
·
Your Podcast. Everywhere. Effortlessly.
Share. Educate. Inspire. Entertain. You do you. We'll handle the rest.
→
株式会社出前館
November 20, 2026
13
0
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
出前館での脆弱性への向き合い方 対応優先順位の決定方法
株式会社出前館
November 20, 2026
Transcript
14 slides
出前館での脆弱性への向き合い方 対応優先順位の決定方法 2026.11.20 株式会社出前館 IT本部/セキュリティ部/セキュリティグループ 白取 卓也 © Demae-can Co.,
Ltd. 1
自己紹介 © Demae-can Co., Ltd. • 氏名:白取 卓也 • 所属:株式会社出前館
IT本部/セキュリティ部/セキュリティグループ • 担当領域 • 脅威インテリジェンス / ASM SOCの検知体制整備 / DevSecOps(整備中) • ※セキュリティに含まれるインフラ領域に(間接的に) 関与しているため、インフラがメインではありません。 2
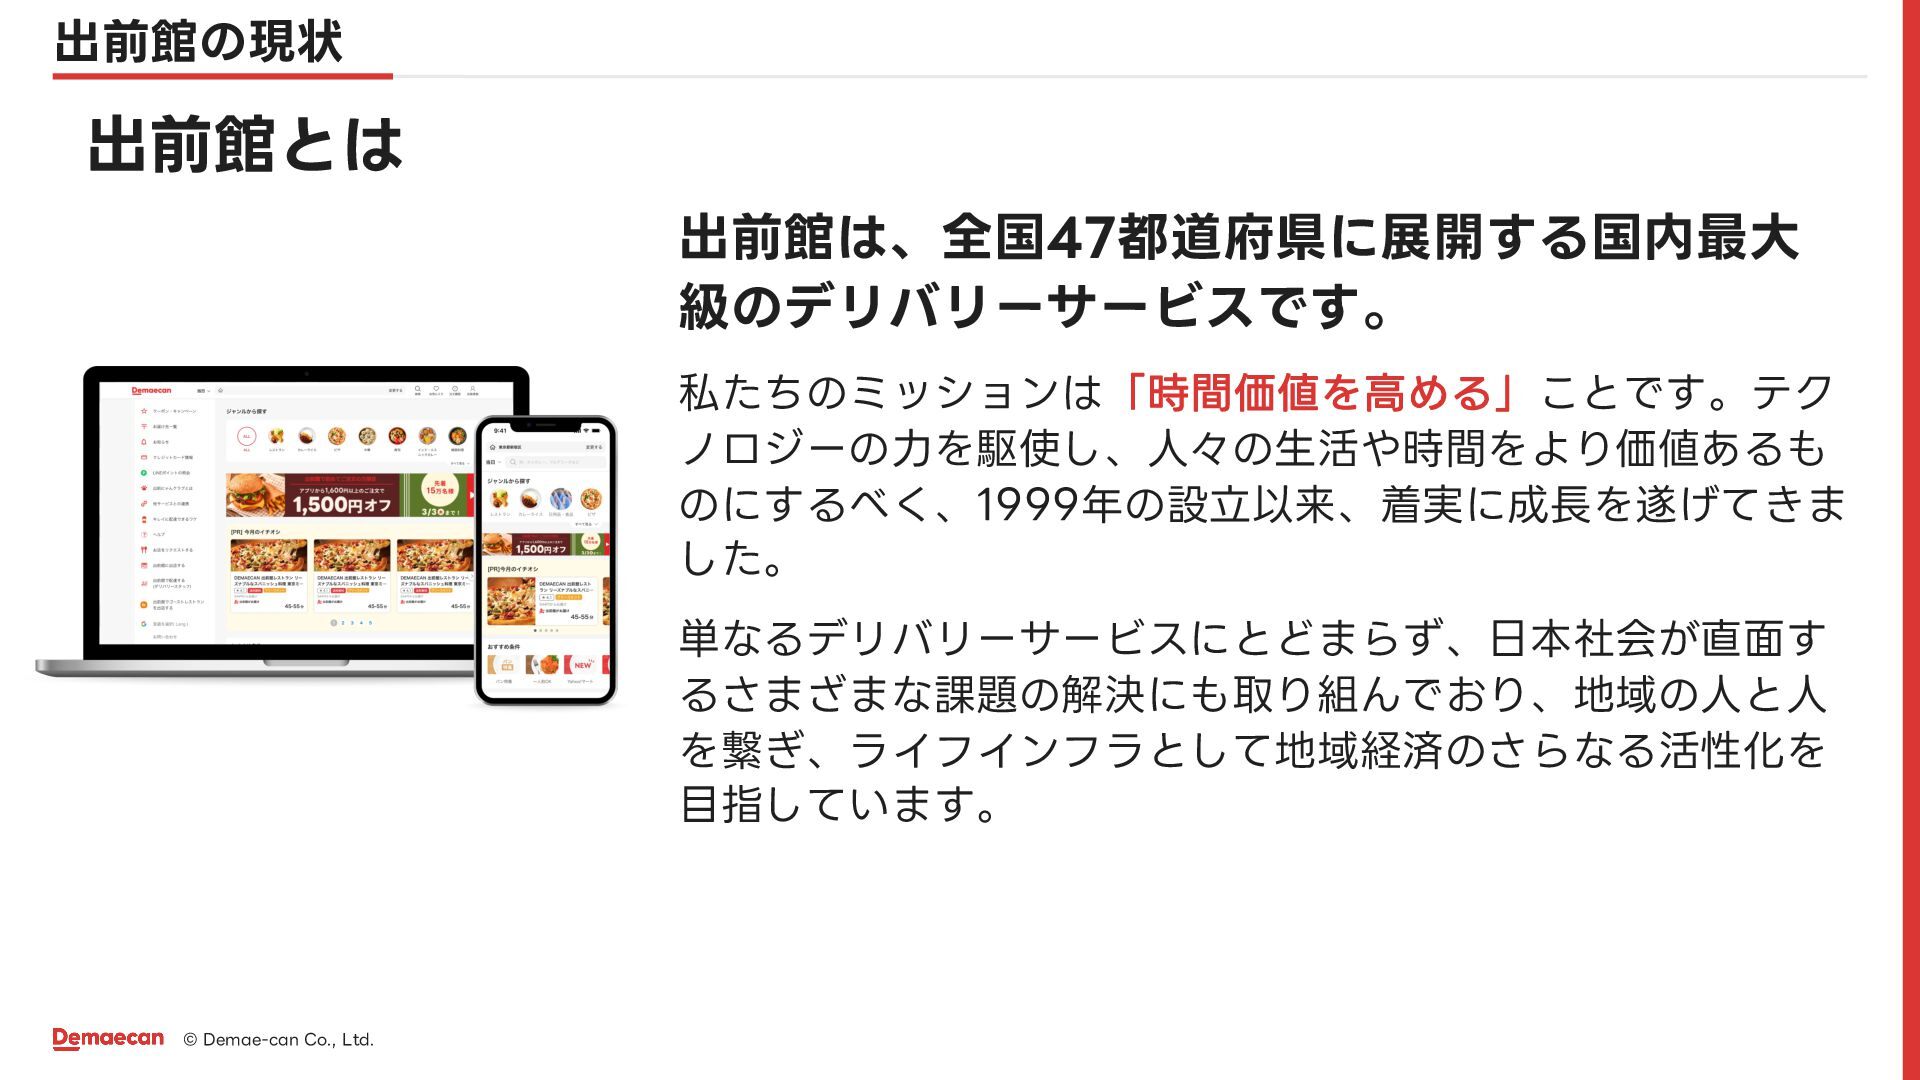
出前館の現状 出前館とは 出前館は、全国47都道府県に展開する国内最大 級のデリバリーサービスです。 私たちのミッションは「時間価値を高める」 ことです。テク ノロジーの力を駆使し、人々の生活や時間をより価値あるも のにするべく、1999年の設立以来、着実に成長を遂げてきま した。 単なるデリバリーサービスにとどまらず、日本社会が直面す
るさまざまな課題の解決にも取り組んでおり、地域の人と人 を繋ぎ、ライフインフラとして地域経済のさらなる活性化を 目指しています。 © Demae-can Co., Ltd. 3
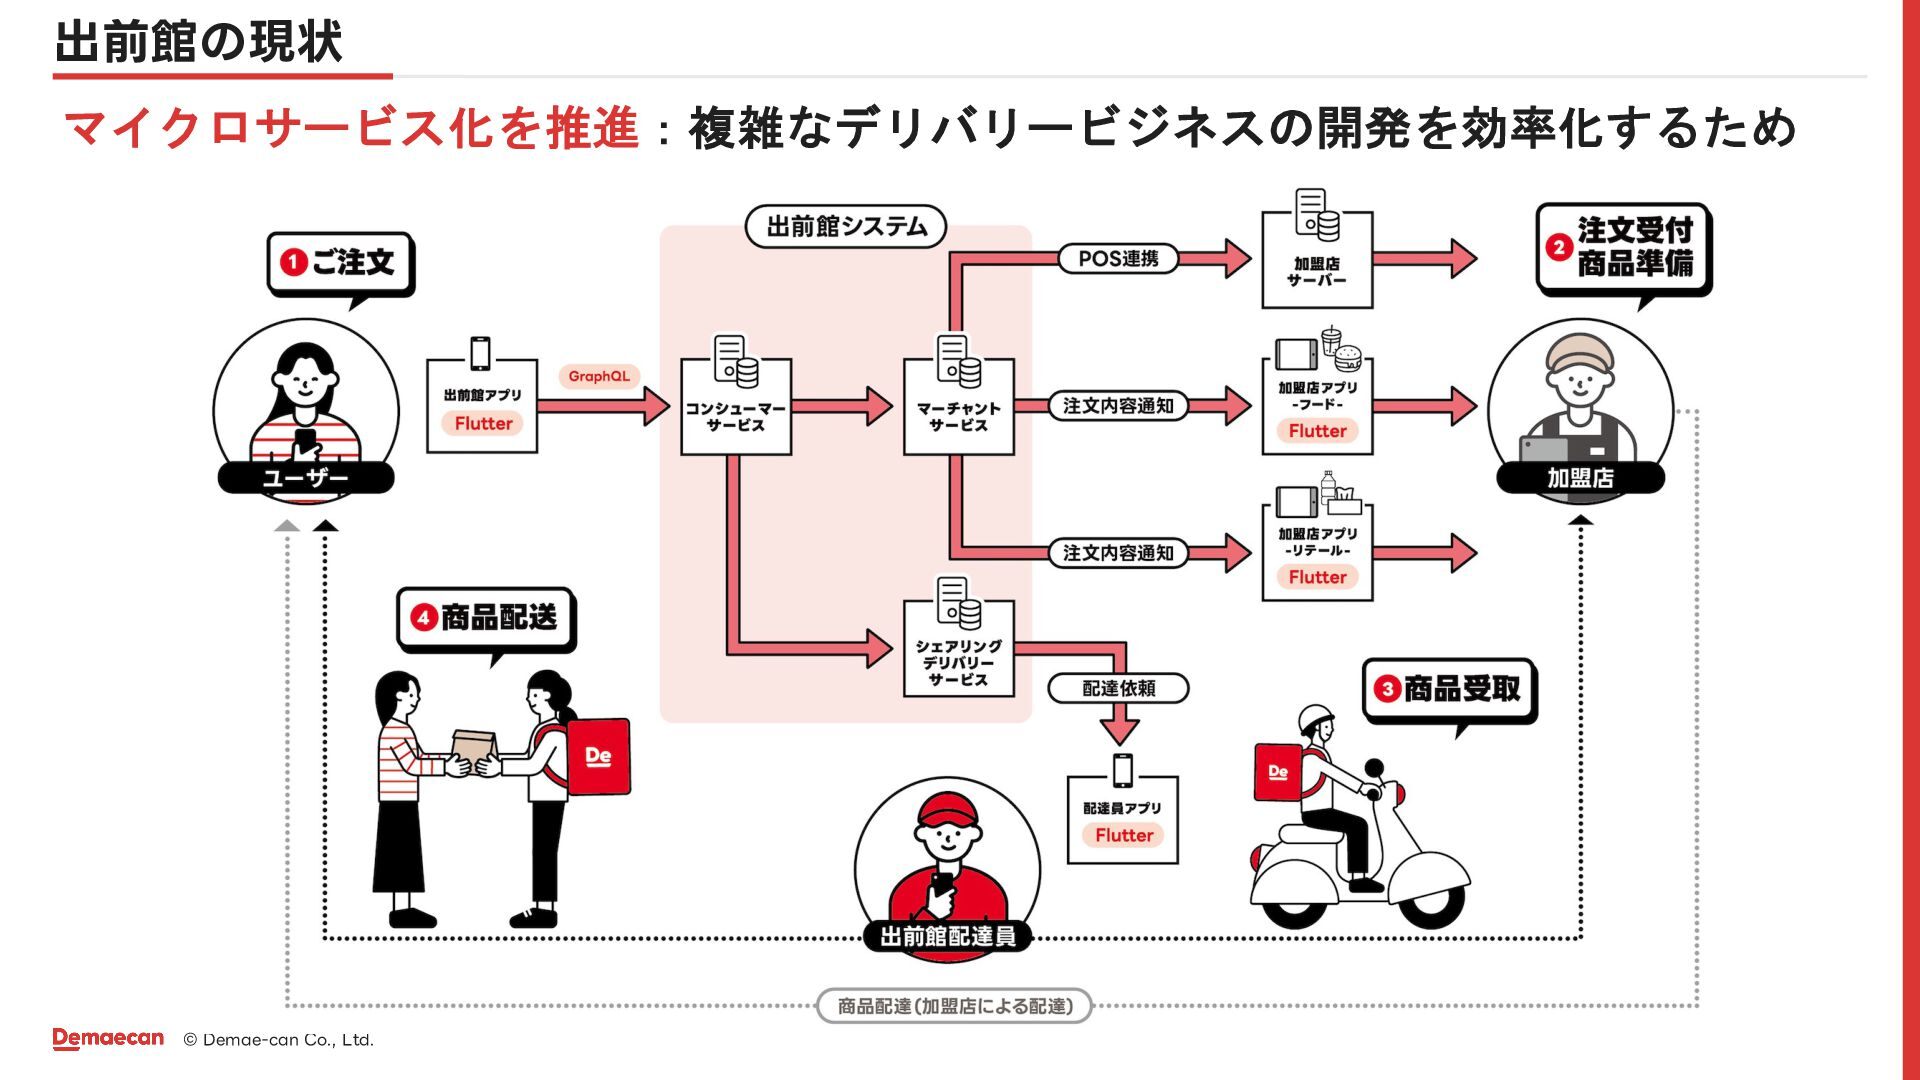
出前館の現状 マイクロサービス化を推進:複雑なデリバリービジネスの開発を効率化するため © Demae-can Co., Ltd. 4
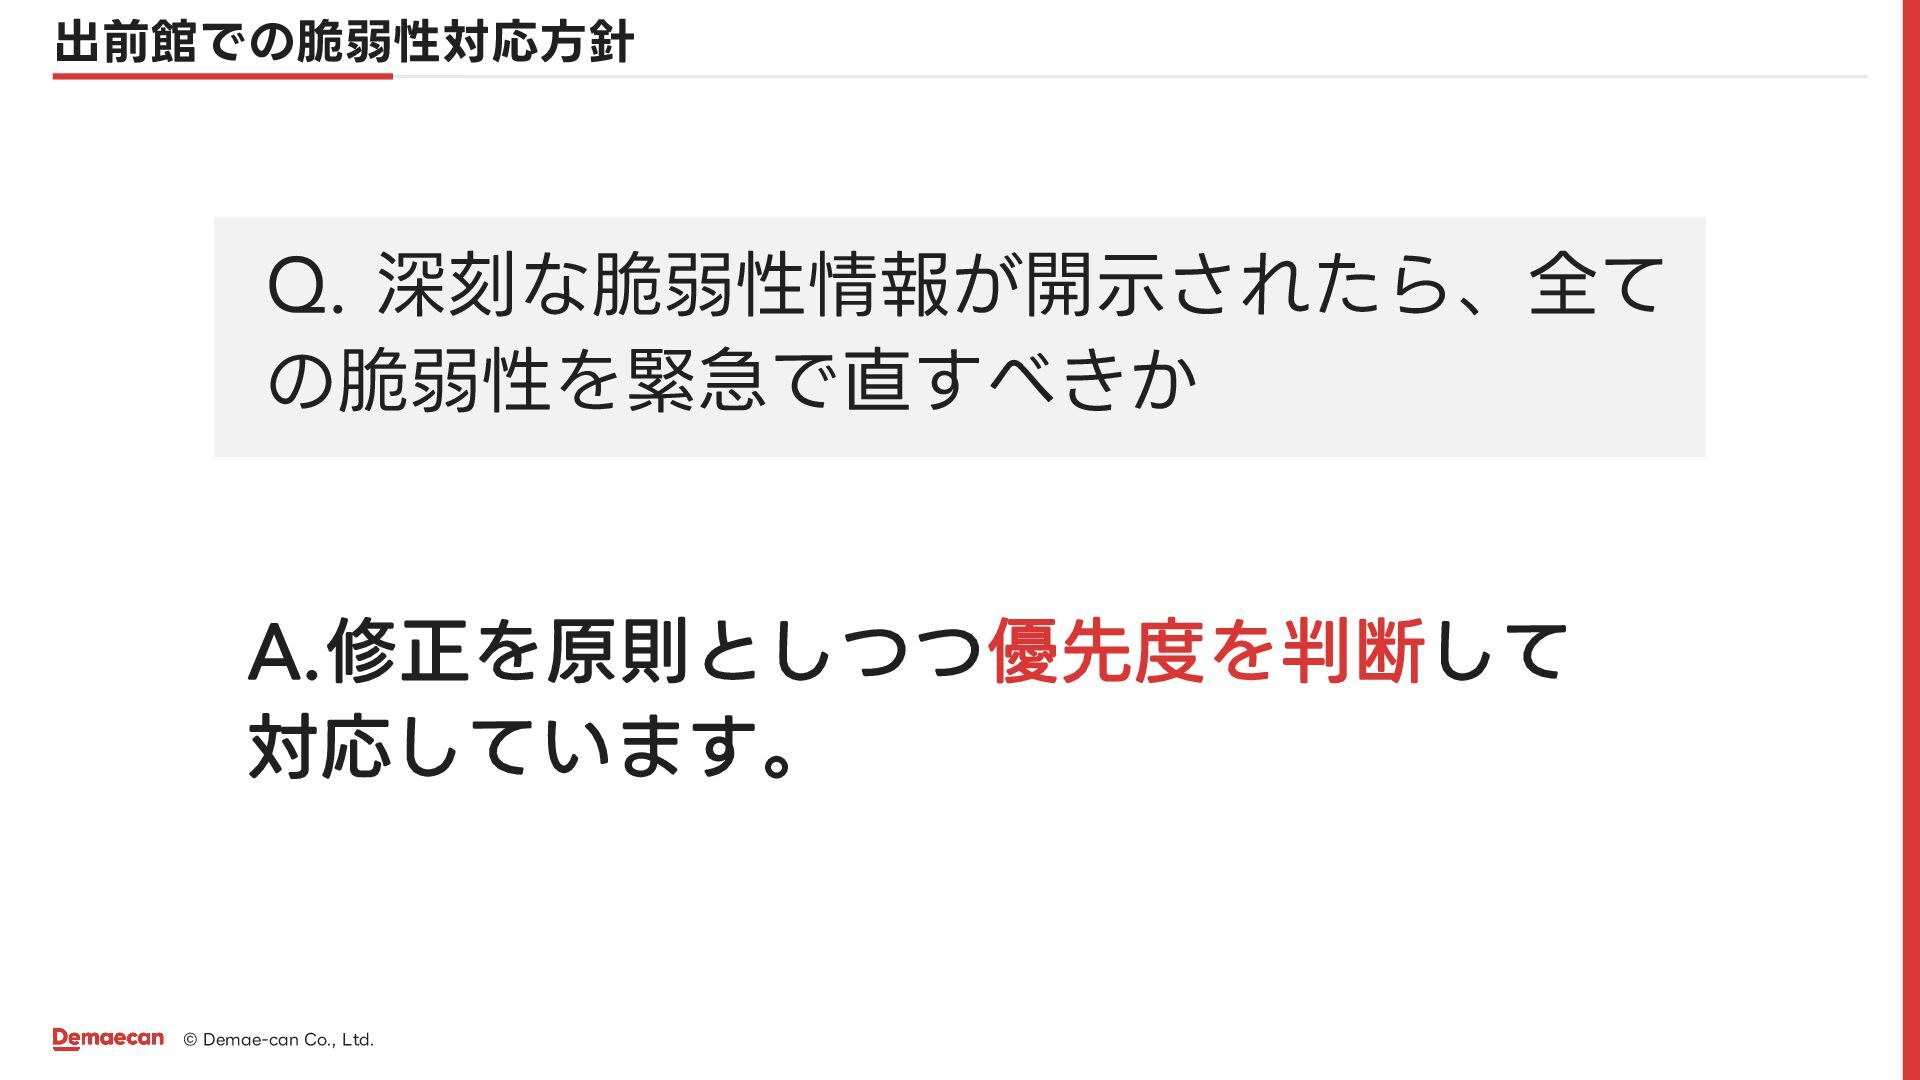
出前館での脆弱性対応方針 Q. 深刻な脆弱性情報が開示されたら、全て の脆弱性を緊急で直すべきか A.修正を原則としつつ優先度を判断して 対応しています。 © Demae-can Co., Ltd.
5
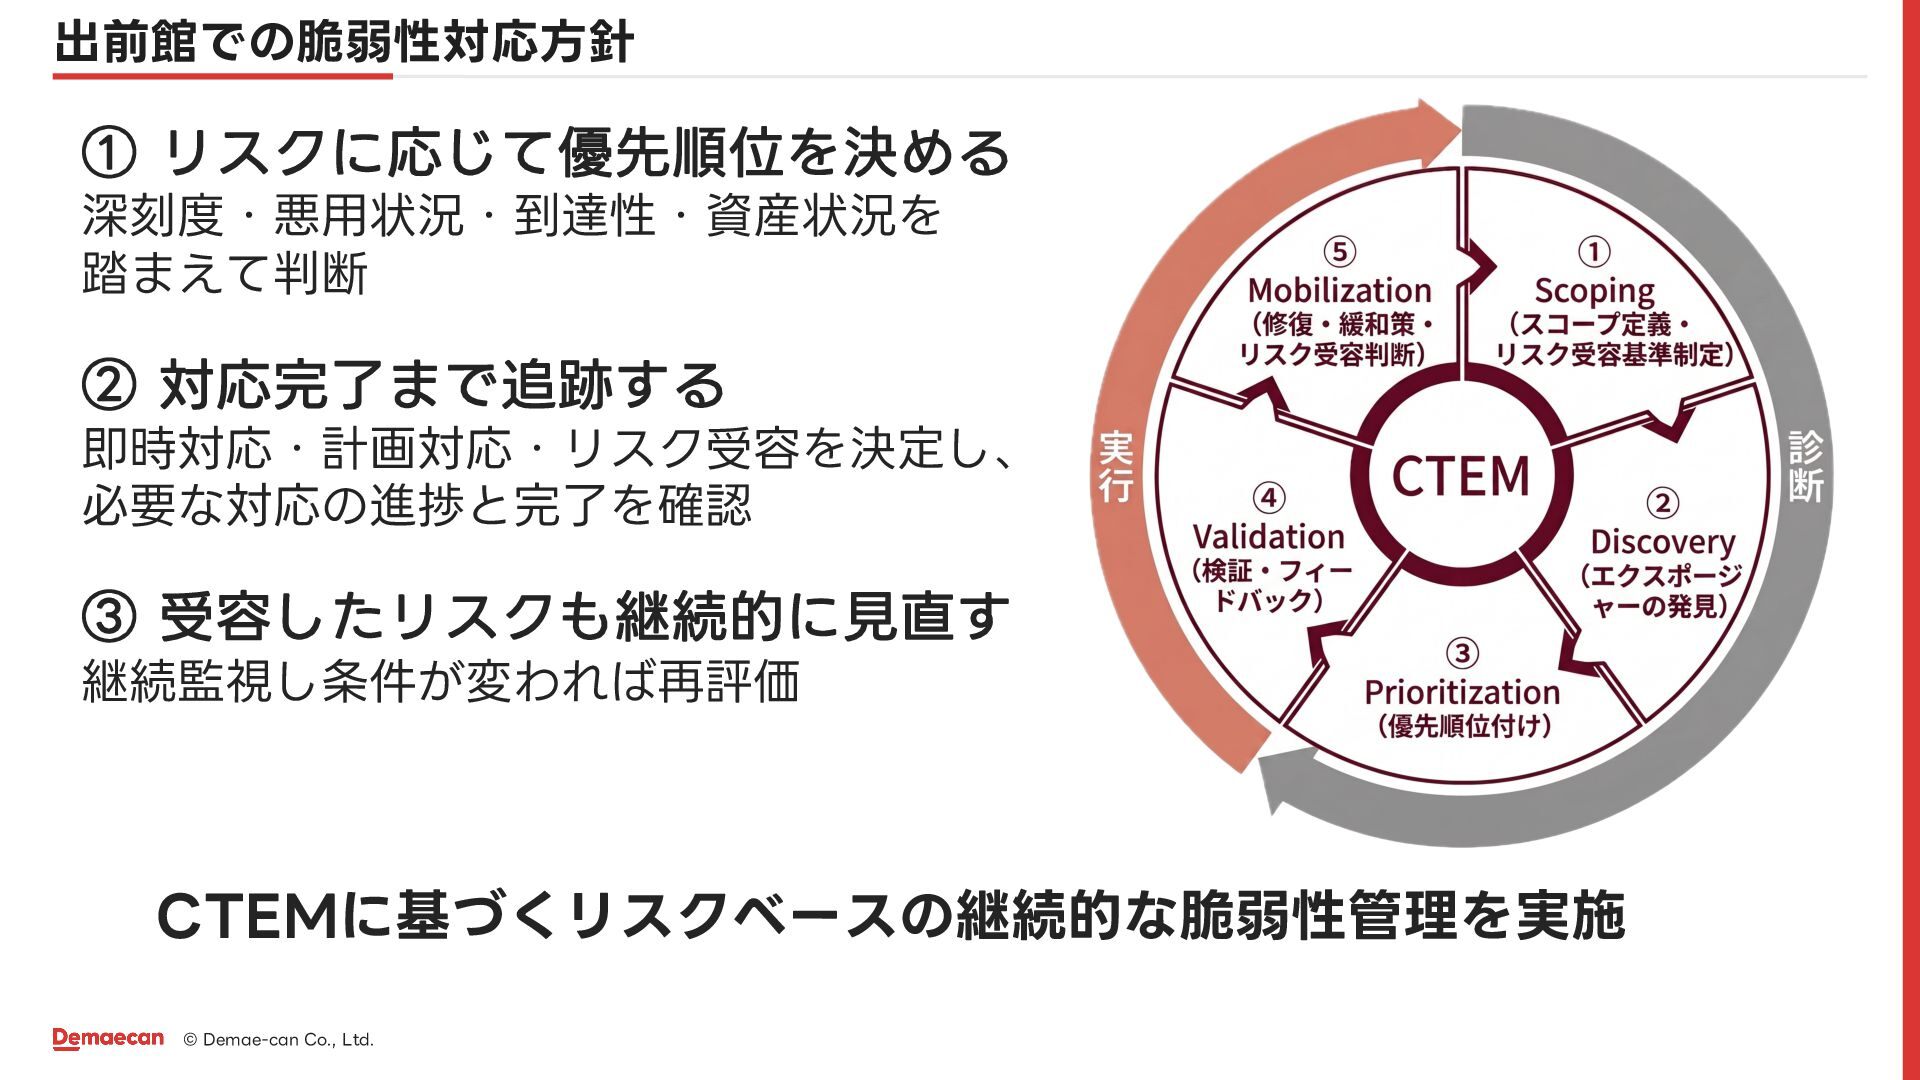
出前館での脆弱性対応方針 ① リスクに応じて優先順位を決める 深刻度・悪用状況・到達性・資産状況を 踏まえて判断 ② 対応完了まで追跡する 即時対応・計画対応・リスク受容を決定し、 必要な対応の進捗と完了を確認 ③
受容したリスクも継続的に見直す 継続監視し条件が変われば再評価 CTEMに基づくリスクベースの継続的な脆弱性管理を実施 © Demae-can Co., Ltd. 6
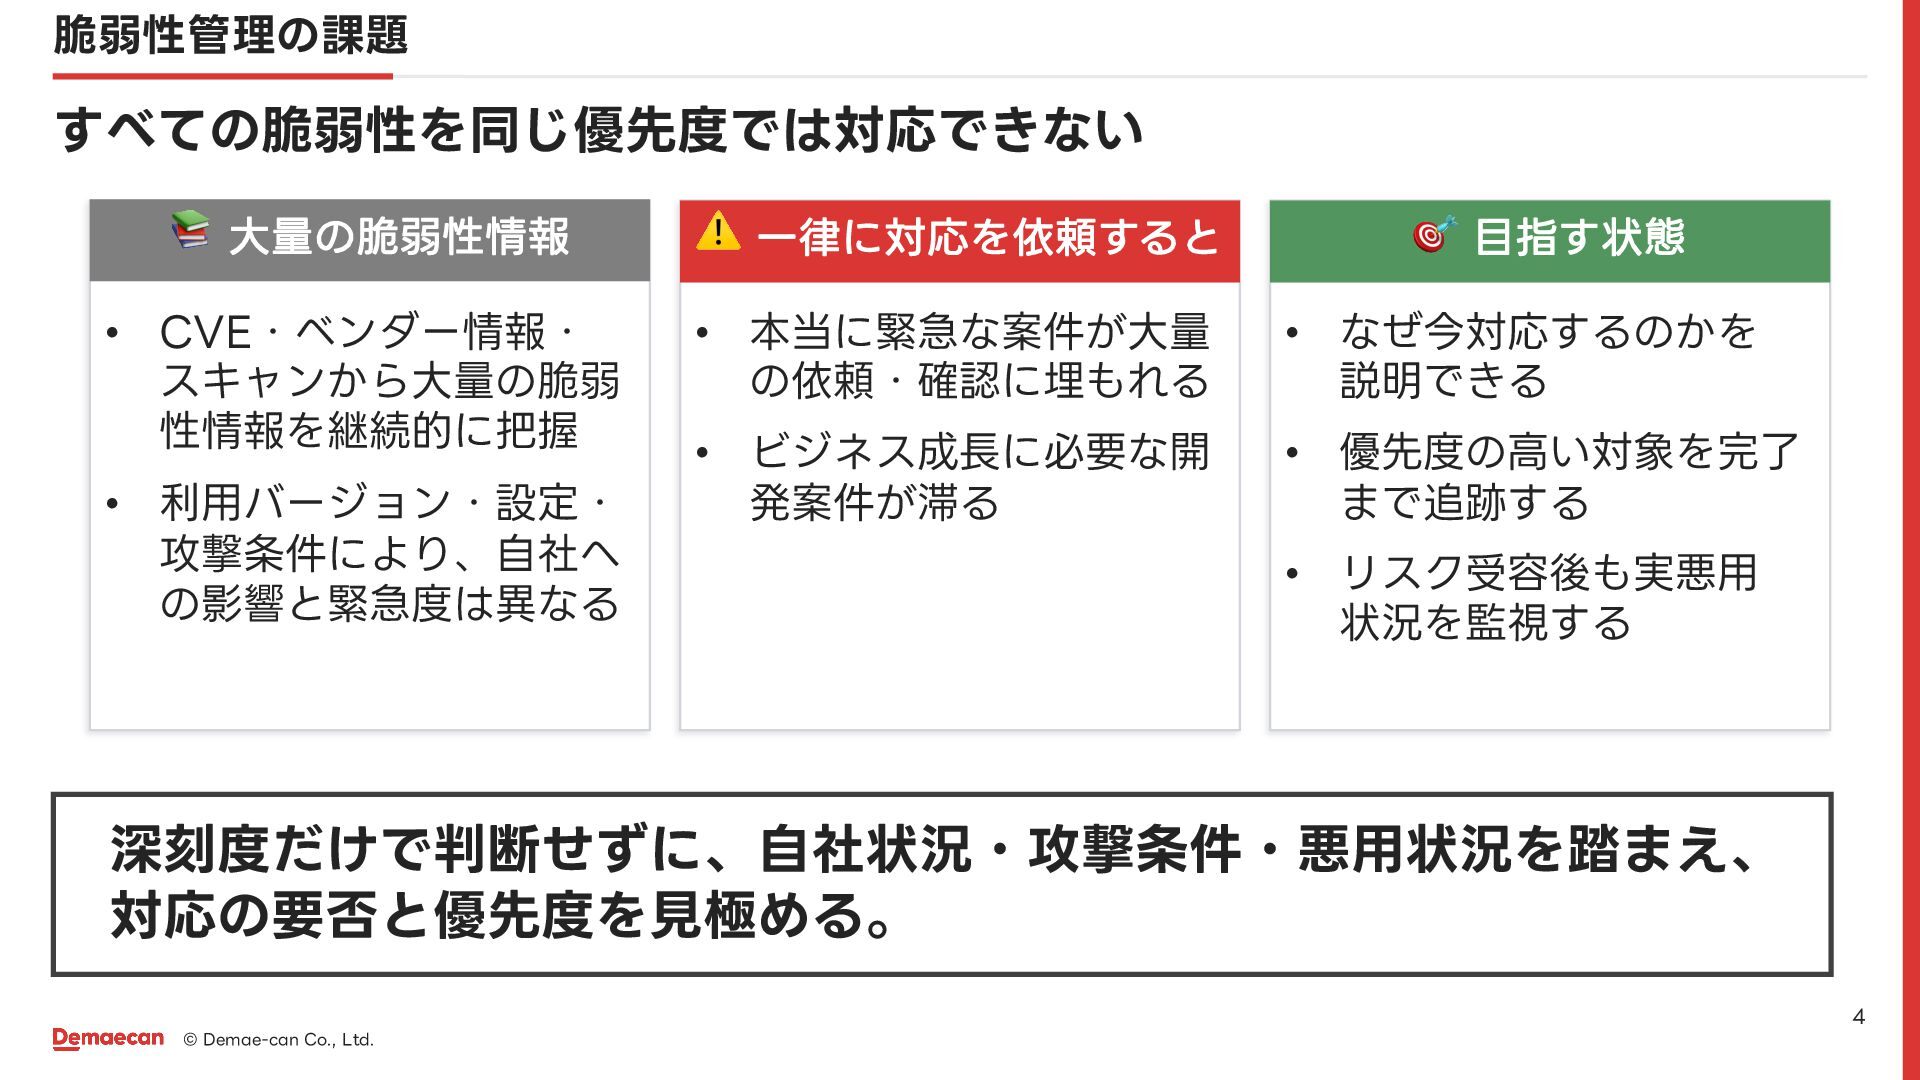
脆弱性管理の課題 すべての脆弱性を同じ優先度では対応できない 📚 大量の脆弱性情報 ⚠ 一律に対応を依頼すると 🎯 目指す状態 • CVE・ベンダー情報・
スキャンから大量の脆弱 性情報を継続的に把握 • 本当に緊急な案件が大量 の依頼・確認に埋もれる • なぜ今対応するのかを 説明できる • ビジネス成長に必要な開 発案件が滞る • 優先度の高い対象を完了 まで追跡する • 利用バージョン・設定・ 攻撃条件により、自社へ の影響と緊急度は異なる • リスク受容後も実悪用 状況を監視する 深刻度だけで判断せずに、自社状況・攻撃条件・悪用状況を踏まえ、 対応の要否と優先度を見極める。 © Demae-can Co., Ltd. 4
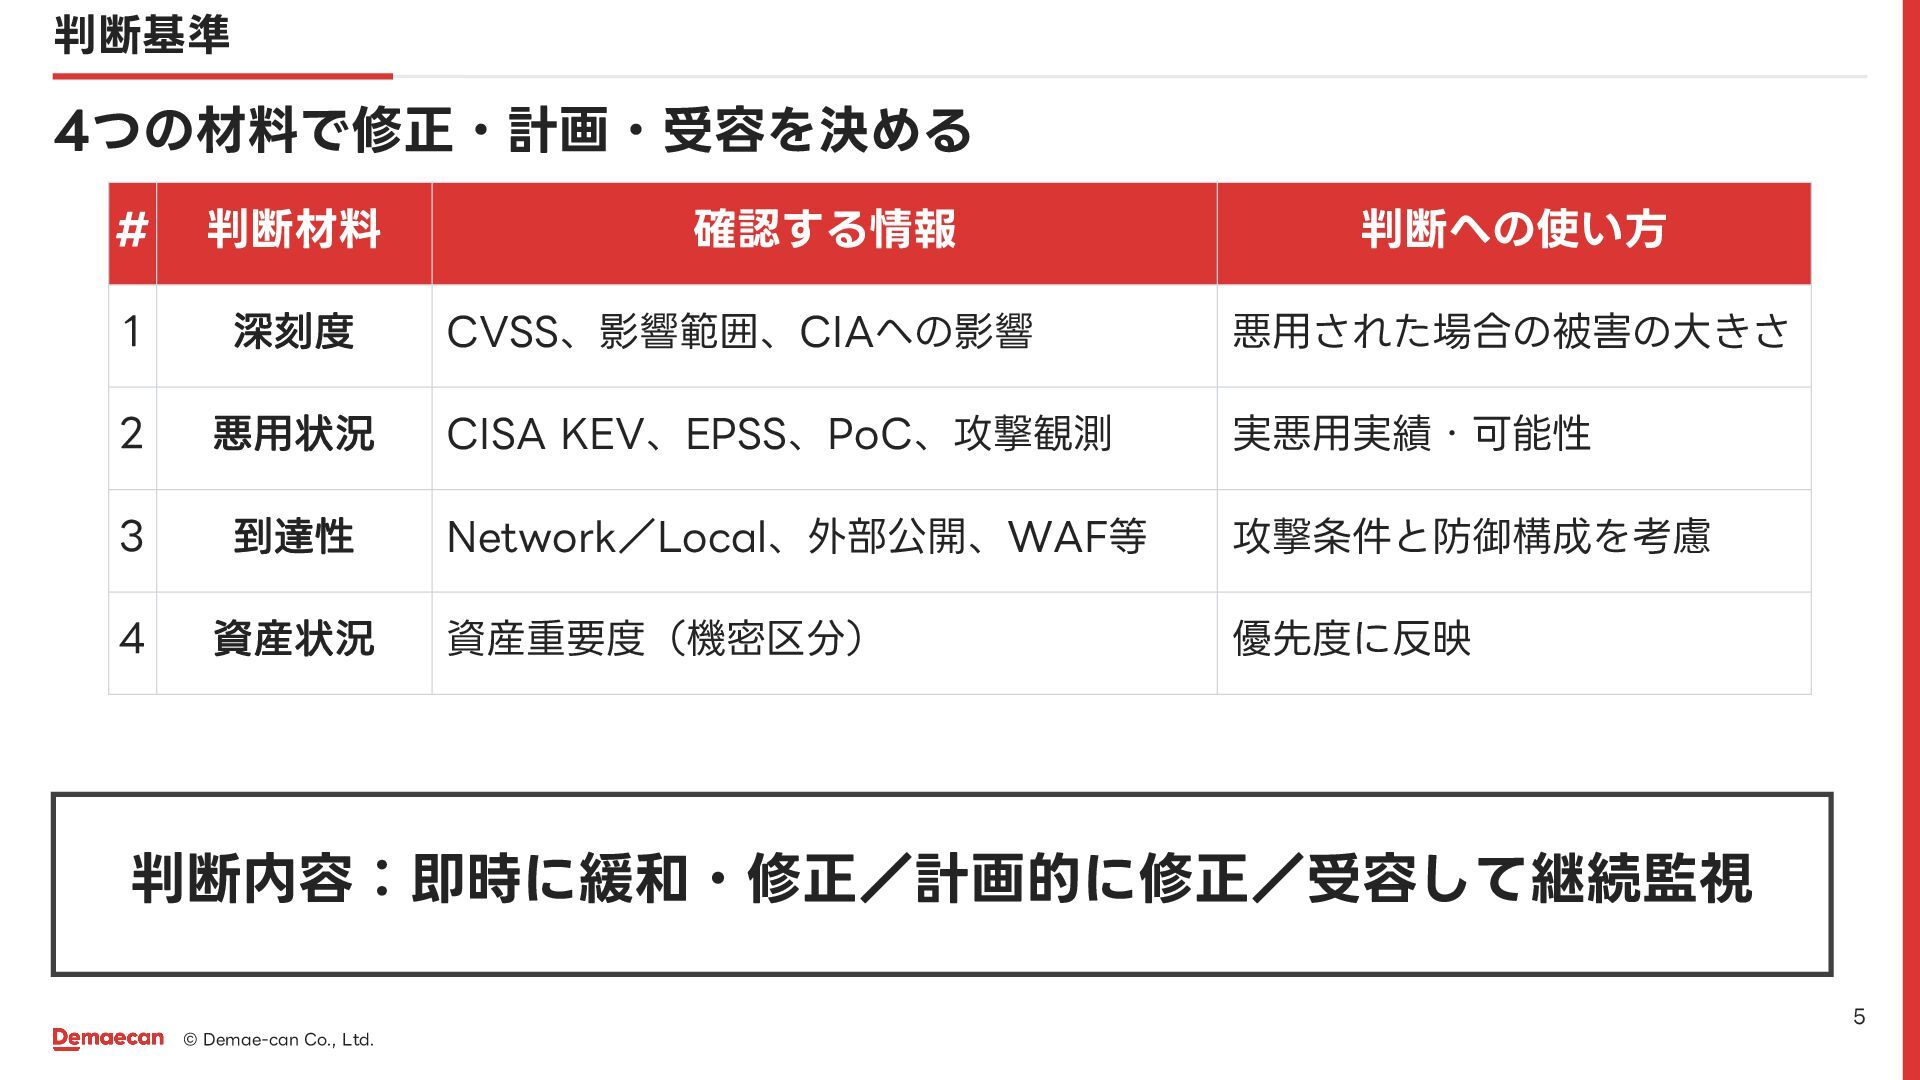
判断基準 4つの材料で修正・計画・受容を決める # 判断材料 確認する情報 判断への使い方 1 深刻度 CVSS、影響範囲、CIAへの影響 悪用された場合の被害の大きさ
2 悪用状況 CISA KEV、EPSS、PoC、攻撃観測 実悪用実績・可能性 3 到達性 Network/Local、外部公開、WAF等 攻撃条件と防御構成を考慮 4 資産状況 資産重要度(機密区分) 優先度に反映 判断内容:即時に緩和・修正/計画的に修正/受容して継続監視 © Demae-can Co., Ltd. 5
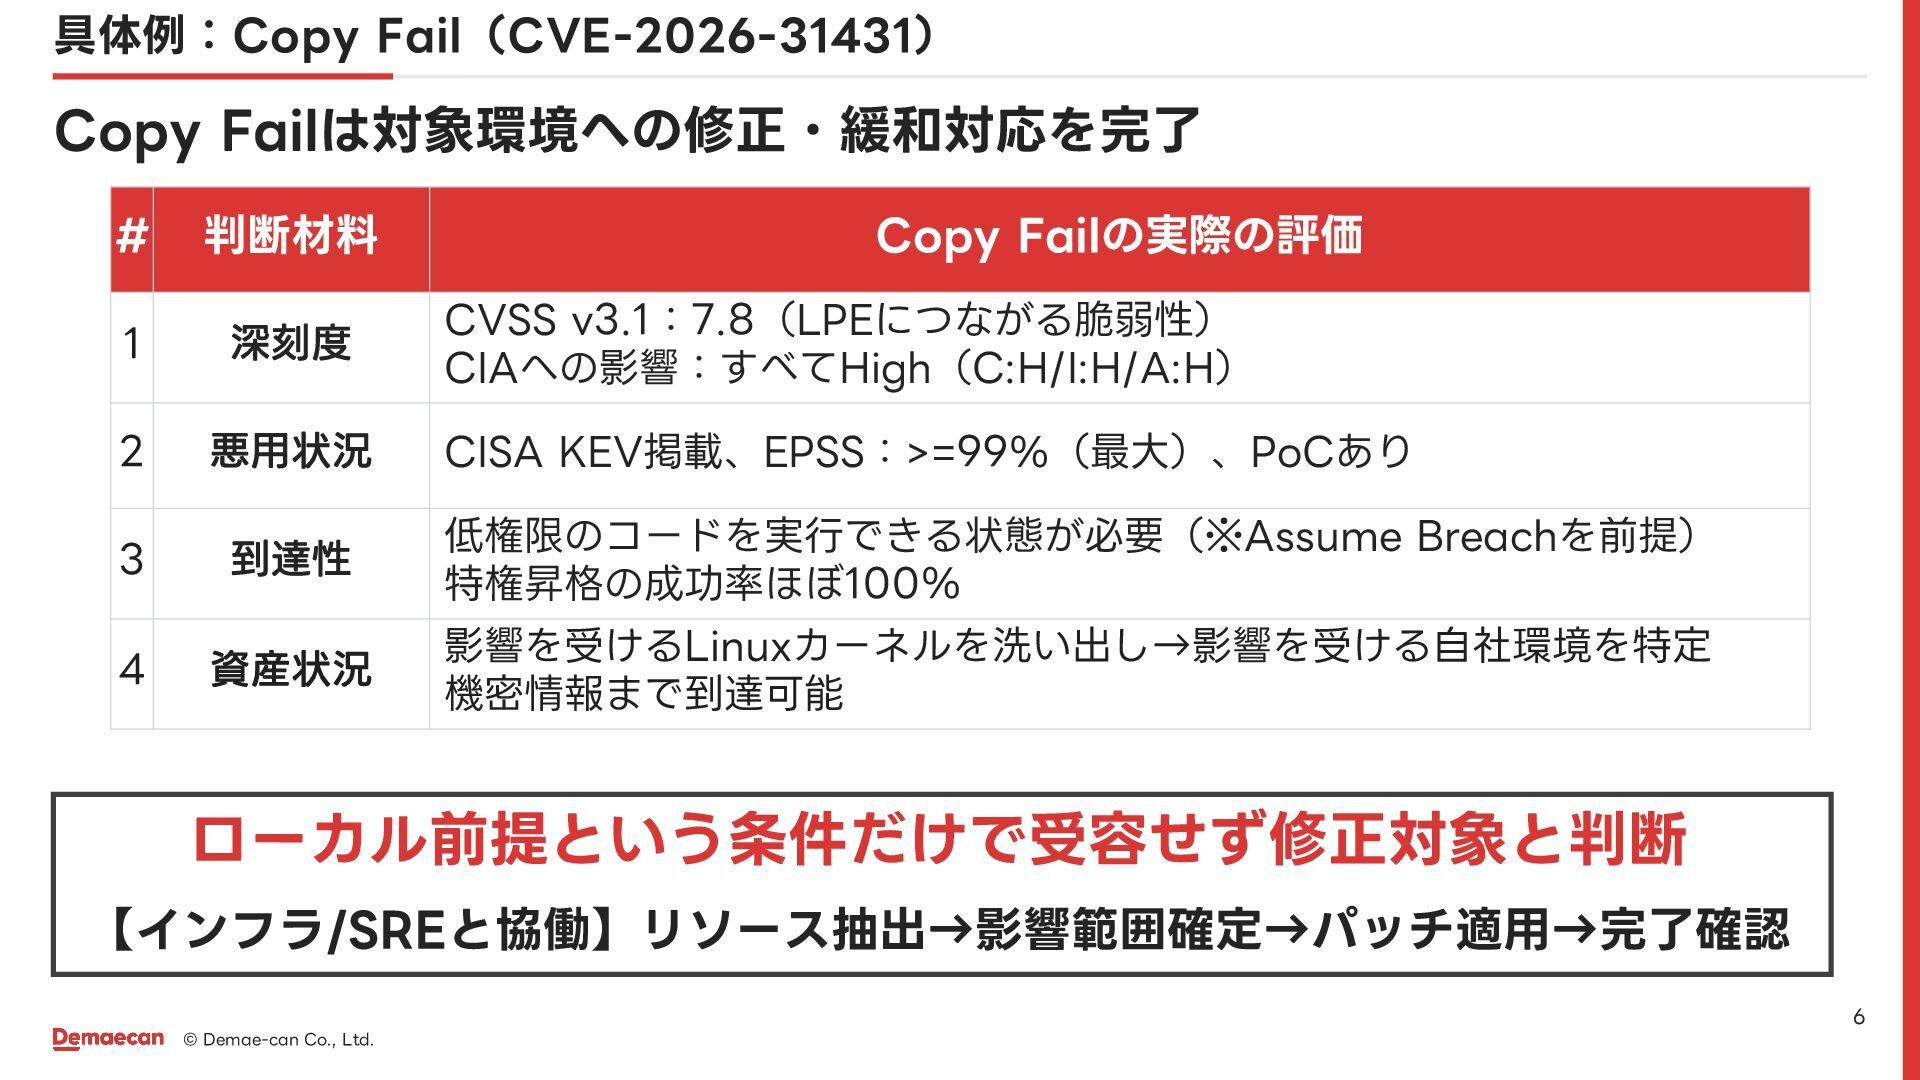
具体例:Copy Fail(CVE-2026-31431) Copy Failは対象環境への修正・緩和対応を完了 # 判断材料 Copy Failの実際の評価 1 深刻度
CVSS v3.1:7.8(LPEにつながる脆弱性) CIAへの影響:すべてHigh(C:H/I:H/A:H) 2 悪用状況 CISA KEV掲載、EPSS:>=99%(最大)、PoCあり 3 到達性 低権限のコードを実行できる状態が必要(※Assume Breachを前提) 特権昇格の成功率ほぼ100% 4 資産状況 影響を受けるLinuxカーネルを洗い出し→影響を受ける自社環境を特定 機密情報まで到達可能 ローカル前提という条件だけで受容せず修正対象と判断 【インフラ/SREと協働】リソース抽出→影響範囲確定→パッチ適用→完了確認 © Demae-can Co., Ltd. 6
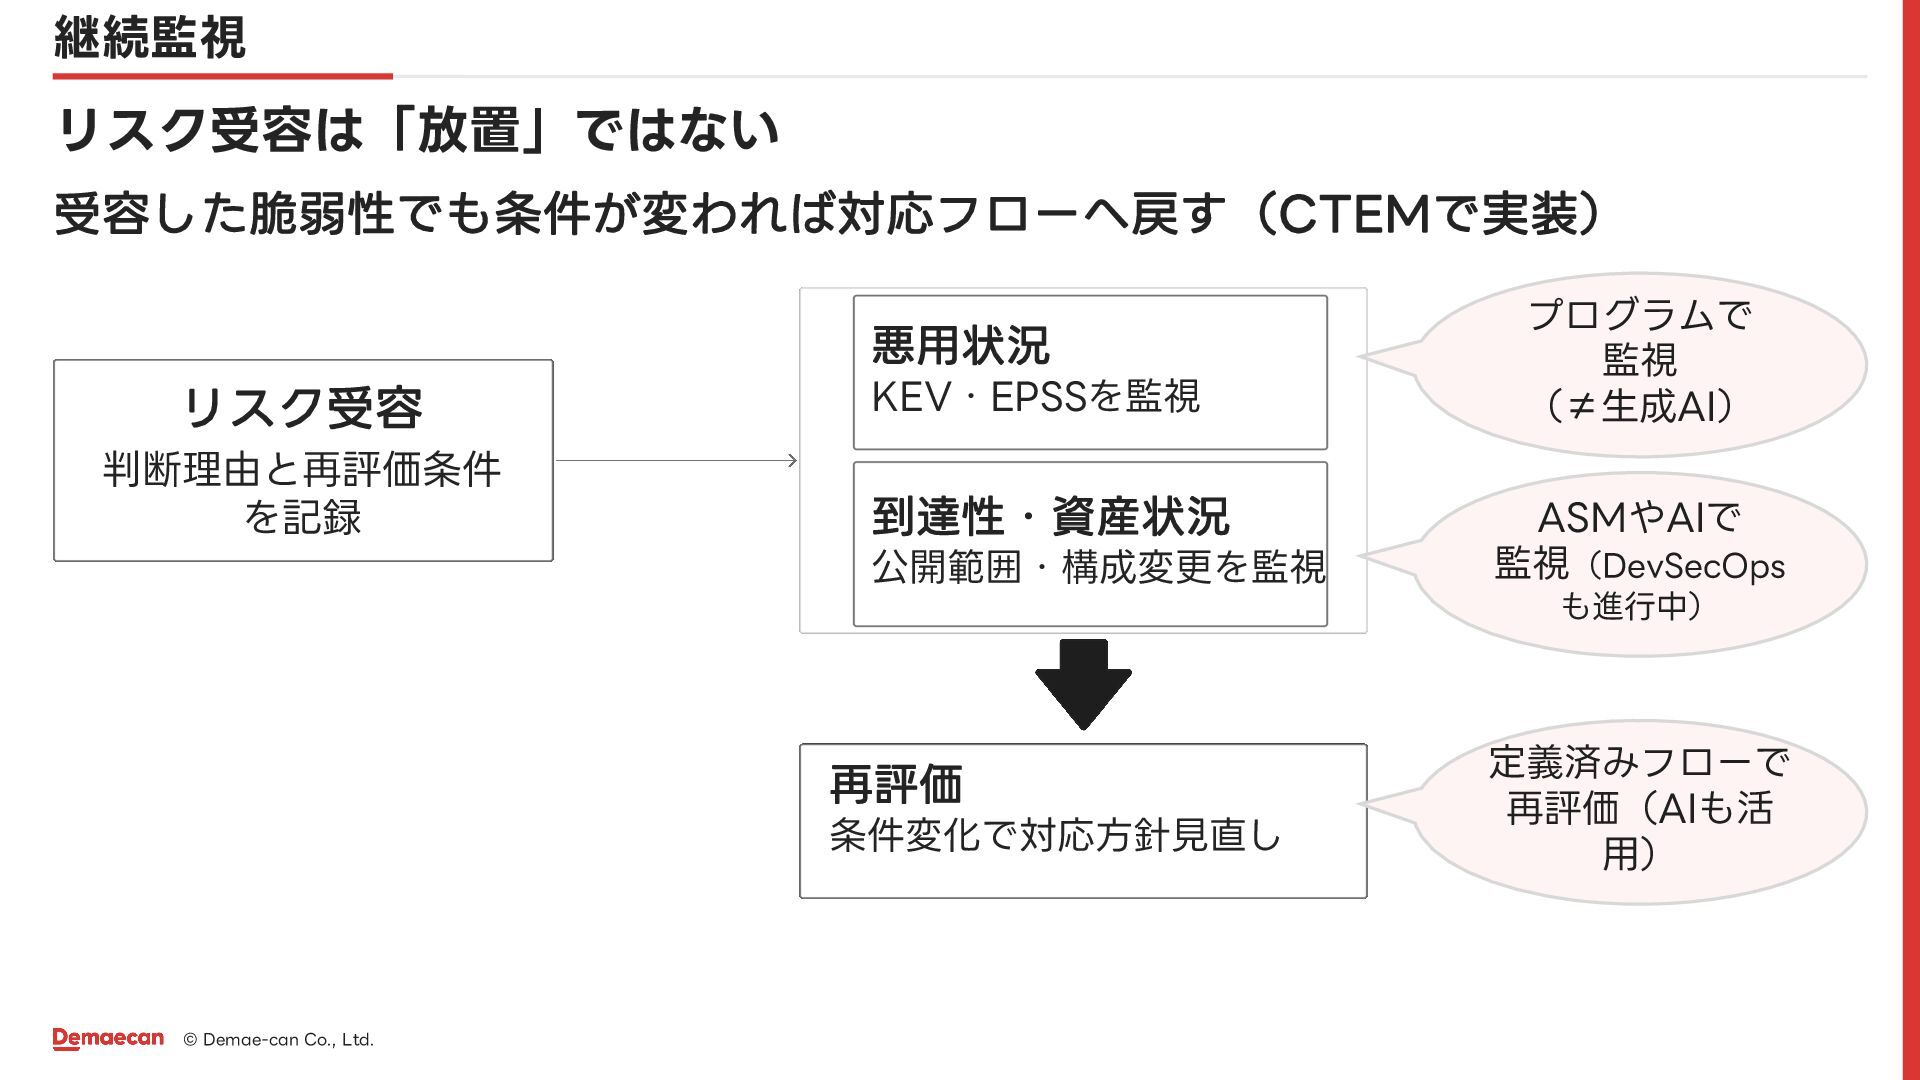
継続監視 リスク受容は「放置」ではない 受容した脆弱性でも条件が変われば対応フローへ戻す(CTEMで実装) リスク受容 判断理由と再評価条件 を記録 悪用状況 KEV・EPSSを監視 到達性・資産状況 公開範囲・構成変更を監視
再評価 条件変化で対応方針見直し © Demae-can Co., Ltd. プログラムで 監視 (≠生成AI) ASMやAIで 監視(DevSecOps も進行中) 定義済みフローで 再評価(AIも活 用)
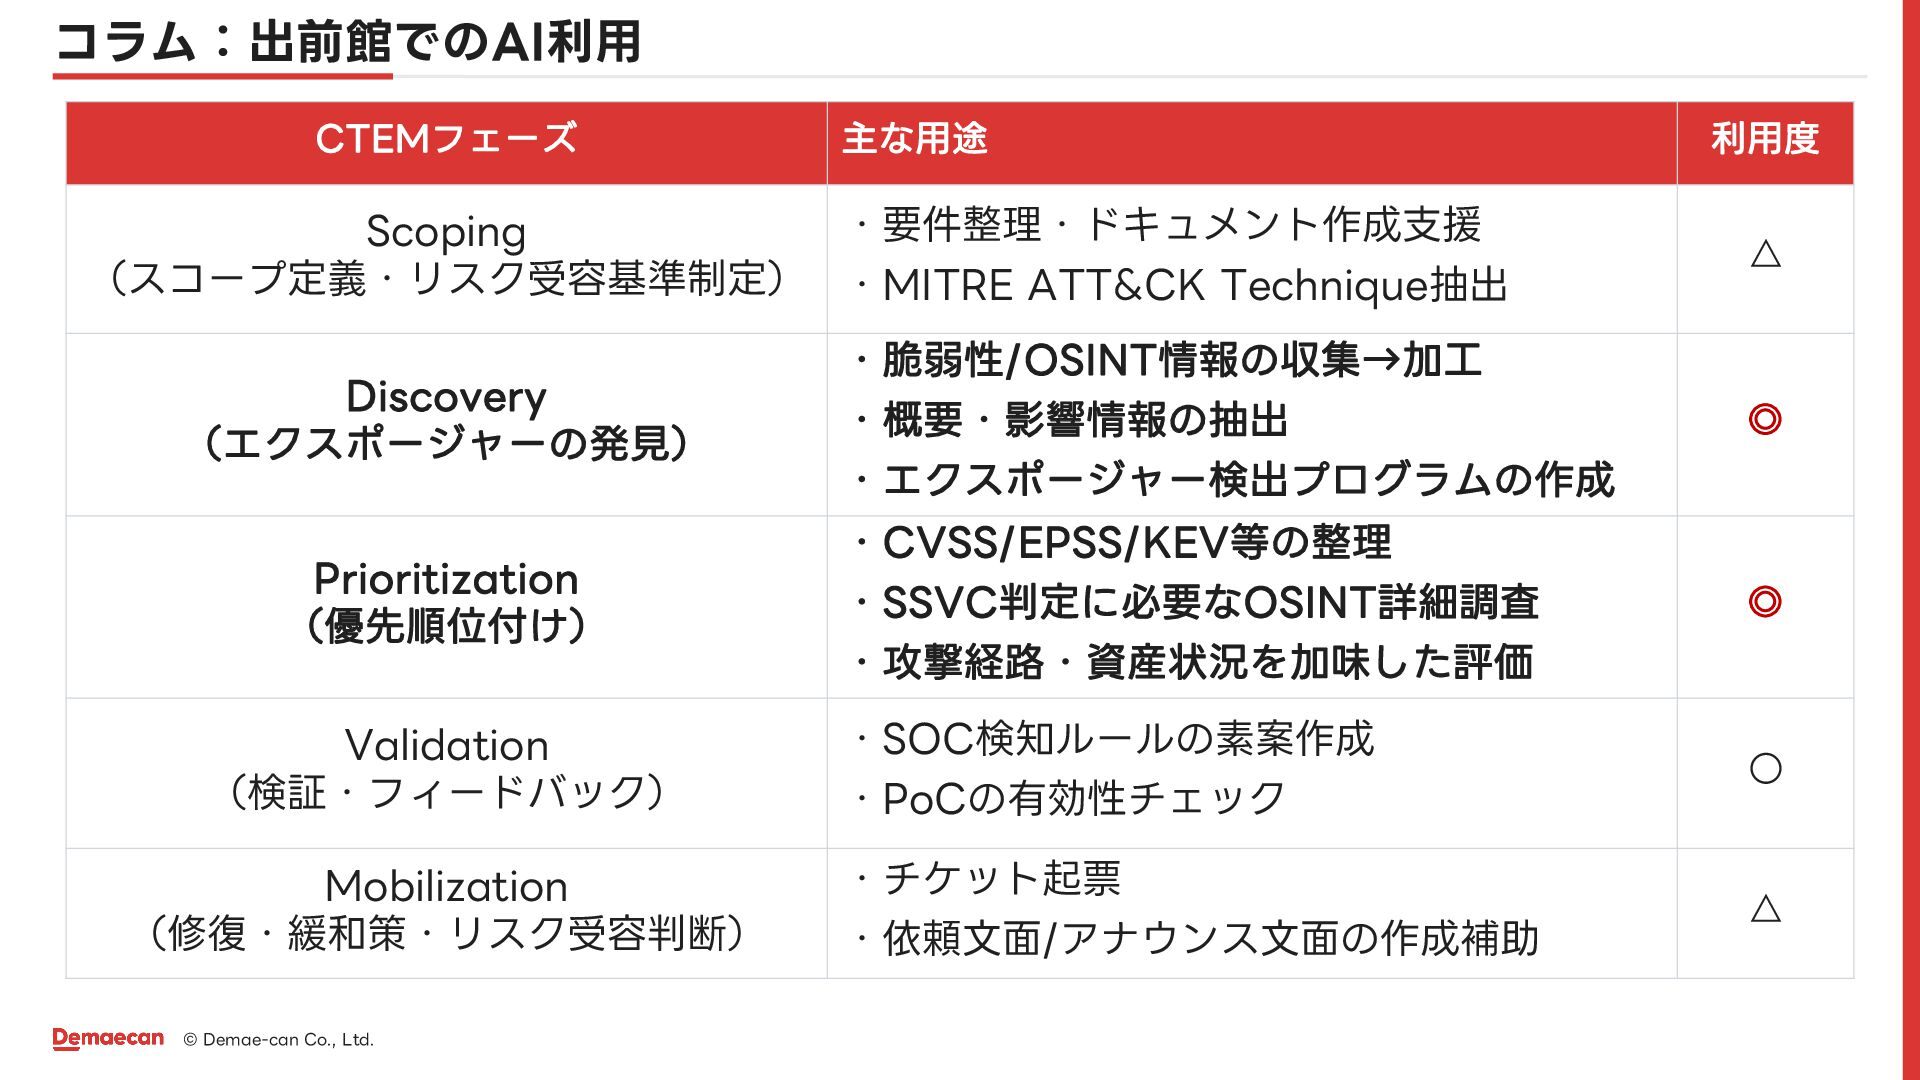
コラム:出前館でのAI利用 CTEMフェーズ 主な用途 ・要件整理・ドキュメント作成支援 Scoping (スコープ定義・リスク受容基準制定) ・MITRE ATT&CK Technique抽出 Discovery
(エクスポージャーの発見) Prioritization (優先順位付け) Validation (検証・フィードバック) Mobilization (修復・緩和策・リスク受容判断) © Demae-can Co., Ltd. ・脆弱性/OSINT情報の収集→加工 ・概要・影響情報の抽出 利用度 △ ◎ ・エクスポージャー検出プログラムの作成 ・CVSS/EPSS/KEV等の整理 ・SSVC判定に必要なOSINT詳細調査 ◎ ・攻撃経路・資産状況を加味した評価 ・SOC検知ルールの素案作成 ・PoCの有効性チェック ・チケット起票 ・依頼文面/アナウンス文面の作成補助 ◦ △ 11
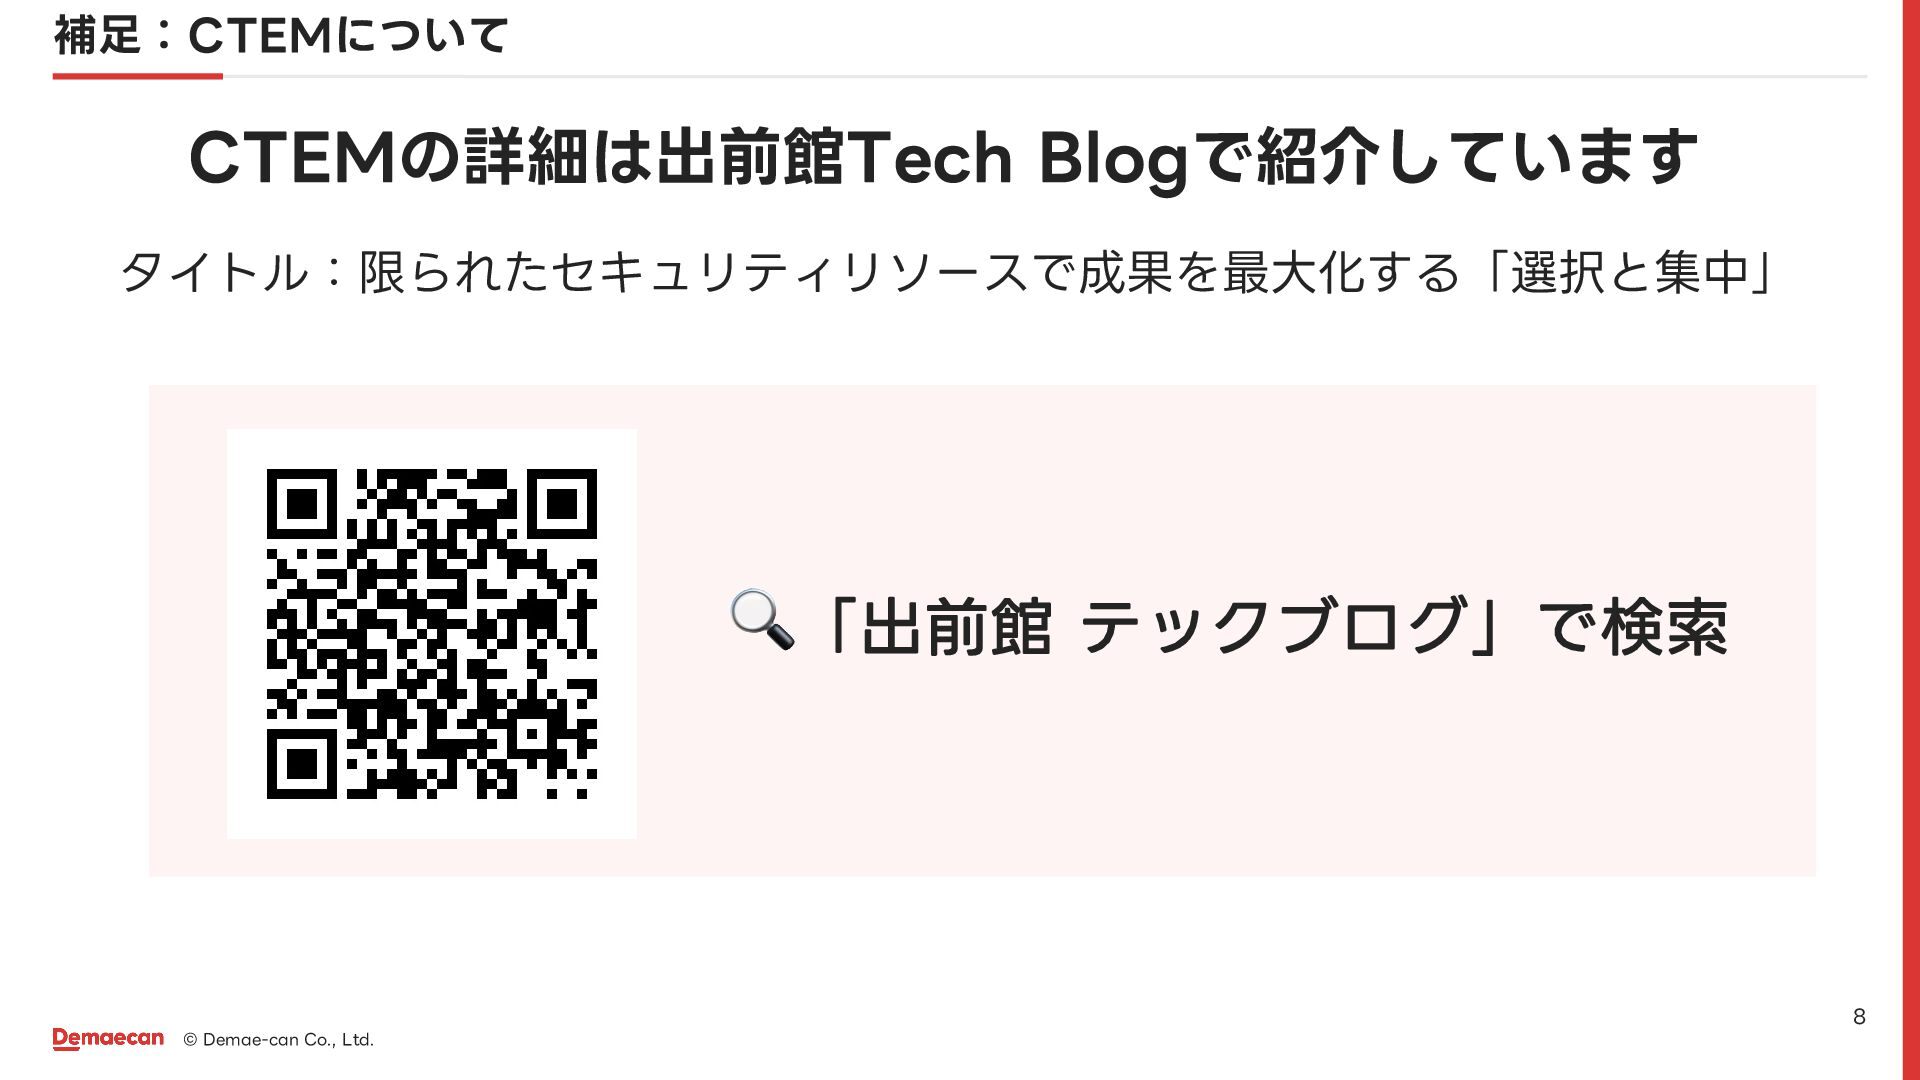
補足:CTEMについて CTEMの詳細は出前館Tech Blogで紹介しています タイトル:限られたセキュリティリソースで成果を最大化する「選択と集中」 🔍「出前館 テックブログ」で検索 © Demae-can Co., Ltd.
8
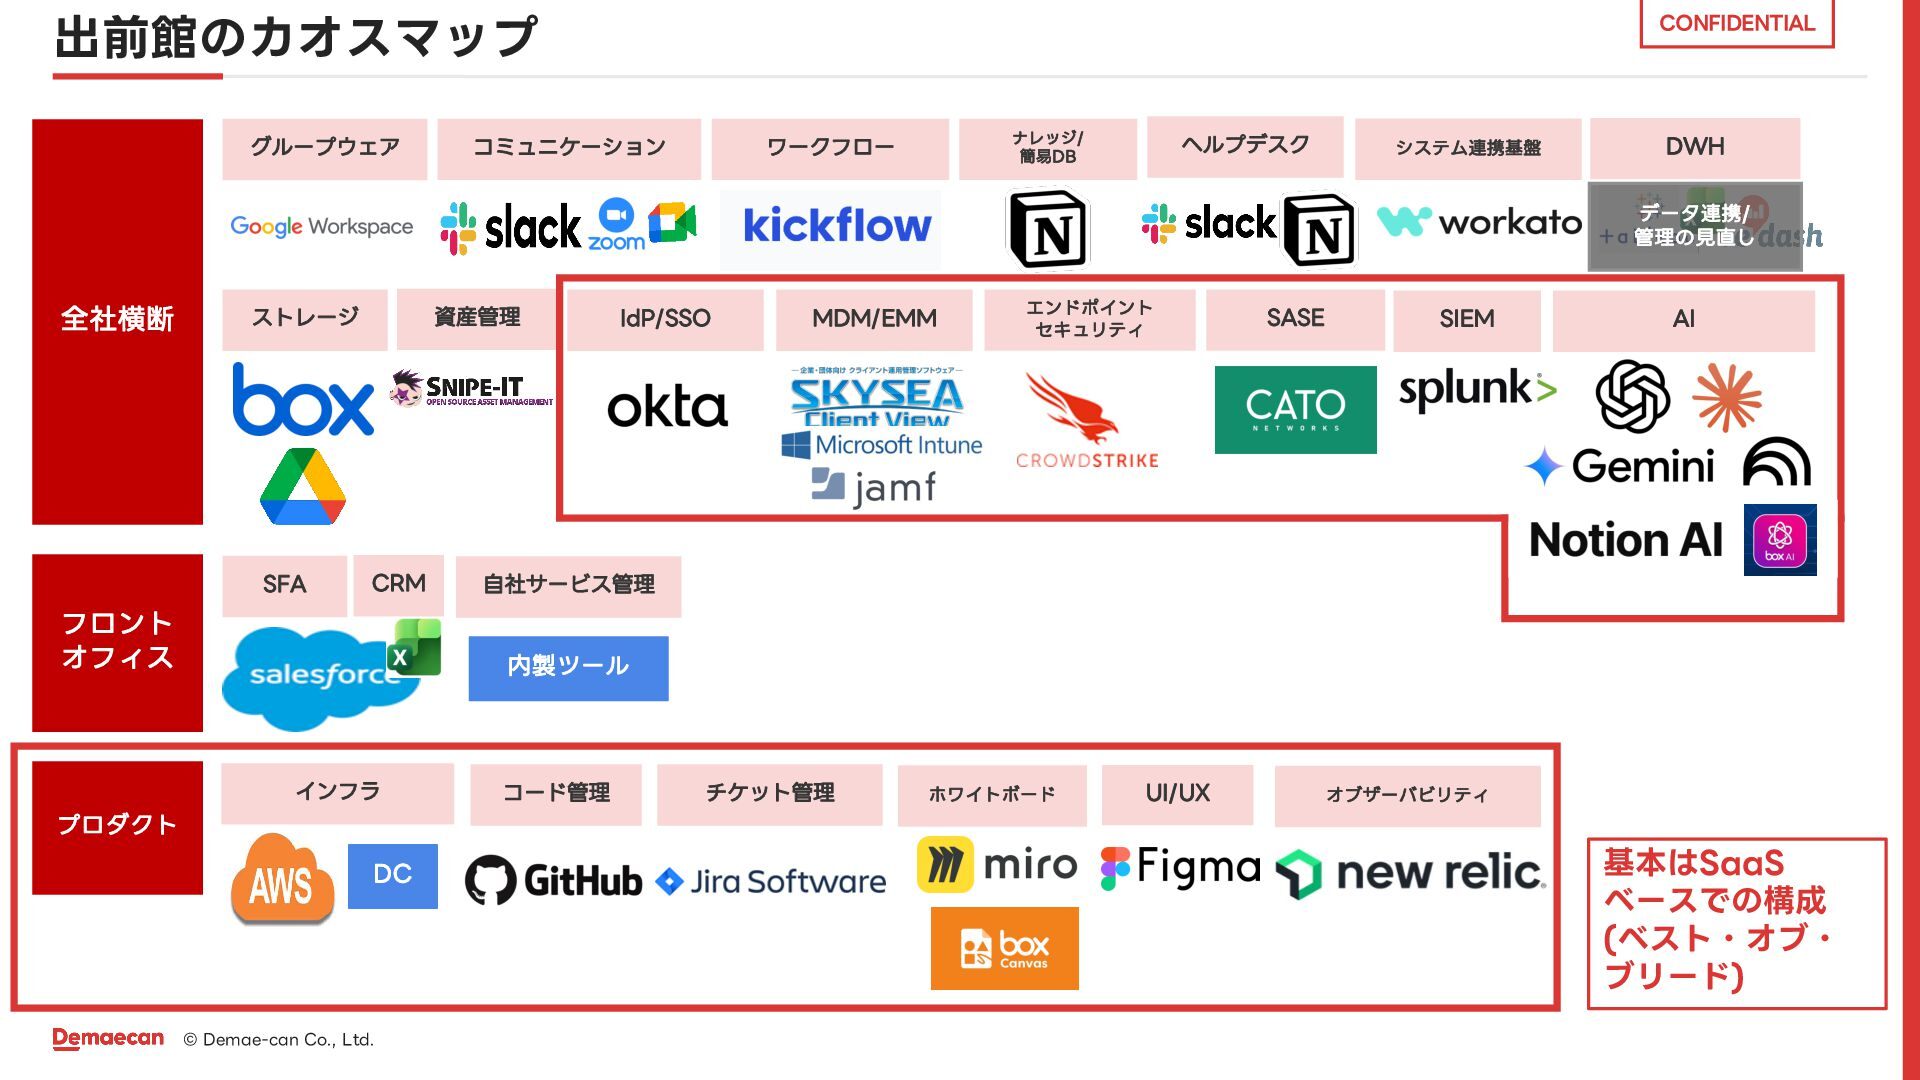
出前館のカオスマップ グループウェア CONFIDENTIAL コミュニケーション ナレッジ/ 簡易DB ワークフロー ヘルプデスク システム連携基盤 DWH
データ連携/ 管理の見直し 全社横断 資産管理 ストレージ SFA CRM フロント オフィス プロダクト IdP/SSO MDM/EMM エンドポイント セキュリティ SASE SIEM AI 自社サービス管理 内製ツール インフラ DC © Demae-can Co., Ltd. コード管理 チケット管理 ホワイトボード UI/UX オブザーバビリティ 基本はSaaS ベースでの構成 (ベスト・オブ・ ブリード)
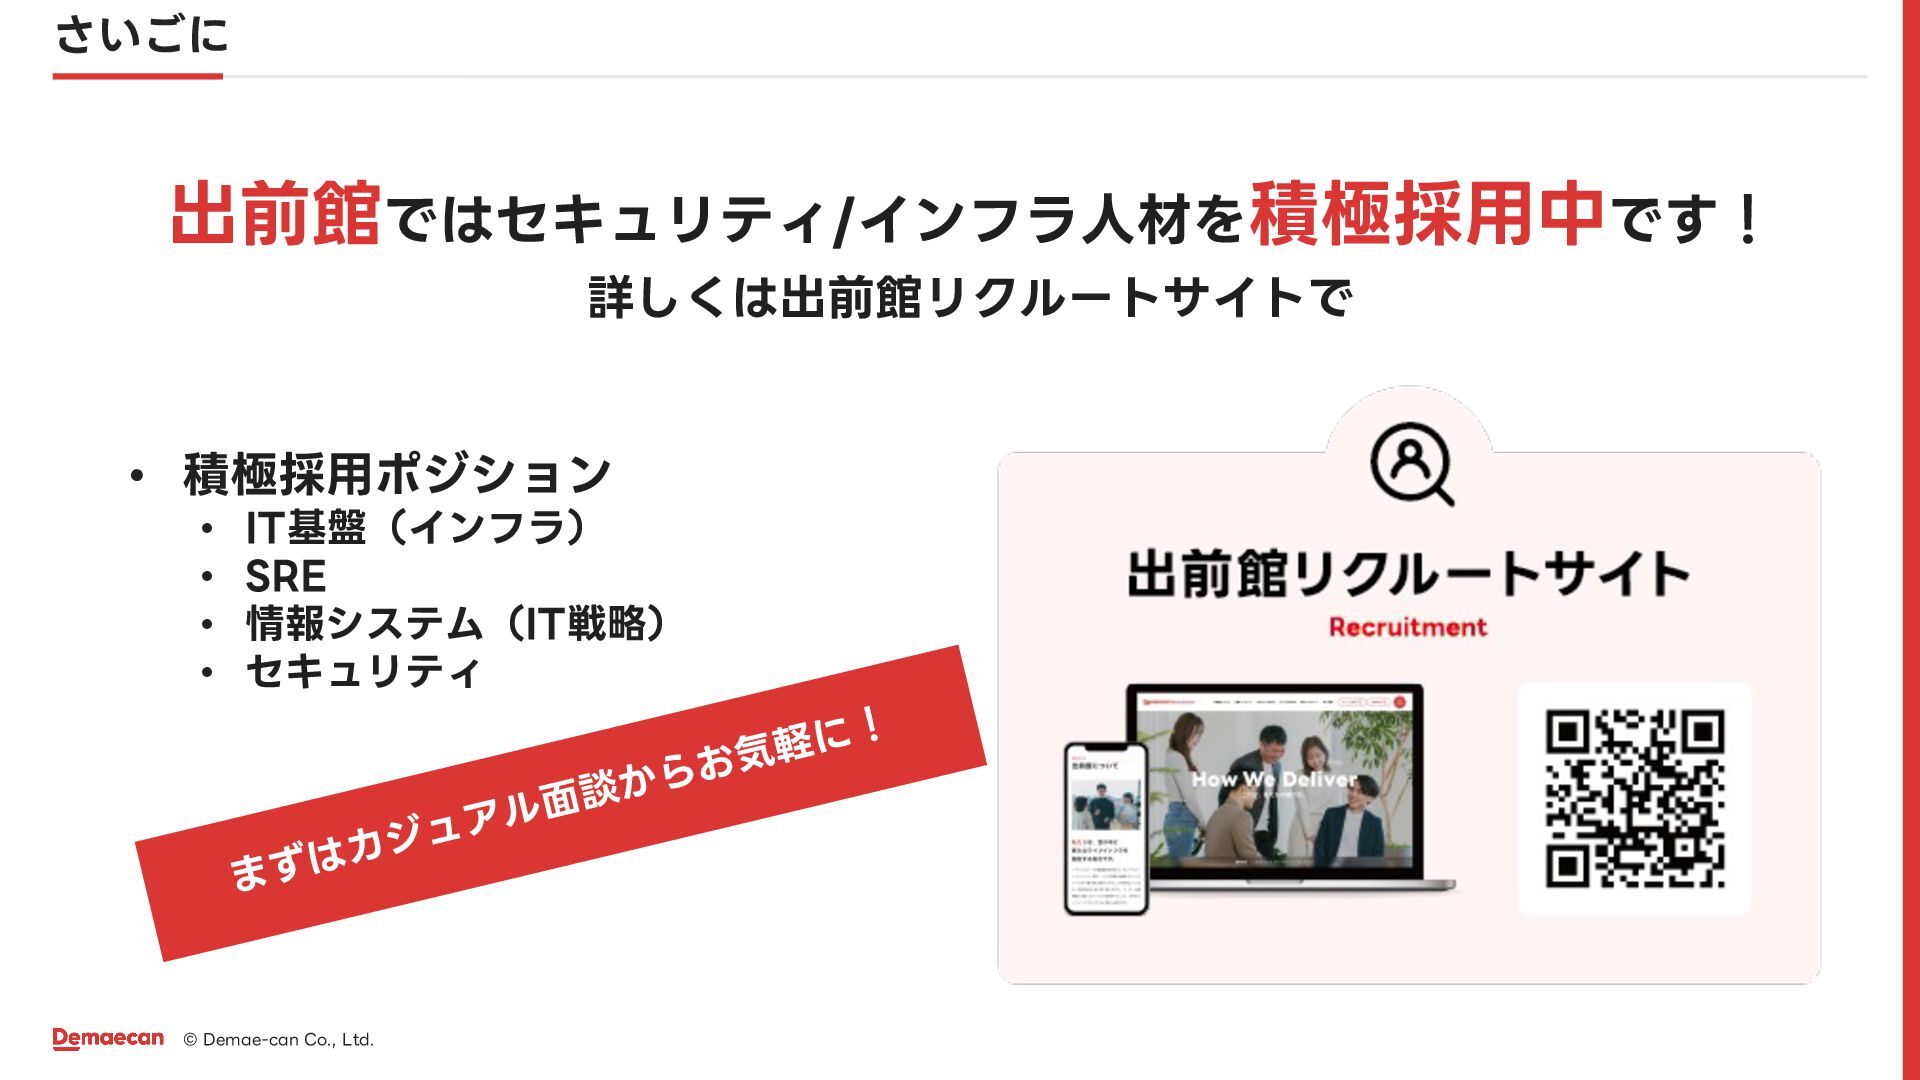
さいごに 出前館ではセキュリティ/インフラ人材を積極採用中です! 詳しくは出前館リクルートサイトで • 積極採用ポジション • • • • IT基盤(インフラ)
SRE 情報システム(IT戦略) セキュリティ ! に 軽 らお気 か 談 面 アル ュ ジ カ まずは © Demae-can Co., Ltd.
More Decks by 株式会社出前館
See All by 株式会社出前館
会社説明資料_最新版
demaecan
0
32k
出前館のメニュー登録・更新用APIをSpring Boot+Kafkaで実現したお話
demaecan
0
320
現実的なセキュリティ体制の構築 限られたリソースの中で成果を最大化する「選択と集中」
demaecan
8
6.2k
中期計画、2回作ってみた ~業務委託と正社員、両方の視点から~
demaecan
1
1.3k
複雑にからみあう複数のシステムを 要する出前館QAの実情、展望
demaecan
0
250
QA業務を変える(!?) AIを併用した不具合分析の実践
demaecan
0
340
出前館アプリの品質を支えるリリーストレインとその実践
demaecan
0
340
出前館アプリ進化論 アーキテクチャと組織のリアルな変⾰の舞台裏
demaecan
0
1.1k
Flutterにしてよかった?出前館アプリを2年運用して気づいたことを全部話します
demaecan
1
1.5k
Featured
See All Featured
The Mindset for Success: Future Career Progression
greggifford
PRO
0
570
The agentic SEO stack - context over prompts
schlessera
0
1k
Abbi's Birthday
coloredviolet
5
11k
Facilitating Awesome Meetings
lara
57
7.2k
Speed Design
sergeychernyshev
33
2.2k
Taking LLMs out of the black box: A practical guide to human-in-the-loop distillation
inesmontani
PRO
3
2.5k
Exploring anti-patterns in Rails
aemeredith
4
570
Highjacked: Video Game Concept Design
rkendrick25
PRO
2
590
How to Talk to Developers About Accessibility
jct
2
630
Visualization
eitanlees
153
17k
Designing for humans not robots
tammielis
254
26k
The SEO Collaboration Effect
kristinabergwall1
1
620


 demaecan
 greggifford
 schlessera
 coloredviolet
 lara
 sergeychernyshev
 inesmontani
 aemeredith
 rkendrick25
 jct
 eitanlees
 tammielis
 kristinabergwall1