клиента и сервера перед установлением связи между ними, причём в протоколе учтён тот факт, что начальный обмен информацией между клиентом и сервером происходит в незащищенной среде, а передаваемые пакеты могут быть перехвачены и модифицированы.
5, John Kohl / Clifford Neuman RFC 1510, 1993 г. RFC 4120, 2005 г. • Сетевая служба – «доверенный посредник», обеспечивающий безопасную сетевую проверку подлинности • Дает пользователю возможность работать на нескольких машинах сети • Использует криптографию с секретным ключом DES или Triple-DES (3DES) Kerberos
секрет, известный только этим двоим. Тогда любой из них сможет легко убедиться, что имеет дело со своим напарником. Для этого ему всего лишь придётся проверить, знает ли его собеседник общий секрет. Пункт 1. Договоренность о пароле. Пункт 2. Возникновение проблемы передачи пароля. Пункт 3. Решение проблемы передачи пароля. Пункт 4. Проблема обмена паролями. Пункт 5. Решение проблемы обмена паролями. Основная концепция
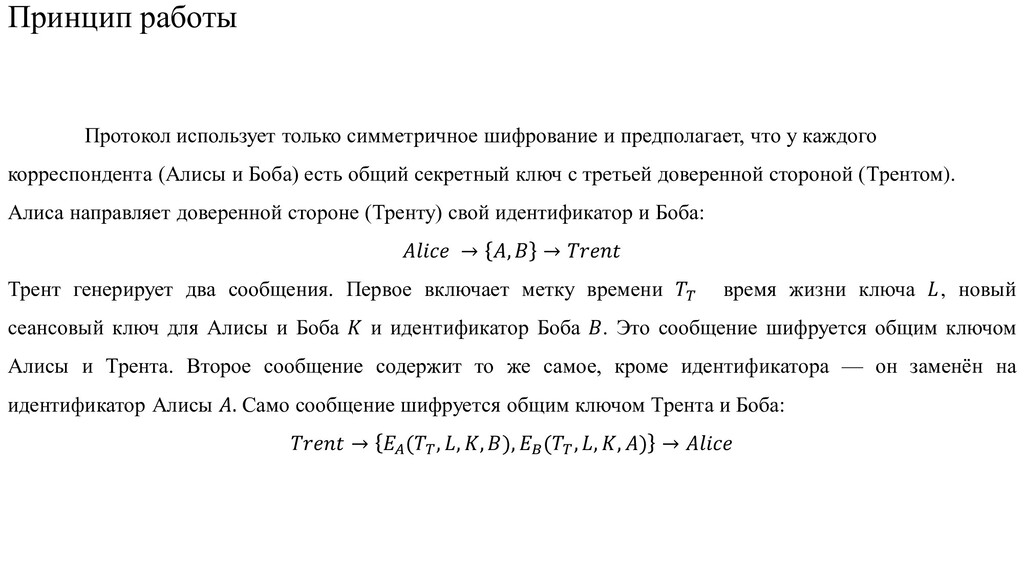
корреспондента (Алисы и Боба) есть общий секретный ключ с третьей доверенной стороной (Трентом). Алиса направляет доверенной стороне (Тренту) свой идентификатор и Боба: → , → Трент генерирует два сообщения. Первое включает метку времени время жизни ключа , новый сеансовый ключ для Алисы и Боба и идентификатор Боба . Это сообщение шифруется общим ключом Алисы и Трента. Второе сообщение содержит то же самое, кроме идентификатора — он заменён на идентификатор Алисы . Само сообщение шифруется общим ключом Трента и Боба: → ( , , , ), ( , , , ) → Принцип работы
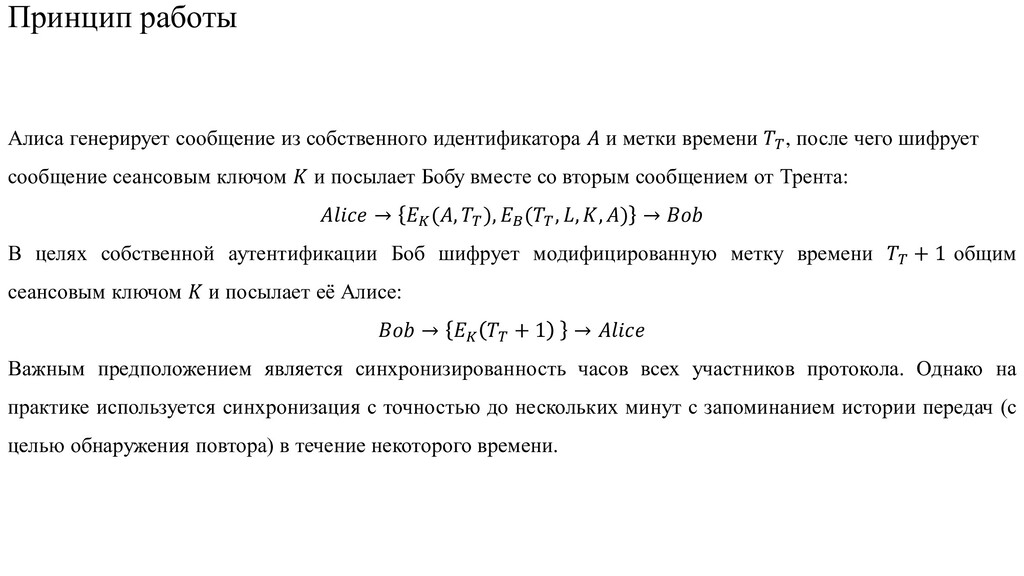
после чего шифрует сообщение сеансовым ключом и посылает Бобу вместе со вторым сообщением от Трента: → (, ), ( , , , ) → В целях собственной аутентификации Боб шифрует модифицированную метку времени + 1 общим сеансовым ключом и посылает её Алисе: → + 1 → Важным предположением является синхронизированность часов всех участников протокола. Однако на практике используется синхронизация с точностью до нескольких минут с запоминанием истории передач (с целью обнаружения повтора) в течение некоторого времени. Принцип работы


 swwweet
 addyosmani
 skipperchong
 quramy
 lfama
 eileencodes
 reverentgeek
 jonoalderson
 andyhume
 coloredviolet
 uxyall
 aleyda