Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
実例公開! AWS IAM Identity Center権限管理 お手軽自動化
Search
ezqy
July 01, 2025
Technology
20
0
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
実例公開! AWS IAM Identity Center権限管理 お手軽自動化
2025/06/30 TC3主催イベントでの登壇資料です
https://tc3.connpass.com/event/348419/
ezqy
July 01, 2025
More Decks by ezqy
See All by ezqy
MCP Serverを使った効率的なインフラ開発
ezqy
3
950
Other Decks in Technology
See All in Technology
越境するなら専門用語を使うな高校校歌 / If you wanna cross border, you shouldn't use jargon
vtryo
0
140
OpenTelemetryのメトリクスをCloudWatchに送ってPromQLで見てみた
ota1022
0
150
SREは、MCPとAutopilotをこう使え!
kazumax55
3
860
10Xに技術的負債をもたらした「2つの境界の歪み」その構造と解消への営み
10xinc
0
2k
AgentCore Runtime上にAgentic Coding基盤を構築・展開する際の設計ポイントと限界点 / Design considerations and limitations when building an agentic coding platform on AgentCore Runtime
har1101
4
230
Claude Code本って、 読む必要あるの?
oikon48
2
470
【技術的負債conf】事業成長に伴う技術的負債の説明責任とAIによるモニタリング、認知的負債について
i35_267
3
1.7k
ユーザー価値を届け続けるためにウォンテッドリーが大切にしている文化
kotaminato
0
170
銀行勘定系システムにおける開発プロセス刷新×AIによる環境モダナイゼーション / Development Process Transformation and AI-Driven Environment Modernization
muit
1
2.3k
synctest時代のhttptest Go 1.27で変わるHTTPサーバテストの裏側 / go conference2026 synctest and httptest
budougumi0617
1
3k
あけおめLINE 傾向とその対策
nasa9084
0
110
登壇の自信を奪う3匹のオバケ / 3 Ghosts That Rob You of Your Confidence in Public Speaking
pauli
9
990
Featured
See All Featured
Ethics towards AI in product and experience design
skipperchong
2
380
エンジニアに許された特別な時間の終わり
watany
109
250k
The untapped power of vector embeddings
frankvandijk
2
1.9k
Agile Actions for Facilitating Distributed Teams - ADO2019
mkilby
0
280
AI in Enterprises - Java and Open Source to the Rescue
ivargrimstad
0
1.5k
Un-Boring Meetings
codingconduct
0
420
Avoiding the “Bad Training, Faster” Trap in the Age of AI
tmiket
0
240
Claude Code どこまでも/ Claude Code Everywhere
nwiizo
67
58k
Designing Powerful Visuals for Engaging Learning
tmiket
1
550
Lightning talk: Run Django tests with GitHub Actions
sabderemane
0
260
個人開発の失敗を避けるイケてる考え方 / tips for indie hackers
panda_program
123
22k
Marketing to machines
jonoalderson
1
5.8k
Transcript
実例公開! AWS IAM Identity Center権限管理 お手軽自動化 tc3-japan @_ezqy 2025/06/30 最新AI
x 認証 技術勉強会
Ezaki Takaya / TC3 @_ezqy Platform Engineering / DevOps /
SRE
AWS IAM Identity Centerとは - シングルサインオン(SSO)機能 - 1度のアクセスで複数アカウントへアクセス - 柔軟なアクセス管理
- 細かく権限をカスタマイズ可能 - IDプロバイダーとの統合 - 外部IdPとの連携 (Google workspace, Okta等)
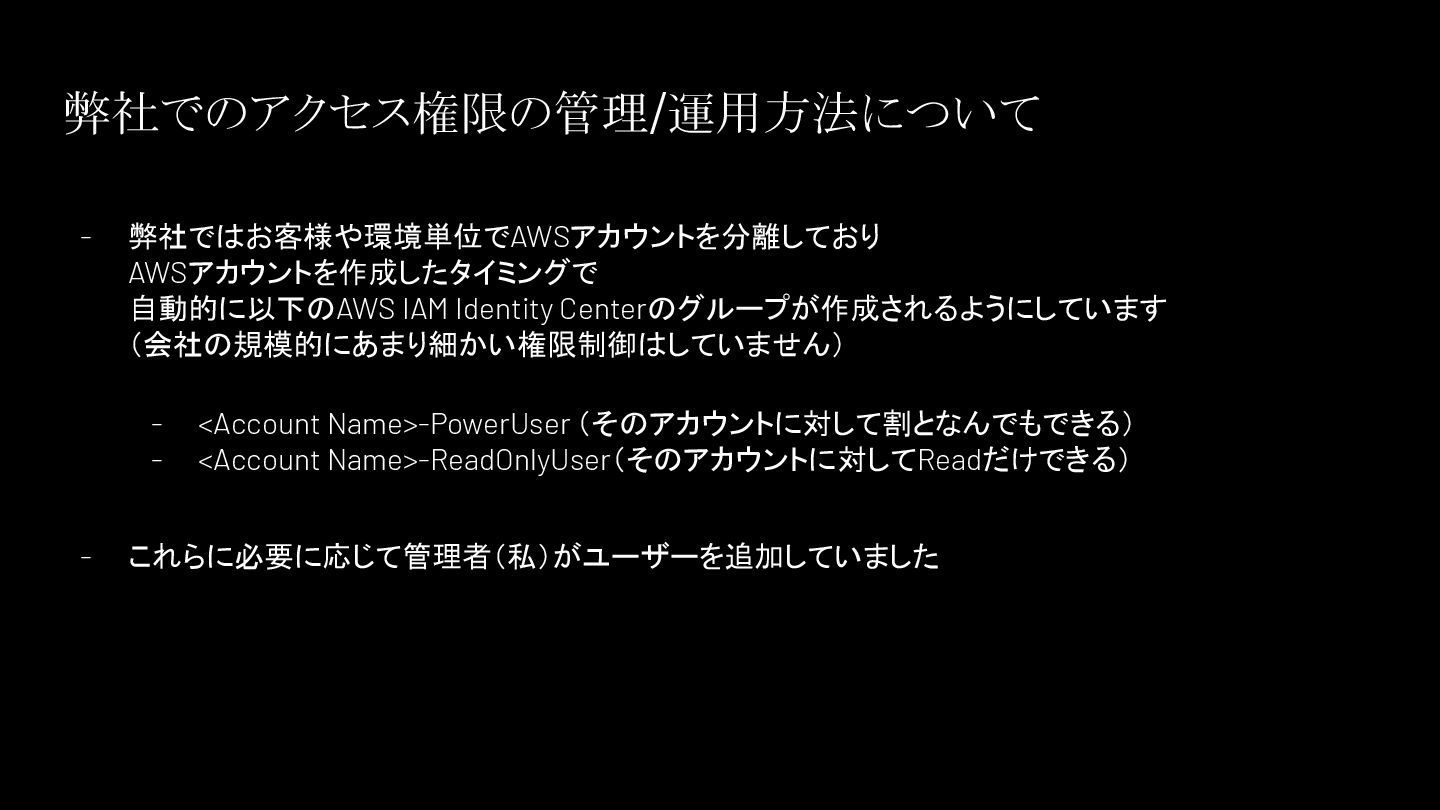
弊社でのアクセス権限の管理/運用方法について - 弊社ではお客様や環境単位でAWSアカウントを分離しており AWSアカウントを作成したタイミングで 自動的に以下のAWS IAM Identity Centerのグループが作成されるようにしています (会社の規模的にあまり細かい権限制御はしていません) -
<Account Name>-PowerUser (そのアカウントに対して割となんでもできる) - <Account Name>-ReadOnlyUser(そのアカウントに対してReadだけできる) - これらに必要に応じて管理者(私)がユーザーを追加していました
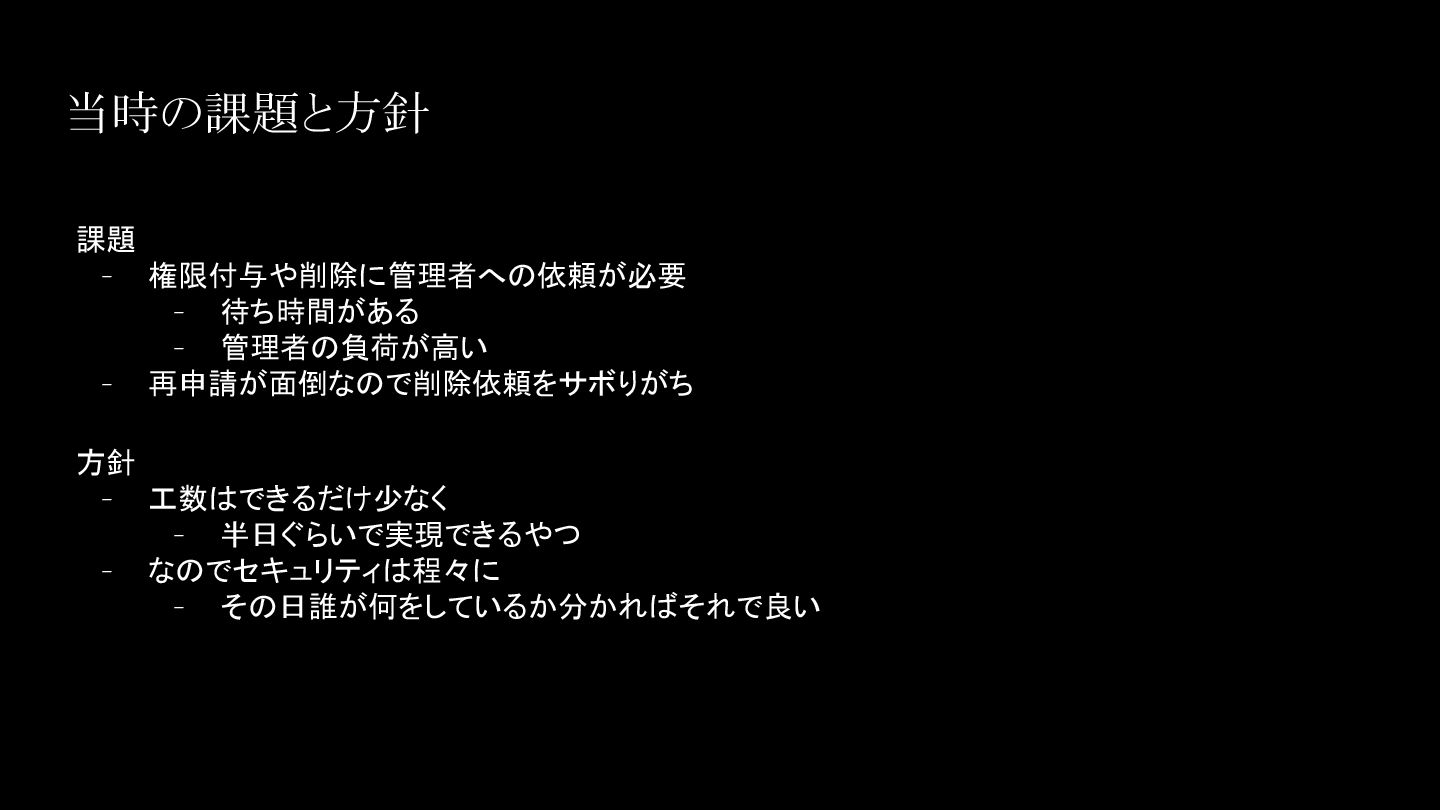
当時の課題と方針 課題 - 権限付与や削除に管理者への依頼が必要 - 待ち時間がある - 管理者の負荷が高い - 再申請が面倒なので削除依頼をサボりがち
方針 - 工数はできるだけ少なく - 半日ぐらいで実現できるやつ - なのでセキュリティは程々に - その日誰が何をしているか分かればそれで良い
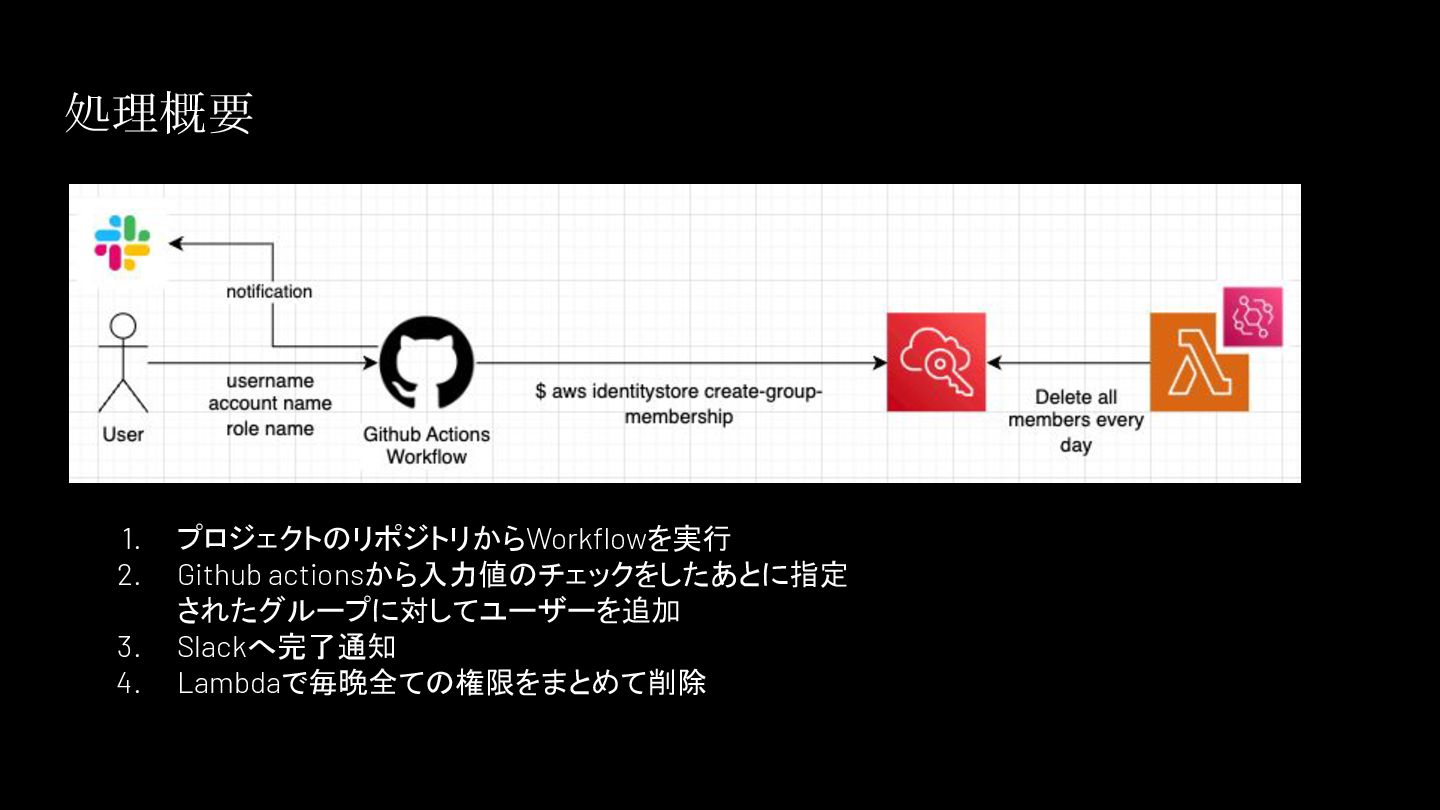
処理概要 1. プロジェクトのリポジトリからWorkflowを実行 2. Github actionsから入力値のチェックをしたあとに指定 されたグループに対してユーザーを追加 3. Slackへ完了通知 4.
Lambdaで毎晩全ての権限をまとめて削除
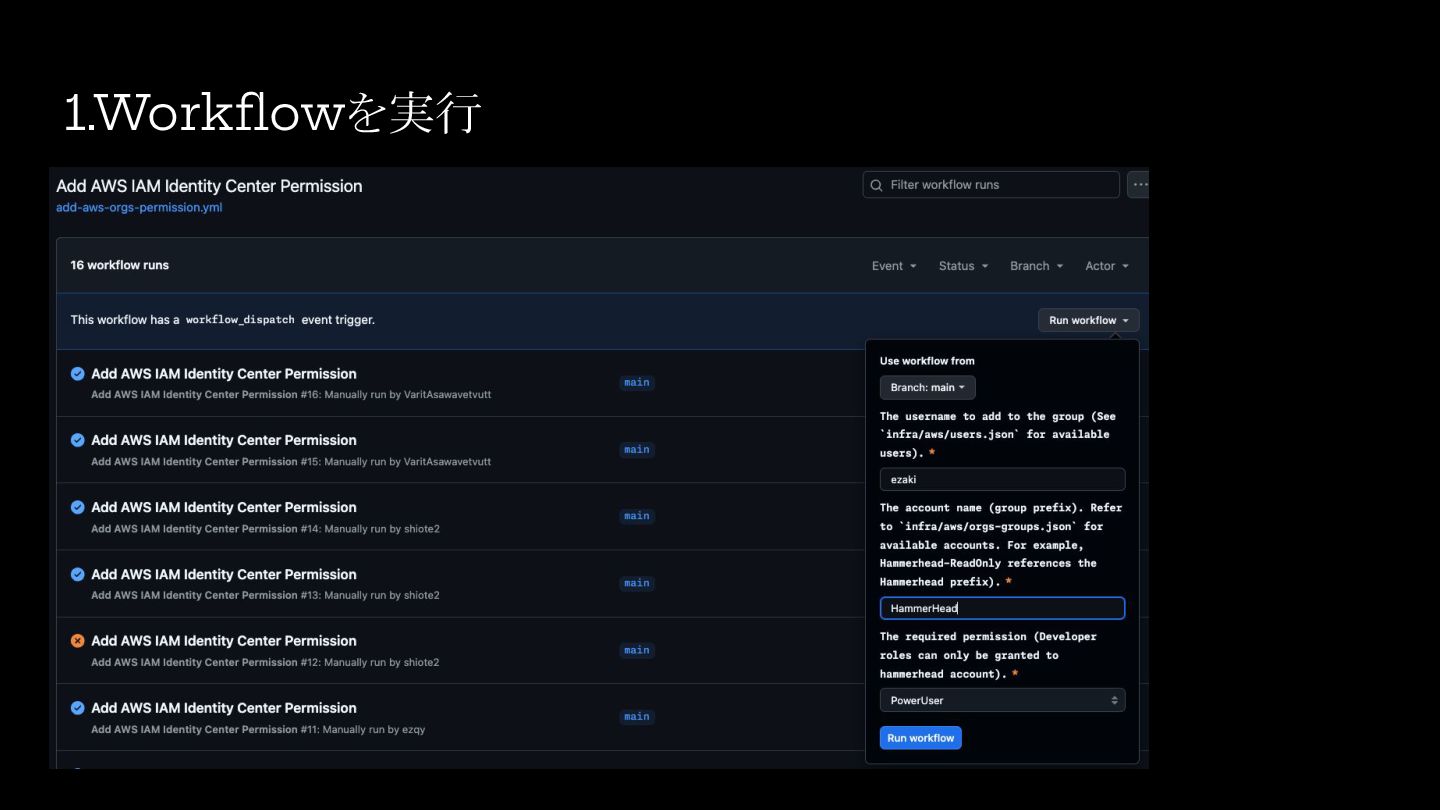
1.Workflowを実行
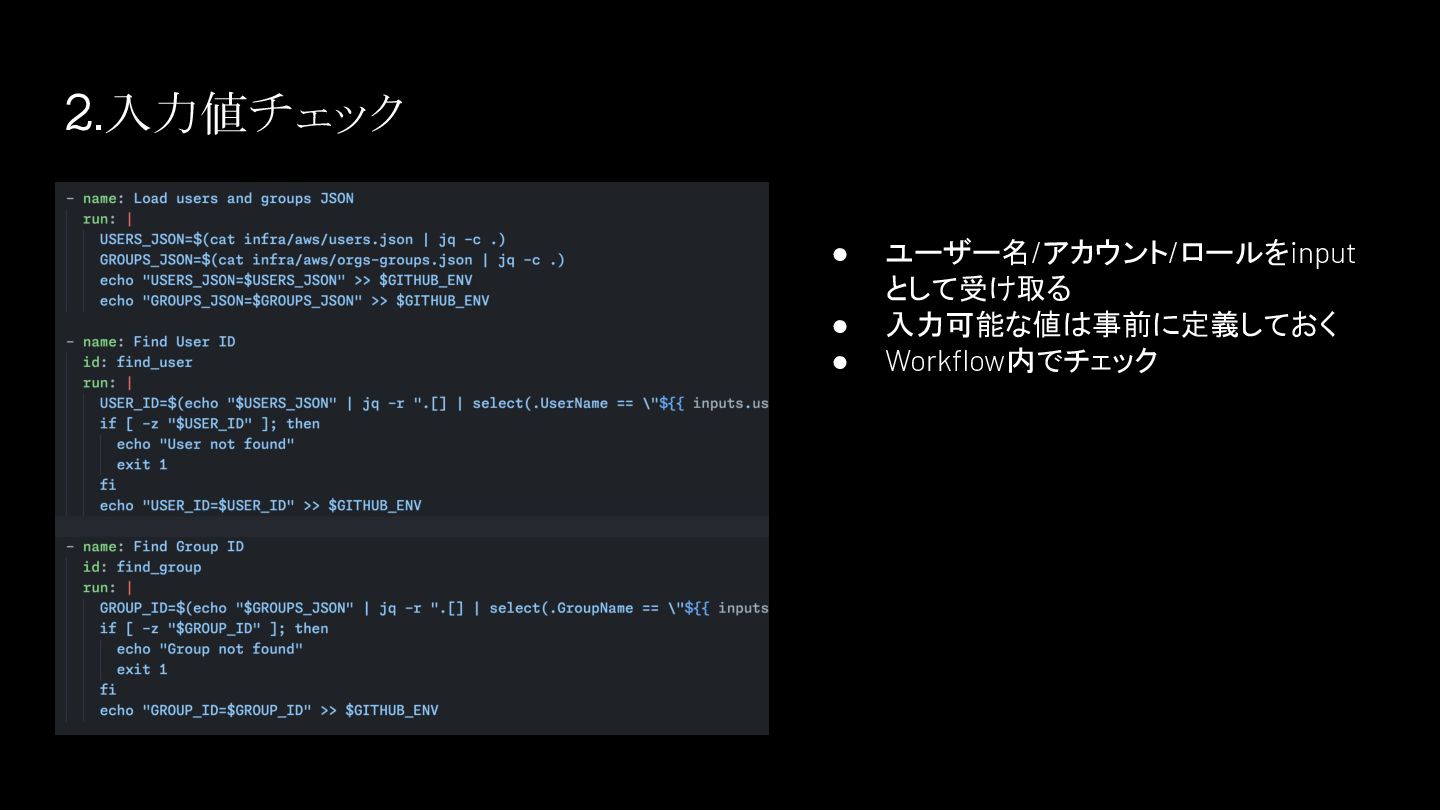
2.入力値チェック • ユーザー名/アカウント/ロールをinput として受け取る • 入力可能な値は事前に定義しておく • Workflow内でチェック
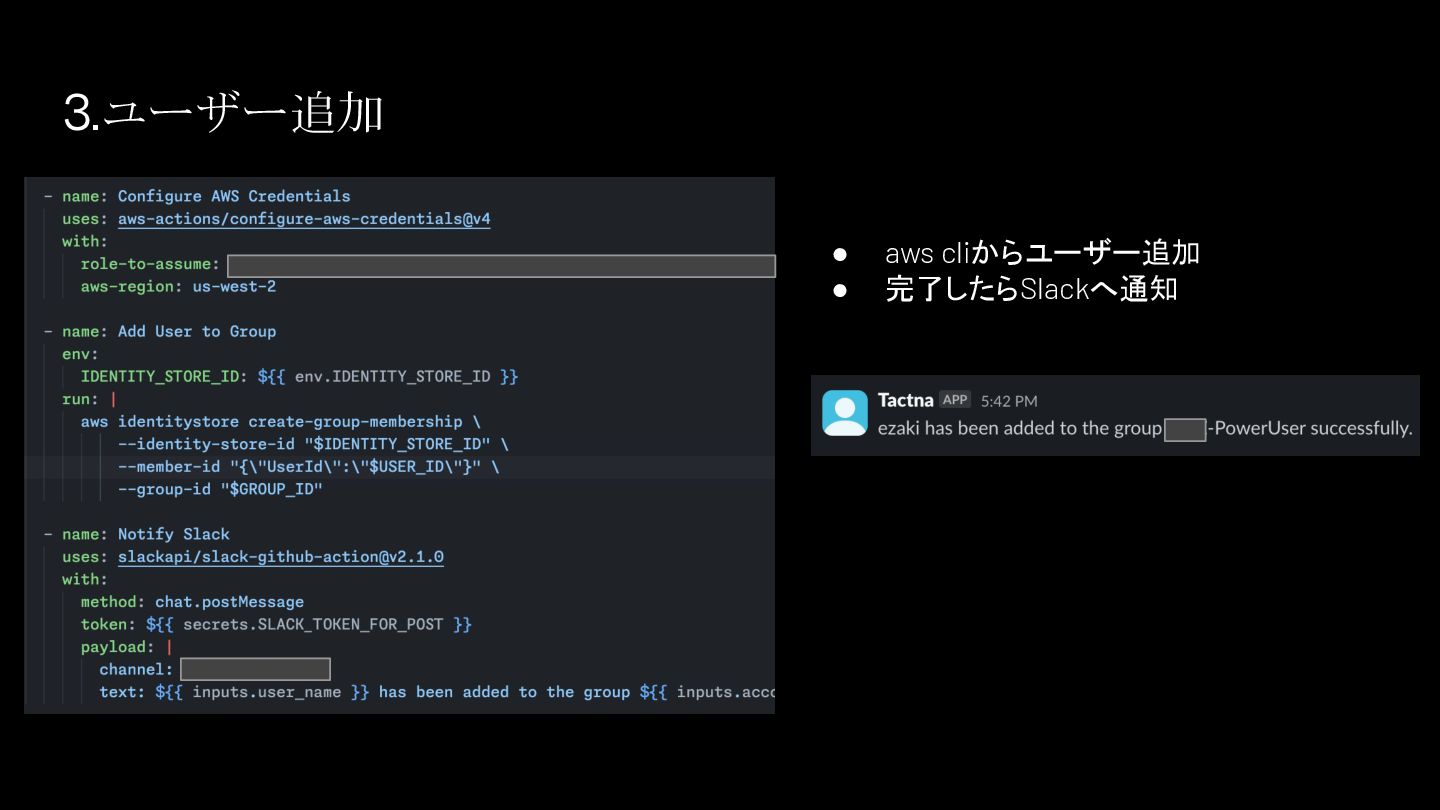
3.ユーザー追加 • aws cliからユーザー追加 • 完了したらSlackへ通知
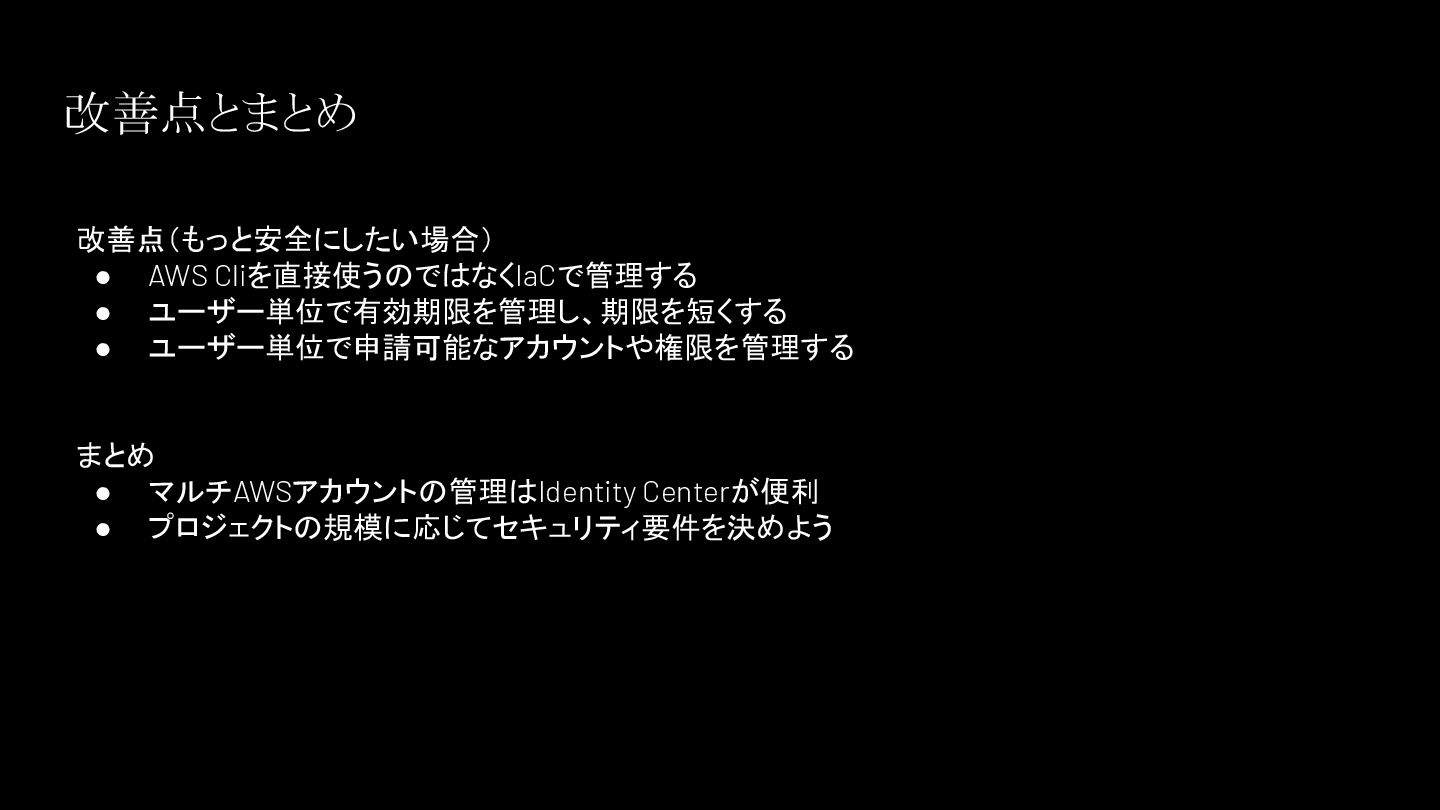
改善点とまとめ 改善点(もっと安全にしたい場合) • AWS Cliを直接使うのではなくIaCで管理する • ユーザー単位で有効期限を管理し、期限を短くする • ユーザー単位で申請可能なアカウントや権限を管理する まとめ
• マルチAWSアカウントの管理はIdentity Centerが便利 • プロジェクトの規模に応じてセキュリティ要件を決めよう


 ezqy
 vtryo
 ota1022
 kazumax55
 10xinc
 har1101
 oikon48
 i35_267
 kotaminato
 muit
 budougumi0617
 nasa9084
 pauli
 skipperchong
 watany
 frankvandijk
 mkilby
 ivargrimstad
 codingconduct
 tmiket
 nwiizo
 sabderemane
 panda_program
 jonoalderson