Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
Zero Trust Network
Search
Sponsored
·
SiteGround - Reliable hosting with speed, security, and support you can count on.
→
Hikaruru
November 29, 2019
Technology
150
0
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
Zero Trust Network
ゼロトラストネットワークに関する勉強結果をアウトプットしました。
Hikaruru
November 29, 2019
Other Decks in Technology
See All in Technology
M5Stackで作る BLEマウス GPSログの世界
tomokusaba
0
420
JAWSUG TOHOKU 青森支部 「LoGoチャット」のAWS移行で 乗り越えたこと
taketakekaho
0
330
オントロジーって 結局なにもの? AI エージェントに「意味」を渡す知識設計の話
greenmidori
0
180
Post AI時代のリファクタリング実践記 / Refactoring in the post AI era
kaminashi
1
230
⾮構造化データを価値に変える AI エージェント基盤とその組織
ivry_presentationmaterials
0
190
初海外で注意すべきこと12選!!!安全快適なre:invent生活にするために
yuuuuuuu168
1
160
AI導入は済んだ。次は統制を作り替える番だ_AI×開発組織 Summit 2026
techtekt
PRO
0
210
AIにシークレットを見せない、WSL2で安全な開発環境
yazm
0
300
Rustuna: Rustによる高速なOptuna実装
pfn
PRO
0
190
AIカンパニーへの転換を支えた、エンジニアの仕事の再定義
kworkdev
PRO
2
1.2k
AI駆動開発の時代になったのでトヨタ生産方式から見直す
terurou
7
6k
TinyGoでオブザーバビリティ?OpenTelemetryはTinyGoで使えるのか / Is OpenTelemetry available in TinyGo environment?
ymotongpoo
2
140
Featured
See All Featured
Fantastic passwords and where to find them - at NoRuKo
philnash
53
4k
The agentic SEO stack - context over prompts
schlessera
0
970
Digital Ethics as a Driver of Design Innovation
axbom
PRO
1
460
StorybookのUI Testing Handbookを読んだ
zakiyama
31
7k
Digital Projects Gone Horribly Wrong (And the UX Pros Who Still Save the Day) - Dean Schuster
uxyall
1
3.4k
The Psychology of Web Performance [Beyond Tellerrand 2023]
tammyeverts
49
3.6k
Code Reviewing Like a Champion
maltzj
529
40k
YesSQL, Process and Tooling at Scale
rocio
174
15k
The Illustrated Children's Guide to Kubernetes
chrisshort
51
53k
Site-Speed That Sticks
csswizardry
13
1.6k
BBQ
matthewcrist
90
10k
Odyssey Design
rkendrick25
PRO
2
870
Transcript
ゼロトラストネットワークとは、 a. 次世代のネットワークセキュリティ概念である。 b. ゼロトラストネットワークでは「社内は安全である」という前提の下で境界を守るセキュリティ対策ではなく、 「全て信頼できない(ゼロトラスト)ことを前提として、全てのデバイスのトラフィックの検査やログの取得 を行う」という性悪説に基づいている。 ゼロトラストネットワークは概念なので、それ単体では何の意味もない。 ただ、ローカルブレークアウト構成には相性の良い考え方だと思う。 従来オンプレを経由してアクセスさせていたものを、エンドポイントからクラウドに直接アクセスさせるとなれば、
情シスも黙ってないですよね。 真っ先にセキュリティは大丈夫なのかー とか どうやってアクセス制御するんだーとかなるわけです。 「最近ではゼロトラストネットワークという新しい考え方があってですね。すべて信頼できないという前提に立っ て設計することで、従来のセキュリティレベル以上で直接アクセスを実現できるんですよ(どや)」 おまけ:既に実装されておりました(汗 BeyondCorp(https://cloud.google.com/beyondcorp/?hl=ja) 以下、紹介文抜粋 Google での 8 年に及ぶゼロトラスト ネットワークの構築を基に、コミュニティから寄せられた最善のアイデアや ベスト プラクティスを加味して設計されたゼロトラスト セキュリティ モデルを Google が実装したものです。
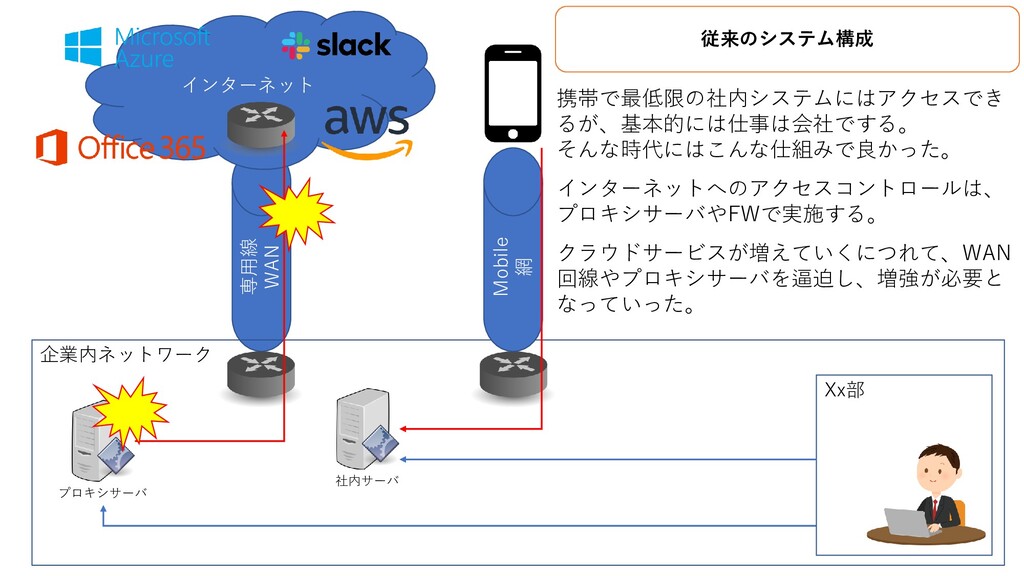
Xx部 専用線 WAN インターネット 企業内ネットワーク プロキシサーバ Mobile 網 社内サーバ 携帯で最低限の社内システムにはアクセスでき
るが、基本的には仕事は会社でする。 そんな時代にはこんな仕組みで良かった。 インターネットへのアクセスコントロールは、 プロキシサーバやFWで実施する。 クラウドサービスが増えていくにつれて、WAN 回線やプロキシサーバを逼迫し、増強が必要と なっていった。 従来のシステム構成
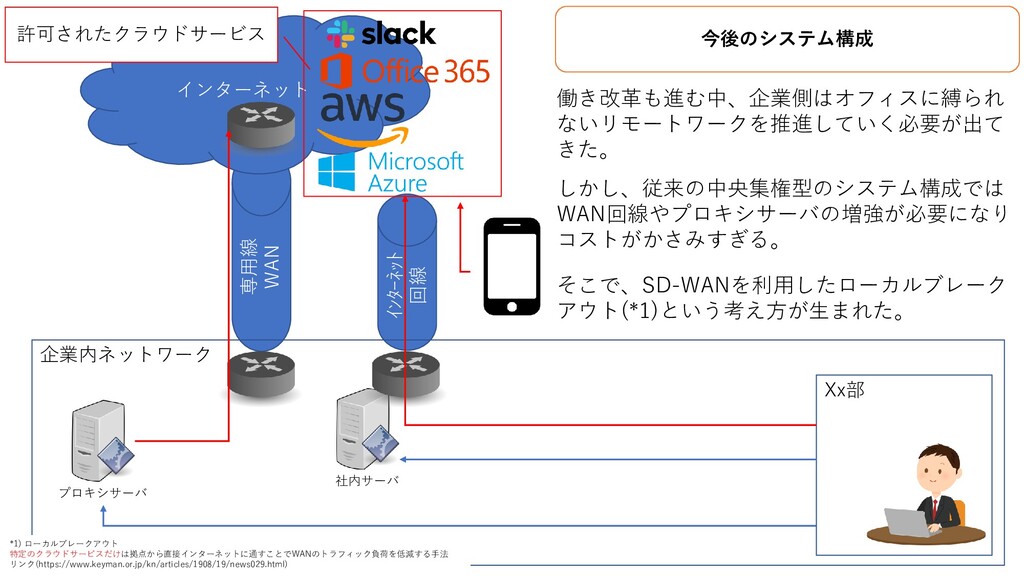
Xx部 インターネット 回線 専用線 WAN インターネット 企業内ネットワーク プロキシサーバ 社内サーバ 働き改革も進む中、企業側はオフィスに縛られ
ないリモートワークを推進していく必要が出て きた。 しかし、従来の中央集権型のシステム構成では WAN回線やプロキシサーバの増強が必要になり コストがかさみすぎる。 そこで、SD-WANを利用したローカルブレーク アウト(*1)という考え方が生まれた。 *1) ローカルブレークアウト 特定のクラウドサービスだけは拠点から直接インターネットに通すことでWANのトラフィック負荷を低減する手法 リンク(https://www.keyman.or.jp/kn/articles/1908/19/news029.html) 許可されたクラウドサービス 今後のシステム構成

 SiteGround - Reliable hosting with speed, security, and support you can count on.


 tomokusaba
 taketakekaho
 greenmidori
 kaminashi
 ivry_presentationmaterials
 yuuuuuuu168
 techtekt
 yazm
 pfn
 kworkdev
 terurou
 ymotongpoo
 philnash
 schlessera
 axbom
 zakiyama
 uxyall
 tammyeverts
 maltzj
 rocio
 chrisshort
 csswizardry
 matthewcrist
 rkendrick25