Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
突然PCI DSS担当になった人が話すPCI DSS入門
Search
gu5_bm
February 15, 2020
Technology
130
0
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
突然PCI DSS担当になった人が話すPCI DSS入門
#ssmjp 2020/02の1 での発表資料を少し修正したものです。
https://ssmjp.connpass.com/event/163961/
gu5_bm
February 15, 2020
More Decks by gu5_bm
See All by gu5_bm
意外と知らない!? 失業保険の話
gu5_bm
0
69
Other Decks in Technology
See All in Technology
Browser Spec: Testing Hotwire with Ruby
takahashim
1
120
ストレスなくAIと付き合いたい!こんなときどうしてる?
namiki64
3
490
UniFi(ユニファイ)AIカメラの現場活用
ludicmind
1
440
大型犬好きによるPugの紹介
yamanoku
1
160
20261017福岡devIO 「AIは"良いダッシュボード"を作れるか?
jtakeda
0
140
スキマバイトという雇用形態は存在しないので、雇用期間1日のアルバイト契約を事業者とワーカーが結ぶ手続きを支えるのがタイミーなんです
akitoshiga
0
200
Claude Code本は、どのように執筆チームで書かれたか
oikon48
1
380
エンタメ企業のM&Aを支えるデータ基盤 ― 統合から店舗のリアルタイム分析まで / Data Engineering Summit 2026
genda
0
170
Railsで挑む大量データ永続化 〜600億件を永続化するための設計とボトルネックとの戦い〜
occhi
1
580
AI時代のPRレビューにどう向き合うか?
kairim0
1
240
触りたくないデータに、どう触るか AI時代のRBACアクセスガバナンス
ivry_presentationmaterials
0
260
「Docker Desktop不要の時代」は 来たのか?
ueponx
0
770
Featured
See All Featured
A Guide to Academic Writing Using Generative AI - A Workshop
ks91
PRO
1
520
Neural Spatial Audio Processing for Sound Field Analysis and Control
skoyamalab
0
570
Fireside Chat
paigeccino
43
4.1k
Are puppies a ranking factor?
jonoalderson
2
4.1k
世界の人気アプリ100個を分析して見えたペイウォール設計の心得
akihiro_kokubo
PRO
74
43k
Designing for Performance
lara
612
70k
Impact Scores and Hybrid Strategies: The future of link building
tamaranovitovic
0
460
The Cost Of JavaScript in 2023
addyosmani
55
10k
What's in a price? How to price your products and services
michaelherold
247
13k
The Invisible Side of Design
smashingmag
301
52k
Crafting Experiences
bethany
1
380
Leading Effective Engineering Teams in the AI Era
addyosmani
9
2.7k
Transcript
突然PCI DSS担当になった人が話す PCI DSS入門 ぐご (@gu5_bm) 2020/02/13
おやくそく 本スライドおよび発言は、全て個人的なもの です。過去・現在・未来において所属・勤務・ 関係する団体・組織の見解を代表するもので はありません。 正確性・完全性・無謬性等の内容の保証は一 切しません。 #ssmjp
2020/2/13 2 突然PCI DSS担当になった人が話すPCI DSS入門
自己紹介 名前: ぐご(@gu5_bm) 何でも屋エンジニア もともとはWindows用ドライバーの開発 ストレージ製品導入のプロフェショナルサービス
Windows SDKのテクニカルサポート C#でWebアプリを開発していたら、なぜか個人情報保護管 理者にも 初ssmjp: 2020年1月(前回) 現在無職 #ssmjp 2020/2/13 3 突然PCI DSS担当になった人が話すPCI DSS入門
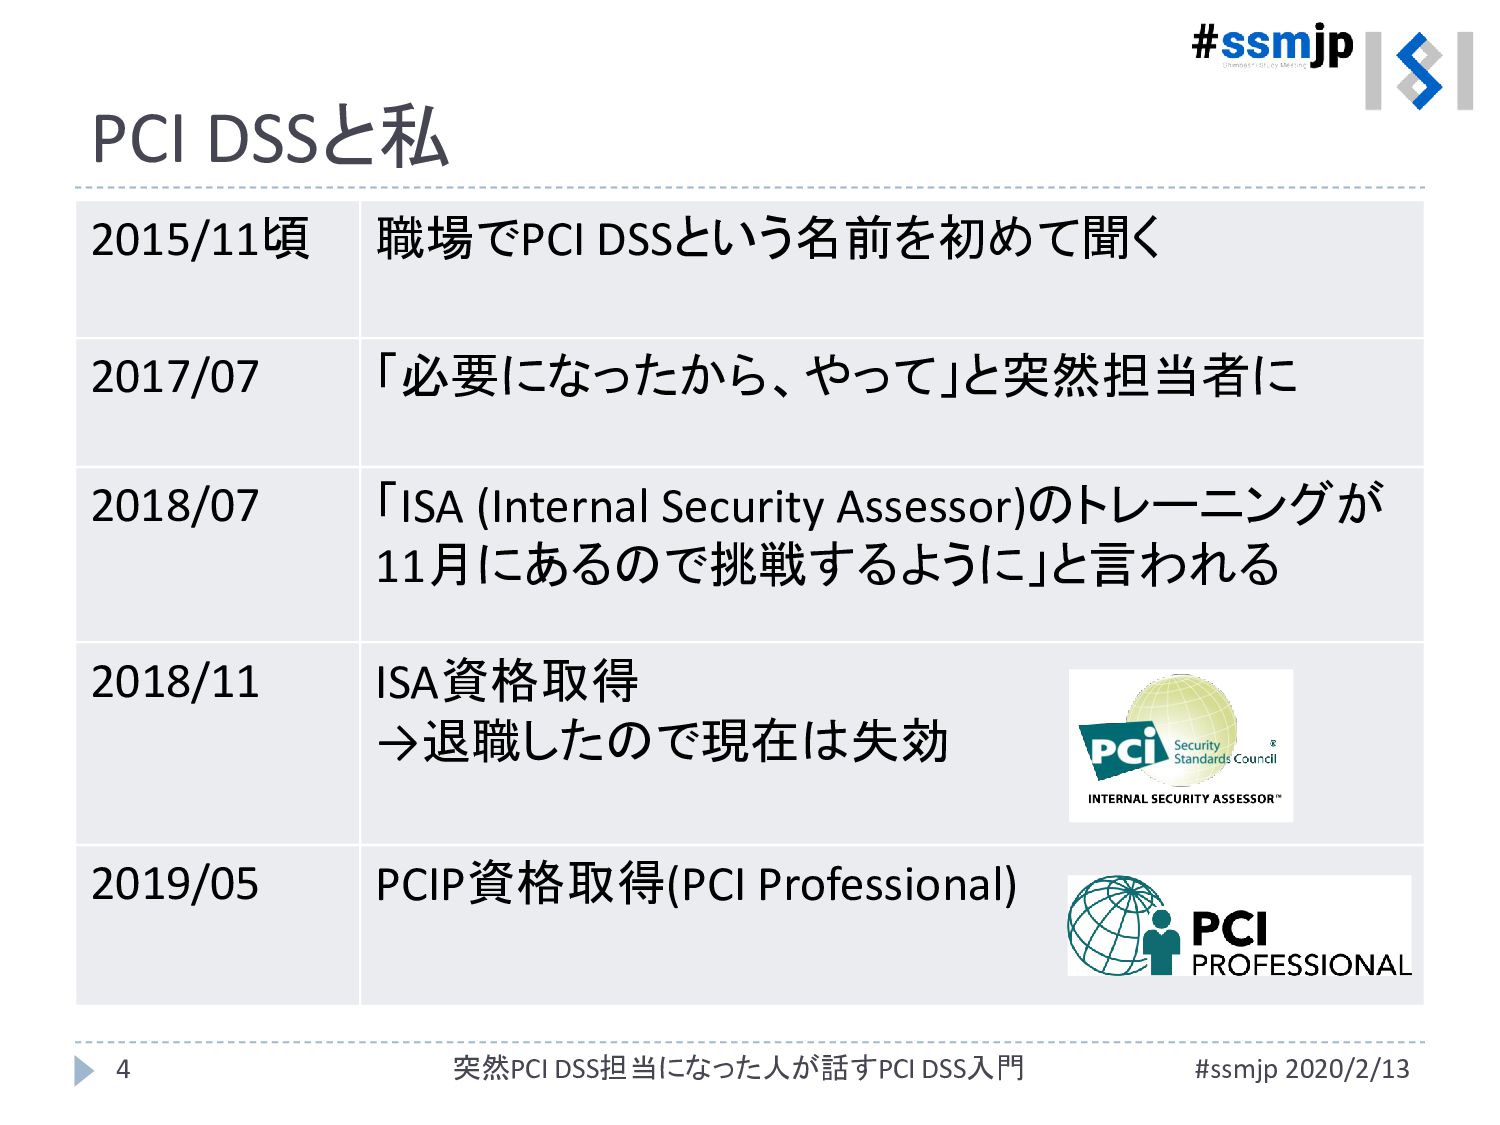
PCI DSSと私 2015/11頃 職場でPCI DSSという名前を初めて聞く 2017/07 「必要になったから、やって」と突然担当者に 2018/07 「ISA (Internal
Security Assessor)のトレーニングが 11月にあるので挑戦するように」と言われる 2018/11 ISA資格取得 →退職したので現在は失効 2019/05 PCIP資格取得(PCI Professional) #ssmjp 2020/2/13 4 突然PCI DSS担当になった人が話すPCI DSS入門
今日のお話 「突然PCI DSS担当になった人」向け PCI DSSを理解するために知っておくとよい情報 スコープ
非保持化 担当になった時のおすすめ情報 同じ苦労はさせたくない よくある12要件の話やペイメントネットワーク の話はしません #ssmjp 2020/2/13 5 突然PCI DSS担当になった人が話すPCI DSS入門
“PCI DSS”? PCIDSS? スペース有り無し 今日のスケジュールにも両方の表記 Googleトレンドに聞いてみました
日本 全世界 #ssmjp 2020/2/13 6 突然PCI DSS担当になった人が話すPCI DSS入門
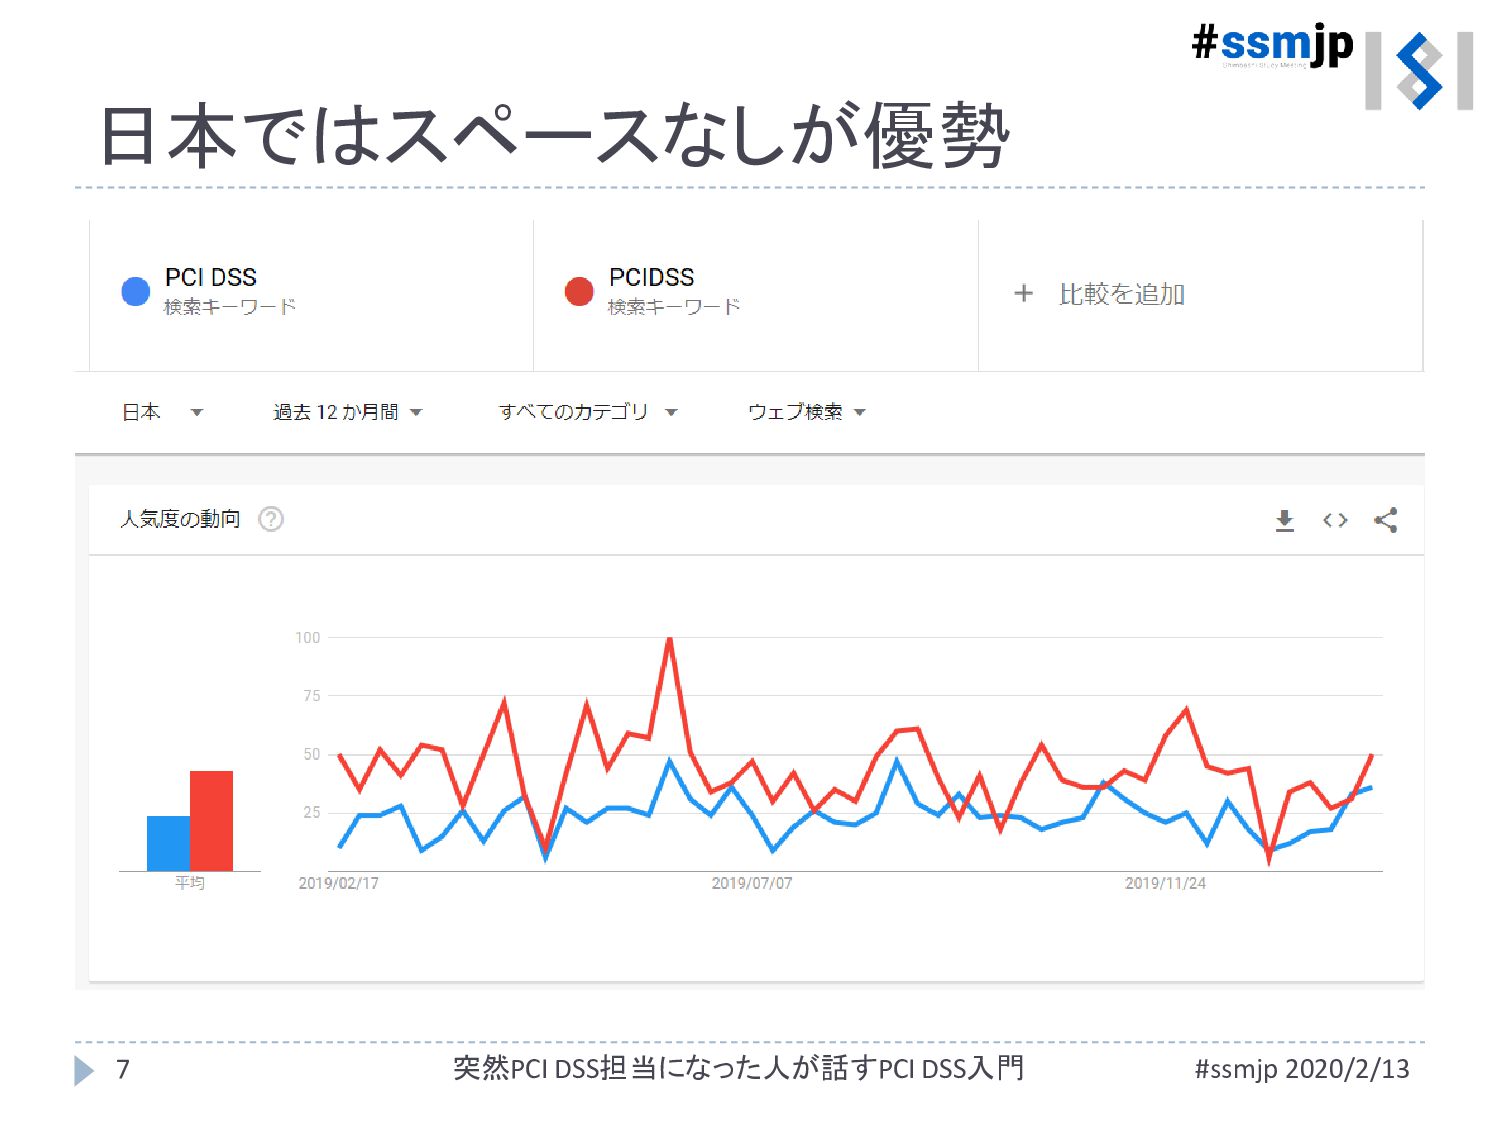
日本ではスペースなしが優勢 #ssmjp 2020/2/13 7 突然PCI DSS担当になった人が話すPCI DSS入門
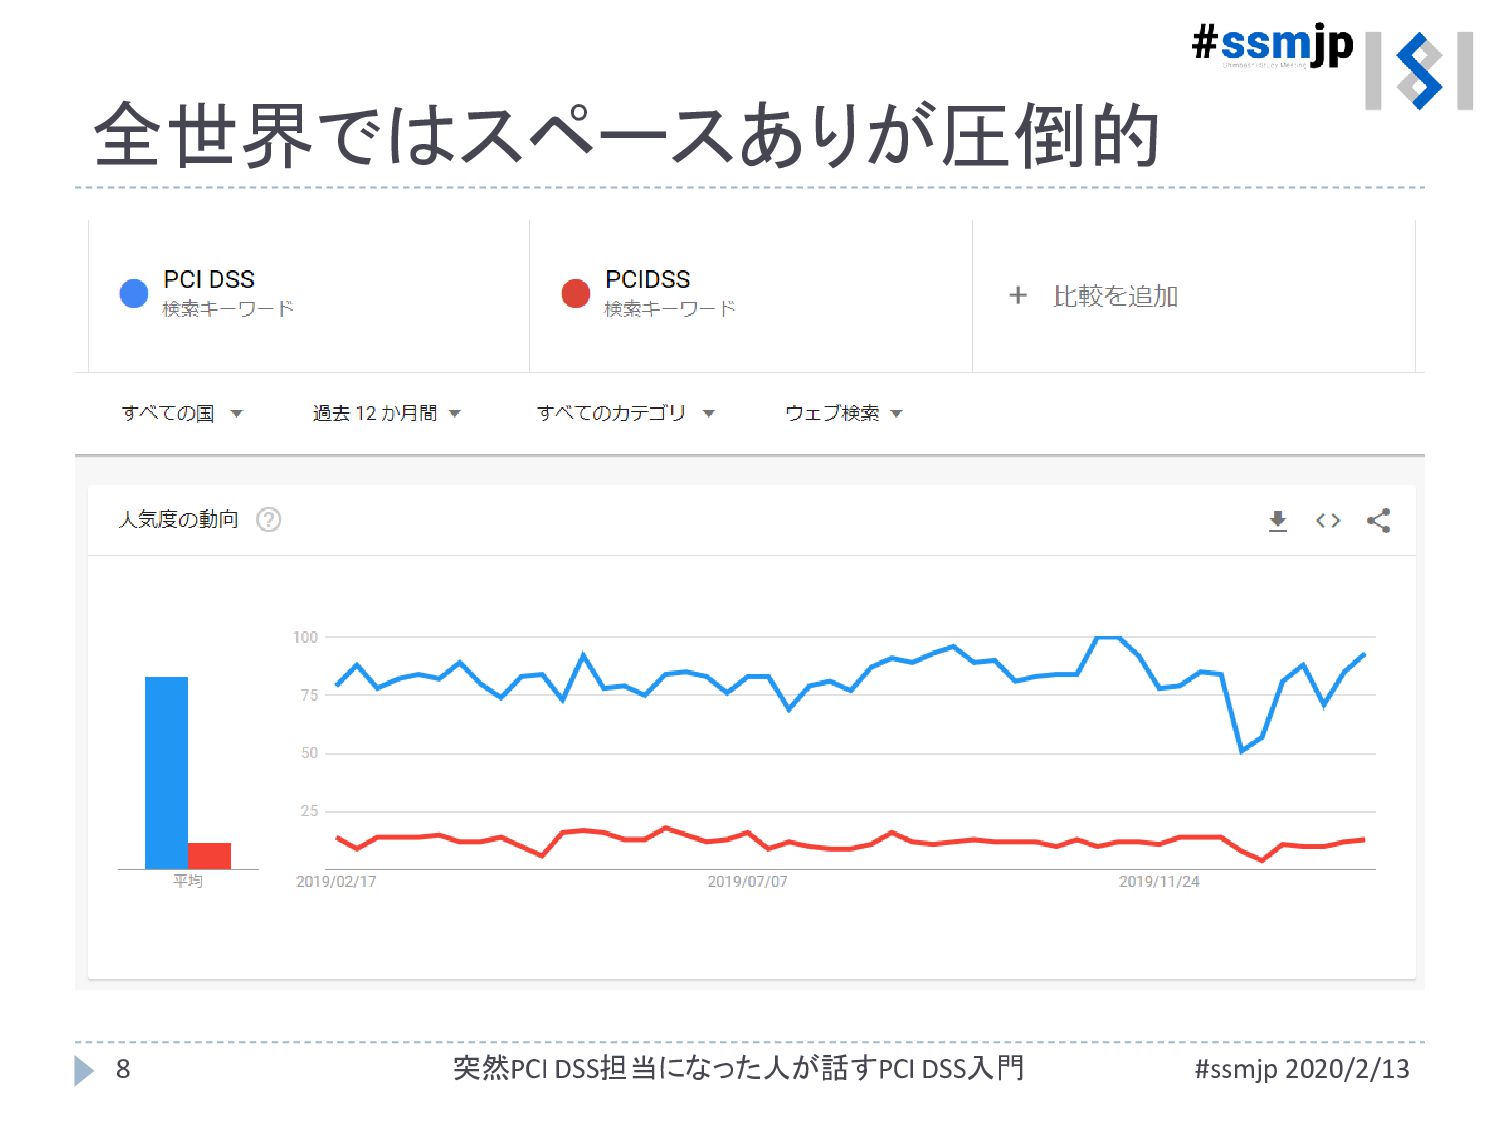
全世界ではスペースありが圧倒的 #ssmjp 2020/2/13 8 突然PCI DSS担当になった人が話すPCI DSS入門
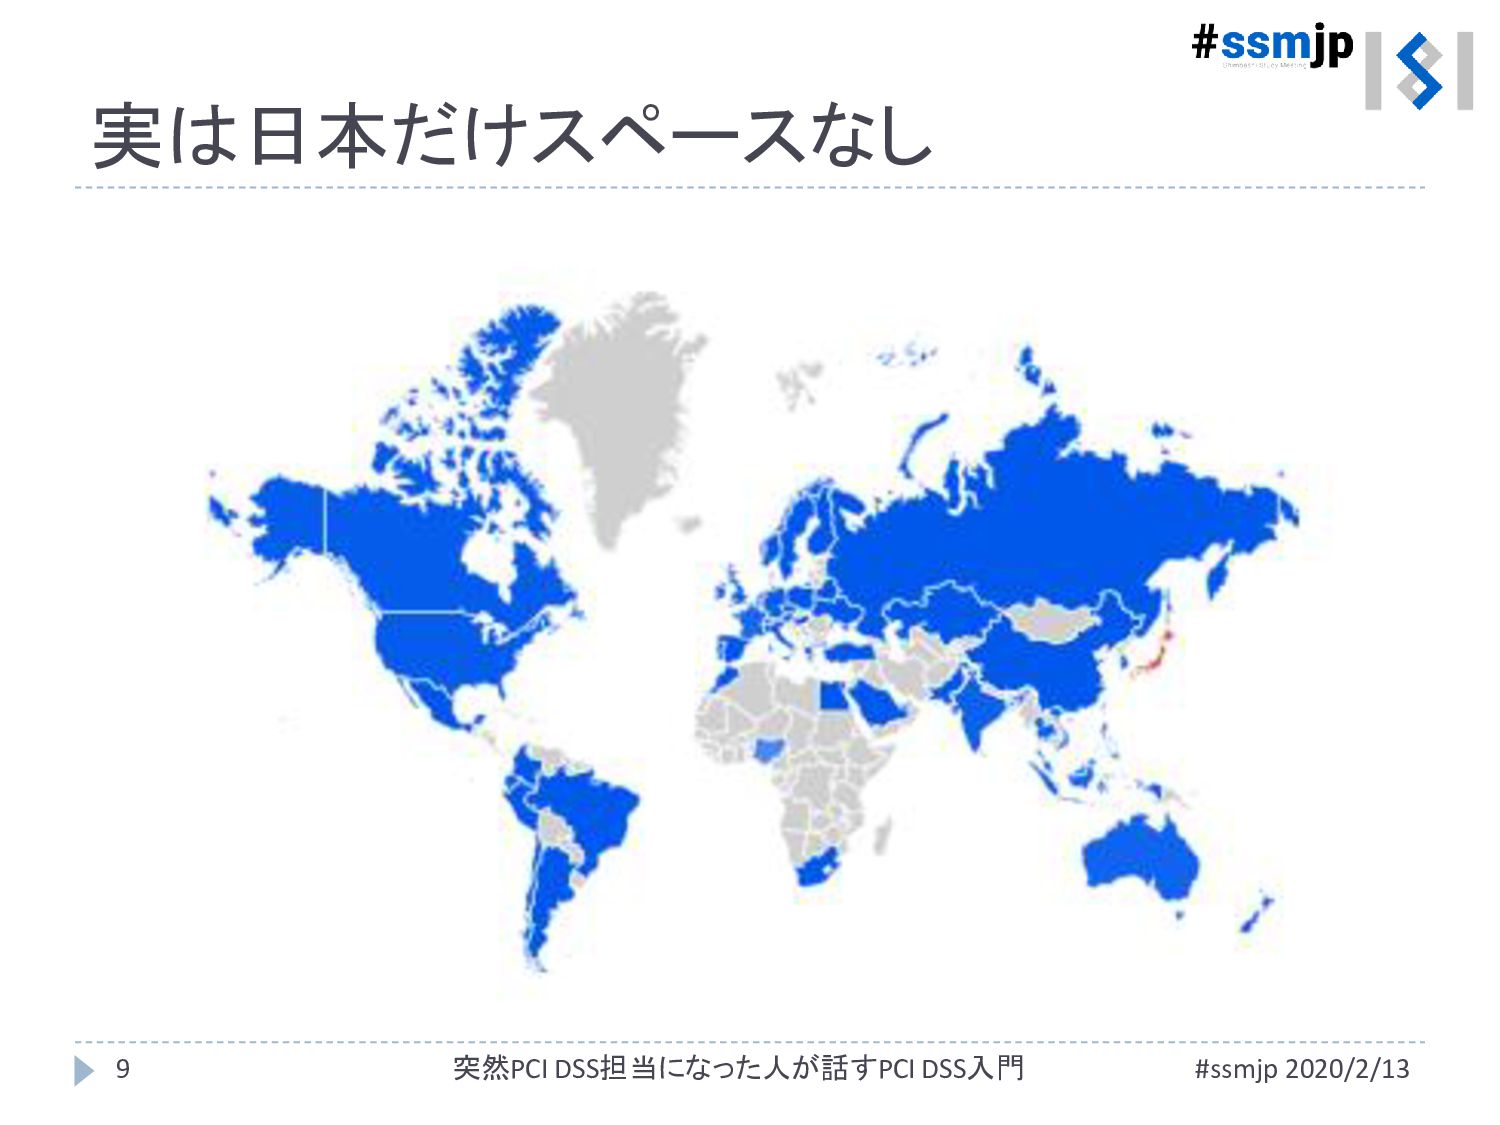
実は日本だけスペースなし #ssmjp 2020/2/13 9 突然PCI DSS担当になった人が話すPCI DSS入門
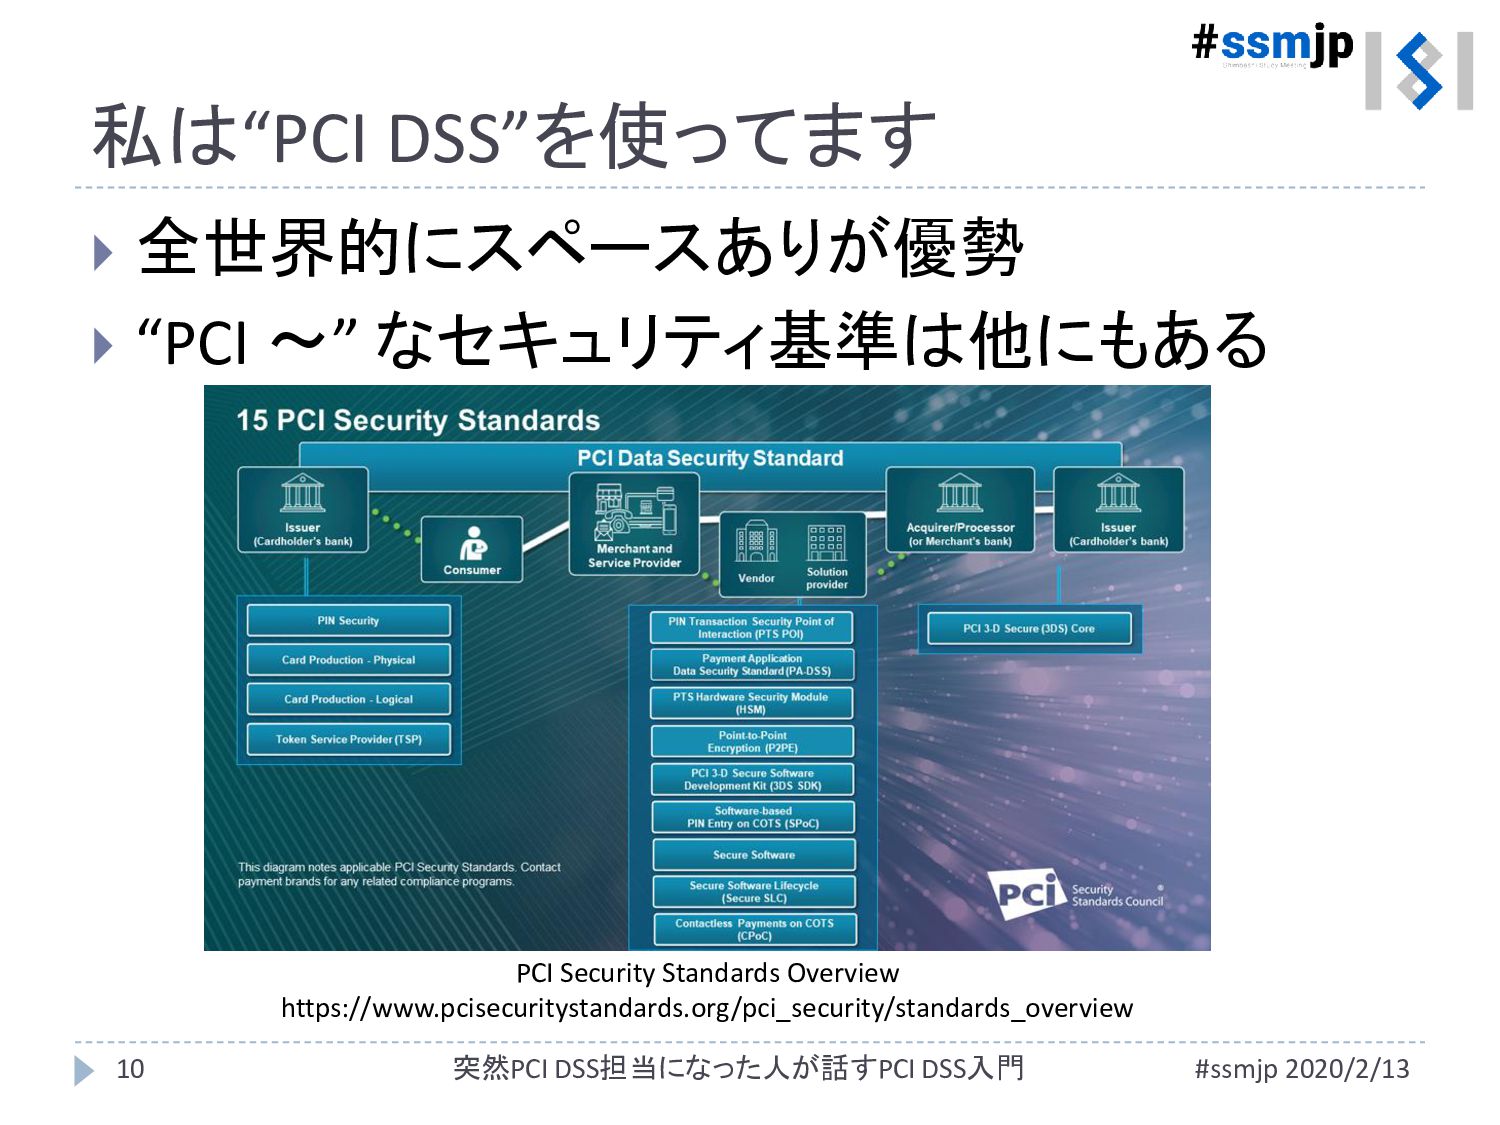
私は“PCI DSS”を使ってます 全世界的にスペースありが優勢 “PCI ~” なセキュリティ基準は他にもある PCI Security
Standards Overview https://www.pcisecuritystandards.org/pci_security/standards_overview #ssmjp 2020/2/13 10 突然PCI DSS担当になった人が話すPCI DSS入門
PCI DSSってなに? #ssmjp 2020/2/13 11 突然PCI DSS担当になった人が話すPCI DSS 入門
PCI DSSとは Payment Card Industry Data Security Standard
クレジットカードのデータ保護の世界的基準 カード情報が漏洩しないため・漏洩時に犯人を追 跡できるための基準 カード情報の保存、処理、または送受信する事業 体に適用 #ssmjp 2020/2/13 12 突然PCI DSS担当になった人が話すPCI DSS入門
PCI DSSとは カードブランド5社が創設した PCI Security Standards Council (PCI SSC)が策定
PCI DSS 3.2.1 現在4.0策定中 #ssmjp 2020/2/13 13 突然PCI DSS担当になった人が話すPCI DSS入門
PCI DSSとは もともとは各カードブランド毎にセキュリティ要 求がばらばら 複数のカードブランドに加盟店が 対応するの が大変 →
PCI DSSの策定へ PCI DSSにおいてカードブランドは重要なポジ ションにある #ssmjp 2020/2/13 14 突然PCI DSS担当になった人が話すPCI DSS入門
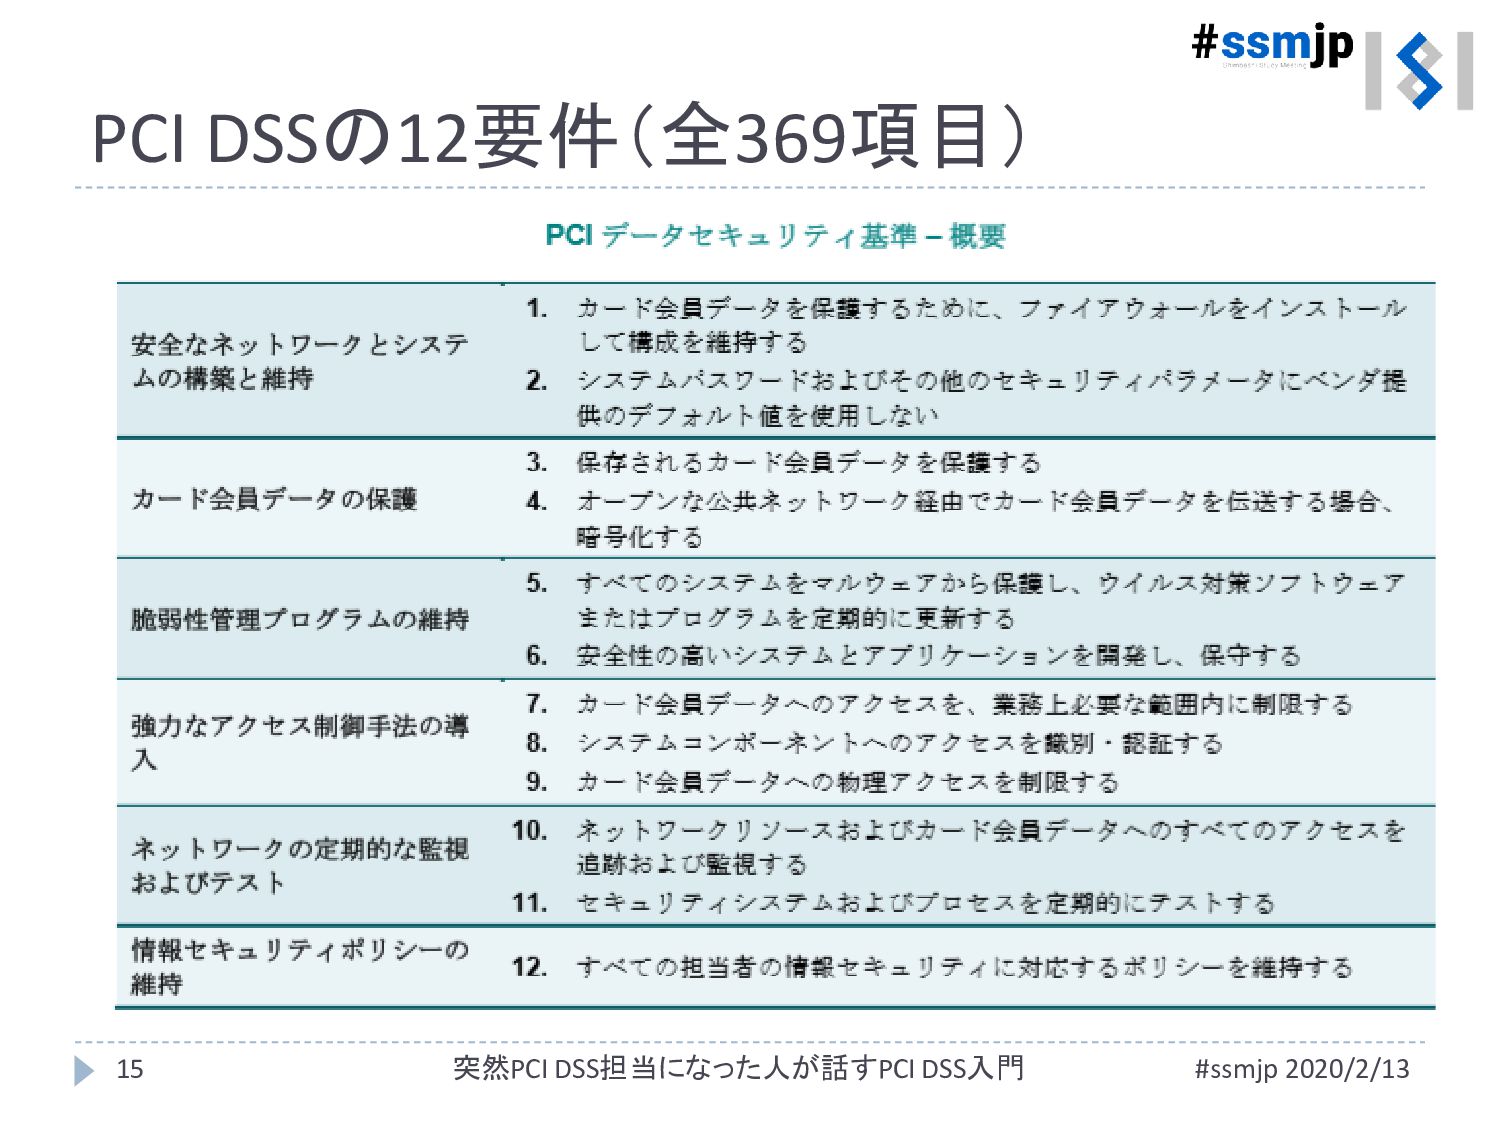
PCI DSSの12要件(全369項目) #ssmjp 2020/2/13 15 突然PCI DSS担当になった人が話すPCI DSS入門
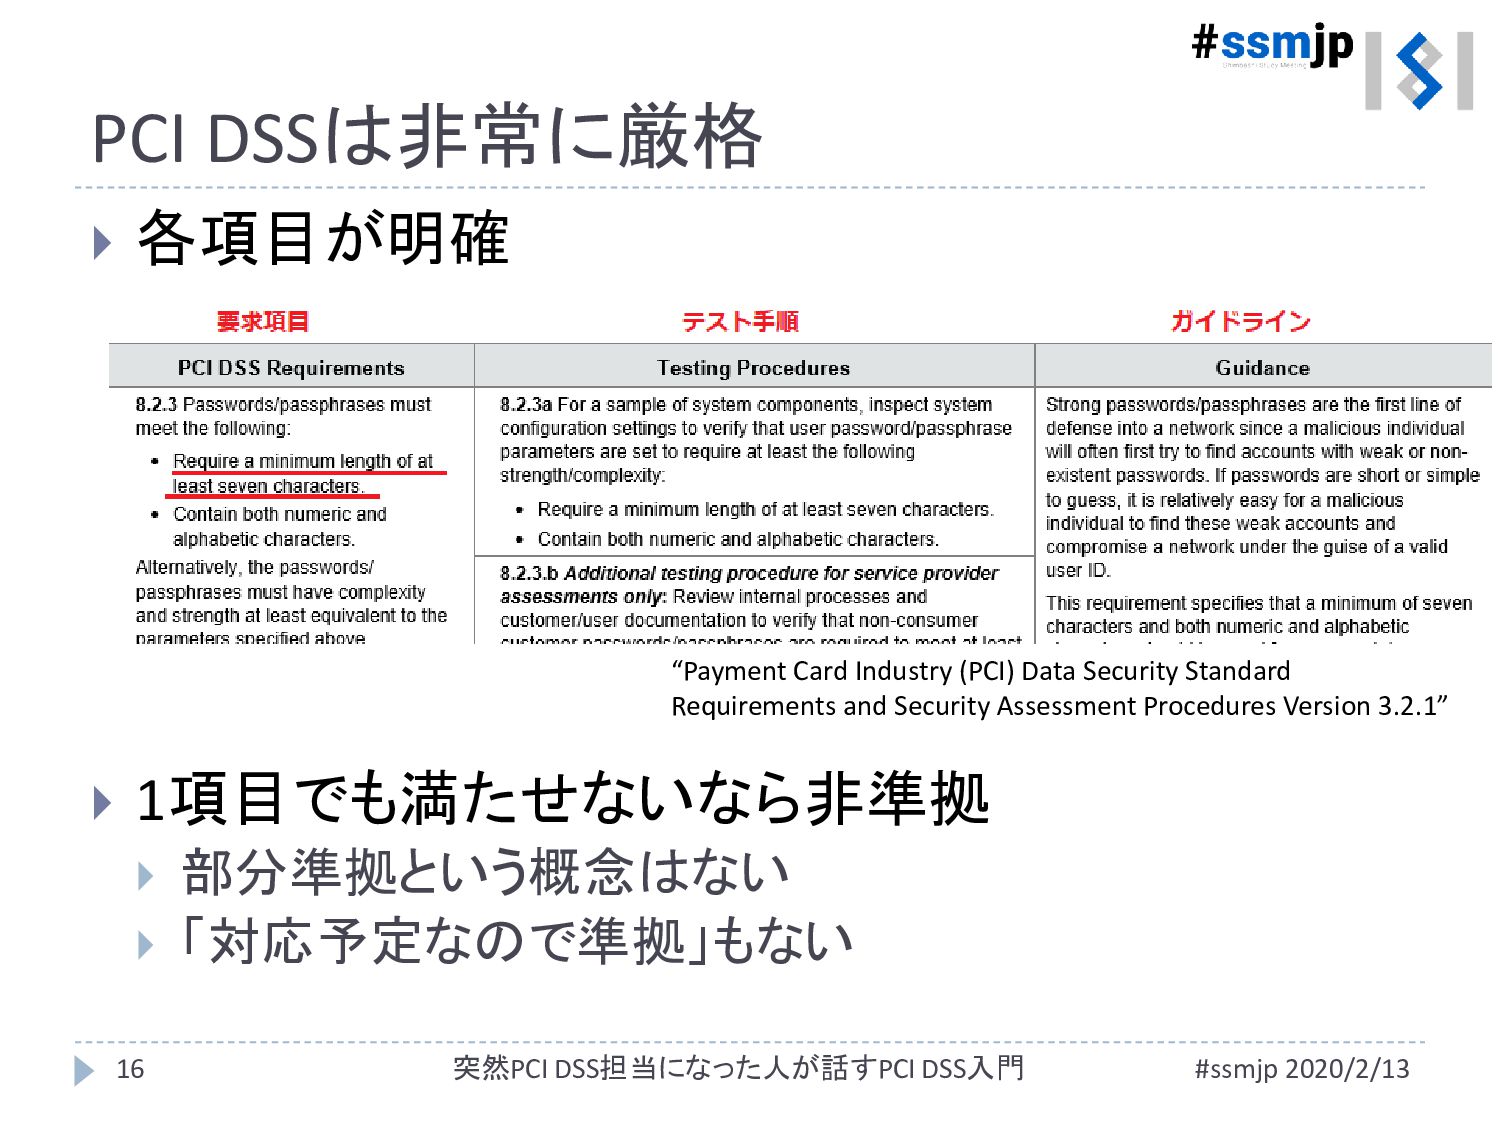
PCI DSSは非常に厳格 各項目が明確 1項目でも満たせないなら非準拠 部分準拠という概念はない 「対応予定なので準拠」もない
“Payment Card Industry (PCI) Data Security Standard Requirements and Security Assessment Procedures Version 3.2.1” #ssmjp 2020/2/13 16 突然PCI DSS担当になった人が話すPCI DSS入門
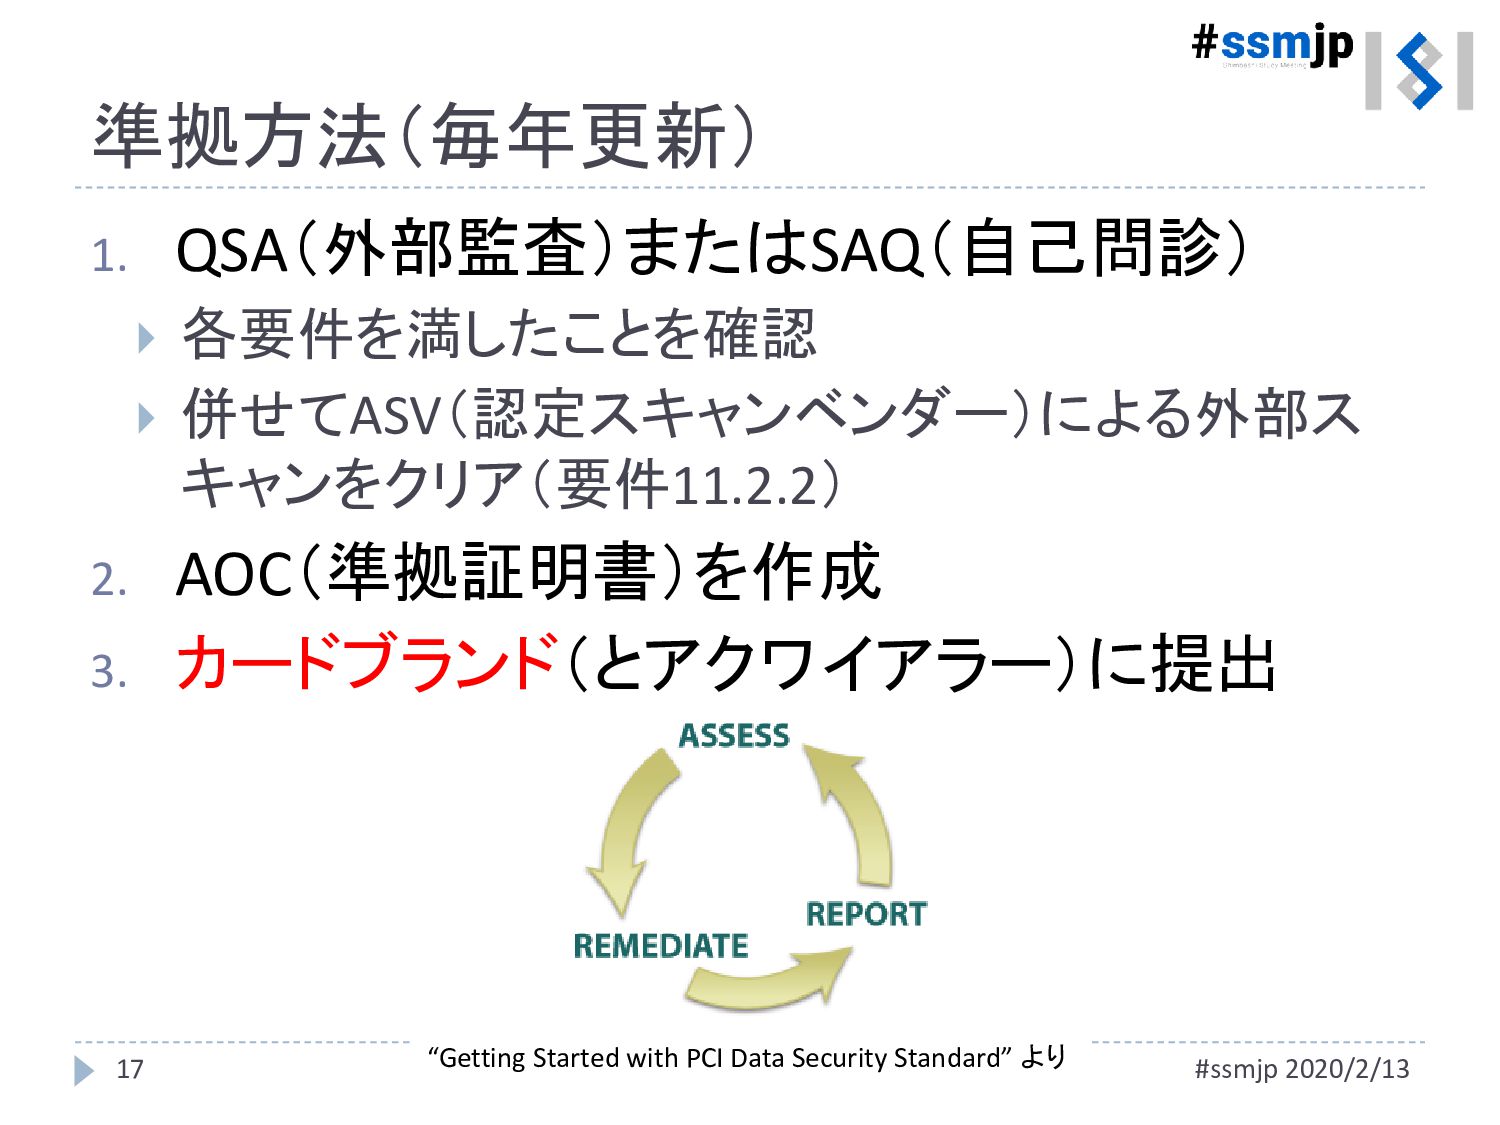
準拠方法(毎年更新) 1. QSA(外部監査)またはSAQ(自己問診) 各要件を満したことを確認 併せてASV(認定スキャンベンダー)による外部ス キャンをクリア(要件11.2.2) 2. AOC(準拠証明書)を作成
3. カードブランド(とアクワイアラー)に提出 #ssmjp 2020/2/13 17 突然PCI DSS担当になった人が話すPCI DSS入門 “Getting Started with PCI Data Security Standard” より
PCI DSSスコープ #ssmjp 2020/2/13 18 突然PCI DSS担当になった人が話すPCI DSS 入門
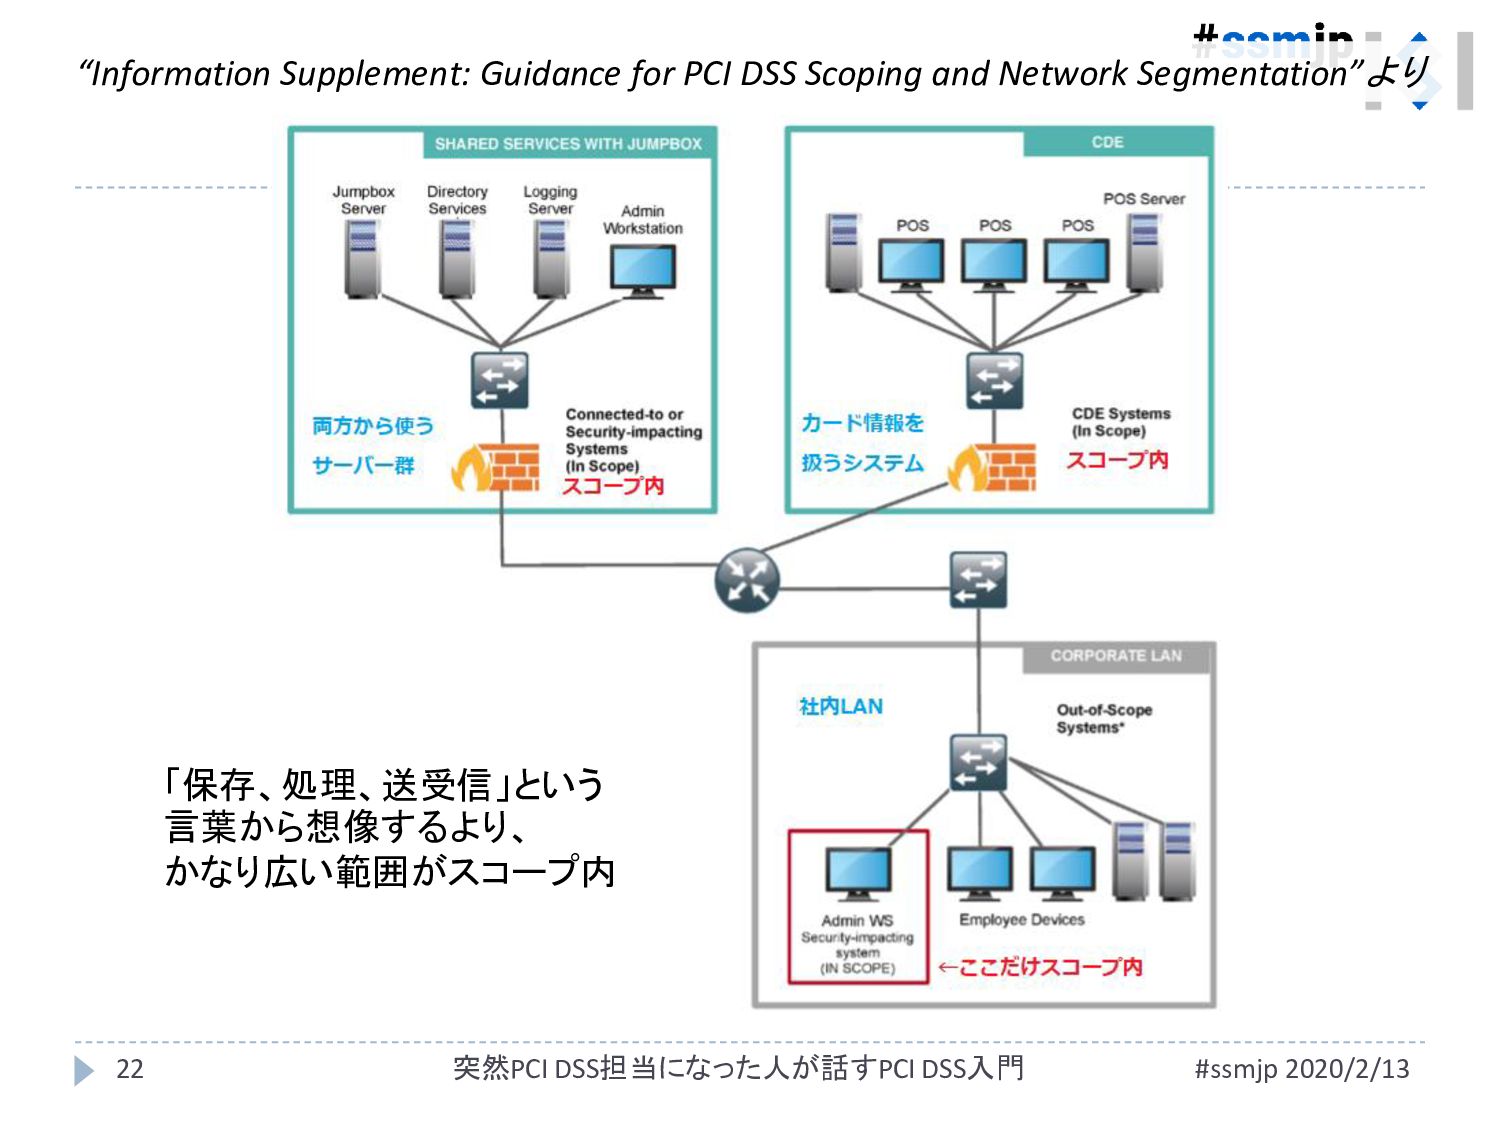
スコープ = PCI DSSを適用する範囲 テクノロジーだけでなく人やプロセスなど、 カード情報を保存、処理、送受信に関係する あらゆるものが範囲 Process,
Store, Transmit スコープ決めが一番紛糾 #ssmjp 2020/2/13 19 突然PCI DSS担当になった人が話すPCI DSS入門
Q: スコープ内? スコープ外? Active Directoryサーバー ログサーバー(syslogなど) NTPサーバー
※全てカード情報を保存などしないものとします #ssmjp 2020/2/13 20 突然PCI DSS担当になった人が話すPCI DSS入門
全部スコープに入る可能性があります Active Directoryサーバー 権限を不正に付加されたらアウト ログサーバー(syslogなど) ログが改ざんされたら漏洩時に犯人を追えない
デジタルフォレンジック NTPサーバー 時刻同期重要 内部に専用NTPサーバーを置き、他のサーバーは全て そこから時刻を取得する #ssmjp 2020/2/13 21 突然PCI DSS担当になった人が話すPCI DSS入門
“Information Supplement: Guidance for PCI DSS Scoping and Network Segmentation”より
「保存、処理、送受信」という 言葉から想像するより、 かなり広い範囲がスコープ内 #ssmjp 2020/2/13 22 突然PCI DSS担当になった人が話すPCI DSS入門
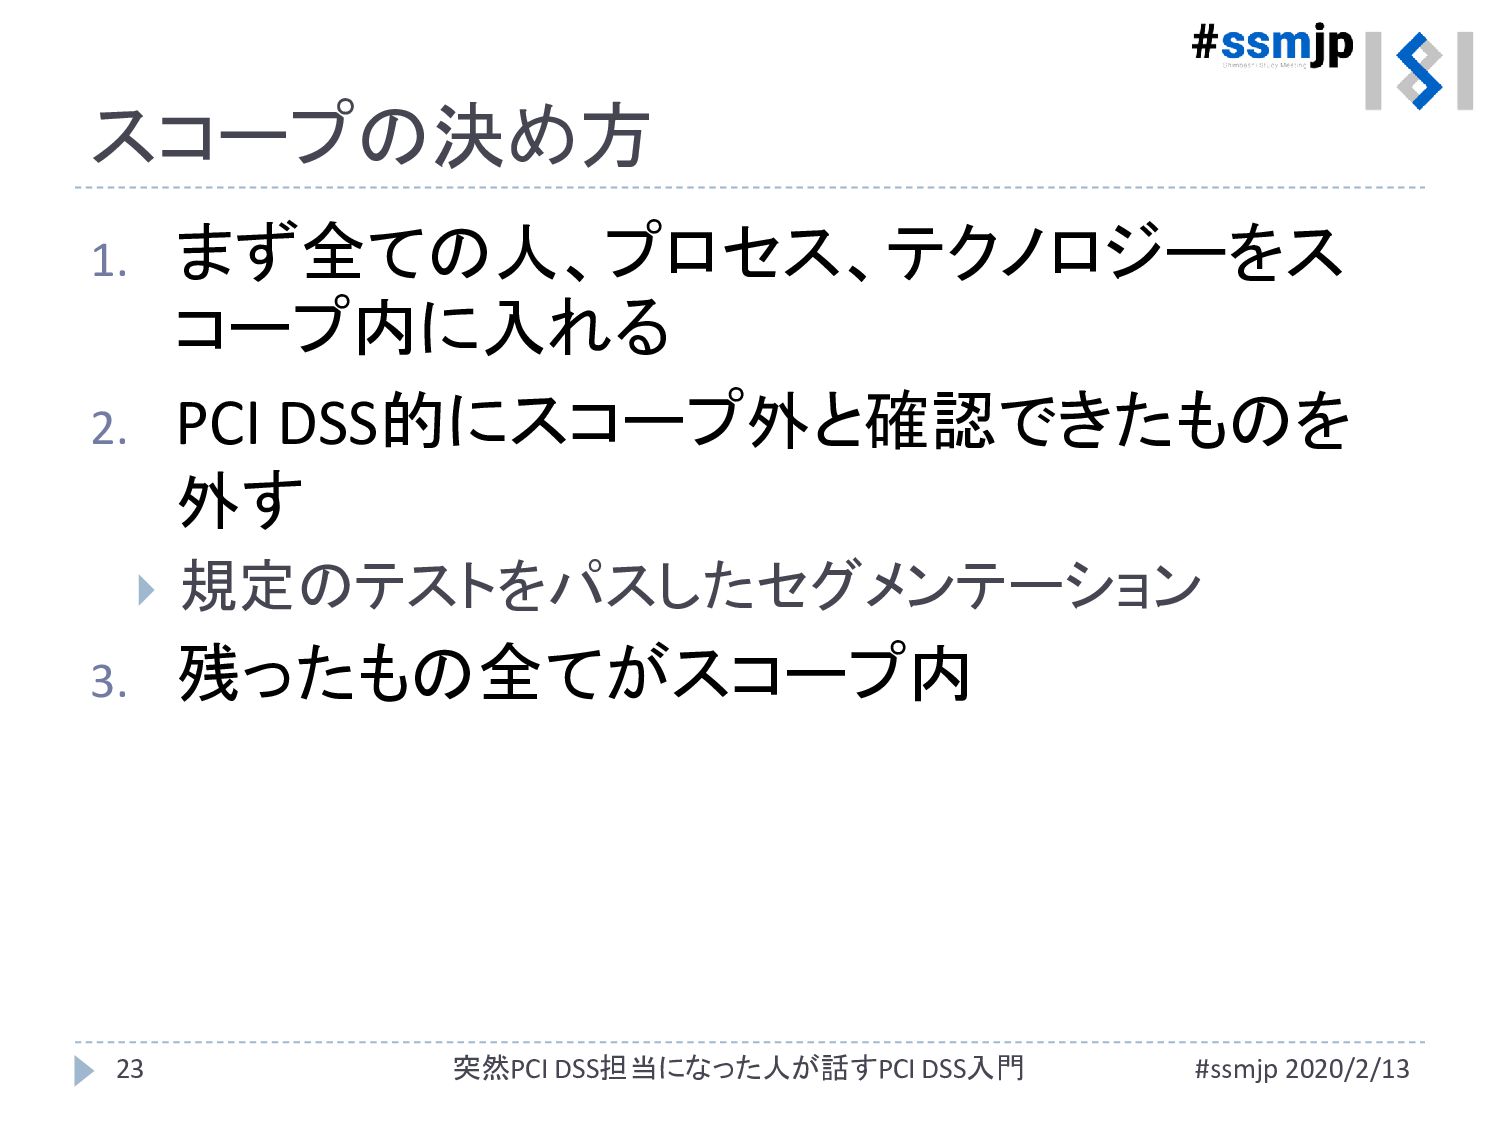
スコープの決め方 1. まず全ての人、プロセス、テクノロジーをス コープ内に入れる 2. PCI DSS的にスコープ外と確認できたものを 外す 規定のテストをパスしたセグメンテーション
3. 残ったもの全てがスコープ内 #ssmjp 2020/2/13 23 突然PCI DSS担当になった人が話すPCI DSS入門
データセンターは? 監視カメラの設置などがPCI DSSの要件にある 例:要件9.1.1 ビデオカメラやアクセス制御メカニズムを使用し て、機密エリアへの個々の物理アクセスを監視 する
監視カメラは手が届かないところに設置する 画像は最低3か月間 保存する #ssmjp 2020/2/13 24 突然PCI DSS担当になった人が話すPCI DSS入門
Q: 今使っているデータセンターは外部委託 要件を満たすような監視カメラの設置はない → どうする? #ssmjp 2020/2/13 25
突然PCI DSS担当になった人が話すPCI DSS入門
もちろんなんらかの対応を データセンターに頼んで監視カメラを設置して もらう。 お金を払ってデータセンターにカメラを設置し てもらう。 PCI DSS準拠のデータセンターに引っ越す。
使っているサービスも含めて PCI DSS準拠のスコープ内 #ssmjp 2020/2/13 26 突然PCI DSS担当になった人が話すPCI DSS入門
サービスプロバイダー カード情報の処理、保存、送受信を他者に代 わって行う業者 カードセキュリティに影響しうる業者 データセンター バックアップテープ輸送業者など
使っているサービスプロバイダーも PCI DSS準拠のスコープ内(要件12.8) #ssmjp 2020/2/13 27 突然PCI DSS担当になった人が話すPCI DSS入門
PCI DSSと「非保持化」 #ssmjp 2020/2/13 28 突然PCI DSS担当になった人が話すPCI DSS 入門
「非保持化」 日本独自の考え方 「実行計画2019」より抜粋 PCI DSS準拠とイコールではないものの、カード情報保 護という観点では同等の効果があるものと認められる
自社で保有する機器・ネットワークにおいてカード情報 を保存、処理、通過しないこと → PCI DSSは保存、処理、送受信するもの → ????? #ssmjp 2020/2/13 29 突然PCI DSS担当になった人が話すPCI DSS入門
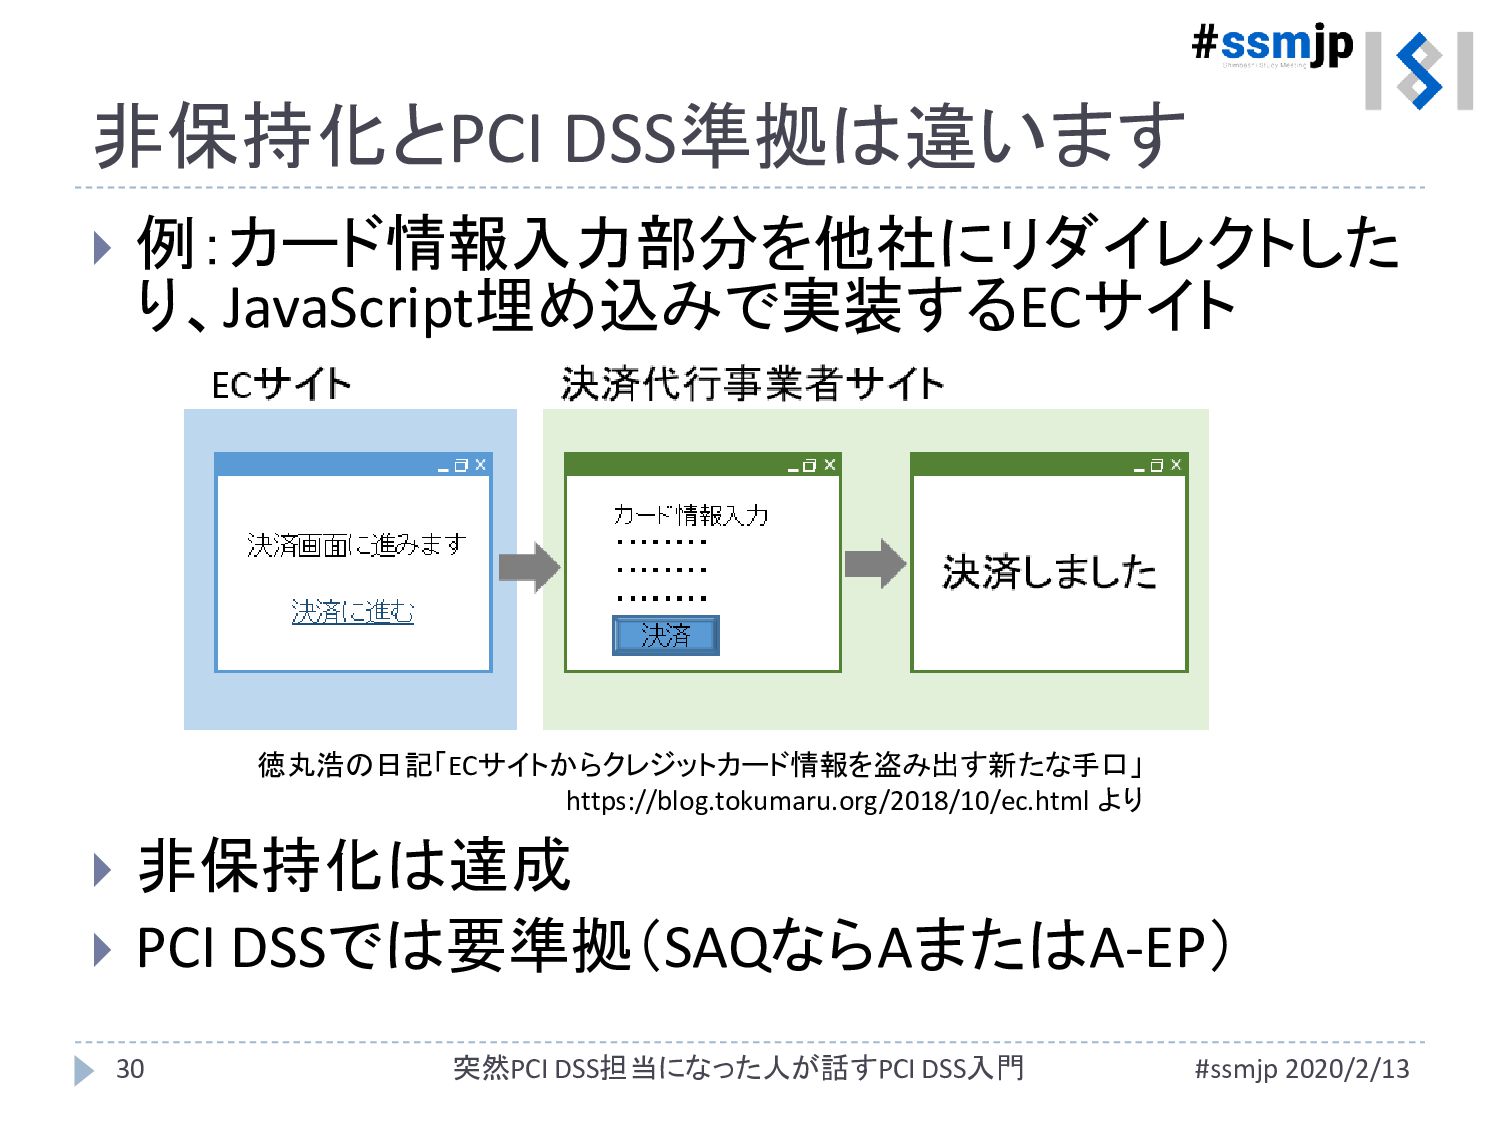
非保持化とPCI DSS準拠は違います 例:カード情報入力部分を他社にリダイレクトした り、JavaScript埋め込みで実装するECサイト 非保持化は達成 PCI DSSでは要準拠(SAQならAまたはA-EP)
徳丸浩の日記「ECサイトからクレジットカード情報を盗み出す新たな手口」 https://blog.tokumaru.org/2018/10/ec.html より #ssmjp 2020/2/13 30 突然PCI DSS担当になった人が話すPCI DSS入門
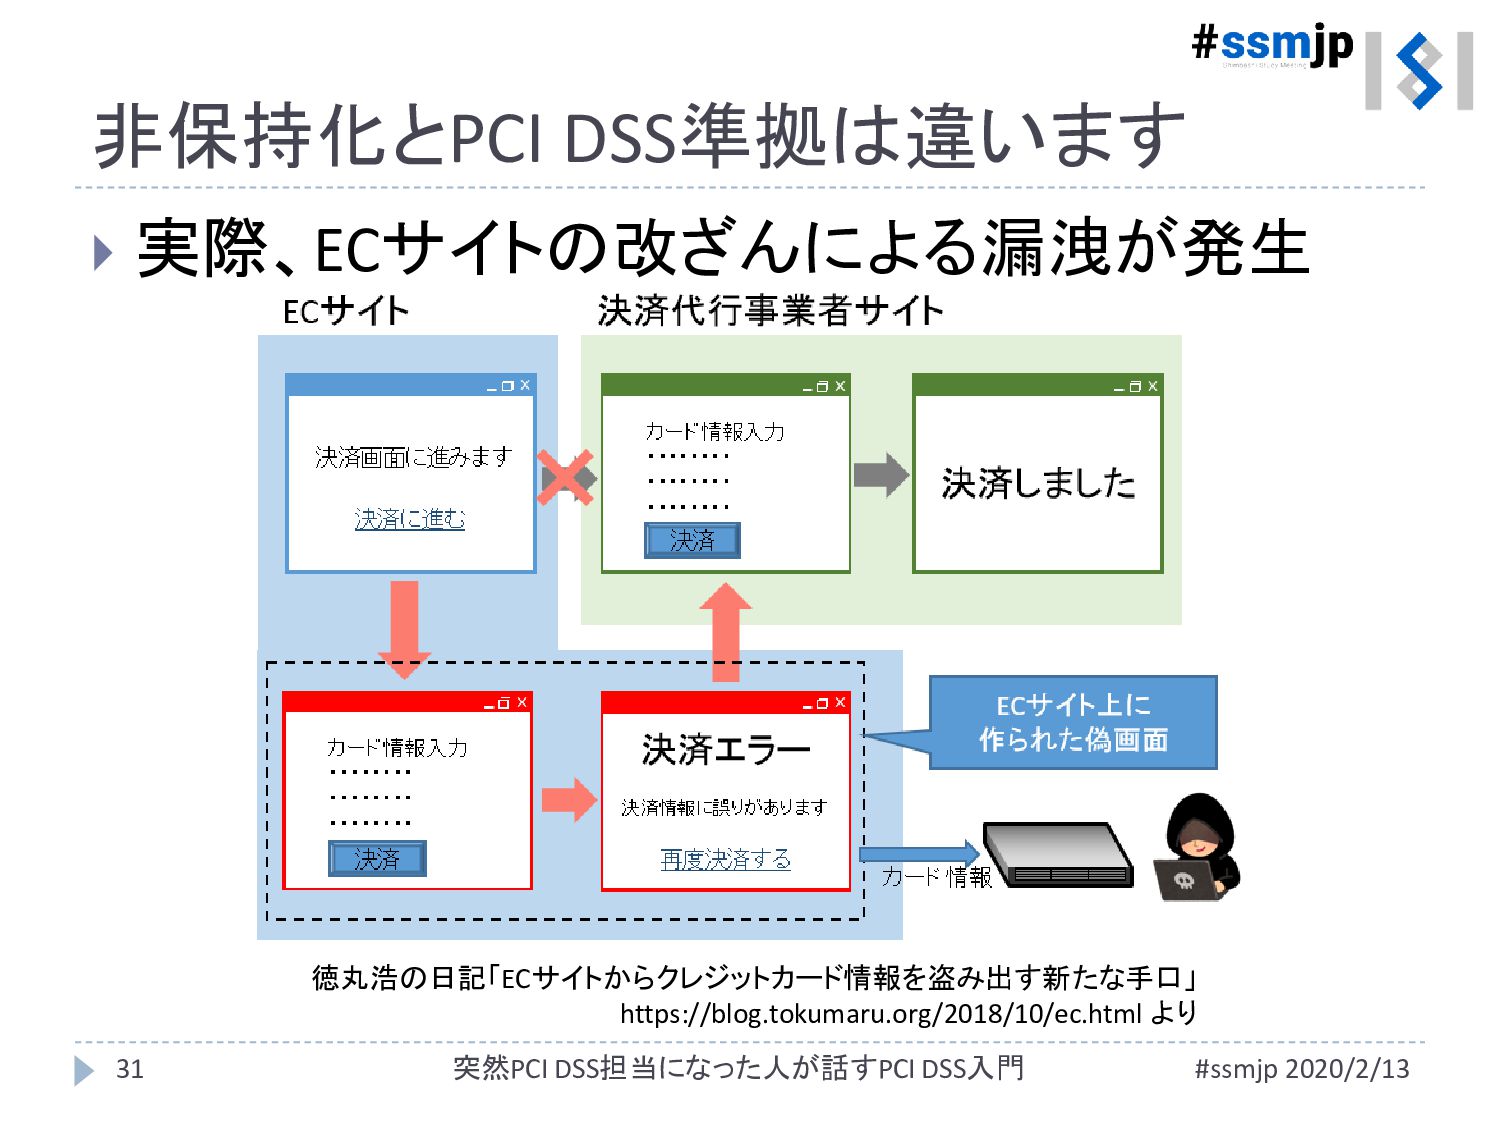
非保持化とPCI DSS準拠は違います 実際、ECサイトの改ざんによる漏洩が発生 徳丸浩の日記「ECサイトからクレジットカード情報を盗み出す新たな手口」 https://blog.tokumaru.org/2018/10/ec.html より #ssmjp 2020/2/13 31
突然PCI DSS担当になった人が話すPCI DSS入門
非保持化とPCI DSS準拠は違います 「非保持化してもWebサイトのセキュリティは 必要」という話が最近よくある そういうサービスも展開するところも #ssmjp 2020/2/13 32
突然PCI DSS担当になった人が話すPCI DSS入門
担当になっちゃった! おすすめ情報 #ssmjp 2020/2/13 33 突然PCI DSS担当になった人が話すPCI DSS 入門
おすすめ情報 スコープガイドライン “Guidance for PCI DSS Scoping and
Segmentation” PCI SSCの英語サイト https://www.pcisecuritystandards.org/ 日本語サイトには落とし穴が! #ssmjp 2020/2/13 34 突然PCI DSS担当になった人が話すPCI DSS入門
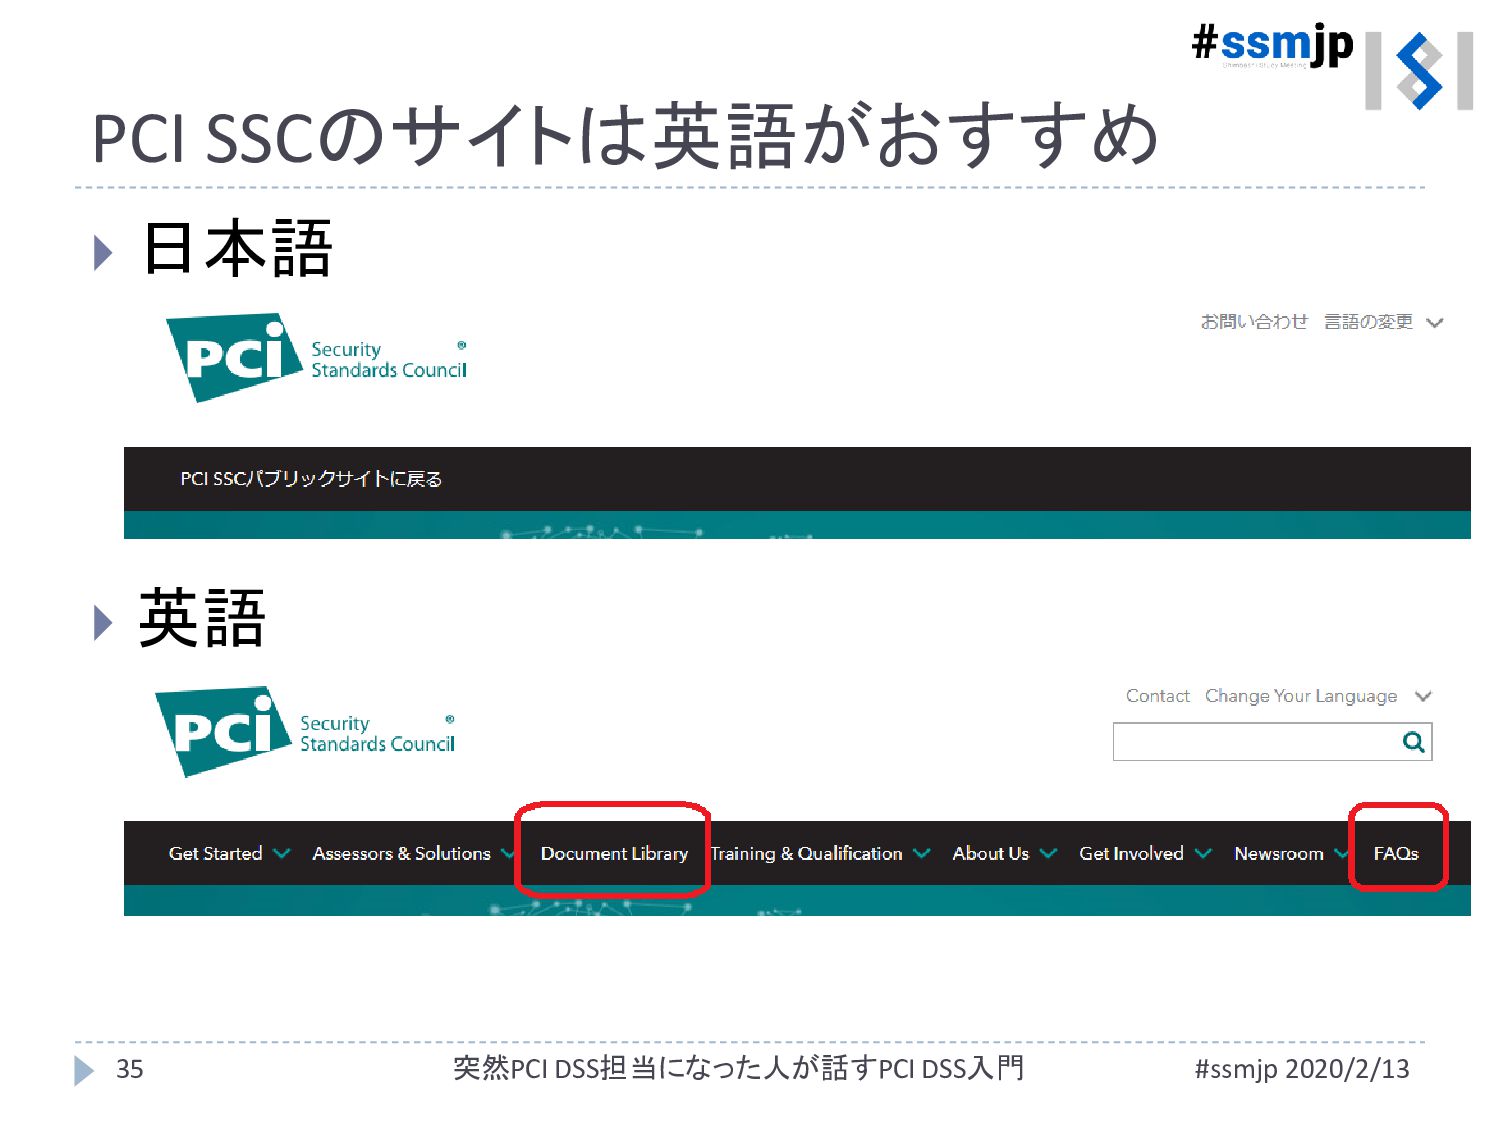
PCI SSCのサイトは英語がおすすめ 日本語 英語 #ssmjp 2020/2/13 35 突然PCI
DSS担当になった人が話すPCI DSS入門
Document LibraryやFAQは情報の宝庫 でも日本語でみるとほとんど出てこない。 “Getting Started with PCI Data
Security Standard” “PCI DSS Wireless Guidelines” “PCI DSS Virtualization Guidelines” → これらすべて日本語だとでてこない(日本語版が ない) 気になるキーワードをFAQで検索するだけでも 面白い #ssmjp 2020/2/13 36 突然PCI DSS担当になった人が話すPCI DSS入門
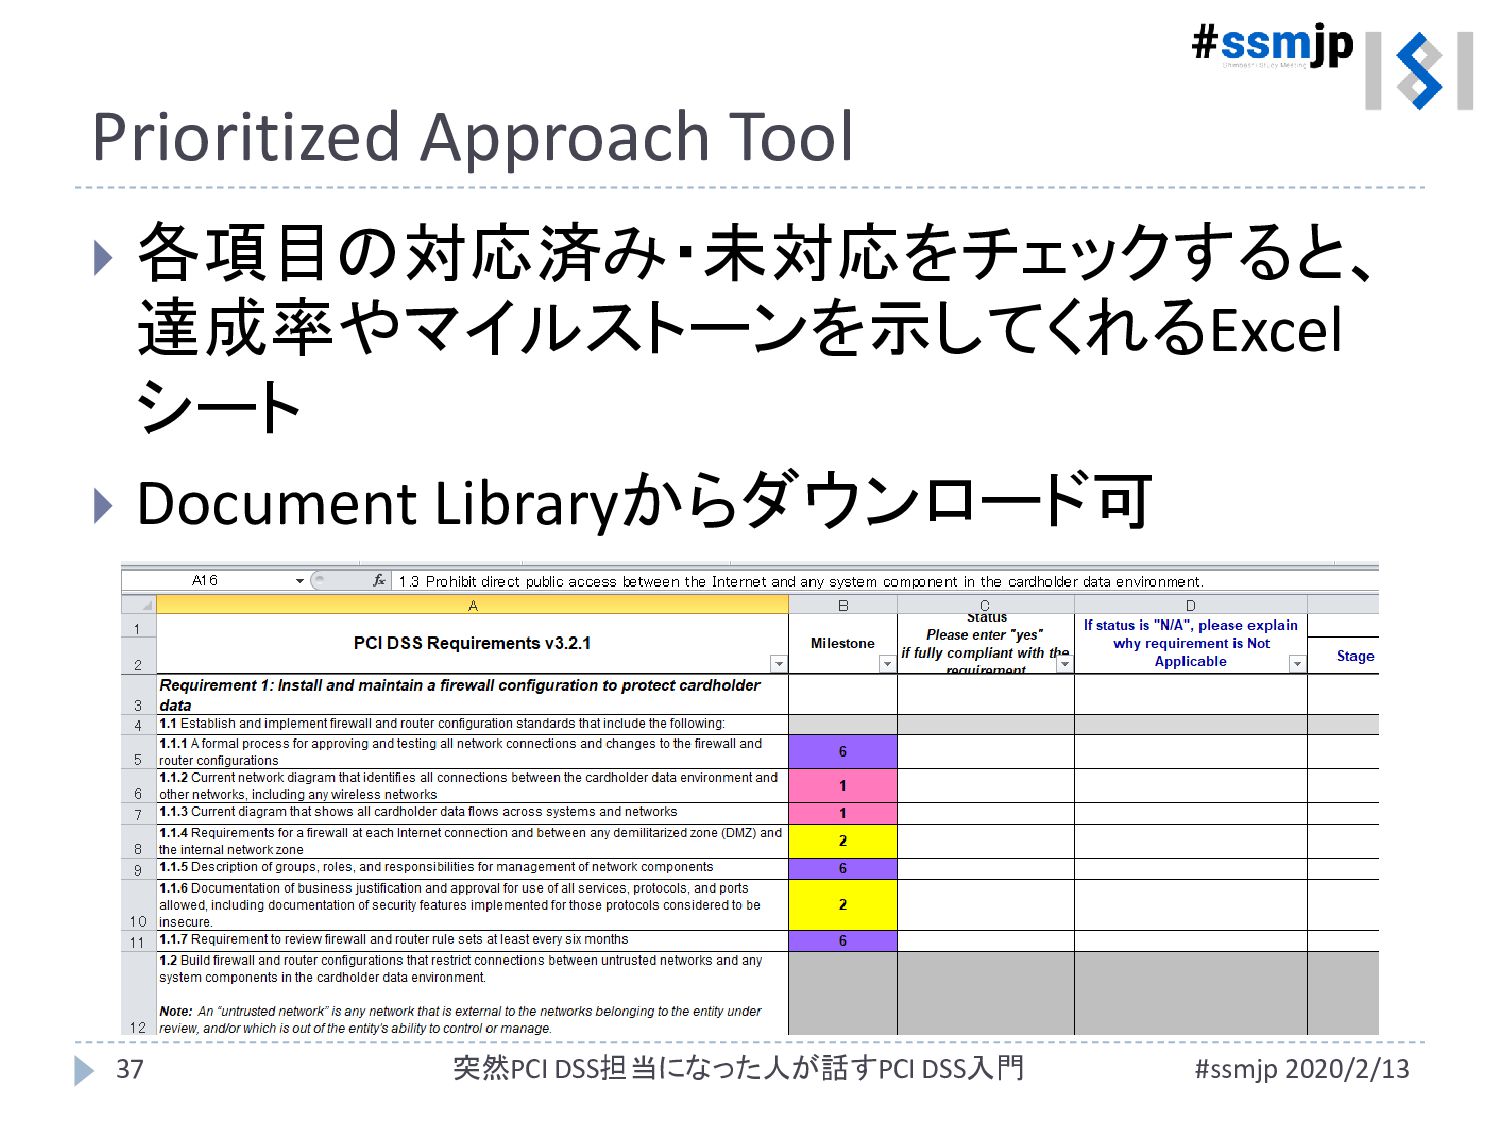
Prioritized Approach Tool 各項目の対応済み・未対応をチェックすると、 達成率やマイルストーンを示してくれるExcel シート Document Libraryからダウンロード可
#ssmjp 2020/2/13 37 突然PCI DSS担当になった人が話すPCI DSS入門
最後に #ssmjp 2020/2/13 38 突然PCI DSS担当になった人が話すPCI DSS 入門
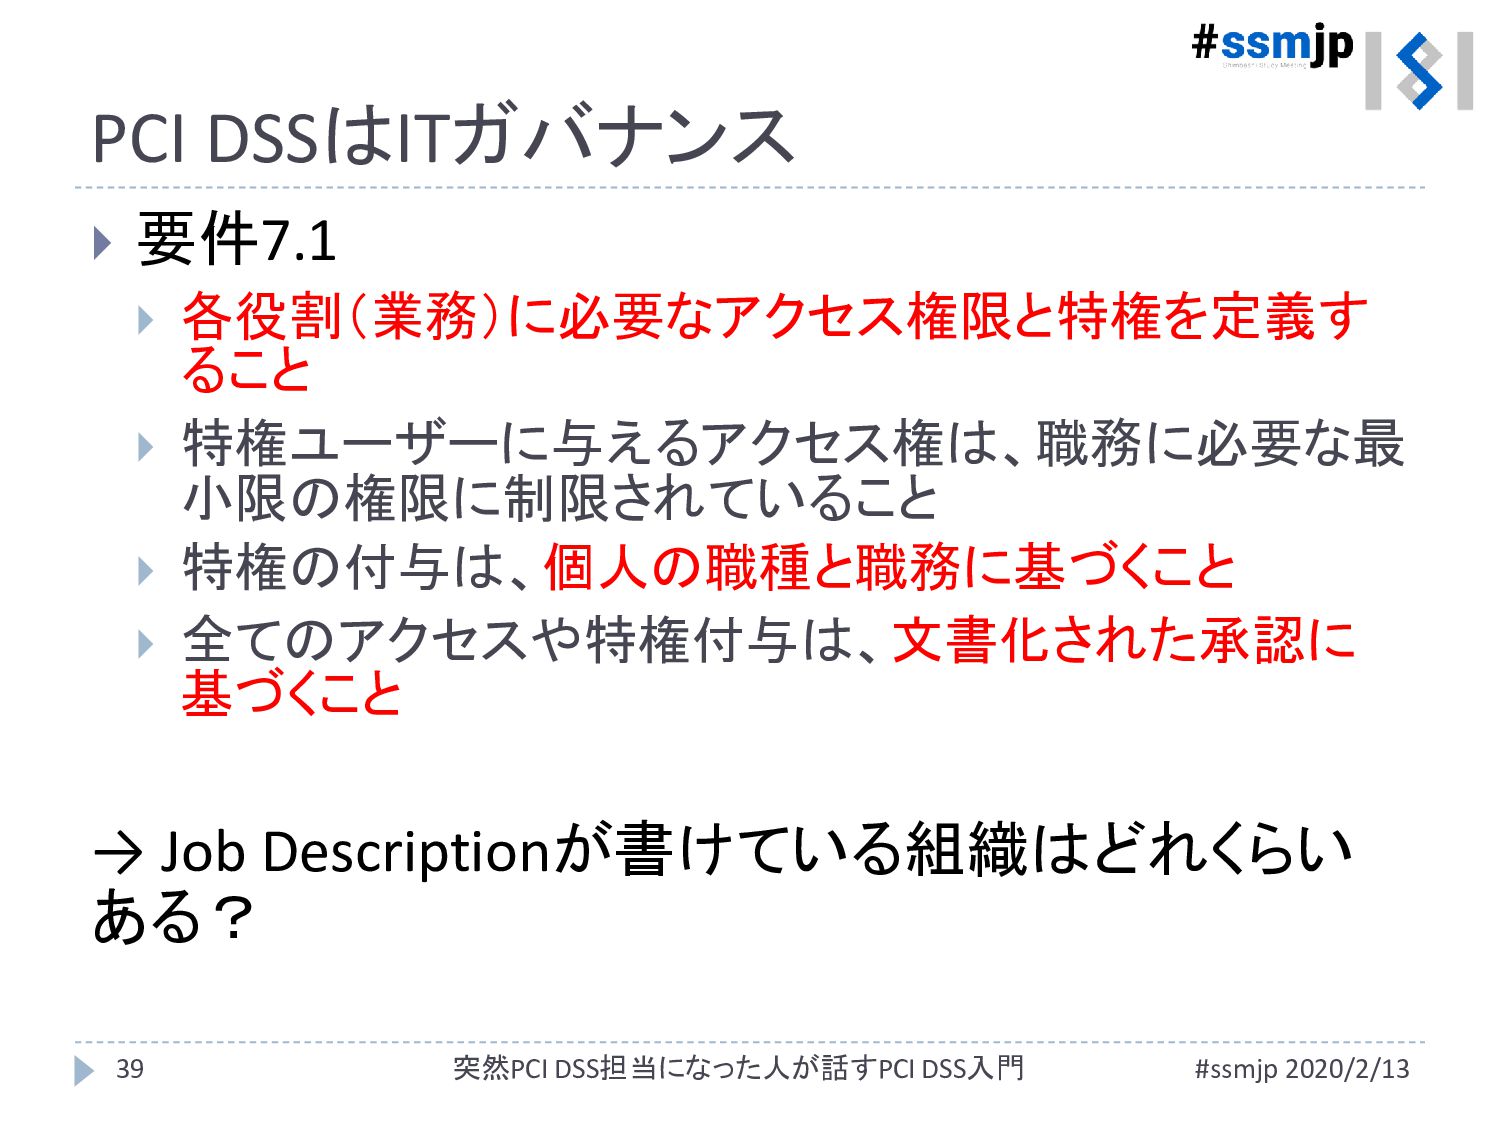
PCI DSSはITガバナンス 要件7.1 各役割(業務)に必要なアクセス権限と特権を定義す ること 特権ユーザーに与えるアクセス権は、職務に必要な最 小限の権限に制限されていること
特権の付与は、個人の職種と職務に基づくこと 全てのアクセスや特権付与は、文書化された承認に 基づくこと → Job Descriptionが書けている組織はどれくらい ある? #ssmjp 2020/2/13 39 突然PCI DSS担当になった人が話すPCI DSS入門
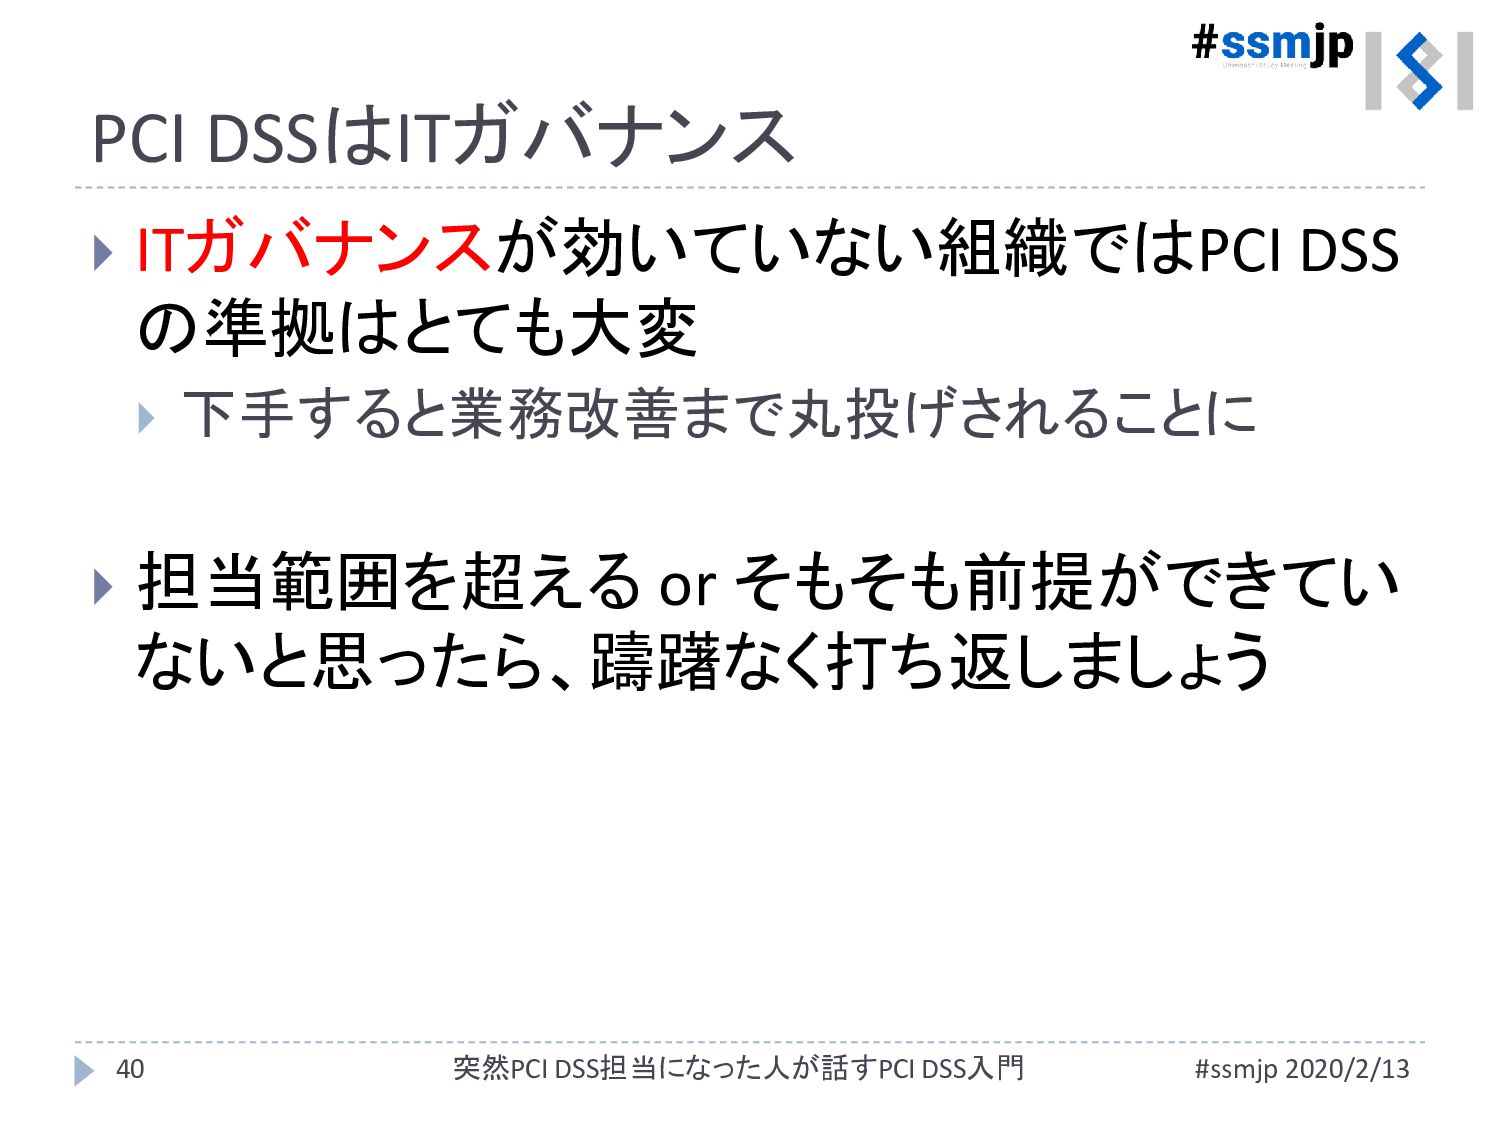
PCI DSSはITガバナンス ITガバナンスが効いていない組織ではPCI DSS の準拠はとても大変 下手すると業務改善まで丸投げされることに 担当範囲を超える
or そもそも前提ができてい ないと思ったら、躊躇なく打ち返しましょう #ssmjp 2020/2/13 40 突然PCI DSS担当になった人が話すPCI DSS入門
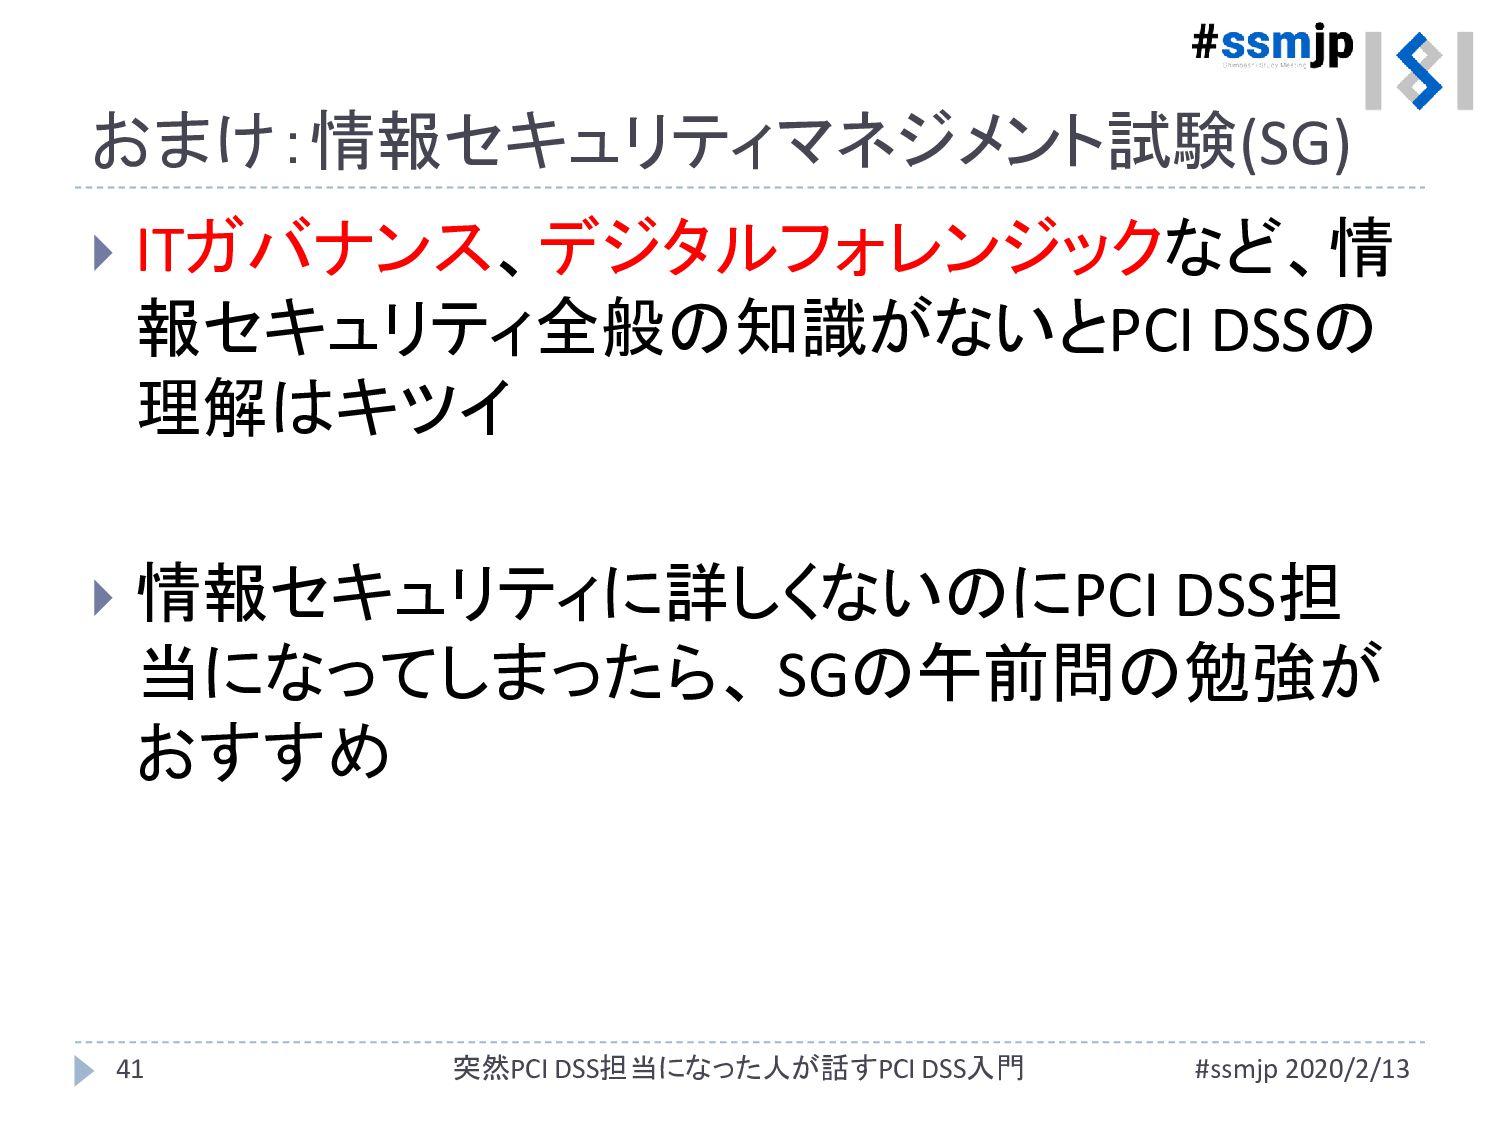
おまけ:情報セキュリティマネジメント試験(SG) ITガバナンス、デジタルフォレンジックなど、情 報セキュリティ全般の知識がないとPCI DSSの 理解はキツイ 情報セキュリティに詳しくないのにPCI DSS担 当になってしまったら、
SGの午前問の勉強が おすすめ #ssmjp 2020/2/13 41 突然PCI DSS担当になった人が話すPCI DSS入門
ありがとうございました #ssmjp 2020/2/13 42 突然PCI DSS担当になった人が話すPCI DSS入門


 gu5_bm
 takahashim
 namiki64
 ludicmind
 yamanoku
 jtakeda
 akitoshiga
 oikon48
 genda
 occhi
 kairim0
 ivry_presentationmaterials
 ueponx
 ks91
 skoyamalab
 paigeccino
 jonoalderson
 akihiro_kokubo
 lara
 tamaranovitovic
 addyosmani
 michaelherold
 smashingmag
 bethany