Share
Embed
Network FirewallとTransit Gateway統合
Hibiki
September 09, 2025
Transcript
22 slides
-
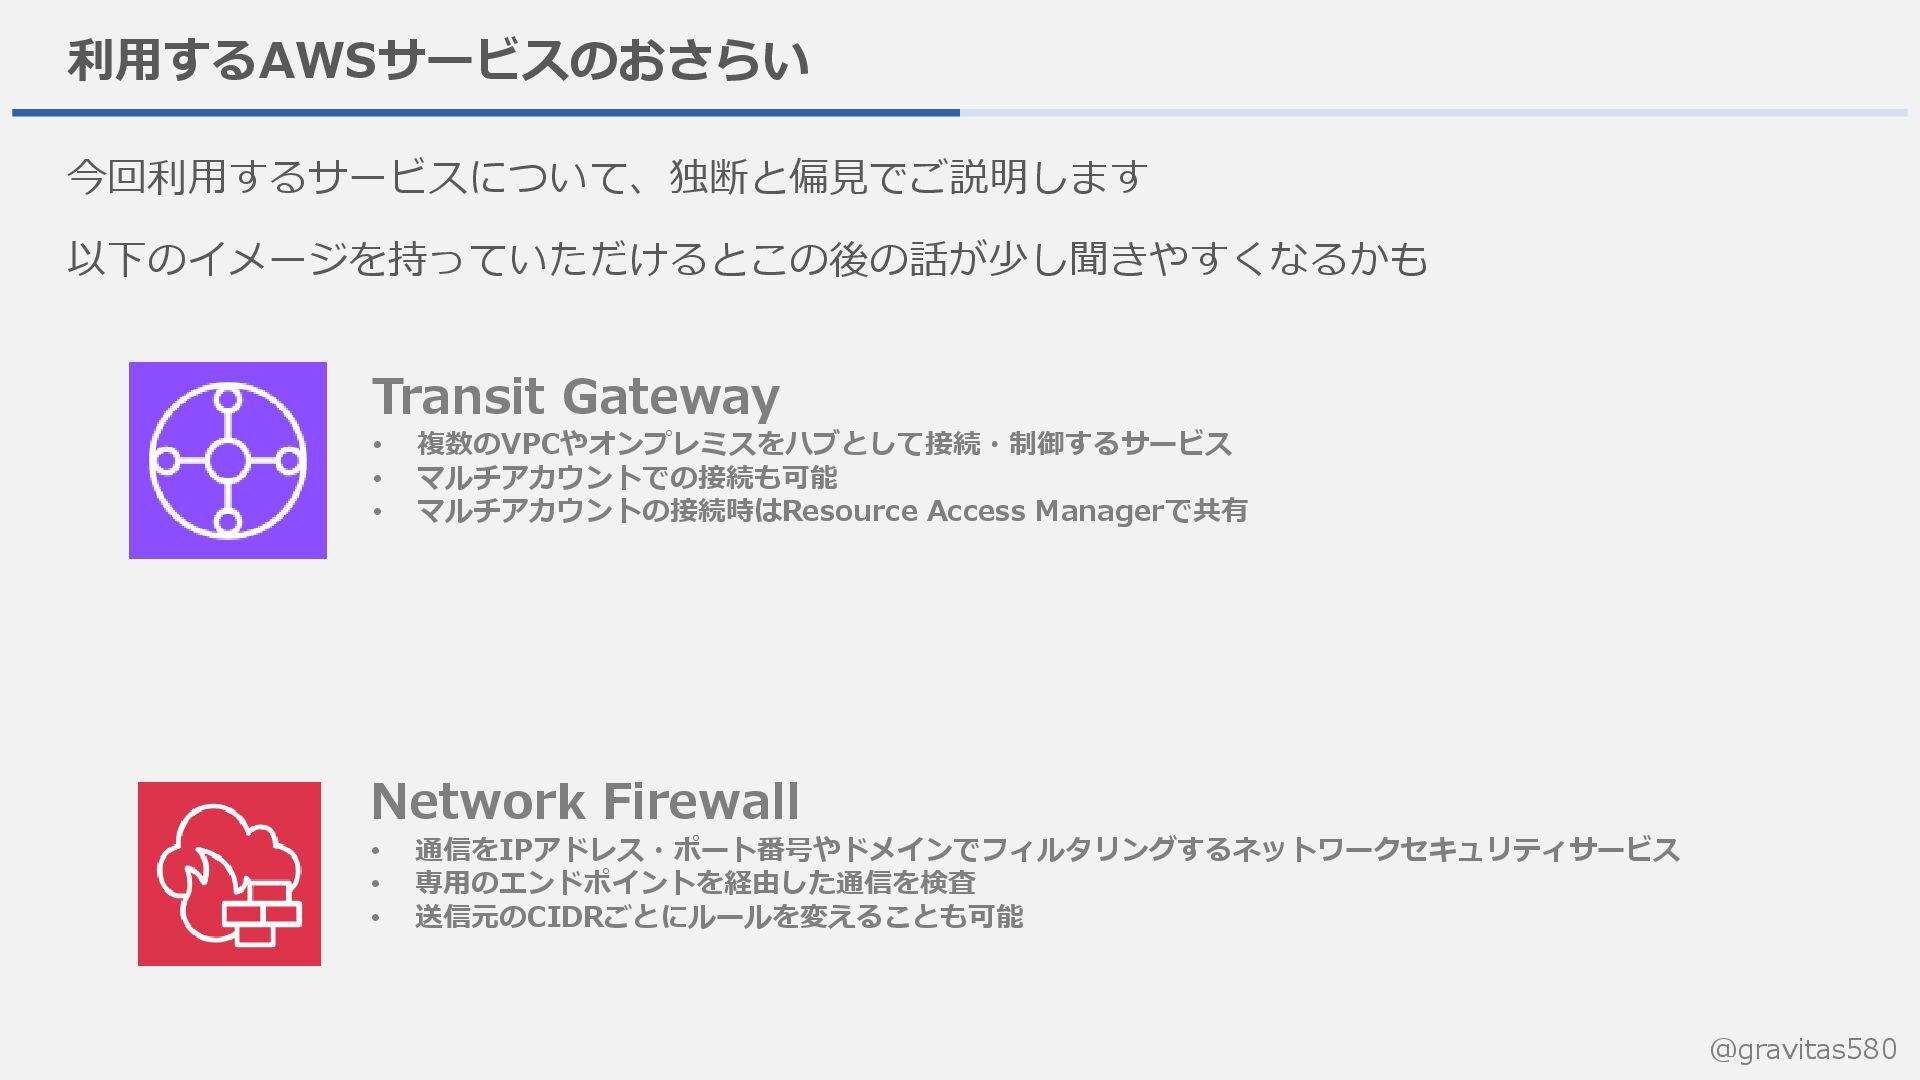
@gravitas580 利用するAWSサービスのおさらい Network Firewall • 通信をIPアドレス・ポート番号やドメインでフィルタリングするネットワークセキュリティサービス • 専用のエンドポイントを経由した通信を検査 • 送信元のCIDRごとにルールを変えることも可能
Transit Gateway • 複数のVPCやオンプレミスをハブとして接続・制御するサービス • マルチアカウントでの接続も可能 • マルチアカウントの接続時はResource Access Managerで共有 今回利用するサービスについて、独断と偏見でご説明します 以下のイメージを持っていただけるとこの後の話が少し聞きやすくなるかも -
@gravitas580 アップデート情報 ⚫ Network Firewall を Transit Gateway にネイティブ統合可能に ➢
AWS Network Firewall: Native AWS Transit Gateway support in all regions – AWS ⚫ 2025年7月から全リージョンで利用可能 -
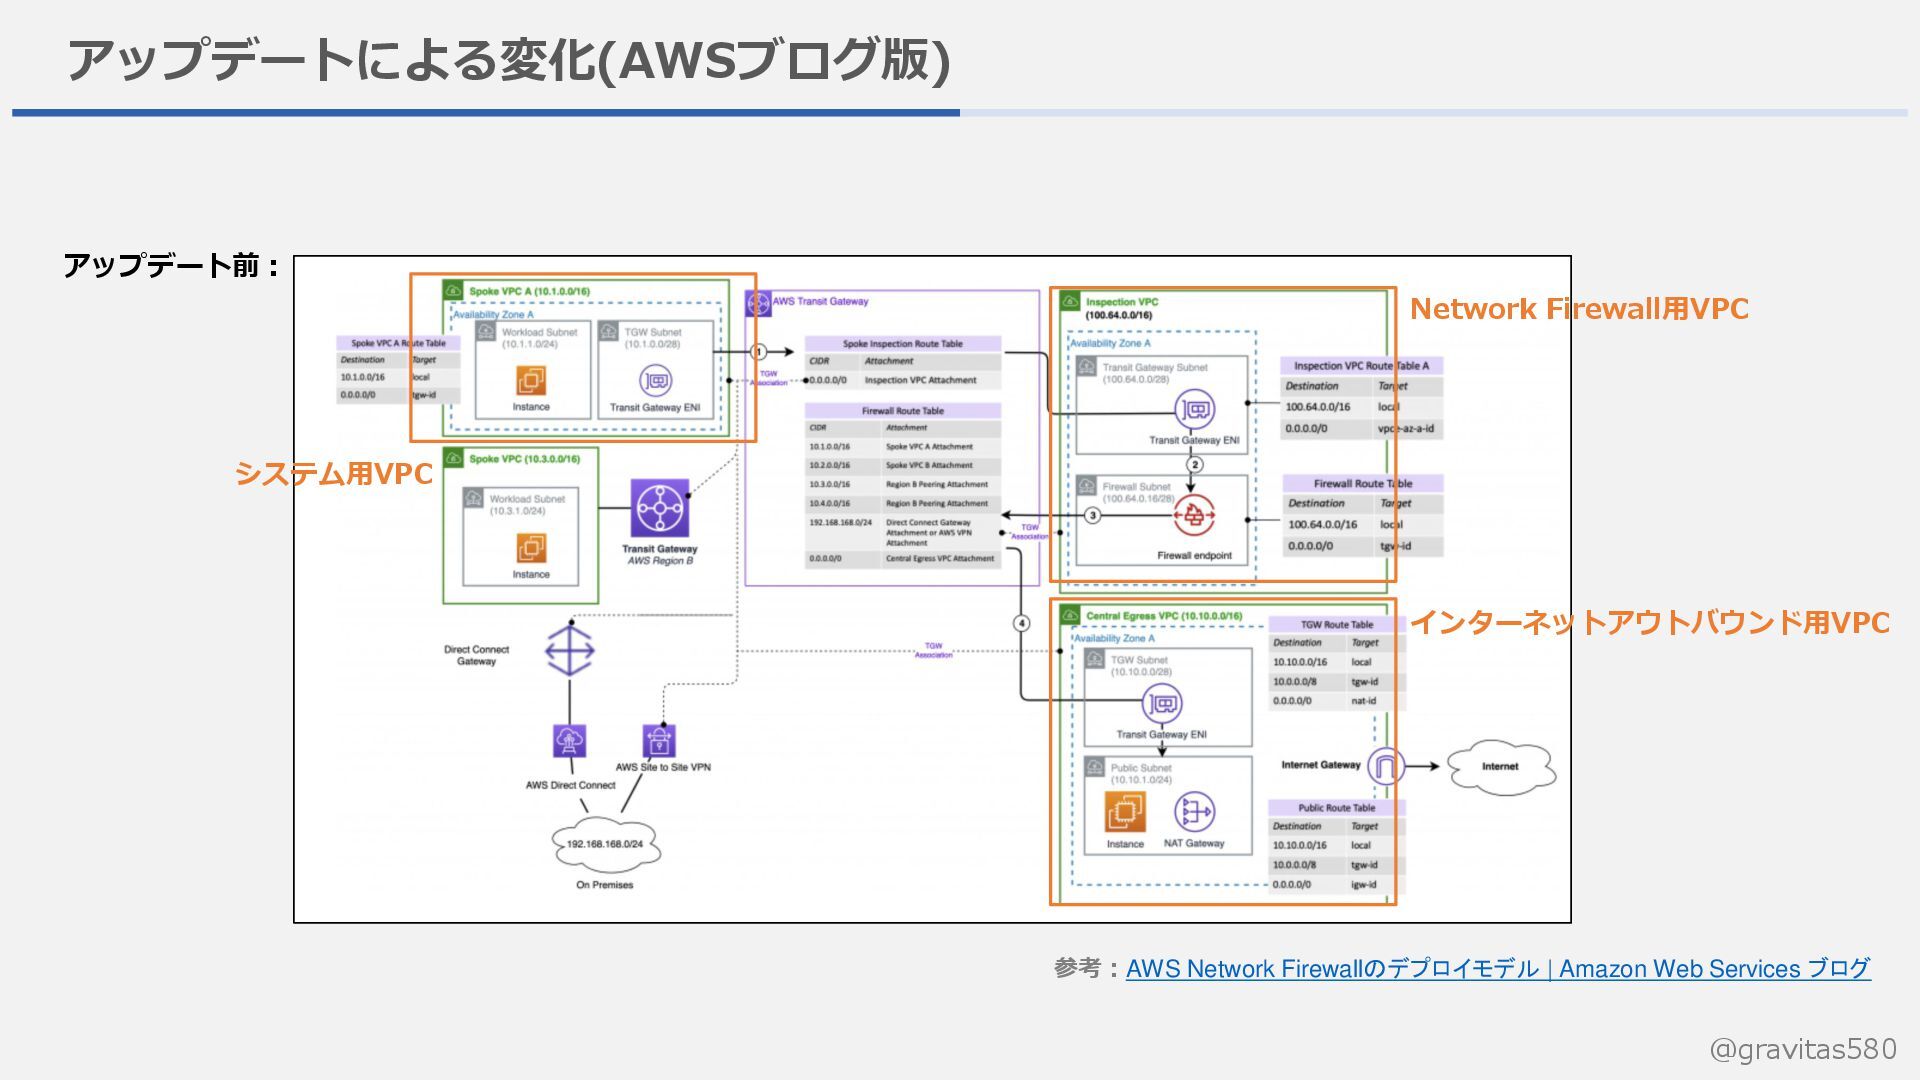
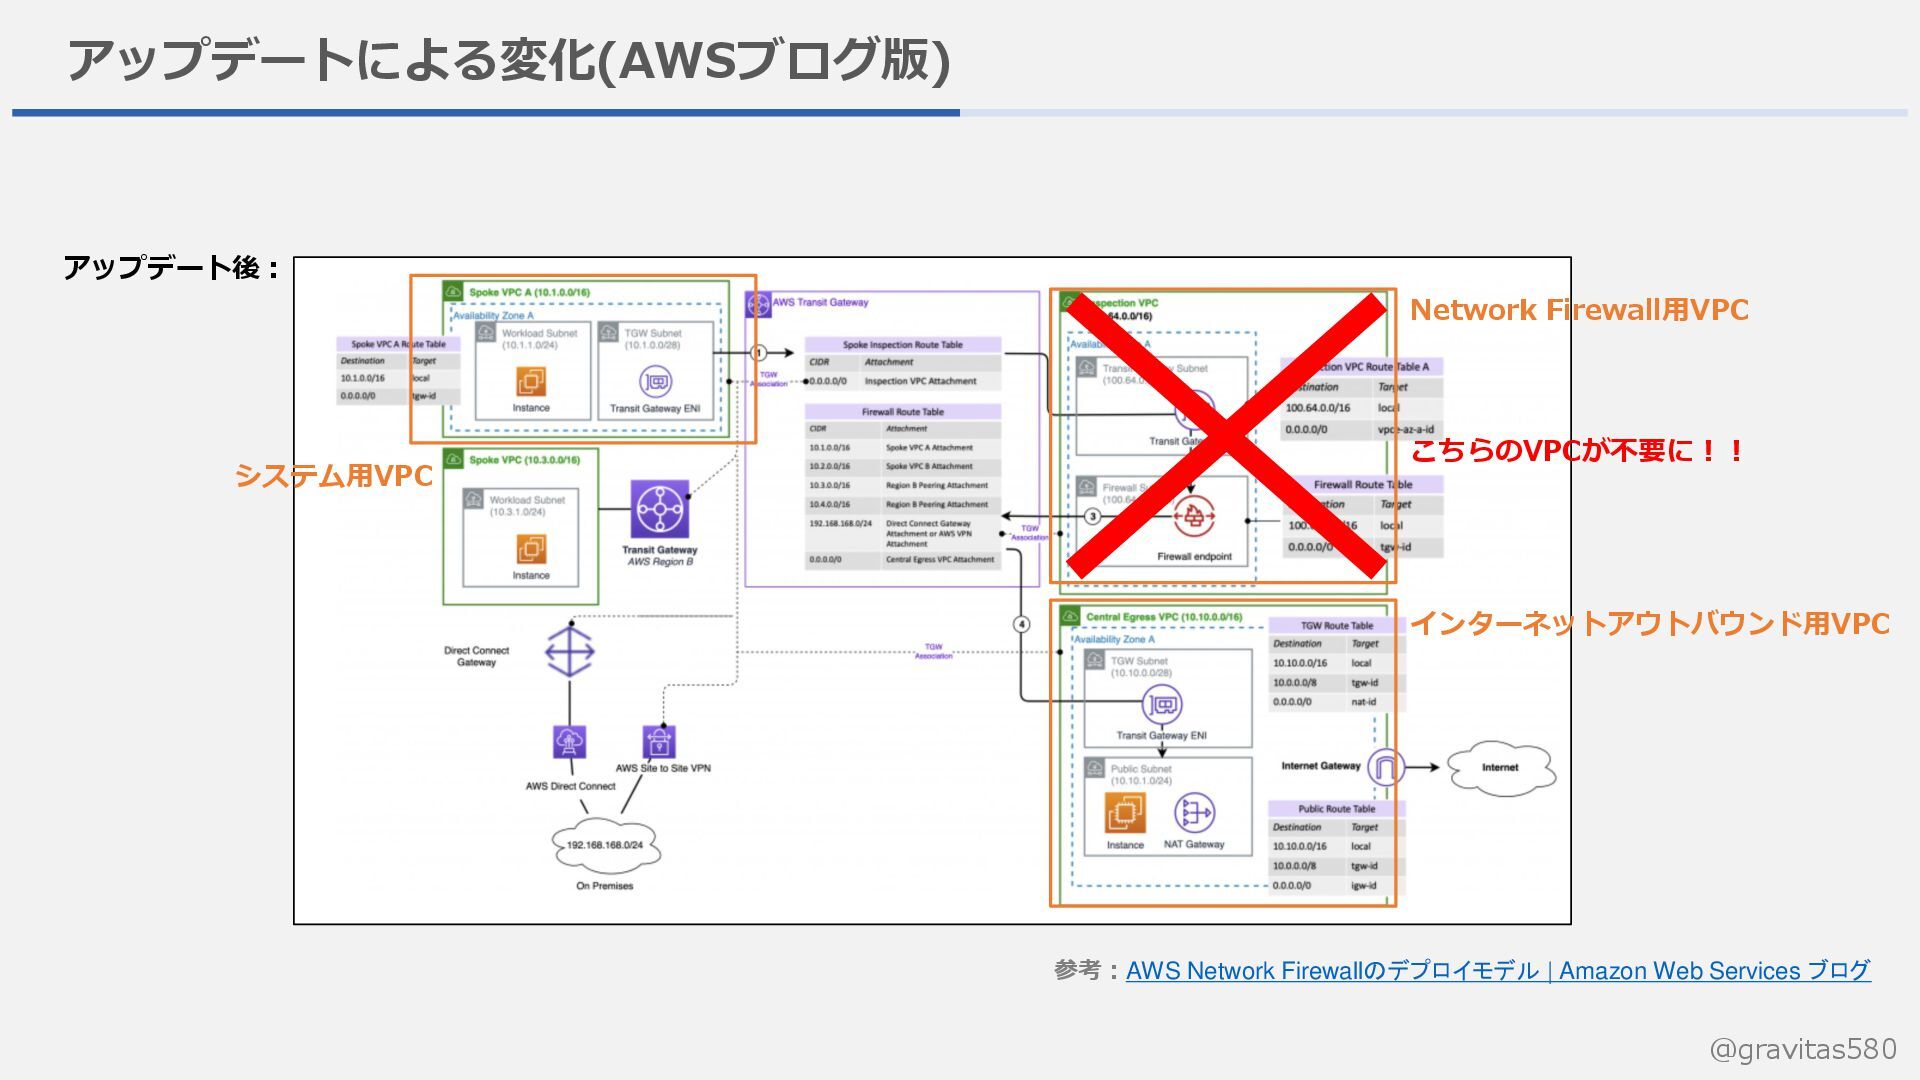
@gravitas580 アップデートによる変化(AWSブログ版) システム用VPC Network Firewall用VPC インターネットアウトバウンド用VPC アップデート後: 参考:AWS Network Firewallのデプロイモデル
| Amazon Web Services ブログ こちらのVPCが不要に!! -
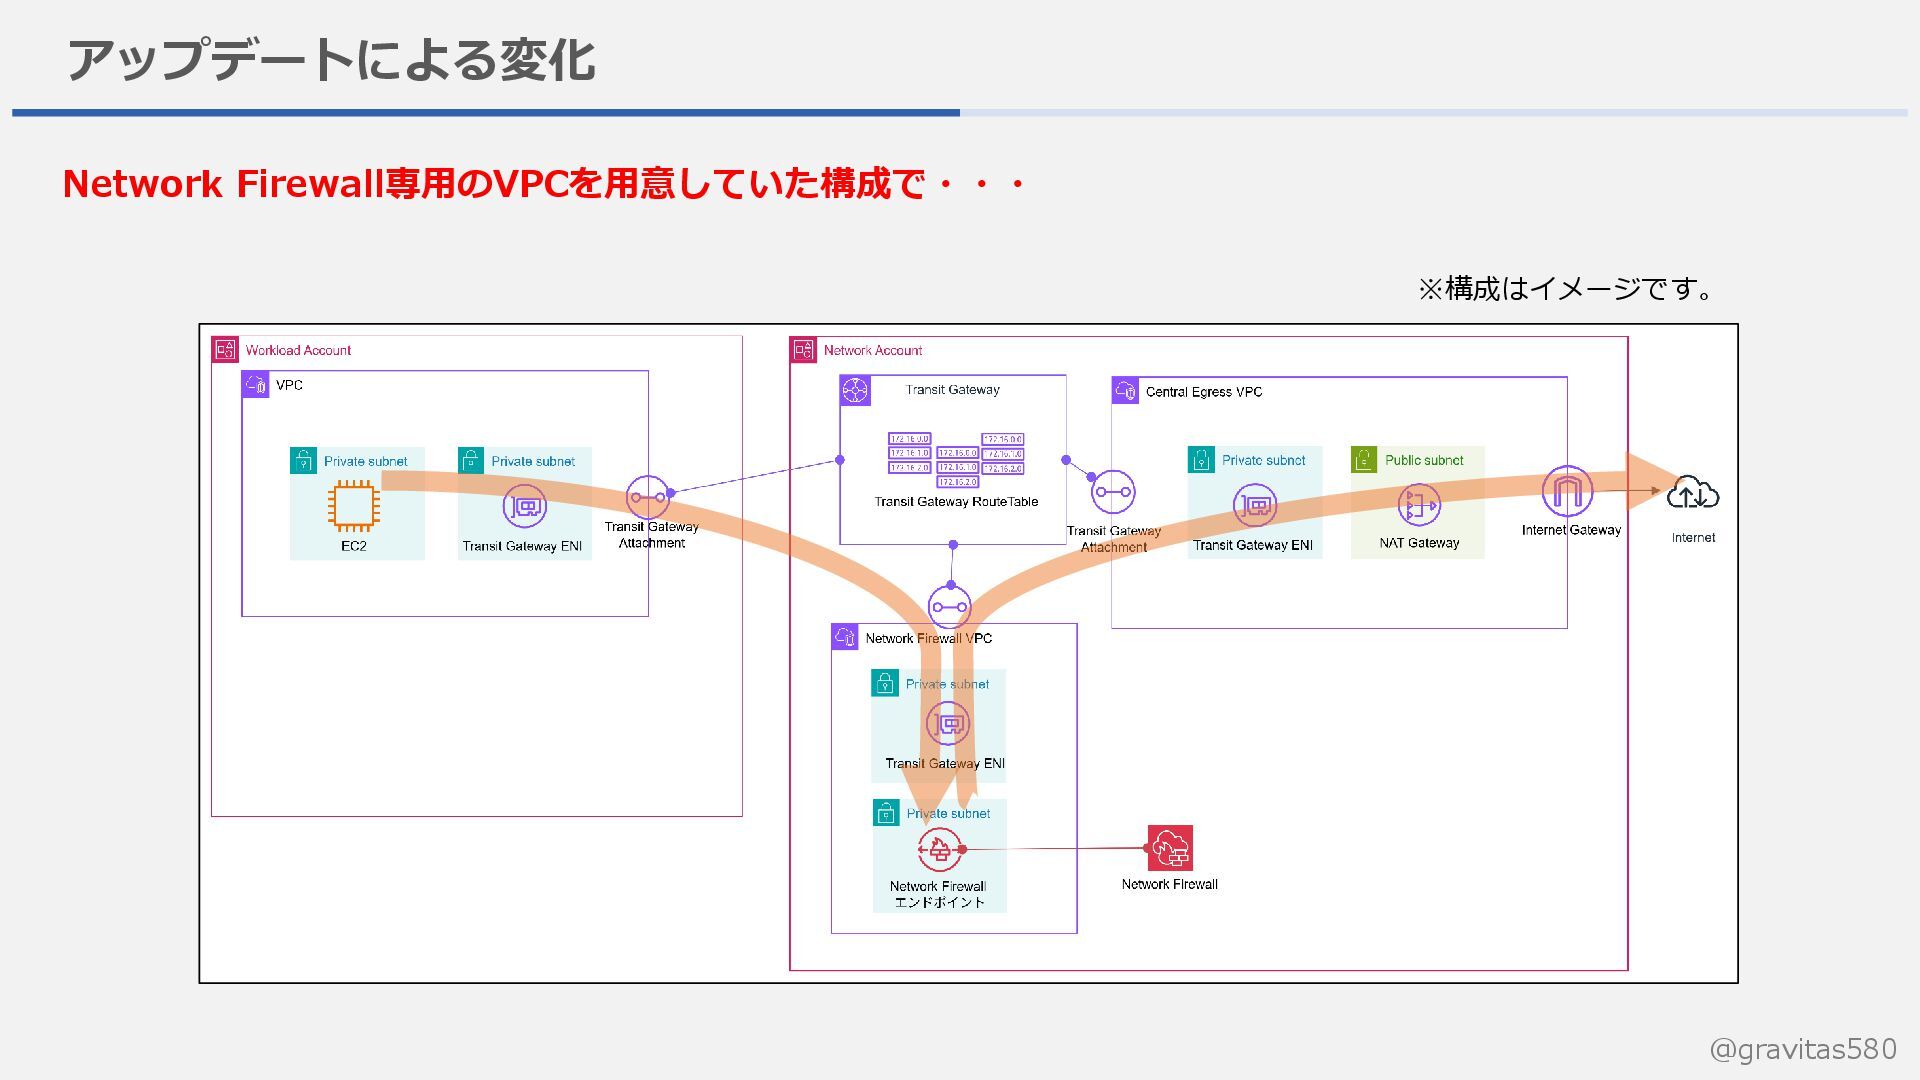
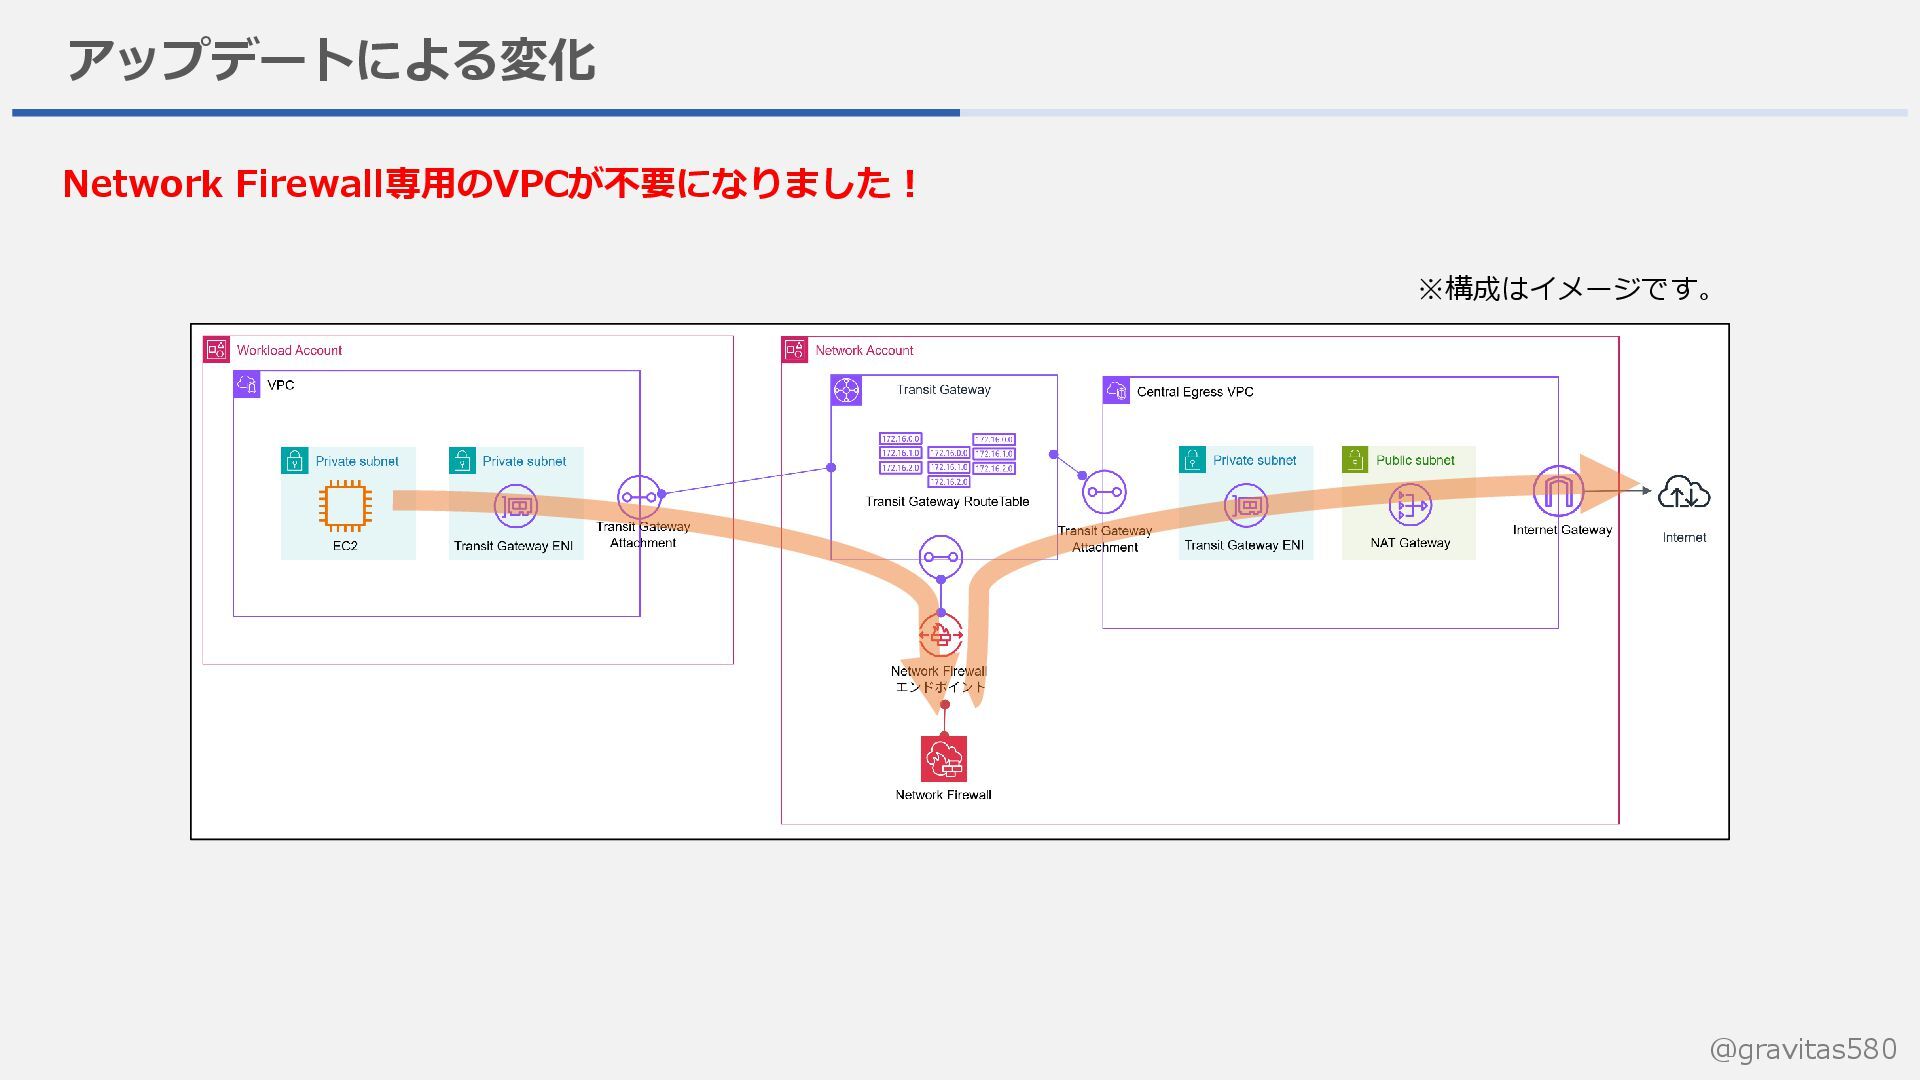
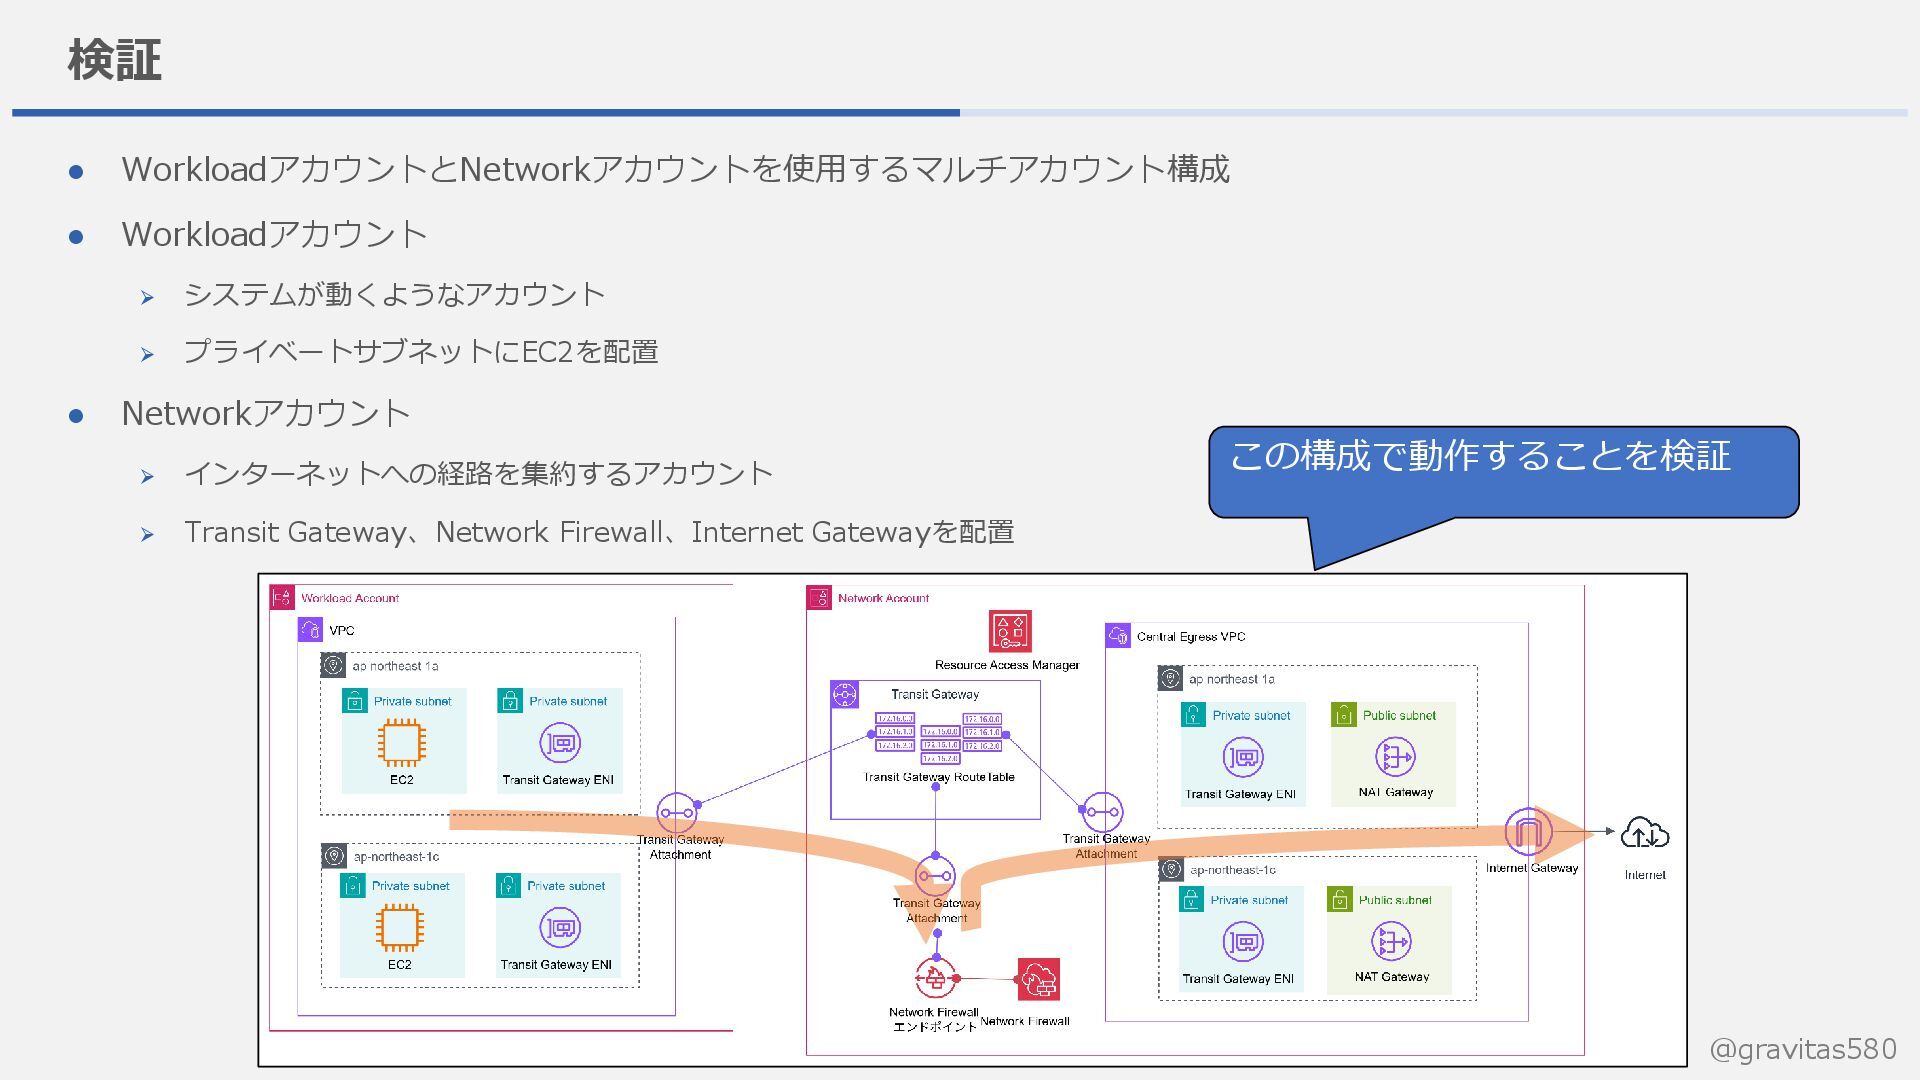
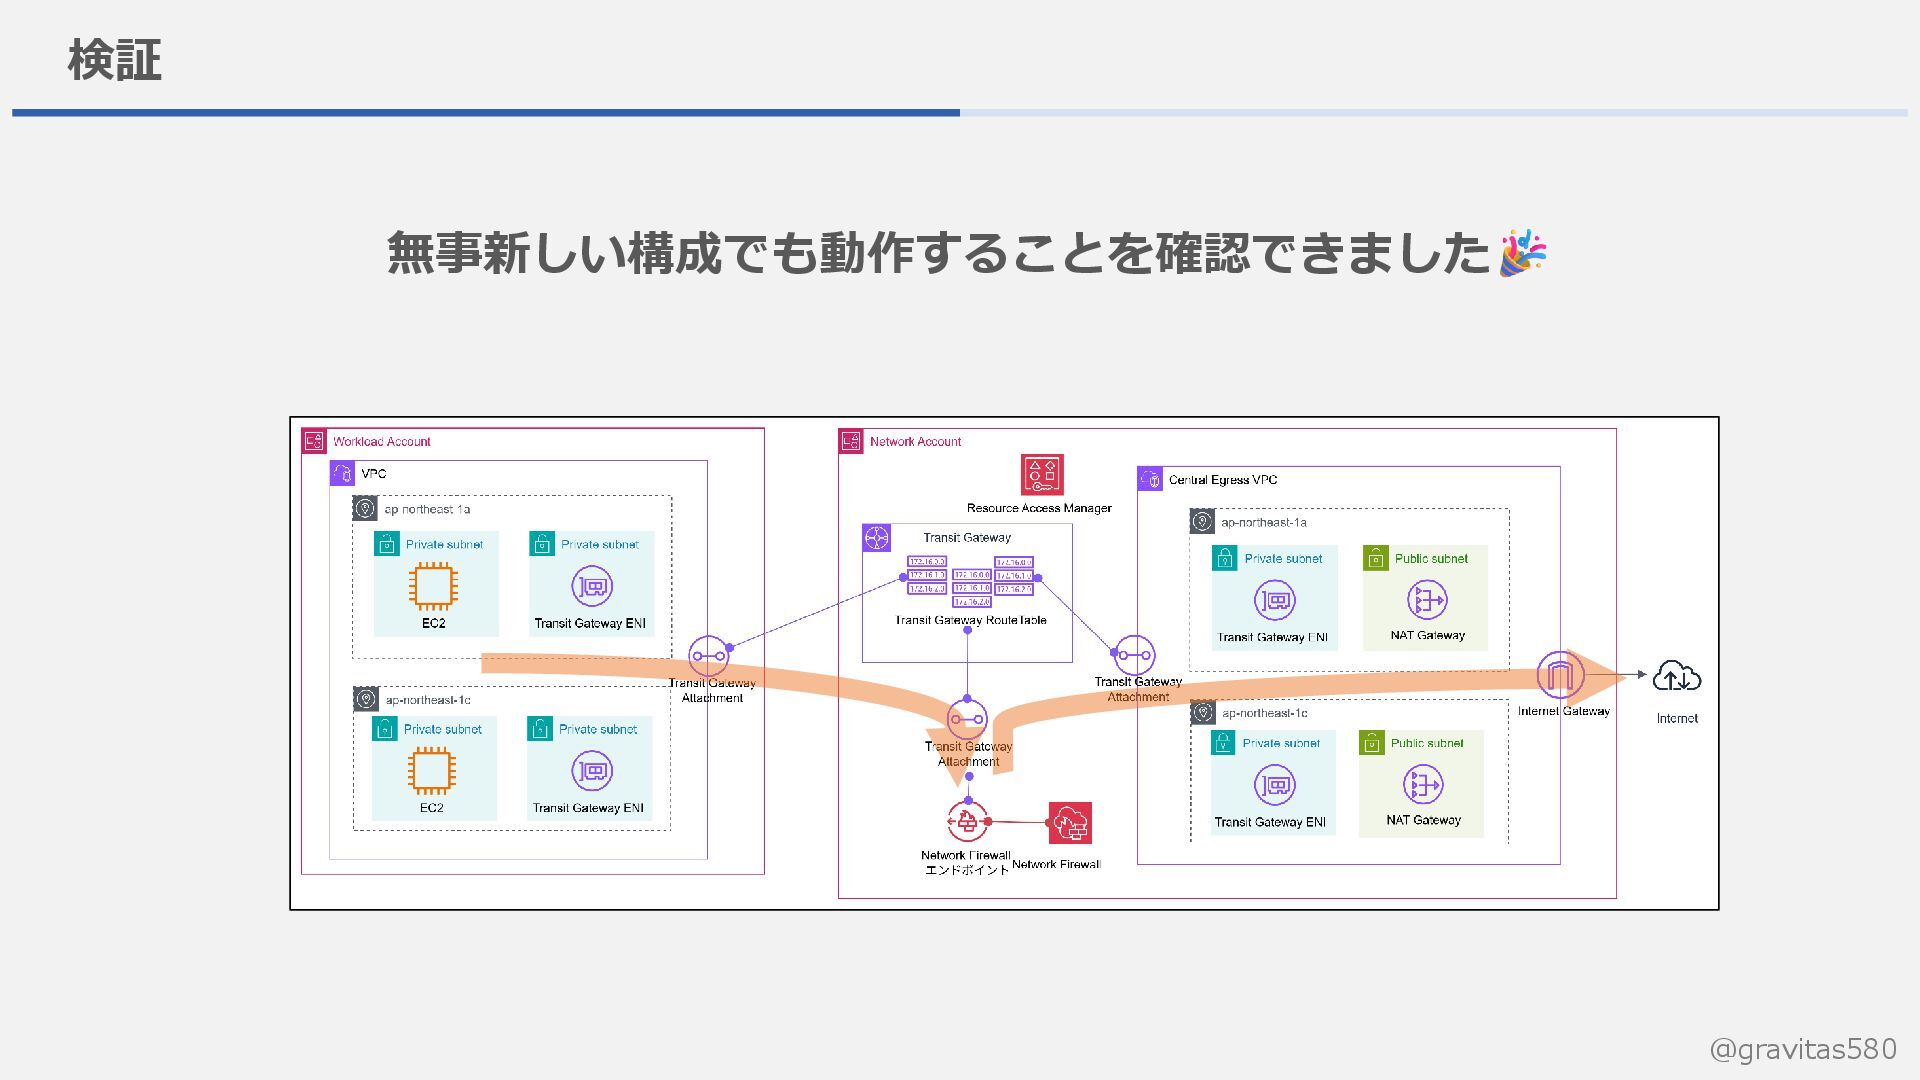
@gravitas580 検証 ⚫ WorkloadアカウントとNetworkアカウントを使用するマルチアカウント構成 ⚫ Workloadアカウント ➢ システムが動くようなアカウント ➢ プライベートサブネットにEC2を配置
⚫ Networkアカウント ➢ インターネットへの経路を集約するアカウント ➢ Transit Gateway、Network Firewall、Internet Gatewayを配置 この構成で動作することを検証 -
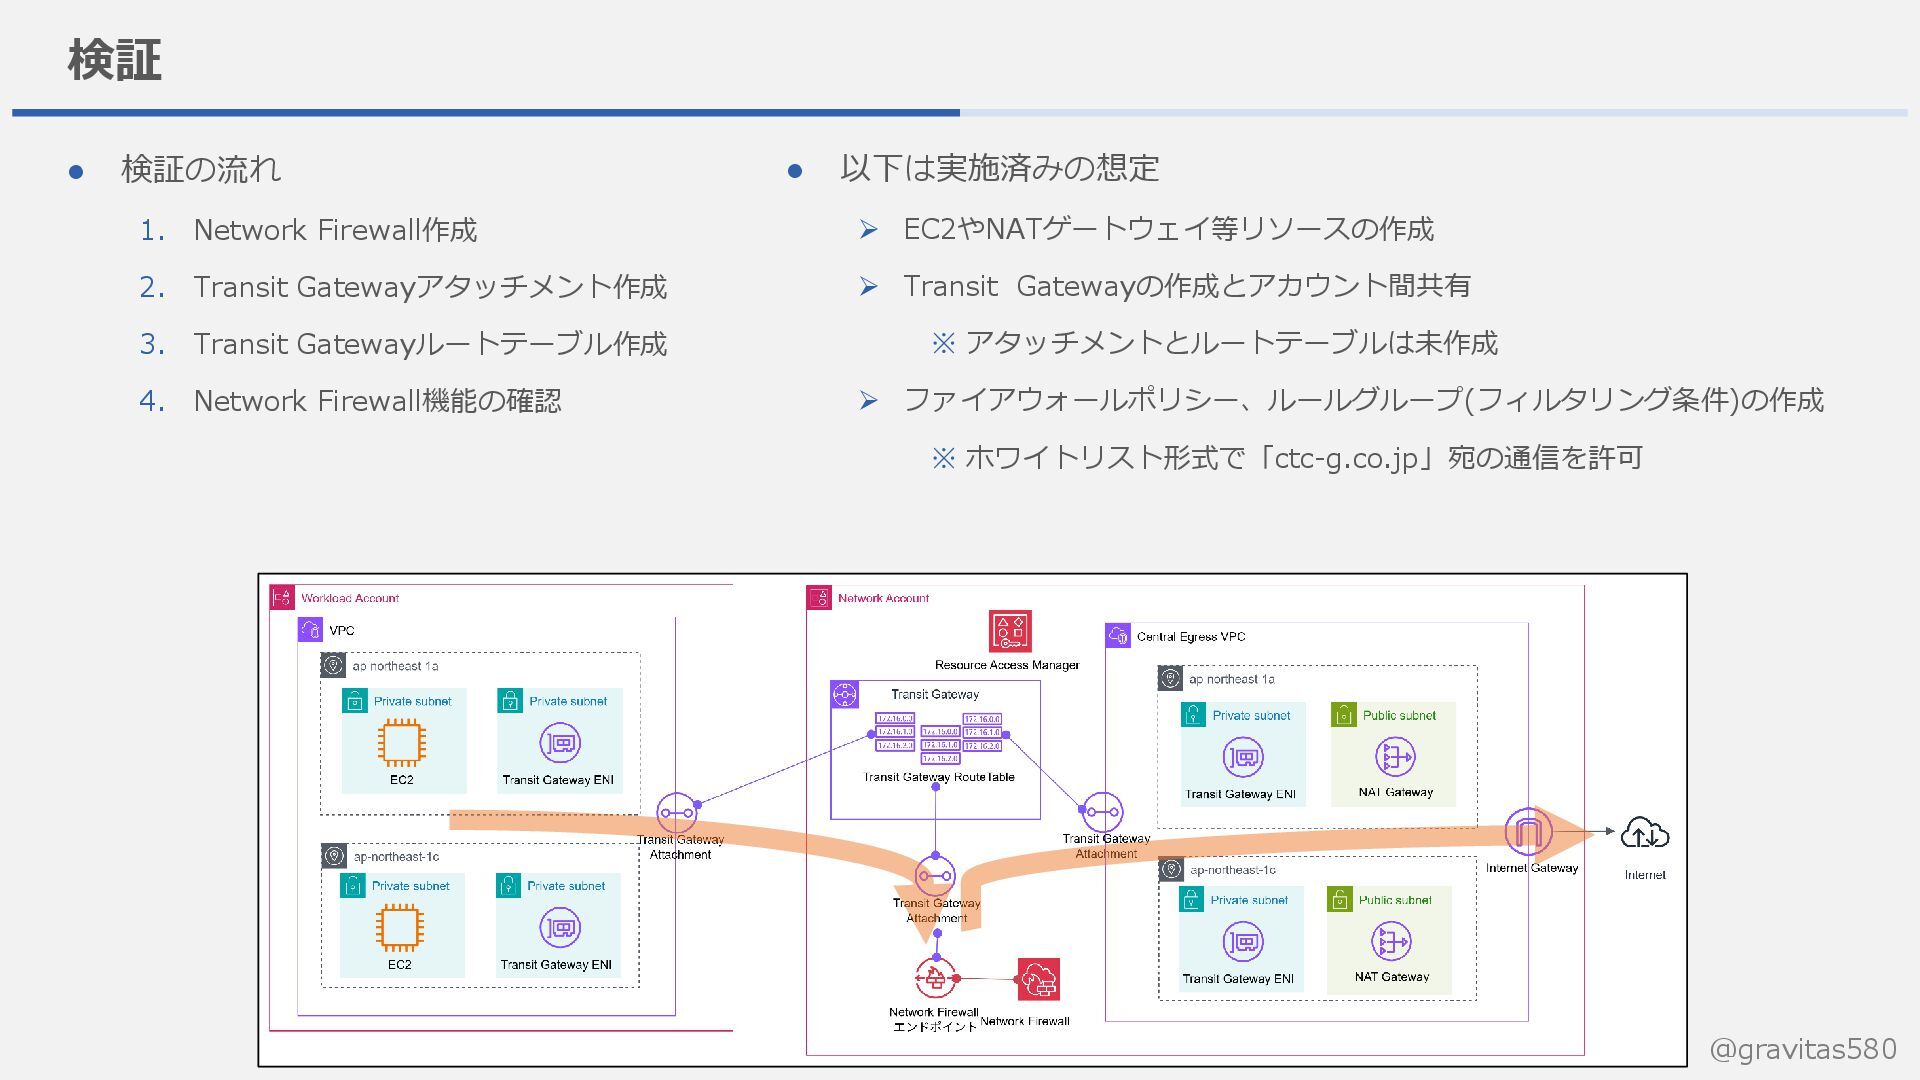
@gravitas580 検証 ⚫ 検証の流れ 1. Network Firewall作成 2. Transit Gatewayアタッチメント作成
3. Transit Gatewayルートテーブル作成 4. Network Firewall機能の確認 ⚫ 以下は実施済みの想定 ➢ EC2やNATゲートウェイ等リソースの作成 ➢ Transit Gatewayの作成とアカウント間共有 ※ アタッチメントとルートテーブルは未作成 ➢ ファイアウォールポリシー、ルールグループ(フィルタリング条件)の作成 ※ ホワイトリスト形式で「ctc-g.co.jp」宛の通信を許可 -
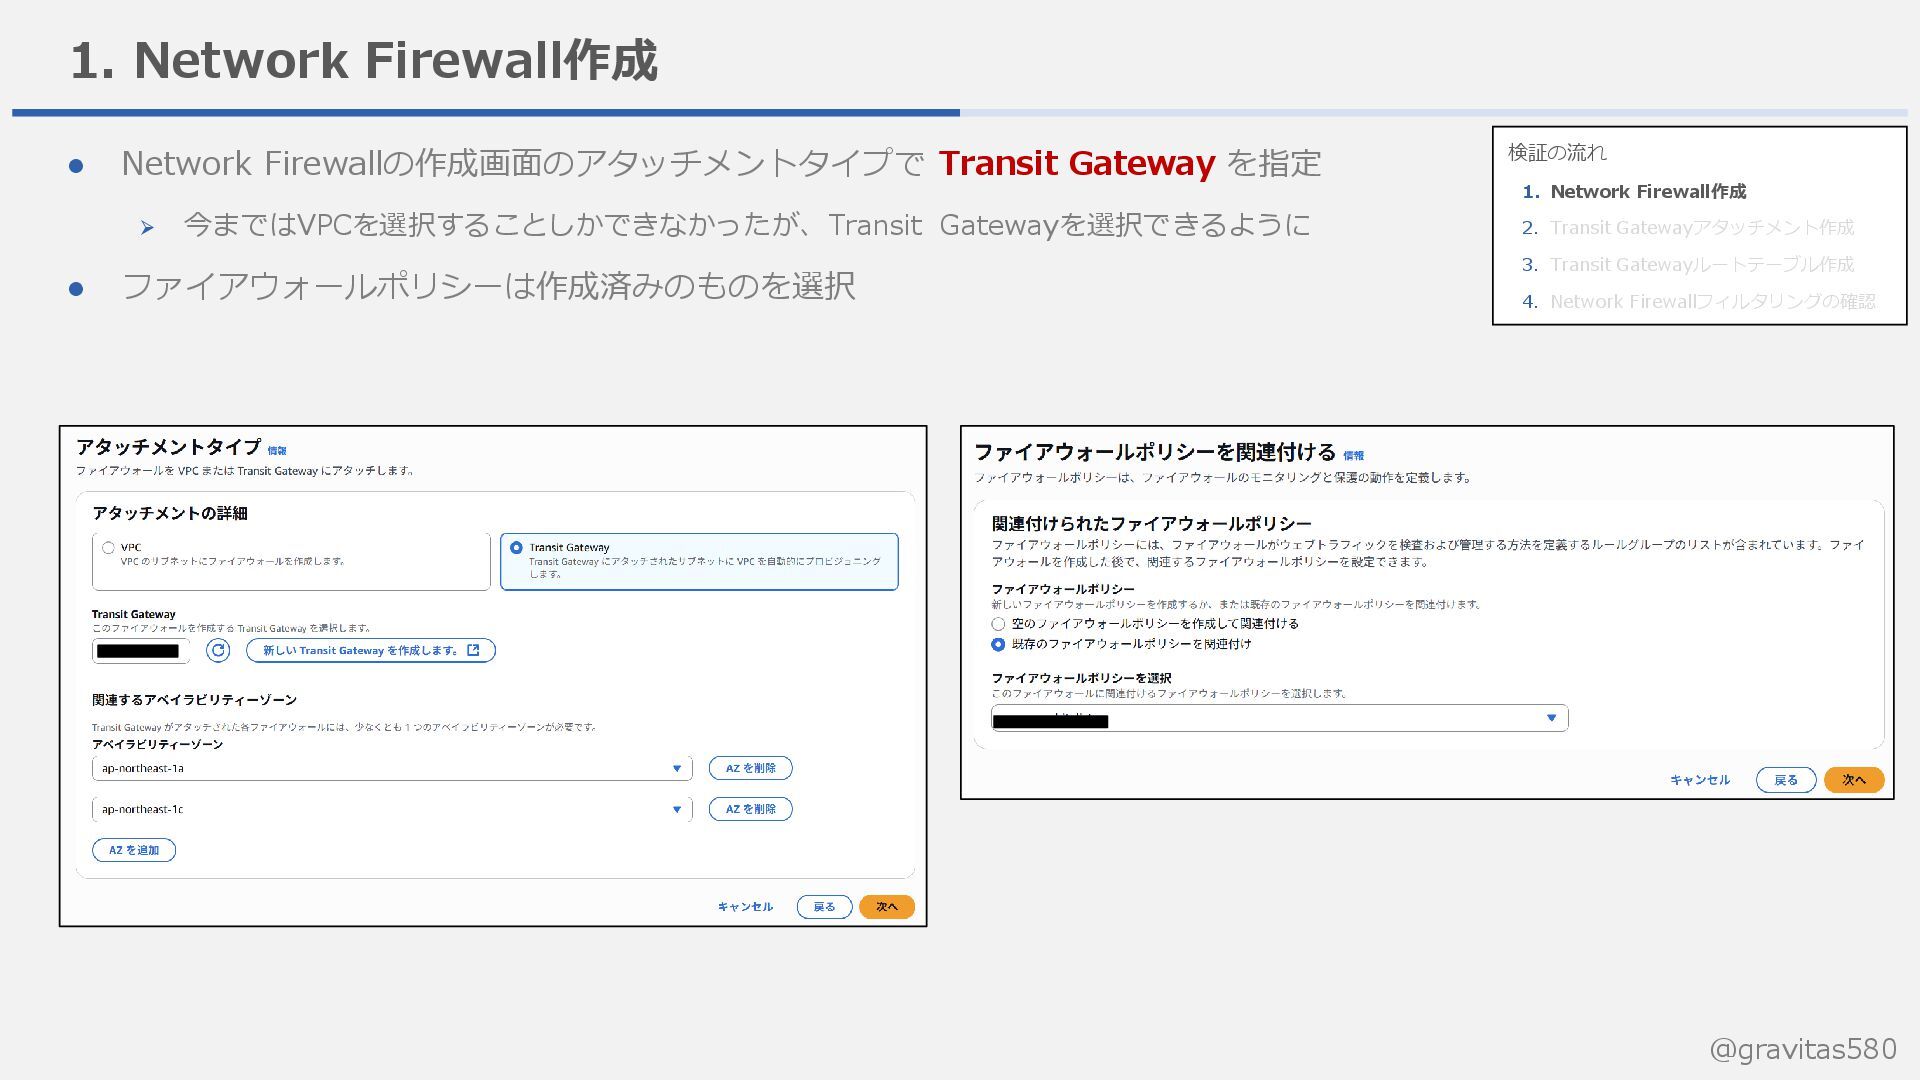
@gravitas580 1. Network Firewall作成 ⚫ Network Firewallの作成画面のアタッチメントタイプで Transit Gateway を指定
➢ 今まではVPCを選択することしかできなかったが、Transit Gatewayを選択できるように ⚫ ファイアウォールポリシーは作成済みのものを選択 検証の流れ 1. Network Firewall作成 2. Transit Gatewayアタッチメント作成 3. Transit Gatewayルートテーブル作成 4. Network Firewallフィルタリングの確認 -
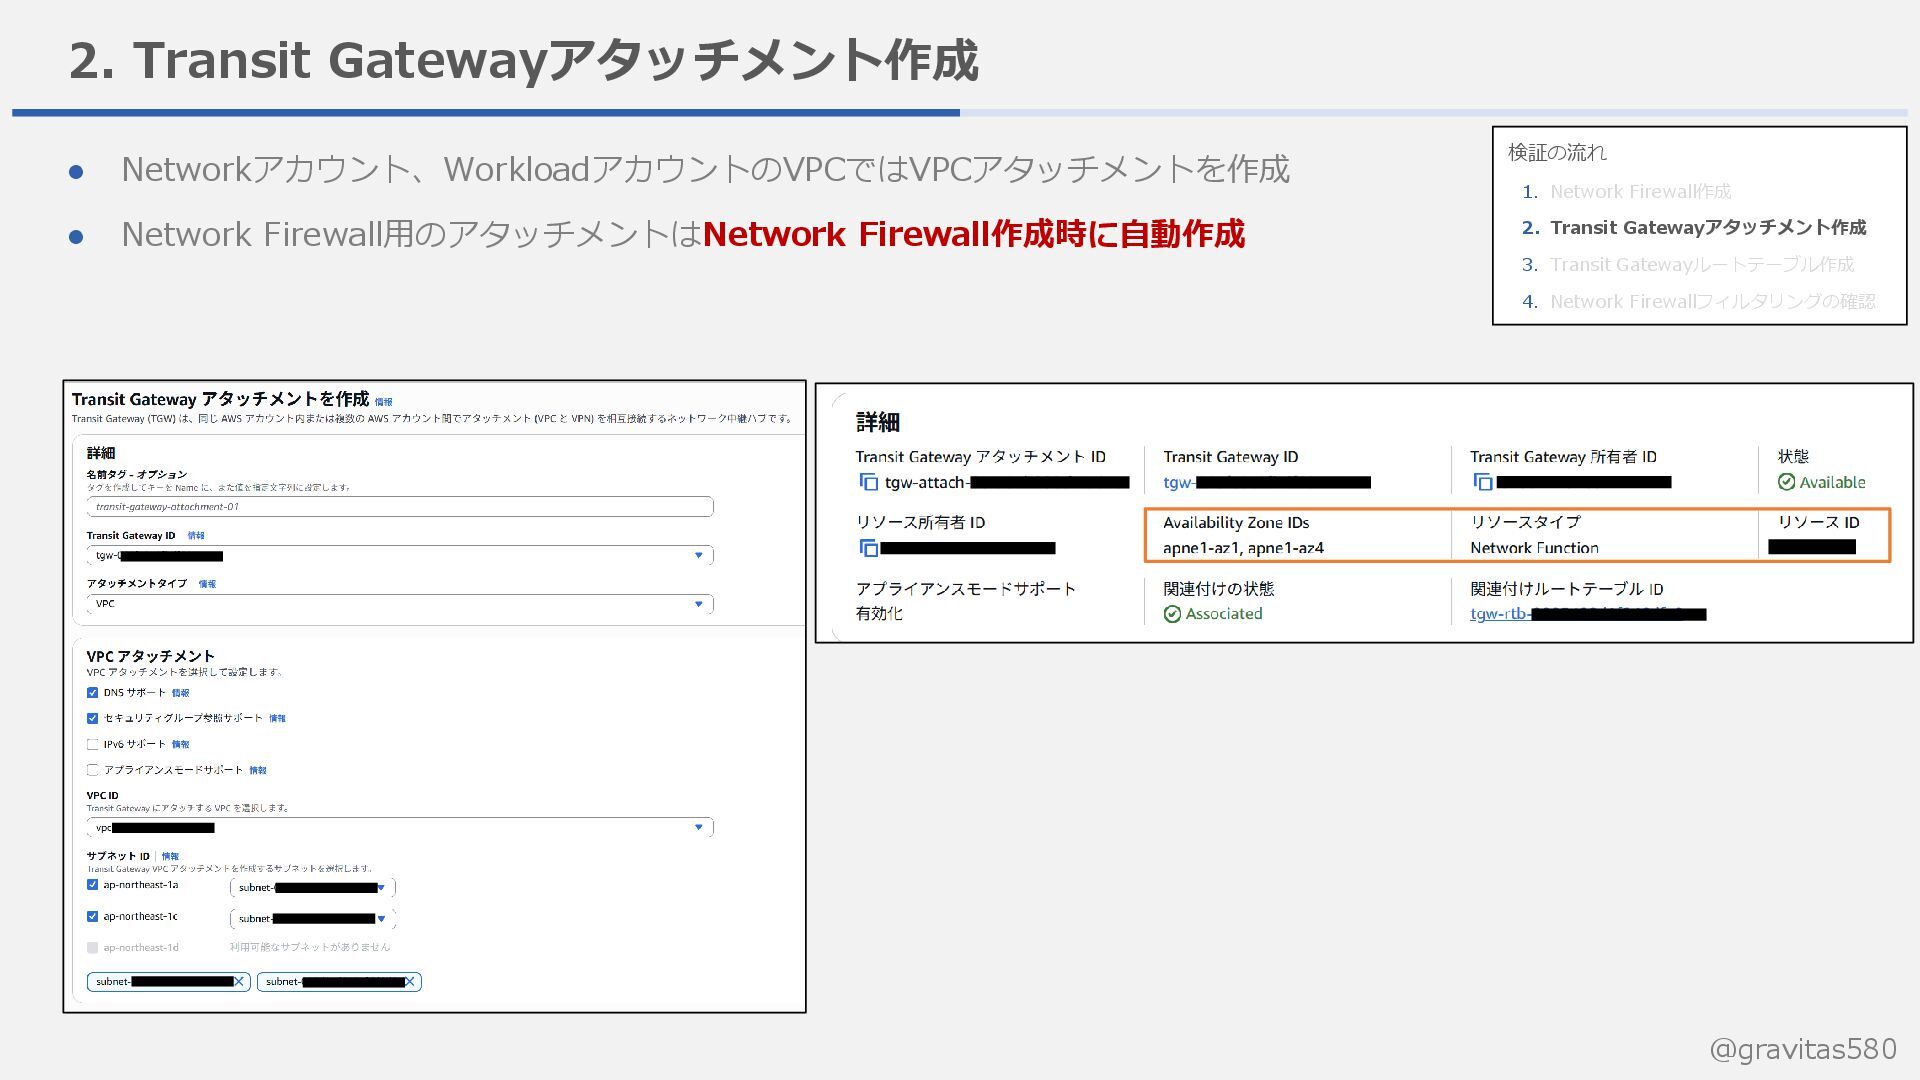
@gravitas580 2. Transit Gatewayアタッチメント作成 ⚫ Networkアカウント、WorkloadアカウントのVPCではVPCアタッチメントを作成 ⚫ Network Firewall用のアタッチメントはNetwork Firewall作成時に自動作成
検証の流れ 1. Network Firewall作成 2. Transit Gatewayアタッチメント作成 3. Transit Gatewayルートテーブル作成 4. Network Firewallフィルタリングの確認 -
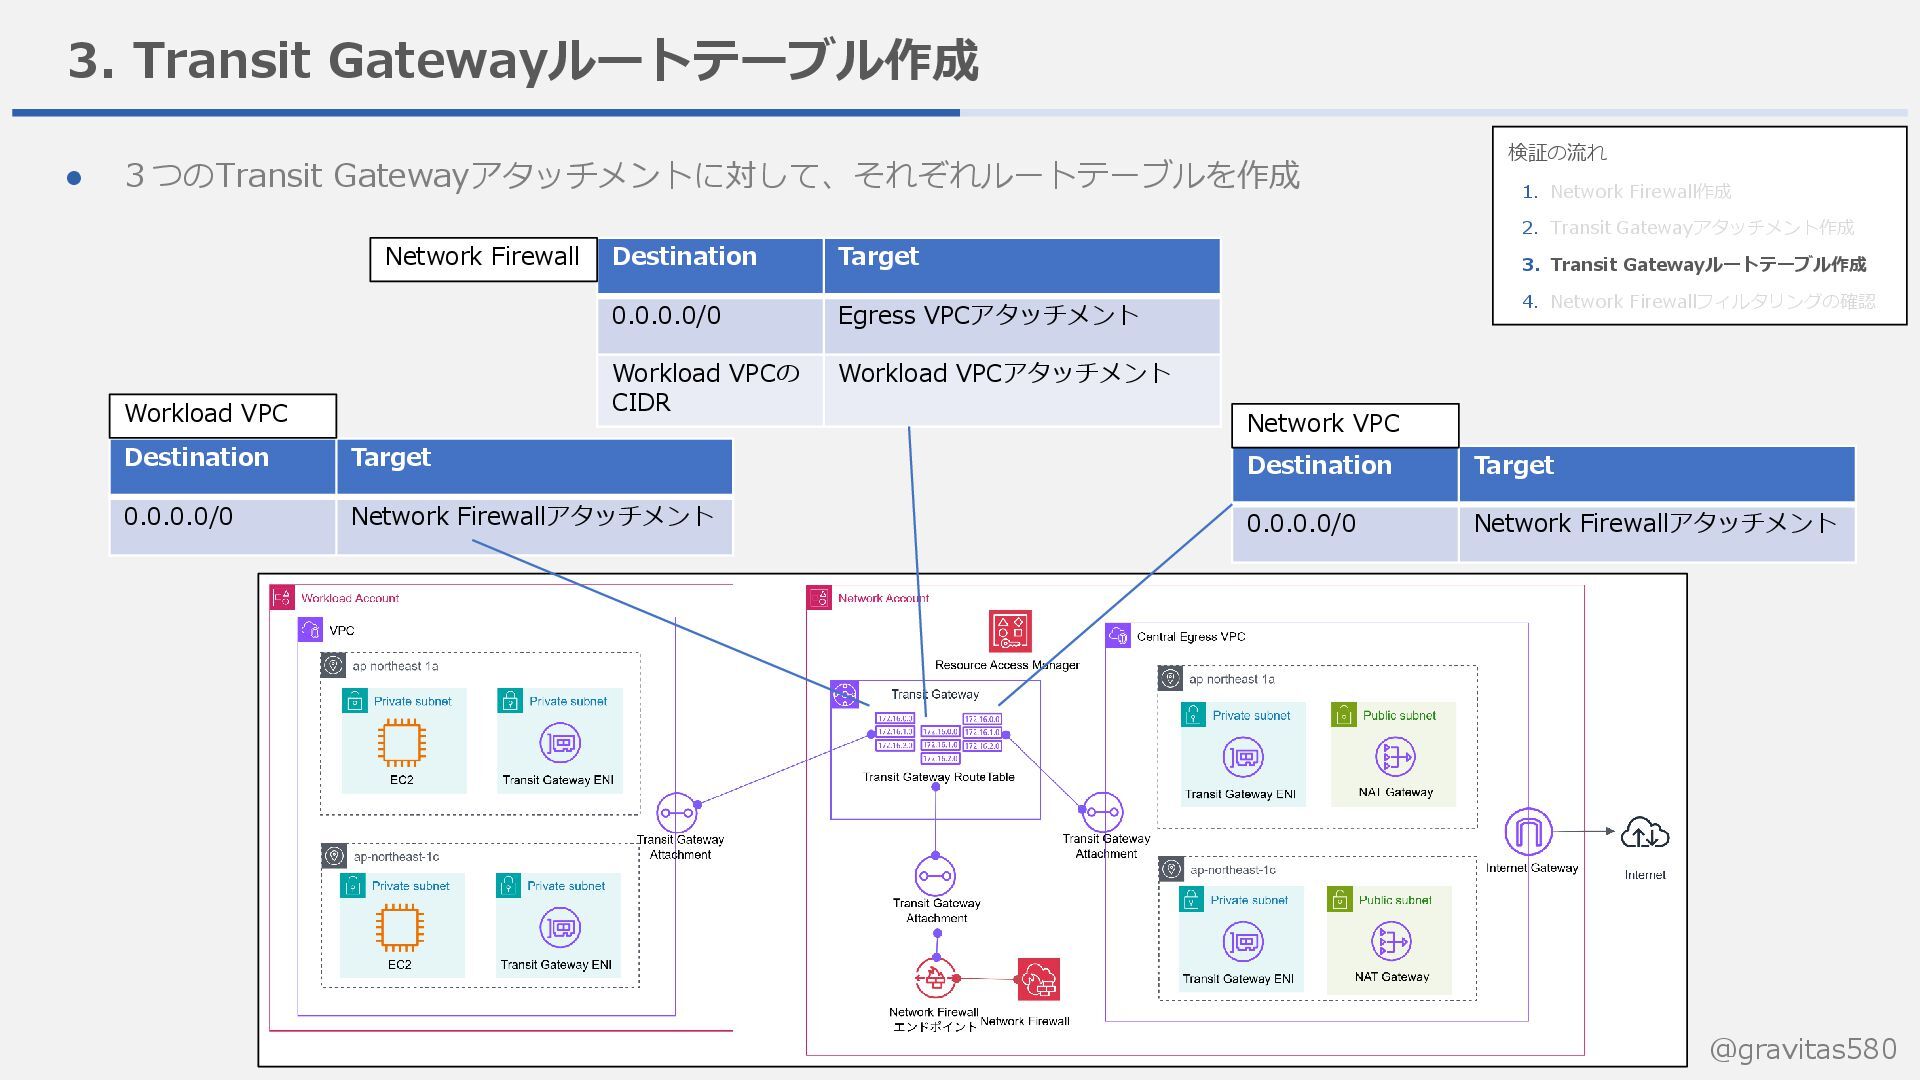
@gravitas580 3. Transit Gatewayルートテーブル作成 ⚫ 3つのTransit Gatewayアタッチメントに対して、それぞれルートテーブルを作成 Destination Target 0.0.0.0/0
Network Firewallアタッチメント Destination Target 0.0.0.0/0 Egress VPCアタッチメント Workload VPCの CIDR Workload VPCアタッチメント Destination Target 0.0.0.0/0 Network Firewallアタッチメント Workload VPC Network VPC Network Firewall 検証の流れ 1. Network Firewall作成 2. Transit Gatewayアタッチメント作成 3. Transit Gatewayルートテーブル作成 4. Network Firewallフィルタリングの確認 -
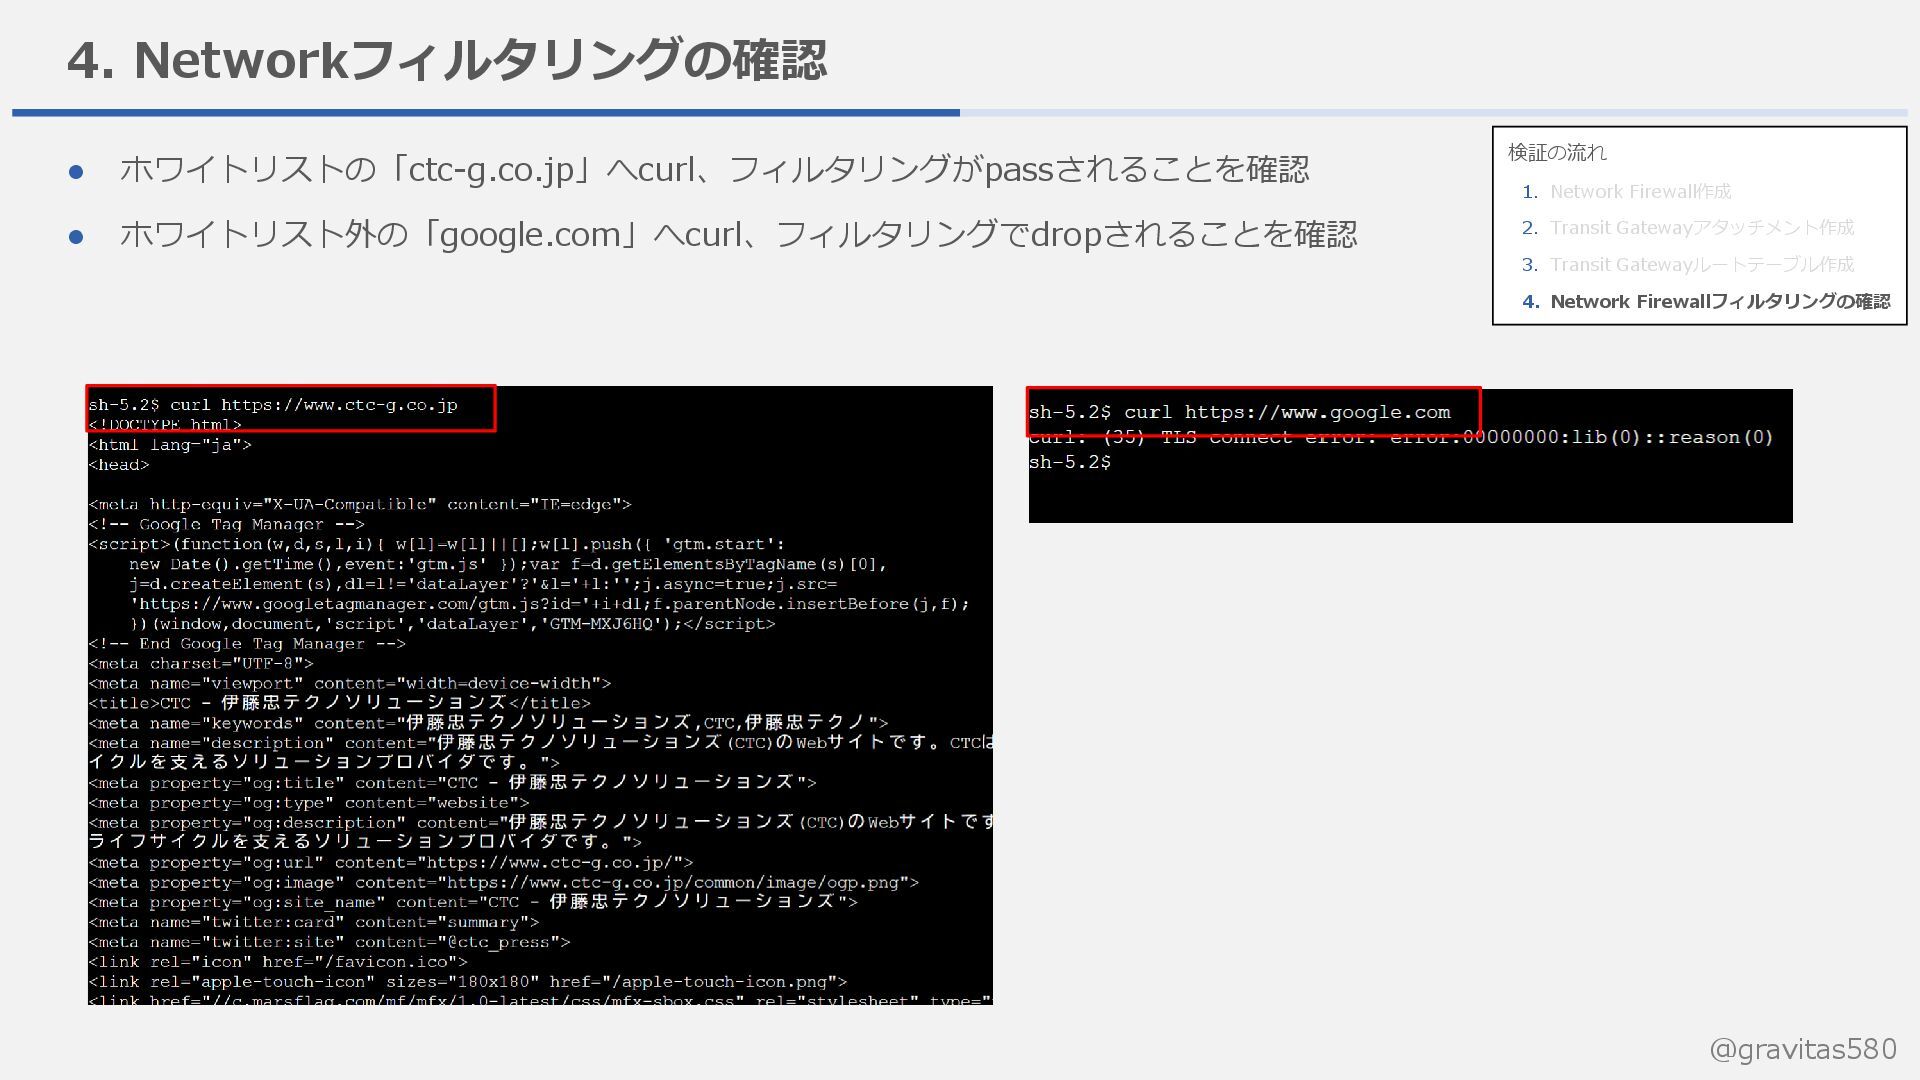
@gravitas580 4. Networkフィルタリングの確認 ⚫ ホワイトリストの「ctc-g.co.jp」へcurl、フィルタリングがpassされることを確認 ⚫ ホワイトリスト外の「google.com」へcurl、フィルタリングでdropされることを確認 検証の流れ 1. Network
Firewall作成 2. Transit Gatewayアタッチメント作成 3. Transit Gatewayルートテーブル作成 4. Network Firewallフィルタリングの確認 -
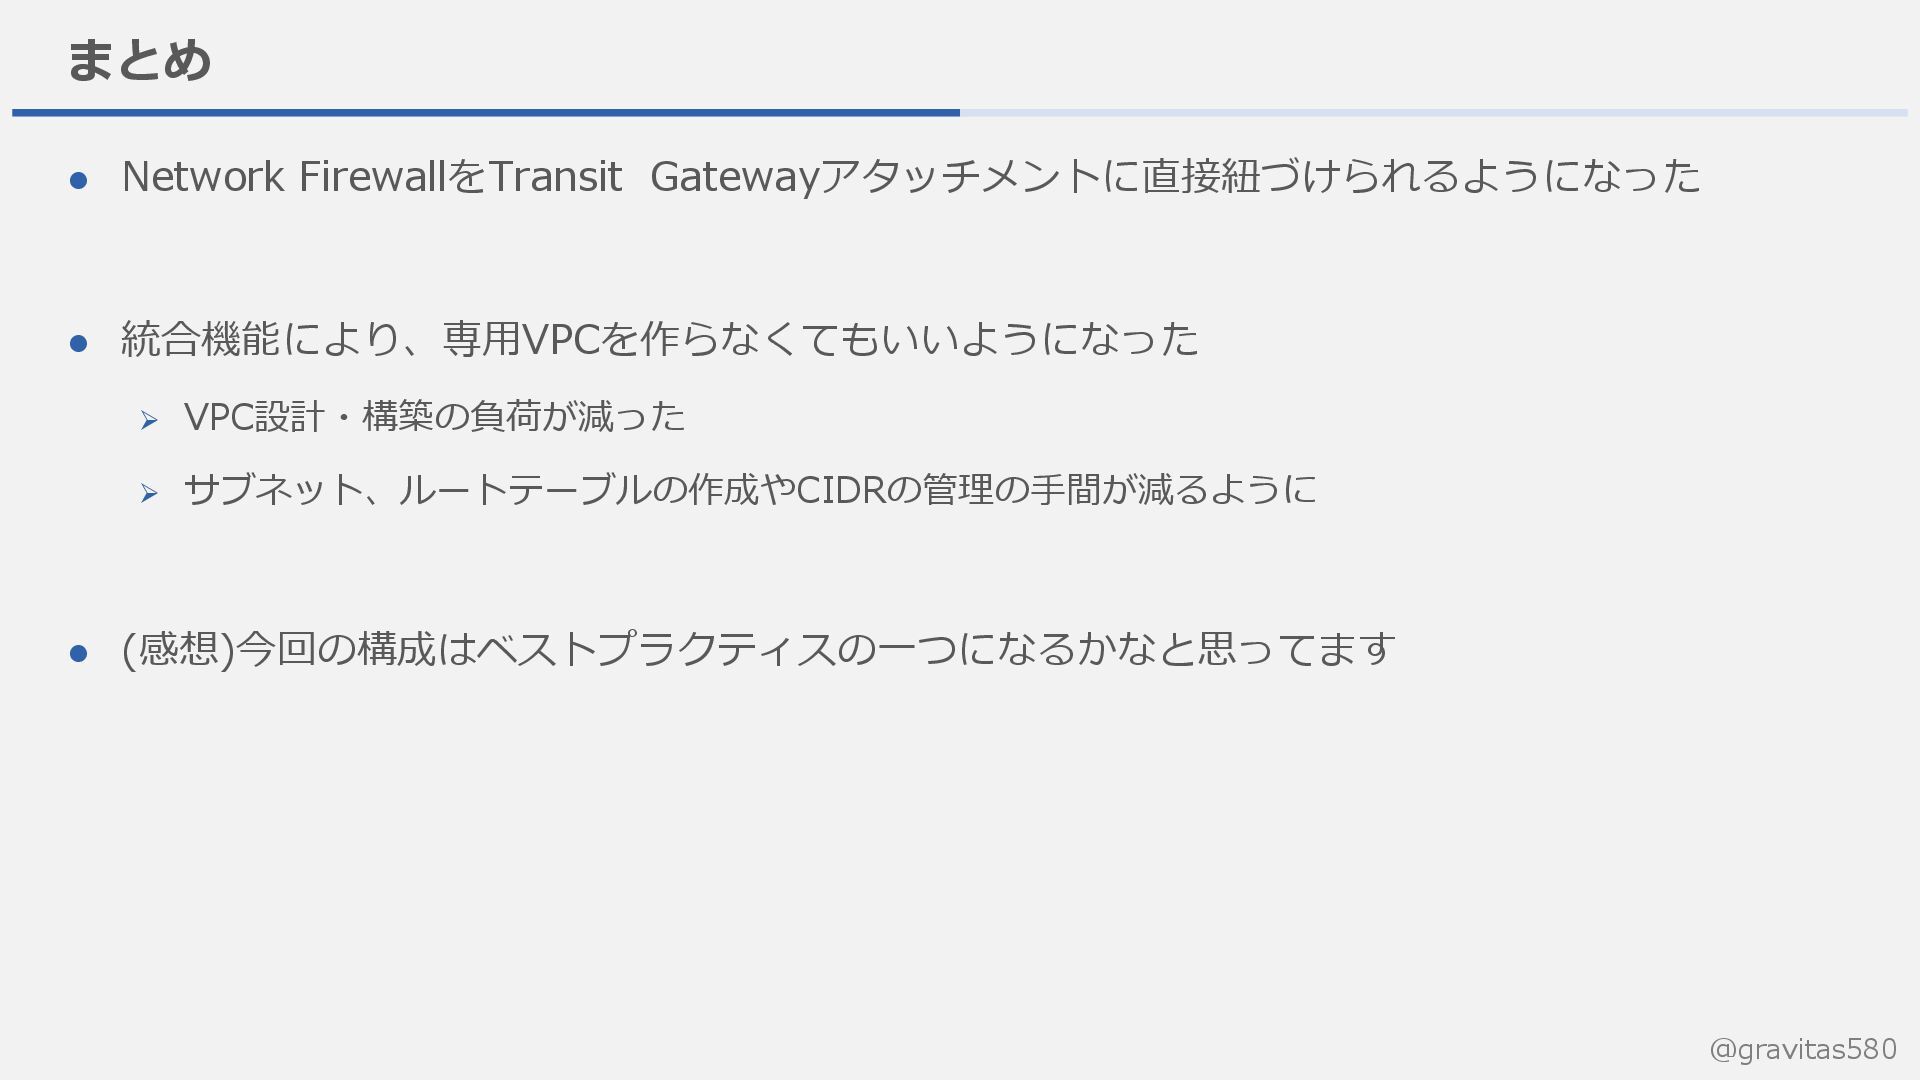
@gravitas580 まとめ ⚫ Network FirewallをTransit Gatewayアタッチメントに直接紐づけられるようになった ⚫ 統合機能により、専用VPCを作らなくてもいいようになった ➢ VPC設計・構築の負荷が減った
➢ サブネット、ルートテーブルの作成やCIDRの管理の手間が減るように ⚫ (感想)今回の構成はベストプラクティスの一つになるかなと思ってます