Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
DGX Spark でどこまでハッキングができるのか?
Search
Sponsored
·
SiteGround - Reliable hosting with speed, security, and support you can count on.
→
kash1064
October 15, 2026
Technology
150
0
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
DGX Spark でどこまでハッキングができるのか?
kash1064
October 15, 2026
Other Decks in Technology
See All in Technology
USB PDを使ってスマホを労わりたい
raspython3
0
160
事業活動を AI Ready にする攻めと守りのデータエンジニアリング / data-engineering-for-ai-ready-business
pei0804
7
2.5k
AIがコードを書く時代に、エンジニアは何で自分の価値を証明するのか / In an era where AI writes code how do engineers prove their value
carta_engineering
2
830
「Docker Desktop不要の時代」は 来たのか?
ueponx
0
500
AI駆動開発、viviONの1年 ── うまくいったこと・いかなかったこと
vivion
0
290
メルペイ 会計システム概要と歴史
mewuto
0
210
ブラウザとサーバーから考えるAI時代のフロントエンド監視
shogo4131
3
800
V8のArray.prototype.flatを最大約20倍速くするまでと、巨大OSSへの大規模コミットの道のり
riyaamemiya
0
220
ハードウェアコンペでもAI駆動開発が進んでいる話
iotengineer22
1
680
freeeらしさをAIとともに作る / Creating the freee Experience with AI
ymrl
0
220
ビジネスを止めない技術的負債の返済のための戦略とその手法 - 技術的負債と向き合う / Complexity and Simplicity
soudai
PRO
3
690
夫婦で子育てするための育児標準化
codmoninc
PRO
0
160
Featured
See All Featured
Save Time (by Creating Custom Rails Generators)
garrettdimon
PRO
33
5.2k
The #1 spot is gone: here's how to win anyway
tamaranovitovic
4
1.2k
Side Projects
sachag
456
43k
Making the Leap to Tech Lead
cromwellryan
135
10k
Building the Perfect Custom Keyboard
takai
2
900
AI: The stuff that nobody shows you
jnunemaker
PRO
10
1.1k
How to audit for AI Accessibility on your Front & Back End
davetheseo
0
580
StorybookのUI Testing Handbookを読んだ
zakiyama
31
7k
Documentation Writing (for coders)
carmenintech
77
5.6k
Practical Tips for Bootstrapping Information Extraction Pipelines
honnibal
25
2.1k
Lightning talk: Run Django tests with GitHub Actions
sabderemane
0
300
What Being in a Rock Band Can Teach Us About Real World SEO
427marketing
0
1.1k
Transcript
DGX Spark でどこまで ハッキングができるのか? * 本 LT は具体的な不正行為を推奨するものではなく、具体的な手法も公開しません。 * 許可されていない対象に対するハッキング行為は犯罪です。
* 本 LT では、不正アクセス禁止法などの法令を遵守しています。
かしわば (@kash1064) @kash1064 @kash1064 かえるのほんだな • 趣味で情報セキュリティをやってます。 CISSP / OSCP
かえるのほんだな • ローカル推論環境は DGX Spark 互換機 x 2 (Lenovo PGX Station) • CTF やったりブログや技術同人誌書いたり してました。 • 今は犬と子供中心の日々を過ごしています。 最近はちいかわがマイブーム。 2
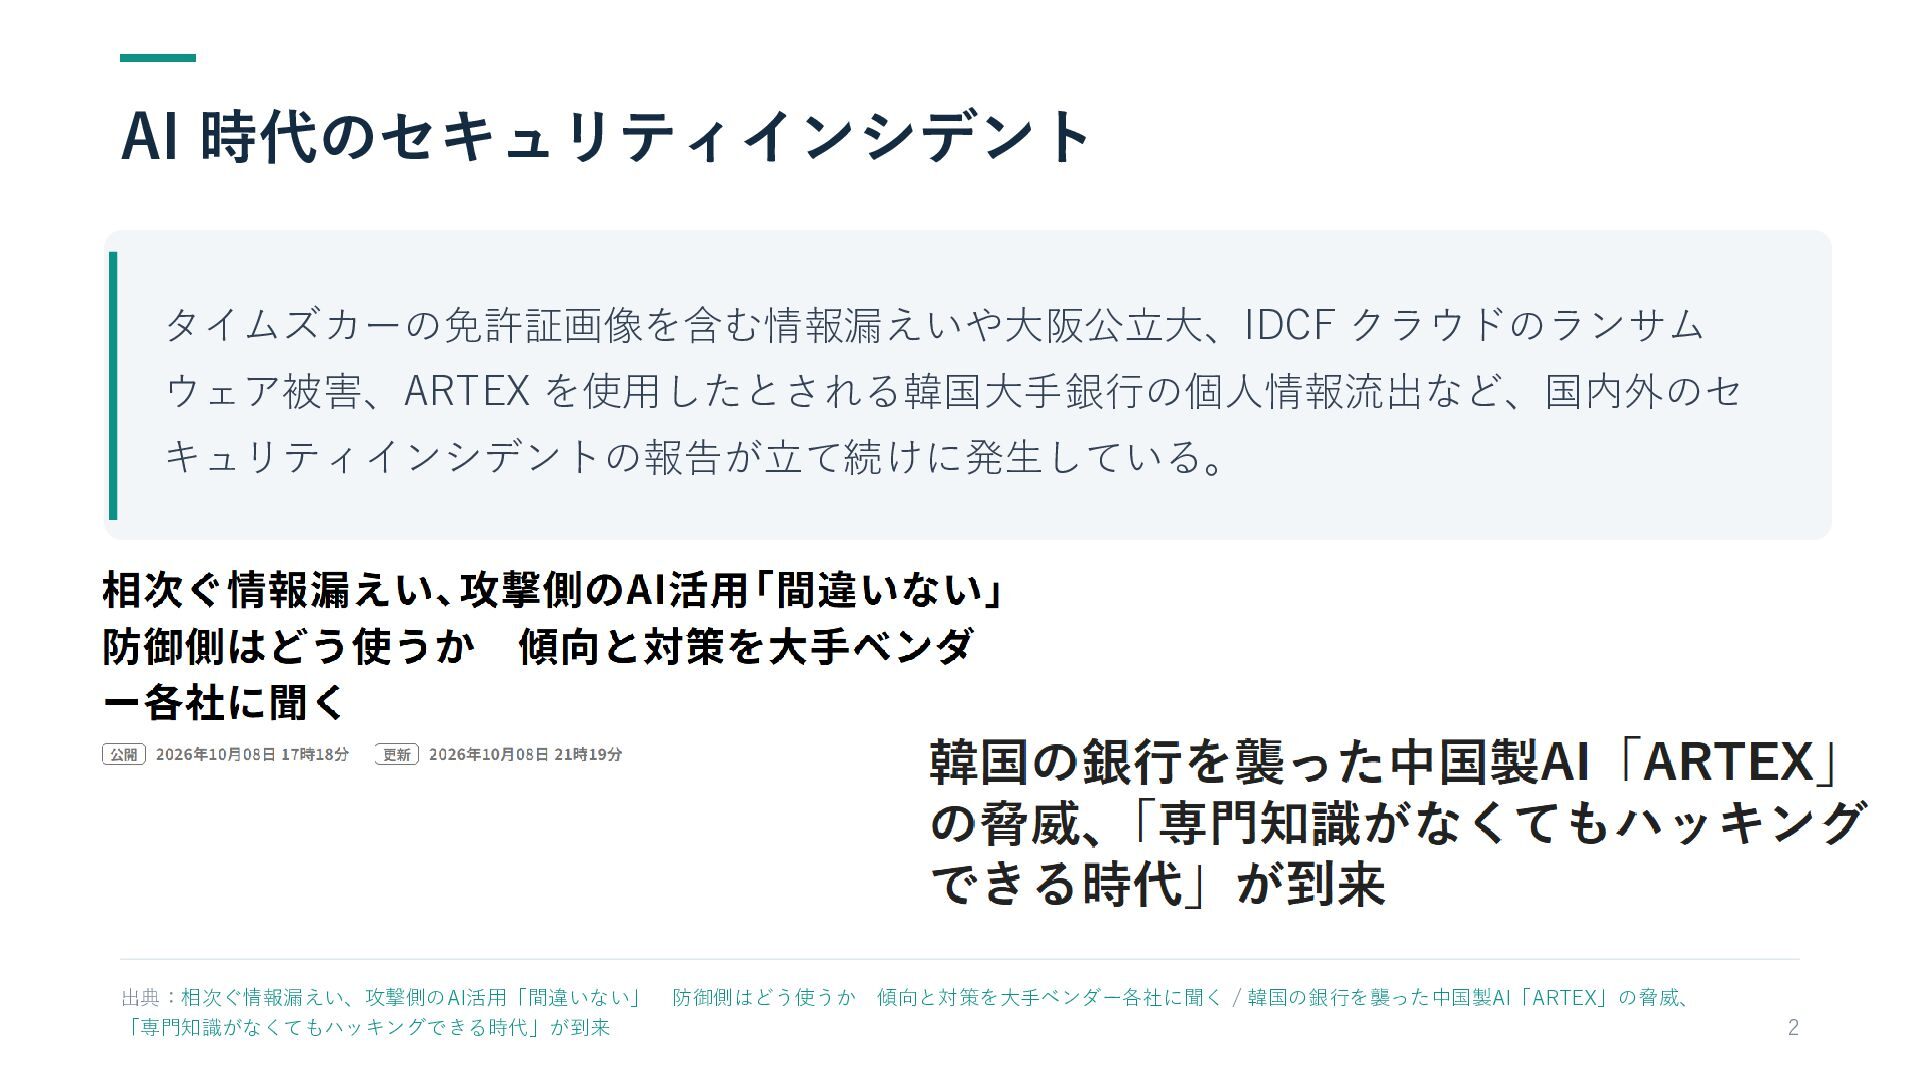
AI 時代のセキュリティインシデント タイムズカーの免許証画像を含む情報漏えいや大阪公立大、IDCF クラウドのランサム ウェア被害、ARTEX を使用したとされる韓国大手銀行の個人情報流出など、国内外のセ キュリティインシデントの報告が立て続けに発生している。 出典:相次ぐ情報漏えい、攻撃側のAI活用「間違いない」 「専門知識がなくてもハッキングできる時代」が到来 防御側はどう使うか
傾向と対策を大手ベンダー各社に聞く / 韓国の銀行を襲った中国製AI「ARTEX」の脅威、 2
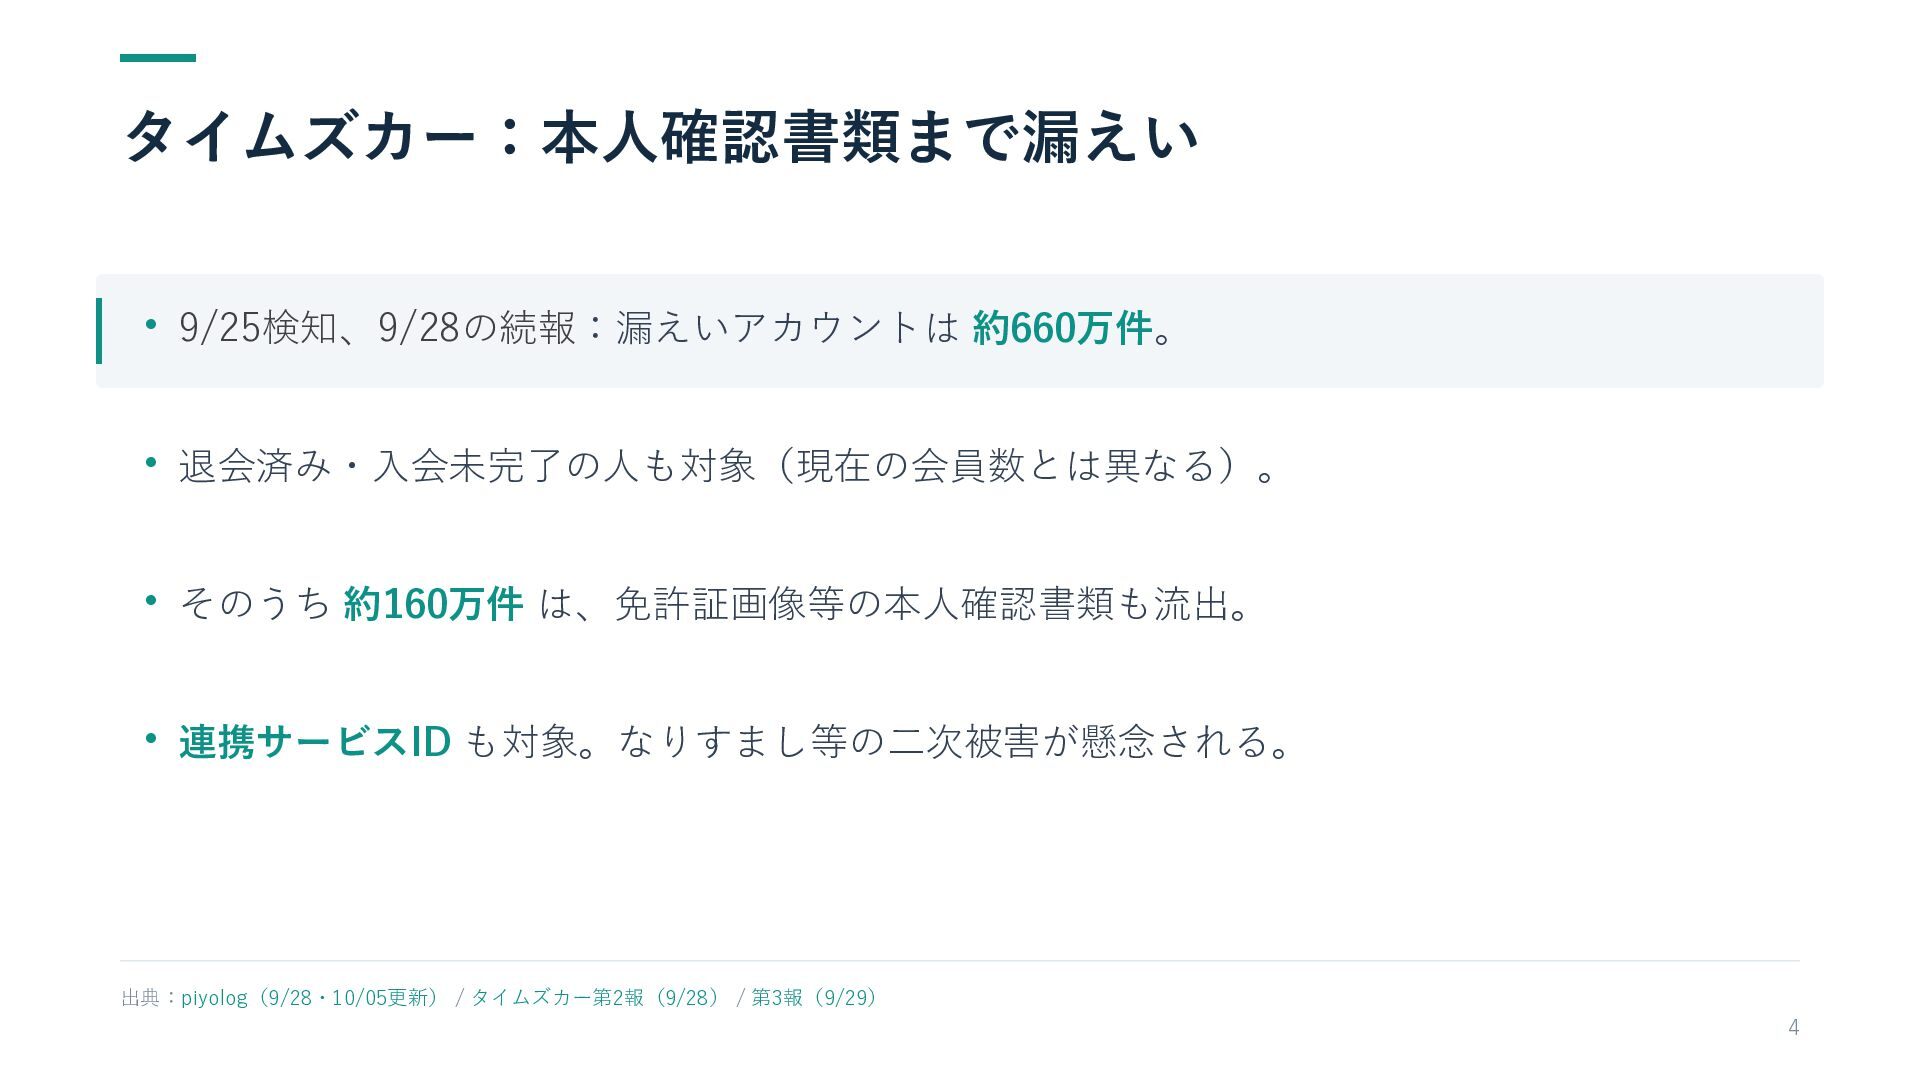
タイムズカー:本人確認書類まで漏えい • 9/25検知、9/28の続報:漏えいアカウントは 約660万件。 • 退会済み・入会未完了の人も対象(現在の会員数とは異なる)。 • そのうち 約160万件 は、免許証画像等の本人確認書類も流出。
• 連携サービスID も対象。なりすまし等の二次被害が懸念される。 出典:piyolog(9/28・10/05更新) / タイムズカー第2報(9/28) / 第3報(9/29) 4
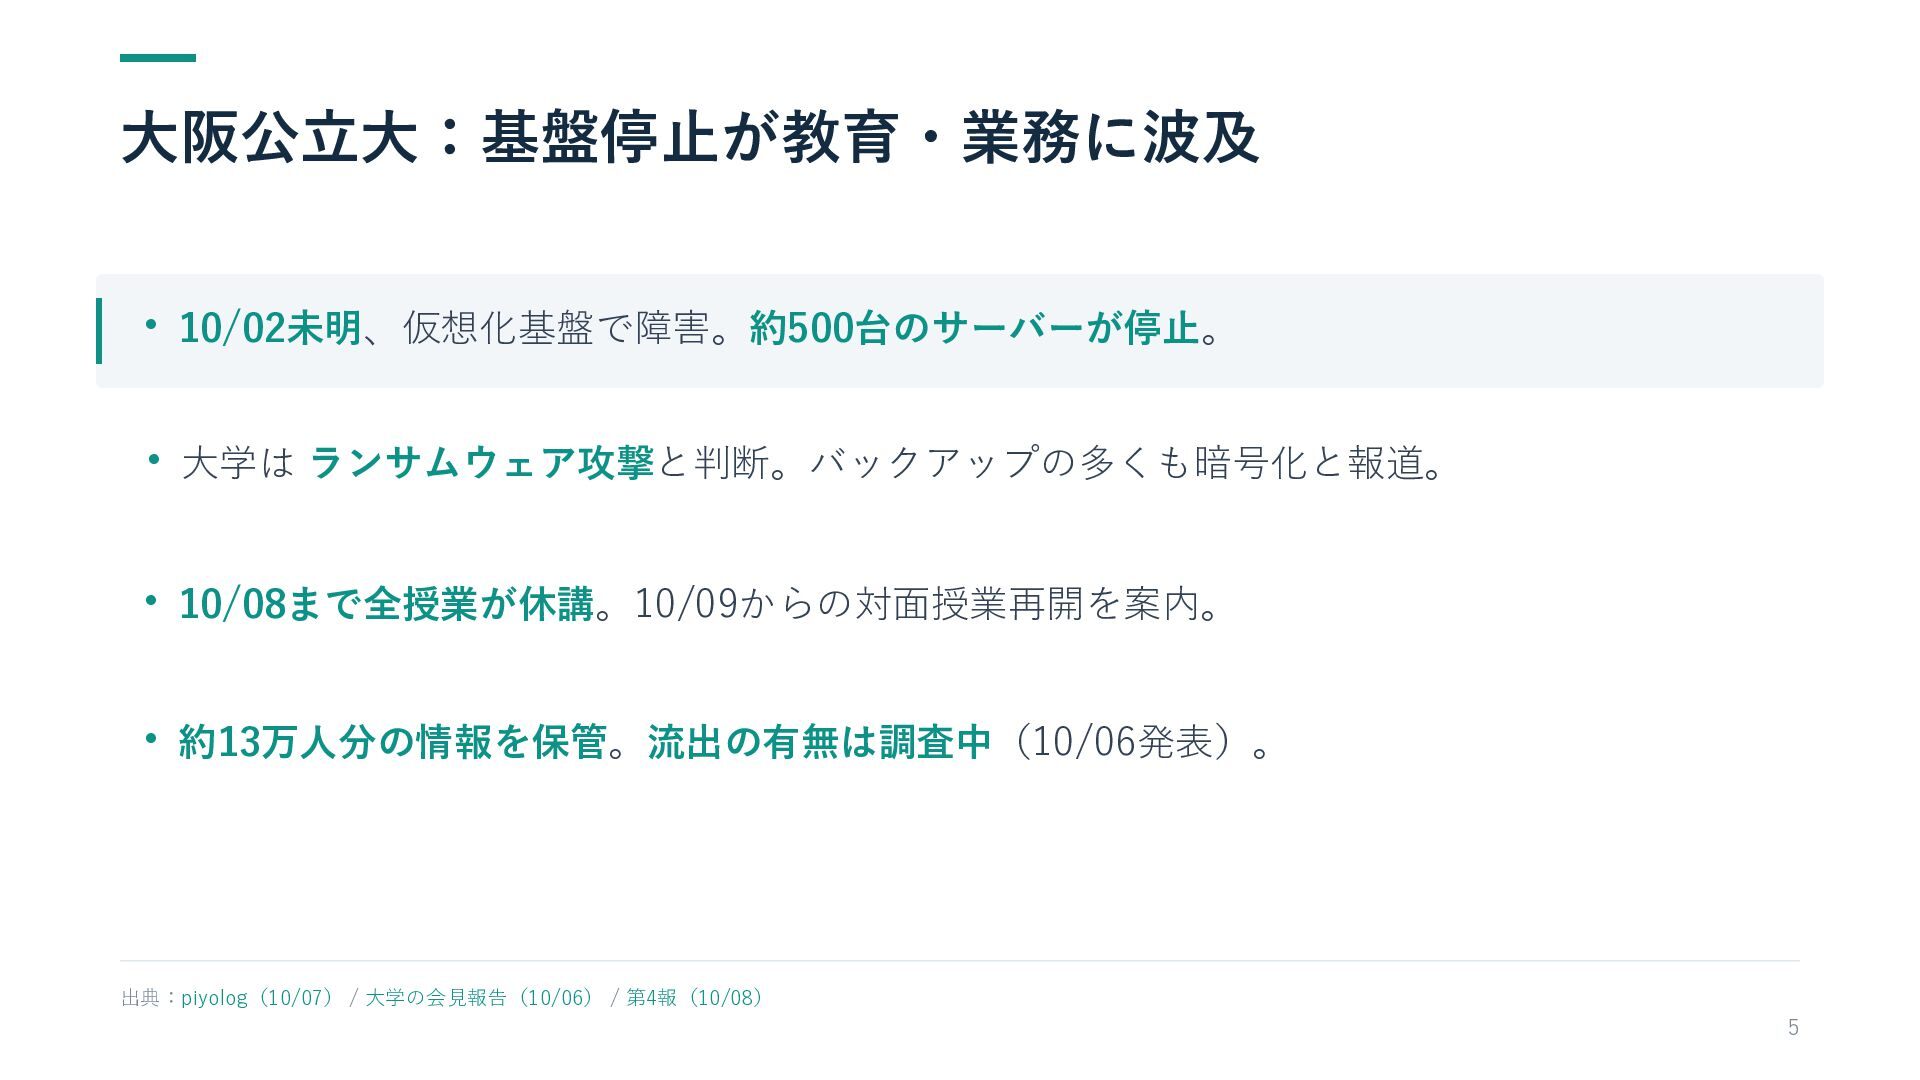
大阪公立大:基盤停止が教育・業務に波及 • 10/02未明、仮想化基盤で障害。約500台のサーバーが停止。 • 大学は ランサムウェア攻撃と判断。バックアップの多くも暗号化と報道。 • 10/08まで全授業が休講。10/09からの対面授業再開を案内。 • 約13万人分の情報を保管。流出の有無は調査中(10/06発表)。
出典:piyolog(10/07) / 大学の会見報告(10/06) / 第4報(10/08) 5
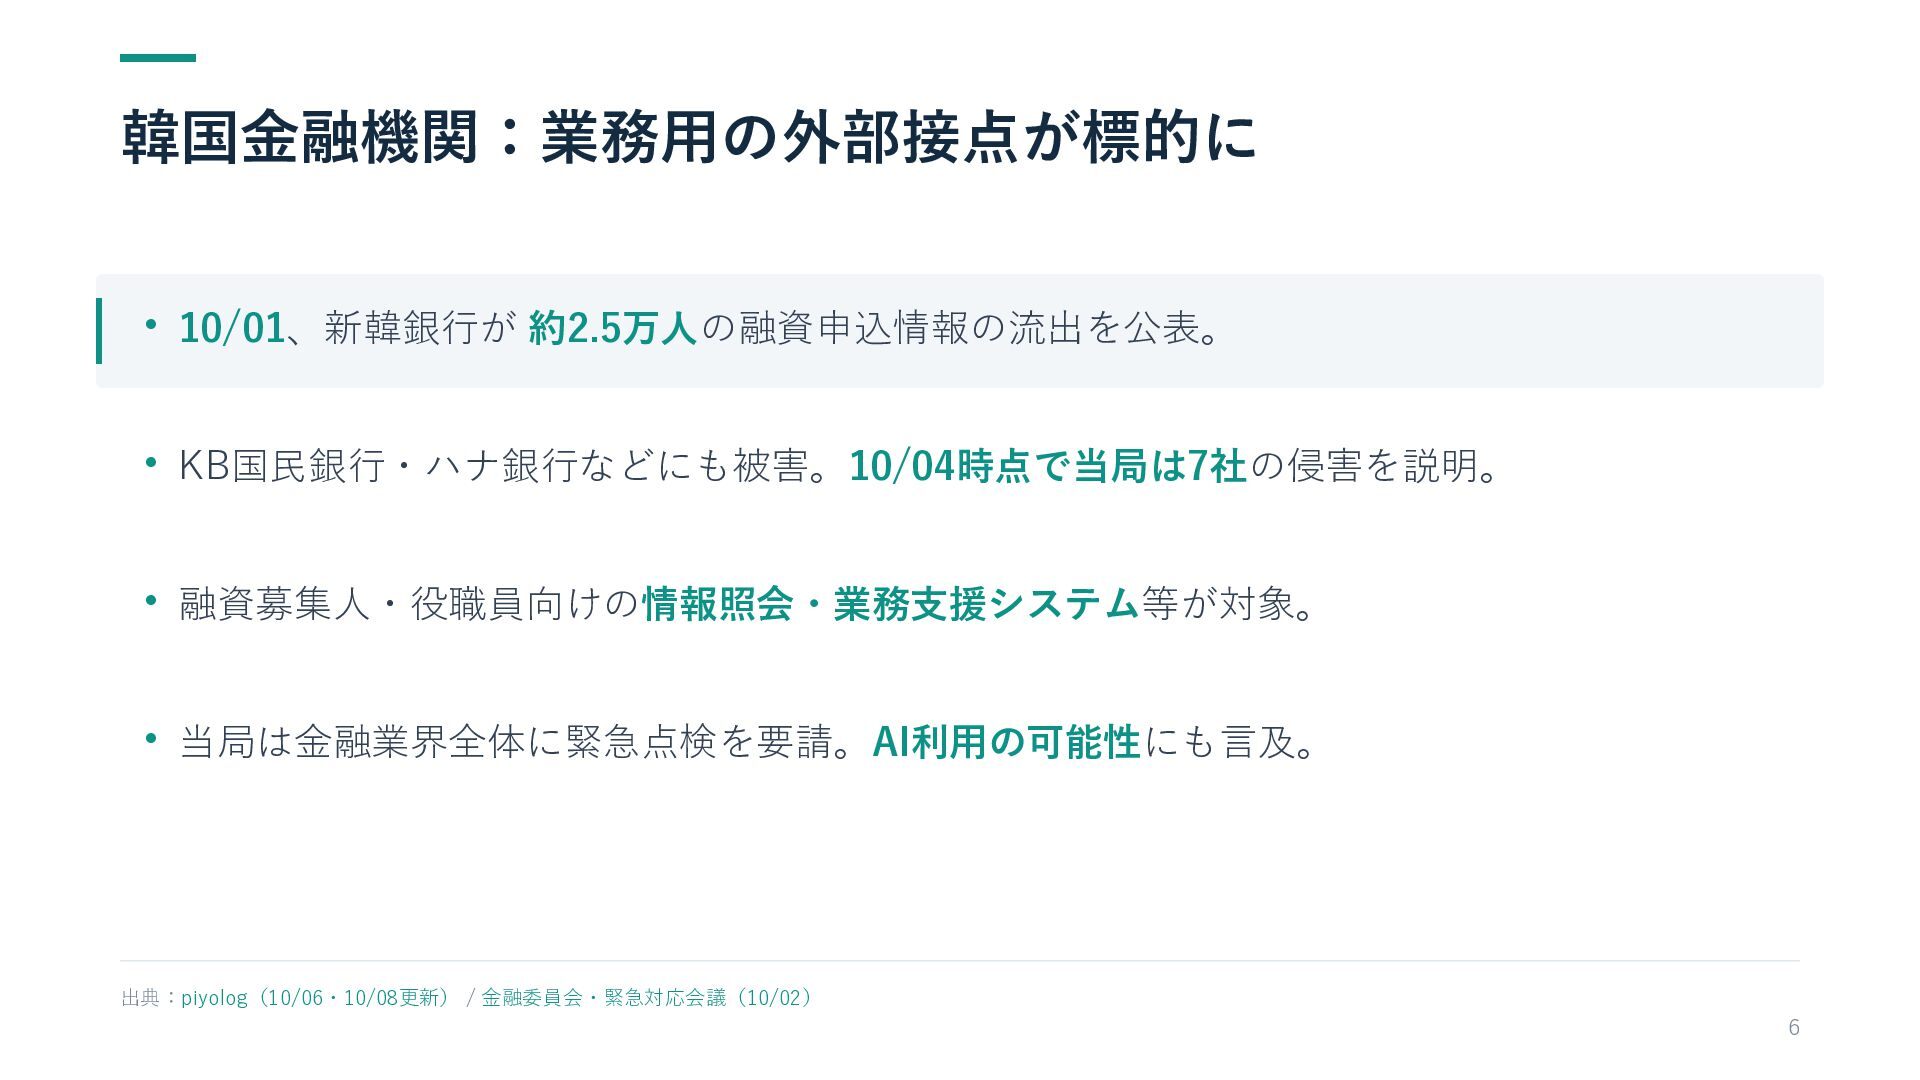
韓国金融機関:業務用の外部接点が標的に • 10/01、新韓銀行が 約2.5万人の融資申込情報の流出を公表。 • KB国民銀行・ハナ銀行などにも被害。10/04時点で当局は7社の侵害を説明。 • 融資募集人・役職員向けの情報照会・業務支援システム等が対象。 • 当局は金融業界全体に緊急点検を要請。AI利用の可能性にも言及。
出典:piyolog(10/06・10/08更新) / 金融委員会・緊急対応会議(10/02) 6
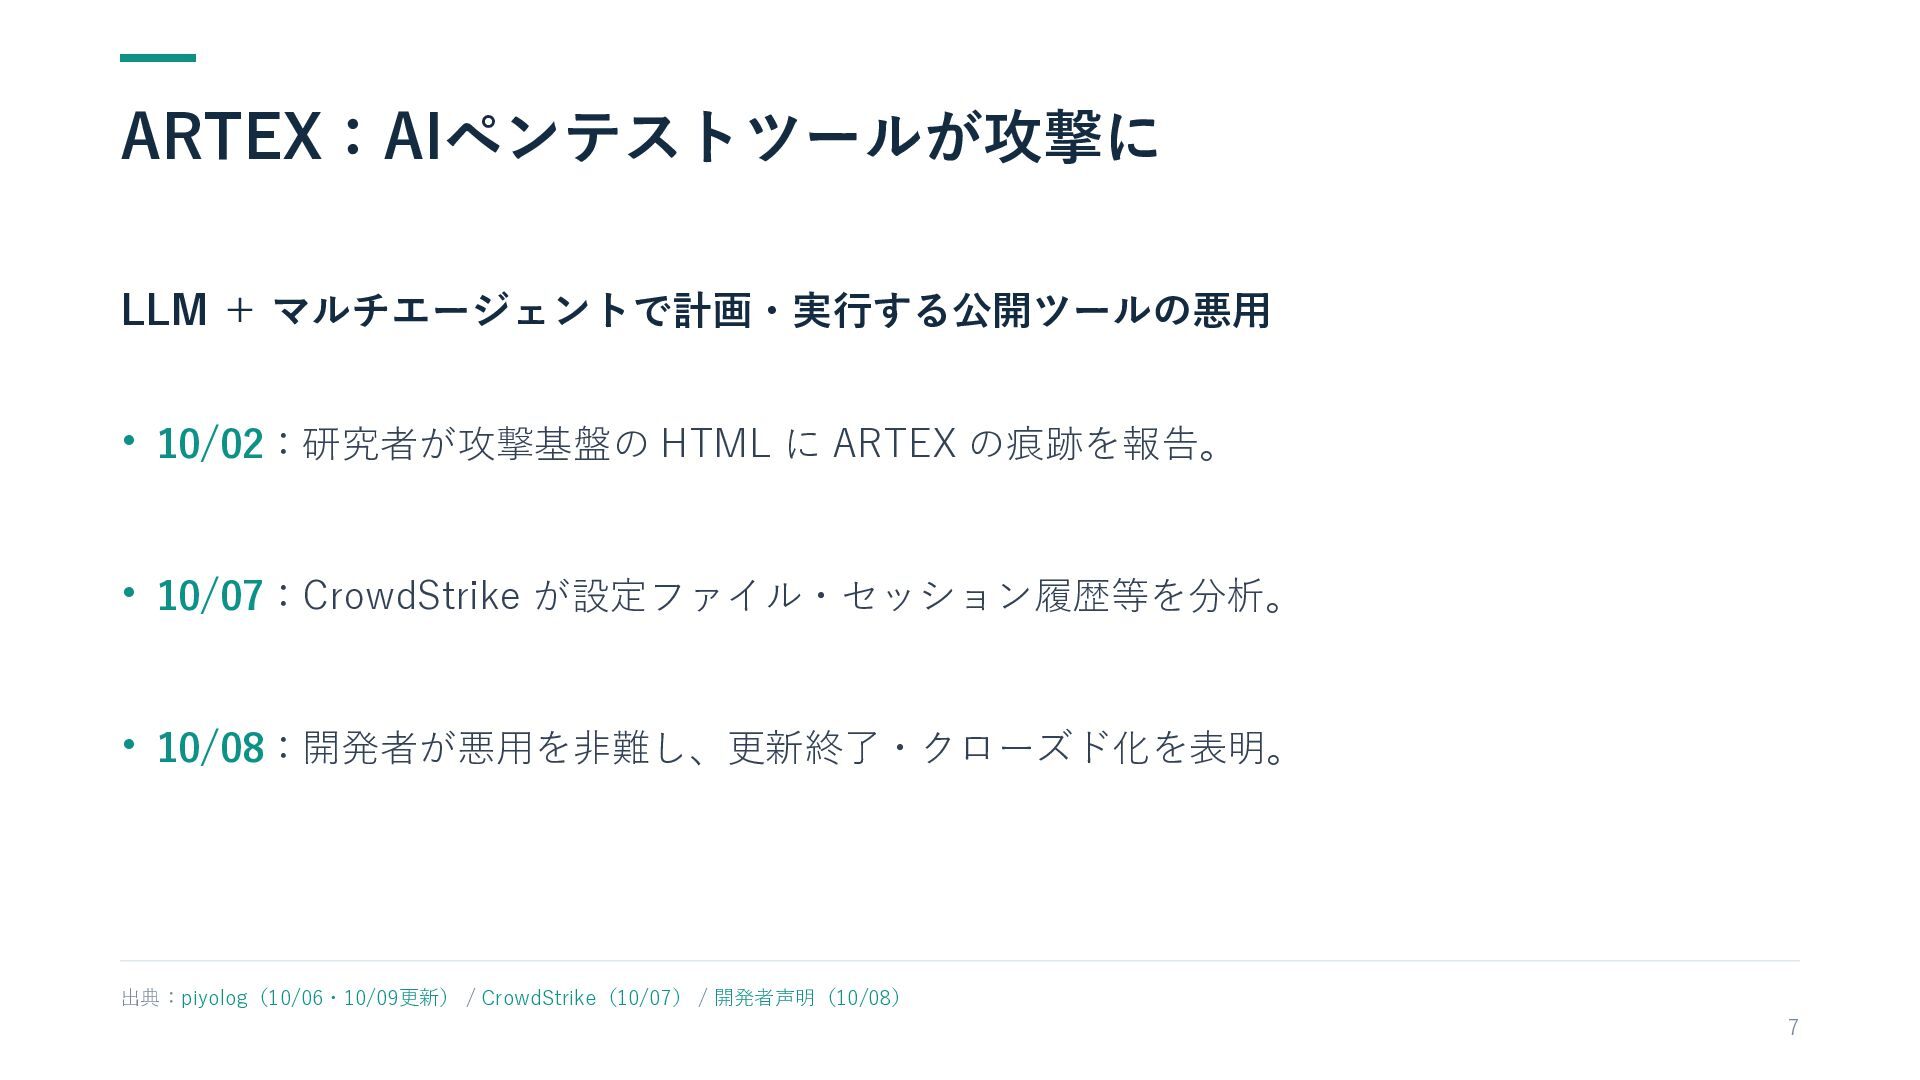
ARTEX:AIペンテストツールが攻撃に LLM + マルチエージェントで計画・実行する公開ツールの悪用 • 10/02:研究者が攻撃基盤の HTML に ARTEX の痕跡を報告。
• 10/07:CrowdStrike が設定ファイル・セッション履歴等を分析。 • 10/08:開発者が悪用を非難し、更新終了・クローズド化を表明。 出典:piyolog(10/06・10/09更新) / CrowdStrike(10/07) / 開発者声明(10/08) 7
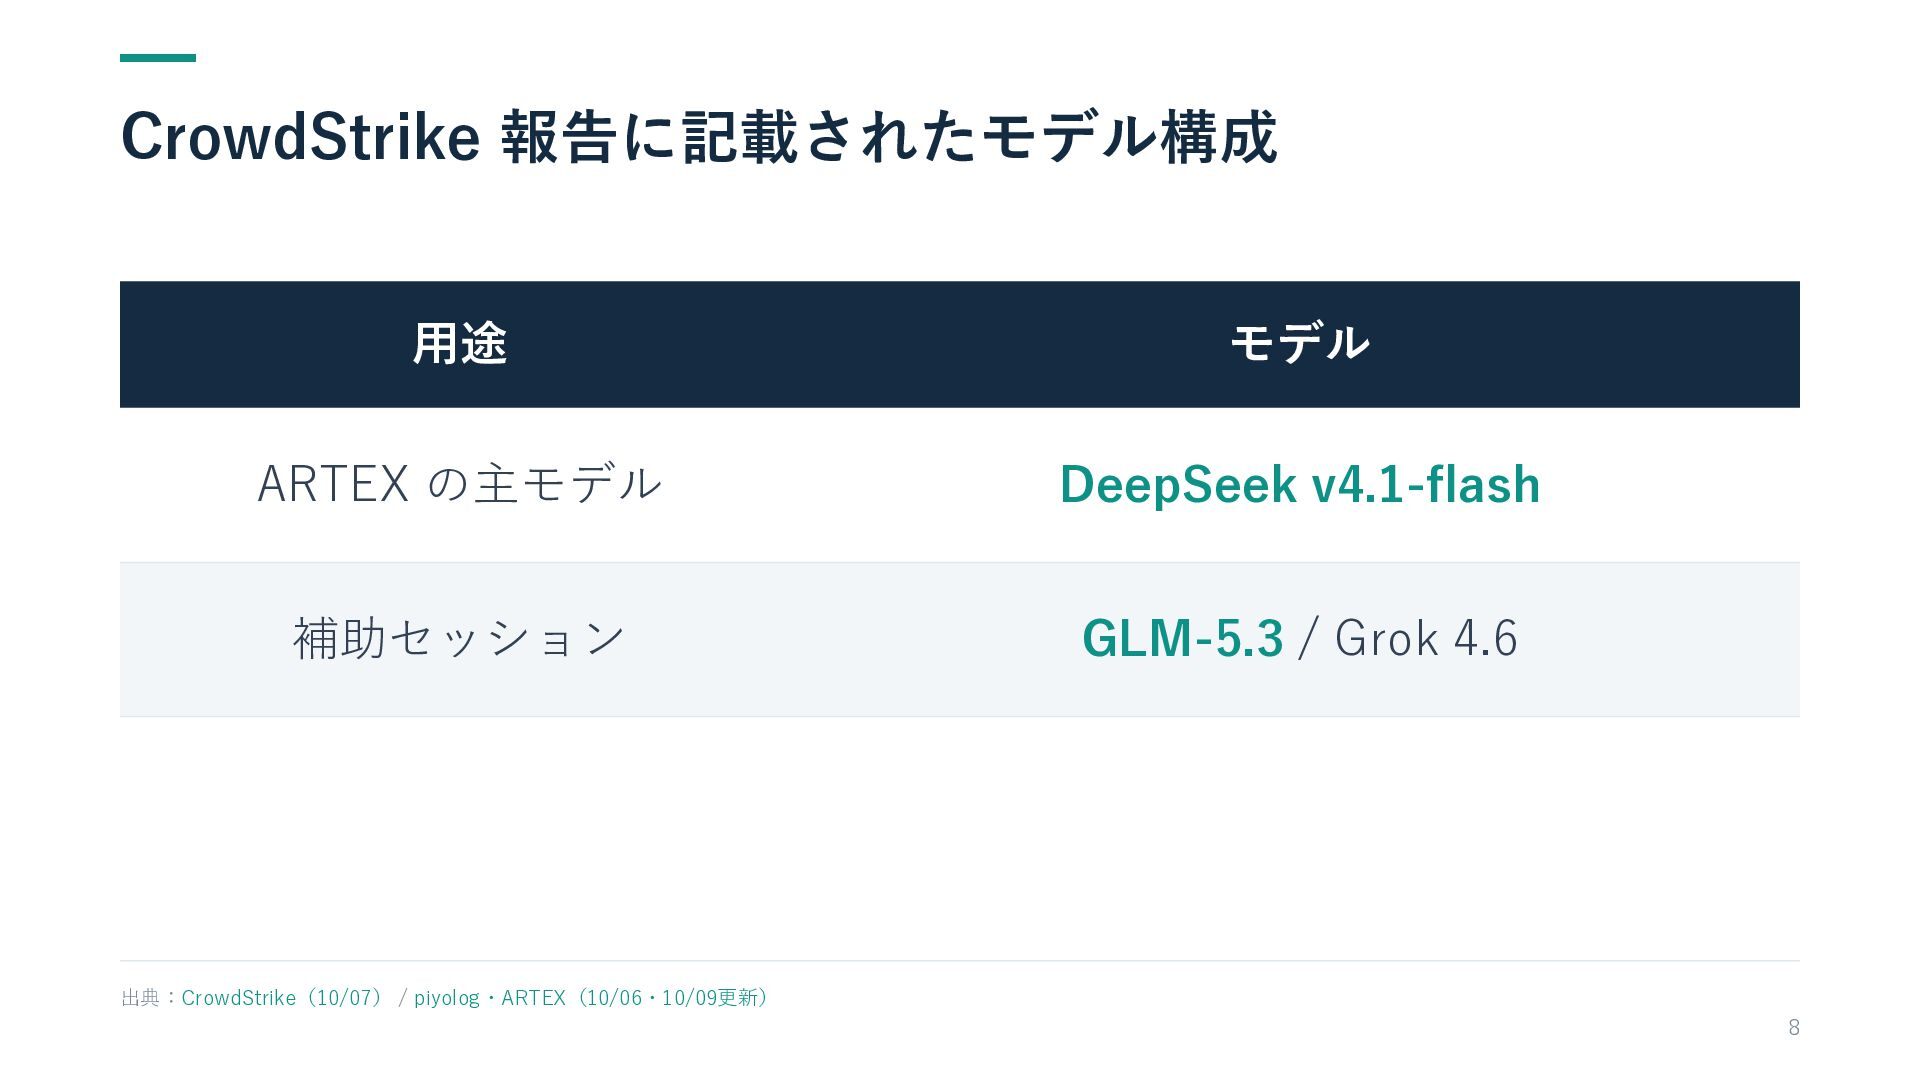
CrowdStrike 報告に記載されたモデル構成 用途 モデル ARTEX の主モデル DeepSeek v4.1-flash 補助セッション GLM-5.3
/ Grok 4.6 出典:CrowdStrike(10/07) / piyolog・ARTEX(10/06・10/09更新) 8
これ、DGX Spark で同じことができるのでは?? 9
DeepSeek v4.1-flash も GLM-5.3 も2x DGX Spark では 4 bit
量子化モデルは動かせなかったので断念 ⇒ GLM 5.3 Flash でのハッキングに挑戦する * 検証は 明示的に許可された環境・範囲のみ * AI Agent が勝手に許可範囲外のシステムを攻撃することを防ぐため、 厳格なネットワークの分離とモニタリングを推奨 10
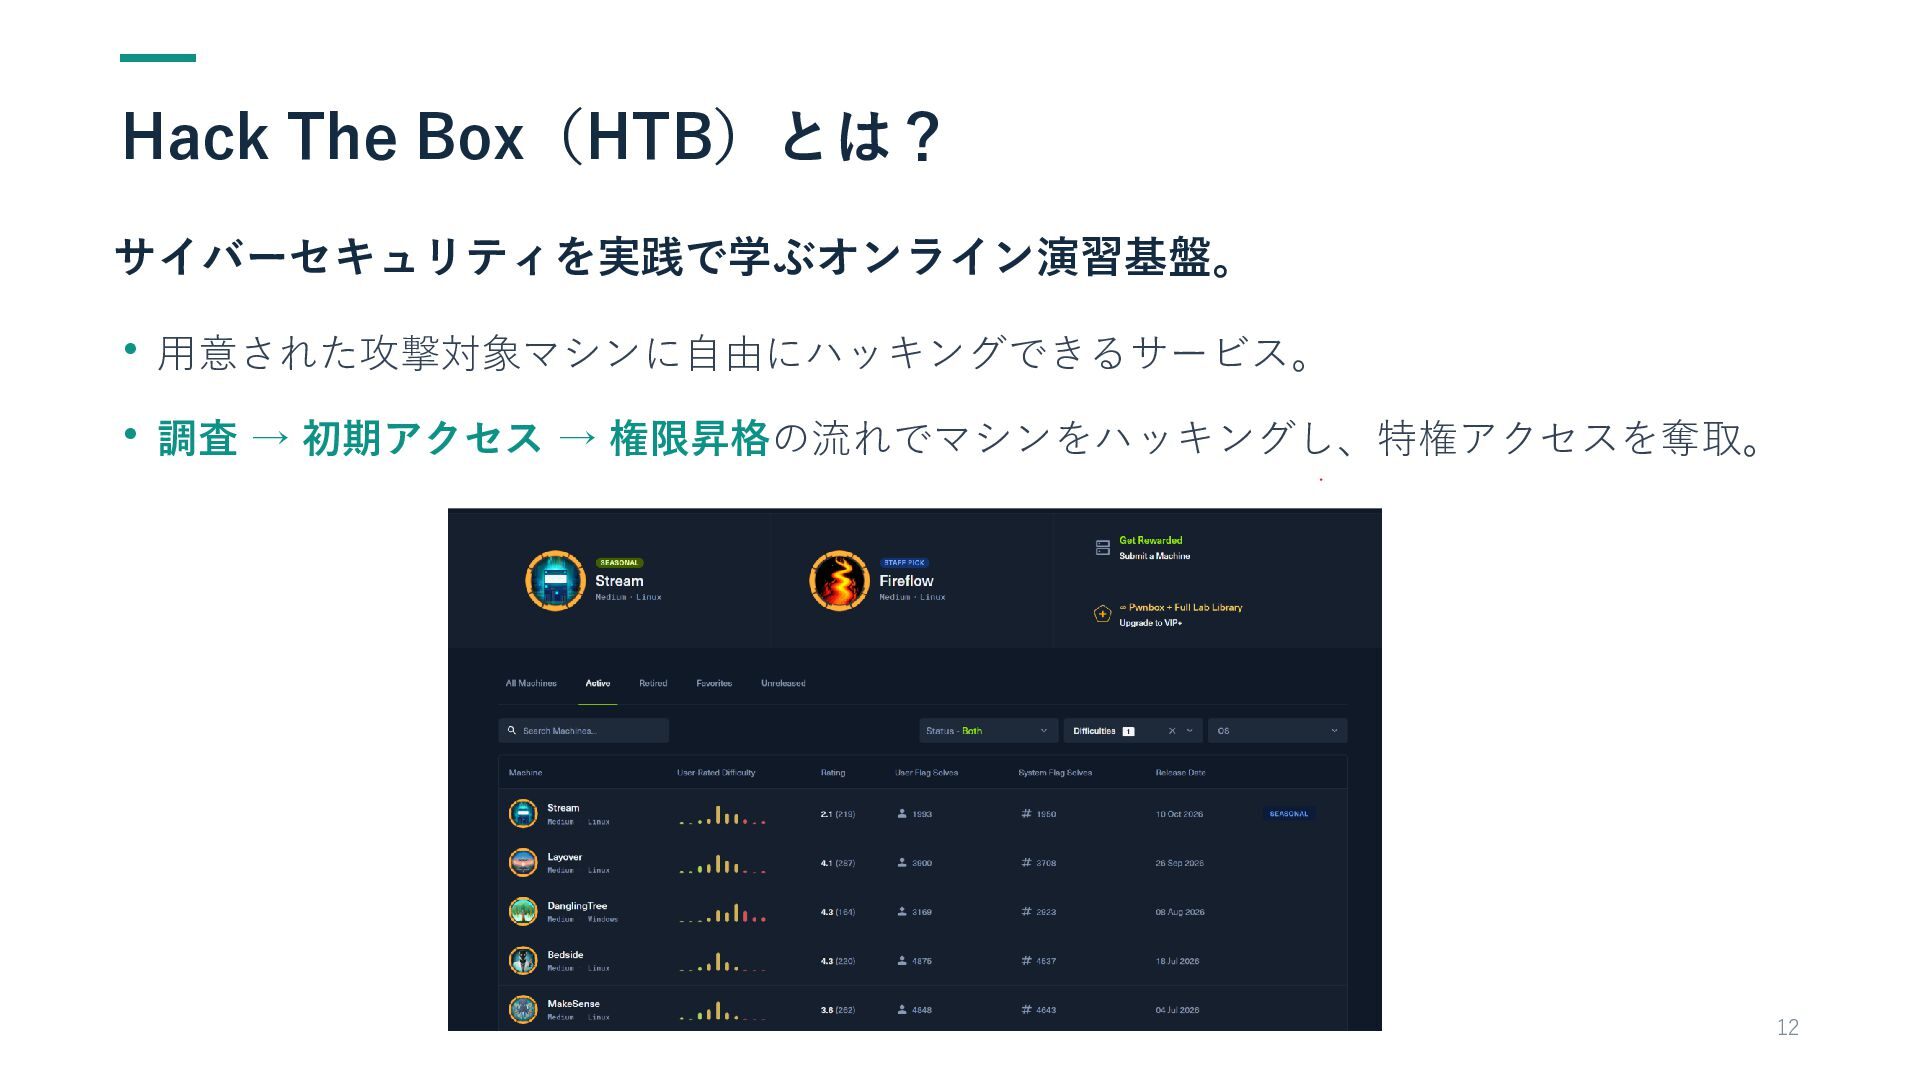
Hack The Box(HTB)とは? サイバーセキュリティを実践で学ぶオンライン演習基盤。 • 用意された攻撃対象マシンに自由にハッキングできるサービス。 • 調査 → 初期アクセス
→ 権限昇格の流れでマシンをハッキングし、特権アクセスを奪取。 12
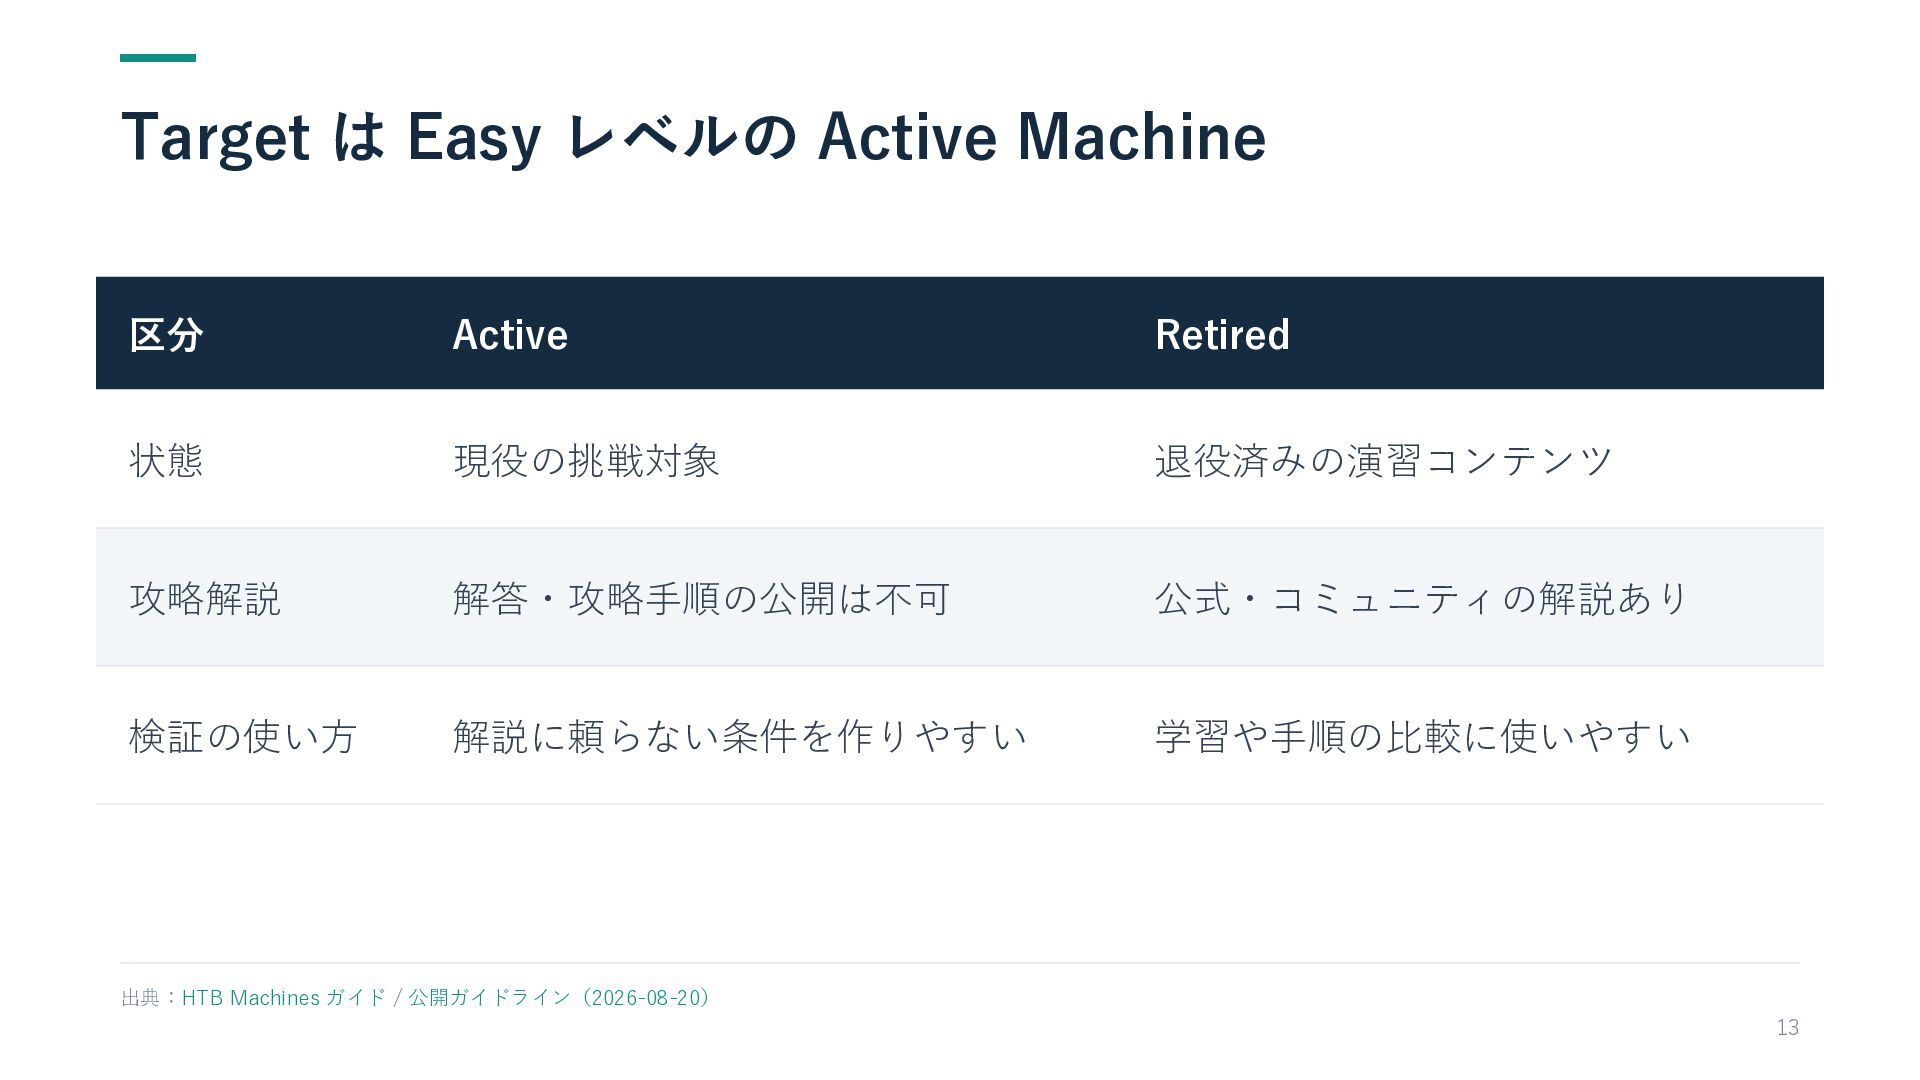
Target は Easy レベルの Active Machine 区分 Active Retired 状態
現役の挑戦対象 退役済みの演習コンテンツ 攻略解説 解答・攻略手順の公開は不可 公式・コミュニティの解説あり 検証の使い方 解説に頼らない条件を作りやすい 学習や手順の比較に使いやすい 出典:HTB Machines ガイド / 公開ガイドライン(2026-08-20) 13
環境 • Attacker は最新の Kali Linux で、原則としてディストリビューションにインストールされてい る標準のペネトレーションテストツールのみを使用する。 • WEBTool
は原則禁止するが、Github.com へのアクセスのみは許可する。 • Attacker は Target マシンと一部の許可された IP にのみ接続するよう、 ゲートウェイと出口の FW で多重制御。 • LLM は MiaAI-Lab/GLM-5.3-Flash-EXL3-2x-DGX-Sparksのレシピをベースとして GLM-5.3-Flash-EXL3 を使用。 14
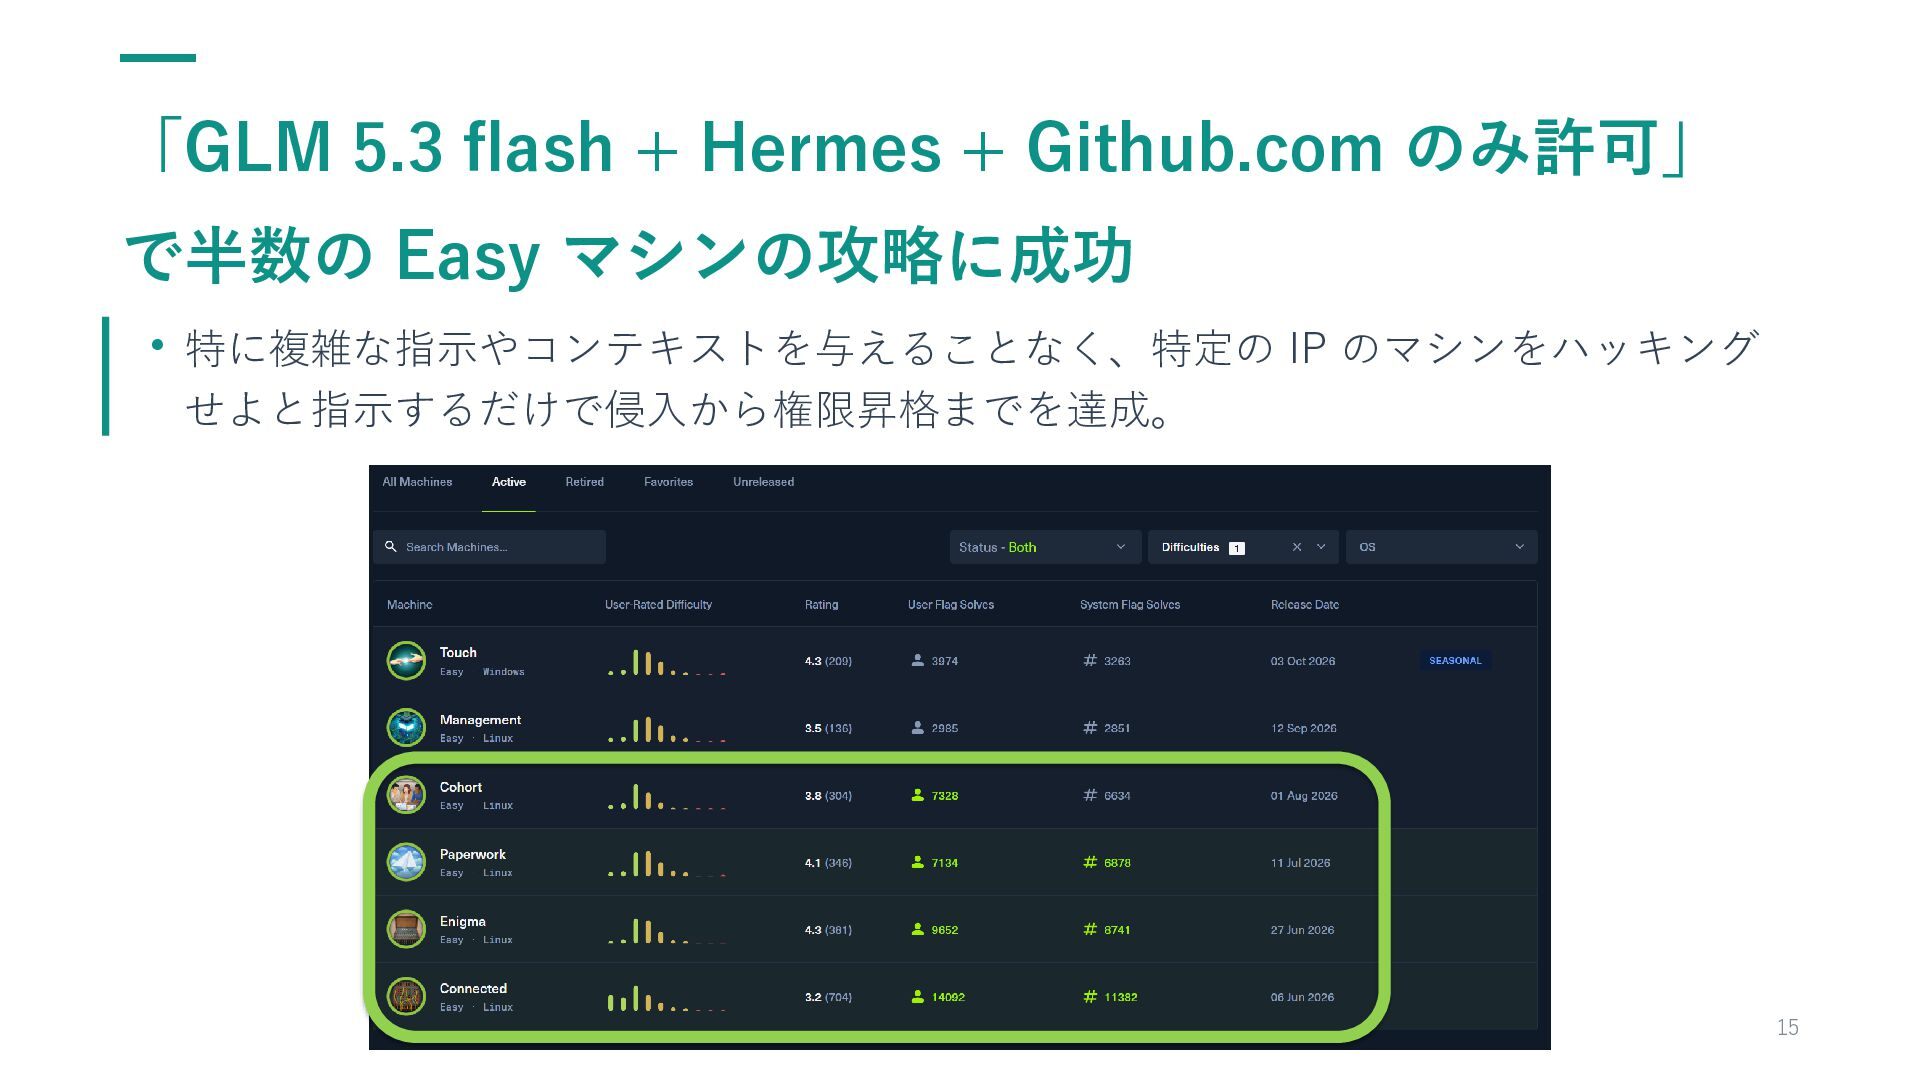
「GLM 5.3 flash + Hermes + Github.com のみ許可」 で半数の Easy
マシンの攻略に成功 • 特に複雑な指示やコンテキストを与えることなく、特定の IP のマシンをハッキング せよと指示するだけで侵入から権限昇格までを達成。 15
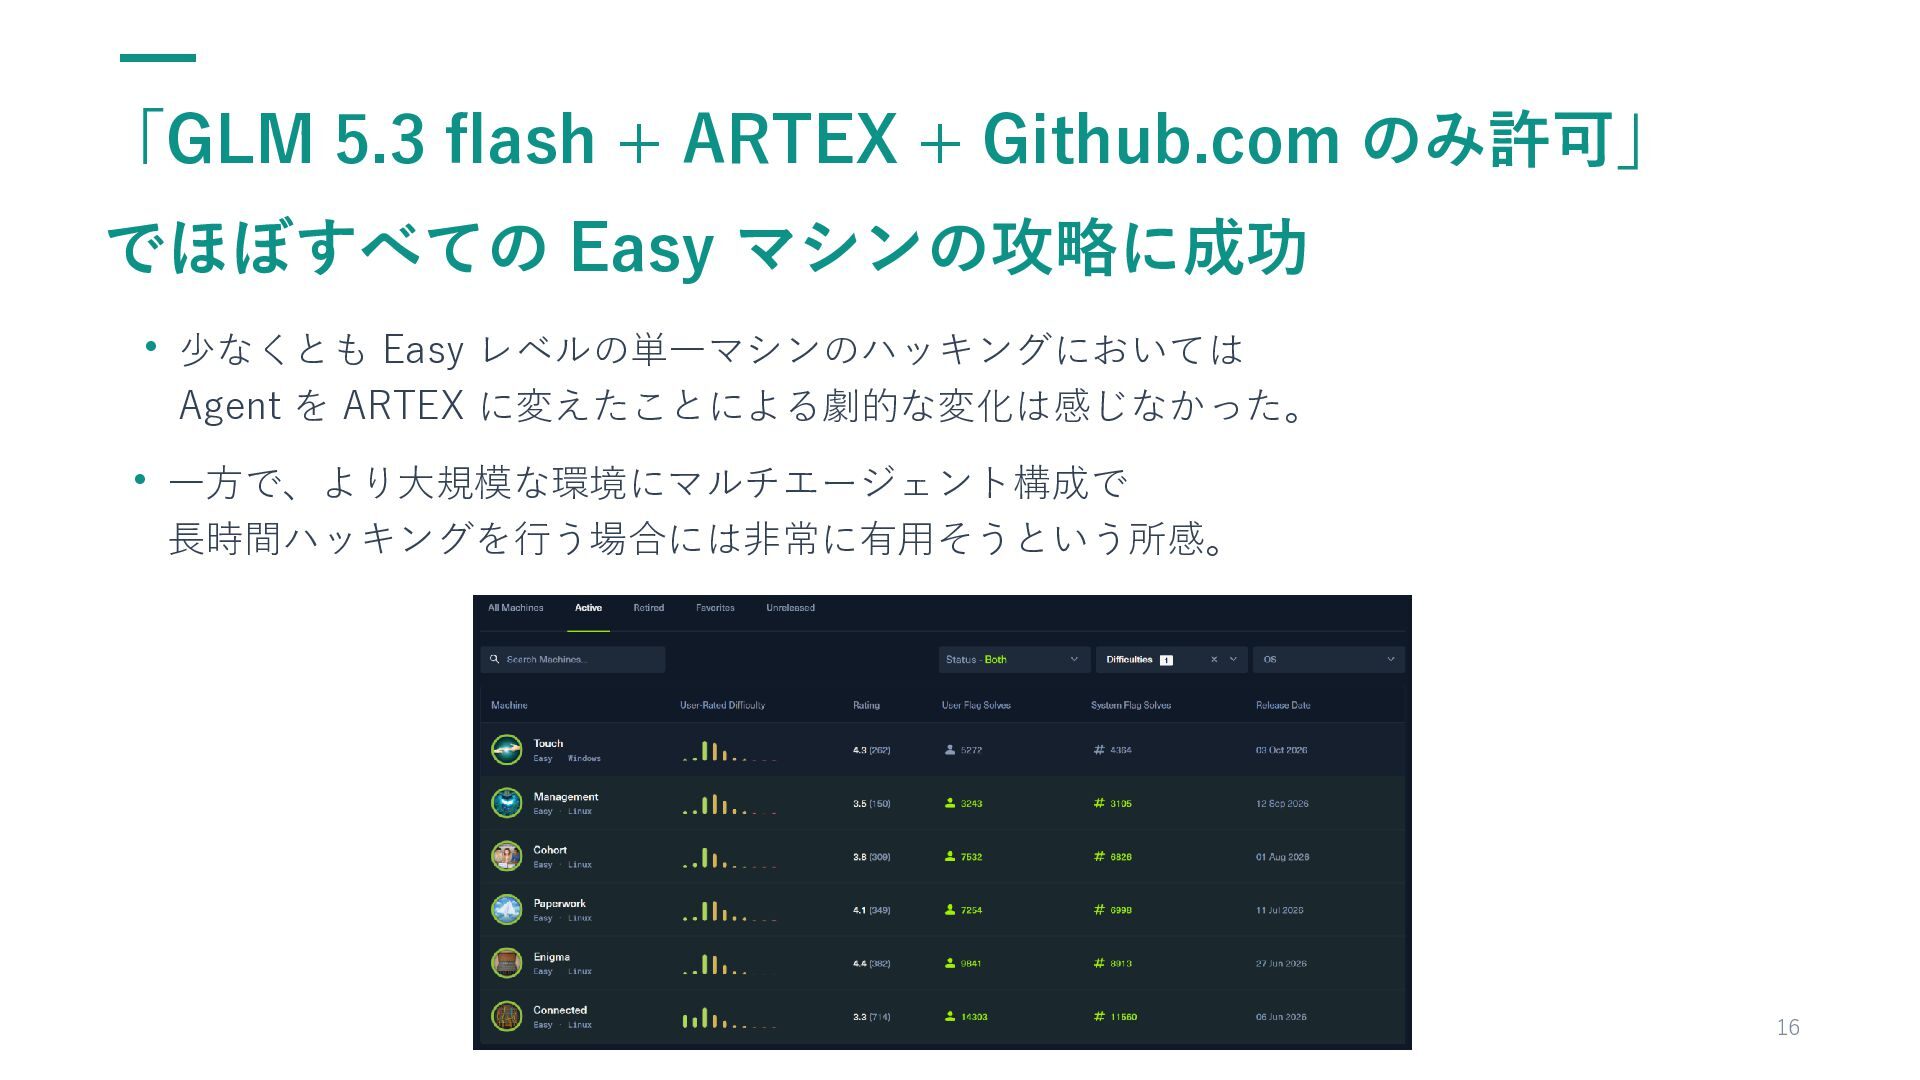
「GLM 5.3 flash + ARTEX + Github.com のみ許可」 でほぼすべての Easy
マシンの攻略に成功 • 少なくとも Easy レベルの単一マシンのハッキングにおいては Agent を ARTEX に変えたことによる劇的な変化は感じなかった。 • 一方で、より大規模な環境にマルチエージェント構成で 長時間ハッキングを行う場合には非常に有用そうという所感。 16
結果は? • 2x DGX Spark で稼働する GLM 5.3 flash は、
単体で十分に中級レベルのハッカーと同等のハッキング能力を持つことを確認できた。 • WEB Tool の解禁や人間の介在により、 より難易度の高いマシンの攻略も可能になる可能性が極めて高い。 • モデル性能の向上によって小学生でもスーパーハカーレベルの ハッキングが可能になる時代が来そう。 17
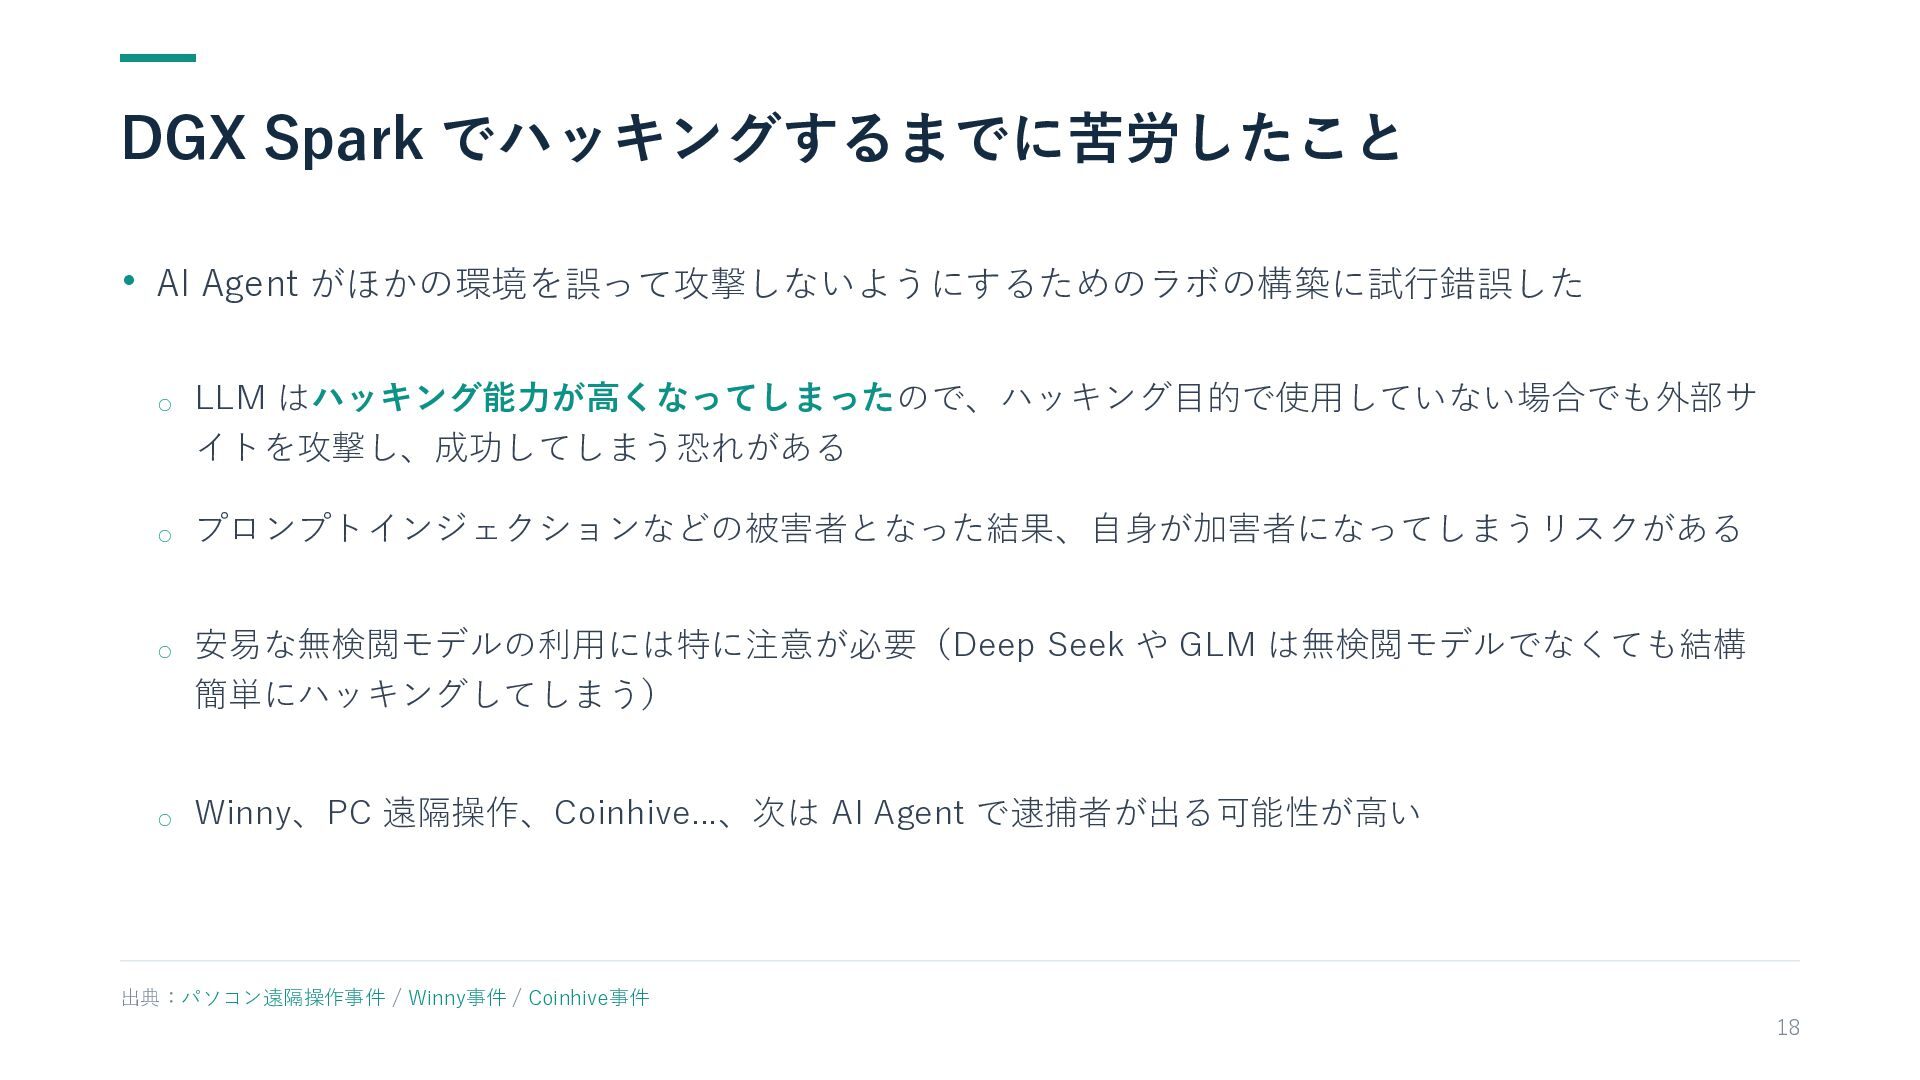
DGX Spark でハッキングするまでに苦労したこと • AI Agent がほかの環境を誤って攻撃しないようにするためのラボの構築に試行錯誤した ◦ ◦ ◦
◦ LLM はハッキング能力が高くなってしまったので、ハッキング目的で使用していない場合でも外部サ イトを攻撃し、成功してしまう恐れがある プロンプトインジェクションなどの被害者となった結果、自身が加害者になってしまうリスクがある 安易な無検閲モデルの利用には特に注意が必要(Deep Seek や GLM は無検閲モデルでなくても結構 簡単にハッキングしてしまう) Winny、PC 遠隔操作、Coinhive...、次は AI Agent で逮捕者が出る可能性が高い 出典:パソコン遠隔操作事件 / Winny事件 / Coinhive事件 18
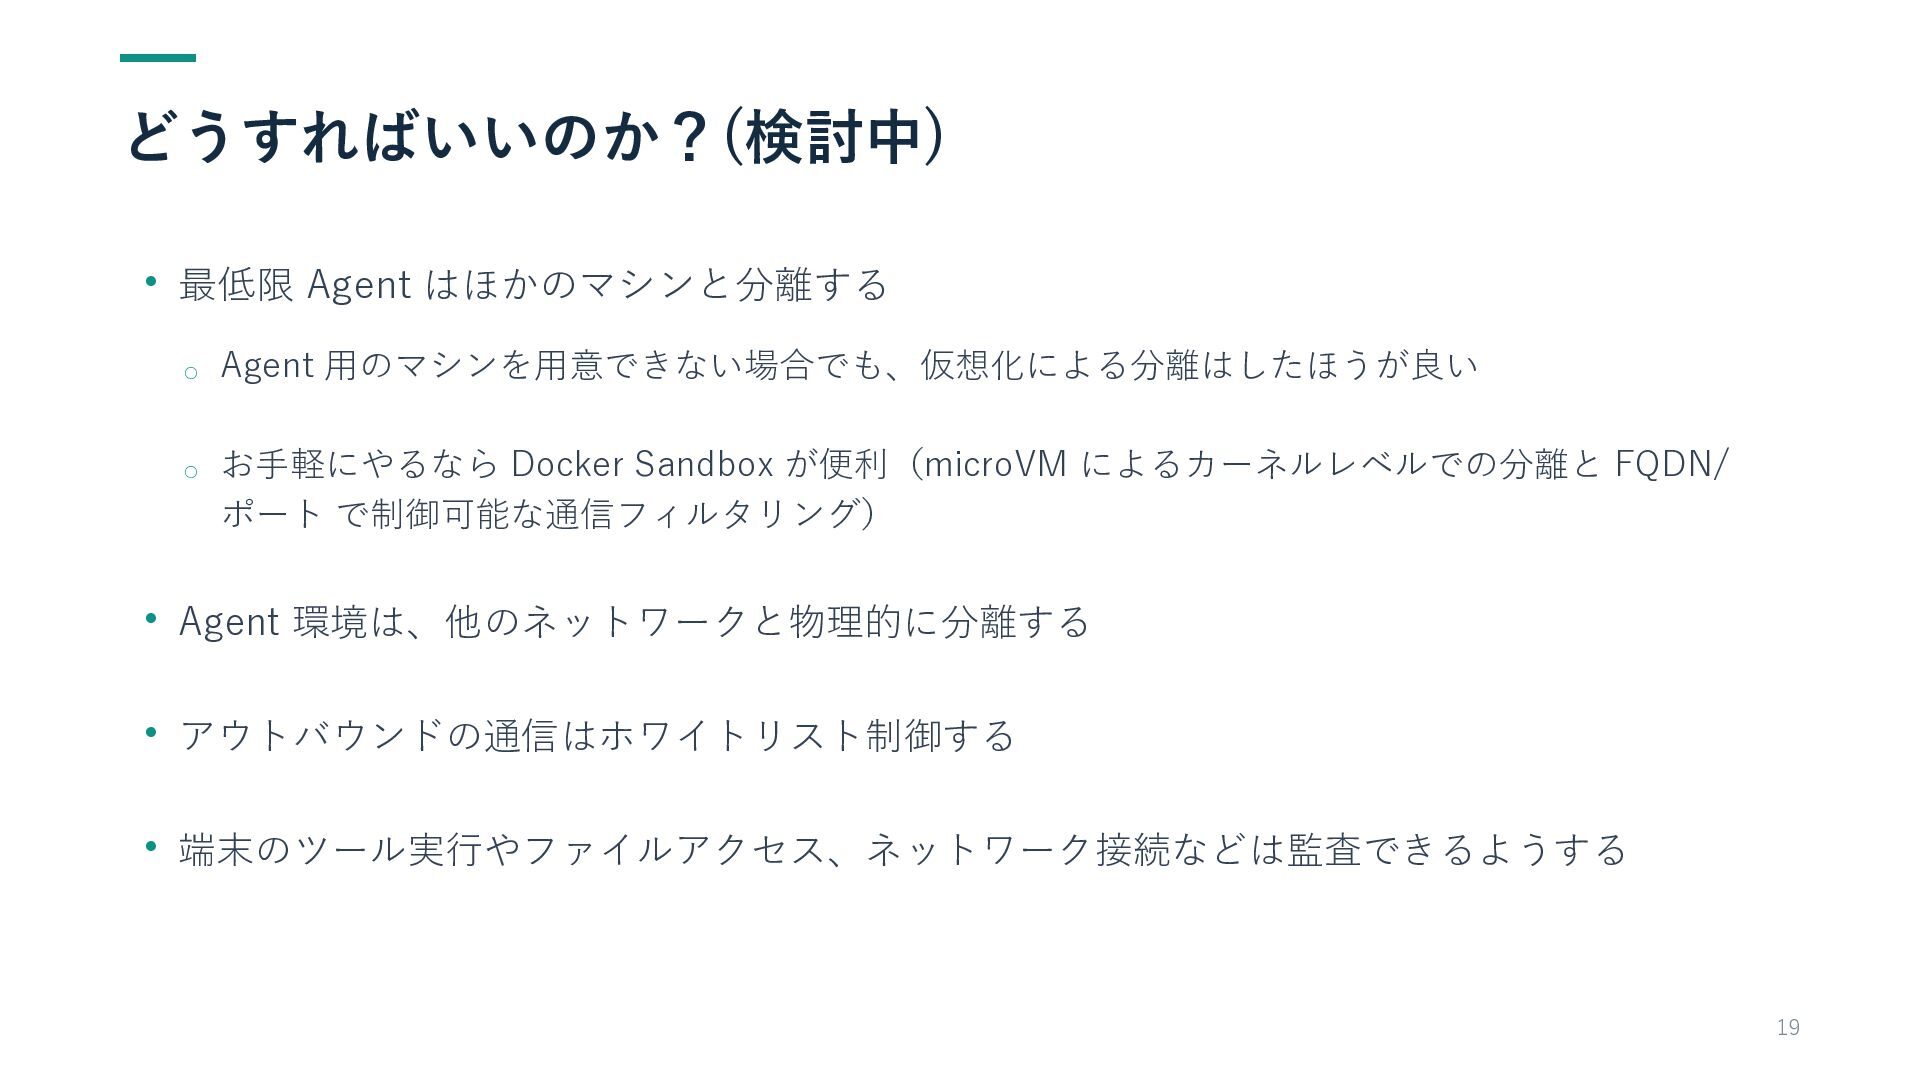
どうすればいいのか?(検討中) • 最低限 Agent はほかのマシンと分離する ◦ ◦ Agent 用のマシンを用意できない場合でも、仮想化による分離はしたほうが良い お手軽にやるなら
Docker Sandbox が便利(microVM によるカーネルレベルでの分離と FQDN/ ポート で制御可能な通信フィルタリング) • Agent 環境は、他のネットワークと物理的に分離する • アウトバウンドの通信はホワイトリスト制御する • 端末のツール実行やファイルアクセス、ネットワーク接続などは監査できるようする 19
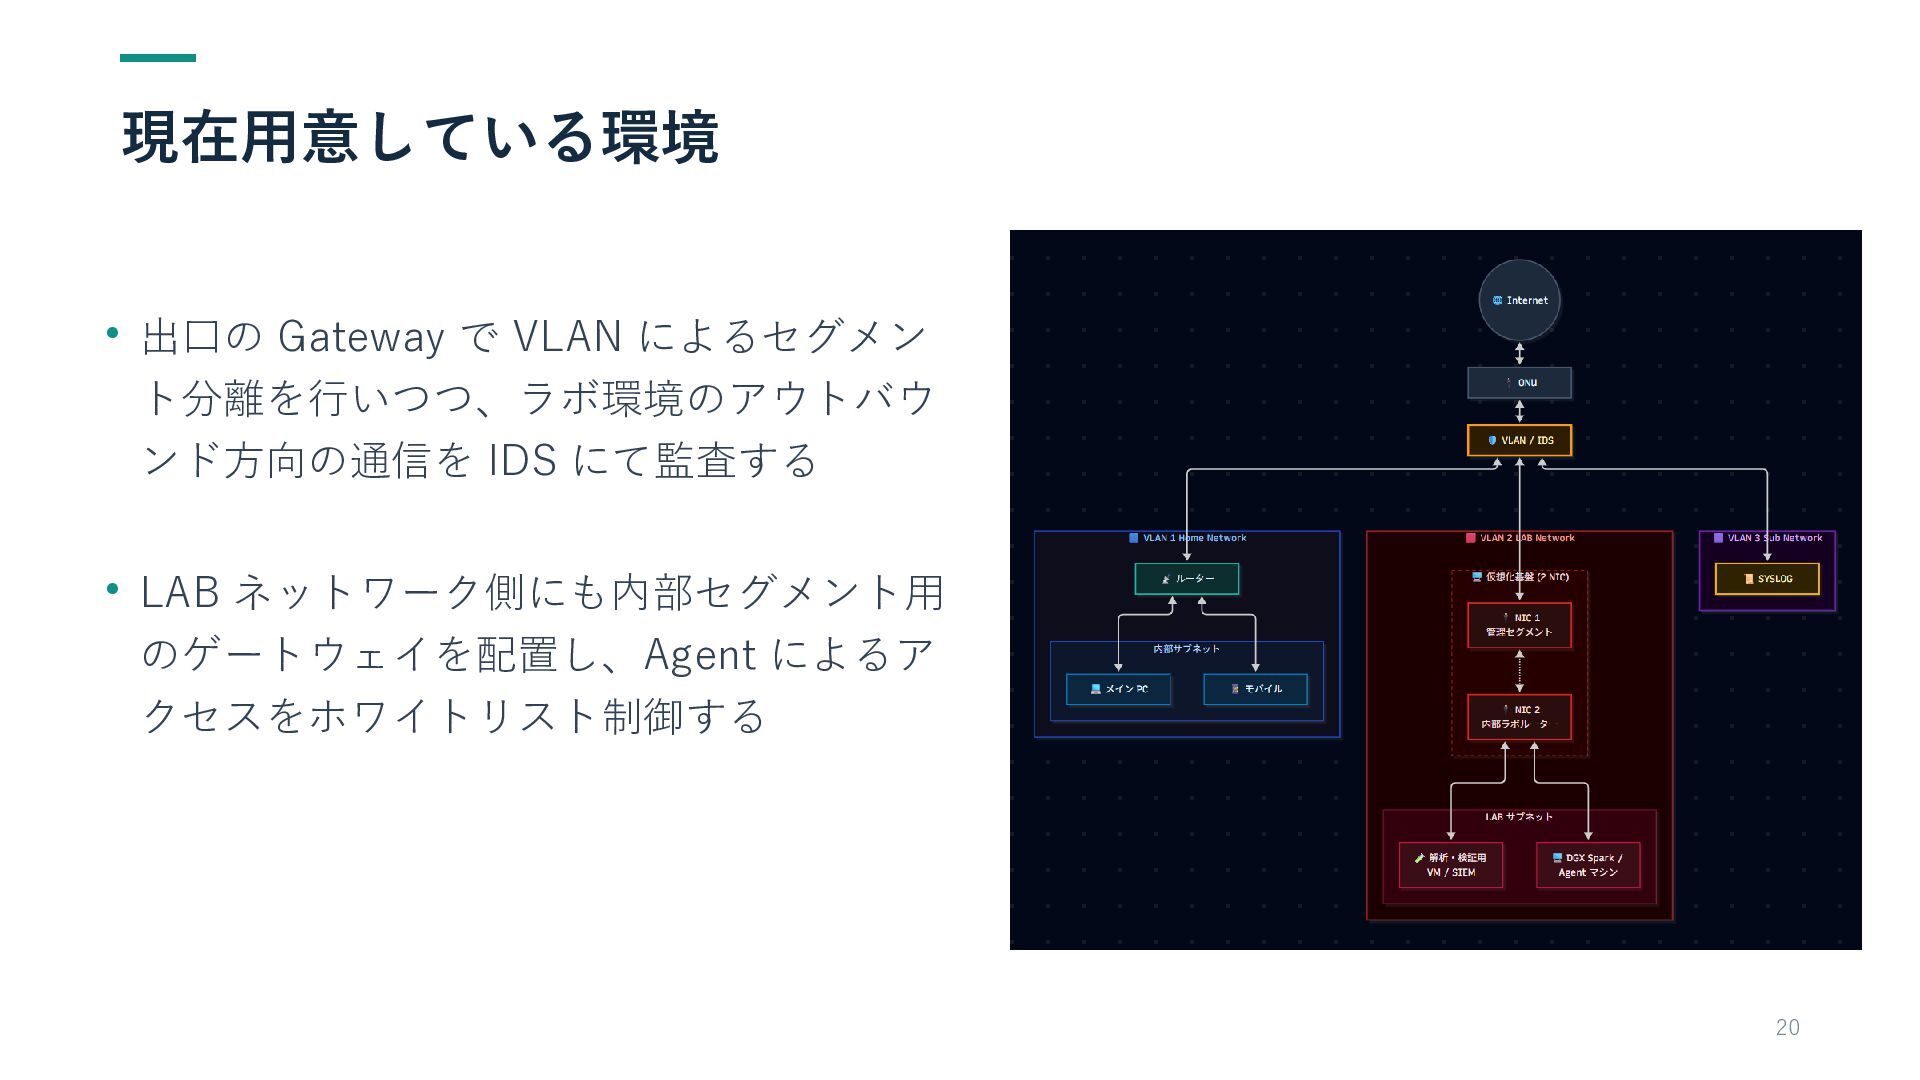
現在用意している環境 • 出口の Gateway で VLAN によるセグメン ト分離を行いつつ、ラボ環境のアウトバウ ンド方向の通信を IDS
にて監査する • LAB ネットワーク側にも内部セグメント用 のゲートウェイを配置し、Agent によるア クセスをホワイトリスト制御する 20
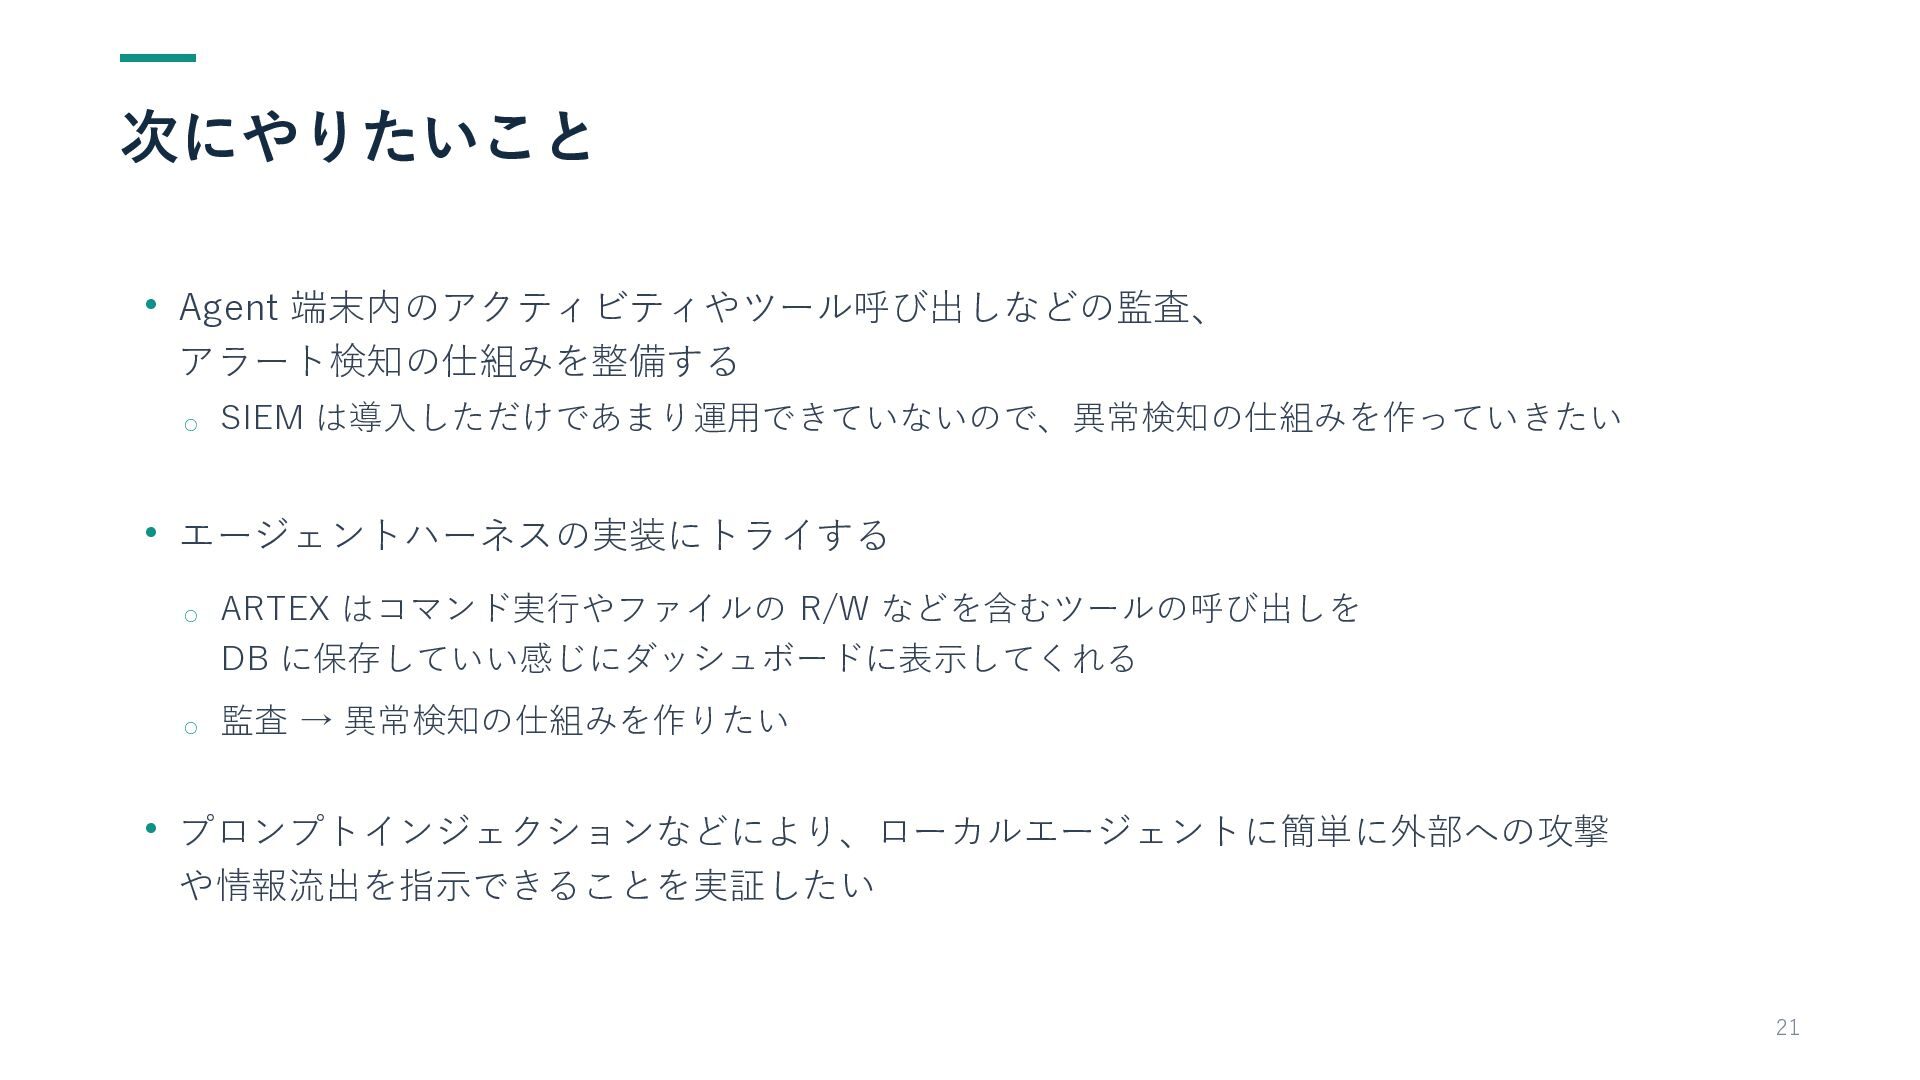
次にやりたいこと • Agent 端末内のアクティビティやツール呼び出しなどの監査、 アラート検知の仕組みを整備する ◦ SIEM は導入しただけであまり運用できていないので、異常検知の仕組みを作っていきたい • エージェントハーネスの実装にトライする
◦ ◦ ARTEX はコマンド実行やファイルの R/W などを含むツールの呼び出しを DB に保存していい感じにダッシュボードに表示してくれる 監査 → 異常検知の仕組みを作りたい • プロンプトインジェクションなどにより、ローカルエージェントに簡単に外部への攻撃 や情報流出を指示できることを実証したい 21
まとめ • DGX Spark で稼働する素の GLM 5.3 Flash だけで、 誰でも中級ハッカー相当のハッキングが可能になった
• ハッキング能力が高すぎるため、ネットワーク内の情報を抜き取られるリスクや、 意図せず外部にハッキングを仕掛けて自身が加害者となるリスクの高まりを感じる • ローカル Agent の運用のためには適切なリソースの分離、入出力の監査/検証、最小権限、 多層防御的な考え方などに基づく一般的なセキュリティ対策を導入したい 22
23

 SiteGround - Reliable hosting with speed, security, and support you can count on.


 raspython3
 pei0804
 carta_engineering
 ueponx
 vivion
 mewuto
 shogo4131
 riyaamemiya
 iotengineer22
 ymrl
 soudai
 codmoninc
 garrettdimon
 tamaranovitovic
 sachag
 cromwellryan
 takai
 jnunemaker
 davetheseo
 zakiyama
 carmenintech
 honnibal
 sabderemane
 427marketing