Upgrade to Pro — share decks privately, control downloads, hide ads and more …

AI時代のモバイルアプリセキュリティ ─ 変化する脅威とテスト支援への活用(Hack Fes....

Avatar for Kotatu Kotatu
July 21, 2026
73

AI時代のモバイルアプリセキュリティ ─ 変化する脅威とテスト支援への活用(Hack Fes.2026)

Avatar for Kotatu

Kotatu

July 21, 2026

Transcript

  1. 自己紹介  名前:小西 達也  所属: サイボウズ株式会社 開発本部 品質保証支援部 PSIRT

     主な対応内容: 開発チームへのセキュリティ面での支援業務を担当  活動:  著書:「Androidアプリ開発のためのセキュリティ入門 ~体験して学ぶ16の脆弱性とそ の対策~」(2025年)  ブログ記事: https://zenn.dev/ko3a81 出典: SEBook 翔泳社の本,翔泳社,Androidアプリ開発のための セキュリティ入門 体験して学ぶ16の脆弱性とその対策 https://www.shoeisha.co.jp/book/detail/9784798184852
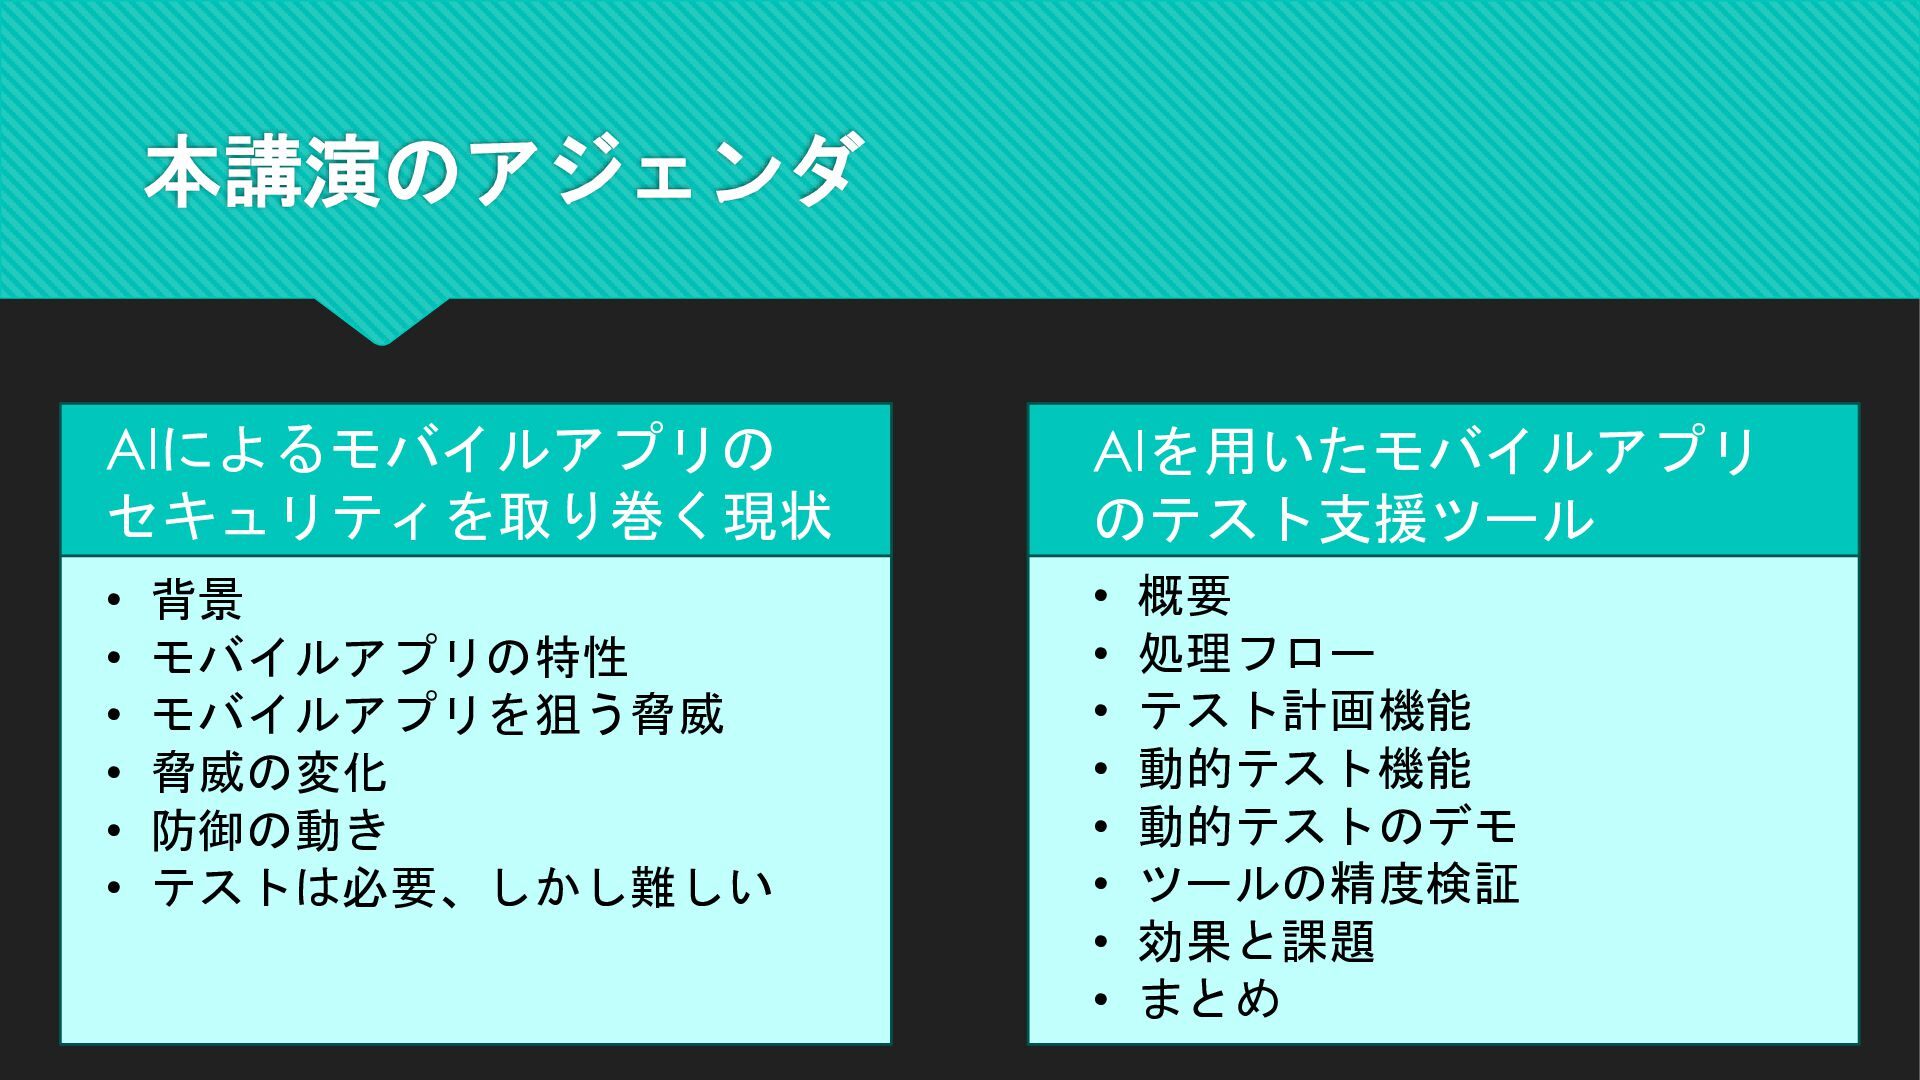
  2. 本講演のアジェンダ AIによるモバイルアプリの セキュリティを取り巻く現状 AIを用いたモバイルアプリ のテスト支援ツール • 背景 • モバイルアプリの特性 •

    モバイルアプリを狙う脅威 • 脅威の変化 • 防御の動き • テストは必要、しかし難しい • 概要 • 処理フロー • テスト計画機能 • 動的テスト機能 • 動的テストのデモ • ツールの精度検証 • 効果と課題 • まとめ
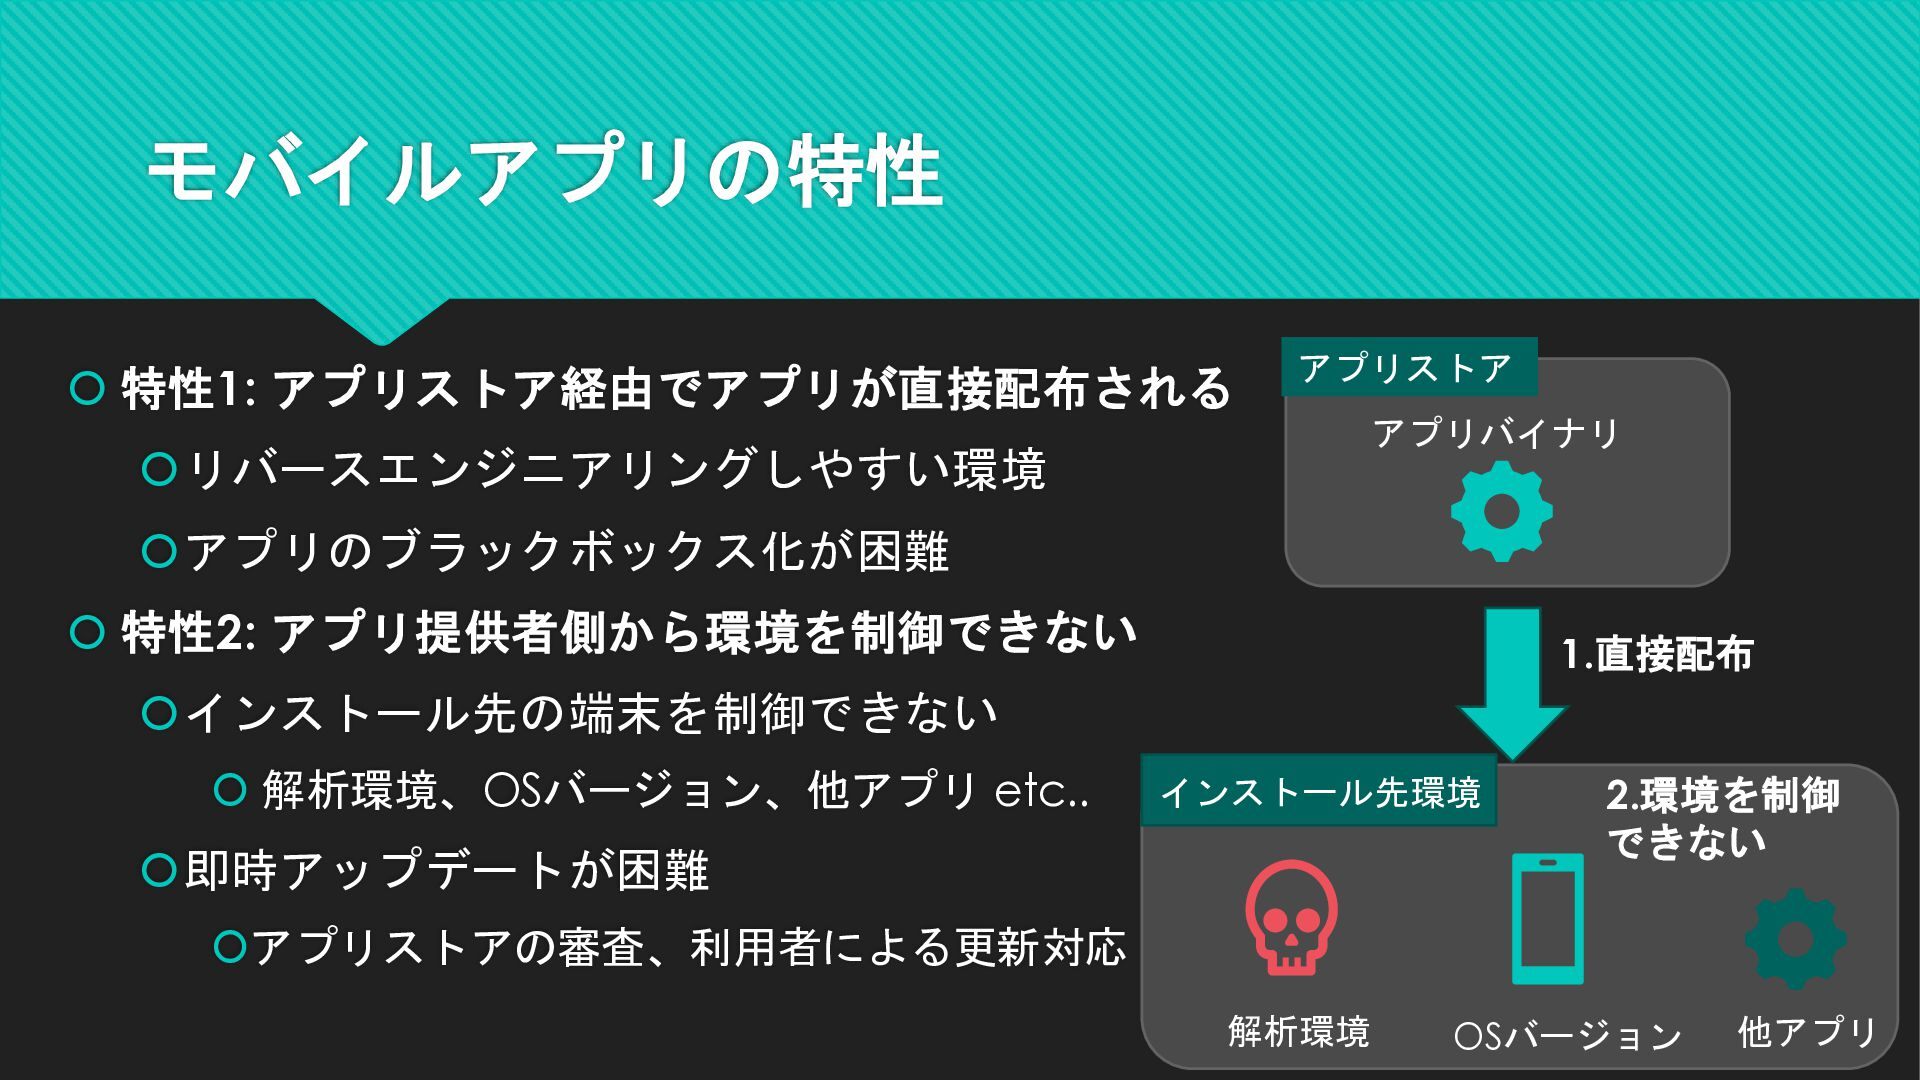
  3. モバイルアプリの特性  特性1: アプリストア経由でアプリが直接配布される アプリストア リバースエンジニアリングしやすい環境 アプリバイナリ アプリのブラックボックス化が困難  特性2:

    アプリ提供者側から環境を制御できない 1.直接配布 インストール先の端末を制御できない  解析環境、OSバージョン、他アプリ etc.. インストール先環境 即時アップデートが困難 2.環境を制御 できない アプリストアの審査、利用者による更新対応 解析環境 OSバージョン 他アプリ
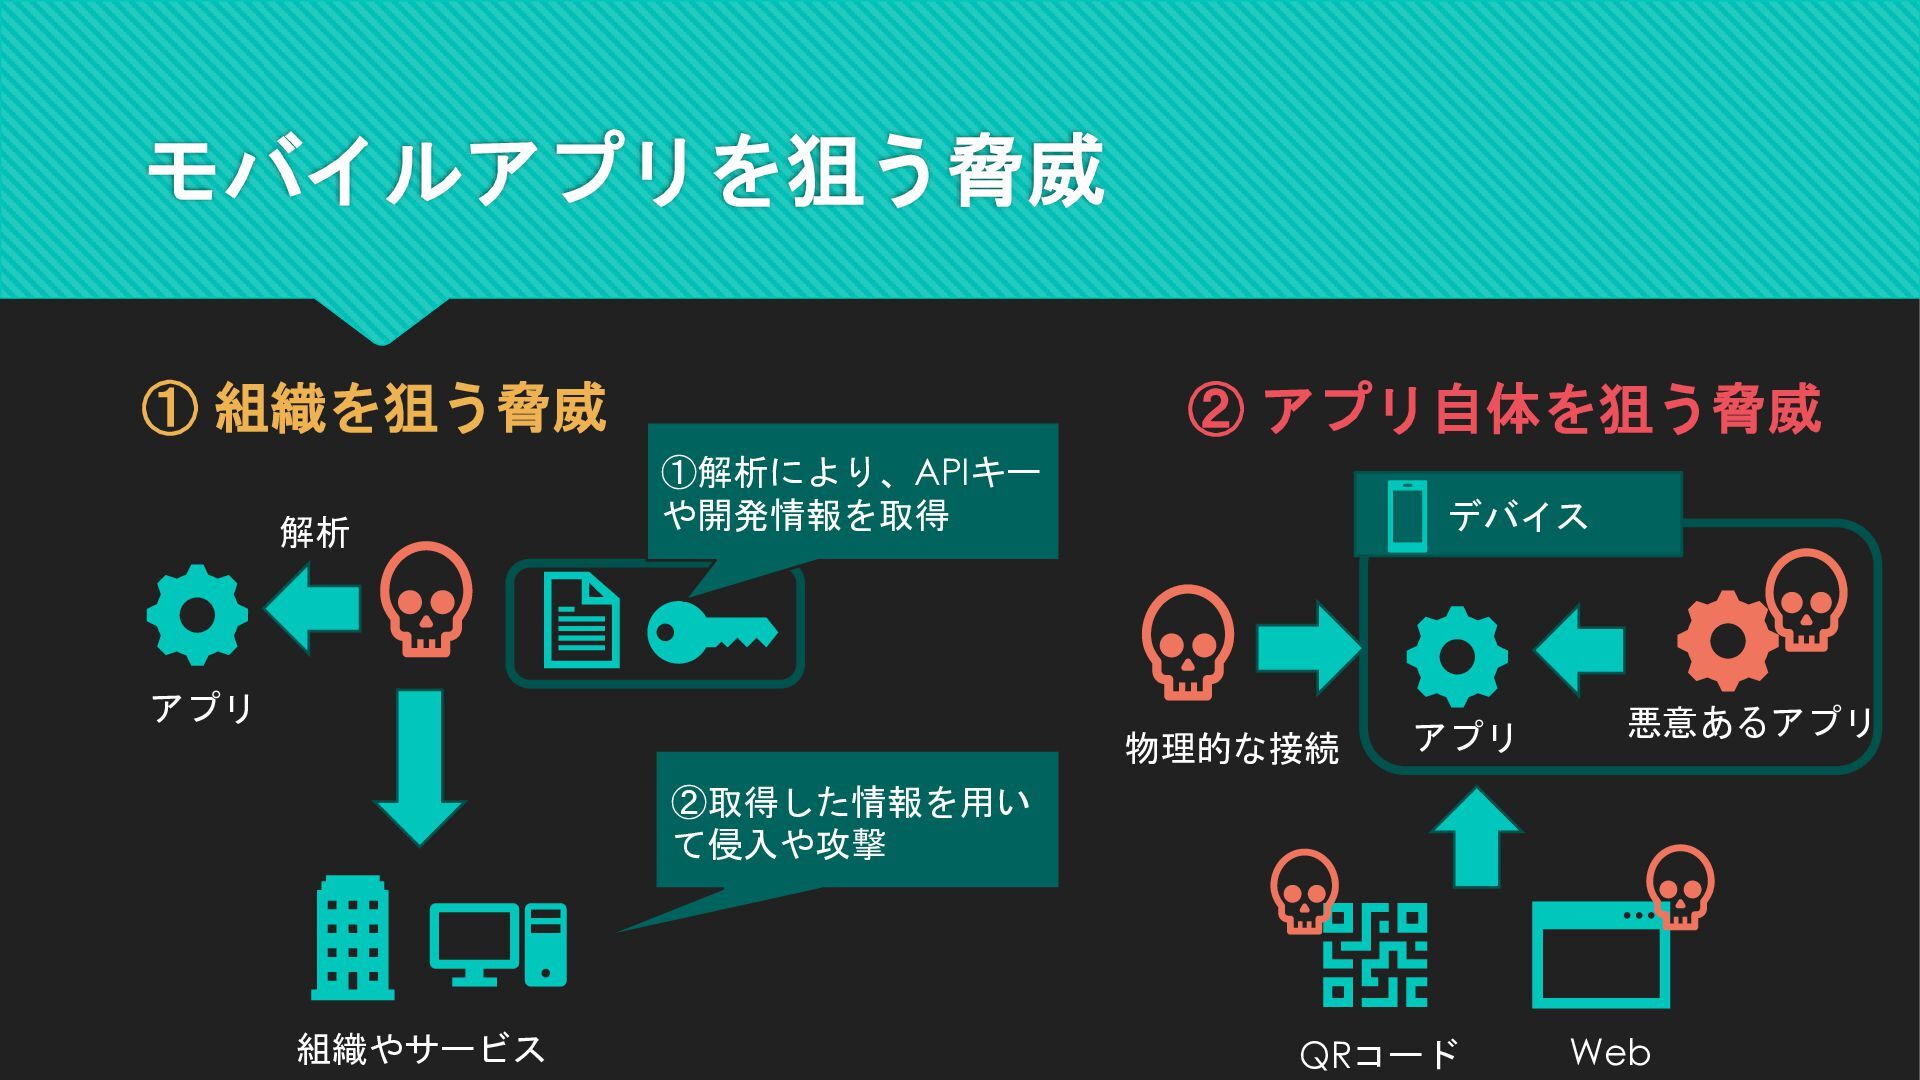
  4. モバイルアプリを狙う脅威 ① 組織を狙う脅威 解析 ② アプリ自体を狙う脅威 ①解析により、APIキー や開発情報を取得 デバイス アプリ

    物理的な接続 アプリ 悪意あるアプリ ②取得した情報を用い て侵入や攻撃 組織やサービス QRコード Web
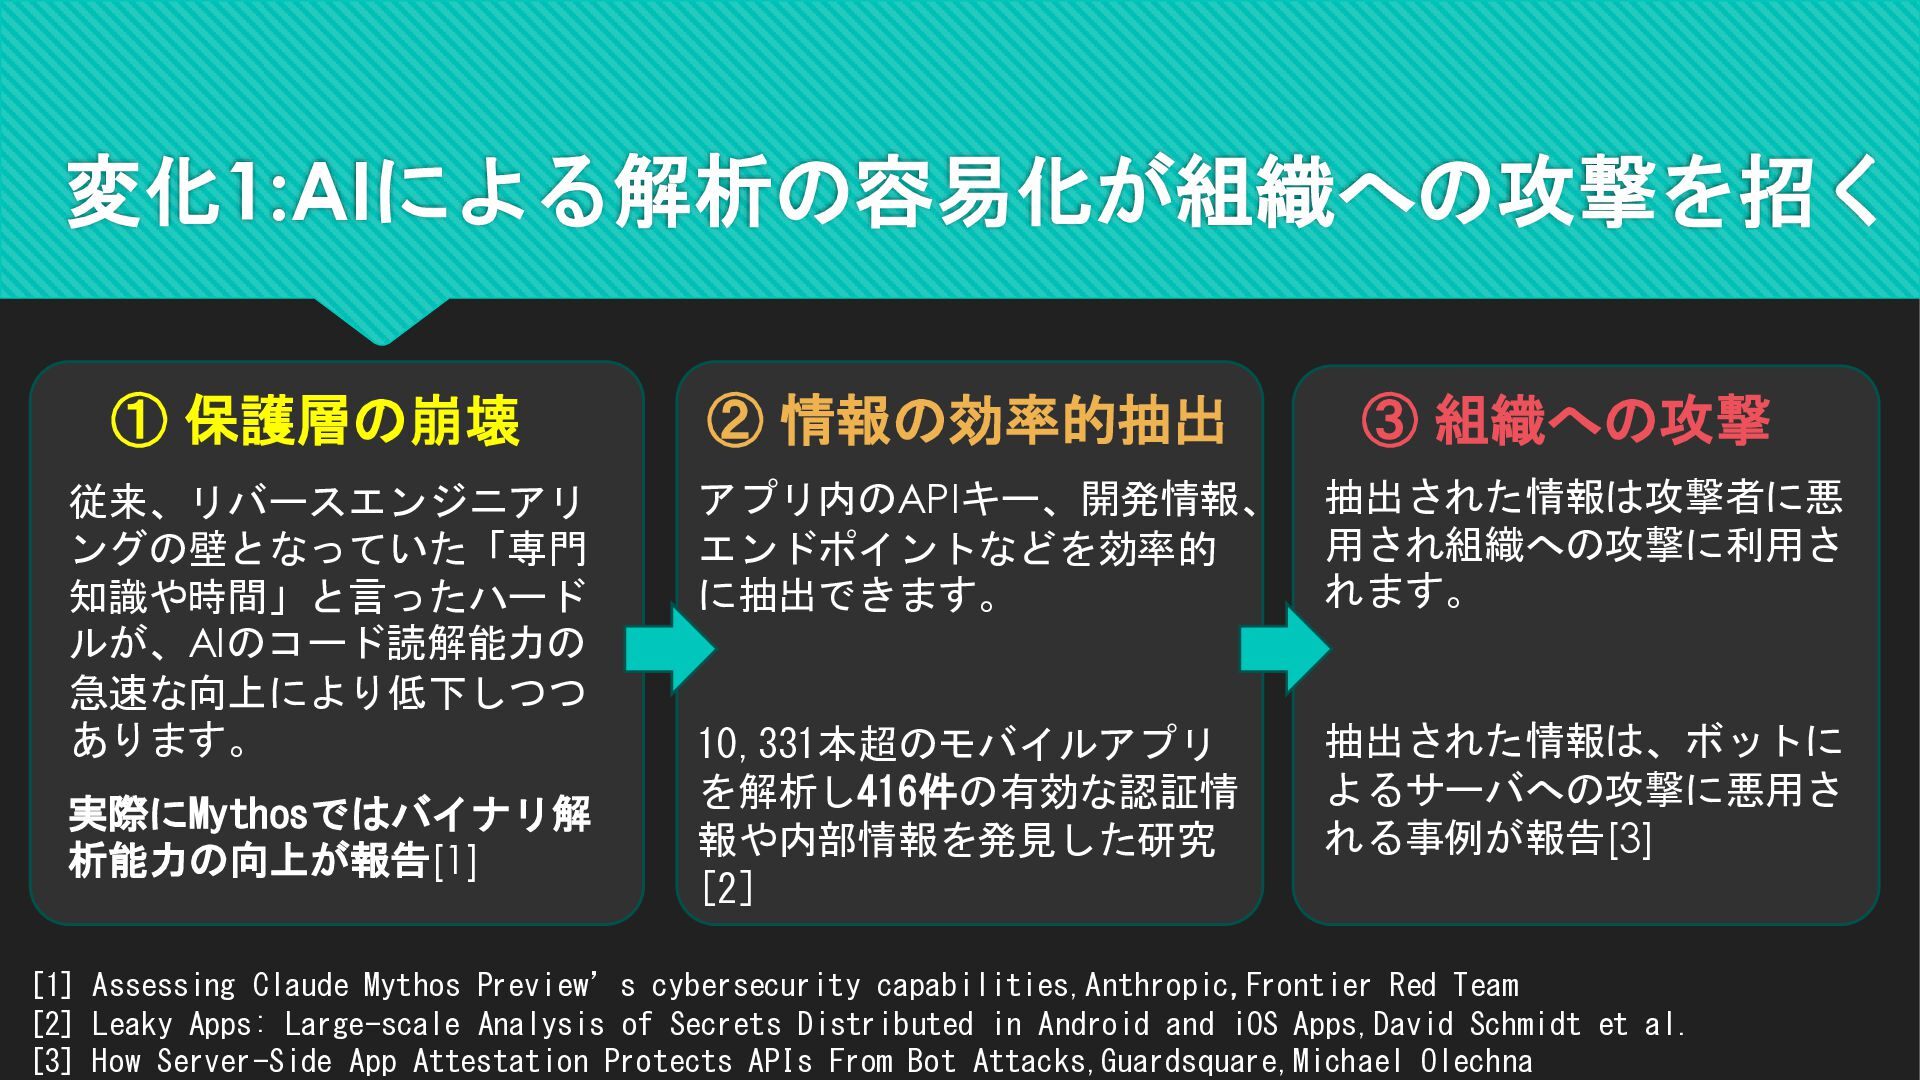
  5. 変化1:AIによる解析の容易化が組織への攻撃を招く ① 保護層の崩壊 ② 情報の効率的抽出 ③ 組織への攻撃 従来、リバースエンジニアリ ングの壁となっていた「専門 知識や時間」と言ったハード

    ルが、AIのコード読解能力の 急速な向上により低下しつつ あります。 アプリ内のAPIキー、開発情報、 エンドポイントなどを効率的 に抽出できます。 抽出された情報は攻撃者に悪 用され組織への攻撃に利用さ れます。 10,331本超のモバイルアプリ を解析し416件の有効な認証情 報や内部情報を発見した研究 [2] 抽出された情報は、ボットに よるサーバへの攻撃に悪用さ れる事例が報告[3] 実際にMythosではバイナリ解 析能力の向上が報告[1] [1] Assessing Claude Mythos Preview’s cybersecurity capabilities,Anthropic,Frontier Red Team [2] Leaky Apps: Large-scale Analysis of Secrets Distributed in Android and iOS Apps,David Schmidt et al. [3] How Server-Side App Attestation Protects APIs From Bot Attacks,Guardsquare,Michael Olechna
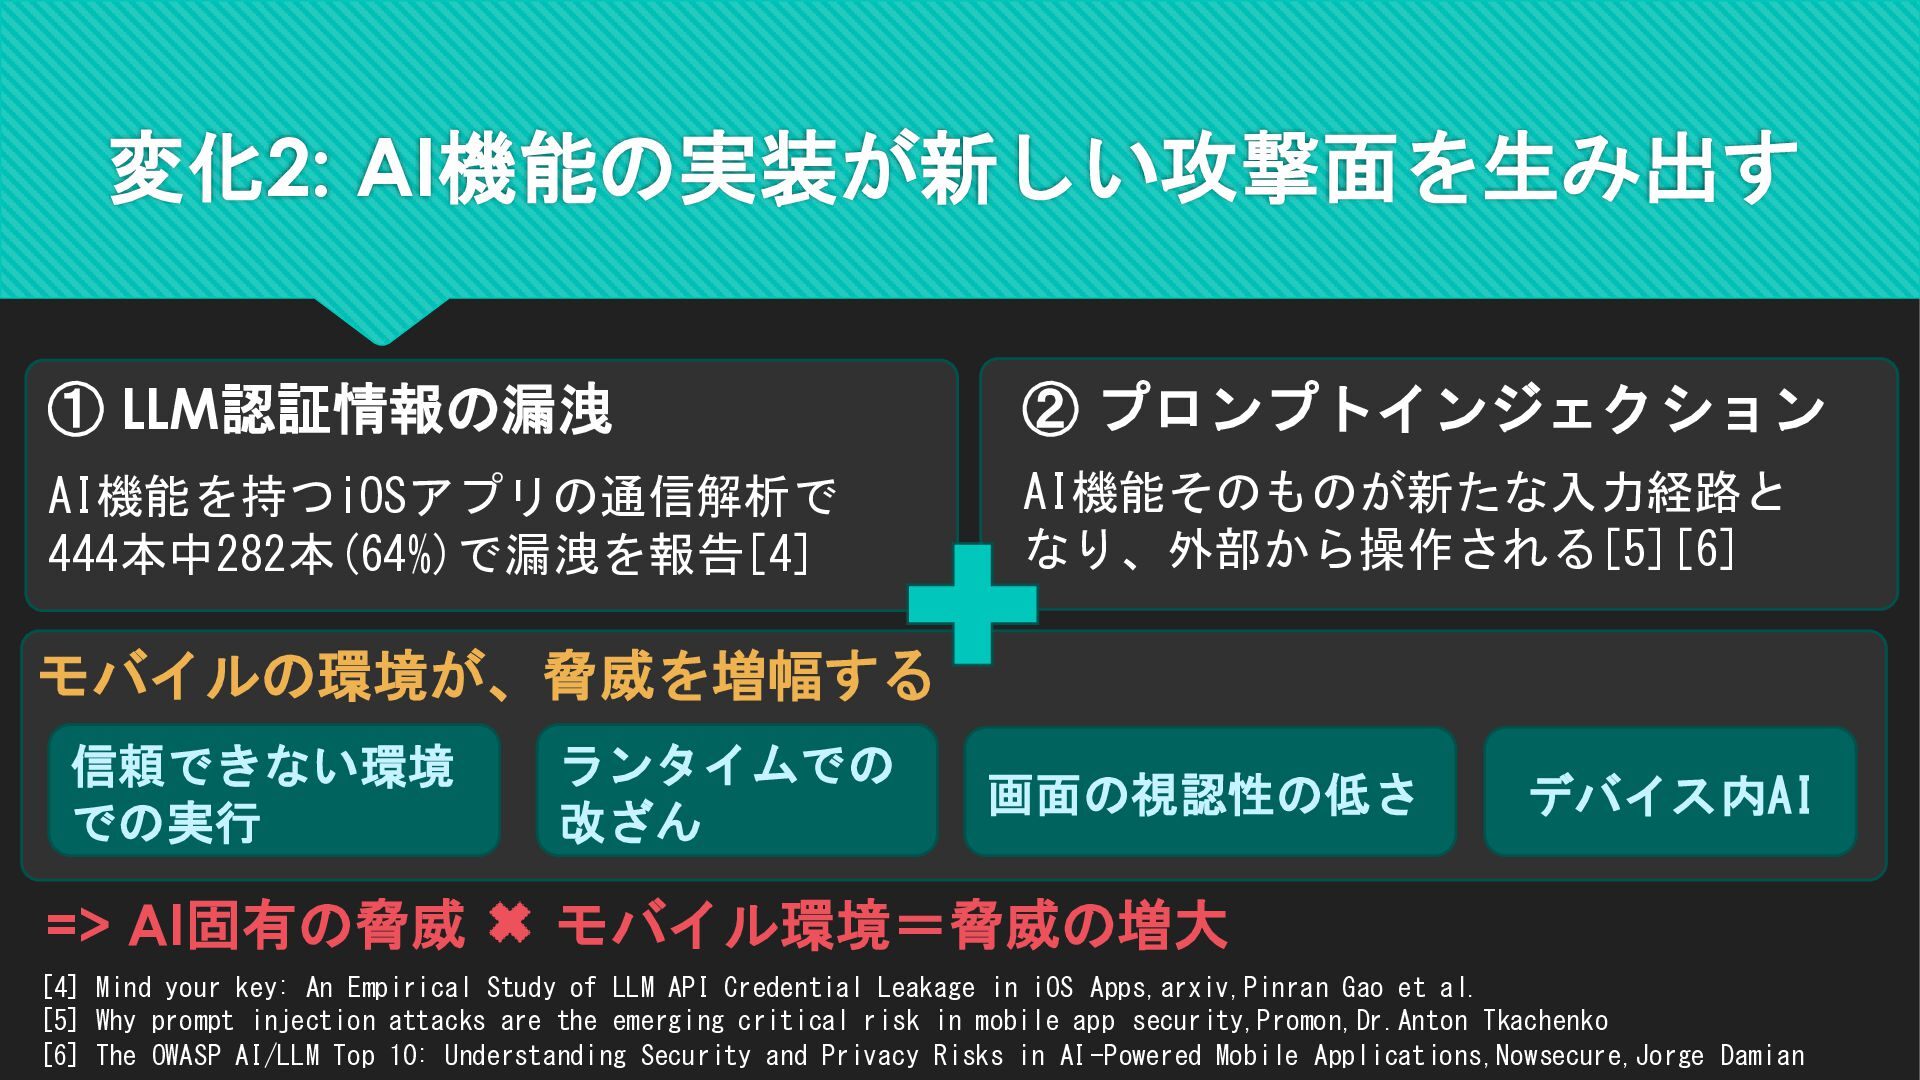
  6. 変化2: AI機能の実装が新しい攻撃面を生み出す ① LLM認証情報の漏洩 ② プロンプトインジェクション AI機能を持つiOSアプリの通信解析で 444本中282本(64%)で漏洩を報告[4] AI機能そのものが新たな入力経路と なり、外部から操作される[5][6]

    モバイルの環境が、脅威を増幅する 信頼できない環境 での実行 ランタイムでの 改ざん => AI固有の脅威 モバイル環境=脅威の増大 画面の視認性の低さ デバイス内AI [4] Mind your key: An Empirical Study of LLM API Credential Leakage in iOS Apps,arxiv,Pinran Gao et al. [5] Why prompt injection attacks are the emerging critical risk in mobile app security,Promon,Dr.Anton Tkachenko [6] The OWASP AI/LLM Top 10: Understanding Security and Privacy Risks in AI -Powered Mobile Applications,Nowsecure,Jorge Damian
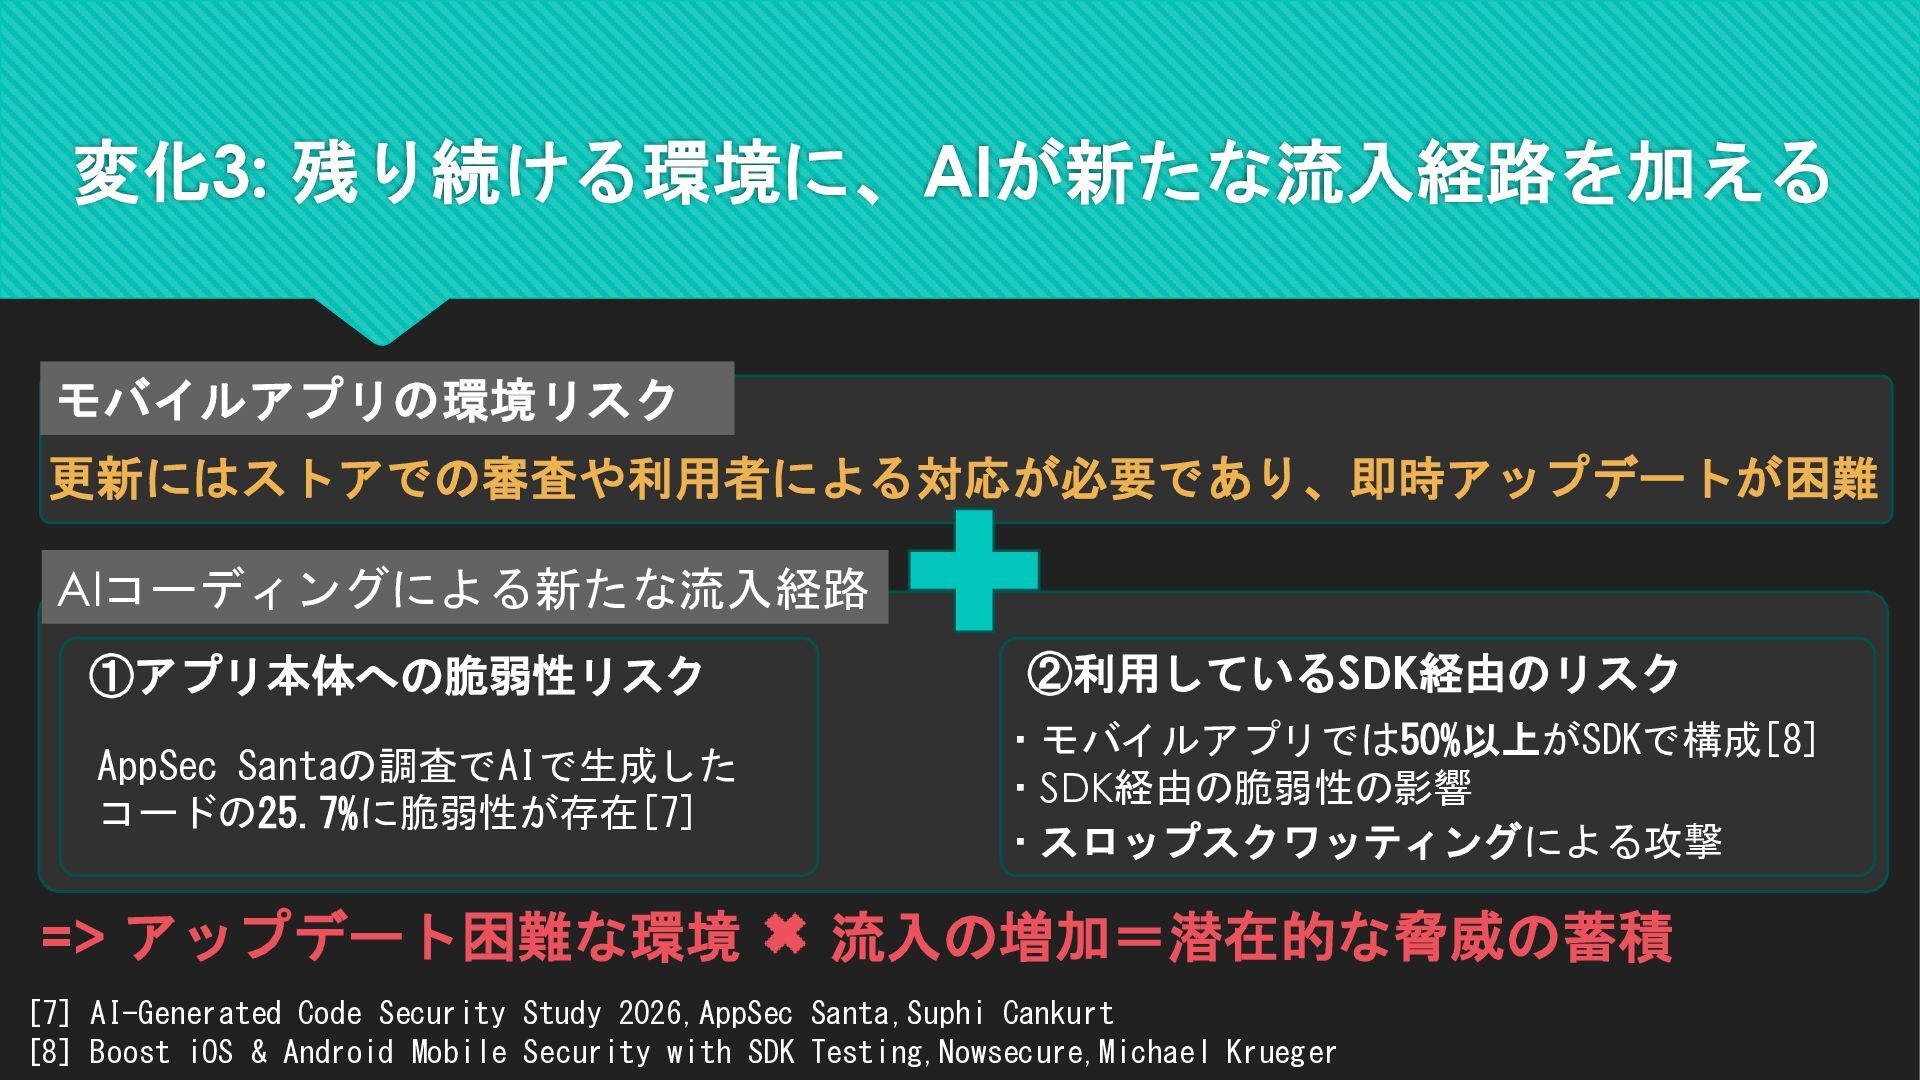
  7. 変化3: 残り続ける環境に、AIが新たな流入経路を加える モバイルアプリの環境リスク 更新にはストアでの審査や利用者による対応が必要であり、即時アップデートが困難 AIコーディングによる新たな流入経路 ①アプリ本体への脆弱性リスク ②利用しているSDK経由のリスク AppSec Santaの調査でAIで生成した コードの25.7%に脆弱性が存在[7]

    ・モバイルアプリでは50%以上がSDKで構成[8] ・SDK経由の脆弱性の影響 ・スロップスクワッティングによる攻撃 => アップデート困難な環境 流入の増加=潜在的な脅威の蓄積 [7] AI-Generated Code Security Study 2026,AppSec Santa,Suphi Cankurt [8] Boost iOS & Android Mobile Security with SDK Testing,Nowsecure,Michael Krueger
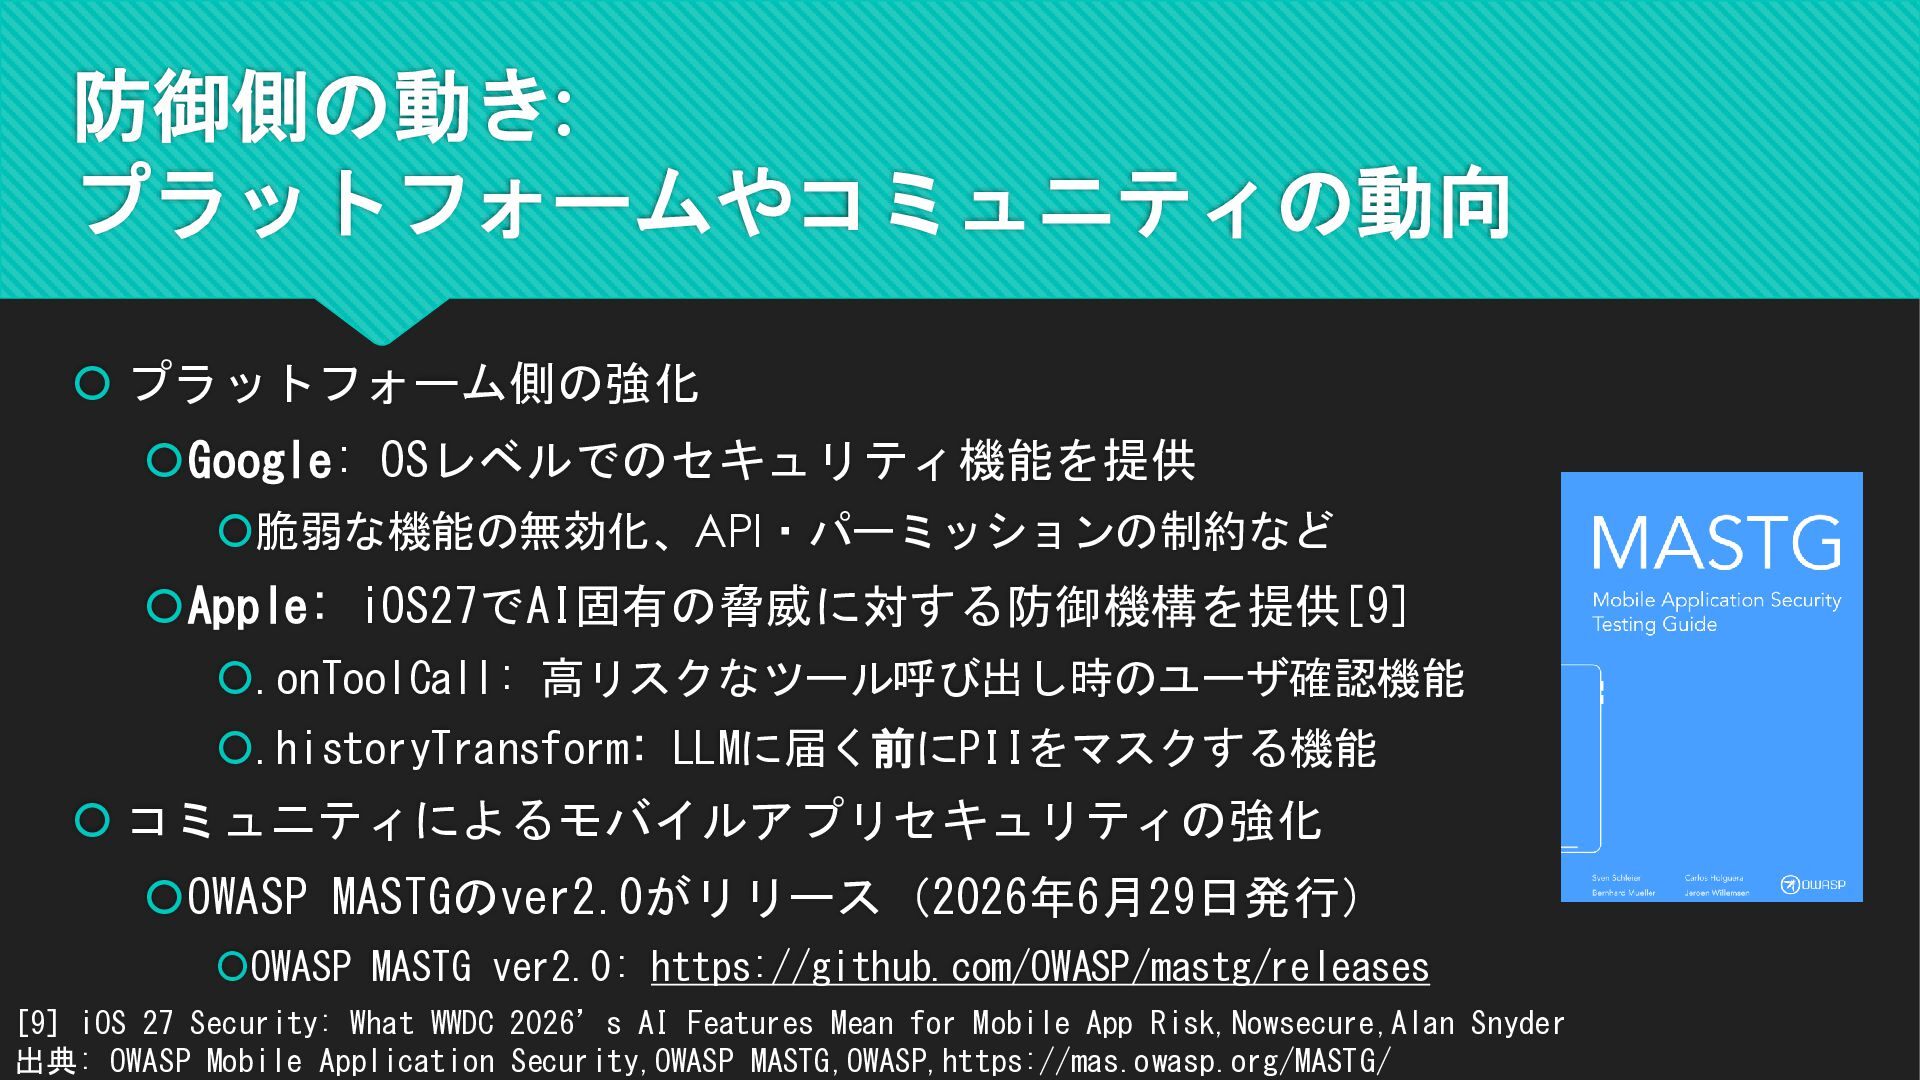
  8. 防御側の動き: プラットフォームやコミュニティの動向  プラットフォーム側の強化 Google: OSレベルでのセキュリティ機能を提供 脆弱な機能の無効化、API・パーミッションの制約など Apple: iOS27でAI固有の脅威に対する防御機構を提供[9] .onToolCall:

    高リスクなツール呼び出し時のユーザ確認機能 .historyTransform: LLMに届く前にPIIをマスクする機能  コミュニティによるモバイルアプリセキュリティの強化 OWASP MASTGのver2.0がリリース(2026年6月29日発行) OWASP MASTG ver2.0: https://github.com/OWASP/mastg/releases [9] iOS 27 Security: What WWDC 2026’s AI Features Mean for Mobile App Risk,Nowsecure,Alan Snyder 出典: OWASP Mobile Application Security,OWASP MASTG,OWASP,https://mas.owasp.org/MASTG/
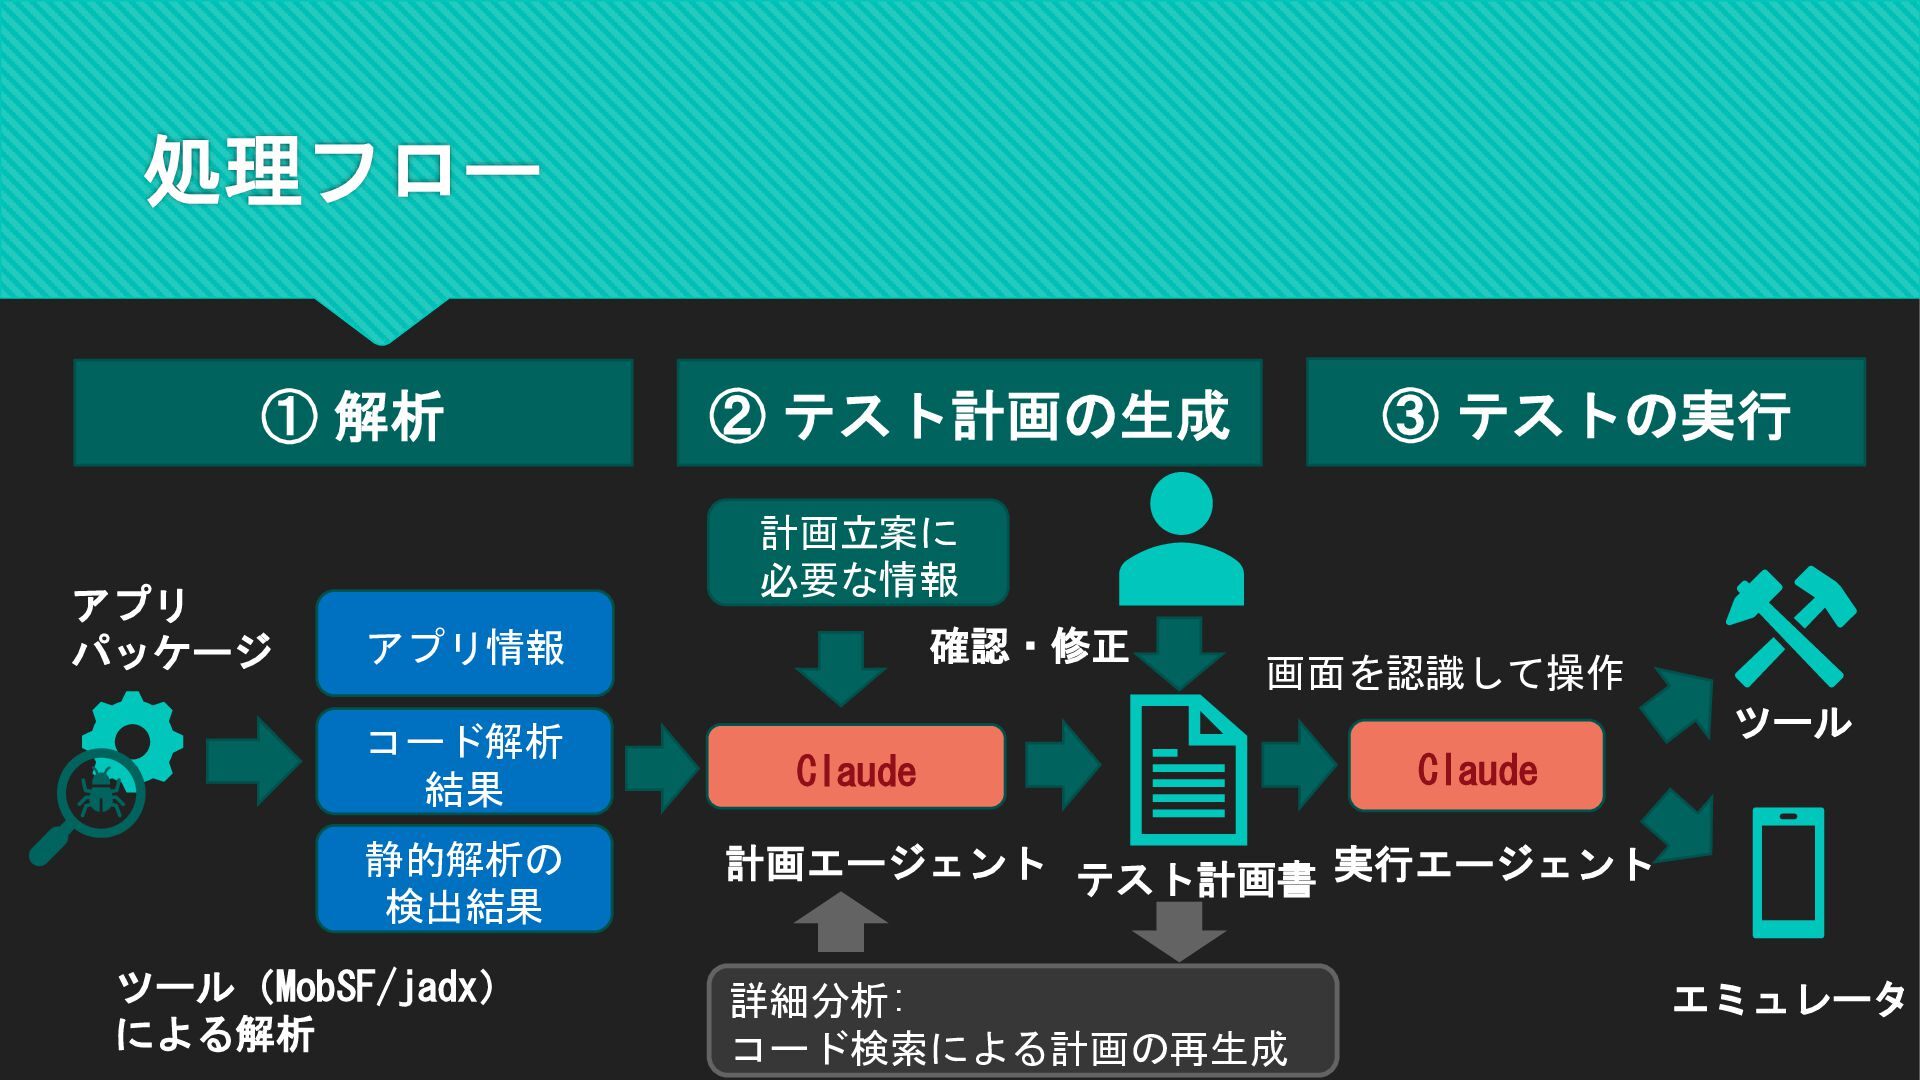
  9. 処理フロー ① 解析 アプリ パッケージ ③ テストの実行 ② テスト計画の生成 計画立案に

    必要な情報 確認・修正 アプリ情報 コード解析 結果 静的解析の 検出結果 ツール(MobSF/jadx) による解析 画面を認識して操作 ツール Claude Claude 計画エージェント テスト計画書 実行エージェント 詳細分析: コード検索による計画の再生成 エミュレータ
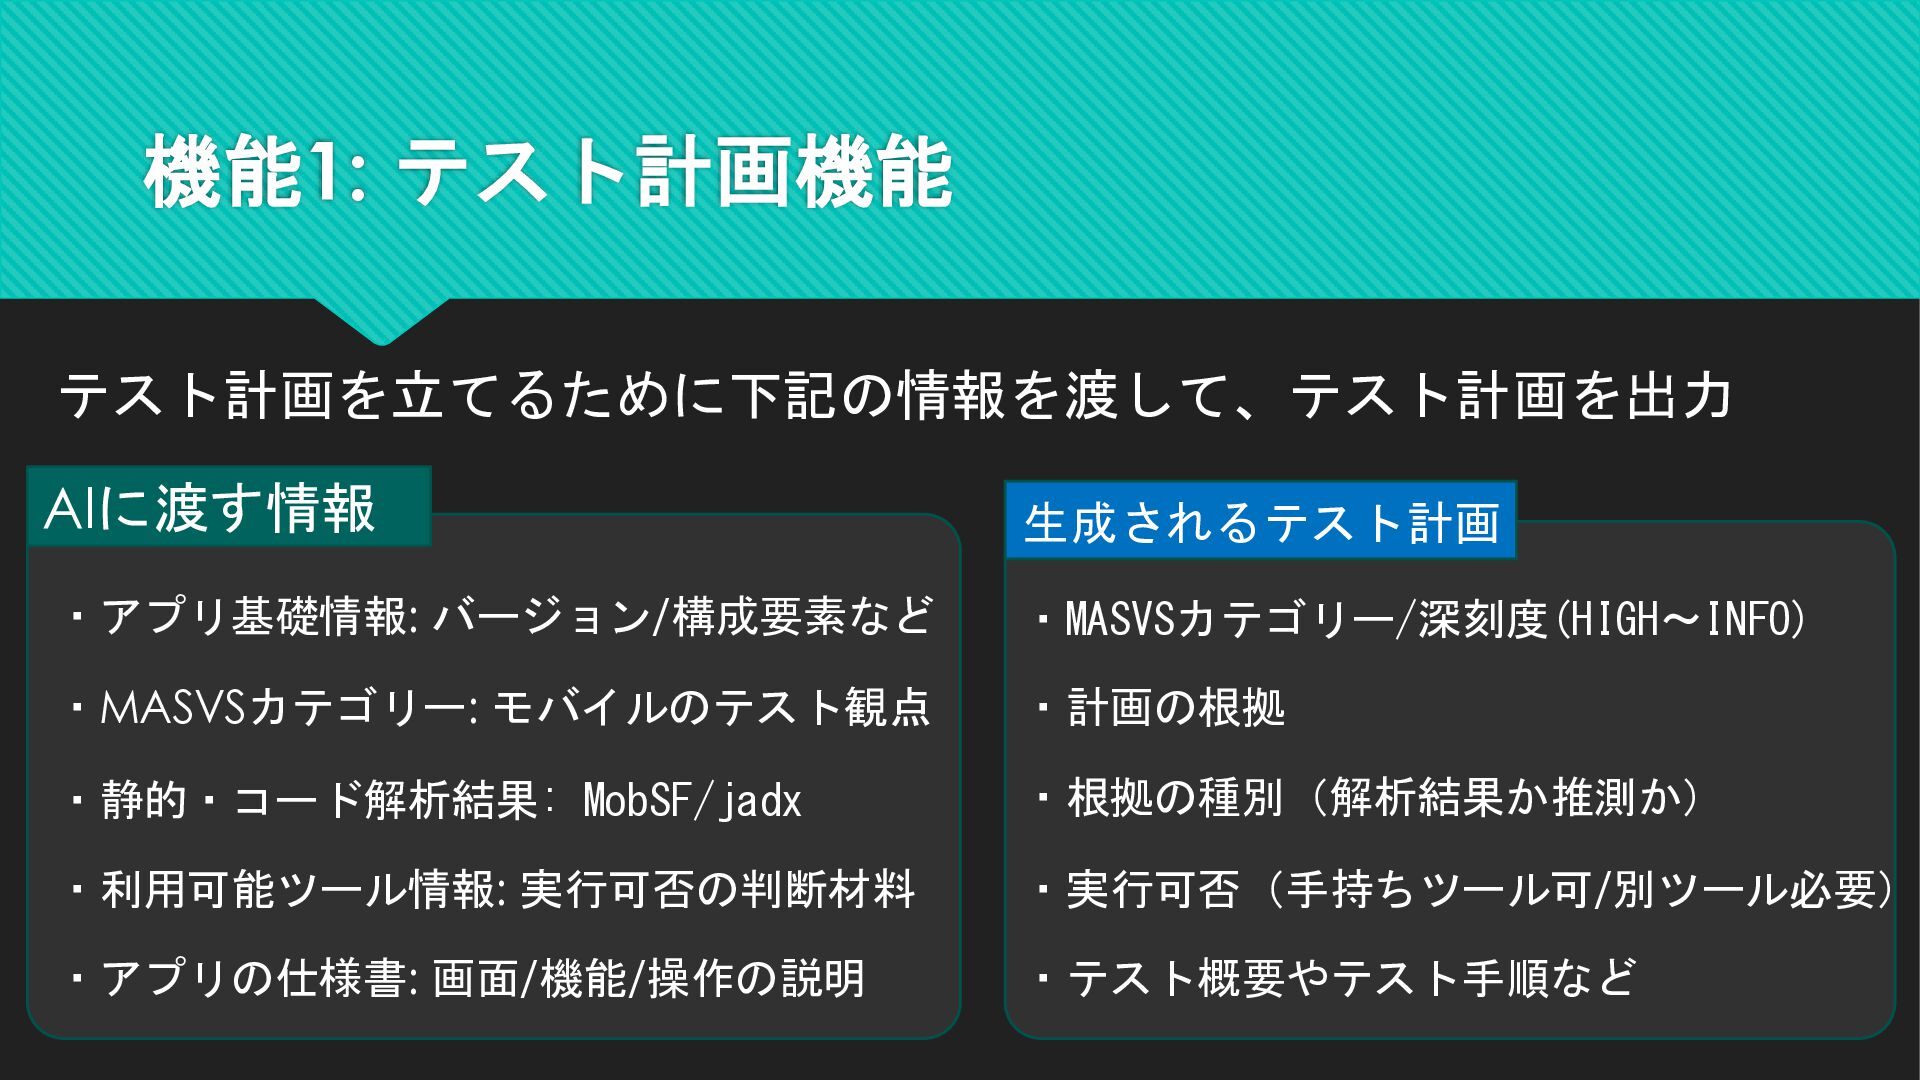
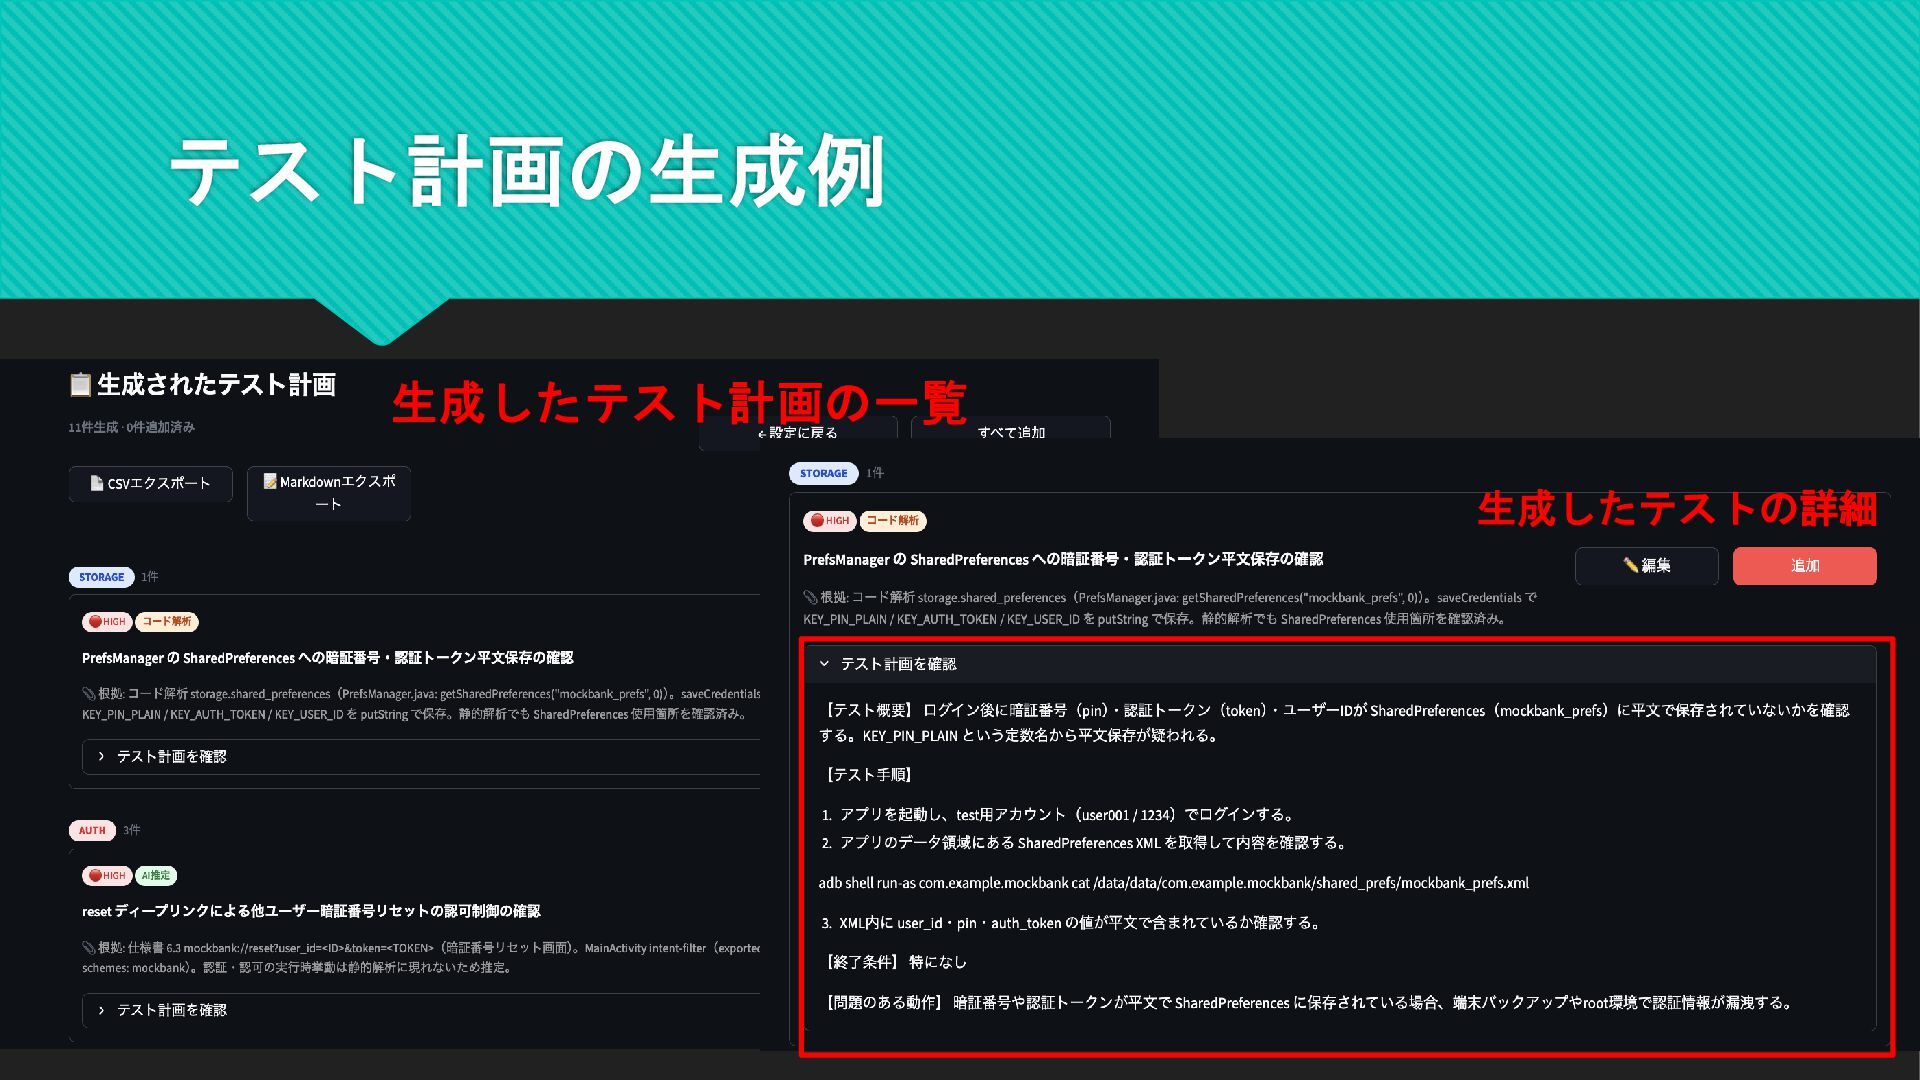
  10. 機能1: テスト計画機能 テスト計画を立てるために下記の情報を渡して、テスト計画を出力 AIに渡す情報 生成されるテスト計画 ・アプリ基礎情報: バージョン/構成要素など ・MASVSカテゴリー/深刻度(HIGH〜INFO) ・MASVSカテゴリー: モバイルのテスト観点

    ・計画の根拠 ・静的・コード解析結果: MobSF/jadx ・根拠の種別(解析結果か推測か) ・利用可能ツール情報: 実行可否の判断材料 ・実行可否(手持ちツール可/別ツール必要) ・アプリの仕様書: 画面/機能/操作の説明 ・テスト概要やテスト手順など
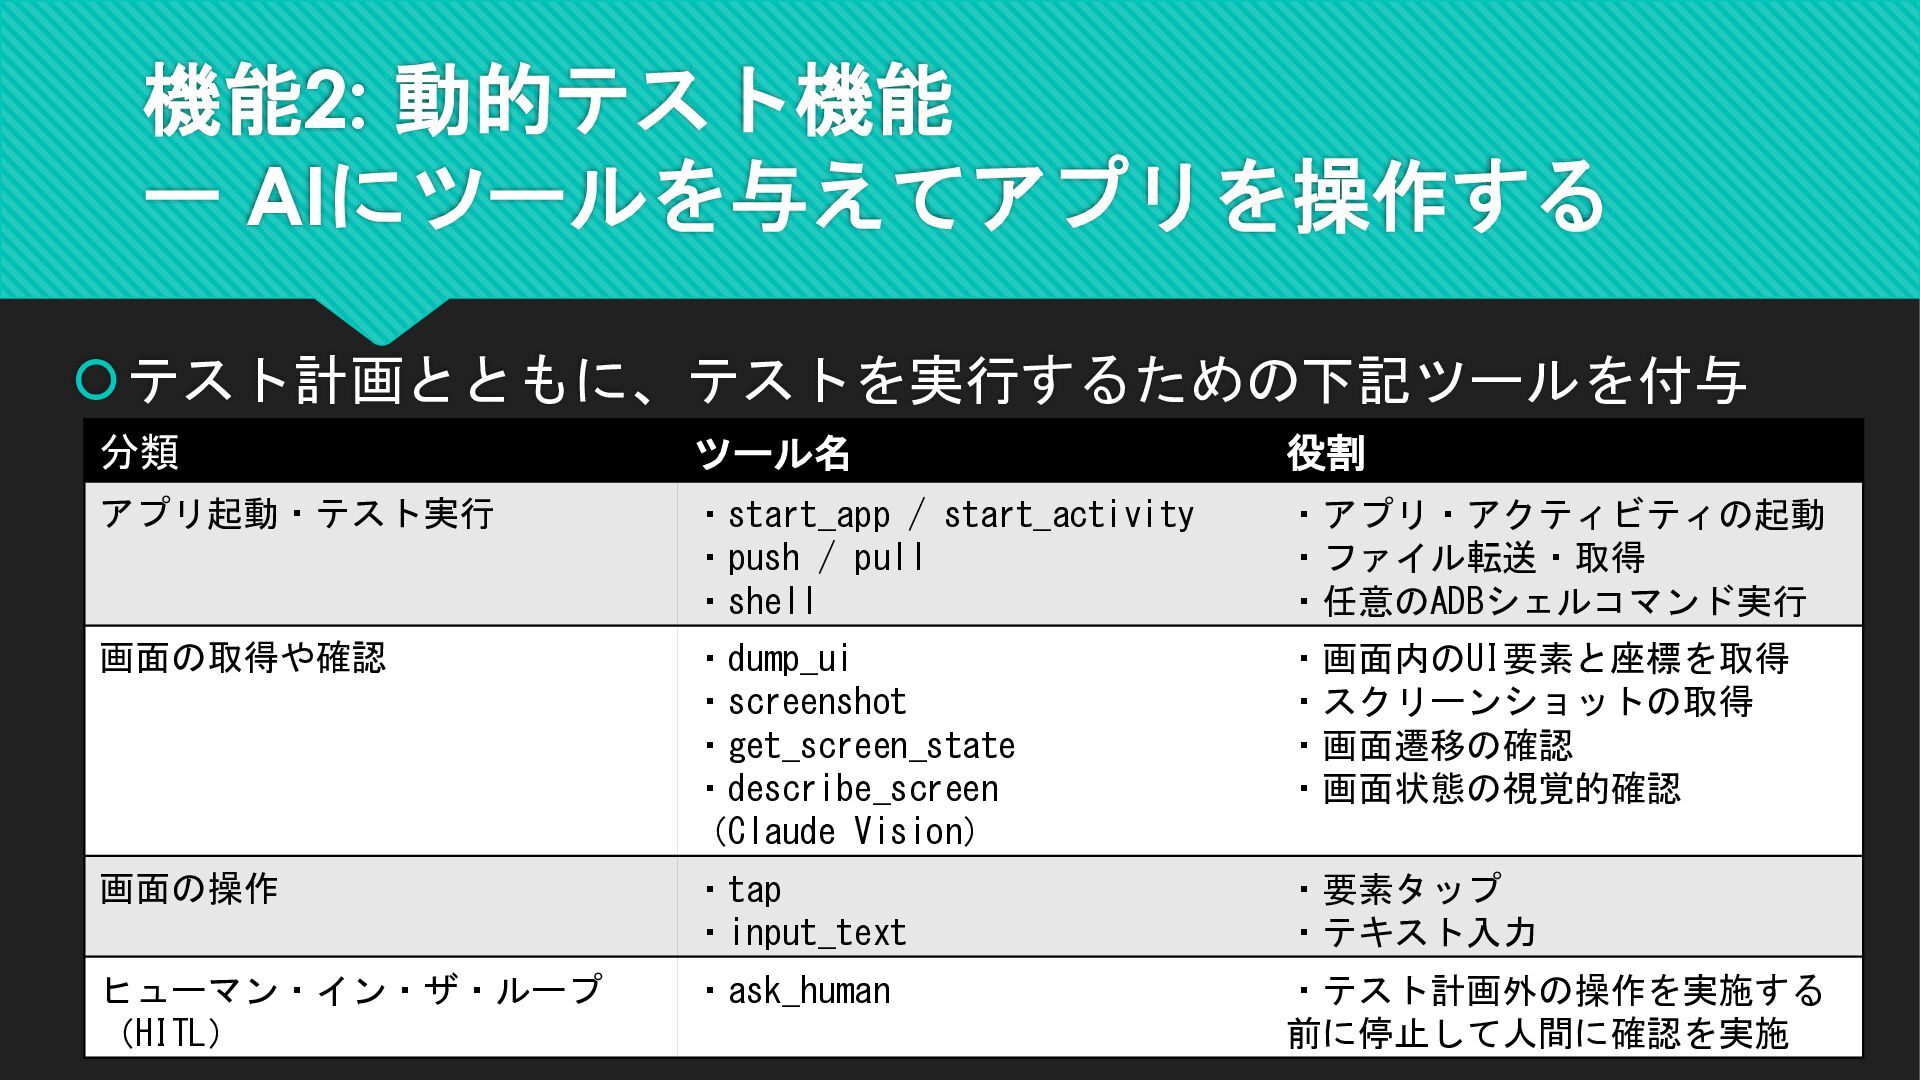
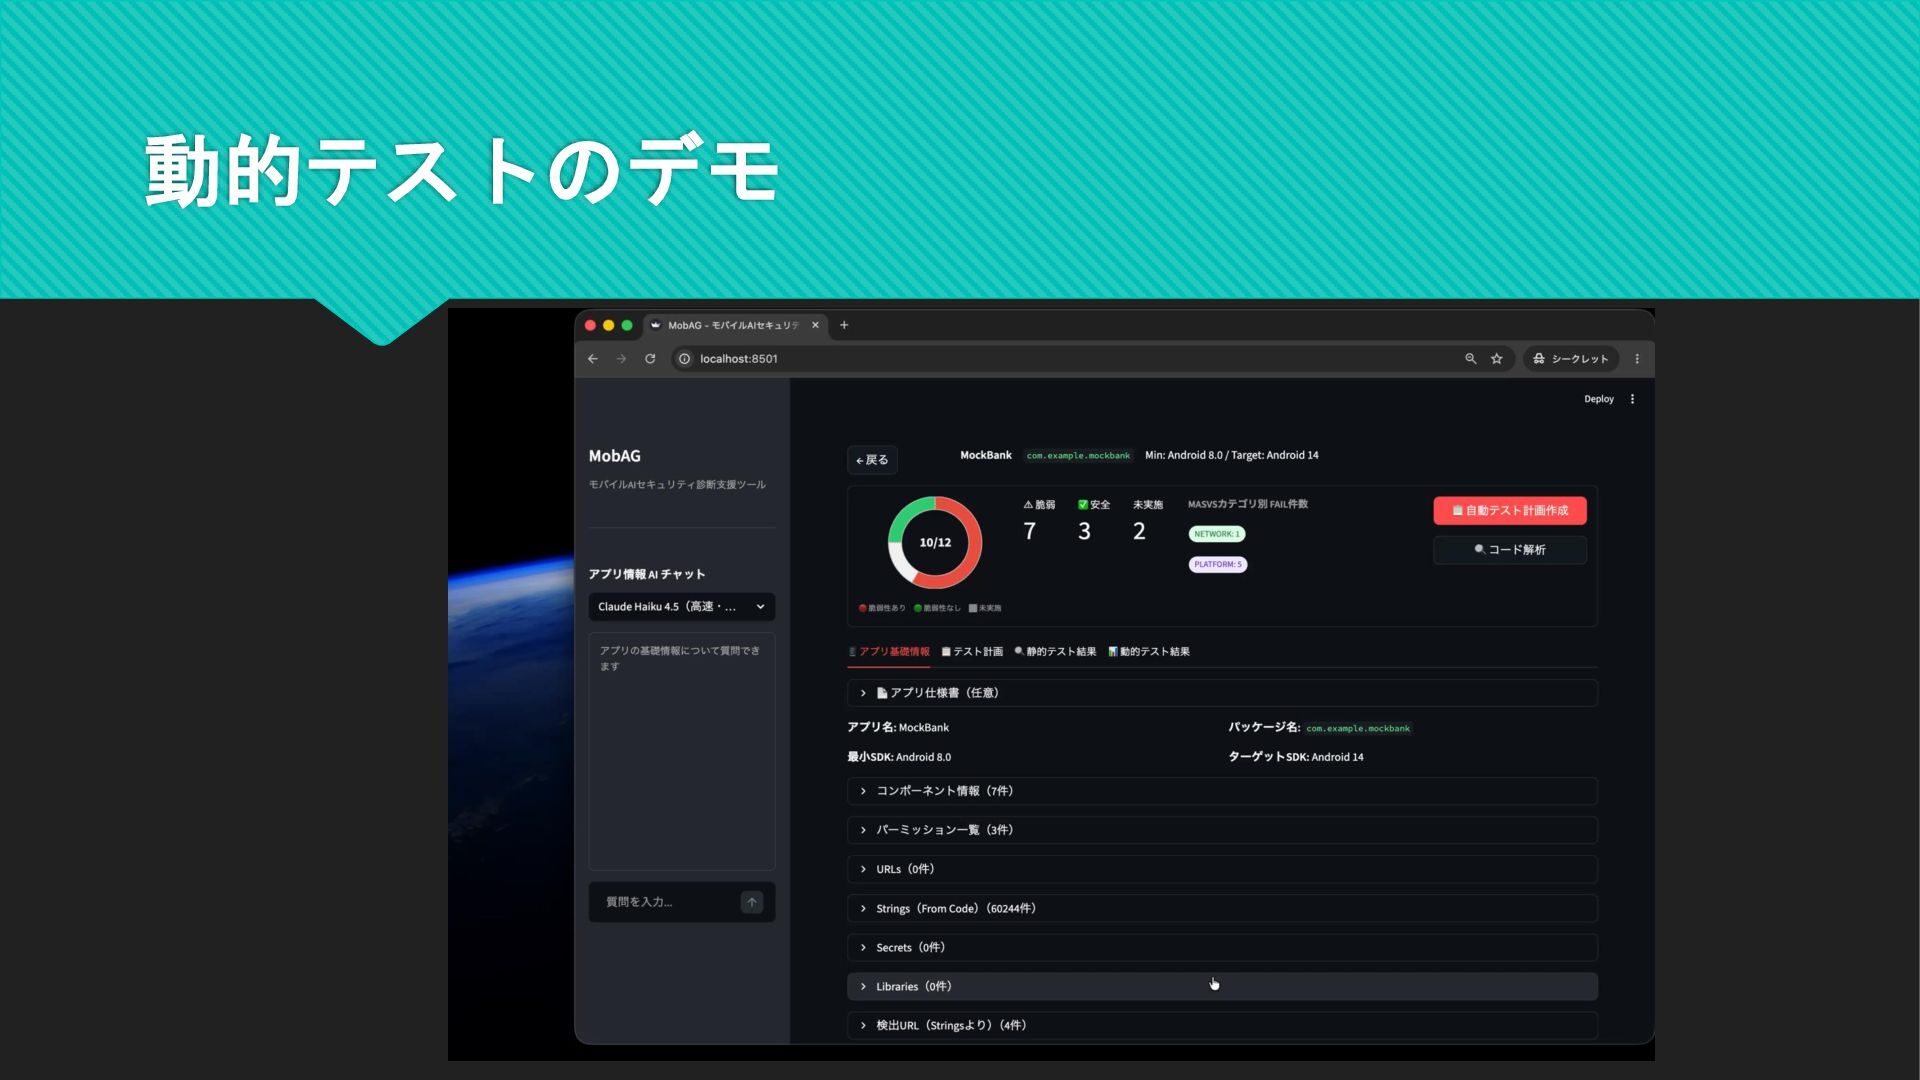
  11. 機能2: 動的テスト機能 ー AIにツールを与えてアプリを操作する テスト計画とともに、テストを実行するための下記ツールを付与 分類 ツール名 役割 アプリ起動・テスト実行 ・start_app

    / start_activity ・push / pull ・shell ・アプリ・アクティビティの起動 ・ファイル転送・取得 ・任意のADBシェルコマンド実行 画面の取得や確認 ・dump_ui ・screenshot ・get_screen_state ・describe_screen (Claude Vision) ・画面内のUI要素と座標を取得 ・スクリーンショットの取得 ・画面遷移の確認 ・画面状態の視覚的確認 画面の操作 ・tap ・input_text ・要素タップ ・テキスト入力 ヒューマン・イン・ザ・ループ (HITL) ・ask_human ・テスト計画外の操作を実施する 前に停止して人間に確認を実施
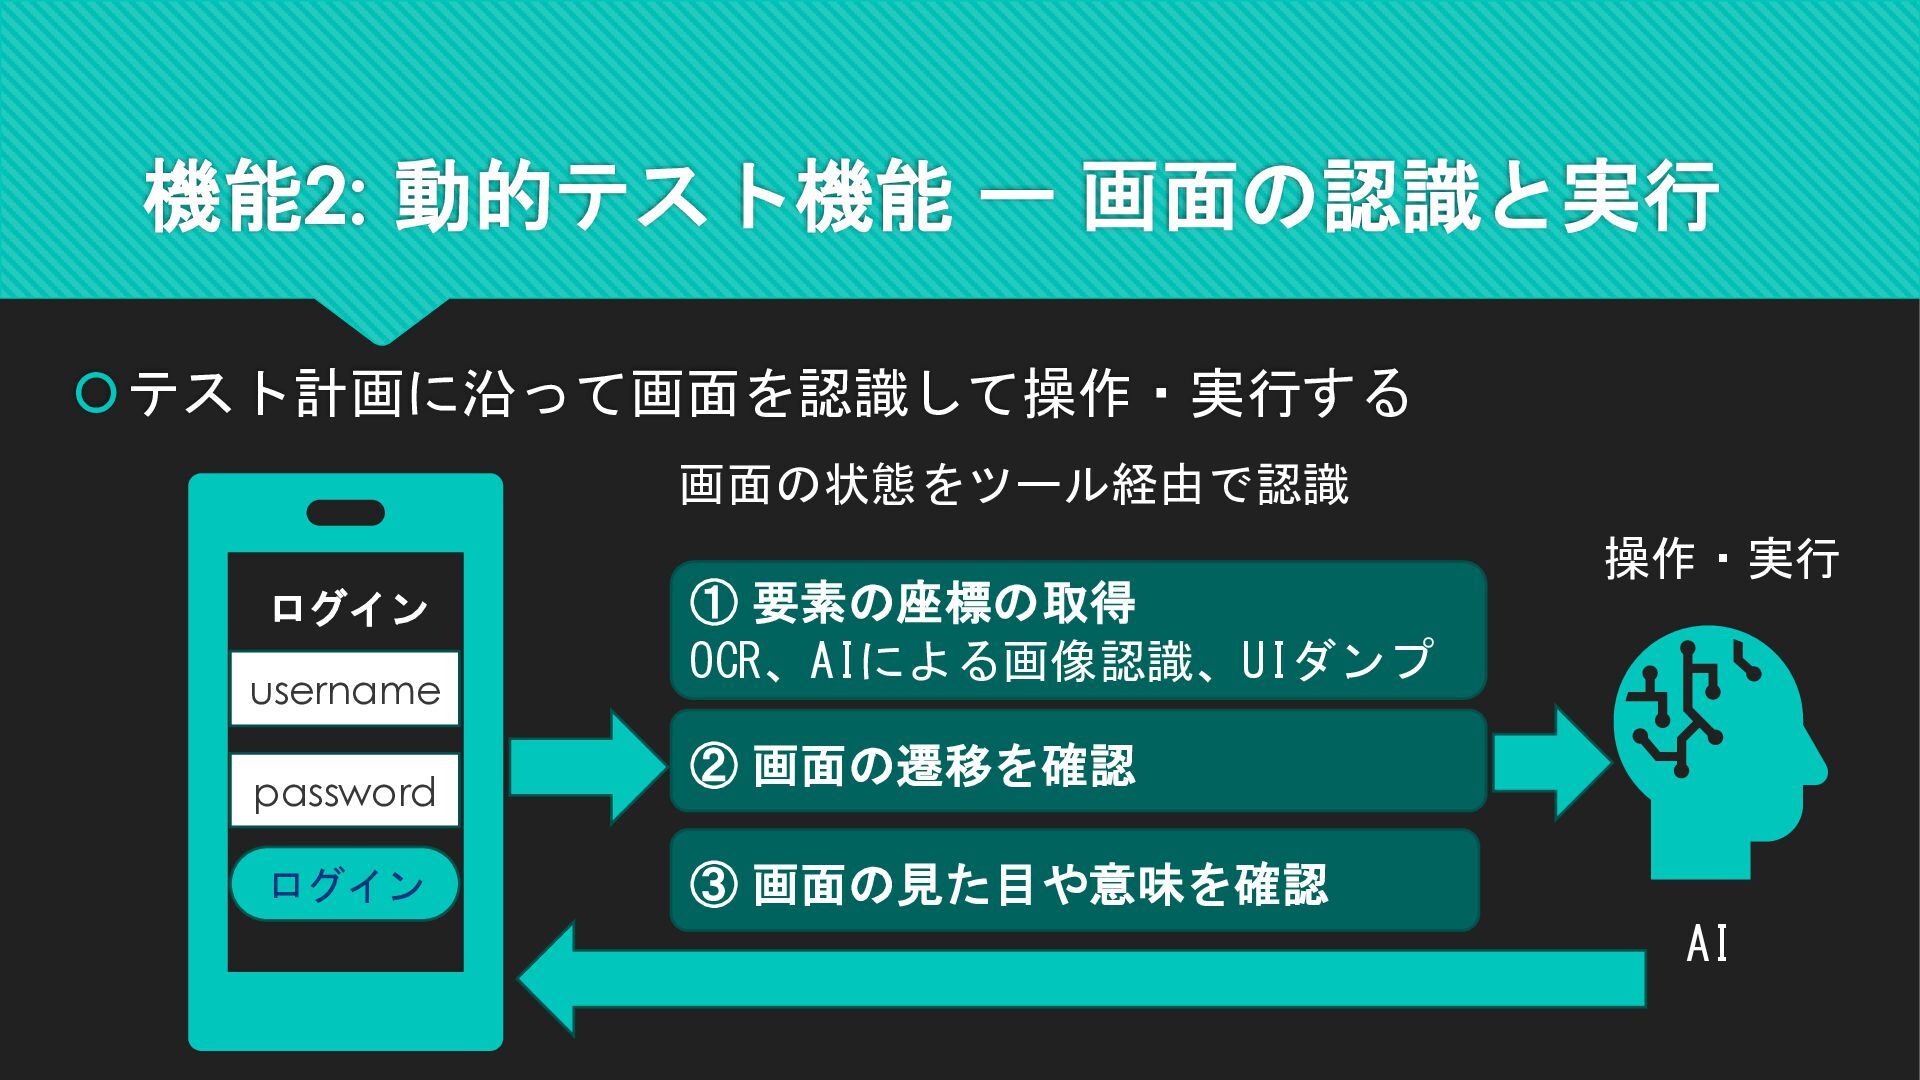
  12. 機能2: 動的テスト機能 ー 画面の認識と実行 テスト計画に沿って画面を認識して操作・実行する 画面の状態をツール経由で認識 ログイン username password ログイン

    ① 要素の座標の取得 OCR、AIによる画像認識、UIダンプ 操作・実行 ② 画面の遷移を確認 ③ 画面の見た目や意味を確認 AI
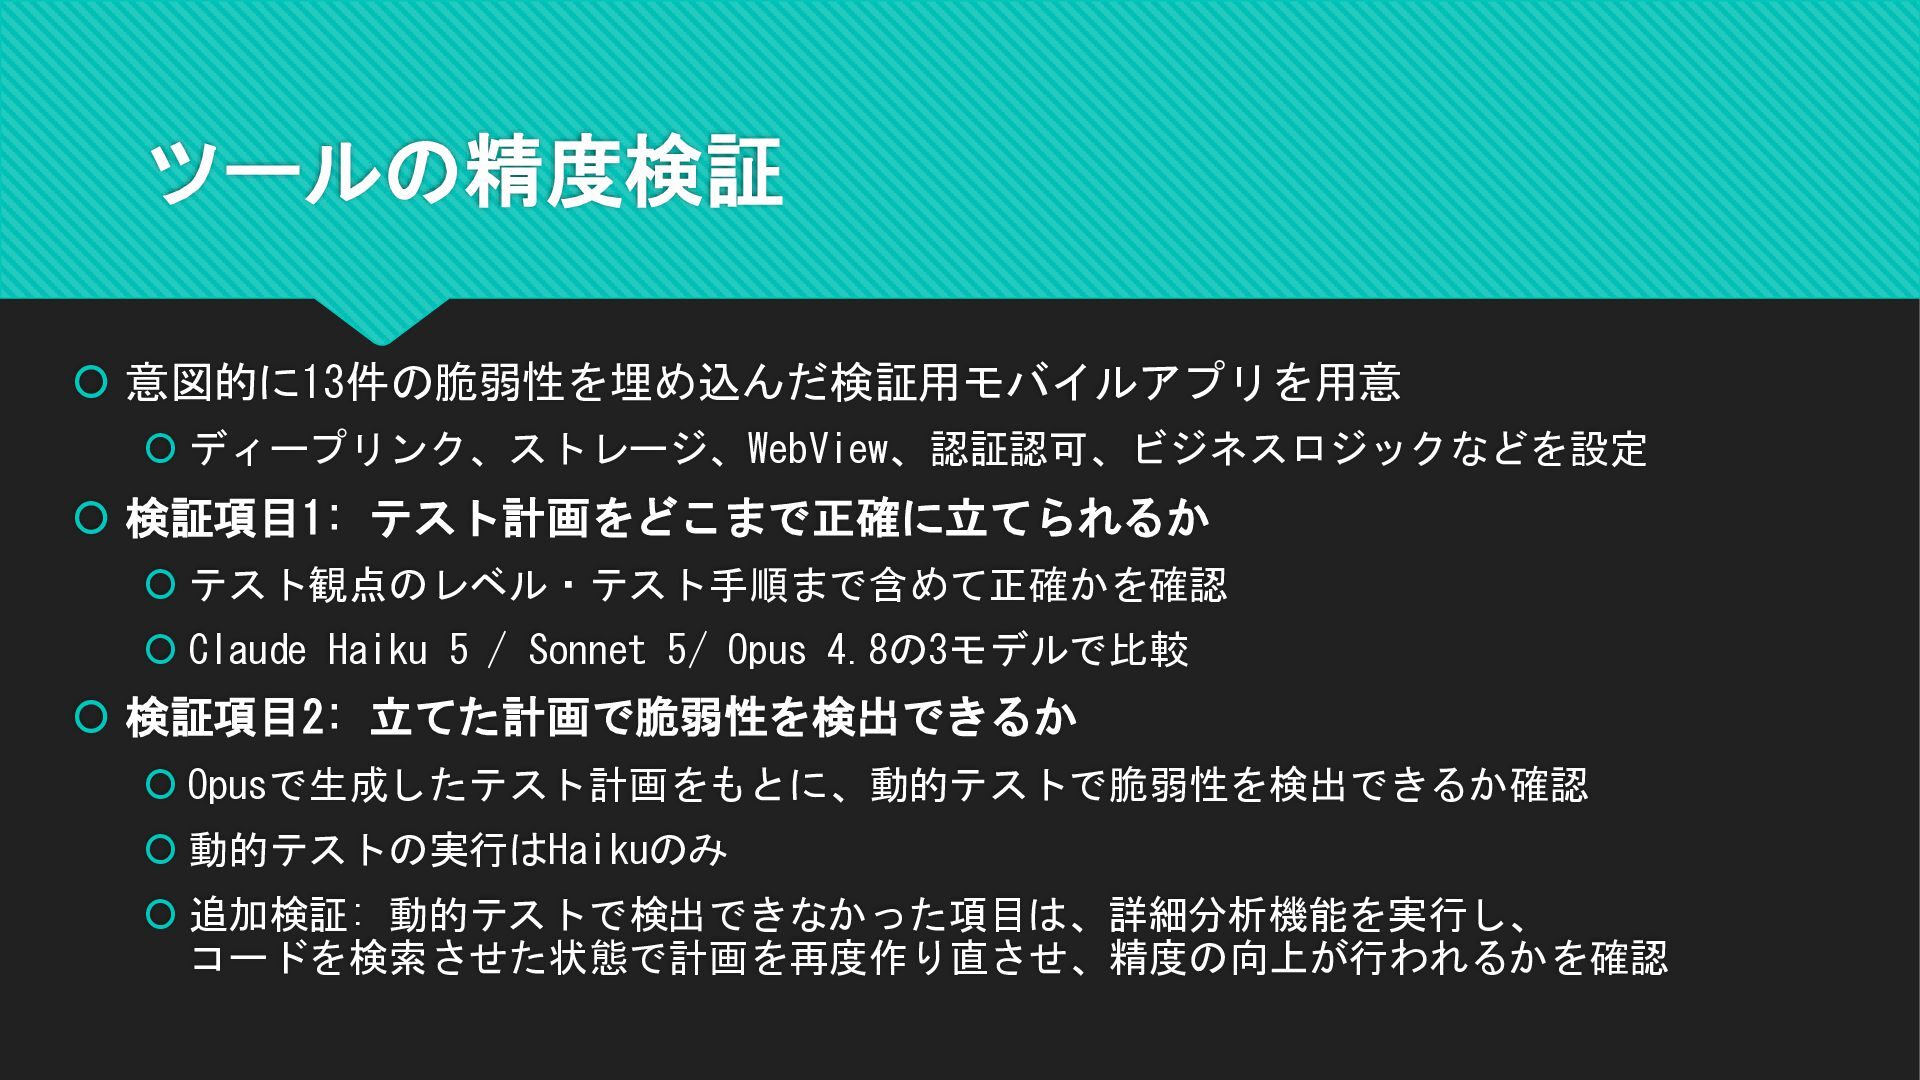
  13. ツールの精度検証  意図的に13件の脆弱性を埋め込んだ検証用モバイルアプリを用意  ディープリンク、ストレージ、WebView、認証認可、ビジネスロジックなどを設定  検証項目1: テスト計画をどこまで正確に立てられるか  テスト観点のレベル・テスト手順まで含めて正確かを確認

     Claude Haiku 5 / Sonnet 5/ Opus 4.8の3モデルで比較  検証項目2: 立てた計画で脆弱性を検出できるか  Opusで生成したテスト計画をもとに、動的テストで脆弱性を検出できるか確認  動的テストの実行はHaikuのみ  追加検証: 動的テストで検出できなかった項目は、詳細分析機能を実行し、 コードを検索させた状態で計画を再度作り直させ、精度の向上が行われるかを確認
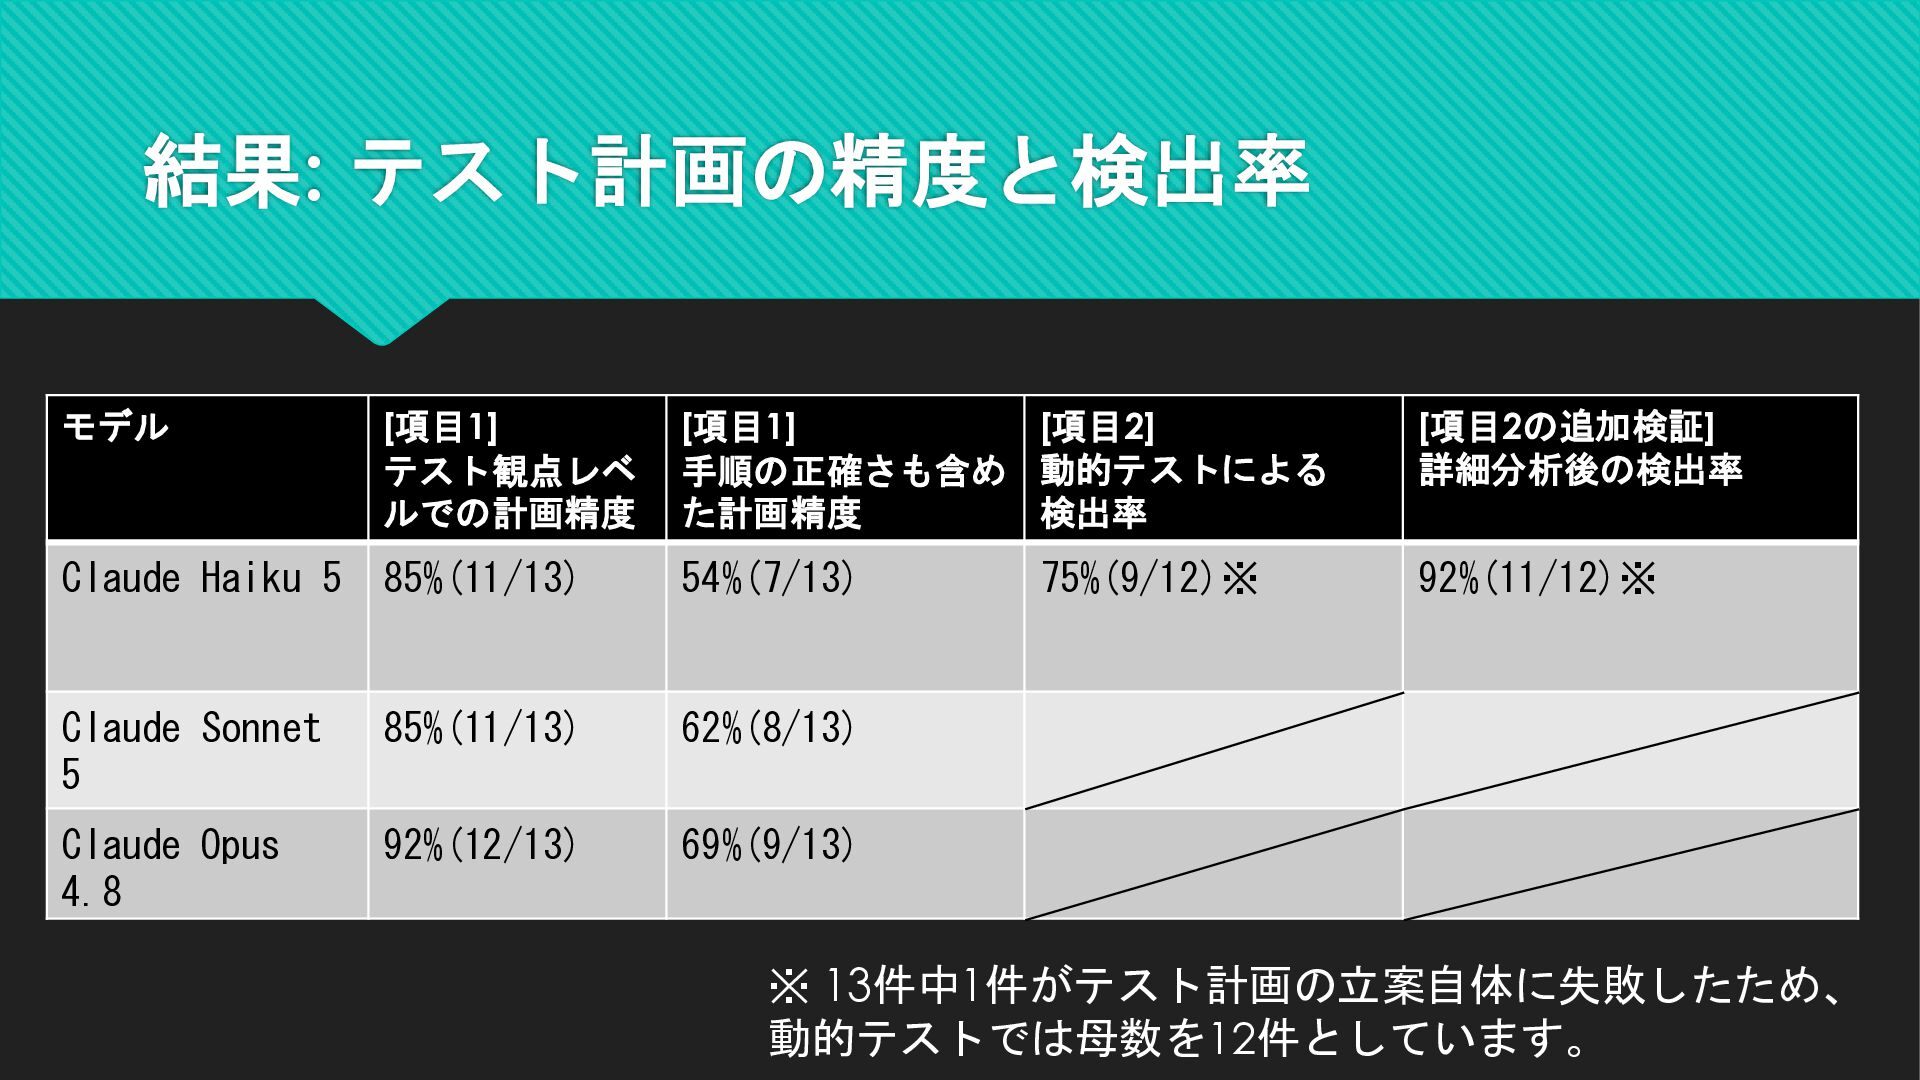
  14. 結果: テスト計画の精度と検出率 モデル [項目1] テスト観点レベ ルでの計画精度 [項目1] [項目2] 手順の正確さも含め 動的テストによる

    た計画精度 検出率 [項目2の追加検証] 詳細分析後の検出率 Claude Haiku 5 85%(11/13) 54%(7/13) 92%(11/12)※ Claude Sonnet 5 85%(11/13) 62%(8/13) Claude Opus 4.8 92%(12/13) 69%(9/13) 75%(9/12)※ ※ 13件中1件がテスト計画の立案自体に失敗したため、 動的テストでは母数を12件としています。
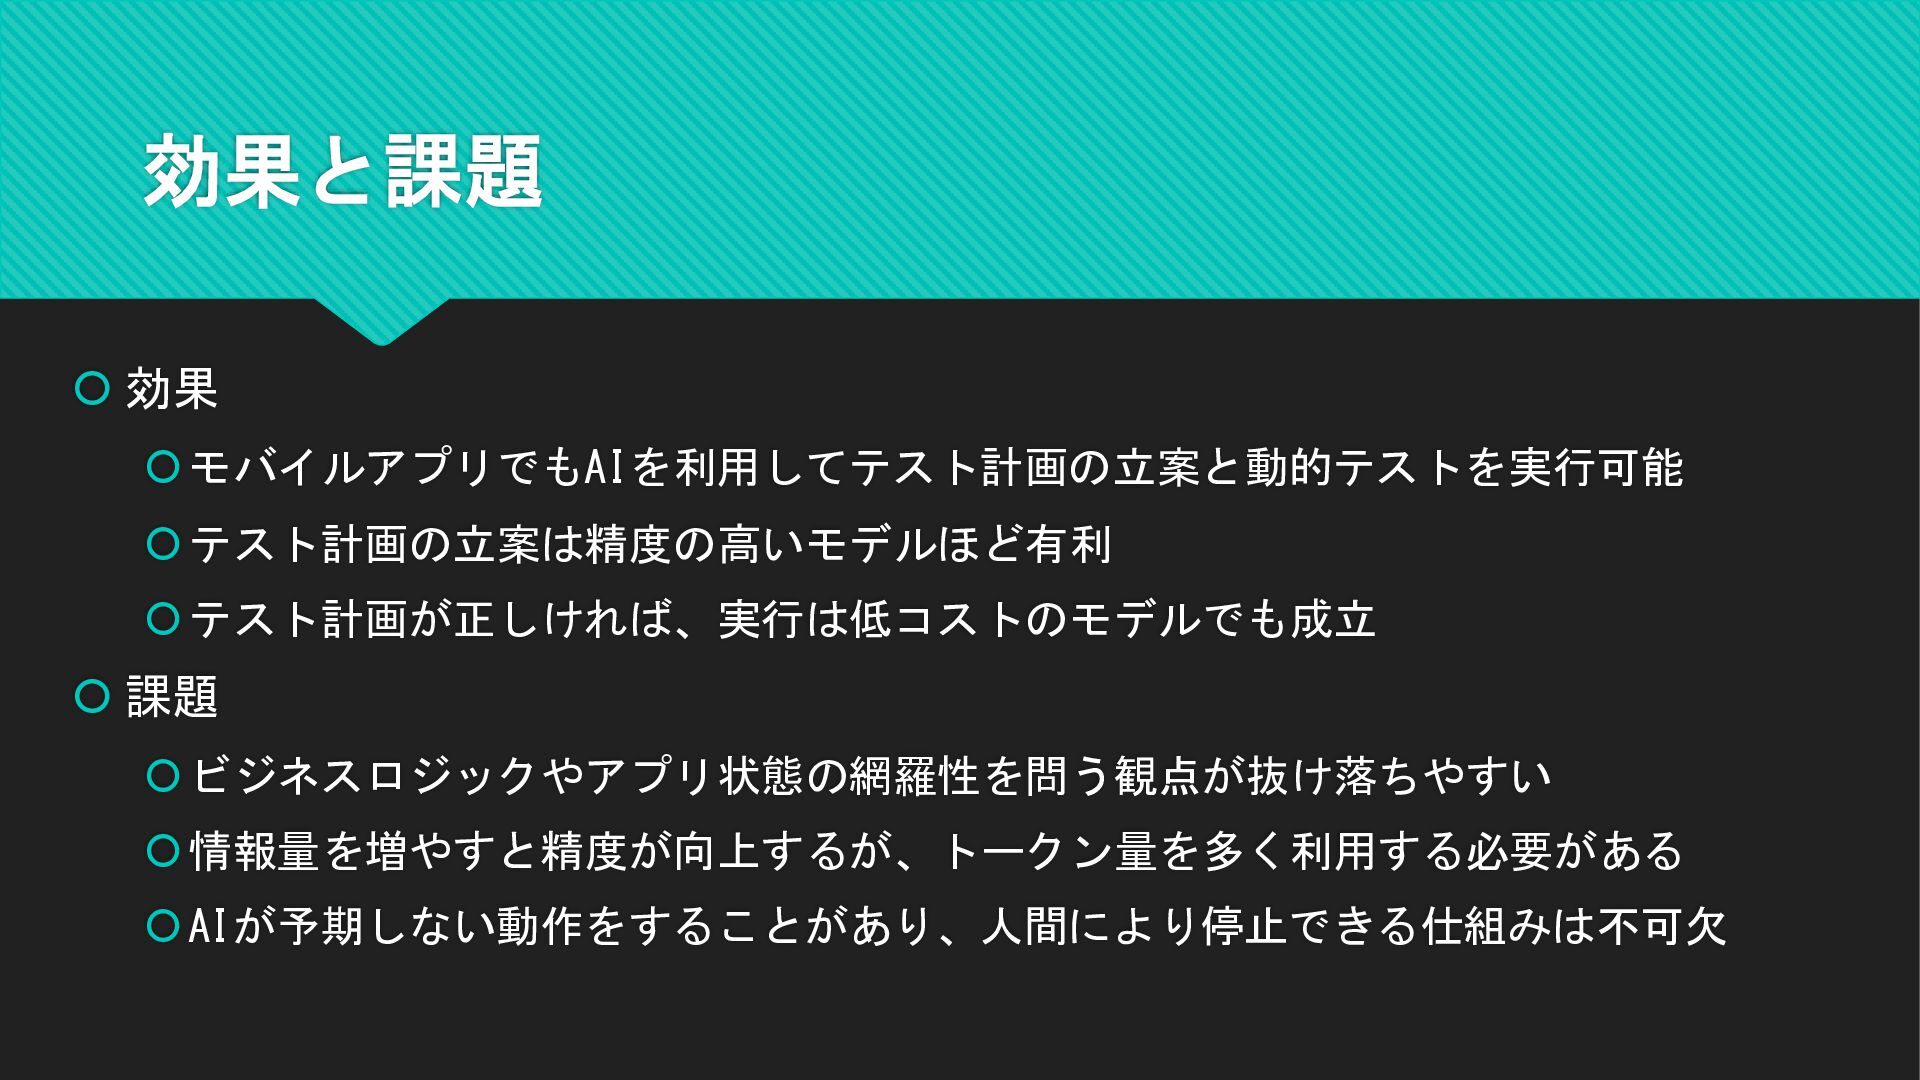
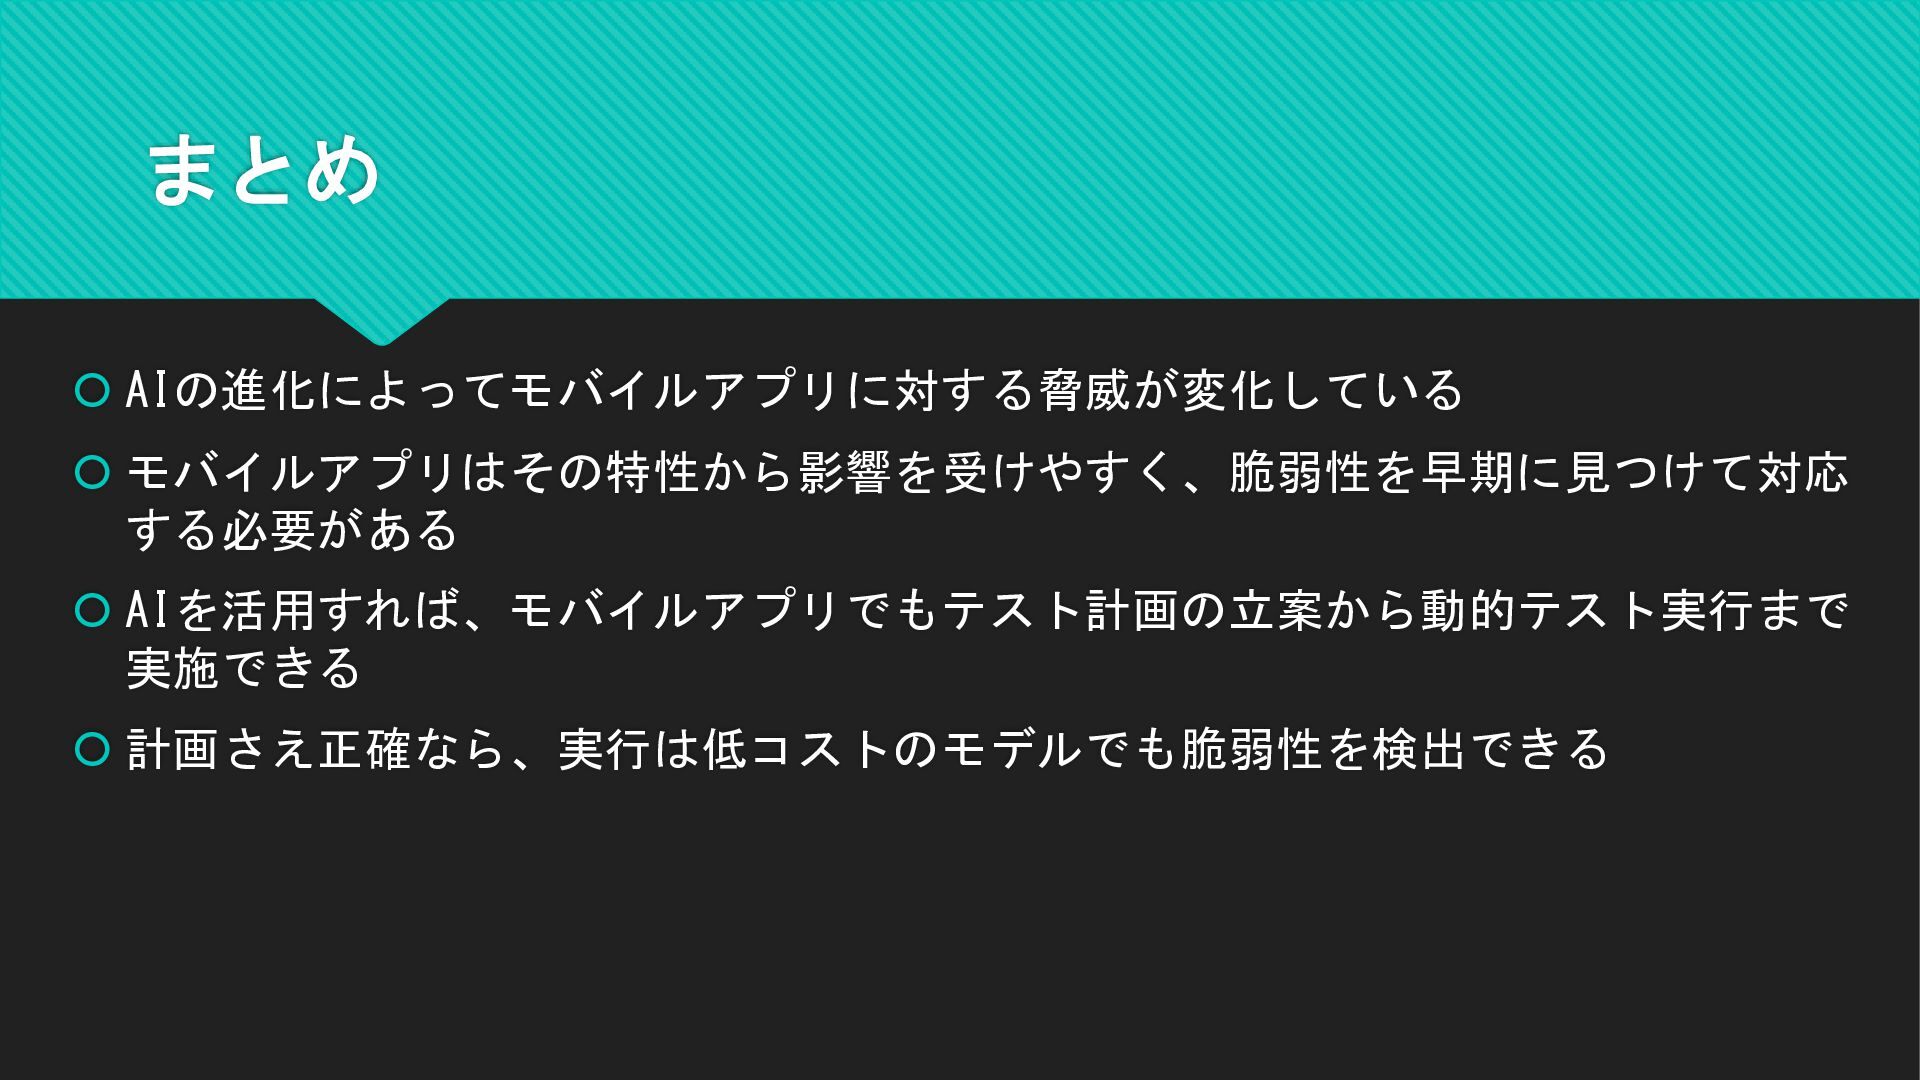
  15. 効果と課題  効果  モバイルアプリでもAIを利用してテスト計画の立案と動的テストを実行可能  テスト計画の立案は精度の高いモデルほど有利  テスト計画が正しければ、実行は低コストのモデルでも成立 

    課題  ビジネスロジックやアプリ状態の網羅性を問う観点が抜け落ちやすい  情報量を増やすと精度が向上するが、トークン量を多く利用する必要がある  AIが予期しない動作をすることがあり、人間により停止できる仕組みは不可欠
  16. 参考文献 [1] Assessing Claude Mythos Preview’s cybersecurity capabilities,Anthropic,Frontier Red Team

    https://www.anthropic.com/research/mythos-preview [2] Leaky Apps: Large-scale Analysis of Secrets Distributed in Android and iOS Apps,David Schmidt,Sebastian Schrittwieser,Edgar Weippl https://publications.sbaresearch.org/publications/Secrets_Distributed_in_Android_and_iOS_Apps-1_David%20Schmidt.pdf [3] How Server-Side App Attestation Protects APIs From Bot Attacks,Guardsquare,Michael Olechna https://www.guardsquare.com/blog/protect-apis-with-app-attestation
  17. 参考文献 [4] Mind your key: An Empirical Study of LLM

    API Credential Leakage in iOS Apps,arxiv, Pinran Gao,Yi Liu,Fan Yang,Wang Lingxiang,Kunpeng Liu,Ying Zhang https://arxiv.org/pdf/2606.12212 [5] Why prompt injection attacks are the emerging critical risk in mobile app security, Promon,Dr.Anton Tkachenko https://promon.io/security-news/prompt-injection-attacks-emerging-critical-risk-mobileapp-security [6] The OWASP AI/LLM Top 10: Understanding Security and Privacy Risks in AI-Powered Mobile Applications,Nowsecure,Jorge Damian https://www.nowsecure.com/blog/2025/11/05/the-owasp-ai-llm-top-10-understanding-securityand-privacy-risks-in-ai-powered-mobile-applications/
  18. 参考文献 [7] AI-Generated Code Security Study 2026,Appsecsanta,Suphi Cankurt https://appsecsanta.com/research/ai-code-security-study-2026 [8]

    Boost iOS & Android Mobile Security with SDK Testing,Nowsecure,Michael Krueger https://www.nowsecure.com/blog/2024/04/03/boost-ios-android-mobile-security-with-sdktesting/ [9] iOS 27 Security: What WWDC 2026’s AI Features Mean for Mobile App Risk,Nowsecure, Alan Snyder https://www.nowsecure.com/blog/2026/06/11/ios-27-security-what-wwdc-2026s-ai-featuresmean-for-mobile-app-risk/