Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
CISSPに出てくるセキュリティモデルとアクセス制御モデルをまとめてみた
Search
Sponsored
·
Your Podcast. Everywhere. Effortlessly.
Share. Educate. Inspire. Entertain. You do you. We'll handle the rest.
→
kuzushiki
October 29, 2024
Technology
610
0
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
CISSPに出てくるセキュリティモデルとアクセス制御モデルをまとめてみた
47回 初心者のためのセキュリティ勉強会(オンライン開催)の発表資料です。
https://sfb.connpass.com/event/332870/
kuzushiki
October 29, 2024
More Decks by kuzushiki
See All by kuzushiki
ECS-cape – Hijacking IAM Privileges in Amazon ECSを解説する
kuzushiki
0
350
Next.jsの脆弱性(CVE-2025-29927)の話
kuzushiki
0
54
攻撃者の視点から見たGraphQLのセキュリティ
kuzushiki
0
55
PythonのURLパーサで見つかった脆弱性について解説する
kuzushiki
0
81
Pythonのtarfileによる展開処理がセキュアになりそう
kuzushiki
0
37
Web Cache Deception Attackについて解説する
kuzushiki
0
110
PHP8.2の新機能✞SensitiveParameter✞につい て
kuzushiki
0
47
Apple M1 CPUの脆弱性「PACMAN」について解説する
kuzushiki
0
910
ファームウェア解析はじめました
kuzushiki
0
38
Other Decks in Technology
See All in Technology
バイブコーディングの特徴と「コケて直す」ループ
happysamurai294
0
140
reInvent2026stby LT00 "Change your life!"
shinichirokawano
1
540
Consistency for mere mortals - A gentle guide to consistency
ufried
0
120
Autonomous AI Lakehouse - Live AI Hubから始めるセキュアなAIデータ活用 -
oracle4engineer
PRO
2
180
慶應義塾大学 AI実践05 論文執筆の仕組み化
keio_smilab
PRO
5
3.3k
"計画的無茶振り"を通してAIネイティブ世代の新人を育てる
subroh0508
1
140
Copilot Coworkで「みのるん式」やってみた
minorun365
PRO
1
890
Deep Data Security 機能解説
oracle4engineer
PRO
3
990
AIに任せられるFlutterコードベースを作る 〜仕様をコードで表し、ハーネスで守る〜
myohei
1
620
AI時代の開発はウォーターフォールに回帰する? / development-with-ai-back-to-wf
okamototakuyasr2
0
170
Jev の中身は50行で再現できる。でも本物との差はどこにあるのか
hisuzuya
0
280
増え続けるプロダクトの品質をどう担保するか。ProductSpecとTypeScriptによる取り組み
joere
3
320
Featured
See All Featured
Prompt Engineering for Job Search
mfonobong
0
570
Stewardship and Sustainability of Urban and Community Forests
pwiseman
0
580
svc-hook: hooking system calls on ARM64 by binary rewriting
retrage
2
660
10 Git Anti Patterns You Should be Aware of
lemiorhan
PRO
659
62k
Gemini Prompt Engineering: Practical Techniques for Tangible AI Outcomes
mfonobong
2
610
Creating an realtime collaboration tool: Agile Flush - .NET Oxford
marcduiker
35
2.6k
Performance Is Good for Brains [We Love Speed 2024]
tammyeverts
12
1.9k
SEOcharity - Dark patterns in SEO and UX: How to avoid them and build a more ethical web
sarafernandez
0
320
Fantastic passwords and where to find them - at NoRuKo
philnash
53
4k
Fashionably flexible responsive web design (full day workshop)
malarkey
409
67k
The Director’s Chair: Orchestrating AI for Truly Effective Learning
tmiket
1
350
Raft: Consensus for Rubyists
vanstee
143
7.8k
Transcript
CISSPに出てくるセキュリティモデルとアクセス制御モデルをまと めてみた kuzushiki
自己紹介 kuzushiki - セキュリティエンジニア5年目 - コーポレートITのセキュリティ担当 今月のニュース - CISSPトレーニングを受講した
背景 今月CISSPトレーニングを受講した ↓ あまり理解できない部分があった ↓ ドメイン3に出てくる「セキュリティモデル」と「アクセス制御モデル」についてまとめてみた
CISSPとは?
CISSPとは? ・国際的に最も権威あるセキュリティ プロフェッショナル認証資格 ・最も広範囲な知識レベルを必要とする資格で、セキュリティ業務従事者から管理職者 が対象 ・全世界で152,000名以上、日本では3,300名以上(2022年1月現在)が取得 https://www.nri-secure.co.jp/service/learning/cissp_overview から抜粋 これがあれば年収1000万円もらえるらしい!?
CISSPの出題範囲 1. セキュリティとリスクマネジメント 2. 資産のセキュリティ 3. セキュリティアーキテクチャとエンジニアリング 4. 通信とネットワークのセキュリティ 5.
アイデンティティおよびアクセス管理 6. セキュリティの評価とテスト 7. セキュリティの運用 8. ソフトウェア開発セキュリティ
セキュリティモデルとは?
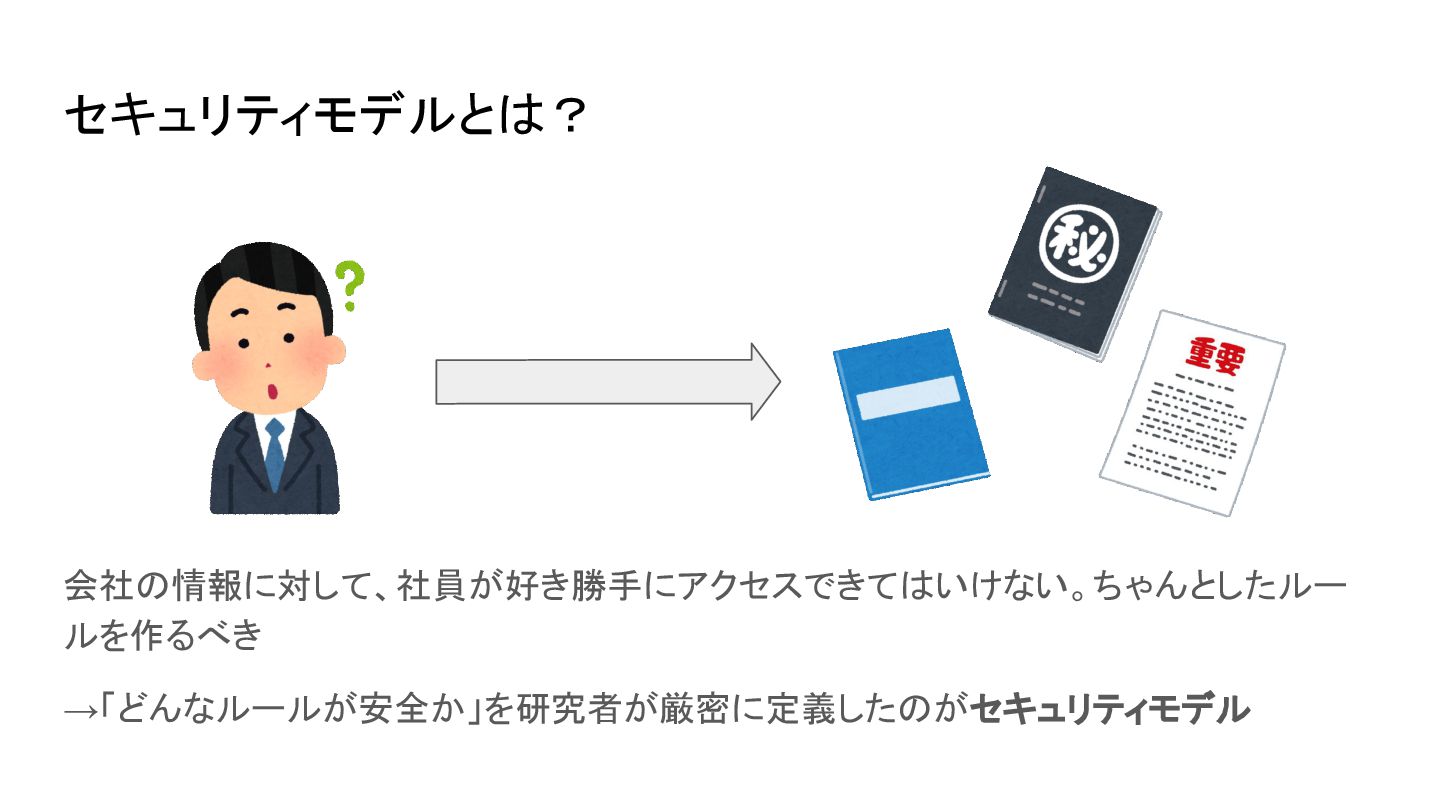
セキュリティモデルとは? 会社の情報に対して、社員が好き勝手にアクセスできてはいけない。ちゃんとしたルー ルを作るべき →「どんなルールが安全か」を研究者が厳密に定義したのがセキュリティモデル
CISSPに出てくるセキュリティモデル ・BLP(Bell-LaPadula) ・Biba ・Brewer-Nash ・Clark-Wilson ・Graham-Denning ・HRU(Harrison, Ruzzo, Ullman)
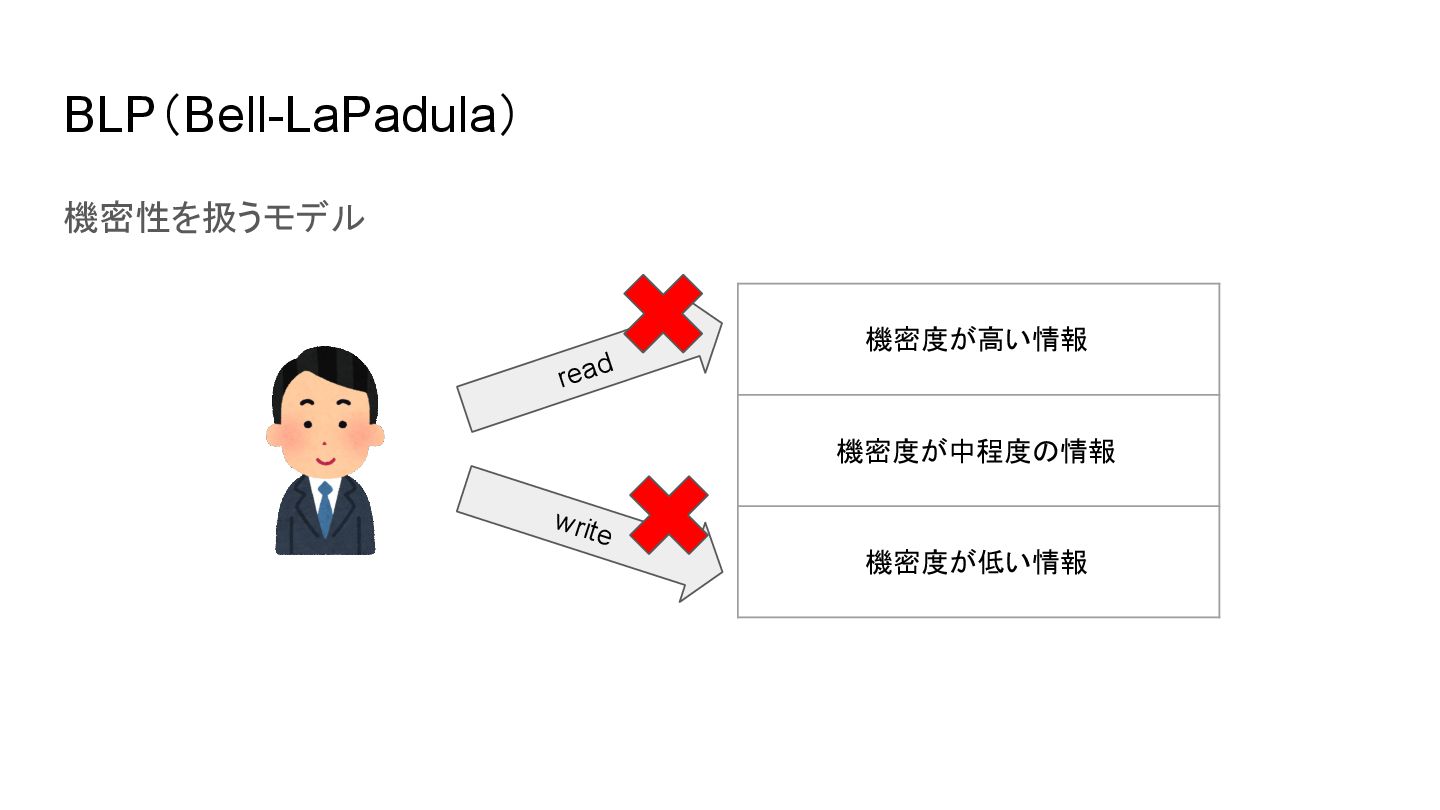
BLP(Bell-LaPadula) 機密性を扱うモデル 機密度が高い情報 機密度が中程度の情報 機密度が低い情報 read write
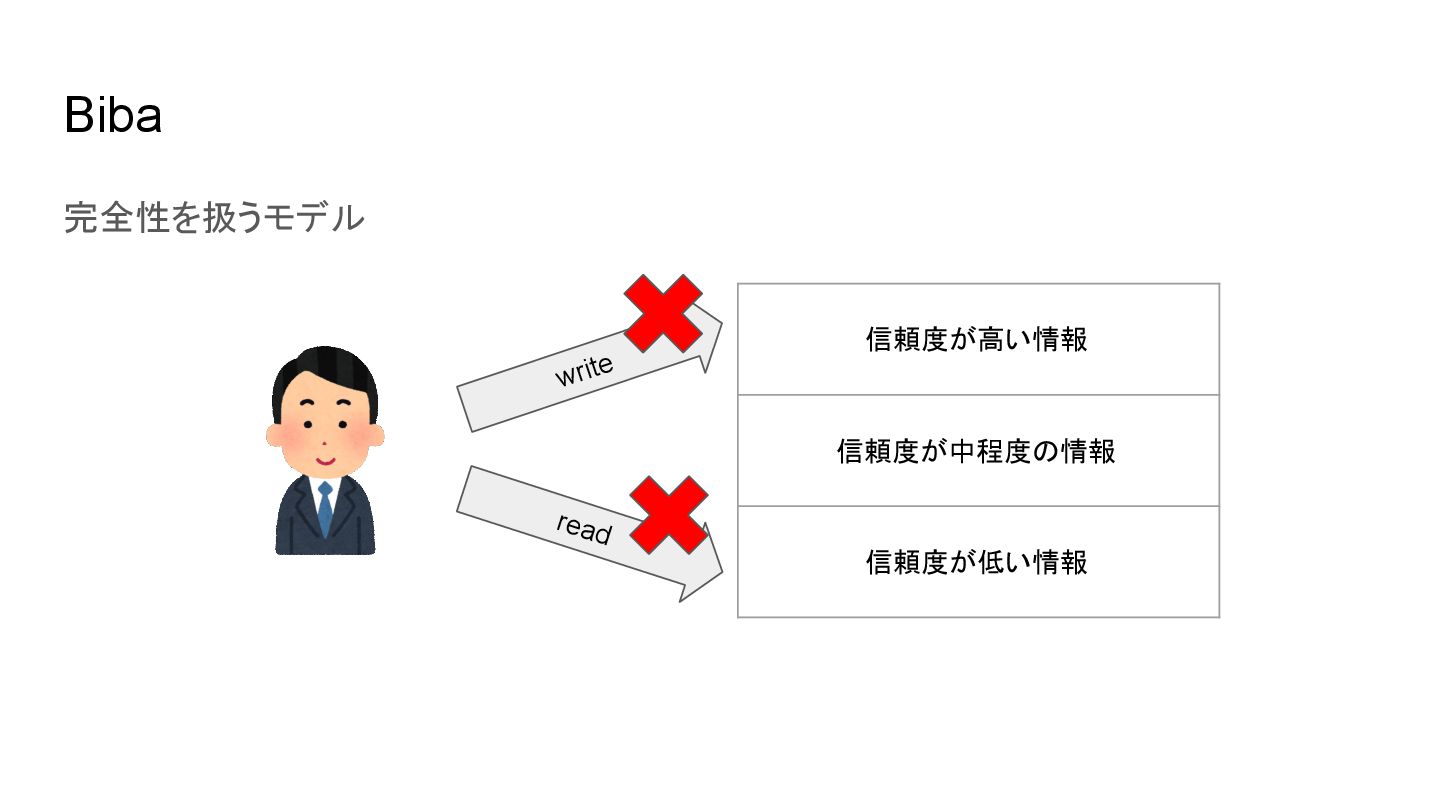
Biba 完全性を扱うモデル 信頼度が高い情報 信頼度が中程度の情報 信頼度が低い情報 write read
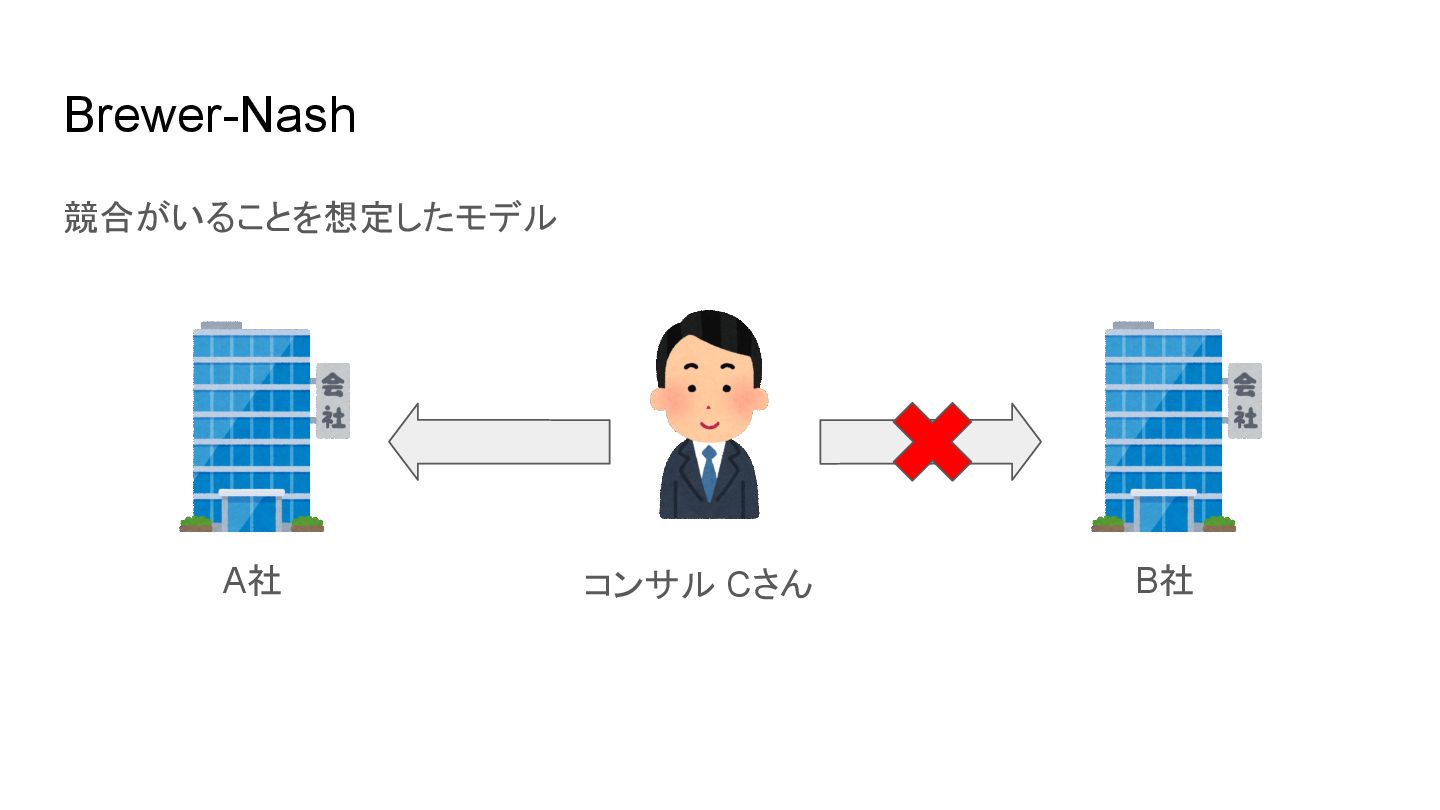
Brewer-Nash 競合がいることを想定したモデル A社 B社 コンサル Cさん
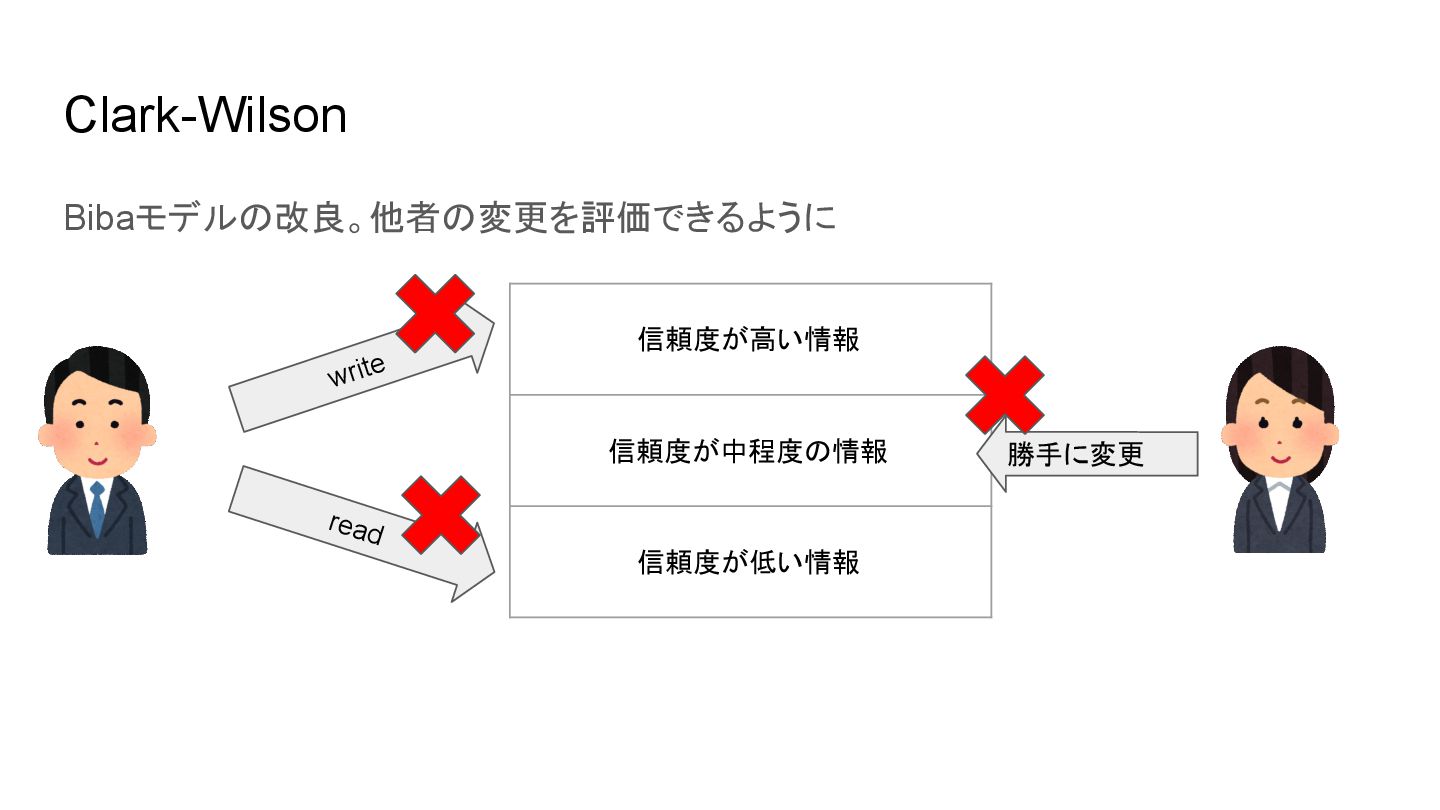
Clark-Wilson Bibaモデルの改良。他者の変更を評価できるように 信頼度が高い情報 信頼度が中程度の情報 信頼度が低い情報 write read 勝手に変更
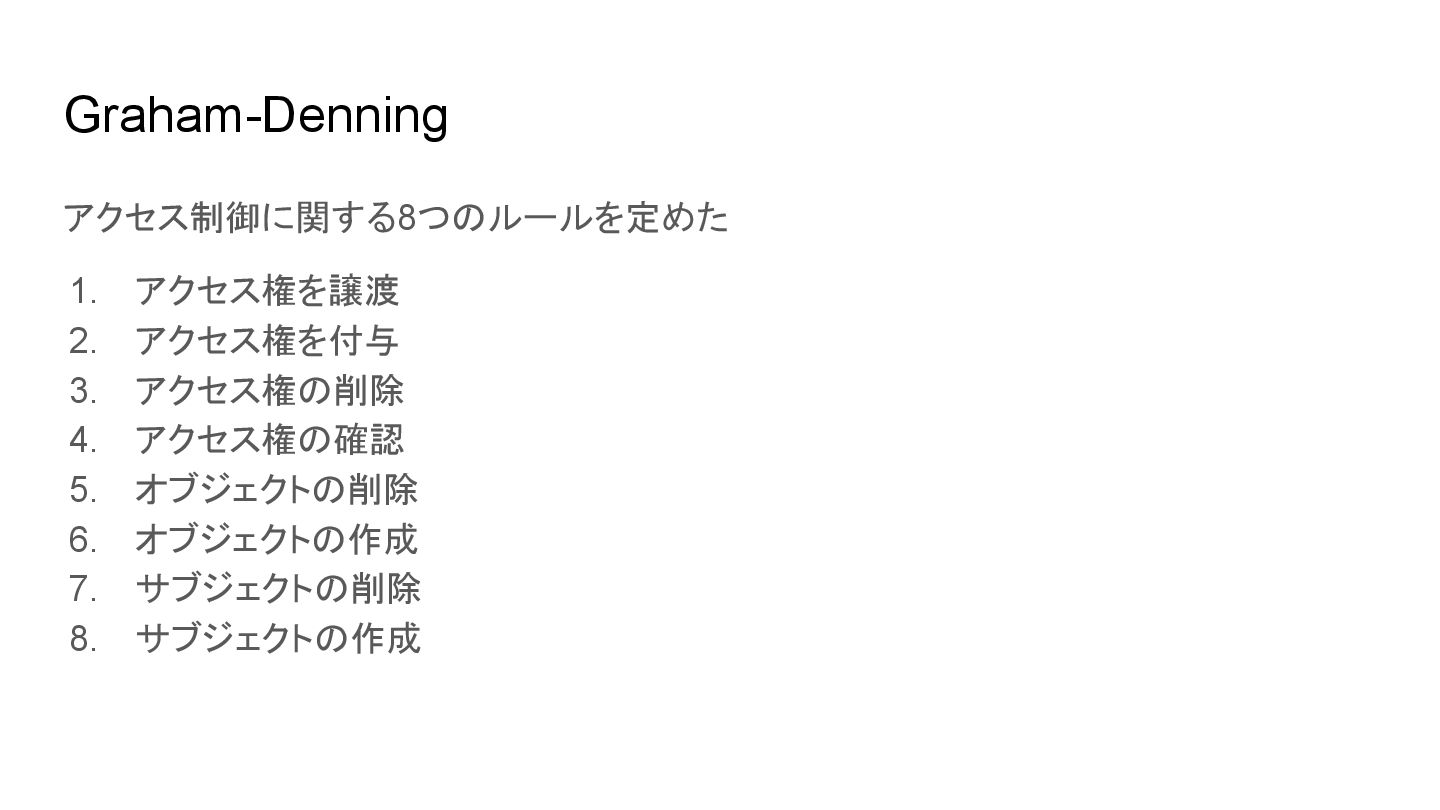
Graham-Denning アクセス制御に関する8つのルールを定めた 1. アクセス権を譲渡 2. アクセス権を付与 3. アクセス権の削除 4. アクセス権の確認
5. オブジェクトの削除 6. オブジェクトの作成 7. サブジェクトの削除 8. サブジェクトの作成
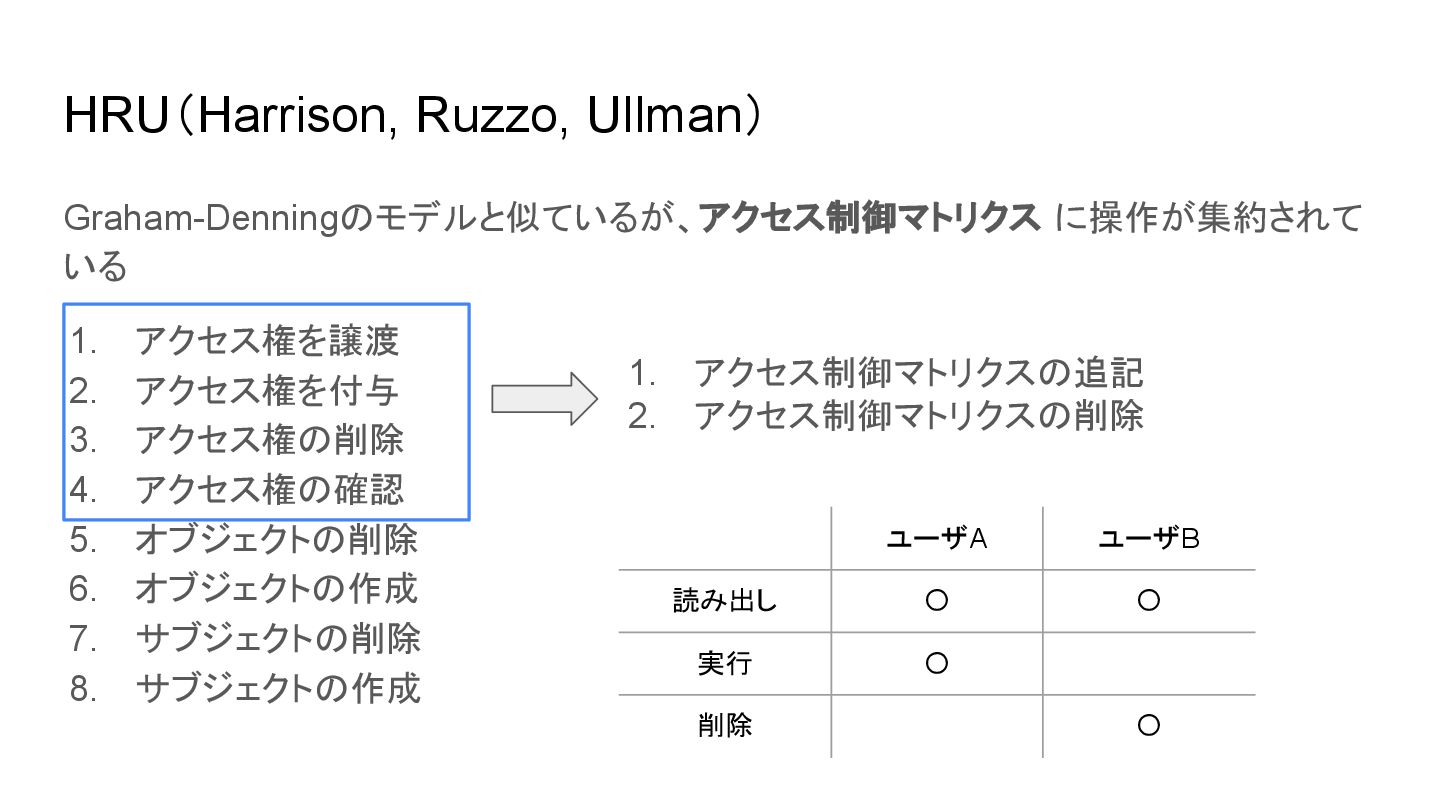
HRU(Harrison, Ruzzo, Ullman) Graham-Denningのモデルと似ているが、アクセス制御マトリクス に操作が集約されて いる 1. アクセス権を譲渡 2. アクセス権を付与
3. アクセス権の削除 4. アクセス権の確認 5. オブジェクトの削除 6. オブジェクトの作成 7. サブジェクトの削除 8. サブジェクトの作成 1. アクセス制御マトリクスの追記 2. アクセス制御マトリクスの削除 ユーザA ユーザB 読み出し 〇 〇 実行 〇 削除 〇
アクセス制御モデルとは?
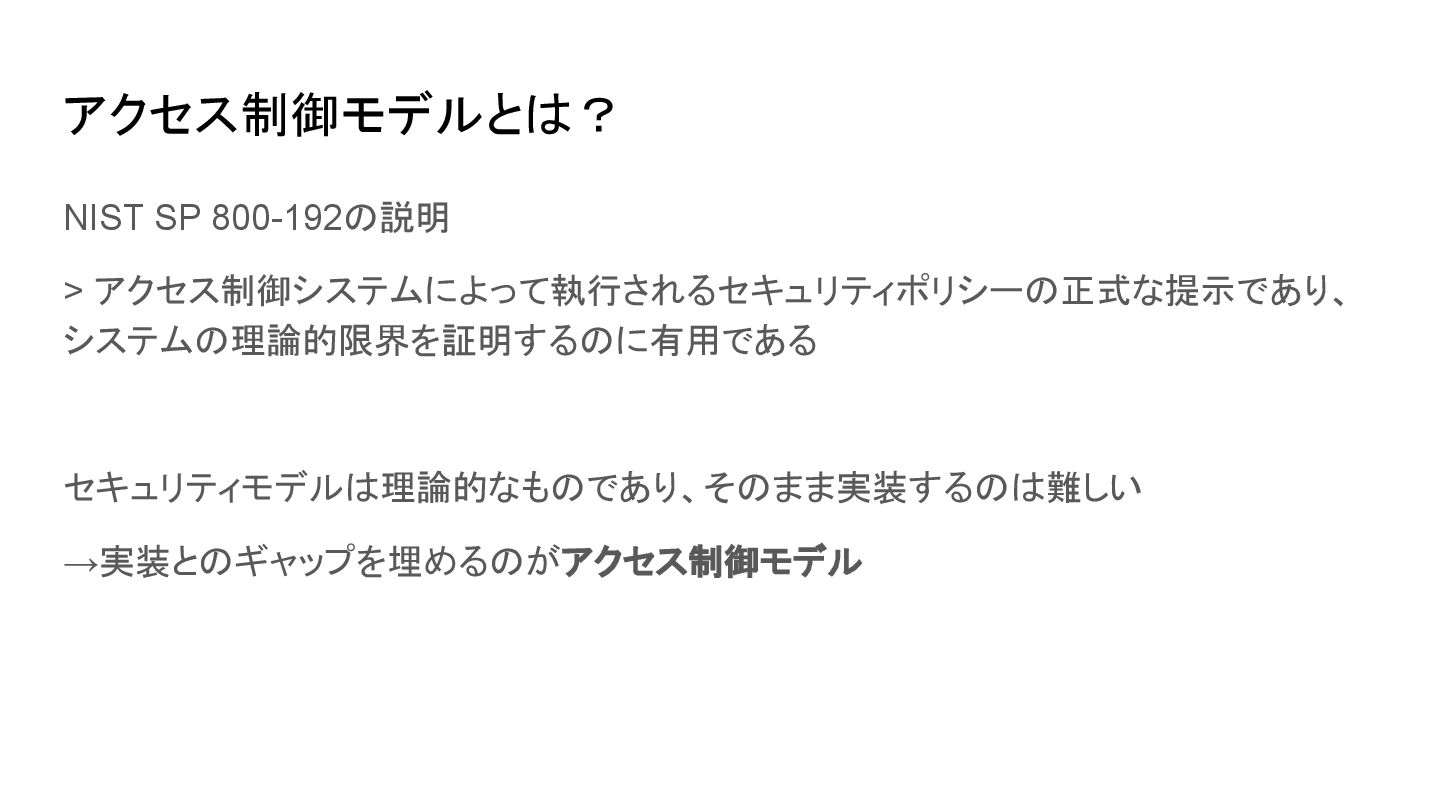
アクセス制御モデルとは? NIST SP 800-192の説明 > アクセス制御システムによって執行されるセキュリティポリシーの正式な提示であり、 システムの理論的限界を証明するのに有用である セキュリティモデルは理論的なものであり、そのまま実装するのは難しい →実装とのギャップを埋めるのがアクセス制御モデル
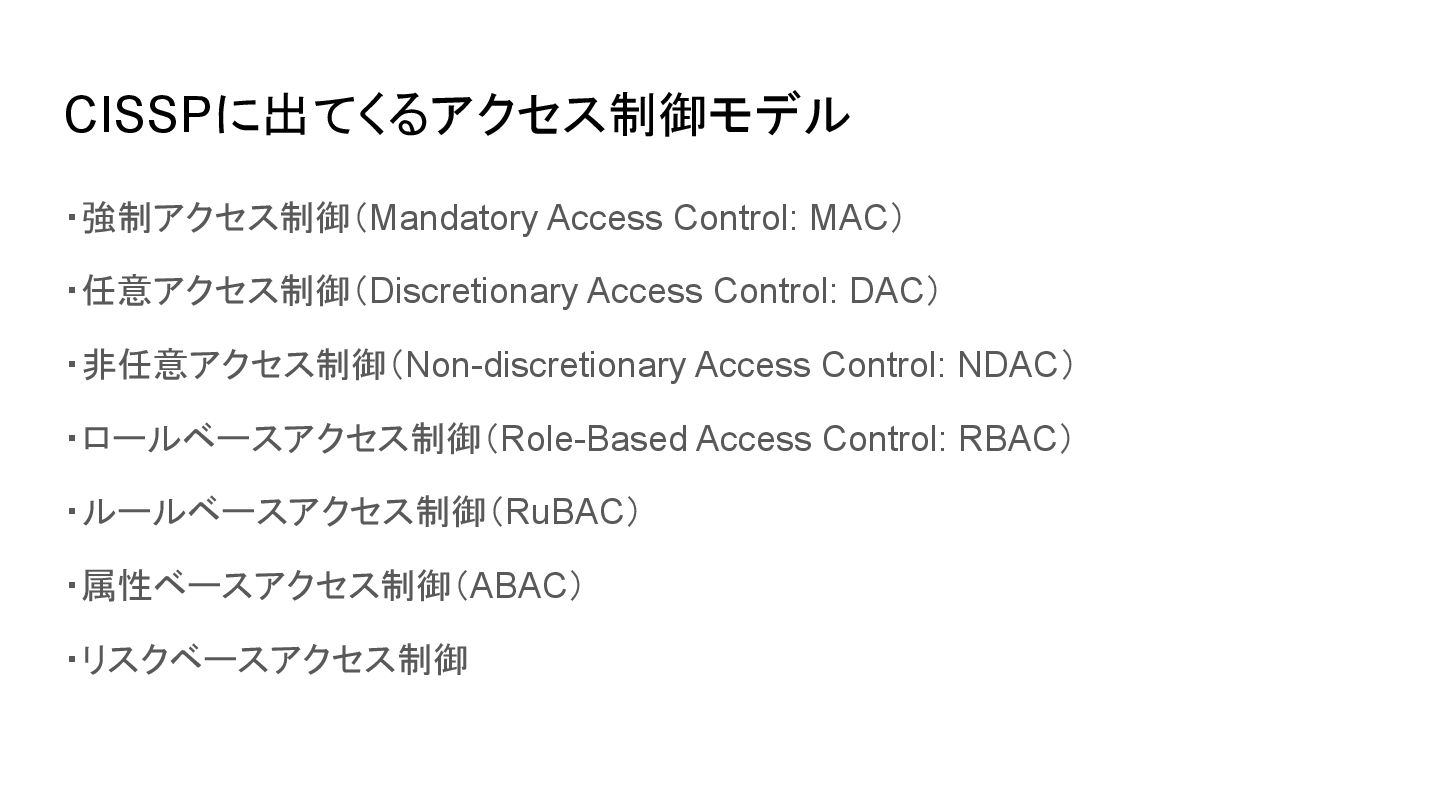
CISSPに出てくるアクセス制御モデル ・強制アクセス制御(Mandatory Access Control: MAC) ・任意アクセス制御(Discretionary Access Control: DAC) ・非任意アクセス制御(Non-discretionary
Access Control: NDAC) ・ロールベースアクセス制御(Role-Based Access Control: RBAC) ・ルールベースアクセス制御(RuBAC) ・属性ベースアクセス制御(ABAC) ・リスクベースアクセス制御
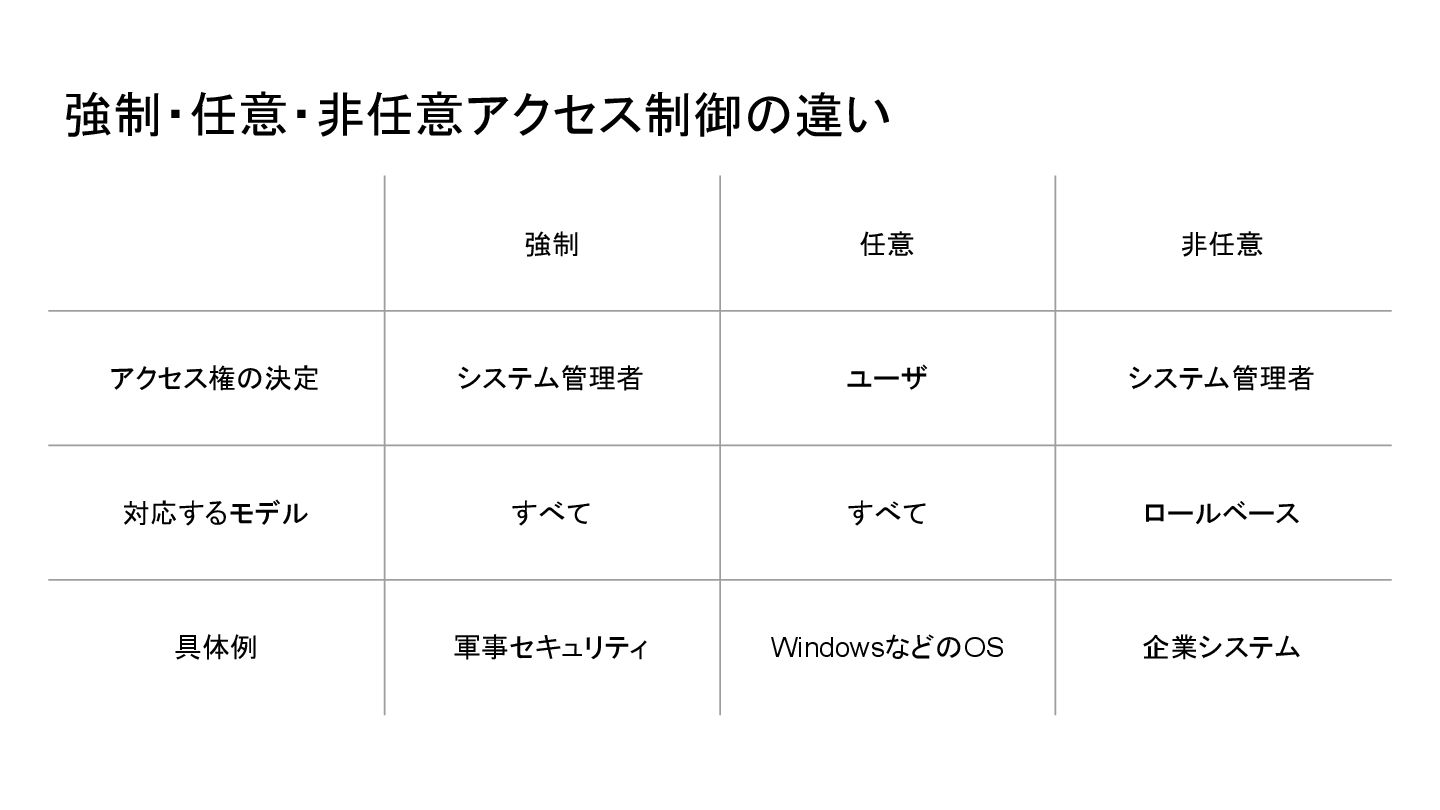
強制・任意・非任意アクセス制御の違い 強制 任意 非任意 アクセス権の決定 システム管理者 ユーザ システム管理者 対応するモデル すべて
すべて ロールベース 具体例 軍事セキュリティ WindowsなどのOS 企業システム
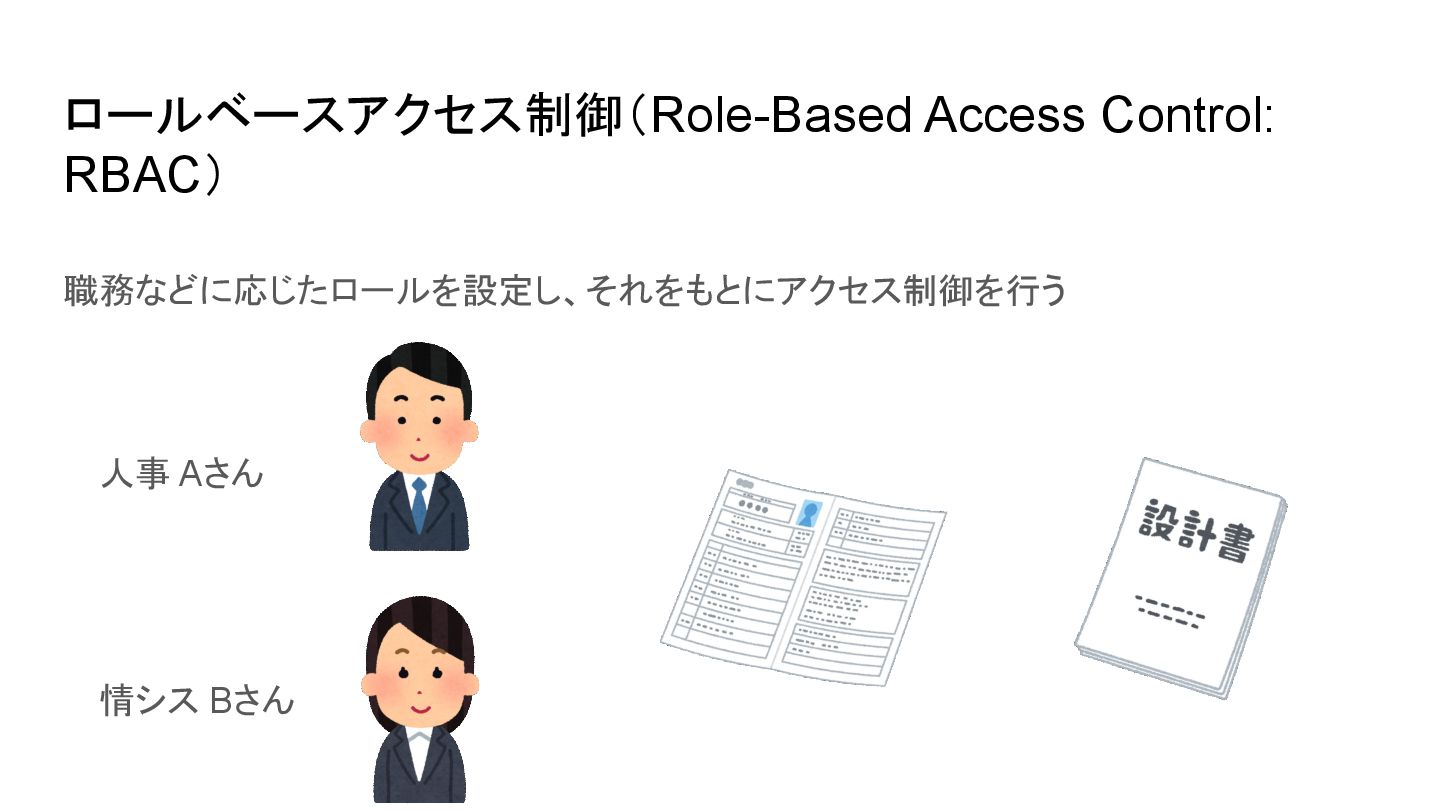
ロールベースアクセス制御(Role-Based Access Control: RBAC) 職務などに応じたロールを設定し、それをもとにアクセス制御を行う 人事 Aさん 情シス Bさん
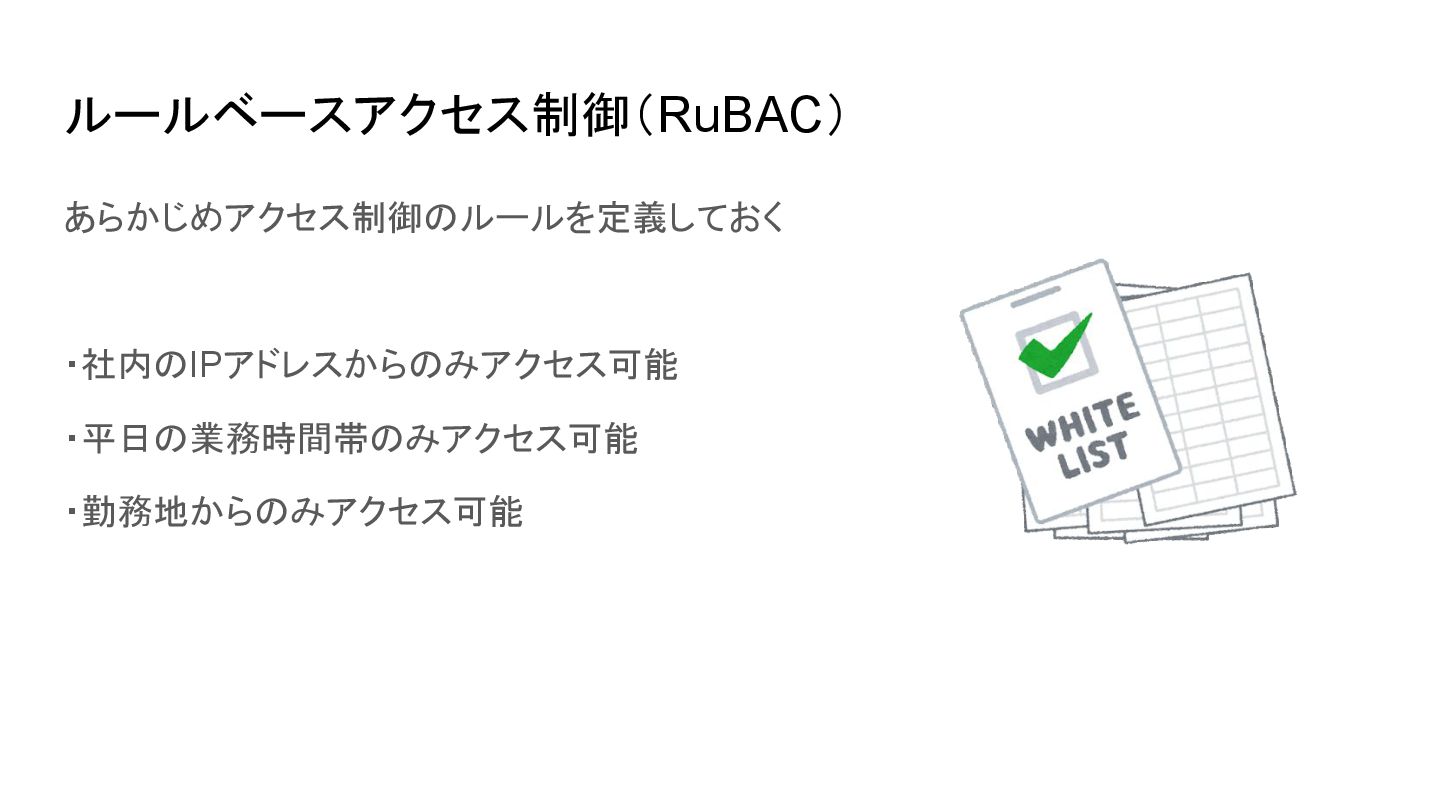
ルールベースアクセス制御(RuBAC) あらかじめアクセス制御のルールを定義しておく ・社内のIPアドレスからのみアクセス可能 ・平日の業務時間帯のみアクセス可能 ・勤務地からのみアクセス可能
属性ベースアクセス制御(ABAC) 属性の組み合わせをもとにアクセス制御を行う RuBACをよりシンプルにしたもの ・〇〇県から□時にアクセスがあったら許可(場所と時刻の属性) ・IPアドレス××から△△部の人のアクセスがあったら許可(IPとユーザの属性)
リスクベースアクセス制御 リスクによるアクセス制御。しきい値を調整できる ・ユーザが普段と違うふるまいをしたらアクセスを拒否 or 多要素認証の要求 ・普段と違う場所 ・普段と違う端末 ・ありえない移動
おわりに 「最も広範囲な知識レベルを必要とする資格」とあるように、CISSPは覚えることが多くて 大変... 引き続き勉強頑張ります


 kuzushiki
 happysamurai294
 shinichirokawano
 ufried
 oracle4engineer
 keio_smilab
 subroh0508
 minorun365
 myohei
 okamototakuyasr2
 hisuzuya
 joere
 mfonobong
 pwiseman
 retrage
 lemiorhan
 marcduiker
 tammyeverts
 sarafernandez
 philnash
 malarkey
 tmiket
 vanstee