Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
Next.jsの脆弱性(CVE-2025-29927)の話
Search
Sponsored
·
SiteGround - Reliable hosting with speed, security, and support you can count on.
→
kuzushiki
March 25, 2025
Technology
54
0
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
Next.jsの脆弱性(CVE-2025-29927)の話
51回 初心者のためのセキュリティ勉強会(オンライン開催)の発表資料です。
https://sfb.connpass.com/event/348181/
kuzushiki
March 25, 2025
More Decks by kuzushiki
See All by kuzushiki
ECS-cape – Hijacking IAM Privileges in Amazon ECSを解説する
kuzushiki
0
350
CISSPに出てくるセキュリティモデルとアクセス制御モデルをまとめてみた
kuzushiki
0
610
攻撃者の視点から見たGraphQLのセキュリティ
kuzushiki
0
55
PythonのURLパーサで見つかった脆弱性について解説する
kuzushiki
0
81
Pythonのtarfileによる展開処理がセキュアになりそう
kuzushiki
0
37
Web Cache Deception Attackについて解説する
kuzushiki
0
110
PHP8.2の新機能✞SensitiveParameter✞につい て
kuzushiki
0
47
Apple M1 CPUの脆弱性「PACMAN」について解説する
kuzushiki
0
910
ファームウェア解析はじめました
kuzushiki
0
38
Other Decks in Technology
See All in Technology
AI時代、つくる力を自分たちの手に。 ──電通×KAG、アジャイルとAI駆動開発で挑む開発の変革
yuukiyo
3
450
Flutter Widget Previewerで始めるUIプレビューとVRTの自動化
sakusaku3939
0
190
推論基盤と Scale-Up Interconnect の現状と制約から俯瞰する技術動向
markunet
2
740
AIテスト自動化と評価駆動開発EDD
happysamurai294
0
130
バイブコーディングの特徴と「コケて直す」ループ
happysamurai294
0
140
AIエージェント時代、Kaggleにどう取り組むか
takanao
2
470
re:Invent の去年のスケジュールを公開します!
miu_crescent
PRO
0
150
re:Inventで、人生は変わったのか? / growth-builders-hub-1-reinvent-2026
mhrtech
2
190
ひとりで始めた AI駆動開発、チームに広げて何が変わったのか
kenichiodo
1
210
視野はAIに、視座は人に / ai-for-breadth-humans-for-perspective
nkzn
6
2.7k
今から始めるAWS環境の暗号移行 - ポスト量子時代に備える
sato4mi
0
150
キヨさん、67歳。AIコーディングエージェントに挑む
happysamurai294
0
140
Featured
See All Featured
ラッコキーワード サービス紹介資料
rakko
5
5.6M
The Curse of the Amulet
leimatthew05
3
16k
Producing Creativity
orderedlist
PRO
348
41k
Measuring & Analyzing Core Web Vitals
bluesmoon
9
1k
How Software Deployment tools have changed in the past 20 years
geshan
2
35k
SEO in 2025: How to Prepare for the Future of Search
ipullrank
3
3.9k
Leadership Guide Workshop - DevTernity 2021
reverentgeek
1
410
Cheating the UX When There Is Nothing More to Optimize - PixelPioneers
stephaniewalter
287
14k
Prompt Engineering for Job Search
mfonobong
0
570
Speed Design
sergeychernyshev
33
2.2k
A better future with KSS
kneath
240
18k
GraphQLの誤解/rethinking-graphql
sonatard
75
12k
Transcript
Next.jsの脆弱性 (CVE-2025-29927)の話
自己紹介 kuzushiki - セキュリティエンジニア5年目 - 2020~2024: 脆弱性診断・ペネトレーションテスト - 2024~: コーポレートITのセキュリティ担当
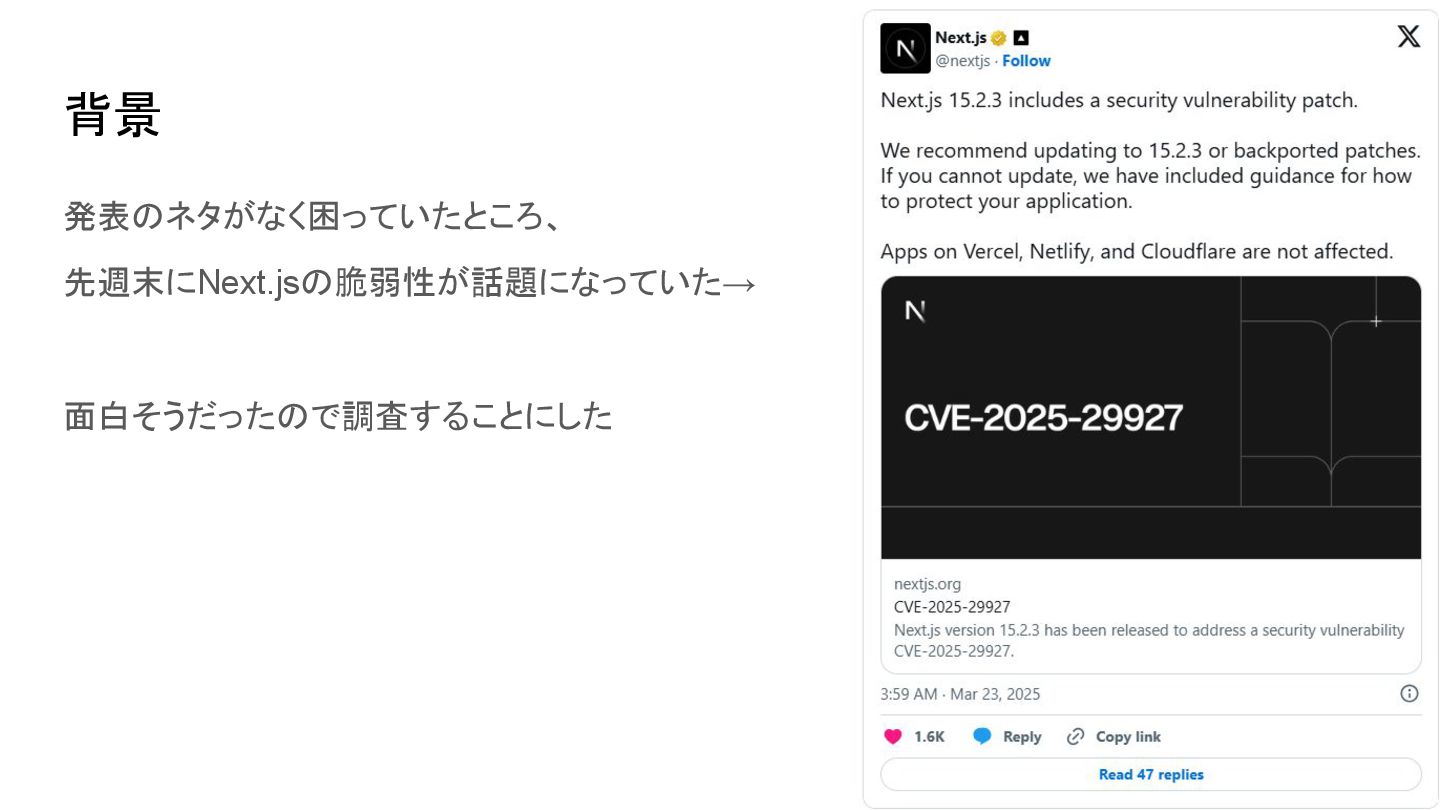
背景 発表のネタがなく困っていたところ、 先週末にNext.jsの脆弱性が話題になっていた→ 面白そうだったので調査することにした
Next.jsとは 有名なWebフレームワークの一つで、Reactがベースになっている JavaScriptのメタフレームワークの中では利用率1位 https://2024.stateofjs.com/en-US/libraries/#all_tools_experience 2024年|案件が多い「フレームワーク」ランキング 8位 https://prtimes.jp/main/html/rd/p/000000111.000045678.html
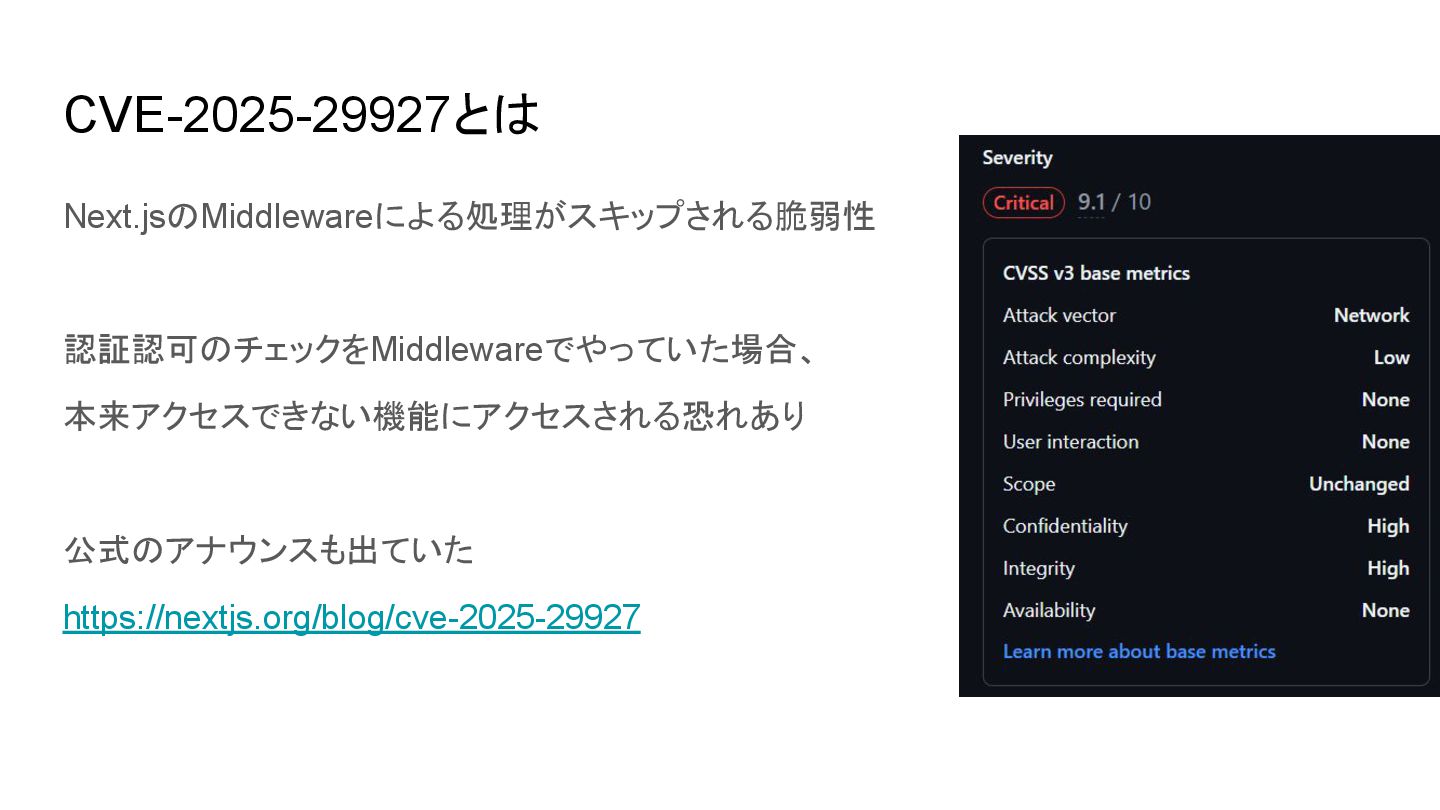
CVE-2025-29927とは Next.jsのMiddlewareによる処理がスキップされる脆弱性 認証認可のチェックをMiddlewareでやっていた場合、 本来アクセスできない機能にアクセスされる恐れあり 公式のアナウンスも出ていた https://nextjs.org/blog/cve-2025-29927
デモやります デモアプリはAppRunで公開しているので、ぜひ試してみてください! https://app-e5e67cd8-f4e6-4f7c-b571-09b522207dd6.ingress.apprun.sakura.ne.jp/ ソースコードも公開中 https://github.com/kuzushiki/CVE-2025-29927-test
なんでこんなことに? > Next.js uses an internal header x-middleware-subrequest to prevent
recursive requests from triggering infinite loops. https://nextjs.org/blog/cve-2025-29927 内部ヘッダーx-middleware-subrequestを使って、再帰的なリク エストが無限ループを引き起こすのを防いでいた。 -> すでにMiddlewareを通過したものとして処理されるように なっていた!
脆弱性についての所感 CVSS 9.1で深刻的な脆弱性ではあるものの... 実は、Middlewareのみで認証認可のチェックをすることは推奨されていない > Optionally use Middleware to perform
optimistic checks. https://nextjs.org/docs/pages/building-your-application/authentication 実際に悪用される可能性は低かったのでは?
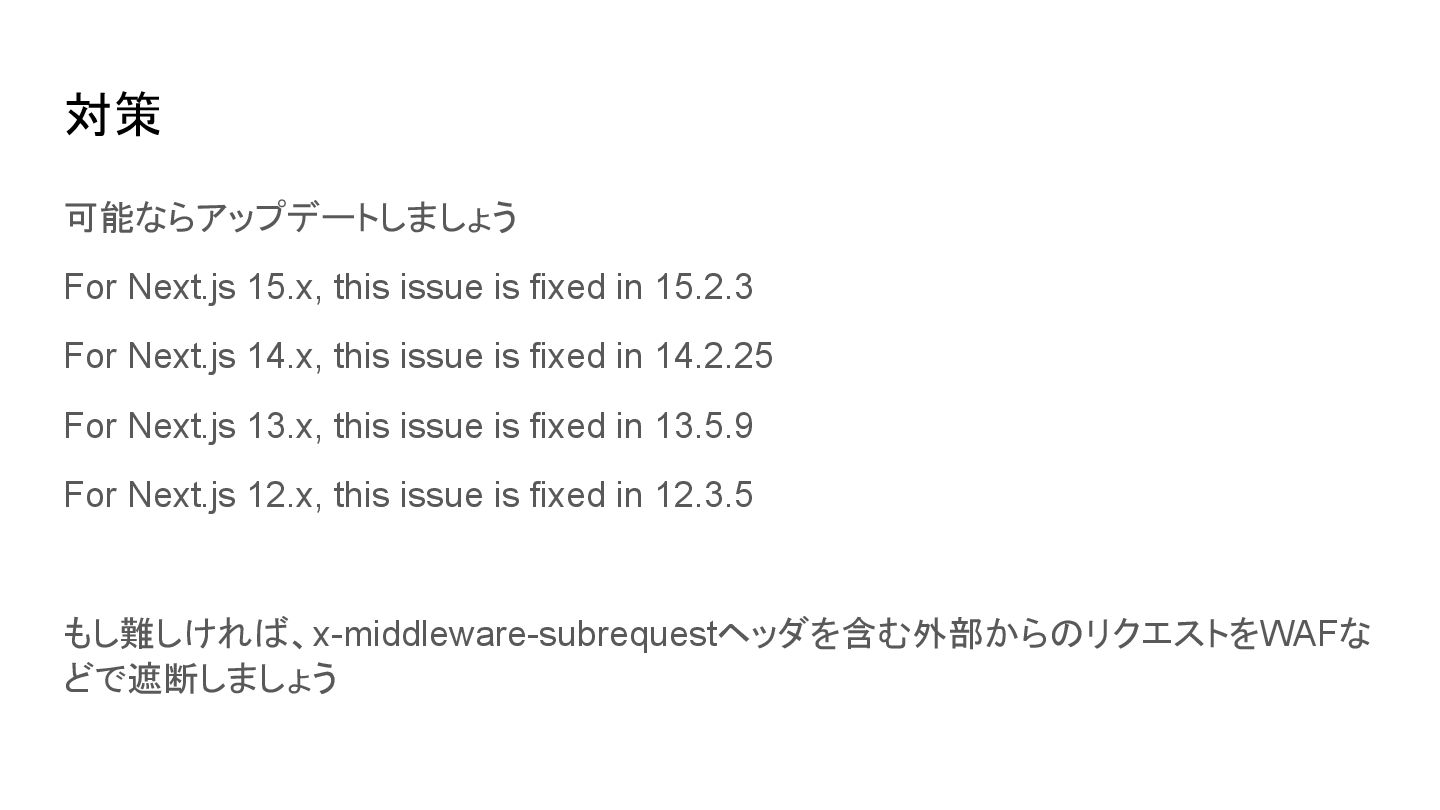
対策 可能ならアップデートしましょう For Next.js 15.x, this issue is fixed in
15.2.3 For Next.js 14.x, this issue is fixed in 14.2.25 For Next.js 13.x, this issue is fixed in 13.5.9 For Next.js 12.x, this issue is fixed in 12.3.5 もし難しければ、x-middleware-subrequestヘッダを含む外部からのリクエストをWAFな どで遮断しましょう
おわりに ミドルウェアでのチェックを過信してはいけない 使う前に公式ドキュメントを読んで、用途に問題がないか確認しておこう バグハンター目線だと狙い目かも?

 SiteGround - Reliable hosting with speed, security, and support you can count on.


 kuzushiki
 yuukiyo
 sakusaku3939
 markunet
 happysamurai294
 takanao
 miu_crescent
 mhrtech
 kenichiodo
 nkzn
 sato4mi
 rakko
 leimatthew05
 orderedlist
 bluesmoon
 geshan
 ipullrank
 reverentgeek
 stephaniewalter
 mfonobong
 sergeychernyshev
 kneath
 sonatard