Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
Reintroduction to AWS Multiple Account Management
Search
Sponsored
·
Ship Features Fearlessly
Turn features on and off without deploys. Used by thousands of Ruby developers.
→
Tetsuya Shibao
January 24, 2025
Technology
520
0
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
Reintroduction to AWS Multiple Account Management
01/25/2024
https://jawsug-kumamoto.connpass.com/event/337992/
Tetsuya Shibao
January 24, 2025
Transcript
14 slides
Copyright © Tetsuya Shibao #jawsugkmmt 2025-01-25 JAWS-UG熊本 AWS複数アカウントの管理再入門 Reintroduction to
AWS Multiple Account Management
Copyright © Tetsuya Shibao #jawsugkmmt 自己紹介 大分(22年) → 東京(11年) →
福岡(2年)→ 佐賀(現 在) 柴尾 哲也(しばお てつや) Tetsuya Shibao JAWS-UG佐賀 AWS Startup Community 福岡 JAWS-UG 佐賀 運営 AWS Startup Community 運営(最近は... SAGA IT Community Day企画中 Coder Dojoさが(メンター) HAGAKURE PROGRAMMING塾 etc…
Copyright © Tetsuya Shibao #jawsugkmmt ・ AWSを複数アカウントは必要なのか ・ AWSの複数アカウントの管理 ・
実際に管理してみる ・ まとめ お話すること
Copyright © Tetsuya Shibao #jawsugkmmt AWS アカウントを複数管理していますか? アカウントを複数管理していますか?
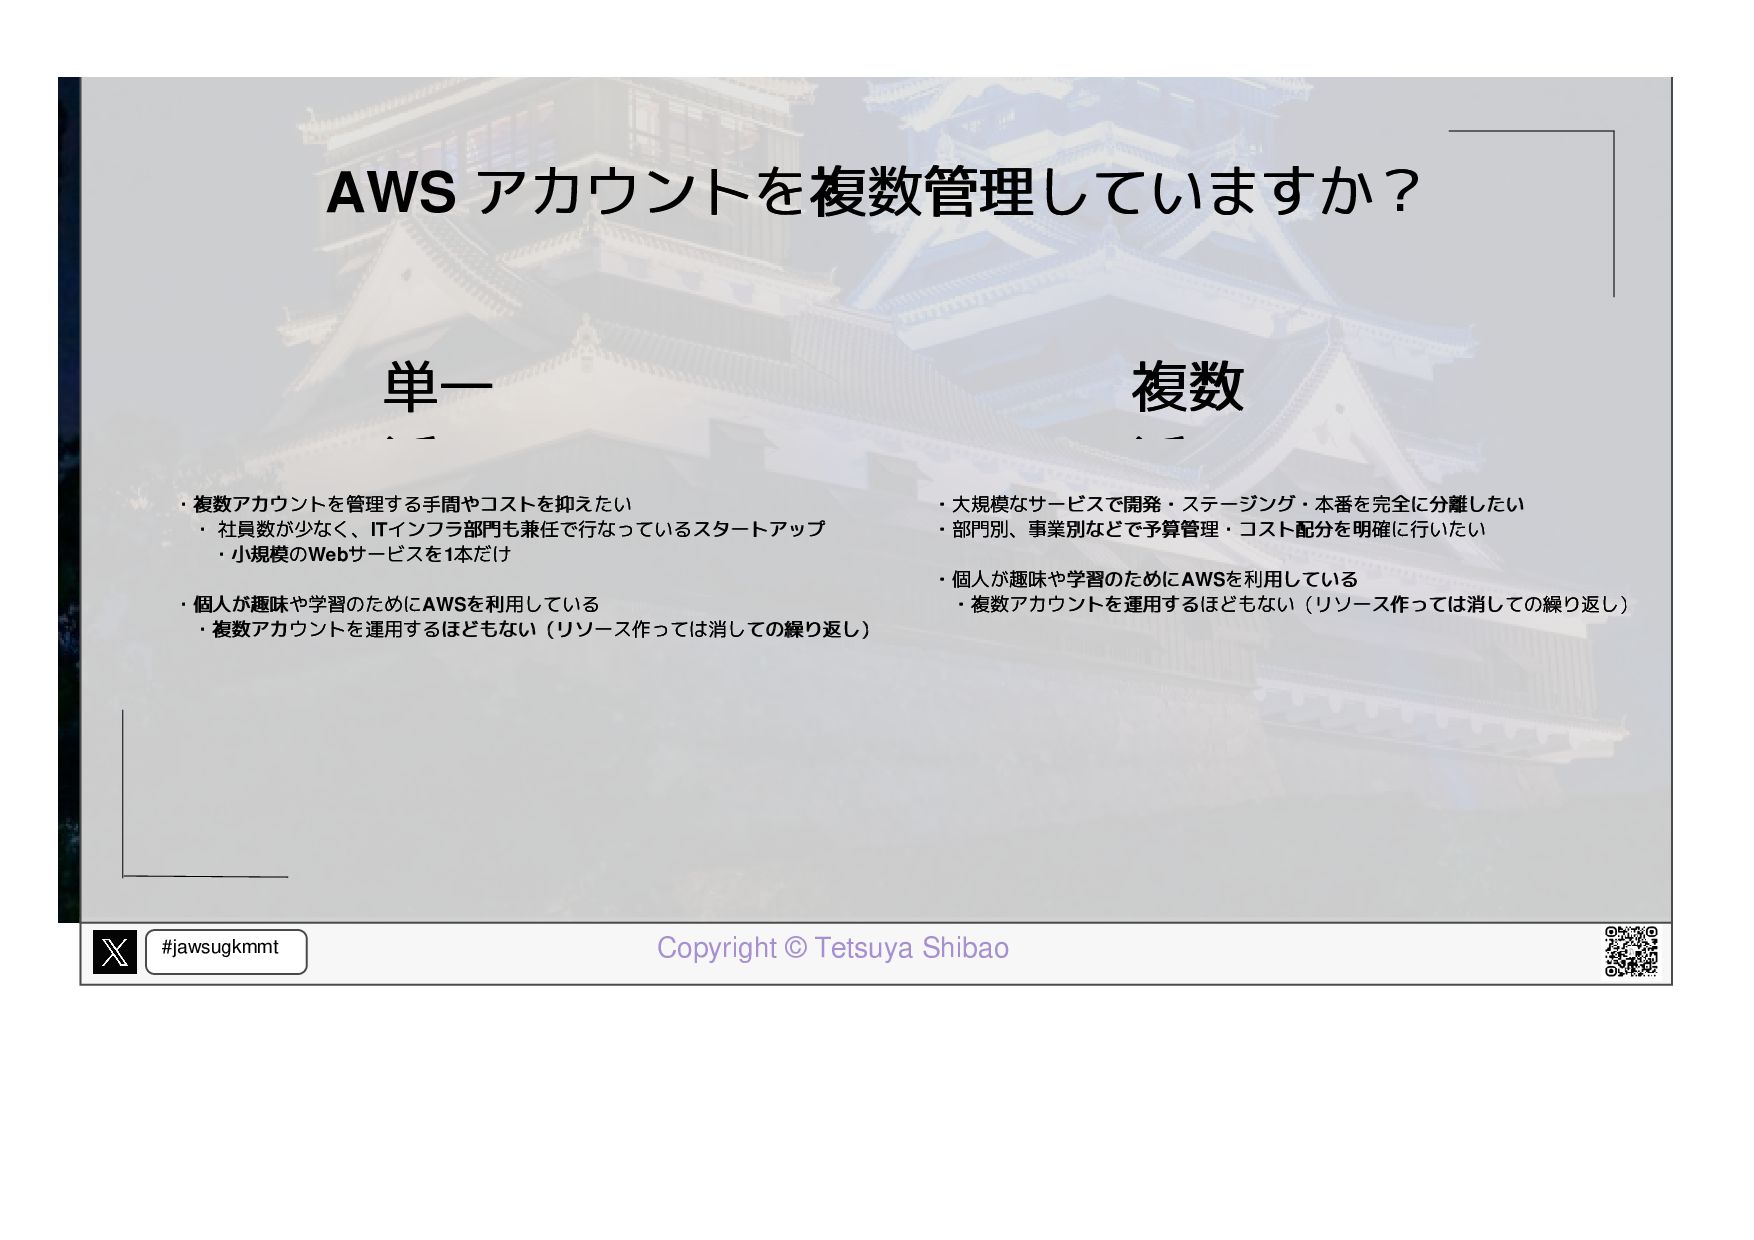
Copyright © Tetsuya Shibao #jawsugkmmt AWS アカウントを複数管理していますか? アカウントを複数管理していますか? 単一 単一
派 派 複数 複数 派 派 ・複数アカウントを管理する手間やコストを抑えたい ・複数アカウントを管理する手間やコストを抑えたい ・ ・ 社員数が少なく、 社員数が少なく、ITインフラ部門も兼任で行なっているスタートアップ インフラ部門も兼任で行なっているスタートアップ ・小規模の ・小規模のWebサービスを サービスを1本だけ 本だけ ・個人が趣味や学習のために ・個人が趣味や学習のためにAWSを利用している を利用している ・複数アカウントを運用するほどもない(リソース作っては消しての繰り返し) ・複数アカウントを運用するほどもない(リソース作っては消しての繰り返し) ・大規模なサービスで開発・ステージング・本番を完全に分離したい ・大規模なサービスで開発・ステージング・本番を完全に分離したい ・部門別、事業別などで予算管理・コスト配分を明確に行いたい ・部門別、事業別などで予算管理・コスト配分を明確に行いたい ・個人が趣味や学習のために ・個人が趣味や学習のためにAWSを利用している を利用している ・複数アカウントを運用するほどもない(リソース作っては消しての繰り返し) ・複数アカウントを運用するほどもない(リソース作っては消しての繰り返し)
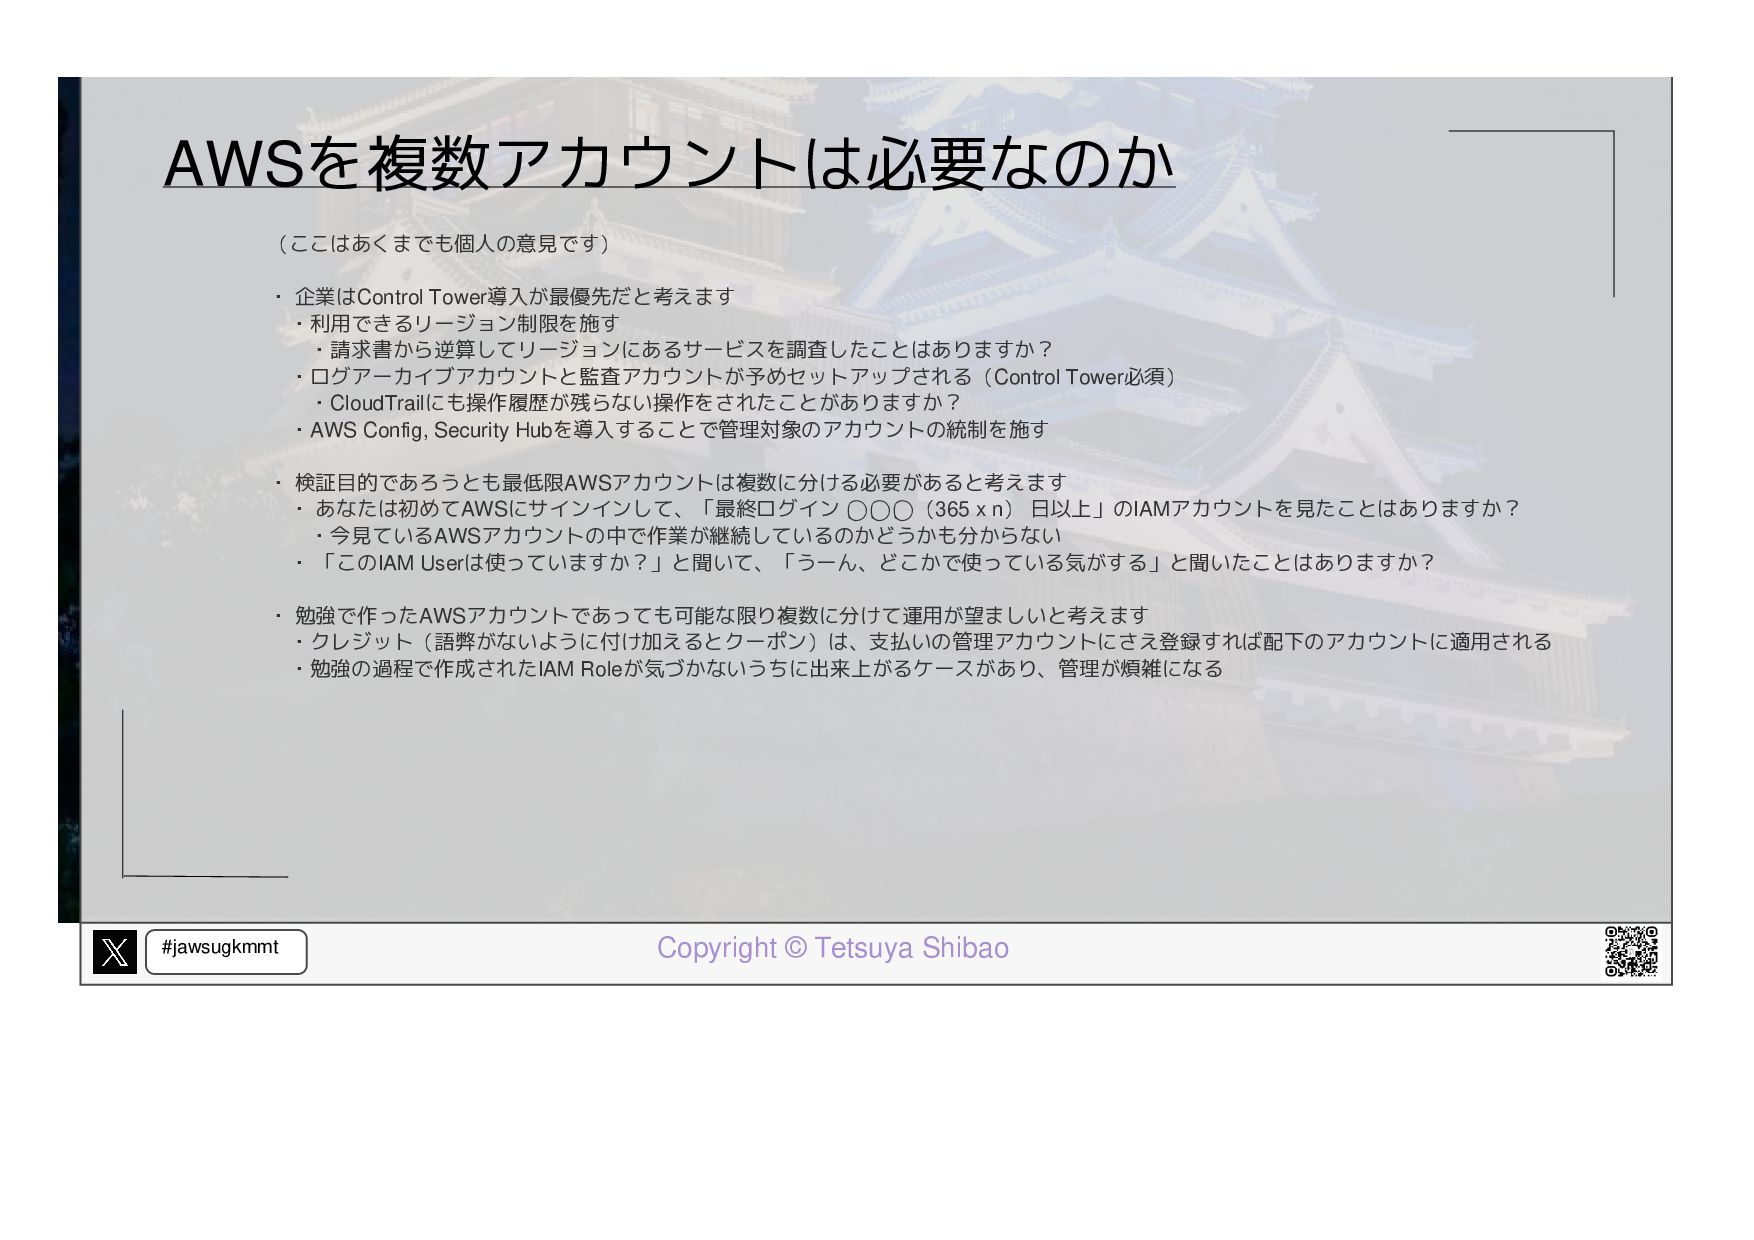
Copyright © Tetsuya Shibao #jawsugkmmt AWSを複数アカウントは必要なのか (ここはあくまでも個人の意見です) ・ 企業はControl Tower導入が最優先だと考えます
・利用できるリージョン制限を施す ・請求書から逆算してリージョンにあるサービスを調査したことはありますか? ・ログアーカイブアカウントと監査アカウントが予めセットアップされる(Control Tower必須) ・CloudTrailにも操作履歴が残らない操作をされたことがありますか? ・AWS Config, Security Hubを導入することで管理対象のアカウントの統制を施す ・ 検証目的であろうとも最低限AWSアカウントは複数に分ける必要があると考えます ・ あなたは初めてAWSにサインインして、「最終ログイン ◯◯◯(365 x n) 日以上」のIAMアカウントを見たことはありますか? ・今見ているAWSアカウントの中で作業が継続しているのかどうかも分からない ・ 「このIAM Userは使っていますか?」と聞いて、「うーん、どこかで使っている気がする」と聞いたことはありますか? ・ 勉強で作ったAWSアカウントであっても可能な限り複数に分けて運用が望ましいと考えます ・クレジット(語弊がないように付け加えるとクーポン)は、支払いの管理アカウントにさえ登録すれば配下のアカウントに適用される ・勉強の過程で作成されたIAM Roleが気づかないうちに出来上がるケースがあり、管理が煩雑になる
Copyright © Tetsuya Shibao #jawsugkmmt ここからは個人で始めてみる ここからは個人で始めてみる AWS Organizations設定を交えての話となります 設定を交えての話となります
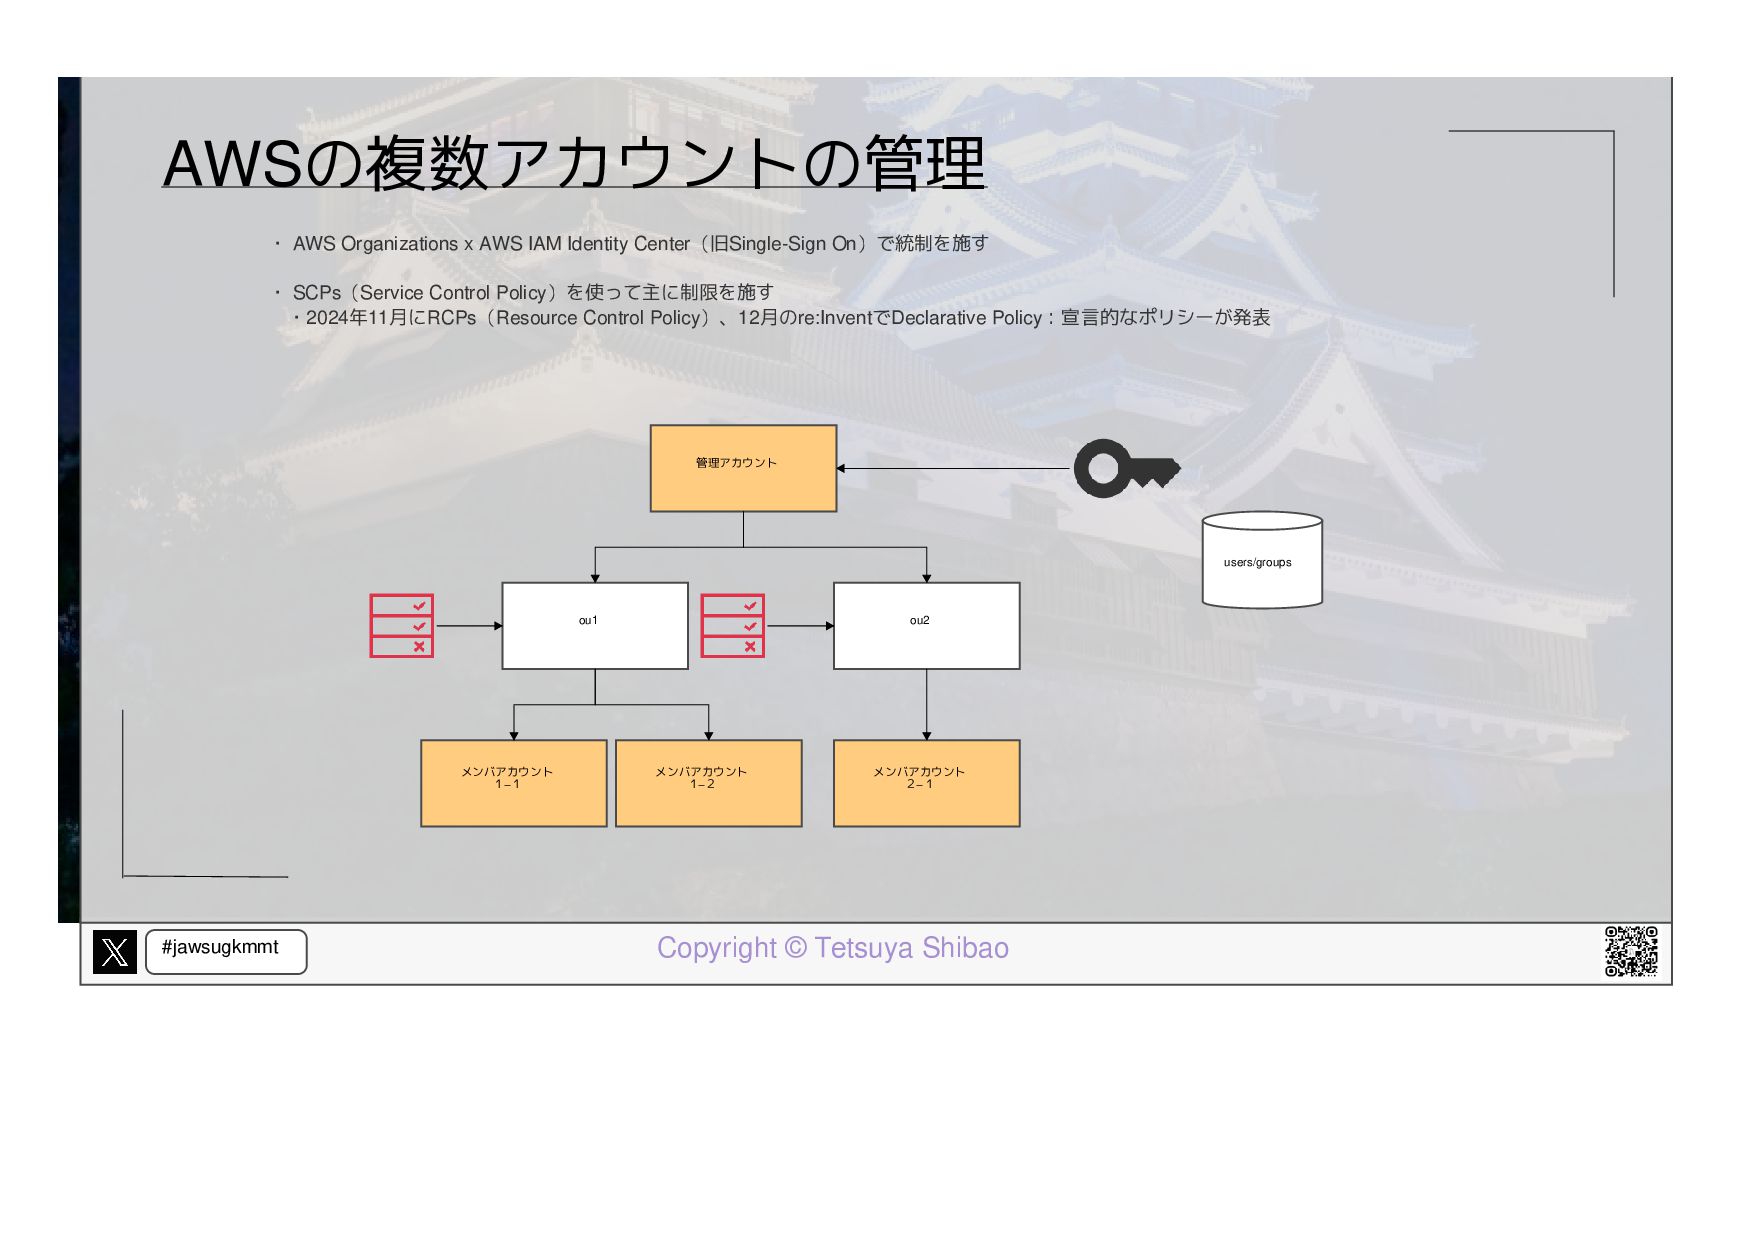
Copyright © Tetsuya Shibao #jawsugkmmt AWSの複数アカウントの管理 ・ AWS Organizations x
AWS IAM Identity Center(旧Single-Sign On)で統制を施す ・ SCPs(Service Control Policy)を使って主に制限を施す ・2024年11月にRCPs(Resource Control Policy)、12月のre:InventでDeclarative Policy:宣言的なポリシーが発表 管理アカウント ou1 ou2 メンバアカウント 1−1 メンバアカウント 2−1 メンバアカウント 1−2 users/groups
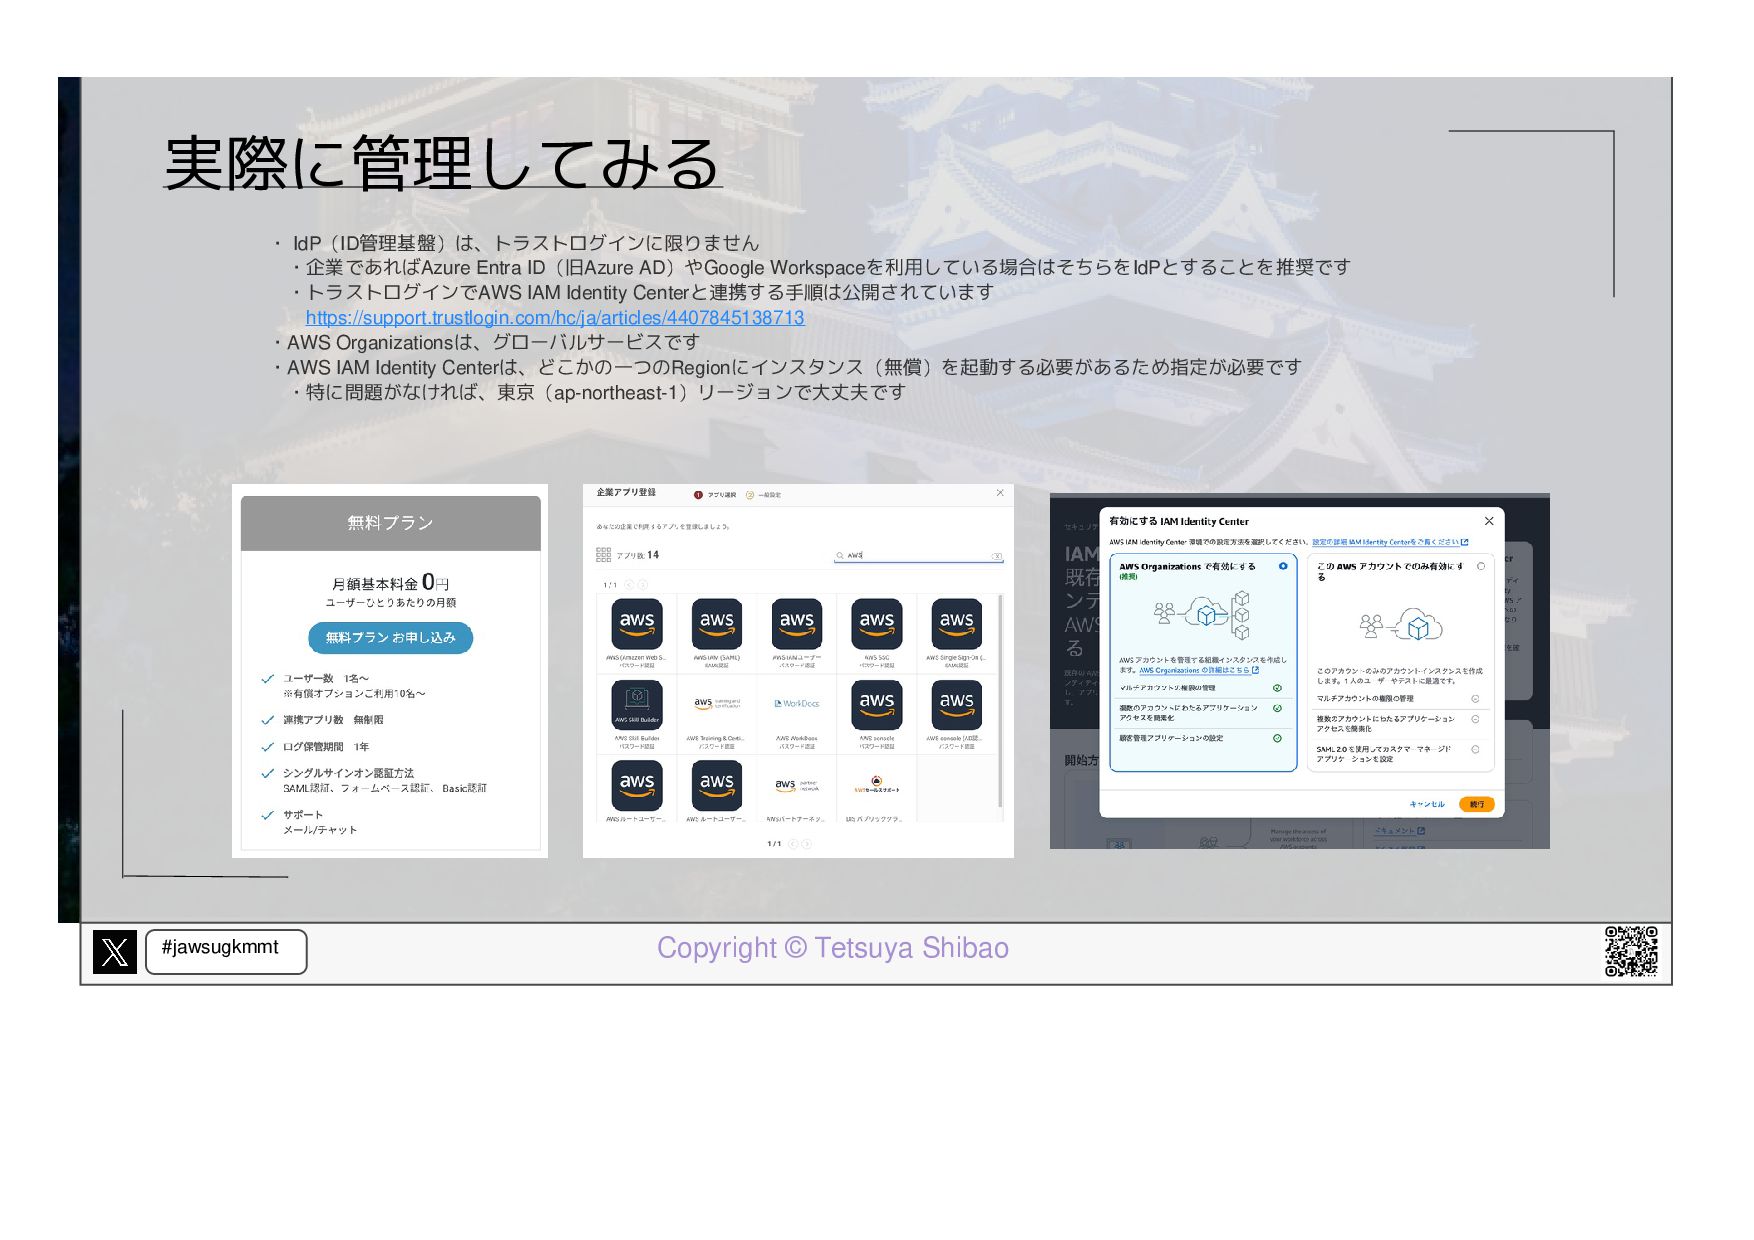
Copyright © Tetsuya Shibao #jawsugkmmt 実際に管理してみる ・ IdP(ID管理基盤)は、トラストログインに限りません ・企業であればAzure Entra
ID(旧Azure AD)やGoogle Workspaceを利用している場合はそちらをIdPとすることを推奨です ・トラストログインでAWS IAM Identity Centerと連携する手順は公開されています https://support.trustlogin.com/hc/ja/articles/4407845138713 ・AWS Organizationsは、グローバルサービスです ・AWS IAM Identity Centerは、どこかの一つのRegionにインスタンス(無償)を起動する必要があるため指定が必要です ・特に問題がなければ、東京(ap-northeast-1)リージョンで大丈夫です
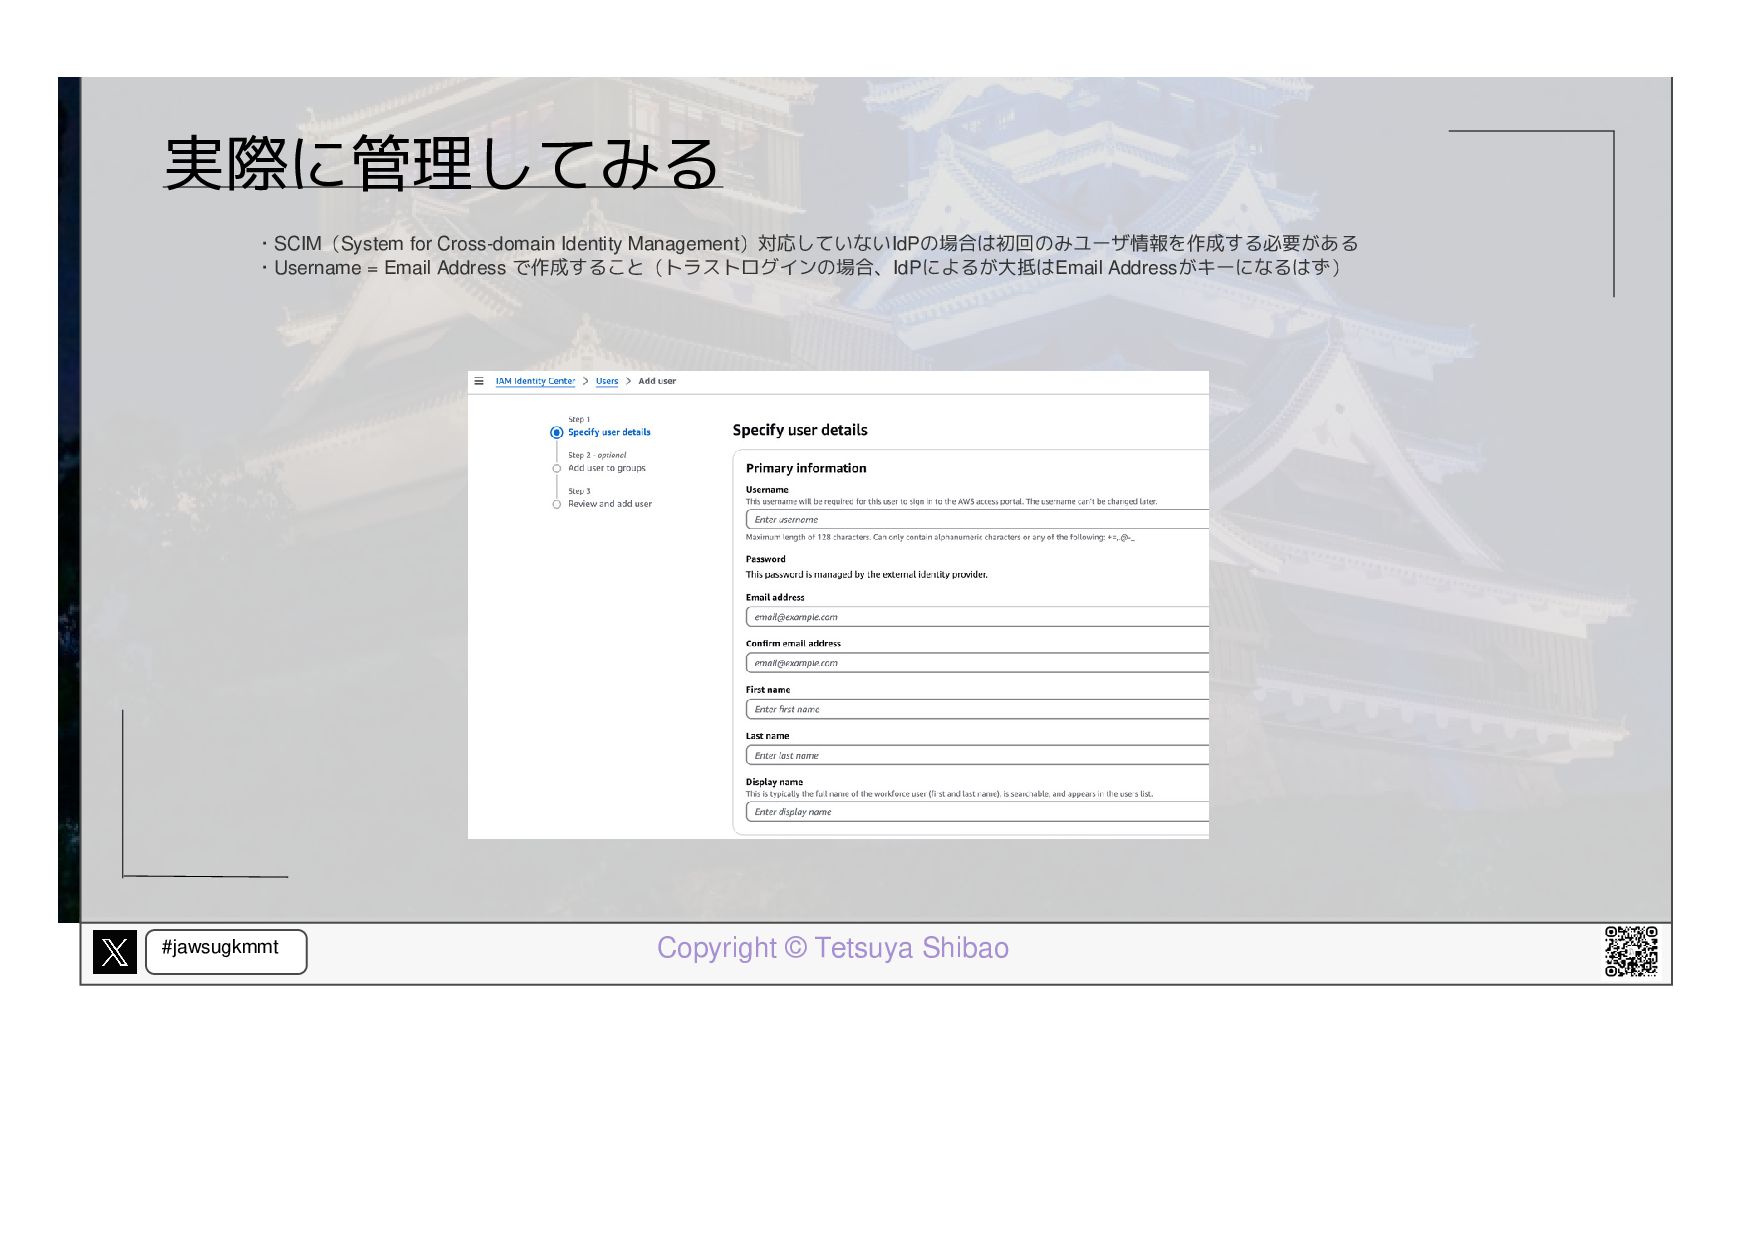
Copyright © Tetsuya Shibao #jawsugkmmt 実際に管理してみる ・SCIM(System for Cross-domain Identity
Management)対応していないIdPの場合は初回のみユーザ情報を作成する必要がある ・Username = Email Address で作成すること(トラストログインの場合、IdPによるが大抵はEmail Addressがキーになるはず)
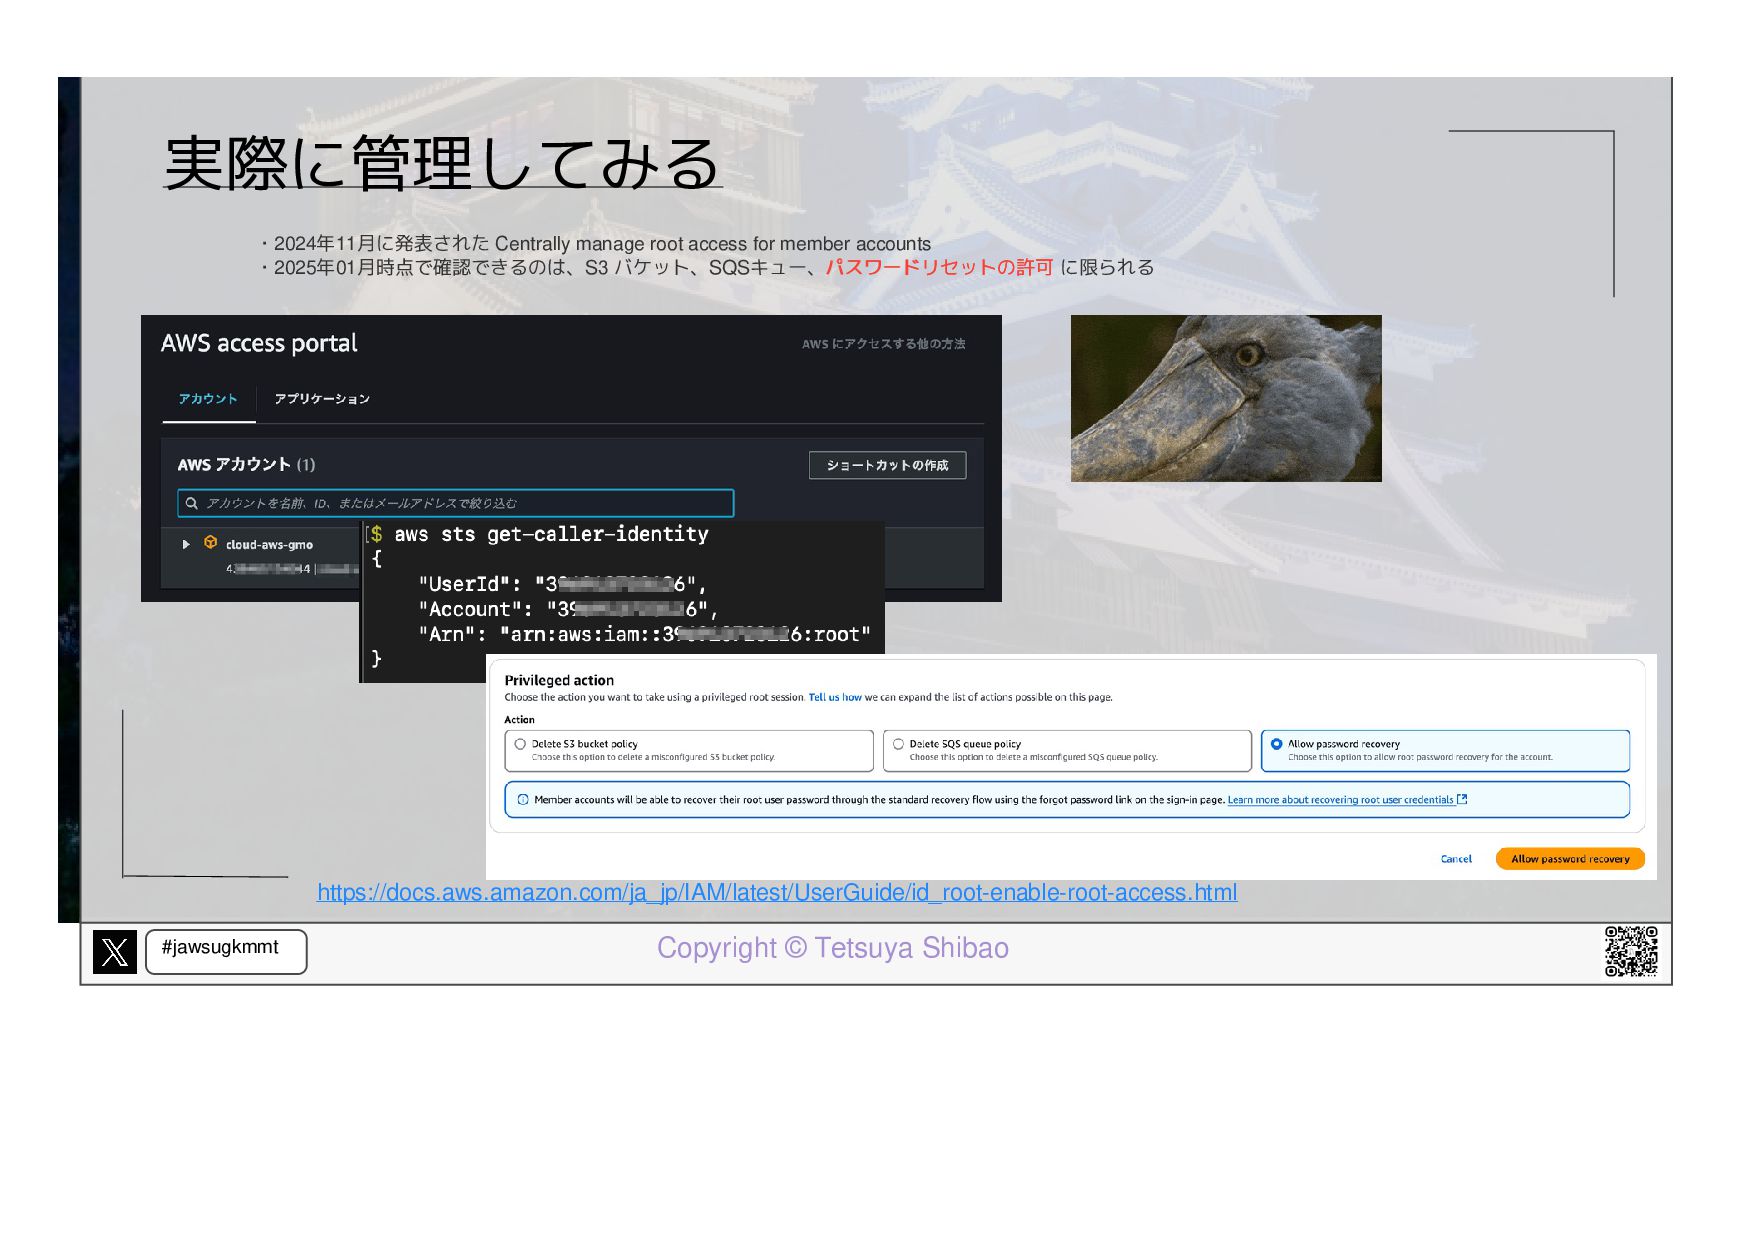
Copyright © Tetsuya Shibao #jawsugkmmt 実際に管理してみる ・2024年11月に発表された Centrally manage root
access for member accounts ・2025年01月時点で確認できるのは、S3 バケット、SQSキュー、パスワードリセットの許可 パスワードリセットの許可 に限られる https://docs.aws.amazon.com/ja_jp/IAM/latest/UserGuide/id_root-enable-root-access.html
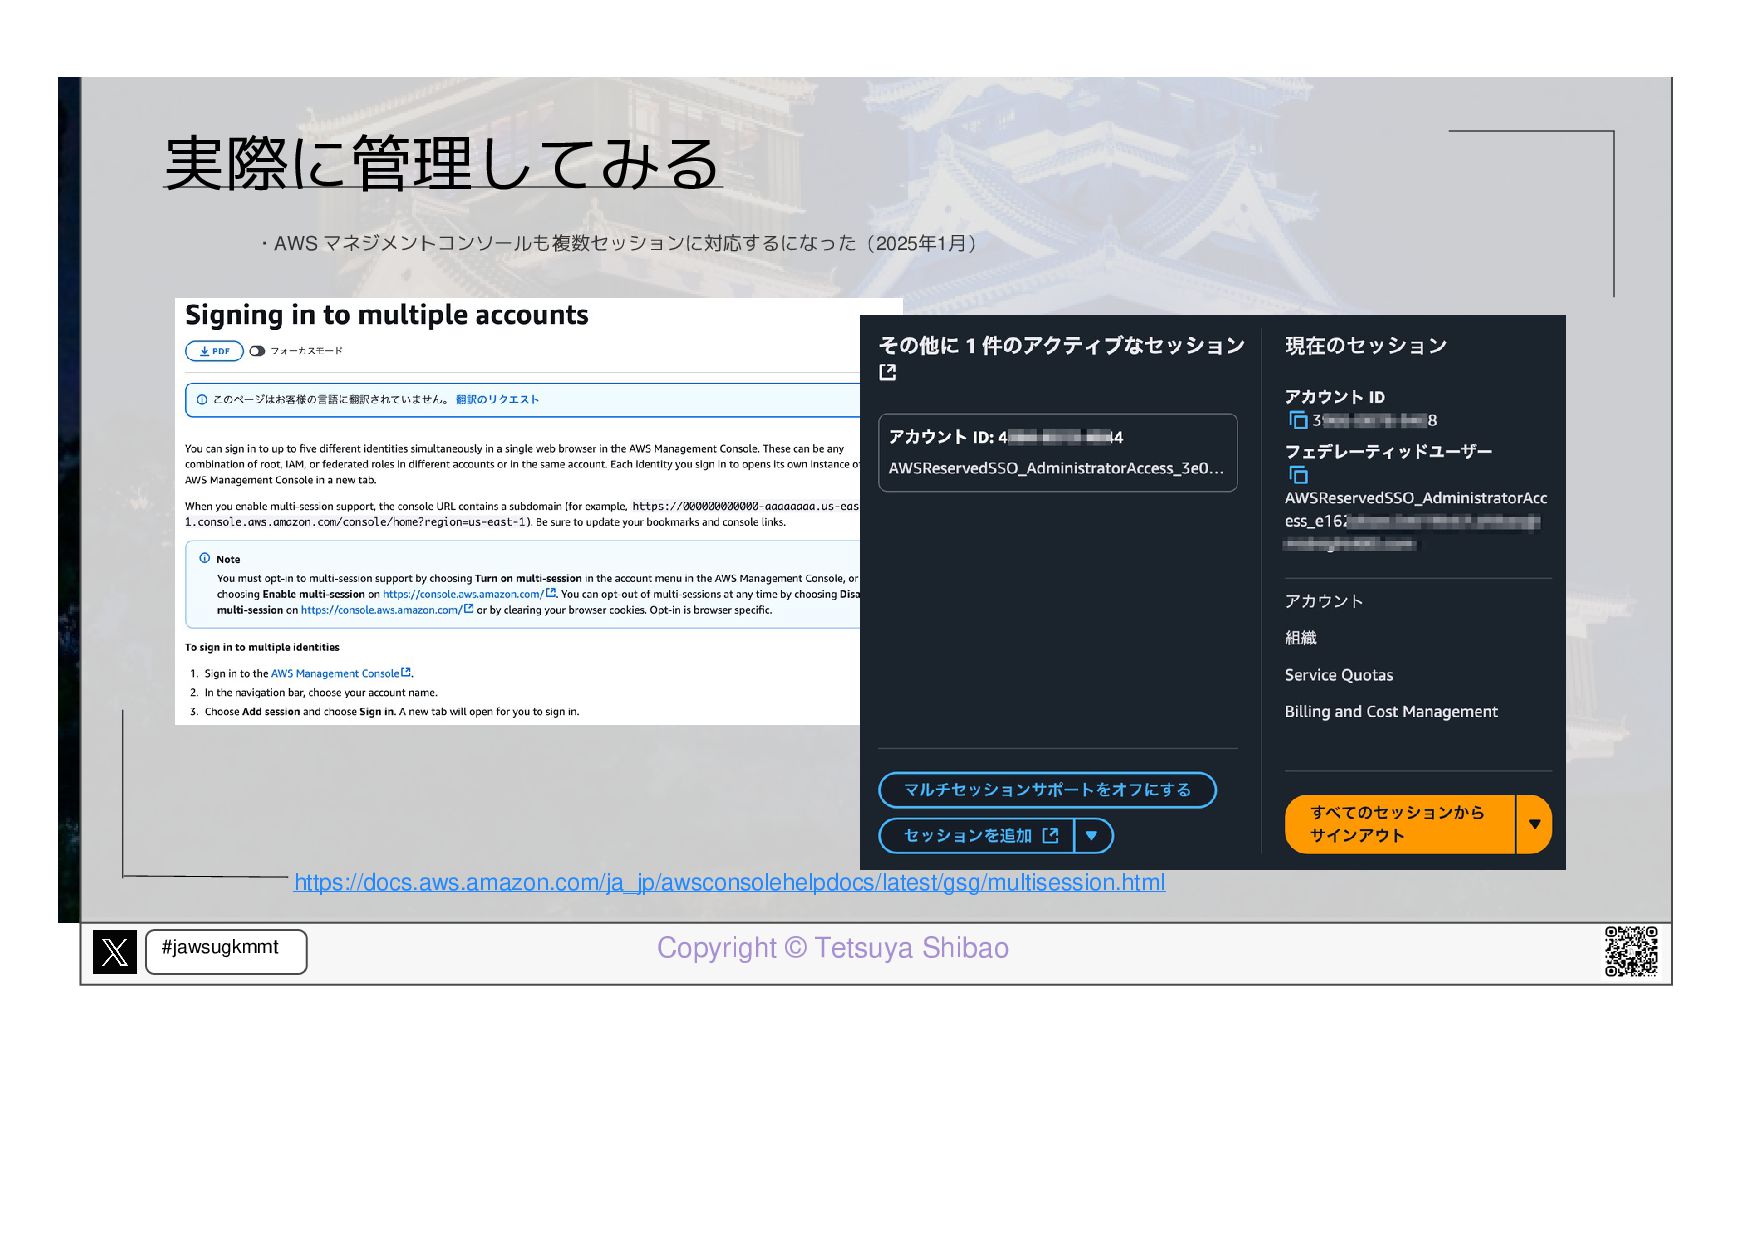
Copyright © Tetsuya Shibao #jawsugkmmt 実際に管理してみる ・AWS マネジメントコンソールも複数セッションに対応するになった(2025年1月) https://docs.aws.amazon.com/ja_jp/awsconsolehelpdocs/latest/gsg/multisession.html
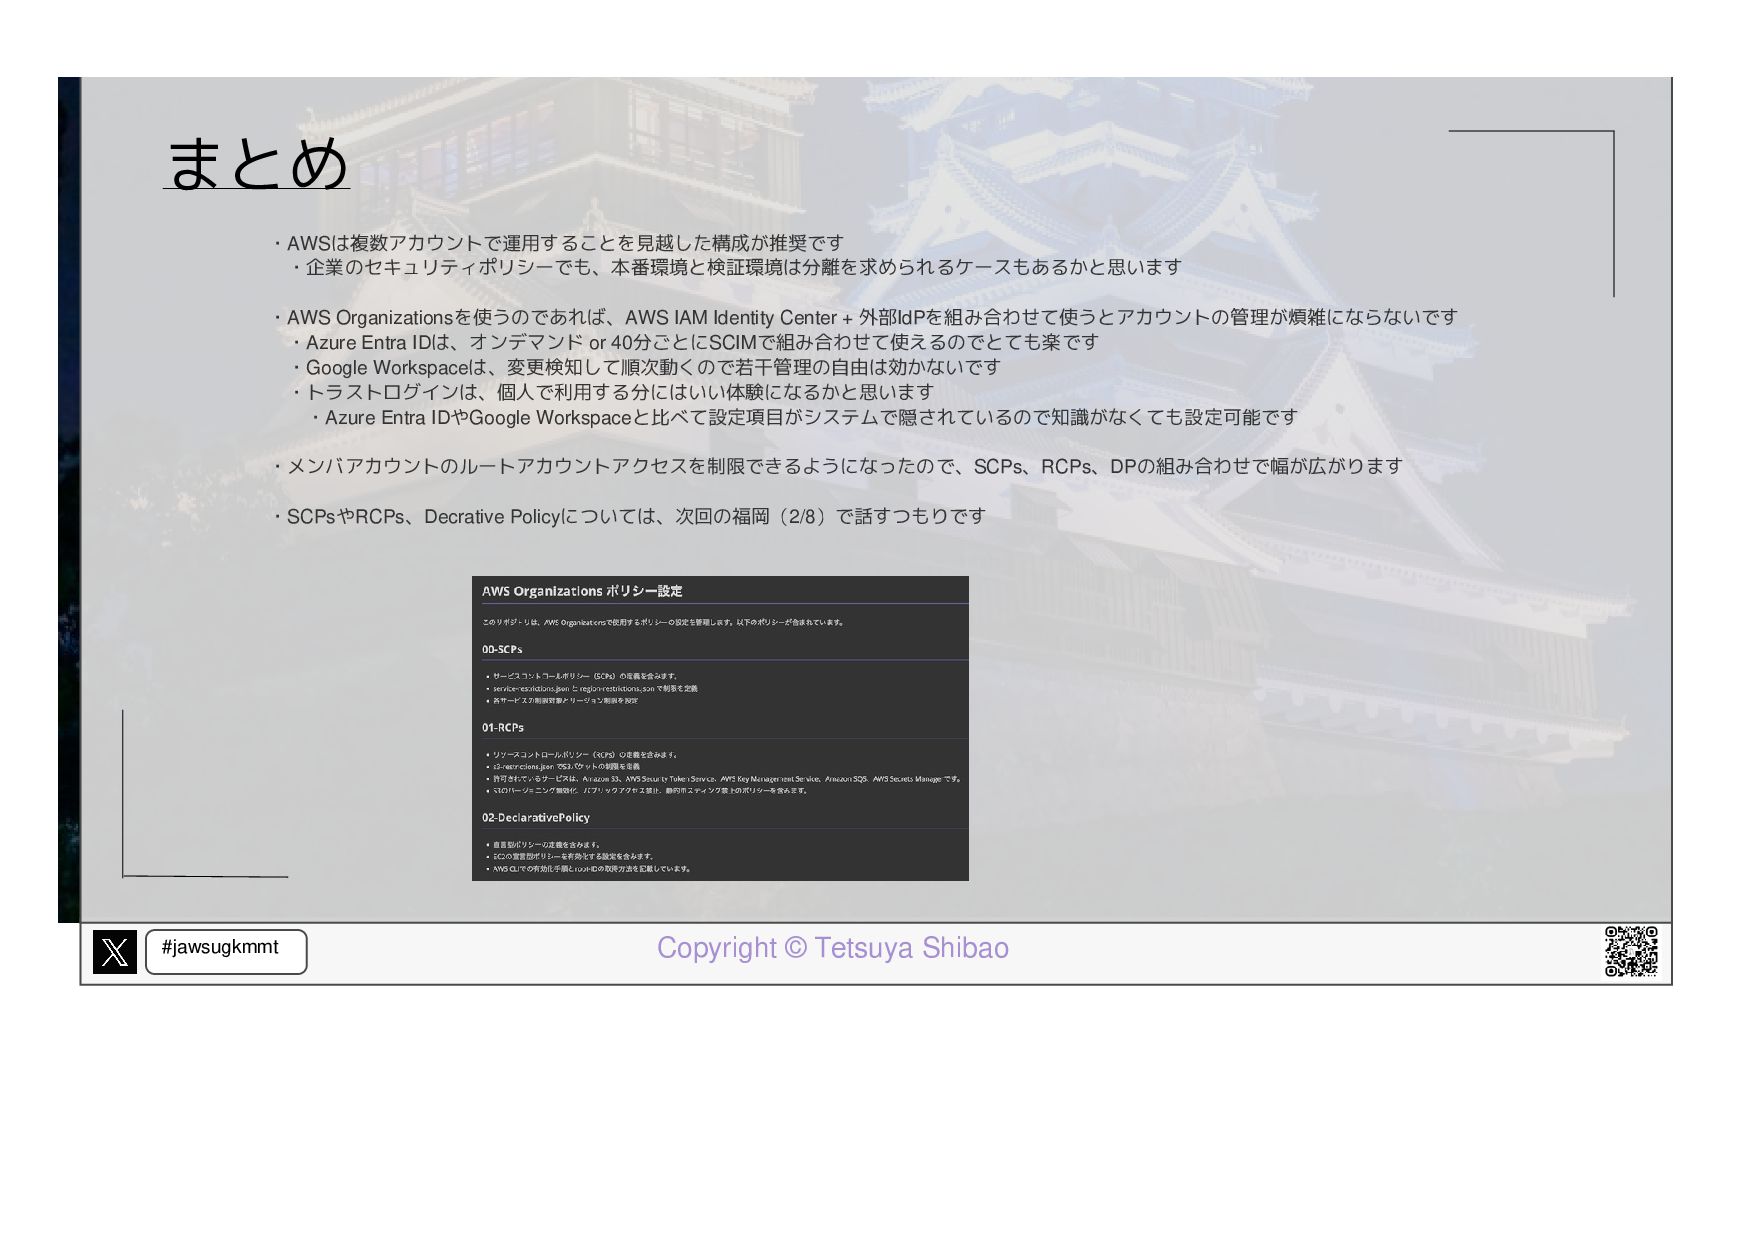
Copyright © Tetsuya Shibao #jawsugkmmt まとめ ・AWSは複数アカウントで運用することを見越した構成が推奨です ・企業のセキュリティポリシーでも、本番環境と検証環境は分離を求められるケースもあるかと思います ・AWS Organizationsを使うのであれば、AWS
IAM Identity Center + 外部IdPを組み合わせて使うとアカウントの管理が煩雑にならないです ・Azure Entra IDは、オンデマンド or 40分ごとにSCIMで組み合わせて使えるのでとても楽です ・Google Workspaceは、変更検知して順次動くので若干管理の自由は効かないです ・トラストログインは、個人で利用する分にはいい体験になるかと思います ・Azure Entra IDやGoogle Workspaceと比べて設定項目がシステムで隠されているので知識がなくても設定可能です ・メンバアカウントのルートアカウントアクセスを制限できるようになったので、SCPs、RCPs、DPの組み合わせで幅が広がります ・SCPsやRCPs、Decrative Policyについては、次回の福岡(2/8)で話すつもりです
Copyright © Tetsuya Shibao #jawsugkmmt 2025-01-25 JAWS-UG熊本 Thanks for your
time. :) https://speakerdeck.com/midnight480 https://www.docswell.com/user/midnight480
More Decks by Tetsuya Shibao
See All by Tetsuya Shibao
佐賀 蔵めぐり〜佐賀の日本酒イベント運営管理アプリ〜
midnight480
0
58
20260906 Kiro Products
midnight480
0
81
20260228_JAWS-UG_SaGA_Kiro-CLI
midnight480
0
190
Intro SAGA Event Space
midnight480
0
450
JAWS-UG Saga for Beginners
midnight480
0
93
SAGA IT Community Day 2026 Winter 2025.12.20
midnight480
0
650
Kiroで実現する “Spec Driven Development”
midnight480
0
360
Kiro CLI 〜無料でここまでできる!〜
midnight480
0
400
AWS Summit Japan 2025 個人的参加レポート
midnight480
0
560
Other Decks in Technology
See All in Technology
【Oracle AI SPOTLIGHT ウェビナー】【特別開催:日本語で解説!】Oracle AI World 2026 最新情報フィードバック
oracle4engineer
PRO
1
200
長い仕事を任せる (Workflows、クラウドセッション、Kiro Web) | 目指せ Kiro マスター 10
inariku
PRO
3
180
Datadog の権限統制 〜Org 統合に向けて調べた注意点 / JDDUG-Meetup_24
visional_engineering_and_design
1
110
マネジメントされる側の仕事は「文句」を言うこと
riyaamemiya
2
260
Go初心者のクラウドエンジニアが、デプロイを通して旨味を知っていく話
ryudai
1
190
「いつか使う」の「いつか」は来ない 〜AI駆動開発における「作らない」判断について〜
ikki0006
0
200
GCASアップデート(202607-202610)
techniczna
1
320
田んぼから始まる挑戦 〜新米農家の1年目〜
miu_crescent
PRO
0
200
Kiro アップデート 2026 年 11 月号 (11 月 8 日時点) | 目指せ Kiro マスター アップデート編
inariku
PRO
2
110
Active Directory と Entra ID のむむむな関係
murachiakira
PRO
4
1.8k
Kiro IDE 入門 (画面の各部から、頼み方、任せ方、戻し方まで) | 目指せ Kiro マスター 02
inariku
PRO
4
230
2026-11-11 Tamachi.sre#7 PaCにインフラリソースの命を救われました。 / PaC saves the infra resource life
masasuzu
0
150
Featured
See All Featured
Git: the NoSQL Database
bkeepers
PRO
433
67k
A Modern Web Designer's Workflow
chriscoyier
699
190k
B2B Lead Gen: Tactics, Traps & Triumph
marketingsoph
1
300
Site-Speed That Sticks
csswizardry
13
1.6k
Code Reviewing Like a Champion
maltzj
529
40k
Public Speaking Without Barfing On Your Shoes - THAT 2023
reverentgeek
1
660
Tell your own story through comics
letsgokoyo
1
1.1k
Claude Code のすすめ
schroneko
67
230k
Testing 201, or: Great Expectations
jmmastey
46
8.4k
Claude Code どこまでも/ Claude Code Everywhere
nwiizo
68
60k
The agentic SEO stack - context over prompts
schlessera
0
1k
Beyond borders and beyond the search box: How to win the global "messy middle" with AI-driven SEO
davidcarrasco
3
300


 midnight480
 oracle4engineer
 inariku
 visional_engineering_and_design
 riyaamemiya
 ryudai
 ikki0006
 techniczna
 miu_crescent
 murachiakira
 masasuzu
 bkeepers
 chriscoyier
 marketingsoph
 csswizardry
 maltzj
 reverentgeek
 letsgokoyo
 schroneko
 jmmastey
 nwiizo
 schlessera
 davidcarrasco