Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
Control policies for AWS Organizations
Search
Sponsored
·
SiteGround - Reliable hosting with speed, security, and support you can count on.
→
Tetsuya Shibao
February 08, 2025
Technology
550
0
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
Control policies for AWS Organizations
02/08/2025 JAWS-UG Fukuoka
Tetsuya Shibao
February 08, 2025
Transcript
13 slides
Copyright © Tetsuya Shibao #jawsugfuk 2025-02-08 JAWS-UG福岡 AWS Organizationsに対する制御ポリシー Control
policies for AWS Organizations
Copyright © Tetsuya Shibao #jawsugfuk 自己紹介 大分(22年) → 東京(11年) →
福岡(2年)→ 佐賀(現 在) 柴尾 哲也(しばお てつや) Tetsuya Shibao JAWS-UG佐賀 AWS Startup Community 福岡 JAWS-UG 佐賀 運営 AWS Startup Community 運営(最近は... SAGA IT Community Day企画中 Coder Dojoさが(メンター) HAGAKURE PROGRAMMING塾 etc…
Copyright © Tetsuya Shibao #jawsugfuk ・ 熊本での復習 ・ 個人で運用するユースケース ・ハンズオンイベントの運営
・ 貸し出すときに注意したいこと ・ 先人たちの紹介 ・ 現在利用可能なポリシー ・ まとめ お話すること
Copyright © Tetsuya Shibao #jawsugfuk 熊本での復習 ・ JAWS-UG熊本(2025/1/25)では、AWS OrganizationsとIAM Identity
Centerについて話しました ・ OU(組織単位)にポリシーが適用できることについて話しました https://speakerdeck.com/midnight480/reintroduction-to-aws-multiple-account-management
Copyright © Tetsuya Shibao #jawsugfuk ハンズオンイベントの運営 ・ JAWS-UGをはじめとして各勉強会でハンズオンに参加する機会が提供されています ・その際にAWSアカウントをどのように取り扱うかが運営で悩ましいです (松)AWSさんにご協力をいただき、Workshop環境を用意いただく
or クレジットを頂く (竹)参加者各自でAWSアカウントを保有していただく (梅)運営側でハンズオン用アカウントを展開する
Copyright © Tetsuya Shibao #jawsugfuk ハンズオンイベントの運営 ・ JAWS-UGをはじめとして各勉強会でハンズオンに参加する機会が提供されています ・その際にAWSアカウントをどのように取り扱うかが運営で悩ましいです (松)AWSさんにご協力をいただき、Workshop環境を用意いただく
or クレジットを頂く (竹)参加者各自でAWSアカウントを保有していただく (梅)運営側でハンズオン用アカウントを展開する
Copyright © Tetsuya Shibao #jawsugfuk ハンズオンイベントの運営 ・ JAWS-UGをはじめとして各勉強会でハンズオンに参加する機会が提供されています ・その際にAWSアカウントをどのように取り扱うかが運営で悩ましいです (松)AWSさんにご協力をいただき、Workshop環境を用意いただく
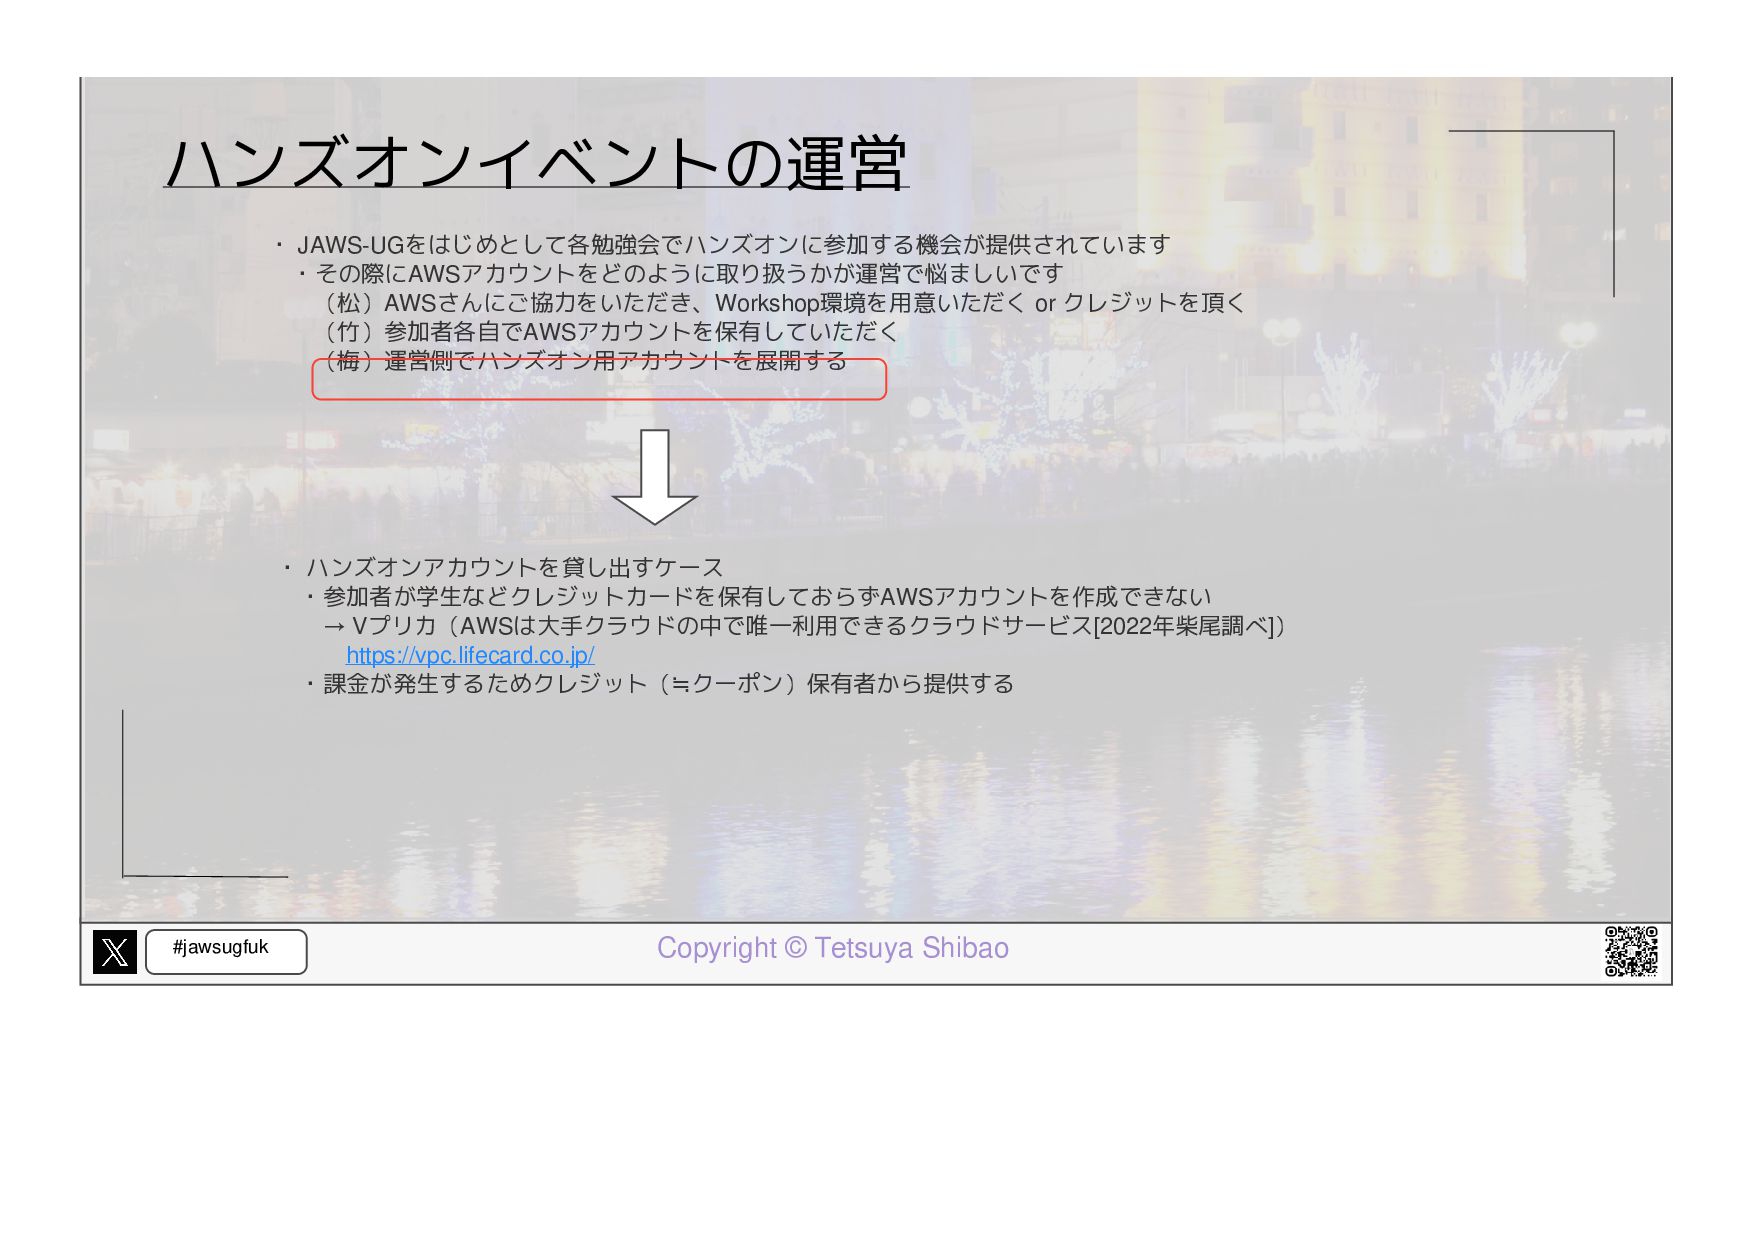
or クレジットを頂く (竹)参加者各自でAWSアカウントを保有していただく (梅)運営側でハンズオン用アカウントを展開する ・ ハンズオンアカウントを貸し出すケース ・参加者が学生などクレジットカードを保有しておらずAWSアカウントを作成できない → Vプリカ(AWSは大手クラウドの中で唯一利用できるクラウドサービス[2022年柴尾調べ]) https://vpc.lifecard.co.jp/ ・課金が発生するためクレジット(≒クーポン)保有者から提供する
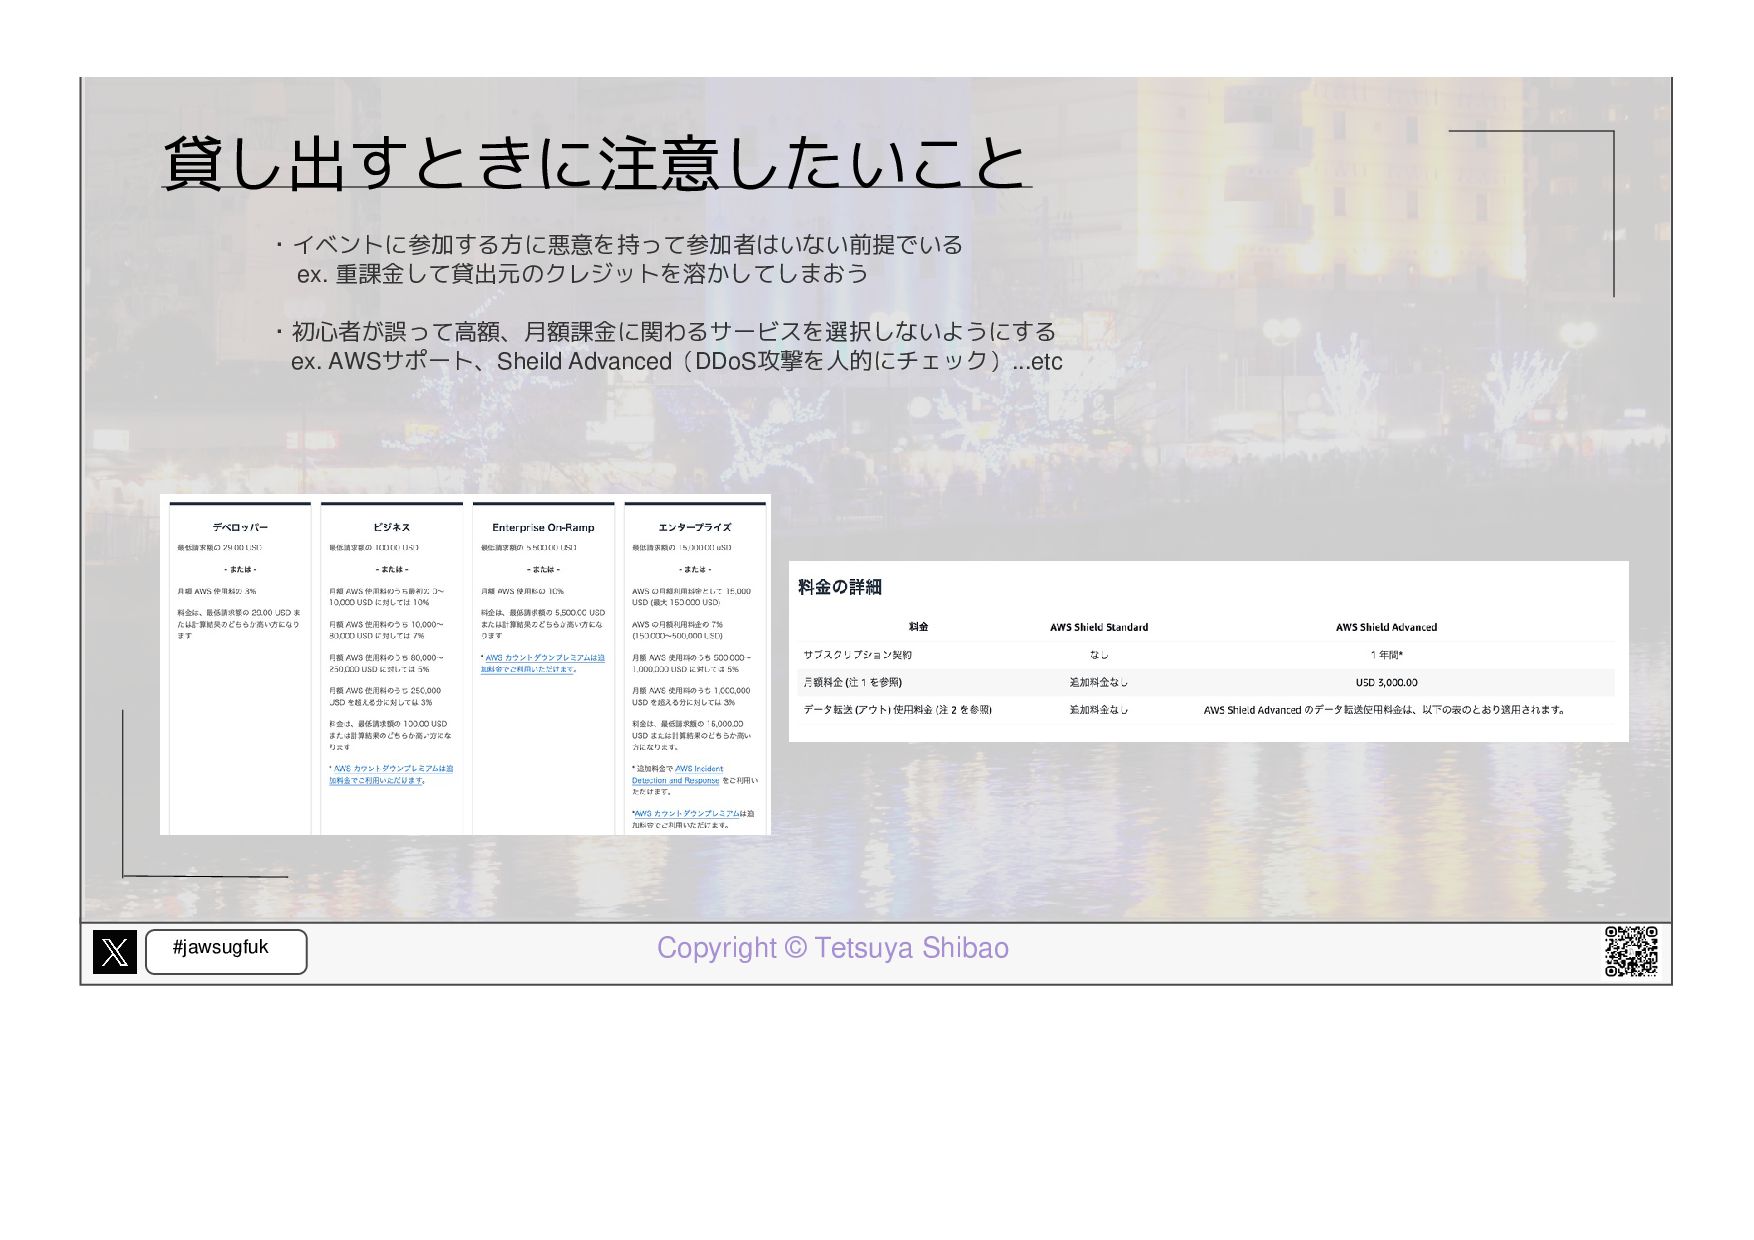
Copyright © Tetsuya Shibao #jawsugfuk 貸し出すときに注意したいこと ・イベントに参加する方に悪意を持って参加者はいない前提でいる ex. 重課金して貸出元のクレジットを溶かしてしまおう
・初心者が誤って高額、月額課金に関わるサービスを選択しないようにする ex. AWSサポート、Sheild Advanced(DDoS攻撃を人的にチェック)...etc
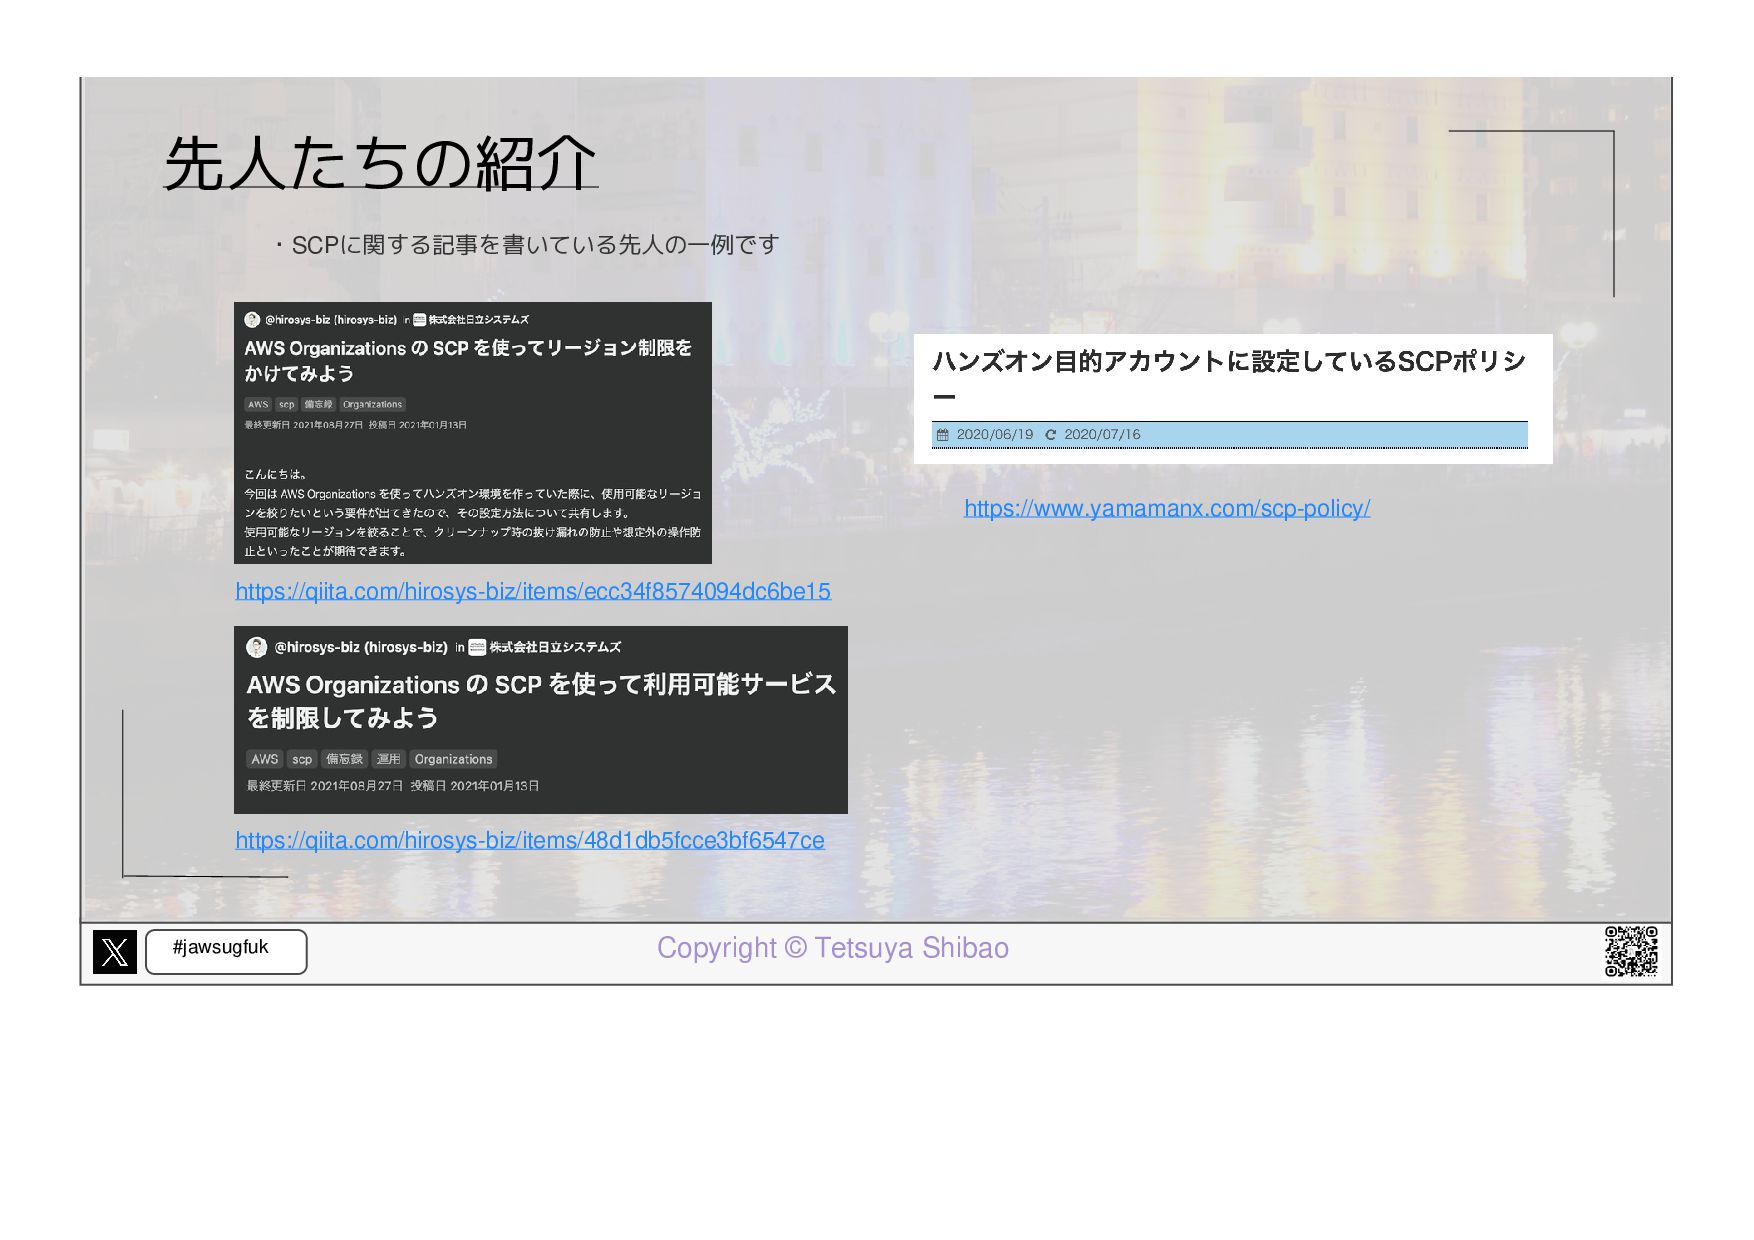
Copyright © Tetsuya Shibao #jawsugfuk 先人たちの紹介 ・SCPに関する記事を書いている先人の一例です https://qiita.com/hirosys-biz/items/ecc34f8574094dc6be15 https://qiita.com/hirosys-biz/items/48d1db5fcce3bf6547ce https://www.yamamanx.com/scp-policy/
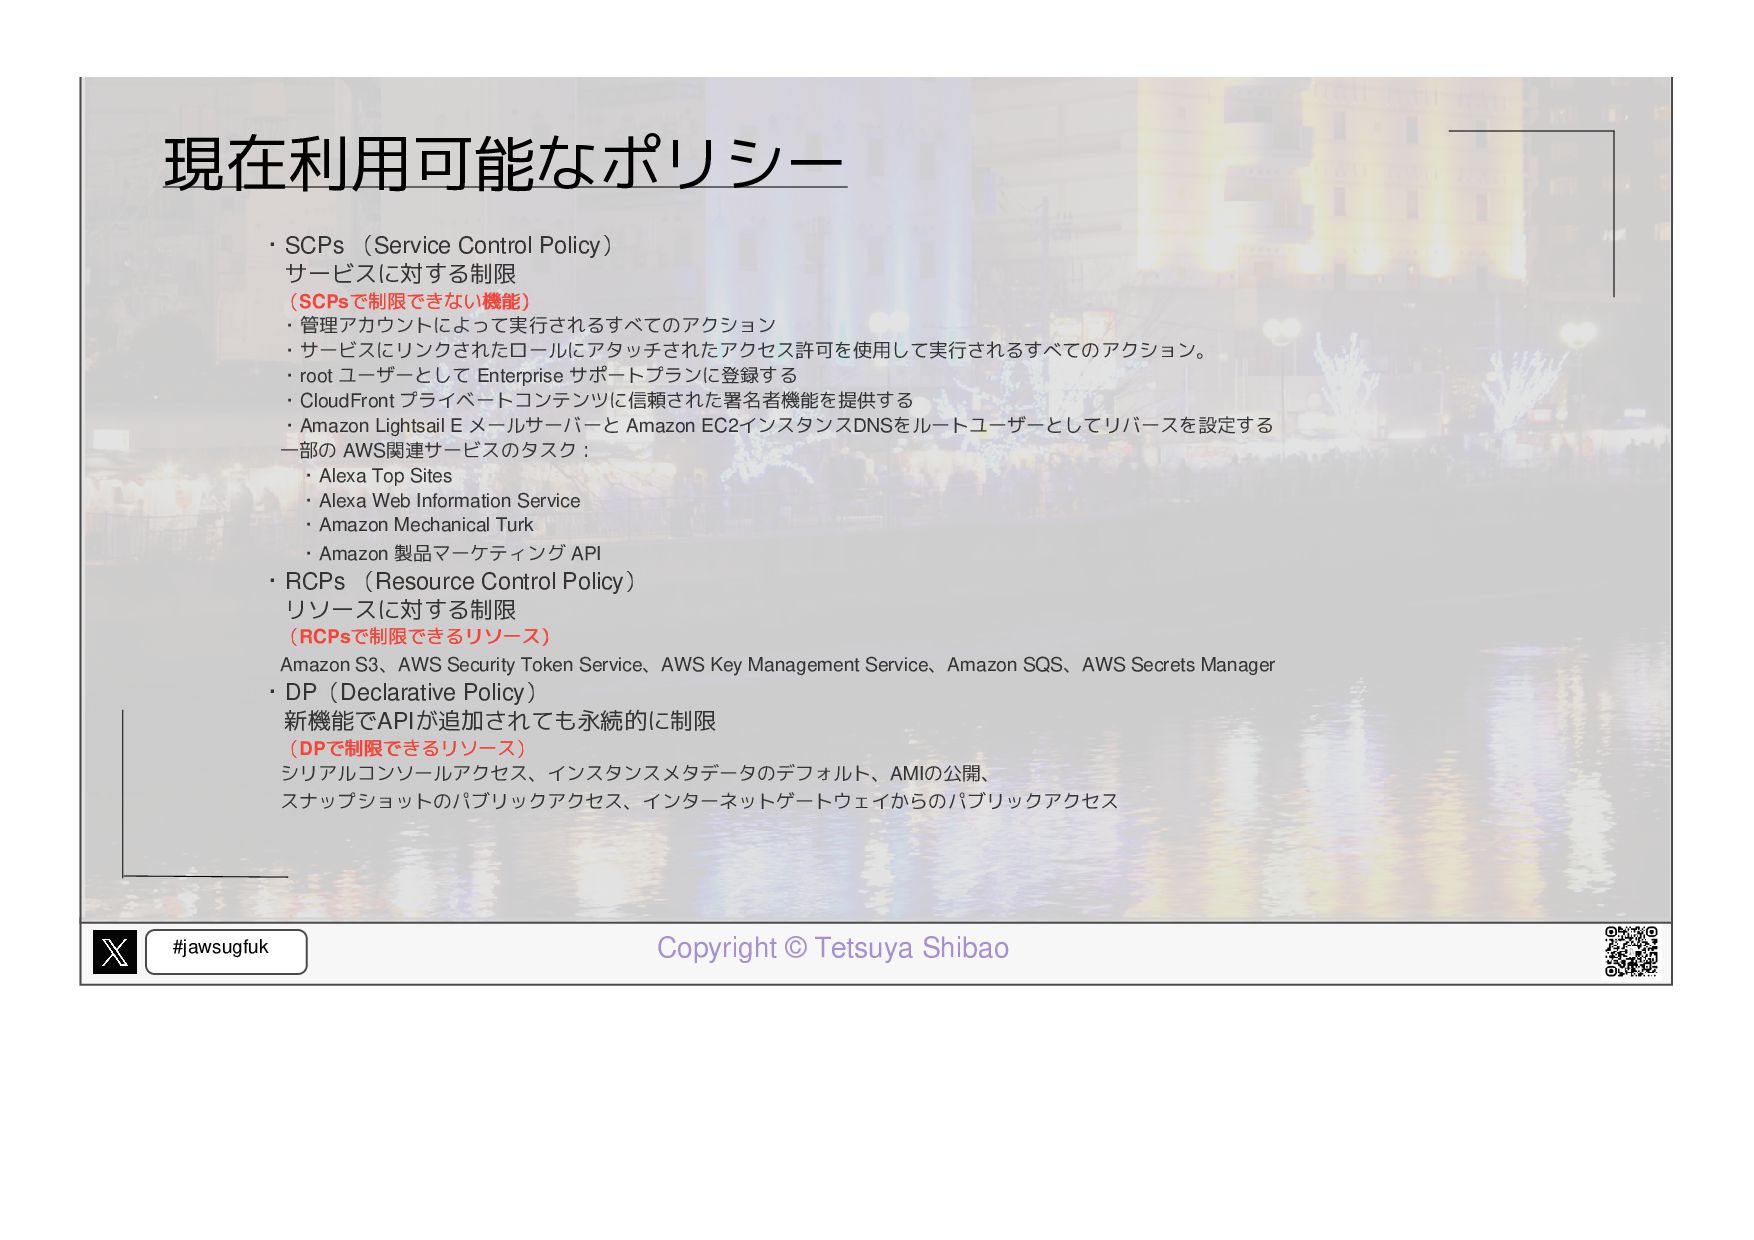
Copyright © Tetsuya Shibao #jawsugfuk 現在利用可能なポリシー ・SCPs (Service Control Policy)
サービスに対する制限 ( (SCPsで制限できない機能) で制限できない機能) ・管理アカウントによって実行されるすべてのアクション ・サービスにリンクされたロールにアタッチされたアクセス許可を使用して実行されるすべてのアクション。 ・root ユーザーとして Enterprise サポートプランに登録する ・CloudFront プライベートコンテンツに信頼された署名者機能を提供する ・Amazon Lightsail E メールサーバーと Amazon EC2インスタンスDNSをルートユーザーとしてリバースを設定する 一部の AWS関連サービスのタスク: ・Alexa Top Sites ・Alexa Web Information Service ・Amazon Mechanical Turk ・Amazon 製品マーケティング API ・RCPs (Resource Control Policy) リソースに対する制限 ( (RCPsで制限できるリソース) で制限できるリソース) Amazon S3、AWS Security Token Service、AWS Key Management Service、Amazon SQS、AWS Secrets Manager ・DP(Declarative Policy) 新機能でAPIが追加されても永続的に制限 ( (DPで制限できるリソース) で制限できるリソース) シリアルコンソールアクセス、インスタンスメタデータのデフォルト、AMIの公開、 スナップショットのパブリックアクセス、インターネットゲートウェイからのパブリックアクセス
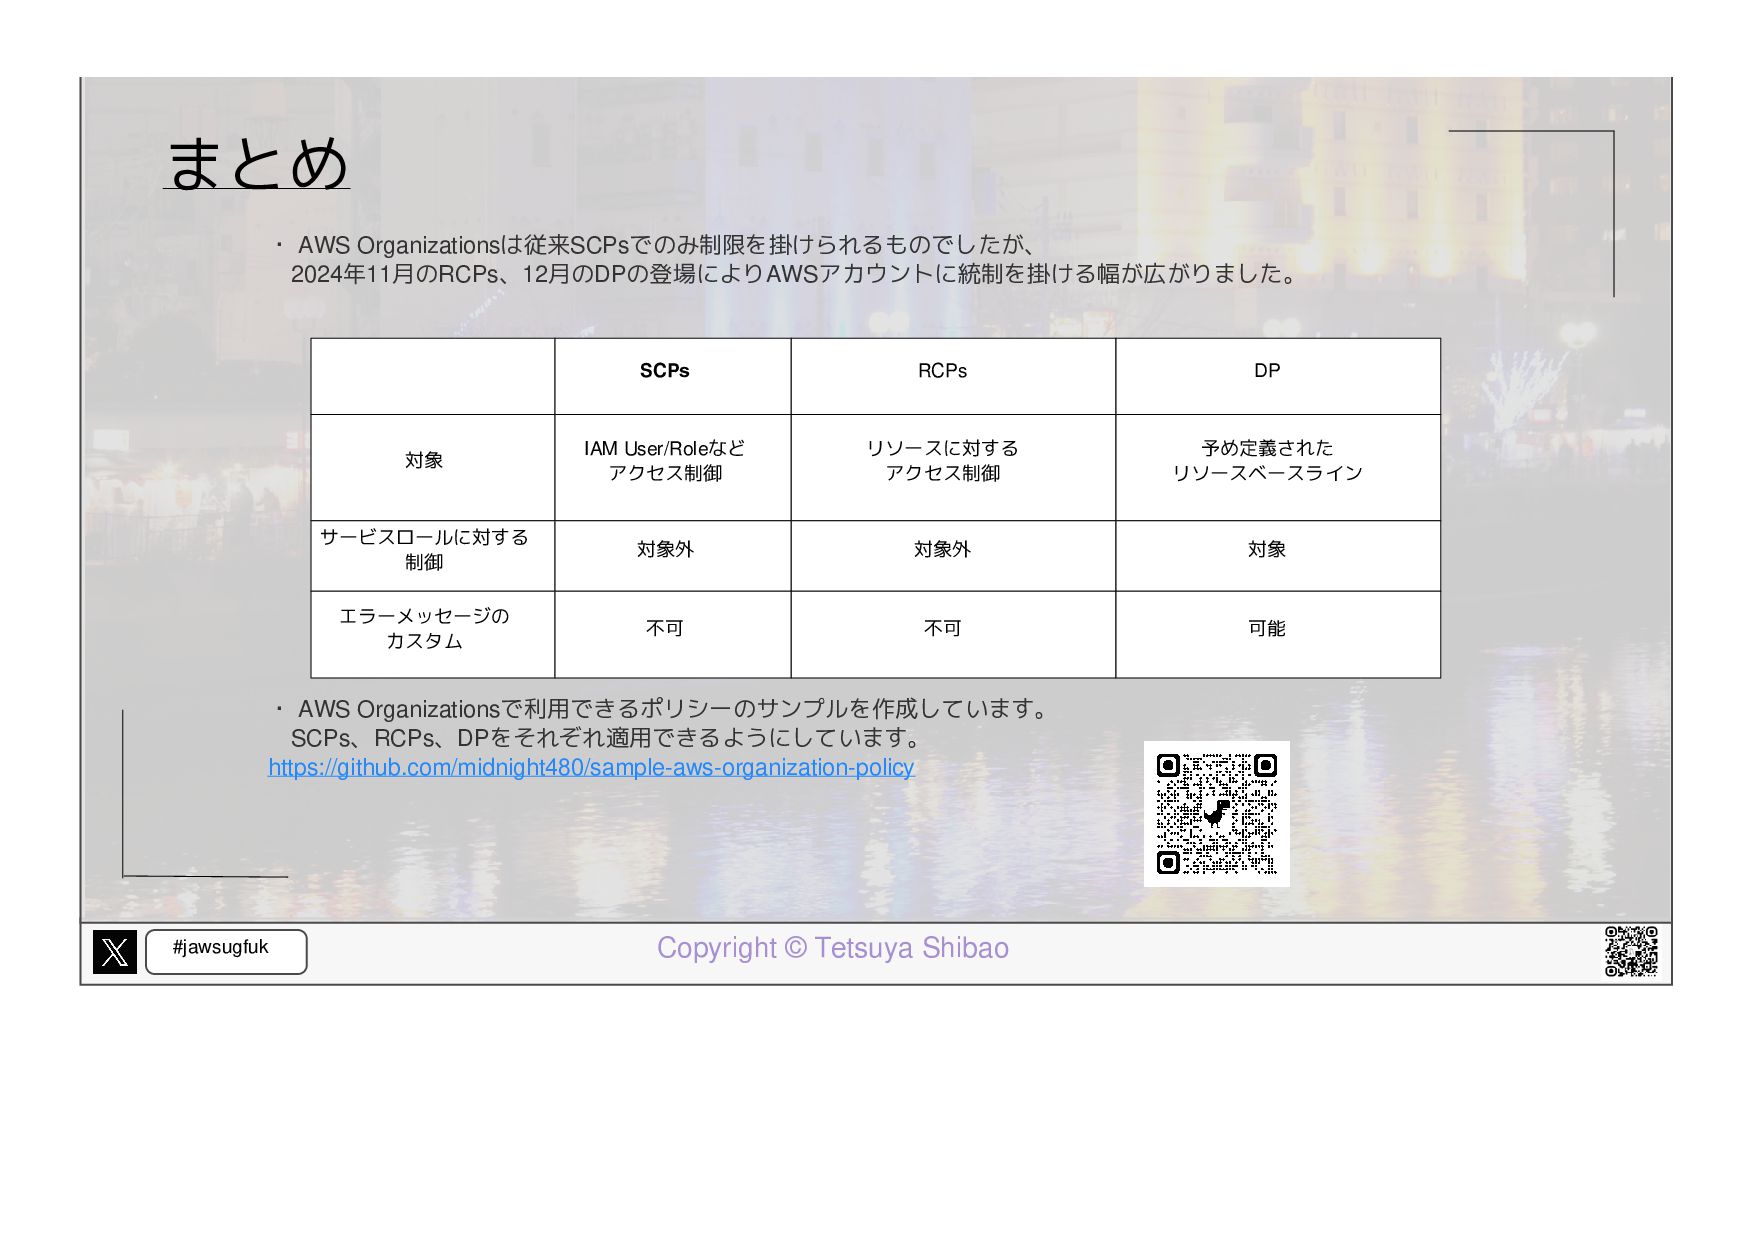
Copyright © Tetsuya Shibao #jawsugfuk まとめ ・ AWS Organizationsは従来SCPsでのみ制限を掛けられるものでしたが、 2024年11月のRCPs、12月のDPの登場によりAWSアカウントに統制を掛ける幅が広がりました。
・ AWS Organizationsで利用できるポリシーのサンプルを作成しています。 SCPs、RCPs、DPをそれぞれ適用できるようにしています。 https://github.com/midnight480/sample-aws-organization-policy SCPs RCPs DP 対象 IAM User/Roleなど アクセス制御 リソースに対する アクセス制御 予め定義された リソースベースライン サービスロールに対する 制御 対象外 対象外 対象 エラーメッセージの カスタム 不可 不可 可能
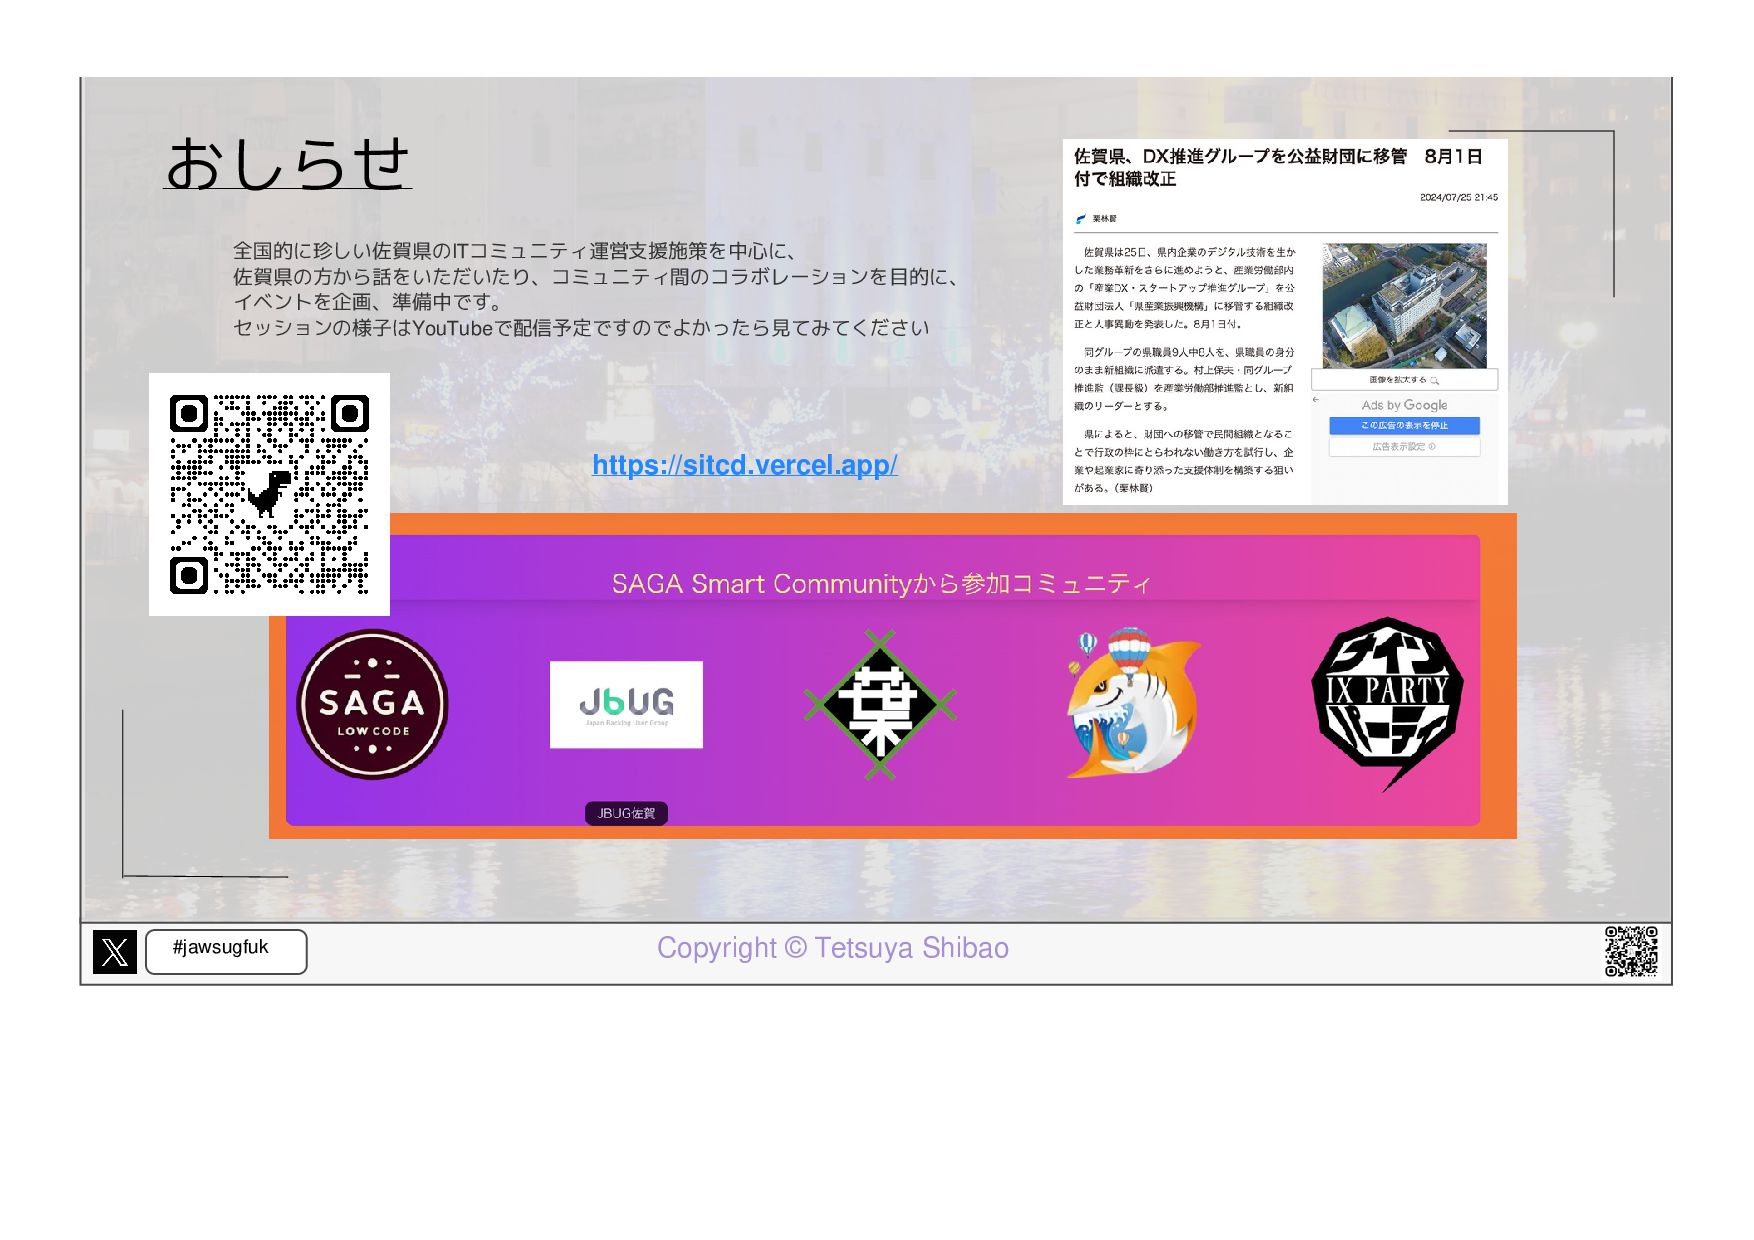
Copyright © Tetsuya Shibao #jawsugfuk https://sitcd.vercel.app/ 全国的に珍しい佐賀県のITコミュニティ運営支援施策を中心に、 佐賀県の方から話をいただいたり、コミュニティ間のコラボレーションを目的に、 イベントを企画、準備中です。 セッションの様子はYouTubeで配信予定ですのでよかったら見てみてください
おしらせ
Copyright © Tetsuya Shibao #jawsugfuk 2025-02-08 JAWS-UG福岡 Thanks for your
time. :) https://speakerdeck.com/midnight480 https://www.docswell.com/user/midnight480
More Decks by Tetsuya Shibao
See All by Tetsuya Shibao
佐賀 蔵めぐり〜佐賀の日本酒イベント運営管理アプリ〜
midnight480
0
58
20260906 Kiro Products
midnight480
0
81
20260228_JAWS-UG_SaGA_Kiro-CLI
midnight480
0
190
Intro SAGA Event Space
midnight480
0
450
JAWS-UG Saga for Beginners
midnight480
0
93
SAGA IT Community Day 2026 Winter 2025.12.20
midnight480
0
650
Kiroで実現する “Spec Driven Development”
midnight480
0
360
Kiro CLI 〜無料でここまでできる!〜
midnight480
0
400
AWS Summit Japan 2025 個人的参加レポート
midnight480
0
560
Other Decks in Technology
See All in Technology
あの日、見つかっていなかったらどうなっていたか
kazzpapa3
2
160
JAWSコミュニティに 参加して1年経った結果
ssakita
0
140
田んぼから始まる挑戦 〜新米農家の1年目〜
miu_crescent
PRO
0
200
Claude Codeで新規事業を伸ばせるか? Zennの試行錯誤の記録
wadayusuke
2
160
AIが会計業務の伴走者に。 マネーフォワード クラウド会計MCPサーバーで実現するAI前提の新しい業務プロセス
nobitabashi
0
110
SSFの現在地 ― CAEP/RISCからAI Identityへ
oidfj
0
430
Kiro Crew の Bot (続く役目を任せる窓口) | 目指せ Kiro マスター 12
inariku
PRO
2
370
Frontier Teams — Amazon は AI で「開発のやり方」をどう変えたのか
kmotohas
0
220
Kiro Web 入門 (サインインから、頼み方、PR の受け取り、クラウドの決まりまで) | 目指せ Kiro マスター 04
inariku
PRO
2
100
内製アプリとClaudeスキルのセキュリティチェック、 Backlogの課題で回しています。
ayaka_egaaa
0
180
AIエージェントの監視、思考を見るか行動を見るか / Monitoring AI Agents: Thoughts or Actions
yusukeshimizu
2
190
【Oracle AI SPOTLIGHT ウェビナー】【特別開催:日本語で解説!】Oracle AI World 2026 最新情報フィードバック
oracle4engineer
PRO
1
200
Featured
See All Featured
Evolution of real-time – Irina Nazarova, EuRuKo, 2024
irinanazarova
9
1.7k
Agile Leadership in an Agile Organization
kimpetersen
PRO
0
310
A Soul's Torment
seathinner
9
3.9k
Thoughts on Productivity
jonyablonski
76
5.5k
Paper Plane (Part 1)
katiecoart
PRO
3
12k
WENDY [Excerpt]
tessaabrams
15
40k
Designing for Performance
lara
612
70k
Marketing Yourself as an Engineer | Alaka | Gurzu
gurzu
0
370
Collaborative Software Design: How to facilitate domain modelling decisions
baasie
1
380
Easily Structure & Communicate Ideas using Wireframe
afnizarnur
194
17k
The browser strikes back
jonoalderson
0
1.9k
State of Search Keynote: SEO is Dead Long Live SEO
ryanjones
0
350


 SiteGround - Reliable hosting with speed, security, and support you can count on.


 midnight480
 kazzpapa3
 ssakita
 miu_crescent
 wadayusuke
 nobitabashi
 oidfj
 inariku
 kmotohas
 ayaka_egaaa
 yusukeshimizu
 oracle4engineer
 irinanazarova
 kimpetersen
 seathinner
 jonyablonski
 katiecoart
 tessaabrams
 lara
 gurzu
 baasie
 afnizarnur
 jonoalderson
 ryanjones