Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
CSPMとのつきあい方
Search
NantokaNare
February 28, 2025
Technology
380
0
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
CSPMとのつきあい方
NantokaNare
February 28, 2025
Other Decks in Technology
See All in Technology
ブラウザとサーバーから考えるAI時代のフロントエンド監視
shogo4131
3
990
Webの常識が通じないHTMLメールのダークモード
teamlab
PRO
0
130
Refining Active Record
shugo
0
160
Active Record Connection Adaptersにおける長年の課題に再び取り組む
yahonda
0
200
日本語に強いオープンな大規模言語モデル「LLM-jp」
odashi
5
1.1k
AI時代のPRレビューにどう向き合うか?
kairim0
1
240
DevelopersIO 2026 知識の地図を描く ─ オントロジーとは何か?
ishikawa_satoru
1
1.7k
Metadata - Section 1: HTML Basics
mohab1
0
120
継続的なAIコスト最適化
bgpat
1
350
夫婦で子育てするための育児標準化
codmoninc
PRO
0
410
「Docker Desktop不要の時代」は 来たのか?
ueponx
0
790
専門領域のAIをどう評価するか
bengo4com
2
260
Featured
See All Featured
What the history of the web can teach us about the future of AI
inesmontani
PRO
2
740
Producing Creativity
orderedlist
PRO
348
41k
Digital Projects Gone Horribly Wrong (And the UX Pros Who Still Save the Day) - Dean Schuster
uxyall
1
3.4k
Thoughts on Productivity
jonyablonski
76
5.4k
The Anti-SEO Checklist Checklist. Pubcon Cyber Week
ryanjones
0
270
Building Better People: How to give real-time feedback that sticks.
wjessup
371
20k
Distributed Sagas: A Protocol for Coordinating Microservices
caitiem20
333
23k
Unlocking the hidden potential of vector embeddings in international SEO
frankvandijk
0
990
Reality Check: Gamification 10 Years Later
codingconduct
0
2.3k
Designing Powerful Visuals for Engaging Learning
tmiket
1
610
Navigating Weather and Climate Data
rabernat
0
560
Color Theory Basics | Prateek | Gurzu
gurzu
1
490
Transcript
1 CSPMとのつきあい方 2025/02/28@CloudSec JP #001
2 2 今日のお話で伝えたいこと CSPMと仲良くなろう! • CSPMにユーザとして期待する点 • CSPMにユーザとして期待しない方が良い点 • ユーザ自身で見るべき観点
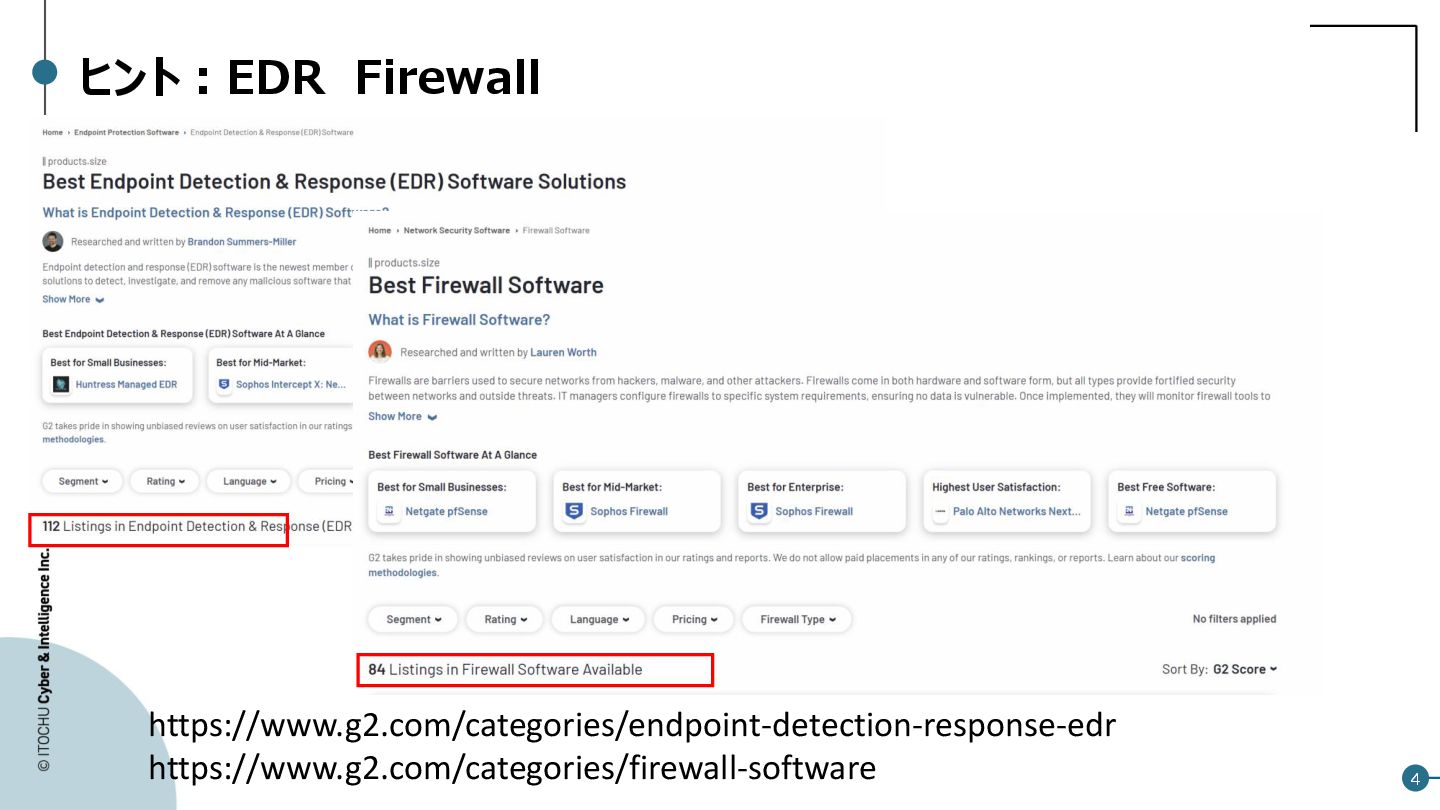
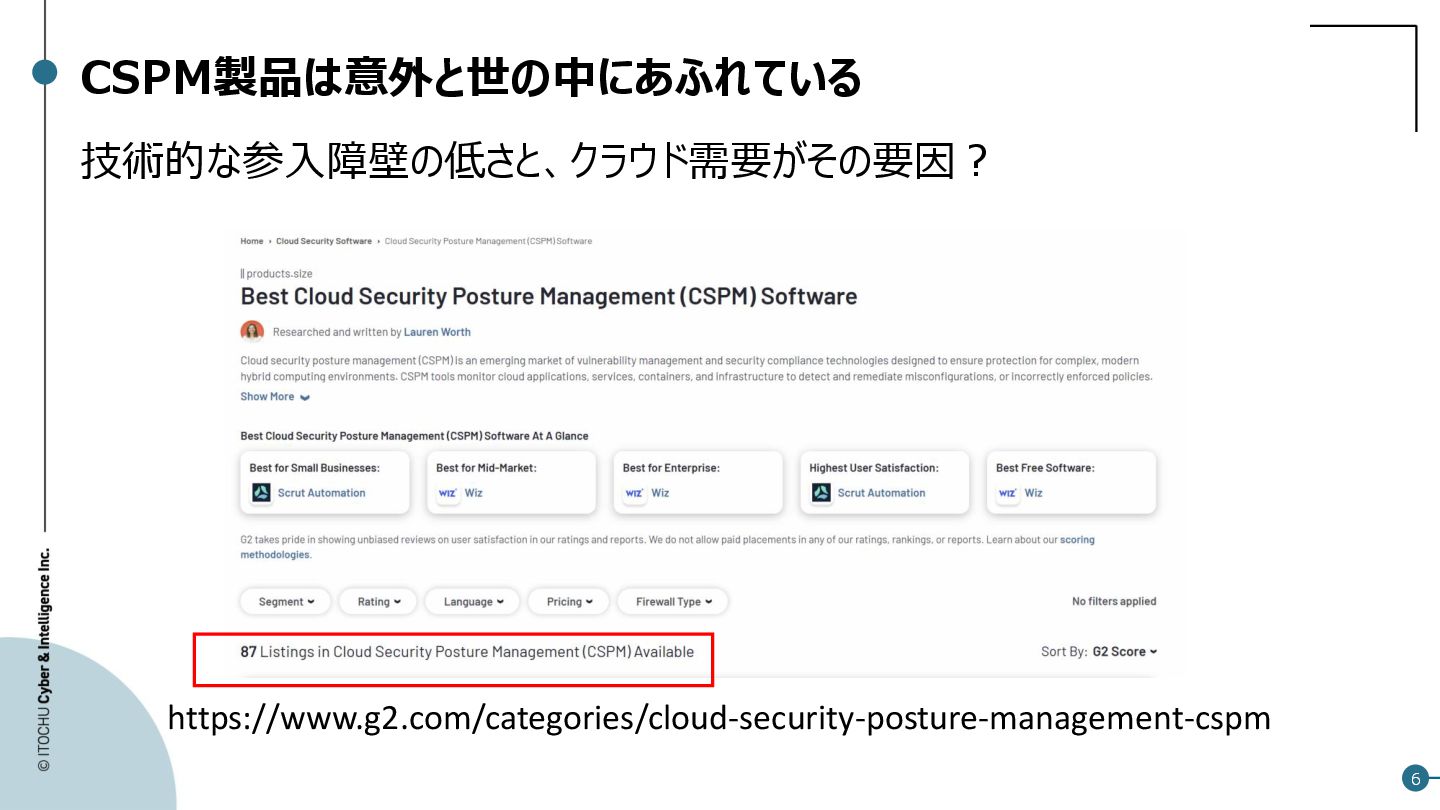
3 3 本題に入る前に。。 CSPM製品はこの世にどれくらいあるでしょうか?
4 4 ヒント:EDR Firewall https://www.g2.com/categories/endpoint-detection-response-edr https://www.g2.com/categories/firewall-software
5 5 ヒント:CIEM SSPM CNAPP https://www.g2.com/categories/cloud-infrastructure-entitlement-management-ciem https://www.g2.com/categories/saas-security-posture-management-sspm-solutions https://www.g2.com/categories/cloud-native-application-protection-platform-cnapp
6 6 CSPM製品は意外と世の中にあふれている 技術的な参入障壁の低さと、クラウド需要がその要因? https://www.g2.com/categories/cloud-security-posture-management-cspm
7 7 なぜ今CSPMの話をする? • CSPMについて(ベンダーフラットに)語った資料無くない? • 市場が成熟してきた一方でユーザ側の知見を公開しているナレッジは少ない • 特にサードパーティのCSPMはベンダー提供の情報が多い。 •
これまでいくつかのCSPMを触って感じている、CSPMの理想と限界について共 有します。
8 8 アジェンダ • CSPMの理想 • CSPMの限界 • CSPMとのつきあい方
9 9 注意 • 特定のベンダーを貶めたり持ち上げる意図はありません。 • あくまで現時点で調査/検証による見解です。
10 10 CSPMの理想
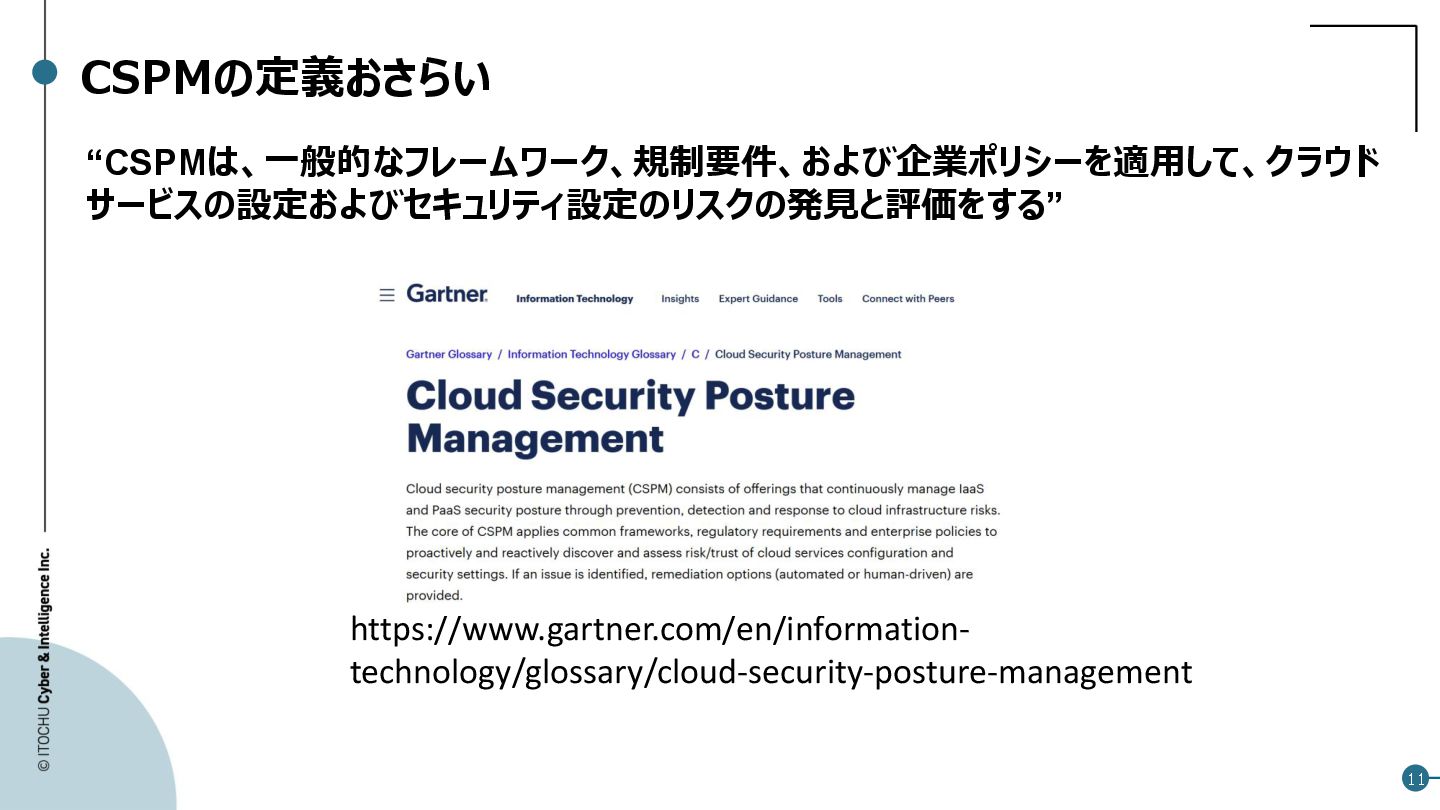
11 11 CSPMの定義おさらい https://www.gartner.com/en/information- technology/glossary/cloud-security-posture-management “CSPMは、一般的なフレームワーク、規制要件、および企業ポリシーを適用して、クラウド サービスの設定およびセキュリティ設定のリスクの発見と評価をする”
12 12 なぜCSPMを使うのか 継続的にクラウドリスクの評価が出来る仕組みの現実案がCSPM。 • 膨大にあるリソースを人力でリスク評価するのは非現実的。 • 頻繁にリソースの増減や変更のあるクラウド環境では、ワンショットの脆弱性診断だ けでは不十分。
13 13 CSPMに求められる要素 仕組みとして機能させるために「楽して運用できる」が不可欠。 • CSPMの運用で害がある要素 • 重要でないアラートがたくさん出てくる。 • 環境ごとにチューニングが必要。
• 修正方法が分からない or 間違った修正方法で余計なコスト発生
14 14 理想のCSPM像 CSPM入れたら、勝手にいい感じにセキュリティリスク評価してくれる • クラウド上のセキュリティリスクになりうるすべてのリソースや設定を監視 • 意図的な設定であるかも加味して、重大な脆弱性を正確に検知する。 • 修正方法を見れば、だれでも修正ができる。
15 15 CSPMの限界
16 16 そもそもCSPMの仕組み • クラウドベンダーが提供するAPIで構成情報を取得。 • ロジックを書いて機械的に脆弱な状態かを判断する SSHがインターネットに公開さ れているリソースを検知したい 場合、Security
Groupの構成情報 を取得し、 toPortが22でipRangesが0.0.0.0/0 の設定を検知するロジックを書 く
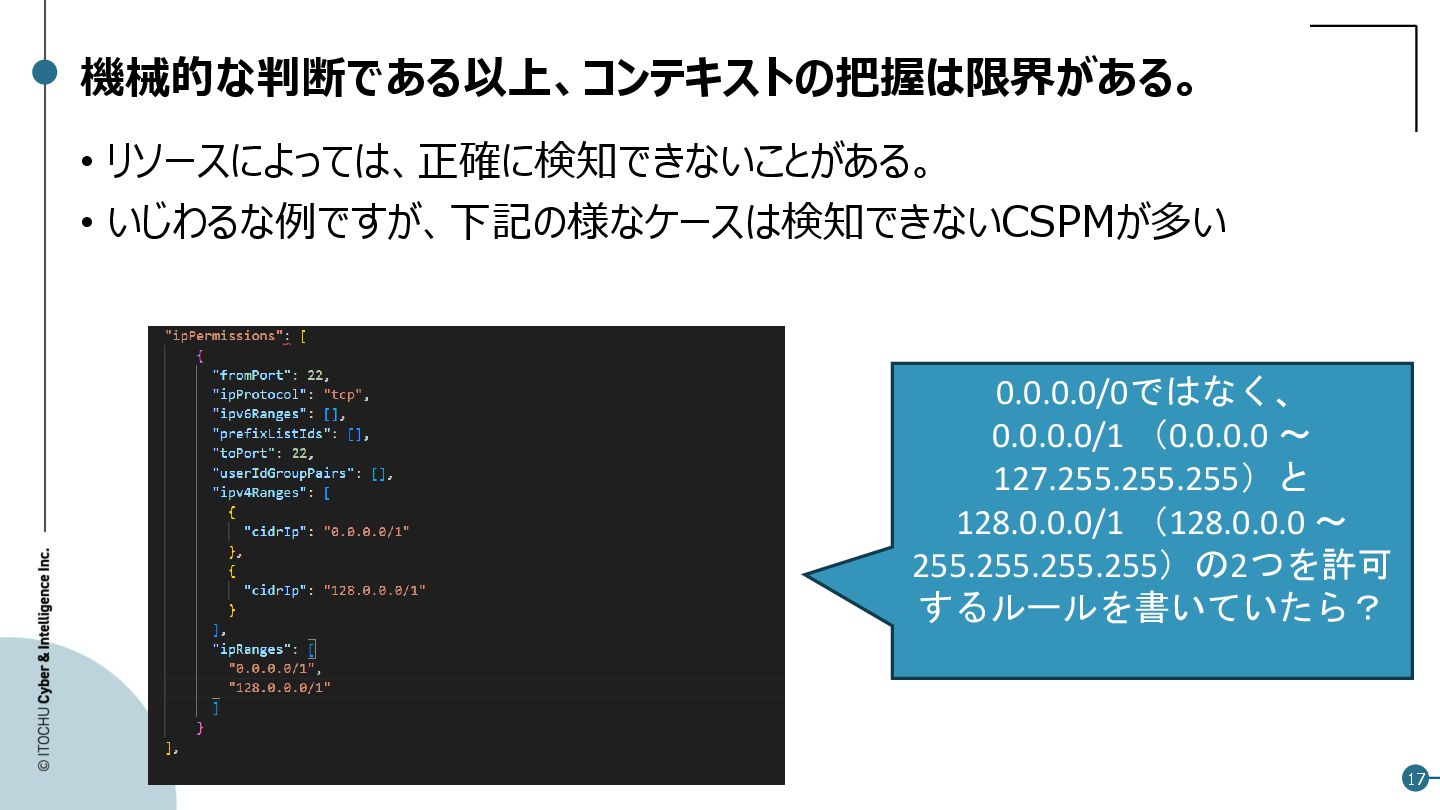
17 17 機械的な判断である以上、コンテキストの把握は限界がある。 • リソースによっては、正確に検知できないことがある。 • いじわるな例ですが、下記の様なケースは検知できないCSPMが多い 0.0.0.0/0ではなく、 0.0.0.0/1 (0.0.0.0
~ 127.255.255.255)と 128.0.0.0/1 (128.0.0.0 ~ 255.255.255.255)の2つを許可 するルールを書いていたら?
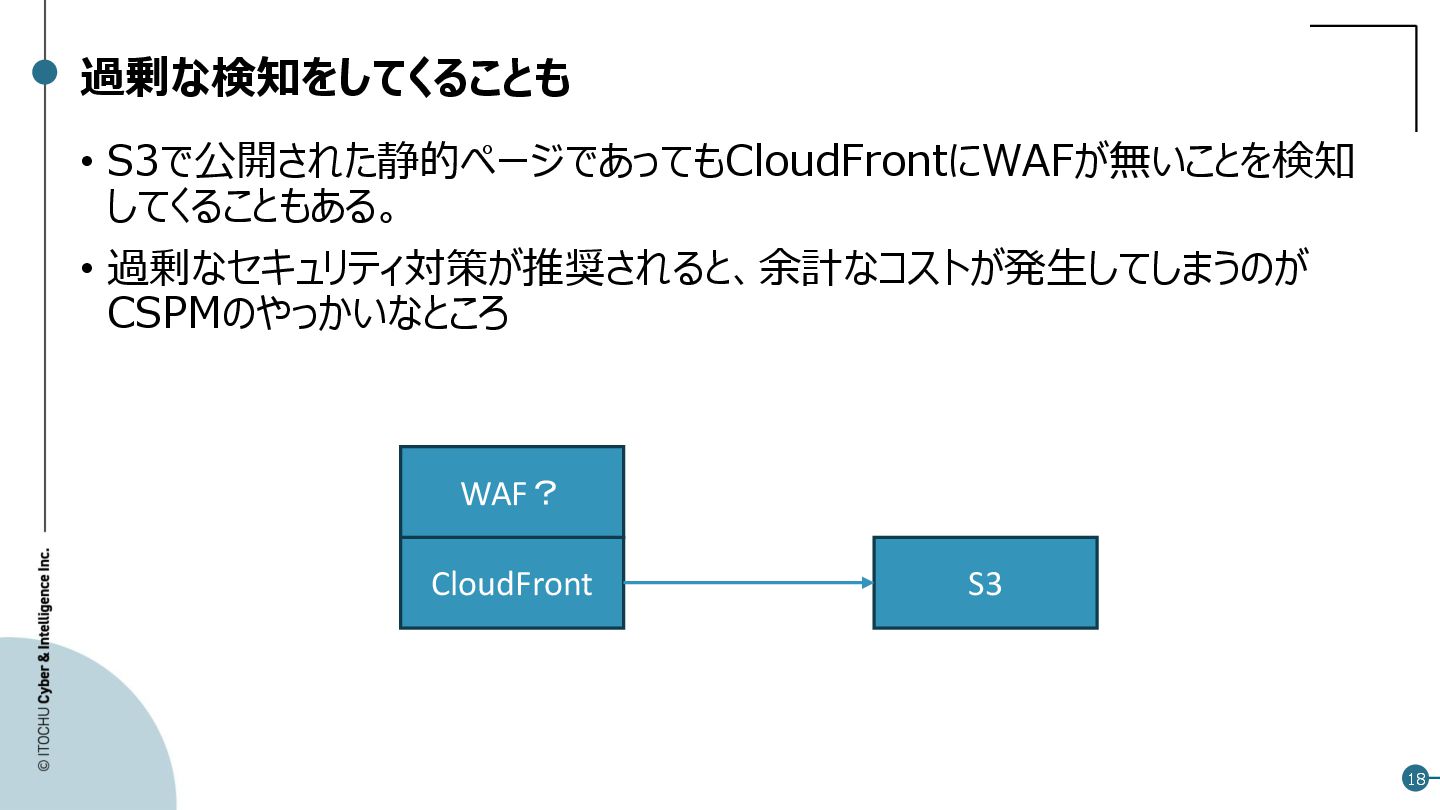
18 18 過剰な検知をしてくることも • S3で公開された静的ページであってもCloudFrontにWAFが無いことを検知 してくることもある。 • 過剰なセキュリティ対策が推奨されると、余計なコストが発生してしまうのが CSPMのやっかいなところ CloudFront
S3 WAF?
19 19 CSPMの限界 このように機械的な仕組みでやる以上、正確な検知はある程度妥協が必要。 • 次の様な設定はCSPMに正確性を求めること難しく、期待するべきでない観 点と考えている。 CSPMが苦手な領域 例 コンテキストによって判断
が分かれるもの ・複数の設定値を組み合わせることで脆弱に なる項目(ネットワークの設定などに多い) ・意図的に設定をすることが想定される項目 実装方法が多岐にわたるよ うな設定 ・通知の仕組み 権限周りの詳細な精査 ・カスタムロールの中身まで紐解く検査 ・プリンシパルの特性を把握した精査 APIが提供されていないサー ビス ・Entra IDの一部設定はAPIで構成取得が出来な い。
20 20 CSPMとのつきあい方
21 21 CSPMは微妙なのか? 過剰な期待は禁物。 • ある程度の網羅性は期待してよい。 • 簡単に評価の仕組みが手に入る手軽さもありがたい
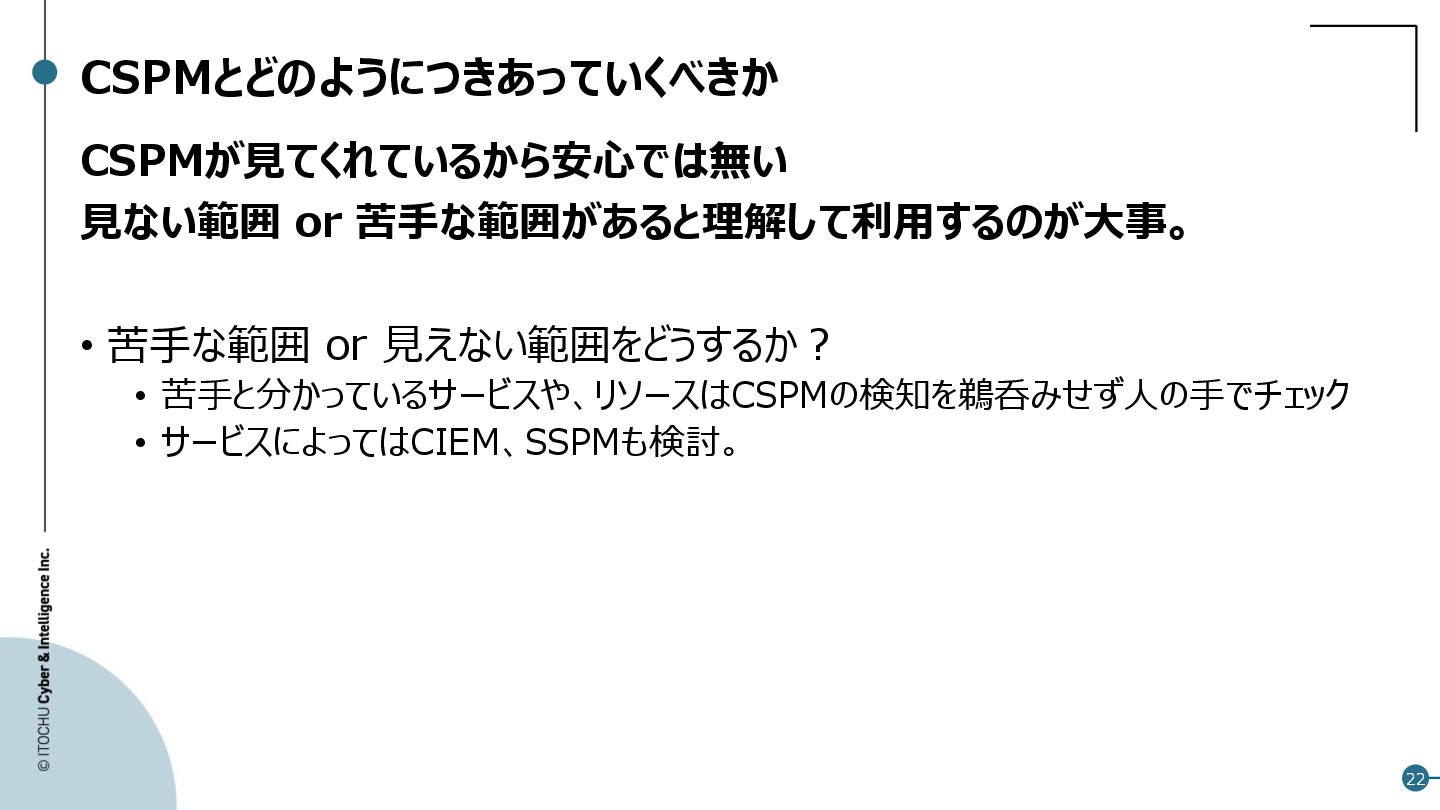
22 22 CSPMとどのようにつきあっていくべきか CSPMが見てくれているから安心では無い 見ない範囲 or 苦手な範囲があると理解して利用するのが大事。 • 苦手な範囲 or
見えない範囲をどうするか? • 苦手と分かっているサービスや、リソースはCSPMの検知を鵜呑みせず人の手でチェック • サービスによってはCIEM、SSPMも検討。
23 23 最後に • 具体的に苦手な項目や検知できない項目はリサーチ途中。今後の CloudSecで発表するかも?


 shogo4131
 teamlab
 shugo
 yahonda
 odashi
 kairim0
 ishikawa_satoru
 mohab1
 bgpat
 codmoninc
 ueponx
 bengo4com
 inesmontani
 orderedlist
 uxyall
 jonyablonski
 ryanjones
 wjessup
 caitiem20
 frankvandijk
 codingconduct
 tmiket
 rabernat
 gurzu