Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
AIエージェントのための 隔離された安全なインフラ設計
Search
NearMeの技術発表資料です
PRO
October 09, 2026
4
0
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
AIエージェントのための 隔離された安全なインフラ設計
NearMeの技術発表資料です
PRO
October 09, 2026
More Decks by NearMeの技術発表資料です
See All by NearMeの技術発表資料です
Claude Code × git worktree で並列開発 (続き) -差分のサービスだけを併設する-
nearme_tech
PRO
1
65
Claude Code × git worktree で並列開発 — サブモジュール構成のリポジトリで成立させる —
nearme_tech
PRO
0
77
LLM + 強化学習
nearme_tech
PRO
0
34
PosthogのA/Bテスト機能の紹介
nearme_tech
PRO
1
100
AIフレンドリーなプロダクトに向けて
nearme_tech
PRO
2
69
初めてのLean言語
nearme_tech
PRO
0
110
Apache Airflow Workflow orchestration without turning cron into spaghetti
nearme_tech
PRO
2
46
実務で役立つ幾何学 ボロノイ図の基礎から グラフ・ネットワーク応用まで
nearme_tech
PRO
1
86
SQL/ID抽出タスクから考える 実践的なハルシネーション対策
nearme_tech
PRO
1
94
Featured
See All Featured
Design in an AI World
tapps
1
350
Navigating Algorithm Shifts & AI Overviews - #SMXNext
aleyda
1
1.6k
AI Search: Implications for SEO and How to Move Forward - #ShenzhenSEOConference
aleyda
1
1.4k
DevOps and Value Stream Thinking: Enabling flow, efficiency and business value
helenjbeal
1
400
How GitHub (no longer) Works
holman
316
150k
Jamie Indigo - Trashchat’s Guide to Black Boxes: Technical SEO Tactics for LLMs
techseoconnect
PRO
0
690
Code Review Best Practice
trishagee
74
20k
Imperfection Machines: The Place of Print at Facebook
scottboms
270
14k
The Pragmatic Product Professional
lauravandoore
37
7.5k
A brief & incomplete history of UX Design for the World Wide Web: 1989–2019
jct
2
530
A Soul's Torment
seathinner
8
3.7k
The Psychology of Web Performance [Beyond Tellerrand 2023]
tammyeverts
49
3.6k
Transcript
AIエージェントのための 隔離された安全なインフラ設計 2026-10-09 第154回NearMe技術勉強会 Takuma KAKINOUE 0
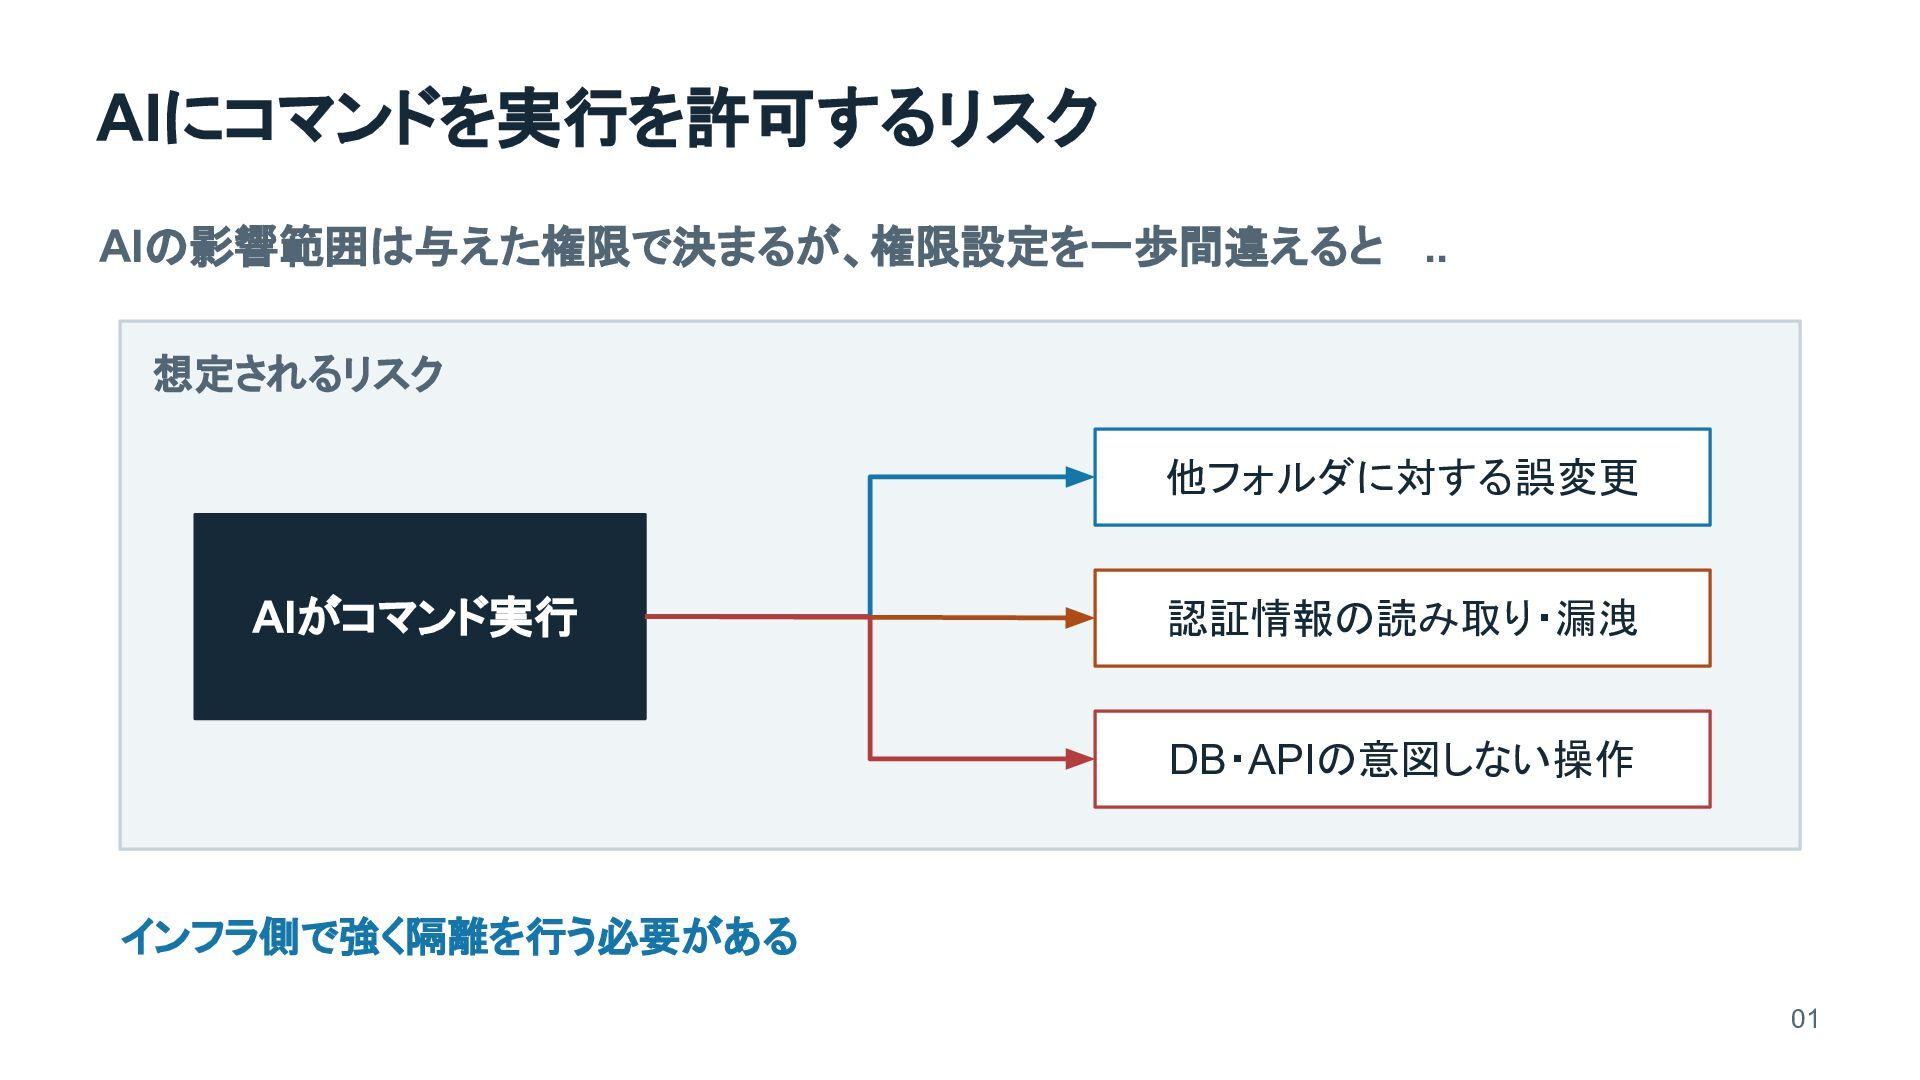
AIにコマンドを実行を許可するリスク AIの影響範囲は与えた権限で決まるが、権限設定を一歩間違えると .. 想定されるリスク 他フォルダに対する誤変更 AIがコマンド実行 認証情報の読み取り・漏洩 DB・APIの意図しない操作 インフラ側で強く隔離を行う必要がある 01
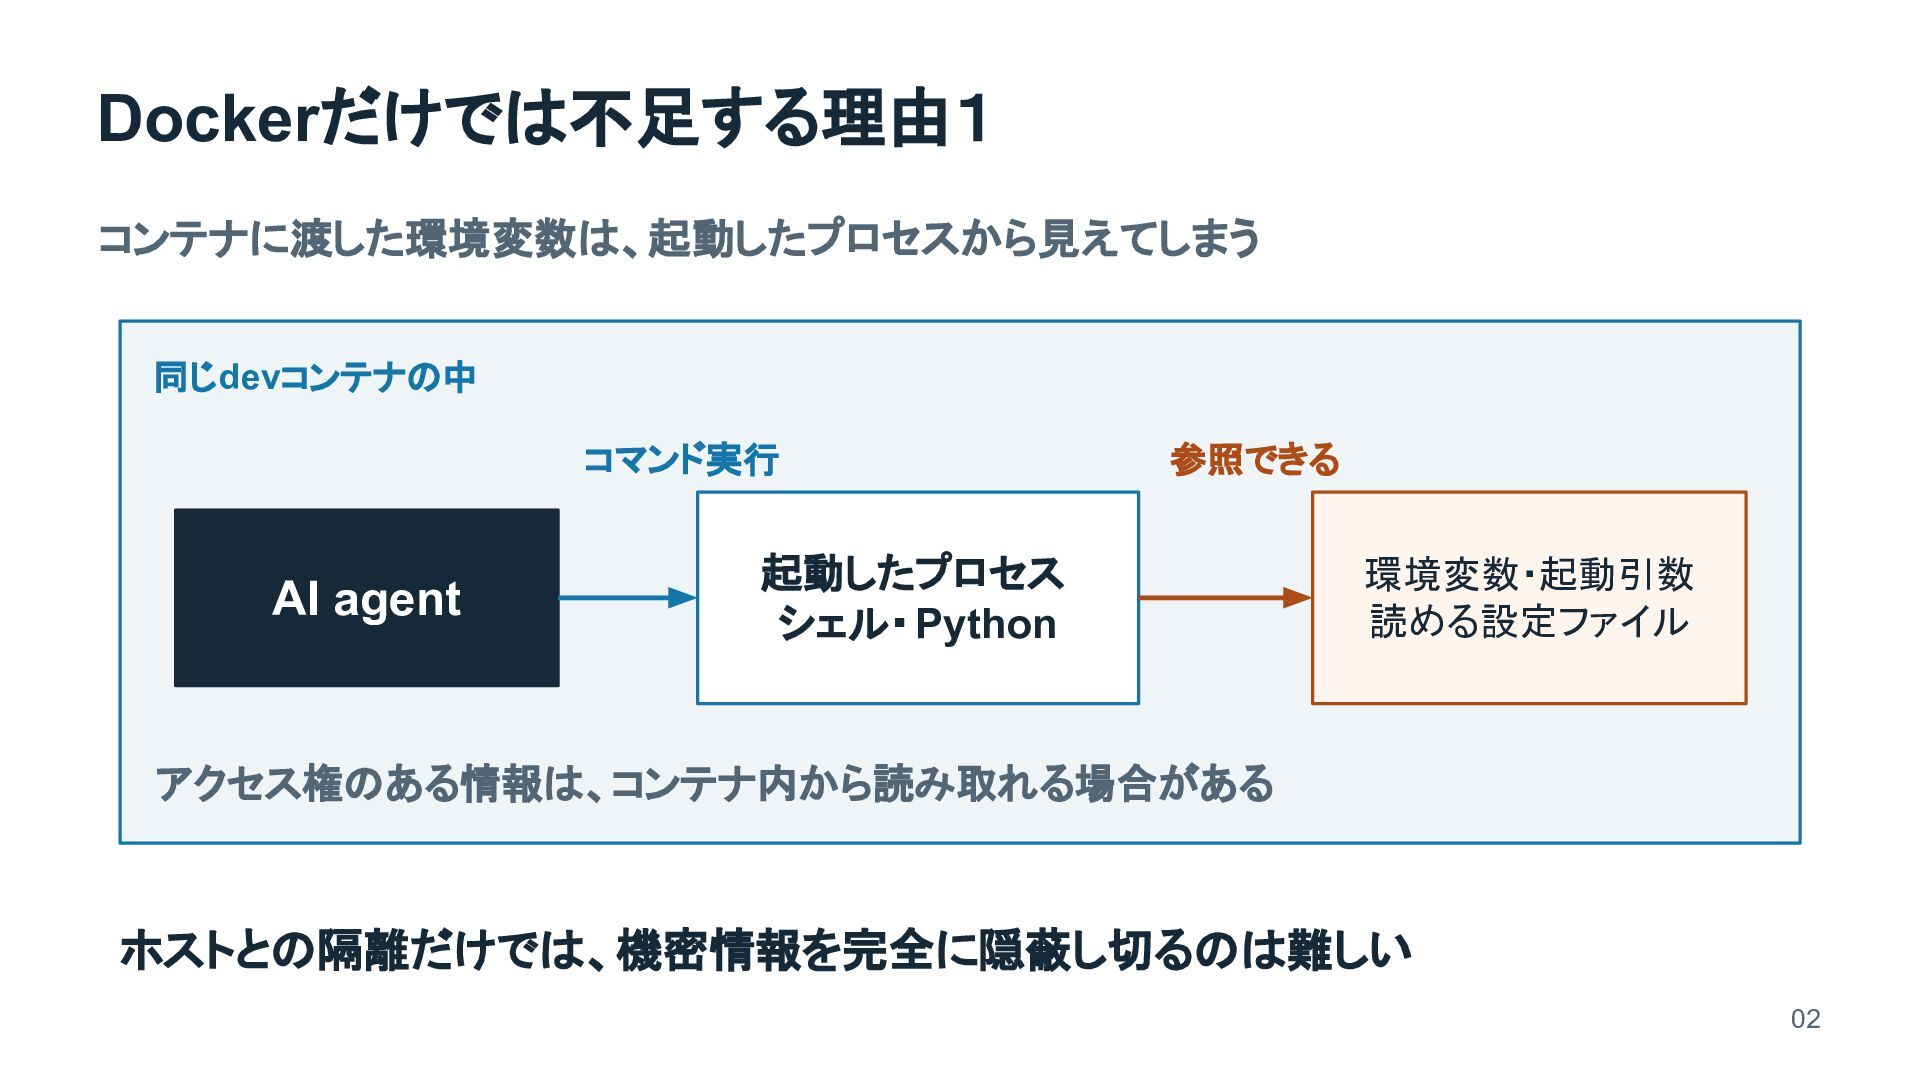
Dockerだけでは不足する理由1 コンテナに渡した環境変数は、起動したプロセスから見えてしまう 同じdevコンテナの中 コマンド実行 AI agent 参照できる 起動したプロセス シェル・ Python
環境変数・起動引数 読める設定ファイル アクセス権のある情報は、コンテナ内から読み取れる場合がある ホストとの隔離だけでは、機密情報を完全に隠蔽し切るのは難しい 02
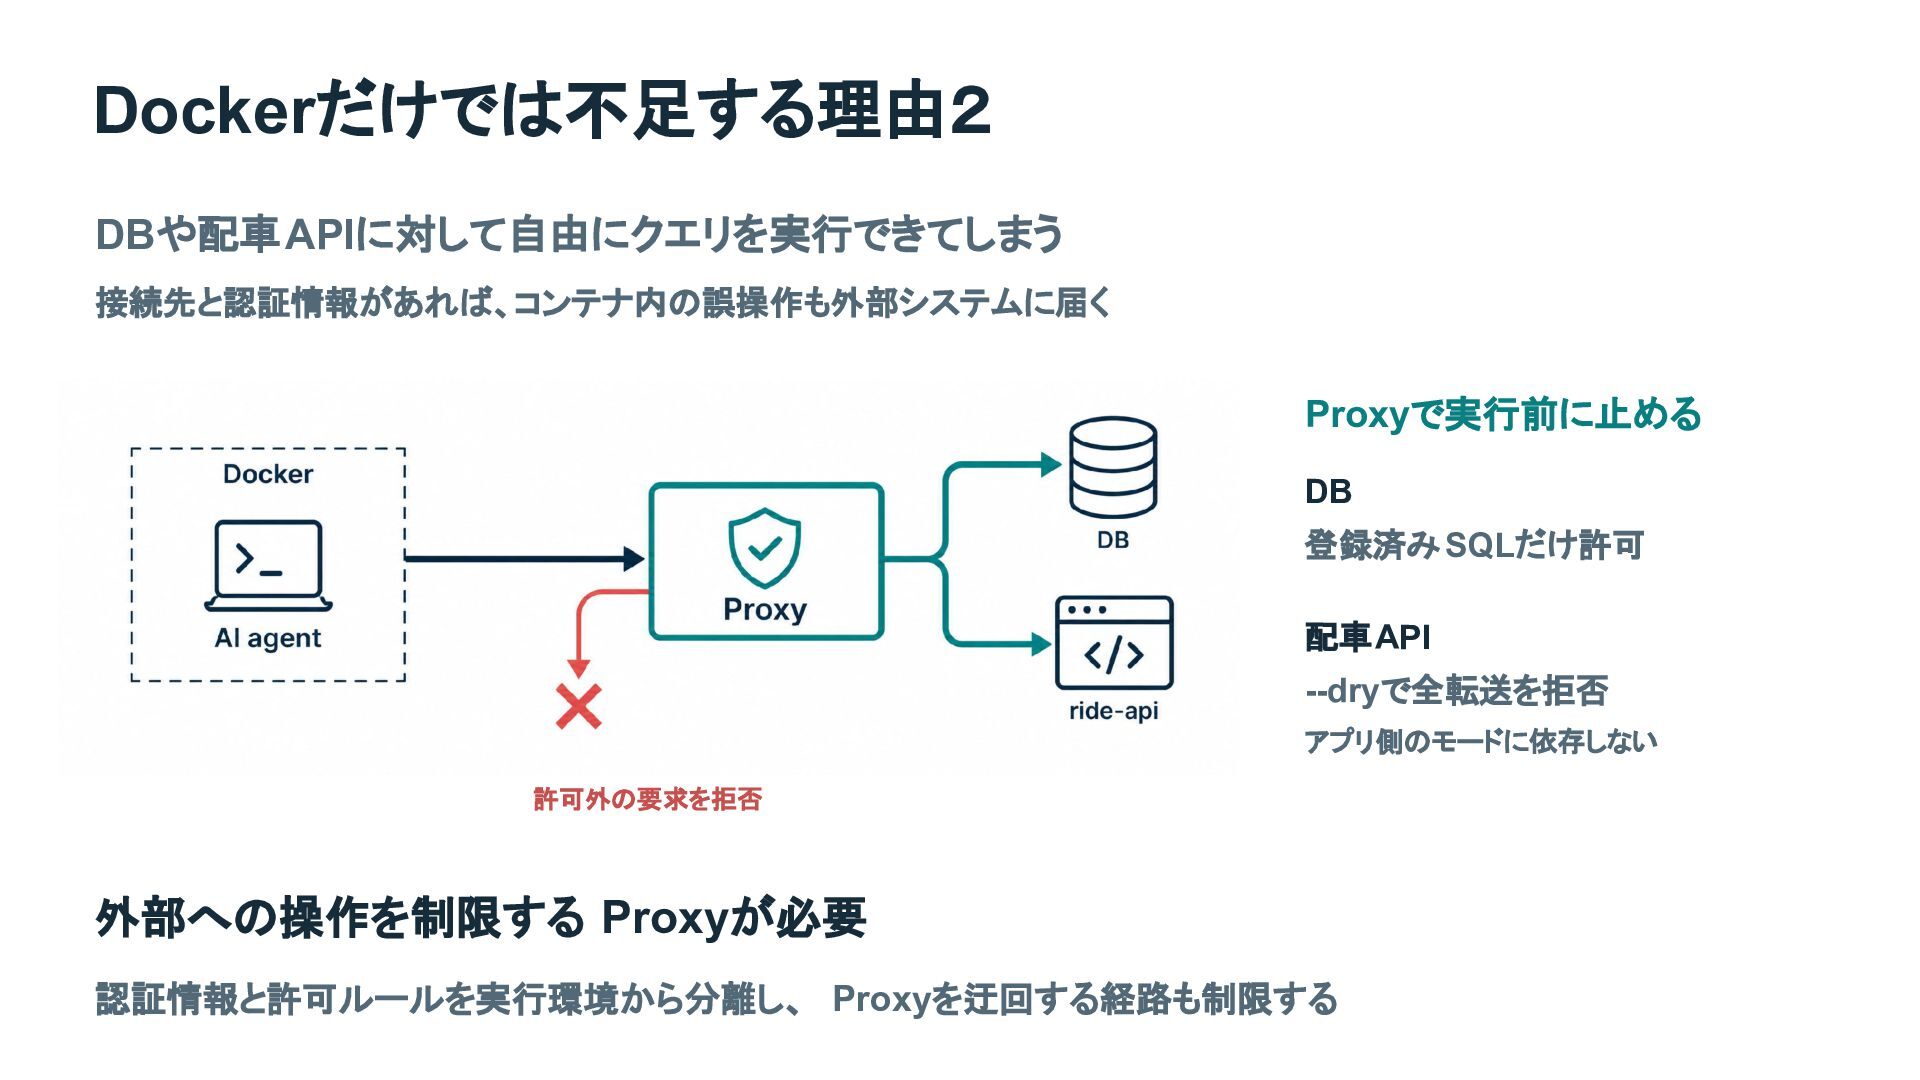
Dockerだけでは不足する理由2 DBや配車APIに対して自由にクエリを実行できてしまう 接続先と認証情報があれば、コンテナ内の誤操作も外部システムに届く Proxyで実行前に止める DB 登録済み SQLだけ許可 配車API --dryで全転送を拒否 アプリ側のモードに依存しない
許可外の要求を拒否 外部への操作を制限する Proxyが必要 認証情報と許可ルールを実行環境から分離し、 Proxyを迂回する経路も制限する
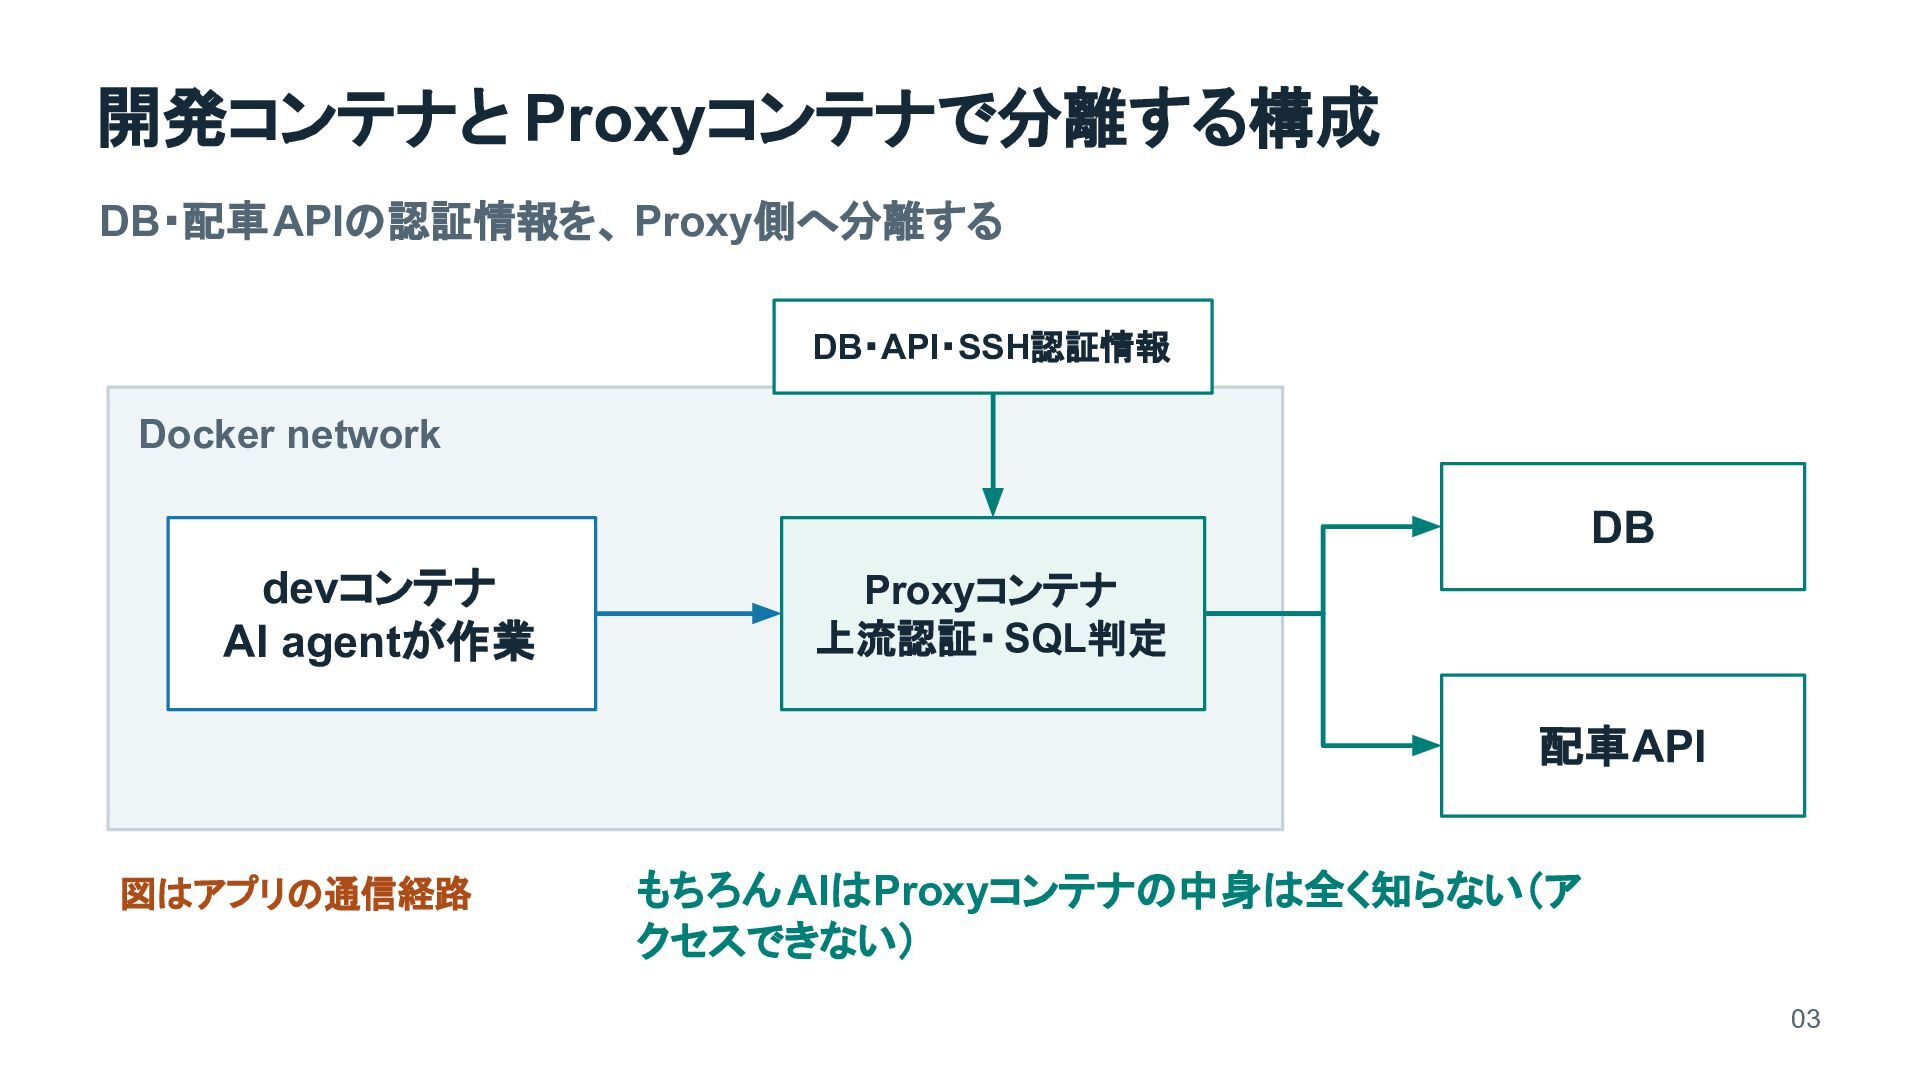
開発コンテナと Proxyコンテナで分離する構成 DB・配車APIの認証情報を、 Proxy側へ分離する DB・API・SSH認証情報 Docker network DB devコンテナ AI
agentが作業 Proxyコンテナ 上流認証・ SQL判定 配車API 図はアプリの通信経路 もちろん AIはProxyコンテナの中身は全く知らない(ア クセスできない) 03
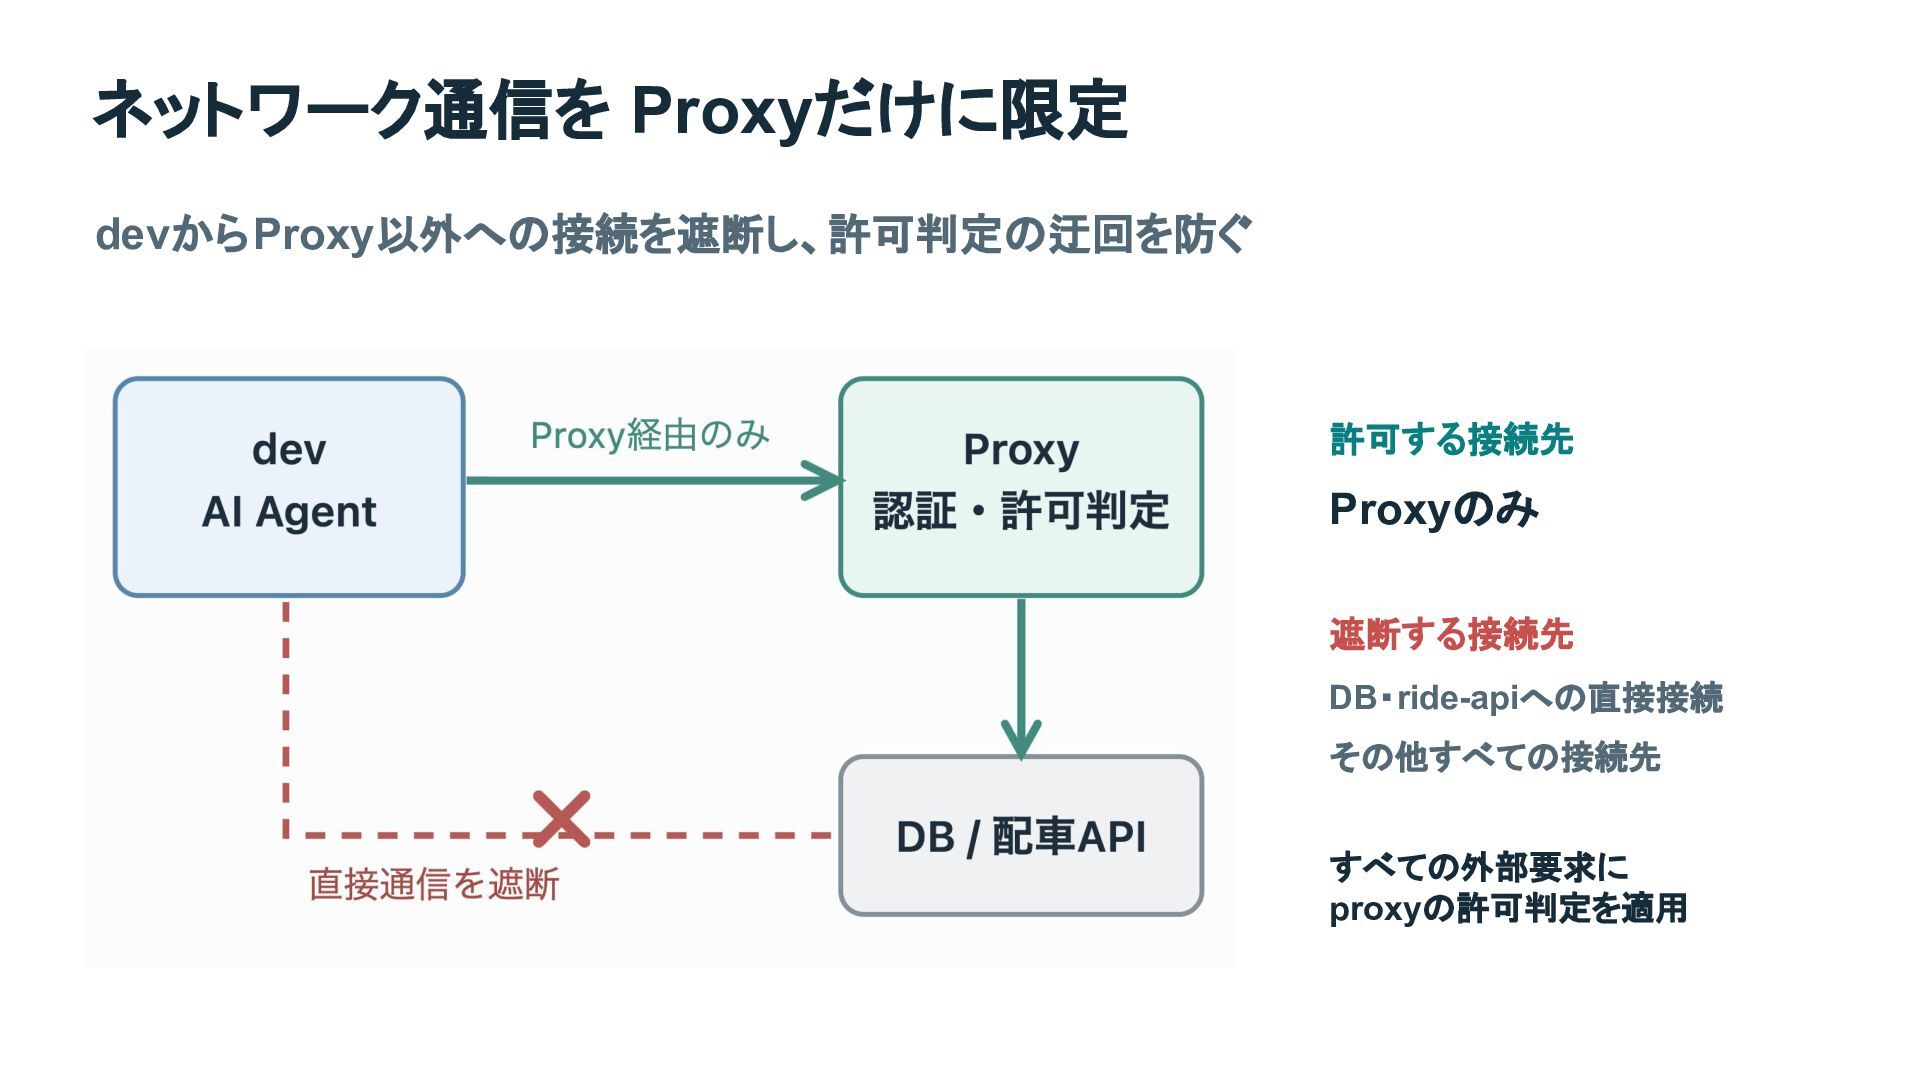
ネットワーク通信を Proxyだけに限定 devからProxy以外への接続を遮断し、許可判定の迂回を防ぐ 許可する接続先 Proxyのみ 遮断する接続先 DB・ride-apiへの直接接続 その他すべての接続先 すべての外部要求に proxyの許可判定を適用
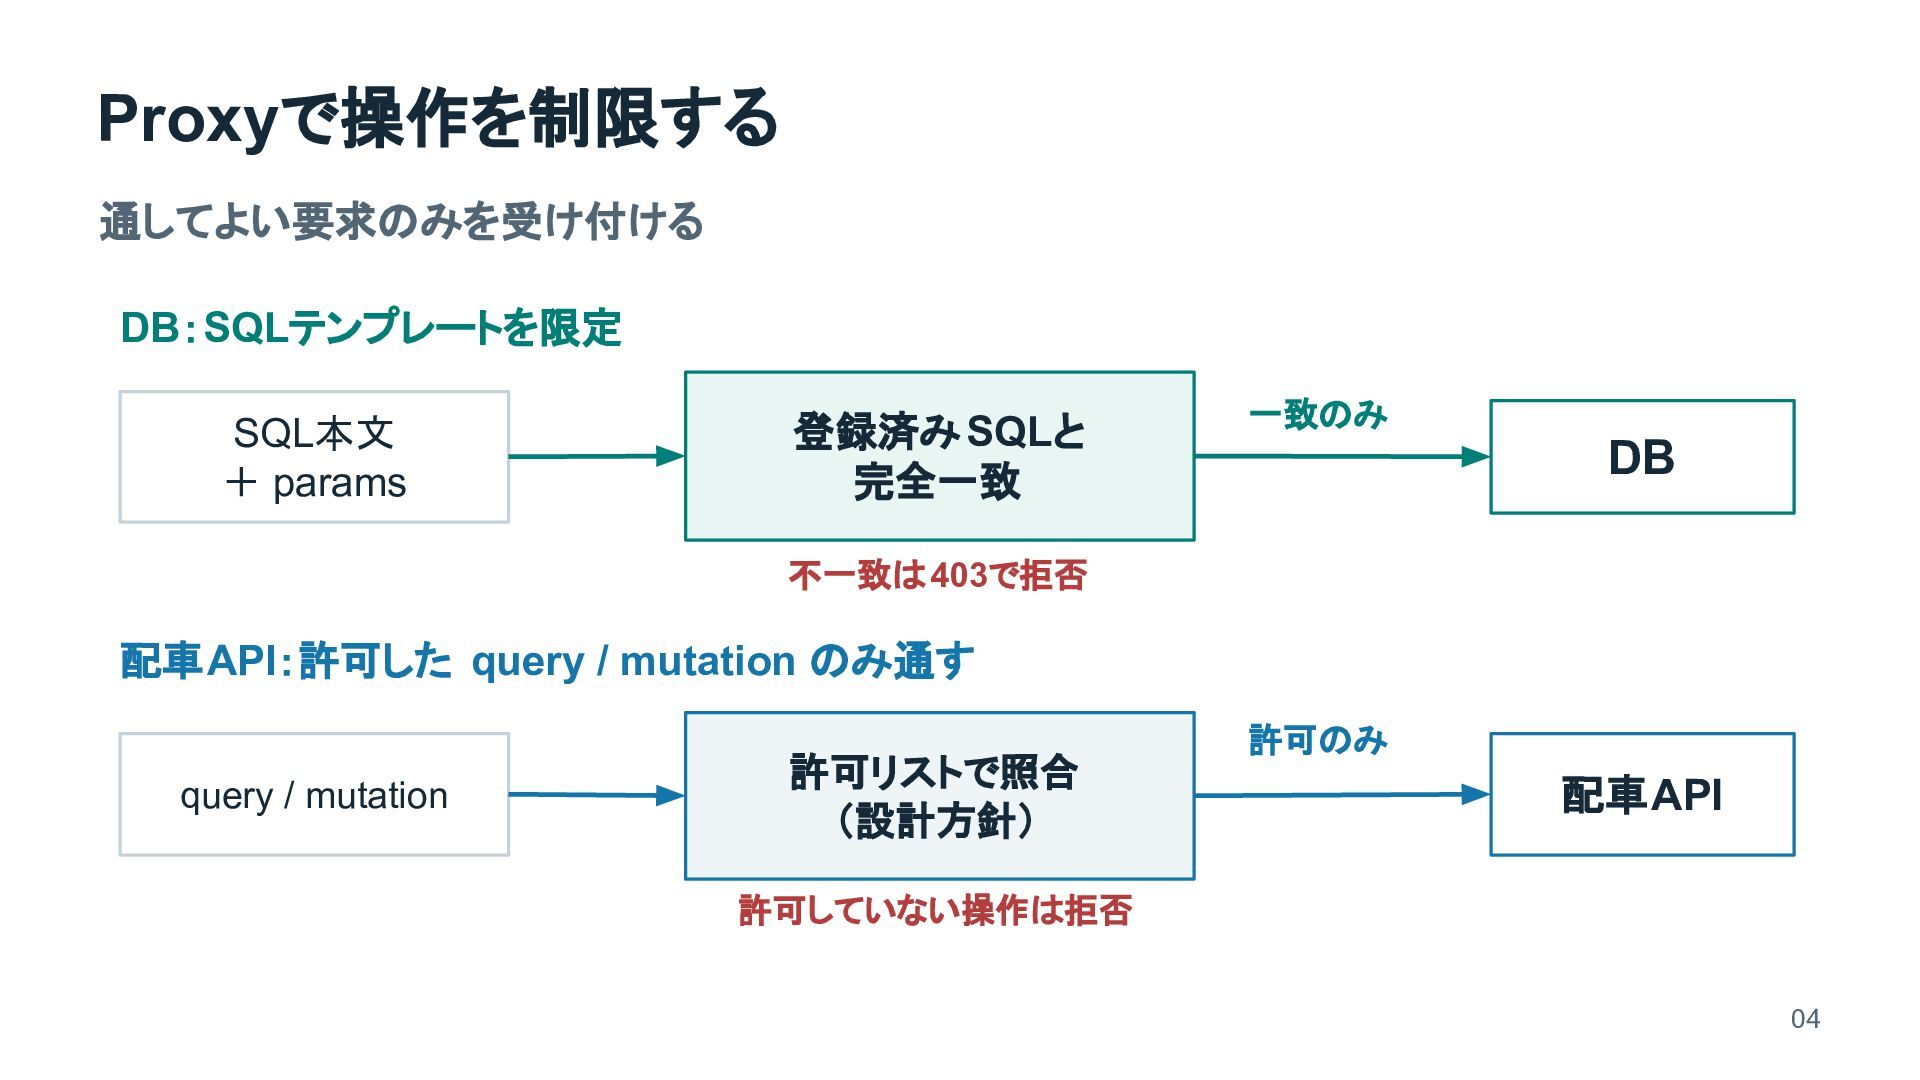
Proxyで操作を制限する 通してよい要求のみを受け付ける DB:SQLテンプレートを限定 SQL本文 + params 登録済み SQLと 完全一致 一致のみ
DB 不一致は 403で拒否 配車API:許可した query / mutation のみ通す query / mutation 許可リストで照合 (設計方針) 許可のみ 配車API 許可していない操作は拒否 04
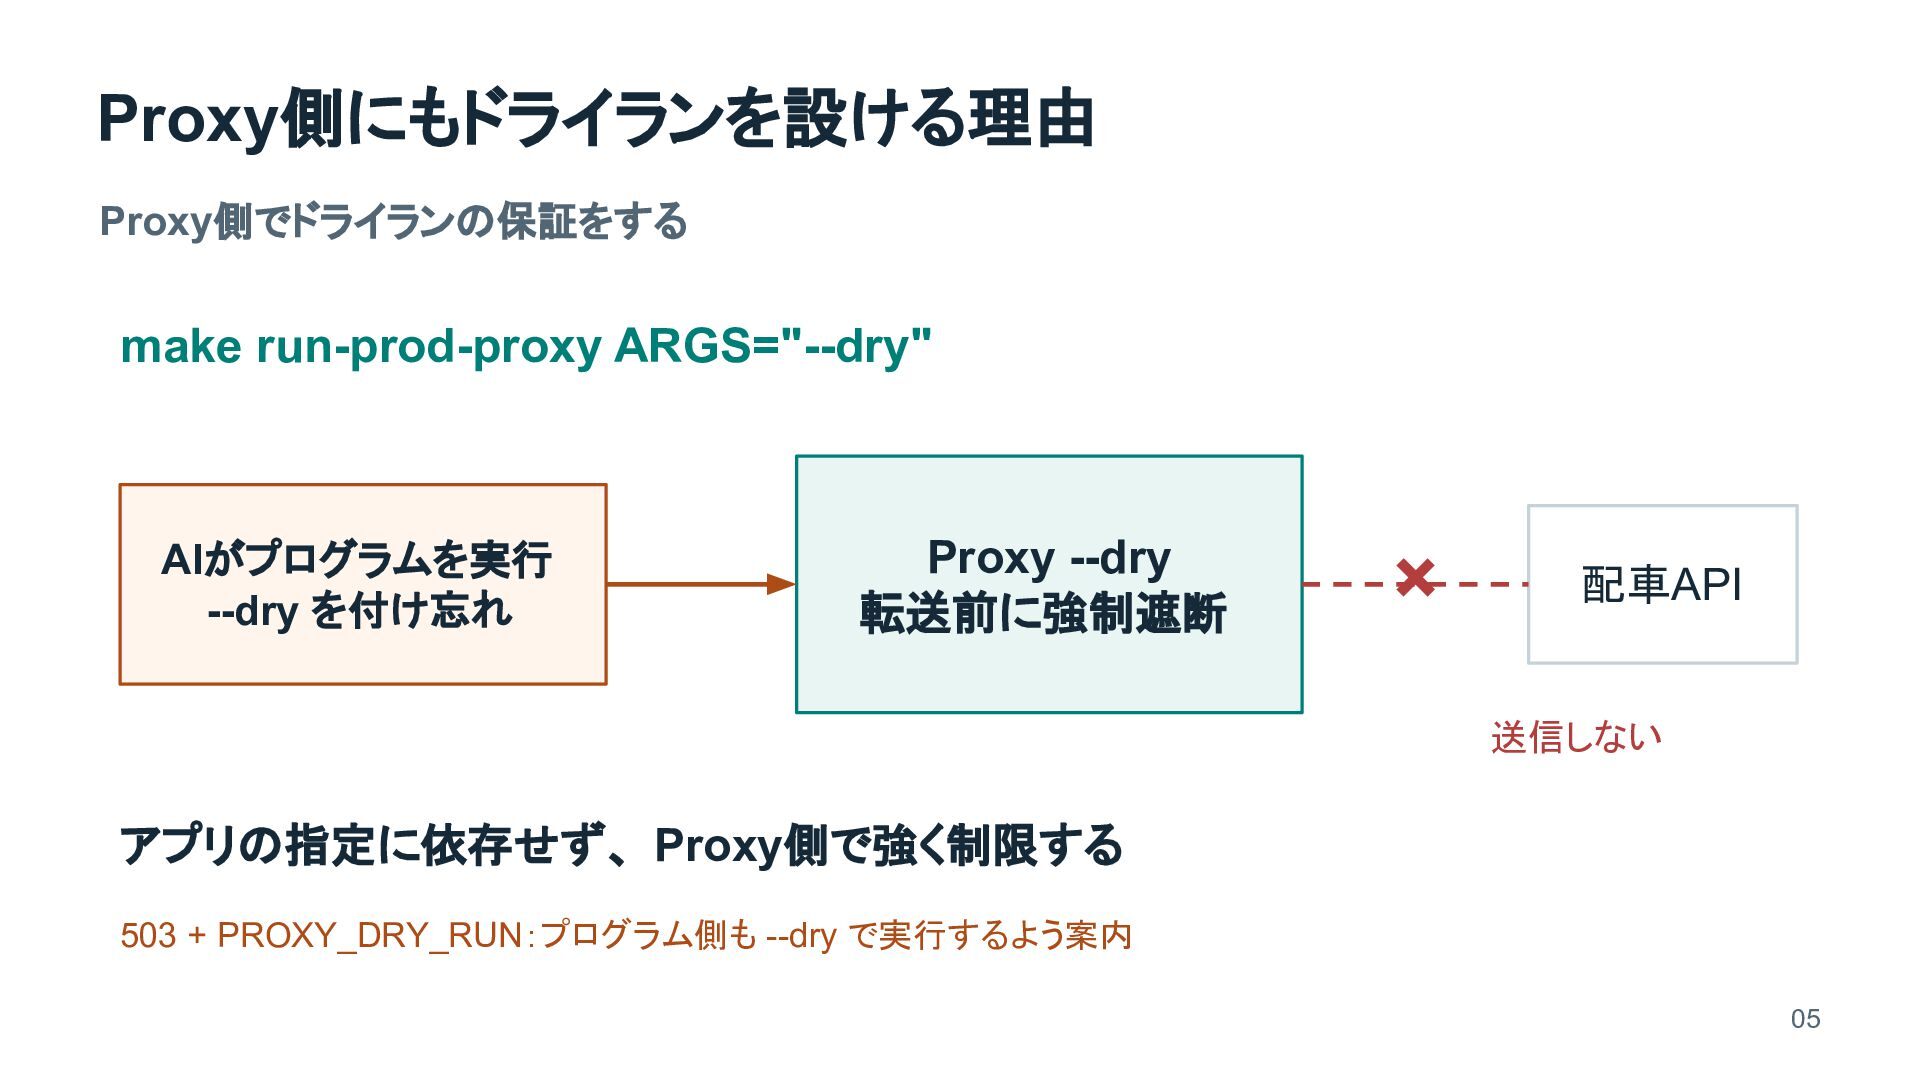
Proxy側にもドライランを設ける理由 Proxy側でドライランの保証をする make run-prod-proxy ARGS="--dry" AIがプログラムを実行 --dry を付け忘れ Proxy --dry
転送前に強制遮断 × 配車API 送信しない アプリの指定に依存せず、 Proxy側で強く制限する 503 + PROXY_DRY_RUN:プログラム側も --dry で実行するよう案内 05
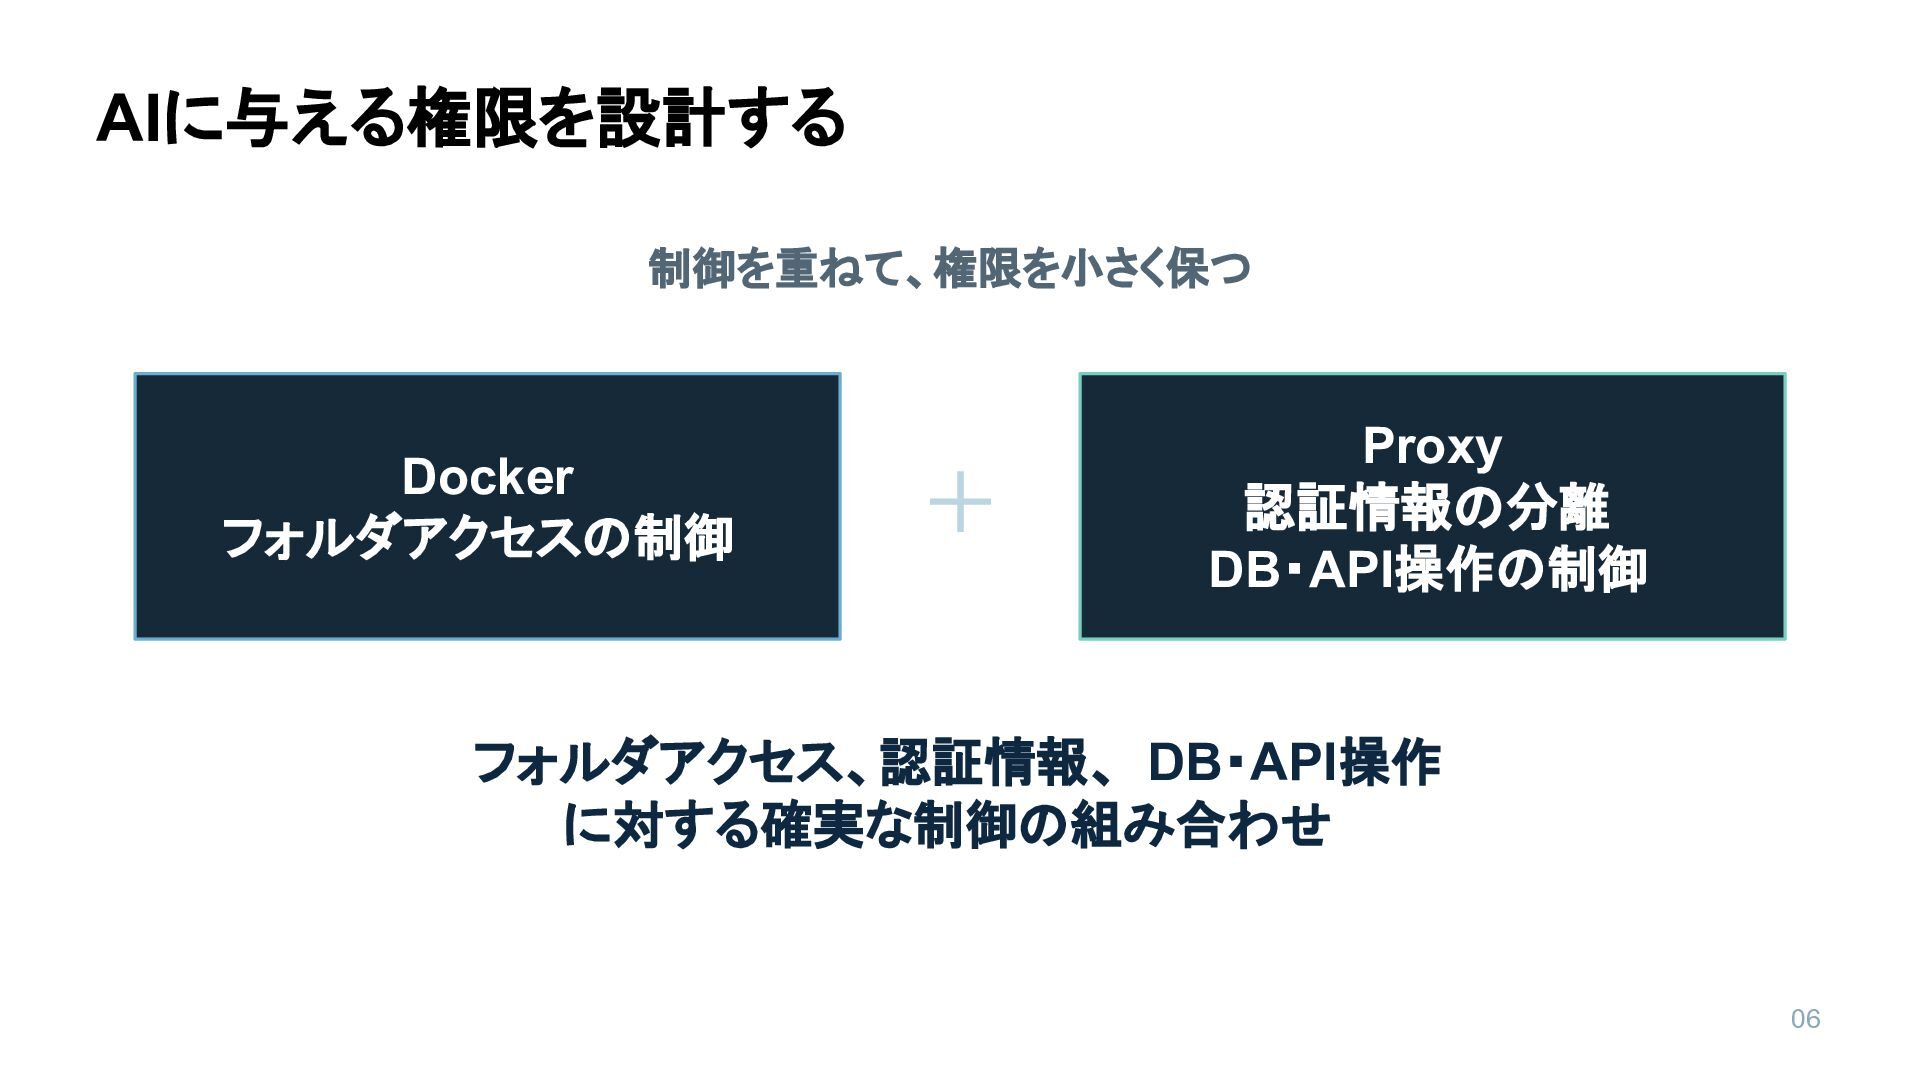
AIに与える権限を設計する 制御を重ねて、権限を小さく保つ Docker フォルダアクセスの制御 + Proxy 認証情報の分離 DB・API操作の制御 フォルダアクセス、認証情報、 DB・API操作
に対する確実な制御の組み合わせ 06
Thank you 9


 nearme_tech
 tapps
 aleyda
 helenjbeal
 holman
 techseoconnect
 trishagee
 scottboms
 lauravandoore
 jct
 seathinner
 tammyeverts