Upgrade to Pro — share decks privately, control downloads, hide ads and more …

攻撃と守りは何が変わり、何が変わらないのか~最近の不正アクセスから考える、リスク評価と標準の使...

Sponsored · Your Podcast. Everywhere. Effortlessly. Share. Educate. Inspire. Entertain. You do you. We'll handle the rest. →

 攻撃と守りは何が変わり、何が変わらないのか~最近の不正アクセスから考える、リスク評価と標準の使いどころ

2026/11/17 開催
OpenID BizDay vol.20 ~ 企業を守る認証・認可の戦略とは?
変わるAPIセキュリティと、エンタープライズIAMの実践・強化
発表資料

攻撃と守りは何が変わり、何が変わらないのか
~最近の不正アクセスから考える、リスク評価と標準の使いどころ

GMOサイバーセキュリティ byイエラエ株式会社
名古屋謙彦(あよくら @ayokura)

OpenID Foundation Japan

November 17, 2026

Transcript

25 slides
  1. 自己紹介 名古屋 謙彦(なごや よしひこ) / あよくら @ayokura • • GMOサイバーセキュリティ

    byイエラエ株式会社 • サイバーセキュリティ事業本部 高度解析部 調査分析課 課長 OpenIDファウンデーション・ジャパン トップガン40WG サブWGリーダー ▪ いまの仕事 マネージャをしながら、自分でも手を動かしています 設計・開発時の相談、脅威モデリング、設計レビュー ▪ これまで インフラエンジニア出身。2021年からセキュリティエンジニア 専門は認証・認可とID連携 デジタルアイデンティティが大好き。 でも今日は、セキュリティエンジニアの帽子を深めにかぶって話します Copyright © GMO Cybersecurity by Ierae, Inc. All Rights Reserved. 2
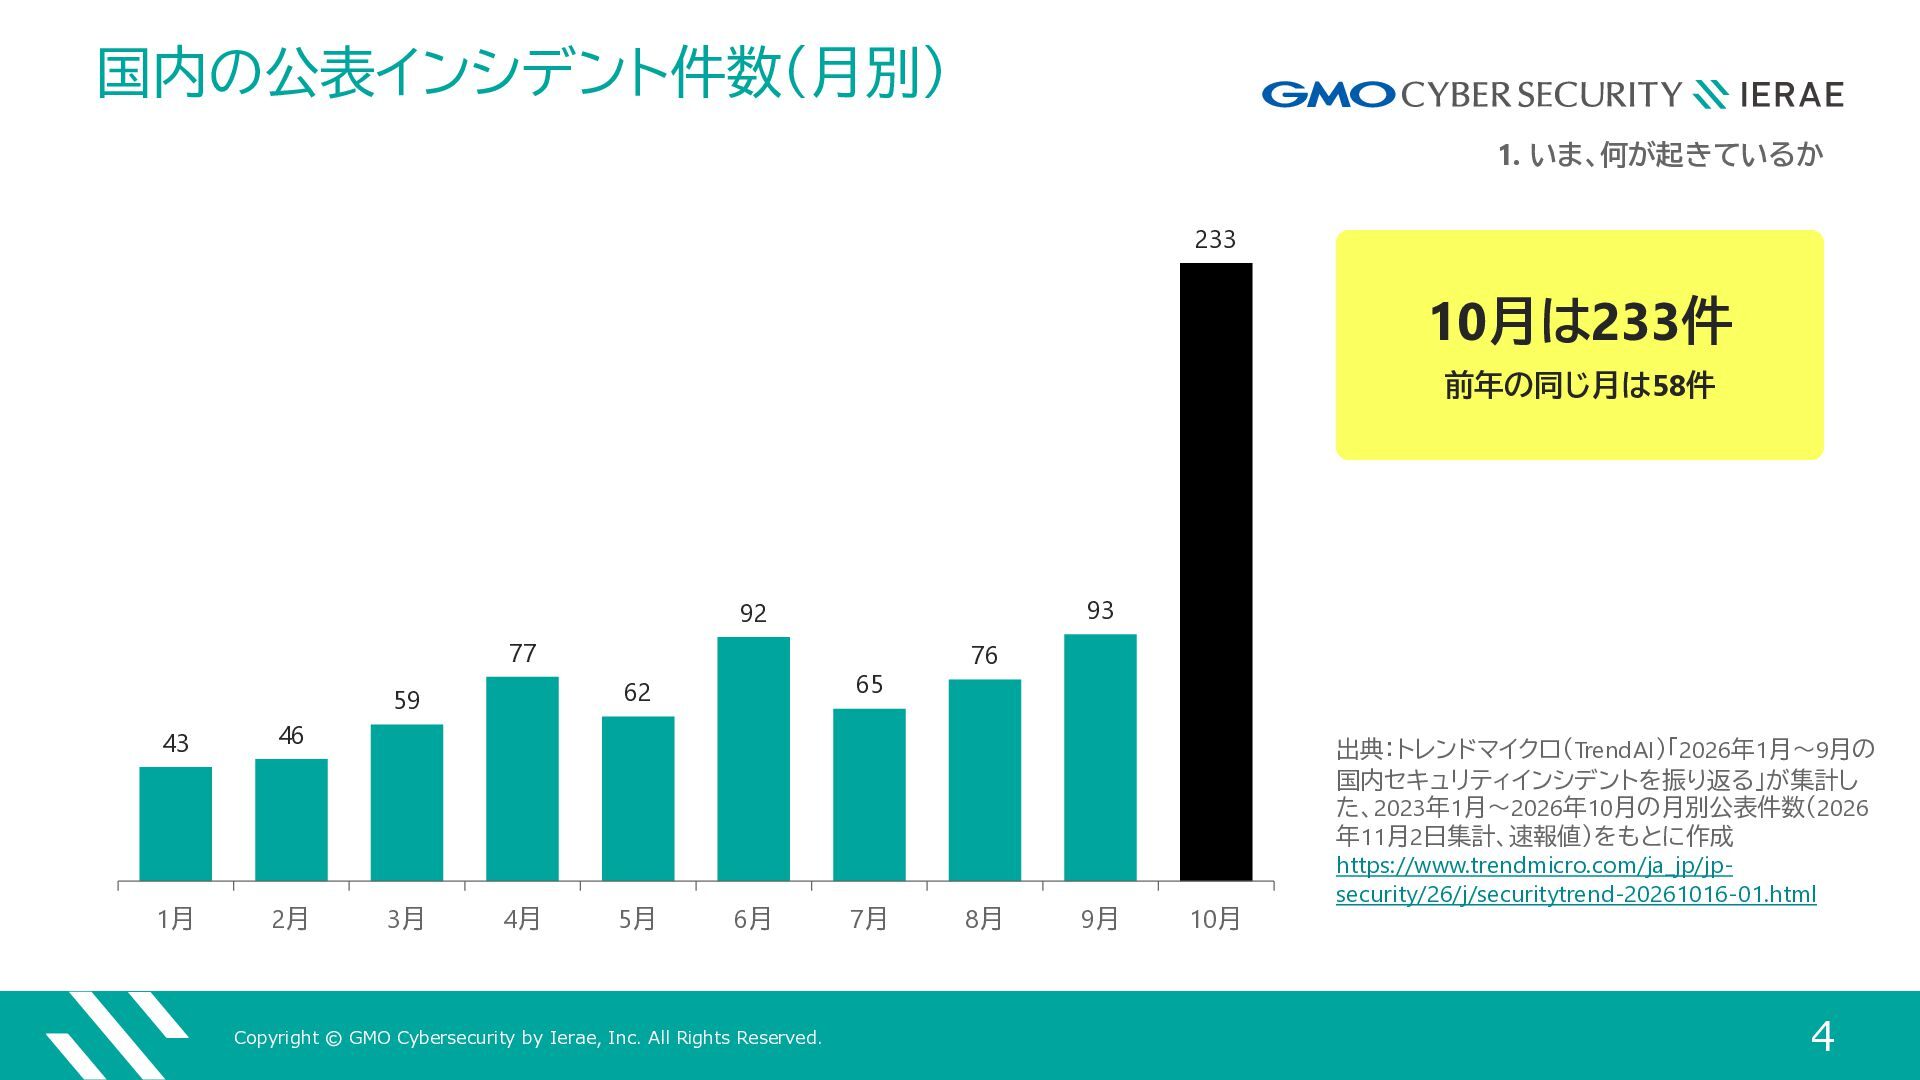
  2. 国内の公表インシデント件数(月別) 1. いま、何が起きているか 233 10月は233件 前年の同じ月は58件 93 92 77 62

    59 43 46 1月 2月 3月 65 4月 5月 6月 Copyright © GMO Cybersecurity by Ierae, Inc. All Rights Reserved. 7月 76 8月 9月 10月 出典:トレンドマイクロ(TrendAI)「2026年1月~9月の 国内セキュリティインシデントを振り返る」が集計し た、2023年1月〜2026年10月の月別公表件数(2026 年11月2日集計、速報値)をもとに作成 https://www.trendmicro.com/ja_jp/jpsecurity/26/j/securitytrend-20261016-01.html 4
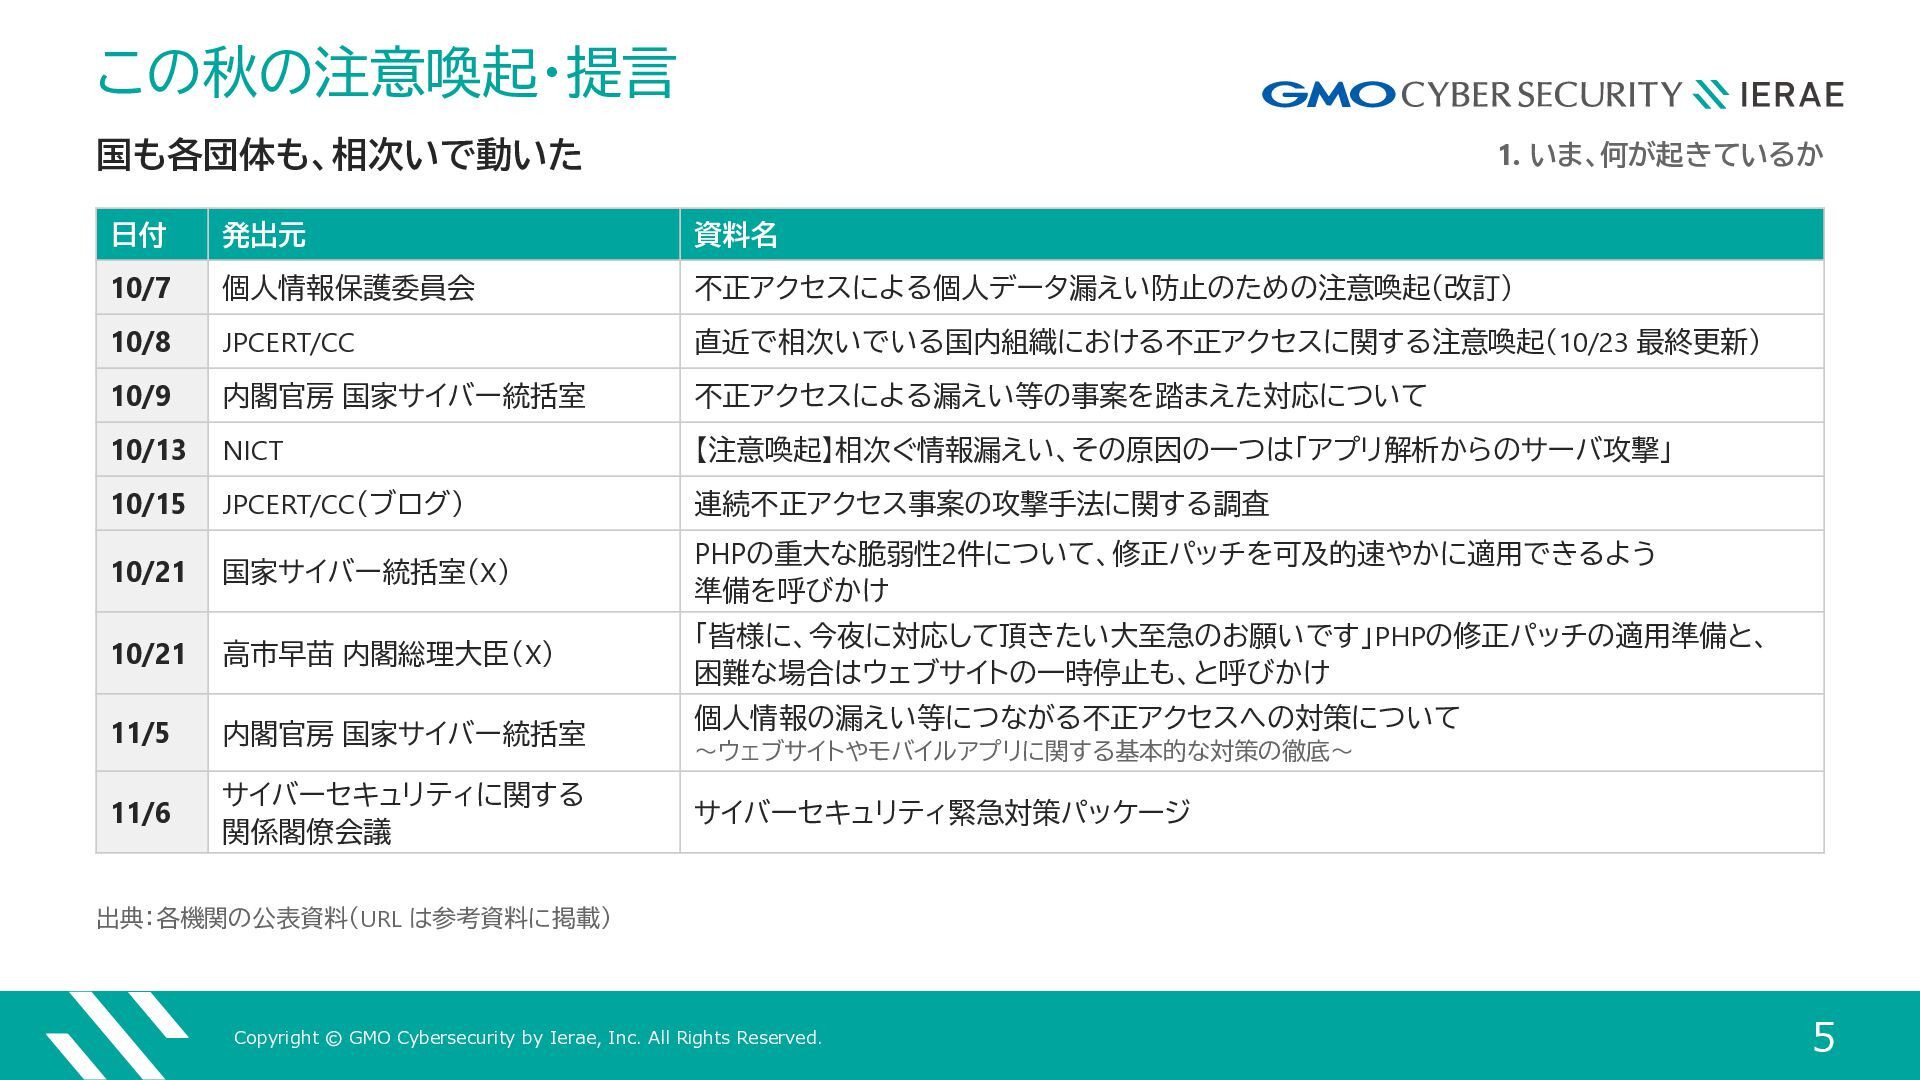
  3. この秋の注意喚起・提言 1. いま、何が起きているか 国も各団体も、相次いで動いた 日付 発出元 資料名 10/7 個人情報保護委員会 不正アクセスによる個人データ漏えい防止のための注意喚起(改訂)

    10/8 JPCERT/CC 直近で相次いでいる国内組織における不正アクセスに関する注意喚起(10/23 最終更新) 10/9 内閣官房 国家サイバー統括室 不正アクセスによる漏えい等の事案を踏まえた対応について 10/13 NICT 【注意喚起】相次ぐ情報漏えい、その原因の一つは「アプリ解析からのサーバ攻撃」 10/15 JPCERT/CC(ブログ) 連続不正アクセス事案の攻撃手法に関する調査 10/21 国家サイバー統括室(X) PHPの重大な脆弱性2件について、修正パッチを可及的速やかに適用できるよう 準備を呼びかけ 10/21 高市早苗 内閣総理大臣(X) 「皆様に、今夜に対応して頂きたい大至急のお願いです」PHPの修正パッチの適用準備と、 困難な場合はウェブサイトの一時停止も、と呼びかけ 11/5 内閣官房 国家サイバー統括室 11/6 サイバーセキュリティに関する 関係閣僚会議 個人情報の漏えい等につながる不正アクセスへの対策について ~ウェブサイトやモバイルアプリに関する基本的な対策の徹底~ サイバーセキュリティ緊急対策パッケージ 出典:各機関の公表資料(URL は参考資料に掲載) Copyright © GMO Cybersecurity by Ierae, Inc. All Rights Reserved. 5
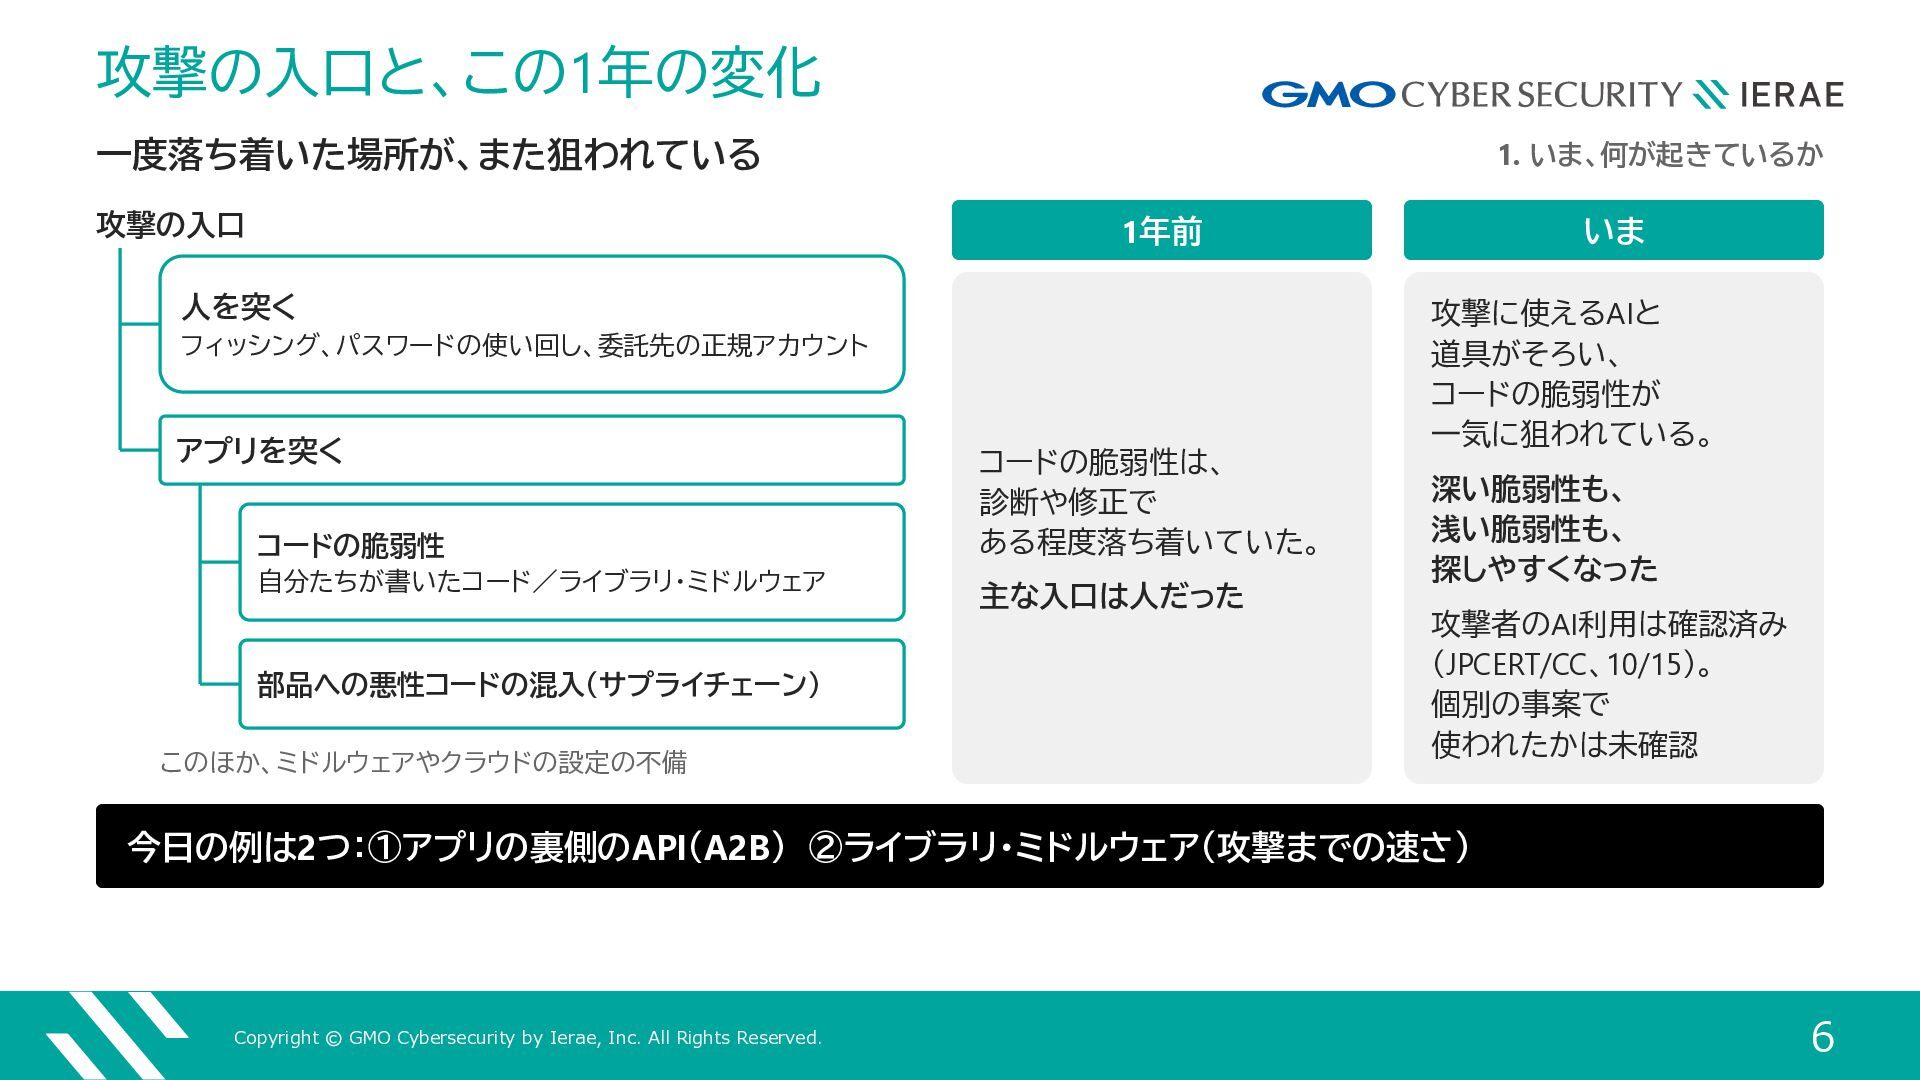
  4. 攻撃の入口と、この1年の変化 1. いま、何が起きているか 一度落ち着いた場所が、また狙われている 1年前 攻撃の入口 人を突く フィッシング、パスワードの使い回し、委託先の正規アカウント アプリを突く コードの脆弱性

    自分たちが書いたコード/ライブラリ・ミドルウェア 部品への悪性コードの混入(サプライチェーン) このほか、ミドルウェアやクラウドの設定の不備 コードの脆弱性は、 診断や修正で ある程度落ち着いていた。 主な入口は人だった いま 攻撃に使えるAIと 道具がそろい、 コードの脆弱性が 一気に狙われている。 深い脆弱性も、 浅い脆弱性も、 探しやすくなった 攻撃者のAI利用は確認済み (JPCERT/CC、10/15)。 個別の事案で 使われたかは未確認 今日の例は2つ:①アプリの裏側のAPI(A2B) ②ライブラリ・ミドルウェア(攻撃までの速さ) Copyright © GMO Cybersecurity by Ierae, Inc. All Rights Reserved. 6
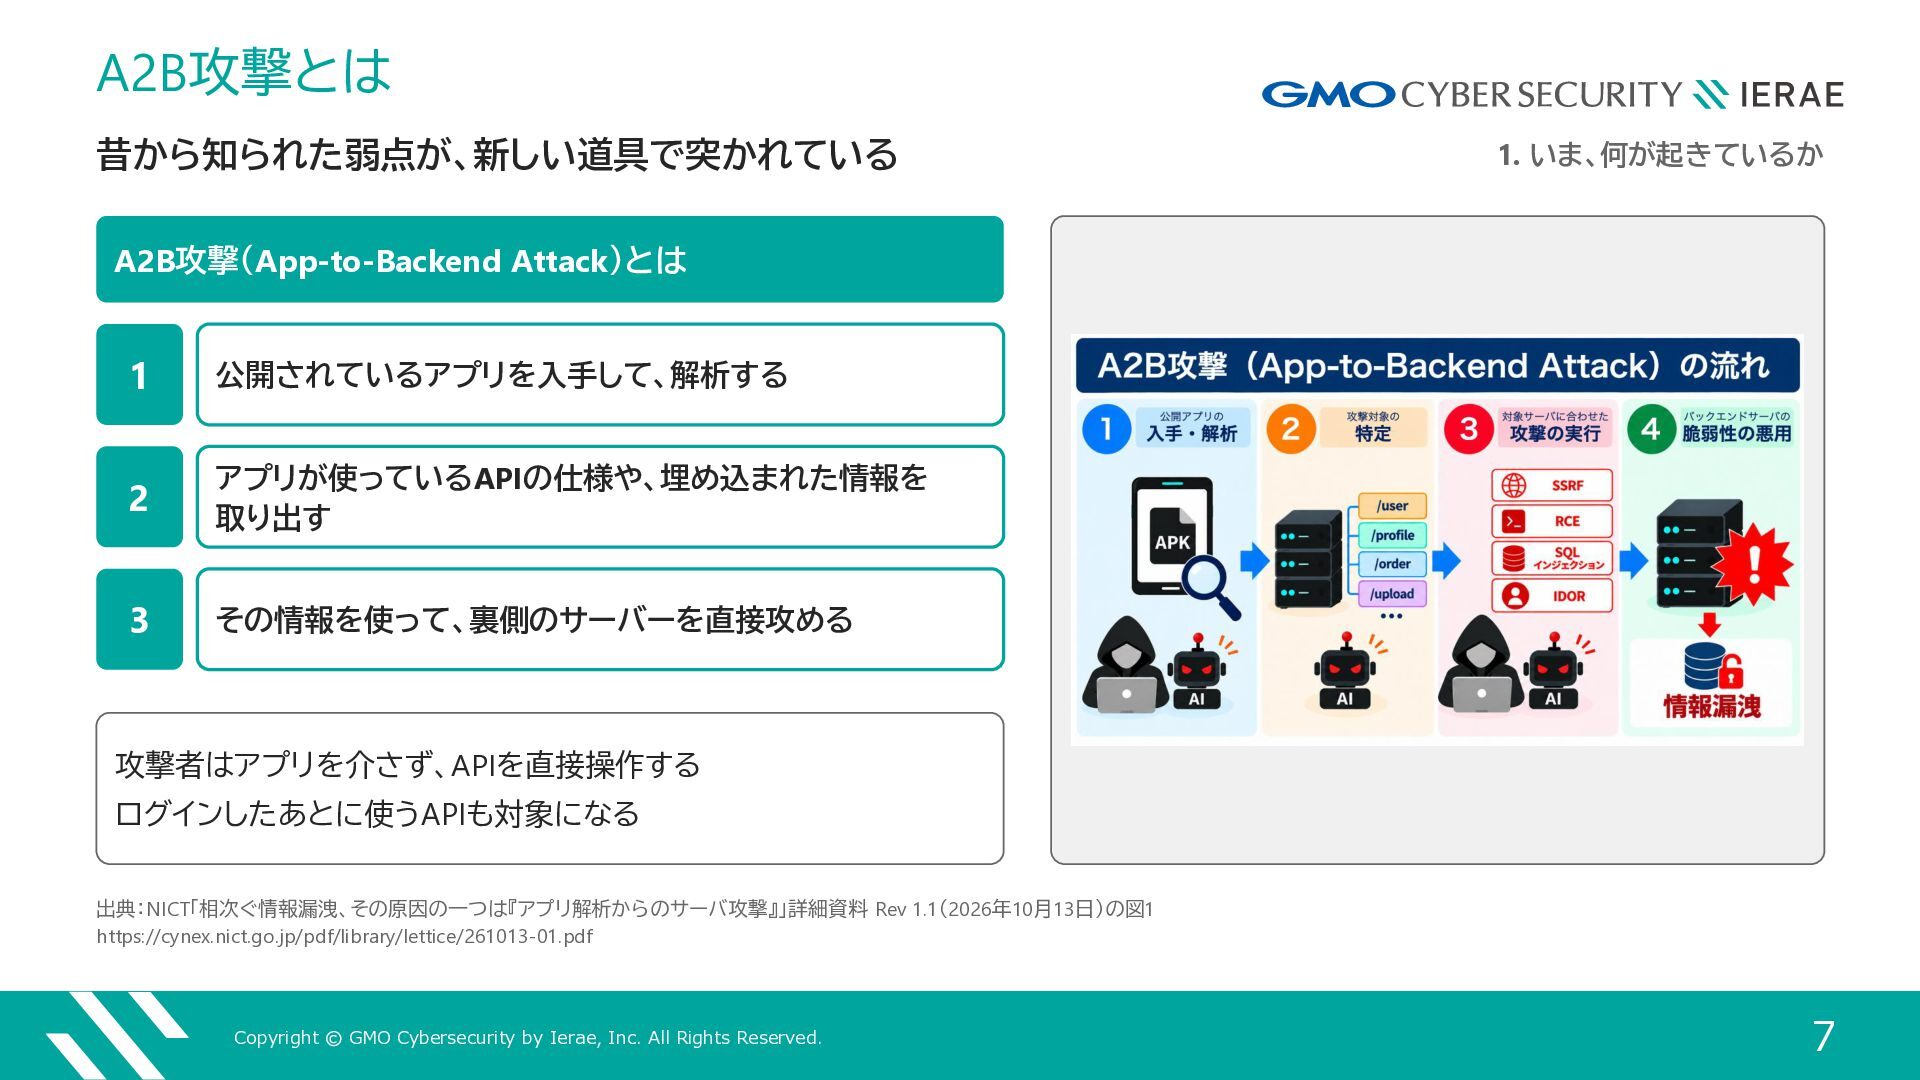
  5. A2B攻撃とは 昔から知られた弱点が、新しい道具で突かれている 1. いま、何が起きているか A2B攻撃(App-to-Backend Attack)とは 1 公開されているアプリを入手して、解析する 2 アプリが使っているAPIの仕様や、埋め込まれた情報を

    取り出す 3 その情報を使って、裏側のサーバーを直接攻める 攻撃者はアプリを介さず、APIを直接操作する ログインしたあとに使うAPIも対象になる 出典:NICT「相次ぐ情報漏洩、その原因の一つは『アプリ解析からのサーバ攻撃』」詳細資料 Rev 1.1(2026年10月13日)の図1 https://cynex.nict.go.jp/pdf/library/lettice/261013-01.pdf Copyright © GMO Cybersecurity by Ierae, Inc. All Rights Reserved. 7
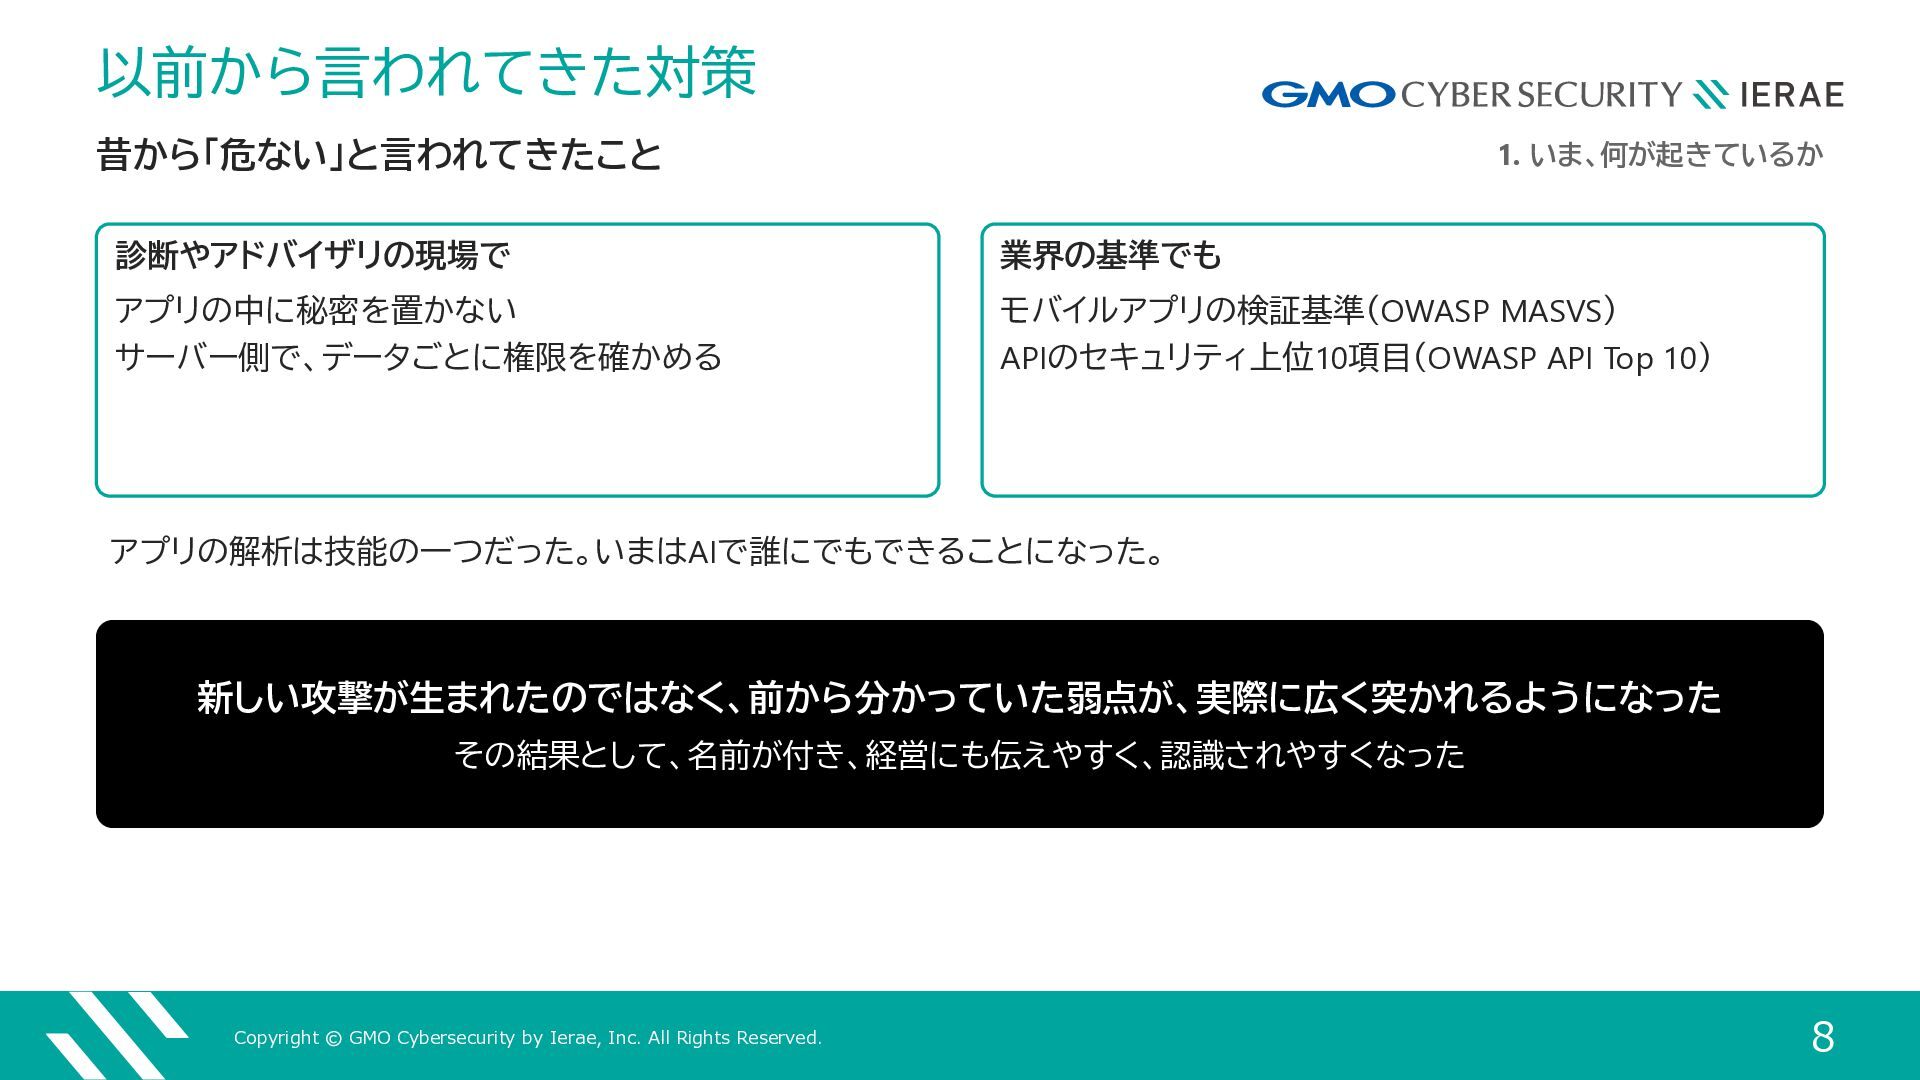
  6. 以前から言われてきた対策 1. いま、何が起きているか 昔から「危ない」と言われてきたこと 診断やアドバイザリの現場で 業界の基準でも アプリの中に秘密を置かない サーバー側で、データごとに権限を確かめる モバイルアプリの検証基準(OWASP MASVS)

    APIのセキュリティ上位10項目(OWASP API Top 10) アプリの解析は技能の一つだった。いまはAIで誰にでもできることになった。 新しい攻撃が生まれたのではなく、前から分かっていた弱点が、実際に広く突かれるようになった その結果として、名前が付き、経営にも伝えやすく、認識されやすくなった Copyright © GMO Cybersecurity by Ierae, Inc. All Rights Reserved. 8
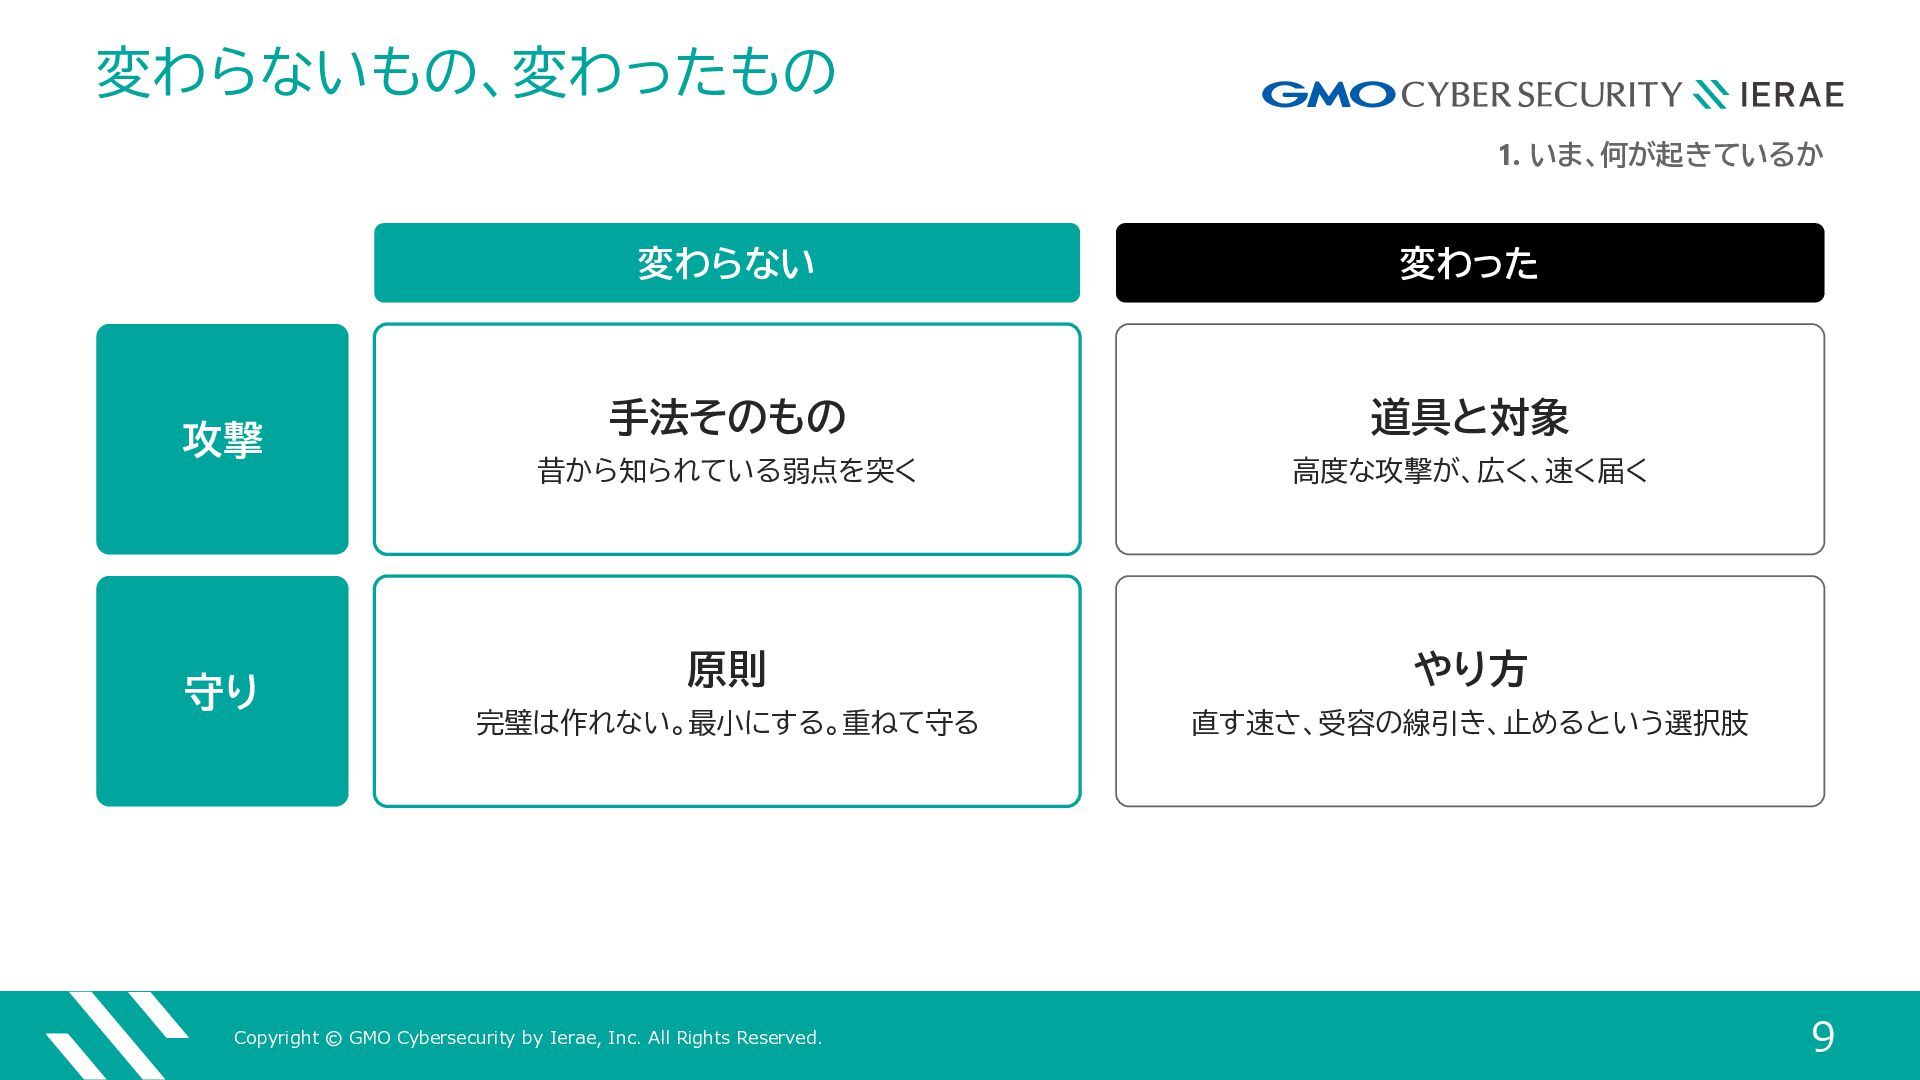
  7. 変わらないもの、変わったもの 1. いま、何が起きているか 攻撃 守り 変わらない 変わった 手法そのもの 道具と対象 昔から知られている弱点を突く

    高度な攻撃が、広く、速く届く 原則 やり方 完璧は作れない。最小にする。重ねて守る 直す速さ、受容の線引き、止めるという選択肢 Copyright © GMO Cybersecurity by Ierae, Inc. All Rights Reserved. 9
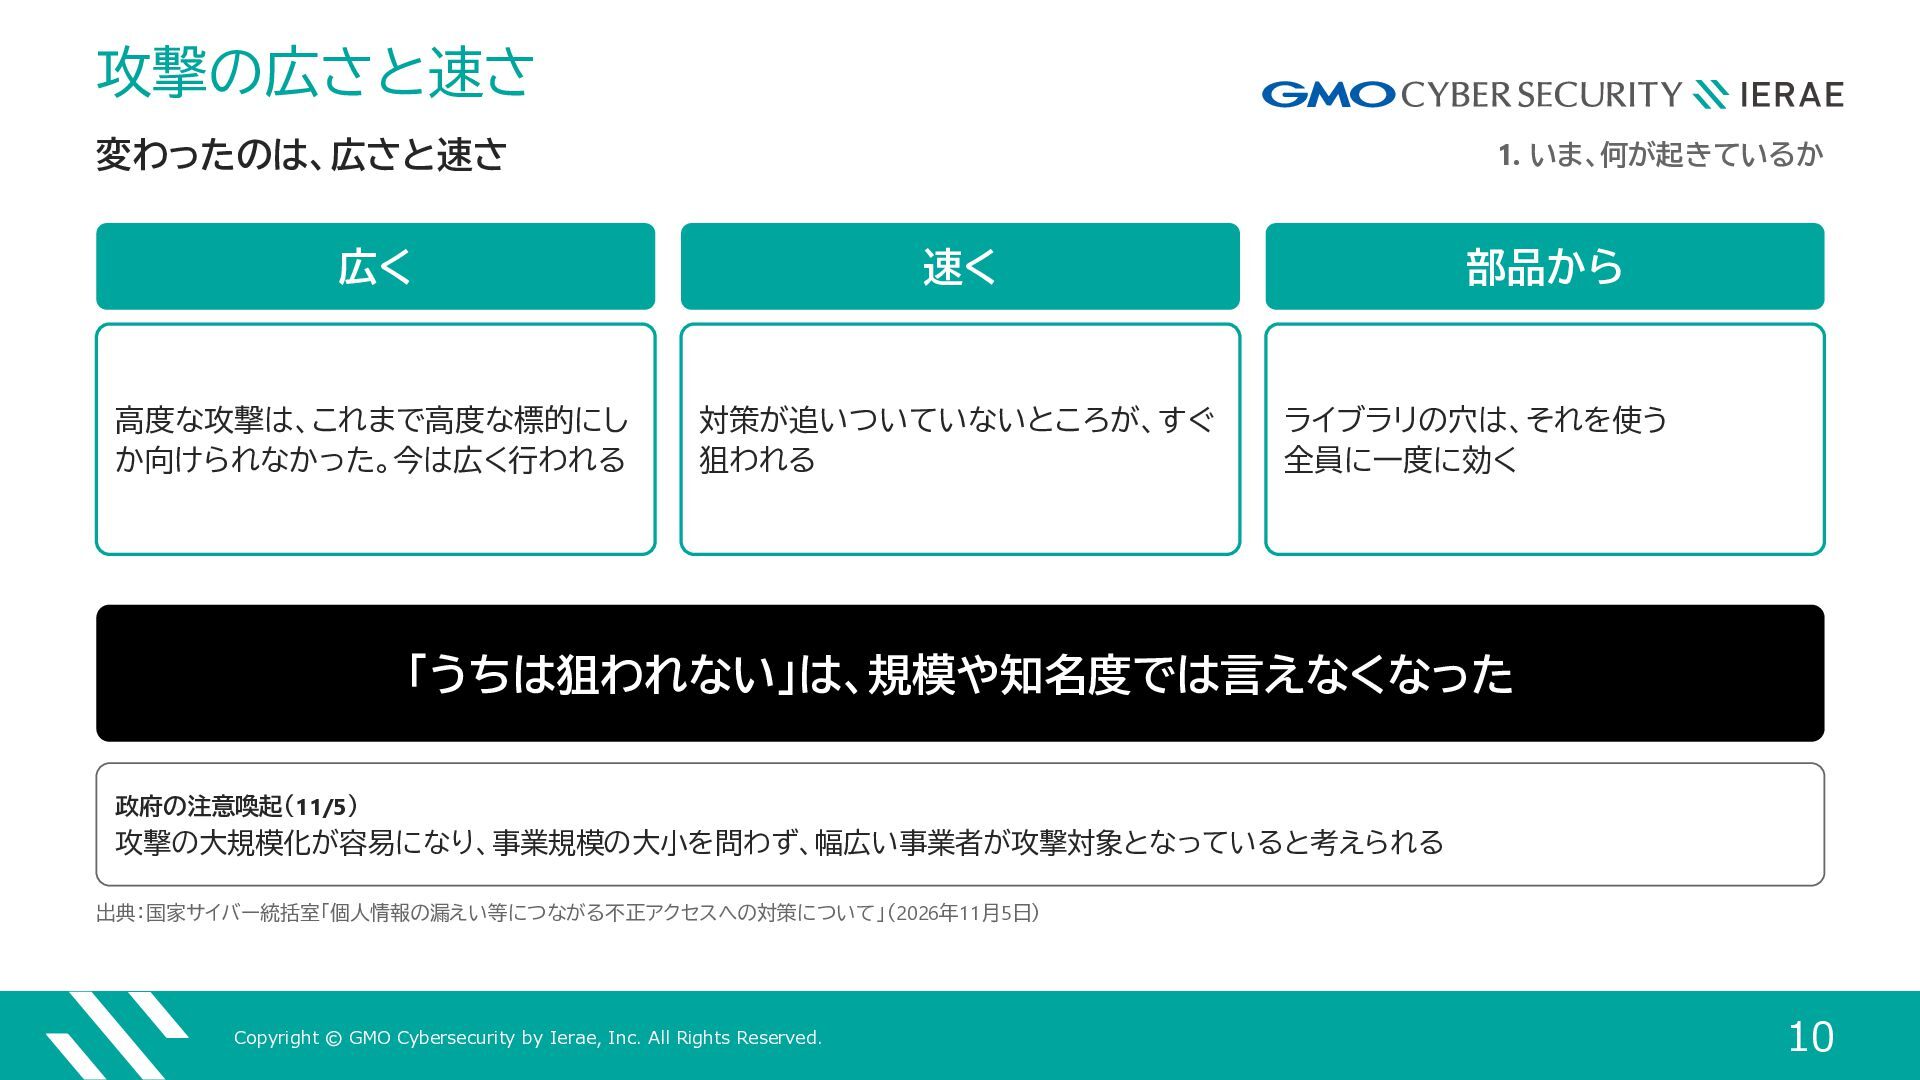
  8. 攻撃の広さと速さ 1. いま、何が起きているか 変わったのは、広さと速さ 広く 速く 高度な攻撃は、これまで高度な標的にし か向けられなかった。今は広く行われる 対策が追いついていないところが、すぐ 狙われる

    部品から ライブラリの穴は、それを使う 全員に一度に効く 「うちは狙われない」は、規模や知名度では言えなくなった 政府の注意喚起(11/5) 攻撃の大規模化が容易になり、事業規模の大小を問わず、幅広い事業者が攻撃対象となっていると考えられる 出典:国家サイバー統括室「個人情報の漏えい等につながる不正アクセスへの対策について」(2026年11月5日) Copyright © GMO Cybersecurity by Ierae, Inc. All Rights Reserved. 10
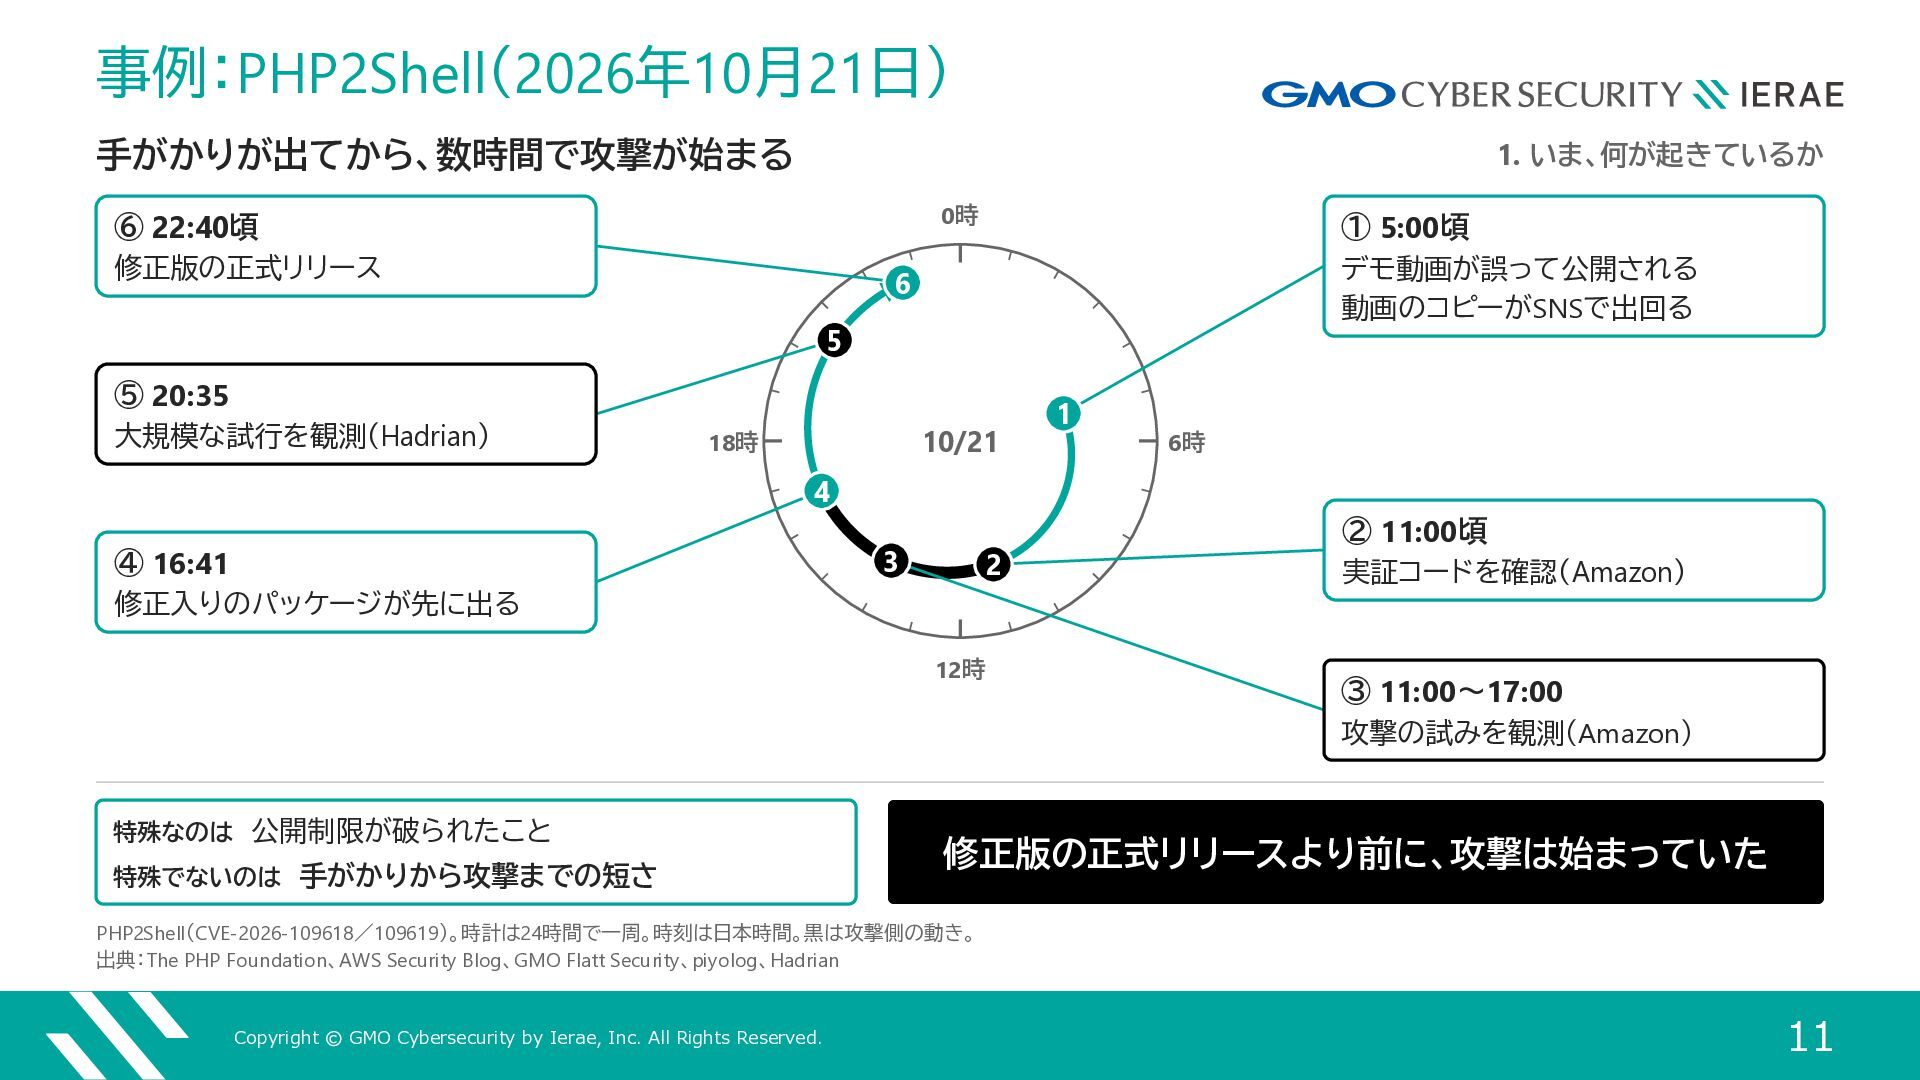
  9. 事例:PHP2Shell(2026年10月21日) 1. いま、何が起きているか 手がかりが出てから、数時間で攻撃が始まる 0時 ⑥ 22:40頃 修正版の正式リリース ① 5:00頃

    デモ動画が誤って公開される 動画のコピーがSNSで出回る 6 5 ⑤ 20:35 大規模な試行を観測(Hadrian) 10/21 18時 1 6時 4 3 ④ 16:41 2 ② 11:00頃 実証コードを確認(Amazon) 修正入りのパッケージが先に出る 12時 ③ 11:00〜17:00 攻撃の試みを観測(Amazon) 特殊なのは 公開制限が破られたこと 特殊でないのは 手がかりから攻撃までの短さ 修正版の正式リリースより前に、攻撃は始まっていた PHP2Shell(CVE-2026-109618/109619)。時計は24時間で一周。時刻は日本時間。黒は攻撃側の動き。 出典:The PHP Foundation、AWS Security Blog、GMO Flatt Security、piyolog、Hadrian Copyright © GMO Cybersecurity by Ierae, Inc. All Rights Reserved. 11
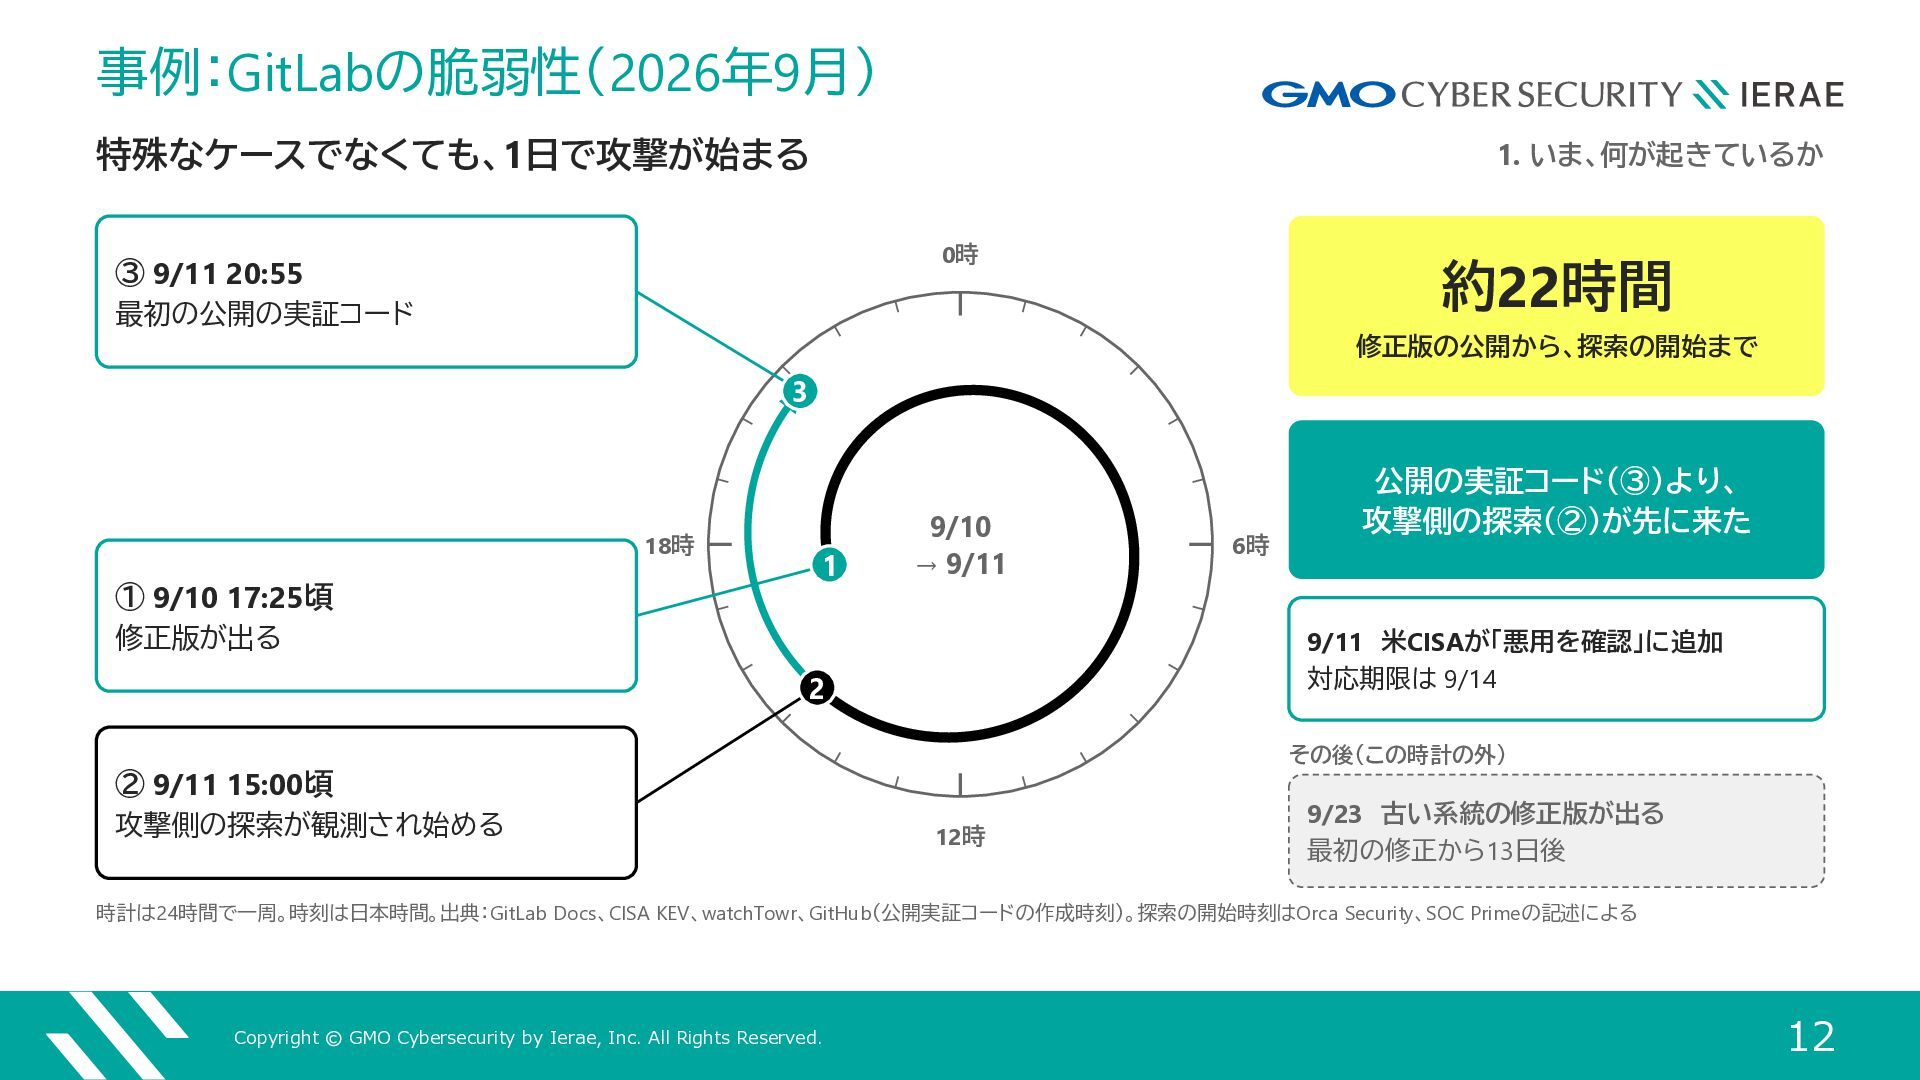
  10. 事例:GitLabの脆弱性(2026年9月) 1. いま、何が起きているか 特殊なケースでなくても、1日で攻撃が始まる 0時 ③ 9/11 20:55 約22時間 最初の公開の実証コード

    修正版の公開から、探索の開始まで 3 18時 ① 9/10 17:25頃 1 9/10 → 9/11 9/11 米CISAが「悪用を確認」に追加 対応期限は 9/14 修正版が出る 2 その後(この時計の外) ② 9/11 15:00頃 攻撃側の探索が観測され始める 6時 公開の実証コード(③)より、 攻撃側の探索(②)が先に来た 12時 9/23 古い系統の修正版が出る 最初の修正から13日後 時計は24時間で一周。時刻は日本時間。出典:GitLab Docs、CISA KEV、watchTowr、GitHub(公開実証コードの作成時刻)。探索の開始時刻はOrca Security、SOC Primeの記述による Copyright © GMO Cybersecurity by Ierae, Inc. All Rights Reserved. 12
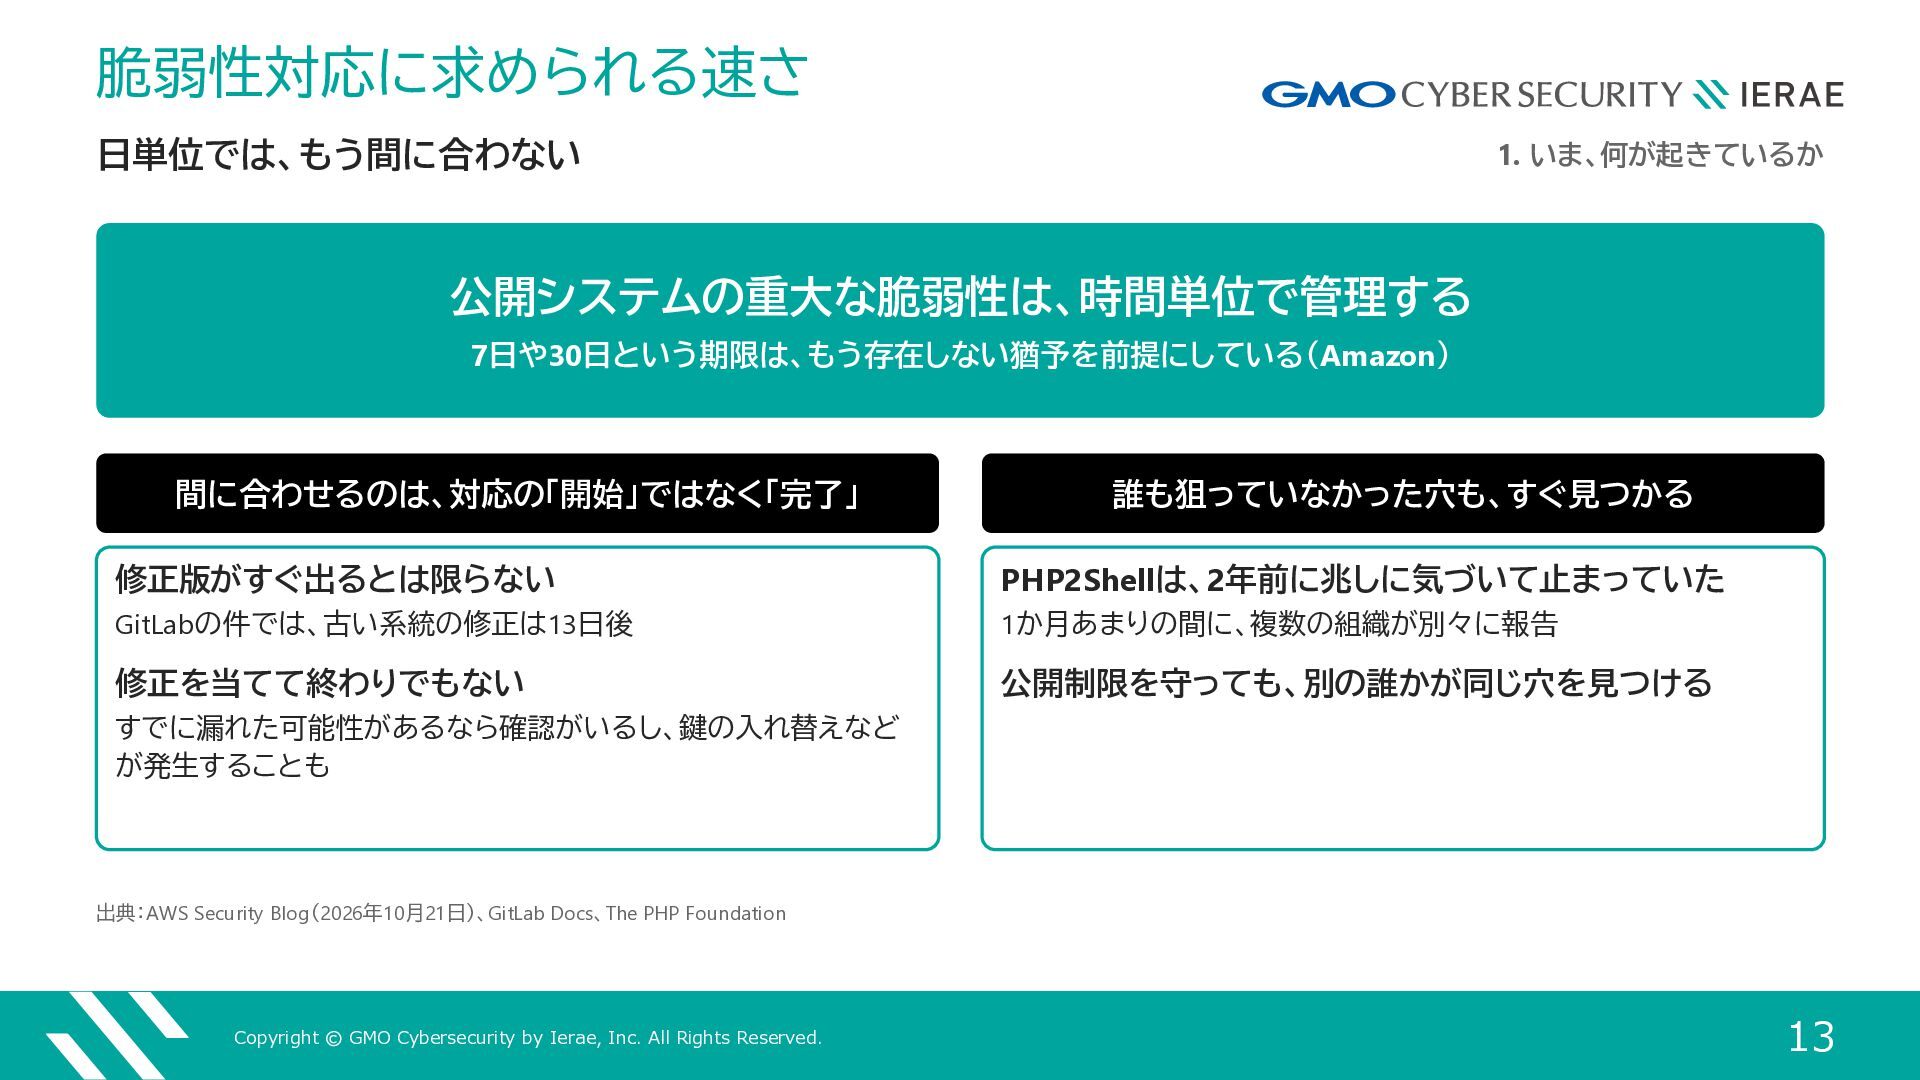
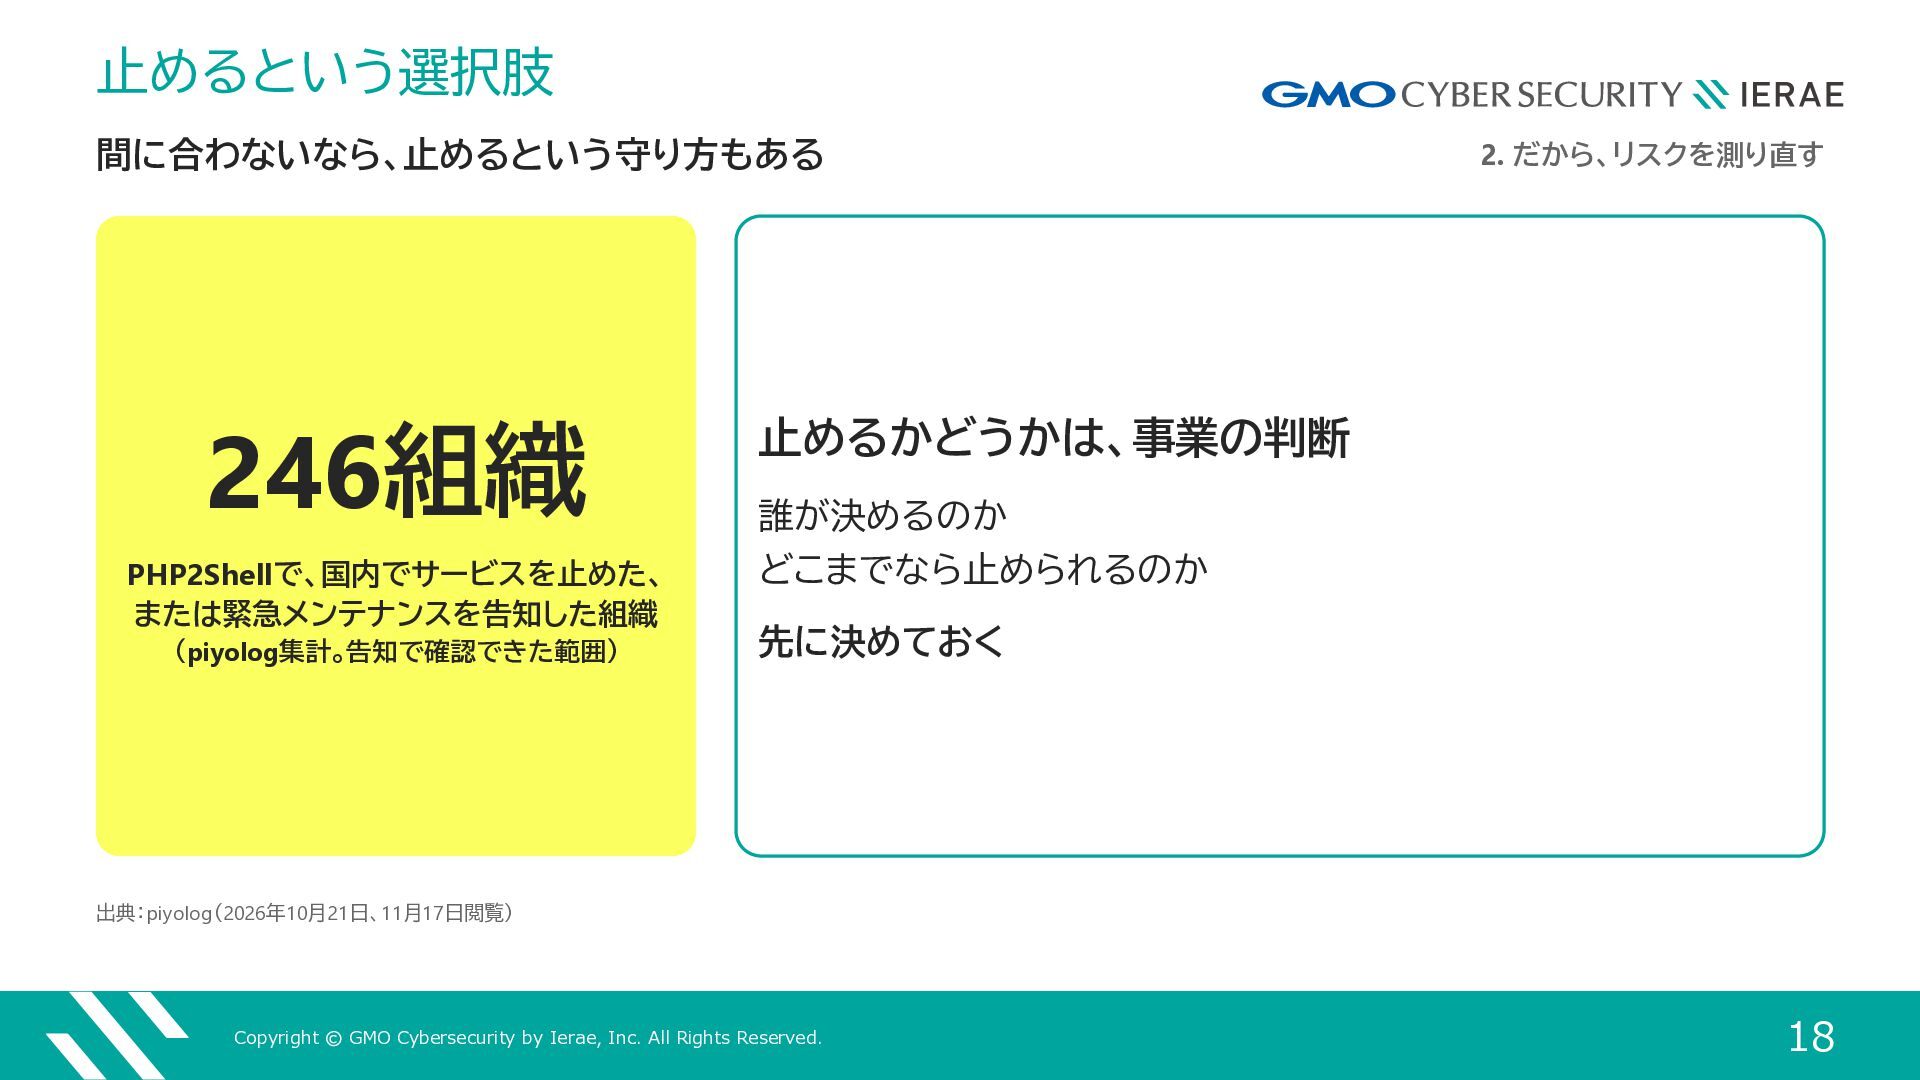
  11. 脆弱性対応に求められる速さ 1. いま、何が起きているか 日単位では、もう間に合わない 公開システムの重大な脆弱性は、時間単位で管理する 7日や30日という期限は、もう存在しない猶予を前提にしている(Amazon) 間に合わせるのは、対応の「開始」ではなく「完了」 誰も狙っていなかった穴も、すぐ見つかる 修正版がすぐ出るとは限らない PHP2Shellは、2年前に兆しに気づいて止まっていた

    GitLabの件では、古い系統の修正は13日後 1か月あまりの間に、複数の組織が別々に報告 修正を当てて終わりでもない 公開制限を守っても、別の誰かが同じ穴を見つける すでに漏れた可能性があるなら確認がいるし、鍵の入れ替えなど が発生することも 出典:AWS Security Blog(2026年10月21日)、GitLab Docs、The PHP Foundation Copyright © GMO Cybersecurity by Ierae, Inc. All Rights Reserved. 13
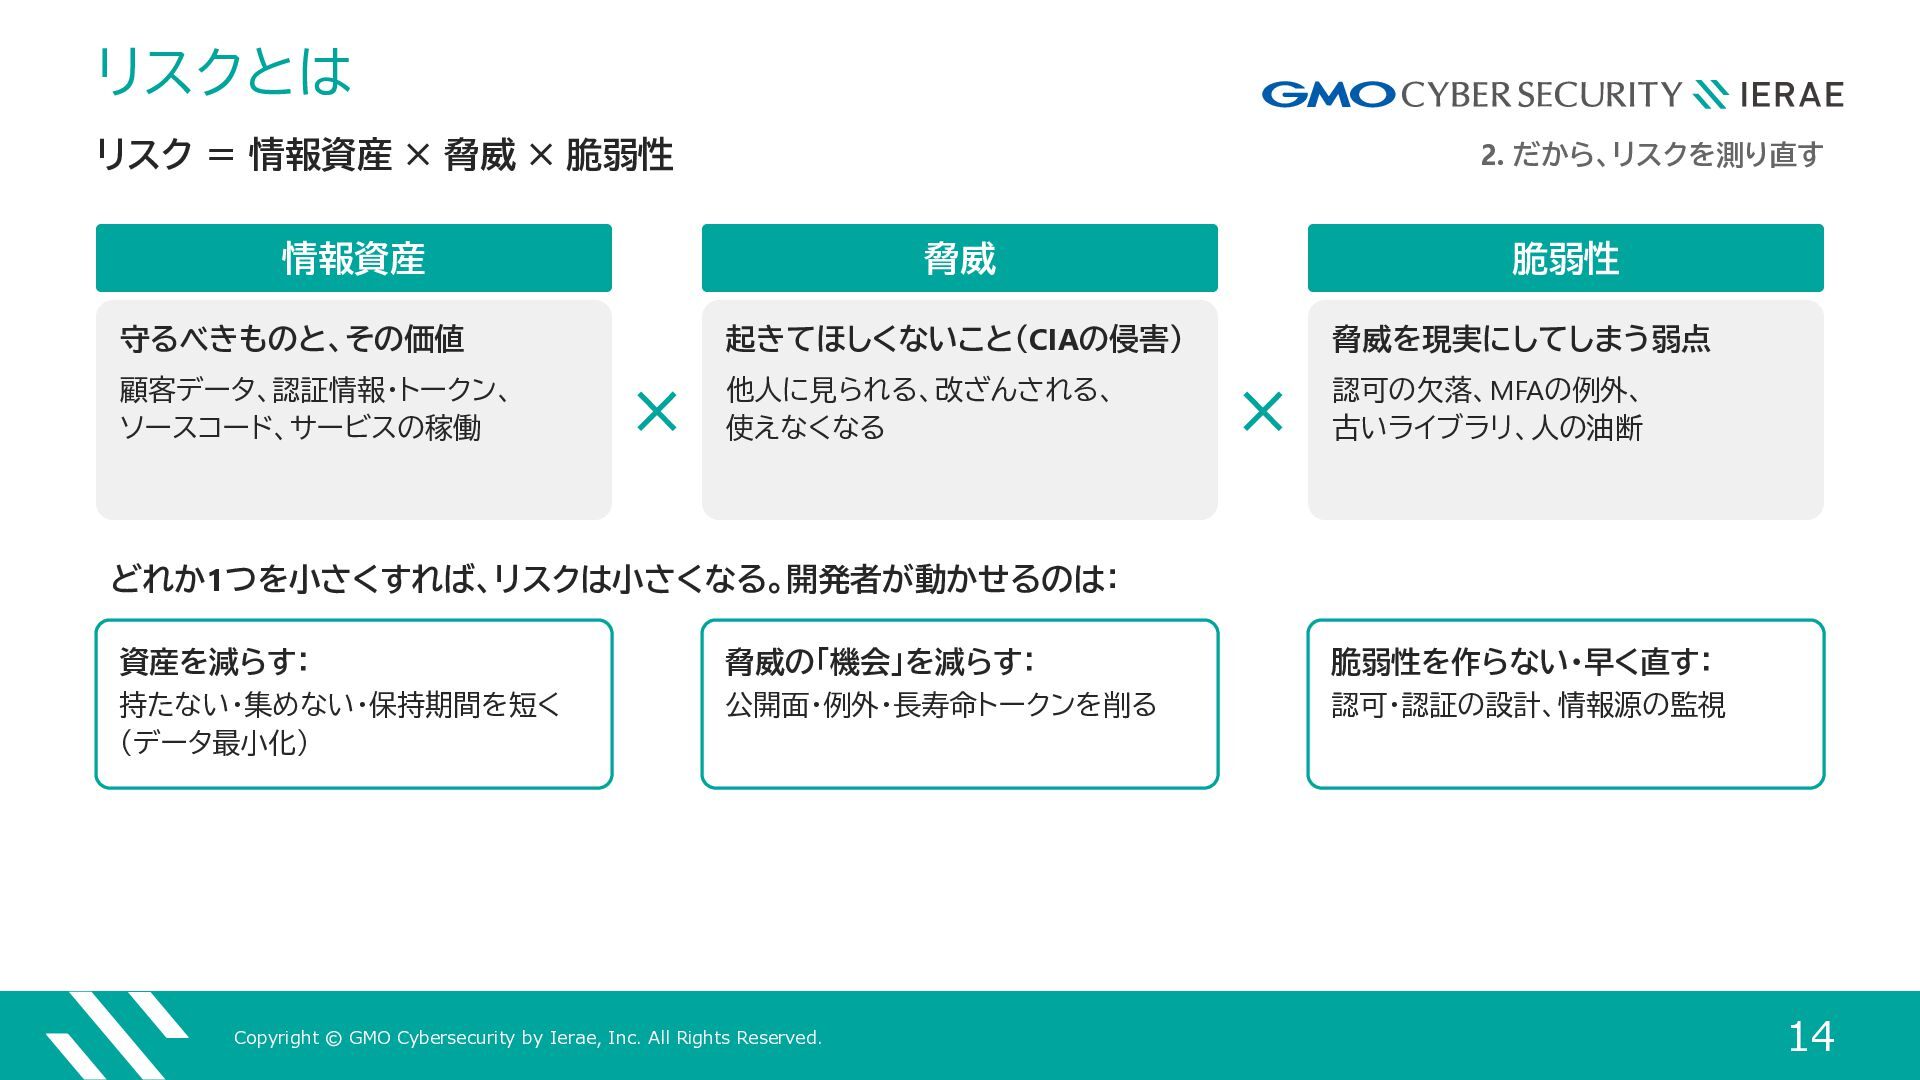
  12. リスクとは 2. だから、リスクを測り直す リスク = 情報資産 × 脅威 × 脆弱性

    情報資産 脅威 脆弱性 守るべきものと、その価値 起きてほしくないこと(CIAの侵害) 脅威を現実にしてしまう弱点 顧客データ、認証情報・トークン、 ソースコード、サービスの稼働 他人に見られる、改ざんされる、 使えなくなる 認可の欠落、MFAの例外、 古いライブラリ、人の油断 × × どれか1つを小さくすれば、リスクは小さくなる。開発者が動かせるのは: 資産を減らす: 脅威の「機会」を減らす: 脆弱性を作らない・早く直す: 持たない・集めない・保持期間を短く (データ最小化) 公開面・例外・長寿命トークンを削る 認可・認証の設計、情報源の監視 Copyright © GMO Cybersecurity by Ierae, Inc. All Rights Reserved. 14
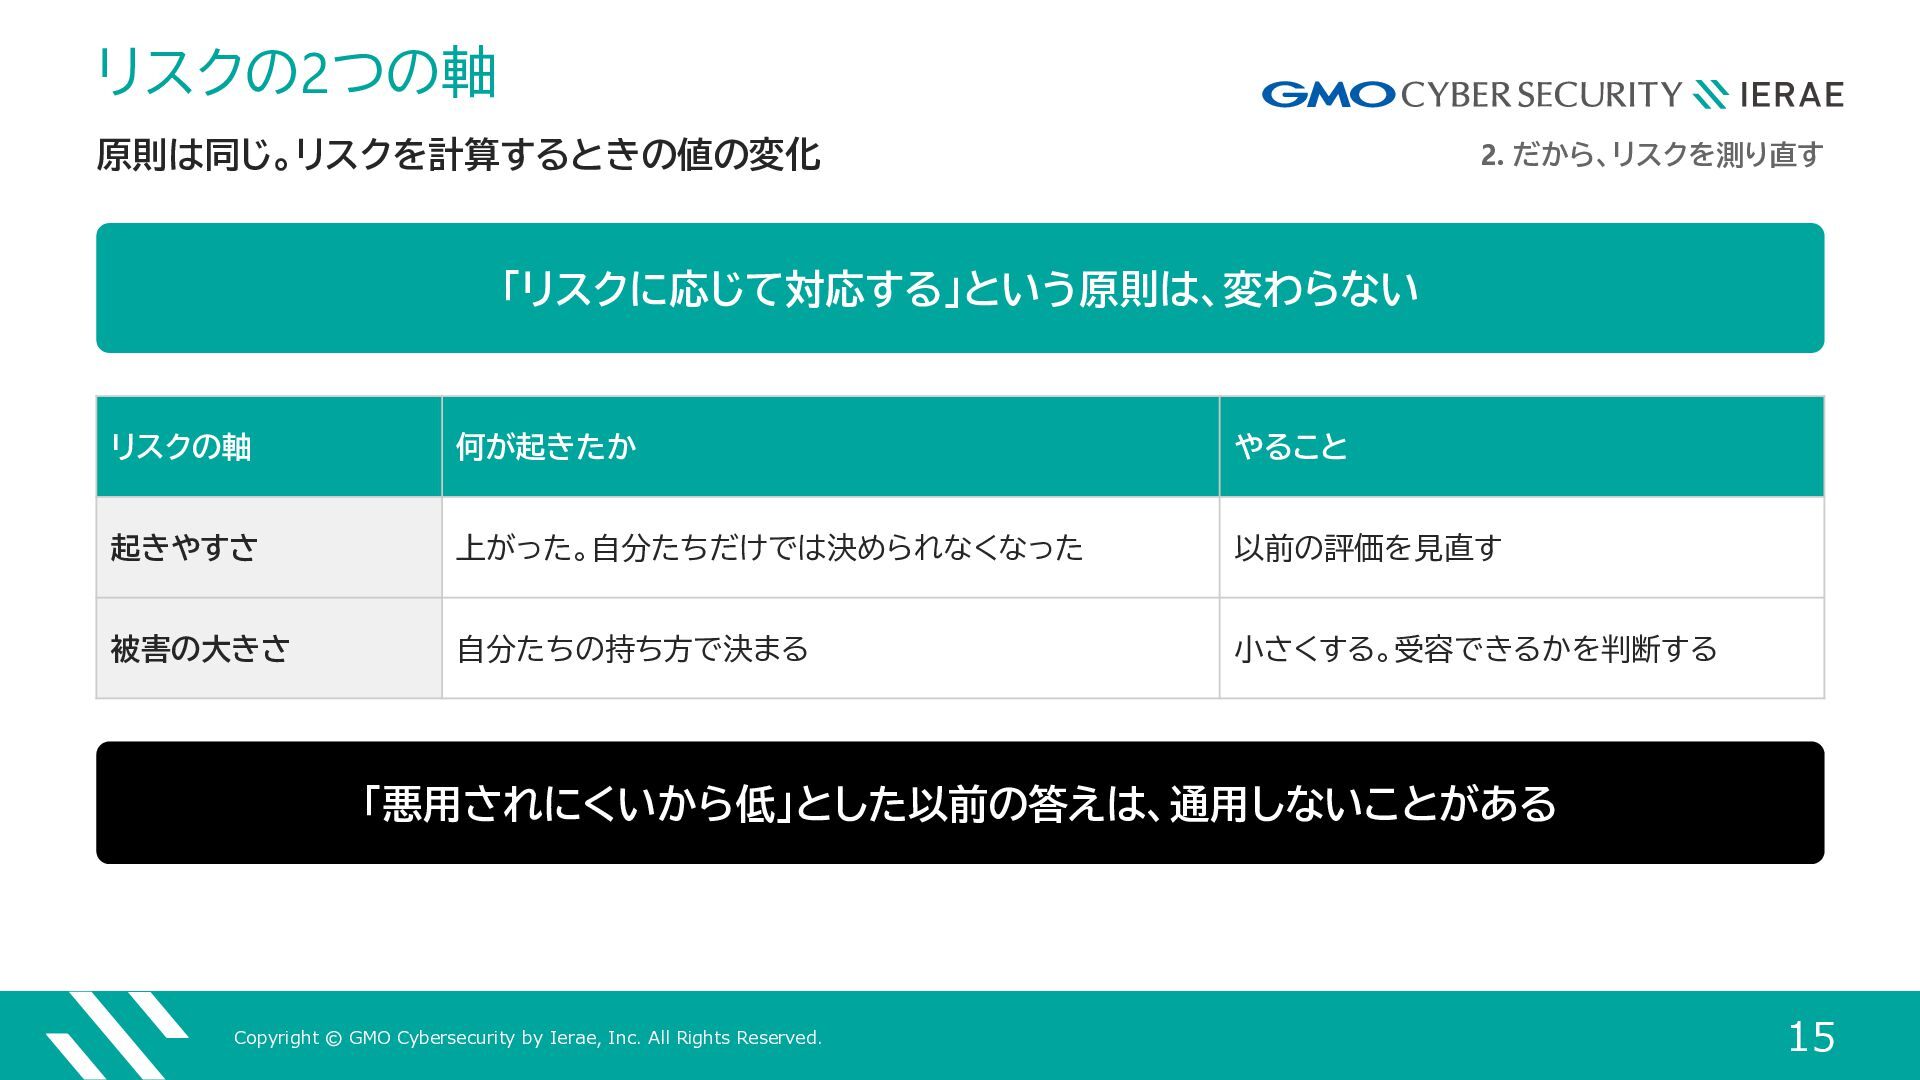
  13. リスクの2つの軸 2. だから、リスクを測り直す 原則は同じ。リスクを計算するときの値の変化 「リスクに応じて対応する」という原則は、変わらない リスクの軸 何が起きたか やること 起きやすさ 上がった。自分たちだけでは決められなくなった

    以前の評価を見直す 被害の大きさ 自分たちの持ち方で決まる 小さくする。受容できるかを判断する 「悪用されにくいから低」とした以前の答えは、通用しないことがある Copyright © GMO Cybersecurity by Ierae, Inc. All Rights Reserved. 15
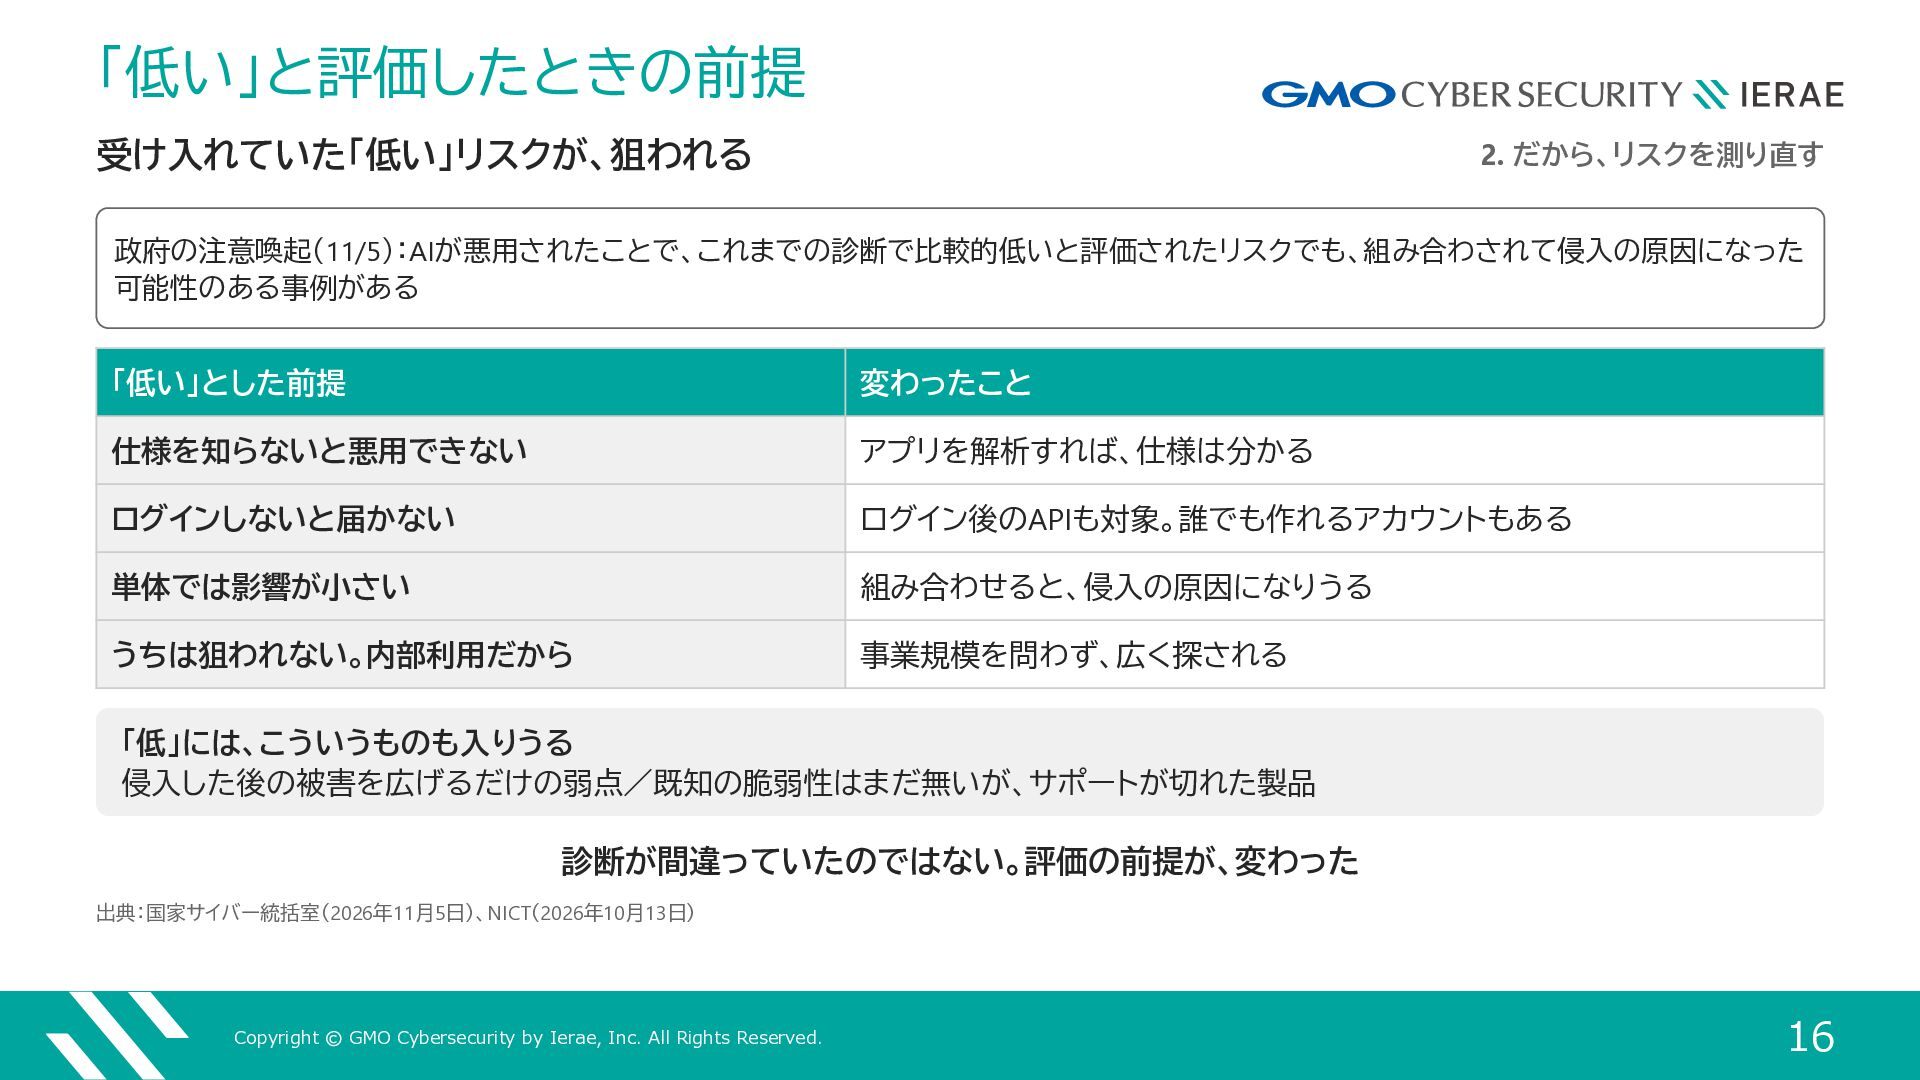
  14. 「低い」と評価したときの前提 2. だから、リスクを測り直す 受け入れていた「低い」リスクが、狙われる 政府の注意喚起(11/5):AIが悪用されたことで、これまでの診断で比較的低いと評価されたリスクでも、組み合わされて侵入の原因になった 可能性のある事例がある 「低い」とした前提 変わったこと 仕様を知らないと悪用できない アプリを解析すれば、仕様は分かる

    ログインしないと届かない ログイン後のAPIも対象。誰でも作れるアカウントもある 単体では影響が小さい 組み合わせると、侵入の原因になりうる うちは狙われない。内部利用だから 事業規模を問わず、広く探される 「低」には、こういうものも入りうる 侵入した後の被害を広げるだけの弱点/既知の脆弱性はまだ無いが、サポートが切れた製品 診断が間違っていたのではない。評価の前提が、変わった 出典:国家サイバー統括室(2026年11月5日)、NICT(2026年10月13日) Copyright © GMO Cybersecurity by Ierae, Inc. All Rights Reserved. 16
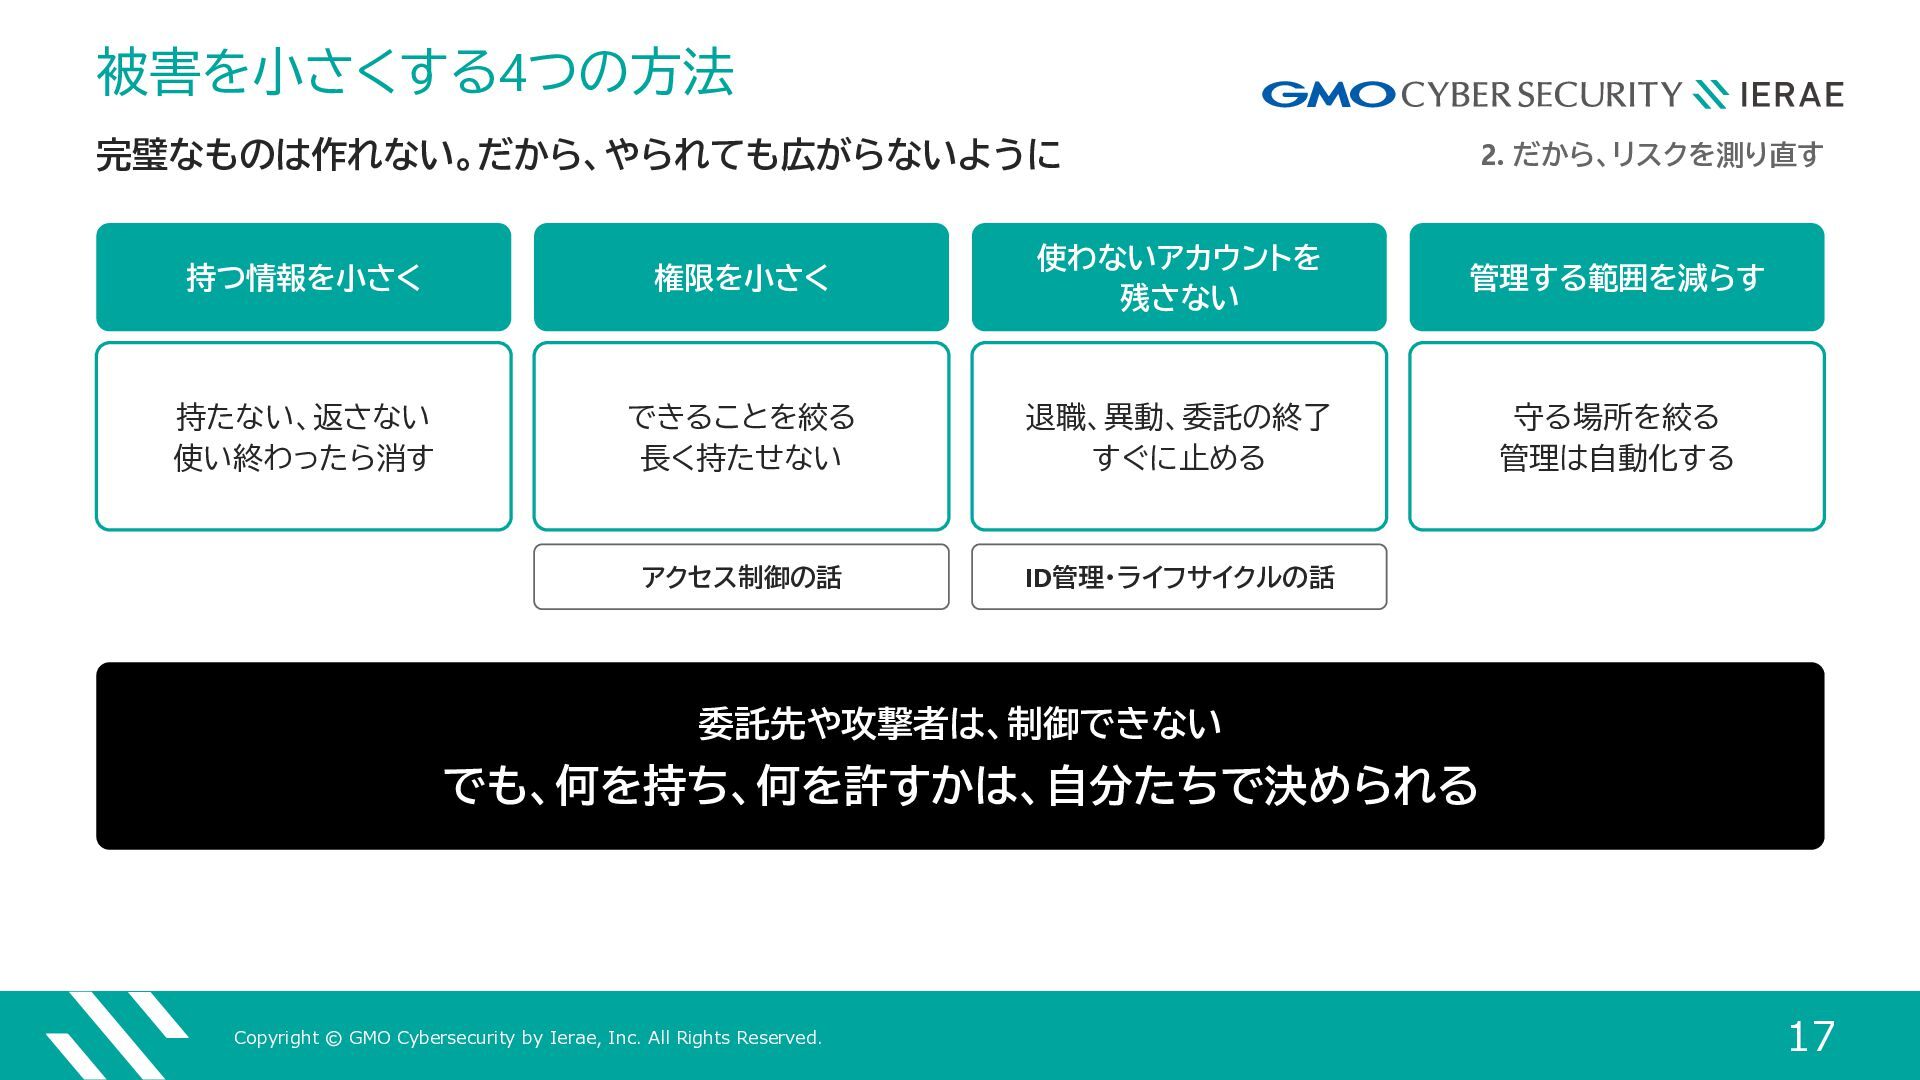
  15. 被害を小さくする4つの方法 2. だから、リスクを測り直す 完璧なものは作れない。だから、やられても広がらないように 持つ情報を小さく 権限を小さく 使わないアカウントを 残さない 管理する範囲を減らす 持たない、返さない

    使い終わったら消す できることを絞る 長く持たせない 退職、異動、委託の終了 すぐに止める 守る場所を絞る 管理は自動化する アクセス制御の話 ID管理・ライフサイクルの話 委託先や攻撃者は、制御できない でも、何を持ち、何を許すかは、自分たちで決められる Copyright © GMO Cybersecurity by Ierae, Inc. All Rights Reserved. 17
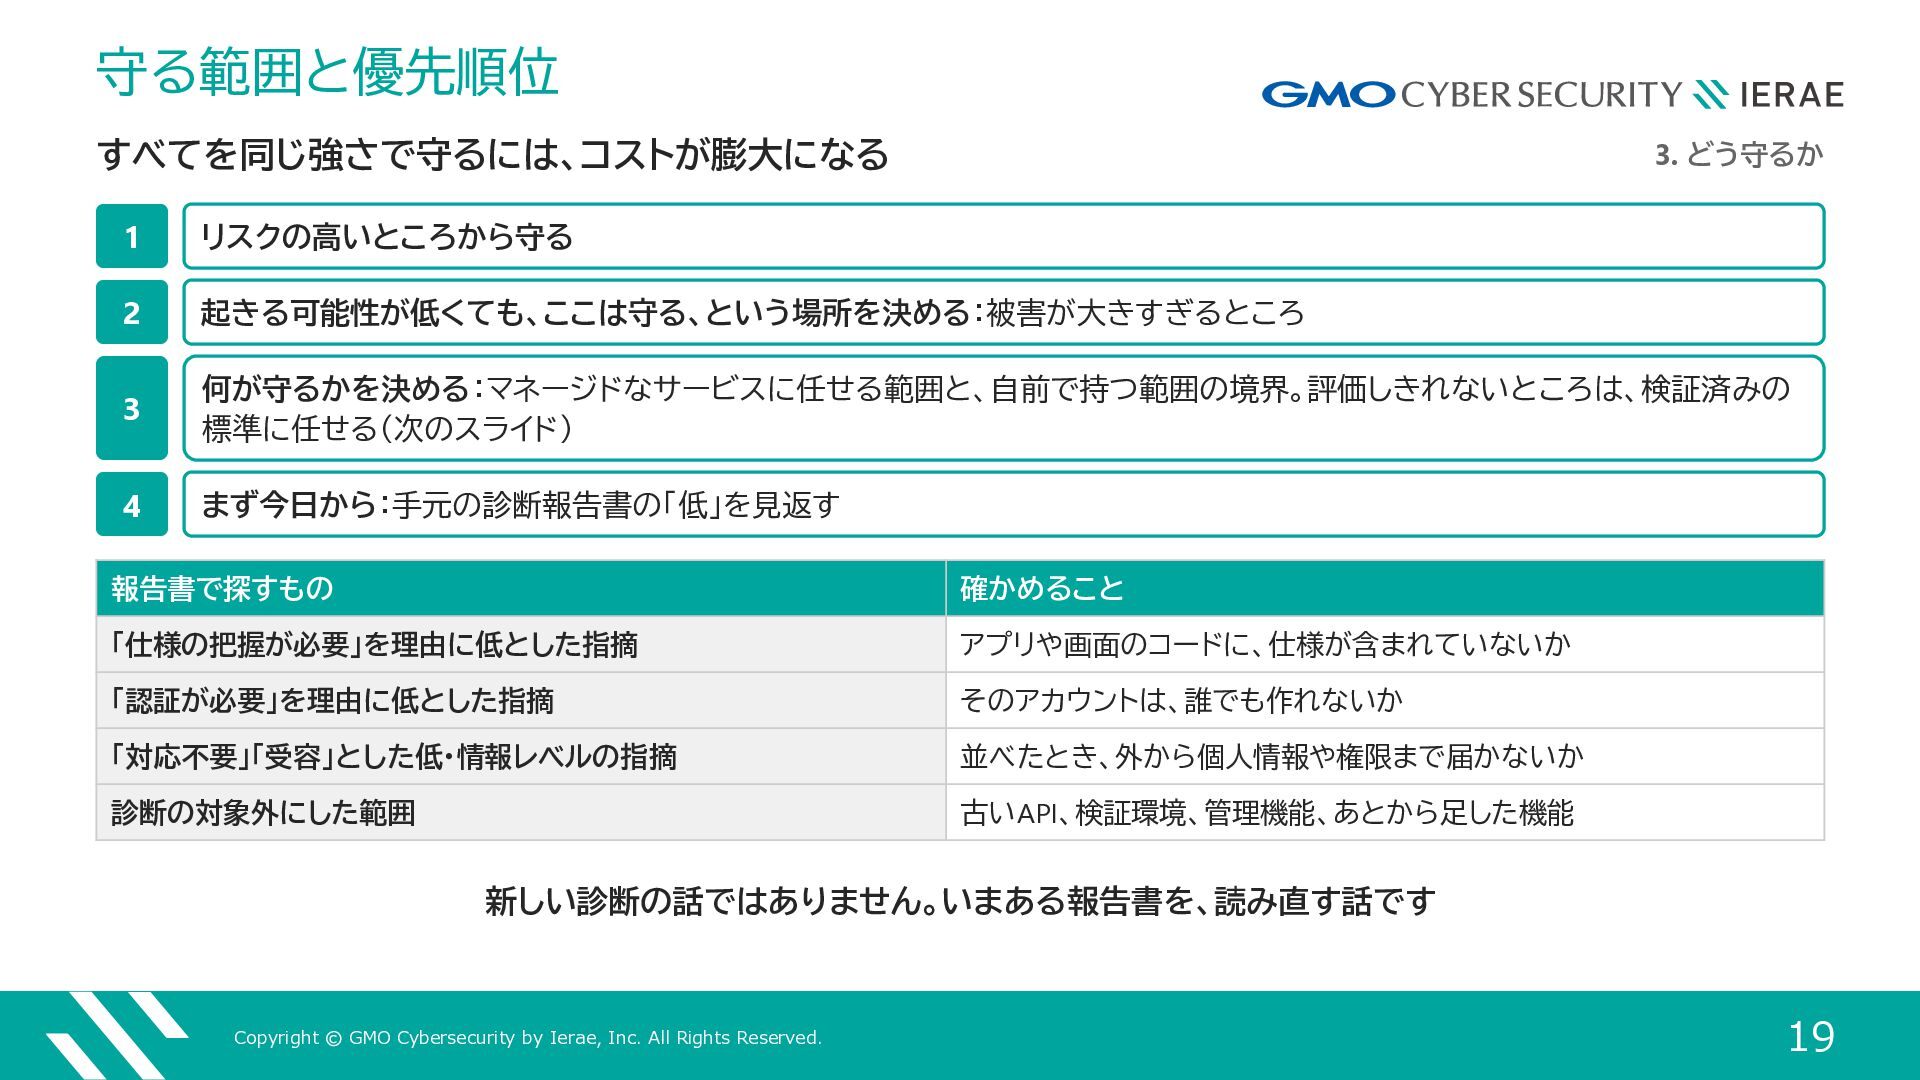
  16. 守る範囲と優先順位 3. どう守るか すべてを同じ強さで守るには、コストが膨大になる 1 リスクの高いところから守る 2 起きる可能性が低くても、ここは守る、という場所を決める:被害が大きすぎるところ 3 何が守るかを決める:マネージドなサービスに任せる範囲と、自前で持つ範囲の境界。評価しきれないところは、検証済みの

    標準に任せる(次のスライド) 4 まず今日から:手元の診断報告書の「低」を見返す 報告書で探すもの 確かめること 「仕様の把握が必要」を理由に低とした指摘 アプリや画面のコードに、仕様が含まれていないか 「認証が必要」を理由に低とした指摘 そのアカウントは、誰でも作れないか 「対応不要」「受容」とした低・情報レベルの指摘 並べたとき、外から個人情報や権限まで届かないか 診断の対象外にした範囲 古いAPI、検証環境、管理機能、あとから足した機能 新しい診断の話ではありません。いまある報告書を、読み直す話です Copyright © GMO Cybersecurity by Ierae, Inc. All Rights Reserved. 19
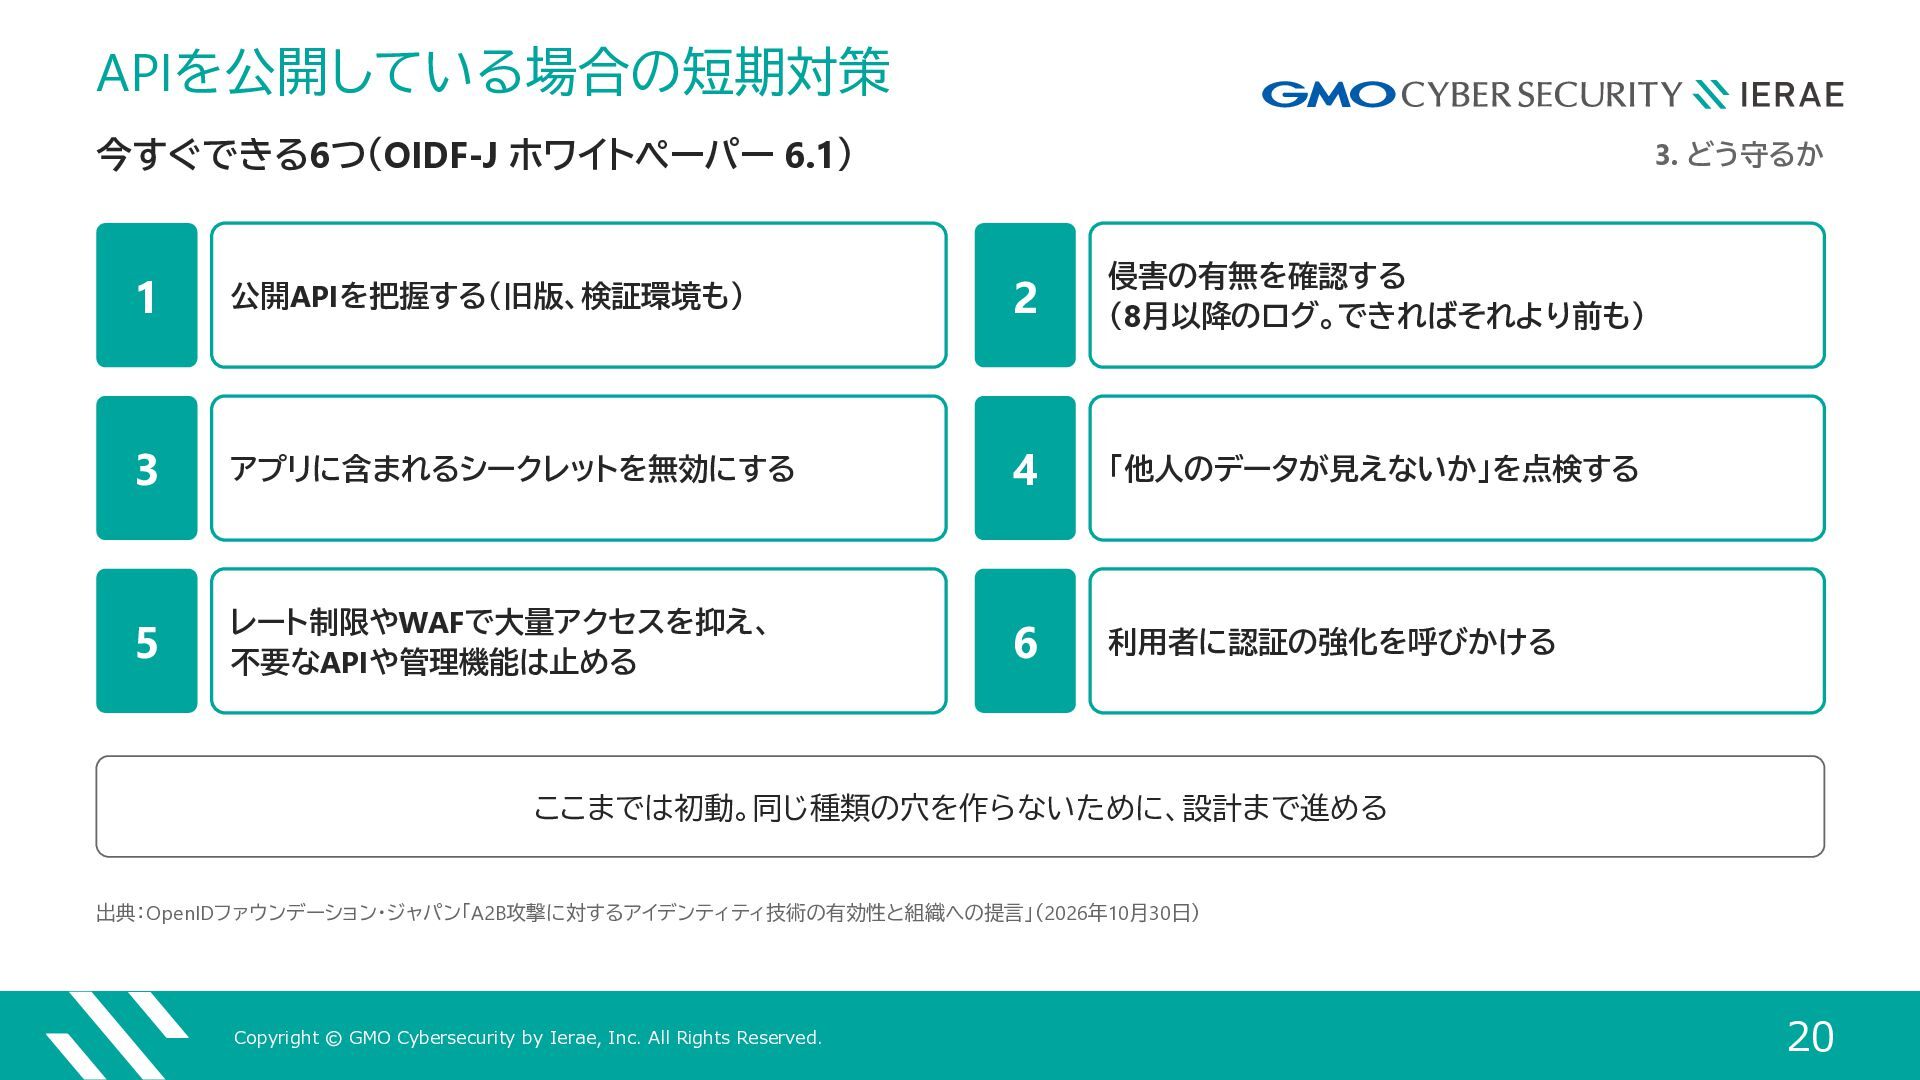
  17. APIを公開している場合の短期対策 今すぐできる6つ(OIDF-J ホワイトペーパー 6.1) 3. どう守るか 1 公開APIを把握する(旧版、検証環境も) 2 侵害の有無を確認する

    (8月以降のログ。できればそれより前も) 3 アプリに含まれるシークレットを無効にする 4 「他人のデータが見えないか」を点検する 5 レート制限やWAFで大量アクセスを抑え、 不要なAPIや管理機能は止める 6 利用者に認証の強化を呼びかける ここまでは初動。同じ種類の穴を作らないために、設計まで進める 出典:OpenIDファウンデーション・ジャパン「A2B攻撃に対するアイデンティティ技術の有効性と組織への提言」(2026年10月30日) Copyright © GMO Cybersecurity by Ierae, Inc. All Rights Reserved. 20
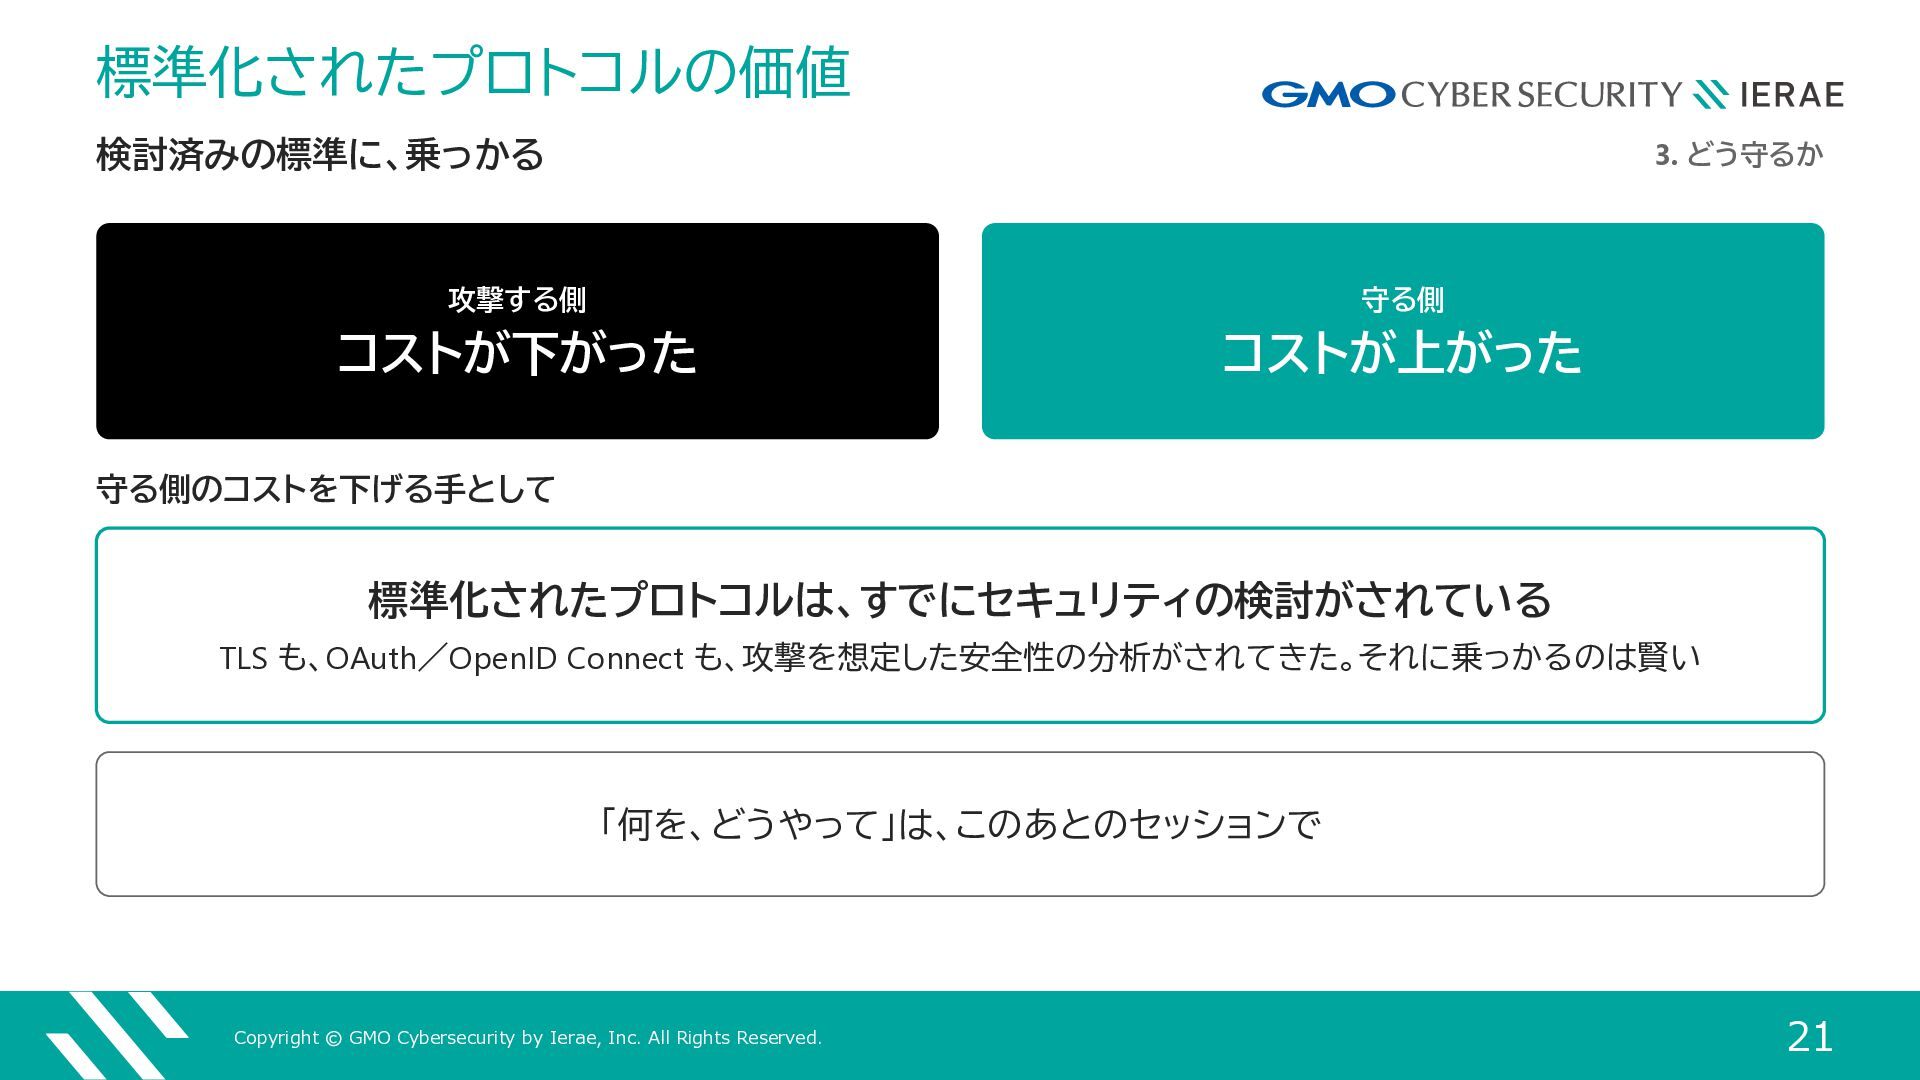
  18. 標準化されたプロトコルの価値 3. どう守るか 検討済みの標準に、乗っかる 攻撃する側 守る側 コストが下がった コストが上がった 守る側のコストを下げる手として 標準化されたプロトコルは、すでにセキュリティの検討がされている

    TLS も、OAuth/OpenID Connect も、攻撃を想定した安全性の分析がされてきた。それに乗っかるのは賢い 「何を、どうやって」は、このあとのセッションで Copyright © GMO Cybersecurity by Ierae, Inc. All Rights Reserved. 21
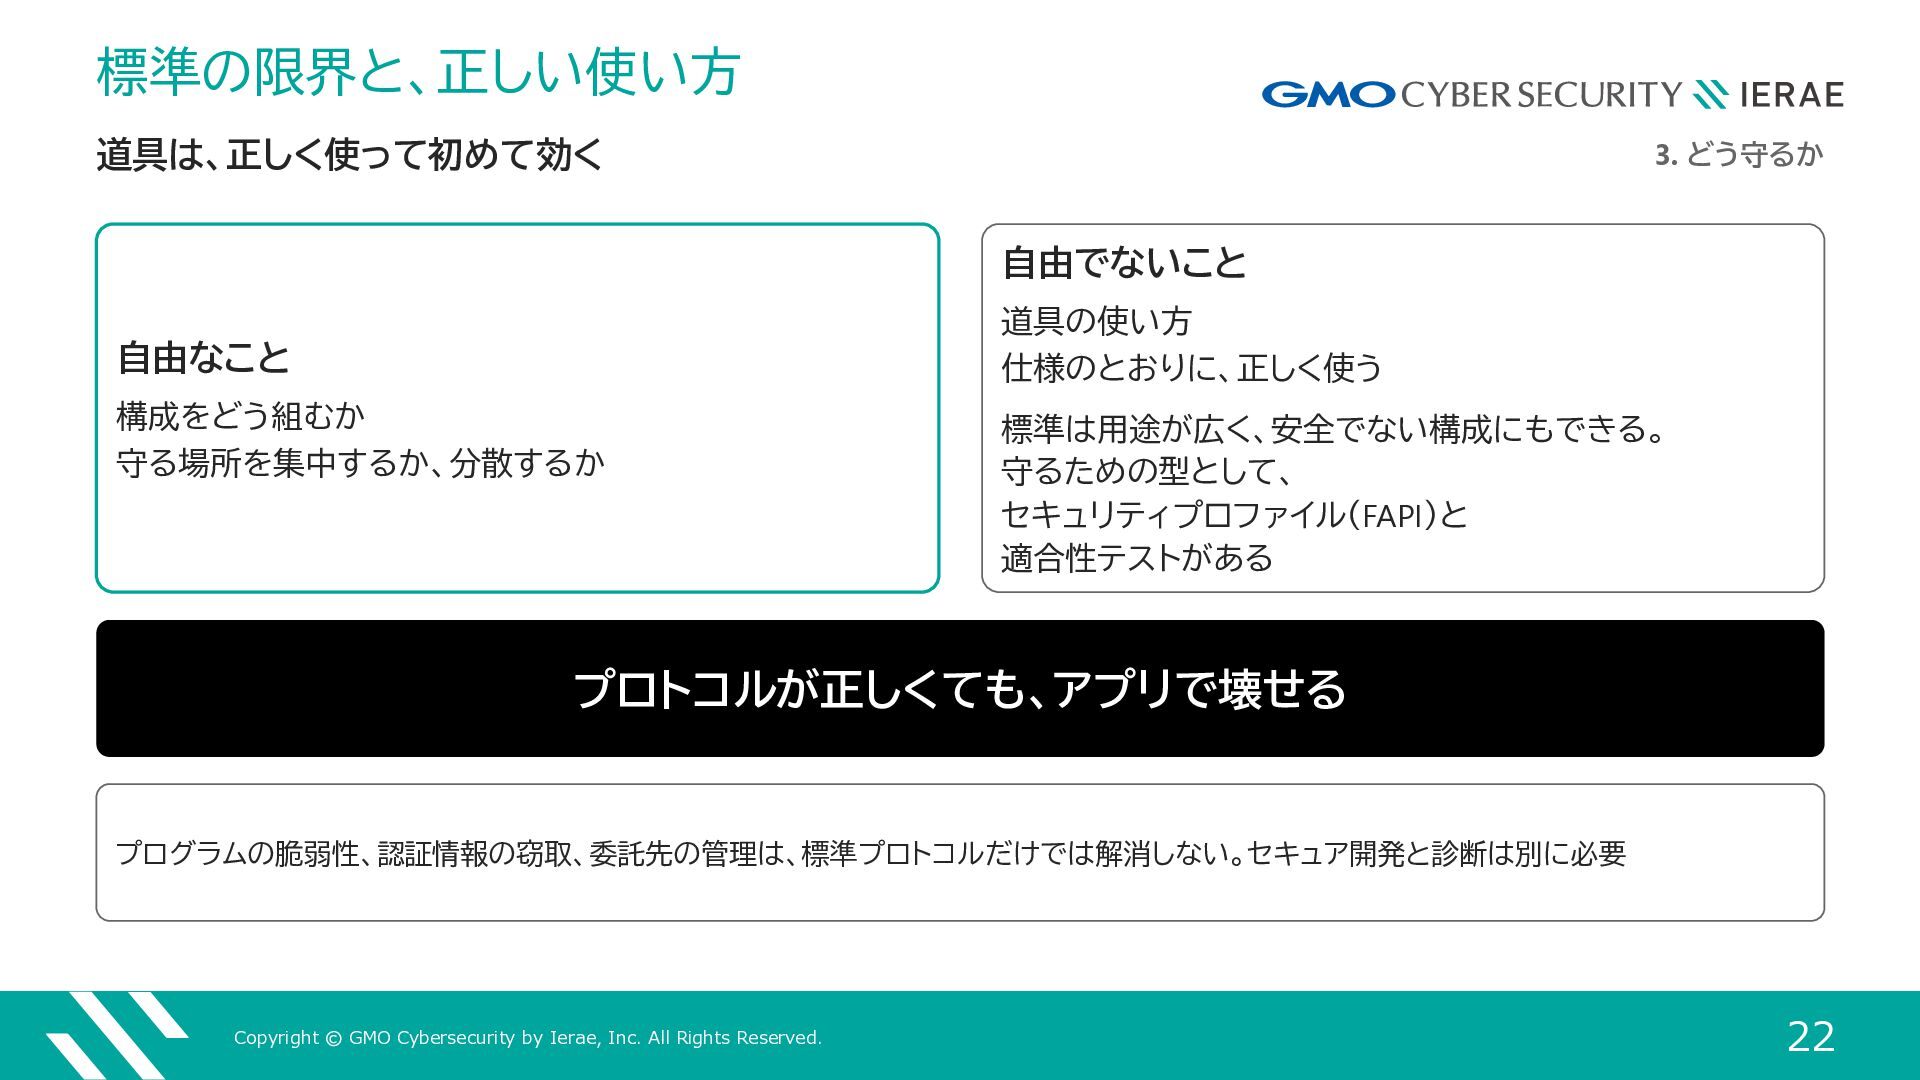
  19. 標準の限界と、正しい使い方 3. どう守るか 道具は、正しく使って初めて効く 自由でないこと 道具の使い方 仕様のとおりに、正しく使う 自由なこと 構成をどう組むか 守る場所を集中するか、分散するか

    標準は用途が広く、安全でない構成にもできる。 守るための型として、 セキュリティプロファイル(FAPI)と 適合性テストがある プロトコルが正しくても、アプリで壊せる プログラムの脆弱性、認証情報の窃取、委託先の管理は、標準プロトコルだけでは解消しない。セキュア開発と診断は別に必要 Copyright © GMO Cybersecurity by Ierae, Inc. All Rights Reserved. 22
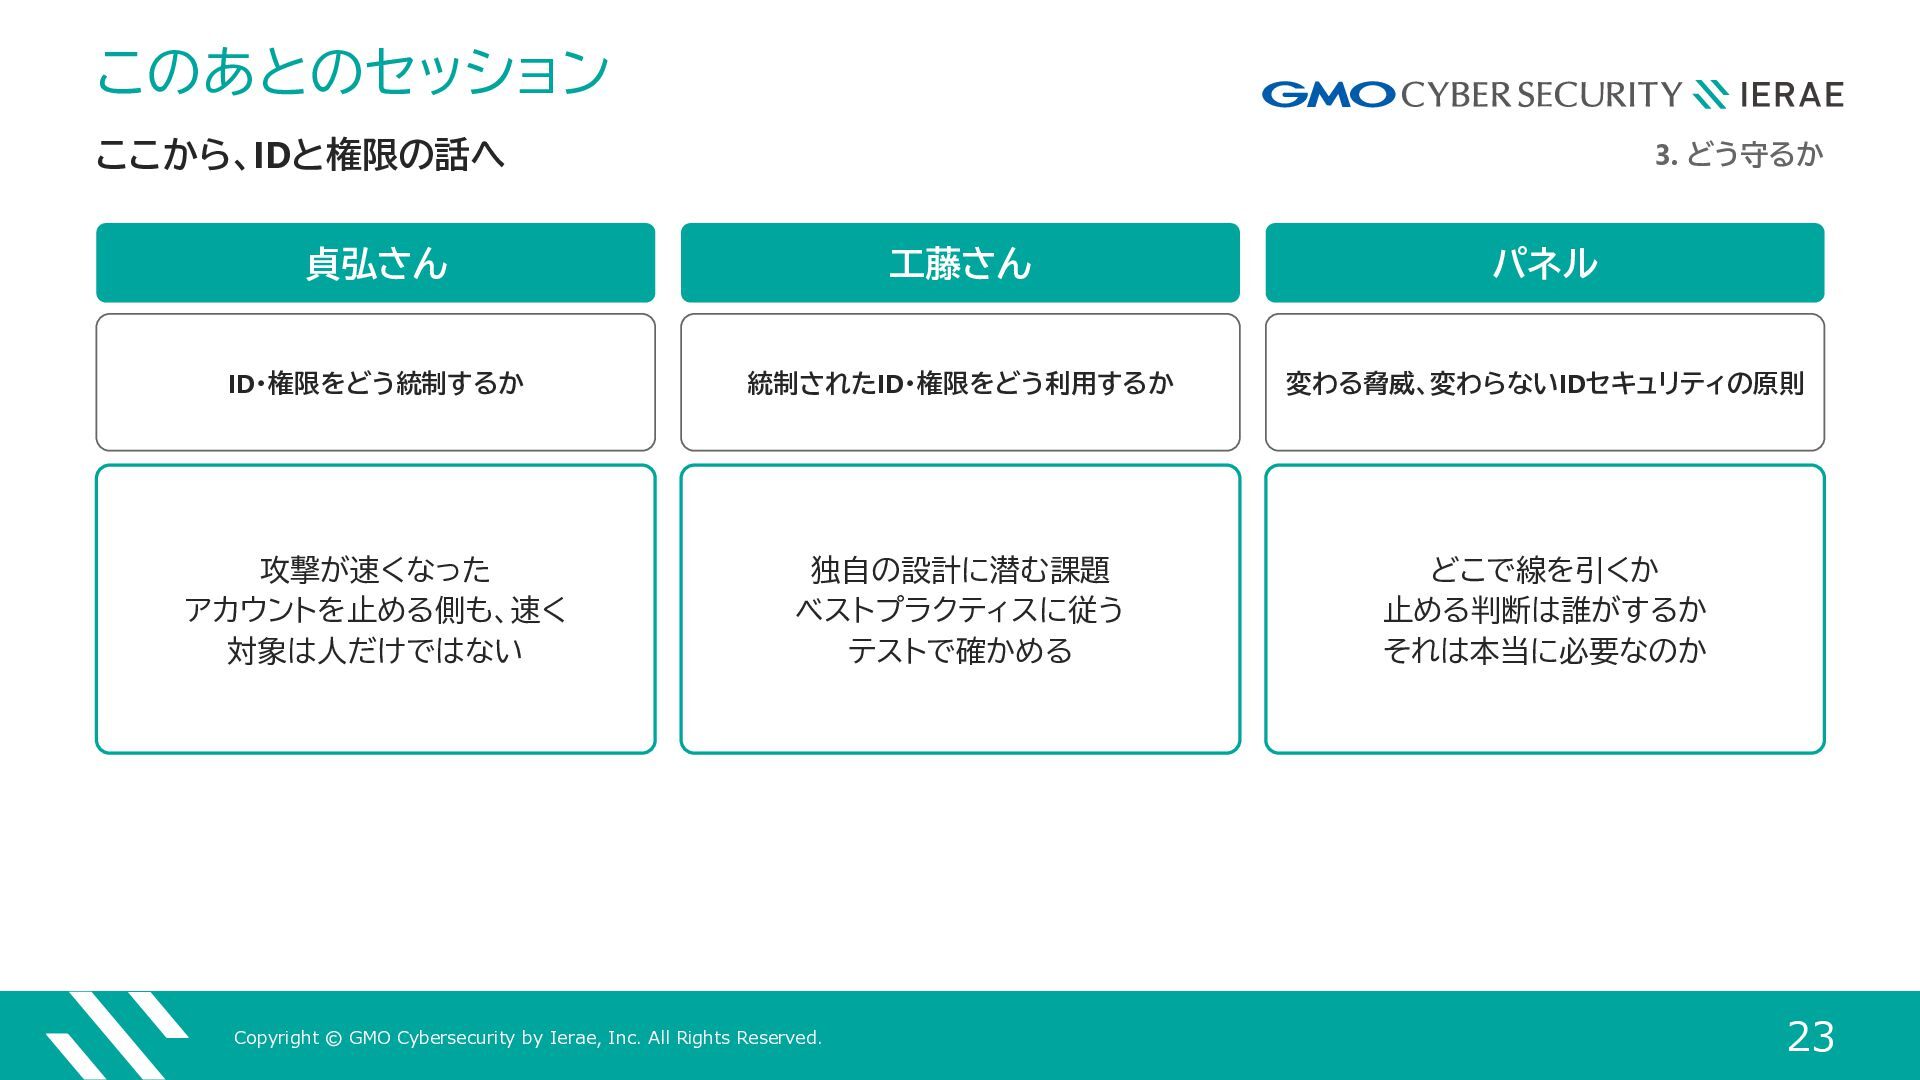
  20. このあとのセッション 3. どう守るか ここから、IDと権限の話へ 貞弘さん 工藤さん パネル ID・権限をどう統制するか 統制されたID・権限をどう利用するか 変わる脅威、変わらないIDセキュリティの原則

    攻撃が速くなった アカウントを止める側も、速く 対象は人だけではない 独自の設計に潜む課題 ベストプラクティスに従う テストで確かめる どこで線を引くか 止める判断は誰がするか それは本当に必要なのか Copyright © GMO Cybersecurity by Ierae, Inc. All Rights Reserved. 23
  21. 参考資料 個人情報保護委員会「不正アクセスによる個人データ漏えい防止のための注意喚起(改訂)」(2026年10月7日) https://www.ppc.go.jp/files/pdf/261007_warning.pdf 国家サイバー統括室「個人情報の漏えい等につながる不正アクセスへの対策について」(2026年11月5日) https://www.cyber.go.jp/pdf/press/261105_taiou.pdf 国家サイバー統括室「不正アクセスによる漏えい等の事案を踏まえた対応について」(2026年10月9日) https://www.cyber.go.jp/pdf/press/taiou.pdf 内閣官房「サイバーセキュリティ緊急対策パッケージ」(2026年11月6日、サイバーセキュリティに関する関係閣僚会議) https://www.cas.go.jp/jp/seisaku/cybersecurity_kakuryokaigi/pdf/countermeasure.pdf NICT「【注意喚起】相次ぐ情報漏えい、その原因の一つは『アプリ解析からのサーバ攻撃』」(2026年10月13日、報道発表)

    https://www.nict.go.jp/press/2026/10/13-1.html NICT「相次ぐ情報漏洩、その原因の一つは『アプリ解析からのサーバ攻撃』」詳細資料 Rev 1.1(2026年10月13日) https://cynex.nict.go.jp/pdf/library/lettice/261013-01.pdf JPCERT/CC 注意喚起 JPCERT-AT-2026-0030(2026年10月8日公開、10月23日更新) https://www.jpcert.or.jp/at/2026/at260030.html JPCERT/CC「連続不正アクセス事案の攻撃手法に関する調査」(JPCERT/CC Eyes、2026年10月15日) https://blogs.jpcert.or.jp/ja/2026/10/web_api_attacks.html GMOサイバーセキュリティ byイエラエ「相次ぐ不正アクセスの攻撃元の多くがAIであることを確認」(2026年10月19日) https://gmo-cybersecurity.com/blog/20261019 OpenIDファウンデーション・ジャパン「A2B攻撃に対するアイデンティティ技術の有効性と組織への提言」(2026年10月30日) https://www.openid.or.jp/The_Effectiveness_of_Identity_Technologies_Against_A2B_Attacks_and_Recommendations_for_Organizations.pdf GitLab Docs「GitLab Critical Patch Release: 19.3.2, 19.2.6, 19.1.8」(2026年9月10日)/CISA KEV(2026年9月11日) watchTowr「Rapid Reaction: GitLab Path Traversal Vulnerability (CVE-2026-85706)」(2026年9月11日)/Orca Security、SOC Prime https://watchtowr.com/intelligence/rapid-reaction-gitlab-critical-path-traversal-vulnerability-cve-2026-85706 The PHP Foundation 公式ブログ(2026年10月21日)/GMO Flatt Security ブログ https://thephp.foundation/blog/2026/10/21/todays-php-security-release-and-how-werestrengthening-php-security/ AWS Security Blog「Amazon Threat Intelligence が PHP2Shell の脆弱性公開前の悪用を MadPot で特定」(2026年10月21日) https://aws.amazon.com/jp/blogs/news/amazon-threat-intelligence-identifies-php2shell-exploitation-prior-to-public-disclosure-in-madpot/ piyolog「PHPの2件の深刻な脆弱性(CVE-2026-109618、CVE-2026-109619)についてまとめてみた」(2026年10月21日) https://piyolog.hatenadiary.jp/entry/2026/10/21/174516 国家サイバー統括室(注意・警戒情報)X 投稿(2026年10月21日) https://x.com/cyber_forecast/status/2112756056678134169 高市早苗 X 投稿(2026年10月21日) https://x.com/takaichi_sanae/status/2112890642590564386 Verizon「2026 Data Breach Investigations Report」Executive Summary https://www.verizon.com/business/resources/executivebriefs/2026-dbir-executive-summary.pdf トレンドマイクロ 月別公表インシデント件数(2026年11月2日集計) https://www.trendmicro.com/ja_jp/jp-security/26/j/securitytrend-20261016-01.html Copyright © GMO Cybersecurity by Ierae, Inc. All Rights Reserved. 25

More Decks by OpenID Foundation Japan

Other Decks in Technology